
#lazarus
lazarus
454,769 baxış
Müzakirə edir: 148
Populyar
Sonuncu

·
--
Artım
“Geri dönməz” mifi yenicə 1,2 milyard dollarlıq zərbə aldı
İllərdir belə deyilirdi: “Oğurlanmış kriptovalyuta həmişəlik itir.”
Bu həftə ABŞ Ədliyyə Nazirliyi Şimali Koreya ilə əlaqəli hakerlərin oktyabrın 29-da Binance-dən oğurladığı vəsaitlərin 1,2 milyard dollardan çoxunu müsadirə etmək və ya dondurmaq üçün məhkəmə qərarı aldı. Dövlət qurumları və sənaye üzrə dondurulan vəsaitlərin ümumi məbləği indi 2,7 milyard dolları keçib — 6 milyard dollardan çox olan oğurluq məbləğinin içindən.
Bunun nə üçün bu qədər vacib olduğunu göstərən ən güclü arqumentlər 👇
1️⃣ Sürət çirkli pulların yuyulmasını qabaqladı. Hakerlər vəsaitləri müxtəlif blokçeyn körpüləri, mikserlər və birjalar vasitəsilə köçürdülər, amma əlaqələndirilmiş dondurma tədbirləri iki həftə ərzində məbləğin təxminən yarısını ələ keçirdi. Bunu 2025-ci ildə Bybit-də baş verənlərlə müqayisə edin: məhkəmə qadağası haker hücumundan təxminən 17 ay sonra qüvvəyə mindi və vəsaitlərin çoxu artıq yuyulmuşdu.
2️⃣ Şəffaflıq üstünlükdür. Hakerlərin etdiyi hər bir əməliyyat açıq və izlənilə bilən idi. Oğurluğu qeydə alan eyni reyestr müstəntiqlərə pulun hərəkətini izləməyə imkan verən sübutdur.
3️⃣ Əməkdaşlıq nəticə verir. Birjalar, stabilkoin emitentləri və hüquq-mühafizə orqanları birlikdə hərəkət etdilər — бодит uyğunluq məhz belə görünür.
4️⃣ Çəkindirmə. Oğurlanmış vəsaitlər davamlı olaraq dondurulursa, dövlət dəstəkli haker hücumları daha az gəlirli olur. Bu arada, ABŞ Ədliyyə Nazirliyi 400 milyon dollardan çox zərərə səbəb olan deepfake dələduzluğu əməliyyatı ilə əlaqəli infrastrukturu da sıradan çıxardı.
Səmimi əks-arqument ⚖️
Məhkəmə icazəsi vəsaitlərin geri qaytarılması ilə eyni şey deyil. Müsadirə prosesi aylarla davam edə bilər, zərərçəkənlərə kompensasiya isə bundan sonra ödənilir. Oğurlanan məbləğin təxminən yarısının yeri hələ də məlum deyil və həmin vəsaitlər hərəkətdədir. Dondurma həm də mərkəzləşdirilmiş nəzarət nöqtələrindən asılıdır — kripto dünyasında bu barədə müzakirələr davam edəcək.
Mənim fikrim: bu, sənaye sürətlə hərəkət edəndə kriptovalyuta cinayətlərinin izlənilə və qarşısı alına bildiyinin indiyədək ən güclü sübutudur. Bu, təhlükəsizlik və uzunmüddətli etimad baxımından yaxşı xəbərdir.
💬 Sizcə, bu, kriptonun etibarlılığı üçün qələbədir, yoxsa mərkəzləşdirilmiş vasitəçilərin nə qədər gücə malik olduğunu xatırladır? Fikrinizi aşağıda yazın 👇
#CryptoSecurity #Lazarus
$BTC
{spot}(BTCUSDT)
“Geri dönməz” mifi yenicə 1,2 milyard dollarlıq zərbə aldı
İllərdir belə deyilirdi: “Oğurlanmış kriptovalyuta həmişəlik itir.”
Bu həftə ABŞ Ədliyyə Nazirliyi Şimali Koreya ilə əlaqəli hakerlərin oktyabrın 29-da Binance-dən oğurladığı vəsaitlərin 1,2 milyard dollardan çoxunu müsadirə etmək və ya dondurmaq üçün məhkəmə qərarı aldı. Dövlət qurumları və sənaye üzrə dondurulan vəsaitlərin ümumi məbləği indi 2,7 milyard dolları keçib — 6 milyard dollardan çox olan oğurluq məbləğinin içindən.
Bunun nə üçün bu qədər vacib olduğunu göstərən ən güclü arqumentlər 👇
1️⃣ Sürət çirkli pulların yuyulmasını qabaqladı. Hakerlər vəsaitləri müxtəlif blokçeyn körpüləri, mikserlər və birjalar vasitəsilə köçürdülər, amma əlaqələndirilmiş dondurma tədbirləri iki həftə ərzində məbləğin təxminən yarısını ələ keçirdi. Bunu 2025-ci ildə Bybit-də baş verənlərlə müqayisə edin: məhkəmə qadağası haker hücumundan təxminən 17 ay sonra qüvvəyə mindi və vəsaitlərin çoxu artıq yuyulmuşdu.
2️⃣ Şəffaflıq üstünlükdür. Hakerlərin etdiyi hər bir əməliyyat açıq və izlənilə bilən idi. Oğurluğu qeydə alan eyni reyestr müstəntiqlərə pulun hərəkətini izləməyə imkan verən sübutdur.
3️⃣ Əməkdaşlıq nəticə verir. Birjalar, stabilkoin emitentləri və hüquq-mühafizə orqanları birlikdə hərəkət etdilər — бодит uyğunluq məhz belə görünür.
4️⃣ Çəkindirmə. Oğurlanmış vəsaitlər davamlı olaraq dondurulursa, dövlət dəstəkli haker hücumları daha az gəlirli olur. Bu arada, ABŞ Ədliyyə Nazirliyi 400 milyon dollardan çox zərərə səbəb olan deepfake dələduzluğu əməliyyatı ilə əlaqəli infrastrukturu da sıradan çıxardı.
Səmimi əks-arqument ⚖️
Məhkəmə icazəsi vəsaitlərin geri qaytarılması ilə eyni şey deyil. Müsadirə prosesi aylarla davam edə bilər, zərərçəkənlərə kompensasiya isə bundan sonra ödənilir. Oğurlanan məbləğin təxminən yarısının yeri hələ də məlum deyil və həmin vəsaitlər hərəkətdədir. Dondurma həm də mərkəzləşdirilmiş nəzarət nöqtələrindən asılıdır — kripto dünyasında bu barədə müzakirələr davam edəcək.
Mənim fikrim: bu, sənaye sürətlə hərəkət edəndə kriptovalyuta cinayətlərinin izlənilə və qarşısı alına bildiyinin indiyədək ən güclü sübutudur. Bu, təhlükəsizlik və uzunmüddətli etimad baxımından yaxşı xəbərdir.
💬 Sizcə, bu, kriptonun etibarlılığı üçün qələbədir, yoxsa mərkəzləşdirilmiş vasitəçilərin nə qədər gücə malik olduğunu xatırladır? Fikrinizi aşağıda yazın 👇
#CryptoSecurity #Lazarus
$BTC
İllərdir belə deyilirdi: “Oğurlanmış kriptovalyuta həmişəlik itir.”
Bu həftə ABŞ Ədliyyə Nazirliyi Şimali Koreya ilə əlaqəli hakerlərin oktyabrın 29-da Binance-dən oğurladığı vəsaitlərin 1,2 milyard dollardan çoxunu müsadirə etmək və ya dondurmaq üçün məhkəmə qərarı aldı. Dövlət qurumları və sənaye üzrə dondurulan vəsaitlərin ümumi məbləği indi 2,7 milyard dolları keçib — 6 milyard dollardan çox olan oğurluq məbləğinin içindən.
Bunun nə üçün bu qədər vacib olduğunu göstərən ən güclü arqumentlər 👇
1️⃣ Sürət çirkli pulların yuyulmasını qabaqladı. Hakerlər vəsaitləri müxtəlif blokçeyn körpüləri, mikserlər və birjalar vasitəsilə köçürdülər, amma əlaqələndirilmiş dondurma tədbirləri iki həftə ərzində məbləğin təxminən yarısını ələ keçirdi. Bunu 2025-ci ildə Bybit-də baş verənlərlə müqayisə edin: məhkəmə qadağası haker hücumundan təxminən 17 ay sonra qüvvəyə mindi və vəsaitlərin çoxu artıq yuyulmuşdu.
2️⃣ Şəffaflıq üstünlükdür. Hakerlərin etdiyi hər bir əməliyyat açıq və izlənilə bilən idi. Oğurluğu qeydə alan eyni reyestr müstəntiqlərə pulun hərəkətini izləməyə imkan verən sübutdur.
3️⃣ Əməkdaşlıq nəticə verir. Birjalar, stabilkoin emitentləri və hüquq-mühafizə orqanları birlikdə hərəkət etdilər — бодит uyğunluq məhz belə görünür.
4️⃣ Çəkindirmə. Oğurlanmış vəsaitlər davamlı olaraq dondurulursa, dövlət dəstəkli haker hücumları daha az gəlirli olur. Bu arada, ABŞ Ədliyyə Nazirliyi 400 milyon dollardan çox zərərə səbəb olan deepfake dələduzluğu əməliyyatı ilə əlaqəli infrastrukturu da sıradan çıxardı.
Səmimi əks-arqument ⚖️
Məhkəmə icazəsi vəsaitlərin geri qaytarılması ilə eyni şey deyil. Müsadirə prosesi aylarla davam edə bilər, zərərçəkənlərə kompensasiya isə bundan sonra ödənilir. Oğurlanan məbləğin təxminən yarısının yeri hələ də məlum deyil və həmin vəsaitlər hərəkətdədir. Dondurma həm də mərkəzləşdirilmiş nəzarət nöqtələrindən asılıdır — kripto dünyasında bu barədə müzakirələr davam edəcək.
Mənim fikrim: bu, sənaye sürətlə hərəkət edəndə kriptovalyuta cinayətlərinin izlənilə və qarşısı alına bildiyinin indiyədək ən güclü sübutudur. Bu, təhlükəsizlik və uzunmüddətli etimad baxımından yaxşı xəbərdir.
💬 Sizcə, bu, kriptonun etibarlılığı üçün qələbədir, yoxsa mərkəzləşdirilmiş vasitəçilərin nə qədər gücə malik olduğunu xatırladır? Fikrinizi aşağıda yazın 👇
#CryptoSecurity #Lazarus
$BTC
4
2.6k
·
--
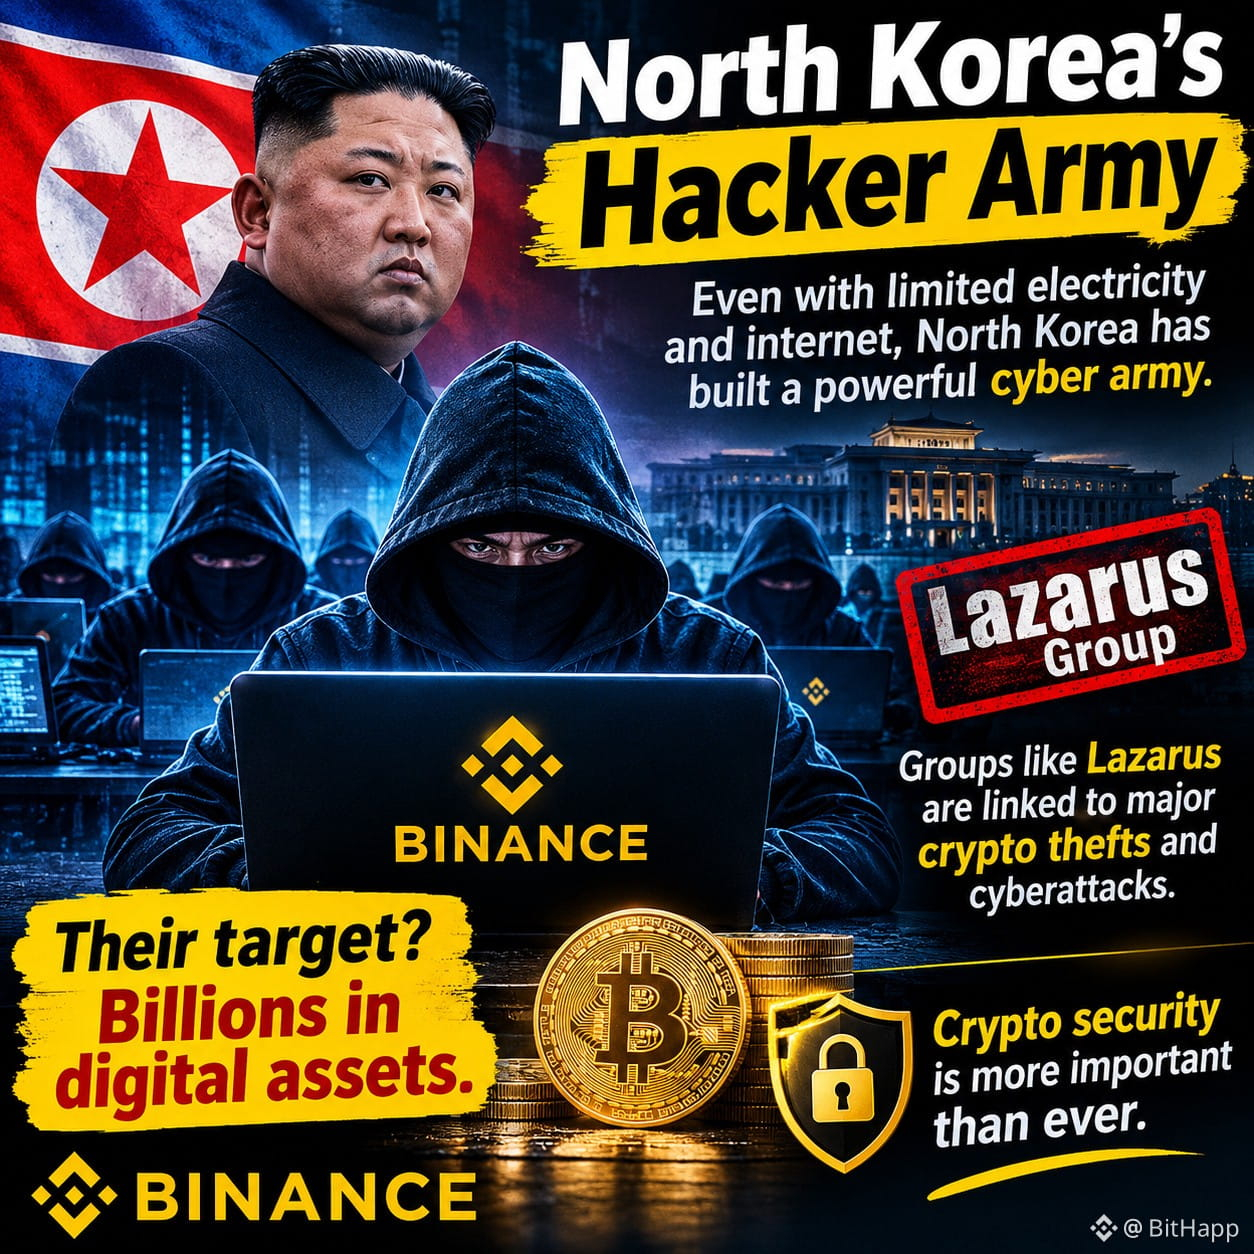
⚠️ Şimali Koreyanın haker ordusu
Elektrik və internetə çıxışı məhdud olsa da, Şimali Koreya güclü kiberordu qurub.
Lazarus kimi qruplar böyük kriptovalyuta oğurluqları və kiberhücumlarla əlaqələndirilir. 💻
Hədəfləri? Milyardlarla dəyərində rəqəmsal aktiv.
Kriptovalyuta təhlükəsizliyi heç vaxt olmadığı qədər vacibdir. 🔐
#Crypto #Binance #Lazarus #CyberSecurity
⚠️ Şimali Koreyanın haker ordusu
Elektrik və internetə çıxışı məhdud olsa da, Şimali Koreya güclü kiberordu qurub.
Lazarus kimi qruplar böyük kriptovalyuta oğurluqları və kiberhücumlarla əlaqələndirilir. 💻
Hədəfləri? Milyardlarla dəyərində rəqəmsal aktiv.
Kriptovalyuta təhlükəsizliyi heç vaxt olmadığı qədər vacibdir. 🔐
#Crypto #Binance #Lazarus #CyberSecurity
Elektrik və internetə çıxışı məhdud olsa da, Şimali Koreya güclü kiberordu qurub.
Lazarus kimi qruplar böyük kriptovalyuta oğurluqları və kiberhücumlarla əlaqələndirilir. 💻
Hədəfləri? Milyardlarla dəyərində rəqəmsal aktiv.
Kriptovalyuta təhlükəsizliyi heç vaxt olmadığı qədər vacibdir. 🔐
#Crypto #Binance #Lazarus #CyberSecurity
1
87
·
--
🚨 625 milyon dollarlıq saxta iş təklifi: Lazarus Axie Infinity-yə necə sızdı! 🎣💸
2022-ci ildə Şimali Koreyanın məşhur Lazarus Group qrupu kriptovalyuta tarixinin ən böyük soyğunlarından birini həyata keçirərək Ronin Network-dən (Axie Infinity-nin arxasında duran yan zəncirdən) 625 milyon dollar oğurladı.
Onlar mürəkkəb smart müqavilələri sındırmadılar. Bunun əvəzinə, texnologiyanın ən qədim zəif nöqtəsini hədəf aldılar: insan psixologiyasını.
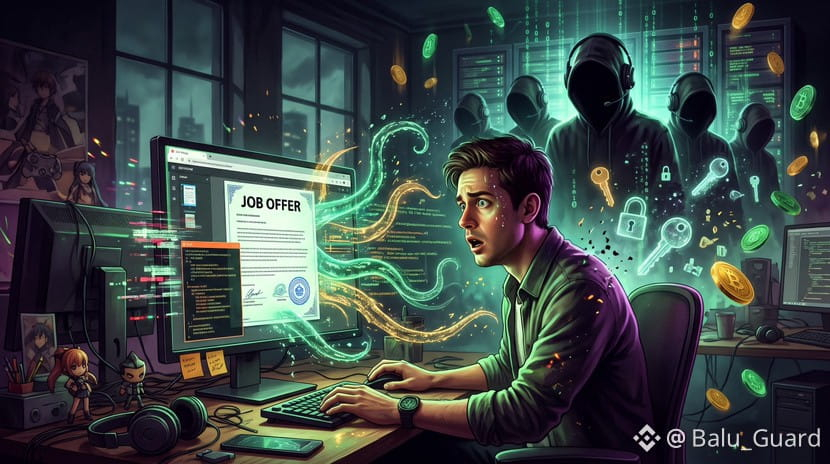
Hücumçular saxta işə qəbul agentliyi yaratdılar və yüksək maaşlı, arzulanan bir iş təklifi ilə baş mühəndislə həftələrlə əlaqə saxladılar. Mühəndisə yoluxmuş "iş təklifi məktubu" PDF faylını açan kimi casus proqram onun kompüterini ələ keçirdi və hakerlərə validator açarlarına giriş imkanı verərək istifadəçi vəsaitləri üzərində tam nəzarət qazandırdı.
Bu, maliyyə tarixində ən baha başa gələn fayl endirməsi olaraq qalır və sübut edir ki, blokçeyniniz nə qədər təhlükəsiz olsa da, sosial mühəndislik hələ də ən təsirli arxa qapıdır.
OpSec məsələlərində və tanımadığınız faylları endirərkən nə dərəcədə ehtiyatlısınız? Gəlin aşağıda müzakirə edək! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 625 milyon dollarlıq saxta iş təklifi: Lazarus Axie Infinity-yə necə sızdı! 🎣💸
2022-ci ildə Şimali Koreyanın məşhur Lazarus Group qrupu kriptovalyuta tarixinin ən böyük soyğunlarından birini həyata keçirərək Ronin Network-dən (Axie Infinity-nin arxasında duran yan zəncirdən) 625 milyon dollar oğurladı.
Onlar mürəkkəb smart müqavilələri sındırmadılar. Bunun əvəzinə, texnologiyanın ən qədim zəif nöqtəsini hədəf aldılar: insan psixologiyasını.
Hücumçular saxta işə qəbul agentliyi yaratdılar və yüksək maaşlı, arzulanan bir iş təklifi ilə baş mühəndislə həftələrlə əlaqə saxladılar. Mühəndisə yoluxmuş "iş təklifi məktubu" PDF faylını açan kimi casus proqram onun kompüterini ələ keçirdi və hakerlərə validator açarlarına giriş imkanı verərək istifadəçi vəsaitləri üzərində tam nəzarət qazandırdı.
Bu, maliyyə tarixində ən baha başa gələn fayl endirməsi olaraq qalır və sübut edir ki, blokçeyniniz nə qədər təhlükəsiz olsa da, sosial mühəndislik hələ də ən təsirli arxa qapıdır.
OpSec məsələlərində və tanımadığınız faylları endirərkən nə dərəcədə ehtiyatlısınız? Gəlin aşağıda müzakirə edək! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
2022-ci ildə Şimali Koreyanın məşhur Lazarus Group qrupu kriptovalyuta tarixinin ən böyük soyğunlarından birini həyata keçirərək Ronin Network-dən (Axie Infinity-nin arxasında duran yan zəncirdən) 625 milyon dollar oğurladı.
Onlar mürəkkəb smart müqavilələri sındırmadılar. Bunun əvəzinə, texnologiyanın ən qədim zəif nöqtəsini hədəf aldılar: insan psixologiyasını.
Hücumçular saxta işə qəbul agentliyi yaratdılar və yüksək maaşlı, arzulanan bir iş təklifi ilə baş mühəndislə həftələrlə əlaqə saxladılar. Mühəndisə yoluxmuş "iş təklifi məktubu" PDF faylını açan kimi casus proqram onun kompüterini ələ keçirdi və hakerlərə validator açarlarına giriş imkanı verərək istifadəçi vəsaitləri üzərində tam nəzarət qazandırdı.
Bu, maliyyə tarixində ən baha başa gələn fayl endirməsi olaraq qalır və sübut edir ki, blokçeyniniz nə qədər təhlükəsiz olsa da, sosial mühəndislik hələ də ən təsirli arxa qapıdır.
OpSec məsələlərində və tanımadığınız faylları endirərkən nə dərəcədə ehtiyatlısınız? Gəlin aşağıda müzakirə edək! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
52
·
--
🚨🚨 CANLI: BINANCE İNDİ ÇIXARIŞLARA İCAZƏ VERİR
Etdiyiniz hər şeyi dayandırın.
Bazar günü, 1 noyabr 2026 — Binance indicə təsdiqlədi:
✅ 6.3B dolların 90%-i ARTıq BƏRPA OLUNUB (dünən 80% idi)
✅ 6.3B dolların 5.67B dolları öz VƏSAİTLƏRİ ilə bərpa edilib
✅ İlk 10 kriptovalyutanın təminatı 100%-dir: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Dünən saat 00:00 UTC-də Ehtiyatların Sübutu snapshot-ı = 100%
✅ Tam ZK sübutu 3 noyabrda yayımlanacaq — ictimai yoxlama
✅ Hakerlərin 3B dolları Tether, Circle və tərəfdaşları tərəfindən dondurulub
✅ SAFU fondu yenidən 1B dollara çatdırılır
Nə baş verdi? Cümə axşamı, 29 oktyabrda Lazarus Group (Şimali Koreya) hücum etdi. FBI + Məxfi Xidmət işə qarışdı.
Binance nə etdi? Zərəri istifadəçilərə yükləmədi. Öz cibindən ödədi. 6.34B dollar ehtiyatda saxlanılıb.
Bu, kripto tarixində HEÇ VAXT baş verməyib. Nə FTX, nə də Mt. Gox belə etdi.
Binance-ə hələ də güvənirsinizsə, RETVİT EDİN 🟡
Rəsmi mənbə: Binance X, bu gün saat 08:15.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 CANLI: BINANCE İNDİ ÇIXARIŞLARA İCAZƏ VERİR
Etdiyiniz hər şeyi dayandırın.
Bazar günü, 1 noyabr 2026 — Binance indicə təsdiqlədi:
✅ 6.3B dolların 90%-i ARTıq BƏRPA OLUNUB (dünən 80% idi)
✅ 6.3B dolların 5.67B dolları öz VƏSAİTLƏRİ ilə bərpa edilib
✅ İlk 10 kriptovalyutanın təminatı 100%-dir: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Dünən saat 00:00 UTC-də Ehtiyatların Sübutu snapshot-ı = 100%
✅ Tam ZK sübutu 3 noyabrda yayımlanacaq — ictimai yoxlama
✅ Hakerlərin 3B dolları Tether, Circle və tərəfdaşları tərəfindən dondurulub
✅ SAFU fondu yenidən 1B dollara çatdırılır
Nə baş verdi? Cümə axşamı, 29 oktyabrda Lazarus Group (Şimali Koreya) hücum etdi. FBI + Məxfi Xidmət işə qarışdı.
Binance nə etdi? Zərəri istifadəçilərə yükləmədi. Öz cibindən ödədi. 6.34B dollar ehtiyatda saxlanılıb.
Bu, kripto tarixində HEÇ VAXT baş verməyib. Nə FTX, nə də Mt. Gox belə etdi.
Binance-ə hələ də güvənirsinizsə, RETVİT EDİN 🟡
Rəsmi mənbə: Binance X, bu gün saat 08:15.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Etdiyiniz hər şeyi dayandırın.
Bazar günü, 1 noyabr 2026 — Binance indicə təsdiqlədi:
✅ 6.3B dolların 90%-i ARTıq BƏRPA OLUNUB (dünən 80% idi)
✅ 6.3B dolların 5.67B dolları öz VƏSAİTLƏRİ ilə bərpa edilib
✅ İlk 10 kriptovalyutanın təminatı 100%-dir: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Dünən saat 00:00 UTC-də Ehtiyatların Sübutu snapshot-ı = 100%
✅ Tam ZK sübutu 3 noyabrda yayımlanacaq — ictimai yoxlama
✅ Hakerlərin 3B dolları Tether, Circle və tərəfdaşları tərəfindən dondurulub
✅ SAFU fondu yenidən 1B dollara çatdırılır
Nə baş verdi? Cümə axşamı, 29 oktyabrda Lazarus Group (Şimali Koreya) hücum etdi. FBI + Məxfi Xidmət işə qarışdı.
Binance nə etdi? Zərəri istifadəçilərə yükləmədi. Öz cibindən ödədi. 6.34B dollar ehtiyatda saxlanılıb.
Bu, kripto tarixində HEÇ VAXT baş verməyib. Nə FTX, nə də Mt. Gox belə etdi.
Binance-ə hələ də güvənirsinizsə, RETVİT EDİN 🟡
Rəsmi mənbə: Binance X, bu gün saat 08:15.
#Binance #BreakingNews #BTC #SAFU #Lazarus
29
·
--
🚨 Binance həqiqətən 6,3 milyard dollar zərəri öz üzərinə götürdü? Vəsaitlərin çıxarılması bu gün bərpa oluna bilər, amma əvvəlcə bunu bilin;
Dostlar, BBC-nin məlumatına görə, Binance oğurlanmış aktivlərin 6,3 milyard dollarının 90%-ni qarşıladığını, qalan 10%-in isə bir az daha çox vaxt aparacağını bildirir.
Şirkət zərəri istifadəçilərin deyil, özünün qarşılayacağını və bunun üçün 6,34 milyard dollardan çox vəsait ayırdığını deyir.
$BTC , $ETH və $USDT aktivləri, eləcə də daha 7 əsas aktiv tam təminat altındadır.
Şənbə günü FTB hücumun arxasında Şimali Koreyanın olduğunu bildirdi və Lazarus Group-un (TraderTraitor) adını çəkdi. Şimali Koreya bu cür ittihamları həmişə rədd edib.
Əvvəlcə günah mühəndislərdən birinin noutbukunda görüldü, lakin sonradan daha çox təhlükəsizlik pozuntusu nöqtəsi aşkarlandı.
Richard Teng-in sözlərinə görə, hücumda bir neçə nəfər iştirak edib və izləri gizlətmək üçün “özünü məhv etmə mexanizmi”ndən istifadə olunub.
Cümə axşamı təxminən 3 milyard dollar donduruldu, ABŞ Məxfi Xidməti isə vəsaitləri izləmək və geri qaytarmaq üçün çalışır. Araşdırma davam edir.
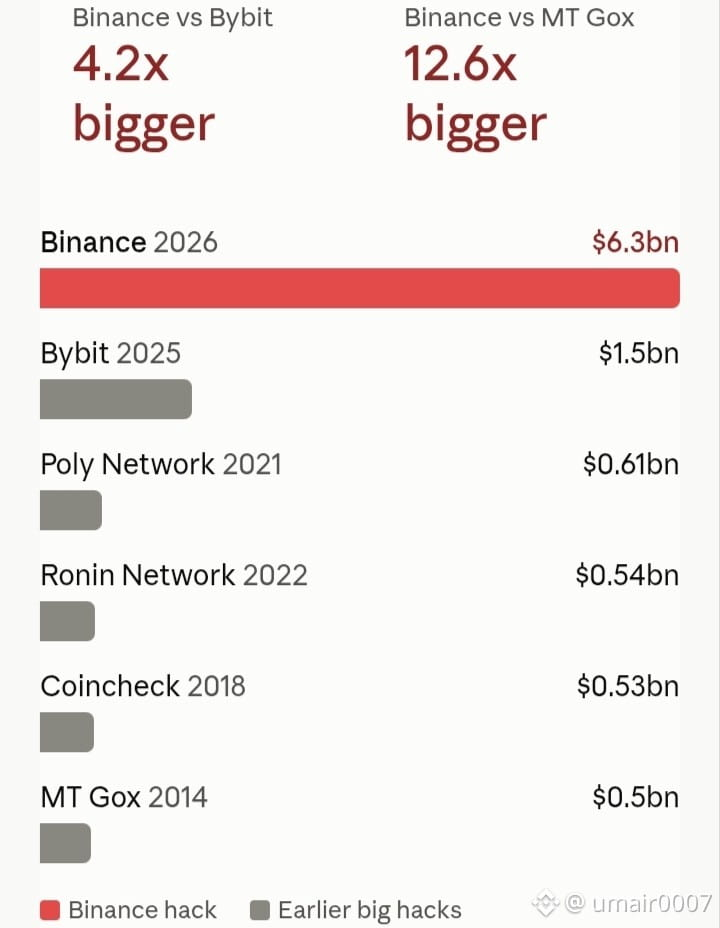
Bu, 2025-ci ildəki Bybit hücumundan (1,5 milyard dollar) daha böyükdür və Binance vəsaitlərin çıxarılmasının bu gün, noyabrın 1-də bərpa olunmasının planlaşdırıldığını bildirir.
Məncə, əsl sınaq vəsaitlərin çıxarılması açıldıqda olacaq. Siz nə edəcəksiniz: pulunuzu çıxaracaqsınız, yoxsa Binance-də saxlayacaqsınız? Aşağıda şərh yazın 👇.
Bu, yalnız məlumat xarakteri daşıyır, maliyyə məsləhəti deyil.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 Binance həqiqətən 6,3 milyard dollar zərəri öz üzərinə götürdü? Vəsaitlərin çıxarılması bu gün bərpa oluna bilər, amma əvvəlcə bunu bilin;
Dostlar, BBC-nin məlumatına görə, Binance oğurlanmış aktivlərin 6,3 milyard dollarının 90%-ni qarşıladığını, qalan 10%-in isə bir az daha çox vaxt aparacağını bildirir.
Şirkət zərəri istifadəçilərin deyil, özünün qarşılayacağını və bunun üçün 6,34 milyard dollardan çox vəsait ayırdığını deyir.
$BTC , $ETH və $USDT aktivləri, eləcə də daha 7 əsas aktiv tam təminat altındadır.
Şənbə günü FTB hücumun arxasında Şimali Koreyanın olduğunu bildirdi və Lazarus Group-un (TraderTraitor) adını çəkdi. Şimali Koreya bu cür ittihamları həmişə rədd edib.
Əvvəlcə günah mühəndislərdən birinin noutbukunda görüldü, lakin sonradan daha çox təhlükəsizlik pozuntusu nöqtəsi aşkarlandı.
Richard Teng-in sözlərinə görə, hücumda bir neçə nəfər iştirak edib və izləri gizlətmək üçün “özünü məhv etmə mexanizmi”ndən istifadə olunub.
Cümə axşamı təxminən 3 milyard dollar donduruldu, ABŞ Məxfi Xidməti isə vəsaitləri izləmək və geri qaytarmaq üçün çalışır. Araşdırma davam edir.
Bu, 2025-ci ildəki Bybit hücumundan (1,5 milyard dollar) daha böyükdür və Binance vəsaitlərin çıxarılmasının bu gün, noyabrın 1-də bərpa olunmasının planlaşdırıldığını bildirir.
Məncə, əsl sınaq vəsaitlərin çıxarılması açıldıqda olacaq. Siz nə edəcəksiniz: pulunuzu çıxaracaqsınız, yoxsa Binance-də saxlayacaqsınız? Aşağıda şərh yazın 👇.
Bu, yalnız məlumat xarakteri daşıyır, maliyyə məsləhəti deyil.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Dostlar, BBC-nin məlumatına görə, Binance oğurlanmış aktivlərin 6,3 milyard dollarının 90%-ni qarşıladığını, qalan 10%-in isə bir az daha çox vaxt aparacağını bildirir.
Şirkət zərəri istifadəçilərin deyil, özünün qarşılayacağını və bunun üçün 6,34 milyard dollardan çox vəsait ayırdığını deyir.
$BTC , $ETH və $USDT aktivləri, eləcə də daha 7 əsas aktiv tam təminat altındadır.
Şənbə günü FTB hücumun arxasında Şimali Koreyanın olduğunu bildirdi və Lazarus Group-un (TraderTraitor) adını çəkdi. Şimali Koreya bu cür ittihamları həmişə rədd edib.
Əvvəlcə günah mühəndislərdən birinin noutbukunda görüldü, lakin sonradan daha çox təhlükəsizlik pozuntusu nöqtəsi aşkarlandı.
Richard Teng-in sözlərinə görə, hücumda bir neçə nəfər iştirak edib və izləri gizlətmək üçün “özünü məhv etmə mexanizmi”ndən istifadə olunub.
Cümə axşamı təxminən 3 milyard dollar donduruldu, ABŞ Məxfi Xidməti isə vəsaitləri izləmək və geri qaytarmaq üçün çalışır. Araşdırma davam edir.
Bu, 2025-ci ildəki Bybit hücumundan (1,5 milyard dollar) daha böyükdür və Binance vəsaitlərin çıxarılmasının bu gün, noyabrın 1-də bərpa olunmasının planlaşdırıldığını bildirir.
Məncə, əsl sınaq vəsaitlərin çıxarılması açıldıqda olacaq. Siz nə edəcəksiniz: pulunuzu çıxaracaqsınız, yoxsa Binance-də saxlayacaqsınız? Aşağıda şərh yazın 👇.
Bu, yalnız məlumat xarakteri daşıyır, maliyyə məsləhəti deyil.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
113
·
--
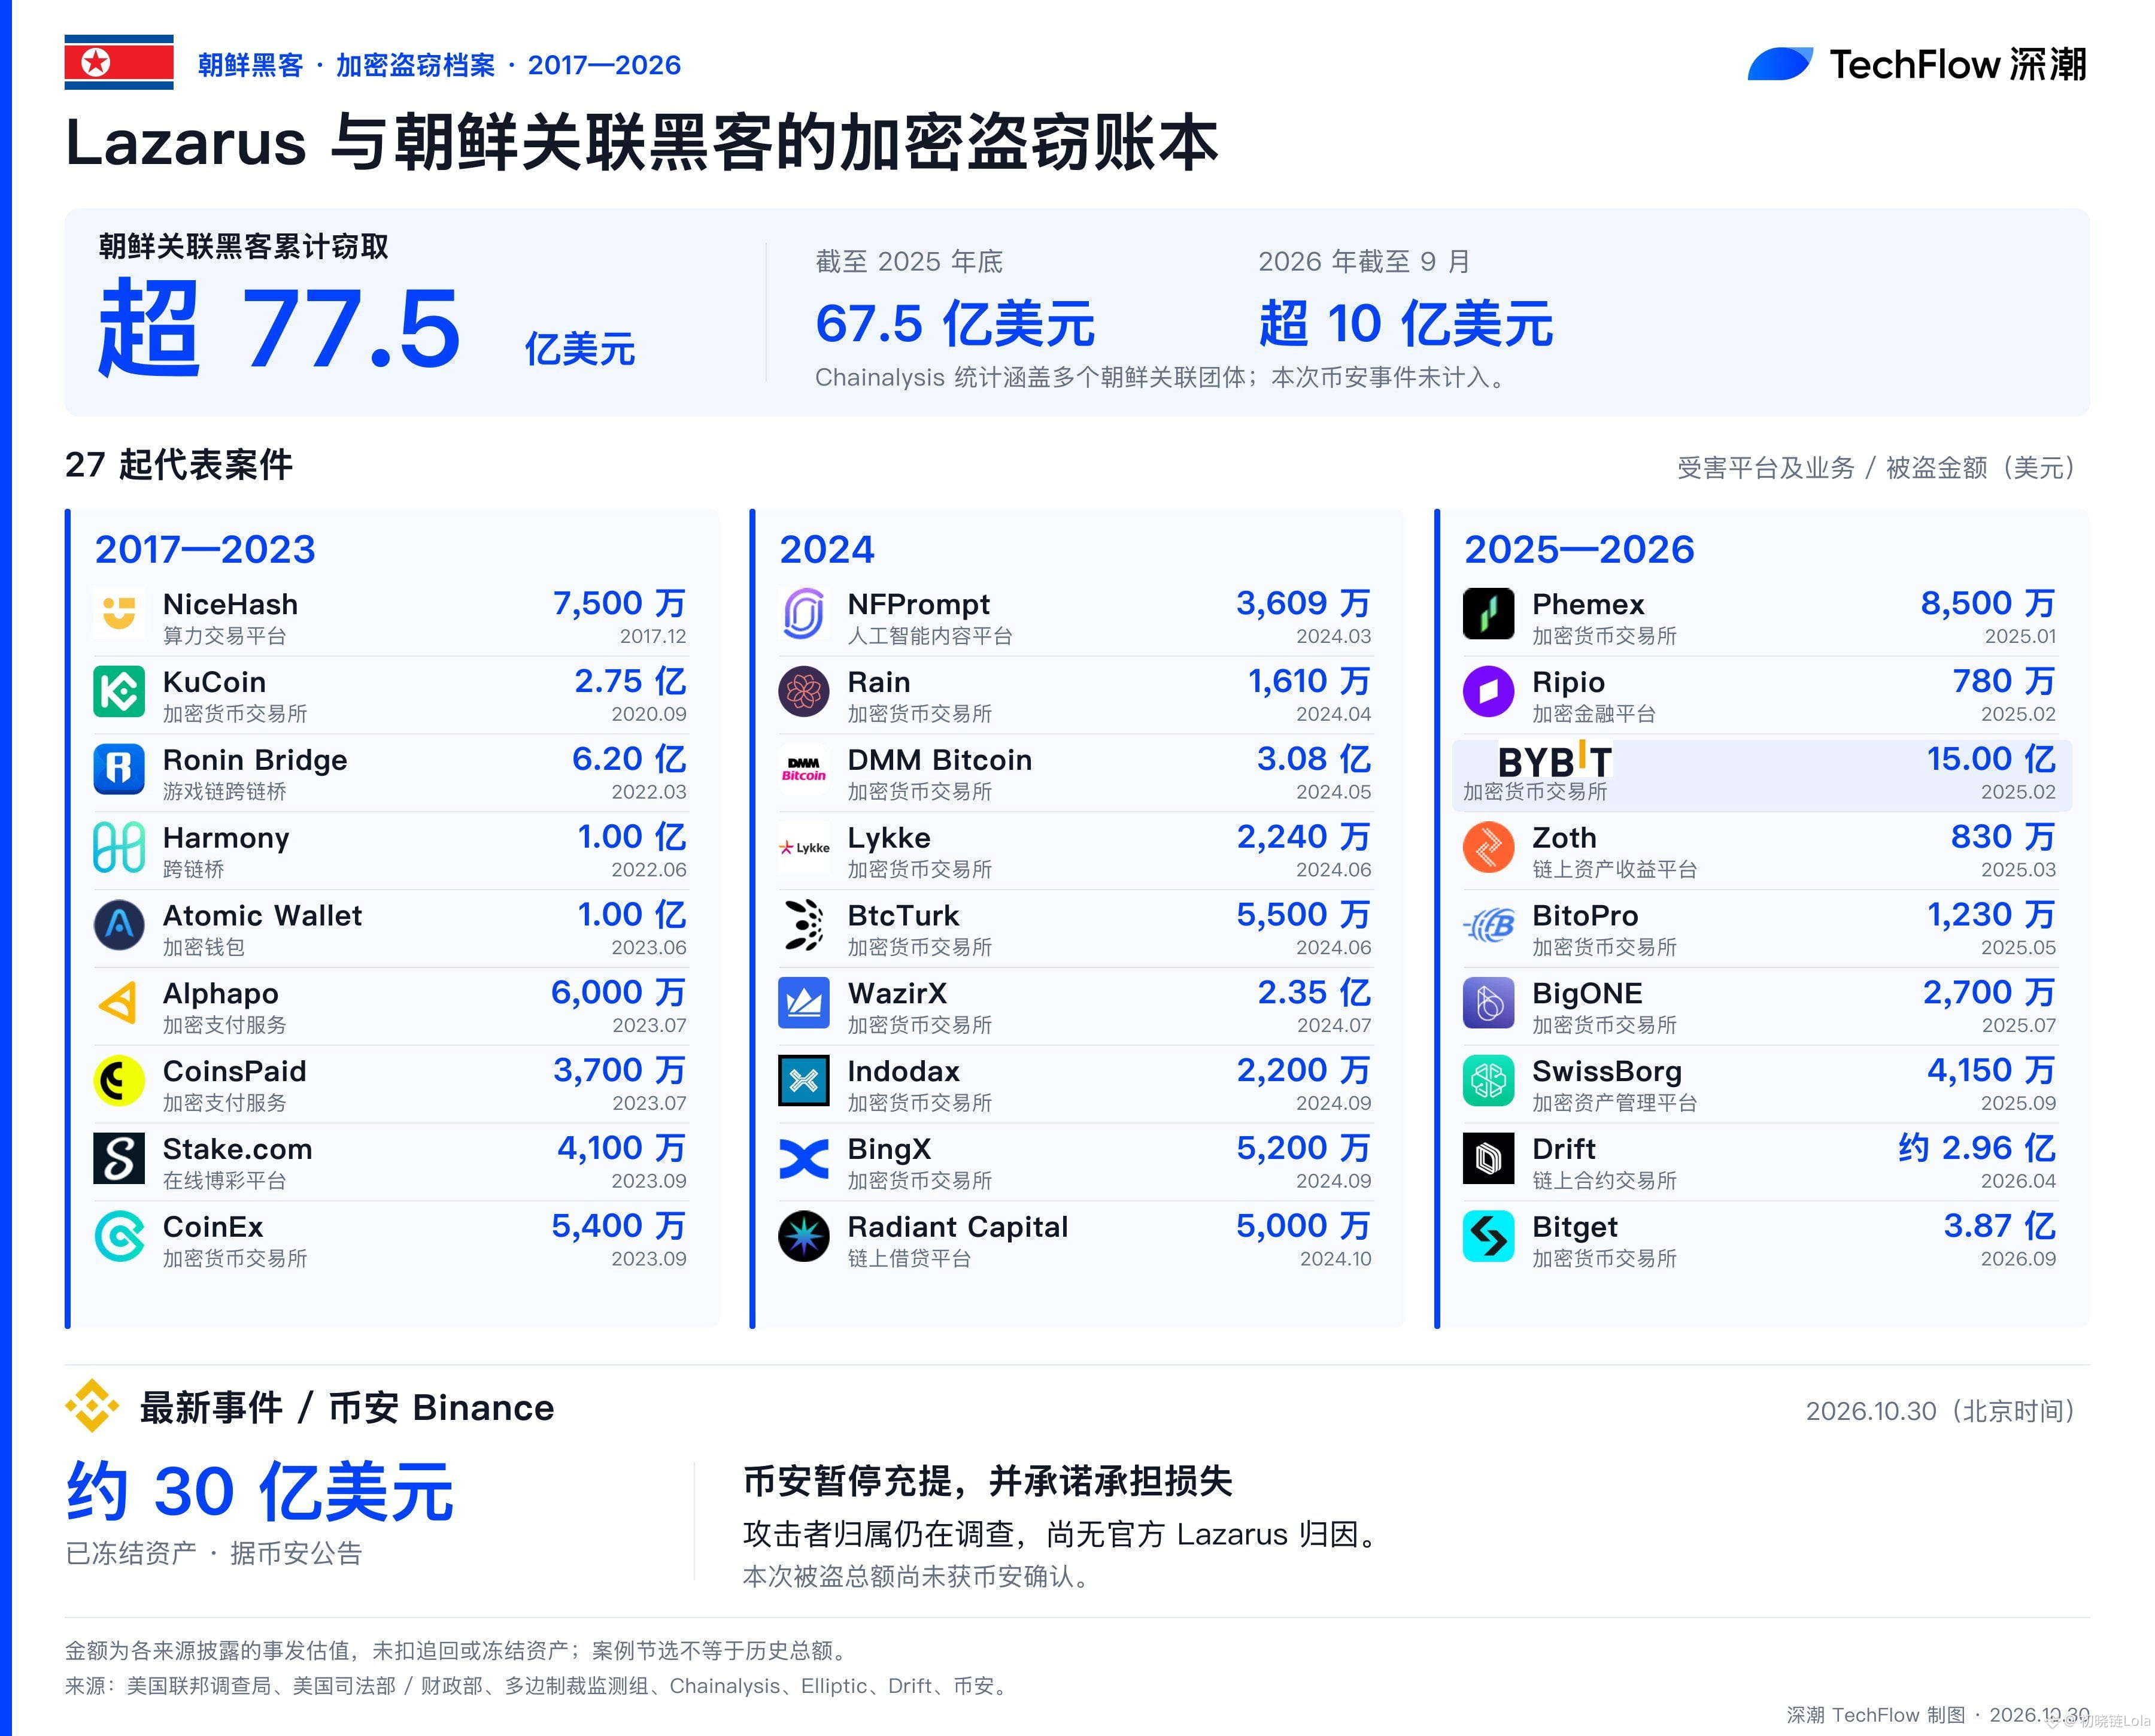
Bütün zəhmətimiz hakerlərə yarayırmış,
Bir istifadəçi #Lazarus və Şimali Koreya ilə əlaqəli hakerlərin kriptovalyuta oğurluqlarının reyestrini tərtib edib,
oğurlanan vəsaitin ümumi məbləğinin 7,7 milyard dolları keçdiyi hesablanıb,
oğurlanan vəsaitlərin içində bizim də payımız var, elə deyilmi?
Bilmirəm, bu gün $BTC yenə düşəcəkmi,
bazarda artıq inam qalmayıb
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Bütün zəhmətimiz hakerlərə yarayırmış,
Bir istifadəçi #Lazarus və Şimali Koreya ilə əlaqəli hakerlərin kriptovalyuta oğurluqlarının reyestrini tərtib edib,
oğurlanan vəsaitin ümumi məbləğinin 7,7 milyard dolları keçdiyi hesablanıb,
oğurlanan vəsaitlərin içində bizim də payımız var, elə deyilmi?
Bilmirəm, bu gün $BTC yenə düşəcəkmi,
bazarda artıq inam qalmayıb
#黑客攻击 #币安被盗
Bir istifadəçi #Lazarus və Şimali Koreya ilə əlaqəli hakerlərin kriptovalyuta oğurluqlarının reyestrini tərtib edib,
oğurlanan vəsaitin ümumi məbləğinin 7,7 milyard dolları keçdiyi hesablanıb,
oğurlanan vəsaitlərin içində bizim də payımız var, elə deyilmi?
Bilmirəm, bu gün $BTC yenə düşəcəkmi,
bazarda artıq inam qalmayıb
#黑客攻击 #币安被盗
1
7.3k

·
--
Azalma
🇰🇵 SON DƏQİQƏ: CNN və blokçeyn araşdırmaçılarının məlumatına görə, rekord miqdarda — 6 milyard dollarlıq Binance hücumunda əsas şübhəli Şimali Koreyadır.
TRM Labs hücumu Lazarus Group ilə əlaqəli, Şimali Koreya dövləti tərəfindən dəstəklənən TraderTraitor qrupuna «yüksək əminliklə» aid edir. Chainalysis şirkətinin baş direktoru Jonathan Levin təxminən 6,4 milyard dollarlıq oğurluğun «əvvəlki hücumla əlaqələrə görə, çox güman ki, KXDR-in TraderTraitor qrupu tərəfindən törədildiyini» bildirdi. Chainalysis-in sözçüsü isə CNN-ə Şimali Koreyanın məsuliyyət daşıdığına yüksək əminliklə yanaşdıqlarını söylədi. Blokçeyn üzərində araşdırma aparan ZachXBT də hücumçunun «çox güman ki, Lazarus» olduğunu müstəqil şəkildə bildirdi.
Araşdırmaçıların istinad etdiyi sübutlar dolayı xarakter daşıyır. Bildirilir ki, hazırlıqlar oğurluqdan ən azı 36 saat əvvəl başlayıb: kiçik həcmdə Tornado Cash vəsait çıxarışları hücumçunun kripto-cüzdanına köçürülüb. Bu, Şimali Koreya ilə əlaqələndirilən əvvəlki oğurluqlarda da müşahidə olunan bir üsuldur. Chainalysis və TRM, həmçinin 2025-ci ilin fevralında baş vermiş Bybit hücumu ilə əlaqələrə diqqət çəkir; FTB həmin hücumu açıq şəkildə TraderTraitor qrupuna aid etmişdi.
Lakin məsələ hələ həllini tapmayıb. Binance günahkarın adını açıqlamayıb və heç bir hökumət hücumu rəsmi şəkildə kiməsə aid etməyib. Ən azı bir analitik Şimali Koreya qruplarının oğurlanmış vəsaitləri tarixən bu hücumçudan daha sürətlə yuduğunu qeyd edib.
Bu arada, vəsaitlərin geri qaytarılması üçün səylər davam edir. Təxminən 3 milyard dollar dondurulub, Binance isə istifadəçilərin bütün itkilərini qarşılamağı vəd edib.
Təsdiqlənərsə, bu, ABŞ və BMT rəsmilərinin silah proqramlarını maliyyələşdirməyə kömək etdiyini bildirdiyi Şimali Koreyanın uzunmüddətli kriptovalyuta oğurluğu kampaniyasındakı ən böyük qənimət olacaq. Növbəti siqnalın Vaşinqtondan gəlməsi ehtimal olunur.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 SON DƏQİQƏ: CNN və blokçeyn araşdırmaçılarının məlumatına görə, rekord miqdarda — 6 milyard dollarlıq Binance hücumunda əsas şübhəli Şimali Koreyadır.
TRM Labs hücumu Lazarus Group ilə əlaqəli, Şimali Koreya dövləti tərəfindən dəstəklənən TraderTraitor qrupuna «yüksək əminliklə» aid edir. Chainalysis şirkətinin baş direktoru Jonathan Levin təxminən 6,4 milyard dollarlıq oğurluğun «əvvəlki hücumla əlaqələrə görə, çox güman ki, KXDR-in TraderTraitor qrupu tərəfindən törədildiyini» bildirdi. Chainalysis-in sözçüsü isə CNN-ə Şimali Koreyanın məsuliyyət daşıdığına yüksək əminliklə yanaşdıqlarını söylədi. Blokçeyn üzərində araşdırma aparan ZachXBT də hücumçunun «çox güman ki, Lazarus» olduğunu müstəqil şəkildə bildirdi.
Araşdırmaçıların istinad etdiyi sübutlar dolayı xarakter daşıyır. Bildirilir ki, hazırlıqlar oğurluqdan ən azı 36 saat əvvəl başlayıb: kiçik həcmdə Tornado Cash vəsait çıxarışları hücumçunun kripto-cüzdanına köçürülüb. Bu, Şimali Koreya ilə əlaqələndirilən əvvəlki oğurluqlarda da müşahidə olunan bir üsuldur. Chainalysis və TRM, həmçinin 2025-ci ilin fevralında baş vermiş Bybit hücumu ilə əlaqələrə diqqət çəkir; FTB həmin hücumu açıq şəkildə TraderTraitor qrupuna aid etmişdi.
Lakin məsələ hələ həllini tapmayıb. Binance günahkarın adını açıqlamayıb və heç bir hökumət hücumu rəsmi şəkildə kiməsə aid etməyib. Ən azı bir analitik Şimali Koreya qruplarının oğurlanmış vəsaitləri tarixən bu hücumçudan daha sürətlə yuduğunu qeyd edib.
Bu arada, vəsaitlərin geri qaytarılması üçün səylər davam edir. Təxminən 3 milyard dollar dondurulub, Binance isə istifadəçilərin bütün itkilərini qarşılamağı vəd edib.
Təsdiqlənərsə, bu, ABŞ və BMT rəsmilərinin silah proqramlarını maliyyələşdirməyə kömək etdiyini bildirdiyi Şimali Koreyanın uzunmüddətli kriptovalyuta oğurluğu kampaniyasındakı ən böyük qənimət olacaq. Növbəti siqnalın Vaşinqtondan gəlməsi ehtimal olunur.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs hücumu Lazarus Group ilə əlaqəli, Şimali Koreya dövləti tərəfindən dəstəklənən TraderTraitor qrupuna «yüksək əminliklə» aid edir. Chainalysis şirkətinin baş direktoru Jonathan Levin təxminən 6,4 milyard dollarlıq oğurluğun «əvvəlki hücumla əlaqələrə görə, çox güman ki, KXDR-in TraderTraitor qrupu tərəfindən törədildiyini» bildirdi. Chainalysis-in sözçüsü isə CNN-ə Şimali Koreyanın məsuliyyət daşıdığına yüksək əminliklə yanaşdıqlarını söylədi. Blokçeyn üzərində araşdırma aparan ZachXBT də hücumçunun «çox güman ki, Lazarus» olduğunu müstəqil şəkildə bildirdi.
Araşdırmaçıların istinad etdiyi sübutlar dolayı xarakter daşıyır. Bildirilir ki, hazırlıqlar oğurluqdan ən azı 36 saat əvvəl başlayıb: kiçik həcmdə Tornado Cash vəsait çıxarışları hücumçunun kripto-cüzdanına köçürülüb. Bu, Şimali Koreya ilə əlaqələndirilən əvvəlki oğurluqlarda da müşahidə olunan bir üsuldur. Chainalysis və TRM, həmçinin 2025-ci ilin fevralında baş vermiş Bybit hücumu ilə əlaqələrə diqqət çəkir; FTB həmin hücumu açıq şəkildə TraderTraitor qrupuna aid etmişdi.
Lakin məsələ hələ həllini tapmayıb. Binance günahkarın adını açıqlamayıb və heç bir hökumət hücumu rəsmi şəkildə kiməsə aid etməyib. Ən azı bir analitik Şimali Koreya qruplarının oğurlanmış vəsaitləri tarixən bu hücumçudan daha sürətlə yuduğunu qeyd edib.
Bu arada, vəsaitlərin geri qaytarılması üçün səylər davam edir. Təxminən 3 milyard dollar dondurulub, Binance isə istifadəçilərin bütün itkilərini qarşılamağı vəd edib.
Təsdiqlənərsə, bu, ABŞ və BMT rəsmilərinin silah proqramlarını maliyyələşdirməyə kömək etdiyini bildirdiyi Şimali Koreyanın uzunmüddətli kriptovalyuta oğurluğu kampaniyasındakı ən böyük qənimət olacaq. Növbəti siqnalın Vaşinqtondan gəlməsi ehtimal olunur.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
70
·
--
💥 Lazarus Group 2026-da Kriptanı Qaynadır ⚠️
Şimali Koreyalı hakerlər bu il indiyə qədərki ən böyük istismarların bəzilərini atıblar:
Drift Protocol → 285M$
Kelp DAO → 292M$
Çirkli Taktikaları:
Saxta iş təklifləri & dərin saxtalaşdırılmış zənglər 😈
Açarları oğurlamaq üçün dev laptoplarına zərərli proqram
Körpü istismarları & saxta girov əməliyyatları
Aylarla hücum planlayırlar... çox səbirli & təhlükəli.
Qorunun, Kings:
Yalnız hardware wallet
Heç vaxt seed/private key-ləri paylaşmayın
Hər keçidi & faylı iki dəfə yoxlayın
Layihələrə təcili olaraq daha yaxşı təhlükəsizlik lazımdır!
Lazarus-a qarşı mübarizə aparırsınız, yoxsa hələ də təsadüfi keçidlərə klikləyirsiniz? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group 2026-da Kriptanı Qaynadır ⚠️
Şimali Koreyalı hakerlər bu il indiyə qədərki ən böyük istismarların bəzilərini atıblar:
Drift Protocol → 285M$
Kelp DAO → 292M$
Çirkli Taktikaları:
Saxta iş təklifləri & dərin saxtalaşdırılmış zənglər 😈
Açarları oğurlamaq üçün dev laptoplarına zərərli proqram
Körpü istismarları & saxta girov əməliyyatları
Aylarla hücum planlayırlar... çox səbirli & təhlükəli.
Qorunun, Kings:
Yalnız hardware wallet
Heç vaxt seed/private key-ləri paylaşmayın
Hər keçidi & faylı iki dəfə yoxlayın
Layihələrə təcili olaraq daha yaxşı təhlükəsizlik lazımdır!
Lazarus-a qarşı mübarizə aparırsınız, yoxsa hələ də təsadüfi keçidlərə klikləyirsiniz? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Şimali Koreyalı hakerlər bu il indiyə qədərki ən böyük istismarların bəzilərini atıblar:
Drift Protocol → 285M$
Kelp DAO → 292M$
Çirkli Taktikaları:
Saxta iş təklifləri & dərin saxtalaşdırılmış zənglər 😈
Açarları oğurlamaq üçün dev laptoplarına zərərli proqram
Körpü istismarları & saxta girov əməliyyatları
Aylarla hücum planlayırlar... çox səbirli & təhlükəli.
Qorunun, Kings:
Yalnız hardware wallet
Heç vaxt seed/private key-ləri paylaşmayın
Hər keçidi & faylı iki dəfə yoxlayın
Layihələrə təcili olaraq daha yaxşı təhlükəsizlik lazımdır!
Lazarus-a qarşı mübarizə aparırsınız, yoxsa hələ də təsadüfi keçidlərə klikləyirsiniz? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
658

·
--
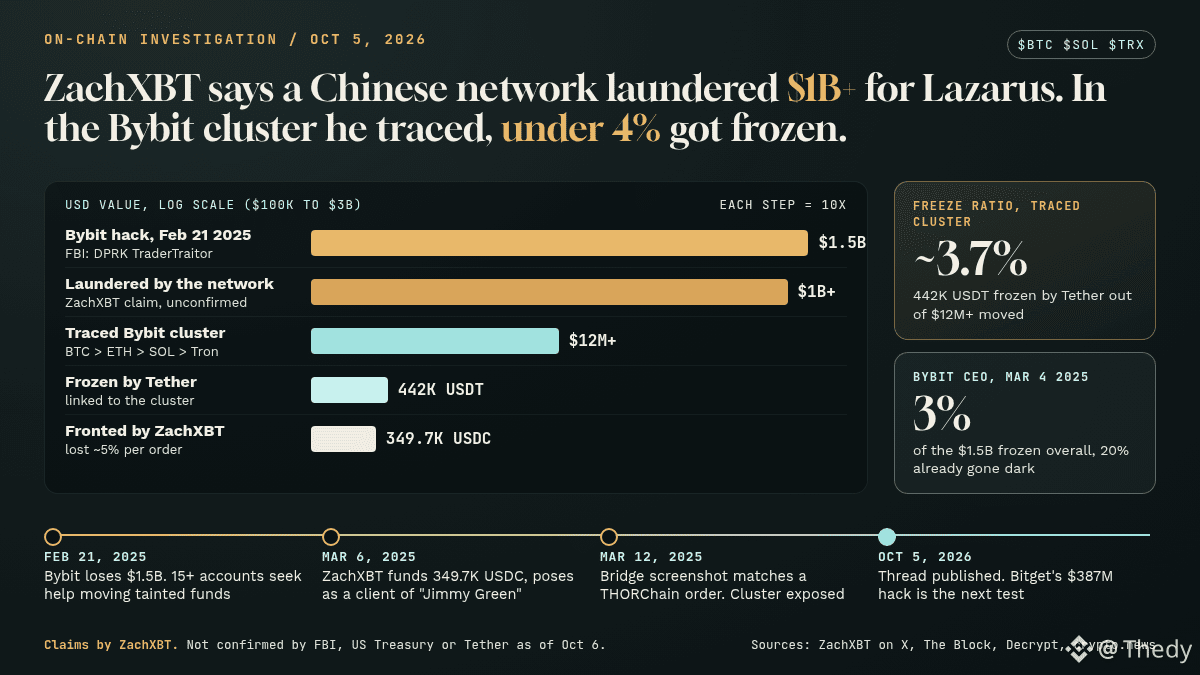
On-chain araşdırmaçı ZachXBT iddia edir ki, Şimali Koreyanın Lazarus qrupu üçün 1 milyard dollardan çox vəsait yuyan Çin şəbəkəsinə sızıb. Şəbəkəyə qoşulmaq üçün öz cibindən 349 700 USDC xərcləyib.
The Block və Decrypt-in dərc etdiyi 5 oktyabr tarixli paylaşım silsiləsi:
21 fevral 2025: Bybit 1,5 milyard dollar itirir; FBI oğurluqda Şimali Koreyanın TraderTraitor hakerlərini günahlandırır. Bundan sonra 15-dən çox Telegram və Discord hesabı vəsaitləri nağdlaşdırmaq üçün kömək axtarır.
6 mart 2025: O, müəyyən bir “Jimmy Green”in müştərisi kimi davranır və hər əməliyyatda 5% itirir. Vəsaitin qəbul olunduğu ünvana gas, Bybit-in qara siyahısında olan bir pul kisəsindən göndərilmişdi.
12 mart 2025: Jimmy-nin göndərdiyi ekran görüntüsü sonrakı dəqiqələrdə yaradılmış THORChain əməliyyatına uyğun gəlir. Üç Solana ünvanı $BTC -dən ETH-yə, sonra $SOL -ə və nəhayət Tron-a köçürülmüş 12 milyon dollardan çox vəsaitdən ibarət klasteri üzə çıxarır. Daha sonra Tether 442 000 USDT-ni dondurur.
Qeyd: 6 oktyabr tarixinə FBI, ABŞ Xəzinədarlıq Departamenti və ya Tether nə 1 milyard dollar rəqəmini, nə də şəbəkənin kimliyini açıq şəkildə təsdiqləyib (crypto.news).
Mənim qənaətim: əsas məsələ nisbətdir. İzlənən klasterin təxminən 3,7%-i dondurulub. 2025-ci ilin mart ayının əvvəlində isə Bybit-in rəhbəri Ben Zhou dondurulan vəsaitləri oğurlanan ümumi məbləğin 3%-i kimi qiymətləndirmişdi. Bloklama yalnız son mərhələdə, pul Tron-da ($TRX) USDT-yə çevriləndə işləyir; həmin vaxt emitent vəsaiti dondura bilər. Bridge-lər və svaplar isə, demək olar ki, əlçatmaz olaraq qalır.
Növbəti sınaq: sentyabrın sonunda baş verən 387 milyon dollarlıq Bitget hücumu. Elliptic və Chainalysis bunu Şimali Koreya ilə əlaqələndirir. Onun sözlərinə görə, Telegram-da da eyni sxemdən istifadə olunub. Ya bu məlumatlar vəsaitlərin sürətlə dondurulmasına səbəb olacaq, ya da şəbəkə artıq başqa marşrutlara keçib.
Bu axınları ilk növbədə kim bloklamalıdır: stabilkoin emitentləri, THORChain kimi cross-chain protokollar, yoxsa pulun sonda çıxarıldığı birjalar?
#Lazarus #CryptoSecurity
On-chain araşdırmaçı ZachXBT iddia edir ki, Şimali Koreyanın Lazarus qrupu üçün 1 milyard dollardan çox vəsait yuyan Çin şəbəkəsinə sızıb. Şəbəkəyə qoşulmaq üçün öz cibindən 349 700 USDC xərcləyib.
The Block və Decrypt-in dərc etdiyi 5 oktyabr tarixli paylaşım silsiləsi:
21 fevral 2025: Bybit 1,5 milyard dollar itirir; FBI oğurluqda Şimali Koreyanın TraderTraitor hakerlərini günahlandırır. Bundan sonra 15-dən çox Telegram və Discord hesabı vəsaitləri nağdlaşdırmaq üçün kömək axtarır.
6 mart 2025: O, müəyyən bir “Jimmy Green”in müştərisi kimi davranır və hər əməliyyatda 5% itirir. Vəsaitin qəbul olunduğu ünvana gas, Bybit-in qara siyahısında olan bir pul kisəsindən göndərilmişdi.
12 mart 2025: Jimmy-nin göndərdiyi ekran görüntüsü sonrakı dəqiqələrdə yaradılmış THORChain əməliyyatına uyğun gəlir. Üç Solana ünvanı $BTC -dən ETH-yə, sonra $SOL -ə və nəhayət Tron-a köçürülmüş 12 milyon dollardan çox vəsaitdən ibarət klasteri üzə çıxarır. Daha sonra Tether 442 000 USDT-ni dondurur.
Qeyd: 6 oktyabr tarixinə FBI, ABŞ Xəzinədarlıq Departamenti və ya Tether nə 1 milyard dollar rəqəmini, nə də şəbəkənin kimliyini açıq şəkildə təsdiqləyib (crypto.news).
Mənim qənaətim: əsas məsələ nisbətdir. İzlənən klasterin təxminən 3,7%-i dondurulub. 2025-ci ilin mart ayının əvvəlində isə Bybit-in rəhbəri Ben Zhou dondurulan vəsaitləri oğurlanan ümumi məbləğin 3%-i kimi qiymətləndirmişdi. Bloklama yalnız son mərhələdə, pul Tron-da ($TRX ) USDT-yə çevriləndə işləyir; həmin vaxt emitent vəsaiti dondura bilər. Bridge-lər və svaplar isə, demək olar ki, əlçatmaz olaraq qalır.
Növbəti sınaq: sentyabrın sonunda baş verən 387 milyon dollarlıq Bitget hücumu. Elliptic və Chainalysis bunu Şimali Koreya ilə əlaqələndirir. Onun sözlərinə görə, Telegram-da da eyni sxemdən istifadə olunub. Ya bu məlumatlar vəsaitlərin sürətlə dondurulmasına səbəb olacaq, ya da şəbəkə artıq başqa marşrutlara keçib.
Bu axınları ilk növbədə kim bloklamalıdır: stabilkoin emitentləri, THORChain kimi cross-chain protokollar, yoxsa pulun sonda çıxarıldığı birjalar?
#Lazarus #CryptoSecurity
The Block və Decrypt-in dərc etdiyi 5 oktyabr tarixli paylaşım silsiləsi:
21 fevral 2025: Bybit 1,5 milyard dollar itirir; FBI oğurluqda Şimali Koreyanın TraderTraitor hakerlərini günahlandırır. Bundan sonra 15-dən çox Telegram və Discord hesabı vəsaitləri nağdlaşdırmaq üçün kömək axtarır.
6 mart 2025: O, müəyyən bir “Jimmy Green”in müştərisi kimi davranır və hər əməliyyatda 5% itirir. Vəsaitin qəbul olunduğu ünvana gas, Bybit-in qara siyahısında olan bir pul kisəsindən göndərilmişdi.
12 mart 2025: Jimmy-nin göndərdiyi ekran görüntüsü sonrakı dəqiqələrdə yaradılmış THORChain əməliyyatına uyğun gəlir. Üç Solana ünvanı $BTC -dən ETH-yə, sonra $SOL -ə və nəhayət Tron-a köçürülmüş 12 milyon dollardan çox vəsaitdən ibarət klasteri üzə çıxarır. Daha sonra Tether 442 000 USDT-ni dondurur.
Qeyd: 6 oktyabr tarixinə FBI, ABŞ Xəzinədarlıq Departamenti və ya Tether nə 1 milyard dollar rəqəmini, nə də şəbəkənin kimliyini açıq şəkildə təsdiqləyib (crypto.news).
Mənim qənaətim: əsas məsələ nisbətdir. İzlənən klasterin təxminən 3,7%-i dondurulub. 2025-ci ilin mart ayının əvvəlində isə Bybit-in rəhbəri Ben Zhou dondurulan vəsaitləri oğurlanan ümumi məbləğin 3%-i kimi qiymətləndirmişdi. Bloklama yalnız son mərhələdə, pul Tron-da ($TRX ) USDT-yə çevriləndə işləyir; həmin vaxt emitent vəsaiti dondura bilər. Bridge-lər və svaplar isə, demək olar ki, əlçatmaz olaraq qalır.
Növbəti sınaq: sentyabrın sonunda baş verən 387 milyon dollarlıq Bitget hücumu. Elliptic və Chainalysis bunu Şimali Koreya ilə əlaqələndirir. Onun sözlərinə görə, Telegram-da da eyni sxemdən istifadə olunub. Ya bu məlumatlar vəsaitlərin sürətlə dondurulmasına səbəb olacaq, ya da şəbəkə artıq başqa marşrutlara keçib.
Bu axınları ilk növbədə kim bloklamalıdır: stabilkoin emitentləri, THORChain kimi cross-chain protokollar, yoxsa pulun sonda çıxarıldığı birjalar?
#Lazarus #CryptoSecurity
161

·
--
Azalma
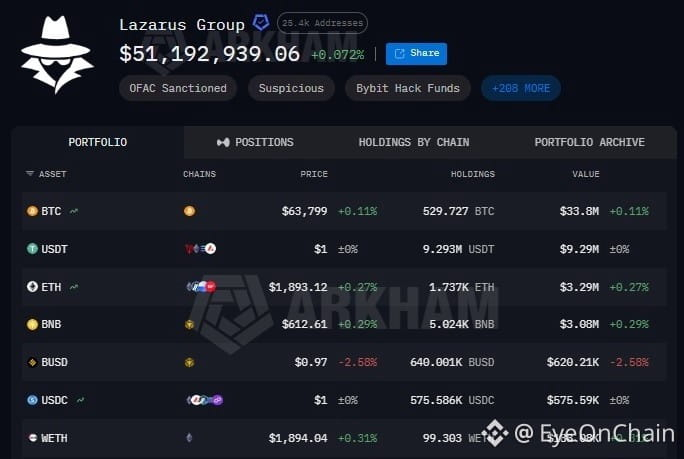
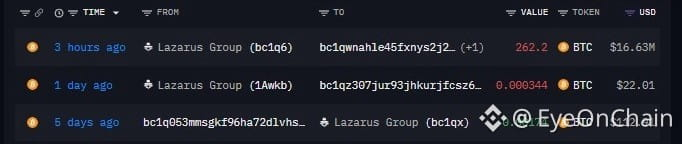
Lazarus Group yenə də ciddi pul köçürür. Təxminən 3 saat əvvəl, 262.2 $BTC , dəyəri təxminən $16.64M olan məbləğ təzə bir cüzdana köçürüldü. Hələ aydın səbəb yoxdur, amma #Lazarus ilə belə köçürmələr həmişə diqqət çəkir. Bu, vəsaiti köçürmək və ya çirkli pulların yuyulmasına cəhdin bir hissəsi ola bilər.
Qrupun hələ də on-çeyndə (on-chain) 73M$-dan çox aktivləri var; əsasən $BTC, $USDT və $ETH-də saxlanılır.
Mütləq diqqət yetirməyə dəyər bir cüzdan klasteridir.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group yenə də ciddi pul köçürür. Təxminən 3 saat əvvəl, 262.2 $BTC , dəyəri təxminən $16.64M olan məbləğ təzə bir cüzdana köçürüldü. Hələ aydın səbəb yoxdur, amma #Lazarus ilə belə köçürmələr həmişə diqqət çəkir. Bu, vəsaiti köçürmək və ya çirkli pulların yuyulmasına cəhdin bir hissəsi ola bilər.
Qrupun hələ də on-çeyndə (on-chain) 73M$-dan çox aktivləri var; əsasən $BTC , $USDT və $ETH-də saxlanılır.
Mütləq diqqət yetirməyə dəyər bir cüzdan klasteridir.
Qrupun hələ də on-çeyndə (on-chain) 73M$-dan çox aktivləri var; əsasən $BTC , $USDT və $ETH-də saxlanılır.
Mütləq diqqət yetirməyə dəyər bir cüzdan klasteridir.
1
1.3k
Bu rutin bir köçürmə idi.
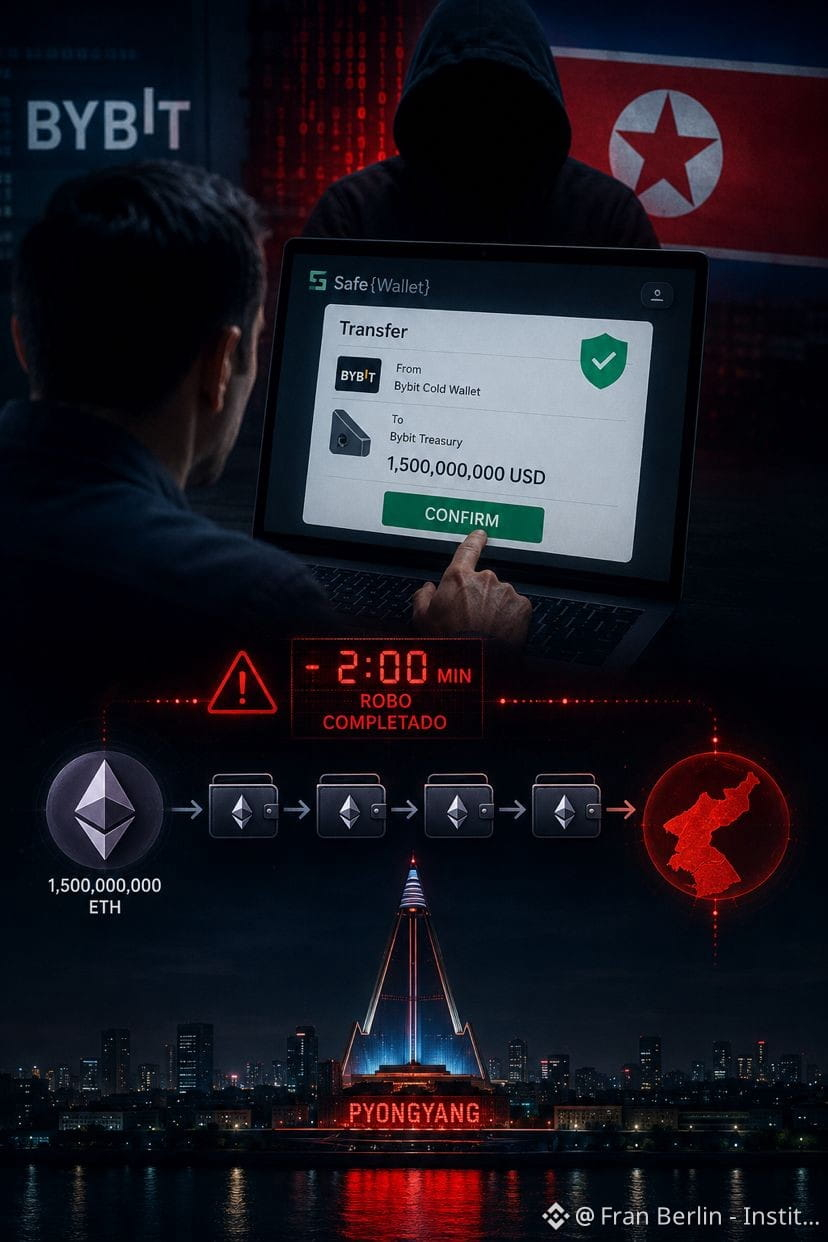
20 fevral 2025. Bybit əməkdaşı ekranını açır, əməliyyatın detallarını yoxlayır və imzalayır.
Hər şey normal görünür.
Bir neçə dəqiqə sonra 1,500 milyon dollar dəyərində $USDT Ethereum yoxa çıxır.
Amma ən qorxulu olan məbləğ deyil.
Ən qorxulu odur ki, bunu necə etdilər.
Şimali Koreya hökumətinin elit Lazarus Qrupu blockchain-ə hücum etmədi. Heç bir şəxsi açarı sındırmadı. Buna heç nə lazım olmadı.
Sadəcə… əməkdaşın ekranda gördüyünü saxtalaşdırdılar.
Aylar əvvəl onlar Safe Wallet adlı tərtibatçının sisteminə sızmışdılar — Bybit-in tranzaksiyaları imzalamaq üçün istifadə etdiyi platforma. Sükut içində gizlənən və gözləyən zərərli kod yeritdilər.
Həmin gün əməkdaş öz cüzdanını açanda kod işə düşdü. Ekranda qanuni bir köçürmə göstərilirdi. Əslində isə vəsaitlər Pxenyanə gedirdi.
Əməkdaş imzaladı. Onun həmkarları imzaladı. Heç kim heç nəyi qəribə görmədi.
Oğurluqdan iki dəqiqə sonra zərərli kod özü-özünə silindi. İzi qalmadı.
FBI hamının artıq şübhələndiyi şeyi təsdiqləmək üçün günlərlə vaxt apardı: bu, Şimali Koreya idi və oğurlanmış Ethereum ilə nüvə silahları proqramını maliyyələşdirirdi.
Heç kimin eşitmək istəmədiyi dərs: ən zəif halqa kod deyil. Sənsən.
Tranzaksiya imzalayanda gördüyün ekrana etibar edirsən?
Fran Berlín | Blockchain İnstitutu
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Bu rutin bir köçürmə idi.
20 fevral 2025. Bybit əməkdaşı ekranını açır, əməliyyatın detallarını yoxlayır və imzalayır.
Hər şey normal görünür.
Bir neçə dəqiqə sonra 1,500 milyon dollar dəyərində $USDT Ethereum yoxa çıxır.
Amma ən qorxulu olan məbləğ deyil.
Ən qorxulu odur ki, bunu necə etdilər.
Şimali Koreya hökumətinin elit Lazarus Qrupu blockchain-ə hücum etmədi. Heç bir şəxsi açarı sındırmadı. Buna heç nə lazım olmadı.
Sadəcə… əməkdaşın ekranda gördüyünü saxtalaşdırdılar.
Aylar əvvəl onlar Safe Wallet adlı tərtibatçının sisteminə sızmışdılar — Bybit-in tranzaksiyaları imzalamaq üçün istifadə etdiyi platforma. Sükut içində gizlənən və gözləyən zərərli kod yeritdilər.
Həmin gün əməkdaş öz cüzdanını açanda kod işə düşdü. Ekranda qanuni bir köçürmə göstərilirdi. Əslində isə vəsaitlər Pxenyanə gedirdi.
Əməkdaş imzaladı. Onun həmkarları imzaladı. Heç kim heç nəyi qəribə görmədi.
Oğurluqdan iki dəqiqə sonra zərərli kod özü-özünə silindi. İzi qalmadı.
FBI hamının artıq şübhələndiyi şeyi təsdiqləmək üçün günlərlə vaxt apardı: bu, Şimali Koreya idi və oğurlanmış Ethereum ilə nüvə silahları proqramını maliyyələşdirirdi.
Heç kimin eşitmək istəmədiyi dərs: ən zəif halqa kod deyil. Sənsən.
Tranzaksiya imzalayanda gördüyün ekrana etibar edirsən?
Fran Berlín | Blockchain İnstitutu
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
20 fevral 2025. Bybit əməkdaşı ekranını açır, əməliyyatın detallarını yoxlayır və imzalayır.
Hər şey normal görünür.
Bir neçə dəqiqə sonra 1,500 milyon dollar dəyərində $USDT Ethereum yoxa çıxır.
Amma ən qorxulu olan məbləğ deyil.
Ən qorxulu odur ki, bunu necə etdilər.
Şimali Koreya hökumətinin elit Lazarus Qrupu blockchain-ə hücum etmədi. Heç bir şəxsi açarı sındırmadı. Buna heç nə lazım olmadı.
Sadəcə… əməkdaşın ekranda gördüyünü saxtalaşdırdılar.
Aylar əvvəl onlar Safe Wallet adlı tərtibatçının sisteminə sızmışdılar — Bybit-in tranzaksiyaları imzalamaq üçün istifadə etdiyi platforma. Sükut içində gizlənən və gözləyən zərərli kod yeritdilər.
Həmin gün əməkdaş öz cüzdanını açanda kod işə düşdü. Ekranda qanuni bir köçürmə göstərilirdi. Əslində isə vəsaitlər Pxenyanə gedirdi.
Əməkdaş imzaladı. Onun həmkarları imzaladı. Heç kim heç nəyi qəribə görmədi.
Oğurluqdan iki dəqiqə sonra zərərli kod özü-özünə silindi. İzi qalmadı.
FBI hamının artıq şübhələndiyi şeyi təsdiqləmək üçün günlərlə vaxt apardı: bu, Şimali Koreya idi və oğurlanmış Ethereum ilə nüvə silahları proqramını maliyyələşdirirdi.
Heç kimin eşitmək istəmədiyi dərs: ən zəif halqa kod deyil. Sənsən.
Tranzaksiya imzalayanda gördüyün ekrana etibar edirsən?
Fran Berlín | Blockchain İnstitutu
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
676
·
--
Hər kəs $30m-i sitat gətirəcək. Bu, $BTC rəqəmi deyil
Lazarusla əlaqəli cüzdanlar Hyperliquid-də üç həftə ərzində $30m-dən çox məbləğ çıxarıb $ETH və $SOL -ə çevirdilər və Kraken, LBank və KuCoin vasitəsilə çıxıb getdilər. Çirkin başlıq, kəbinlərinədək heç bir təsir yoxdur
2024-də eyni tip cüzdanlar platformada göründü və 24 saatda təxminən $250m xalis çıxış oldu. Həmin gün heç kim sındırılmadı. İnsanlar qorxdu və əvvəlcə çəkildi
Sən əslində daşıdığın risk budur. Yuyulma deyil. Onun ardınca gələn qaçış
Tramp deyir ki, onun CFTC sədri Hyperliquid-i tam olaraq quruya (onshore) çıxarıb tam tənzimləmək üçün işləyir. Tənzimlənən məkanlar yad şəxslərə xam cüzdandan ticarət etməyə imkan vermir
Orada park elədiyin ölçüdən əvvəl hansının sifarişi boşaltdığını sadəcə bil🤔
Belə bir həftəni real həcmdə onla oturub dözərdinmi?
#trump #Lazarus #Hyperliquid #cftc
Hər kəs $30m-i sitat gətirəcək. Bu, $BTC rəqəmi deyil
Lazarusla əlaqəli cüzdanlar Hyperliquid-də üç həftə ərzində $30m-dən çox məbləğ çıxarıb $ETH və $SOL -ə çevirdilər və Kraken, LBank və KuCoin vasitəsilə çıxıb getdilər. Çirkin başlıq, kəbinlərinədək heç bir təsir yoxdur
2024-də eyni tip cüzdanlar platformada göründü və 24 saatda təxminən $250m xalis çıxış oldu. Həmin gün heç kim sındırılmadı. İnsanlar qorxdu və əvvəlcə çəkildi
Sən əslində daşıdığın risk budur. Yuyulma deyil. Onun ardınca gələn qaçış
Tramp deyir ki, onun CFTC sədri Hyperliquid-i tam olaraq quruya (onshore) çıxarıb tam tənzimləmək üçün işləyir. Tənzimlənən məkanlar yad şəxslərə xam cüzdandan ticarət etməyə imkan vermir
Orada park elədiyin ölçüdən əvvəl hansının sifarişi boşaltdığını sadəcə bil🤔
Belə bir həftəni real həcmdə onla oturub dözərdinmi?
#trump #Lazarus #Hyperliquid #cftc
Lazarusla əlaqəli cüzdanlar Hyperliquid-də üç həftə ərzində $30m-dən çox məbləğ çıxarıb $ETH və $SOL -ə çevirdilər və Kraken, LBank və KuCoin vasitəsilə çıxıb getdilər. Çirkin başlıq, kəbinlərinədək heç bir təsir yoxdur
2024-də eyni tip cüzdanlar platformada göründü və 24 saatda təxminən $250m xalis çıxış oldu. Həmin gün heç kim sındırılmadı. İnsanlar qorxdu və əvvəlcə çəkildi
Sən əslində daşıdığın risk budur. Yuyulma deyil. Onun ardınca gələn qaçış
Tramp deyir ki, onun CFTC sədri Hyperliquid-i tam olaraq quruya (onshore) çıxarıb tam tənzimləmək üçün işləyir. Tənzimlənən məkanlar yad şəxslərə xam cüzdandan ticarət etməyə imkan vermir
Orada park elədiyin ölçüdən əvvəl hansının sifarişi boşaltdığını sadəcə bil🤔
Belə bir həftəni real həcmdə onla oturub dözərdinmi?
#trump #Lazarus #Hyperliquid #cftc
5
97
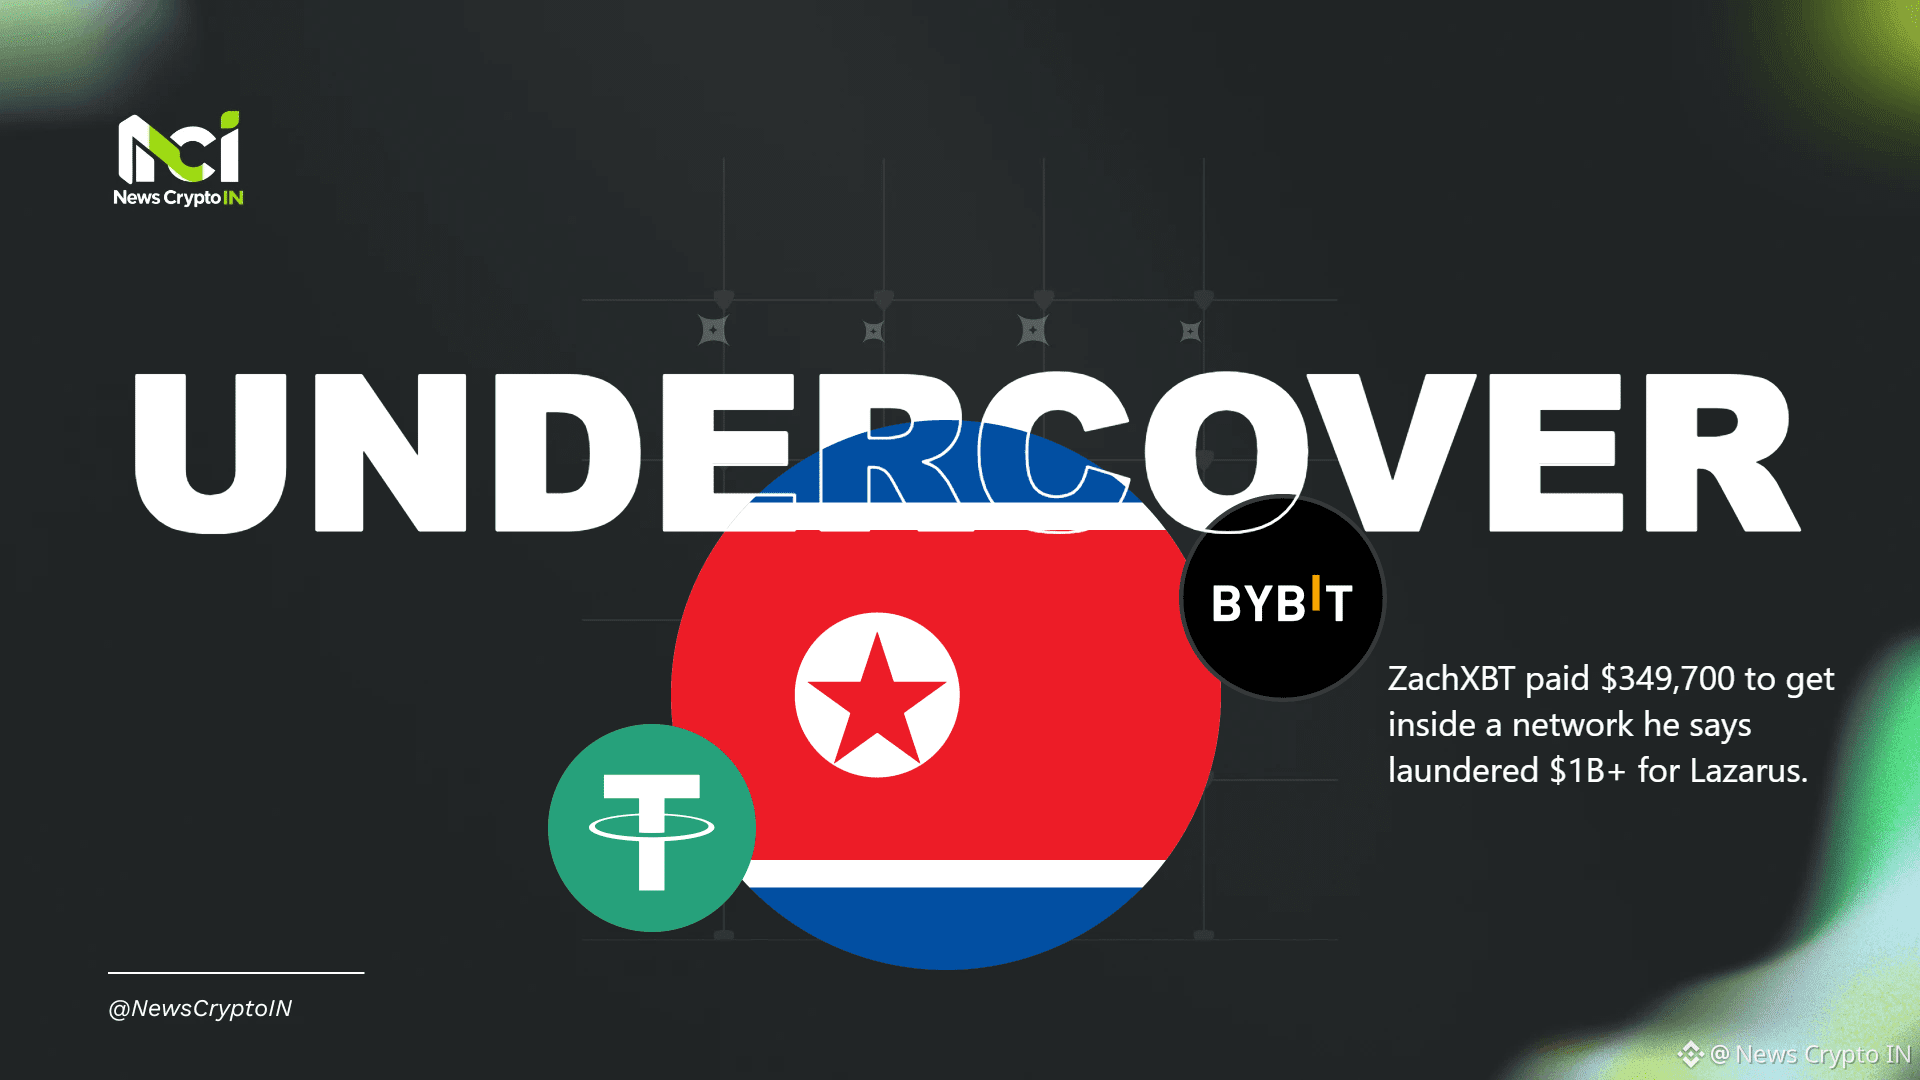
ZachXBT öz pulundan 349,700 ABŞ dolları xərcləyərək kripto yuma (laundering) şəbəkəsinin içərisinə gizli əməliyyatla daxil olub.
Onlayn zəncir (on-chain) araşdırmaçı deyir ki, o, onun hesablamasına görə Şimali Koreyanın Lazarus Qrupu üçün bir neçə hack zamanı 1 milyard dollardan çox vəsait yuyan Çin şəbəkəsinin müştərisi kimi görünüb; bunlara 2025-ci ilin fevralında baş vermiş 1.5 milyard dollarlıq Bybit hackindən gələn vəsait də daxildir.
Bunu necə edib:
- Telegram və Discord qruplarında Bybit istismarı ilə bağlı vəsətlərin köçürülməsi üçün kömək istəyən 15+ hesabı görüb.
- 349,700 USDC ilə yeni bir Ethereum ünvanı maliyyələşdirib və “Jimmy Green” adı ilə satıcıdan sifarişlər verib.
- Hər sifarişdə təxminən 5% itki qəbul edib ki, inandırıcı görünsün və şəbəkənin “çirkli” pulu necə idarə etdiyini izləsin.
Nəticədə nə çıxıb: Bybit hacki ilə əlaqəli 12M ABŞ dollarından çox dəyərində bir klaster və dondurulmuş 442,000 ABŞ dolları USDT.
İndi yadda saxlamağa dəyər hissə. 6 oktyabr tarixinə FBI, ABŞ Xəzinədarlığı və Tether-in ictimai açıqlamalarında “Jimmy Green” adlandırılmır və Lazarus üçün Çin şəbəkəsinin 1B+ köçürdüyü təsdiqlənmir; nə də operatora qarşı ittihamlar, nə də məhkəmə sənədləri kim olduğunu göstərmir. Bu güclü bir araşdırmadır, hökm deyil.
Buna baxmayaraq çox şey deyir. Tək bir müstəqil tədqiqatçı, öz pulu ilə, rəsmi açıqlamaların göstərdiyindən daha çox yuma boru kəmərinə (pipeline) yaxınlaşıb. Və onun təsvir etdiyi boru kəməri gizli “dark web” deyil—adi çat tətbiqləri və OTC masalarından keçir.
Qeyri-rahatsız edən riyaziyyat: 1B+ iddia olunan yuyulmuş məbləğə qarşı 442K dondurulub. İz (tracing) işləyir. Bərpa isə başqa mövzudur.
Birjalər və stablecoin emissiyası edənlər bunu özləri bu qədər sürətlə etməlidirlərmi—hüquq-mühafizə orqanlarını gözləmədən?
Sadə izahlarla daha çox on-chain araşdırması üçün bəyənin və izləyin.
#Lazarus #Bybit
ZachXBT öz pulundan 349,700 ABŞ dolları xərcləyərək kripto yuma (laundering) şəbəkəsinin içərisinə gizli əməliyyatla daxil olub.
Onlayn zəncir (on-chain) araşdırmaçı deyir ki, o, onun hesablamasına görə Şimali Koreyanın Lazarus Qrupu üçün bir neçə hack zamanı 1 milyard dollardan çox vəsait yuyan Çin şəbəkəsinin müştərisi kimi görünüb; bunlara 2025-ci ilin fevralında baş vermiş 1.5 milyard dollarlıq Bybit hackindən gələn vəsait də daxildir.
Bunu necə edib:
- Telegram və Discord qruplarında Bybit istismarı ilə bağlı vəsətlərin köçürülməsi üçün kömək istəyən 15+ hesabı görüb.
- 349,700 USDC ilə yeni bir Ethereum ünvanı maliyyələşdirib və “Jimmy Green” adı ilə satıcıdan sifarişlər verib.
- Hər sifarişdə təxminən 5% itki qəbul edib ki, inandırıcı görünsün və şəbəkənin “çirkli” pulu necə idarə etdiyini izləsin.
Nəticədə nə çıxıb: Bybit hacki ilə əlaqəli 12M ABŞ dollarından çox dəyərində bir klaster və dondurulmuş 442,000 ABŞ dolları USDT.
İndi yadda saxlamağa dəyər hissə. 6 oktyabr tarixinə FBI, ABŞ Xəzinədarlığı və Tether-in ictimai açıqlamalarında “Jimmy Green” adlandırılmır və Lazarus üçün Çin şəbəkəsinin 1B+ köçürdüyü təsdiqlənmir; nə də operatora qarşı ittihamlar, nə də məhkəmə sənədləri kim olduğunu göstərmir. Bu güclü bir araşdırmadır, hökm deyil.
Buna baxmayaraq çox şey deyir. Tək bir müstəqil tədqiqatçı, öz pulu ilə, rəsmi açıqlamaların göstərdiyindən daha çox yuma boru kəmərinə (pipeline) yaxınlaşıb. Və onun təsvir etdiyi boru kəməri gizli “dark web” deyil—adi çat tətbiqləri və OTC masalarından keçir.
Qeyri-rahatsız edən riyaziyyat: 1B+ iddia olunan yuyulmuş məbləğə qarşı 442K dondurulub. İz (tracing) işləyir. Bərpa isə başqa mövzudur.
Birjalər və stablecoin emissiyası edənlər bunu özləri bu qədər sürətlə etməlidirlərmi—hüquq-mühafizə orqanlarını gözləmədən?
Sadə izahlarla daha çox on-chain araşdırması üçün bəyənin və izləyin.
#Lazarus #Bybit
Onlayn zəncir (on-chain) araşdırmaçı deyir ki, o, onun hesablamasına görə Şimali Koreyanın Lazarus Qrupu üçün bir neçə hack zamanı 1 milyard dollardan çox vəsait yuyan Çin şəbəkəsinin müştərisi kimi görünüb; bunlara 2025-ci ilin fevralında baş vermiş 1.5 milyard dollarlıq Bybit hackindən gələn vəsait də daxildir.
Bunu necə edib:
- Telegram və Discord qruplarında Bybit istismarı ilə bağlı vəsətlərin köçürülməsi üçün kömək istəyən 15+ hesabı görüb.
- 349,700 USDC ilə yeni bir Ethereum ünvanı maliyyələşdirib və “Jimmy Green” adı ilə satıcıdan sifarişlər verib.
- Hər sifarişdə təxminən 5% itki qəbul edib ki, inandırıcı görünsün və şəbəkənin “çirkli” pulu necə idarə etdiyini izləsin.
Nəticədə nə çıxıb: Bybit hacki ilə əlaqəli 12M ABŞ dollarından çox dəyərində bir klaster və dondurulmuş 442,000 ABŞ dolları USDT.
İndi yadda saxlamağa dəyər hissə. 6 oktyabr tarixinə FBI, ABŞ Xəzinədarlığı və Tether-in ictimai açıqlamalarında “Jimmy Green” adlandırılmır və Lazarus üçün Çin şəbəkəsinin 1B+ köçürdüyü təsdiqlənmir; nə də operatora qarşı ittihamlar, nə də məhkəmə sənədləri kim olduğunu göstərmir. Bu güclü bir araşdırmadır, hökm deyil.
Buna baxmayaraq çox şey deyir. Tək bir müstəqil tədqiqatçı, öz pulu ilə, rəsmi açıqlamaların göstərdiyindən daha çox yuma boru kəmərinə (pipeline) yaxınlaşıb. Və onun təsvir etdiyi boru kəməri gizli “dark web” deyil—adi çat tətbiqləri və OTC masalarından keçir.
Qeyri-rahatsız edən riyaziyyat: 1B+ iddia olunan yuyulmuş məbləğə qarşı 442K dondurulub. İz (tracing) işləyir. Bərpa isə başqa mövzudur.
Birjalər və stablecoin emissiyası edənlər bunu özləri bu qədər sürətlə etməlidirlərmi—hüquq-mühafizə orqanlarını gözləmədən?
Sadə izahlarla daha çox on-chain araşdırması üçün bəyənin və izləyin.
#Lazarus #Bybit
1
113

🚨 ON-CHAIN TRAIL LAZARUS QURUMUNUN YAXINDA OĞURLANMIŞ $XRP FUND AXINLARINI BAĞLADI 🔍
On-chain izləmə yaxın zamanda yüksək səviyyəli birjalarda baş verən $XRP breach ilə iyul ayındakı 24 milyon $-lıq AFX hiyləsini birbaşa əlaqələndirdi. 🔍 Çarpaz-zəncir yönləndirmə oğurlanmış aktivlərin məşhur Lazarus Qrupu tərəfindən idarə olunan eyni çirkləndirmə yolları ilə axdığını təsdiqləyir.
Kübar təcavüzkarlar pulları körpülər üzərindən yuyanda, lokal bazar likvidliyi və sifariş axını dərhal zərər görür. 📊 Bu xüsusi körpü çıxışlarına baxmaq ağıllı pullara, ikinci dərəcəli satış təzyiqi spot bazarlara çatmazdan əvvəl, kritik vaxt qazanmaq imkanı verir. 💡
On-chain xəbərdarlıqlar böyük hakerlərin likvidləşdirmələrini işarə edəndə risk məruz qalmanızı necə tənzimləyirsiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 ON-CHAIN TRAIL LAZARUS QURUMUNUN YAXINDA OĞURLANMIŞ $XRP FUND AXINLARINI BAĞLADI 🔍
On-chain izləmə yaxın zamanda yüksək səviyyəli birjalarda baş verən $XRP breach ilə iyul ayındakı 24 milyon $-lıq AFX hiyləsini birbaşa əlaqələndirdi. 🔍 Çarpaz-zəncir yönləndirmə oğurlanmış aktivlərin məşhur Lazarus Qrupu tərəfindən idarə olunan eyni çirkləndirmə yolları ilə axdığını təsdiqləyir.
Kübar təcavüzkarlar pulları körpülər üzərindən yuyanda, lokal bazar likvidliyi və sifariş axını dərhal zərər görür. 📊 Bu xüsusi körpü çıxışlarına baxmaq ağıllı pullara, ikinci dərəcəli satış təzyiqi spot bazarlara çatmazdan əvvəl, kritik vaxt qazanmaq imkanı verir. 💡
On-chain xəbərdarlıqlar böyük hakerlərin likvidləşdirmələrini işarə edəndə risk məruz qalmanızı necə tənzimləyirsiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
On-chain izləmə yaxın zamanda yüksək səviyyəli birjalarda baş verən $XRP breach ilə iyul ayındakı 24 milyon $-lıq AFX hiyləsini birbaşa əlaqələndirdi. 🔍 Çarpaz-zəncir yönləndirmə oğurlanmış aktivlərin məşhur Lazarus Qrupu tərəfindən idarə olunan eyni çirkləndirmə yolları ilə axdığını təsdiqləyir.
Kübar təcavüzkarlar pulları körpülər üzərindən yuyanda, lokal bazar likvidliyi və sifariş axını dərhal zərər görür. 📊 Bu xüsusi körpü çıxışlarına baxmaq ağıllı pullara, ikinci dərəcəli satış təzyiqi spot bazarlara çatmazdan əvvəl, kritik vaxt qazanmaq imkanı verir. 💡
On-chain xəbərdarlıqlar böyük hakerlərin likvidləşdirmələrini işarə edəndə risk məruz qalmanızı necə tənzimləyirsiniz? 👇
⚠️ Maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
36
·
--
🎯 Bu ilki ən böyük kriptodələduzluğu — baş qəhrəmanın guya yenə Şimali Koreya olduğu deyilir
📰 Bitget 388 milyon ədəd dollara yaxın itki ilə “soyuldu”; CEO Lazarus qrupunu hədəfə götürür. XRP isə 157 milyon dollarlıq məbləğlə köçürülüb, bir müddət birjalarda təcili olaraq çıxarış (withdraw) əməliyyatları dayandırılıb
💬 Metodlar təzə deyil, amma məbləğ maksimal həddədir. Mərkəzləşdirilmiş birjalar həmişə zəif nöqtədir: pul zəncir üzərində nə qədər sürətlə getsə də, giriş qırıldıqda hər şey boşa çıxır. Öz-həbsiniz (self-custody) məsələsini yalnız şüar kimi deyil, praktikaya çevirin
🏷️ #Bitget #Lazarus #安全事件 #自托管
🎯 Bu ilki ən böyük kriptodələduzluğu — baş qəhrəmanın guya yenə Şimali Koreya olduğu deyilir
📰 Bitget 388 milyon ədəd dollara yaxın itki ilə “soyuldu”; CEO Lazarus qrupunu hədəfə götürür. XRP isə 157 milyon dollarlıq məbləğlə köçürülüb, bir müddət birjalarda təcili olaraq çıxarış (withdraw) əməliyyatları dayandırılıb
💬 Metodlar təzə deyil, amma məbləğ maksimal həddədir. Mərkəzləşdirilmiş birjalar həmişə zəif nöqtədir: pul zəncir üzərində nə qədər sürətlə getsə də, giriş qırıldıqda hər şey boşa çıxır. Öz-həbsiniz (self-custody) məsələsini yalnız şüar kimi deyil, praktikaya çevirin
🏷️ #Bitget #Lazarus #安全事件 #自托管
📰 Bitget 388 milyon ədəd dollara yaxın itki ilə “soyuldu”; CEO Lazarus qrupunu hədəfə götürür. XRP isə 157 milyon dollarlıq məbləğlə köçürülüb, bir müddət birjalarda təcili olaraq çıxarış (withdraw) əməliyyatları dayandırılıb
💬 Metodlar təzə deyil, amma məbləğ maksimal həddədir. Mərkəzləşdirilmiş birjalar həmişə zəif nöqtədir: pul zəncir üzərində nə qədər sürətlə getsə də, giriş qırıldıqda hər şey boşa çıxır. Öz-həbsiniz (self-custody) məsələsini yalnız şüar kimi deyil, praktikaya çevirin
🏷️ #Bitget #Lazarus #安全事件 #自托管
253
·
--
📰 24 sentyabr, Bitget-in bir hissə isti cüzdan və bir hissə isti olmayan (soyuq) cüzdanlarında anomallıq nəticəsində köçürmələr baş verib; platform əvvəlcə zərərin təxminən 351.6 milyon ABŞ dolları olduğunu açıqlayıb, daha sonra köçürülən aktivlərin həcmi 387.5 milyon ABŞ dollarına düzəldilib.
🔥 TRM Labs müəyyən edib ki, bu dəfə qismən oğurlanan vəsaitlərin yuyulma (çirkini təmizləmə) yolu daha əvvəl Bybit, AFX Bridge və s. kimi Şimali Koreya ilə əlaqəli hücumlarda müşahidə edilən izlərlə üst-üstə düşür. Elliptic də bu hadisənin Şimali Koreyalı hakerlərlə “yüksək ehtimalla” bağlı olduğunu düşünür və araşdırmanın diqqət mərkəzi yenidən Lazarus Group-a yönəlir.
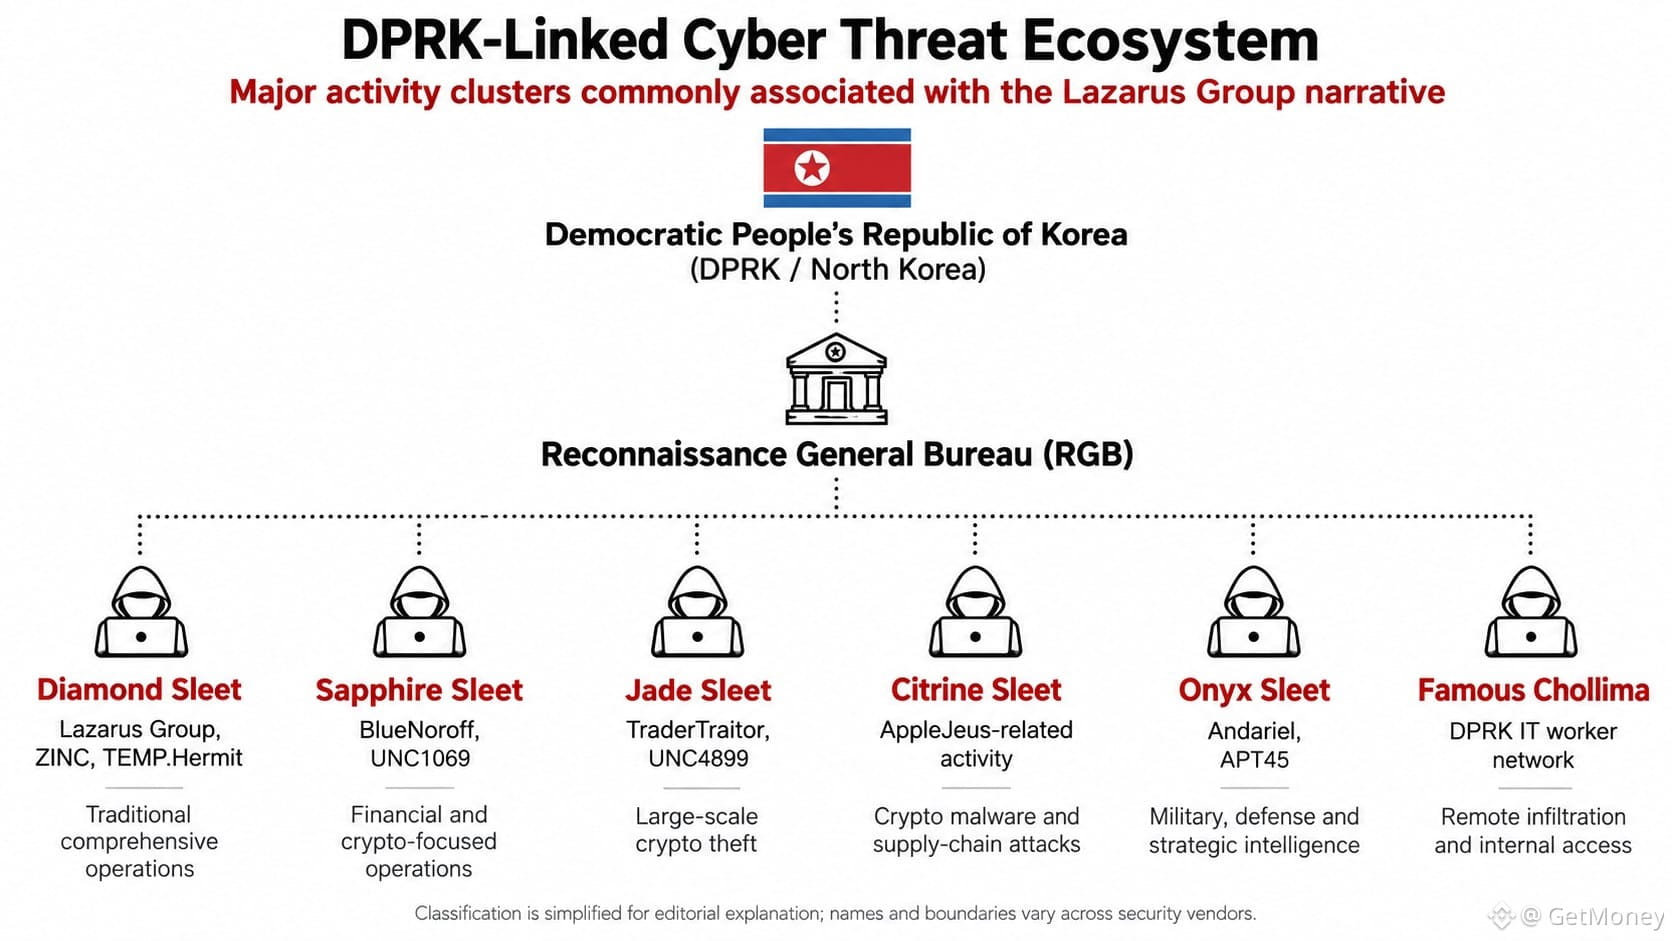
Düzünü desəm, Lazarus sərhədləri aydın olan tək bir ayrı təşkilə o qədər də bənzəmir; daha çox kənardan Şimali Koreyanın dövlət səviyyəli kiberhücumlar sistemi üçün işlədilən ümumi addır. ABŞ-ın Xəzinədarlıq Departamenti 2019-cu ildə Lazarus, BlueNoroff və Andariel-i hədəfə alıb və onların hamısının Şimali Koreyanın kəşfiyyat idarəsi olan RGB-nin nəzarətində olduğunu bildirir.
💡 Bu sistem daxilində müxtəlif qurumlar fərqli adlardan istifadə edə bilir: BlueNoroff uzun müddət maliyyə institutlarına və kriptovalyut aktivlərinə fokuslanır, TraderTraitor birjalara, qəyyumlara (custodianlara) və böyük kriptoməqsədlərə qarşı hədəflənir, Citrine Sleet zərərli proqramlar və təchizat zənciri hücumlarına üstünlük verir, Famous Chollima isə saxta kimliklərlə texnologiya və kripto şirkətlərinə daxil olur.
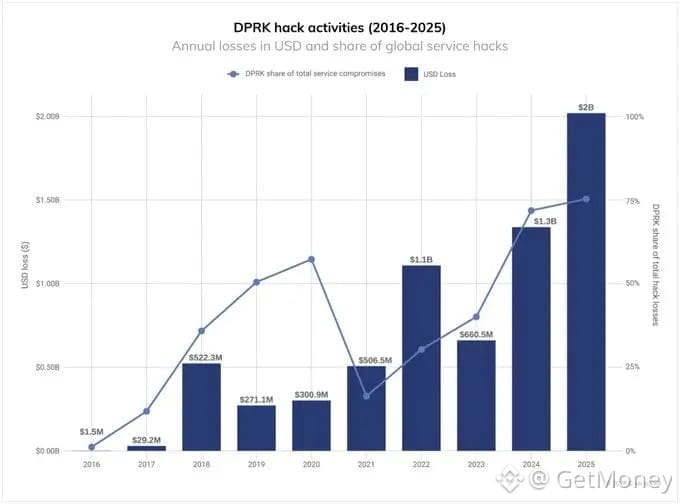
👀 Ronin Bridge, Harmony, Atomic Wallet-dan tutmuş Stake, WazirX, DMM Bitcoin-ə, daha sonra 2025-ci ildəki Bybit hadisəsinədək—əgər hazırda yüksək dərəcədə şübhəli sayılan Şimali Koreya tərəfindən törədildiyi ehtimal edilən Bitget hadisəsini də bura əlavə etsək, əlaqəli oğurluq həcmi artıq təxminən 7.8 milyard ABŞ dollarına çatır. Bu rəqəm artıq tək bir platformun təhlükəsizlik insidenti ilə məhdudlaşmır.
🤔 Eyni hücum mexanizmi daim adını dəyişib, giriş yollarını dəyişirsə, birja və layihə rəhbərləri özlərinin qarşısında hansı dəstənin olduğunu necə müəyyənləşdirməlidir?
#Lazarus #Bitget #加密安全 #zəncirüstü təhlükəsizlik
📰 24 sentyabr, Bitget-in bir hissə isti cüzdan və bir hissə isti olmayan (soyuq) cüzdanlarında anomallıq nəticəsində köçürmələr baş verib; platform əvvəlcə zərərin təxminən 351.6 milyon ABŞ dolları olduğunu açıqlayıb, daha sonra köçürülən aktivlərin həcmi 387.5 milyon ABŞ dollarına düzəldilib.
🔥 TRM Labs müəyyən edib ki, bu dəfə qismən oğurlanan vəsaitlərin yuyulma (çirkini təmizləmə) yolu daha əvvəl Bybit, AFX Bridge və s. kimi Şimali Koreya ilə əlaqəli hücumlarda müşahidə edilən izlərlə üst-üstə düşür. Elliptic də bu hadisənin Şimali Koreyalı hakerlərlə “yüksək ehtimalla” bağlı olduğunu düşünür və araşdırmanın diqqət mərkəzi yenidən Lazarus Group-a yönəlir.
Düzünü desəm, Lazarus sərhədləri aydın olan tək bir ayrı təşkilə o qədər də bənzəmir; daha çox kənardan Şimali Koreyanın dövlət səviyyəli kiberhücumlar sistemi üçün işlədilən ümumi addır. ABŞ-ın Xəzinədarlıq Departamenti 2019-cu ildə Lazarus, BlueNoroff və Andariel-i hədəfə alıb və onların hamısının Şimali Koreyanın kəşfiyyat idarəsi olan RGB-nin nəzarətində olduğunu bildirir.
💡 Bu sistem daxilində müxtəlif qurumlar fərqli adlardan istifadə edə bilir: BlueNoroff uzun müddət maliyyə institutlarına və kriptovalyut aktivlərinə fokuslanır, TraderTraitor birjalara, qəyyumlara (custodianlara) və böyük kriptoməqsədlərə qarşı hədəflənir, Citrine Sleet zərərli proqramlar və təchizat zənciri hücumlarına üstünlük verir, Famous Chollima isə saxta kimliklərlə texnologiya və kripto şirkətlərinə daxil olur.
👀 Ronin Bridge, Harmony, Atomic Wallet-dan tutmuş Stake, WazirX, DMM Bitcoin-ə, daha sonra 2025-ci ildəki Bybit hadisəsinədək—əgər hazırda yüksək dərəcədə şübhəli sayılan Şimali Koreya tərəfindən törədildiyi ehtimal edilən Bitget hadisəsini də bura əlavə etsək, əlaqəli oğurluq həcmi artıq təxminən 7.8 milyard ABŞ dollarına çatır. Bu rəqəm artıq tək bir platformun təhlükəsizlik insidenti ilə məhdudlaşmır.
🤔 Eyni hücum mexanizmi daim adını dəyişib, giriş yollarını dəyişirsə, birja və layihə rəhbərləri özlərinin qarşısında hansı dəstənin olduğunu necə müəyyənləşdirməlidir?
#Lazarus #Bitget #加密安全 #zəncirüstü təhlükəsizlik
🔥 TRM Labs müəyyən edib ki, bu dəfə qismən oğurlanan vəsaitlərin yuyulma (çirkini təmizləmə) yolu daha əvvəl Bybit, AFX Bridge və s. kimi Şimali Koreya ilə əlaqəli hücumlarda müşahidə edilən izlərlə üst-üstə düşür. Elliptic də bu hadisənin Şimali Koreyalı hakerlərlə “yüksək ehtimalla” bağlı olduğunu düşünür və araşdırmanın diqqət mərkəzi yenidən Lazarus Group-a yönəlir.
Düzünü desəm, Lazarus sərhədləri aydın olan tək bir ayrı təşkilə o qədər də bənzəmir; daha çox kənardan Şimali Koreyanın dövlət səviyyəli kiberhücumlar sistemi üçün işlədilən ümumi addır. ABŞ-ın Xəzinədarlıq Departamenti 2019-cu ildə Lazarus, BlueNoroff və Andariel-i hədəfə alıb və onların hamısının Şimali Koreyanın kəşfiyyat idarəsi olan RGB-nin nəzarətində olduğunu bildirir.
💡 Bu sistem daxilində müxtəlif qurumlar fərqli adlardan istifadə edə bilir: BlueNoroff uzun müddət maliyyə institutlarına və kriptovalyut aktivlərinə fokuslanır, TraderTraitor birjalara, qəyyumlara (custodianlara) və böyük kriptoməqsədlərə qarşı hədəflənir, Citrine Sleet zərərli proqramlar və təchizat zənciri hücumlarına üstünlük verir, Famous Chollima isə saxta kimliklərlə texnologiya və kripto şirkətlərinə daxil olur.
👀 Ronin Bridge, Harmony, Atomic Wallet-dan tutmuş Stake, WazirX, DMM Bitcoin-ə, daha sonra 2025-ci ildəki Bybit hadisəsinədək—əgər hazırda yüksək dərəcədə şübhəli sayılan Şimali Koreya tərəfindən törədildiyi ehtimal edilən Bitget hadisəsini də bura əlavə etsək, əlaqəli oğurluq həcmi artıq təxminən 7.8 milyard ABŞ dollarına çatır. Bu rəqəm artıq tək bir platformun təhlükəsizlik insidenti ilə məhdudlaşmır.
🤔 Eyni hücum mexanizmi daim adını dəyişib, giriş yollarını dəyişirsə, birja və layihə rəhbərləri özlərinin qarşısında hansı dəstənin olduğunu necə müəyyənləşdirməlidir?
#Lazarus #Bitget #加密安全 #zəncirüstü təhlükəsizlik
55
·
--
Artım
ZachXBT Lazarus-un çirkli pulları yuyanlara hər sövdələşmədən 5% ödəyirdi. Özü, öz pulu ilə
2025-ci ilin fevralının sonundan müştəri rolunu oynayırdı
onların şəbəkəsinə 349700 $USDC
{future}(USDCUSDT) daxil etdi
və ona etibar etməyə başlayana qədər hər sifarişdə bilərəkdən 5% itirirdi
Deməli, orada etibarın qiyməti 5%-dir. Ödəyirsən — və oğurlanmış pulların hara getdiyini özləri sənə danışırlar
nəticədə:
- Bybit haker hücumundan oğurlanmış 12 milyon dollardan çox vəsaitdən ibarət klaster
- Tether 442000 USDT-ni dondurdu
onun hesablamasına görə, şəbəkə Lazarus üçün "$1B+" məbləğində pulu yuyub. Bu, onun rəqəmidir, polisin yox. Hər şeyi yalnız 5 oktyabr 2026-da danışdı
Flexible-dəki stabilkoinlərimin bir hissəsi də USDT-dir, ona görə oğurlanmış USDT-ni həqiqətən dondurduqlarını görmək xoşdur
pul yuma — valyutadəyişmə məntəqəsi kimi, komissiya ilə işləyən xidmətdir. ZachXBT içəri daxil olmaq üçün sadəcə bu komissiyanı ödədi
#zachxbt #Lazarus #bybit
ZachXBT Lazarus-un çirkli pulları yuyanlara hər sövdələşmədən 5% ödəyirdi. Özü, öz pulu ilə
2025-ci ilin fevralının sonundan müştəri rolunu oynayırdı
onların şəbəkəsinə 349700 $USDC daxil etdi
və ona etibar etməyə başlayana qədər hər sifarişdə bilərəkdən 5% itirirdi
Deməli, orada etibarın qiyməti 5%-dir. Ödəyirsən — və oğurlanmış pulların hara getdiyini özləri sənə danışırlar
nəticədə:
- Bybit haker hücumundan oğurlanmış 12 milyon dollardan çox vəsaitdən ibarət klaster
- Tether 442000 USDT-ni dondurdu
onun hesablamasına görə, şəbəkə Lazarus üçün "$1B+" məbləğində pulu yuyub. Bu, onun rəqəmidir, polisin yox. Hər şeyi yalnız 5 oktyabr 2026-da danışdı
Flexible-dəki stabilkoinlərimin bir hissəsi də USDT-dir, ona görə oğurlanmış USDT-ni həqiqətən dondurduqlarını görmək xoşdur
pul yuma — valyutadəyişmə məntəqəsi kimi, komissiya ilə işləyən xidmətdir. ZachXBT içəri daxil olmaq üçün sadəcə bu komissiyanı ödədi
#zachxbt #Lazarus #bybit
2025-ci ilin fevralının sonundan müştəri rolunu oynayırdı
onların şəbəkəsinə 349700 $USDC daxil etdi
və ona etibar etməyə başlayana qədər hər sifarişdə bilərəkdən 5% itirirdi
Deməli, orada etibarın qiyməti 5%-dir. Ödəyirsən — və oğurlanmış pulların hara getdiyini özləri sənə danışırlar
nəticədə:
- Bybit haker hücumundan oğurlanmış 12 milyon dollardan çox vəsaitdən ibarət klaster
- Tether 442000 USDT-ni dondurdu
onun hesablamasına görə, şəbəkə Lazarus üçün "$1B+" məbləğində pulu yuyub. Bu, onun rəqəmidir, polisin yox. Hər şeyi yalnız 5 oktyabr 2026-da danışdı
Flexible-dəki stabilkoinlərimin bir hissəsi də USDT-dir, ona görə oğurlanmış USDT-ni həqiqətən dondurduqlarını görmək xoşdur
pul yuma — valyutadəyişmə məntəqəsi kimi, komissiya ilə işləyən xidmətdir. ZachXBT içəri daxil olmaq üçün sadəcə bu komissiyanı ödədi
#zachxbt #Lazarus #bybit
10
448
·
--
Koreya Xalq Demokratik Respublikasından olan Lazarus hakerləri cəmi 3 həftə ərzində Hyperliquid-də BTC ilə 30 milyon dollardan çox vəsait köçürüblər.
Heç kim pulların dəqiq haradan gəldiyini və sonrasında hara getdiyini tam bilmir.
Bu “balinalar” qiymətə təsir edir, yoxsa sadəcə səs-küy yaradır? ⛵
#Bitcoin #Lazarus #Hackers
Koreya Xalq Demokratik Respublikasından olan Lazarus hakerləri cəmi 3 həftə ərzində Hyperliquid-də BTC ilə 30 milyon dollardan çox vəsait köçürüblər.
Heç kim pulların dəqiq haradan gəldiyini və sonrasında hara getdiyini tam bilmir.
Bu “balinalar” qiymətə təsir edir, yoxsa sadəcə səs-küy yaradır? ⛵
#Bitcoin #Lazarus #Hackers
Heç kim pulların dəqiq haradan gəldiyini və sonrasında hara getdiyini tam bilmir.
Bu “balinalar” qiymətə təsir edir, yoxsa sadəcə səs-küy yaradır? ⛵
#Bitcoin #Lazarus #Hackers
285
🚨 YENİ HABƏR: Lazarus yenidən hərəkətə keçib.
Məlumatlara görə, haker qrupu təxminən bir saat əvvəl 244.148 BTC köçürüb; bu da təxminən 19.42 milyon dollara bərabərdir.
Düzünü desəm, zəncir (on-chain) üzərində görmək istədiyiniz növ «balina» hərəkəti deyil. 💀
İndi ən böyük sual: BTC növbəti olaraq hara gedir? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 YENİ HABƏR: Lazarus yenidən hərəkətə keçib.
Məlumatlara görə, haker qrupu təxminən bir saat əvvəl 244.148 BTC köçürüb; bu da təxminən 19.42 milyon dollara bərabərdir.
Düzünü desəm, zəncir (on-chain) üzərində görmək istədiyiniz növ «balina» hərəkəti deyil. 💀
İndi ən böyük sual: BTC növbəti olaraq hara gedir? 👀
$BTC #bitcoin #Onchain #Lazarus
Məlumatlara görə, haker qrupu təxminən bir saat əvvəl 244.148 BTC köçürüb; bu da təxminən 19.42 milyon dollara bərabərdir.
Düzünü desəm, zəncir (on-chain) üzərində görmək istədiyiniz növ «balina» hərəkəti deyil. 💀
İndi ən böyük sual: BTC növbəti olaraq hara gedir? 👀
$BTC #bitcoin #Onchain #Lazarus
68
·
--
Artım
$BTC $ETH
🚨 FLAŞ HACK: Bitget-də əslində nə baş verdi? 🚨
Kripto ekosistemini silkələyən böyük bir təhlükəsizlik insidenti baş verib. Vəziyyətin tam icmalını təqdim edirik 🧵👇
💥 Hücumun qısa xülasəsi
2026-cı il sentyabrın 24-də Bitget backend infrastrukturunda zəiflik (boşluq) ilə üzləşib. Hücumçular daxili sistem icazələrini saxtalaşdıraraq yalan köçürmələri təsdiqləyib “isti” (hot wallets) kripto cüzdanlarını boşaldıblar.
💰 Zərər məbləği: ~387,5 milyon $
Əsas kriptolar bir neçə blokçeynə yönəldilib: ETH, XRP, USDT, TRX, AVAX, BNB və ZEC.
🛡️ İstifadəçilər üçün təsiri necədir?
• ❄️ Cold Wallets: 100% təhlükəsiz (soyuq cüzdanlara toxunulmayıb).
• 👤 Müştəri saldoları: Hesablarınıza birbaşa təsir yoxdur.
• 🛡️ Qoruma Fondu: Bitget zəmanət fondu (qiymətləndirmə: +460M$) itkilərin tam məbləğini qarşılayacaq.
🕵️ Hack-in arxasında kim var?
CEO Gracy Chen-in dediyinə görə, IP ünvanları və əməliyyat üsulu Şimali Koreyalı hakerləri (Lazarus qrupu) göstərir. Mandiant və SlowMist kimi böyük kibertəhlükəsizlik şirkətləri bu işin üstündədir.
🗓️ Çıxarışların (retridge) bərpası cədvəli:
✅ Zəiflik düzəldilib & Ticarət əməliyyatları bərpa olunub
📌 28 Snt.: BTC çıxarışları
📌 29 Snt.: ETH çıxarışları (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Snt.: USDT çıxarışları (Ethereum, BSC, Solana, Tron)
📌 02 Okt.: digər altkoinlər, fiats və P2P
Diqqətli olun və həmişə mənbələrinizi rəsmi olaraq yoxlayın! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 FLAŞ HACK: Bitget-də əslində nə baş verdi? 🚨
Kripto ekosistemini silkələyən böyük bir təhlükəsizlik insidenti baş verib. Vəziyyətin tam icmalını təqdim edirik 🧵👇
💥 Hücumun qısa xülasəsi
2026-cı il sentyabrın 24-də Bitget backend infrastrukturunda zəiflik (boşluq) ilə üzləşib. Hücumçular daxili sistem icazələrini saxtalaşdıraraq yalan köçürmələri təsdiqləyib “isti” (hot wallets) kripto cüzdanlarını boşaldıblar.
💰 Zərər məbləği: ~387,5 milyon $
Əsas kriptolar bir neçə blokçeynə yönəldilib: ETH, XRP, USDT, TRX, AVAX, BNB və ZEC.
🛡️ İstifadəçilər üçün təsiri necədir?
• ❄️ Cold Wallets: 100% təhlükəsiz (soyuq cüzdanlara toxunulmayıb).
• 👤 Müştəri saldoları: Hesablarınıza birbaşa təsir yoxdur.
• 🛡️ Qoruma Fondu: Bitget zəmanət fondu (qiymətləndirmə: +460M$) itkilərin tam məbləğini qarşılayacaq.
🕵️ Hack-in arxasında kim var?
CEO Gracy Chen-in dediyinə görə, IP ünvanları və əməliyyat üsulu Şimali Koreyalı hakerləri (Lazarus qrupu) göstərir. Mandiant və SlowMist kimi böyük kibertəhlükəsizlik şirkətləri bu işin üstündədir.
🗓️ Çıxarışların (retridge) bərpası cədvəli:
✅ Zəiflik düzəldilib & Ticarət əməliyyatları bərpa olunub
📌 28 Snt.: BTC çıxarışları
📌 29 Snt.: ETH çıxarışları (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Snt.: USDT çıxarışları (Ethereum, BSC, Solana, Tron)
📌 02 Okt.: digər altkoinlər, fiats və P2P
Diqqətli olun və həmişə mənbələrinizi rəsmi olaraq yoxlayın! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 FLAŞ HACK: Bitget-də əslində nə baş verdi? 🚨
Kripto ekosistemini silkələyən böyük bir təhlükəsizlik insidenti baş verib. Vəziyyətin tam icmalını təqdim edirik 🧵👇
💥 Hücumun qısa xülasəsi
2026-cı il sentyabrın 24-də Bitget backend infrastrukturunda zəiflik (boşluq) ilə üzləşib. Hücumçular daxili sistem icazələrini saxtalaşdıraraq yalan köçürmələri təsdiqləyib “isti” (hot wallets) kripto cüzdanlarını boşaldıblar.
💰 Zərər məbləği: ~387,5 milyon $
Əsas kriptolar bir neçə blokçeynə yönəldilib: ETH, XRP, USDT, TRX, AVAX, BNB və ZEC.
🛡️ İstifadəçilər üçün təsiri necədir?
• ❄️ Cold Wallets: 100% təhlükəsiz (soyuq cüzdanlara toxunulmayıb).
• 👤 Müştəri saldoları: Hesablarınıza birbaşa təsir yoxdur.
• 🛡️ Qoruma Fondu: Bitget zəmanət fondu (qiymətləndirmə: +460M$) itkilərin tam məbləğini qarşılayacaq.
🕵️ Hack-in arxasında kim var?
CEO Gracy Chen-in dediyinə görə, IP ünvanları və əməliyyat üsulu Şimali Koreyalı hakerləri (Lazarus qrupu) göstərir. Mandiant və SlowMist kimi böyük kibertəhlükəsizlik şirkətləri bu işin üstündədir.
🗓️ Çıxarışların (retridge) bərpası cədvəli:
✅ Zəiflik düzəldilib & Ticarət əməliyyatları bərpa olunub
📌 28 Snt.: BTC çıxarışları
📌 29 Snt.: ETH çıxarışları (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Snt.: USDT çıxarışları (Ethereum, BSC, Solana, Tron)
📌 02 Okt.: digər altkoinlər, fiats və P2P
Diqqətli olun və həmişə mənbələrinizi rəsmi olaraq yoxlayın! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
186
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
2,700 baxış
Müzakirə edir: 55
2
#AnthropicIPOPriceCouldExceed$80
6,553 baxış
Müzakirə edir: 62
3
#CanNvidia’sDataCenterGrowthContinue?
14,508 baxış
Müzakirə edir: 258
4
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
590 baxış
Müzakirə edir: 13
5
#LedgerHardwareImplantReportsExtendToDubai
1 baxış
Müzakirə edir: 3
6
#NvidiaBoardNotConsideringHuang’sReturnasCEO
172,557 baxış
Müzakirə edir: 1,264
7
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
47,497 baxış
Müzakirə edir: 529
8
#AnthropicClearedToListOnNasdaqAsANT
41,363 baxış
Müzakirə edir: 414
9
#WhatInvestmentSignalsDo13FFilingsReveal?
92,444 baxış
Müzakirə edir: 818
10
#TetherCapitalMakesStrategicInvestmentInStables
23,998 baxış
Müzakirə edir: 227