
Virtual Traders
795 منشورات
Virtual Traders
إبلاغ
حظر المُستخدم
🌐📈 Crypto Market Insights and Expert Analysis! 🚀💰 @Virtualtraders

حائز على SOL
مُتداول بمُعدّل مرتفع
9 سنوات
45 تتابع
7.7K+ المتابعون
2.6K+ إعجاب
منشورات
الكل
اقتباسات
مقاطع فيديو
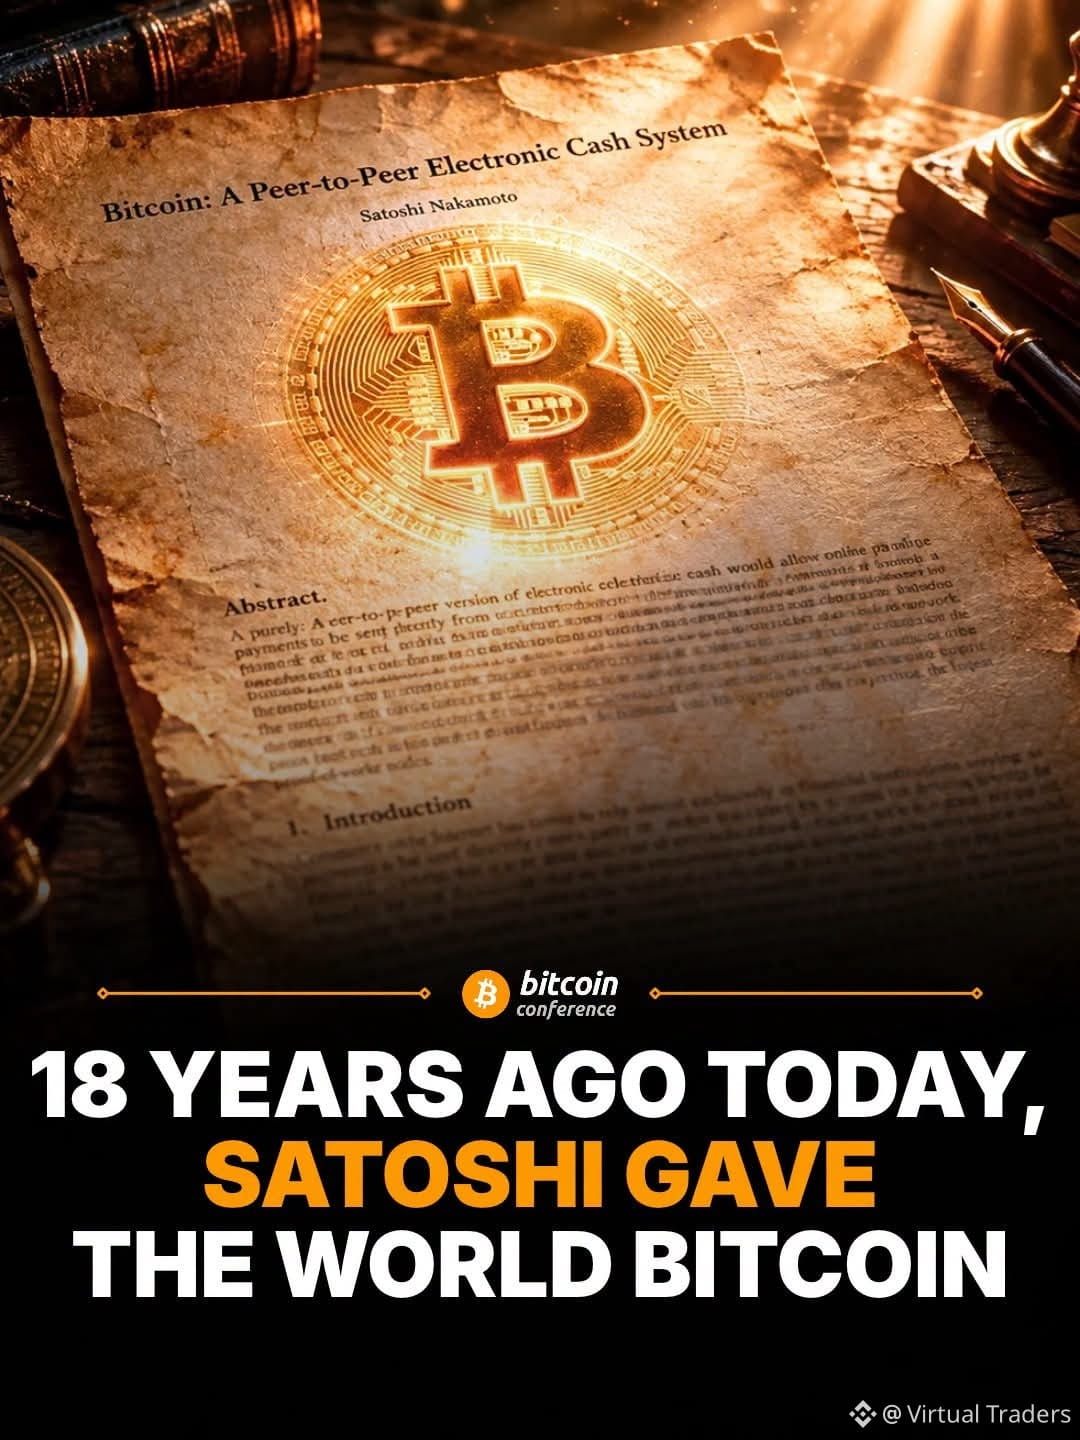
عيد الورقة البيضاء الثامن عشر السعيد $BTC ! ₿🎉
في 31 أكتوبر 2008، نشر ساتوشي ناكاموتو الورقة البيضاء المؤلفة من تسع صفحات:
«بيتكوين: نظام نقد إلكتروني ندّ لندّ».
🟠 9 صفحات
🟠 18 عامًا
🟠 فكرة ثورية واحدة
بعبارة أخرى 👉 أشعل اقتراحٌ لنقد إلكتروني ندّ لندّ حوارًا مستمرًا حول المال والحرية والاستقلال المالي.
بعد 18 عامًا، لا تزال الفكرة حيّة.
عيد الورقة البيضاء لبيتكوين سعيد! 🧡
#bitcoin.” #whitepaperBTC
عيد الورقة البيضاء الثامن عشر السعيد $BTC ! ₿🎉
في 31 أكتوبر 2008، نشر ساتوشي ناكاموتو الورقة البيضاء المؤلفة من تسع صفحات:
«بيتكوين: نظام نقد إلكتروني ندّ لندّ».
🟠 9 صفحات
🟠 18 عامًا
🟠 فكرة ثورية واحدة
بعبارة أخرى 👉 أشعل اقتراحٌ لنقد إلكتروني ندّ لندّ حوارًا مستمرًا حول المال والحرية والاستقلال المالي.
بعد 18 عامًا، لا تزال الفكرة حيّة.
عيد الورقة البيضاء لبيتكوين سعيد! 🧡
#bitcoin.” #whitepaperBTC
في 31 أكتوبر 2008، نشر ساتوشي ناكاموتو الورقة البيضاء المؤلفة من تسع صفحات:
«بيتكوين: نظام نقد إلكتروني ندّ لندّ».
🟠 9 صفحات
🟠 18 عامًا
🟠 فكرة ثورية واحدة
بعبارة أخرى 👉 أشعل اقتراحٌ لنقد إلكتروني ندّ لندّ حوارًا مستمرًا حول المال والحرية والاستقلال المالي.
بعد 18 عامًا، لا تزال الفكرة حيّة.
عيد الورقة البيضاء لبيتكوين سعيد! 🧡
#bitcoin.” #whitepaperBTC
188
🚨 يتجاهل معظم المتداولين هذا—ولهذا يخسرون! 📊📉
توقف عن النظر إلى مخططات العملات المشفرة والتكنولوجيا بمعزل عن غيرها. فالأحداث الاقتصادية الكبرى تحرك السوق بأكمله! 🌍💥
في كل ربع سنة، تصدر شركات التكنولوجيا العملاقة مثل Google وAmazon وApple وMicrosoft وNVIDIA وTesla تقارير أرباحها. هذه الأرقام لا تؤثر في الأسهم فحسب، بل تُحدث أيضًا هزات هائلة في ناسداك وبيتكوين وسوق العملات المشفرة بأكمله! ⚡🚀
📌 أين تتابع تقاويم الأرباح مثل المحترفين:
1️⃣ Investing.com (investing.com/earnings-calendar)
2️⃣ TradingView (tradingview.com/earnings-calendar)
3️⃣ Nasdaq (nasdaq.com/market-activity/earnings)
🔍 ما الذي يجب التحقق منه قبل تحرك السوق:
📅 تاريخ إعلان الأرباح ووقته
💰 ربحية السهم والإيرادات
🎯 التوقعات مقارنة بالنتائج الفعلية
🔮 التوجيهات المستقبلية (المحرك الحقيقي للأسعار!)
🧠 تذكّر: لا يكتفي المستثمرون الأذكياء بتداول الشموع؛ بل يتداولون الأساسيات التي تقف وراءها! كن متقدمًا على الآخرين. 📈💼
اضغط على زر المتابعة للاطلاع على مزيد من التحليلات الاحترافية! أخبرني برأيك في التعليقات أدناه. 👇💬
#BinanceSquare #MarketTrends #EarningsSeason #EducationalContent
🚨 يتجاهل معظم المتداولين هذا—ولهذا يخسرون! 📊📉
توقف عن النظر إلى مخططات العملات المشفرة والتكنولوجيا بمعزل عن غيرها. فالأحداث الاقتصادية الكبرى تحرك السوق بأكمله! 🌍💥
في كل ربع سنة، تصدر شركات التكنولوجيا العملاقة مثل Google وAmazon وApple وMicrosoft وNVIDIA وTesla تقارير أرباحها. هذه الأرقام لا تؤثر في الأسهم فحسب، بل تُحدث أيضًا هزات هائلة في ناسداك وبيتكوين وسوق العملات المشفرة بأكمله! ⚡🚀
📌 أين تتابع تقاويم الأرباح مثل المحترفين:
1️⃣ Investing.com (investing.com/earnings-calendar)
2️⃣ TradingView (tradingview.com/earnings-calendar)
3️⃣ Nasdaq (nasdaq.com/market-activity/earnings)
🔍 ما الذي يجب التحقق منه قبل تحرك السوق:
📅 تاريخ إعلان الأرباح ووقته
💰 ربحية السهم والإيرادات
🎯 التوقعات مقارنة بالنتائج الفعلية
🔮 التوجيهات المستقبلية (المحرك الحقيقي للأسعار!)
🧠 تذكّر: لا يكتفي المستثمرون الأذكياء بتداول الشموع؛ بل يتداولون الأساسيات التي تقف وراءها! كن متقدمًا على الآخرين. 📈💼
اضغط على زر المتابعة للاطلاع على مزيد من التحليلات الاحترافية! أخبرني برأيك في التعليقات أدناه. 👇💬
#BinanceSquare #MarketTrends #EarningsSeason #EducationalContent
توقف عن النظر إلى مخططات العملات المشفرة والتكنولوجيا بمعزل عن غيرها. فالأحداث الاقتصادية الكبرى تحرك السوق بأكمله! 🌍💥
في كل ربع سنة، تصدر شركات التكنولوجيا العملاقة مثل Google وAmazon وApple وMicrosoft وNVIDIA وTesla تقارير أرباحها. هذه الأرقام لا تؤثر في الأسهم فحسب، بل تُحدث أيضًا هزات هائلة في ناسداك وبيتكوين وسوق العملات المشفرة بأكمله! ⚡🚀
📌 أين تتابع تقاويم الأرباح مثل المحترفين:
1️⃣ Investing.com (investing.com/earnings-calendar)
2️⃣ TradingView (tradingview.com/earnings-calendar)
3️⃣ Nasdaq (nasdaq.com/market-activity/earnings)
🔍 ما الذي يجب التحقق منه قبل تحرك السوق:
📅 تاريخ إعلان الأرباح ووقته
💰 ربحية السهم والإيرادات
🎯 التوقعات مقارنة بالنتائج الفعلية
🔮 التوجيهات المستقبلية (المحرك الحقيقي للأسعار!)
🧠 تذكّر: لا يكتفي المستثمرون الأذكياء بتداول الشموع؛ بل يتداولون الأساسيات التي تقف وراءها! كن متقدمًا على الآخرين. 📈💼
اضغط على زر المتابعة للاطلاع على مزيد من التحليلات الاحترافية! أخبرني برأيك في التعليقات أدناه. 👇💬
#BinanceSquare #MarketTrends #EarningsSeason #EducationalContent
1
1.8k
إذا كانت كل عملة ورقية رئيسية في التاريخ تفقد حتمًا ما بين 80% و99% من قيمتها، فكيف لا يزال بإمكان أي شخص أن يثق بالنقود بوصفها مخزنًا آمنًا للثروة على المدى الطويل؟
إذا كانت كل عملة ورقية رئيسية في التاريخ تفقد حتمًا ما بين 80% و99% من قيمتها، فكيف لا يزال بإمكان أي شخص أن يثق بالنقود بوصفها مخزنًا آمنًا للثروة على المدى الطويل؟
132
قد تضطر CZ إلى بيع مليارات الدولارات من أسهم SpaceX لتغطية خسائر اختراق Binance بعد سخرية إيلون ماسك العلنية.
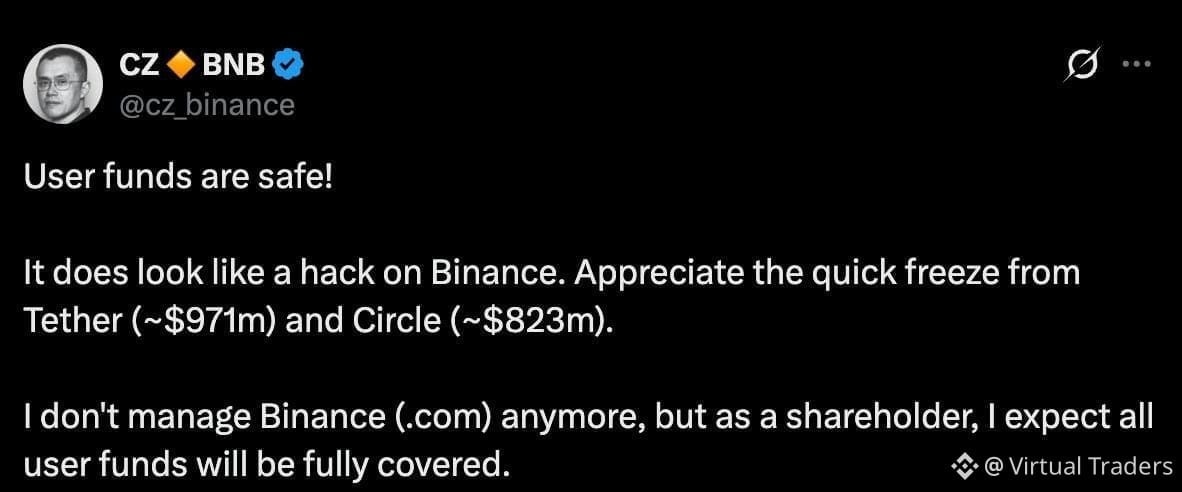
شرح CZ كيف يمكن لـ Binance تغطية العجز المقدّر بأكثر من 6 مليارات دولار:
• أكثر من 6 مليارات دولار إجمالي الخسائر
• يُقال إن 3 مليارات دولار جُمّدت
• أكثر من مليار دولار من صندوق SAFU
• فجوة متبقية بنحو ملياري دولار
يقول CZ إن Binance تمتلك أسهماً في SpaceX تزيد قيمتها على مليار دولار، ما يعني أن العجز المتبقي قد يكون قابلاً للتدبير.
يا للمفارقة! يسخر إيلون ماسك علناً من Binance بسبب الاختراق، بينما يشير CZ الآن إلى حيازات SpaceX ضمن الصورة المالية.
😂😂😂😂😂
#SpaceX #cz_binance $SPCXB
{spot}(SPCXBUSDT)
قد تضطر CZ إلى بيع مليارات الدولارات من أسهم SpaceX لتغطية خسائر اختراق Binance بعد سخرية إيلون ماسك العلنية.
شرح CZ كيف يمكن لـ Binance تغطية العجز المقدّر بأكثر من 6 مليارات دولار:
• أكثر من 6 مليارات دولار إجمالي الخسائر
• يُقال إن 3 مليارات دولار جُمّدت
• أكثر من مليار دولار من صندوق SAFU
• فجوة متبقية بنحو ملياري دولار
يقول CZ إن Binance تمتلك أسهماً في SpaceX تزيد قيمتها على مليار دولار، ما يعني أن العجز المتبقي قد يكون قابلاً للتدبير.
يا للمفارقة! يسخر إيلون ماسك علناً من Binance بسبب الاختراق، بينما يشير CZ الآن إلى حيازات SpaceX ضمن الصورة المالية.
😂😂😂😂😂
#SpaceX #cz_binance $SPCXB
شرح CZ كيف يمكن لـ Binance تغطية العجز المقدّر بأكثر من 6 مليارات دولار:
• أكثر من 6 مليارات دولار إجمالي الخسائر
• يُقال إن 3 مليارات دولار جُمّدت
• أكثر من مليار دولار من صندوق SAFU
• فجوة متبقية بنحو ملياري دولار
يقول CZ إن Binance تمتلك أسهماً في SpaceX تزيد قيمتها على مليار دولار، ما يعني أن العجز المتبقي قد يكون قابلاً للتدبير.
يا للمفارقة! يسخر إيلون ماسك علناً من Binance بسبب الاختراق، بينما يشير CZ الآن إلى حيازات SpaceX ضمن الصورة المالية.
😂😂😂😂😂
#SpaceX #cz_binance $SPCXB
1
119
هل يستطيع بيتكوين البقاء دون الإنترنت؟ 🌐⚡
بيتكوين لا يحتاج إلى الإنترنت، بل يحتاج إلى الرسائل!
من الأقمار الصناعية وأجهزة الراديو الشبكية إلى بطاقة ذاكرة بسعة 1 تيرابايت تحتوي على سلسلة الكتل بأكملها، يثبت بيتكوين أن اللامركزية لا يوقفها شيء.
حتى لو أظلم العالم، تواصل الشبكة عملها.
#Bitcoin #BinanceSquareFamily #Web3 #blockchains $BTC
{spot}(BTCUSDT)
هل يستطيع بيتكوين البقاء دون الإنترنت؟ 🌐⚡
بيتكوين لا يحتاج إلى الإنترنت، بل يحتاج إلى الرسائل!
من الأقمار الصناعية وأجهزة الراديو الشبكية إلى بطاقة ذاكرة بسعة 1 تيرابايت تحتوي على سلسلة الكتل بأكملها، يثبت بيتكوين أن اللامركزية لا يوقفها شيء.
حتى لو أظلم العالم، تواصل الشبكة عملها.
#Bitcoin #BinanceSquareFamily #Web3 #blockchains $BTC
بيتكوين لا يحتاج إلى الإنترنت، بل يحتاج إلى الرسائل!
من الأقمار الصناعية وأجهزة الراديو الشبكية إلى بطاقة ذاكرة بسعة 1 تيرابايت تحتوي على سلسلة الكتل بأكملها، يثبت بيتكوين أن اللامركزية لا يوقفها شيء.
حتى لو أظلم العالم، تواصل الشبكة عملها.
#Bitcoin #BinanceSquareFamily #Web3 #blockchains $BTC
2
1.7k
🚀 توقّف عن مطاردة الشموع—وافهم ما الذي يحرّكها! 📊🔥
يقضي معظم المتداولين يومهم كله محدّقين في الرسوم البيانية، بانتظار اختراق سعري. لكن الثروة الحقيقية في عالم العملات الرقمية لا تُبنى بمراقبة الشموع، بل بفهم القصة التي تقف وراءها. 💡
📰 اقرأ الأخبار. تابع الأساسيات. واعرف ما يجري في المشهد الاقتصادي الكلي العالمي.
يُعدّ الارتفاع الأخير لعملة $HYPE مثالًا كلاسيكيًا على ذلك. فالذين اكتفوا بمراقبة المؤشرات الفنية دخلوا متأخرين، أما الذين تابعوا المحفّزات الأساسية فاقتنصوا الحركة منذ القاع! 🚀🎯
👉 تذكّر: المتداول المتوسط ينظر إلى الرسم البياني، أما المتداول الناجح فيقرأ القصة كاملةً وراء السوق.
لا تتداول السعر فحسب—تداول السردية! 🧠💼
ما استراتيجيتك؟ هل تتابع الأساسيات أم تكتفي بالتداول وفق الرسوم البيانية؟ أخبرني في الأسفل! 👇💬
#BinanceSquare #cryptotrading #fundamentalanalysis $BTC
🚀 توقّف عن مطاردة الشموع—وافهم ما الذي يحرّكها! 📊🔥
يقضي معظم المتداولين يومهم كله محدّقين في الرسوم البيانية، بانتظار اختراق سعري. لكن الثروة الحقيقية في عالم العملات الرقمية لا تُبنى بمراقبة الشموع، بل بفهم القصة التي تقف وراءها. 💡
📰 اقرأ الأخبار. تابع الأساسيات. واعرف ما يجري في المشهد الاقتصادي الكلي العالمي.
يُعدّ الارتفاع الأخير لعملة $HYPE مثالًا كلاسيكيًا على ذلك. فالذين اكتفوا بمراقبة المؤشرات الفنية دخلوا متأخرين، أما الذين تابعوا المحفّزات الأساسية فاقتنصوا الحركة منذ القاع! 🚀🎯
👉 تذكّر: المتداول المتوسط ينظر إلى الرسم البياني، أما المتداول الناجح فيقرأ القصة كاملةً وراء السوق.
لا تتداول السعر فحسب—تداول السردية! 🧠💼
ما استراتيجيتك؟ هل تتابع الأساسيات أم تكتفي بالتداول وفق الرسوم البيانية؟ أخبرني في الأسفل! 👇💬
#BinanceSquare #cryptotrading #fundamentalanalysis $BTC
يقضي معظم المتداولين يومهم كله محدّقين في الرسوم البيانية، بانتظار اختراق سعري. لكن الثروة الحقيقية في عالم العملات الرقمية لا تُبنى بمراقبة الشموع، بل بفهم القصة التي تقف وراءها. 💡
📰 اقرأ الأخبار. تابع الأساسيات. واعرف ما يجري في المشهد الاقتصادي الكلي العالمي.
يُعدّ الارتفاع الأخير لعملة $HYPE مثالًا كلاسيكيًا على ذلك. فالذين اكتفوا بمراقبة المؤشرات الفنية دخلوا متأخرين، أما الذين تابعوا المحفّزات الأساسية فاقتنصوا الحركة منذ القاع! 🚀🎯
👉 تذكّر: المتداول المتوسط ينظر إلى الرسم البياني، أما المتداول الناجح فيقرأ القصة كاملةً وراء السوق.
لا تتداول السعر فحسب—تداول السردية! 🧠💼
ما استراتيجيتك؟ هل تتابع الأساسيات أم تكتفي بالتداول وفق الرسوم البيانية؟ أخبرني في الأسفل! 👇💬
#BinanceSquare #cryptotrading #fundamentalanalysis $BTC
174
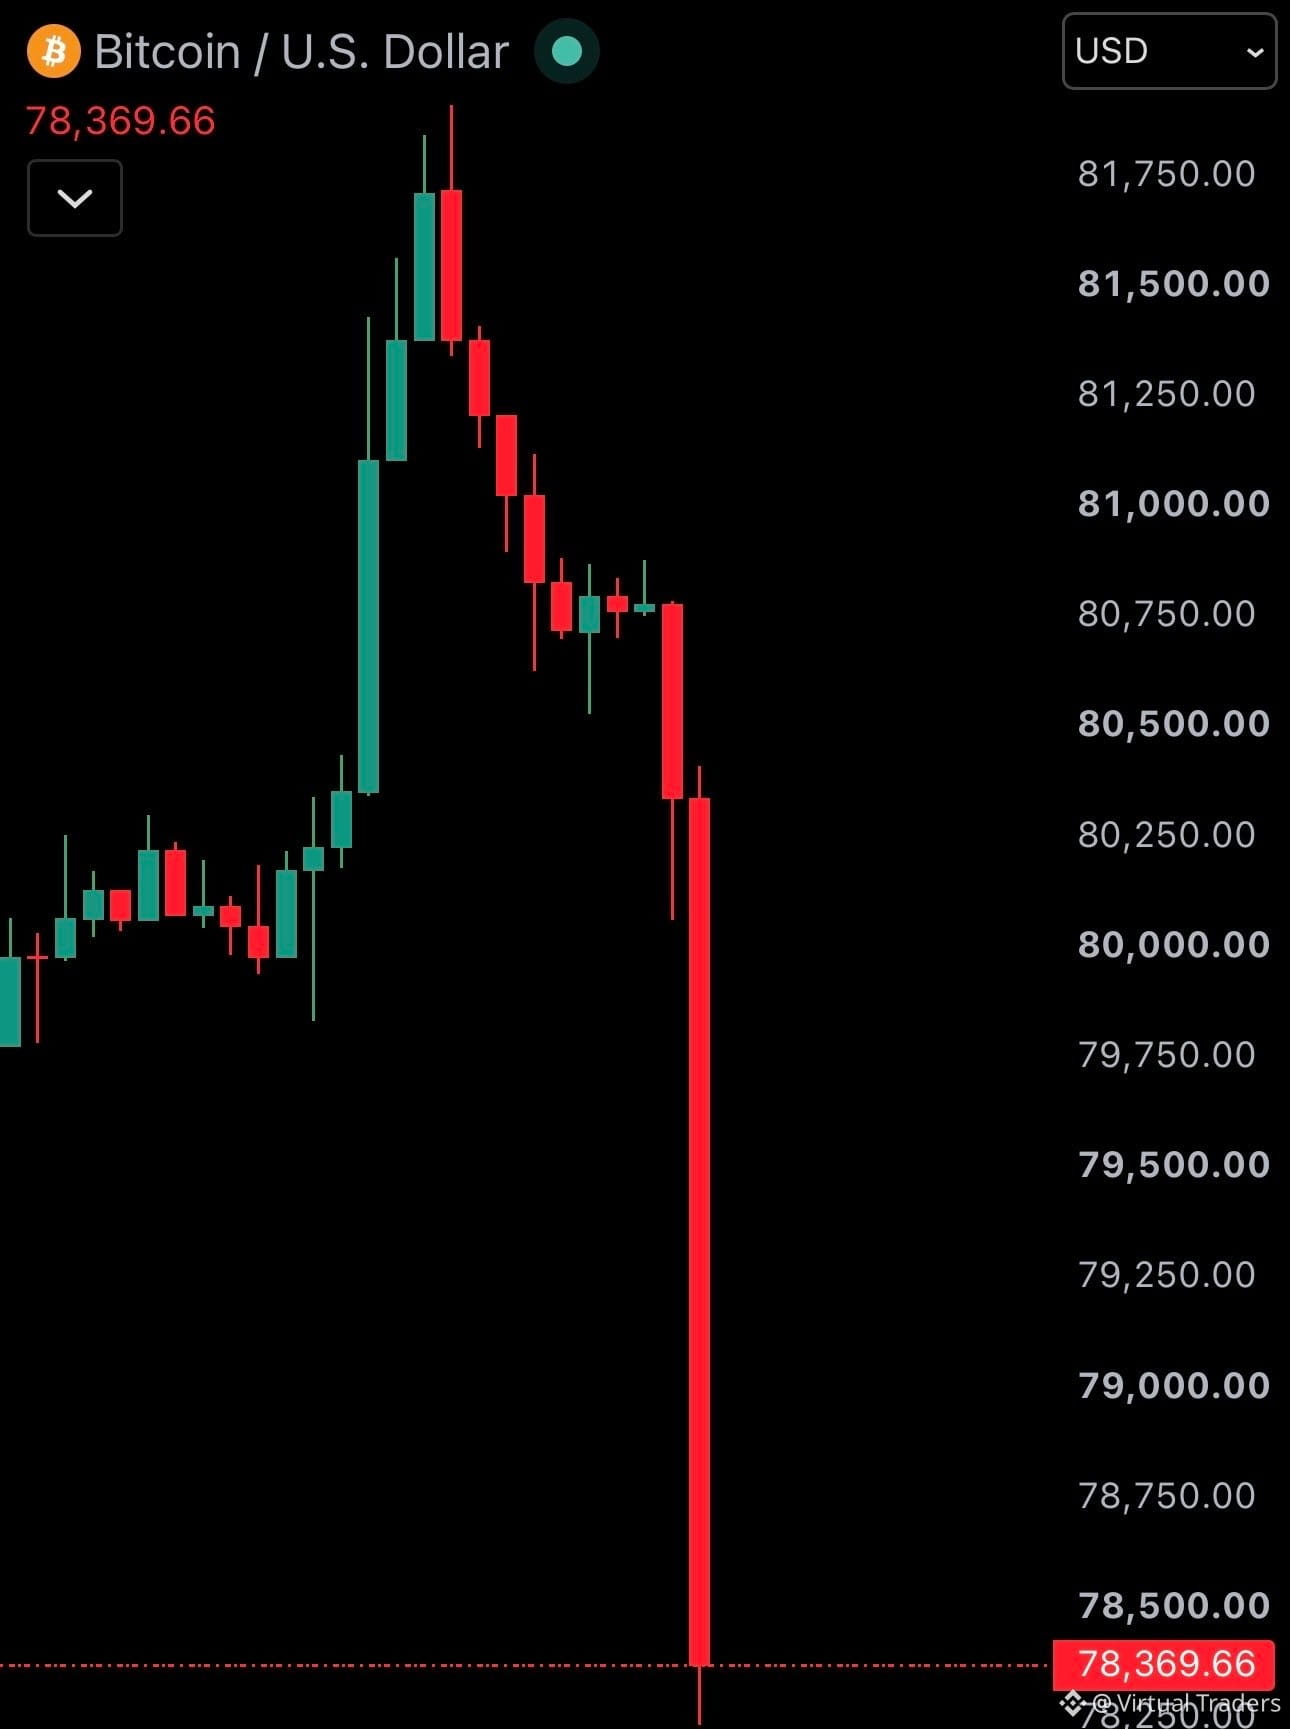
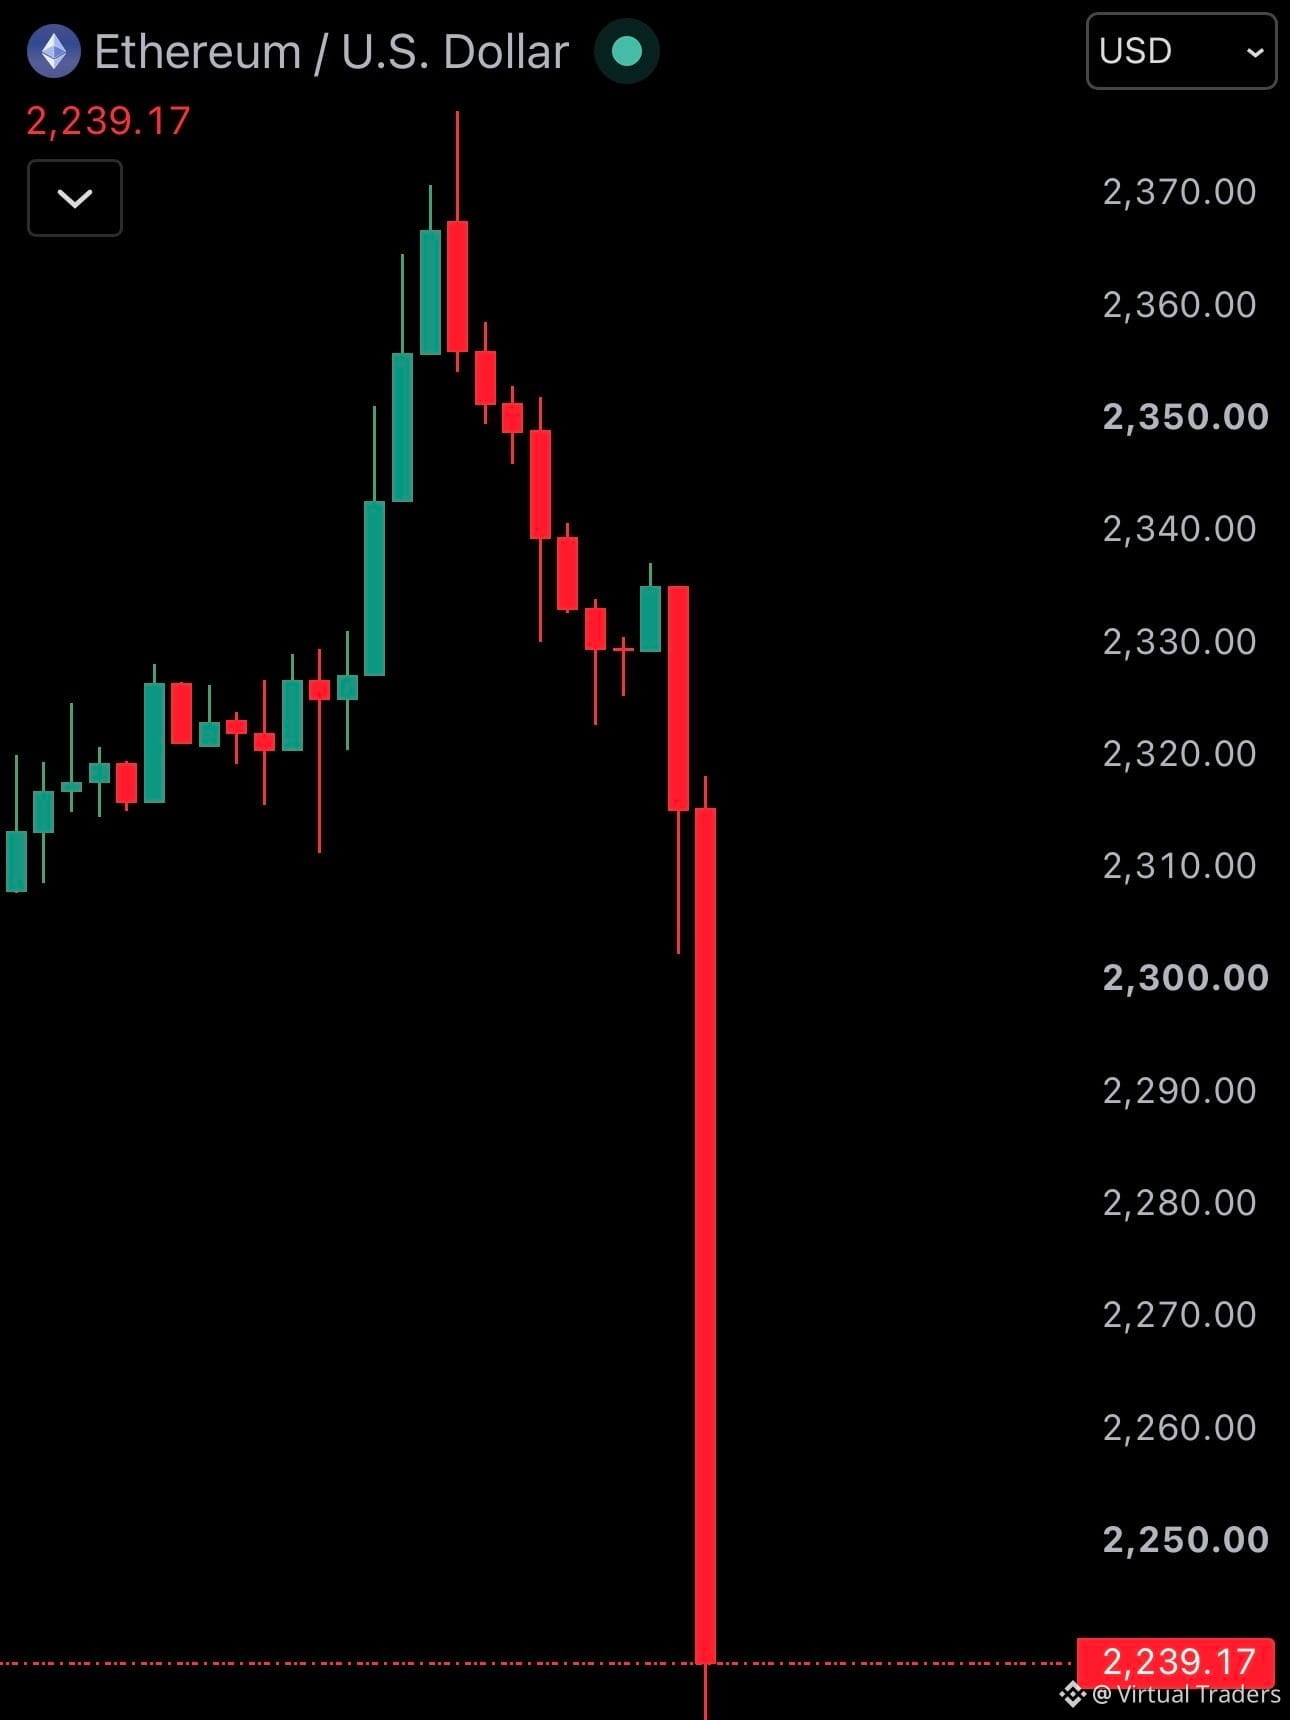
انهيار سوق العملات المشفرة.
انخفضت $SOL إلى ما دون $96
انخفضت $XRP إلى ما دون $1.25
انخفضت $ETH إلى ما دون $2,250
انخفضت $BTC إلى ما دون $78,500
تمت تصفية مراكز شراء للعملات المشفرة برافعة مالية تتجاوز قيمتها $600,000,000 خلال الثلاثين دقيقة الماضية.
#liquidate #crashed #HackedOrExploited
انهيار سوق العملات المشفرة.
انخفضت $SOL إلى ما دون $96
انخفضت $XRP إلى ما دون $1.25
انخفضت $ETH إلى ما دون $2,250
انخفضت $BTC إلى ما دون $78,500
تمت تصفية مراكز شراء للعملات المشفرة برافعة مالية تتجاوز قيمتها $600,000,000 خلال الثلاثين دقيقة الماضية.
#liquidate #crashed #HackedOrExploited
انخفضت $SOL إلى ما دون $96
انخفضت $XRP إلى ما دون $1.25
انخفضت $ETH إلى ما دون $2,250
انخفضت $BTC إلى ما دون $78,500
تمت تصفية مراكز شراء للعملات المشفرة برافعة مالية تتجاوز قيمتها $600,000,000 خلال الثلاثين دقيقة الماضية.
#liquidate #crashed #HackedOrExploited
1
105
هل أنت متأكد بنسبة 100% من أن أصولك الرقمية وبنية خوادمك التحتية آمنة من هجمات الأبواب الخلفية؟
لا تكتشف معظم الشركات الناشئة اختراق أنظمتها الأمنية إلا بعد وقوع الضرر. لا تنتظر حتى يحدث اختراق للبيانات أو يتوقف الخادم عن العمل لاختبار دفاعاتك.
أُعدّ قائمة مجانية من 5 نقاط لتأمين البنية التحتية لتقنية المعلومات، صُممت خصيصًا للشركات التي تعمل عن بُعد ومؤسسي شركات التقنية، لمراجعة أنظمتهم في أقل من 10 دقائق.
هل تريد نسخة تصلك مباشرة إلى بريدك الوارد؟
اكتب «AUDIT» في تعليق أدناه أو أرسل إليّ رسالة مباشرة، وسأشاركها معك مجانًا.
#CyberSecurity #BinanceSquare #CryptoSecurity
هل أنت متأكد بنسبة 100% من أن أصولك الرقمية وبنية خوادمك التحتية آمنة من هجمات الأبواب الخلفية؟
لا تكتشف معظم الشركات الناشئة اختراق أنظمتها الأمنية إلا بعد وقوع الضرر. لا تنتظر حتى يحدث اختراق للبيانات أو يتوقف الخادم عن العمل لاختبار دفاعاتك.
أُعدّ قائمة مجانية من 5 نقاط لتأمين البنية التحتية لتقنية المعلومات، صُممت خصيصًا للشركات التي تعمل عن بُعد ومؤسسي شركات التقنية، لمراجعة أنظمتهم في أقل من 10 دقائق.
هل تريد نسخة تصلك مباشرة إلى بريدك الوارد؟
اكتب «AUDIT» في تعليق أدناه أو أرسل إليّ رسالة مباشرة، وسأشاركها معك مجانًا.
#CyberSecurity #BinanceSquare #CryptoSecurity
لا تكتشف معظم الشركات الناشئة اختراق أنظمتها الأمنية إلا بعد وقوع الضرر. لا تنتظر حتى يحدث اختراق للبيانات أو يتوقف الخادم عن العمل لاختبار دفاعاتك.
أُعدّ قائمة مجانية من 5 نقاط لتأمين البنية التحتية لتقنية المعلومات، صُممت خصيصًا للشركات التي تعمل عن بُعد ومؤسسي شركات التقنية، لمراجعة أنظمتهم في أقل من 10 دقائق.
هل تريد نسخة تصلك مباشرة إلى بريدك الوارد؟
اكتب «AUDIT» في تعليق أدناه أو أرسل إليّ رسالة مباشرة، وسأشاركها معك مجانًا.
#CyberSecurity #BinanceSquare #CryptoSecurity
188
الحقيقة غير المريحة حول "عوائد مضمونة"
اتبعت كل مخططات بونزي كبرى في عالم العملات الرقمية هذا العام نفس السيناريو: واجهة مُحكَمة للعرض، وسحوبات مبكرة صغيرة لبناء الثقة، ثم تُقفل الودائع بمجرد إغلاق الفخ.
إذا كانت أي منصة تعد بعوائد يومية مضمونة — فهذا ليس مجرد علامة حمراء. إنها اعتراف.
التداول الحقيقي لا يقدّم ضمانات. والعائد الحقيقي ينطوي على مخاطر حقيقية. بمجرد أن تدخل كلمة "مضمونة" في الحديث، يجب أن ينتهي الحديث.
ما أكثر عرض احتيالي إقناعًا رأيته هذا العام؟ اتركه في الأسفل — لنعريه. 👇
الحقيقة غير المريحة حول "عوائد مضمونة"
اتبعت كل مخططات بونزي كبرى في عالم العملات الرقمية هذا العام نفس السيناريو: واجهة مُحكَمة للعرض، وسحوبات مبكرة صغيرة لبناء الثقة، ثم تُقفل الودائع بمجرد إغلاق الفخ.
إذا كانت أي منصة تعد بعوائد يومية مضمونة — فهذا ليس مجرد علامة حمراء. إنها اعتراف.
التداول الحقيقي لا يقدّم ضمانات. والعائد الحقيقي ينطوي على مخاطر حقيقية. بمجرد أن تدخل كلمة "مضمونة" في الحديث، يجب أن ينتهي الحديث.
ما أكثر عرض احتيالي إقناعًا رأيته هذا العام؟ اتركه في الأسفل — لنعريه. 👇
اتبعت كل مخططات بونزي كبرى في عالم العملات الرقمية هذا العام نفس السيناريو: واجهة مُحكَمة للعرض، وسحوبات مبكرة صغيرة لبناء الثقة، ثم تُقفل الودائع بمجرد إغلاق الفخ.
إذا كانت أي منصة تعد بعوائد يومية مضمونة — فهذا ليس مجرد علامة حمراء. إنها اعتراف.
التداول الحقيقي لا يقدّم ضمانات. والعائد الحقيقي ينطوي على مخاطر حقيقية. بمجرد أن تدخل كلمة "مضمونة" في الحديث، يجب أن ينتهي الحديث.
ما أكثر عرض احتيالي إقناعًا رأيته هذا العام؟ اتركه في الأسفل — لنعريه. 👇
140
صنعت كوريا الشمالية 643 مليون دولار من العملات المشفرة هذا العام وحده
ساهمت جماعات القرصنة المدعومة من الدولة في ما يقرب من ثلثي إجمالي خسائر سرقة العملات المشفرة في النصف الأول من عام 2026.
لم يعد الأمر عشوائيًا بالنسبة للمجرمين العاديين. بل هو عمل منظّم، ومموّل، وعمليّ وصبر — مهاجمون على مستوى الدول، يستهدفون نفس البورصات والبروتوكولات التي تستخدمها كل يوم.
إذا كانت الدول تستثمر هذا القدر من الجهد لكسر أمن العملات المشفرة، فلا يمكن أن تكون عاداتك الأمنية الشخصية فكرة لاحقة. تعامل مع محفظتك كما لو كانت هدفًا — لأن هذا أصبح، على نحو متزايد، صحيحًا.
صنعت كوريا الشمالية 643 مليون دولار من العملات المشفرة هذا العام وحده
ساهمت جماعات القرصنة المدعومة من الدولة في ما يقرب من ثلثي إجمالي خسائر سرقة العملات المشفرة في النصف الأول من عام 2026.
لم يعد الأمر عشوائيًا بالنسبة للمجرمين العاديين. بل هو عمل منظّم، ومموّل، وعمليّ وصبر — مهاجمون على مستوى الدول، يستهدفون نفس البورصات والبروتوكولات التي تستخدمها كل يوم.
إذا كانت الدول تستثمر هذا القدر من الجهد لكسر أمن العملات المشفرة، فلا يمكن أن تكون عاداتك الأمنية الشخصية فكرة لاحقة. تعامل مع محفظتك كما لو كانت هدفًا — لأن هذا أصبح، على نحو متزايد، صحيحًا.
ساهمت جماعات القرصنة المدعومة من الدولة في ما يقرب من ثلثي إجمالي خسائر سرقة العملات المشفرة في النصف الأول من عام 2026.
لم يعد الأمر عشوائيًا بالنسبة للمجرمين العاديين. بل هو عمل منظّم، ومموّل، وعمليّ وصبر — مهاجمون على مستوى الدول، يستهدفون نفس البورصات والبروتوكولات التي تستخدمها كل يوم.
إذا كانت الدول تستثمر هذا القدر من الجهد لكسر أمن العملات المشفرة، فلا يمكن أن تكون عاداتك الأمنية الشخصية فكرة لاحقة. تعامل مع محفظتك كما لو كانت هدفًا — لأن هذا أصبح، على نحو متزايد، صحيحًا.
2
212
بعد 1.2 مليار دولار، لا يزال القطاع لم يتعلّم
تجاوزت اختراقات العملات المشفّرة هذا العام بالفعل 1.2 مليار دولار. ليس لأن التقنية فشلت — بل لأن التحكم في الوصول فشل.
أكبر الخسائر لم تأتِ من سلاسل الكتل المعطلة. بل جاءت من مفاتيح مخترقة، ووصول إداري تم الاستيلاء عليه، وهندسة اجتماعية.
لم تكن نقطة الضعف الحقيقية في العملات المشفّرة هي الشفرة قط. بل البشر الذين يحملون المفاتيح.
هذا ليس سببًا للخوف من العملات المشفّرة. بل سبب لاحترامها.
بعد 1.2 مليار دولار، لا يزال القطاع لم يتعلّم
تجاوزت اختراقات العملات المشفّرة هذا العام بالفعل 1.2 مليار دولار. ليس لأن التقنية فشلت — بل لأن التحكم في الوصول فشل.
أكبر الخسائر لم تأتِ من سلاسل الكتل المعطلة. بل جاءت من مفاتيح مخترقة، ووصول إداري تم الاستيلاء عليه، وهندسة اجتماعية.
لم تكن نقطة الضعف الحقيقية في العملات المشفّرة هي الشفرة قط. بل البشر الذين يحملون المفاتيح.
هذا ليس سببًا للخوف من العملات المشفّرة. بل سبب لاحترامها.
تجاوزت اختراقات العملات المشفّرة هذا العام بالفعل 1.2 مليار دولار. ليس لأن التقنية فشلت — بل لأن التحكم في الوصول فشل.
أكبر الخسائر لم تأتِ من سلاسل الكتل المعطلة. بل جاءت من مفاتيح مخترقة، ووصول إداري تم الاستيلاء عليه، وهندسة اجتماعية.
لم تكن نقطة الضعف الحقيقية في العملات المشفّرة هي الشفرة قط. بل البشر الذين يحملون المفاتيح.
هذا ليس سببًا للخوف من العملات المشفّرة. بل سبب لاحترامها.
210
سارقات المحافظ الرقمية هم النشّالون الجدد
أنت لا تتعرض للاختراق. بل يتم خداعك لتوقيع سرقتك بنفسك.
تعمل عمليات الاحتيال عبر سارقات المحافظ من خلال جعلك توافق على عقد ذكي خبيث — نقرة واحدة، ويصبح لدى السارق إذن لنقل أصولك متى شاء.
قائمة التحقق للدفاع عن نفسك:
✅ ألغِ بانتظام موافقات الرموز القديمة
✅ لا تربط محفظتك أبدًا بموقع وجدته عبر رسالة خاصة أو تعليق عشوائي
✅ تعامل مع كل رابط من نوع "اطلب الإسقاط المجاني" على أنه مذنب حتى تثبت براءته
يفقد معظم المتداولين أموالهم ليس بسبب المخترقين — بل بسبب نقرتهم هم أنفسهم.
سارقات المحافظ الرقمية هم النشّالون الجدد
أنت لا تتعرض للاختراق. بل يتم خداعك لتوقيع سرقتك بنفسك.
تعمل عمليات الاحتيال عبر سارقات المحافظ من خلال جعلك توافق على عقد ذكي خبيث — نقرة واحدة، ويصبح لدى السارق إذن لنقل أصولك متى شاء.
قائمة التحقق للدفاع عن نفسك:
✅ ألغِ بانتظام موافقات الرموز القديمة
✅ لا تربط محفظتك أبدًا بموقع وجدته عبر رسالة خاصة أو تعليق عشوائي
✅ تعامل مع كل رابط من نوع "اطلب الإسقاط المجاني" على أنه مذنب حتى تثبت براءته
يفقد معظم المتداولين أموالهم ليس بسبب المخترقين — بل بسبب نقرتهم هم أنفسهم.
أنت لا تتعرض للاختراق. بل يتم خداعك لتوقيع سرقتك بنفسك.
تعمل عمليات الاحتيال عبر سارقات المحافظ من خلال جعلك توافق على عقد ذكي خبيث — نقرة واحدة، ويصبح لدى السارق إذن لنقل أصولك متى شاء.
قائمة التحقق للدفاع عن نفسك:
✅ ألغِ بانتظام موافقات الرموز القديمة
✅ لا تربط محفظتك أبدًا بموقع وجدته عبر رسالة خاصة أو تعليق عشوائي
✅ تعامل مع كل رابط من نوع "اطلب الإسقاط المجاني" على أنه مذنب حتى تثبت براءته
يفقد معظم المتداولين أموالهم ليس بسبب المخترقين — بل بسبب نقرتهم هم أنفسهم.
119
لماذا أصبحت الاحتيالات المدعومة بالذكاء الاصطناعي أكثر ربحية بمقدار 4.5 مرات
مقاطع فيديو مزيفة بتقنية التزييف العميق لمديري البورصات. أصوات مستنسخة تطلب "التحقق". دعم عملاء مزيف يبدو بشريًا بالكامل.
الاحتيالات المُنشأة بالذكاء الاصطناعي تحقق الآن أموالًا أكثر بنحو 4.5 مرات من الاحتيالات التقليدية — لأنها أصعب في الاكتشاف في الوقت الحقيقي.
القاعدة الجديدة للمتداولين: إذا دفعك أي تواصل غير متوقع إلى اتخاذ إجراء فوري —
🔸 "موظف دعم" يرسل رسالة خاصة أولًا
🔸 "مدير شركة" يظهر على الفيديو ويطلب تحويلًا
🔸 "تنبيه أمني عاجل" مع مؤقت تنازلي
تمهّل. تحقّق عبر القنوات الرسمية. الاستعجال هو المحرك الكامل للاحتيال — أزل الاستعجال ينهار الاحتيال.
لماذا أصبحت الاحتيالات المدعومة بالذكاء الاصطناعي أكثر ربحية بمقدار 4.5 مرات
مقاطع فيديو مزيفة بتقنية التزييف العميق لمديري البورصات. أصوات مستنسخة تطلب "التحقق". دعم عملاء مزيف يبدو بشريًا بالكامل.
الاحتيالات المُنشأة بالذكاء الاصطناعي تحقق الآن أموالًا أكثر بنحو 4.5 مرات من الاحتيالات التقليدية — لأنها أصعب في الاكتشاف في الوقت الحقيقي.
القاعدة الجديدة للمتداولين: إذا دفعك أي تواصل غير متوقع إلى اتخاذ إجراء فوري —
🔸 "موظف دعم" يرسل رسالة خاصة أولًا
🔸 "مدير شركة" يظهر على الفيديو ويطلب تحويلًا
🔸 "تنبيه أمني عاجل" مع مؤقت تنازلي
تمهّل. تحقّق عبر القنوات الرسمية. الاستعجال هو المحرك الكامل للاحتيال — أزل الاستعجال ينهار الاحتيال.
مقاطع فيديو مزيفة بتقنية التزييف العميق لمديري البورصات. أصوات مستنسخة تطلب "التحقق". دعم عملاء مزيف يبدو بشريًا بالكامل.
الاحتيالات المُنشأة بالذكاء الاصطناعي تحقق الآن أموالًا أكثر بنحو 4.5 مرات من الاحتيالات التقليدية — لأنها أصعب في الاكتشاف في الوقت الحقيقي.
القاعدة الجديدة للمتداولين: إذا دفعك أي تواصل غير متوقع إلى اتخاذ إجراء فوري —
🔸 "موظف دعم" يرسل رسالة خاصة أولًا
🔸 "مدير شركة" يظهر على الفيديو ويطلب تحويلًا
🔸 "تنبيه أمني عاجل" مع مؤقت تنازلي
تمهّل. تحقّق عبر القنوات الرسمية. الاستعجال هو المحرك الكامل للاحتيال — أزل الاستعجال ينهار الاحتيال.
120
عملية احتيال رسالة مصلحة الضرائب الأمريكية المزيفة التي تستهدف حاملي العملات المشفرة الآن
ليست رسالة بريد إلكتروني. وليست رسالة مباشرة. إنها رسالة ورقية فعلية في صندوق بريدك.
في الوقت الحالي، يرسل المحتالون إشعارات مزيفة يطلبون فيها من حاملي العملات المشفرة التسجيل في "بوابة الامتثال للأصول الرقمية" قبل موعد نهائي — وهي بوابة غير موجودة. تبدو رسمية. تستخدم سنوات ضريبية حقيقية. وتخلق شعورًا بالإلحاح.
إذا وصلكت هذه الرسالة:
❌ لا تمسح أي رمز QR عليها
❌ لا تزُر البوابة المرتبطة
✅ تحقّق مباشرة عبر الموقع الرسمي لهيئة الضرائب في بلدك
لقد تطور المحتالون وتجاوزوا رسائل البريد الإلكتروني. إنهم يستخدمون البريد الورقي لأن مرشحات الرسائل المزعجة لا تستطيع اكتشافه.
عملية احتيال رسالة مصلحة الضرائب الأمريكية المزيفة التي تستهدف حاملي العملات المشفرة الآن
ليست رسالة بريد إلكتروني. وليست رسالة مباشرة. إنها رسالة ورقية فعلية في صندوق بريدك.
في الوقت الحالي، يرسل المحتالون إشعارات مزيفة يطلبون فيها من حاملي العملات المشفرة التسجيل في "بوابة الامتثال للأصول الرقمية" قبل موعد نهائي — وهي بوابة غير موجودة. تبدو رسمية. تستخدم سنوات ضريبية حقيقية. وتخلق شعورًا بالإلحاح.
إذا وصلكت هذه الرسالة:
❌ لا تمسح أي رمز QR عليها
❌ لا تزُر البوابة المرتبطة
✅ تحقّق مباشرة عبر الموقع الرسمي لهيئة الضرائب في بلدك
لقد تطور المحتالون وتجاوزوا رسائل البريد الإلكتروني. إنهم يستخدمون البريد الورقي لأن مرشحات الرسائل المزعجة لا تستطيع اكتشافه.
ليست رسالة بريد إلكتروني. وليست رسالة مباشرة. إنها رسالة ورقية فعلية في صندوق بريدك.
في الوقت الحالي، يرسل المحتالون إشعارات مزيفة يطلبون فيها من حاملي العملات المشفرة التسجيل في "بوابة الامتثال للأصول الرقمية" قبل موعد نهائي — وهي بوابة غير موجودة. تبدو رسمية. تستخدم سنوات ضريبية حقيقية. وتخلق شعورًا بالإلحاح.
إذا وصلكت هذه الرسالة:
❌ لا تمسح أي رمز QR عليها
❌ لا تزُر البوابة المرتبطة
✅ تحقّق مباشرة عبر الموقع الرسمي لهيئة الضرائب في بلدك
لقد تطور المحتالون وتجاوزوا رسائل البريد الإلكتروني. إنهم يستخدمون البريد الورقي لأن مرشحات الرسائل المزعجة لا تستطيع اكتشافه.
162
عبارة الاسترداد الخاصة بك ليست الشيء الوحيد المعرّض للخطر
يحمي الجميع عبارة الاسترداد الخاصة بهم كما لو كانت ذهبًا. لكن 거의 لا أحد يحمي بريده الإلكتروني بالطريقة نفسها.
حالة حقيقية: اشترى المهاجمون بيانات شخصية مسرّبة، واستخدموا حيلة "نسيت كلمة المرور" للاستيلاء على حساب في منصة تداول، وقلّدوا الهوية عبر فيديو مزيف بتقنية الذكاء الاصطناعي — وسحبوا 2 مليون دولار خلال 24 ساعة. لم تُسرق أي عبارة استرداد. لقد استولوا فقط على الحساب.
سطح الهجوم الحقيقي لديك:
🔸 بريد الاسترداد الإلكتروني
🔸 رقم الهاتف (خطر تبديل شريحة SIM)
🔸 طريقة المصادقة الثنائية (SMS ≠ آمن، استخدم تطبيق مصادقة)
سلسلة أمانك لا تكون أقوى من أضعف حلقة فيها — وغالبًا ليست عبارة الاسترداد.
عبارة الاسترداد الخاصة بك ليست الشيء الوحيد المعرّض للخطر
يحمي الجميع عبارة الاسترداد الخاصة بهم كما لو كانت ذهبًا. لكن 거의 لا أحد يحمي بريده الإلكتروني بالطريقة نفسها.
حالة حقيقية: اشترى المهاجمون بيانات شخصية مسرّبة، واستخدموا حيلة "نسيت كلمة المرور" للاستيلاء على حساب في منصة تداول، وقلّدوا الهوية عبر فيديو مزيف بتقنية الذكاء الاصطناعي — وسحبوا 2 مليون دولار خلال 24 ساعة. لم تُسرق أي عبارة استرداد. لقد استولوا فقط على الحساب.
سطح الهجوم الحقيقي لديك:
🔸 بريد الاسترداد الإلكتروني
🔸 رقم الهاتف (خطر تبديل شريحة SIM)
🔸 طريقة المصادقة الثنائية (SMS ≠ آمن، استخدم تطبيق مصادقة)
سلسلة أمانك لا تكون أقوى من أضعف حلقة فيها — وغالبًا ليست عبارة الاسترداد.
يحمي الجميع عبارة الاسترداد الخاصة بهم كما لو كانت ذهبًا. لكن 거의 لا أحد يحمي بريده الإلكتروني بالطريقة نفسها.
حالة حقيقية: اشترى المهاجمون بيانات شخصية مسرّبة، واستخدموا حيلة "نسيت كلمة المرور" للاستيلاء على حساب في منصة تداول، وقلّدوا الهوية عبر فيديو مزيف بتقنية الذكاء الاصطناعي — وسحبوا 2 مليون دولار خلال 24 ساعة. لم تُسرق أي عبارة استرداد. لقد استولوا فقط على الحساب.
سطح الهجوم الحقيقي لديك:
🔸 بريد الاسترداد الإلكتروني
🔸 رقم الهاتف (خطر تبديل شريحة SIM)
🔸 طريقة المصادقة الثنائية (SMS ≠ آمن، استخدم تطبيق مصادقة)
سلسلة أمانك لا تكون أقوى من أضعف حلقة فيها — وغالبًا ليست عبارة الاسترداد.
136
لا أحد يتحدث عن هذا الخطر في التمويل اللامركزي
972 مليون دولار. 207 اختراقات. في النصف الأول فقط من هذا العام.
أكبر الضربات الفردية لم تكن عشوائية — بل جاءت من مُحدِّدات الأسعار المعطلة التي كانت تُغذّي بروتوكولات "مُدقَّقة" ببيانات خاطئة. كونها مُدقَّقة لا يعني أنها غير قابلة للاختراق. بل يعني أن أحدًا راجع الشيفرة مرة واحدة.
قبل أن تقفز بكل حماسك إلى أي بروتوكول DeFi:
1️⃣ تحقّق من الجهة التي توفّر موجز الأسعار الخاص به
2️⃣ تحقّق مما إذا كان البروتوكول قد تعرض مؤخرًا لاستغلال عبر الأوركل
3️⃣ لا تضع أبدًا أكثر مما يمكنك تحمّل خسارته في مزارع العائد غير المُجرَّبة
البروتوكولات التي تتعرض للاختراق تكون عادةً هي نفسها التي وثق بها الجميع أكثر من غيرها. الثقة ليست نموذجًا للأمان.
لا أحد يتحدث عن هذا الخطر في التمويل اللامركزي
972 مليون دولار. 207 اختراقات. في النصف الأول فقط من هذا العام.
أكبر الضربات الفردية لم تكن عشوائية — بل جاءت من مُحدِّدات الأسعار المعطلة التي كانت تُغذّي بروتوكولات "مُدقَّقة" ببيانات خاطئة. كونها مُدقَّقة لا يعني أنها غير قابلة للاختراق. بل يعني أن أحدًا راجع الشيفرة مرة واحدة.
قبل أن تقفز بكل حماسك إلى أي بروتوكول DeFi:
1️⃣ تحقّق من الجهة التي توفّر موجز الأسعار الخاص به
2️⃣ تحقّق مما إذا كان البروتوكول قد تعرض مؤخرًا لاستغلال عبر الأوركل
3️⃣ لا تضع أبدًا أكثر مما يمكنك تحمّل خسارته في مزارع العائد غير المُجرَّبة
البروتوكولات التي تتعرض للاختراق تكون عادةً هي نفسها التي وثق بها الجميع أكثر من غيرها. الثقة ليست نموذجًا للأمان.
972 مليون دولار. 207 اختراقات. في النصف الأول فقط من هذا العام.
أكبر الضربات الفردية لم تكن عشوائية — بل جاءت من مُحدِّدات الأسعار المعطلة التي كانت تُغذّي بروتوكولات "مُدقَّقة" ببيانات خاطئة. كونها مُدقَّقة لا يعني أنها غير قابلة للاختراق. بل يعني أن أحدًا راجع الشيفرة مرة واحدة.
قبل أن تقفز بكل حماسك إلى أي بروتوكول DeFi:
1️⃣ تحقّق من الجهة التي توفّر موجز الأسعار الخاص به
2️⃣ تحقّق مما إذا كان البروتوكول قد تعرض مؤخرًا لاستغلال عبر الأوركل
3️⃣ لا تضع أبدًا أكثر مما يمكنك تحمّل خسارته في مزارع العائد غير المُجرَّبة
البروتوكولات التي تتعرض للاختراق تكون عادةً هي نفسها التي وثق بها الجميع أكثر من غيرها. الثقة ليست نموذجًا للأمان.
1
176
ثقة سوق الصعود مقابل واقع سوق الهبوط
تمت سرقة 972 مليون دولار خلال ستة أشهر. وخسرنا مليارات بسبب الاختراقات في عام واحد فقط. ومع ذلك، لا يزال رأس المال يتدفق من جديد.
هذا هو التناقض في عالم العملات المشفرة: الخطر لا يختفي أبدًا، لكن الفرصة لا تختفي أيضًا.
كل دورة تعلم الدرس نفسه مرتين: مرة أثناء الصعود، ومرة أثناء الانهيار. المتداولون الذين ينجون ليسوا المحظوظين. إنهم أولئك الذين تعاملوا مع إدارة المخاطر كأمر غير قابل للتفاوض، دورة بعد دورة.
ثقة سوق الصعود مقابل واقع سوق الهبوط
تمت سرقة 972 مليون دولار خلال ستة أشهر. وخسرنا مليارات بسبب الاختراقات في عام واحد فقط. ومع ذلك، لا يزال رأس المال يتدفق من جديد.
هذا هو التناقض في عالم العملات المشفرة: الخطر لا يختفي أبدًا، لكن الفرصة لا تختفي أيضًا.
كل دورة تعلم الدرس نفسه مرتين: مرة أثناء الصعود، ومرة أثناء الانهيار. المتداولون الذين ينجون ليسوا المحظوظين. إنهم أولئك الذين تعاملوا مع إدارة المخاطر كأمر غير قابل للتفاوض، دورة بعد دورة.
تمت سرقة 972 مليون دولار خلال ستة أشهر. وخسرنا مليارات بسبب الاختراقات في عام واحد فقط. ومع ذلك، لا يزال رأس المال يتدفق من جديد.
هذا هو التناقض في عالم العملات المشفرة: الخطر لا يختفي أبدًا، لكن الفرصة لا تختفي أيضًا.
كل دورة تعلم الدرس نفسه مرتين: مرة أثناء الصعود، ومرة أثناء الانهيار. المتداولون الذين ينجون ليسوا المحظوظين. إنهم أولئك الذين تعاملوا مع إدارة المخاطر كأمر غير قابل للتفاوض، دورة بعد دورة.
1
151
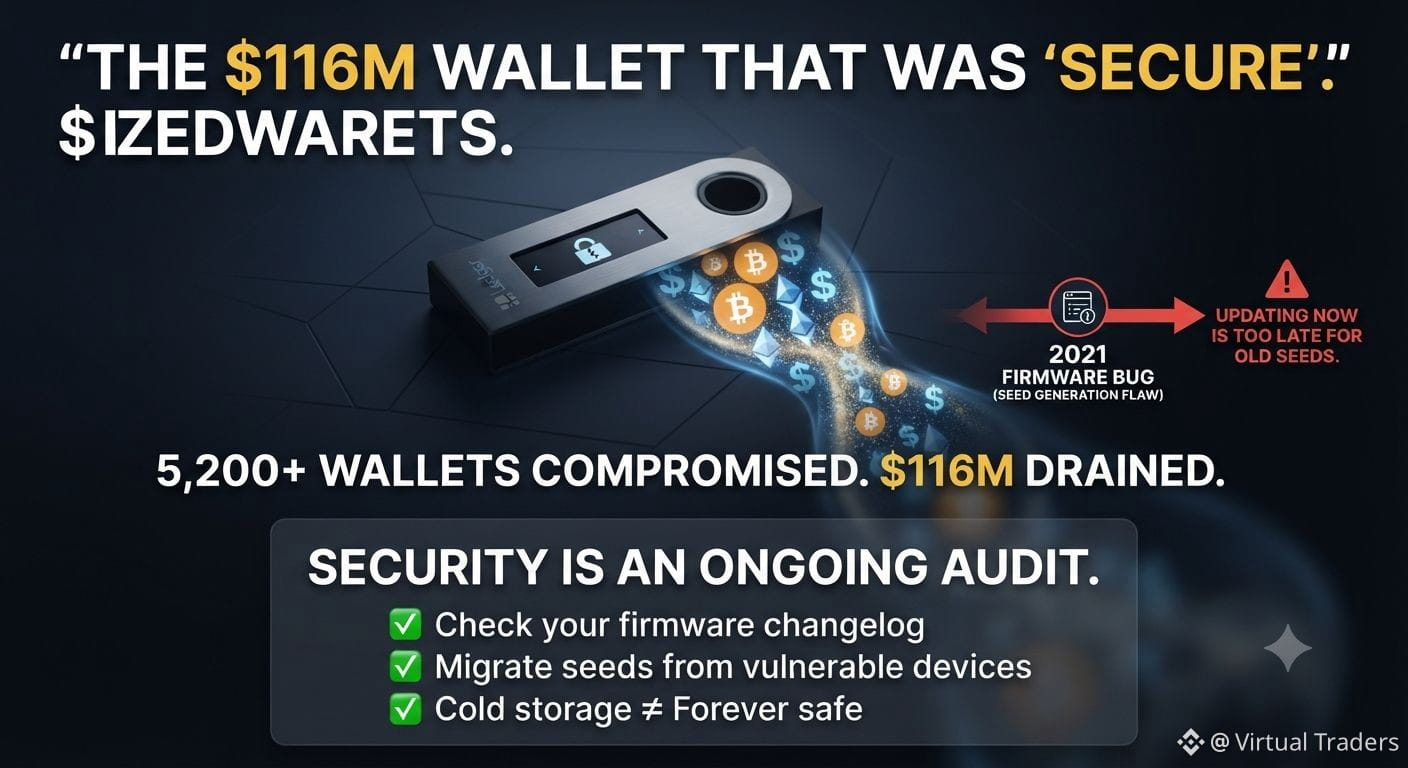
المحفظة بقيمة 116 مليون دولار التي كانت "آمنة"
أكثر من 5,200 محفظة. 116 مليون دولار. اختفت على أربع دفعات هذا العام.
ليس لأن المالكين كانوا مهملين. بل لأن خللًا في البرنامج الثابت من عام 2021 أضعف بصمت عملية توليد عبارة الاسترداد الخاصة بهم — قبل سنوات من أن يعرف أحد.
والجزء المخيف؟ تحديث البرنامج الثابت الآن لا يصلح المحافظ التي ولّدت بالفعل عبارة استرداد معرضة للخطر. إذا كانت عبارة الاسترداد الخاصة بك قد أُنشئت قبل التصحيح، فهي ما تزال مكشوفة.
العبرة ليست "اشترِ محفظة أجهزة مختلفة". بل هذا: الأمان ليس إعدادًا لمرة واحدة. إنه تدقيق مستمر.
✅ تحقّق من سجل تغييرات البرنامج الثابت لمحفظتك
✅ إذا كانت عبارة الاسترداد الخاصة بك أقدم من ثغرة معروفة — فانقلها
✅ لا تفترض أبدًا أن "التخزين البارد" يعني "آمن إلى الأبد"
كم منكم تحقق فعلًا من البرنامج الثابت لمحفظة أجهزته مؤخرًا؟ اكتب تعليقًا أدناه. 👇
المحفظة بقيمة 116 مليون دولار التي كانت "آمنة"
أكثر من 5,200 محفظة. 116 مليون دولار. اختفت على أربع دفعات هذا العام.
ليس لأن المالكين كانوا مهملين. بل لأن خللًا في البرنامج الثابت من عام 2021 أضعف بصمت عملية توليد عبارة الاسترداد الخاصة بهم — قبل سنوات من أن يعرف أحد.
والجزء المخيف؟ تحديث البرنامج الثابت الآن لا يصلح المحافظ التي ولّدت بالفعل عبارة استرداد معرضة للخطر. إذا كانت عبارة الاسترداد الخاصة بك قد أُنشئت قبل التصحيح، فهي ما تزال مكشوفة.
العبرة ليست "اشترِ محفظة أجهزة مختلفة". بل هذا: الأمان ليس إعدادًا لمرة واحدة. إنه تدقيق مستمر.
✅ تحقّق من سجل تغييرات البرنامج الثابت لمحفظتك
✅ إذا كانت عبارة الاسترداد الخاصة بك أقدم من ثغرة معروفة — فانقلها
✅ لا تفترض أبدًا أن "التخزين البارد" يعني "آمن إلى الأبد"
كم منكم تحقق فعلًا من البرنامج الثابت لمحفظة أجهزته مؤخرًا؟ اكتب تعليقًا أدناه. 👇
أكثر من 5,200 محفظة. 116 مليون دولار. اختفت على أربع دفعات هذا العام.
ليس لأن المالكين كانوا مهملين. بل لأن خللًا في البرنامج الثابت من عام 2021 أضعف بصمت عملية توليد عبارة الاسترداد الخاصة بهم — قبل سنوات من أن يعرف أحد.
والجزء المخيف؟ تحديث البرنامج الثابت الآن لا يصلح المحافظ التي ولّدت بالفعل عبارة استرداد معرضة للخطر. إذا كانت عبارة الاسترداد الخاصة بك قد أُنشئت قبل التصحيح، فهي ما تزال مكشوفة.
العبرة ليست "اشترِ محفظة أجهزة مختلفة". بل هذا: الأمان ليس إعدادًا لمرة واحدة. إنه تدقيق مستمر.
✅ تحقّق من سجل تغييرات البرنامج الثابت لمحفظتك
✅ إذا كانت عبارة الاسترداد الخاصة بك أقدم من ثغرة معروفة — فانقلها
✅ لا تفترض أبدًا أن "التخزين البارد" يعني "آمن إلى الأبد"
كم منكم تحقق فعلًا من البرنامج الثابت لمحفظة أجهزته مؤخرًا؟ اكتب تعليقًا أدناه. 👇
140
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
HuangExitNvidiaStrategyInFocus
96,886 مشاهدات
1,045 يقومون بالنقاش
الأسهم | استقالة جنسن هوانغ من إنفيديا وتعيين كوليت كريس رئيسةً تنفيذية مؤقتة
Binance News
·25 إعجاب
·36.3k مشاهدات
AnthropicRejectsIPODelayValuationinQuestion
701,952 مشاهدات
5,300 يقومون بالنقاش
BitMineReports$6.3BNetLossForFiscal2026
12,362 مشاهدات
125 يقومون بالنقاش