

Butter 666
13 منشورات
Butter 666
إبلاغ
حظر المُستخدم
0 تتابع
3 المتابعون
13 إعجاب
منشورات
·
--
ستاندرد تشارترد: اختراق باينانس قد يسرّع تدفق الأموال إلى منصات التداول اللامركزيةعادت منصات التداول المركزية إلى دائرة الجدل. وبعد تعرض باينانس لهجوم هذه المرة، كان رأي جيفري كندريك من بنك ستاندرد تشارترد مباشرًا: قد تؤدي حوادث أمنية من هذا النوع إلى تسريع انتقال المستخدمين من منصات التداول المركزية إلى التداول اللامركزي (DEX).
المنطق بسيط في الواقع. فسهولة استخدام منصات التداول المركزية (CEX) تقوم أساسًا على «تسليم الأصول إلى المنصة لحفظها». وعندما يحدث خلل في عملية الحفظ، يكون أول ما يتبادر إلى ذهن المستخدم: في حوزة من توجد عملاتي فعلًا؟ كل حادثة أمنية هي اختبار ضغط لنموذج الثقة هذا، وغالبًا ما تكون نتيجة الاختبار غير مواتية لمنصات التداول المركزية.
ستاندرد تشارترد: اختراق باينانس قد يسرّع تدفق الأموال إلى منصات التداول اللامركزية
عادت منصات التداول المركزية إلى دائرة الجدل. وبعد تعرض باينانس لهجوم هذه المرة، كان رأي جيفري كندريك من بنك ستاندرد تشارترد مباشرًا: قد تؤدي حوادث أمنية من هذا النوع إلى تسريع انتقال المستخدمين من منصات التداول المركزية إلى التداول اللامركزي (DEX).
المنطق بسيط في الواقع. فسهولة استخدام منصات التداول المركزية (CEX) تقوم أساسًا على «تسليم الأصول إلى المنصة لحفظها». وعندما يحدث خلل في عملية الحفظ، يكون أول ما يتبادر إلى ذهن المستخدم: في حوزة من توجد عملاتي فعلًا؟ كل حادثة أمنية هي اختبار ضغط لنموذج الثقة هذا، وغالبًا ما تكون نتيجة الاختبار غير مواتية لمنصات التداول المركزية.
المنطق بسيط في الواقع. فسهولة استخدام منصات التداول المركزية (CEX) تقوم أساسًا على «تسليم الأصول إلى المنصة لحفظها». وعندما يحدث خلل في عملية الحفظ، يكون أول ما يتبادر إلى ذهن المستخدم: في حوزة من توجد عملاتي فعلًا؟ كل حادثة أمنية هي اختبار ضغط لنموذج الثقة هذا، وغالبًا ما تكون نتيجة الاختبار غير مواتية لمنصات التداول المركزية.
7
2
2
5.2k
·
--
عرض الترجمة
比特币跌破7.7万美元,币安安全事件拖累BNB比特币跌破7.7万美元,BNB同步走弱。据The Block报道,BNB在这轮下跌中跌了7.1%,跌幅明显大于BTC。这个背离本身就说明问题:市场关注的并不主要是宏观面,而更多是在为币安的风险定价。
导火索是币安遭遇黑客攻击。消息出来后,第一反应永远是先卖出、再问细节,这在加密市场已经成了习惯性的操作。BNB作为平台币,天然承载着交易所的全部声誉风险,一旦出事,它就是最直接的情绪出口。
币安联合CEO何一已经表态,交易所会承担用户因这次攻击造成的全部损失。这句话很重要,等于把用户端的损失包了下来,短期内能稳住一部分恐慌盘。但换个角度看,需要公开承诺全额赔付,也说明这次事件的量级不算小。
我的看法是:短期看情绪修复,中期看执行。赔付到不到位、资金流出数据好不好看,才是判断BNB能不能补回这7.1%的关键。中心化交易所的系统性风险又一次被摆到台面上,CEX平台币的估值里,本来就该有一块“信任折价”。
以上内容不构成投资建议,请自行做好风险控制。
#BTC #BNB #Bitcoin #BinanceHack
比特币跌破7.7万美元,币安安全事件拖累BNB
比特币跌破7.7万美元,BNB同步走弱。据The Block报道,BNB在这轮下跌中跌了7.1%,跌幅明显大于BTC。这个背离本身就说明问题:市场关注的并不主要是宏观面,而更多是在为币安的风险定价。
导火索是币安遭遇黑客攻击。消息出来后,第一反应永远是先卖出、再问细节,这在加密市场已经成了习惯性的操作。BNB作为平台币,天然承载着交易所的全部声誉风险,一旦出事,它就是最直接的情绪出口。
币安联合CEO何一已经表态,交易所会承担用户因这次攻击造成的全部损失。这句话很重要,等于把用户端的损失包了下来,短期内能稳住一部分恐慌盘。但换个角度看,需要公开承诺全额赔付,也说明这次事件的量级不算小。
我的看法是:短期看情绪修复,中期看执行。赔付到不到位、资金流出数据好不好看,才是判断BNB能不能补回这7.1%的关键。中心化交易所的系统性风险又一次被摆到台面上,CEX平台币的估值里,本来就该有一块“信任折价”。
以上内容不构成投资建议,请自行做好风险控制。
#BTC #BNB #Bitcoin #BinanceHack
·
--
عرض الترجمة
假ChatGPT桌面版正在偷你的显卡挖矿用 ChatGPT 和 Claude 的人越来越多,盯上这块的除了同行,还有黑客。安全研究机构 Check Point Research 披露,有人把假冒的 ChatGPT、Claude 桌面客户端打包成安装包,里面塞了加密货币挖矿木马。消息由 U.Today 报道。
套路不新鲜但很好用:受害者通常在搜索引擎里找“官方下载”,点进伪装得像模像样的第三方站点,装完发现软件真能用、界面也像回事,于是毫无戒心。真正的动作发生在后台——木马悄悄调用显卡和 CPU 算力去挖矿,收益进黑客口袋,电费和硬件损耗留给你。
对币圈用户来说,这件事更值得警惕。挖矿木马表面上只是“偷电”,但这类捆绑安装往往不止一个载荷,后门、剪贴板劫持、信息窃取都可能顺带塞进来。一旦你在同一台机器上管理钱包、跑交易脚本、存助记词截图,风险就不是卡顿那么简单了。
几条实操建议:AI 客户端只从官方域名下载,别信搜索结果的推广位和“绿色版”“破解版”;装完看一眼任务管理器的 GPU 占用和风扇转速,异常持续满载就该排查;管理私钥的设备尽量保持干净,别拿它去装各种来路不明的工具。
工具越热,仿冒越多。以上内容不构成投资建议。
#安全 #恶意软件
假ChatGPT桌面版正在偷你的显卡挖矿
用 ChatGPT 和 Claude 的人越来越多,盯上这块的除了同行,还有黑客。安全研究机构 Check Point Research 披露,有人把假冒的 ChatGPT、Claude 桌面客户端打包成安装包,里面塞了加密货币挖矿木马。消息由 U.Today 报道。
套路不新鲜但很好用:受害者通常在搜索引擎里找“官方下载”,点进伪装得像模像样的第三方站点,装完发现软件真能用、界面也像回事,于是毫无戒心。真正的动作发生在后台——木马悄悄调用显卡和 CPU 算力去挖矿,收益进黑客口袋,电费和硬件损耗留给你。
对币圈用户来说,这件事更值得警惕。挖矿木马表面上只是“偷电”,但这类捆绑安装往往不止一个载荷,后门、剪贴板劫持、信息窃取都可能顺带塞进来。一旦你在同一台机器上管理钱包、跑交易脚本、存助记词截图,风险就不是卡顿那么简单了。
几条实操建议:AI 客户端只从官方域名下载,别信搜索结果的推广位和“绿色版”“破解版”;装完看一眼任务管理器的 GPU 占用和风扇转速,异常持续满载就该排查;管理私钥的设备尽量保持干净,别拿它去装各种来路不明的工具。
工具越热,仿冒越多。以上内容不构成投资建议。
#安全 #恶意软件
1
232
·
--
الرئيس التنفيذي لشركة Blockaid: حادثة Binance أقرب إلى إساءة استخدام المفتاح الخاص منها إلى سرقتهنشر موقع Cointelegraph للتو تقريرًا مثيرًا للاهتمام. فقد طرح إيدو بن ناتان، الرئيس التنفيذي لشركة Blockaid، تفسيرًا مختلفًا للهجوم الأخير على Binance: إذ يشتبه في أن المهاجمين لم يسرقوا المفاتيح الخاصة مباشرة، بل تلاعبوا ببنية توقيع المعاملات لدى Binance. بعبارة أخرى، ربما لا تزال المفاتيح في مكانها، لكن أحدهم عبث بآلية التوقيع.
وهذا الفرق مهم جدًا في الواقع. فـ«سرقة» المفتاح الخاص توحي بحادثة سرقة لمرة واحدة؛ إذ يكفي تغيير المفتاح وتعزيز إجراءات تخزينه. أما إذا أسيء استخدام آلية التوقيع، فالمشكلة تكمن في تصميم النظام نفسه: لا يحتاج المهاجمون إلى الاستحواذ على المفتاح، بل يكفيهم جعل النظام يوقّع معاملات خاطئة في وقت غير مناسب. الأول أشبه بفقدان شيء، أما الثاني فهو استغلال للقواعد، وإصلاحه أصعب بكثير.
الرئيس التنفيذي لشركة Blockaid: حادثة Binance أقرب إلى إساءة استخدام المفتاح الخاص منها إلى سرقته
نشر موقع Cointelegraph للتو تقريرًا مثيرًا للاهتمام. فقد طرح إيدو بن ناتان، الرئيس التنفيذي لشركة Blockaid، تفسيرًا مختلفًا للهجوم الأخير على Binance: إذ يشتبه في أن المهاجمين لم يسرقوا المفاتيح الخاصة مباشرة، بل تلاعبوا ببنية توقيع المعاملات لدى Binance. بعبارة أخرى، ربما لا تزال المفاتيح في مكانها، لكن أحدهم عبث بآلية التوقيع.
وهذا الفرق مهم جدًا في الواقع. فـ«سرقة» المفتاح الخاص توحي بحادثة سرقة لمرة واحدة؛ إذ يكفي تغيير المفتاح وتعزيز إجراءات تخزينه. أما إذا أسيء استخدام آلية التوقيع، فالمشكلة تكمن في تصميم النظام نفسه: لا يحتاج المهاجمون إلى الاستحواذ على المفتاح، بل يكفيهم جعل النظام يوقّع معاملات خاطئة في وقت غير مناسب. الأول أشبه بفقدان شيء، أما الثاني فهو استغلال للقواعد، وإصلاحه أصعب بكثير.
وهذا الفرق مهم جدًا في الواقع. فـ«سرقة» المفتاح الخاص توحي بحادثة سرقة لمرة واحدة؛ إذ يكفي تغيير المفتاح وتعزيز إجراءات تخزينه. أما إذا أسيء استخدام آلية التوقيع، فالمشكلة تكمن في تصميم النظام نفسه: لا يحتاج المهاجمون إلى الاستحواذ على المفتاح، بل يكفيهم جعل النظام يوقّع معاملات خاطئة في وقت غير مناسب. الأول أشبه بفقدان شيء، أما الثاني فهو استغلال للقواعد، وإصلاحه أصعب بكثير.
1
859
·
--
عرض الترجمة
CFTC主席:以后冰箱也能质押以太坊、发meme币这条新闻乍一听像个段子——CFTC 主席 Mike Selig 说,未来你家冰箱可能自己去质押以太坊,甚至顺手发个 meme 币。但他其实是在讲一件挺严肃的事:自主 AI 代理正在成为市场参与者,而监管规则还是围绕“人类交易员”设计的。
现有金融监管的底层假设,是每笔交易背后都站着一个可追责的人。开户要 KYC,交易要留痕,违规要能找到人。可当执行交易的是一个没人实时盯着、自己会做决策的 AI agent,这套逻辑就开始松动——出了事找谁?写 prompt 的人?部署合约的开发者?还是冰箱的主人?Selig 自己也说,监管需要适应。
我的看法是,这番话等于官方承认了现实:加密轨道天然适合机器之间的支付和结算。稳定币、智能合约、链上身份,本来就是为“非人类账户”准备的。监管挡不挡是一回事,agents 已经在链上跑了是另一回事。
所以真正值得盯的,不是冰箱会不会发币这种画面感,而是接下来会不会冒出“AI 代理牌照”、代理行为边界、链上身份层这类基础设施。谁能定义并证明一个 agent 的行为范围,谁就拿到了下一轮的入场券。这块目前还没几个人认真在做。
以上内容不构成投资建议。
#AI #DeFi #监管
CFTC主席:以后冰箱也能质押以太坊、发meme币
这条新闻乍一听像个段子——CFTC 主席 Mike Selig 说,未来你家冰箱可能自己去质押以太坊,甚至顺手发个 meme 币。但他其实是在讲一件挺严肃的事:自主 AI 代理正在成为市场参与者,而监管规则还是围绕“人类交易员”设计的。
现有金融监管的底层假设,是每笔交易背后都站着一个可追责的人。开户要 KYC,交易要留痕,违规要能找到人。可当执行交易的是一个没人实时盯着、自己会做决策的 AI agent,这套逻辑就开始松动——出了事找谁?写 prompt 的人?部署合约的开发者?还是冰箱的主人?Selig 自己也说,监管需要适应。
我的看法是,这番话等于官方承认了现实:加密轨道天然适合机器之间的支付和结算。稳定币、智能合约、链上身份,本来就是为“非人类账户”准备的。监管挡不挡是一回事,agents 已经在链上跑了是另一回事。
所以真正值得盯的,不是冰箱会不会发币这种画面感,而是接下来会不会冒出“AI 代理牌照”、代理行为边界、链上身份层这类基础设施。谁能定义并证明一个 agent 的行为范围,谁就拿到了下一轮的入场券。这块目前还没几个人认真在做。
以上内容不构成投资建议。
#AI #DeFi #监管
1
180
·
--
عرض الترجمة
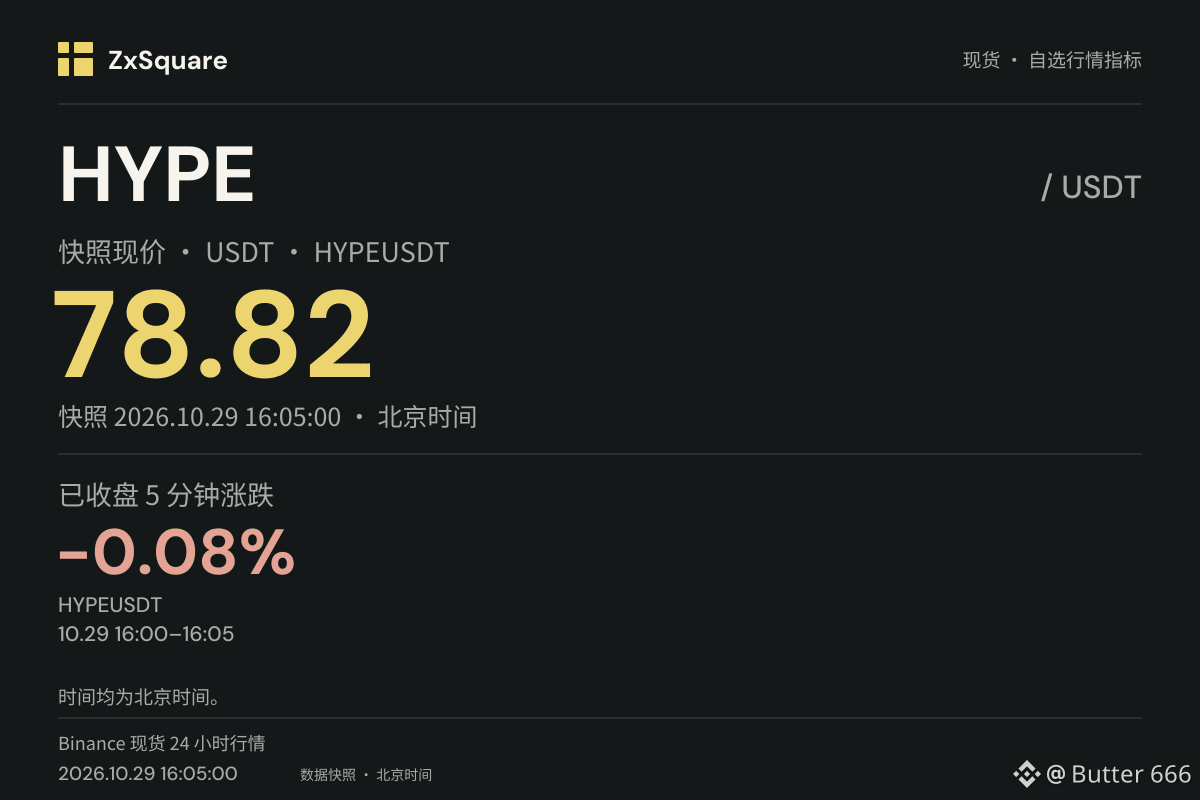
📊 $HYPE 数据
· 现价 78.82 USDT
· 24 小时 -2.94%
· 24 小时区间 78.19–82.51 USDT
· 24 小时成交额 19,167,088.48772 USDT
24小时-2.94%,最近一根完整15分钟K线反倒+0.19%,$HYPE 这几个窗口谁也没说服谁。现价78.82 USDT,1小时口径还是-0.27%,最近一根完整5分钟K线又小幅回落。价格离24小时低点78.19不远,成交却先冷了下来:最近完整1小时成交额77.86万USDT,比前一个小时下降15.46%。跌得不干脆,弹得也没力气,这种盘面比单边行情还难盯。
📊 $HYPE 数据
· 现价 78.82 USDT
· 24 小时 -2.94%
· 24 小时区间 78.19–82.51 USDT
· 24 小时成交额 19,167,088.48772 USDT
24小时-2.94%,最近一根完整15分钟K线反倒+0.19%,$HYPE 这几个窗口谁也没说服谁。现价78.82 USDT,1小时口径还是-0.27%,最近一根完整5分钟K线又小幅回落。价格离24小时低点78.19不远,成交却先冷了下来:最近完整1小时成交额77.86万USDT,比前一个小时下降15.46%。跌得不干脆,弹得也没力气,这种盘面比单边行情还难盯。
· 现价 78.82 USDT
· 24 小时 -2.94%
· 24 小时区间 78.19–82.51 USDT
· 24 小时成交额 19,167,088.48772 USDT
24小时-2.94%,最近一根完整15分钟K线反倒+0.19%,$HYPE 这几个窗口谁也没说服谁。现价78.82 USDT,1小时口径还是-0.27%,最近一根完整5分钟K线又小幅回落。价格离24小时低点78.19不远,成交却先冷了下来:最近完整1小时成交额77.86万USDT,比前一个小时下降15.46%。跌得不干脆,弹得也没力气,这种盘面比单边行情还难盯。
1
103
·
--
عرض الترجمة
据 Whale Alert 监测,北京时间 10:23,USDC Treasury 在 Solana 链上新增铸造 2.5 亿枚 $USDC。该消息发布于 10 月 28 日。
这则消息确认的只是链上新增铸造这一动作,这批 $USDC 的用途和去向尚未说明。后续值得留意的是:新增铸造是否进入流通、Solana 上 USDC 供应量随之变化多少,以及短期内是否出现连续铸造。
据 Whale Alert 监测,北京时间 10:23,USDC Treasury 在 Solana 链上新增铸造 2.5 亿枚 $USDC 。该消息发布于 10 月 28 日。
这则消息确认的只是链上新增铸造这一动作,这批 $USDC 的用途和去向尚未说明。后续值得留意的是:新增铸造是否进入流通、Solana 上 USDC 供应量随之变化多少,以及短期内是否出现连续铸造。
这则消息确认的只是链上新增铸造这一动作,这批 $USDC 的用途和去向尚未说明。后续值得留意的是:新增铸造是否进入流通、Solana 上 USDC 供应量随之变化多少,以及短期内是否出现连续铸造。
2
1
90
·
--
عرض الترجمة
加密行业在本轮美国中期选举中已花费约1.76亿美元Fairshake 今年在初选或特别选举中支持的58名候选人里,有53人获胜,将参加11月3日投票。路透社报道了这一结果,PANews 10月28日援引该报道给出了相关支出规模:加密行业在本轮美国中期选举中已花费约1.76亿美元,参与超过100场选举。
这笔钱的目标,被描述为建立跨党派的国会盟友联盟,以便在特朗普离任后继续推进其利益。Fairshake 作为加密行业最大的超级政治行动委员会,再次主导策略。Fairshake 及其关联 PAC 截至10月20日已为中期选举花费约1.508亿美元,其他加密团体花费约2500万美元;Coinbase、Ripple 和 Andreessen Horowitz 是主要出资方。
路透社报道还提到,行业策略不仅是寻找盟友,也包括挑选已有胜算的候选人。另一个值得放在一起看的条件是,Fairshake 在参议院选举中仅支持共和党人,原因是民主党阻挠了 Clarity 法案。
对关注 $BTC 的人来说,比起总额本身,更值得观察的是这些支出最终如何落到具体立法上:
- 11月3日投票中,这53名候选人有多少能胜出并进入国会,以及他们此后在加密相关法案上的实际立场。
- “跨党派盟友联盟”的目标与参议院只支持共和党人的做法如何并存。报道给出的解释是 Clarity 法案受阻,但投票后这一策略是否调整,报道没有展开。
- Clarity 法案的后续进展。目前报道只提到民主党阻挠该法案,没有给出进一步立法时间表。
- Coinbase、Ripple 和 Andreessen Horowitz 的投入是否延续到选举之后。目前披露的支出统计截至10月20日。
加密行业在本轮美国中期选举中已花费约1.76亿美元
Fairshake 今年在初选或特别选举中支持的58名候选人里,有53人获胜,将参加11月3日投票。路透社报道了这一结果,PANews 10月28日援引该报道给出了相关支出规模:加密行业在本轮美国中期选举中已花费约1.76亿美元,参与超过100场选举。
这笔钱的目标,被描述为建立跨党派的国会盟友联盟,以便在特朗普离任后继续推进其利益。Fairshake 作为加密行业最大的超级政治行动委员会,再次主导策略。Fairshake 及其关联 PAC 截至10月20日已为中期选举花费约1.508亿美元,其他加密团体花费约2500万美元;Coinbase、Ripple 和 Andreessen Horowitz 是主要出资方。
路透社报道还提到,行业策略不仅是寻找盟友,也包括挑选已有胜算的候选人。另一个值得放在一起看的条件是,Fairshake 在参议院选举中仅支持共和党人,原因是民主党阻挠了 Clarity 法案。
对关注 $BTC 的人来说,比起总额本身,更值得观察的是这些支出最终如何落到具体立法上:
- 11月3日投票中,这53名候选人有多少能胜出并进入国会,以及他们此后在加密相关法案上的实际立场。
- “跨党派盟友联盟”的目标与参议院只支持共和党人的做法如何并存。报道给出的解释是 Clarity 法案受阻,但投票后这一策略是否调整,报道没有展开。
- Clarity 法案的后续进展。目前报道只提到民主党阻挠该法案,没有给出进一步立法时间表。
- Coinbase、Ripple 和 Andreessen Horowitz 的投入是否延续到选举之后。目前披露的支出统计截至10月20日。
1
63
·
--
عرض الترجمة
$BNB 24小时最高754.29,最低734.09,最后滚动24小时涨幅是+0.06%,现价744.01 USDT。这一趟白折腾,行情快要把“持平”两个字写脸上了。
再看细一点,最近一个完整1小时成交额174.4万USDT,比前一个小时下降35.8%,可同一小时价格还涨了0.25%。成交额缩成这样,价格还能往上抬一点,这组合看着确实别扭。不过成交额只说明交易活跃度降了,别顺手脑补成“没人卖”。
$BNB 24小时最高754.29,最低734.09,最后滚动24小时涨幅是+0.06%,现价744.01 USDT。这一趟白折腾,行情快要把“持平”两个字写脸上了。
再看细一点,最近一个完整1小时成交额174.4万USDT,比前一个小时下降35.8%,可同一小时价格还涨了0.25%。成交额缩成这样,价格还能往上抬一点,这组合看着确实别扭。不过成交额只说明交易活跃度降了,别顺手脑补成“没人卖”。
再看细一点,最近一个完整1小时成交额174.4万USDT,比前一个小时下降35.8%,可同一小时价格还涨了0.25%。成交额缩成这样,价格还能往上抬一点,这组合看着确实别扭。不过成交额只说明交易活跃度降了,别顺手脑补成“没人卖”。
1
78
·
--
عرض الترجمة
最容易弄错的,是把 Gas 费当成一笔固定手续费。Gas 本身是以太坊上衡量计算资源消耗的计量单位,并不等于你要付的钱。
你实际付的费用,是这次操作消耗的 Gas 数量,乘以每单位 Gas 的价格。操作越复杂,消耗的 Gas 越多;网络越拥堵,单位价格越高。所以同样是转一笔账,费用也会变。
这个单位价格里分两块:基础费会被销毁,优先费给验证者,作为打包交易的激励。基础费并不付给某个人。
还有个常被忽略的条件:钱包里只有代币是不够的。发代币之前得留够 $ETH 付 Gas,不然交易连发都发不出去。其他网络的计价方式和用来付费的原生资产可能完全不同,这套算法不能直接套过去。
最容易弄错的,是把 Gas 费当成一笔固定手续费。Gas 本身是以太坊上衡量计算资源消耗的计量单位,并不等于你要付的钱。
你实际付的费用,是这次操作消耗的 Gas 数量,乘以每单位 Gas 的价格。操作越复杂,消耗的 Gas 越多;网络越拥堵,单位价格越高。所以同样是转一笔账,费用也会变。
这个单位价格里分两块:基础费会被销毁,优先费给验证者,作为打包交易的激励。基础费并不付给某个人。
还有个常被忽略的条件:钱包里只有代币是不够的。发代币之前得留够 $ETH 付 Gas,不然交易连发都发不出去。其他网络的计价方式和用来付费的原生资产可能完全不同,这套算法不能直接套过去。
你实际付的费用,是这次操作消耗的 Gas 数量,乘以每单位 Gas 的价格。操作越复杂,消耗的 Gas 越多;网络越拥堵,单位价格越高。所以同样是转一笔账,费用也会变。
这个单位价格里分两块:基础费会被销毁,优先费给验证者,作为打包交易的激励。基础费并不付给某个人。
还有个常被忽略的条件:钱包里只有代币是不够的。发代币之前得留够 $ETH 付 Gas,不然交易连发都发不出去。其他网络的计价方式和用来付费的原生资产可能完全不同,这套算法不能直接套过去。
1
34
·
--
مقالة
عرض الترجمة
转 BTC 时,找零输出是什么?只给一个人转 $BTC,区块浏览器却列出好几个输出地址,金额加起来还超过实际转账额。这通常是找零输出。
BTC 的记账方式不是账户余额,而是一笔笔未花费交易输出,也就是 UTXO。一个 UTXO 只能花费一次,被选作输入后不能只花掉其中一部分、把剩下的留在原处。所以当你要付的金额小于手里某个 UTXO 的面额时,钱包会把它整个作为输入,然后产生两笔输出:一笔付给收款方,一笔作为找零回到自己的地址。输入总额与这两笔输出之和的差额,就是手续费。
找零容易被误会成“又给别人付了一笔”,其实它只是交易输出之一,接收地址仍由你的钱包控制。手续费也不是找零,它不会作为一笔付款出现在输出列表里。
核对一笔 $BTC 转账时,真正要看的是三样不同的东西:收款输出、属于你自己的找零输出、手续费。区块浏览器会把所有输出都列出来,但这不等于这些钱都付给了对方;把所有输出金额相加当成转账金额,就会把找零算进去。找零地址通常由钱包自动生成,和原来的地址不一定相同,这也是它常被误认成收款方的原因。
找零出现在输入金额大于收款金额加手续费的时候。如果钱包刚好凑出精确金额,也可能没有找零输出。这是 UTXO 记账方式带来的结果,不是 BTC 独有的特性,但理解它,是看懂一笔 BTC 转账的前提。
转 BTC 时,找零输出是什么?
只给一个人转 $BTC ,区块浏览器却列出好几个输出地址,金额加起来还超过实际转账额。这通常是找零输出。
BTC 的记账方式不是账户余额,而是一笔笔未花费交易输出,也就是 UTXO。一个 UTXO 只能花费一次,被选作输入后不能只花掉其中一部分、把剩下的留在原处。所以当你要付的金额小于手里某个 UTXO 的面额时,钱包会把它整个作为输入,然后产生两笔输出:一笔付给收款方,一笔作为找零回到自己的地址。输入总额与这两笔输出之和的差额,就是手续费。
找零容易被误会成“又给别人付了一笔”,其实它只是交易输出之一,接收地址仍由你的钱包控制。手续费也不是找零,它不会作为一笔付款出现在输出列表里。
核对一笔 $BTC 转账时,真正要看的是三样不同的东西:收款输出、属于你自己的找零输出、手续费。区块浏览器会把所有输出都列出来,但这不等于这些钱都付给了对方;把所有输出金额相加当成转账金额,就会把找零算进去。找零地址通常由钱包自动生成,和原来的地址不一定相同,这也是它常被误认成收款方的原因。
找零出现在输入金额大于收款金额加手续费的时候。如果钱包刚好凑出精确金额,也可能没有找零输出。这是 UTXO 记账方式带来的结果,不是 BTC 独有的特性,但理解它,是看懂一笔 BTC 转账的前提。
1
42
·
--
مقالة
عرض الترجمة
波动与风险看到 $BTC 的波动率数字,先不要把它当成唯一标准答案。波动率描述的是价格在一段时间内的变化程度;如果换一个统计周期,或者换一种计算方法,得出的数值就可能不同。把两个统计方法不同的数字放在一起比较,很容易得出相反结论。
所以,看波动率时至少要同时确认两件事:这个数字覆盖了多长时间,以及它是用什么方法算出来的。按日计算的价格变化,与按月观察的价格变化,本来就不是同一回事;数值高低只是相对概念,因此脱离统计范围单独谈“高”或“低”,意义有限。
更容易被忽略的是,波动率只描述价格这一个方面。流动性、杠杆、托管安排,以及项目本身的风险,都不会体现在这个数字里。价格波动小,也不代表未来不会突然剧烈变化;过去一段时间的平稳,只能说明那段历史,不能为下一段行情作担保。
对 $BTC 持有者来说,波动率更适合作为理解价格历史变化程度的工具,而不是一张风险清单。有没有使用杠杆、资产放在哪里、需要时能不能顺利进出,这些都是波动率数字之外的条件,却可能比数字本身更影响结果。
你平时看到波动率时,会先确认它按什么周期统计吗?
波动与风险
看到 $BTC 的波动率数字,先不要把它当成唯一标准答案。波动率描述的是价格在一段时间内的变化程度;如果换一个统计周期,或者换一种计算方法,得出的数值就可能不同。把两个统计方法不同的数字放在一起比较,很容易得出相反结论。
所以,看波动率时至少要同时确认两件事:这个数字覆盖了多长时间,以及它是用什么方法算出来的。按日计算的价格变化,与按月观察的价格变化,本来就不是同一回事;数值高低只是相对概念,因此脱离统计范围单独谈“高”或“低”,意义有限。
更容易被忽略的是,波动率只描述价格这一个方面。流动性、杠杆、托管安排,以及项目本身的风险,都不会体现在这个数字里。价格波动小,也不代表未来不会突然剧烈变化;过去一段时间的平稳,只能说明那段历史,不能为下一段行情作担保。
对 $BTC 持有者来说,波动率更适合作为理解价格历史变化程度的工具,而不是一张风险清单。有没有使用杠杆、资产放在哪里、需要时能不能顺利进出,这些都是波动率数字之外的条件,却可能比数字本身更影响结果。
你平时看到波动率时,会先确认它按什么周期统计吗?
1
58
·
--
مقالة
عرض الترجمة
BTC 转账已广播,就算确认了吗?广播了,不等于确认了。
一笔 $BTC 转账已经广播,只说明它被发到网络中传播,并不表示它已经被写进区块。这个阶段常说的“零确认”,指的就是交易尚未包含在任何区块里。确认也不是广播后自动完成的一步,而是交易进入区块后才开始累积:交易所在区块,加上后面继续接上的区块,共同构成确认进展,后续区块越多,确认数越高。
看交易状态时,先分清它是“未确认”还是“已进入区块”,再去看确认数。更多确认通常意味着重写这笔交易需要更多工作,对双花的防护更强;但这是保护程度,不是任何情况下都绝对不可逆,也不该被当成固定到账时间的依据。
还有一个容易混在一起的地方:确认数描述的是链上进展,不等于交易平台已经完成入账。平台是否入账是另一层状态;仅凭确认数,也无法推算出一个保证到账的时间。
BTC 转账已广播,就算确认了吗?
广播了,不等于确认了。
一笔 $BTC 转账已经广播,只说明它被发到网络中传播,并不表示它已经被写进区块。这个阶段常说的“零确认”,指的就是交易尚未包含在任何区块里。确认也不是广播后自动完成的一步,而是交易进入区块后才开始累积:交易所在区块,加上后面继续接上的区块,共同构成确认进展,后续区块越多,确认数越高。
看交易状态时,先分清它是“未确认”还是“已进入区块”,再去看确认数。更多确认通常意味着重写这笔交易需要更多工作,对双花的防护更强;但这是保护程度,不是任何情况下都绝对不可逆,也不该被当成固定到账时间的依据。
还有一个容易混在一起的地方:确认数描述的是链上进展,不等于交易平台已经完成入账。平台是否入账是另一层状态;仅凭确认数,也无法推算出一个保证到账的时间。
1
69
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
42,362 مشاهدات
919 يقومون بالنقاش
يتصاعد الجدل حول فرض الضرائب على العملات المشفرة، إذ تدفع Uniswap وAndreessen Horowitz ( a16z ) نحو إعفاء التمويل اللامركزي من قواعد الضرائب المقترحة على العملات المشفرة في إلينوي. وينبع قلقهما من احتمال تعرض بروتوكولات التمويل اللامركزي والمنصات غير الوصائية لأعباء ضريبية غير عادلة، ما قد يبطئ الابتكار ويجعل تطوير العملات المشفرة أكثر صعوبة. تتيح منصات التمويل اللامركزي للمستخدمين تداول الأصول الرقمية وإدارتها دون وسطاء تقليديين، لذا قد يؤدي تطبيق القواعد الضريبية المالية التقليدية إلى تحديات كبيرة. وقد تكون هذه لحظة مهمة لصناعة العملات المشفرة في الولايات المتحدة، إذ يتعين على الجهات التنظيمية إيجاد توازن بين فرض ضرائب عادلة وحماية المستثمرين والابتكار. 🚀
يتمثل القلق الرئيسي في أن الضريبة المقترحة بنسبة 0.2% تُحتسب على قيمة المعاملة، وليس على أرباح التداول فحسب. وتريد Uniswap وa16z وصندوق DeFi Education Fund استثناء عمليات السحب من المحافظ والتحويلات بين سلاسل الكتل، كما تعارض فرض متطلبات للاحتفاظ بسجلات المفاتيح الخاصة. ووافقت إلينوي على تأجيل تطبيق القواعد حتى 1 يوليو 2027، رهناً بموافقة المحكمة. وقد تؤثر النتيجة في كيفية تعامل ولايات أمريكية أخرى مع فرض الضرائب على التمويل اللامركزي. The Defiant +2
ما رأيكم 🤔؟
متابعة من فضلكم
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
Shamika Metting
·1 إعجاب
·140 مشاهدات
HKDollarStablecoinHKDAPToLaunchOnSolana
30,564 مشاهدات
601 يقومون بالنقاش
$1.5BInLeveragedCryptoBetsLiquidated
61,544 مشاهدات
272 يقومون بالنقاش