
Sijan18
1.2k منشورات
Sijan18
إبلاغ
حظر المُستخدم
Every thing happens for a reason.

Traders League Badge Beginner
فتح تداول
مُتداول مُتكرر
2 سنوات
104 تتابع
82 المتابعون
973 إعجاب
1 الشارات
منشورات
الحافظة الاستثمارية
الكل
اقتباسات
·
--
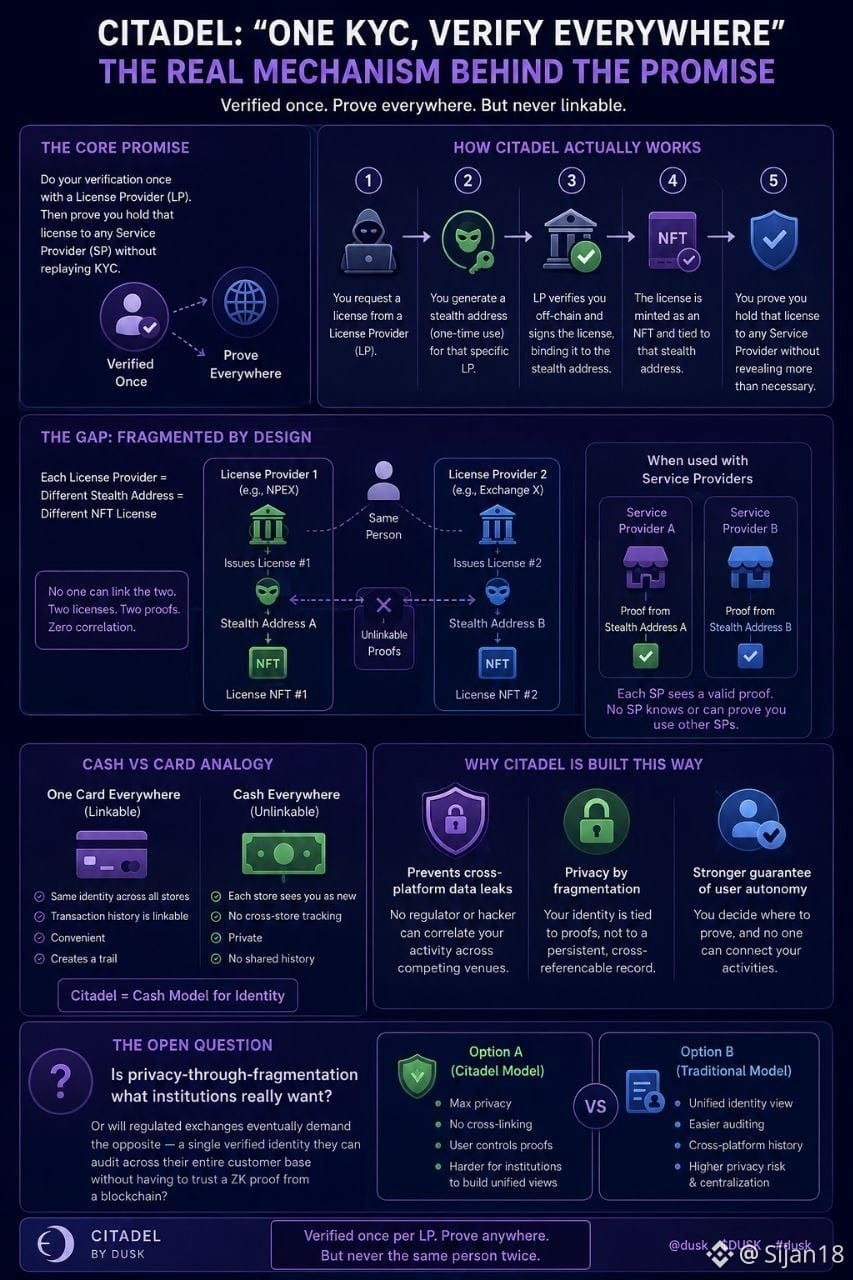
#dusk $DUSK @Dusk_Foundation ذهبتُ لأستكشف كيف تتعامل Citadel مع فكرة “KYC واحد للتحقق في كل مكان”. تبدو الفكرة بسيطة: التحقق مرة واحدة، ثم تستطيع المؤسسات التحقق من بيانات اعتمادك دون تكرار العملية كاملة. لكن كلمة “في كل مكان” تقوم بعمل مثير للاهتمام.
عندما تطلب ترخيصًا من License Provider، فإنك ترسل عنوانًا “stealth” — عنوانًا لمرة واحدة يتم توليده خصيصًا لذلك الـ LP. يقوم الـ LP بتوقيع الترخيص وربطه بذلك العنوان، ثم يُنشئه (mint) بوصفه NFT. عندها يمكنك إثبات مزود خدمة أنك تحمل ترخيصًا صالحًا دون كشف بيانات الهوية الأساسية.
الجزء المثير يظهر عندما تستخدم LPs مختلفة. إذا أصدر NPEX شهادة واحدة وأصدرت بورصة أخرى شهادة ثانية، فإن تلك التراخيص تستخدم عناوين stealth منفصلة وتنتج إثباتات منفصلة وغير قابلة للربط. لا يوجد مسار هوية مشترك يصل بينها.
افترضتُ في البداية أن “KYC واحد في كل مكان” يعني هوية واحدة تم التحقق منها يمكن للمؤسسات الرجوع إليها بشكل متبادل. لكن يبدو أن Citadel تتخذ نهجًا يكاد يكون عكس ذلك: تحقق مرة واحدة لكل LP، ثم أثبت أنك تحمل الشهادة دون كشف أنك الشخص نفسه الذي ظهر في مكان آخر.
هذا يذكرني بالفرق بين النقد وبطاقة الائتمان. بطاقة واحدة في كل مكان تُنشئ أثرًا. استخدام النقد في متاجر مختلفة يجعل من الصعب ربط كل معاملة بالأخرى — لكن كل متجر يراك كغريب، حتى لو كنت هناك من قبل.
توضّح هذه المقايضة سبب منطقيتها من منظور الخصوصية. إذا استطاعت البورصات ترابط نفس الشخص الموثّق عبر منافذ مختلفة، فقد يؤدي اختراق قاعدة بيانات عميل واحدة إلى كشف نشاطه في أماكن أخرى.
لكنني ما زلت أتساءل إن كانت المؤسسات المرخّصة ستفضّل بالفعل نموذج الخصوصية عبر التفتّت هذا، أم أنها في النهاية قد تطالب بهوية واحدة يمكنها تدقيقها عبر قاعدة عملائها بالكامل.
#dusk $DUSK @Dusk ذهبتُ لأستكشف كيف تتعامل Citadel مع فكرة “KYC واحد للتحقق في كل مكان”. تبدو الفكرة بسيطة: التحقق مرة واحدة، ثم تستطيع المؤسسات التحقق من بيانات اعتمادك دون تكرار العملية كاملة. لكن كلمة “في كل مكان” تقوم بعمل مثير للاهتمام.
عندما تطلب ترخيصًا من License Provider، فإنك ترسل عنوانًا “stealth” — عنوانًا لمرة واحدة يتم توليده خصيصًا لذلك الـ LP. يقوم الـ LP بتوقيع الترخيص وربطه بذلك العنوان، ثم يُنشئه (mint) بوصفه NFT. عندها يمكنك إثبات مزود خدمة أنك تحمل ترخيصًا صالحًا دون كشف بيانات الهوية الأساسية.
الجزء المثير يظهر عندما تستخدم LPs مختلفة. إذا أصدر NPEX شهادة واحدة وأصدرت بورصة أخرى شهادة ثانية، فإن تلك التراخيص تستخدم عناوين stealth منفصلة وتنتج إثباتات منفصلة وغير قابلة للربط. لا يوجد مسار هوية مشترك يصل بينها.
افترضتُ في البداية أن “KYC واحد في كل مكان” يعني هوية واحدة تم التحقق منها يمكن للمؤسسات الرجوع إليها بشكل متبادل. لكن يبدو أن Citadel تتخذ نهجًا يكاد يكون عكس ذلك: تحقق مرة واحدة لكل LP، ثم أثبت أنك تحمل الشهادة دون كشف أنك الشخص نفسه الذي ظهر في مكان آخر.
هذا يذكرني بالفرق بين النقد وبطاقة الائتمان. بطاقة واحدة في كل مكان تُنشئ أثرًا. استخدام النقد في متاجر مختلفة يجعل من الصعب ربط كل معاملة بالأخرى — لكن كل متجر يراك كغريب، حتى لو كنت هناك من قبل.
توضّح هذه المقايضة سبب منطقيتها من منظور الخصوصية. إذا استطاعت البورصات ترابط نفس الشخص الموثّق عبر منافذ مختلفة، فقد يؤدي اختراق قاعدة بيانات عميل واحدة إلى كشف نشاطه في أماكن أخرى.
لكنني ما زلت أتساءل إن كانت المؤسسات المرخّصة ستفضّل بالفعل نموذج الخصوصية عبر التفتّت هذا، أم أنها في النهاية قد تطالب بهوية واحدة يمكنها تدقيقها عبر قاعدة عملائها بالكامل.
عندما تطلب ترخيصًا من License Provider، فإنك ترسل عنوانًا “stealth” — عنوانًا لمرة واحدة يتم توليده خصيصًا لذلك الـ LP. يقوم الـ LP بتوقيع الترخيص وربطه بذلك العنوان، ثم يُنشئه (mint) بوصفه NFT. عندها يمكنك إثبات مزود خدمة أنك تحمل ترخيصًا صالحًا دون كشف بيانات الهوية الأساسية.
الجزء المثير يظهر عندما تستخدم LPs مختلفة. إذا أصدر NPEX شهادة واحدة وأصدرت بورصة أخرى شهادة ثانية، فإن تلك التراخيص تستخدم عناوين stealth منفصلة وتنتج إثباتات منفصلة وغير قابلة للربط. لا يوجد مسار هوية مشترك يصل بينها.
افترضتُ في البداية أن “KYC واحد في كل مكان” يعني هوية واحدة تم التحقق منها يمكن للمؤسسات الرجوع إليها بشكل متبادل. لكن يبدو أن Citadel تتخذ نهجًا يكاد يكون عكس ذلك: تحقق مرة واحدة لكل LP، ثم أثبت أنك تحمل الشهادة دون كشف أنك الشخص نفسه الذي ظهر في مكان آخر.
هذا يذكرني بالفرق بين النقد وبطاقة الائتمان. بطاقة واحدة في كل مكان تُنشئ أثرًا. استخدام النقد في متاجر مختلفة يجعل من الصعب ربط كل معاملة بالأخرى — لكن كل متجر يراك كغريب، حتى لو كنت هناك من قبل.
توضّح هذه المقايضة سبب منطقيتها من منظور الخصوصية. إذا استطاعت البورصات ترابط نفس الشخص الموثّق عبر منافذ مختلفة، فقد يؤدي اختراق قاعدة بيانات عميل واحدة إلى كشف نشاطه في أماكن أخرى.
لكنني ما زلت أتساءل إن كانت المؤسسات المرخّصة ستفضّل بالفعل نموذج الخصوصية عبر التفتّت هذا، أم أنها في النهاية قد تطالب بهوية واحدة يمكنها تدقيقها عبر قاعدة عملائها بالكامل.
3
79
·
--
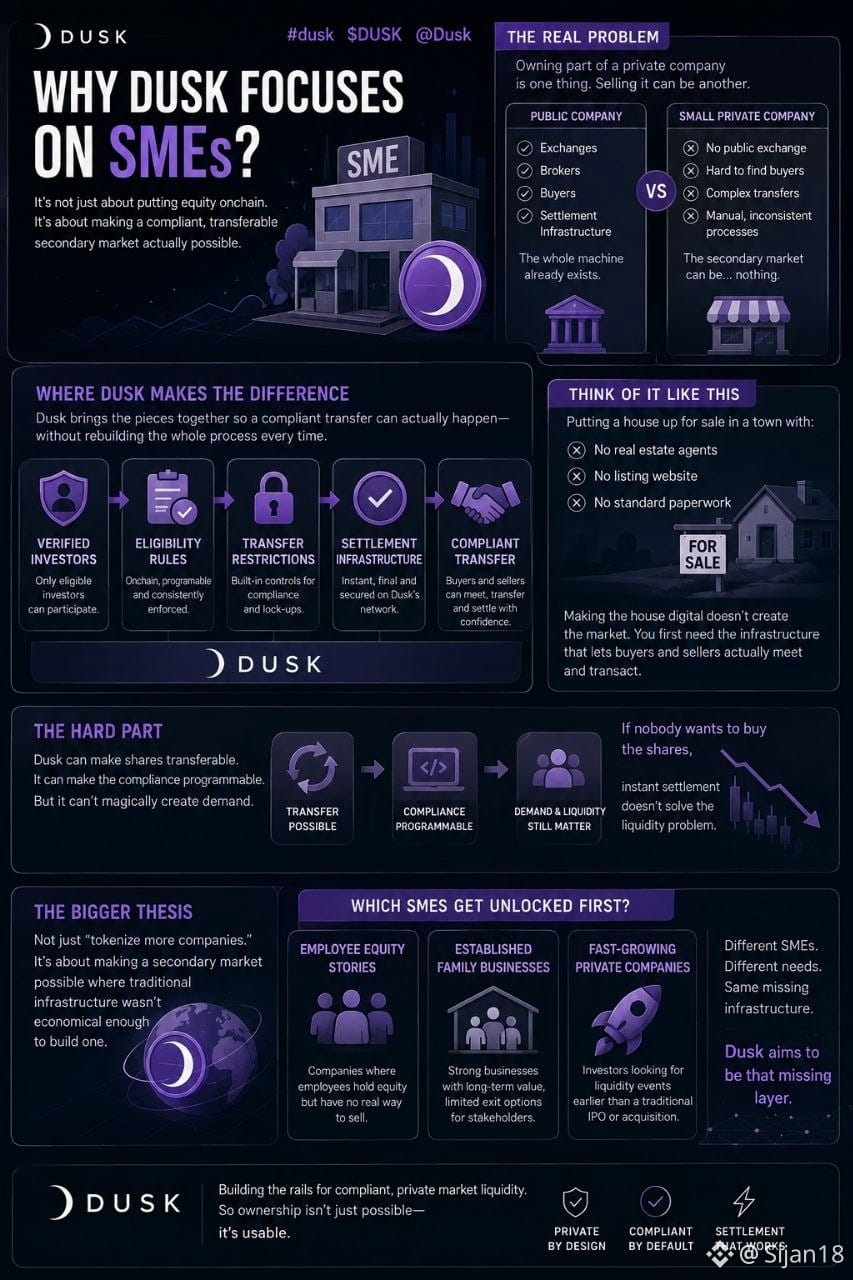
#dusk $DUSK #dusk $DUSK @Dusk_Foundation ذهبتُ للبحث عن سبب استمرار ظهور «SMEs» لدى Dusk، متوقعًا قصة أخرى من نوع «RWAs سوق ضخم». لكني علقتُ على شيء أبسط بكثير: ماذا يحدث عندما يمتلك شخصٌ جزءًا من شركة خاصة ويريد فعلًا بيع حصته؟
بالنسبة لشركة عامة، توجد بورصة، وسطاء، مشتَرون، وبنية تحتية للتسوية — فكل الآلة موجودة بالفعل. أما بالنسبة لشركة خاصة صغيرة، فقد يكون سوق التداول الثانوي في الأساس… لا شيء. قد تمتلك الأسهم، لكن العثور على مشترٍ وإتمام نقلها بطريقة امتثالية قد يكون مشكلة مختلفة تمامًا.
وهذا ما جعل زاوية Dusk الخاصة بـ«SME» تَتّضح لي بطريقة مختلفة.
الجزء المثير للاهتمام ليس فقط «وضع الأسهم على السلسلة». بل هو وجود مستثمرين مُتحققين، وقواعد أهلية، وقيود نقل، وتسوية تعمل معًا بحيث يمكن أن يحدث نقلٌ مطابق للامتثال دون إعادة بناء العملية يدويًا في كل مرة.
ذكّرني ذلك بوضع منزل للبيع في بلدة لا توجد فيها وكلاء عقارات حقيقيون، ولا موقع لإعلانات العقارات، ولا نماذج أوراق عمل معيارية. تحويل المنزل إلى صيغة رقمية لا يخلق السوق. تحتاج أولًا إلى البنية التحتية التي تُمكّن المشترين والبائعين من الالتقاء والتعامل.
وهنا أعتقد أن القصة تصبح أكثر صعوبة.
يمكن لـ Dusk أن تجعل سهم الـ SME قابلاً للنقل. ويمكنها أن تجعل الامتثال المتعلق بذلك النقل قابلًا للبرمجة. لكنها لا تستطيع بطريقة سحرية خلق الطلب. فإذا لم يكن أحد يريد شراء الأسهم، فإن التسوية الفورية لا تحل مشكلة السيولة.
لذلك بدأت أرى أطروحة الـ SME أقل بوصفها «ترميز مزيد من الشركات»، وأكثر بوصفها «إتاحة سوق ثانوي عندما لم تكن البنية التحتية التقليدية كافية من حيث الكلفة لبنائه».
يبدو هذا وكأنه سؤال أكبر بكثير.
إذا كان هذا سيعمل فعلًا، فمَن تُفَكّ أولًا من بين أي فئة من الـ SMEs — شركات لديها موظفون ينتظرون بيع حصتهم، أم شركات عائلية راسخة، أم شركات خاصة تنمو بسرعة ويَسعى مستثمروها إلى الخروج؟
#Dusk
#dusk $DUSK #dusk $DUSK @Dusk ذهبتُ للبحث عن سبب استمرار ظهور «SMEs» لدى Dusk، متوقعًا قصة أخرى من نوع «RWAs سوق ضخم». لكني علقتُ على شيء أبسط بكثير: ماذا يحدث عندما يمتلك شخصٌ جزءًا من شركة خاصة ويريد فعلًا بيع حصته؟
بالنسبة لشركة عامة، توجد بورصة، وسطاء، مشتَرون، وبنية تحتية للتسوية — فكل الآلة موجودة بالفعل. أما بالنسبة لشركة خاصة صغيرة، فقد يكون سوق التداول الثانوي في الأساس… لا شيء. قد تمتلك الأسهم، لكن العثور على مشترٍ وإتمام نقلها بطريقة امتثالية قد يكون مشكلة مختلفة تمامًا.
وهذا ما جعل زاوية Dusk الخاصة بـ«SME» تَتّضح لي بطريقة مختلفة.
الجزء المثير للاهتمام ليس فقط «وضع الأسهم على السلسلة». بل هو وجود مستثمرين مُتحققين، وقواعد أهلية، وقيود نقل، وتسوية تعمل معًا بحيث يمكن أن يحدث نقلٌ مطابق للامتثال دون إعادة بناء العملية يدويًا في كل مرة.
ذكّرني ذلك بوضع منزل للبيع في بلدة لا توجد فيها وكلاء عقارات حقيقيون، ولا موقع لإعلانات العقارات، ولا نماذج أوراق عمل معيارية. تحويل المنزل إلى صيغة رقمية لا يخلق السوق. تحتاج أولًا إلى البنية التحتية التي تُمكّن المشترين والبائعين من الالتقاء والتعامل.
وهنا أعتقد أن القصة تصبح أكثر صعوبة.
يمكن لـ Dusk أن تجعل سهم الـ SME قابلاً للنقل. ويمكنها أن تجعل الامتثال المتعلق بذلك النقل قابلًا للبرمجة. لكنها لا تستطيع بطريقة سحرية خلق الطلب. فإذا لم يكن أحد يريد شراء الأسهم، فإن التسوية الفورية لا تحل مشكلة السيولة.
لذلك بدأت أرى أطروحة الـ SME أقل بوصفها «ترميز مزيد من الشركات»، وأكثر بوصفها «إتاحة سوق ثانوي عندما لم تكن البنية التحتية التقليدية كافية من حيث الكلفة لبنائه».
يبدو هذا وكأنه سؤال أكبر بكثير.
إذا كان هذا سيعمل فعلًا، فمَن تُفَكّ أولًا من بين أي فئة من الـ SMEs — شركات لديها موظفون ينتظرون بيع حصتهم، أم شركات عائلية راسخة، أم شركات خاصة تنمو بسرعة ويَسعى مستثمروها إلى الخروج؟
#Dusk
بالنسبة لشركة عامة، توجد بورصة، وسطاء، مشتَرون، وبنية تحتية للتسوية — فكل الآلة موجودة بالفعل. أما بالنسبة لشركة خاصة صغيرة، فقد يكون سوق التداول الثانوي في الأساس… لا شيء. قد تمتلك الأسهم، لكن العثور على مشترٍ وإتمام نقلها بطريقة امتثالية قد يكون مشكلة مختلفة تمامًا.
وهذا ما جعل زاوية Dusk الخاصة بـ«SME» تَتّضح لي بطريقة مختلفة.
الجزء المثير للاهتمام ليس فقط «وضع الأسهم على السلسلة». بل هو وجود مستثمرين مُتحققين، وقواعد أهلية، وقيود نقل، وتسوية تعمل معًا بحيث يمكن أن يحدث نقلٌ مطابق للامتثال دون إعادة بناء العملية يدويًا في كل مرة.
ذكّرني ذلك بوضع منزل للبيع في بلدة لا توجد فيها وكلاء عقارات حقيقيون، ولا موقع لإعلانات العقارات، ولا نماذج أوراق عمل معيارية. تحويل المنزل إلى صيغة رقمية لا يخلق السوق. تحتاج أولًا إلى البنية التحتية التي تُمكّن المشترين والبائعين من الالتقاء والتعامل.
وهنا أعتقد أن القصة تصبح أكثر صعوبة.
يمكن لـ Dusk أن تجعل سهم الـ SME قابلاً للنقل. ويمكنها أن تجعل الامتثال المتعلق بذلك النقل قابلًا للبرمجة. لكنها لا تستطيع بطريقة سحرية خلق الطلب. فإذا لم يكن أحد يريد شراء الأسهم، فإن التسوية الفورية لا تحل مشكلة السيولة.
لذلك بدأت أرى أطروحة الـ SME أقل بوصفها «ترميز مزيد من الشركات»، وأكثر بوصفها «إتاحة سوق ثانوي عندما لم تكن البنية التحتية التقليدية كافية من حيث الكلفة لبنائه».
يبدو هذا وكأنه سؤال أكبر بكثير.
إذا كان هذا سيعمل فعلًا، فمَن تُفَكّ أولًا من بين أي فئة من الـ SMEs — شركات لديها موظفون ينتظرون بيع حصتهم، أم شركات عائلية راسخة، أم شركات خاصة تنمو بسرعة ويَسعى مستثمروها إلى الخروج؟
#Dusk
1
76
·
--
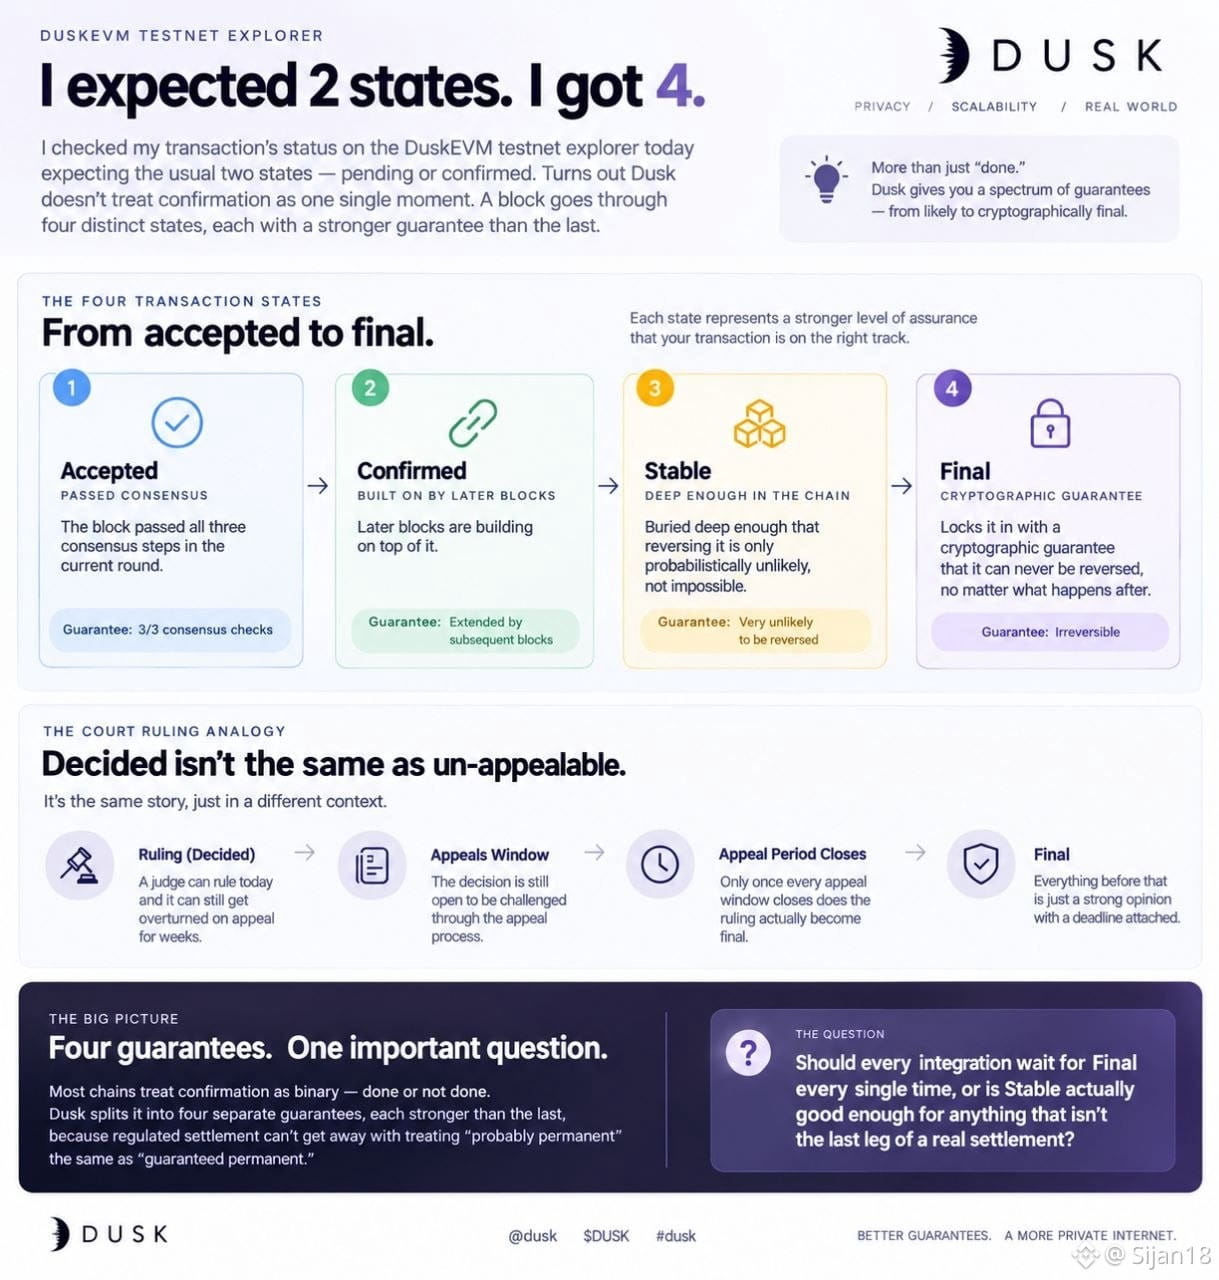
#dusk $DUSK I تحققت اليوم من حالة معاملتي على مستكشف شبكة الاختبار DuskEVM توقّعًا حالتين معتادتين — معلّقة أو مؤكدة. لكنني وجدت أربع حالات.
اتضح أن Dusk لا تعامِل التأكيد كونه لحظة واحدة فقط. تمرّ الكتلة أولًا بـ Accepted — إذ اجتازت جميع خطوات الإجماع الثلاث في الجولة الحالية. ثم Confirmed — أي أن الكتل اللاحقة تُبنى فوقها. ثم Stable — وهي مدفونتة بعمق كافٍ بحيث إن عكسها يصبح غير مرجّح فقط من الناحية الاحتمالية، وليس مستحيلًا. أما الحالة الرابعة، Final، فهي التي تُثبّتها فعليًا بضمان تشفيري يجعل عكسها مستحيلًا مهما حدث بعد ذلك.
ذكرّني ذلك بقرار قضائي. "Decided" ليس هو نفسه "غير قابل للاستئناف". يمكن للقاضي أن يصدر حكمًا اليوم، ومع ذلك قد يُلغى في الاستئناف بعد أسابيع. لا يصبح الحكم نهائيًا فعليًا إلا بعد إغلاق نافذة كل الاستئنافات — وكل ما قبل ذلك ليس سوى رأي قوي مع مرفق له موعد نهائي.
ما استوقفني هو أن أغلب السلاسل التي استخدمتها تعامِل التأكيد كونه ثنائيًا: تم أو لم يتم. تفصل Dusk ذلك إلى أربع ضمانات منفصلة، كل واحدة أقوى من التي قبلها، لأن التسوية الخاضعة للتنظيم لا يمكنها أن تتعامل مع "غالبًا دائمًا" باعتبارها مثل "مضمون الدوام" — الفرق بين Stable و Final هو الخط الدقيق بين كونه مناسبًا لمعظم الناس، وكونه مناسبًا لمتطلبات الجهة التنظيمية.
فهل يجب على كل تكامل أن ينتظر Final في كل مرة، أم أن Stable كافٍ فعلًا لأي شيء ليس هو المرحلة الأخيرة من تسوية حقيقية؟
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK I تحققت اليوم من حالة معاملتي على مستكشف شبكة الاختبار DuskEVM توقّعًا حالتين معتادتين — معلّقة أو مؤكدة. لكنني وجدت أربع حالات.
اتضح أن Dusk لا تعامِل التأكيد كونه لحظة واحدة فقط. تمرّ الكتلة أولًا بـ Accepted — إذ اجتازت جميع خطوات الإجماع الثلاث في الجولة الحالية. ثم Confirmed — أي أن الكتل اللاحقة تُبنى فوقها. ثم Stable — وهي مدفونتة بعمق كافٍ بحيث إن عكسها يصبح غير مرجّح فقط من الناحية الاحتمالية، وليس مستحيلًا. أما الحالة الرابعة، Final، فهي التي تُثبّتها فعليًا بضمان تشفيري يجعل عكسها مستحيلًا مهما حدث بعد ذلك.
ذكرّني ذلك بقرار قضائي. "Decided" ليس هو نفسه "غير قابل للاستئناف". يمكن للقاضي أن يصدر حكمًا اليوم، ومع ذلك قد يُلغى في الاستئناف بعد أسابيع. لا يصبح الحكم نهائيًا فعليًا إلا بعد إغلاق نافذة كل الاستئنافات — وكل ما قبل ذلك ليس سوى رأي قوي مع مرفق له موعد نهائي.
ما استوقفني هو أن أغلب السلاسل التي استخدمتها تعامِل التأكيد كونه ثنائيًا: تم أو لم يتم. تفصل Dusk ذلك إلى أربع ضمانات منفصلة، كل واحدة أقوى من التي قبلها، لأن التسوية الخاضعة للتنظيم لا يمكنها أن تتعامل مع "غالبًا دائمًا" باعتبارها مثل "مضمون الدوام" — الفرق بين Stable و Final هو الخط الدقيق بين كونه مناسبًا لمعظم الناس، وكونه مناسبًا لمتطلبات الجهة التنظيمية.
فهل يجب على كل تكامل أن ينتظر Final في كل مرة، أم أن Stable كافٍ فعلًا لأي شيء ليس هو المرحلة الأخيرة من تسوية حقيقية؟
@Dusk $DUSK #dusk
اتضح أن Dusk لا تعامِل التأكيد كونه لحظة واحدة فقط. تمرّ الكتلة أولًا بـ Accepted — إذ اجتازت جميع خطوات الإجماع الثلاث في الجولة الحالية. ثم Confirmed — أي أن الكتل اللاحقة تُبنى فوقها. ثم Stable — وهي مدفونتة بعمق كافٍ بحيث إن عكسها يصبح غير مرجّح فقط من الناحية الاحتمالية، وليس مستحيلًا. أما الحالة الرابعة، Final، فهي التي تُثبّتها فعليًا بضمان تشفيري يجعل عكسها مستحيلًا مهما حدث بعد ذلك.
ذكرّني ذلك بقرار قضائي. "Decided" ليس هو نفسه "غير قابل للاستئناف". يمكن للقاضي أن يصدر حكمًا اليوم، ومع ذلك قد يُلغى في الاستئناف بعد أسابيع. لا يصبح الحكم نهائيًا فعليًا إلا بعد إغلاق نافذة كل الاستئنافات — وكل ما قبل ذلك ليس سوى رأي قوي مع مرفق له موعد نهائي.
ما استوقفني هو أن أغلب السلاسل التي استخدمتها تعامِل التأكيد كونه ثنائيًا: تم أو لم يتم. تفصل Dusk ذلك إلى أربع ضمانات منفصلة، كل واحدة أقوى من التي قبلها، لأن التسوية الخاضعة للتنظيم لا يمكنها أن تتعامل مع "غالبًا دائمًا" باعتبارها مثل "مضمون الدوام" — الفرق بين Stable و Final هو الخط الدقيق بين كونه مناسبًا لمعظم الناس، وكونه مناسبًا لمتطلبات الجهة التنظيمية.
فهل يجب على كل تكامل أن ينتظر Final في كل مرة، أم أن Stable كافٍ فعلًا لأي شيء ليس هو المرحلة الأخيرة من تسوية حقيقية؟
@Dusk $DUSK #dusk
78
·
--
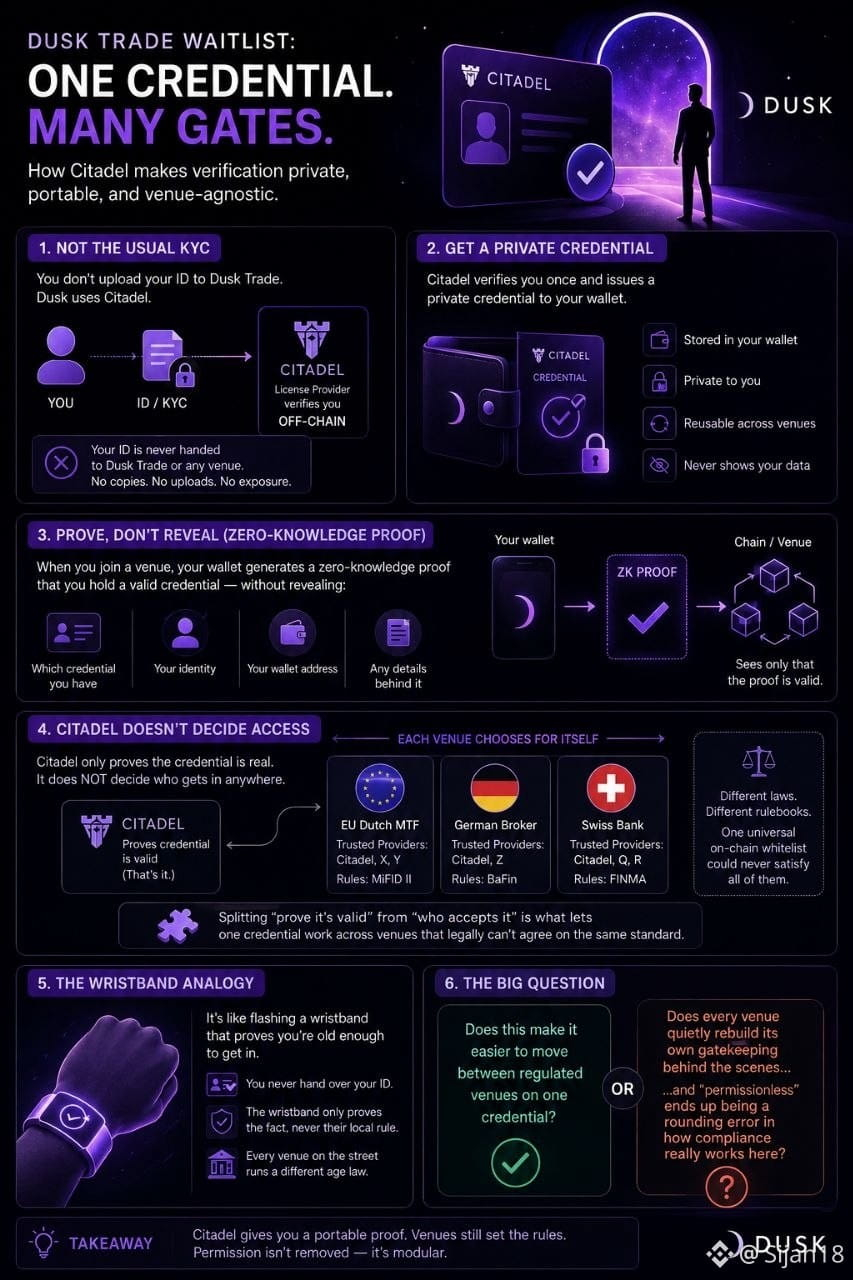
#dusk $DUSK @Dusk_Foundation حاولت اليوم الانضمام إلى قائمة الانتظار في صفحة Dusk Trade، متوقعًا المعتاد — رفع هوية، وإجراء صورة سيلفي، ثم انتظار قيام شخصٍ ما بمراجعتها. لكن هذا ليس ما يحدث.
اتضح أن Dusk تتحقق من الأهلية عبر ما يُسمى Citadel. يقوم مزوّد تراخيص بفحصك مرة واحدة، خارج السلسلة (off-chain)، ثم يمنحك اعتمادًا خاصًا. بعد ذلك، لا تُسلّم هويتك لأحد مجددًا — بل تُنشئ إثباتًا ذا معرفة-صفرية يثبت أنك تمتلك اعتمادًا صالحًا، دون كشف أيّ اعتماد بعينه، أو محفظتك، أو أي تفاصيل خلفه. لا ترى السلسلة سوى إثباتٍ تم التحقق منه.
وهذه هي النقطة التي جعلتني أفكر مرتين: Citadel لا يقرر إذا كنت ستُقبل في أي مكان. إنه فقط يثبت أن الاعتماد حقيقي. ما زال كل موقع يختار أي مزوّدي تراخيص يثق بهم وما الذي يريده. وهذه ليست ثغرة فاتتهم — فـ MTF هولندي ووسيط ألماني لا يعملان وفق نفس كتيّب القواعد، لذلك لا يمكن لقائمة بيضاء موحّدة على السلسلة (on-chain) أن تلبي الطرفين. فصل "إثبات أنه صالح" عن "من يقبله" هو ما يسمح لاعتبار واحد أن يعمل عبر مواقع لا يمكنها قانونًا الاتفاق على معيارٍ واحد.
شعرت الأمر كأنك تومض سوارًا يثبت أنك بلغت السن المؤهلة للدخول، دون أن تُسلِّم هويتك أبدًا عند الباب — إلا أن كل مكان في الشارع لديه قانون عمر مختلف، والسوار لا يثبت إلا الحقيقة، لا قواعدهم المحلية.
فهل يجعل ذلك فعلًا الأمر أسهل للتنقل بين المواقع الخاضعة للتنظيم باستخدام اعتماد واحد؟ أم أنه يعني فقط أن كل موقع يعيد بناء آلية التحكم/التحقق الخاصة به بهدوء خلف الكواليس، وأن "permissionless" تتحول إلى مجرد خطأ تقريبي (rounding error) في كيفية عمل الامتثال فعليًا هنا؟
#dusk $DUSK @Dusk حاولت اليوم الانضمام إلى قائمة الانتظار في صفحة Dusk Trade، متوقعًا المعتاد — رفع هوية، وإجراء صورة سيلفي، ثم انتظار قيام شخصٍ ما بمراجعتها. لكن هذا ليس ما يحدث.
اتضح أن Dusk تتحقق من الأهلية عبر ما يُسمى Citadel. يقوم مزوّد تراخيص بفحصك مرة واحدة، خارج السلسلة (off-chain)، ثم يمنحك اعتمادًا خاصًا. بعد ذلك، لا تُسلّم هويتك لأحد مجددًا — بل تُنشئ إثباتًا ذا معرفة-صفرية يثبت أنك تمتلك اعتمادًا صالحًا، دون كشف أيّ اعتماد بعينه، أو محفظتك، أو أي تفاصيل خلفه. لا ترى السلسلة سوى إثباتٍ تم التحقق منه.
وهذه هي النقطة التي جعلتني أفكر مرتين: Citadel لا يقرر إذا كنت ستُقبل في أي مكان. إنه فقط يثبت أن الاعتماد حقيقي. ما زال كل موقع يختار أي مزوّدي تراخيص يثق بهم وما الذي يريده. وهذه ليست ثغرة فاتتهم — فـ MTF هولندي ووسيط ألماني لا يعملان وفق نفس كتيّب القواعد، لذلك لا يمكن لقائمة بيضاء موحّدة على السلسلة (on-chain) أن تلبي الطرفين. فصل "إثبات أنه صالح" عن "من يقبله" هو ما يسمح لاعتبار واحد أن يعمل عبر مواقع لا يمكنها قانونًا الاتفاق على معيارٍ واحد.
شعرت الأمر كأنك تومض سوارًا يثبت أنك بلغت السن المؤهلة للدخول، دون أن تُسلِّم هويتك أبدًا عند الباب — إلا أن كل مكان في الشارع لديه قانون عمر مختلف، والسوار لا يثبت إلا الحقيقة، لا قواعدهم المحلية.
فهل يجعل ذلك فعلًا الأمر أسهل للتنقل بين المواقع الخاضعة للتنظيم باستخدام اعتماد واحد؟ أم أنه يعني فقط أن كل موقع يعيد بناء آلية التحكم/التحقق الخاصة به بهدوء خلف الكواليس، وأن "permissionless" تتحول إلى مجرد خطأ تقريبي (rounding error) في كيفية عمل الامتثال فعليًا هنا؟
اتضح أن Dusk تتحقق من الأهلية عبر ما يُسمى Citadel. يقوم مزوّد تراخيص بفحصك مرة واحدة، خارج السلسلة (off-chain)، ثم يمنحك اعتمادًا خاصًا. بعد ذلك، لا تُسلّم هويتك لأحد مجددًا — بل تُنشئ إثباتًا ذا معرفة-صفرية يثبت أنك تمتلك اعتمادًا صالحًا، دون كشف أيّ اعتماد بعينه، أو محفظتك، أو أي تفاصيل خلفه. لا ترى السلسلة سوى إثباتٍ تم التحقق منه.
وهذه هي النقطة التي جعلتني أفكر مرتين: Citadel لا يقرر إذا كنت ستُقبل في أي مكان. إنه فقط يثبت أن الاعتماد حقيقي. ما زال كل موقع يختار أي مزوّدي تراخيص يثق بهم وما الذي يريده. وهذه ليست ثغرة فاتتهم — فـ MTF هولندي ووسيط ألماني لا يعملان وفق نفس كتيّب القواعد، لذلك لا يمكن لقائمة بيضاء موحّدة على السلسلة (on-chain) أن تلبي الطرفين. فصل "إثبات أنه صالح" عن "من يقبله" هو ما يسمح لاعتبار واحد أن يعمل عبر مواقع لا يمكنها قانونًا الاتفاق على معيارٍ واحد.
شعرت الأمر كأنك تومض سوارًا يثبت أنك بلغت السن المؤهلة للدخول، دون أن تُسلِّم هويتك أبدًا عند الباب — إلا أن كل مكان في الشارع لديه قانون عمر مختلف، والسوار لا يثبت إلا الحقيقة، لا قواعدهم المحلية.
فهل يجعل ذلك فعلًا الأمر أسهل للتنقل بين المواقع الخاضعة للتنظيم باستخدام اعتماد واحد؟ أم أنه يعني فقط أن كل موقع يعيد بناء آلية التحكم/التحقق الخاصة به بهدوء خلف الكواليس، وأن "permissionless" تتحول إلى مجرد خطأ تقريبي (rounding error) في كيفية عمل الامتثال فعليًا هنا؟
74
·
--
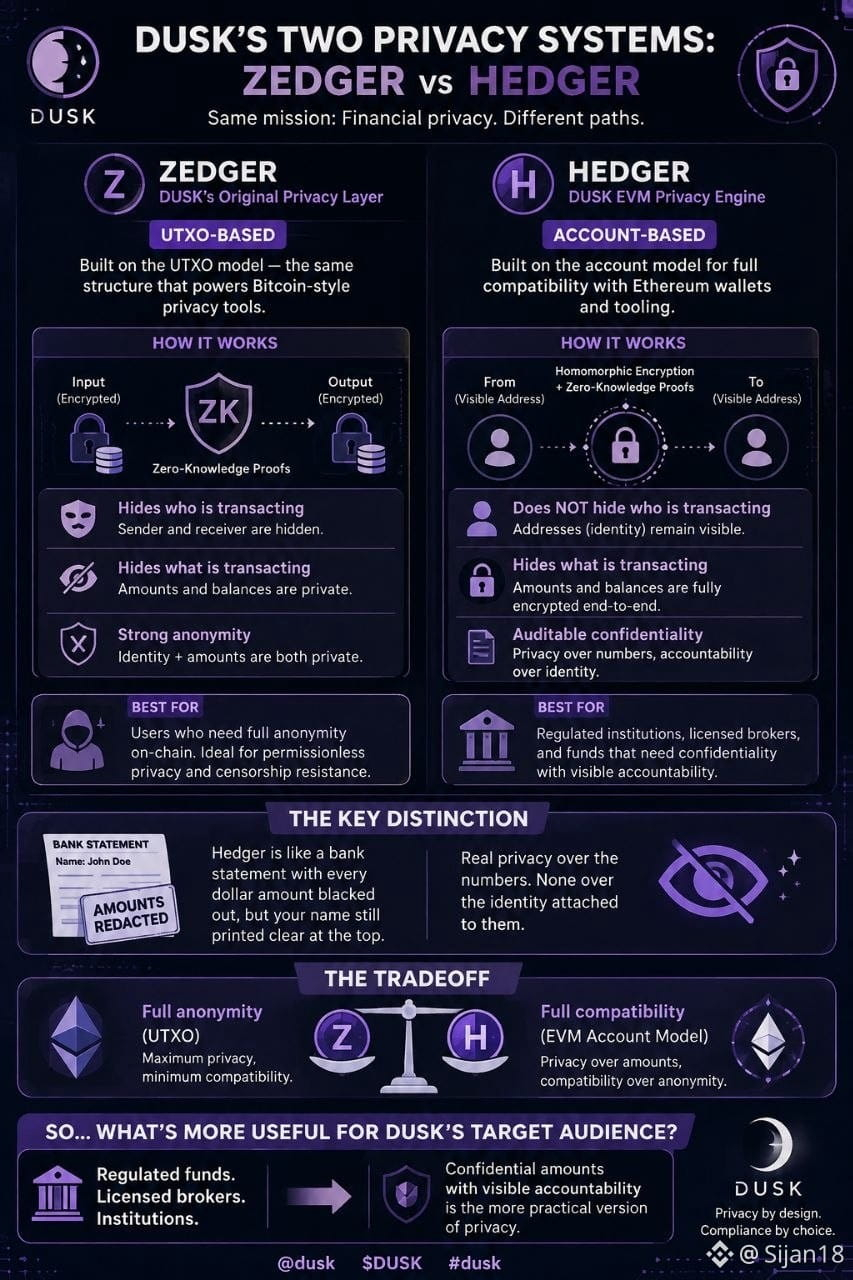
كنت أقارن نظامي الخصوصية لدى Dusk جنبًا إلى جنب هذا الأسبوع، ولم أفطن لفارقٍ واحد كاد يفلت مني—حتى لم يعد يفلت.
كان طبقة الخصوصية الأصلية لدى Dusk، Zedger، مبنية على نمط UTXO—وهو النموذج نفسه الذي تستخدمه أدوات الخصوصية المشابهة لبيتكوين لإخفاء من يقوم بالفعل بإجراء المعاملة. أما Hedger، محرك الخصوصية الجديد الخاص بـ DuskEVM، فلا يعمل بهذه الطريقة. إنه يعمل بنموذج الحسابات، لأن هذا هو ما يجعله متوافقًا مع محافظ وأدوات إيثريوم العادية. تقوم التشفيرات المتماثلة (Homomorphic encryption) وإثباتات المعرفة الصفرية (zero-knowledge proofs) بالحفاظ على المبالغ والأرصدة مشفرة بالكامل من طرف إلى طرف. لكن عنوان الحساب نفسه—عنوان الإرسال والاستقبال—يبقى ظاهرًا. يقوم Hedger بإخفاء ما الذي تم تحويله. لكنه لا يخفي من قام بتحويله.
يبدو الأمر ككشف حساب بنكي تم فيه طمس كل مبلغ بالدولار، لكن اسمك ما يزال مطبوعًا بوضوح في الأعلى. خصوصية حقيقية على الأرقام. لا خصوصية على الهوية المرتبطة بها.
هذا ليس خللًا يحاولون إخفاءه—بل هو المقايضة الفعلية عند الانتقال إلى التوافق مع EVM بدلًا من الاعتماد على UTXO. لا تأتي الخصوصية الكاملة والتوافق الكامل مع محافظ وإدوات إيثريوم الحالية كحزمة واحدة. اختارت Dusk التوافق والسرية القابلة للتدقيق على حساب عدم الكشف، عمدًا، لأن المؤسسات المنظمة تحتاج أساسًا إلى إثبات هويتها.
فبالنسبة للجمهور المستهدف الذي تبني له Dusk—الأموال المنظمة والوسطاء المرخّصون—هل إخفاء الهوية أمر يرغبون فيه حتى، أم أن كون المبالغ سرّية مع وجود مسؤولية واضحة هو النسخة الأكثر فائدة من الخصوصية؟
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
كنت أقارن نظامي الخصوصية لدى Dusk جنبًا إلى جنب هذا الأسبوع، ولم أفطن لفارقٍ واحد كاد يفلت مني—حتى لم يعد يفلت.
كان طبقة الخصوصية الأصلية لدى Dusk، Zedger، مبنية على نمط UTXO—وهو النموذج نفسه الذي تستخدمه أدوات الخصوصية المشابهة لبيتكوين لإخفاء من يقوم بالفعل بإجراء المعاملة. أما Hedger، محرك الخصوصية الجديد الخاص بـ DuskEVM، فلا يعمل بهذه الطريقة. إنه يعمل بنموذج الحسابات، لأن هذا هو ما يجعله متوافقًا مع محافظ وأدوات إيثريوم العادية. تقوم التشفيرات المتماثلة (Homomorphic encryption) وإثباتات المعرفة الصفرية (zero-knowledge proofs) بالحفاظ على المبالغ والأرصدة مشفرة بالكامل من طرف إلى طرف. لكن عنوان الحساب نفسه—عنوان الإرسال والاستقبال—يبقى ظاهرًا. يقوم Hedger بإخفاء ما الذي تم تحويله. لكنه لا يخفي من قام بتحويله.
يبدو الأمر ككشف حساب بنكي تم فيه طمس كل مبلغ بالدولار، لكن اسمك ما يزال مطبوعًا بوضوح في الأعلى. خصوصية حقيقية على الأرقام. لا خصوصية على الهوية المرتبطة بها.
هذا ليس خللًا يحاولون إخفاءه—بل هو المقايضة الفعلية عند الانتقال إلى التوافق مع EVM بدلًا من الاعتماد على UTXO. لا تأتي الخصوصية الكاملة والتوافق الكامل مع محافظ وإدوات إيثريوم الحالية كحزمة واحدة. اختارت Dusk التوافق والسرية القابلة للتدقيق على حساب عدم الكشف، عمدًا، لأن المؤسسات المنظمة تحتاج أساسًا إلى إثبات هويتها.
فبالنسبة للجمهور المستهدف الذي تبني له Dusk—الأموال المنظمة والوسطاء المرخّصون—هل إخفاء الهوية أمر يرغبون فيه حتى، أم أن كون المبالغ سرّية مع وجود مسؤولية واضحة هو النسخة الأكثر فائدة من الخصوصية؟
@Dusk $DUSK #dusk
#dusk $DUSK
كان طبقة الخصوصية الأصلية لدى Dusk، Zedger، مبنية على نمط UTXO—وهو النموذج نفسه الذي تستخدمه أدوات الخصوصية المشابهة لبيتكوين لإخفاء من يقوم بالفعل بإجراء المعاملة. أما Hedger، محرك الخصوصية الجديد الخاص بـ DuskEVM، فلا يعمل بهذه الطريقة. إنه يعمل بنموذج الحسابات، لأن هذا هو ما يجعله متوافقًا مع محافظ وأدوات إيثريوم العادية. تقوم التشفيرات المتماثلة (Homomorphic encryption) وإثباتات المعرفة الصفرية (zero-knowledge proofs) بالحفاظ على المبالغ والأرصدة مشفرة بالكامل من طرف إلى طرف. لكن عنوان الحساب نفسه—عنوان الإرسال والاستقبال—يبقى ظاهرًا. يقوم Hedger بإخفاء ما الذي تم تحويله. لكنه لا يخفي من قام بتحويله.
يبدو الأمر ككشف حساب بنكي تم فيه طمس كل مبلغ بالدولار، لكن اسمك ما يزال مطبوعًا بوضوح في الأعلى. خصوصية حقيقية على الأرقام. لا خصوصية على الهوية المرتبطة بها.
هذا ليس خللًا يحاولون إخفاءه—بل هو المقايضة الفعلية عند الانتقال إلى التوافق مع EVM بدلًا من الاعتماد على UTXO. لا تأتي الخصوصية الكاملة والتوافق الكامل مع محافظ وإدوات إيثريوم الحالية كحزمة واحدة. اختارت Dusk التوافق والسرية القابلة للتدقيق على حساب عدم الكشف، عمدًا، لأن المؤسسات المنظمة تحتاج أساسًا إلى إثبات هويتها.
فبالنسبة للجمهور المستهدف الذي تبني له Dusk—الأموال المنظمة والوسطاء المرخّصون—هل إخفاء الهوية أمر يرغبون فيه حتى، أم أن كون المبالغ سرّية مع وجود مسؤولية واضحة هو النسخة الأكثر فائدة من الخصوصية؟
@Dusk $DUSK #dusk
#dusk $DUSK
3
2
75
·
--
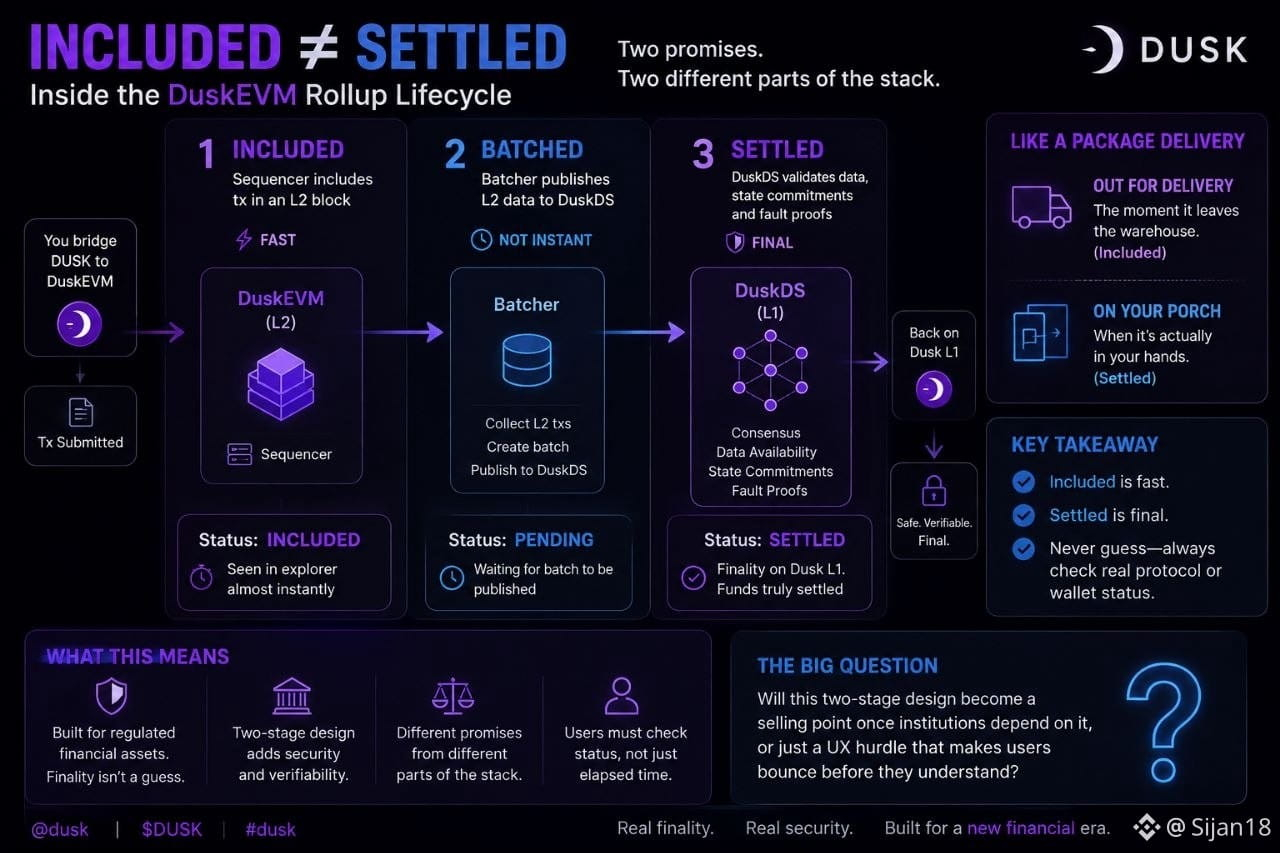
اليوم قمت بربط بعض DUSK إلى DuskEVM واستمررت في تحديث لوحة التتبع كما لو كان ذلك سيُحدث فرقًا. ظهرت معاملةي على أنها "included" تقريبًا فورًا. ثم جلست هناك فترة قبل أن يقال إنها "settled". افترضت أن هذه الفجوة مجرد تأخر في واجهة المستخدم.
لكن الأمر ليس كذلك. يعمل DuskEVM ضمن دورة حياة rollup: يقوم الـsequencer بإدراج معاملتك في كتلة L2 بسرعة، لكن ذلك لا يعني نفس خطوة التسوية. يجب على batcher منفصل نشر تلك البيانات إلى DuskDS — طبقة إجماع Dusk الخاصة وكذلك طبقة توفر البيانات — ولا يحدث أي "settled" فعليًا إلا عندما ترتبط الالتزامات بحالة الشبكة وإثباتات الأخطاء بتلك الطبقة. "Included" و"settled" هما وعدان مختلفان، يقدمهما جزآن مختلفان من مكونات النظام.
بدت الأمر وكأنها طَرد يظهر حالة "في طريقه للتسليم" لحظة مغادرته المستودع، قبل أن يكون على باب منزلك فعليًا. كلا الأمرين صحيح. لكنهما ليست نفس الادعاء.
ما لفت الانتباه هو أنك لا يُفترض أن تخمن ذلك من الزمن المنقضي. نقل القيمة بين DuskEVM وDusk L1 يعني التحقق من حالة البروتوكول الفعلية أو حالة المحفظة، وليس افتراض أن دقائق كافية قد مرت. وبالنسبة لشيء مُصمم لحمل أصول مالية مُنظّمة، فهذا ليس تفصيلًا صغيرًا — فالصندوق لا يمكنه أن يُسوّي بناءً على تخمين.
فهل يجعل هذا التصميم على مرحلتين نقطة بيع عندما تعتمد عليه المؤسسات فعليًا، أم أنه مجرد عائق في تجربة الاستخدام يتجاوز عنه المستخدمون العاديون قبل أن يفهموا لماذا بُنيت هذه الطريقة؟
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
اليوم قمت بربط بعض DUSK إلى DuskEVM واستمررت في تحديث لوحة التتبع كما لو كان ذلك سيُحدث فرقًا. ظهرت معاملةي على أنها "included" تقريبًا فورًا. ثم جلست هناك فترة قبل أن يقال إنها "settled". افترضت أن هذه الفجوة مجرد تأخر في واجهة المستخدم.
لكن الأمر ليس كذلك. يعمل DuskEVM ضمن دورة حياة rollup: يقوم الـsequencer بإدراج معاملتك في كتلة L2 بسرعة، لكن ذلك لا يعني نفس خطوة التسوية. يجب على batcher منفصل نشر تلك البيانات إلى DuskDS — طبقة إجماع Dusk الخاصة وكذلك طبقة توفر البيانات — ولا يحدث أي "settled" فعليًا إلا عندما ترتبط الالتزامات بحالة الشبكة وإثباتات الأخطاء بتلك الطبقة. "Included" و"settled" هما وعدان مختلفان، يقدمهما جزآن مختلفان من مكونات النظام.
بدت الأمر وكأنها طَرد يظهر حالة "في طريقه للتسليم" لحظة مغادرته المستودع، قبل أن يكون على باب منزلك فعليًا. كلا الأمرين صحيح. لكنهما ليست نفس الادعاء.
ما لفت الانتباه هو أنك لا يُفترض أن تخمن ذلك من الزمن المنقضي. نقل القيمة بين DuskEVM وDusk L1 يعني التحقق من حالة البروتوكول الفعلية أو حالة المحفظة، وليس افتراض أن دقائق كافية قد مرت. وبالنسبة لشيء مُصمم لحمل أصول مالية مُنظّمة، فهذا ليس تفصيلًا صغيرًا — فالصندوق لا يمكنه أن يُسوّي بناءً على تخمين.
فهل يجعل هذا التصميم على مرحلتين نقطة بيع عندما تعتمد عليه المؤسسات فعليًا، أم أنه مجرد عائق في تجربة الاستخدام يتجاوز عنه المستخدمون العاديون قبل أن يفهموا لماذا بُنيت هذه الطريقة؟
@Dusk $DUSK #dusk
#dusk $DUSK
لكن الأمر ليس كذلك. يعمل DuskEVM ضمن دورة حياة rollup: يقوم الـsequencer بإدراج معاملتك في كتلة L2 بسرعة، لكن ذلك لا يعني نفس خطوة التسوية. يجب على batcher منفصل نشر تلك البيانات إلى DuskDS — طبقة إجماع Dusk الخاصة وكذلك طبقة توفر البيانات — ولا يحدث أي "settled" فعليًا إلا عندما ترتبط الالتزامات بحالة الشبكة وإثباتات الأخطاء بتلك الطبقة. "Included" و"settled" هما وعدان مختلفان، يقدمهما جزآن مختلفان من مكونات النظام.
بدت الأمر وكأنها طَرد يظهر حالة "في طريقه للتسليم" لحظة مغادرته المستودع، قبل أن يكون على باب منزلك فعليًا. كلا الأمرين صحيح. لكنهما ليست نفس الادعاء.
ما لفت الانتباه هو أنك لا يُفترض أن تخمن ذلك من الزمن المنقضي. نقل القيمة بين DuskEVM وDusk L1 يعني التحقق من حالة البروتوكول الفعلية أو حالة المحفظة، وليس افتراض أن دقائق كافية قد مرت. وبالنسبة لشيء مُصمم لحمل أصول مالية مُنظّمة، فهذا ليس تفصيلًا صغيرًا — فالصندوق لا يمكنه أن يُسوّي بناءً على تخمين.
فهل يجعل هذا التصميم على مرحلتين نقطة بيع عندما تعتمد عليه المؤسسات فعليًا، أم أنه مجرد عائق في تجربة الاستخدام يتجاوز عنه المستخدمون العاديون قبل أن يفهموا لماذا بُنيت هذه الطريقة؟
@Dusk $DUSK #dusk
#dusk $DUSK
1
3
75
·
--
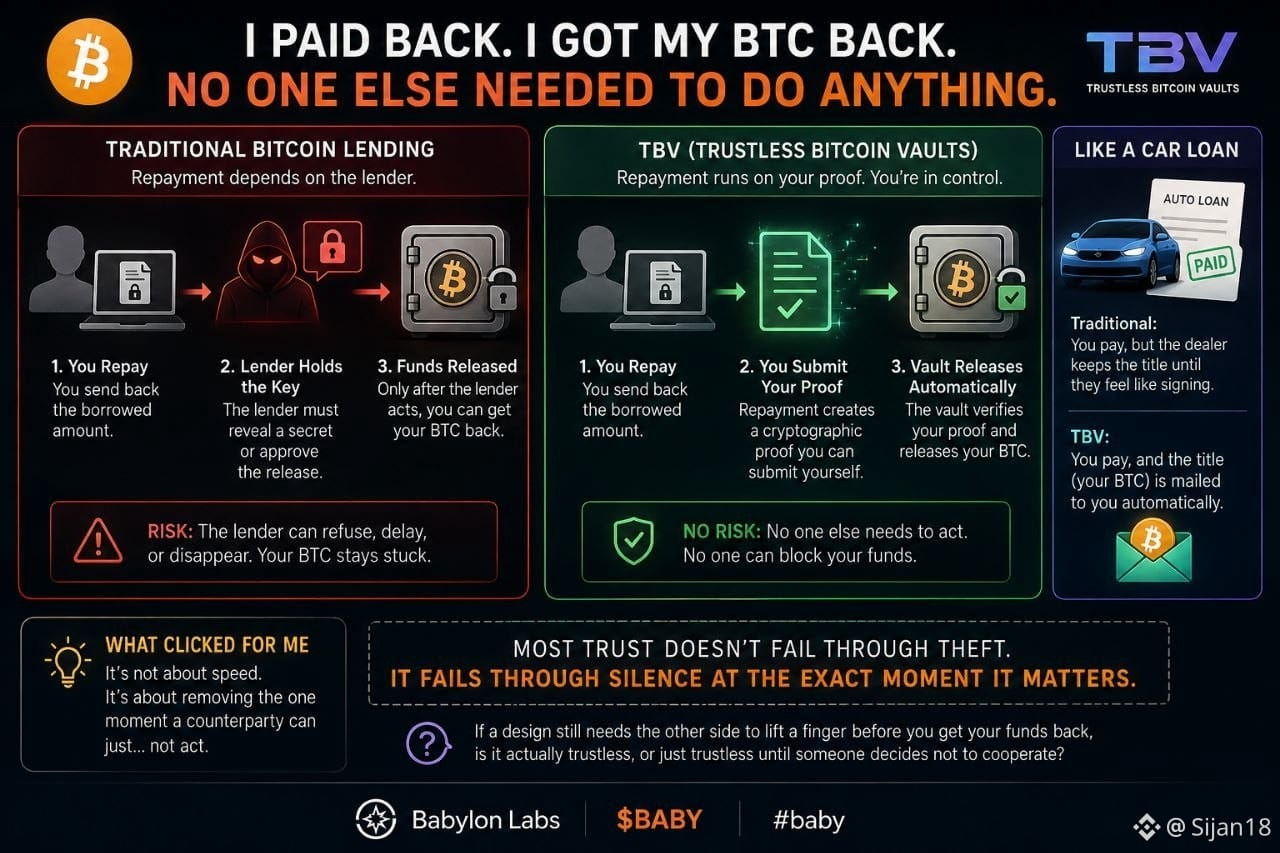
أغلقت قرضي على شبكة TBV التجريبية الليلة الماضية، متوقعًا أن أحتاج إلى شيء ما من جانب المُقرض قبل أن يتحرك BTC — إفراج، أو تأكيد، أو أي شيء. لم يحدث شيء. تمت معالجة سحبي فقط اعتمادًا على إثبات السداد الخاص بي.
اتضح أن هذا ليس اختصارًا على شبكة تجريبية. تصاميم أخرى للإقراض على بيتكوين تعطي المُقرض بالفعل أداة حقيقية هناك: إذا كان السداد يعتمد على قيام المُقرض بكشف سر، فيمكنه ببساطة الرفض، وتبقى عملة المقترض محجوزة حتى بعد الدفع بالكامل. يتجاوز TBV هذه الخطوة بالكامل — فالسداد ينتج إثباتًا أقدمه أنا بنفسي، ويعمل إفراج الخزنة اعتمادًا على ذلك الإثبات وحده. لا يحتاج أي شخص من الجهة الأخرى إلى فعل أي شيء، ولا إلى الموافقة على أي شيء، لكي أستعيد BTC.
شعرت وكأنني أدفع قرض سيارة، ويتم إرسال سند الملكية تلقائيًا فور اكتمال الدفع، بدل انتظار شعور البائع بالرغبة في تسليمه.
ما اتضح لي هو أن الأمر ليس حقًا يتعلق بالسرعة. بل يتعلق بإزالة اللحظة الوحيدة التي يمكن لأي طرف مقابل أن… لا يتصرف. لا يفشل معظم الثقة في هذه الأنظمة عبر السرقة، بل عبر قيام شخص ما برفض هادئ أداء دوره في اللحظة التي تكون فيها كل شيء.
لذلك إذا كان التصميم ما زال يحتاج إلى أن يرفع الطرف الآخر إصبعه قبل أن تسترد أموالك، فهل هو حقًا بلا ثقة، أم بلا ثقة فقط إلى أن يقرر شخص ما عدم التعاون?
@babylonlabs_io $BABY #baby $HEI $BLESS
أغلقت قرضي على شبكة TBV التجريبية الليلة الماضية، متوقعًا أن أحتاج إلى شيء ما من جانب المُقرض قبل أن يتحرك BTC — إفراج، أو تأكيد، أو أي شيء. لم يحدث شيء. تمت معالجة سحبي فقط اعتمادًا على إثبات السداد الخاص بي.
اتضح أن هذا ليس اختصارًا على شبكة تجريبية. تصاميم أخرى للإقراض على بيتكوين تعطي المُقرض بالفعل أداة حقيقية هناك: إذا كان السداد يعتمد على قيام المُقرض بكشف سر، فيمكنه ببساطة الرفض، وتبقى عملة المقترض محجوزة حتى بعد الدفع بالكامل. يتجاوز TBV هذه الخطوة بالكامل — فالسداد ينتج إثباتًا أقدمه أنا بنفسي، ويعمل إفراج الخزنة اعتمادًا على ذلك الإثبات وحده. لا يحتاج أي شخص من الجهة الأخرى إلى فعل أي شيء، ولا إلى الموافقة على أي شيء، لكي أستعيد BTC.
شعرت وكأنني أدفع قرض سيارة، ويتم إرسال سند الملكية تلقائيًا فور اكتمال الدفع، بدل انتظار شعور البائع بالرغبة في تسليمه.
ما اتضح لي هو أن الأمر ليس حقًا يتعلق بالسرعة. بل يتعلق بإزالة اللحظة الوحيدة التي يمكن لأي طرف مقابل أن… لا يتصرف. لا يفشل معظم الثقة في هذه الأنظمة عبر السرقة، بل عبر قيام شخص ما برفض هادئ أداء دوره في اللحظة التي تكون فيها كل شيء.
لذلك إذا كان التصميم ما زال يحتاج إلى أن يرفع الطرف الآخر إصبعه قبل أن تسترد أموالك، فهل هو حقًا بلا ثقة، أم بلا ثقة فقط إلى أن يقرر شخص ما عدم التعاون?
@BabylonLabs_io $BABY #baby $HEI $BLESS
اتضح أن هذا ليس اختصارًا على شبكة تجريبية. تصاميم أخرى للإقراض على بيتكوين تعطي المُقرض بالفعل أداة حقيقية هناك: إذا كان السداد يعتمد على قيام المُقرض بكشف سر، فيمكنه ببساطة الرفض، وتبقى عملة المقترض محجوزة حتى بعد الدفع بالكامل. يتجاوز TBV هذه الخطوة بالكامل — فالسداد ينتج إثباتًا أقدمه أنا بنفسي، ويعمل إفراج الخزنة اعتمادًا على ذلك الإثبات وحده. لا يحتاج أي شخص من الجهة الأخرى إلى فعل أي شيء، ولا إلى الموافقة على أي شيء، لكي أستعيد BTC.
شعرت وكأنني أدفع قرض سيارة، ويتم إرسال سند الملكية تلقائيًا فور اكتمال الدفع، بدل انتظار شعور البائع بالرغبة في تسليمه.
ما اتضح لي هو أن الأمر ليس حقًا يتعلق بالسرعة. بل يتعلق بإزالة اللحظة الوحيدة التي يمكن لأي طرف مقابل أن… لا يتصرف. لا يفشل معظم الثقة في هذه الأنظمة عبر السرقة، بل عبر قيام شخص ما برفض هادئ أداء دوره في اللحظة التي تكون فيها كل شيء.
لذلك إذا كان التصميم ما زال يحتاج إلى أن يرفع الطرف الآخر إصبعه قبل أن تسترد أموالك، فهل هو حقًا بلا ثقة، أم بلا ثقة فقط إلى أن يقرر شخص ما عدم التعاون?
@BabylonLabs_io $BABY #baby $HEI $BLESS
1
4
192
·
--
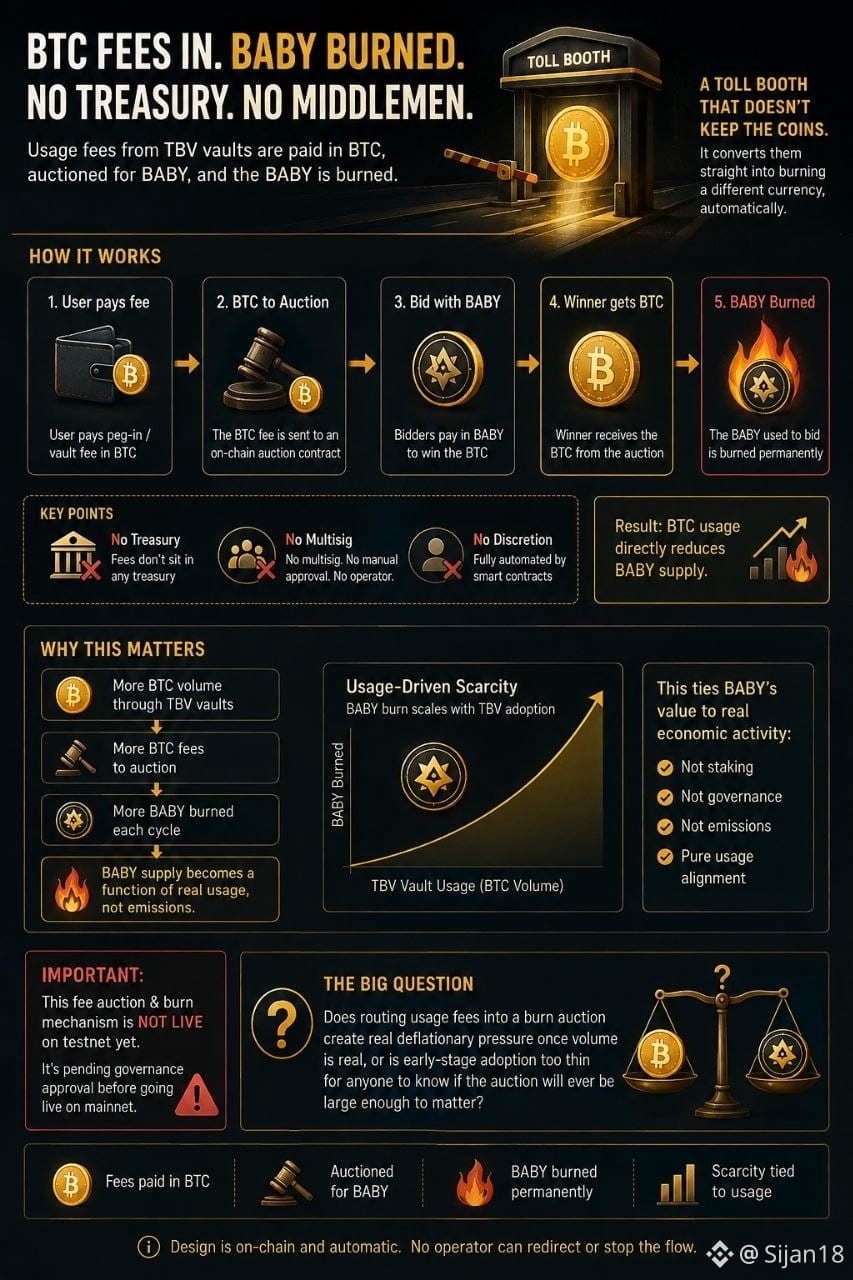
لاحظت وجود رسوم في عملية “peg-in” الخاصة بـ testnet لم أكن قد انتبهت لها من قبل — كانت مدفوعة بالـ BTC، وليست بـ BABY. بحثت عن المكان الذي تذهب إليه تلك الـ BTC بالفعل، لكن لم أجد الإجابة داخل التطبيق.
لا يتم تخزينها في خزانة. التصميم يوجّهها إلى مزاد آلي على السلسلة: يتعين على المشاركين دفع BABY للفوز بالـ BTC، والـ BABY الذي ينفقونه يتم حرقه مباشرةً. لا توجد خزانة، ولا multisig، ولا يوجد أي قرار تقديري من أي شخص.
شعرت أنها مثل بوابة رسوم لا تحتفظ بالعملات التي تجمعها — بل تقوم بتحويلها مباشرةً إلى حرق عملة مختلفة تلقائيًا، دون أن يقرر أي مشغّل ما يحدث لصندوق النقد.
المثير للاهتمام هو أن هذا يربط إمداد BABY مباشرةً باستخدام الـ vaults، وليس بالاستيكينغ أو المشاركة في الحوكمة. كلما تحركت المزيد من الـ BTC عبر الـ vaults، زادت كمية الـ BTC التي تُطرح في المزاد، وهذا يعني حرق المزيد من BABY لكل دورة. تصبح ندرة الرمز دالةً على مقدار ما يتم استخدامه فعليًا من TBV، لا على جدول إصدار ثابت.
يجدر أن نكون واضحين بشأن هذه النقطة — فهي ليست قيد التشغيل على testnet بعد؛ ما زالت معلّقة على موافقة الحوكمة لكي تعمل فعليًا.
إذًا: هل يؤدي توجيه رسوم الاستخدام إلى مزاد حرق إلى خلق ضغط انكماشي حقيقي بمجرد أن تصبح أحجام التداول واقعية؟ أم أن الاعتماد في المراحل المبكرة ضعيف جدًا لدرجة أنه لا أحد يستطيع معرفة ما إذا كان المزاد سيصبح يومًا كبيرًا بما يكفي ليؤثر فعلاً؟
@babylonlabs_io $BABY #baby $CYS $HEI
لاحظت وجود رسوم في عملية “peg-in” الخاصة بـ testnet لم أكن قد انتبهت لها من قبل — كانت مدفوعة بالـ BTC، وليست بـ BABY. بحثت عن المكان الذي تذهب إليه تلك الـ BTC بالفعل، لكن لم أجد الإجابة داخل التطبيق.
لا يتم تخزينها في خزانة. التصميم يوجّهها إلى مزاد آلي على السلسلة: يتعين على المشاركين دفع BABY للفوز بالـ BTC، والـ BABY الذي ينفقونه يتم حرقه مباشرةً. لا توجد خزانة، ولا multisig، ولا يوجد أي قرار تقديري من أي شخص.
شعرت أنها مثل بوابة رسوم لا تحتفظ بالعملات التي تجمعها — بل تقوم بتحويلها مباشرةً إلى حرق عملة مختلفة تلقائيًا، دون أن يقرر أي مشغّل ما يحدث لصندوق النقد.
المثير للاهتمام هو أن هذا يربط إمداد BABY مباشرةً باستخدام الـ vaults، وليس بالاستيكينغ أو المشاركة في الحوكمة. كلما تحركت المزيد من الـ BTC عبر الـ vaults، زادت كمية الـ BTC التي تُطرح في المزاد، وهذا يعني حرق المزيد من BABY لكل دورة. تصبح ندرة الرمز دالةً على مقدار ما يتم استخدامه فعليًا من TBV، لا على جدول إصدار ثابت.
يجدر أن نكون واضحين بشأن هذه النقطة — فهي ليست قيد التشغيل على testnet بعد؛ ما زالت معلّقة على موافقة الحوكمة لكي تعمل فعليًا.
إذًا: هل يؤدي توجيه رسوم الاستخدام إلى مزاد حرق إلى خلق ضغط انكماشي حقيقي بمجرد أن تصبح أحجام التداول واقعية؟ أم أن الاعتماد في المراحل المبكرة ضعيف جدًا لدرجة أنه لا أحد يستطيع معرفة ما إذا كان المزاد سيصبح يومًا كبيرًا بما يكفي ليؤثر فعلاً؟
@BabylonLabs_io $BABY #baby $CYS $HEI
لا يتم تخزينها في خزانة. التصميم يوجّهها إلى مزاد آلي على السلسلة: يتعين على المشاركين دفع BABY للفوز بالـ BTC، والـ BABY الذي ينفقونه يتم حرقه مباشرةً. لا توجد خزانة، ولا multisig، ولا يوجد أي قرار تقديري من أي شخص.
شعرت أنها مثل بوابة رسوم لا تحتفظ بالعملات التي تجمعها — بل تقوم بتحويلها مباشرةً إلى حرق عملة مختلفة تلقائيًا، دون أن يقرر أي مشغّل ما يحدث لصندوق النقد.
المثير للاهتمام هو أن هذا يربط إمداد BABY مباشرةً باستخدام الـ vaults، وليس بالاستيكينغ أو المشاركة في الحوكمة. كلما تحركت المزيد من الـ BTC عبر الـ vaults، زادت كمية الـ BTC التي تُطرح في المزاد، وهذا يعني حرق المزيد من BABY لكل دورة. تصبح ندرة الرمز دالةً على مقدار ما يتم استخدامه فعليًا من TBV، لا على جدول إصدار ثابت.
يجدر أن نكون واضحين بشأن هذه النقطة — فهي ليست قيد التشغيل على testnet بعد؛ ما زالت معلّقة على موافقة الحوكمة لكي تعمل فعليًا.
إذًا: هل يؤدي توجيه رسوم الاستخدام إلى مزاد حرق إلى خلق ضغط انكماشي حقيقي بمجرد أن تصبح أحجام التداول واقعية؟ أم أن الاعتماد في المراحل المبكرة ضعيف جدًا لدرجة أنه لا أحد يستطيع معرفة ما إذا كان المزاد سيصبح يومًا كبيرًا بما يكفي ليؤثر فعلاً؟
@BabylonLabs_io $BABY #baby $CYS $HEI
3
3
96
·
--
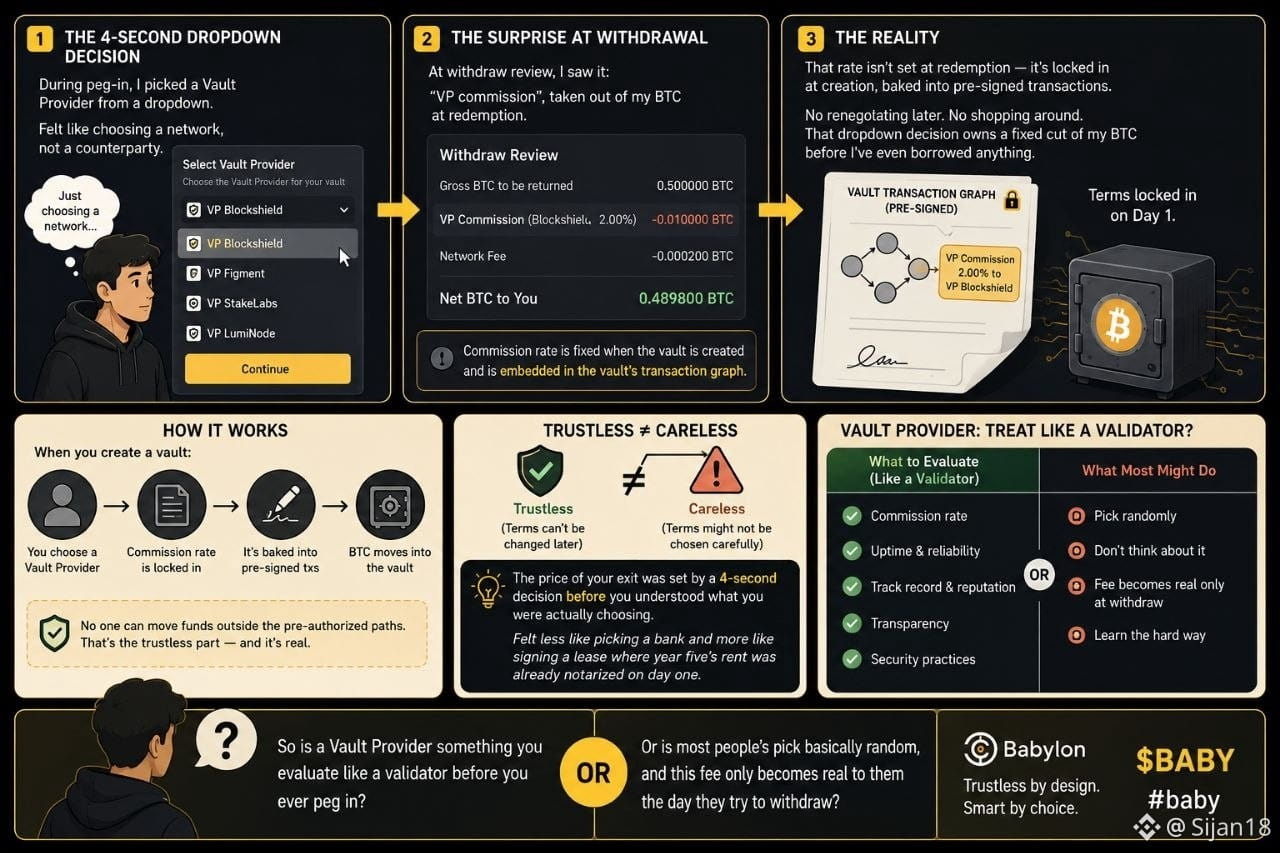
اخترت مزوّد Vault من قائمة منسدلة أثناء عملية الـ peg-in ولم أفكر كثيرًا فيه — بدا الأمر كاختيار شبكة، لا كاختيار طرفٍ مقابل.
ثم وصلت إلى شاشة مراجعة السحب ووجدت بندًا: عمولة VP، تم اقتطاعها من الـ BTC الخاص بي عند الاسترداد. راجعت المستندات بعد ذلك. هذه النسبة لا تُحدد عند الاسترداد — بل هي ثابتة منذ لحظة إنشاء الـ vault، ومُضمنة مباشرةً في معاملات الدفع مُسبق التوقيع داخل مخطط معاملات الـ vault. لا توجد إعادة تفاوض لاحقًا، ولا وقت للتسوق بمجرد أن تكون داخل المنظومة. أي شخص اخترته من تلك القائمة يمتلك حصة ثابتة من الـ BTC الخاصة بي قبل أن أقترض أي شيء أصلاً.
شعرت بالأمر أقل كاختيار بنك وأكثر كالتوقيع على عقد إيجار حيث كانت إيجارات السنة الخامسة موثقة رسميًا منذ اليوم الأول.
يسمي البروتوكول ذلك “ثِقة دون وسطاء” لأن لا أحد يستطيع نقل الأموال خارج المسارات المُصرح بها مسبقًا — وهذه النقطة صحيحة. لكن هذا يعني أيضًا أن سعر خروجي تم تحديده بقرار من القائمة المنسدلة خلال أربع ثوانٍ قبل أن أفهم فعليًا ما الذي كنت أختاره. “ثِقة دون وسطاء” تعني أن الشروط لا يمكن تغييرها لاحقًا. لكنها لا تعني أن الشروط تم اختيارها بعناية في المرة الأولى.
فهل يكون مُزوّد Vault شيئًا تُقيّمه مثل المُحقق/الـ validator — نسبة العمولة، توفر الخدمة، السمعة — قبل أن تقوم بالـ peg-in؟ أم أن اختيار أغلب الناس يكون عشوائيًا تقريبًا، ولا تصبح هذه الرسوم حقيقية لهم إلا في اليوم الذي يحاولون فيه السحب؟
@babylonlabs_io $BABY #baby $VIC $SKYAI
اخترت مزوّد Vault من قائمة منسدلة أثناء عملية الـ peg-in ولم أفكر كثيرًا فيه — بدا الأمر كاختيار شبكة، لا كاختيار طرفٍ مقابل.
ثم وصلت إلى شاشة مراجعة السحب ووجدت بندًا: عمولة VP، تم اقتطاعها من الـ BTC الخاص بي عند الاسترداد. راجعت المستندات بعد ذلك. هذه النسبة لا تُحدد عند الاسترداد — بل هي ثابتة منذ لحظة إنشاء الـ vault، ومُضمنة مباشرةً في معاملات الدفع مُسبق التوقيع داخل مخطط معاملات الـ vault. لا توجد إعادة تفاوض لاحقًا، ولا وقت للتسوق بمجرد أن تكون داخل المنظومة. أي شخص اخترته من تلك القائمة يمتلك حصة ثابتة من الـ BTC الخاصة بي قبل أن أقترض أي شيء أصلاً.
شعرت بالأمر أقل كاختيار بنك وأكثر كالتوقيع على عقد إيجار حيث كانت إيجارات السنة الخامسة موثقة رسميًا منذ اليوم الأول.
يسمي البروتوكول ذلك “ثِقة دون وسطاء” لأن لا أحد يستطيع نقل الأموال خارج المسارات المُصرح بها مسبقًا — وهذه النقطة صحيحة. لكن هذا يعني أيضًا أن سعر خروجي تم تحديده بقرار من القائمة المنسدلة خلال أربع ثوانٍ قبل أن أفهم فعليًا ما الذي كنت أختاره. “ثِقة دون وسطاء” تعني أن الشروط لا يمكن تغييرها لاحقًا. لكنها لا تعني أن الشروط تم اختيارها بعناية في المرة الأولى.
فهل يكون مُزوّد Vault شيئًا تُقيّمه مثل المُحقق/الـ validator — نسبة العمولة، توفر الخدمة، السمعة — قبل أن تقوم بالـ peg-in؟ أم أن اختيار أغلب الناس يكون عشوائيًا تقريبًا، ولا تصبح هذه الرسوم حقيقية لهم إلا في اليوم الذي يحاولون فيه السحب؟
@BabylonLabs_io $BABY #baby $VIC $SKYAI
ثم وصلت إلى شاشة مراجعة السحب ووجدت بندًا: عمولة VP، تم اقتطاعها من الـ BTC الخاص بي عند الاسترداد. راجعت المستندات بعد ذلك. هذه النسبة لا تُحدد عند الاسترداد — بل هي ثابتة منذ لحظة إنشاء الـ vault، ومُضمنة مباشرةً في معاملات الدفع مُسبق التوقيع داخل مخطط معاملات الـ vault. لا توجد إعادة تفاوض لاحقًا، ولا وقت للتسوق بمجرد أن تكون داخل المنظومة. أي شخص اخترته من تلك القائمة يمتلك حصة ثابتة من الـ BTC الخاصة بي قبل أن أقترض أي شيء أصلاً.
شعرت بالأمر أقل كاختيار بنك وأكثر كالتوقيع على عقد إيجار حيث كانت إيجارات السنة الخامسة موثقة رسميًا منذ اليوم الأول.
يسمي البروتوكول ذلك “ثِقة دون وسطاء” لأن لا أحد يستطيع نقل الأموال خارج المسارات المُصرح بها مسبقًا — وهذه النقطة صحيحة. لكن هذا يعني أيضًا أن سعر خروجي تم تحديده بقرار من القائمة المنسدلة خلال أربع ثوانٍ قبل أن أفهم فعليًا ما الذي كنت أختاره. “ثِقة دون وسطاء” تعني أن الشروط لا يمكن تغييرها لاحقًا. لكنها لا تعني أن الشروط تم اختيارها بعناية في المرة الأولى.
فهل يكون مُزوّد Vault شيئًا تُقيّمه مثل المُحقق/الـ validator — نسبة العمولة، توفر الخدمة، السمعة — قبل أن تقوم بالـ peg-in؟ أم أن اختيار أغلب الناس يكون عشوائيًا تقريبًا، ولا تصبح هذه الرسوم حقيقية لهم إلا في اليوم الذي يحاولون فيه السحب؟
@BabylonLabs_io $BABY #baby $VIC $SKYAI
3
2
279
·
--
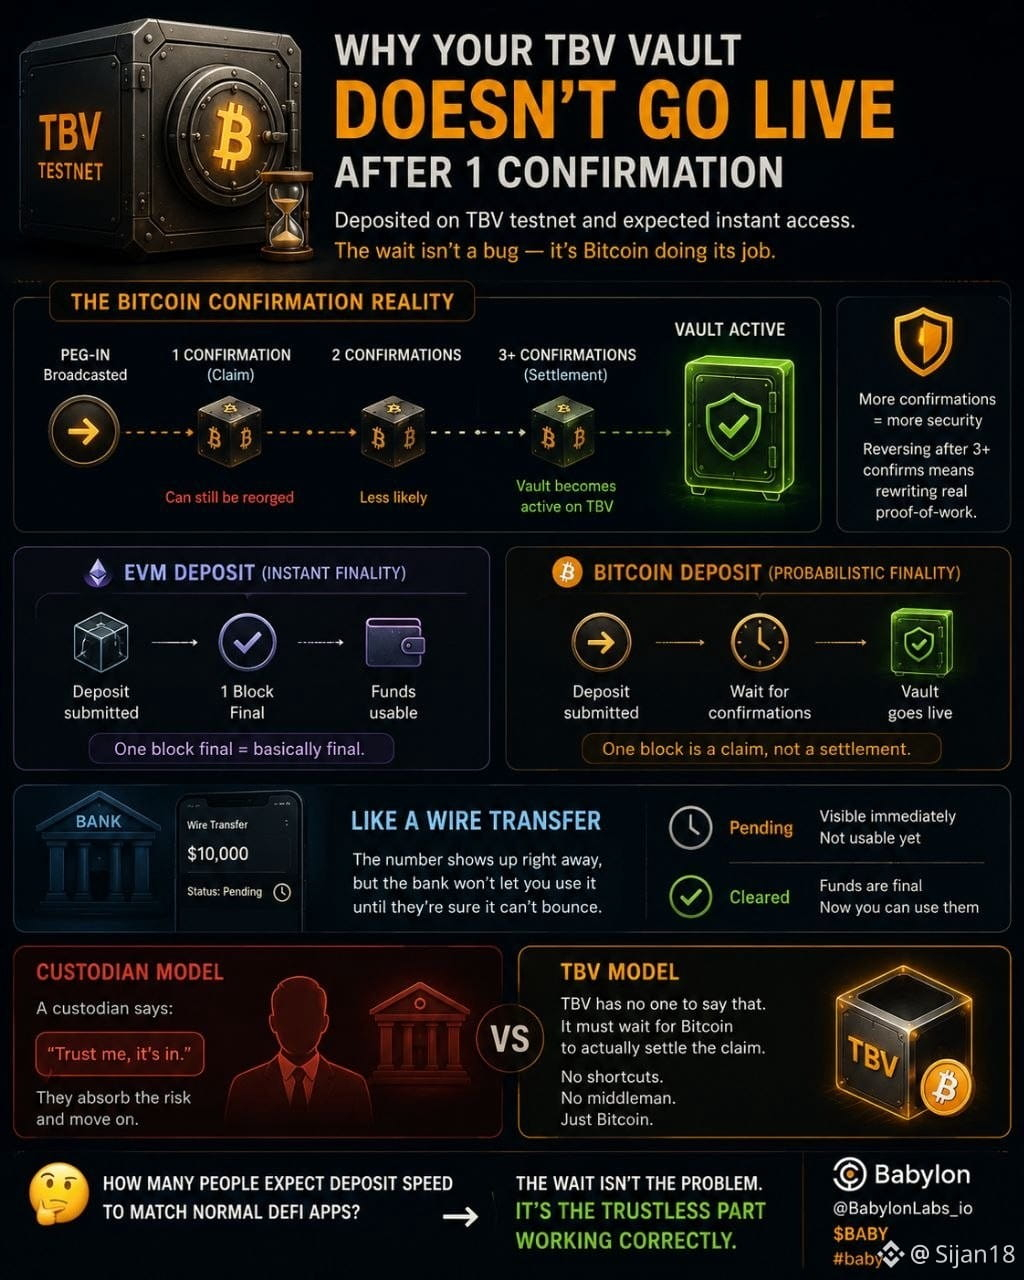
قمت بالإيداع في شبكة اختبار TBV متوقعًا أن يصبح كل شيء مباشرًا فور تأكيد معاملتي. لم يحدث ذلك. كان هناك انتظار لم أكن قد خططت له، وفهم السبب غيّر الطريقة التي أفكر بها في تدفق العملية بالكامل.
عملية الـ peg-in ليست “مباشرة” بعد تأكيد واحد على شبكة Bitcoin. يحتاج TBV إلى عدد كافٍ من التأكيدات المتراكمة فوق العملية قبل اعتبار الفولت (vault) “مستقرًا/تمت تسويته”. لأن تأكيدًا واحدًا فقط قد يُعاد تنظيمه (reorg) لاحقًا عن السلسلة. في الإيداع على شبكة EVM، فإن كتلة واحدة نهائية تقريبًا. أما على Bitcoin، فكتلة واحدة هي مجرد “ادعاء”، وليست تسوية نهائية—الضمان الحقيقي يظهر بعد عدة كتل، وعندها فقط يصبح عكسه يتطلب إعادة كتابة دليل إثبات العمل الحقيقي (proof-of-work).
ذكّرني هذا بتحويل بنكي يَظهر فيه “قيد التنفيذ/معلّق (pending)” في تطبيق البنك قبل أن يُصفّى فعليًا. الرقم يظهر على الشاشة فورًا، لكن البنك لن يسمح لك بلمس الأموال حتى يتأكد أن جهة المُرسِل لن تستطيع “إرجاعها” أو إبطالها في النهاية.
ما فاجأني هو أن TBV لا يمكنه اختصار هذه الخطوة بالطريقة التي يفعلها أمين حفظ (custodian). فالأمين ببساطة يقول: “ثق بي، لقد صار الأمر موجودًا”، ثم ينتقل للأمام. لا يوجد لدى TBV شخص ليقول ذلك—عليه أن ينتظر حتى تستقر معاملة Bitcoin فعليًا كـ “ادعاء” مؤكد، لأن الفكرة كلها هي عدم الاعتماد على كلمة أحد.
لذلك فإن انتظار التأكيد ليس مشكلة في تجربة المستخدم يمكن تحسينها وإزالتها لاحقًا. إنه ثمن تخطي أمين حفظ كان عادةً سيستوعب حالة عدم اليقين نيابةً عنك ويخبرك فقط أنه كل شيء على ما يرام.
وهذا يجعلني أتساءل: كم عدد الأشخاص الذين يختبرون هذا ويتوقعون في النهاية أن تتطابق سرعة الإيداع مع تطبيق DeFi عادي؟ أم أنهم يدركون أن هذا الانتظار هو في الواقع الجزء غير القابل للثقة (trustless) الذي يعمل بشكل صحيح، وليس عيبًا ينتظر إصلاحًا.
@babylonlabs_io $BABY #baby $BLESS $TAKE #Babylon
قمت بالإيداع في شبكة اختبار TBV متوقعًا أن يصبح كل شيء مباشرًا فور تأكيد معاملتي. لم يحدث ذلك. كان هناك انتظار لم أكن قد خططت له، وفهم السبب غيّر الطريقة التي أفكر بها في تدفق العملية بالكامل.
عملية الـ peg-in ليست “مباشرة” بعد تأكيد واحد على شبكة Bitcoin. يحتاج TBV إلى عدد كافٍ من التأكيدات المتراكمة فوق العملية قبل اعتبار الفولت (vault) “مستقرًا/تمت تسويته”. لأن تأكيدًا واحدًا فقط قد يُعاد تنظيمه (reorg) لاحقًا عن السلسلة. في الإيداع على شبكة EVM، فإن كتلة واحدة نهائية تقريبًا. أما على Bitcoin، فكتلة واحدة هي مجرد “ادعاء”، وليست تسوية نهائية—الضمان الحقيقي يظهر بعد عدة كتل، وعندها فقط يصبح عكسه يتطلب إعادة كتابة دليل إثبات العمل الحقيقي (proof-of-work).
ذكّرني هذا بتحويل بنكي يَظهر فيه “قيد التنفيذ/معلّق (pending)” في تطبيق البنك قبل أن يُصفّى فعليًا. الرقم يظهر على الشاشة فورًا، لكن البنك لن يسمح لك بلمس الأموال حتى يتأكد أن جهة المُرسِل لن تستطيع “إرجاعها” أو إبطالها في النهاية.
ما فاجأني هو أن TBV لا يمكنه اختصار هذه الخطوة بالطريقة التي يفعلها أمين حفظ (custodian). فالأمين ببساطة يقول: “ثق بي، لقد صار الأمر موجودًا”، ثم ينتقل للأمام. لا يوجد لدى TBV شخص ليقول ذلك—عليه أن ينتظر حتى تستقر معاملة Bitcoin فعليًا كـ “ادعاء” مؤكد، لأن الفكرة كلها هي عدم الاعتماد على كلمة أحد.
لذلك فإن انتظار التأكيد ليس مشكلة في تجربة المستخدم يمكن تحسينها وإزالتها لاحقًا. إنه ثمن تخطي أمين حفظ كان عادةً سيستوعب حالة عدم اليقين نيابةً عنك ويخبرك فقط أنه كل شيء على ما يرام.
وهذا يجعلني أتساءل: كم عدد الأشخاص الذين يختبرون هذا ويتوقعون في النهاية أن تتطابق سرعة الإيداع مع تطبيق DeFi عادي؟ أم أنهم يدركون أن هذا الانتظار هو في الواقع الجزء غير القابل للثقة (trustless) الذي يعمل بشكل صحيح، وليس عيبًا ينتظر إصلاحًا.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
عملية الـ peg-in ليست “مباشرة” بعد تأكيد واحد على شبكة Bitcoin. يحتاج TBV إلى عدد كافٍ من التأكيدات المتراكمة فوق العملية قبل اعتبار الفولت (vault) “مستقرًا/تمت تسويته”. لأن تأكيدًا واحدًا فقط قد يُعاد تنظيمه (reorg) لاحقًا عن السلسلة. في الإيداع على شبكة EVM، فإن كتلة واحدة نهائية تقريبًا. أما على Bitcoin، فكتلة واحدة هي مجرد “ادعاء”، وليست تسوية نهائية—الضمان الحقيقي يظهر بعد عدة كتل، وعندها فقط يصبح عكسه يتطلب إعادة كتابة دليل إثبات العمل الحقيقي (proof-of-work).
ذكّرني هذا بتحويل بنكي يَظهر فيه “قيد التنفيذ/معلّق (pending)” في تطبيق البنك قبل أن يُصفّى فعليًا. الرقم يظهر على الشاشة فورًا، لكن البنك لن يسمح لك بلمس الأموال حتى يتأكد أن جهة المُرسِل لن تستطيع “إرجاعها” أو إبطالها في النهاية.
ما فاجأني هو أن TBV لا يمكنه اختصار هذه الخطوة بالطريقة التي يفعلها أمين حفظ (custodian). فالأمين ببساطة يقول: “ثق بي، لقد صار الأمر موجودًا”، ثم ينتقل للأمام. لا يوجد لدى TBV شخص ليقول ذلك—عليه أن ينتظر حتى تستقر معاملة Bitcoin فعليًا كـ “ادعاء” مؤكد، لأن الفكرة كلها هي عدم الاعتماد على كلمة أحد.
لذلك فإن انتظار التأكيد ليس مشكلة في تجربة المستخدم يمكن تحسينها وإزالتها لاحقًا. إنه ثمن تخطي أمين حفظ كان عادةً سيستوعب حالة عدم اليقين نيابةً عنك ويخبرك فقط أنه كل شيء على ما يرام.
وهذا يجعلني أتساءل: كم عدد الأشخاص الذين يختبرون هذا ويتوقعون في النهاية أن تتطابق سرعة الإيداع مع تطبيق DeFi عادي؟ أم أنهم يدركون أن هذا الانتظار هو في الواقع الجزء غير القابل للثقة (trustless) الذي يعمل بشكل صحيح، وليس عيبًا ينتظر إصلاحًا.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
6
2
88
·
--
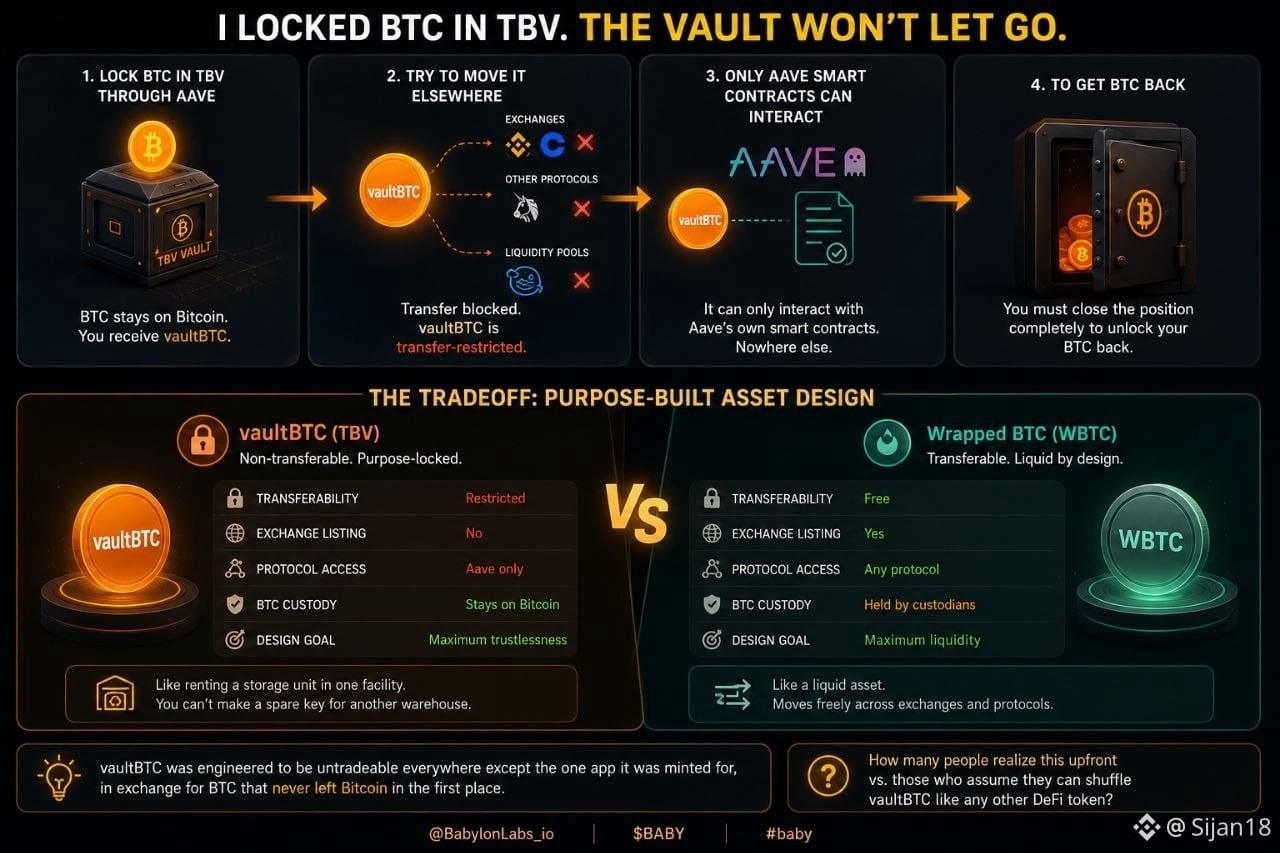
حاولت نقل اختبار BTC الخاص بي من مسار إقراض إلى تطبيق مختلف بعد قفله في TBV، متوقعًا أن يكون ذلك إعادة موازنة عادية. لم أستطع. الصندوق لا يفرّط به.
اتضح أن الأمر ليس فجوة في شبكة الاختبار (testnet)، بل مُشفّر في الكود. قفل BTC عبر تكامل Aave يُنشئ لك vaultBTC — وvaultBTC هو توكن مقيّد التحويل. لا يمكن إدراجه أو تداوله في أي بورصة، ولا يمكنه التفاعل إلا مع العقود الذكية الخاصة بـ Aave. ليست إعدادات صلاحيات يمكن لشخص ما تخفيفها لاحقًا. التوكن نفسه تم بناؤه بحيث لا يمكنه الذهاب إلى أي مكان آخر.
شعرت وكأنك تستأجر وحدة تخزين عبر نظام مفاتيح لمنشأة بعينها. لا يمكنك قطع مفتاح احتياطي والسماح لمستودع ثانٍ في الطرف الآخر من المدينة بالمطالبة بجزء مما بداخلها. أي شيء في تلك الوحدة ينتمي إلى تلك المنشأة تحديدًا حتى تغلق الحساب بالكامل.
يصبح الأمر منطقيًا عند مقارنته بما هو wrapped BTC بالفعل. wrapped BTC هو توكن سائل — يُدرج في البورصات، وينتقل بين البروتوكولات، لأنه مجرد رصيد في دفتر أستاذ دون أي قيود مرفقة. تم بناء vaultBTC عمدًا دون هذه الخاصية. لم تكن المرونة ميزة في الأصل لدى الأصل الأساسي. كان الـ wrapping مجرد إضافة عليه، وTBV ينتزعها عمدًا.
لذلك ليس المقايضة مجرد سيولة مقابل لا-ثقة بشكل مجرد؛ بل هذا الشيء المحدد: توكن مُصمَّم ليكون غير قابل للتداول في كل مكان إلا في التطبيق الواحد الذي تم سكّه له، مقابل BTC لم يغادر Bitcoin من الأساس.
أمر مثير للاهتمام كم عدد الأشخاص الذين يقدّرون حجم مركز TBV معتقدين أنهم يستطيعون نقل vaultBTC كما يفعلون مع أي توكن DeFi آخر، مقابل إدراك ذلك مسبقًا أنه لم يُبنَ ليتم نقله.
@babylonlabs_io $BABY #baby $IDOL $UAI #Babylon
حاولت نقل اختبار BTC الخاص بي من مسار إقراض إلى تطبيق مختلف بعد قفله في TBV، متوقعًا أن يكون ذلك إعادة موازنة عادية. لم أستطع. الصندوق لا يفرّط به.
اتضح أن الأمر ليس فجوة في شبكة الاختبار (testnet)، بل مُشفّر في الكود. قفل BTC عبر تكامل Aave يُنشئ لك vaultBTC — وvaultBTC هو توكن مقيّد التحويل. لا يمكن إدراجه أو تداوله في أي بورصة، ولا يمكنه التفاعل إلا مع العقود الذكية الخاصة بـ Aave. ليست إعدادات صلاحيات يمكن لشخص ما تخفيفها لاحقًا. التوكن نفسه تم بناؤه بحيث لا يمكنه الذهاب إلى أي مكان آخر.
شعرت وكأنك تستأجر وحدة تخزين عبر نظام مفاتيح لمنشأة بعينها. لا يمكنك قطع مفتاح احتياطي والسماح لمستودع ثانٍ في الطرف الآخر من المدينة بالمطالبة بجزء مما بداخلها. أي شيء في تلك الوحدة ينتمي إلى تلك المنشأة تحديدًا حتى تغلق الحساب بالكامل.
يصبح الأمر منطقيًا عند مقارنته بما هو wrapped BTC بالفعل. wrapped BTC هو توكن سائل — يُدرج في البورصات، وينتقل بين البروتوكولات، لأنه مجرد رصيد في دفتر أستاذ دون أي قيود مرفقة. تم بناء vaultBTC عمدًا دون هذه الخاصية. لم تكن المرونة ميزة في الأصل لدى الأصل الأساسي. كان الـ wrapping مجرد إضافة عليه، وTBV ينتزعها عمدًا.
لذلك ليس المقايضة مجرد سيولة مقابل لا-ثقة بشكل مجرد؛ بل هذا الشيء المحدد: توكن مُصمَّم ليكون غير قابل للتداول في كل مكان إلا في التطبيق الواحد الذي تم سكّه له، مقابل BTC لم يغادر Bitcoin من الأساس.
أمر مثير للاهتمام كم عدد الأشخاص الذين يقدّرون حجم مركز TBV معتقدين أنهم يستطيعون نقل vaultBTC كما يفعلون مع أي توكن DeFi آخر، مقابل إدراك ذلك مسبقًا أنه لم يُبنَ ليتم نقله.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
اتضح أن الأمر ليس فجوة في شبكة الاختبار (testnet)، بل مُشفّر في الكود. قفل BTC عبر تكامل Aave يُنشئ لك vaultBTC — وvaultBTC هو توكن مقيّد التحويل. لا يمكن إدراجه أو تداوله في أي بورصة، ولا يمكنه التفاعل إلا مع العقود الذكية الخاصة بـ Aave. ليست إعدادات صلاحيات يمكن لشخص ما تخفيفها لاحقًا. التوكن نفسه تم بناؤه بحيث لا يمكنه الذهاب إلى أي مكان آخر.
شعرت وكأنك تستأجر وحدة تخزين عبر نظام مفاتيح لمنشأة بعينها. لا يمكنك قطع مفتاح احتياطي والسماح لمستودع ثانٍ في الطرف الآخر من المدينة بالمطالبة بجزء مما بداخلها. أي شيء في تلك الوحدة ينتمي إلى تلك المنشأة تحديدًا حتى تغلق الحساب بالكامل.
يصبح الأمر منطقيًا عند مقارنته بما هو wrapped BTC بالفعل. wrapped BTC هو توكن سائل — يُدرج في البورصات، وينتقل بين البروتوكولات، لأنه مجرد رصيد في دفتر أستاذ دون أي قيود مرفقة. تم بناء vaultBTC عمدًا دون هذه الخاصية. لم تكن المرونة ميزة في الأصل لدى الأصل الأساسي. كان الـ wrapping مجرد إضافة عليه، وTBV ينتزعها عمدًا.
لذلك ليس المقايضة مجرد سيولة مقابل لا-ثقة بشكل مجرد؛ بل هذا الشيء المحدد: توكن مُصمَّم ليكون غير قابل للتداول في كل مكان إلا في التطبيق الواحد الذي تم سكّه له، مقابل BTC لم يغادر Bitcoin من الأساس.
أمر مثير للاهتمام كم عدد الأشخاص الذين يقدّرون حجم مركز TBV معتقدين أنهم يستطيعون نقل vaultBTC كما يفعلون مع أي توكن DeFi آخر، مقابل إدراك ذلك مسبقًا أنه لم يُبنَ ليتم نقله.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
4
2
65
·
--
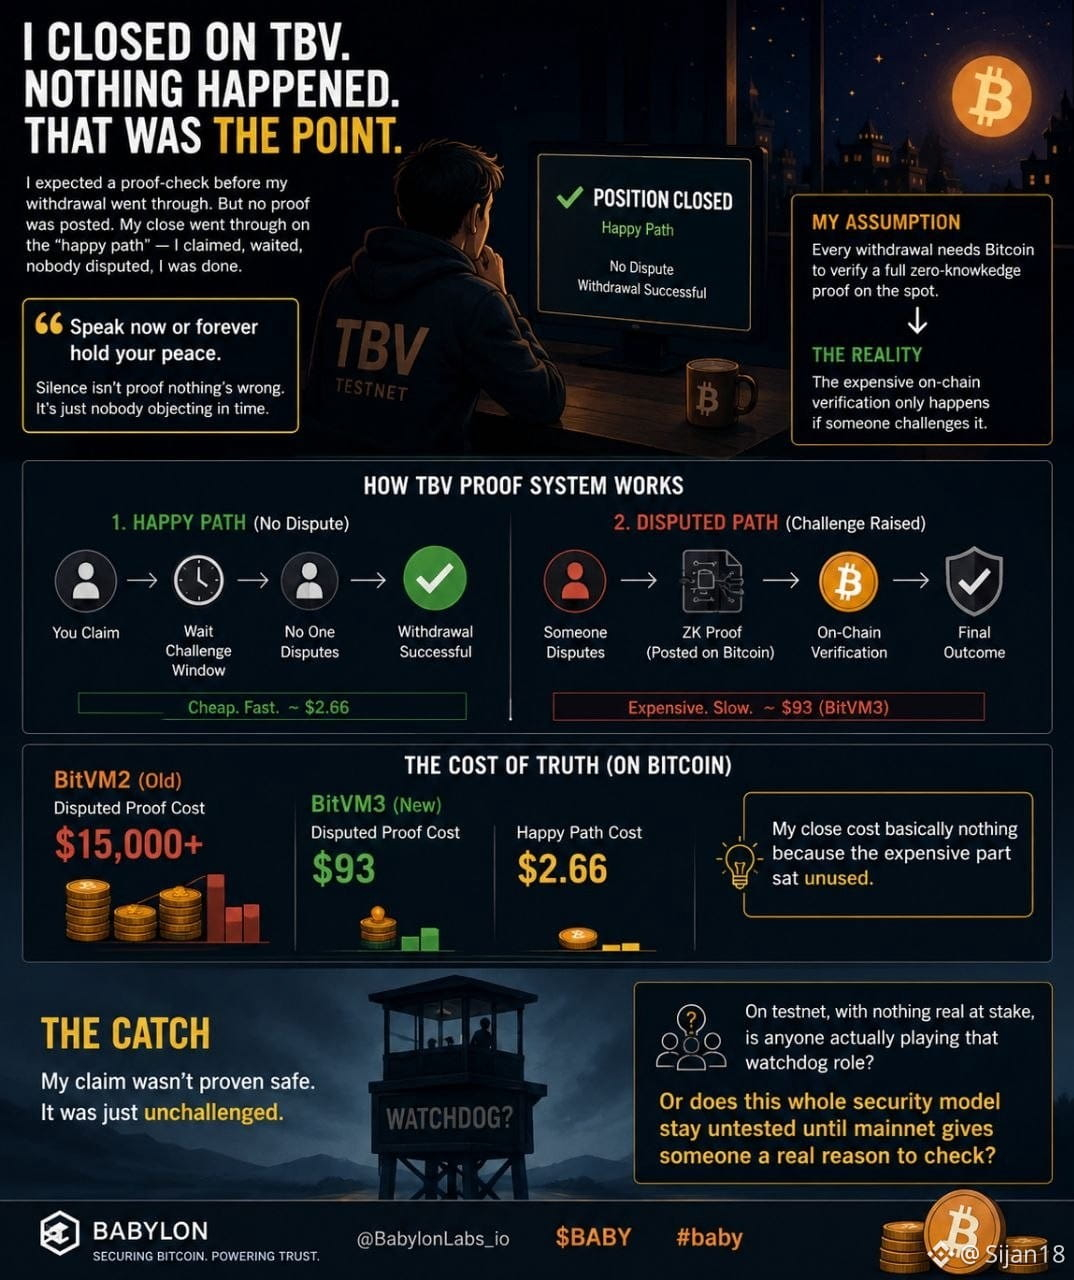
أغلقتُ أمس مركز اختبار على TBV، متوقعًا نوعًا من خطوة التحقق من الإثبات قبل أن يتم تمريره. انتظرت قليلًا. لم يظهر شيء. وكانت هذه في الحقيقة هي الجزء المثير.
كنتُ أظن أن كل سحب يتطلب بيتكوين للتحقق من إثباتٍ كامل لا-معرفة (zero-knowledge) في اللحظة — هذه هي الفكرة كاملة، التحقق دون ثقة. لكن عندما شاهدتُ مطالبتِي الخاصة تبقى هناك، أدركت أن الإثبات لم يُنشر فعليًا. تم تنفيذ إغلاقِي وفقًا لما يسميه البروتوكول "المسار السعيد" — تقول، تنتظر، لا أحد يعترض، وانتهى الأمر. الجزء المكلف، وهو التحقق من الدائرة المموّهة (garbled-circuit) على السلسلة (on-chain)، لا يعمل إلا إذا قام شخصٌ بالتحدّي.
شعرتُ وكأنها عبارة "قل الآن أو إلى الأبد ارفعوا سكوتكم" في حفل زفاف — الصمت ليس دليلًا على أن شيئًا ليس خاطئًا؛ بل هو فقط لأن لا أحد اعترض في الوقت المناسب.
تحققتُ من الأرقام بعد ذلك واتضح أنها صحيحة: النسخة الأقدم من نظام الإثبات هذا، BitVM2، كانت تكلف أكثر من 15000 دولار لنشر إثباتٍ مُتنازعٍ عليه على بيتكوين. خفّضت BitVM3 ذلك إلى 93 دولارًا لنزاع فعلي، وبحوالي 2.66 دولارًا للمسار السعيد الذي مررتُ به للتو. كان إغلاقِي لا يكاد يكلف شيئًا تحديدًا لأن الجزء المكلف بقي غير مستخدم.
وهذه هي المفارقة التي لم أستطع التوقف عن التفكير فيها — لم يكن قد تم إثبات أمان مطالبتِي، بل كانت فقط غير مُعترض عليها. لم يكن هناك من يراقب عن كثب بما يكفي على testnet ليستحق عناء الاعتراض على أي شيء.
فأقول: على testnet، حيث لا يوجد ما هو حقيقي معرض للخطر، هل يقوم أحدٌ فعلاً بدور مراقبة "الكلب الحارس"، أم أن نموذج الأمان هذا يبقى بلا اختبار حتى يمنح mainnet أحدهم سببًا حقيقيًا للتحقق؟
@babylonlabs_io $BABY #baby $1000RATS $KOMA #Babylon
أغلقتُ أمس مركز اختبار على TBV، متوقعًا نوعًا من خطوة التحقق من الإثبات قبل أن يتم تمريره. انتظرت قليلًا. لم يظهر شيء. وكانت هذه في الحقيقة هي الجزء المثير.
كنتُ أظن أن كل سحب يتطلب بيتكوين للتحقق من إثباتٍ كامل لا-معرفة (zero-knowledge) في اللحظة — هذه هي الفكرة كاملة، التحقق دون ثقة. لكن عندما شاهدتُ مطالبتِي الخاصة تبقى هناك، أدركت أن الإثبات لم يُنشر فعليًا. تم تنفيذ إغلاقِي وفقًا لما يسميه البروتوكول "المسار السعيد" — تقول، تنتظر، لا أحد يعترض، وانتهى الأمر. الجزء المكلف، وهو التحقق من الدائرة المموّهة (garbled-circuit) على السلسلة (on-chain)، لا يعمل إلا إذا قام شخصٌ بالتحدّي.
شعرتُ وكأنها عبارة "قل الآن أو إلى الأبد ارفعوا سكوتكم" في حفل زفاف — الصمت ليس دليلًا على أن شيئًا ليس خاطئًا؛ بل هو فقط لأن لا أحد اعترض في الوقت المناسب.
تحققتُ من الأرقام بعد ذلك واتضح أنها صحيحة: النسخة الأقدم من نظام الإثبات هذا، BitVM2، كانت تكلف أكثر من 15000 دولار لنشر إثباتٍ مُتنازعٍ عليه على بيتكوين. خفّضت BitVM3 ذلك إلى 93 دولارًا لنزاع فعلي، وبحوالي 2.66 دولارًا للمسار السعيد الذي مررتُ به للتو. كان إغلاقِي لا يكاد يكلف شيئًا تحديدًا لأن الجزء المكلف بقي غير مستخدم.
وهذه هي المفارقة التي لم أستطع التوقف عن التفكير فيها — لم يكن قد تم إثبات أمان مطالبتِي، بل كانت فقط غير مُعترض عليها. لم يكن هناك من يراقب عن كثب بما يكفي على testnet ليستحق عناء الاعتراض على أي شيء.
فأقول: على testnet، حيث لا يوجد ما هو حقيقي معرض للخطر، هل يقوم أحدٌ فعلاً بدور مراقبة "الكلب الحارس"، أم أن نموذج الأمان هذا يبقى بلا اختبار حتى يمنح mainnet أحدهم سببًا حقيقيًا للتحقق؟
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
كنتُ أظن أن كل سحب يتطلب بيتكوين للتحقق من إثباتٍ كامل لا-معرفة (zero-knowledge) في اللحظة — هذه هي الفكرة كاملة، التحقق دون ثقة. لكن عندما شاهدتُ مطالبتِي الخاصة تبقى هناك، أدركت أن الإثبات لم يُنشر فعليًا. تم تنفيذ إغلاقِي وفقًا لما يسميه البروتوكول "المسار السعيد" — تقول، تنتظر، لا أحد يعترض، وانتهى الأمر. الجزء المكلف، وهو التحقق من الدائرة المموّهة (garbled-circuit) على السلسلة (on-chain)، لا يعمل إلا إذا قام شخصٌ بالتحدّي.
شعرتُ وكأنها عبارة "قل الآن أو إلى الأبد ارفعوا سكوتكم" في حفل زفاف — الصمت ليس دليلًا على أن شيئًا ليس خاطئًا؛ بل هو فقط لأن لا أحد اعترض في الوقت المناسب.
تحققتُ من الأرقام بعد ذلك واتضح أنها صحيحة: النسخة الأقدم من نظام الإثبات هذا، BitVM2، كانت تكلف أكثر من 15000 دولار لنشر إثباتٍ مُتنازعٍ عليه على بيتكوين. خفّضت BitVM3 ذلك إلى 93 دولارًا لنزاع فعلي، وبحوالي 2.66 دولارًا للمسار السعيد الذي مررتُ به للتو. كان إغلاقِي لا يكاد يكلف شيئًا تحديدًا لأن الجزء المكلف بقي غير مستخدم.
وهذه هي المفارقة التي لم أستطع التوقف عن التفكير فيها — لم يكن قد تم إثبات أمان مطالبتِي، بل كانت فقط غير مُعترض عليها. لم يكن هناك من يراقب عن كثب بما يكفي على testnet ليستحق عناء الاعتراض على أي شيء.
فأقول: على testnet، حيث لا يوجد ما هو حقيقي معرض للخطر، هل يقوم أحدٌ فعلاً بدور مراقبة "الكلب الحارس"، أم أن نموذج الأمان هذا يبقى بلا اختبار حتى يمنح mainnet أحدهم سببًا حقيقيًا للتحقق؟
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
4
2
382
·
--
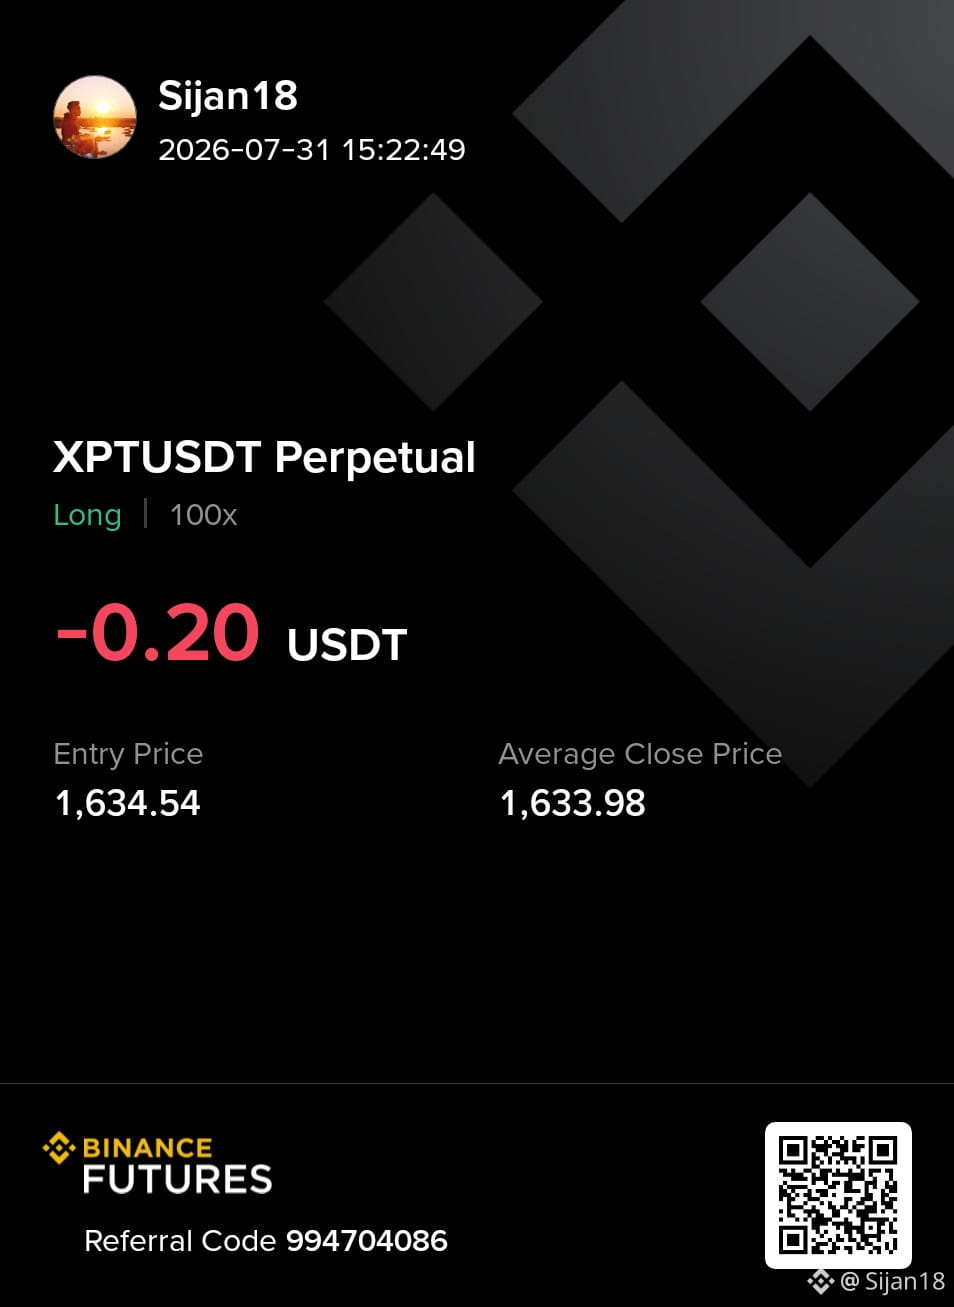
أغلقت للتو صفقة XPTUSDT الدائمة على Binance Futures. كل صفقة هي فرصة للتعلم. انتهت هذه الصفقة بخسارة صغيرة، لكن إدارة المخاطر بانضباط ومراجعة نقاط دخولي أهم من السعي وراء الأرباح السريعة. التحلي بالصبر، والالتزام باستراتيجيتي، والتحسين المستمر سيساعدني على أن أصبح متداولًا أفضل مع مرور الوقت. 📈💪 #ShareMyTradFi
أغلقت للتو صفقة XPTUSDT الدائمة على Binance Futures. كل صفقة هي فرصة للتعلم. انتهت هذه الصفقة بخسارة صغيرة، لكن إدارة المخاطر بانضباط ومراجعة نقاط دخولي أهم من السعي وراء الأرباح السريعة. التحلي بالصبر، والالتزام باستراتيجيتي، والتحسين المستمر سيساعدني على أن أصبح متداولًا أفضل مع مرور الوقت. 📈💪 #ShareMyTradFi
1
1
128
·
--
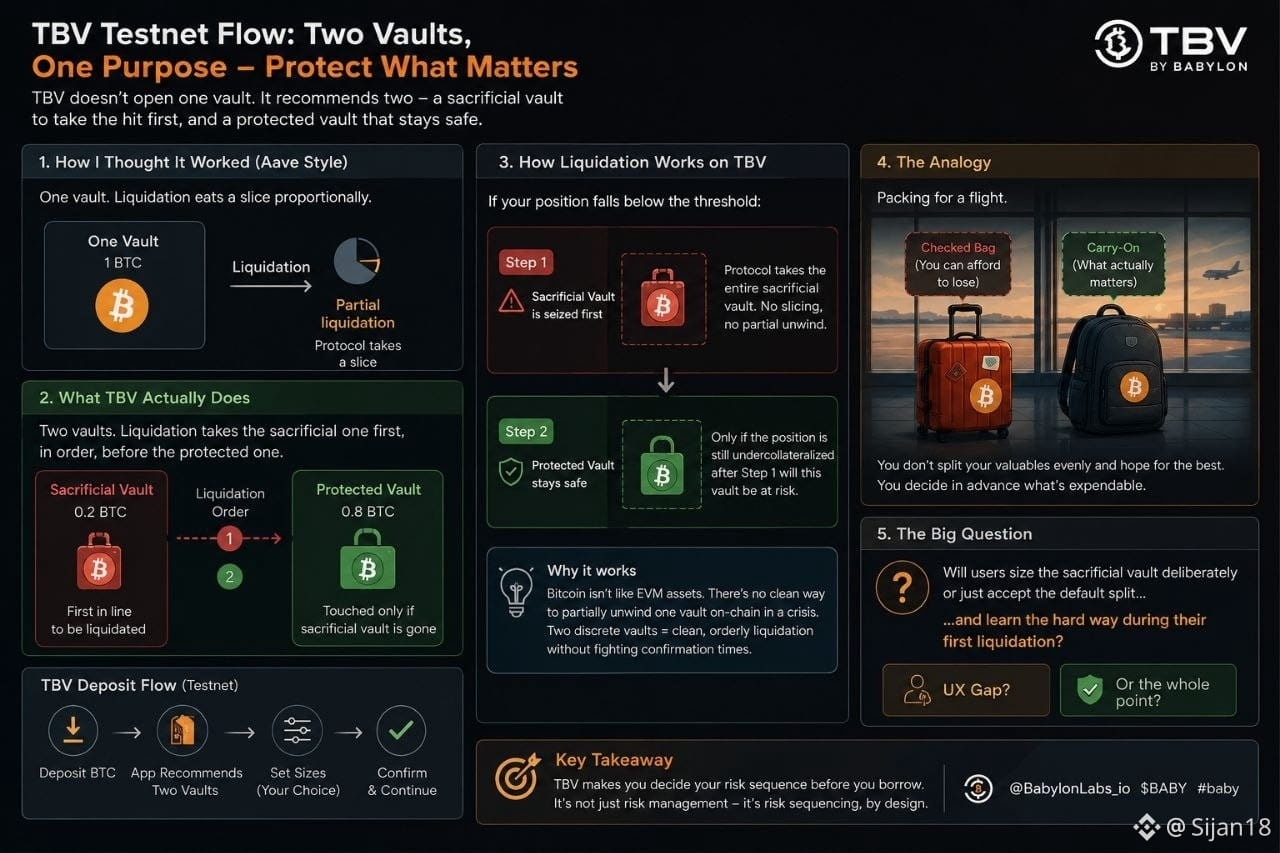
مررت فعليًا بتدفق شبكة الاختبار لـ TBV بدلًا من مجرد قراءة عنه، وتوقفت عند خطوة لم أتوقعها: مباشرة بعد الإيداع، لا يفتح التطبيق مجرد مجلّد واحد. بل يقترح تقسيمه إلى مجلّدين: "مجلّد تضحية" بحجم يغطي ما يتوقعه البروتوكول للاستيلاء عليه أولًا، و"مجلّد محمي" يحتوي على الباقي. يتم تصفية مجلّد التضحية أولًا وبالترتيب قبل أن يتم المساس بالمجلد المحمي أبدًا.
هذا ليس شكلًا كنت أتوقع أن تتم به التصفية هنا. في سوق عادي على Aave، التصفية تلتهم جزءًا من مركز ضمان واحد لديك بشكلٍ تناسبي.
ذكّرني الأمر بالتحضير لرحلة مع حقيبة أنت مستعد تمامًا أن تخسرها. أنت لا تقسم مقتنياتك بالتساوي بين حقيبتين على أمل الأفضل. بل تضع ما يمكنك تحمّل خسارته في الحقيبة التي تذهب في الشحن، وتحتفظ بما يهمك فعلًا معك. TBV يجعلُك تفعل ذلك مع BTC قبل أن تكون قد اقترضت أي شيء — تقرر مسبقًا ما هو قابل للإعطاء، بحيث إذا حدث خطأ، تُؤخذ فقط "الحقيبة المسلمة".
وهذه هي الجزء الذي فوجئني به: عند إعدادات شبكة الاختبار الحالية، مجلّد التضحية هو في الواقع الأكبر من الاثنين، وليس الأصغر. البروتوكول لا يطلب منك تعريض مبلغ رمزي للخطر مسبقًا — بل يطلب منك وضع وزن حقيقي وراء الطُعم.
يصبح الأمر منطقيًا عندما تفكر في السبب. فكّ BTC على شبكة Bitcoin ليس فوريًا مثل استدعاء تصفية عبر EVM — لا توجد طريقة نظيفة لفك جزء فقط من مجلّد مشترك واحد في منتصف الأزمة. وجود مجلّدين منفصلين يعني أن البروتوكول ببساطة يأخذ المجلّد الأصغر دون مشكلة فكّ جزئي، ودون صراع مع أوقات التأكيد أثناء التصفية.
يبدو الأمر أقل كأنه إدارة مخاطر وأكثر كونه تسلسل مخاطر، يتم تحديده بواسطة المودع بدلًا من البروتوكول.
أتساءل كم عدد الأشخاص الذين سيحددون حجم مجلّد التضحية عمدًا بالفعل بدلًا من قبول التقسيم الافتراضي في التطبيق فقط، ثم معرفة ما الذي اشتركوا فيه خلال أول عملية تصفية — هل هذه فجوة في تجربة المستخدم، أم أن إجبارك على اتخاذ القرار مسبقًا هو أصلًا الهدف؟
@babylonlabs_io $BABY #baby $KOMA $AKE
مررت فعليًا بتدفق شبكة الاختبار لـ TBV بدلًا من مجرد قراءة عنه، وتوقفت عند خطوة لم أتوقعها: مباشرة بعد الإيداع، لا يفتح التطبيق مجرد مجلّد واحد. بل يقترح تقسيمه إلى مجلّدين: "مجلّد تضحية" بحجم يغطي ما يتوقعه البروتوكول للاستيلاء عليه أولًا، و"مجلّد محمي" يحتوي على الباقي. يتم تصفية مجلّد التضحية أولًا وبالترتيب قبل أن يتم المساس بالمجلد المحمي أبدًا.
هذا ليس شكلًا كنت أتوقع أن تتم به التصفية هنا. في سوق عادي على Aave، التصفية تلتهم جزءًا من مركز ضمان واحد لديك بشكلٍ تناسبي.
ذكّرني الأمر بالتحضير لرحلة مع حقيبة أنت مستعد تمامًا أن تخسرها. أنت لا تقسم مقتنياتك بالتساوي بين حقيبتين على أمل الأفضل. بل تضع ما يمكنك تحمّل خسارته في الحقيبة التي تذهب في الشحن، وتحتفظ بما يهمك فعلًا معك. TBV يجعلُك تفعل ذلك مع BTC قبل أن تكون قد اقترضت أي شيء — تقرر مسبقًا ما هو قابل للإعطاء، بحيث إذا حدث خطأ، تُؤخذ فقط "الحقيبة المسلمة".
وهذه هي الجزء الذي فوجئني به: عند إعدادات شبكة الاختبار الحالية، مجلّد التضحية هو في الواقع الأكبر من الاثنين، وليس الأصغر. البروتوكول لا يطلب منك تعريض مبلغ رمزي للخطر مسبقًا — بل يطلب منك وضع وزن حقيقي وراء الطُعم.
يصبح الأمر منطقيًا عندما تفكر في السبب. فكّ BTC على شبكة Bitcoin ليس فوريًا مثل استدعاء تصفية عبر EVM — لا توجد طريقة نظيفة لفك جزء فقط من مجلّد مشترك واحد في منتصف الأزمة. وجود مجلّدين منفصلين يعني أن البروتوكول ببساطة يأخذ المجلّد الأصغر دون مشكلة فكّ جزئي، ودون صراع مع أوقات التأكيد أثناء التصفية.
يبدو الأمر أقل كأنه إدارة مخاطر وأكثر كونه تسلسل مخاطر، يتم تحديده بواسطة المودع بدلًا من البروتوكول.
أتساءل كم عدد الأشخاص الذين سيحددون حجم مجلّد التضحية عمدًا بالفعل بدلًا من قبول التقسيم الافتراضي في التطبيق فقط، ثم معرفة ما الذي اشتركوا فيه خلال أول عملية تصفية — هل هذه فجوة في تجربة المستخدم، أم أن إجبارك على اتخاذ القرار مسبقًا هو أصلًا الهدف؟
@BabylonLabs_io $BABY #baby $KOMA $AKE
هذا ليس شكلًا كنت أتوقع أن تتم به التصفية هنا. في سوق عادي على Aave، التصفية تلتهم جزءًا من مركز ضمان واحد لديك بشكلٍ تناسبي.
ذكّرني الأمر بالتحضير لرحلة مع حقيبة أنت مستعد تمامًا أن تخسرها. أنت لا تقسم مقتنياتك بالتساوي بين حقيبتين على أمل الأفضل. بل تضع ما يمكنك تحمّل خسارته في الحقيبة التي تذهب في الشحن، وتحتفظ بما يهمك فعلًا معك. TBV يجعلُك تفعل ذلك مع BTC قبل أن تكون قد اقترضت أي شيء — تقرر مسبقًا ما هو قابل للإعطاء، بحيث إذا حدث خطأ، تُؤخذ فقط "الحقيبة المسلمة".
وهذه هي الجزء الذي فوجئني به: عند إعدادات شبكة الاختبار الحالية، مجلّد التضحية هو في الواقع الأكبر من الاثنين، وليس الأصغر. البروتوكول لا يطلب منك تعريض مبلغ رمزي للخطر مسبقًا — بل يطلب منك وضع وزن حقيقي وراء الطُعم.
يصبح الأمر منطقيًا عندما تفكر في السبب. فكّ BTC على شبكة Bitcoin ليس فوريًا مثل استدعاء تصفية عبر EVM — لا توجد طريقة نظيفة لفك جزء فقط من مجلّد مشترك واحد في منتصف الأزمة. وجود مجلّدين منفصلين يعني أن البروتوكول ببساطة يأخذ المجلّد الأصغر دون مشكلة فكّ جزئي، ودون صراع مع أوقات التأكيد أثناء التصفية.
يبدو الأمر أقل كأنه إدارة مخاطر وأكثر كونه تسلسل مخاطر، يتم تحديده بواسطة المودع بدلًا من البروتوكول.
أتساءل كم عدد الأشخاص الذين سيحددون حجم مجلّد التضحية عمدًا بالفعل بدلًا من قبول التقسيم الافتراضي في التطبيق فقط، ثم معرفة ما الذي اشتركوا فيه خلال أول عملية تصفية — هل هذه فجوة في تجربة المستخدم، أم أن إجبارك على اتخاذ القرار مسبقًا هو أصلًا الهدف؟
@BabylonLabs_io $BABY #baby $KOMA $AKE
4
2
126
·
--
تابعت الحيرة: لماذا قامت بابل بتقسيم ذلك إلى بروتوكولين منفصلين بدلًا من بناء نظام واحد؟ اتضح أن جانبَ الوسم الزمني هو الجزء الذي لا يكاد يتحدث عنه أحد.
يتم في عملية الرهن قفل بيتكوين (BTC). والوسم الزمني هو ما يجعل فكّ الرهن سريعًا. تقوم بابل بتجميع نحو 300 بلوك في نقطة تحقق (checkpoint) واحدة كل فترة (epoch)، ثم تنشر نقطة التحقق هذه على بيتكوين. بمجرد أن تصبح على بيتكوين، فإن إعادة كتابتها تعني مهاجمة بيتكوين نفسها — لا مجرد مجموعة المُتحققين الخاصة ببابل.
ظللت أفكر فيه مثل البريد المسجّل. يمكن لأي شخص أن يدّعي أن رسالة وصلت في يوم معيّن، لكن ختم مكتب البريد هو الشيء الذي لا يمكن لأحد الجدل بشأنه لاحقًا. بابل لا تبتكر نظام مطالبات جديدًا — بل إنها تمشي كل 300 بلوك إلى ذلك الكاتب الوحيد الذي لا يمكن تزوير ختمه.
وهذه هي في الواقع الأسباب التي جعلت فكّ الرهن ينخفض من فترة تهدئة PoS المعتادة التي تبلغ 21 يومًا إلى مجرد ساعات. تحتاج معظم السلاسل إلى نافذة طويلة لأنّها تعتمد على الإجماع الاجتماعي لاكتشاف المُتحقق الذي يقوم بفكّ رهنه، ثم تُنشئ بهدوء تفرّعًا (fork) لحالة سلسلة قديمة — وهو هجوم من نوع "الهجوم طويل المدى". لا تحتاج بابل إلى طبقة الإجماع الاجتماعي. الختم هو الدليل.
السعر اليوم حوالي 0.0116 دولار، منخفض على مدار الأسبوع، وقيمة السوق قرب 44–46 مليون دولار. لا شيء من ذلك يحرك حسابات نقطة التحقق ولو قليلًا — فالأمن الذي تنتجه هذه المنظومة ليس مُسعّرًا في BABY، بل مُسعّر في مقدار ما سيكلف تزوير ذلك الختم.
ومع ذلك ما زالت هناك نقطة واحدة تدور في ذهني: سلسلة بابل نفسها هي الكاتب الذي يحمل الرسائل إلى مكتب البريد. إذا توقفت هذه الرحلة أو تم تقييدها بالرقابة، فهل تبقى وعدا فكّ الرهن لمدة يومين، أم أنها بهدوء تصبح خاضعة لنفس مشكلة الإجماع الاجتماعي التي بُنيت لإزالتها؟
@babylonlabs_io $BABY #baby $COTI $UAI
ما هي أكبر ابتكارات تصميم بابل؟
تابعت الحيرة: لماذا قامت بابل بتقسيم ذلك إلى بروتوكولين منفصلين بدلًا من بناء نظام واحد؟ اتضح أن جانبَ الوسم الزمني هو الجزء الذي لا يكاد يتحدث عنه أحد.
يتم في عملية الرهن قفل بيتكوين (BTC). والوسم الزمني هو ما يجعل فكّ الرهن سريعًا. تقوم بابل بتجميع نحو 300 بلوك في نقطة تحقق (checkpoint) واحدة كل فترة (epoch)، ثم تنشر نقطة التحقق هذه على بيتكوين. بمجرد أن تصبح على بيتكوين، فإن إعادة كتابتها تعني مهاجمة بيتكوين نفسها — لا مجرد مجموعة المُتحققين الخاصة ببابل.
ظللت أفكر فيه مثل البريد المسجّل. يمكن لأي شخص أن يدّعي أن رسالة وصلت في يوم معيّن، لكن ختم مكتب البريد هو الشيء الذي لا يمكن لأحد الجدل بشأنه لاحقًا. بابل لا تبتكر نظام مطالبات جديدًا — بل إنها تمشي كل 300 بلوك إلى ذلك الكاتب الوحيد الذي لا يمكن تزوير ختمه.
وهذه هي في الواقع الأسباب التي جعلت فكّ الرهن ينخفض من فترة تهدئة PoS المعتادة التي تبلغ 21 يومًا إلى مجرد ساعات. تحتاج معظم السلاسل إلى نافذة طويلة لأنّها تعتمد على الإجماع الاجتماعي لاكتشاف المُتحقق الذي يقوم بفكّ رهنه، ثم تُنشئ بهدوء تفرّعًا (fork) لحالة سلسلة قديمة — وهو هجوم من نوع "الهجوم طويل المدى". لا تحتاج بابل إلى طبقة الإجماع الاجتماعي. الختم هو الدليل.
السعر اليوم حوالي 0.0116 دولار، منخفض على مدار الأسبوع، وقيمة السوق قرب 44–46 مليون دولار. لا شيء من ذلك يحرك حسابات نقطة التحقق ولو قليلًا — فالأمن الذي تنتجه هذه المنظومة ليس مُسعّرًا في BABY، بل مُسعّر في مقدار ما سيكلف تزوير ذلك الختم.
ومع ذلك ما زالت هناك نقطة واحدة تدور في ذهني: سلسلة بابل نفسها هي الكاتب الذي يحمل الرسائل إلى مكتب البريد. إذا توقفت هذه الرحلة أو تم تقييدها بالرقابة، فهل تبقى وعدا فكّ الرهن لمدة يومين، أم أنها بهدوء تصبح خاضعة لنفس مشكلة الإجماع الاجتماعي التي بُنيت لإزالتها؟
@BabylonLabs_io $BABY #baby $COTI $UAI
ما هي أكبر ابتكارات تصميم بابل؟
يتم في عملية الرهن قفل بيتكوين (BTC). والوسم الزمني هو ما يجعل فكّ الرهن سريعًا. تقوم بابل بتجميع نحو 300 بلوك في نقطة تحقق (checkpoint) واحدة كل فترة (epoch)، ثم تنشر نقطة التحقق هذه على بيتكوين. بمجرد أن تصبح على بيتكوين، فإن إعادة كتابتها تعني مهاجمة بيتكوين نفسها — لا مجرد مجموعة المُتحققين الخاصة ببابل.
ظللت أفكر فيه مثل البريد المسجّل. يمكن لأي شخص أن يدّعي أن رسالة وصلت في يوم معيّن، لكن ختم مكتب البريد هو الشيء الذي لا يمكن لأحد الجدل بشأنه لاحقًا. بابل لا تبتكر نظام مطالبات جديدًا — بل إنها تمشي كل 300 بلوك إلى ذلك الكاتب الوحيد الذي لا يمكن تزوير ختمه.
وهذه هي في الواقع الأسباب التي جعلت فكّ الرهن ينخفض من فترة تهدئة PoS المعتادة التي تبلغ 21 يومًا إلى مجرد ساعات. تحتاج معظم السلاسل إلى نافذة طويلة لأنّها تعتمد على الإجماع الاجتماعي لاكتشاف المُتحقق الذي يقوم بفكّ رهنه، ثم تُنشئ بهدوء تفرّعًا (fork) لحالة سلسلة قديمة — وهو هجوم من نوع "الهجوم طويل المدى". لا تحتاج بابل إلى طبقة الإجماع الاجتماعي. الختم هو الدليل.
السعر اليوم حوالي 0.0116 دولار، منخفض على مدار الأسبوع، وقيمة السوق قرب 44–46 مليون دولار. لا شيء من ذلك يحرك حسابات نقطة التحقق ولو قليلًا — فالأمن الذي تنتجه هذه المنظومة ليس مُسعّرًا في BABY، بل مُسعّر في مقدار ما سيكلف تزوير ذلك الختم.
ومع ذلك ما زالت هناك نقطة واحدة تدور في ذهني: سلسلة بابل نفسها هي الكاتب الذي يحمل الرسائل إلى مكتب البريد. إذا توقفت هذه الرحلة أو تم تقييدها بالرقابة، فهل تبقى وعدا فكّ الرهن لمدة يومين، أم أنها بهدوء تصبح خاضعة لنفس مشكلة الإجماع الاجتماعي التي بُنيت لإزالتها؟
@BabylonLabs_io $BABY #baby $COTI $UAI
ما هي أكبر ابتكارات تصميم بابل؟
🟠 BTC timestamping
0%
🔒 Native BTC staking
0%
⚡ 2-day unbonding
0%
🤔 Still researching
0%
0 الأصوات • تمّ إغلاق التصويت
2
59
·
--
صحيح جزئيًا
فاتني نافذة مكافأة المشاركة في الاستحواذ المشترك (co-staking) الشهر الماضي بفارق ست ساعات. لم أكن حتى أعلم بوجودها حتى بعد أن كان الموعد النهائي قد انقضى—فقط لاحظت دفعة أصغر مما توقعت وبدأت بالبحث.
إليك ما وجدته: مزوّدو Finality Providers لدى Babylon لا يمكنهم تدوير مفاتيحهم. بمجرد أن يسجّل المزوّد مفتاح EOTS ومفتاح Genesis، تصبح الهوية ثابتة بشكل دائم—لا يمكن استبدال مفتاح تم اختراقه كما يحدث في معظم شبكات المُدقّقين. وهذا مرتبط مباشرةً بتصميم الإجراء الخاص بالـ slashing: إذا قام المزوّد بالتوقيع المزدوج (double-signs)، يمكن لآلية EOTS كشف بيانات المفتاح اللازمة لإسقاطه (slashing). إن ثبات الهوية هو ما يجعل هذا التهديد حقيقيًا.
كنت أظن أن تدوير المفاتيح مجرد ممارسة تشغيلية قياسية في كل مكان. لكن الأمر هنا عكس ذلك—فقد أزال البروتوكول هذا المرونة عمدًا حتى لا يمكن إعادة ضبط المساءلة بهدوء.
وهذا يعني أن الخطر الحقيقي على مزوّد Finality Provider ليس التشفير، بل البقاء لسنوات مع أعطال عتاد متكررة، وتبدّل الموظفين، وعمليات ترحيل البنية التحتية دون أن تلمس أبدًا ذلك المفتاح الوحيد.
هل ستفوّض مزوّدًا يعمل على مفتاح دائم واحد لسنوات، أم أن هذا الإعداد يجعلك تريد إثباتًا أولًا من خطة نسخهم الاحتياطي التشغيلية؟
@babylonlabs_io $BABY #baby $BULLA $ON
{future}(ONUSDT)
معظم المُدقّقين: يدوّرون المفاتيح عند اختراقها. Babylon FPs: عالقون بمفتاح واحد، إلى الأبد. أي نهج تثق به أكثر؟
فاتني نافذة مكافأة المشاركة في الاستحواذ المشترك (co-staking) الشهر الماضي بفارق ست ساعات. لم أكن حتى أعلم بوجودها حتى بعد أن كان الموعد النهائي قد انقضى—فقط لاحظت دفعة أصغر مما توقعت وبدأت بالبحث.
إليك ما وجدته: مزوّدو Finality Providers لدى Babylon لا يمكنهم تدوير مفاتيحهم. بمجرد أن يسجّل المزوّد مفتاح EOTS ومفتاح Genesis، تصبح الهوية ثابتة بشكل دائم—لا يمكن استبدال مفتاح تم اختراقه كما يحدث في معظم شبكات المُدقّقين. وهذا مرتبط مباشرةً بتصميم الإجراء الخاص بالـ slashing: إذا قام المزوّد بالتوقيع المزدوج (double-signs)، يمكن لآلية EOTS كشف بيانات المفتاح اللازمة لإسقاطه (slashing). إن ثبات الهوية هو ما يجعل هذا التهديد حقيقيًا.
كنت أظن أن تدوير المفاتيح مجرد ممارسة تشغيلية قياسية في كل مكان. لكن الأمر هنا عكس ذلك—فقد أزال البروتوكول هذا المرونة عمدًا حتى لا يمكن إعادة ضبط المساءلة بهدوء.
وهذا يعني أن الخطر الحقيقي على مزوّد Finality Provider ليس التشفير، بل البقاء لسنوات مع أعطال عتاد متكررة، وتبدّل الموظفين، وعمليات ترحيل البنية التحتية دون أن تلمس أبدًا ذلك المفتاح الوحيد.
هل ستفوّض مزوّدًا يعمل على مفتاح دائم واحد لسنوات، أم أن هذا الإعداد يجعلك تريد إثباتًا أولًا من خطة نسخهم الاحتياطي التشغيلية؟
@BabylonLabs_io $BABY #baby $BULLA $ON
معظم المُدقّقين: يدوّرون المفاتيح عند اختراقها. Babylon FPs: عالقون بمفتاح واحد، إلى الأبد. أي نهج تثق به أكثر؟
إليك ما وجدته: مزوّدو Finality Providers لدى Babylon لا يمكنهم تدوير مفاتيحهم. بمجرد أن يسجّل المزوّد مفتاح EOTS ومفتاح Genesis، تصبح الهوية ثابتة بشكل دائم—لا يمكن استبدال مفتاح تم اختراقه كما يحدث في معظم شبكات المُدقّقين. وهذا مرتبط مباشرةً بتصميم الإجراء الخاص بالـ slashing: إذا قام المزوّد بالتوقيع المزدوج (double-signs)، يمكن لآلية EOTS كشف بيانات المفتاح اللازمة لإسقاطه (slashing). إن ثبات الهوية هو ما يجعل هذا التهديد حقيقيًا.
كنت أظن أن تدوير المفاتيح مجرد ممارسة تشغيلية قياسية في كل مكان. لكن الأمر هنا عكس ذلك—فقد أزال البروتوكول هذا المرونة عمدًا حتى لا يمكن إعادة ضبط المساءلة بهدوء.
وهذا يعني أن الخطر الحقيقي على مزوّد Finality Provider ليس التشفير، بل البقاء لسنوات مع أعطال عتاد متكررة، وتبدّل الموظفين، وعمليات ترحيل البنية التحتية دون أن تلمس أبدًا ذلك المفتاح الوحيد.
هل ستفوّض مزوّدًا يعمل على مفتاح دائم واحد لسنوات، أم أن هذا الإعداد يجعلك تريد إثباتًا أولًا من خطة نسخهم الاحتياطي التشغيلية؟
@BabylonLabs_io $BABY #baby $BULLA $ON
معظم المُدقّقين: يدوّرون المفاتيح عند اختراقها. Babylon FPs: عالقون بمفتاح واحد، إلى الأبد. أي نهج تثق به أكثر؟
Rotation flexibility 🔄
0%
Permanent accountability 🔒
100%
Neither convinces me 🤷
0%
1 الأصوات • تمّ إغلاق التصويت
10
6
766
·
--
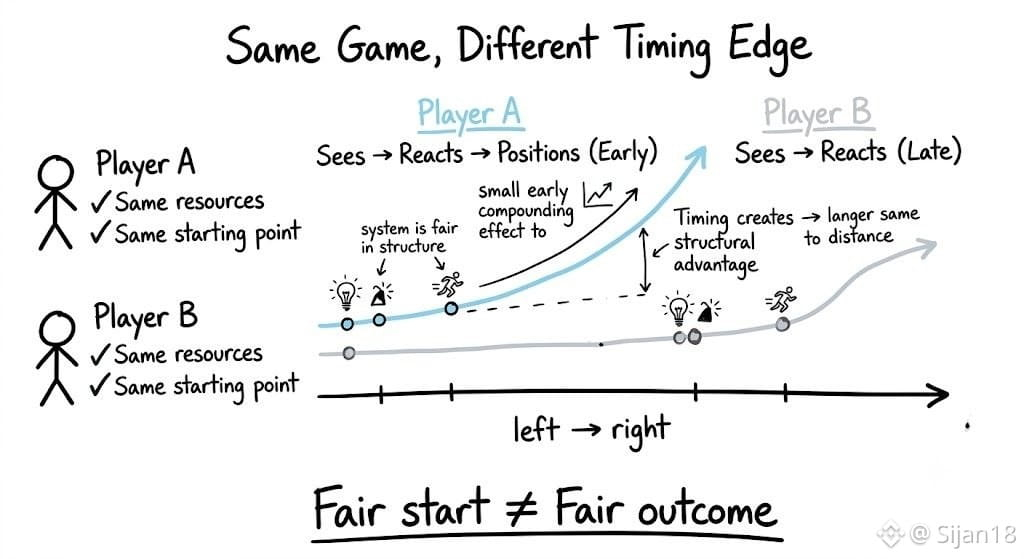
لاحظت شيئًا غريبًا أثناء لعب لعبة أونلاين.
بدأ لاعبان بنفس الموارد.
نفس القواعد.
نفس الفرصة.
لكن بعد فترة، كان أحدهما دائمًا في المقدمة.
ليس لأن لديه أكثر.
بل لأنه كان يتحرك أولًا… في كل مرة.
رأوا الفرص في وقت أبكر.
كانوا أسرع في رد الفعل.
وضعوا أنفسهم قبل أن يدرك الآخرون حتى ما كان يحدث.
كانت اللعبة عادلة.
لكن النتائج لم تكن كذلك.
ظل ذلك عالقًا في ذهني أثناء بحثي في Babylon.
كنت أظن أن أنظمة مثل هذه ترتبط أساسًا بالأمان.
إذا كان Bitcoin يؤمّن طبقة الأساس،
إذا كان كل شيء قابلًا للتحقق،
إذا لم يستطع أحد أن يغش…
فإن النظام يكون عادلاً.
لكن الآن لست متأكدًا إلى هذا الحد.
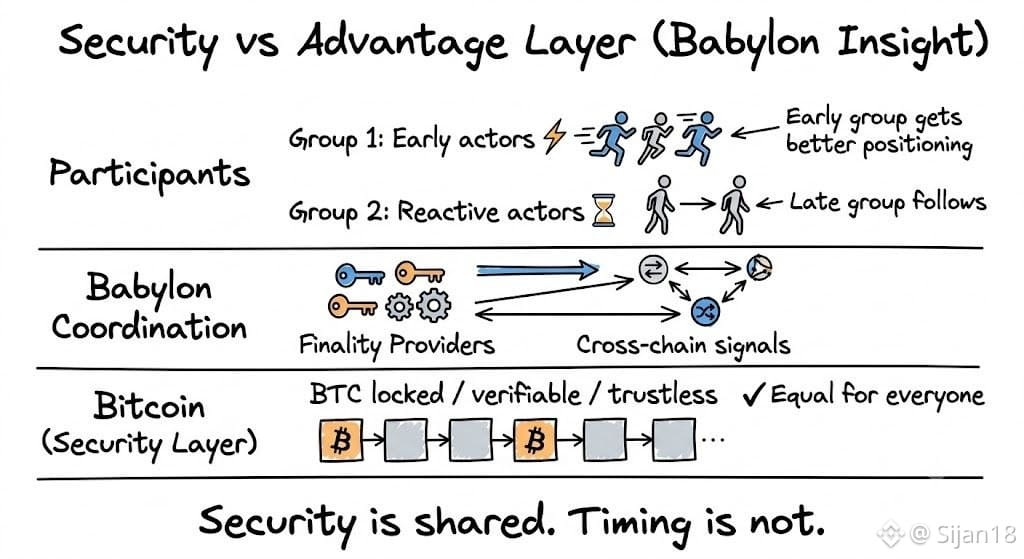
لأن Babylon يفصل الأدوار بطريقة يسهل تفويتها.
BTC يوفر الوزن.
لكن التنسيق—عبر مزوّدي الإنهاء (finality providers) والمشاركة عبر السلاسل—هو ما يحدد كيفية استخدام هذا الوزن فعليًا.
وهذا يعني:
ليس الجميع يلعبون اللعبة نفسها.
بعض المشاركين يتفاعلون مع النظام.
بينما آخرون يشكّلونه في الوقت الفعلي.
ومع مرور الوقت، يتراكم هذا الفرق.
ليس لأن القواعد تُكسر.
بل لأن التوقيت والتنسيق يصبحان ميزة.
لذلك لا تكمن المسألة فقط في:
“هل النظام لا يتطلب الثقة؟”
قد تكون:
“من يستطيع باستمرار أن يتصرف أولًا داخل هذا النظام؟”
لأن إذا كانت المجموعة نفسها تواصل رؤية الفرص، والتفاعل، والتموضع في وقت أبكر من الجميع…
فيمكن عندها أن يظل النظام كاملًا بلا إذن—
ومع ذلك يتركّز التفوق.
لا أعتقد أن هذا خلل.
لكن ذلك يغيّر طريقتي في التفكير بشأنه.
Babylon لا يوسّع فائدة Bitcoin فحسب.
بل يُنشئ نظامًا يكون فيه
الأمان مشتركًا… لكن قد لا تكون الميزة كذلك.
ولا زلت أحاول فهم كيف سينعكس ذلك عندما تتحرك قيمة أكبر عبره.
@babylonlabs_io
#baby $BABY #Babylon #baby $BABY
لاحظت شيئًا غريبًا أثناء لعب لعبة أونلاين.
بدأ لاعبان بنفس الموارد.
نفس القواعد.
نفس الفرصة.
لكن بعد فترة، كان أحدهما دائمًا في المقدمة.
ليس لأن لديه أكثر.
بل لأنه كان يتحرك أولًا… في كل مرة.
رأوا الفرص في وقت أبكر.
كانوا أسرع في رد الفعل.
وضعوا أنفسهم قبل أن يدرك الآخرون حتى ما كان يحدث.
كانت اللعبة عادلة.
لكن النتائج لم تكن كذلك.
ظل ذلك عالقًا في ذهني أثناء بحثي في Babylon.
كنت أظن أن أنظمة مثل هذه ترتبط أساسًا بالأمان.
إذا كان Bitcoin يؤمّن طبقة الأساس،
إذا كان كل شيء قابلًا للتحقق،
إذا لم يستطع أحد أن يغش…
فإن النظام يكون عادلاً.
لكن الآن لست متأكدًا إلى هذا الحد.
لأن Babylon يفصل الأدوار بطريقة يسهل تفويتها.
BTC يوفر الوزن.
لكن التنسيق—عبر مزوّدي الإنهاء (finality providers) والمشاركة عبر السلاسل—هو ما يحدد كيفية استخدام هذا الوزن فعليًا.
وهذا يعني:
ليس الجميع يلعبون اللعبة نفسها.
بعض المشاركين يتفاعلون مع النظام.
بينما آخرون يشكّلونه في الوقت الفعلي.
ومع مرور الوقت، يتراكم هذا الفرق.
ليس لأن القواعد تُكسر.
بل لأن التوقيت والتنسيق يصبحان ميزة.
لذلك لا تكمن المسألة فقط في:
“هل النظام لا يتطلب الثقة؟”
قد تكون:
“من يستطيع باستمرار أن يتصرف أولًا داخل هذا النظام؟”
لأن إذا كانت المجموعة نفسها تواصل رؤية الفرص، والتفاعل، والتموضع في وقت أبكر من الجميع…
فيمكن عندها أن يظل النظام كاملًا بلا إذن—
ومع ذلك يتركّز التفوق.
لا أعتقد أن هذا خلل.
لكن ذلك يغيّر طريقتي في التفكير بشأنه.
Babylon لا يوسّع فائدة Bitcoin فحسب.
بل يُنشئ نظامًا يكون فيه
الأمان مشتركًا… لكن قد لا تكون الميزة كذلك.
ولا زلت أحاول فهم كيف سينعكس ذلك عندما تتحرك قيمة أكبر عبره.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
بدأ لاعبان بنفس الموارد.
نفس القواعد.
نفس الفرصة.
لكن بعد فترة، كان أحدهما دائمًا في المقدمة.
ليس لأن لديه أكثر.
بل لأنه كان يتحرك أولًا… في كل مرة.
رأوا الفرص في وقت أبكر.
كانوا أسرع في رد الفعل.
وضعوا أنفسهم قبل أن يدرك الآخرون حتى ما كان يحدث.
كانت اللعبة عادلة.
لكن النتائج لم تكن كذلك.
ظل ذلك عالقًا في ذهني أثناء بحثي في Babylon.
كنت أظن أن أنظمة مثل هذه ترتبط أساسًا بالأمان.
إذا كان Bitcoin يؤمّن طبقة الأساس،
إذا كان كل شيء قابلًا للتحقق،
إذا لم يستطع أحد أن يغش…
فإن النظام يكون عادلاً.
لكن الآن لست متأكدًا إلى هذا الحد.
لأن Babylon يفصل الأدوار بطريقة يسهل تفويتها.
BTC يوفر الوزن.
لكن التنسيق—عبر مزوّدي الإنهاء (finality providers) والمشاركة عبر السلاسل—هو ما يحدد كيفية استخدام هذا الوزن فعليًا.
وهذا يعني:
ليس الجميع يلعبون اللعبة نفسها.
بعض المشاركين يتفاعلون مع النظام.
بينما آخرون يشكّلونه في الوقت الفعلي.
ومع مرور الوقت، يتراكم هذا الفرق.
ليس لأن القواعد تُكسر.
بل لأن التوقيت والتنسيق يصبحان ميزة.
لذلك لا تكمن المسألة فقط في:
“هل النظام لا يتطلب الثقة؟”
قد تكون:
“من يستطيع باستمرار أن يتصرف أولًا داخل هذا النظام؟”
لأن إذا كانت المجموعة نفسها تواصل رؤية الفرص، والتفاعل، والتموضع في وقت أبكر من الجميع…
فيمكن عندها أن يظل النظام كاملًا بلا إذن—
ومع ذلك يتركّز التفوق.
لا أعتقد أن هذا خلل.
لكن ذلك يغيّر طريقتي في التفكير بشأنه.
Babylon لا يوسّع فائدة Bitcoin فحسب.
بل يُنشئ نظامًا يكون فيه
الأمان مشتركًا… لكن قد لا تكون الميزة كذلك.
ولا زلت أحاول فهم كيف سينعكس ذلك عندما تتحرك قيمة أكبر عبره.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
2
1
113
·
--
#baby $BABY
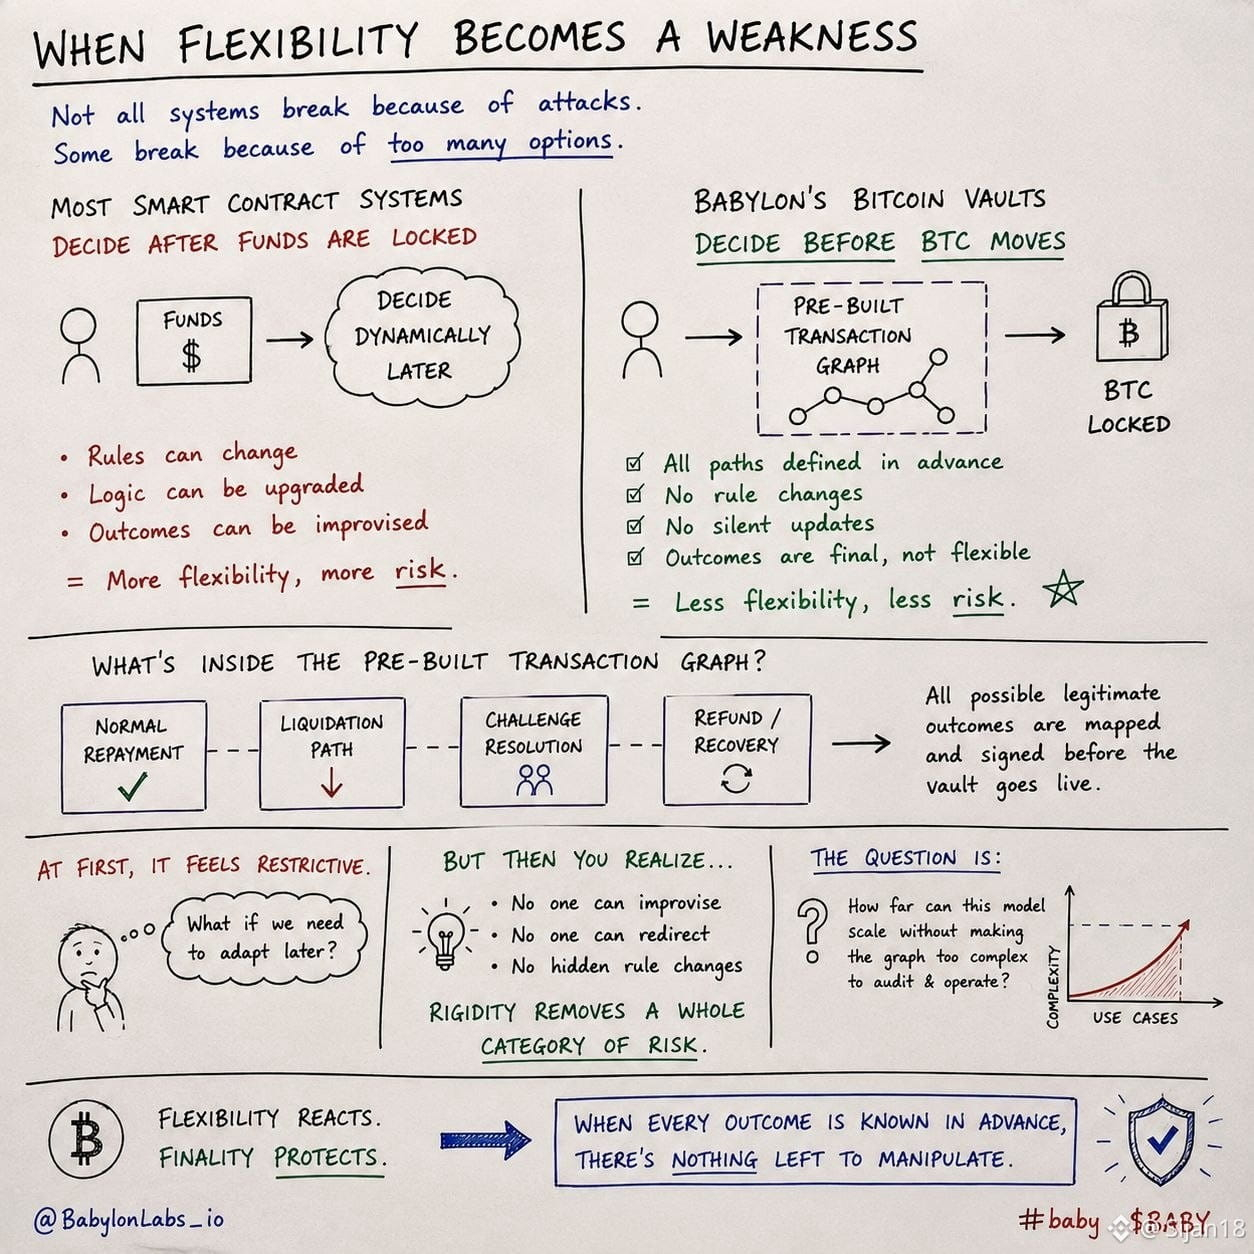
غالبًا ما نعتقد أن المرونة قوة.
خيارات أكثر.
قدرة أكبر على التكيّف.
طرق أكثر للاستجابة.
لكن الاطلاع على تصاميم خزائن البيتكوين التي استخدمها <span></span> جعلني أتساءل عن ذلك.
ماذا لو كانت المرونة هي المكان الذي تُستغل فيه الأنظمة فعليًا؟
بدلًا من تحديد ما يجب فعله بعد قفل الأموال…
نهج بابلون يحدد النتائج قبل حدوث أي شيء.
ليس مسارًا واحدًا.
بل خريطة كاملة للنتائج الممكنة.
في البداية، يبدو ذلك مقيدًا.
لكن حين تدرك:
لا أحد يستطيع الارتجال لاحقًا.
لا أحد يستطيع “تعديل” الظروف أثناء العملية.
لا تغييرات خفية في القواعد.
هذه الصلابة تزيل فئة كاملة من المخاطر.
إنه لا يحاول أن يكون ديناميكيًا.
بل يحاول أن يكون نهائيًا.
وهذا فلسفة تصميم مختلفة جدًا عن معظم منصات العقود الذكية.
الآن أتساءل:
عندما تصبح الأنظمة أكثر تعقيدًا، هل تزيد المرونة المخاطر بدلًا من تقليلها؟
لأنّه إذا كان كل إجراء ممكن معروفًا مسبقًا…
فلن يبقى شيء للتلاعب به.
#baby $BABY @babylonlabs_io
#baby $BABY
غالبًا ما نعتقد أن المرونة قوة.
خيارات أكثر.
قدرة أكبر على التكيّف.
طرق أكثر للاستجابة.
لكن الاطلاع على تصاميم خزائن البيتكوين التي استخدمها <span></span> جعلني أتساءل عن ذلك.
ماذا لو كانت المرونة هي المكان الذي تُستغل فيه الأنظمة فعليًا؟
بدلًا من تحديد ما يجب فعله بعد قفل الأموال…
نهج بابلون يحدد النتائج قبل حدوث أي شيء.
ليس مسارًا واحدًا.
بل خريطة كاملة للنتائج الممكنة.
في البداية، يبدو ذلك مقيدًا.
لكن حين تدرك:
لا أحد يستطيع الارتجال لاحقًا.
لا أحد يستطيع “تعديل” الظروف أثناء العملية.
لا تغييرات خفية في القواعد.
هذه الصلابة تزيل فئة كاملة من المخاطر.
إنه لا يحاول أن يكون ديناميكيًا.
بل يحاول أن يكون نهائيًا.
وهذا فلسفة تصميم مختلفة جدًا عن معظم منصات العقود الذكية.
الآن أتساءل:
عندما تصبح الأنظمة أكثر تعقيدًا، هل تزيد المرونة المخاطر بدلًا من تقليلها؟
لأنّه إذا كان كل إجراء ممكن معروفًا مسبقًا…
فلن يبقى شيء للتلاعب به.
#baby $BABY @BabylonLabs_io
غالبًا ما نعتقد أن المرونة قوة.
خيارات أكثر.
قدرة أكبر على التكيّف.
طرق أكثر للاستجابة.
لكن الاطلاع على تصاميم خزائن البيتكوين التي استخدمها <span></span> جعلني أتساءل عن ذلك.
ماذا لو كانت المرونة هي المكان الذي تُستغل فيه الأنظمة فعليًا؟
بدلًا من تحديد ما يجب فعله بعد قفل الأموال…
نهج بابلون يحدد النتائج قبل حدوث أي شيء.
ليس مسارًا واحدًا.
بل خريطة كاملة للنتائج الممكنة.
في البداية، يبدو ذلك مقيدًا.
لكن حين تدرك:
لا أحد يستطيع الارتجال لاحقًا.
لا أحد يستطيع “تعديل” الظروف أثناء العملية.
لا تغييرات خفية في القواعد.
هذه الصلابة تزيل فئة كاملة من المخاطر.
إنه لا يحاول أن يكون ديناميكيًا.
بل يحاول أن يكون نهائيًا.
وهذا فلسفة تصميم مختلفة جدًا عن معظم منصات العقود الذكية.
الآن أتساءل:
عندما تصبح الأنظمة أكثر تعقيدًا، هل تزيد المرونة المخاطر بدلًا من تقليلها؟
لأنّه إذا كان كل إجراء ممكن معروفًا مسبقًا…
فلن يبقى شيء للتلاعب به.
#baby $BABY @BabylonLabs_io
2
2
109
·
--
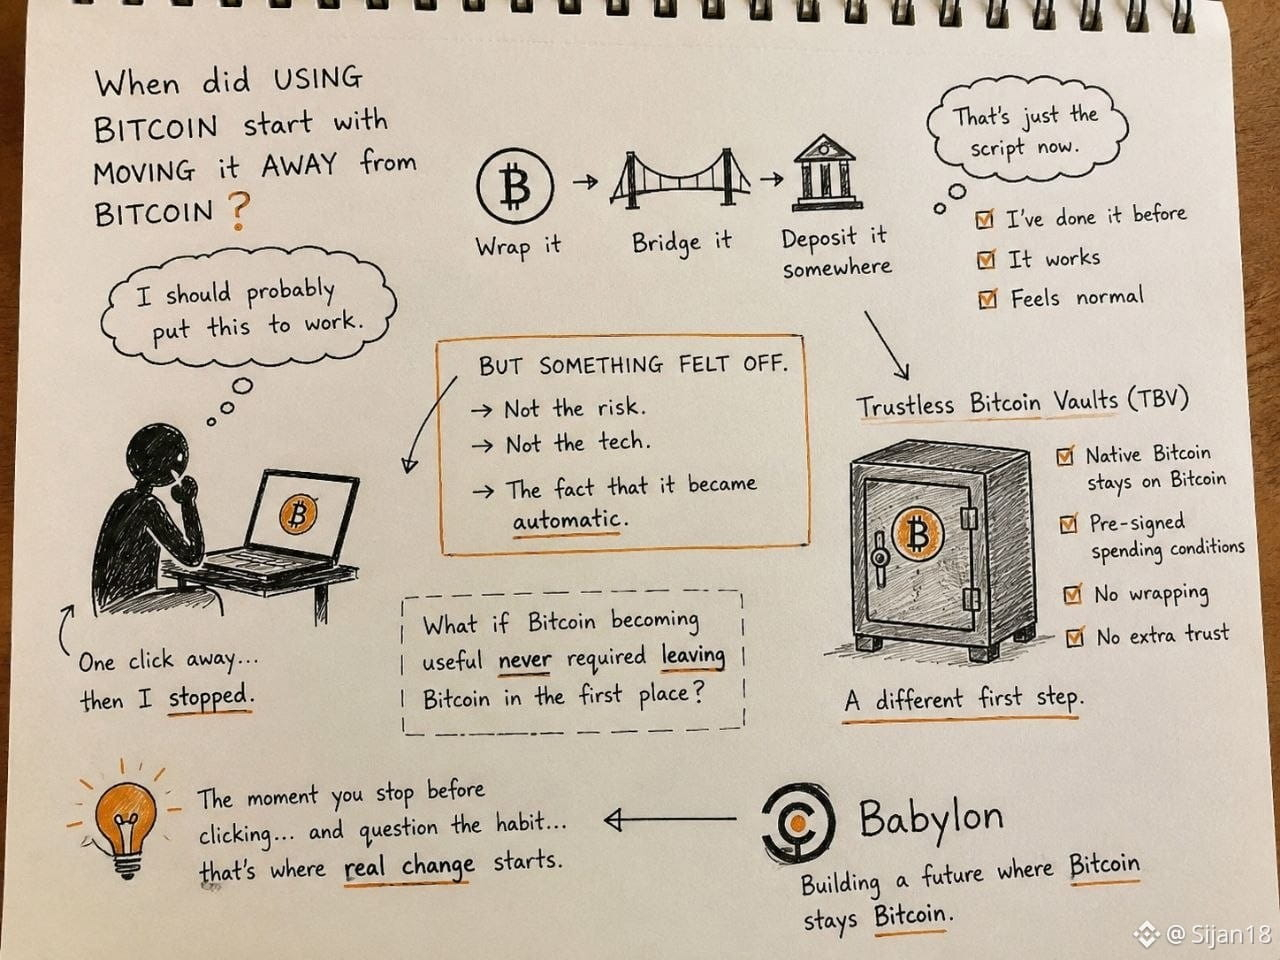
كنت على بعد نقرة واحدة فقط من أن أفعل ذلك مرة أخرى.
قبل بضعة أيام، فتحت محفظتي، نظرت إلى بيتكوين الخاص بي، وفكرت: «ربما ينبغي أن أجعل هذا يعمل.»
لا مشاعر. لا استعجال.
فقط عادة.
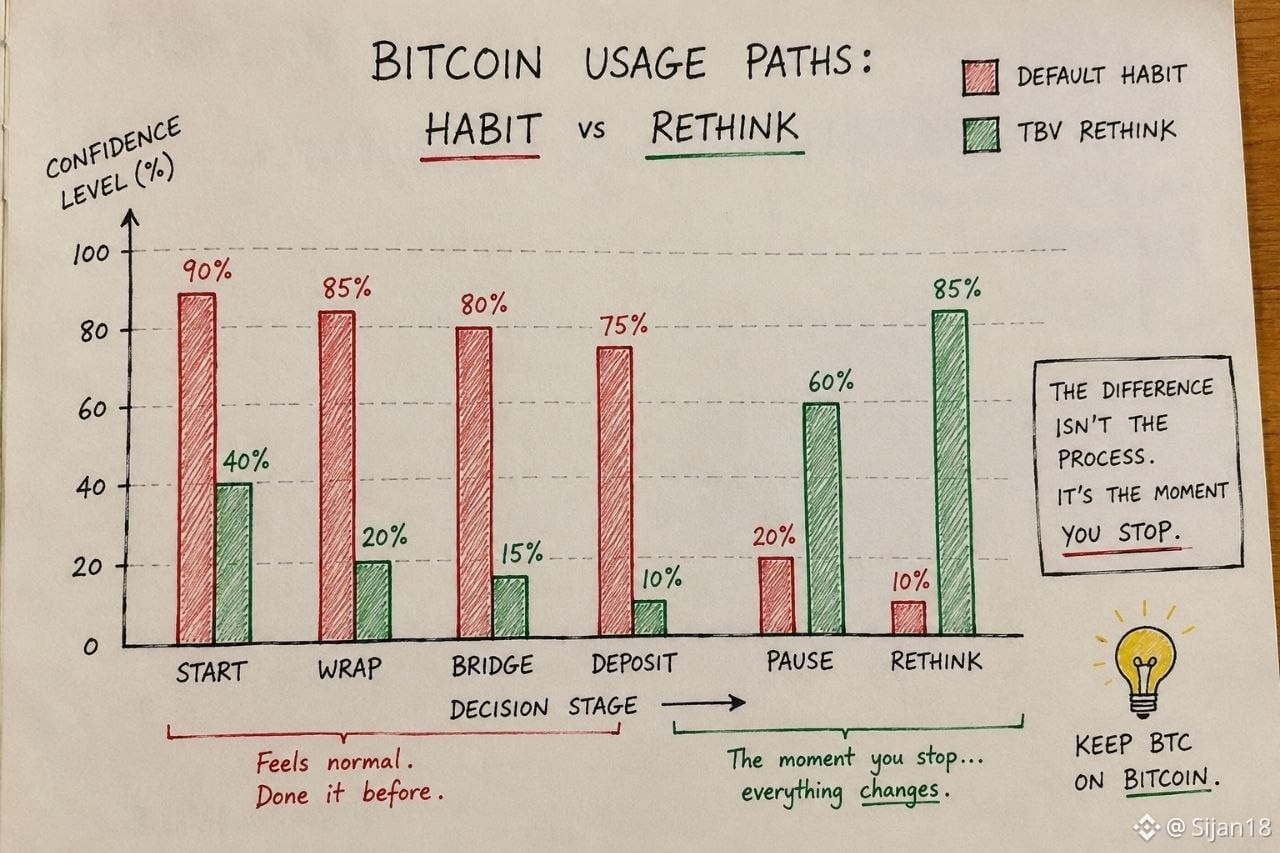
كان عقلي قد جهّز الخطوات مسبقًا: لفّه → ربطه → إيداعه.
لقد فعلتها من قبل. تعمل.
لذلك تقدّمت…
…ثم توقفت مباشرة قبل تأكيد العملية.
لم أتوقف لأنني كنت خائفًا من خسارة الأموال.
لكن لأن شيئًا ما بدا غير صحيح بطريقة لا أستطيع شرحها.
لم تكن مخاطرة.
بل الطريقة التي بدت بها الأمر تلقائيًا.
كأني لم أعد أُتخذ قرارًا — فقط أُكمل إجراءً كنت قد كررته مرات كافية لدرجة تجعلني أتوقف عن التفكير.
وهذا هو الجزء الذي أزعجني.
متى بدأ «استخدام بيتكوين» بالتحول إلى نقله بعيدًا عن بيتكوين؟
متى أصبح هذا أمرًا طبيعيًا؟
ظل هذا السؤال معي مدة أطول من مدة المعاملة نفسها.
ولهذا بالضبط لفتت انتباهي Trustless Bitcoin Vaults.
ليس لأنها تعد بالعائد. وليس لأنها طبقة إقراض أخرى.
بل لأنها تتحدى الخطوة الأولى.
ماذا لو كان جعل بيتكوين مفيدًا لا يتطلب مغادرته من الأساس؟
ماذا لو كنا قد قبلنا هذا الطريق فحسب لأنه كان الخيار الوحيد المتاح في ذلك الوقت؟
لا أعرف إن كانت TBV تحل ذلك بالكامل حتى الآن.
لكنني أعرف هذا—
اللحظة التي تتوقف فيها مباشرة قبل الضغط على «تأكيد»… وتدرك أنك لا تعرف فعلًا لماذا تقوم بشيء بعد الآن…
غالبًا هنا يبدأ التحول.
@babylonlabs_io
$BABY #baby #Babylon i
#baby $BABY
كنت على بعد نقرة واحدة فقط من أن أفعل ذلك مرة أخرى.
قبل بضعة أيام، فتحت محفظتي، نظرت إلى بيتكوين الخاص بي، وفكرت: «ربما ينبغي أن أجعل هذا يعمل.»
لا مشاعر. لا استعجال.
فقط عادة.
كان عقلي قد جهّز الخطوات مسبقًا: لفّه → ربطه → إيداعه.
لقد فعلتها من قبل. تعمل.
لذلك تقدّمت…
…ثم توقفت مباشرة قبل تأكيد العملية.
لم أتوقف لأنني كنت خائفًا من خسارة الأموال.
لكن لأن شيئًا ما بدا غير صحيح بطريقة لا أستطيع شرحها.
لم تكن مخاطرة.
بل الطريقة التي بدت بها الأمر تلقائيًا.
كأني لم أعد أُتخذ قرارًا — فقط أُكمل إجراءً كنت قد كررته مرات كافية لدرجة تجعلني أتوقف عن التفكير.
وهذا هو الجزء الذي أزعجني.
متى بدأ «استخدام بيتكوين» بالتحول إلى نقله بعيدًا عن بيتكوين؟
متى أصبح هذا أمرًا طبيعيًا؟
ظل هذا السؤال معي مدة أطول من مدة المعاملة نفسها.
ولهذا بالضبط لفتت انتباهي Trustless Bitcoin Vaults.
ليس لأنها تعد بالعائد. وليس لأنها طبقة إقراض أخرى.
بل لأنها تتحدى الخطوة الأولى.
ماذا لو كان جعل بيتكوين مفيدًا لا يتطلب مغادرته من الأساس؟
ماذا لو كنا قد قبلنا هذا الطريق فحسب لأنه كان الخيار الوحيد المتاح في ذلك الوقت؟
لا أعرف إن كانت TBV تحل ذلك بالكامل حتى الآن.
لكنني أعرف هذا—
اللحظة التي تتوقف فيها مباشرة قبل الضغط على «تأكيد»… وتدرك أنك لا تعرف فعلًا لماذا تقوم بشيء بعد الآن…
غالبًا هنا يبدأ التحول.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
قبل بضعة أيام، فتحت محفظتي، نظرت إلى بيتكوين الخاص بي، وفكرت: «ربما ينبغي أن أجعل هذا يعمل.»
لا مشاعر. لا استعجال.
فقط عادة.
كان عقلي قد جهّز الخطوات مسبقًا: لفّه → ربطه → إيداعه.
لقد فعلتها من قبل. تعمل.
لذلك تقدّمت…
…ثم توقفت مباشرة قبل تأكيد العملية.
لم أتوقف لأنني كنت خائفًا من خسارة الأموال.
لكن لأن شيئًا ما بدا غير صحيح بطريقة لا أستطيع شرحها.
لم تكن مخاطرة.
بل الطريقة التي بدت بها الأمر تلقائيًا.
كأني لم أعد أُتخذ قرارًا — فقط أُكمل إجراءً كنت قد كررته مرات كافية لدرجة تجعلني أتوقف عن التفكير.
وهذا هو الجزء الذي أزعجني.
متى بدأ «استخدام بيتكوين» بالتحول إلى نقله بعيدًا عن بيتكوين؟
متى أصبح هذا أمرًا طبيعيًا؟
ظل هذا السؤال معي مدة أطول من مدة المعاملة نفسها.
ولهذا بالضبط لفتت انتباهي Trustless Bitcoin Vaults.
ليس لأنها تعد بالعائد. وليس لأنها طبقة إقراض أخرى.
بل لأنها تتحدى الخطوة الأولى.
ماذا لو كان جعل بيتكوين مفيدًا لا يتطلب مغادرته من الأساس؟
ماذا لو كنا قد قبلنا هذا الطريق فحسب لأنه كان الخيار الوحيد المتاح في ذلك الوقت؟
لا أعرف إن كانت TBV تحل ذلك بالكامل حتى الآن.
لكنني أعرف هذا—
اللحظة التي تتوقف فيها مباشرة قبل الضغط على «تأكيد»… وتدرك أنك لا تعرف فعلًا لماذا تقوم بشيء بعد الآن…
غالبًا هنا يبدأ التحول.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
12
8
293
·
--
أعتقد أن لدى العملات المشفّرة عادةً حلّ «تنازلات الأمس» بدلًا من سؤال: لماذا وُجد هذا التنازل أصلًا.
خذ البيتكوين.
لسنوات، إذا كنت تريد أن تجعل BTC تعمل، كانت المحادثة تبدأ عادةً بتغيير شيء ما.
لفّه. اربطه. أودِعه في مكان ما. أضف طبقة أخرى.
لم يعد أحد يشكّ في الخطوة الأولى.
صار ذلك أمرًا طبيعيًا.
وهذا ما أجدُه مثيرًا للاهتمام في «صناديق بيتكوين بلا ثقة».
فهي لا تبدأ بالسؤال: "كيف يمكننا نقل البيتكوين؟"
بل تبدأ بالسؤال: "ماذا لو كان نقل البيتكوين لم يكن أصلًا هو نقطة البداية الصحيحة؟"
تلك تبدو أسئلة متشابهة.
لكنني لا أظن أنها كذلك.
إحداها تفترض أن التنازل أمرٌ لا مفرّ منه.
والأخرى تتساءل إن كان التنازل ضروريًا من الأساس.
هذه فلسفة تصميم مختلفة جدًا.
ربما بعد سنوات لن يتذكّر الناس TBV لأنها قدّمت منتج اقتراض آخر.
وربما سيذكرونها لأنها غيّرت بهدوء السؤال الأول الذي طرحه المطورون عند البناء باستخدام البيتكوين.
@babylonlabs_io
$BABY #baby #Babylon
أعتقد أن لدى العملات المشفّرة عادةً حلّ «تنازلات الأمس» بدلًا من سؤال: لماذا وُجد هذا التنازل أصلًا.
خذ البيتكوين.
لسنوات، إذا كنت تريد أن تجعل BTC تعمل، كانت المحادثة تبدأ عادةً بتغيير شيء ما.
لفّه. اربطه. أودِعه في مكان ما. أضف طبقة أخرى.
لم يعد أحد يشكّ في الخطوة الأولى.
صار ذلك أمرًا طبيعيًا.
وهذا ما أجدُه مثيرًا للاهتمام في «صناديق بيتكوين بلا ثقة».
فهي لا تبدأ بالسؤال: "كيف يمكننا نقل البيتكوين؟"
بل تبدأ بالسؤال: "ماذا لو كان نقل البيتكوين لم يكن أصلًا هو نقطة البداية الصحيحة؟"
تلك تبدو أسئلة متشابهة.
لكنني لا أظن أنها كذلك.
إحداها تفترض أن التنازل أمرٌ لا مفرّ منه.
والأخرى تتساءل إن كان التنازل ضروريًا من الأساس.
هذه فلسفة تصميم مختلفة جدًا.
ربما بعد سنوات لن يتذكّر الناس TBV لأنها قدّمت منتج اقتراض آخر.
وربما سيذكرونها لأنها غيّرت بهدوء السؤال الأول الذي طرحه المطورون عند البناء باستخدام البيتكوين.
@BabylonLabs_io
$BABY #baby #Babylon
خذ البيتكوين.
لسنوات، إذا كنت تريد أن تجعل BTC تعمل، كانت المحادثة تبدأ عادةً بتغيير شيء ما.
لفّه. اربطه. أودِعه في مكان ما. أضف طبقة أخرى.
لم يعد أحد يشكّ في الخطوة الأولى.
صار ذلك أمرًا طبيعيًا.
وهذا ما أجدُه مثيرًا للاهتمام في «صناديق بيتكوين بلا ثقة».
فهي لا تبدأ بالسؤال: "كيف يمكننا نقل البيتكوين؟"
بل تبدأ بالسؤال: "ماذا لو كان نقل البيتكوين لم يكن أصلًا هو نقطة البداية الصحيحة؟"
تلك تبدو أسئلة متشابهة.
لكنني لا أظن أنها كذلك.
إحداها تفترض أن التنازل أمرٌ لا مفرّ منه.
والأخرى تتساءل إن كان التنازل ضروريًا من الأساس.
هذه فلسفة تصميم مختلفة جدًا.
ربما بعد سنوات لن يتذكّر الناس TBV لأنها قدّمت منتج اقتراض آخر.
وربما سيذكرونها لأنها غيّرت بهدوء السؤال الأول الذي طرحه المطورون عند البناء باستخدام البيتكوين.
@BabylonLabs_io
$BABY #baby #Babylon
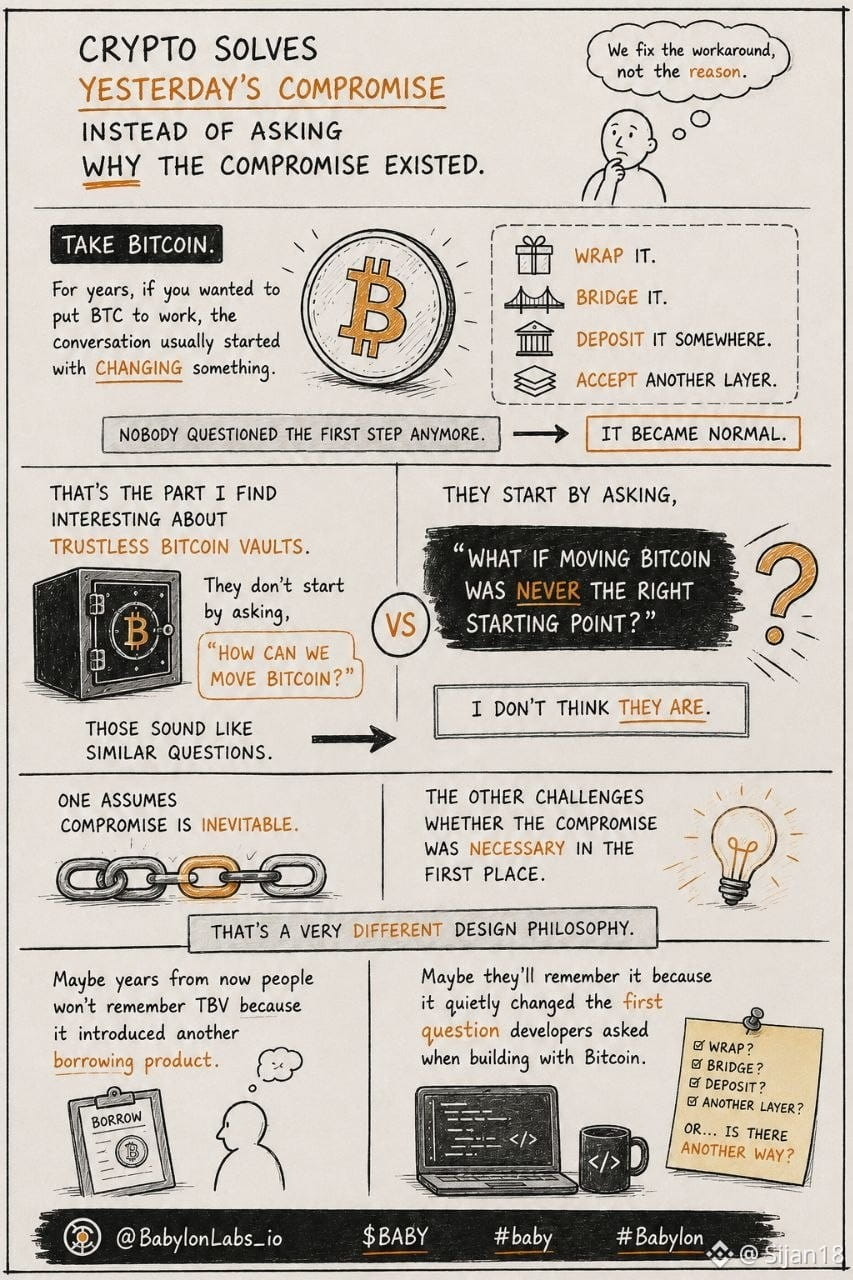
7
5
214
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
FedRateWatch
1M مشاهدات
4,780 يقومون بالنقاش
شارك واربح مكافأة حركة المرور في حملة الهاشتاغ الرائجة لدينا
✨الموضوع: سبتمبر FOMC، ما الخطوة التالية للاحتياطي الفيدرالي؟
👉كيفية الانضمام:
انشر منشورًا قصيرًا أو مقالًا باستخدام هاشتاغ #FedRateWatch
أنشئ محتوى بناءً على الزوايا التالية:
- ارتفع مؤشر أسعار المستهلكين الأساسي (CPI) في أغسطس بنسبة 0.3% على أساس شهري، وأصبحت احتمالات رفع الفائدة بمقدار 25 نقطة أساس هذا الأسبوع الآن قريبة من 90%. هل تتوقع رفع الفائدة هذا الأسبوع؟ هل هي حالة منفردة أم بداية دورة أطول لرفع الفائدة؟
- إذا حدثت الزيادة، كيف سيؤثر ذلك على البيتكوين (BTC) وأسهم التكنولوجيا والذهب؟ هل سيكون تأثيرًا صعوديًا أم هبوطيًا؟
- كيف تخطط للتداول بعد ذلك؟ شارك صفقاتك أو ممتلكاتك من BTC أو الأسهم أو الذهب عبر أداة مشاركة التداول لدينا.
⏰فترة الحملة:
- 2026-09-15 11:00 - 2026-09-17 3:00 بالتوقيت العالمي (UTC)
🎁المكافأة:
- سيتم مراجعة المشاركات المؤهلة التي تلتزم بالإرشادات المذكورة أعلاه وتحتوي على أكثر من 100 كلمة، وقد تحصل على دفعة عشوائية في حركة المرور تتراوح بين 500 و3,000 مشاهدة. ستتلقى إشعارًا من مسؤول موجز الأخبار إذا تم اختيار منشورك.
- احصل على فرصة لعرض مقالك على Binance Square Official
هل تحتاج إلى أفكار لمنشورك؟ قم بزيارة صفحة الموضوع #FedRateWatch أو Square Guide on How to Post for Better Reach.
Binance Square Official
·551 إعجاب
·1.3M مشاهدات
ZcashHoldersBackNU7Upgrade
537 مشاهدات
33 يقومون بالنقاش
MSTRTradingVolumeSurpassesMorganStanley
7,636 مشاهدات
272 يقومون بالنقاش