
Arys x Columbidae
77 منشورات

Arys x Columbidae
إبلاغ
حظر المُستخدم
Technical Discipline | Crypto enthusiast - Follow me if you like my signal. Your support means a lot to me.
مُتداول عرضي
2.6 سنوات
7 تتابع
6 المتابعون
95 إعجاب
منشورات
الكل
اقتباسات
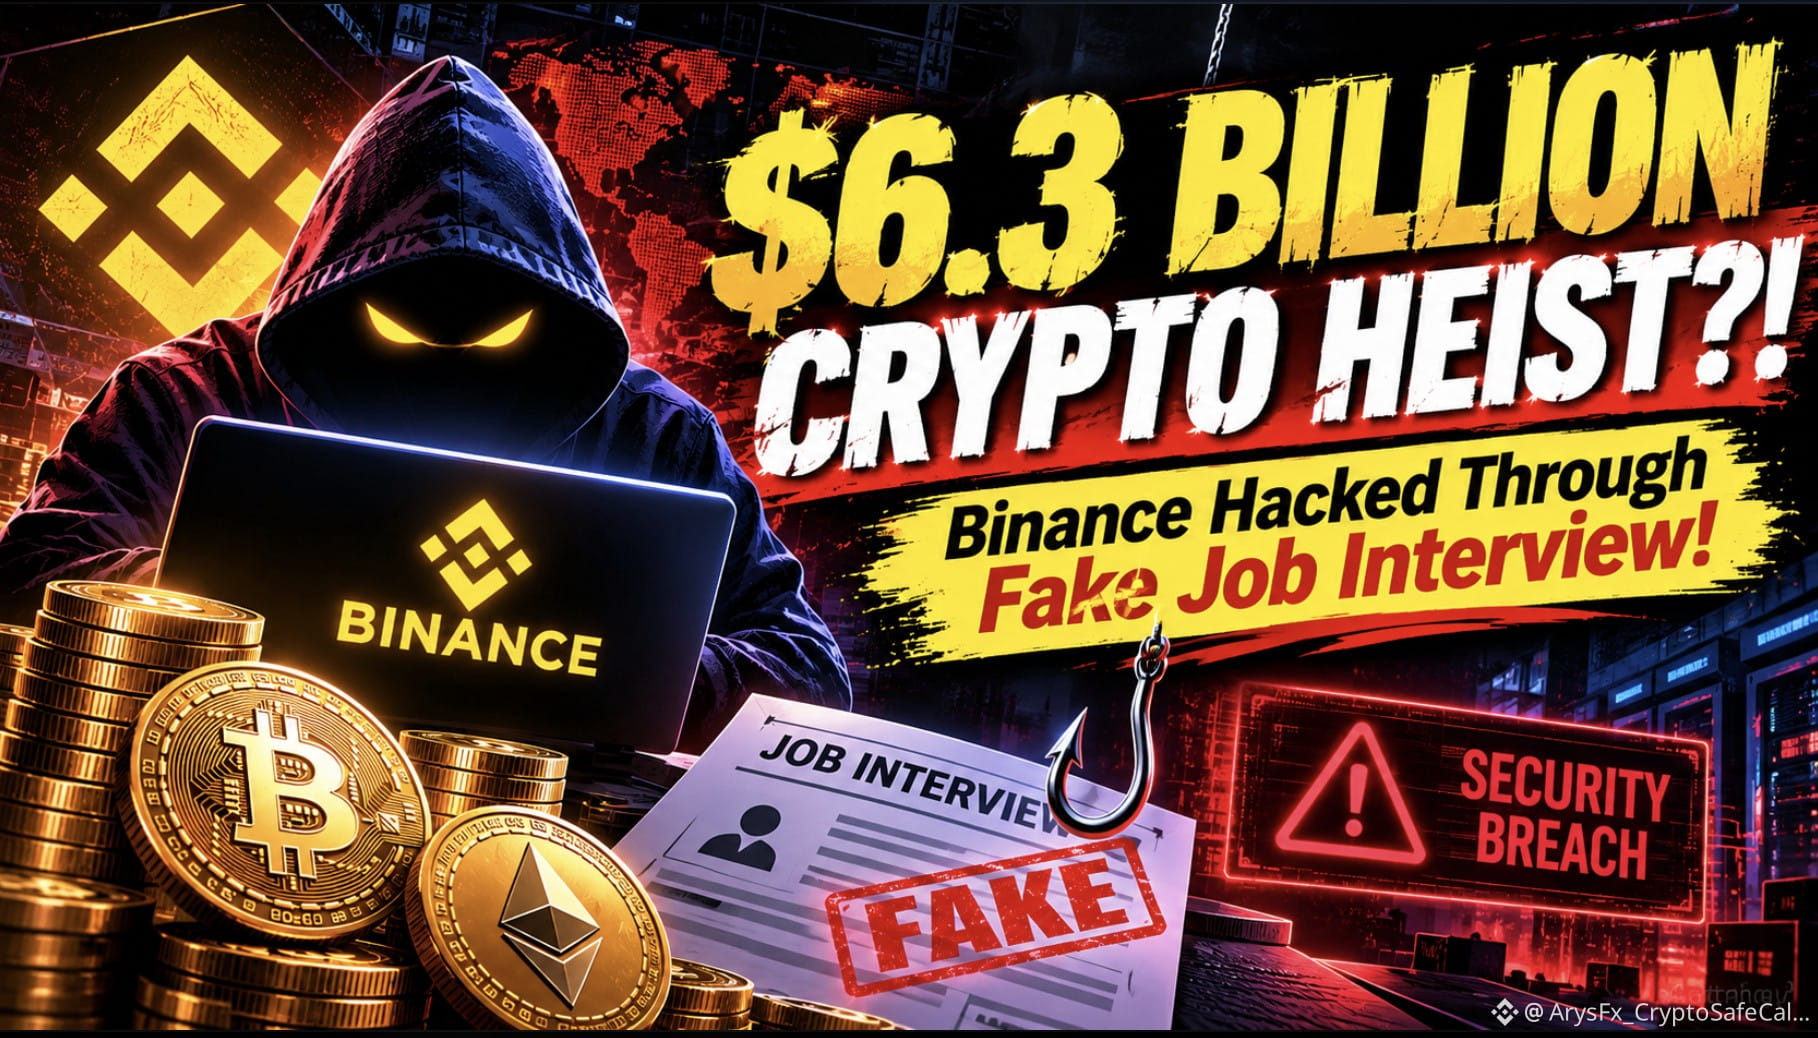
🚨 سرقة عملات مشفرة بقيمة 6.3 مليار دولار؟! اختراق Binance عبر مقابلة عمل وهمية!
اهتز عالم العملات المشفرة مجددًا إثر واحدة من أكثر حوادث الأمن السيبراني صدمةً في قطاع الأصول الرقمية. وهذه المرة، كشفت Binance عن تفاصيل هجوم إلكتروني متطور طالت آثاره أصولًا مشفرة تُقدّر قيمتها بنحو 6.34 مليار دولار.
ما الصادم؟ لم يبدأ الهجوم باختراق تقليدي لكلمة مرور، بل بدأ بشيء يبدو عاديًا تمامًا: مقابلة عمل!
وفقًا لتحقيق Binance، انتحل المهاجمون صفة مسؤولي توظيف من شركة وهمية، ودعوا مهندسًا في Binance للمشاركة في عملية توظيف. وبعد كسب ثقة الضحية، طلبوا من المهندس تنزيل ملف يحتوي على شيفرة برمجية، ضمن اختبار تقني.
لكن يُقال إن الملف احتوى على برمجية خبيثة مكّنت المخترقين من التسلل إلى الأنظمة الداخلية للشركة.
ويُعتقد أن الهجوم خُطط له قبل أشهر، وشمل أجهزة موظفين آخرين واستخدام تقنيات الذكاء الاصطناعي لتوسيع نطاق الوصول إلى البنية التحتية لمحافظ Binance.
🔍 من يقف وراء الهجوم؟
ربط مكتب التحقيقات الفيدرالي (FBI) الحادثة بمجموعة قرصنة مرتبطة بكوريا الشمالية. إلا أن حكومة كوريا الشمالية نفت هذه الاتهامات.
وفي الوقت نفسه، صرحت Binance بأنها جمّدت أو اعترضت أصولًا مرتبطة بالحادثة تُقدّر قيمتها بنحو 2.85 مليار دولار، وعوّضت نحو 98% من الأصول المتضررة باستخدام أموال الشركة.
تُذكّرنا هذه الحادثة بأن أكبر التهديدات في عالم العملات المشفرة لا تأتي دائمًا من انهيارات الأسواق أو تقلبات الأسعار. ففي بعض الأحيان، تكون أضعف حلقة هي الثقة البشرية وثغرة أمنية واحدة.
💬 إليكم السؤال الأهم: إذا كان من الممكن أن تتعرض منصة ضخمة مثل Binance لهجوم كهذا، فما مدى أمان الأصول المشفرة التي نحتفظ بها في منصات التداول المركزية؟
#CryptoNews $BTC #CryptoSecurity #blockchain #Write2Earn
{spot}(BTCUSDT)
🚨 سرقة عملات مشفرة بقيمة 6.3 مليار دولار؟! اختراق Binance عبر مقابلة عمل وهمية!
اهتز عالم العملات المشفرة مجددًا إثر واحدة من أكثر حوادث الأمن السيبراني صدمةً في قطاع الأصول الرقمية. وهذه المرة، كشفت Binance عن تفاصيل هجوم إلكتروني متطور طالت آثاره أصولًا مشفرة تُقدّر قيمتها بنحو 6.34 مليار دولار.
ما الصادم؟ لم يبدأ الهجوم باختراق تقليدي لكلمة مرور، بل بدأ بشيء يبدو عاديًا تمامًا: مقابلة عمل!
وفقًا لتحقيق Binance، انتحل المهاجمون صفة مسؤولي توظيف من شركة وهمية، ودعوا مهندسًا في Binance للمشاركة في عملية توظيف. وبعد كسب ثقة الضحية، طلبوا من المهندس تنزيل ملف يحتوي على شيفرة برمجية، ضمن اختبار تقني.
لكن يُقال إن الملف احتوى على برمجية خبيثة مكّنت المخترقين من التسلل إلى الأنظمة الداخلية للشركة.
ويُعتقد أن الهجوم خُطط له قبل أشهر، وشمل أجهزة موظفين آخرين واستخدام تقنيات الذكاء الاصطناعي لتوسيع نطاق الوصول إلى البنية التحتية لمحافظ Binance.
🔍 من يقف وراء الهجوم؟
ربط مكتب التحقيقات الفيدرالي (FBI) الحادثة بمجموعة قرصنة مرتبطة بكوريا الشمالية. إلا أن حكومة كوريا الشمالية نفت هذه الاتهامات.
وفي الوقت نفسه، صرحت Binance بأنها جمّدت أو اعترضت أصولًا مرتبطة بالحادثة تُقدّر قيمتها بنحو 2.85 مليار دولار، وعوّضت نحو 98% من الأصول المتضررة باستخدام أموال الشركة.
تُذكّرنا هذه الحادثة بأن أكبر التهديدات في عالم العملات المشفرة لا تأتي دائمًا من انهيارات الأسواق أو تقلبات الأسعار. ففي بعض الأحيان، تكون أضعف حلقة هي الثقة البشرية وثغرة أمنية واحدة.
💬 إليكم السؤال الأهم: إذا كان من الممكن أن تتعرض منصة ضخمة مثل Binance لهجوم كهذا، فما مدى أمان الأصول المشفرة التي نحتفظ بها في منصات التداول المركزية؟
#CryptoNews $BTC #CryptoSecurity #blockchain #Write2Earn
اهتز عالم العملات المشفرة مجددًا إثر واحدة من أكثر حوادث الأمن السيبراني صدمةً في قطاع الأصول الرقمية. وهذه المرة، كشفت Binance عن تفاصيل هجوم إلكتروني متطور طالت آثاره أصولًا مشفرة تُقدّر قيمتها بنحو 6.34 مليار دولار.
ما الصادم؟ لم يبدأ الهجوم باختراق تقليدي لكلمة مرور، بل بدأ بشيء يبدو عاديًا تمامًا: مقابلة عمل!
وفقًا لتحقيق Binance، انتحل المهاجمون صفة مسؤولي توظيف من شركة وهمية، ودعوا مهندسًا في Binance للمشاركة في عملية توظيف. وبعد كسب ثقة الضحية، طلبوا من المهندس تنزيل ملف يحتوي على شيفرة برمجية، ضمن اختبار تقني.
لكن يُقال إن الملف احتوى على برمجية خبيثة مكّنت المخترقين من التسلل إلى الأنظمة الداخلية للشركة.
ويُعتقد أن الهجوم خُطط له قبل أشهر، وشمل أجهزة موظفين آخرين واستخدام تقنيات الذكاء الاصطناعي لتوسيع نطاق الوصول إلى البنية التحتية لمحافظ Binance.
🔍 من يقف وراء الهجوم؟
ربط مكتب التحقيقات الفيدرالي (FBI) الحادثة بمجموعة قرصنة مرتبطة بكوريا الشمالية. إلا أن حكومة كوريا الشمالية نفت هذه الاتهامات.
وفي الوقت نفسه، صرحت Binance بأنها جمّدت أو اعترضت أصولًا مرتبطة بالحادثة تُقدّر قيمتها بنحو 2.85 مليار دولار، وعوّضت نحو 98% من الأصول المتضررة باستخدام أموال الشركة.
تُذكّرنا هذه الحادثة بأن أكبر التهديدات في عالم العملات المشفرة لا تأتي دائمًا من انهيارات الأسواق أو تقلبات الأسعار. ففي بعض الأحيان، تكون أضعف حلقة هي الثقة البشرية وثغرة أمنية واحدة.
💬 إليكم السؤال الأهم: إذا كان من الممكن أن تتعرض منصة ضخمة مثل Binance لهجوم كهذا، فما مدى أمان الأصول المشفرة التي نحتفظ بها في منصات التداول المركزية؟
#CryptoNews $BTC #CryptoSecurity #blockchain #Write2Earn
1
185
·
--
صاعد
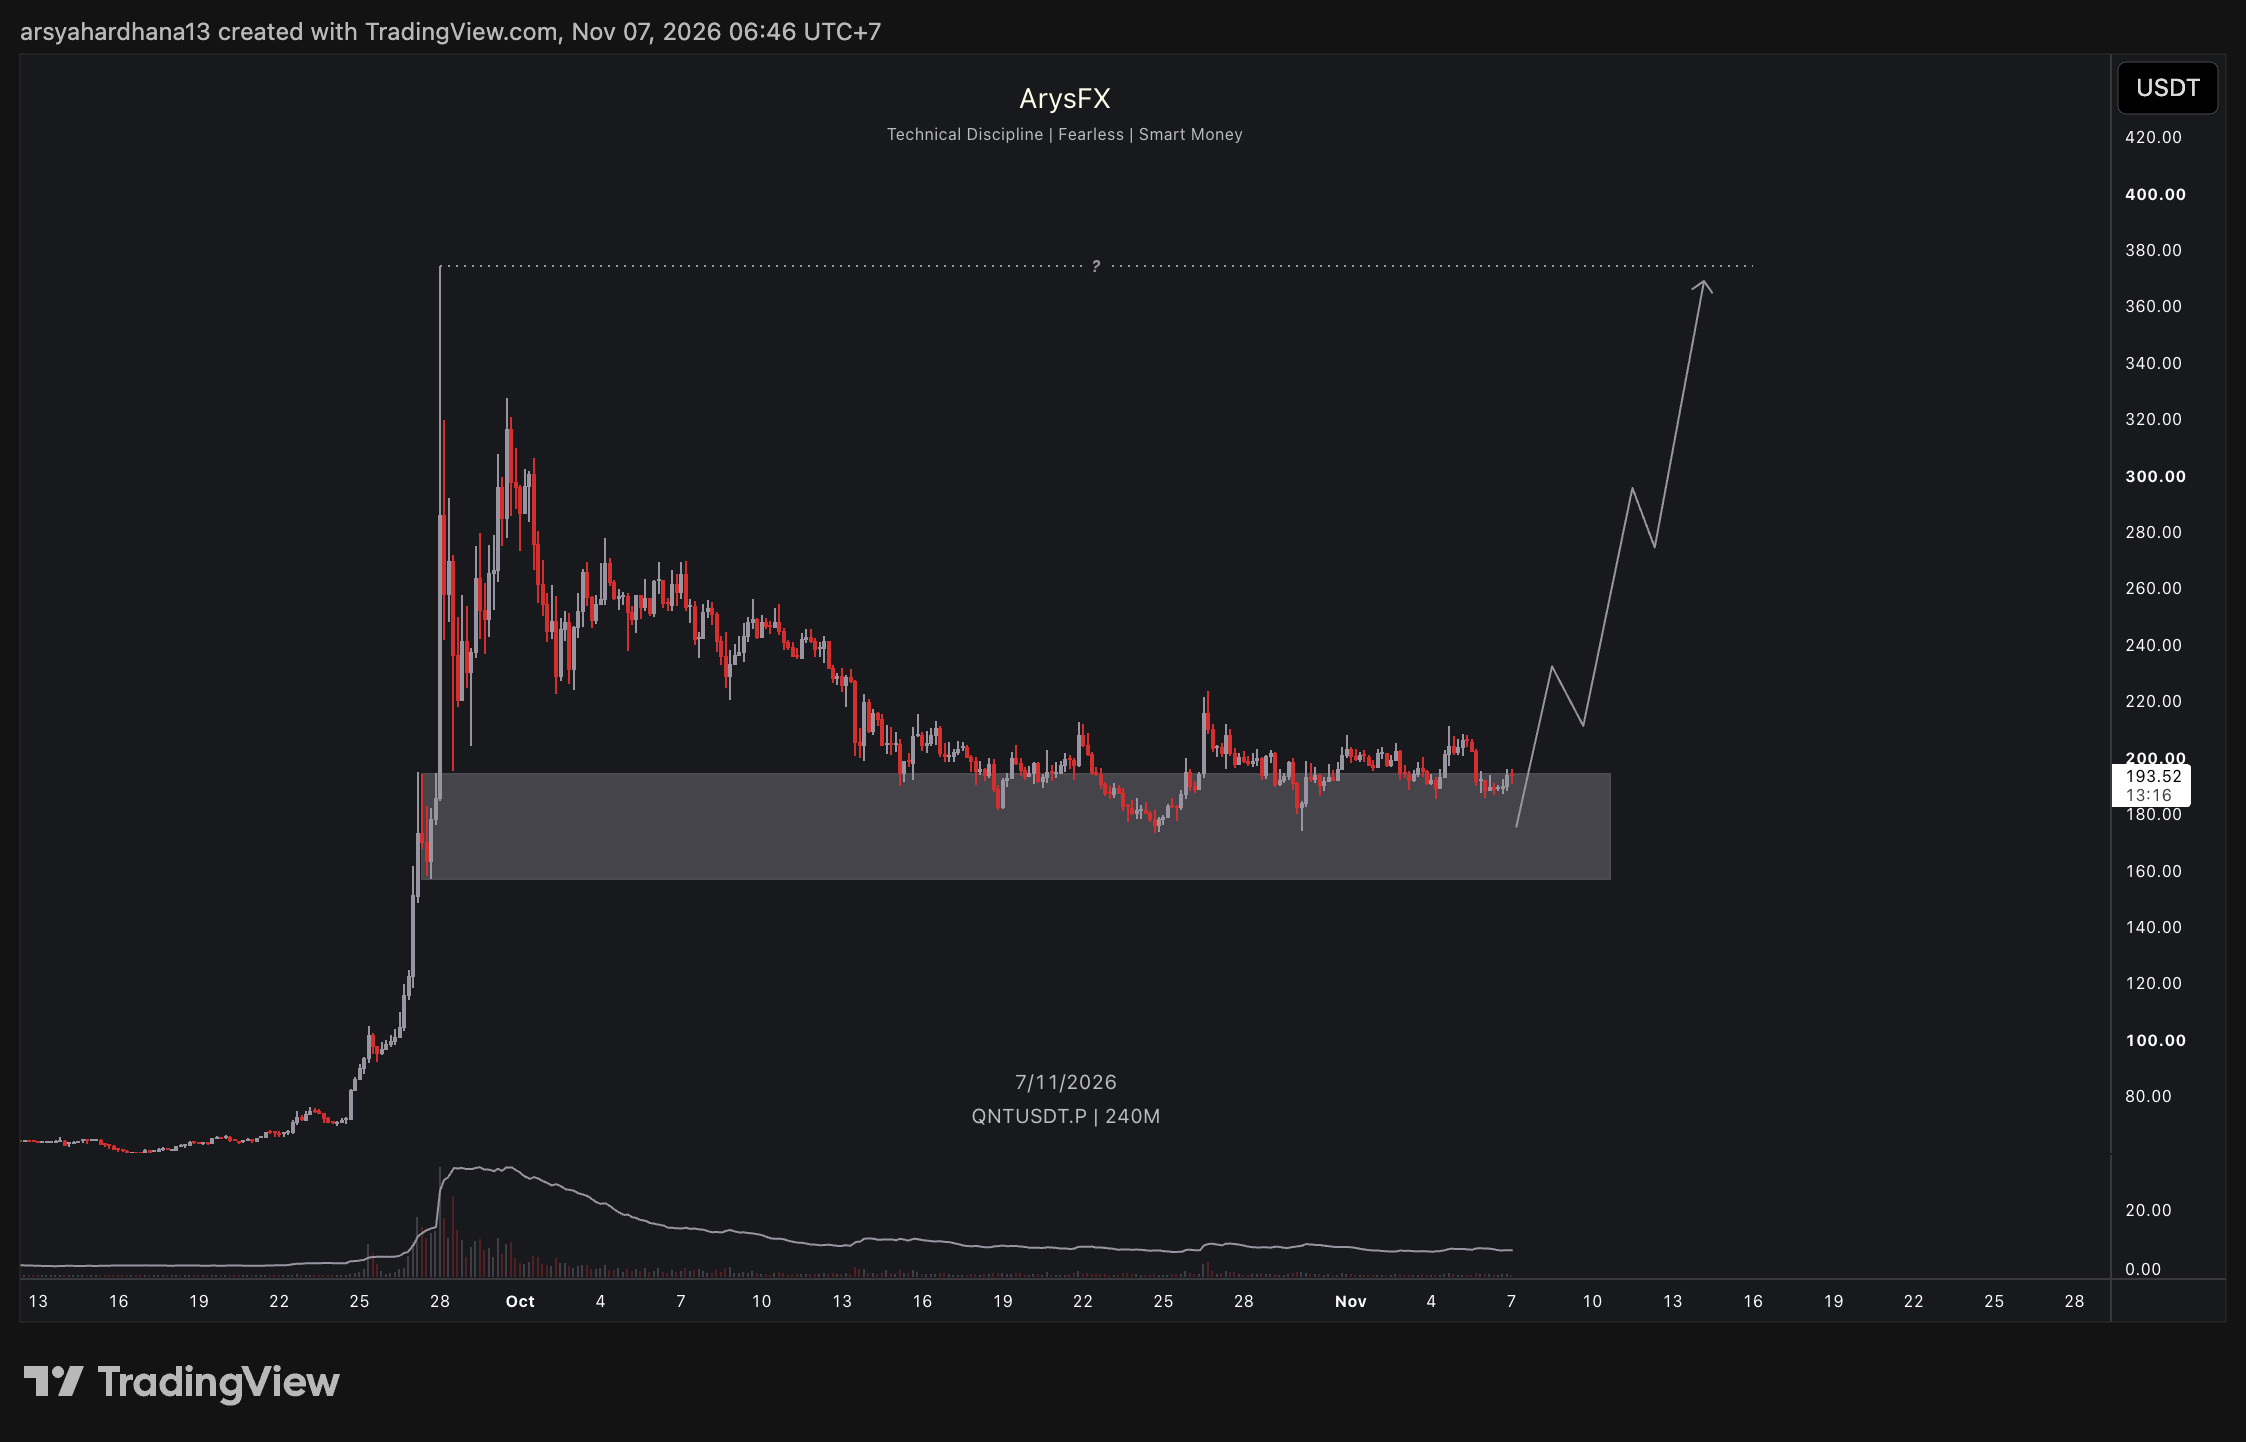
$QNT – 4H 🇺🇸
يتماسك ضمن منطقة طلب رئيسية بعد تصحيح ممتد. يختبر السعر كتلة أوامر محورية، حيث قد يتدخل المشترون ويبدؤون الموجة الصعودية التالية.
الحفاظ على هذه المنطقة يُبقي سيناريو التعافي الصعودي قائماً.
منطقة الدخول: $157 – $195
الهدف 1: $230
الهدف 2: $295
الهدف الرئيسي: $370+
إبطال السيناريو: إغلاق شمعة 4H دون $157.
ترقّب تحولاً أو اختراقاً في بنية السوق صعوداً (CHoCH/BOS) على الأطر الزمنية الأقصر، وظلال رفض قوية قبل الدخول.
#Write2Earn
{future}(QNTUSDT)
$QNT – 4H 🇺🇸
يتماسك ضمن منطقة طلب رئيسية بعد تصحيح ممتد. يختبر السعر كتلة أوامر محورية، حيث قد يتدخل المشترون ويبدؤون الموجة الصعودية التالية.
الحفاظ على هذه المنطقة يُبقي سيناريو التعافي الصعودي قائماً.
منطقة الدخول: $157 – $195
الهدف 1: $230
الهدف 2: $295
الهدف الرئيسي: $370+
إبطال السيناريو: إغلاق شمعة 4H دون $157.
ترقّب تحولاً أو اختراقاً في بنية السوق صعوداً (CHoCH/BOS) على الأطر الزمنية الأقصر، وظلال رفض قوية قبل الدخول.
#Write2Earn
يتماسك ضمن منطقة طلب رئيسية بعد تصحيح ممتد. يختبر السعر كتلة أوامر محورية، حيث قد يتدخل المشترون ويبدؤون الموجة الصعودية التالية.
الحفاظ على هذه المنطقة يُبقي سيناريو التعافي الصعودي قائماً.
منطقة الدخول: $157 – $195
الهدف 1: $230
الهدف 2: $295
الهدف الرئيسي: $370+
إبطال السيناريو: إغلاق شمعة 4H دون $157.
ترقّب تحولاً أو اختراقاً في بنية السوق صعوداً (CHoCH/BOS) على الأطر الزمنية الأقصر، وظلال رفض قوية قبل الدخول.
#Write2Earn
2
367
·
--
هابط
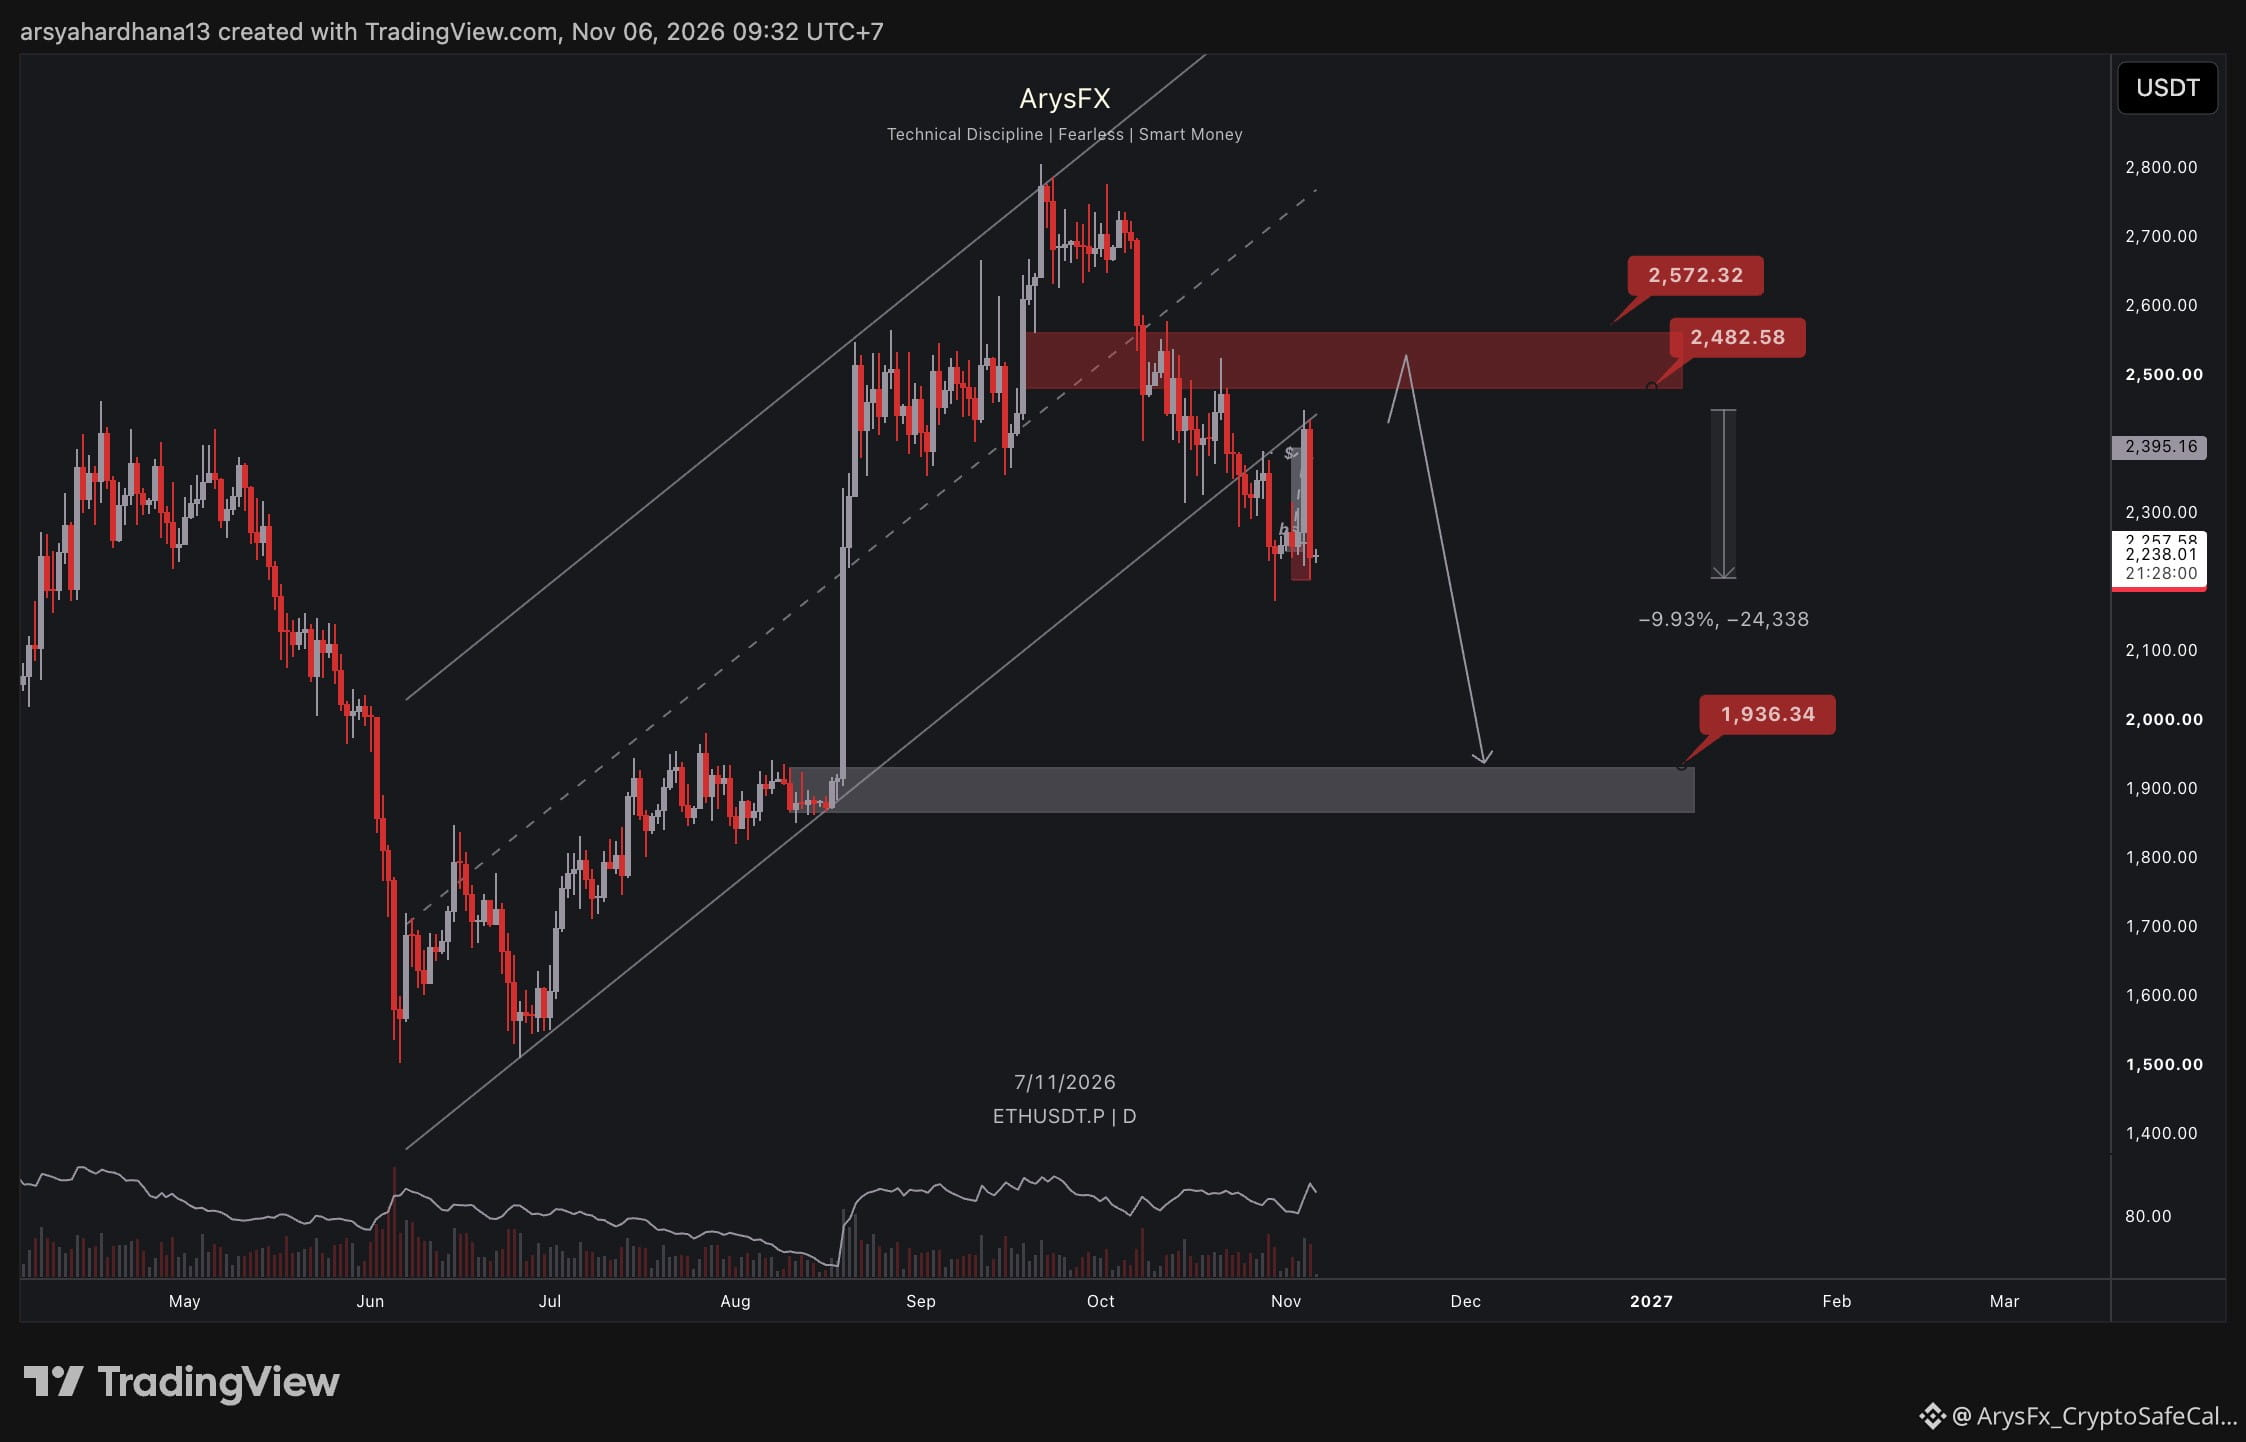
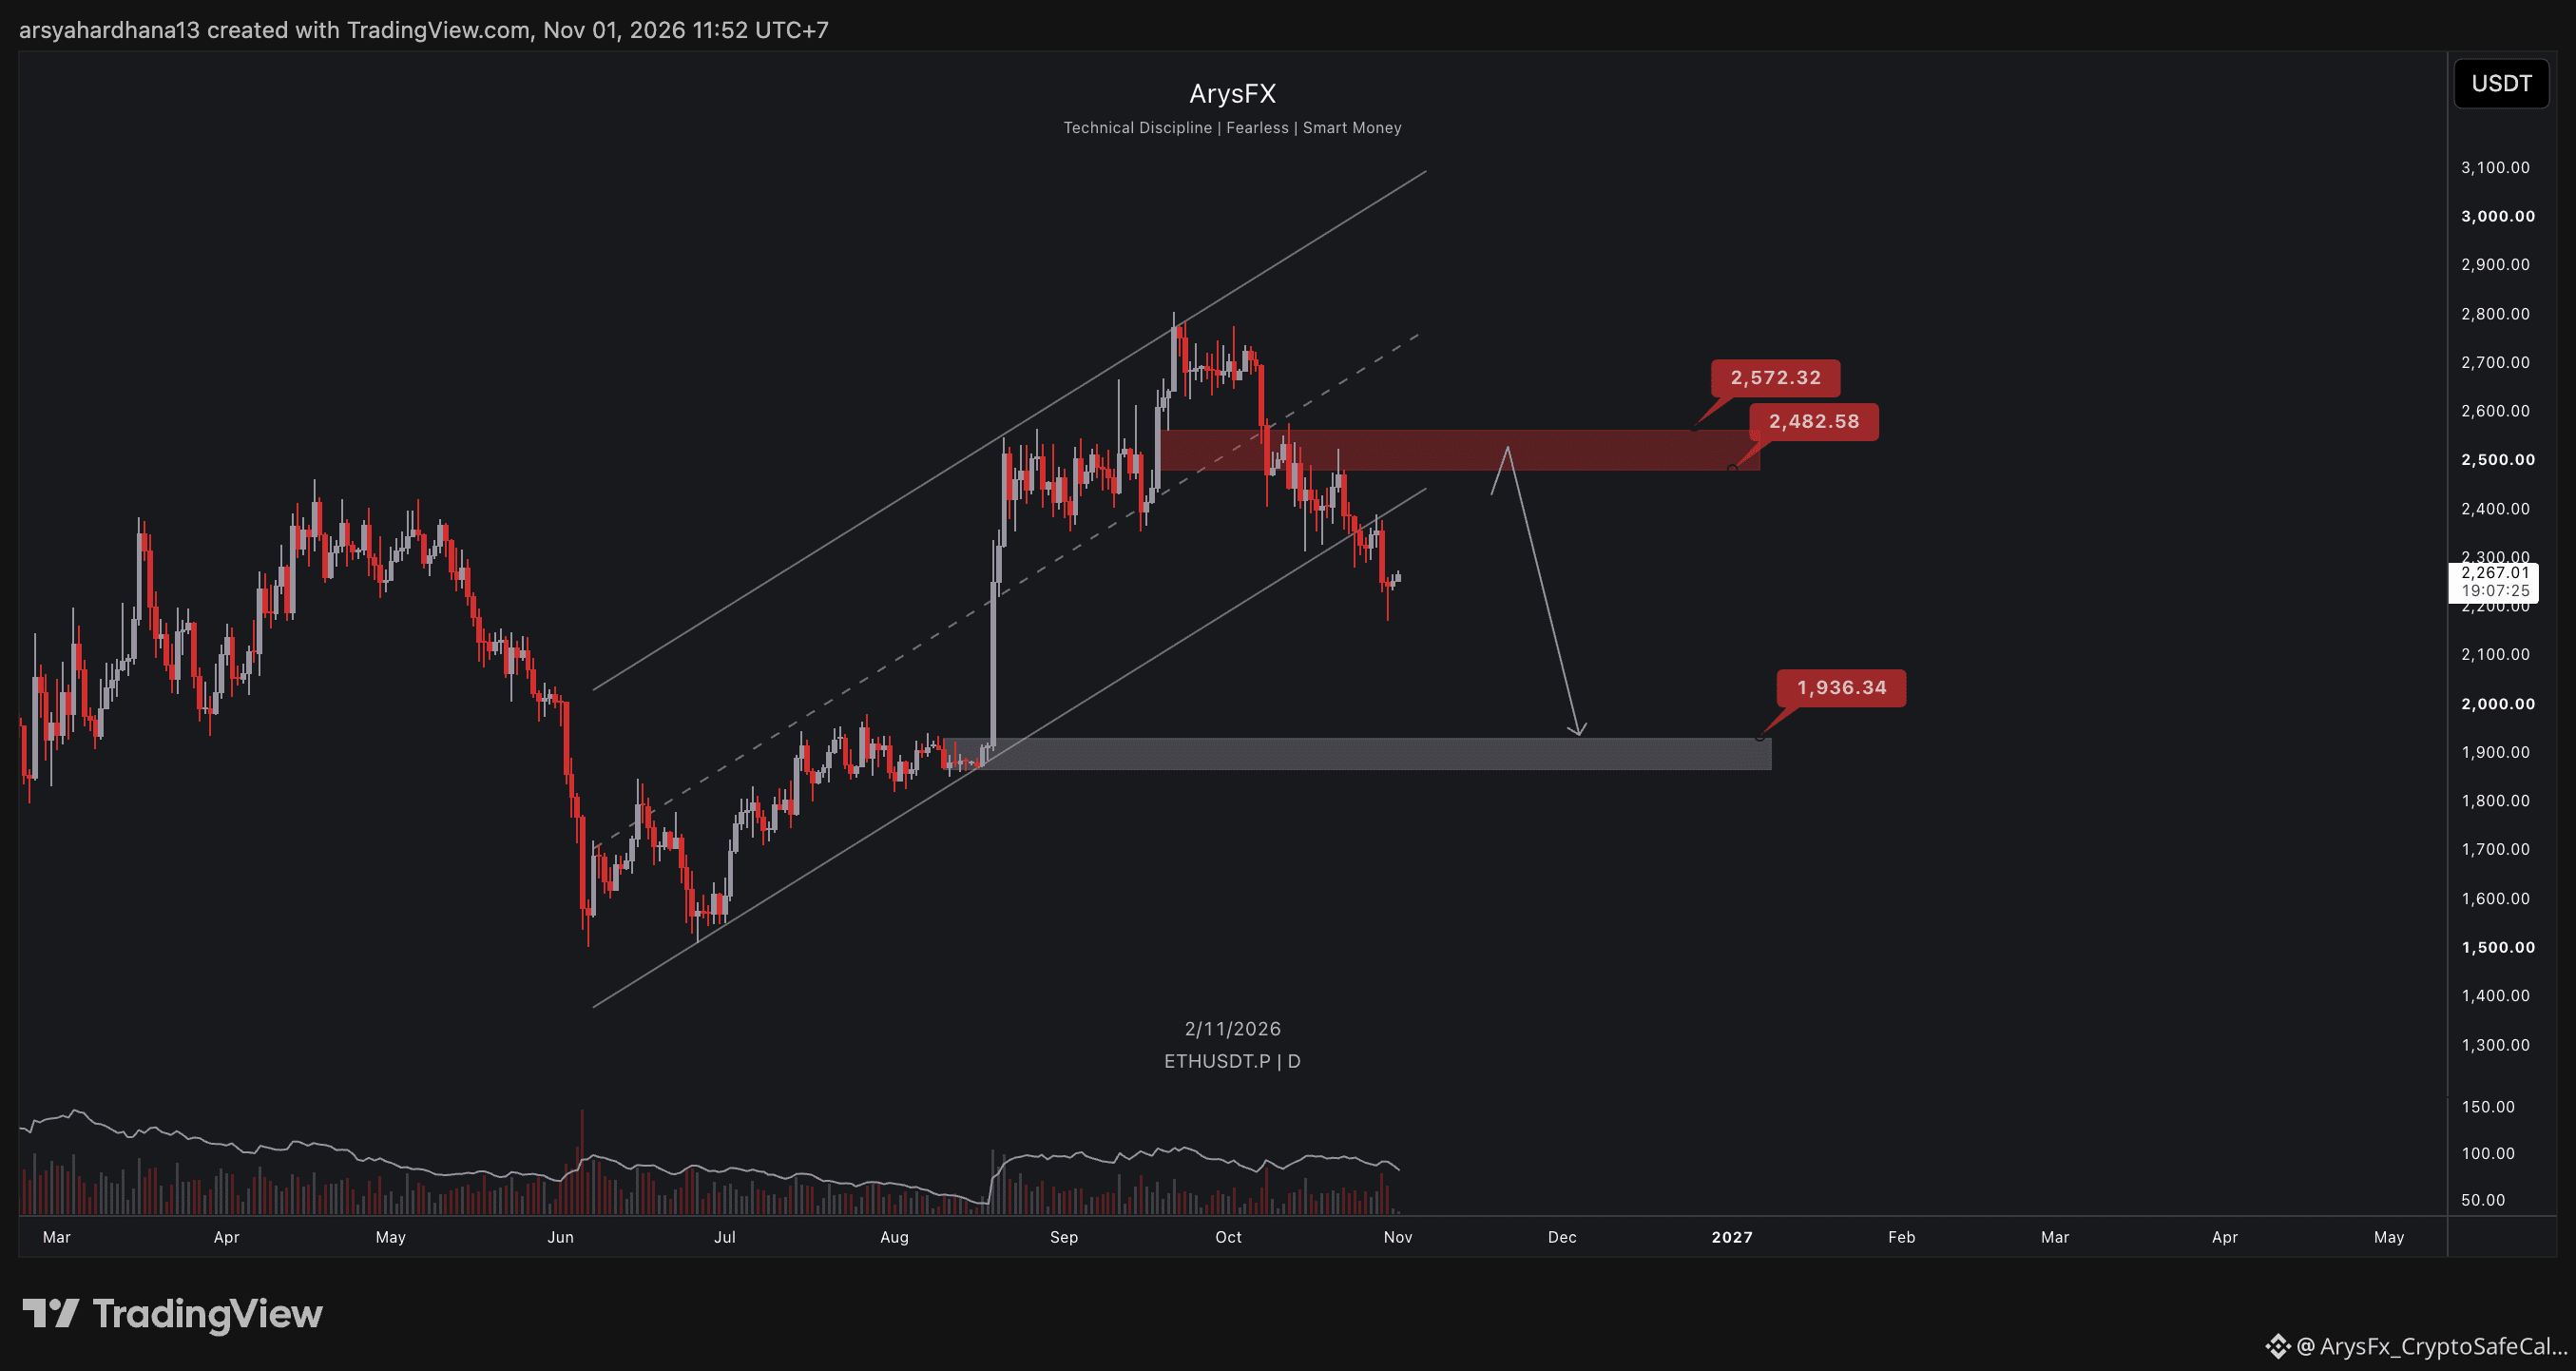
✅ تحديث $ETH فاتتنا تلك الخانة، ثم انخفضنا بنسبة +9.93%.
{future}(ETHUSDT)
✅ تحديث $ETH فاتتنا تلك الخانة، ثم انخفضنا بنسبة +9.93%.
Arys x Columbidae
·
--
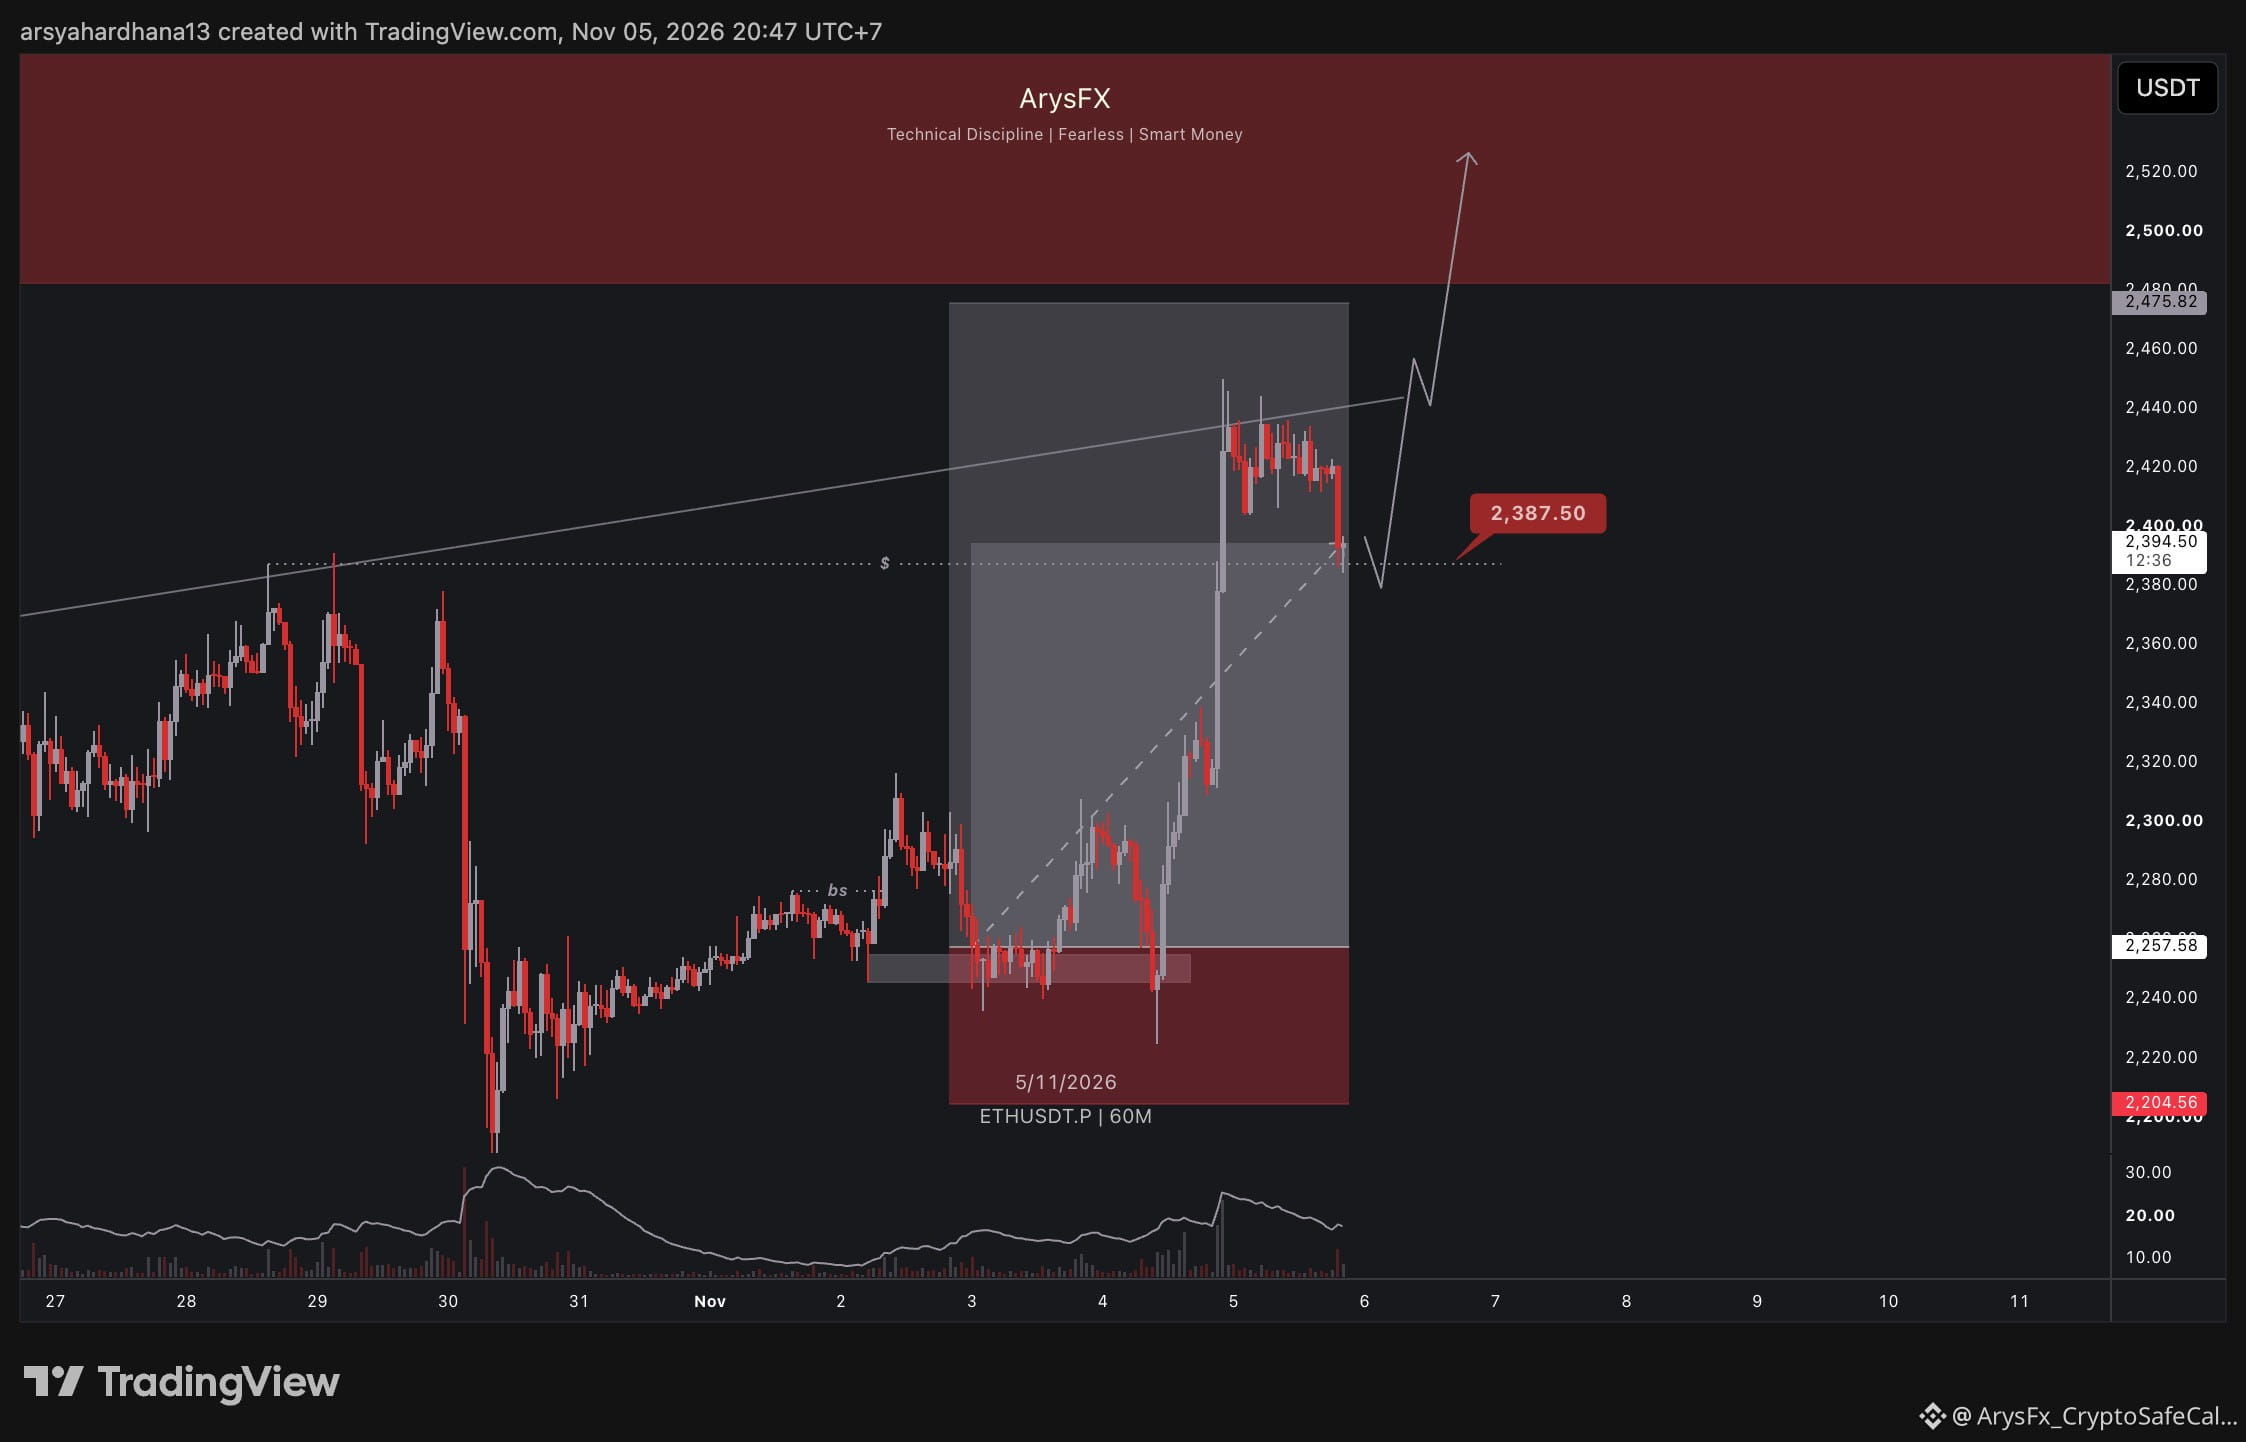
هابطقبل $ETH إعداد البيع.
1
84
·
--
صاعد
1
135
·
--
صاعد
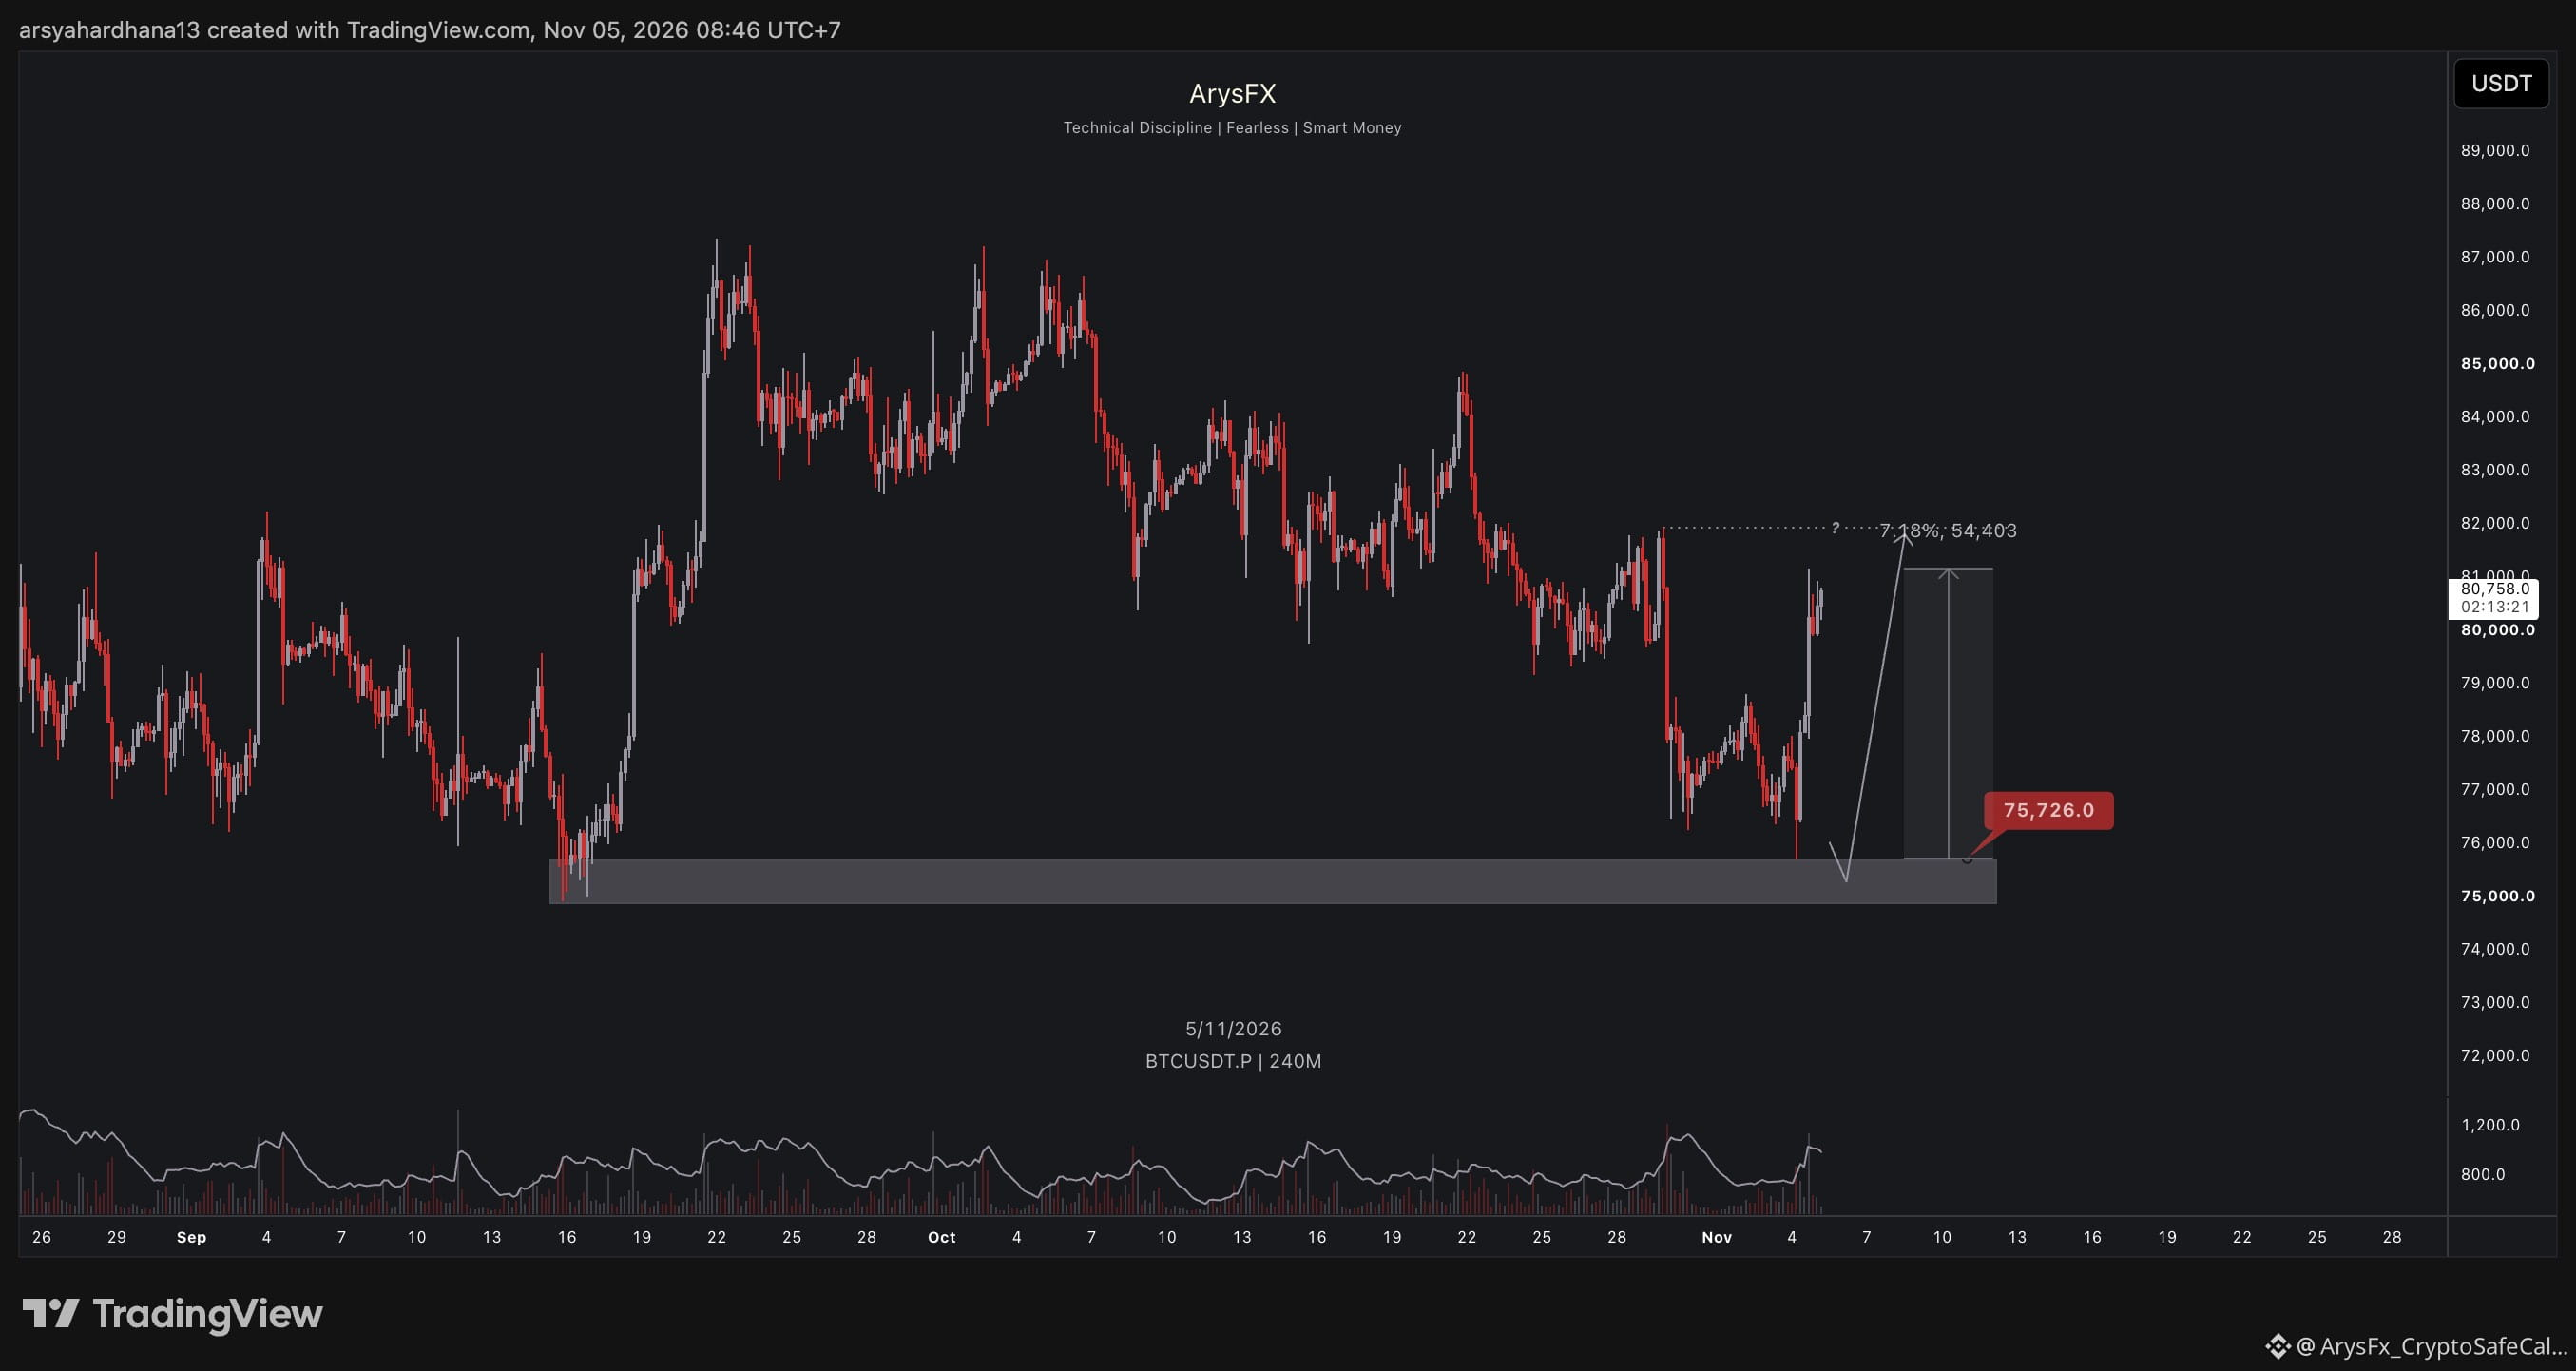
Arys x Columbidae
·
--
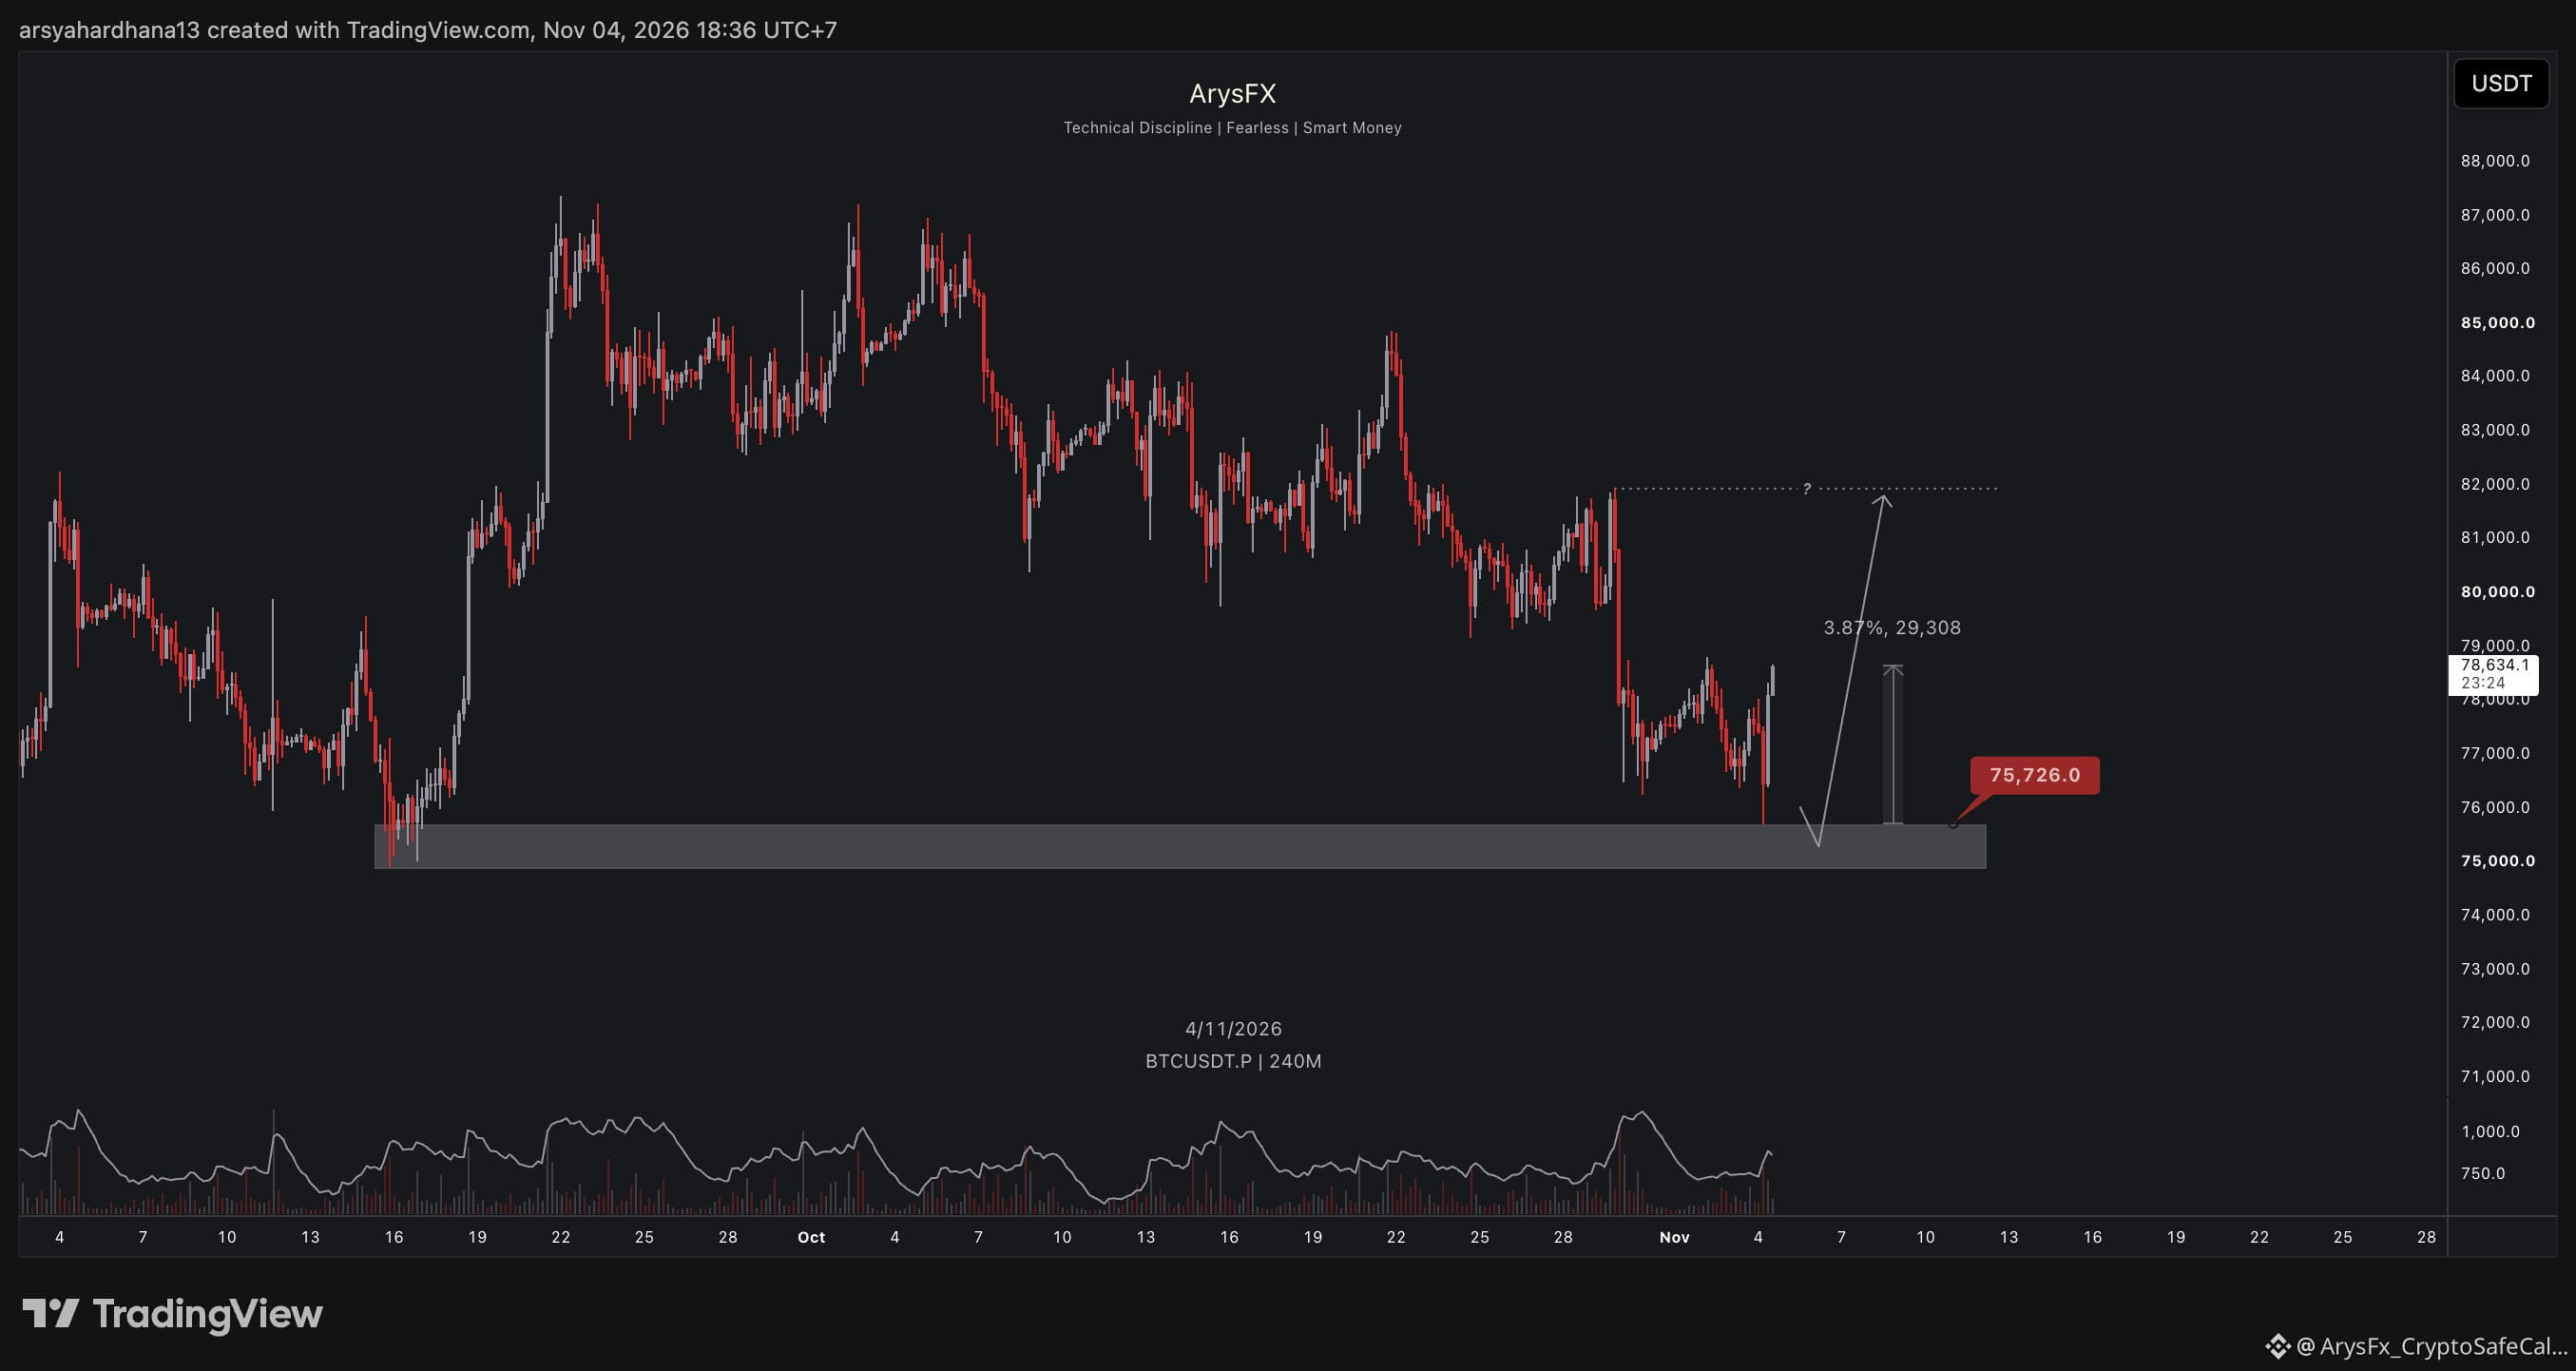
صاعد✅ تحديث $BTC +3.87% من سعر الدخول.
1
74
·
--
صاعد
✅ تحديث $BTC +3.87% من سعر الدخول.
{future}(BTCUSDT)
✅ تحديث $BTC +3.87% من سعر الدخول.
Arys x Columbidae
·
--
صاعدقبل $BTC إعداد الشراء.
1
1
98
·
--
هابط
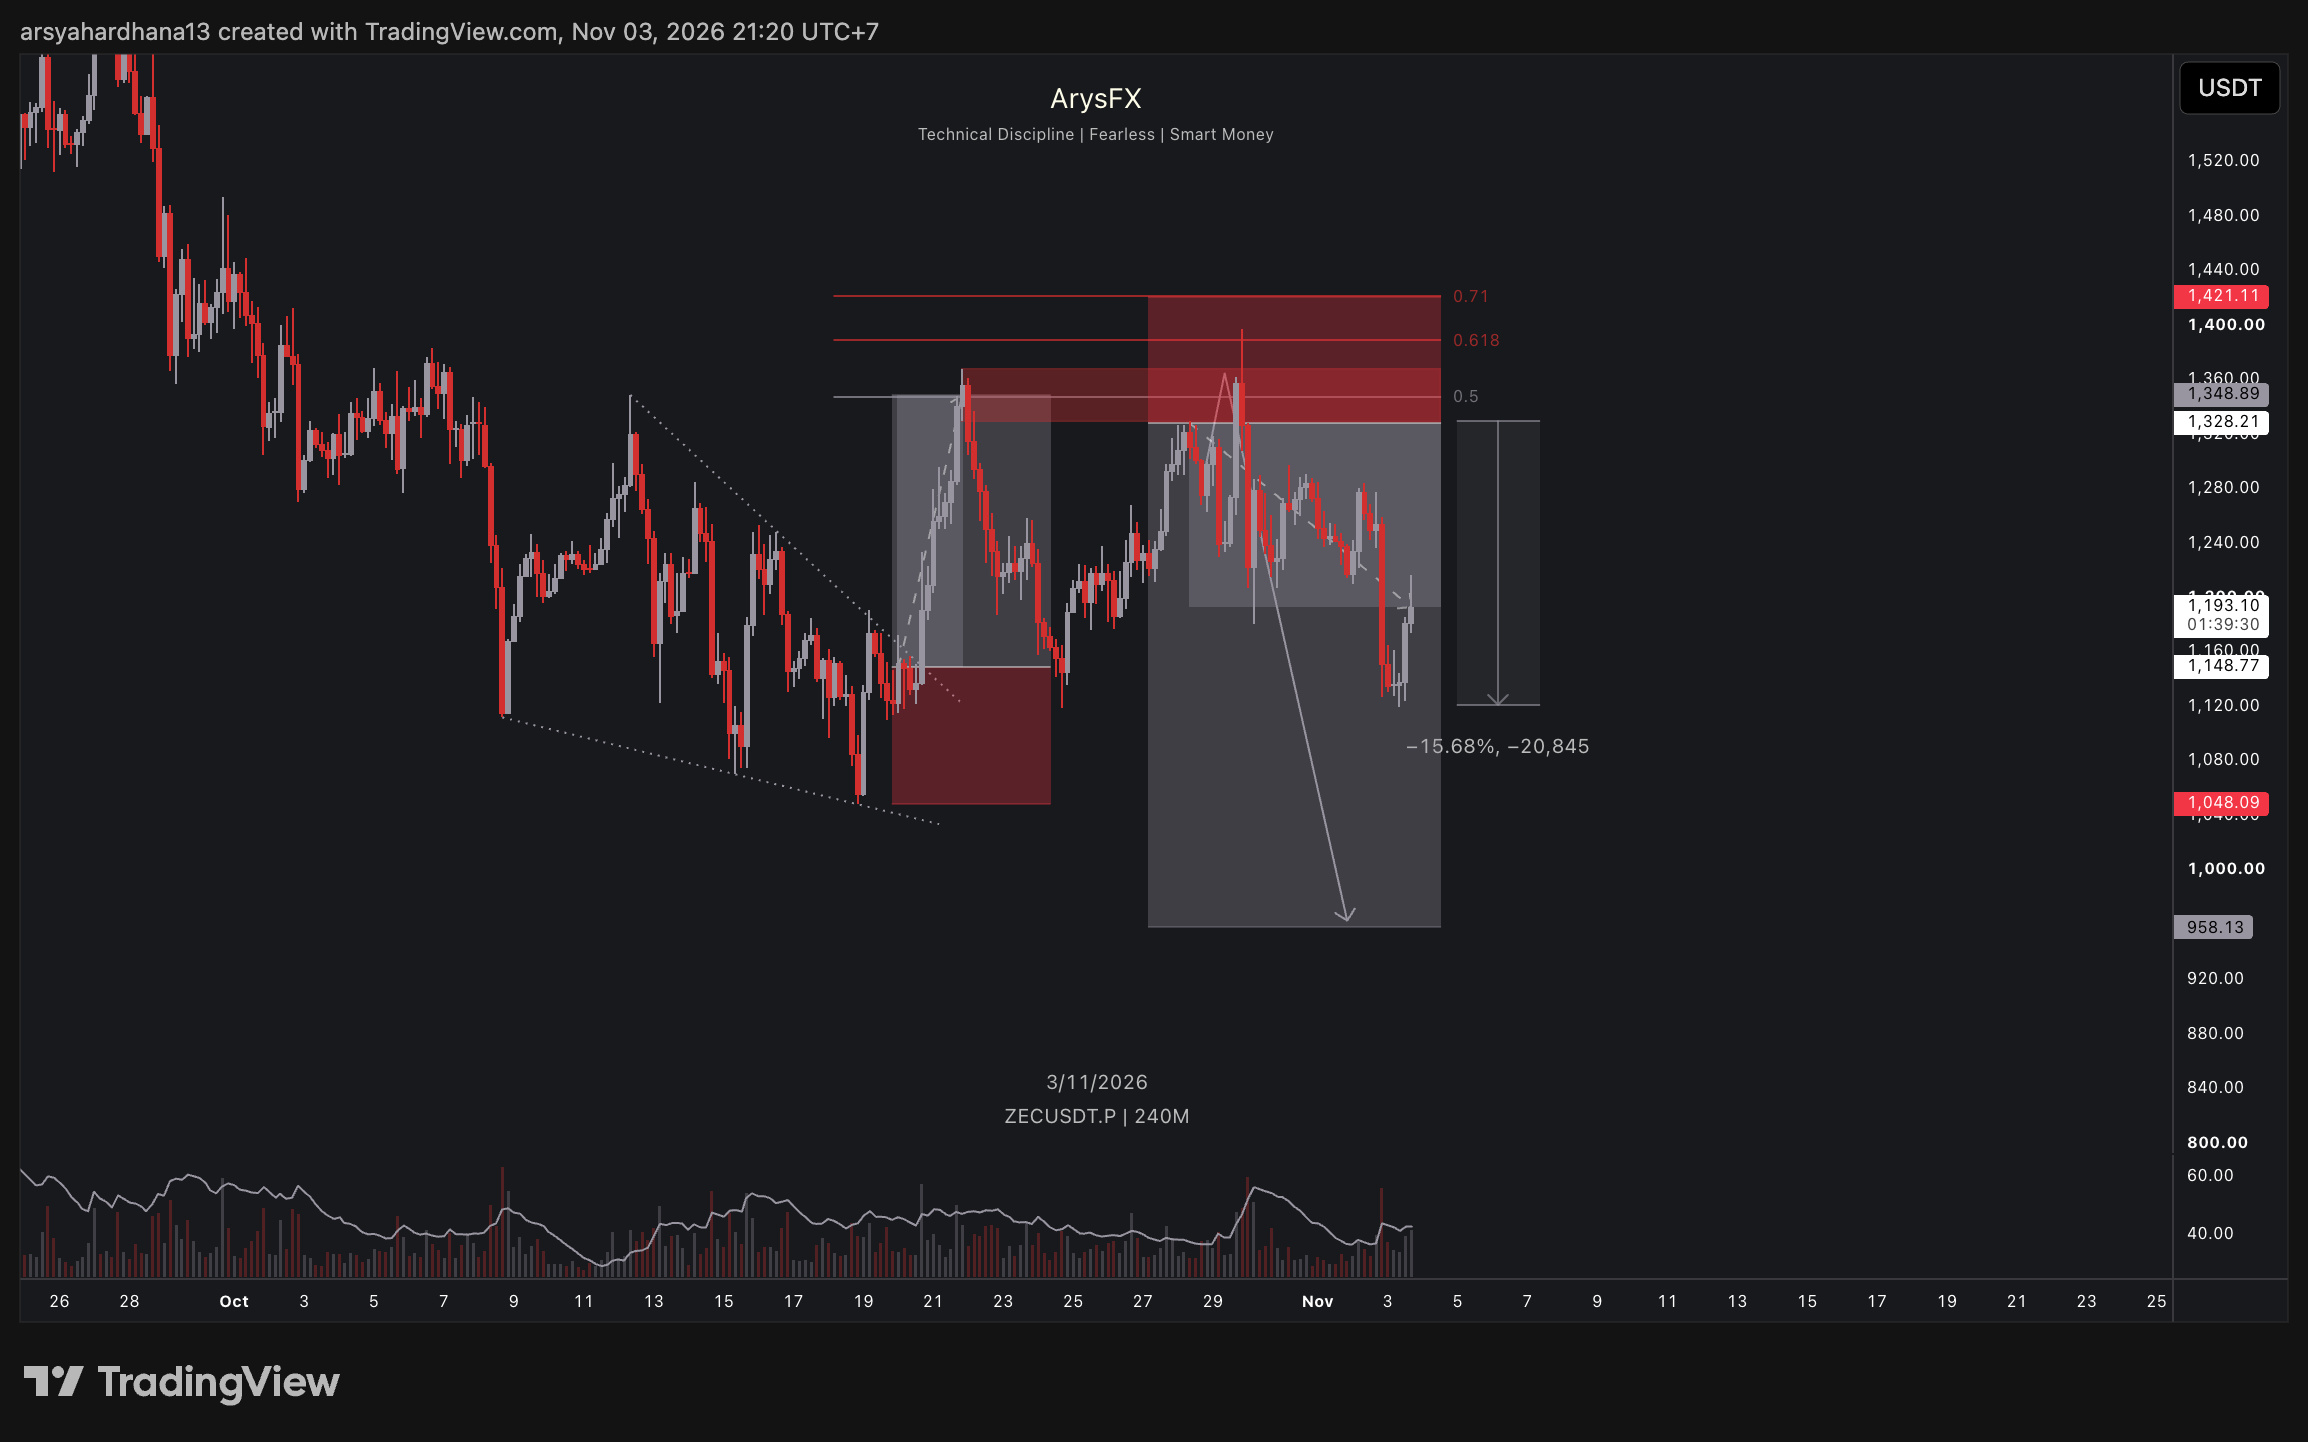
✅ تحديث $ZEC +15.68% من نقطة الدخول.
{future}(ZECUSDT)
✅ تحديث $ZEC +15.68% من نقطة الدخول.
Arys x Columbidae
·
--
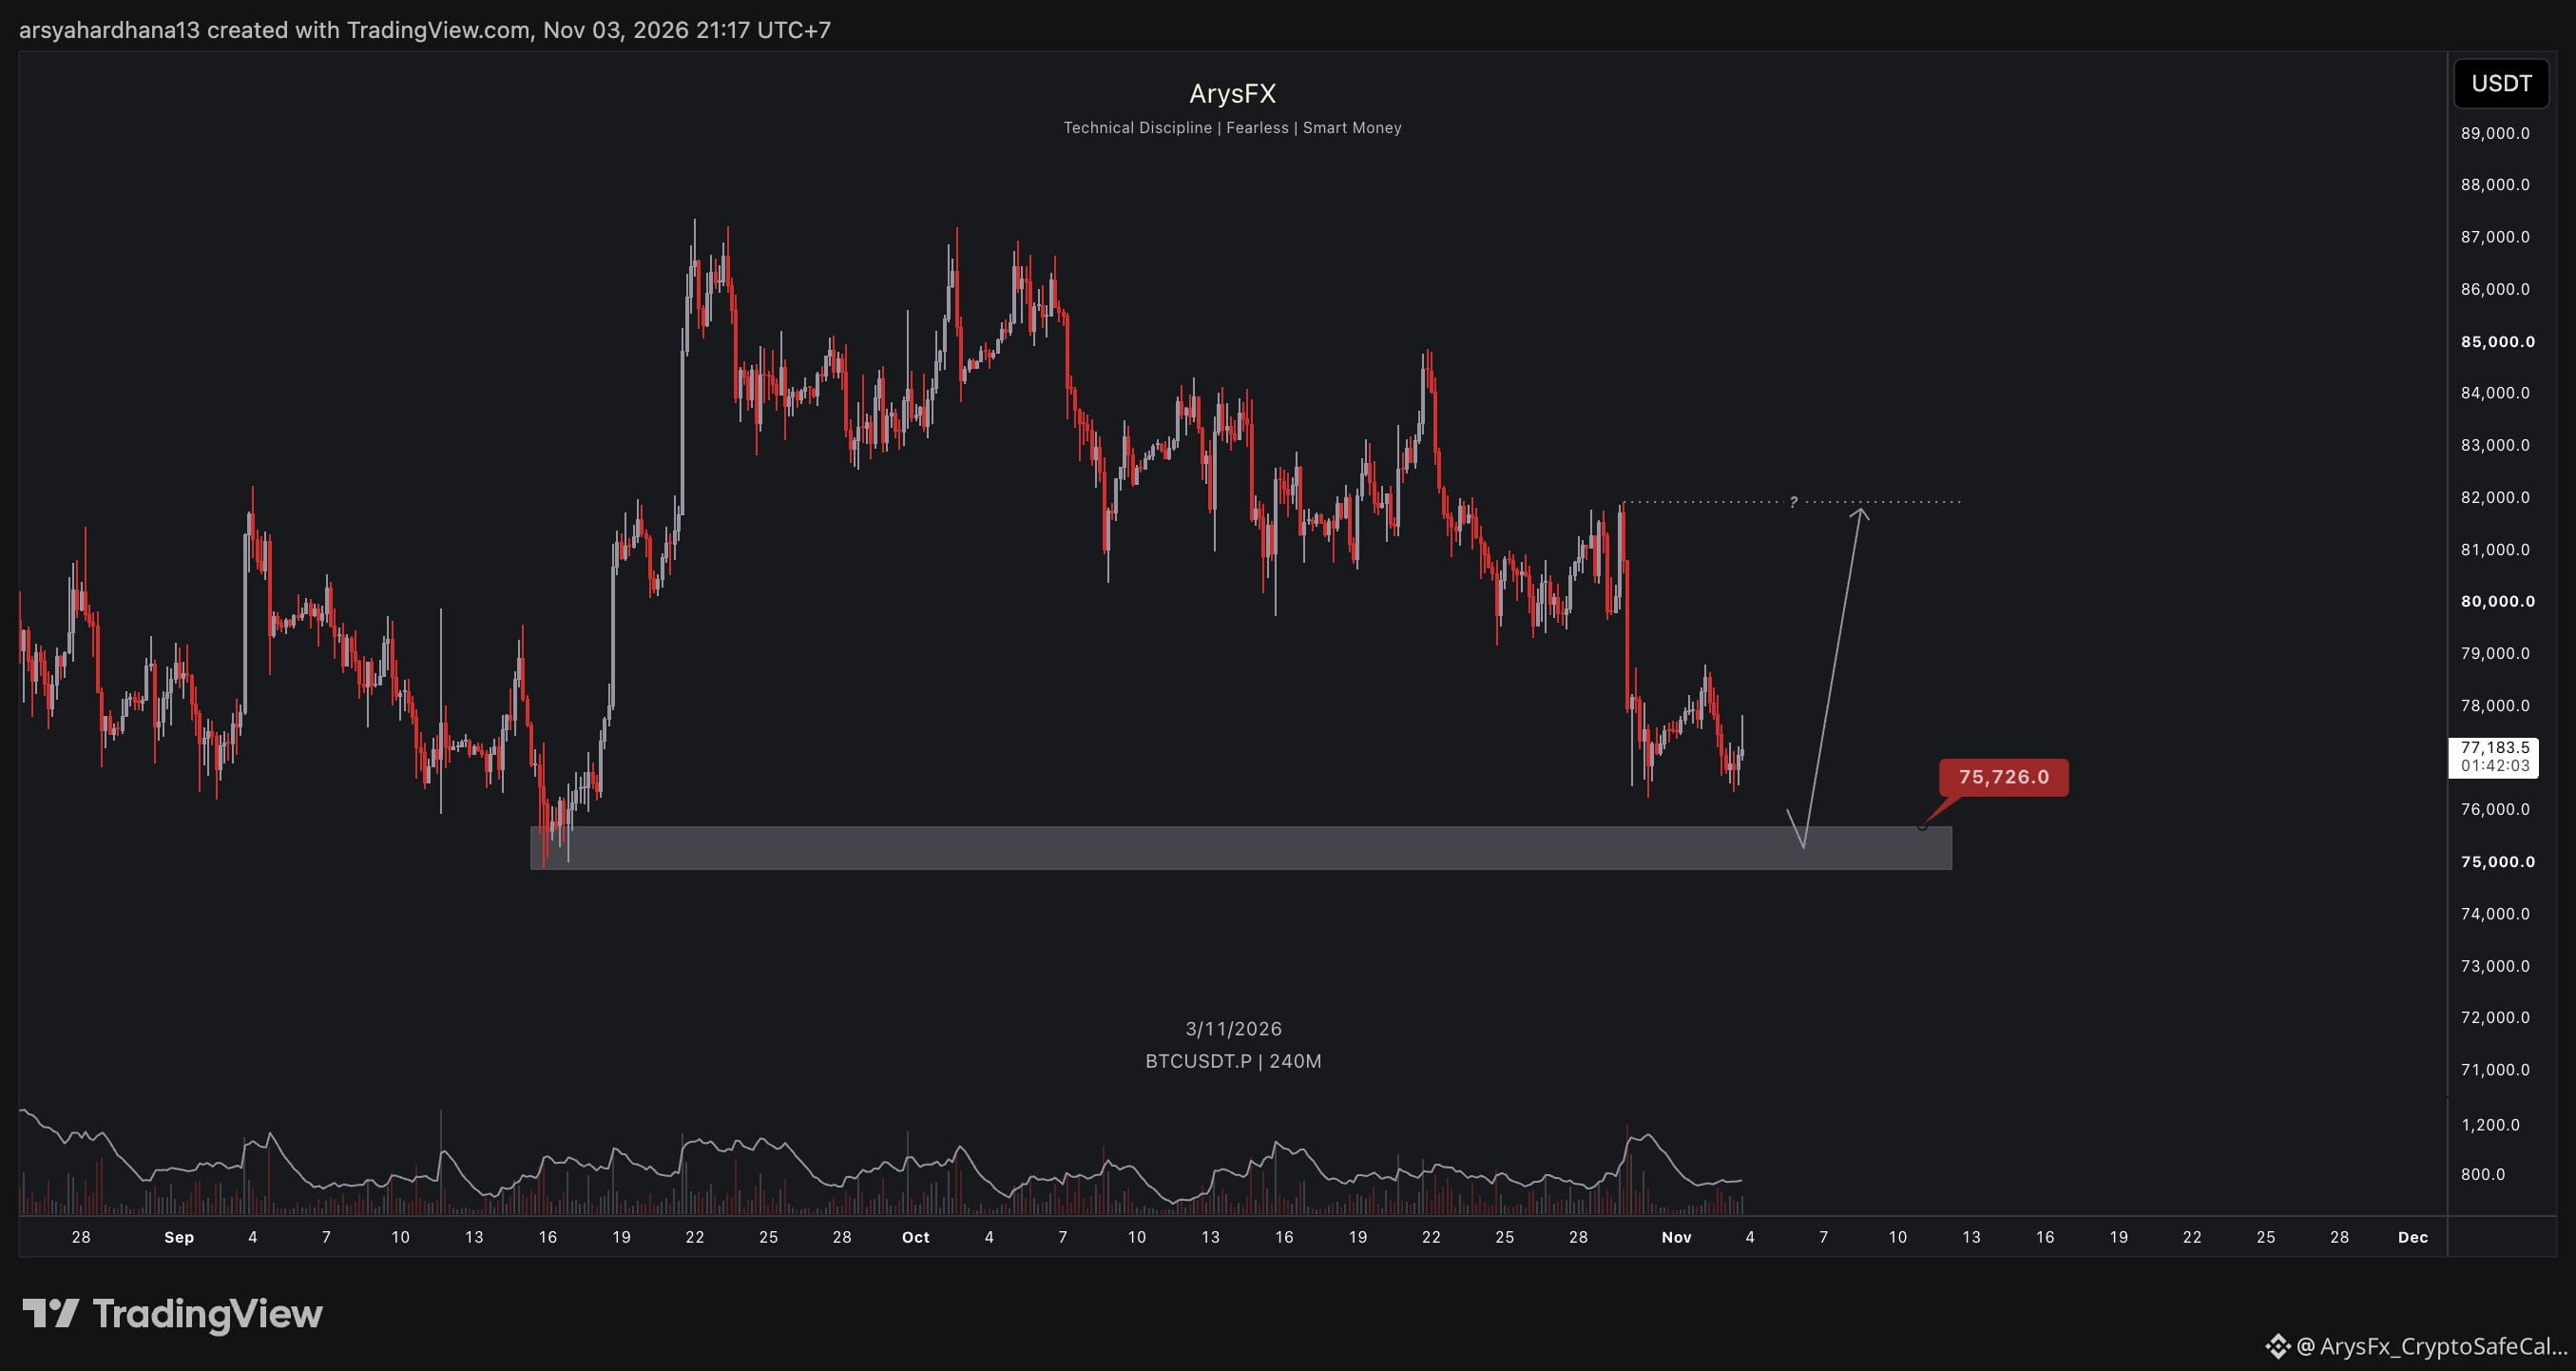
هابط✅ تحديث $ZEC +7.55$ من الإدخال.
1
256
·
--
صاعد
1
1
120
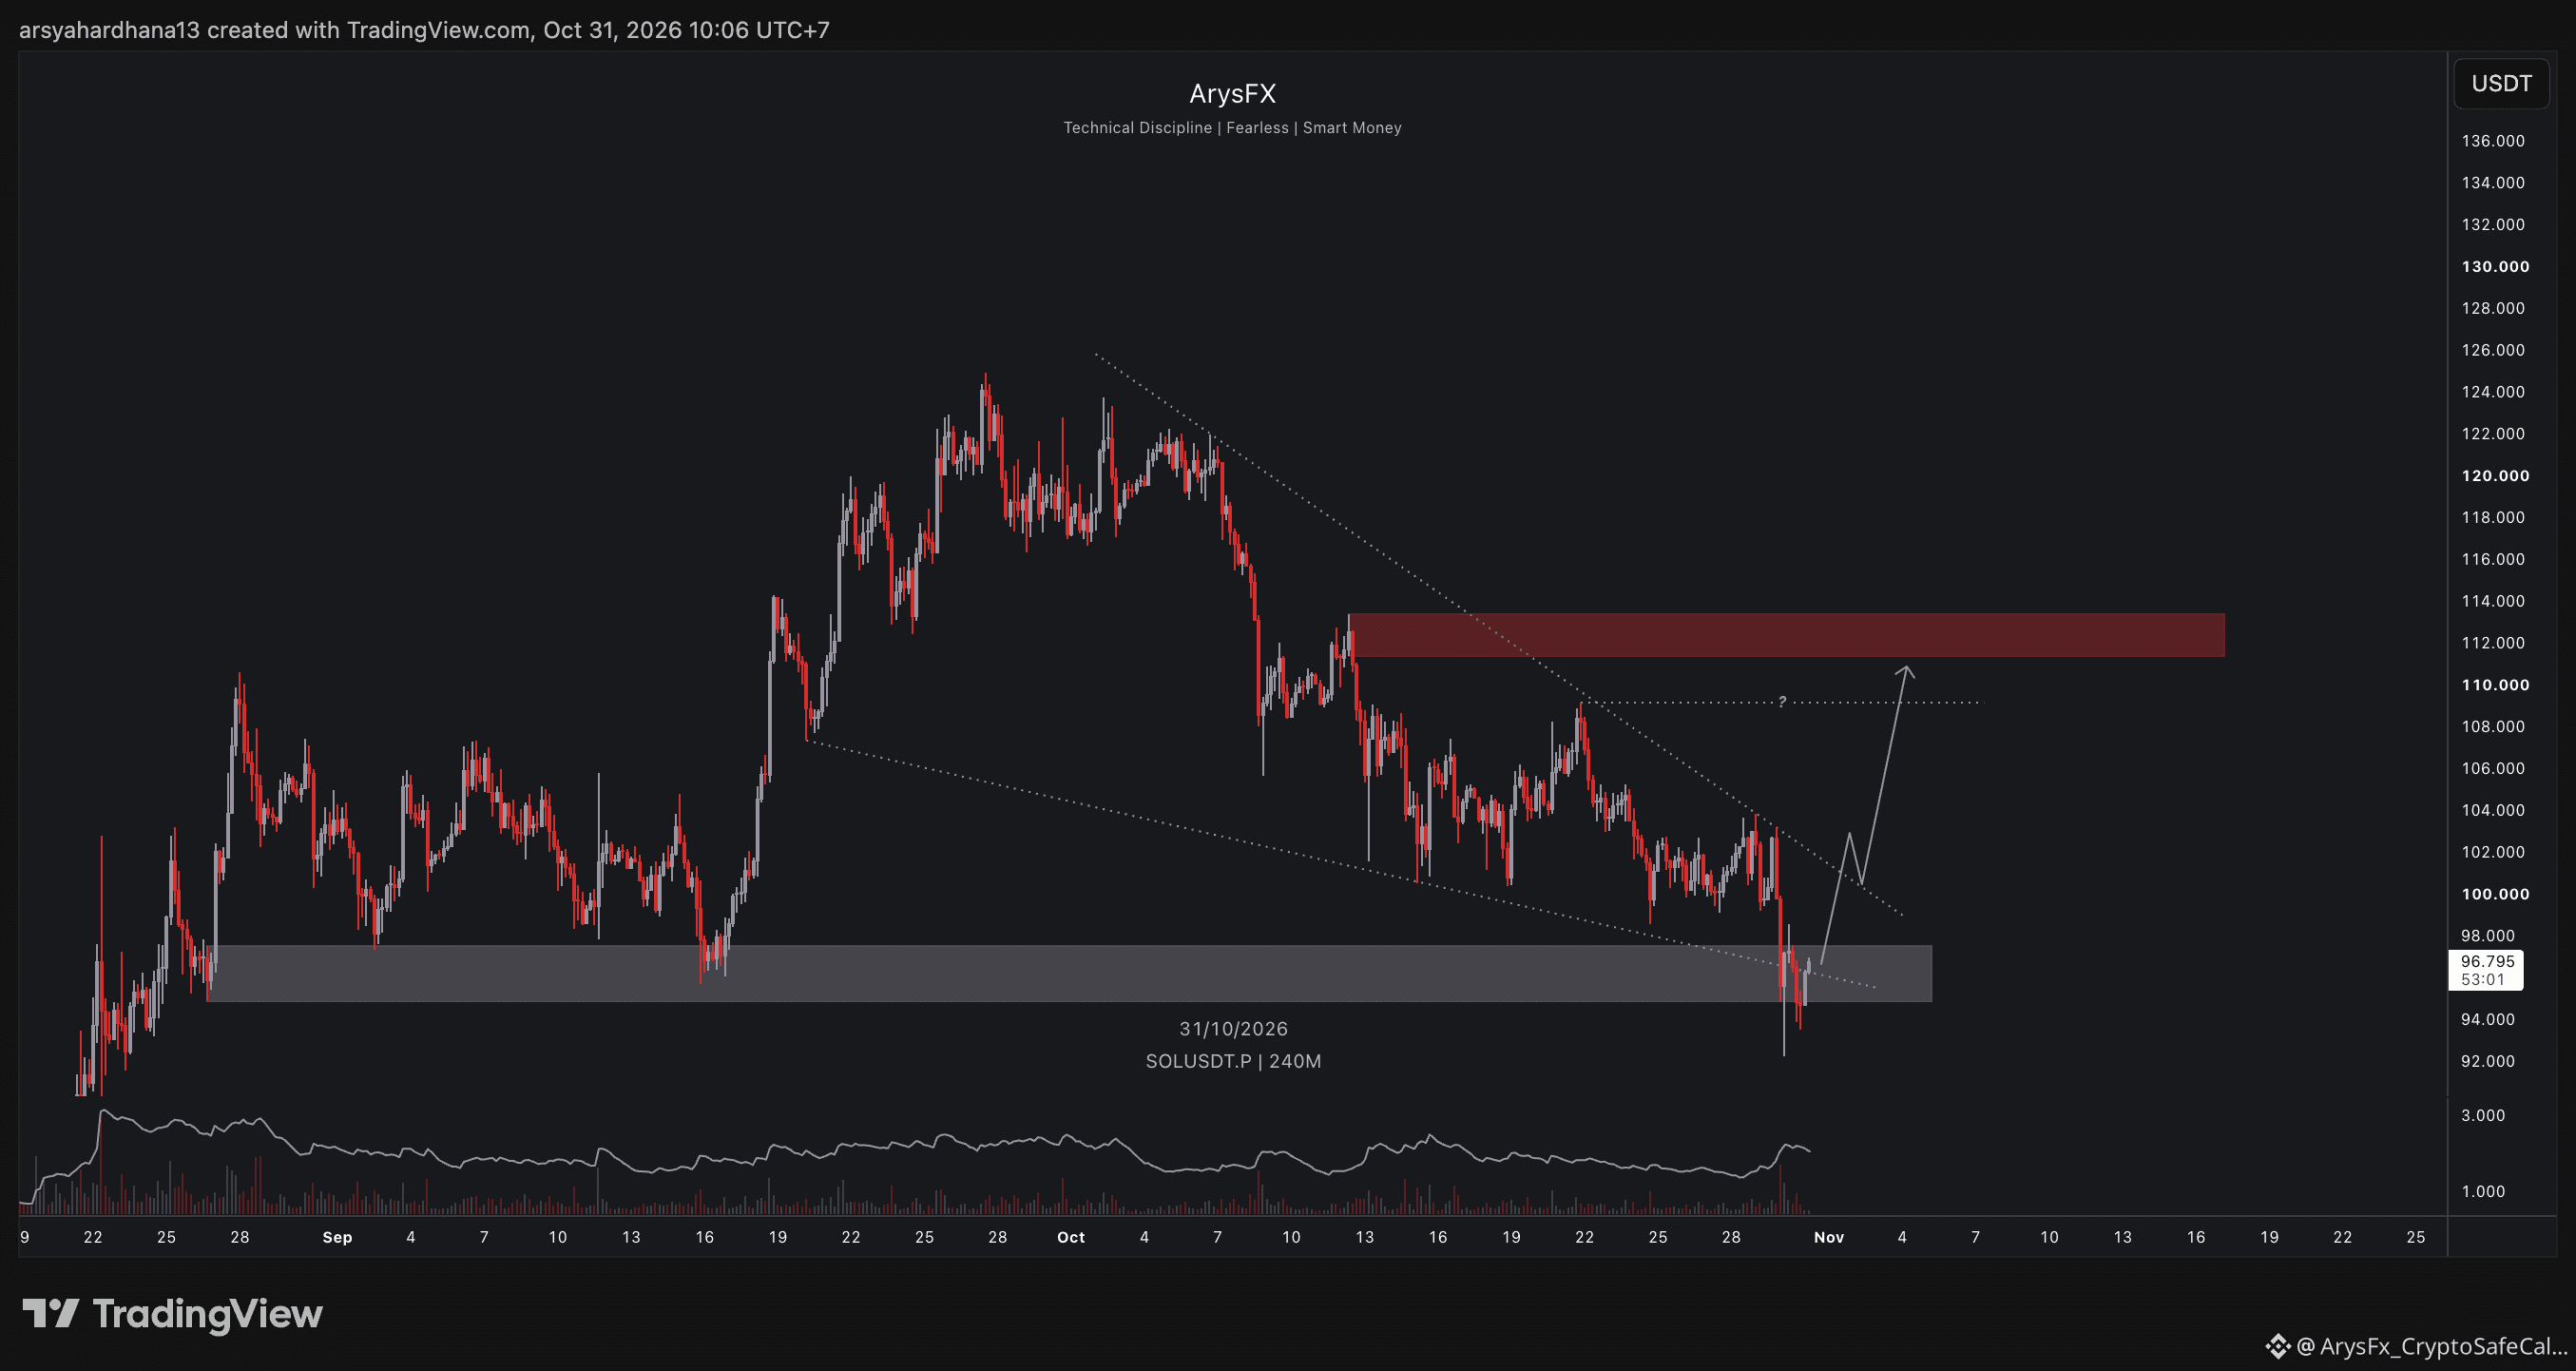
عرض الترجمة
✅ Update $HYPE +23.19% from Entry.
{future}(HYPEUSDT)
✅ Update $HYPE +23.19% from Entry.
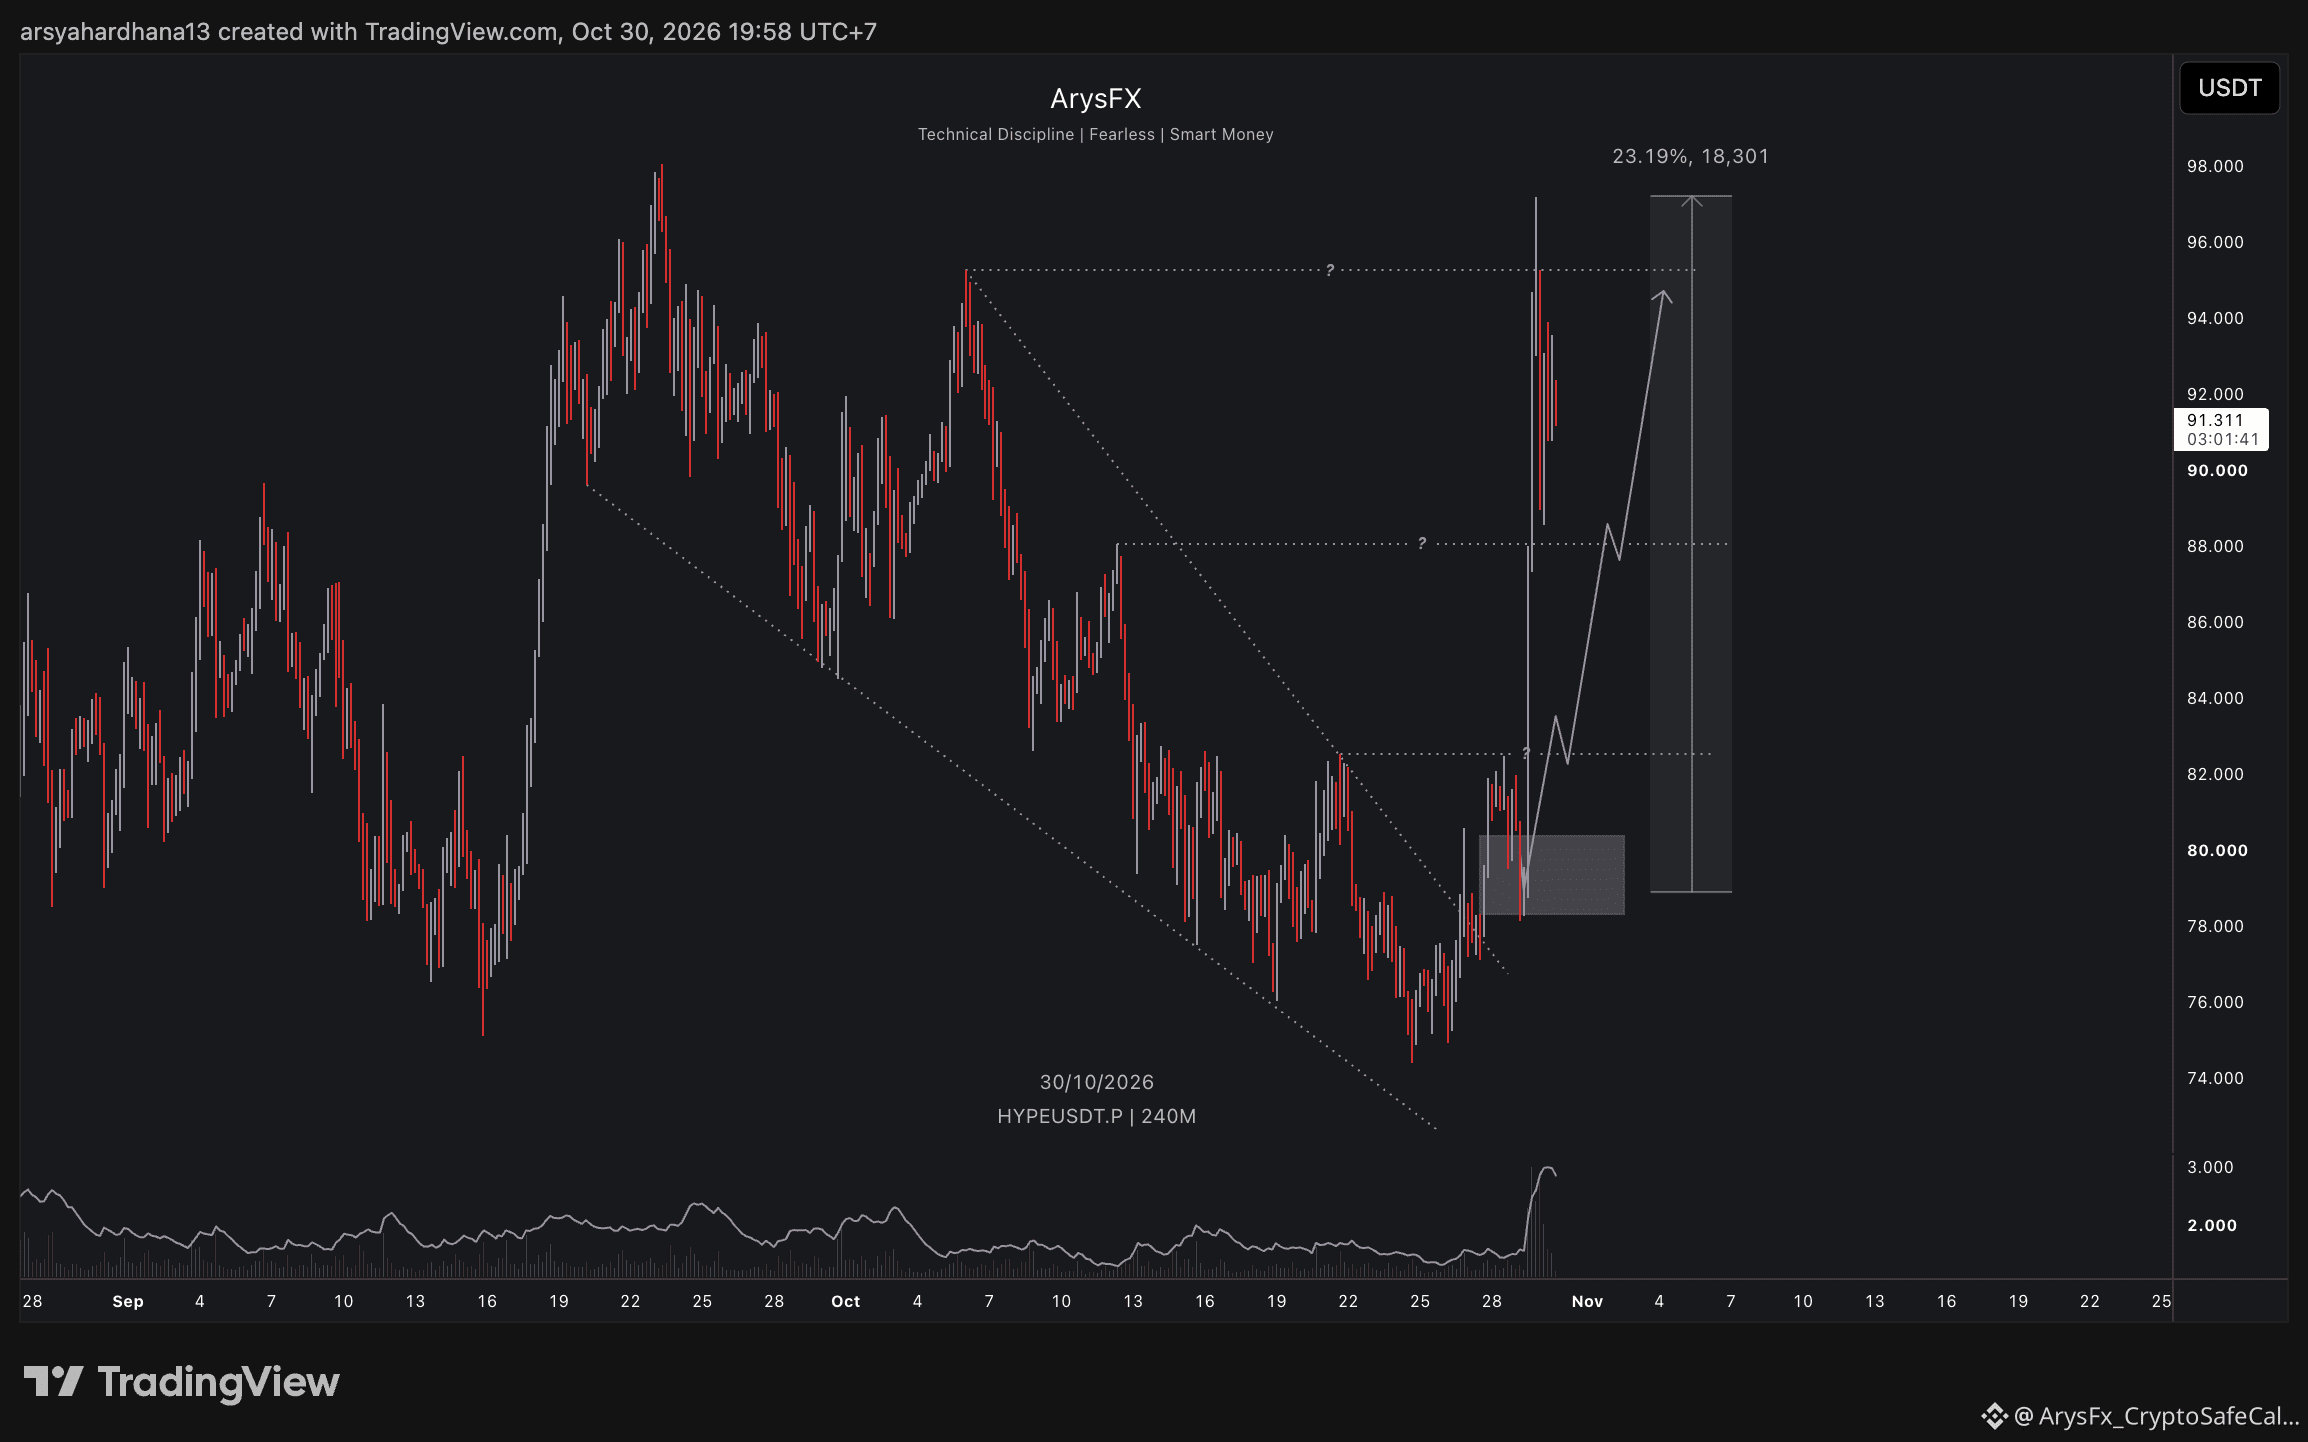
Arys x Columbidae
·
--
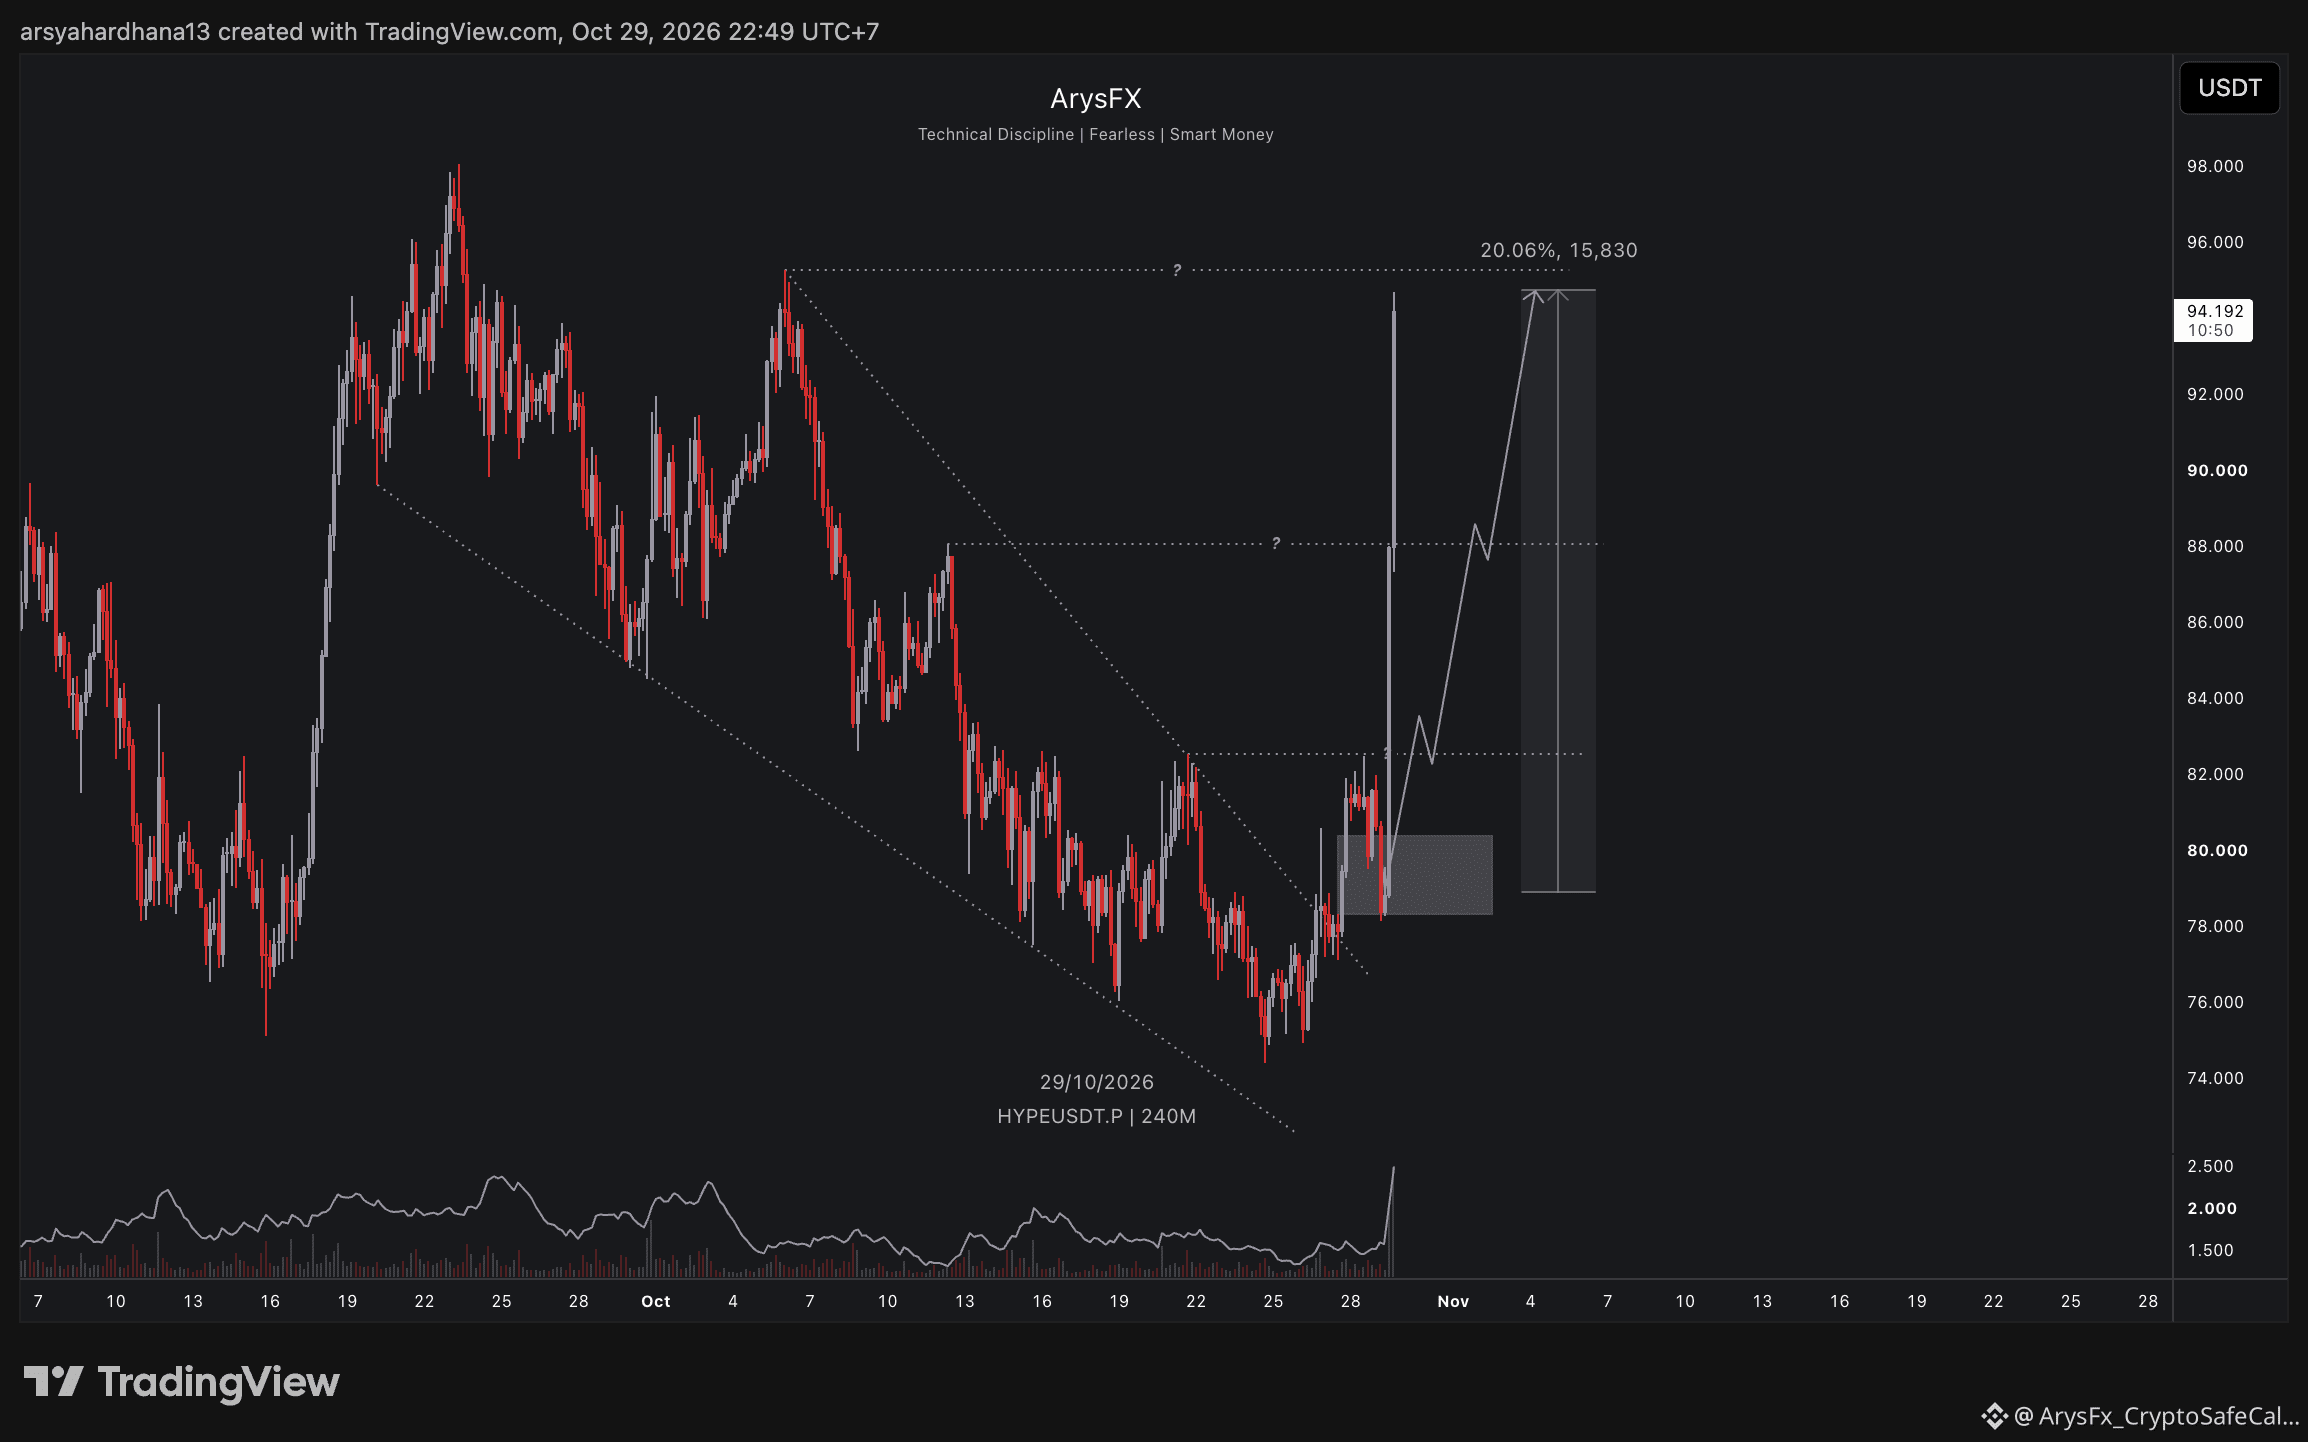
صاعد✅ Update $HYPE +20.06% from Entry.
1
65
·
--
صاعد
✅ تحديث $BTC +2.30% من سعر الدخول.
{future}(BTCUSDT)
✅ تحديث $BTC +2.30% من سعر الدخول.
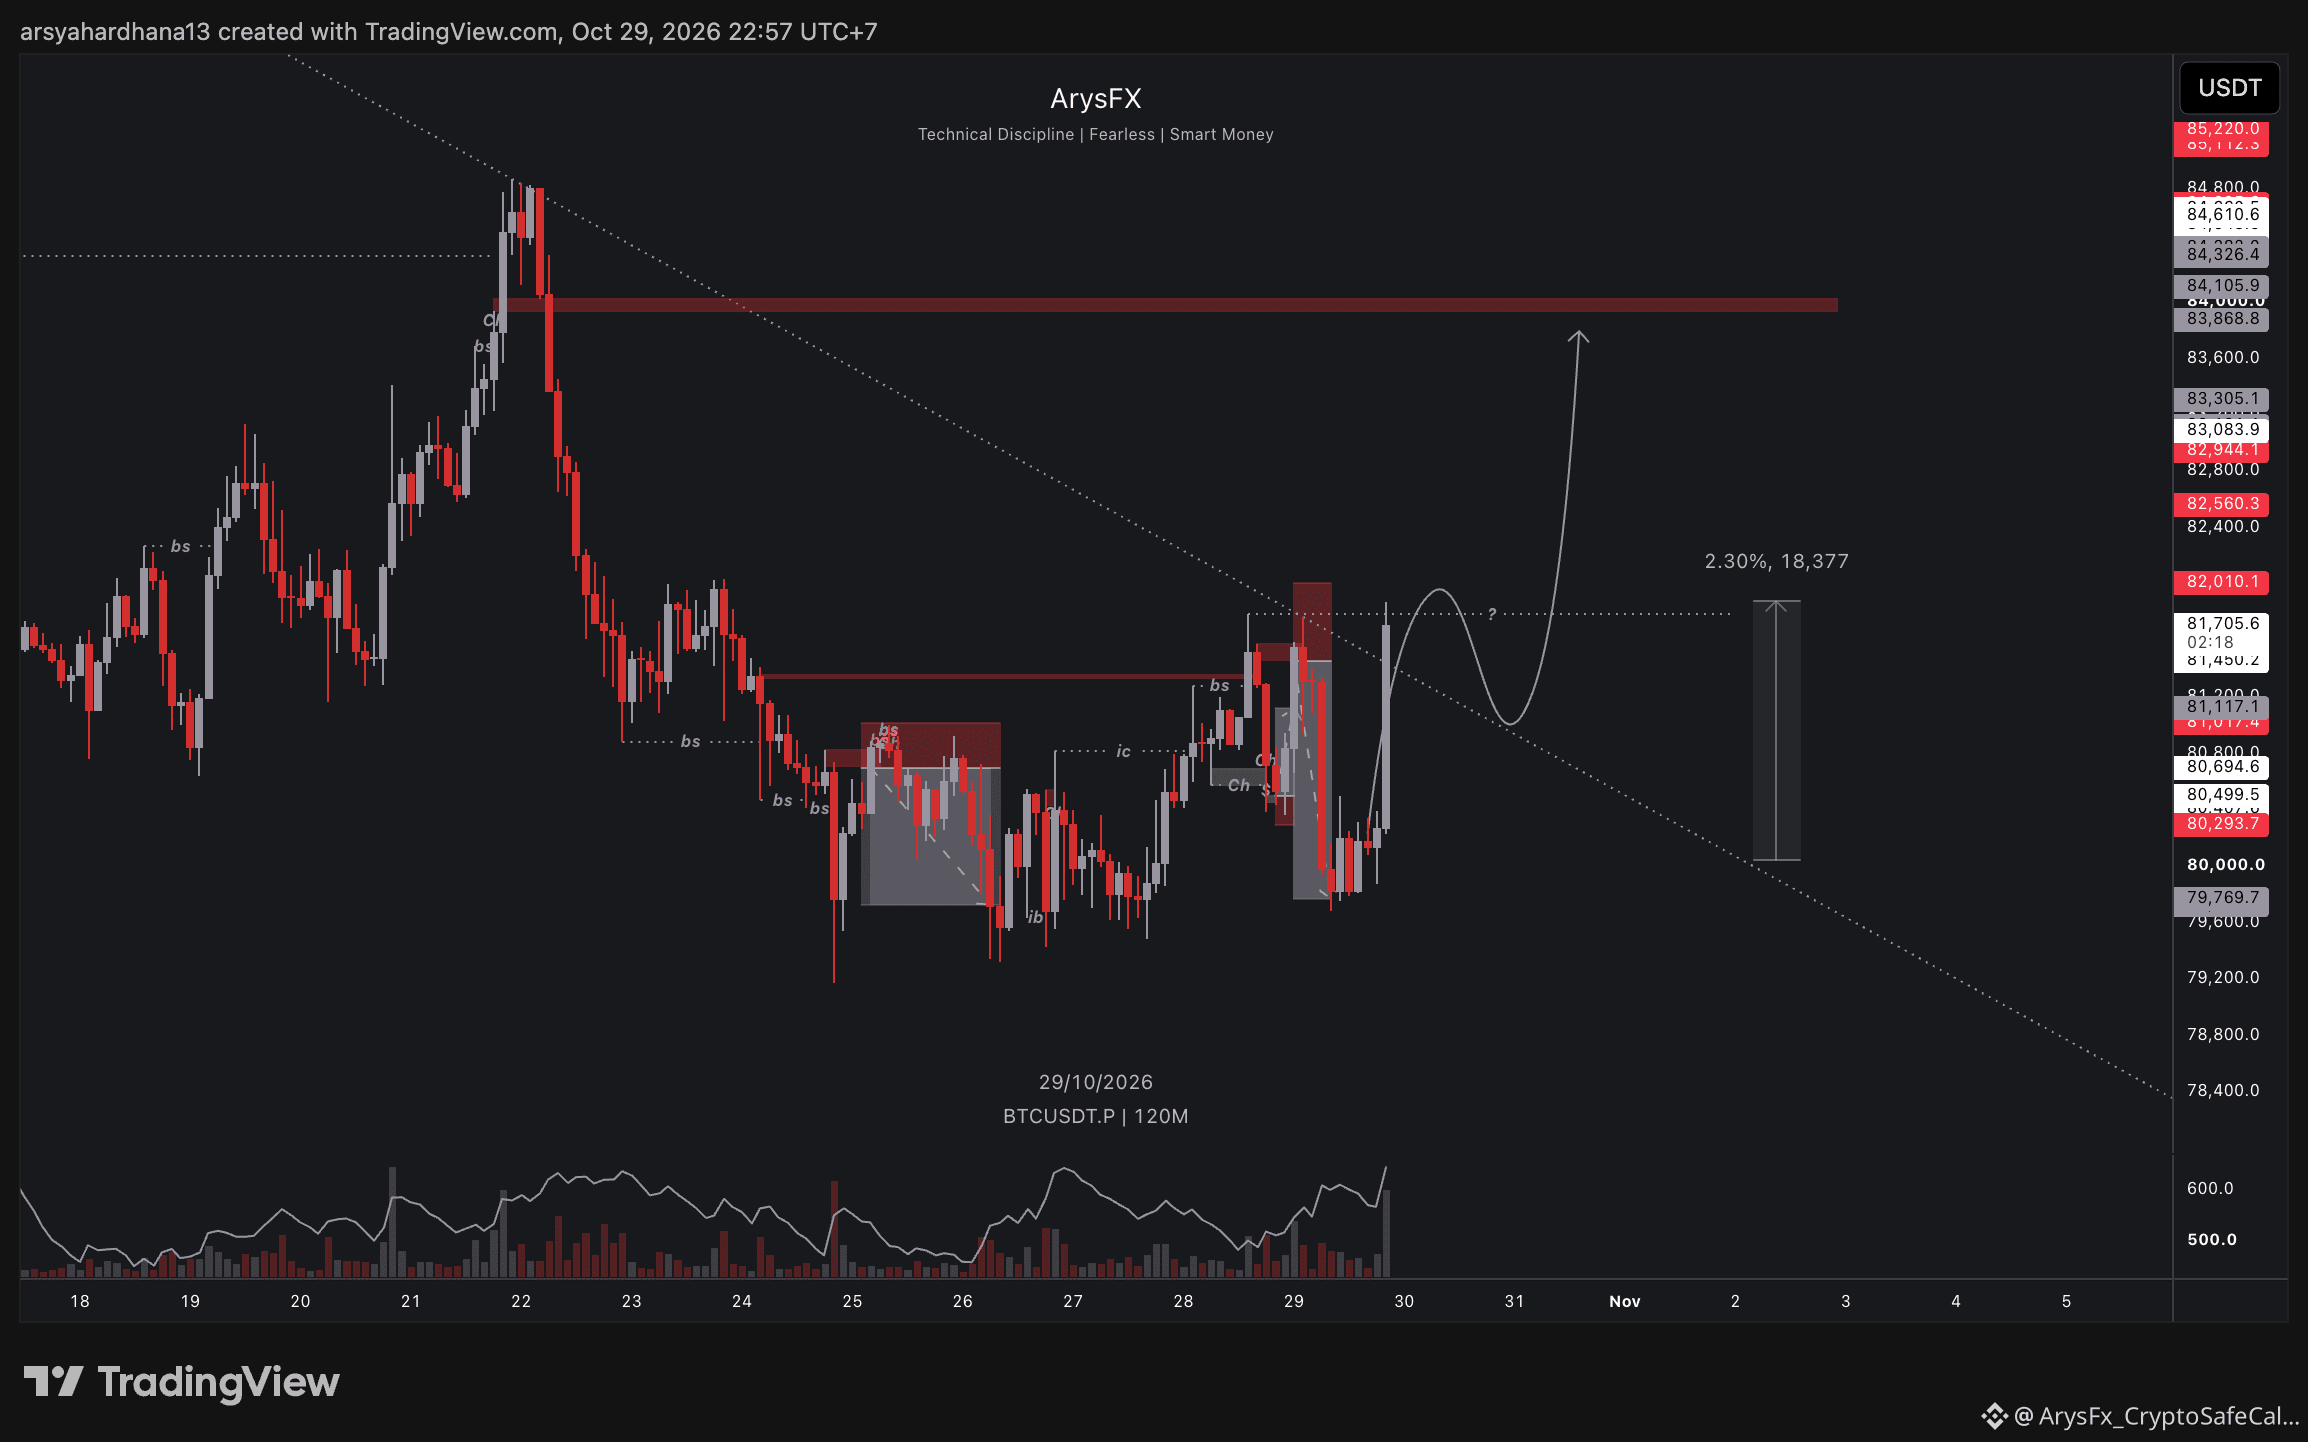
Arys x Columbidae
·
--
صاعدقبل $BTC إعداد الشراء.
2
28
·
--
صاعد
عرض الترجمة
✅ Update $HYPE +20.06% from Entry.
{future}(HYPEUSDT)
✅ Update $HYPE +20.06% from Entry.
Arys x Columbidae
·
--
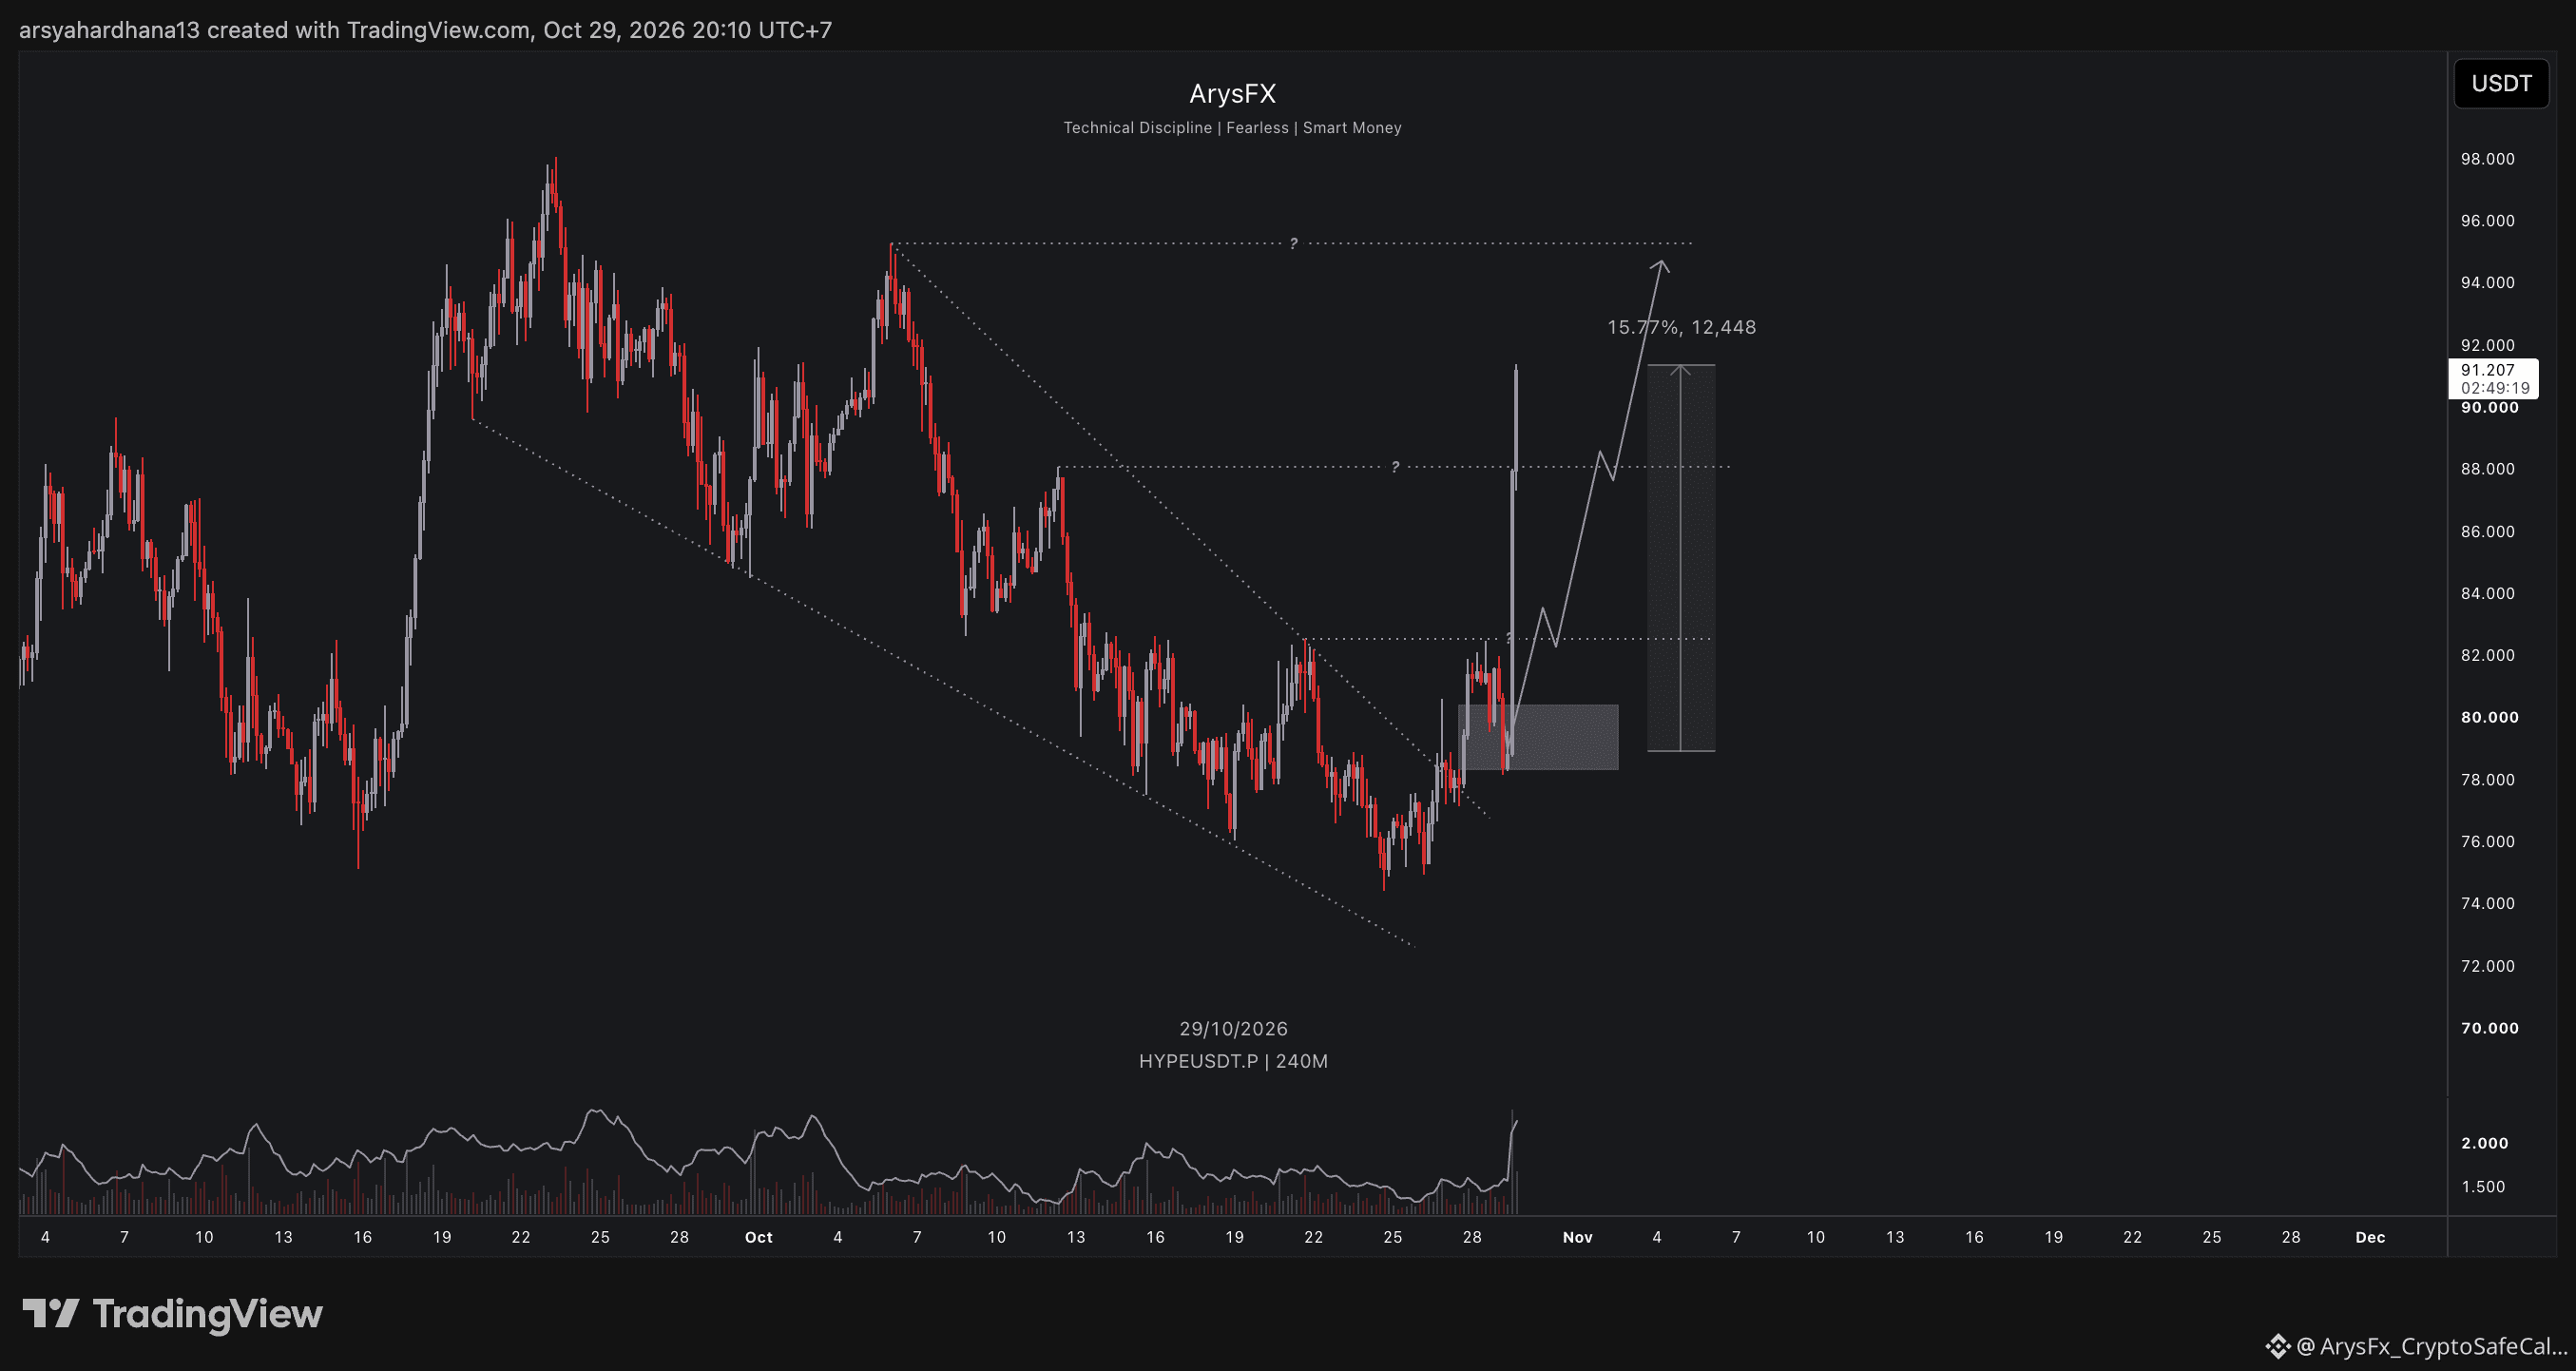
صاعد✅ Update $HYPE +15.77% from Entry. TP now !
1
1
6
·
--
صاعد
عرض الترجمة
✅ Update $HYPE +15.77% from Entry. TP now !
{future}(HYPEUSDT)
✅ Update $HYPE +15.77% from Entry. TP now !
Arys x Columbidae
·
--
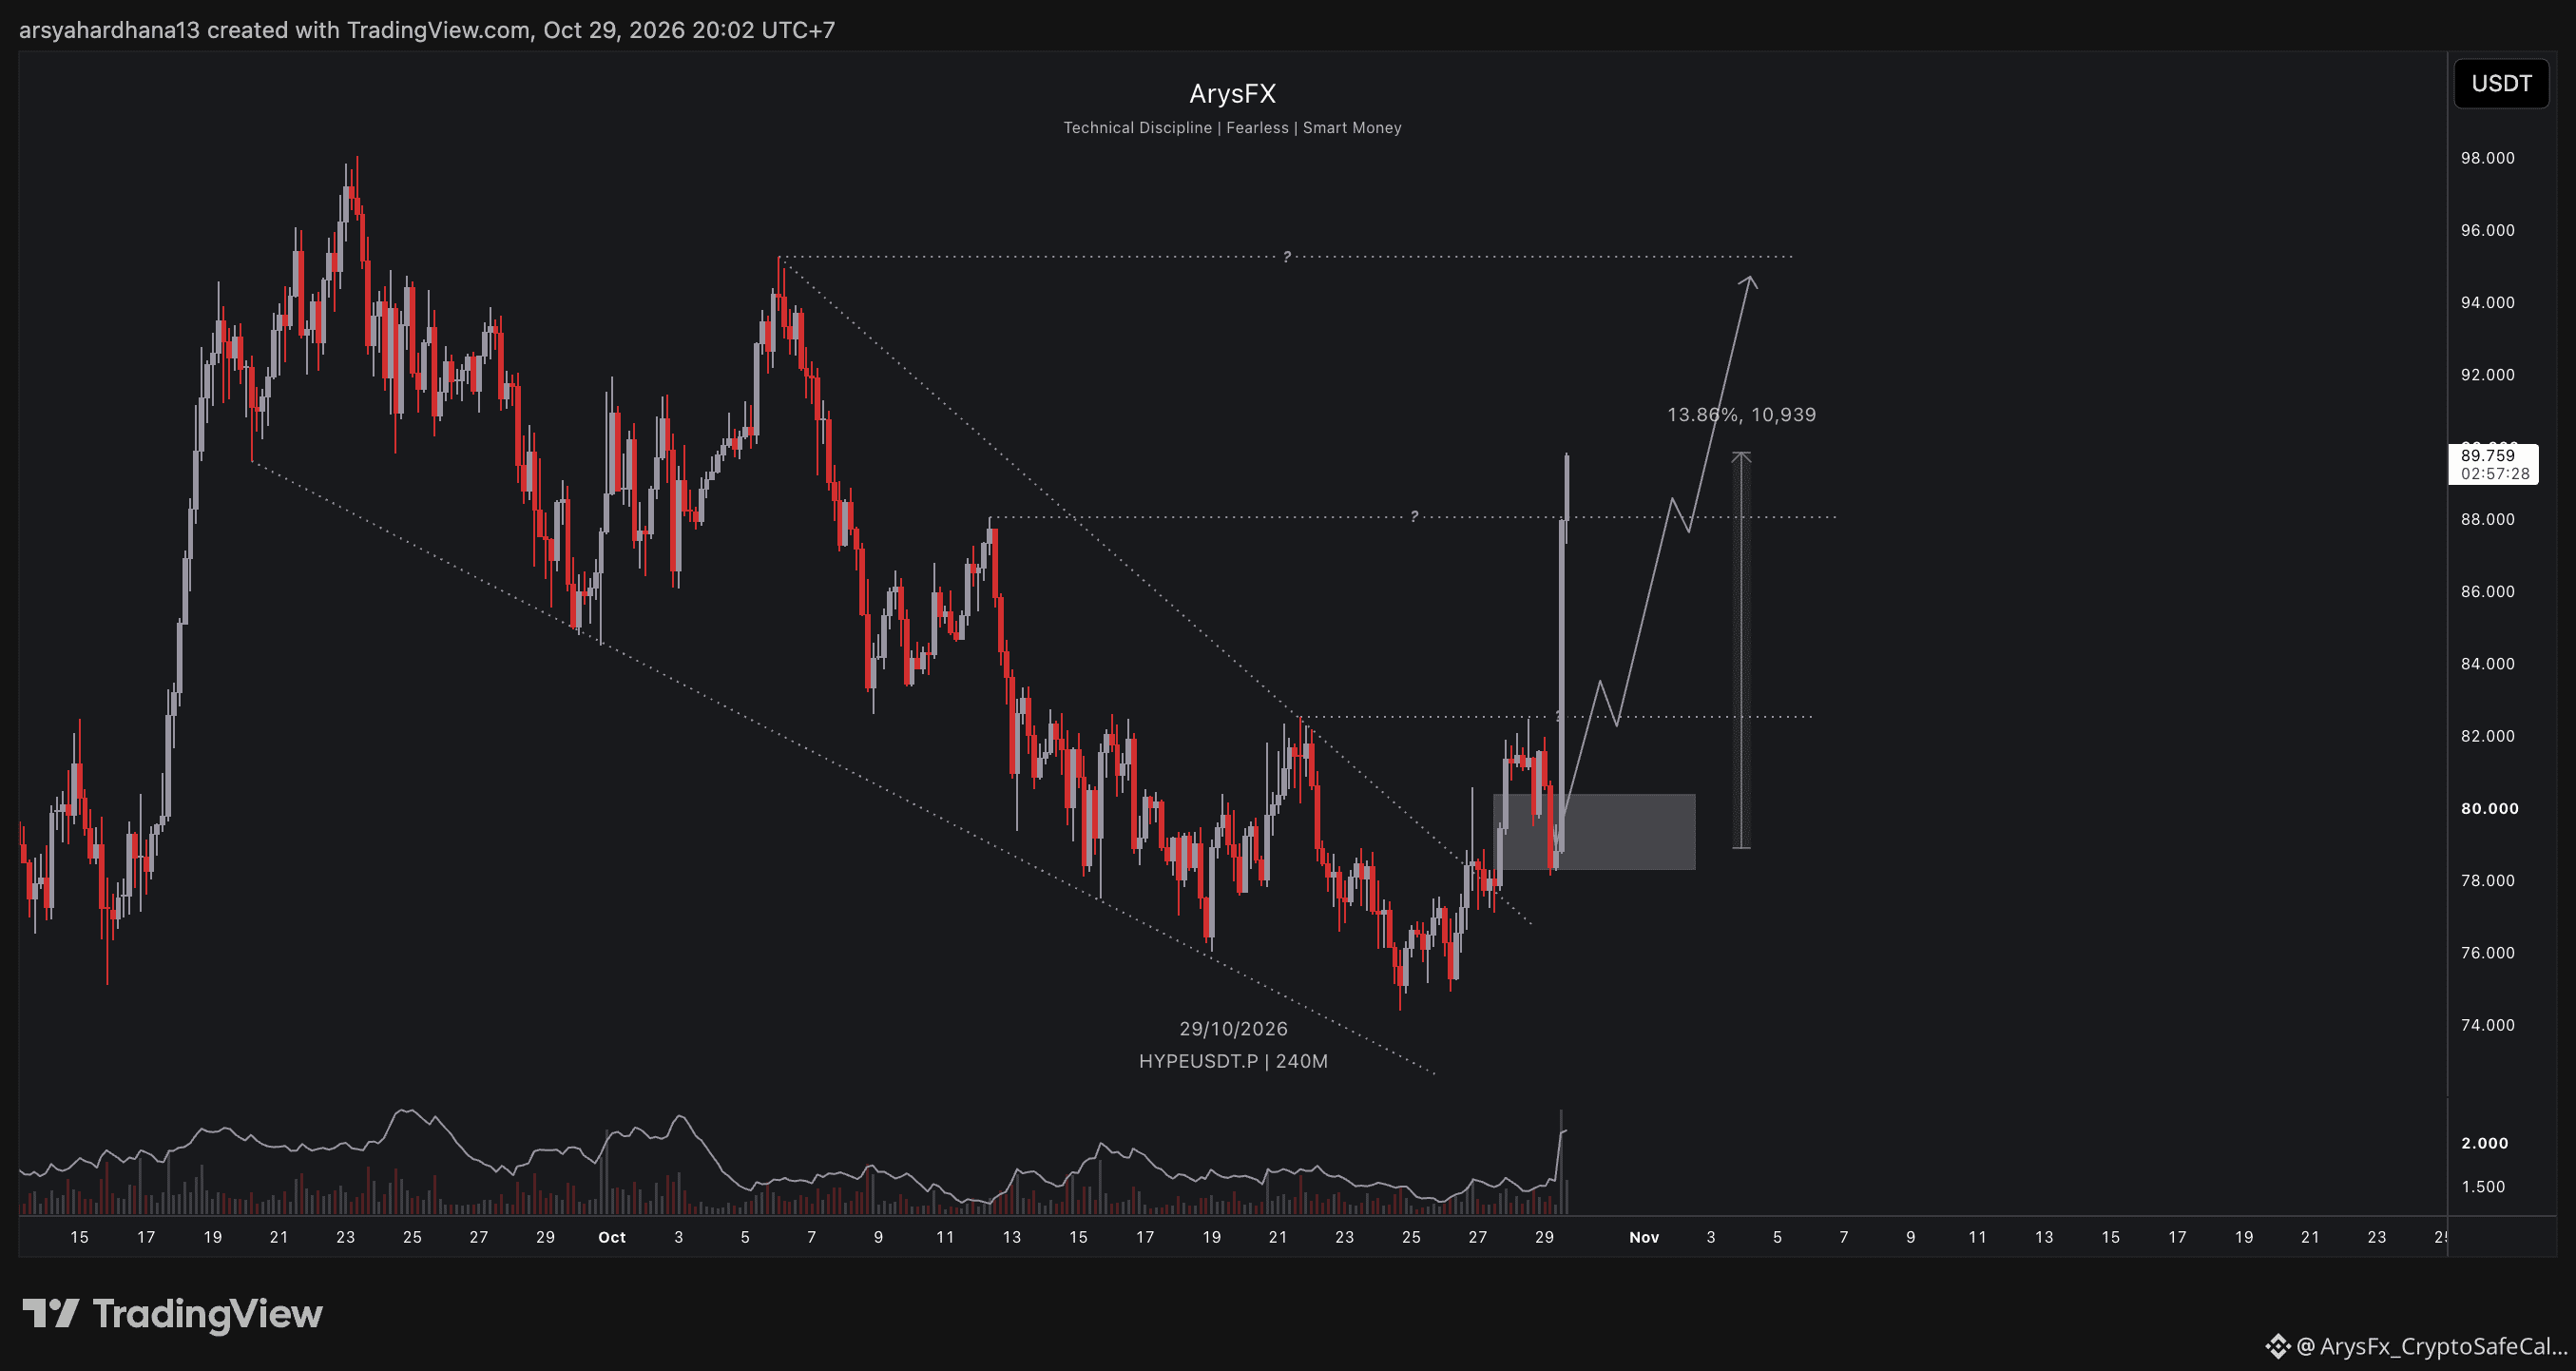
صاعد✅ تحديث $HYPE +13.86% من نقطة الدخول.
1
1
68
·
--
صاعد
✅ تحديث $HYPE +13.86% من نقطة الدخول.
{future}(HYPEUSDT)
✅ تحديث $HYPE +13.86% من نقطة الدخول.
Arys x Columbidae
·
--
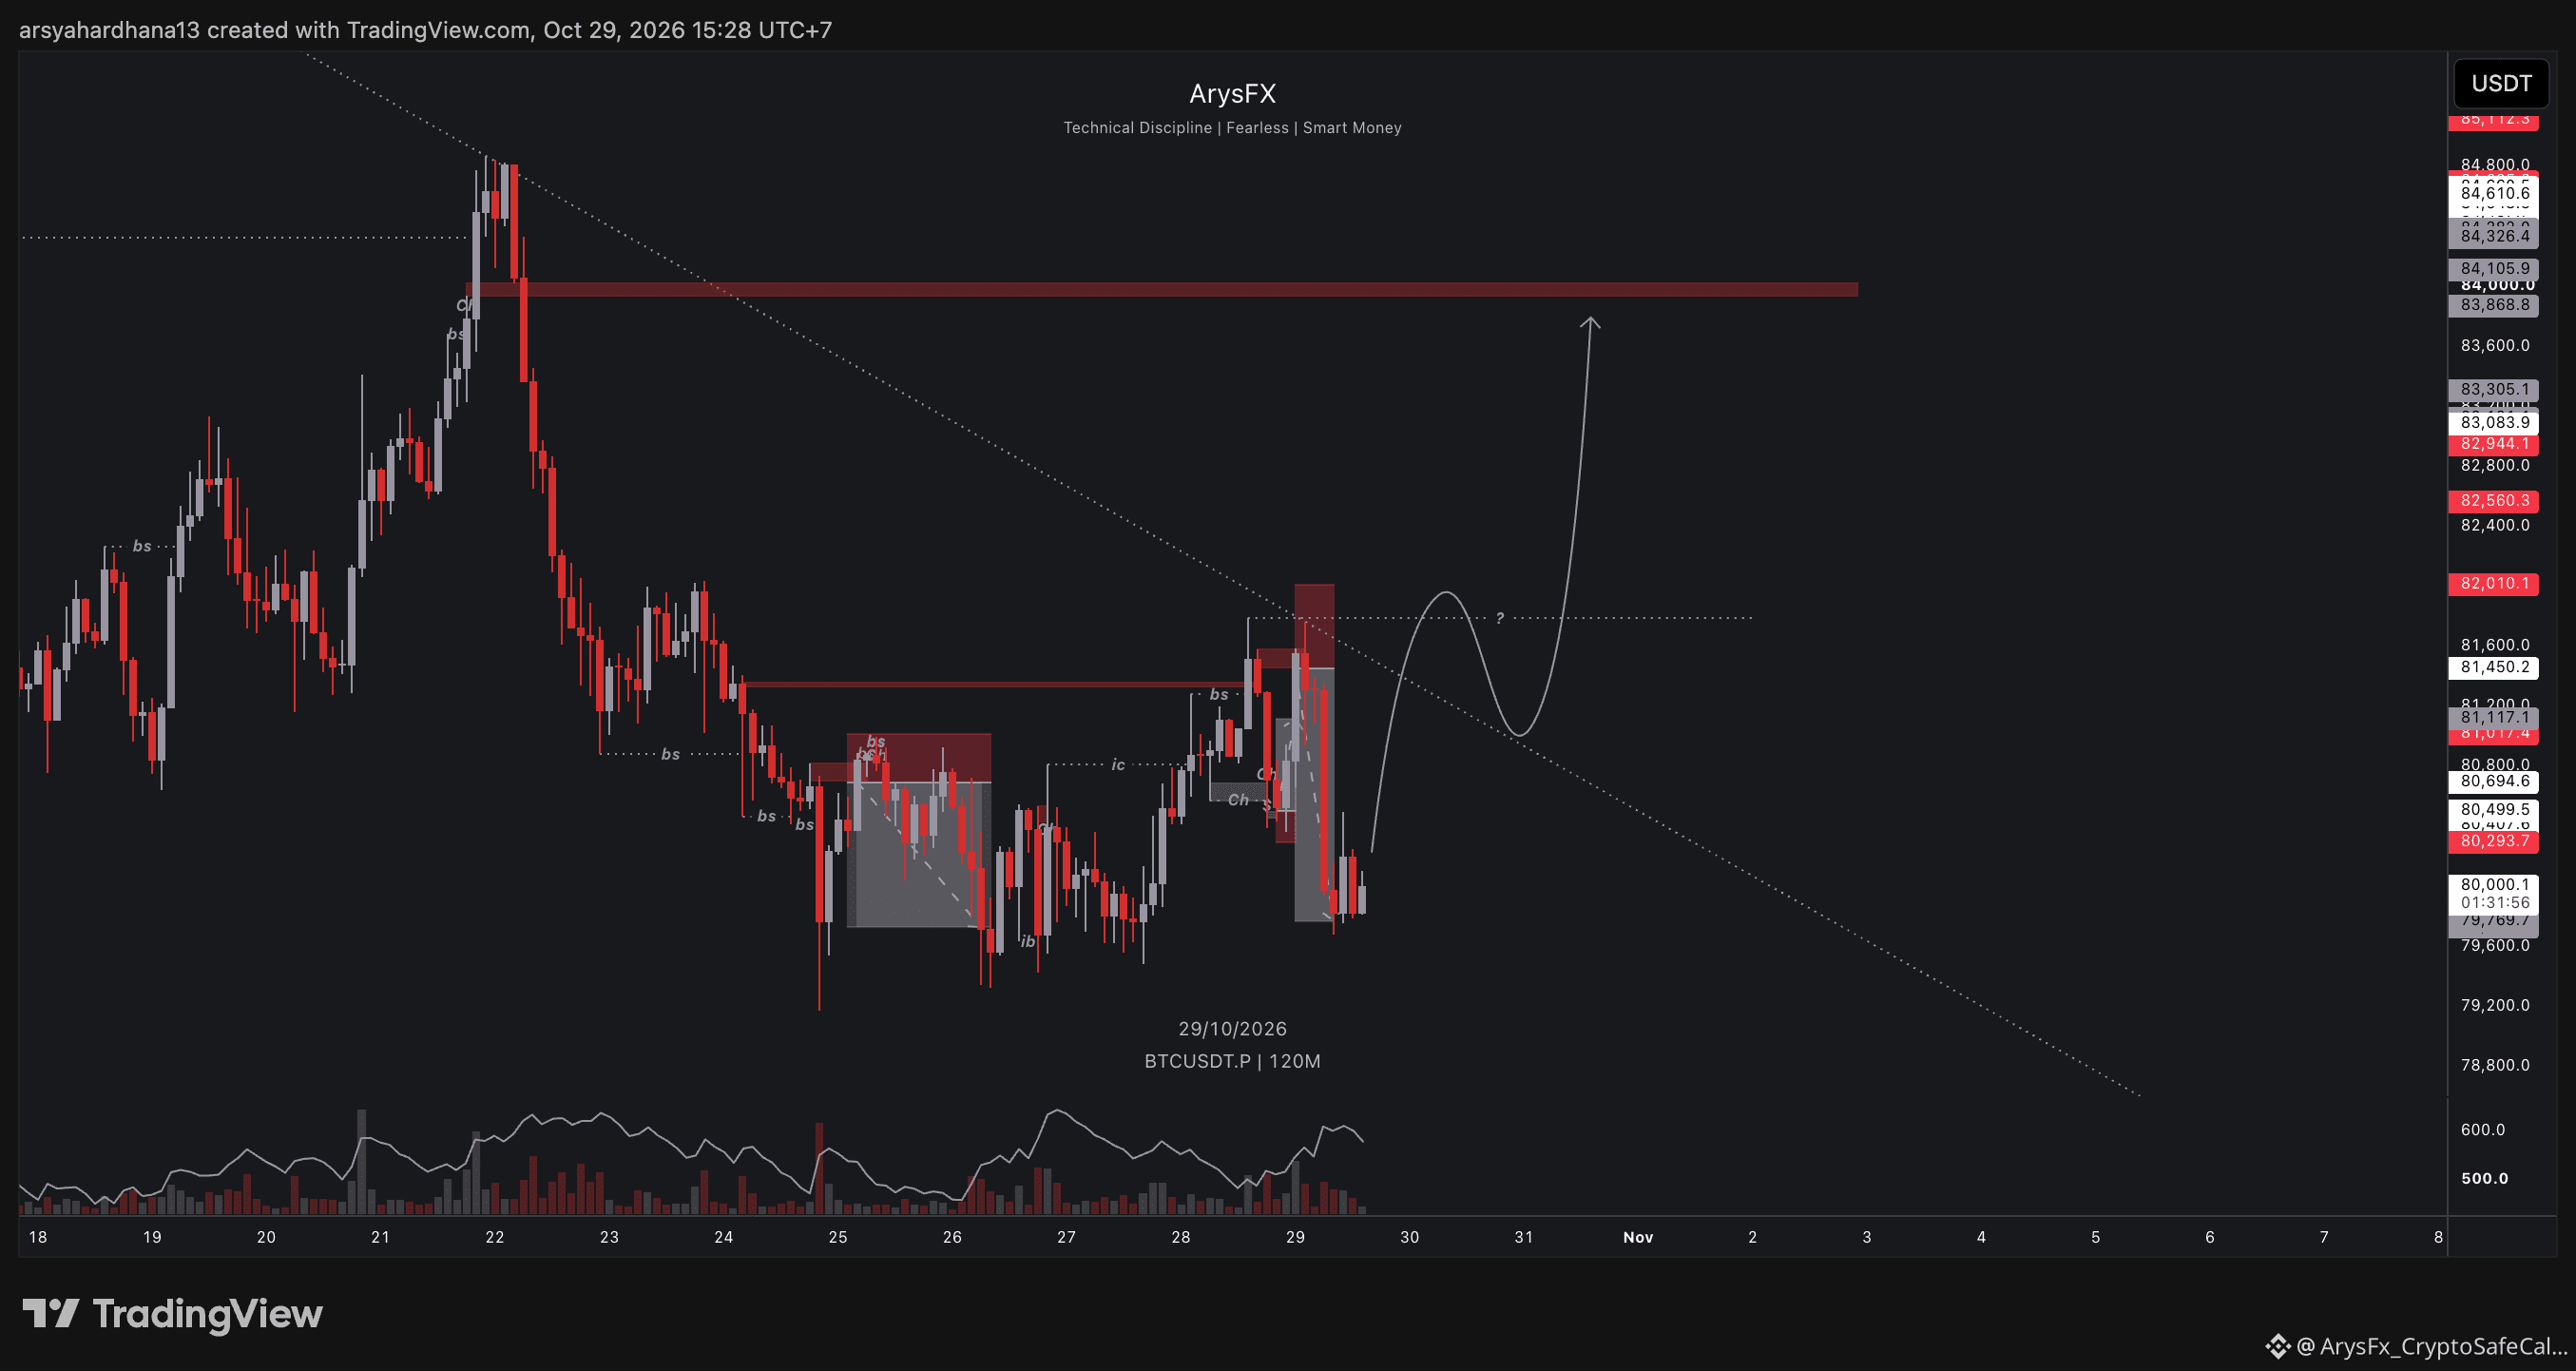
صاعدقبل $HYPE إعداد الشراء.
1
1
286
·
--
صاعد
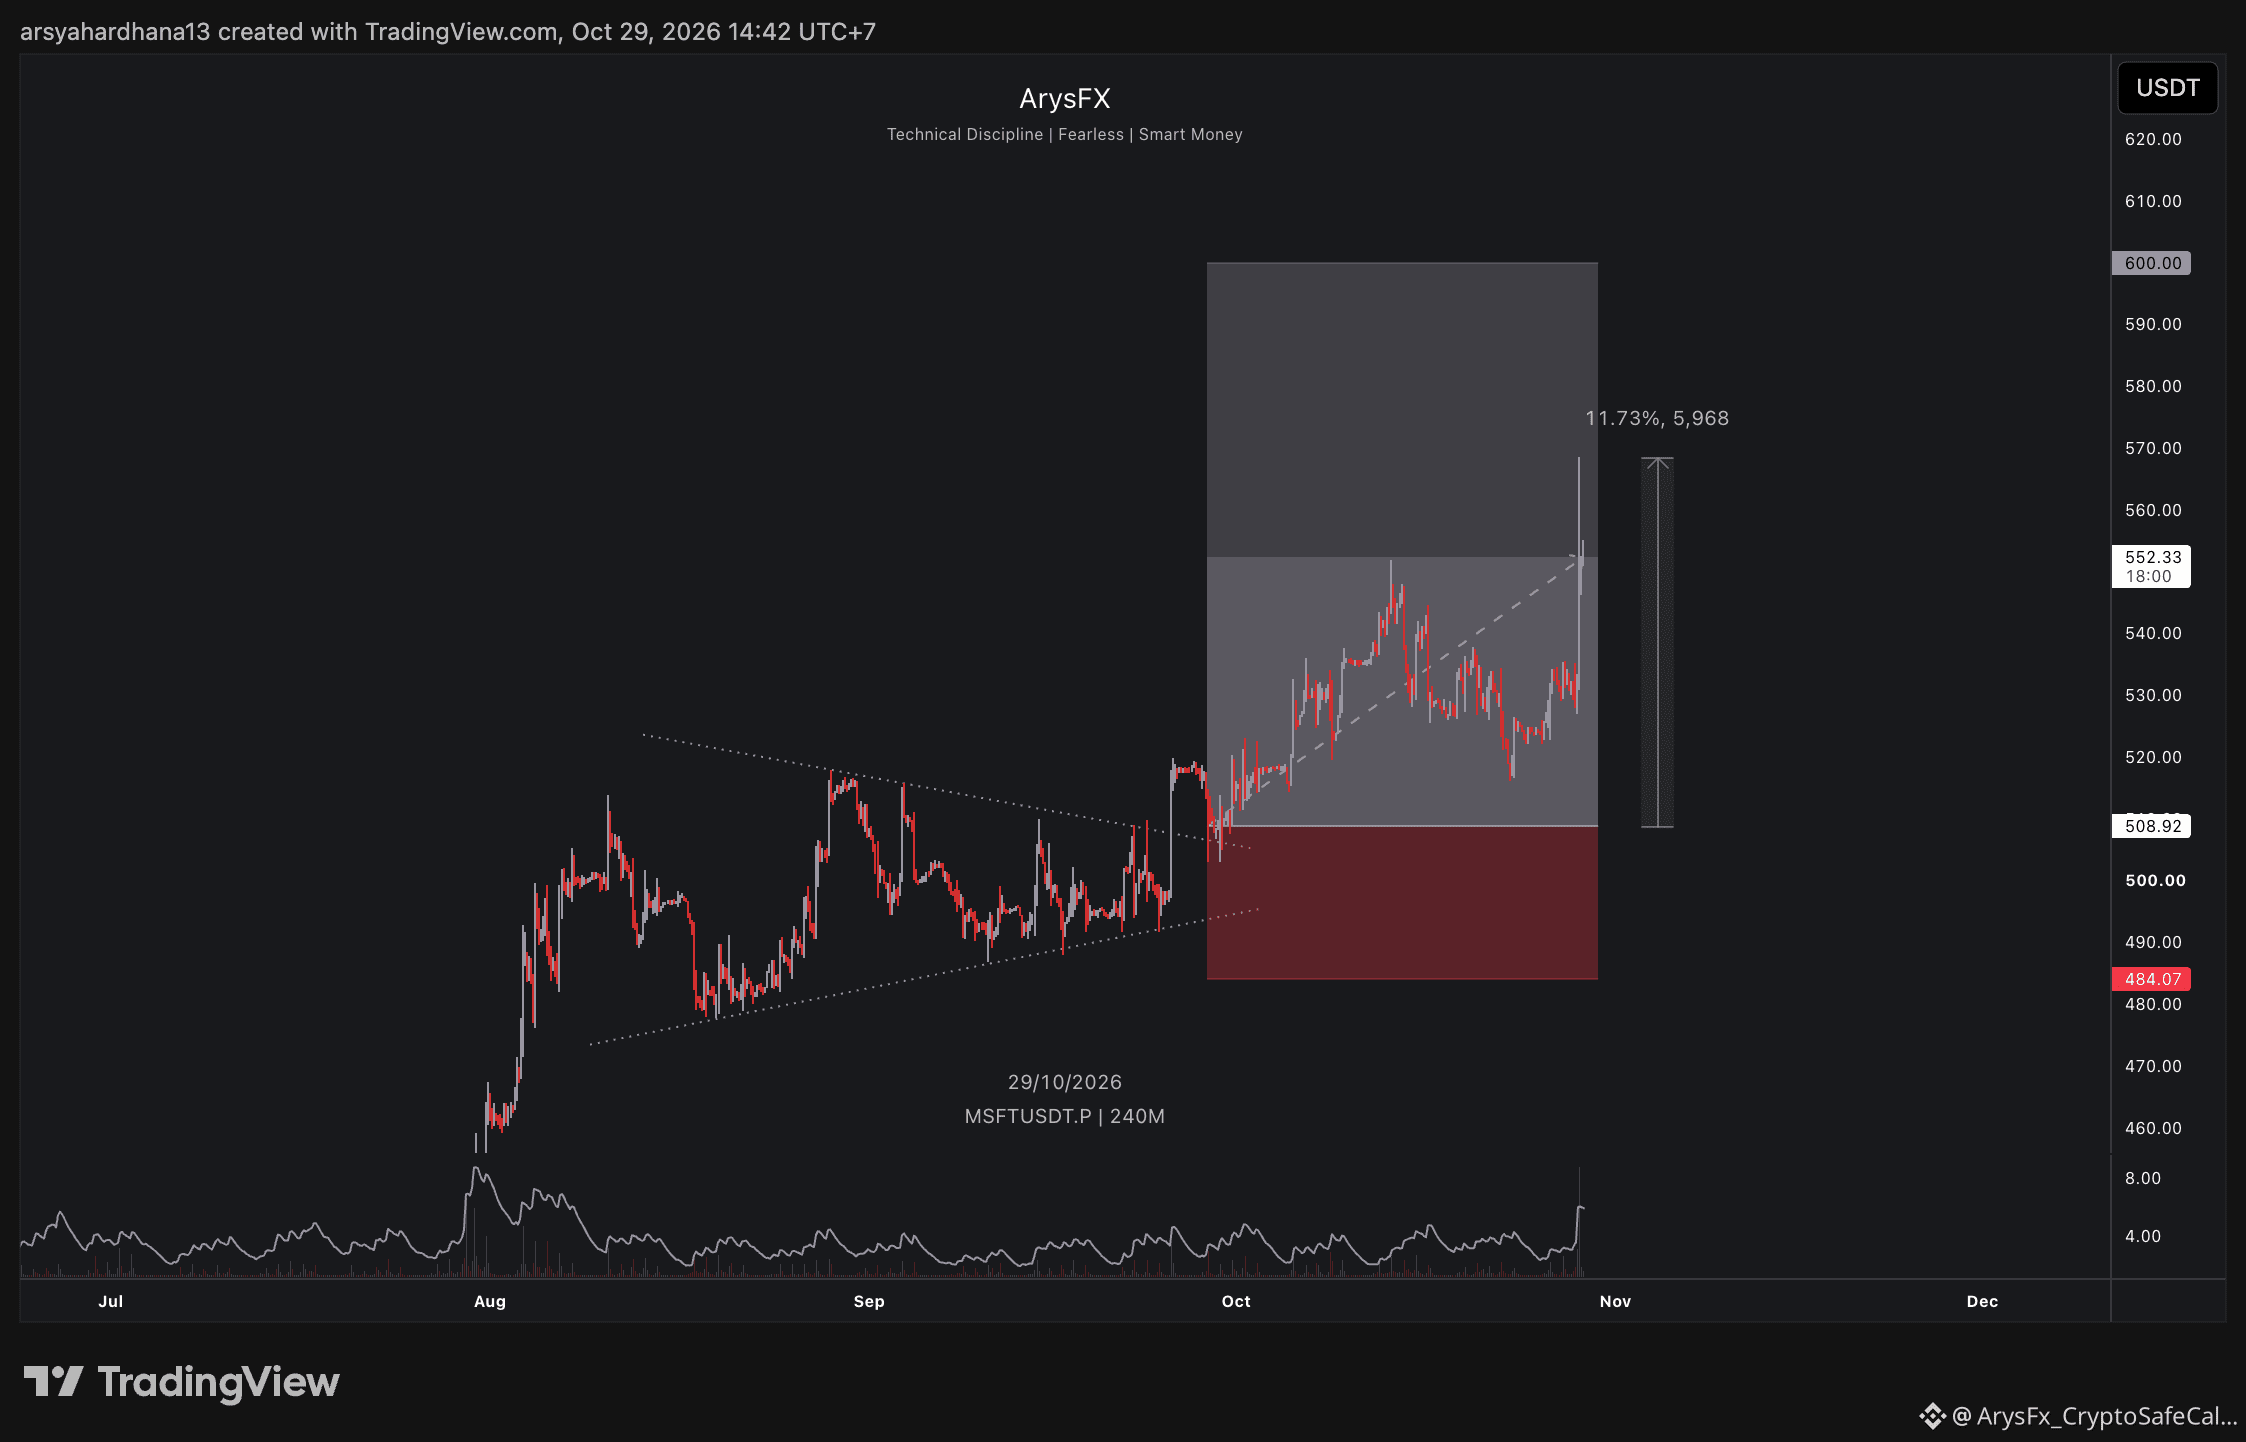
✅ تحديث $MSFT +11.73% من سعر الدخول.
{future}(MSFTUSDT)
✅ تحديث $MSFT +11.73% من سعر الدخول.
Arys x Columbidae
·
--
صاعد✅ تحديث $MSFT +7.02% من نقطة الدخول.
1
71
·
--
هابط
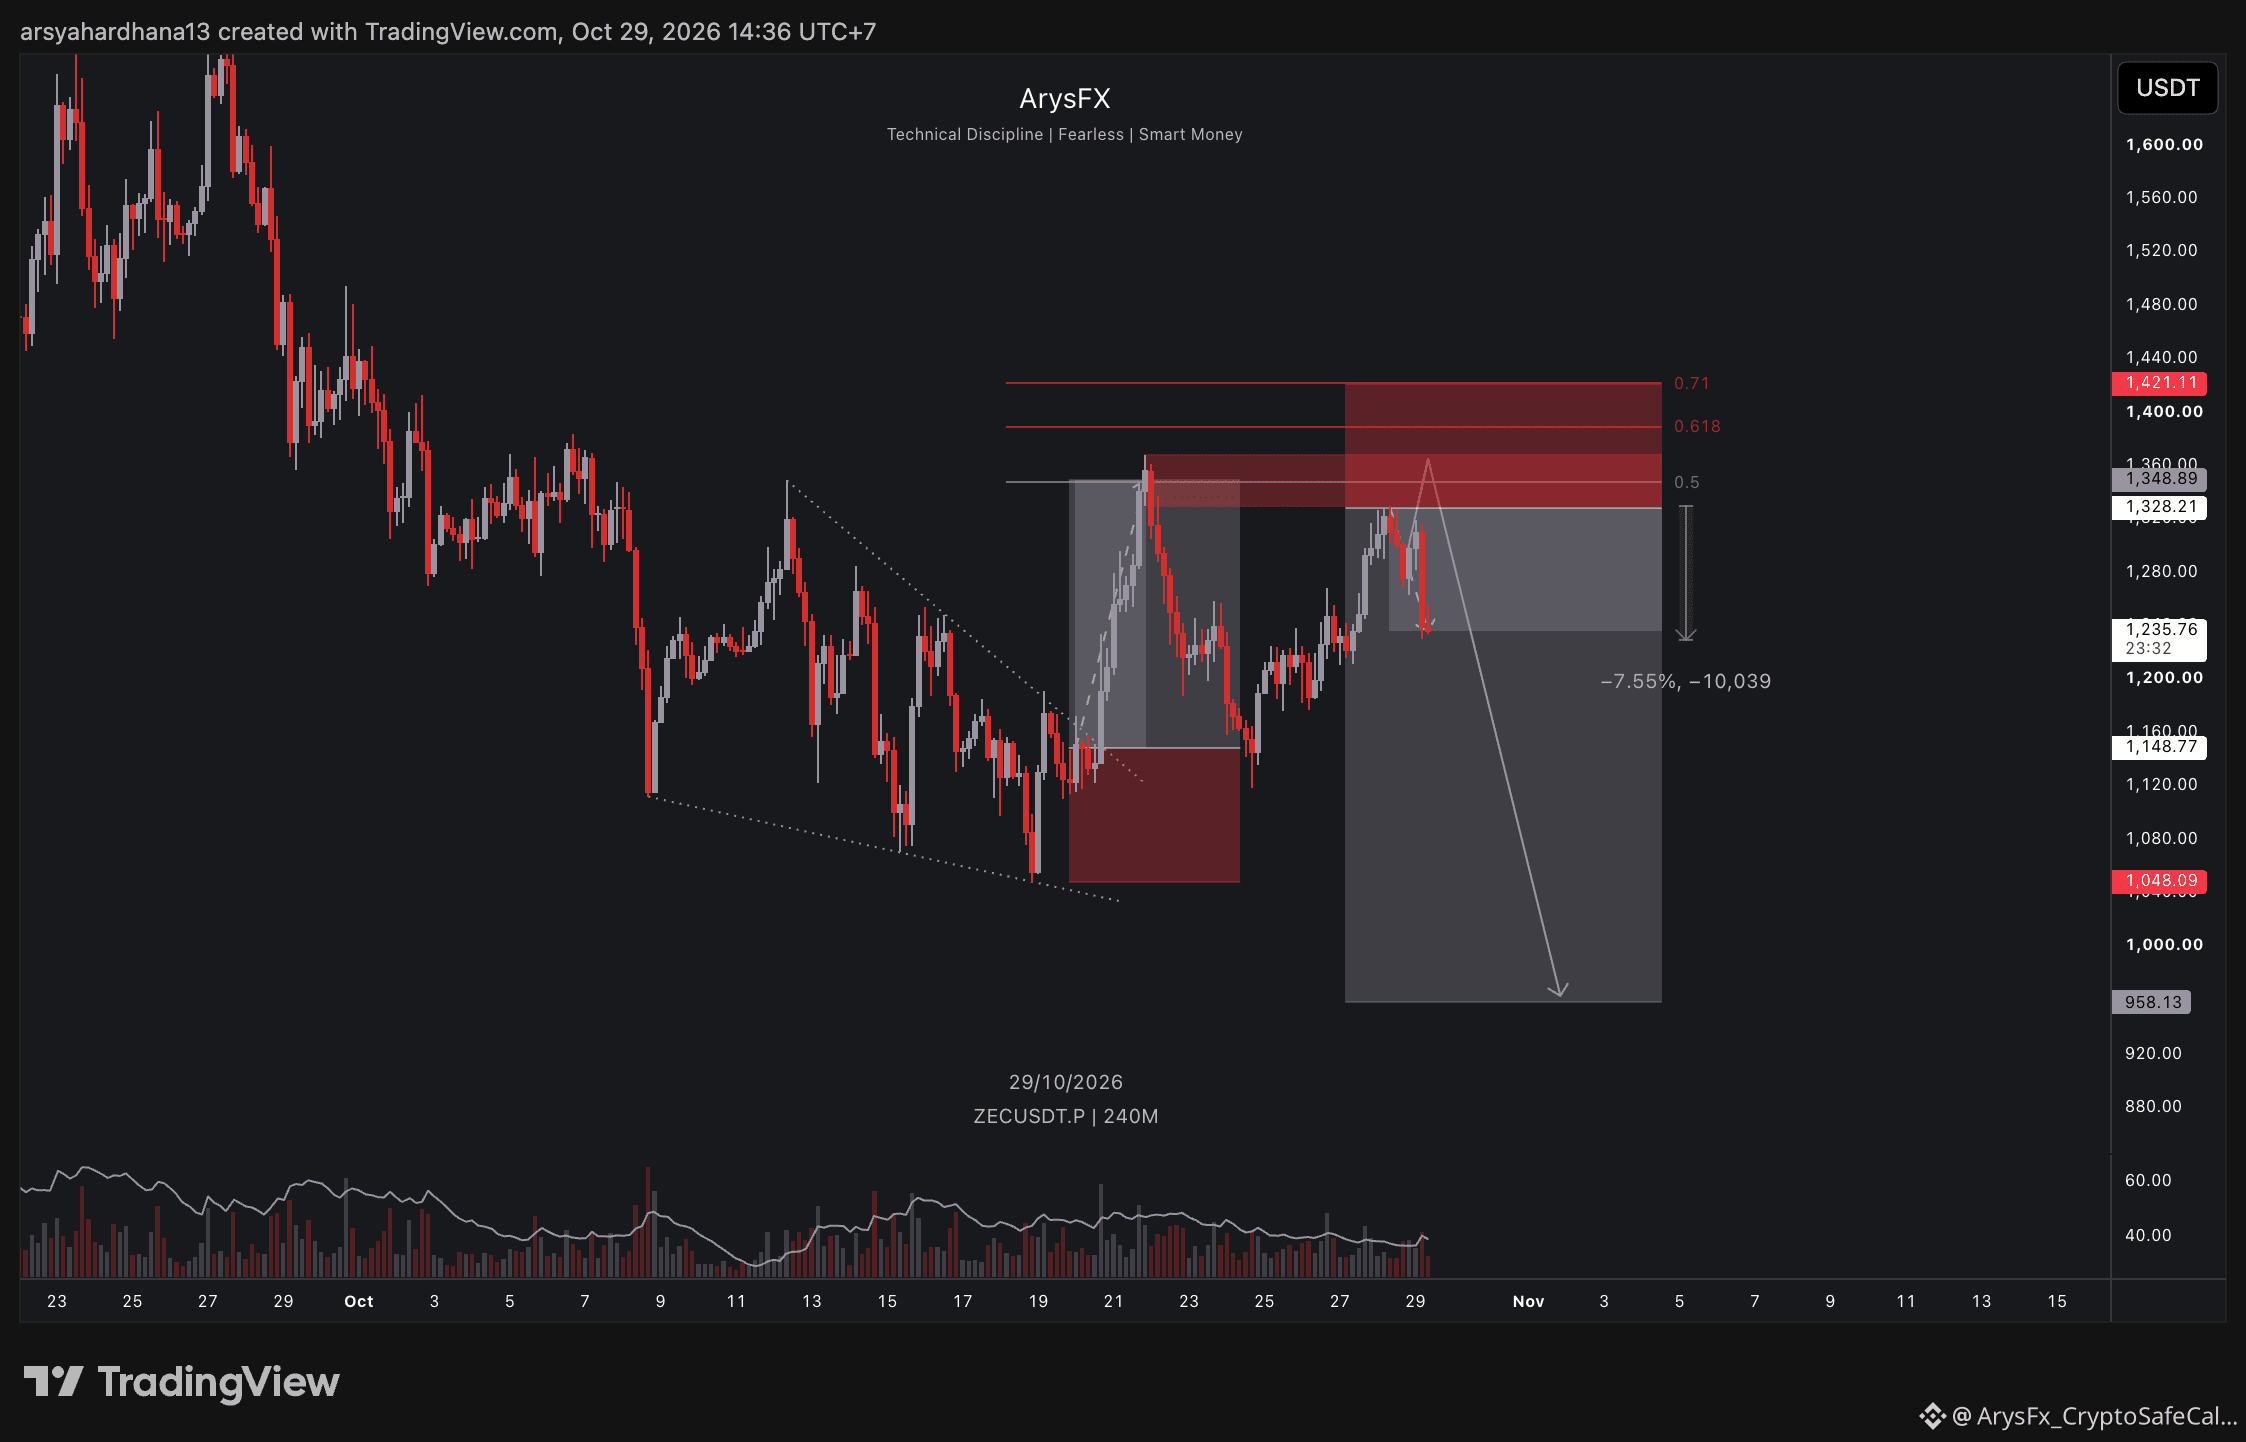
✅ تحديث $ZEC +7.55$ من الإدخال.
{future}(ZECUSDT)
✅ تحديث $ZEC +7.55$ من الإدخال.
Arys x Columbidae
·
--
هابطقبل $ZEC إعداد البيع.
1
1
156
·
--
صاعد
1
1
181
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BitcoinRebounds$75KAsChipsLead
12,451 مشاهدات
176 يقومون بالنقاش
مراقبة السوق | بيتكوين يرتد إلى 75,600 دولار بعد هبوطه دون 75,000 دولار، وأسهم الرقائق تقود الانتعاش بدعم من بيانات وظائف فاقت التوقعات
Binance News
·17 إعجاب
·5.3k مشاهدات
JobsReportRaisesHikeOdds
161,043 مشاهدات
1,392 يقومون بالنقاش
US Data Center Rules May Constrain AI Expansion
24,850 مشاهدات
134 يقومون بالنقاش