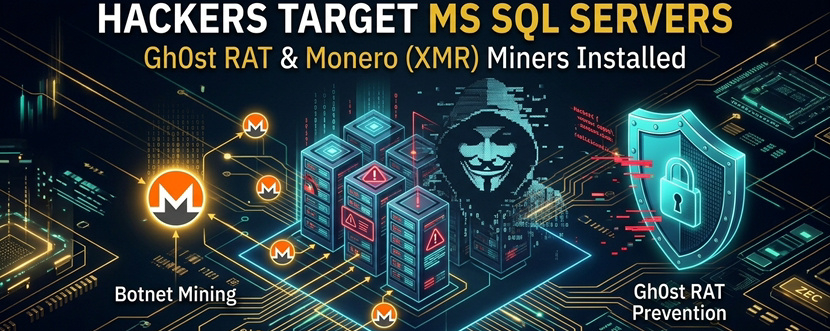
كشف باحثون في الأمن السيبراني من FortiGuard Labs عن موجة جديدة واسعة النطاق من الهجمات على خوادم قواعد بيانات Microsoft SQL. يخترق المهاجمون الخوادم ذات كلمات المرور الضعيفة لتثبيت برمجيات تعدين خفية لعملة Monero ($XMR)، بالإضافة إلى حصان طروادة تجسسي للوصول عن بُعد يُسمى Gh0st RAT.
غالبًا ما يظن المبتدئون أن مثل هذه الأخبار تهمّ مسؤولي الأنظمة وحدهم، ولا تؤثر بأي شكل في محافظهم الاستثمارية. لنشرح، من دون تعقيدات نظرية، كيف يعمل هذا الهجوم وما العواقب الحقيقية التي يترتب عليها في سوق العملات المشفرة. 👇

كيف تعمل آلية الاختراق ⚙️
يفحص المخترقون الإنترنت بحثًا عن خوادم ضعيفة الحماية، ويجرّبون كلمات المرور باستخدام قائمة تضم 2 700 تركيبة شائعة. وبعد حصولهم على إمكانية الوصول، يشغّلون برنامجين ضارين في آن واحد:
• مُعدّن XMRig خفي: يحمّل معالجات خوادم الآخرين، ويستخدمها لتعدين عملة مشفرة مجهولة لصالح المهاجمين $XMR
• حصان طروادة Gh0st RAT: فيروس تجسس يمنح تحكمًا كاملًا عن بُعد في النظام، ويسجل ضغطات المفاتيح ويسرق الملفات.
لماذا يختار المخترقون Monero دائمًا ($XMR) 🕵️♂️
يستخدم المهاجمون Monero في الغالب للتعدين الخفي (اختطاف موارد الحوسبة للتعدين) لسببين:
• التعدين باستخدام المعالجات العادية (CPU): تتيح خوارزمية RandomX تعدين XMR على معالجات الخوادم القياسية من دون بطاقات رسومات باهظة الثمن.
• إخفاء الهوية التام: معاملات شبكة Monero مخفية في سلسلة الكتل، لذا يكاد يكون من المستحيل تتبع القدرات المسروقة وتجميدها.
كيف سيؤثر ذلك في سوق العملات المشفرة ومحفظتكم 📉
لن يؤدي هذا الهجوم مباشرةً إلى انهيار سعر بيتكوين أو إيثيريوم، لكنه يخلّف ثلاثة تداعيات مهمة على القطاع:
الخيار أ: ضغوط على العملات المُركّزة على الخصوصية. كل تقرير بارز عن اختطاف موارد الحوسبة للتعدين يذكر XMR يمنح الجهات التنظيمية حجة جديدة لتشديد القواعد وحذف العملات المشفرة المجهولة من المنصات الكبرى.
الخيار ب: خطر يهدد البنية التحتية للعملات المشفرة. التعدين هنا ليس سوى غطاء. أما التهديد الرئيسي فهو فيروس التجسس Gh0st RAT. وإذا استُهدفت خوادم جسور التمويل اللامركزي (DeFi) أو عُقد RPC أو خدمات العملات المشفرة الصغيرة ذات الحماية الضعيفة، فقد يتمكن المخترقون من الوصول إلى المفاتيح الخاصة وقواعد بيانات المستخدمين.
تذكّروا: تُعد شبكات الروبوتات هذه أيضًا خبرًا سيئًا للمعدّنين الشرفاء لعملة XMR، إذ تزيد معدل التجزئة للشبكة مجانًا، ما يرفع صعوبة التعدين ويقلل أرباح من يدفعون ثمن الكهرباء بإنصاف.
قائمة التحقق من أساسيات الأمان ✅
لتجنب الوقوع ضحية للهجمات الفيروسية وبرامج التجسس:
لا تستخدموا أبدًا كلمات مرور بسيطة أو مكررة للبريد الإلكتروني أو الخوادم السحابية أو حسابات منصات التداول.
احتفظوا بالمبالغ الكبيرة في محافظ الأجهزة — فحتى لو أُصيب حاسوبكم أو خادم العمل لديكم بفيروس تجسس طروادي مثل Gh0st RAT، لن يتمكن المخترق من تأكيد أي معاملة دون الضغط فعليًا على زر في الجهاز.
حدّثوا البرامج بانتظام، ولا تنزّلوا برامج مقرصنة أو روبوتات تداول من قنوات Telegram غير الموثوقة.
سؤال للمجتمع
ما رأيكم في مستقبل العملات المجهولة مثل $XMR و$ZEC ؟ هل ستصمد تحت ضغط الجهات التنظيمية، أم أن المستقبل حكر على سلاسل الكتل الشفافة؟ شاركونا آراءكم في التعليقات! 👇@Cryptoland_88
⚠️ إخلاء مسؤولية: هذه المادة لأغراض إعلامية وتعليمية فقط، ولا تُعد توصية استثمارية شخصية أو نصيحة مالية أو دعوة إلى شراء أي أصول أو بيعها. ينطوي سوق العملات المشفرة على مخاطر عالية وتقلبات كبيرة. أجروا دائمًا أبحاثكم الخاصة (DYOR) قبل اتخاذ أي قرارات استثمارية.