#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🚨 تحذير أمني من Trezor: الاشتباه بوجود زرعة عتادية في محافظ تابعة لجهات خارجية
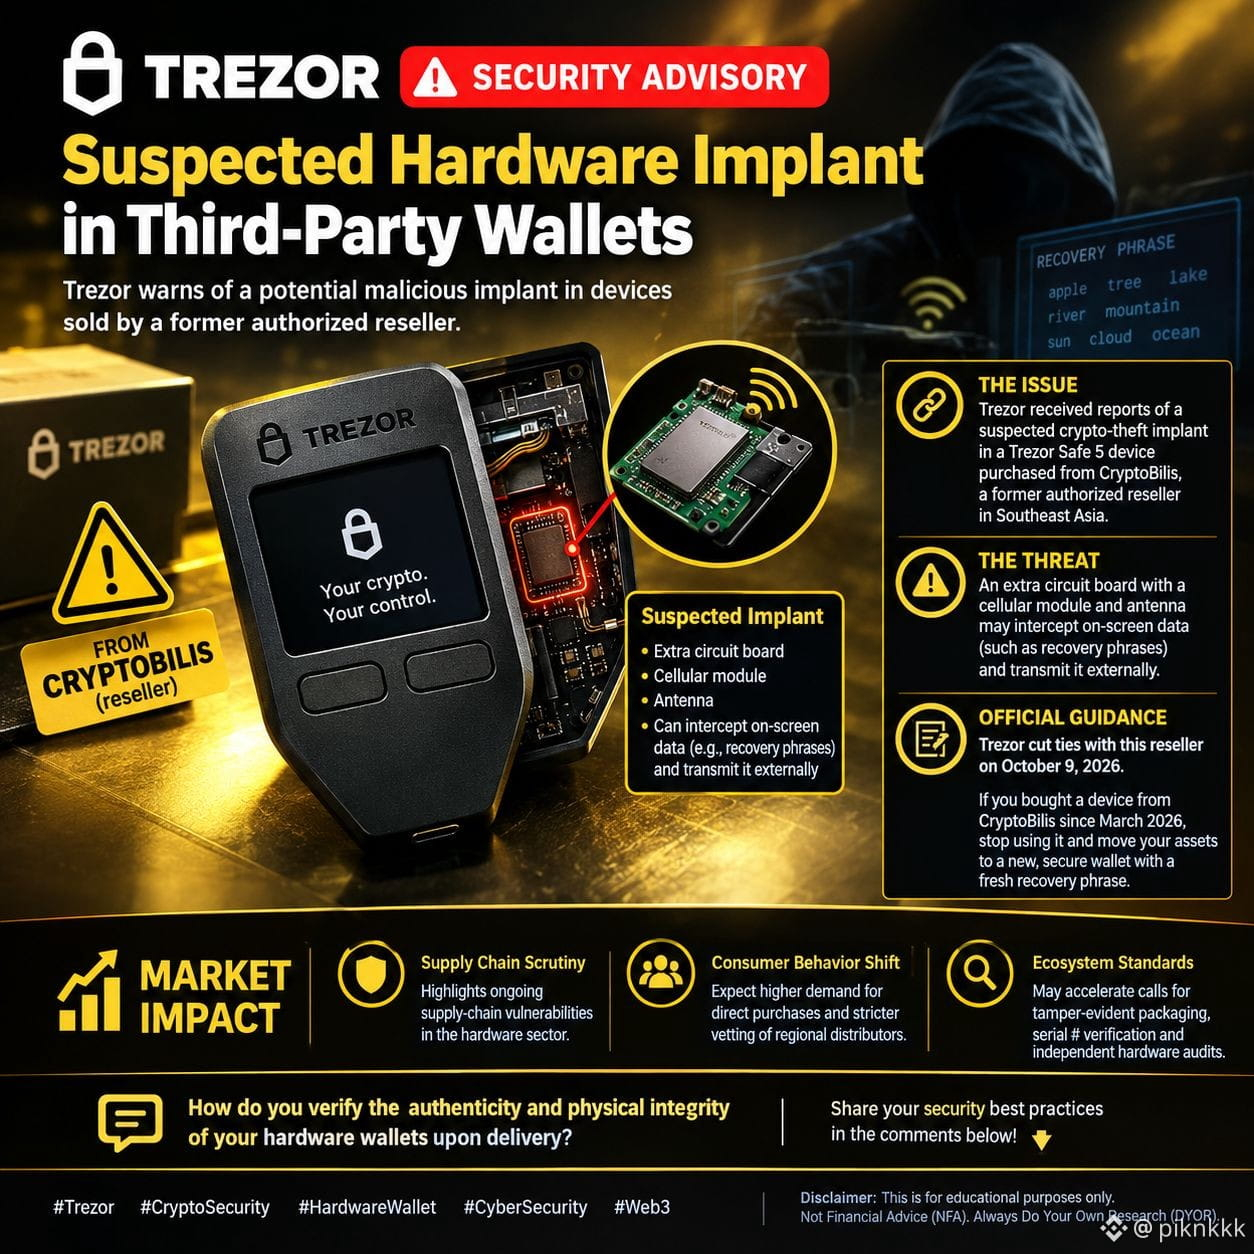
يواجه أمن المحافظ العتادية تحديًا متجددًا في سلاسل التوريد. أصدرت Trezor تحذيرًا عاجلًا بشأن الاشتباه بوجود زرعة عتادية خبيثة في أجهزة باعها موزع معتمد سابق.
🔹 المشكلة: تلقت Trezor بلاغات موثوقة عن الاشتباه بوجود زرعة لسرقة العملات المشفرة داخل جهاز Trezor Safe 5 اشتُري من CryptoBilis، وهو موزع معتمد سابق في جنوب شرق آسيا [[2]].
🔹 التهديد: يتضمن العبث المبلغ عنه لوحة دوائر إضافية مزودة بوحدة اتصال خلوي وهوائي، ويُزعم أنها قادرة على اعتراض البيانات المعروضة على الشاشة (مثل عبارات الاسترداد) وإرسالها إلى جهة خارجية [[2]].
🔹 الإرشادات الرسمية**: قطعت Trezor رسميًا علاقاتها بهذا الموزع في 9 أكتوبر 2026 [[1]]. يُنصح بشدة المستخدمون الذين اشتروا جهازًا من CryptoBilis منذ مارس 2026 بالتوقف عن استخدامه ونقل أصولهم إلى محفظة آمنة جديدة أُنشئت حديثًا باستخدام عبارة استرداد جديدة [[2]].
📊 تأثير السوق
📉 التدقيق في سلسلة التوريد: تسلط هذه الحادثة الضوء على مواطن الضعف المستمرة في سلاسل التوريد بقطاع الأجهزة المخصصة للعملات المشفرة، وتردد صدى المخاوف التي سادت القطاع مؤخرًا بشأن التوزيع عبر جهات خارجية.
🛡️ تحوّل سلوك المستهلك: توقعوا ارتفاع الطلب على الشراء المباشر من الشركات المصنّعة الرسمية، وعلى التحقق الأكثر صرامة من الموزعين الإقليميين.
🔍 معايير المنظومة: قد تسرّع هذه الحادثة توجه القطاع نحو اعتماد تغليف إلزامي يكشف العبث، والتحقق باستخدام أرقام تسلسلية، وعمليات تدقيق مستقلة للأجهزة.
كيف تتحققون من أصالة محافظكم العتادية وسلامتها المادية عند التسليم؟ شاركونا أفضل ممارساتكم الأمنية في التعليقات أدناه! 👇
#Trezor #أمن_العملات_المشفرة #محفظة_عتادية #الأمن_السيبراني #Web3
$INTWB $INTCB $RDDTB