


30 أكتوبر 2026 | تقرير خاص عن أمن العملات المشفرة
وضع حادث أمني كبير يتعلق بمنصة بينانس البنية التحتية لصناعة العملات المشفرة تحت تدقيق شديد.
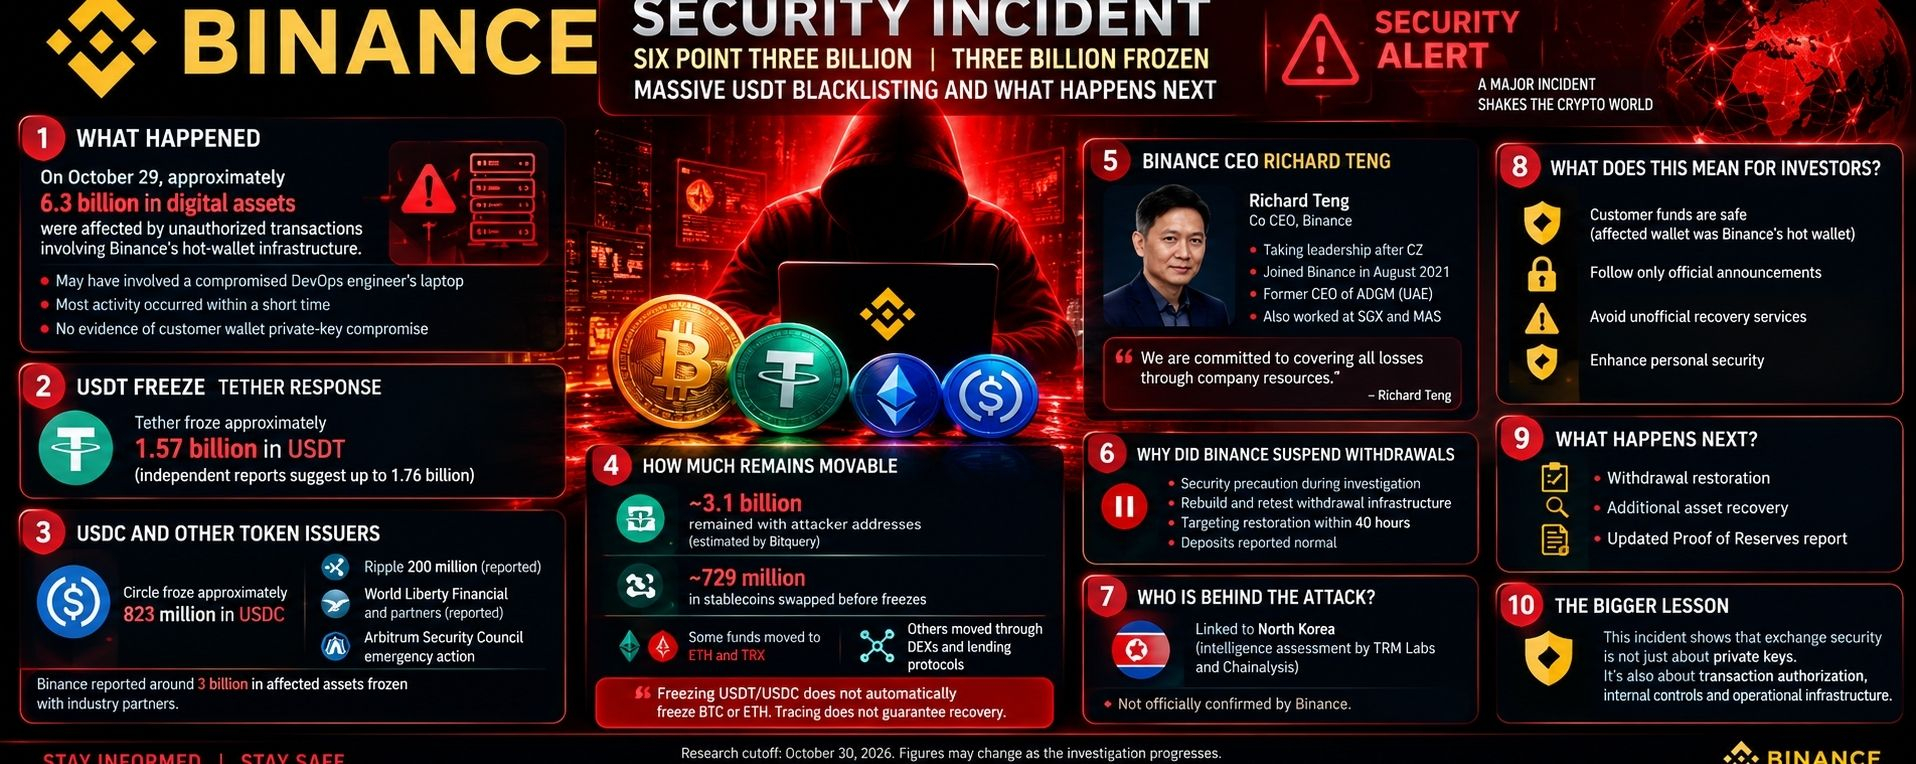
وفقًا للتحقيق الأولي للمنصة، تأثرت أصول رقمية بقيمة تقارب 6.3 مليار دولار في 29 أكتوبر بمعاملات غير مصرح بها شملت البنية التحتية لمحافظ بينانس الساخنة.
أثار الحادث استجابة دولية شملت جهات إصدار العملات المستقرة، وشركات استخبارات البلوك تشين، وباحثين في مجال الأمن، وأجهزة إنفاذ القانون.
كان تجميد أصول رقمية مرتبطة بالحادثة، تُقدّر قيمتها بمليارات الدولارات، أحد أهم التطورات.
لكن ما حجم الأموال التي جُمّدت فعليًا؟ ماذا حدث لـ USDT؟ وكم من العملات المشفرة المتأثرة قد يظل خارج نطاق التجميد المباشر؟
لنستعرض المعلومات المتاحة.
1. ماذا حدث لـ BINANCE؟
أشار التحقيق الأولي الذي أجرته Binance إلى احتمال تورط حاسوب محمول مخترق يعود إلى مهندس في فريق DevOps.
ووفقًا للمنصة، ربما أتاح ذلك للمهاجم الوصول إلى حاويات الخدمات وإرسال معاملات سحب غير مصرّح بها.
أفادت Binance بعدم وجود دليل على اختراق المفتاح الخاص للمحفظة.
قُدّر إجمالي الأثر بنحو 6.3 مليارات دولار.
حدث معظم النشاط خلال فترة قصيرة نسبيًا، ما يوضح مدى سرعة تحول نقاط الضعف في البنية التحتية للتصريح بالمعاملات إلى حوادث أمنية خطيرة.
ومن المهم أن Binance صرحت بأن المحفظة المتأثرة تابعة لبنيتها التحتية التشغيلية الخاصة، وليست من المحافظ التي يتحكم بها العملاء.
2. التجميد الهائل لـ USDT: استجابة TETHER
جاء أحد أبرز التطورات من Tether، مُصدر USDT.
وفقًا لما أُفيد عن استجابتها، جمّدت Tether نحو 1.57 مليار دولار من USDT المرتبط بالحادثة.
لكن أبحاثًا مستقلة لاحقة على السلسلة أجرتها Bitquery أفادت برقم تراكمي أكبر، يبلغ نحو 1.76 مليار دولار من USDT المجمد.
تعكس هذه الأرقام لقطات وتقنيات مختلفة لإعداد التقارير، ولا تمثل بالضرورة عمليات تجميد مستقلة إضافية.
توضح هذه العملية سمة مهمة للعملات المستقرة المركزية: إذ يستطيع مُصدروها إدراج عناوين محافظ محددة في القائمة السوداء وتقييد حركة الرموز الموجودة في تلك العناوين.
الهدف هو منع تحويل الأموال المشبوهة أو مبادلتها عبر عقود العملة المستقرة المتأثرة.
3. انضمام USDC ومُصدري رموز آخرين إلى الاستجابة
لم تكن Tether الشركة الوحيدة المشاركة.
ويُقال إن Circle جمّدت نحو 823 مليون دولار من USDC المرتبط بالحادثة.
كما اتخذت منظمات أخرى إجراءات:
- يُقال إن Ripple جمّدت نحو 200 مليون دولار من الأموال المرتبطة بالحادثة.
- يُقال إن World Liberty Financial وشركاء آخرين ساعدوا في تجميد عملات مستقرة ورموز إضافية.
- اتخذ مجلس الأمن في Arbitrum إجراءات طارئة شملت أصولًا على شبكتها.
أفادت Binance لاحقًا بتجميد نحو 3 مليارات دولار من الأصول المتأثرة على السلسلة، بمساعدة شركاء في القطاع.
ينبغي التعامل مع هذه الأرقام بحذر، لأنها تشمل فئات مختلفة من الأصول ولقطات مختلفة لإعداد التقارير.
4. ما مقدار الأموال التي ظل قابلًا للتحويل؟
يمكن القول إن هذا هو الجزء الأهم في التحقيق.
قدّر تحليل Bitquery المستقل على السلسلة، استنادًا إلى الأرصدة المرصودة عند نحو الساعة 03:54 بالتوقيت العالمي المنسق في 30 أكتوبر، أن نحو 3.1 مليارات دولار ظلت في عناوين المهاجم.
كما رصد تحقيقها نحو 729 مليون دولار من العملات المستقرة التي جرى تحويلها قبل بدء عمليات التجميد المعنية.
يُقال إن بعض الأموال حُوّلت إلى ETH وTRX، بينما نُقلت أصول أخرى عبر منصات تداول لامركزية وبروتوكولات إقراض.
وهذا يسلط الضوء على أحد القيود الرئيسية لعمليات تجميد العملات المستقرة.
إن تجميد USDT أو USDC لا يؤدي تلقائيًا إلى تجميد Bitcoin أو Ethereum.
لا توجد جهة إصدار مركزية لـ BTC أو ETH تتمتع بالقدرة نفسها على إدراج أرصدة محافظ فردية في القائمة السوداء.
قد يظل بالإمكان تتبع هذه الأصول، لكن التدخل يتطلب عمومًا تعاون منصات التداول أو أمناء الحفظ أو جهات إنفاذ القانون.
5. كيف استغل المهاجمون البنية التحتية؟
قدّم ريتشارد تنغ، الرئيس التنفيذي المشارك لـ Binance، تفاصيل تقنية إضافية.
وفقًا لإعلانه الصادر في 30 أكتوبر، استخدم المهاجمون وظيفة EIP-7702 في Ethereum للحصول على موافقة تنفيذ على السلسلة دون تفويض، على محفظة Binance ساخنة متأثرة.
تتيح EIP-7702 للحساب المملوك خارجيًا تفويض وظائف التنفيذ إلى شيفرة عقد ذكي.
التقنية نفسها معيار مشروع في Ethereum.
تعلقت المشكلة الأمنية التي وصفتها Binance بطريقة استخدام هذه الوظيفة للحصول على موافقة تنفيذ من دون المرور بضوابط التفويض الداخلية المعتادة.
وهذا تمييز مهم.
لا تثبت الحادثة أن EIP-7702 غير آمنة بطبيعتها. بل تسلط الضوء على أهمية تأمين الأنظمة المسؤولة عن الموافقة على معاملات البلوك تشين وتوقيعها.
6. رد الرئيس التنفيذي لـ BINANCE: من سيتكفل بالخسائر؟
صرّح ريتشارد تنغ، الرئيس التنفيذي المشارك لـ Binance، بأن المنصة ملتزمة بتغطية جميع الخسائر من موارد الشركة.
أفادت Binance في إعلانها الصادر في 30 أكتوبر بما يلي:
- تخصيص أكثر من 6.34 مليار دولار لتغطية الحادثة.
- الاحتفاظ مسبقًا بنحو 5 مليارات دولار من الرموز المتأثرة نفسها.
- شراء الأصول المتبقية عبر قنوات السوق والتداول خارج البورصة.
- مواصلة جهود الاسترداد بالتعاون مع شركاء القطاع وجهات إنفاذ القانون.
وذكرت المنصة أيضًا أن أموال العملاء لم تتأثر، لأن الحادثة طالت البنية التحتية لمحافظها الساخنة الخاصة بها.
هذه التزامات وأرقام صرحت بها Binance، وليست نتائج تدقيق مستقل مكتمل.
7. لماذا علّقت BINANCE عمليات السحب؟
علّقت Binance الإيداعات والسحوبات مؤقتًا كإجراء احترازي أمني أثناء التحقيق في الحادثة.
وقالت المنصة إنها بحاجة إلى إعادة بناء بنيتها التحتية للسحب واختبارها مجددًا قبل استعادة الخدمات المعتادة.
أشار ريتشارد تنغ إلى أن Binance تستهدف استعادة عمليات السحب خلال نحو 40 ساعة، أي قبل يوم الأحد، بشرط اجتياز اختبارات الأمان بنجاح.
كما أعلنت الشركة عن مراجعة أمنية أوسع تشمل:
- أمن نقاط النهاية.
- البنية التحتية السحابية.
- إدارة المفاتيح.
- توقيع المعاملات.
- أنظمة التفويض الداخلية.
كما التزمت Binance بنشر تقرير محدّث لإثبات الاحتياطيات بعد إتمام أعمال المعالجة والتحقق ذات الصلة.
8. من المسؤول؟
لم تؤكد Binance رسميًا هوية المهاجمين.
رصدت شركات استخبارات البلوك تشين أوجه تشابه مع عمليات سابقة نُسبت إلى مجموعات سيبرانية مرتبطة بكوريا الشمالية.
ويُقال إن TRM Labs أبدت ثقة عالية في هذا التقييم.
لكن إسناد الهجوم استنادًا إلى معلومات استخباراتية لا يعادل التأكيد الرسمي.
لا يزال التحقيق جاريًا، ولا ينبغي عرض المسؤولية على أنها حقيقة مثبتة من دون أدلة إضافية.
9. ماذا يعني هذا لمستثمري العملات المشفرة؟
تثير هذه الحادثة عدة أسئلة مهمة حول أمن منصات التداول المركزية.
أولًا، لا يكفي تأمين المفاتيح الخاصة. إذ يجب أيضًا تأمين البنية التحتية المسؤولة عن التصريح بالمعاملات.
ثانيًا، يمكن لمُصدري العملات المستقرة أن يؤدوا دورًا مهمًا في الاستجابة للأنشطة المشبوهة، لأنهم قادرون على تجميد أرصدة رموز محددة.
ثالثًا، تتيح شفافية البلوك تشين للمحققين تتبع المعاملات عبر الشبكات، لكن تتبع الأموال لا يضمن استردادها.
بالنسبة إلى مستخدمي Binance، صرحت المنصة بأن أموال العملاء لا تزال آمنة، وأنها ستغطي الخسائر المتأثرة.
ينبغي للمستخدمين متابعة الإعلانات الرسمية وتجنب خدمات استرداد الأموال غير الرسمية.
10. ما الذي ينبغي أن نتابعه لاحقًا؟
تستحق ثلاثة تطورات اهتمامًا خاصًا:
1. استئناف عمليات السحب
سيكون نجاح إعادة بناء بنية Binance التحتية للسحب واختبارها محطة مهمة.
2. استرداد أصول إضافية
قد يواصل المحققون تحديد المحافظ والتنسيق مع الجهات المُصدرة ومنصات التداول لتقييد الأصول المشبوهة.
3. تحديث تقرير إثبات الاحتياطيات
ينبغي أن يوفر التقرير الموعود مزيدًا من الشفافية بشأن وضع أصول Binance بعد الحادثة.
التحليل النهائي
حادثة Binance الأمنية ليست مجرد قصة عن انتقال مليارات الدولارات عبر شبكات البلوك تشين.
إنها تذكير مهم بأن أمن منصة تداول العملات المشفرة يعتمد على ما هو أكثر بكثير من تخزين المحافظ.
فالتصريح بالمعاملات، وضوابط الوصول الداخلية، والبنية التحتية التشغيلية، والمراقبة الآنية، كلها أمور لا تقل أهمية.
يوضح تجميد USDT وUSDC كيف يمكن لمُصدري العملات المستقرة المركزيين المساعدة في الحد من حركة الأموال المشبوهة.
لكن ينبغي ألا توصف الأصول المجمدة تلقائيًا بأنها أصول مستردة.
يتمثل التحدي التالي أمام Binance في إثبات تأمين بنيتها التحتية، والوفاء بالتزاماتها المالية، وتمكين عملائها من مواصلة استخدام المنصة بثقة.
الدرس الأهم لصناعة العملات المشفرة بأكملها واضح: لا يقتصر أمن البلوك تشين على حماية الأصول، بل يشمل أيضًا حماية الأنظمة المخوّلة بتحريكها.
هذه المرة، بحثي الشخصي
تاريخ إغلاق البحث: 30 أكتوبر 2026. تميّز هذه المقالة بين تصريحات Binance الرسمية، وأبحاث البلوك تشين المستقلة، وتقييمات الاستخبارات الصادرة عن جهات خارجية. وقد تتغير الأرقام مع تقدم التحقيق.
محتوى تعليمي ومعلوماتي فقط. وليس نصيحة مالية.