



الكاتب: فريق TRM
إعداد: DeepFlow TechFlow
مقدمة DeepFlow: هذا أول تحليل شامل تقدمه شركة التحقيقات على السلسلة TRM Labs بشأن سرقة Binance. وينسب الهجوم بدرجة عالية من الثقة إلى مجموعة TraderTraitor الكورية الشمالية، مشيرًا إلى أن تحويل الأموال بتوقيعات «شرعية» جرى بالتزامن عبر عشر سلاسل بلوكتشين خلال نصف ساعة، ما يرجّح أن الخلل كان في نظام توقيع المحافظ الساخنة لدى Binance نفسه، لا في عملية تصيّد واحدة فحسب. بالنسبة إلى المستثمرين، لا يكمن السؤال الحقيقي في نحو 2.7 مليار دولار من العملات المستقرة التي جُمّدت، بل في مصير نحو 420 ألف ETH و18,270 BTC التي لا تزال بحوزة المهاجمين؛ فهذه الأصول قد تشكل مصدر ضغط بيع محتمل على ETH وBTC إذا جرى تسييلها عبر الجسور العابرة للسلاسل وخدمات المبادلة وسوق التداول خارج المنصات.
ملخص سريع
في 29 أكتوبر 2026، نقل مهاجم نحو 6.36 مليارات دولار من محافظ Binance على عشر سلاسل كتل، وأُنجز معظم ذلك خلال نحو 20 دقيقة، بدءًا من الساعة 20:05 بالتوقيت العالمي المنسق. وبذلك أصبحت أكبر سرقة للعملات المشفرة مسجلة على الإطلاق، إذ تعادل نحو أربعة أضعاف سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025. وأكدت Binance وقوع حادثة أمنية، وأوقفت عمليات السحب مؤقتًا على عدة شبكات.
استنادًا إلى معلومات استخباراتية موثوقة على السلسلة وخارجها، تنسب TRM الهجوم إلى مجموعة TraderTraitor، وهي وحدة قرصنة كورية شمالية من النخبة. ونحن على ثقة عالية من هذا التقييم. وتتتبع TRM الأموال وترسل تنبيهات إلى الشركاء عبر Beacon Network.
على Ethereum، استغل المهاجم تفويضًا عبر EIP-7702 لتحويل محفظة Binance ساخنة إلى أداة سحب يسيطر عليها، وأعدّ مسبقًا 50 تفويضًا موقّعًا. وفي الإطار الزمني نفسه، حوّلت محافظ Binance على تسع سلاسل أخرى الأموال إلى المهاجم عبر تحويلات موقّعة عادية. وترى TRM أن هذا يشير إلى اختراق البنية التحتية لتوقيع محافظ Binance الساخنة.
جمّدت Tether وCircle وRipple وWorld Liberty Financial عملات مستقرة بقيمة نحو 2.67 مليار دولار، وجمّدت لجنة أمن Arbitrum على شبكتها 8,426 ETH و74.6 مليون ARB، ليبلغ المجموع نحو 2.7 مليار دولار. وسابق المهاجم عمليات التجميد، فباع USDT إلى صنّاع السوق واقترض ETH من Aave بضمان USDT. وهو يملك الآن أكثر من 420,000 ETH و18,270 BTC، أي أصولًا بقيمة نحو 2.4 مليار دولار تقع خارج متناول أي جهة إصدار.
ما الذي حدث
في مساء 29 أكتوبر، بدأت محافظ تابعة لمنصة Binance، أكبر بورصة للعملات المشفرة في العالم، بإخراج أصول مشفرة بمليارات الدولارات. وخلال دقائق، حوّلت محافظ Binance على XRP Ledger وEthereum وBitcoin وTron وSolana وأربع شبكات أخرى أرصدتها إلى عناوين يسيطر عليها المهاجم نفسه. وطالت موجة ثانية من التحويلات، قرابة الساعة 23:05 بالتوقيت العالمي المنسق، محافظ Binance على Avalanche وPolygon.
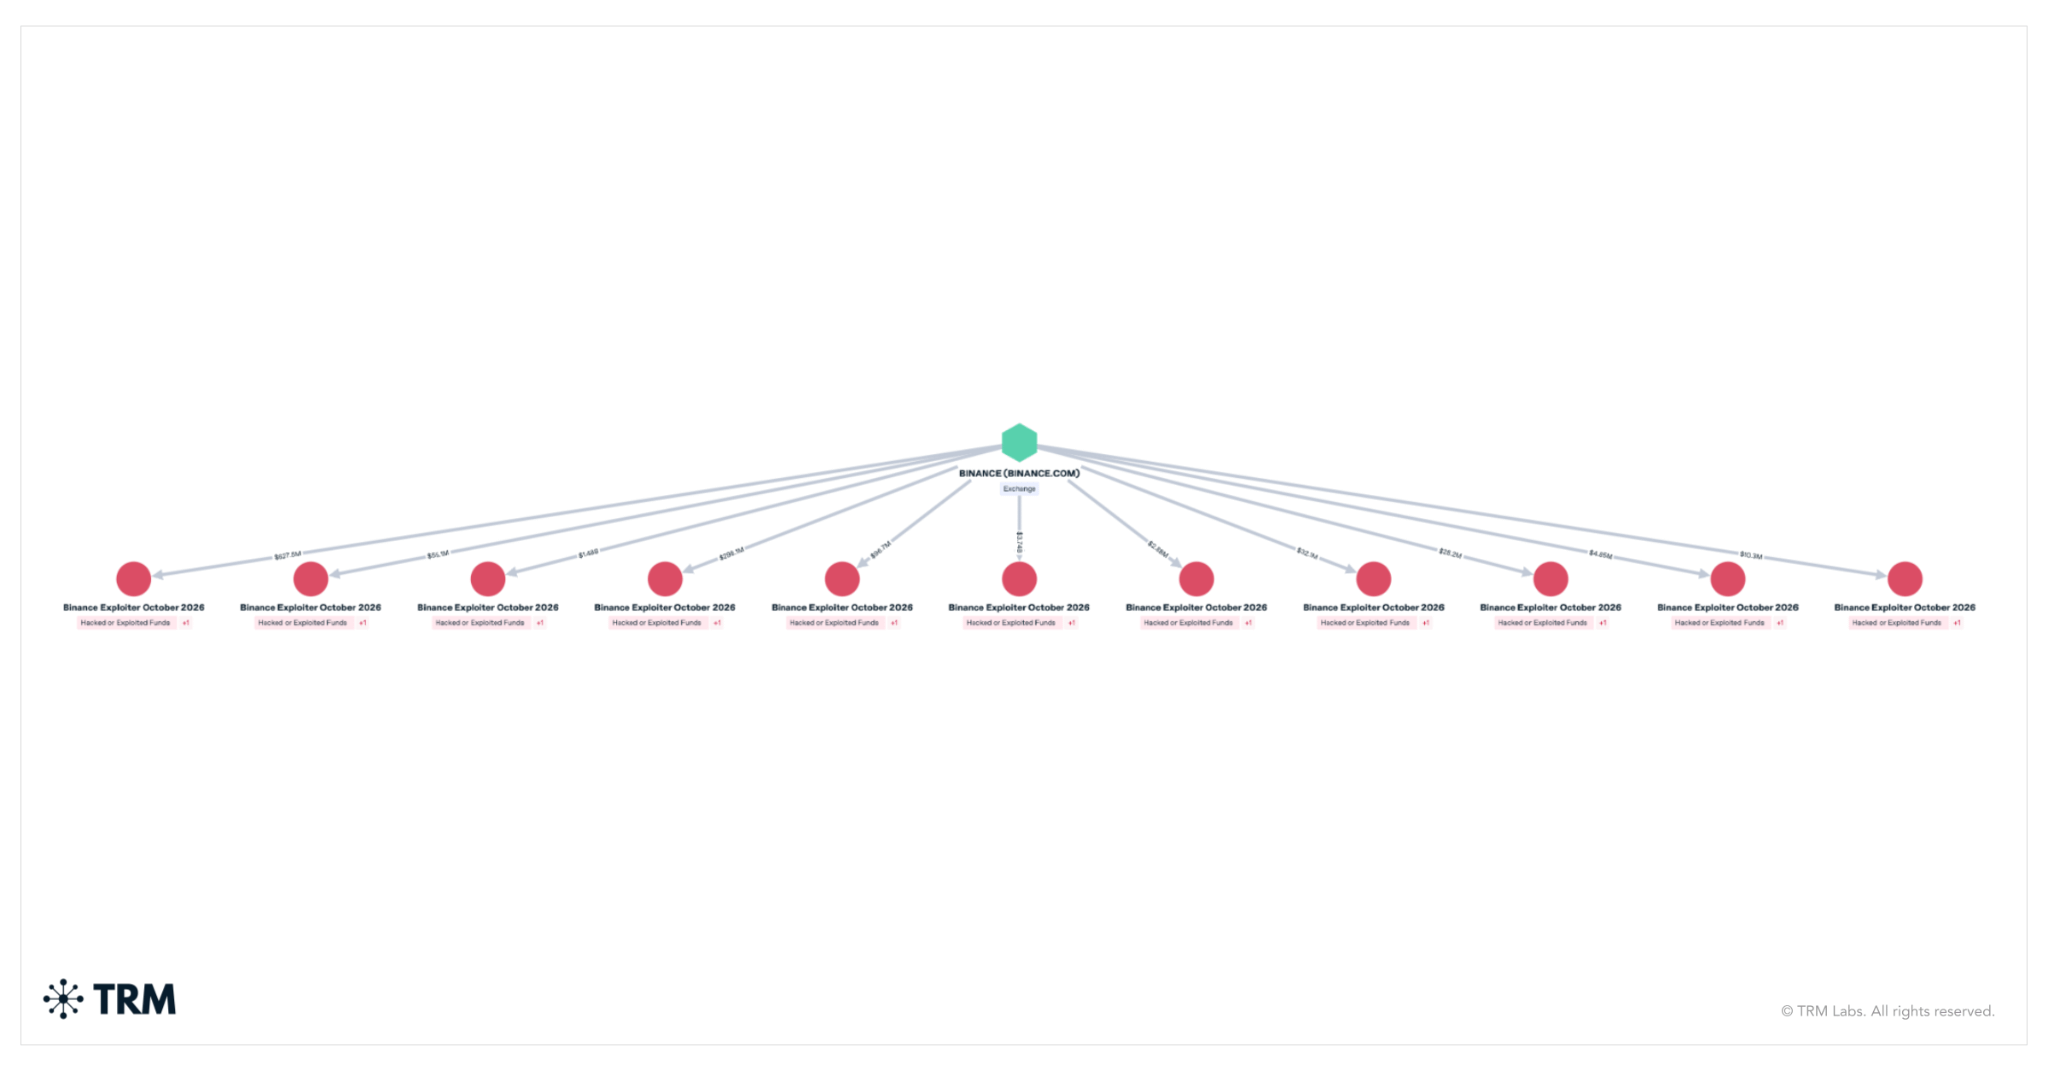
قالت Binance إنها تحقق في مشكلة أمنية محتملة، ثم أعلنت أنها أوقفت مؤقتًا عمليات السحب على عدة شبكات كإجراء احترازي. وأكدت Binance أن أموال المستخدمين آمنة. ولا تزال الحادثة قيد التطور، وتعكس البيانات الواردة في هذا المقال ما رصدته TRM على السلسلة حتى الساعة 00:30 بالتوقيت العالمي المنسق في 30 أكتوبر.
من يقف وراء الهجوم
تنسب TRM الهجوم إلى TraderTraitor، أبرز وحدة قرصنة كورية شمالية. ويستند تقييمنا إلى مصادر استخباراتية موثوقة على السلسلة وخارجها. وكان مكتب التحقيقات الفيدرالي قد نسب إلى هذه المجموعة سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025. وتتوافق عدة سمات في هذا الهجوم مع سرقات سابقة مرتبطة بكوريا الشمالية، بما فيها حادثة Bybit وحادثة KelpDAO في أبريل 2026: تمويل محافظ التشغيل بسحوبات صغيرة من Tornado Cash، والبدء بالتحضيرات قبل السرقة بوقت طويل، والحصول على التوقيعات مسبقًا ثم تنفيذها دفعة واحدة. لكن أسلوب غسل الأموال المرصود حاليًا، عبر مبادلات كبيرة لدى صنّاع السوق وبروتوكولات الإقراض، يختلف عن النمط الذي اعتمد على الجسور بين السلاسل بعد حادثة Bybit. وستشارك TRM مزيدًا من النتائج مع تقدم التحقيق.
كم بلغت قيمة المسروقات؟
تتبعت TRM كل تحويل من محافظ تابعة لـBinance إلى عناوين يسيطر عليها المهاجم عبر عشر سلاسل كتل. ويبلغ الإجمالي نحو 6.36 مليارات دولار، محسوبًا وفق سعر كل أصل لحظة نقله. وبالأسعار الحالية، تبلغ قيمة الأصول نفسها نحو 6.23 مليارات دولار.
بلغت قيمة الأصول على Ethereum نحو 3.79 مليارات دولار، وتشمل 200,630 ETH و185 رمزًا آخر، من بينها 1.875 مليار USDT و823 مليون USDC و88.5 مليون RLUSD. وبلغت تدفقات Bitcoin الخارجة 18,270 BTC، بقيمة نحو 1.47 مليار دولار. أما تدفقات Tron الخارجة فبلغت 612.7 مليون USDT و46.4 مليون TRX، بقيمة نحو 628 مليون دولار. وخسرت XRP Ledger نحو 233.46 مليون XRP، بقيمة تقارب 296 مليون دولار. وبلغت تدفقات Solana الخارجة 970,500 SOL، بقيمة نحو 96 مليون دولار. وبلغت قيمة الأصول على Arbitrum وOptimism وBase مجتمعة نحو 39 مليون دولار، بما فيها 74.6 مليون ARB المنقولة من Arbitrum. وبلغت التدفقات الخارجة من Avalanche نحو 28 مليون دولار، ومن Polygon نحو 10 ملايين دولار.
كيف نُفذ الهجوم
بدأت التحضيرات قبل السرقة بـ36 ساعة على الأقل. فمنذ صباح 28 أكتوبر، تلقت محافظ تشغيل المهاجم ثلاث سحوبات صغيرة من Tornado Cash، وهي خدمة تُستخدم لإخفاء مصدر الأصول المشفرة. وفي الساعات الأولى من 29 أكتوبر، نشر المهاجم أول مقطع من شيفرة الهجوم واختبره على محفظتين. وفي وقت لاحق من ذلك اليوم، جرّب النسخة النهائية على محفظة ثالثة، ثم أعاد أموال الاختبار إلى نفسه. وبعد أربع ساعات من انتهاء التجربة، ثُبّتت الشيفرة نفسها على محفظة Binance ساخنة.
وقعت أول عملية سرقة في تلك الليلة على XRP Ledger. بين الساعة 20:05 والساعة 20:09 بالتوقيت العالمي المنسق، أرسلت خمس محافظ تابعة لـBinance مبلغ 233.46 مليون XRP إلى عنوان واحد للمهاجم، ولم يُبقَ في كل محفظة سوى الحد الأدنى من الرصيد. ولم تتحرك هذه الكمية من XRP منذ ذلك الحين. وبعد الساعة 20:10 بقليل، تبعتها محافظ Binance على Solana وOptimism. وعند الساعة 20:20، أرسلت محفظة Bitcoin ساخنة تابعة لـBinance مبلغ 18,270 BTC إلى عنوان المهاجم، الذي بدأ في الكتلة نفسها تقسيم الأموال إلى دفعات صحيحة من 1,000 BTC و100 BTC. وتُعرف هذه الطريقة باسم سلسلة التقشير (peel chain)، وهي تجعل تتبع الأموال أكثر صعوبة. وبعد أقل من دقيقتين، أرسلت محفظة Tron ساخنة تابعة لـBinance إلى المهاجم 612.7 مليون USDT و46.4 مليون TRX.
كيف استولى المهاجم على محفظة Binance الساخنة
المحفظة الساخنة هي محفظة متصلة بالإنترنت تستخدمها البورصة لمعالجة عمليات سحب العملاء. وكانت محفظة Ethereum الساخنة المعنية في هذه الحادثة من أشهر محافظ Binance.
قُدّم EIP-7702 مع ترقية Pectra لشبكة Ethereum في مايو 2025، وهو يتيح لمحفظة عادية أن تفوّض سلوكها إلى عقد ذكي عبر توقيع تفويض. ومنذ ذلك الحين، ينفذ كل استدعاء للمحفظة شيفرة ذلك العقد، ويظل هذا الترتيب ساريًا إلى أن توقّع المحفظة تفويضًا جديدًا.
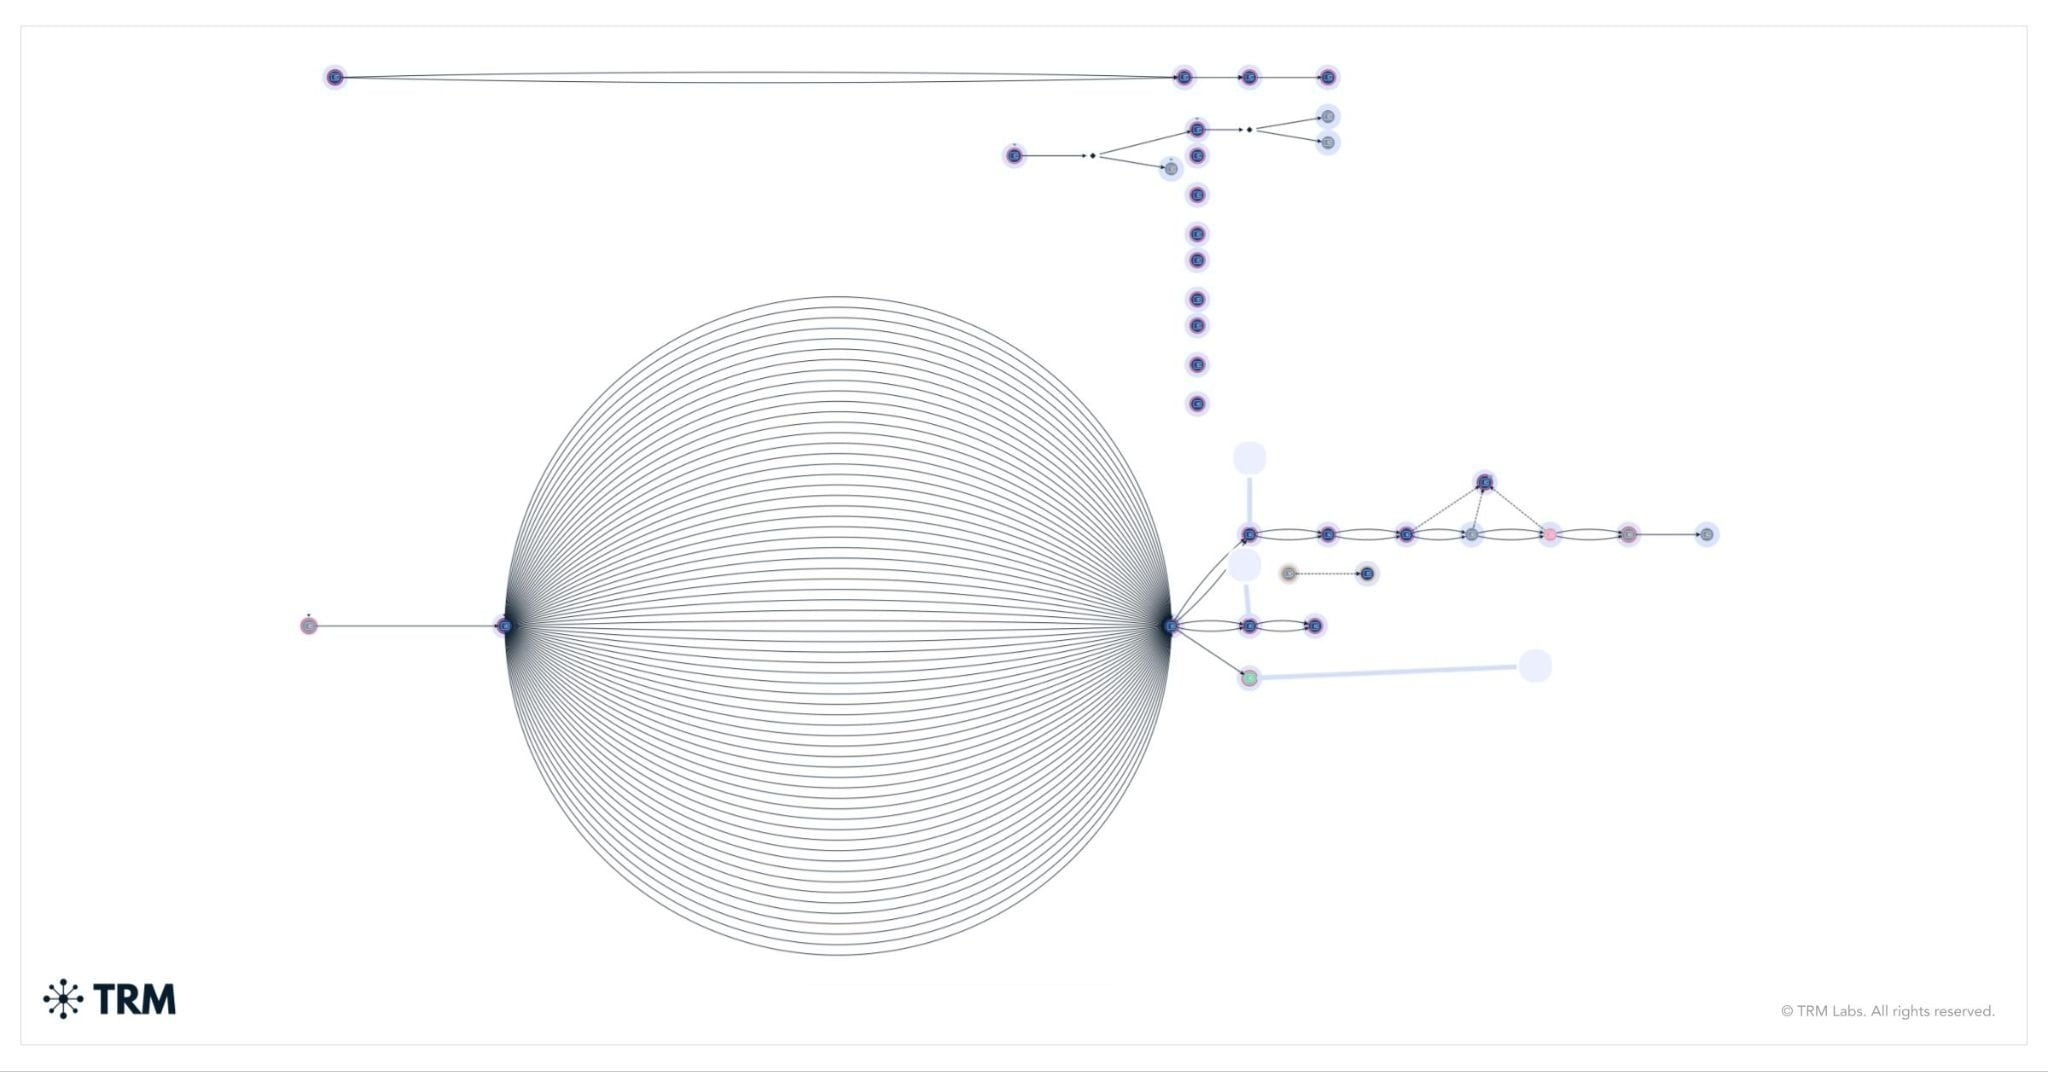
عند الساعة 20:20 بالتوقيت العالمي المنسق، أرسل المهاجم معاملة تتضمن 50 تفويضًا. ووقّعت محفظة Binance الساخنة كل تفويض، ووجّه كل منها المحفظة إلى عقد سحب لا يقبل التعليمات إلا من المهاجم. وتحتسب كل محفظة باستمرار عدد المعاملات التي ترسلها، ويُسمى هذا العدد nonce؛ ولا يكون التفويض صالحًا إلا إذا طابق هذا العدد الحالي للمحفظة لحظة تنفيذه. وكانت محفظة Binance الساخنة تعالج باستمرار عمليات سحب متتابعة، لذا كان العدد يتقدم. ومن خلال إعداد التوقيعات مسبقًا لـ50 عددًا متتاليًا، ضمن المهاجم أن يظل واحد منها على الأقل صالحًا عند تنفيذ المعاملة. وقد طابق أحدها العدد بالفعل، وهذا كل ما احتاج إليه المهاجم. وأُنشئت هذه التوقيعات مسبقًا على دفعات.
بعد 3 دقائق و24 ثانية من تفعيل التفويض، وجّه المهاجم محفظة Binance الساخنة إلى تحويل كامل رصيدها إلى عنوان يسيطر عليه. ونقلت هذه المعاملة وحدها 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT.
لم يُلغَ التفويض. فكلما دخلت أموال جديدة إلى محفظة Binance الساخنة، سحبها المهاجم مجددًا، عند الأوقات 20:41 و20:59 و21:04 و21:44 و22:39 و23:56 بالتوقيت العالمي المنسق. وكانت المحفظة أيضًا منفّذًا لحساب ذكي آخر تابع لـBinance، ما مكّن المهاجم من سحب 823 مليون USDC منه. وسرعان ما جمّدت Circle هذه الكمية من USDC.
الأدلة تشير إلى البنية التحتية للتوقيع لدى Binance
أشارت العلامات المبكرة للنشاط على Ethereum إلى احتمال أن المهاجم حصل على هذه التفويضات عبر التصيد الاحتيالي. لكن هذا التفسير لا يشرح سوى ما حدث على Ethereum، ولا يفسر ما وقع على السلاسل الأخرى. ففي الإطار الزمني نفسه، حوّلت خمس محافظ لـBinance على XRP Ledger، ومحافظها على Arbitrum وAvalanche وOptimism وBase، ومحفظة Bitcoin ساخنة ومحفظة Tron ساخنة ومحفظة Solana، الأموال إلى المهاجم عبر تحويلات موقّعة اعتيادية. كما حوّلت محفظة Binance ساخنة أخرى على Ethereum بالطريقة نفسها، من دون أي تفويض، 28,006 ETH و55.7 مليون USDT و25.9 مليون RLUSD. وبعد نحو ساعتين ونصف، قرابة الساعة 23:05 بالتوقيت العالمي المنسق، لحقت بها محافظ Binance على Avalanche وPolygon.
تنتمي هذه المحافظ إلى سلاسل مختلفة، وتستخدم أنواعًا مختلفة من المفاتيح وأنظمة التوقيع. ومع ذلك، أصدرت جميعها توقيعات صالحة للمهاجم خلال نحو نصف ساعة. وترى TRM أن التفسير الأرجح هو أن المهاجم اكتسب القدرة على جعل نظام توقيع محافظ Binance الساخنة يوقّع معاملات عبر سلاسل مختلفة وفقًا لإرادته. وتشير مجموعة التفويضات الخمسين الموقّعة مسبقًا إلى أن هذا الوصول ربما كان محدودًا زمنيًا، أو أن طلب التوقيع كان يتطلب المرور عبر نظام ما. ولم تعلن Binance عن السبب الجذري.
تجميد العملات المستقرة وتحويل الأصول
تحركت جهات إصدار العملات المستقرة بسرعة، وتوسعت عمليات التجميد طوال الليل. وأعلنت Binance عند الساعة 23:35 بالتوقيت العالمي المنسق أن إجمالي المبالغ المجمدة التي تم التحقق منها بلغ 2.54 مليار دولار. وبعد احتساب عمليات التجميد اللاحقة، رصدت TRM على السلسلة نحو 2.7 مليار دولار مجمدة حتى الساعة 00:30 بالتوقيت العالمي المنسق:
Tether، نحو 1.77 مليار USDT. جمّدت Tether مبلغ 971.1 مليون USDT في محفظة الاستلام الرئيسية عند الساعة 21:01 بالتوقيت العالمي المنسق، أي بعد 37 دقيقة من عملية السحب الرئيسية. وأُرسلت جميع الأموال المسحوبة بعد ذلك إلى هذه المحفظة المجمّدة، التي تحتفظ حاليًا بـ1.175 مليار USDT. كما جمّدت Tether مبلغ 205 ملايين USDT في محفظتين أخريين للمهاجم على Ethereum، و378.7 مليون USDT في محفظتين للمهاجم على Tron، و8.4 ملايين USDt على Avalanche. وجُمّد أيضًا 6.2 ملايين USDT0 أخرى على Polygon.
Circle، نحو 825 مليون USDC. نسّقت Circle مع جهات إنفاذ القانون عند الساعة 21:04 بالتوقيت العالمي المنسق، وجمّدت 823 مليون USDC في محفظة الاستلام الرئيسية. ثم جمّدت لاحقًا 1.56 مليون USDC أخرى، حصل عليها المهاجم بمبادلتها بـAVAX ونقلها عبر السلاسل من Avalanche إلى Ethereum.
Ripple، 40.5 مليون RLUSD. جمّدت Ripple المحفظة التي احتوت على RLUSD المسروقة عند الساعة 22:01 بالتوقيت العالمي المنسق، وكان لا يزال فيها 40.5 مليون من أصل 88.5 مليون RLUSD. كما جمّدت RLUSD في محفظة Binance الساخنة المخترقة، ما حال دون سحب الأموال المودعة حديثًا منها. وقالت هي يي، الرئيسة التنفيذية المشاركة في Binance، إن Ripple ساعدت على منع تحويل نحو 200 مليون دولار؛ وأكدت TRM على السلسلة تجميد 40.5 مليون RLUSD.
World Liberty Financial، 27.8 مليون USD1. جمّدت World Liberty Financial مبلغ 27.8 مليون USD1 في محفظة الاستلام الرئيسية عند الساعة 22:10 بالتوقيت العالمي المنسق، ثم جمّدت USD1 في محفظة Binance الساخنة المخترقة عند الساعة 22:26.
لجنة أمن Arbitrum، و8,426 ETH و74.6 مليون ARB. لجنة أمن Arbitrum هي مجموعة مخوّلة باتخاذ إجراءات طارئة على شبكة Arbitrum. عند الساعة 00:08 بالتوقيت العالمي المنسق، استخدمت اللجنة هذه الصلاحيات لفرض عمليتي تحويل من محفظة المهاجم على Arbitrum، ونقلت 8,426 ETH و74.6 مليون ARB (نحو 30 مليون دولار) إلى خارج سيطرة المهاجم.
خلال الساعات الأولى، قبل المهاجم خسائر كبيرة ليحوّل العملات المستقرة القابلة للتجميد إلى أصول لا يمكن لأي جهة إصدار الوصول إليها. بيع نحو 325 مليون USDT إلى متداولين محترفين وصنّاع سوق عبر UniswapX وعقود أخرى قائمة على النوايا، مقابل نحو 122,300 ETH. وهذا يعني أن سعر التنفيذ اقترب من 2,650 دولارًا لكل ETH، بينما كان سعر السوق حينها بين 2,300 و2,350 دولارًا، أي بخصم يزيد على 10%. وجُمّد ما تبقى من هذه الدفعة، وقدره 175 مليون USDT.
أودعت المحفظة الثانية للمهاجم 60 مليون USDT في بروتوكول الإقراض Aave، واقترضت مقابلها نحو 19,760 ETH، ثم جمّدت Aave السوق المتأثرة. وعلى Tron، نُقل 300 مليون USDT إلى محفظة بدأت بإيداع هذه العملات في بروتوكول الإقراض JustLend. كما جرى تداول 200 مليون USDT على Uniswap عبر سلسلة من المحافظ الوسيطة، وجُمّد 30 مليون USDT من هذه السلسلة. وبعد انتقالها عبر محفظتين، وصلت 88.5 مليون RLUSD إلى محفظة باعت 48 مليونًا منها عبر منصة تداول لامركزية بين الساعة 21:42 والساعة 22:01 بالتوقيت العالمي المنسق، إلى أن جمّدت Ripple الـ40.5 مليون المتبقية.
مع تركز ETH في عدد قليل من المحافظ، وتدفق 18,270 BTC عبر سلسلة التقشير، يسيطر المهاجم على أصول بقيمة نحو 2.4 مليار دولار لا يمكن لأي جهة إصدار الوصول إليها. واستنادًا إلى سوابق السرقات الكبرى، تتوقع TRM أن تشمل المرحلة التالية جسورًا بين السلاسل وخدمات مبادلة ووسطاء تداول خارج البورصة (OTC). وتراقب TRM عناوين الإخراج في سلسلة التقشير ومحافظ التجميع لرصد هذه التحركات.
ما الذي ينبغي للبورصات وفرق الامتثال فعله الآن؟
ينبغي للبورصات وفرق الامتثال فحص الإيداعات والأطراف المقابلة ومقارنتها بعناوين المهاجم التي حددتها TRM. ومن المرجح أن تتدفق الأموال من سلسلة التقشير الخاصة بـBitcoin ومحافظ تجميع ETH إلى البورصات وخدمات المبادلة ومكاتب التداول خارج البورصة خلال الأيام المقبلة.
ينبغي لفرق إدارة الخزينة مراقبة المحافظ المتوافقة مع Ethereum بحثًا عن تفويضات EIP-7702، التي تظهر على شكل شيفرة في عنوان لا يُفترض أن يحتوي على شيفرة. ويجب أن يؤدي ظهور أي تفويض من هذا النوع في محفظة الخزينة إلى إطلاق إنذار فوري. كما ينبغي للفرق إعداد طريقة إلغاء توقيع مختبرة ومعتمدة مسبقًا.
ينبغي لسياسات التوقيع رفض تفويضات EIP-7702 غير المتوقعة. ويجب اعتبار طلب تفويضات كثيرة عبر نطاق من أرقام معاملات متتابعة مؤشرًا على اختراق. كما ينبغي عزل البنية التحتية للتوقيع ومسارات الموافقة بحسب الشبكة ومستوى المحفظة. في هذه الحادثة، حصل طرف واحد على توقيعات صالحة لمحافظ على عشر سلاسل خلال ساعات قليلة.
ينبغي لصنّاع السوق وحلّالي الأوامر (solver) فحص الأطراف المقابلة قبل تنفيذ أوامر كبيرة. فقد باع محفظةٌ لصنّاع السوق وحلّالي الأوامر نحو 325 مليون USDT، بعد دقائق قليلة من تلقيها هذه العملات من المخترق. وكان من الممكن أن يكشف الفحص الفوري للعناوين عن ذلك.
الأسئلة الشائعة
ماذا حدث في Binance؟
في 29 أكتوبر 2026، نقل مهاجم نحو 6.36 مليارات دولار من محافظ Binance على عشر سلاسل كتل، تشمل Ethereum وBitcoin وTron وXRP Ledger وSolana وArbitrum وAvalanche وOptimism وBase وPolygon. وأكدت Binance وقوع حادثة أمنية، وأوقفت عمليات السحب مؤقتًا على عدة شبكات.
من يقف وراء سرقة Binance؟
استنادًا إلى معلومات استخباراتية موثوقة على السلسلة وخارجها، تنسب TRM سرقة Binance إلى مجموعة TraderTraitor، وهي مجموعة قرصنة مدعومة من الدولة الكورية الشمالية. وكانت المجموعة نفسها وراء سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025.
ما هو EIP-7702 وكيف استُغل؟
يتيح EIP-7702 لمحفظة Ethereum عادية تنفيذ شيفرة عقد ذكي عبر توقيع تفويض. واستغل المهاجم تفويضًا موقّعًا مسبقًا لجعل محفظة Binance الساخنة تشغّل عقد سحب لا يستطيع استدعاءه إلا المهاجم، ثم أفرغ المحفظة وواصل سحب الأموال الجديدة التي تصل إليها.
ما مقدار الأصول المشفرة المسروقة التي جُمّدت؟
جمّدت Tether وCircle وRipple وWorld Liberty Financial عملات مستقرة بقيمة نحو 2.67 مليار دولار، كما جمّدت لجنة أمن Arbitrum ETH وARB بقيمة نحو 30 مليون دولار، ليبلغ المجموع نحو 2.7 مليار دولار. ولا يزال المهاجم يسيطر على أكثر من 420,000 ETH و18,270 BTC، بقيمة تقارب 2.4 مليار دولار، إضافة إلى أصول أقل حجمًا على سلاسل أخرى.
كيف تقارن هذه الحادثة بعمليات الاختراق الكبرى الأخرى؟
يجعل حجم السرقة، البالغ نحو 6.36 مليارات دولار، منها أكبر سرقة للعملات المشفرة مسجلة على الإطلاق، إذ يعادل نحو أربعة أضعاف سرقة Bybit البالغة 1.5 مليار دولار في فبراير 2025. وحتى بعد خصم العملات المستقرة المجمدة، لا تزال قيمة ما يملكه المهاجم تتجاوز أي سرقة سابقة.