

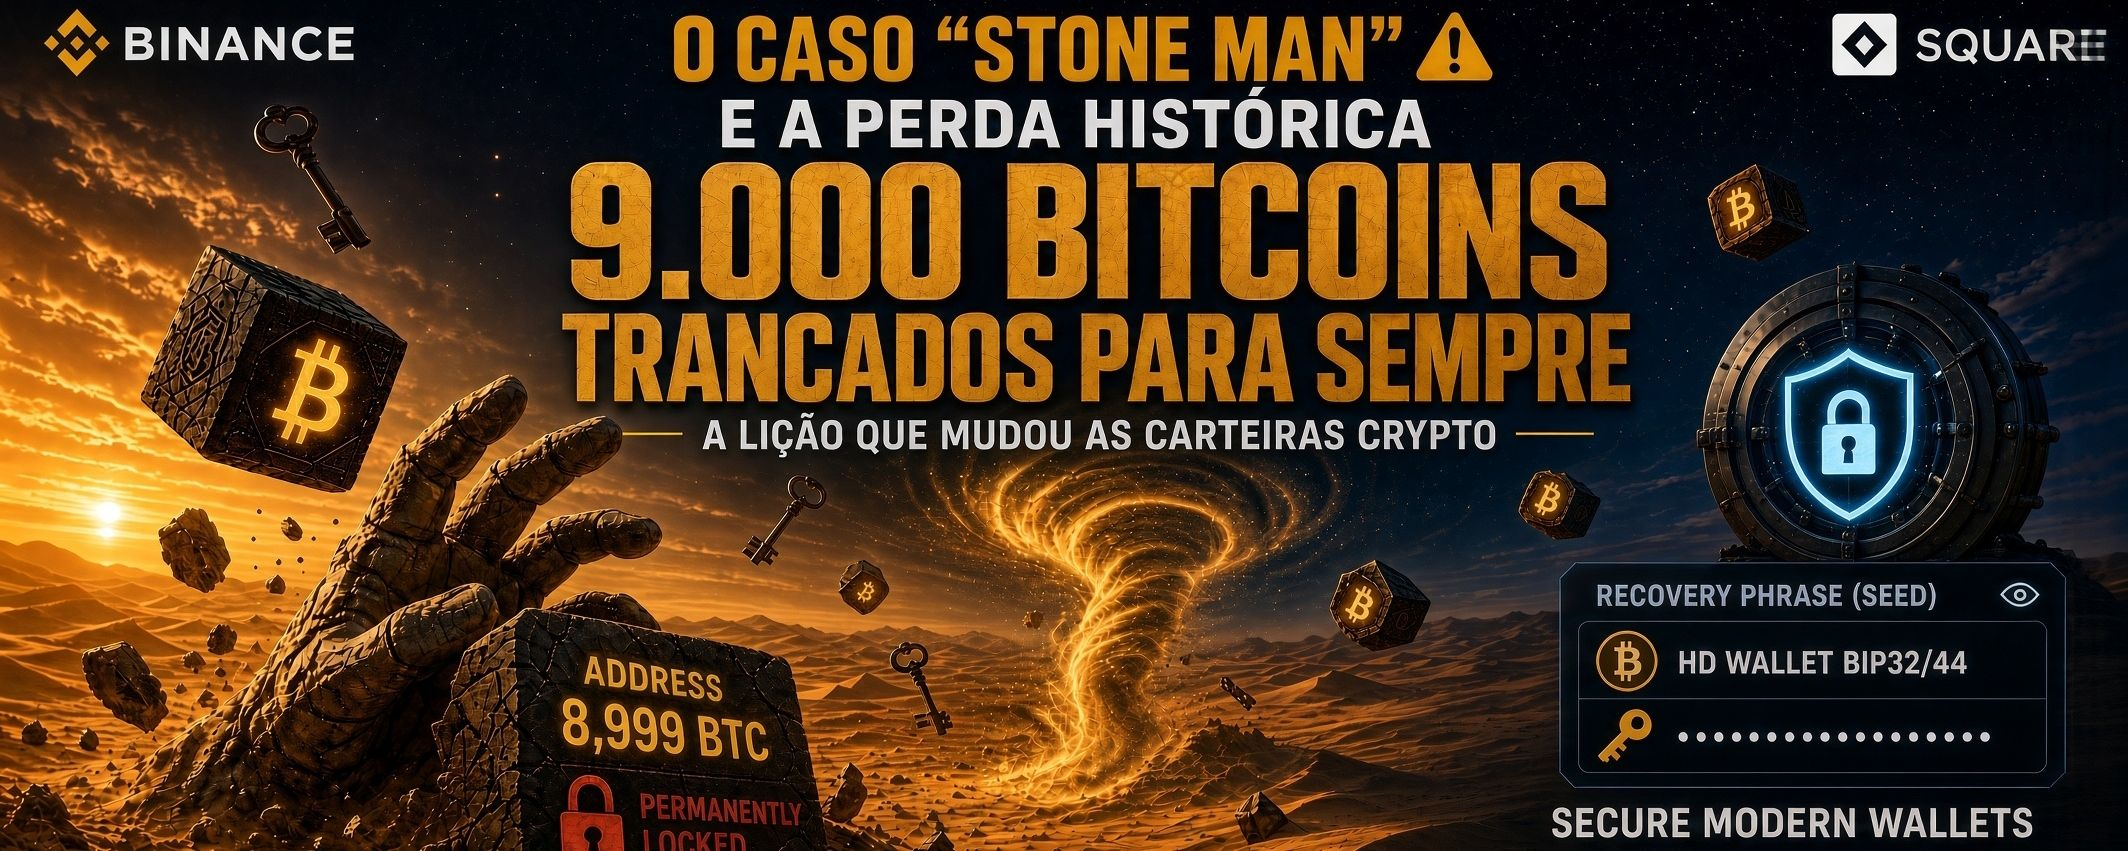
في أغسطس 2010، وقع حدث طبع تاريخ البيتكوين إلى الأبد. وكان وراءه مستخدم في منتدى BitcoinTalk يُعرف بالاسم المستعار "Stone Man"، وقد أصبحت هذه الحادثة واحدة من أشهر حالات فقدان الأموال في منظومة العملات المشفرة.
فيما يلي، تعرّف على كيف أدى اختبار بسيط إلى حظر آلاف البيتكوينات نهائيًا، وكيف شكّل هذا الخطأ أمان المحافظ التي نستخدمها اليوم.
📉 كيف وقع الخطأ؟
الشراء: اشترى Stone Man 9.000 BTC (وكانت قيمتها آنذاك نحو 600 دولار أمريكي).
النسخة الاحتياطية الأولية: حفظ نسخة احتياطية من ملف محفظته (wallet.dat) على ذاكرة USB.
إرسال تجريبي: لاختبار الشبكة وفهم آلية عمل المعاملات، أرسل 1 BTC فقط إلى عنوان كان يسيطر عليه بنفسه.
آلية الباقي (عنوان الباقي): يستهلك بروتوكول Bitcoin مخرجات المعاملات كاملةً (UTXO). عند إرسال 1 BTC، أرسل عميل Bitcoin المبلغ وأنشأ تلقائيًا عنوانًا داخليًا جديدًا لاستلام «الباقي» البالغ 8.999 BTC.
الخطأ الفادح: حُفظت المفاتيح الخاصة بهذا العنوان الجديد للباقي في الذاكرة المؤقتة للنظام المستخدم آنذاك فقط. ولم ينشئ ستون مان نسخة احتياطية جديدة من ملف wallet.dat بعد إجراء المعاملة.
الخسارة: أنهى الجلسة، وأعاد تشغيل نظام التشغيل، واستعاد النسخة الاحتياطية القديمة من ذاكرة USB. لكن النسخة القديمة لم تتضمن سوى المفتاح الأصلي (الذي لم يكن يحتوي على أي رصيد من مخرجات المعاملات غير المنفقة UTXO). ولم يكن لديه المفتاح الخاص بالعنوان الجديد للباقي الذي أُودع فيه 8.999 BTC.
🔒 العواقب على الشبكة:
لا تزال عملات 8.999 BTC ظاهرة حتى اليوم على سلسلة الكتل، في عنوان الباقي نفسه: لم تُمس ولا يمكن الوصول إليها إلى الأبد.
كان هذا الحادث بمثابة تحذير فوري لمطوري الشبكة الأوائل. وبعد وقت قصير، حدّث ساتوشي ناكاموتو نفسه وفريق التطوير عميل Bitcoin ليُنشئ مسبقًا مجموعة من العناوين (keypool) ويضمّنها في النسخ الاحتياطية. حال هذا التحديث دون خسارة المستخدمين لأموالهم بسبب معاملات الباقي الجديدة، نتيجة عدم تحديث ملف wallet.dat باستمرار.
💡 ما الذي تغيّر في المحافظ الحديثة؟
كان هذا الحدث الذي وقع عام 2010 بمثابة «معمودية نار» حقيقية لقابلية استخدام العملات المشفرة وأمانها. واليوم، تطورت بنية تخزين المفاتيح وإنشائها تطورًا هائلًا، مما يجعل وقوع هذا الخطأ تحديدًا في المحافظ الحالية مستحيلًا.
1. ظهور معيار HD (المحافظ الحتمية الهرمية - BIP32/BIP44)
في الماضي: كان عميل Bitcoin الأصلي ينشئ المفاتيح الخاصة عشوائيًا. وكان كل عنوان جديد للباقي يتطلب تحديثًا جديدًا لملف wallet.dat.
اليوم: تستخدم جميع المحافظ الحديثة معيارًا حتميًا. فمن مفتاح رئيسي واحد، تستطيع المحفظة حساب عدد لا نهائي من العناوين العامة وعناوين الباقي واشتقاقها رياضيًا.
2. «سحر» عبارة الاسترداد (Seed)
مع معيار HD، إذا أنشأت نسخة احتياطية من كلماتك الـ12 إلى 24 في اليوم الأول، فستكون جميع المعاملات المستقبلية والعناوين الجديدة والبواقي التي تُنشأ مشمولة تلقائيًا. لم تعد هناك حاجة إلى إعادة إنشاء نسخ احتياطية بعد كل عملية تحويل.
3. تبسيط تعقيدات UTXO
تدير المحافظ الحالية الباقي بطريقة شفافة وآمنة تمامًا للمستخدم النهائي، من دون الاعتماد على ملفات محلية مؤقتة تضيع عند إعادة تشغيل النظام.
🛑 هل انتهى الخطر حقًا؟
على الرغم من حل المشكلة التقنية في البرنامج، لا يزال العامل البشري الحلقة الأضعف في سلسلة الأمان.
في عام 2010، كان الخطر الأمني الرئيسي يتمثل في عيوب تصميم البرنامج وإدارة الملف المحلي (wallet.dat).
أما اليوم، فيتمثل الخطر الرئيسي في إخفاق المستخدم نفسه في حفظ عبارة الاسترداد (Seed)، مثل ضياع الورقة أو تعرّض الملاحظات الرقمية للقرصنة أو لعمليات التصيد الاحتيالي.
الخلاصة: تظل سلسلة الكتل بلا رحمة. أصبح الرمز البرمجي أكثر أمانًا بدرجة هائلة، لكن مبدأ الحفظ الذاتي لا يزال يتطلب أن تكون حماية المفاتيح الرئيسية مسؤولية المستخدم بالكامل.
💬 وماذا عنك؟ هل كنت تعرف قصة ستون مان؟ كيف تدير أمن كلماتك الاثنتي عشرة ونسخها الاحتياطية اليوم؟ اترك تعليقك أدناه!