

#reusedbitcoinaddresseshold4.33mbtc
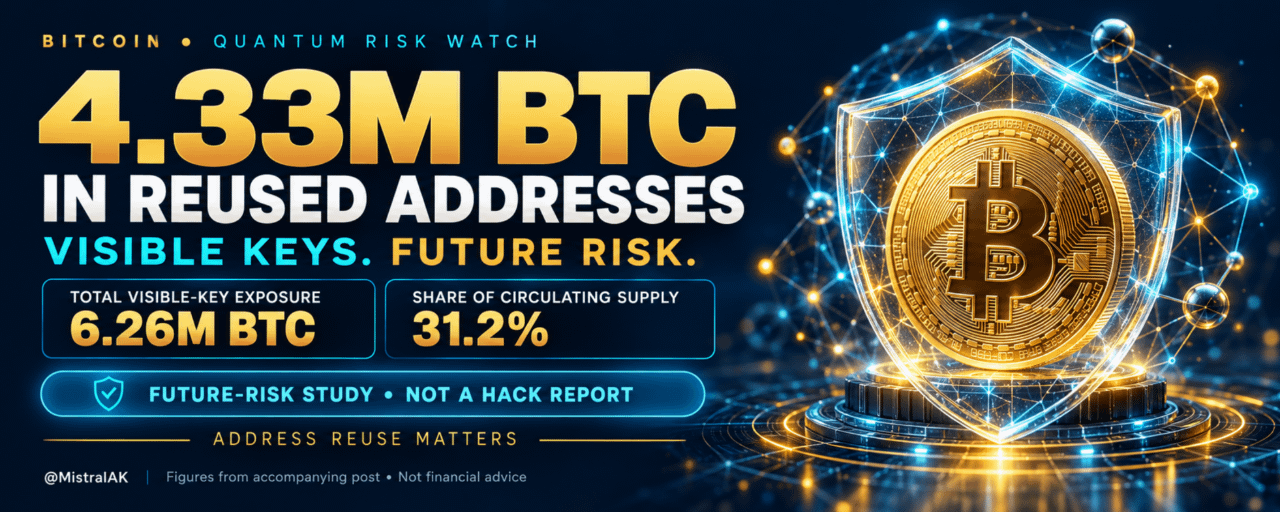
يمتلك ما يقارب ثلث إجمالي عملات Bitcoin مفتاحًا عامًا ظاهرًا على السلسلة اليوم، وقد وصل معظمها إلى هناك نتيجة إعادة استخدام العناوين بشكل اعتيادي، لا بسبب خلل في Bitcoin نفسها.
نشر رافائيل شولتسه-كرافت، الشريك المؤسس لشركة Glassnode، بيانات جديدة على السلسلة في 8 أكتوبر تُظهر أن التعرّض $BTC لهجوم كمومي مستقبلي أكبر مما أشارت إليه التقديرات السابقة. لم يحدث أي اختراق. فهذا قياس لمخاطر نظرية مستقبلية، وليس ثغرة قائمة في الوقت الحالي.
حقائق أساسية
▪️ يوجد 4.33 مليون BTC (21.5% من المعروض المتداول) في عناوين أُعيد استخدامها، وقد ارتفع هذا الرقم بنسبة 14% مؤخرًا.
▪️ إلى جانب العملات المكشوفة بنيويًا، أصبح لدى 6.26 مليون BTC (31.2% من إجمالي المعروض) مفاتيح عامة ظاهرة على السلسلة.
▪️ يضيف الانكشاف البنيوي 1.94 مليون BTC، تشمل مخرجات الدفع إلى المفتاح العام القديمة (P2PK)، ومخرجات التوقيعات المتعددة العارية، ومخرجات Taproot الحديثة. تكشف عناوين Taproot عن مفتاحها العام بحكم تصميمها، لذا فإن «الأحدث» لا يعني تلقائيًا أنه «مخفي».
▪️ يرتبط نحو 1.10 مليون BTC في مخرجات P2PK بمحافظ ساتوشي ناكاموتو المبكرة، ولا يمكن نقلها إلا إذا قام من يسيطر على تلك المفاتيح بتحريكها.
▪️ تحتفظ منصات التداول بنحو 1.79 مليون BTC ضمن مفاتيح مكشوفة، أي ما يمثل 57% من إجمالي بيتكوين التي تحتفظ بها منصات التداول، وفقًا لتحليل Glassnode.
كيف يحدث انكشاف العناوين فعليًا
يعرض عنوان بيتكوين عادةً نسخة مجزأة فقط من مفتاحه العام، وليس المفتاح نفسه. ويؤدي الإنفاق من ذلك العنوان إلى كشف المفتاح العام الحقيقي على السلسلة. وإذا استقبل العنوان نفسه أموالًا مرة أخرى بعد ذلك، فسيكون الرصيد الجديد محميًا بمفتاح سبق كشفه. هذه هي مشكلة «إعادة استخدام العنوان»: وهي مشكلة يمكن تجنبها تمامًا، إذ لا تكلفة لتوليد عنوان جديد، لكن نسبة كبيرة ومتزايدة من حاملي العملات لا يفعلون ذلك.
هل هناك ما هو معرّض للخطر الآن؟
لا. يتطلب اشتقاق مفتاح خاص من مفتاح عام مكشوف حاسوبًا كميًا قادرًا على كسر التشفير، ولا توجد اليوم أي تقنية تقترب من هذه القدرة. المفاتيح العامة الظاهرة جزء طبيعي ومقصود من تشفير بيتكوين، ولا تعرض الأموال للخطر بحد ذاتها. ولا تتنبأ بيانات Glassnode بموعد تحقق هذا التهديد، إن تحقق أصلًا؛ بل تحدد العملات التي سيتعين نقلها أولًا إذا ظهر يومًا ما إطار زمني موثوق لذلك.
ما الذي ينبغي الحذر منه
▪️ لا تُعِد استخدام العناوين. هذه النصيحة الوحيدة التي تظل صالحة بصرف النظر عن مآل النقاش حول الحوسبة الكمية، وهي مجانية.
▪️ لا تفترض أن نوع العنوان «الجديد» آمن تلقائيًا. يُوصى باستخدام Taproot على نطاق واسع لأسباب أخرى، لكنه لا يزال يكشف المفتاح العام.
▪️ راقب ممارسات حفظ الأصول لدى منصات التداول. فمع وجود 57% من BTC التي تحتفظ بها منصات التداول ضمن مفاتيح مكشوفة، يُعد ذلك نقطة تركز مهمة، بمعزل عن عادات أي مستخدم بعينه.
▪️ تعامل بتشكك مع المحتوى الذي يثير الذعر. فأي منشور يوحي بإمكانية سرقة العملات اليوم، أو يحدد «موعدًا للهلاك»، يبالغ في ما تُظهره هذه البيانات.
▪️ العملات المرتبطة بساتوشي (1.10M BTC) حالة فريدة. لا يمكن نقلها بإجراءات المجتمع وحدها، وهذا سؤال بنيوي حقيقي لم يُحسم بعد في تصميم بيتكوين لأمنها على المدى الطويل.
ما الذي ينبغي متابعته
▪️ مزيد من الإنجازات في عتاد الحوسبة الكمية، وكيف تقارن بانكشاف عناوين بيتكوين في العالم الفعلي
▪️ أي تحرك نحو اكتساب مقترحات بيتكوين لما بعد الكم (BIP-360 وBIP-361) توافق المطورين
▪️ ما إذا كانت منصات التداول ستبدأ بنقل احتياطياتها المكشوفة استباقيًا إلى عناوين جديدة لم يُنفق منها
▪️ ما إذا كانت أرصدة العناوين الكبيرة التي أُعيد استخدامها ستبدأ بالتحرك، إذ سيكون ذلك بحد ذاته مؤشرًا مهمًا على السلسلة
الخلاصة
هذا رقم حقيقي ومتزايد يستحق المتابعة، لكنه لا يشير إلى أزمة. والخلاصة العملية على المدى القريب بسيطة ولا تحتاج إلى حاسوب كمي حتى تكون مهمة: توقفوا عن إعادة استخدام العناوين.
هل يغيّر هذا نظرتك إلى الاحتفاظ بـ BTC على المدى الطويل، أم أن التهديد الكمي لا يزال بعيدًا جدًا عن التأثير في قرارات اليوم؟ شاركنا رأيك أدناه.
المصادر: Glassnode (رافائيل شولتسه-كرافت، 8 أكتوبر)، TheDefiant، Bloomingbit، Phemex، CryptoNews.
هذه ليست نصيحة مالية. أجرِ بحثك الخاص دائمًا.
أعجب بالمحتوى وتابعنا للاطلاع على تحليلات التداول والأخبار الحصرية يوميًا. @MistralAK