
#chainlinklaunchesccip2withenterpriseverification
أطلقت Chainlink هذا الأسبوع ترقية كبرى للبنية التحتية عبر السلاسل — والتوقيت ليس مصادفة. تأتي هذه الترقية بعد أحد أكبر استغلالات الجسور هذا العام، وتعالج بشكل مباشر نفس نقطة الضعف التي استغلها المهاجمون.
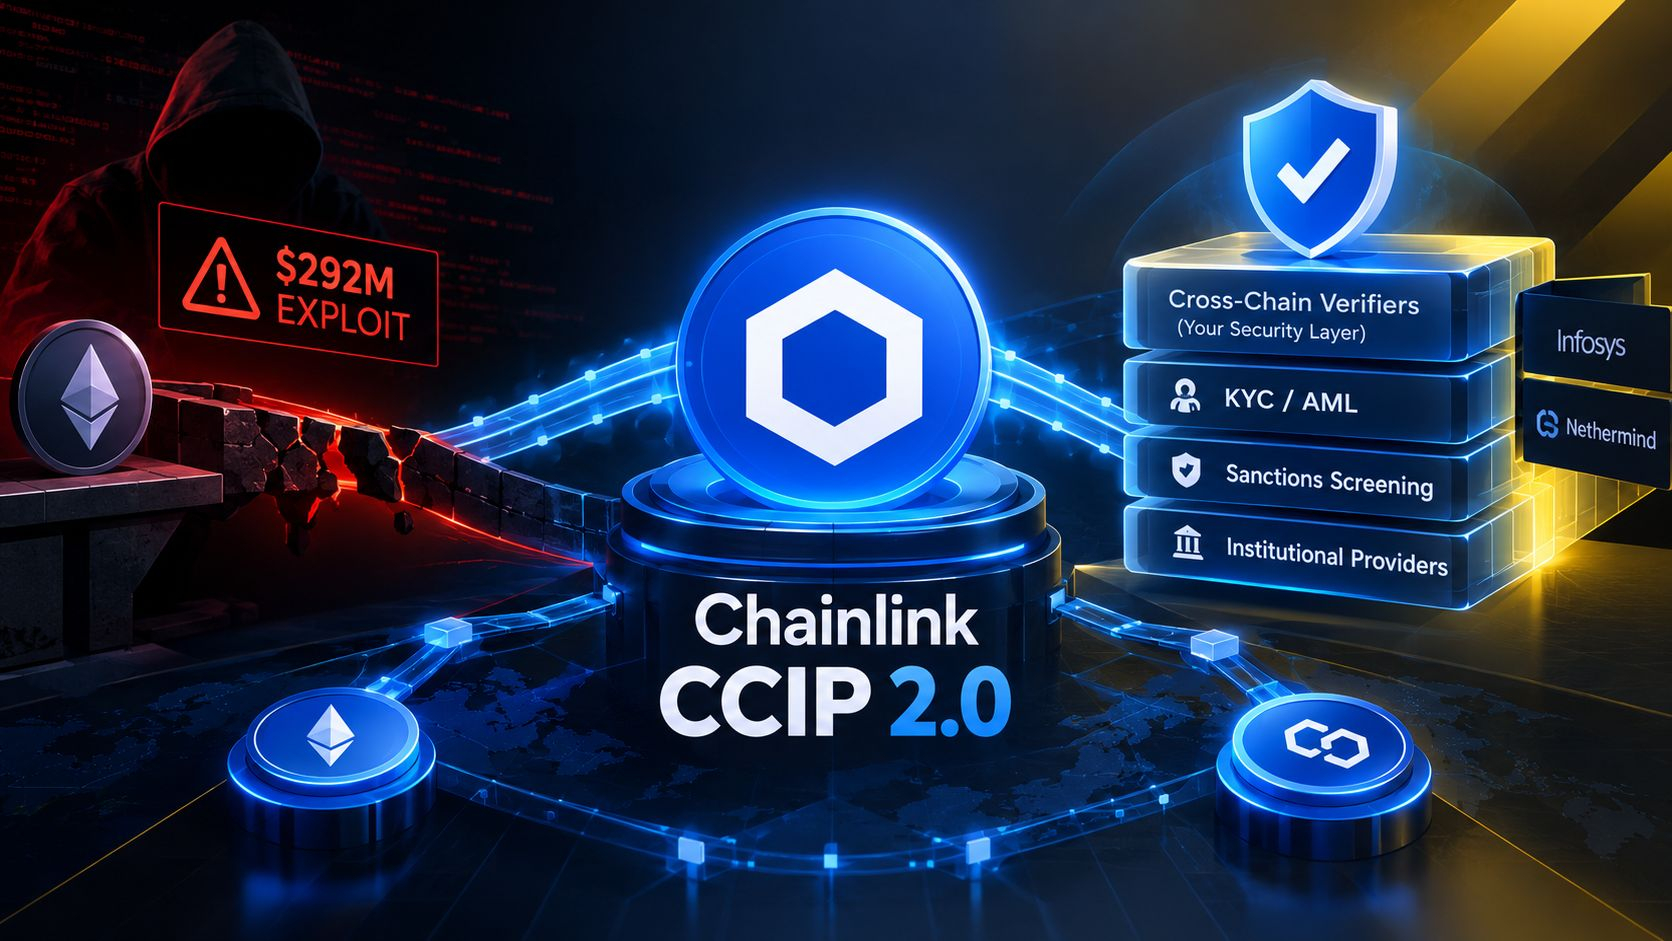
إليك ما تم إطلاقه: في 28 سبتمبر، أطلقت شركة Chainlink CCIP 2.0، الجيل التالي من بروتوكولها للتشغيل البيني عبر السلاسل (Cross-Chain Interoperability Protocol)، والذي يؤمّن بالفعل أكثر من 84 مليار دولار من إجمالي قيمة الرموز عبر السلاسل. يتمثل أبرز ما في هذه الميزة في ما تسميه Chainlink «التحقق عبر السلاسل» (Cross-Chain Verifiers - CCVs) — إذ يمكن للمؤسسات الآن إضافة فحوصات أمنية مستقلة خاصة بها فوق شبكة التحقق الحالية من 16 عقدة لدى Chainlink، سواء عبر تشغيل البنية التحتية بأنفسها أو عبر الاستعانة بموفّرين من طرف ثالث مثل Infosys أو Nethermind. كما يضيف أدوات امتثال مدمجة لـ KYC وAML وفحص العقوبات. تأتي هذه الترقية بعد نحو خمسة أشهر من استغلال مهاجمين، يُعتقد أنهم مرتبطون بـ «مجموعة لازاروس» في كوريا الشمالية، لمُدقّق واحد كان معتمدًا عليه من قبل جسر Kelp DAO عبر السلاسل، ما أدى إلى سحب ما يقارب 292 مليون دولار من rsETH — وقد قالت Kelp منذ ذلك الحين إنها ستنتقل إلى بنية Chainlink التحتية. تمّت ترقية المستخدمين الحاليين لدى Chainlink تلقائيًا إلى الإصدار الجديد، وتستخدم منصات بما فيها Aave وMaple بالفعل أجزاء من الترقية، رغم أن Chainlink لم تكشف عن المؤسسات التي تعتمد طبقة التحقق الجديدة تحديدًا. ومن التغييرات الهيكلية التي تستحق الملاحظة: لم تعد شبكة إدارة المخاطر التي كانت مستقلة سابقًا تعمل كفحص افتراضي منفصل — إذ إن نوع التحقق المستقل أصبح اختياريًا بدل أن يكون مدمجًا افتراضيًا.
لماذا يهم ذلك؟ لا تزال استغلالات الجسور من بين أكثر نواقل الهجوم تكلفةً في عالم العملات المشفرة، ويرجع ذلك إلى حدّ كبير إلى أن العديد من أنظمة التشغيل عبر السلاسل كانت تاريخيًا تعتمد على نقطة تحقق واحدة — وهو بالضبط الضعف الذي كشف عنه اختراق Kelp DAO. إن إتاحة للمؤسسات إضافة طبقات تحقق مستقلة خاصة بها، بدلًا من الاعتماد على طبقة الأمان الافتراضية في شبكة واحدة فقط، يمثل تحولًا معماريًا ذا معنى نحو الدفاع متعدد الطبقات. وفي الوقت نفسه، فإن إزالة فحص مستقل كان إجباريًا سابقًا كطبقة افتراضية تُعد مفاضلة تستحق المتابعة — إذ إن المرونة المضافة قد تعني أمانًا إضافيًا، لكن ذلك لا يحدث إلا إذا اختارت المؤسسات فعلًا تنفيذها.
من المرجح ألا يتضح ما إذا كانت هذه المقاربة المعيارية تقلل بشكل ملموس من استغلالات الجسور المستقبلية، أو ما إذا أدت عملية تبنّي المُتحقِّقات الاختيارية إلى عدم اتساق في جميع أنحاء النظام البيئي، إلا مع توفر بيانات الاستخدام في العالم الحقيقي.
هل يمنح توفير خيار للمؤسسات لإضافة طبقات أمان خاصة بها بنية تحتية عبر السلاسل أمانًا حقيقيًا أكثر، أم أنه مجرد نقل المسؤولية إلى من لا يختار استخدامها؟ 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity