ماذا يعني خطر العقود الذكية لمستخدمي STON.fi
خطر العقود الذكية هو احتمال أن يحتوي كود البلوكشين المسؤول عن عملية تبديل (swap) أو إجراء السيولة (liquidity) أو عملية ذات صلة على ضعف، أو يتصرف بشكل غير متوقع، أو يتفاعل بشكل غير مناسب مع عقد آخر. بالنسبة لمستخدمي STON.fi، فهذا ليس هو نفسه فقدان إمكانية الوصول إلى المحفظة، ولا هو نفسه تقلب سعر الرمز. إنه خطر الكود والتنفيذ.
STON.fi غير احتجازي (non-custodial)، لذا فإنه لا يحتفظ أبدًا بمفاتيحك الخاصة. ومع ذلك، ما تزال كل معاملة يتم توقيعها تعتمد على تنفيذ العقود الذكية بشكل صحيح. يضمن DEX ذاتي الحيازة حماية الملكية، لكنه لا يزيل خطر احتمال فشل منطق العقد أو استغلاله، أو إنتاج نتيجة تختلف عمّا يقصده المستخدم.
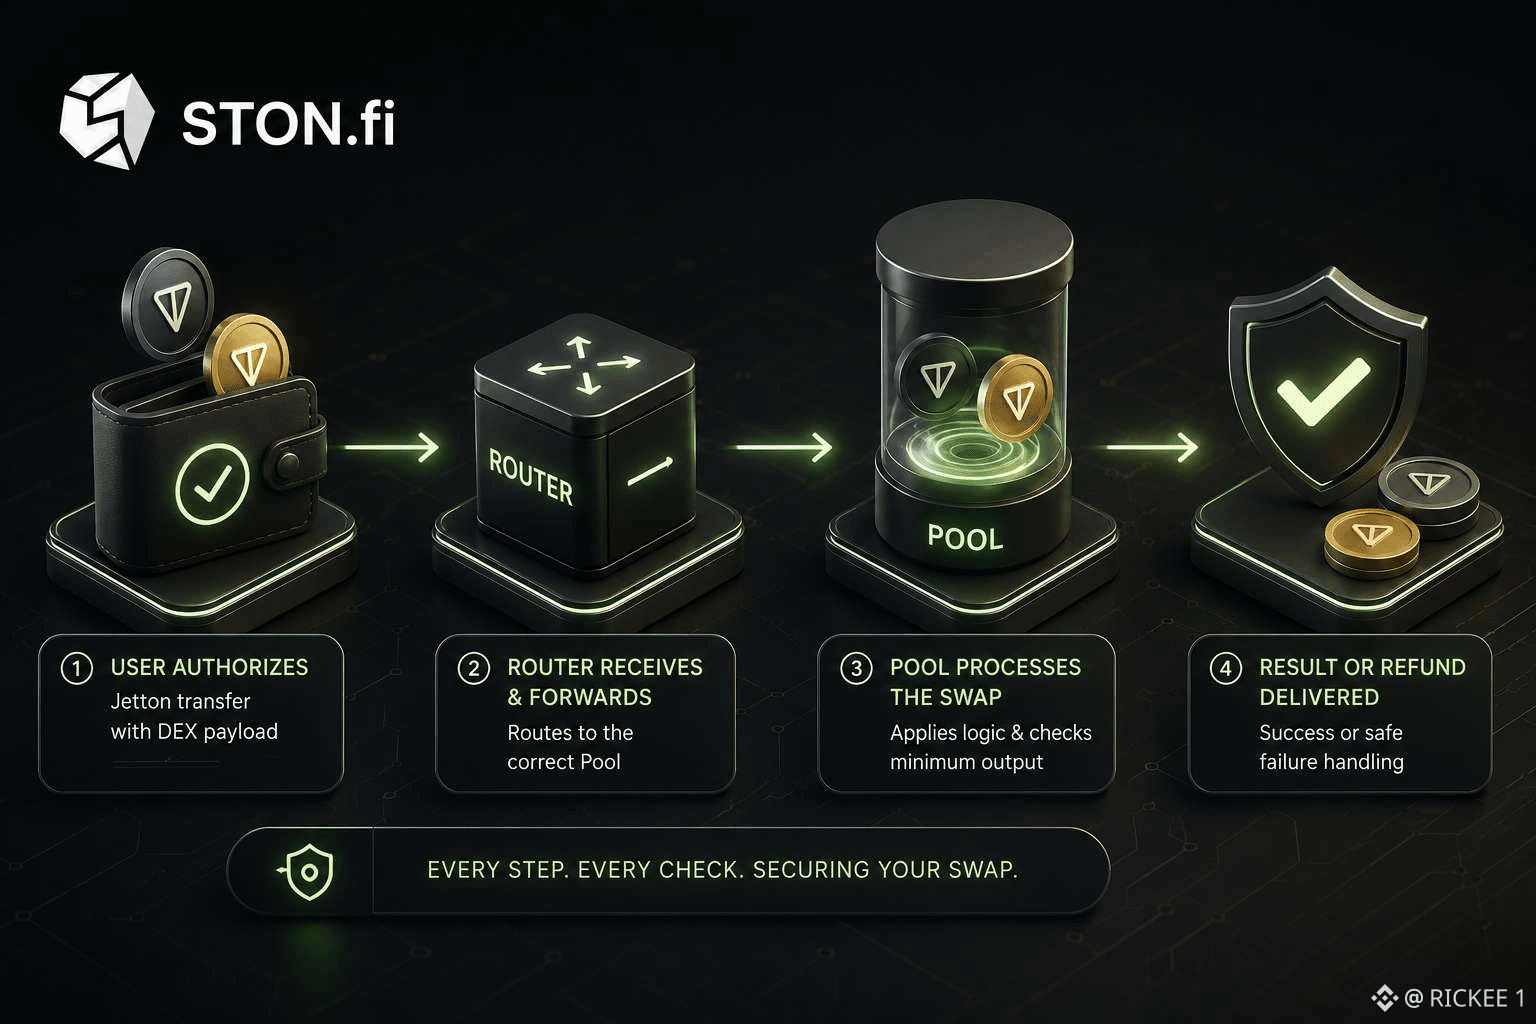
يمر تبديل STON.fi بعدة مراحل داخل العقود. أولًا، تراجع عرض السعر (quote) وتفوض تحويل Jetton باستخدام حمولة (payload) خاصة بـ DEX. بعد ذلك، يستلم Router الإشعار و& يرسله إلى الـ Pool الصحيح. ثم يطبق الـ Pool منطق التبديل ويتحقق من الحد الأدنى لمقدار الإخراج. أخيرًا، تقوم العقود بتسليم النتيجة أو تشغيل آليات رد الأموال والتعامل مع حالات الفشل. كل مرحلة مهمة، لأن النتيجة النهائية تعتمد على سلامة مسار العقود بالكامل.
يقلل STON.fi هذا الخطر بطرق عدة. خضعت عقود DEX v2 لمراجعة أمنية مستقلة من Trail of Bits في يناير 2025. كما يوفر المشروع توثيقًا تقنيًا عامًا للـ Router وPool وVault والمكوّنات ذات الصلة. بالإضافة إلى ذلك، يحافظ STON.fi على برنامج مكافآت للأخطاء (bug bounty) نشط لدى HackenProof ومراقبة من CertiK.
ومع ذلك، لا يمكن لأي تدقيق (audit) القضاء على كل نقاط الضعف المستقبلية أو كل مخاطر الرمز الخارجية. تُحسن مراجعات الأمان الثقة عند نقطة زمنية محددة، لكنها لا تضمن السلامة الدائمة.
بالنسبة للمستخدمين، الدرس العملي بسيط: قبل الالتزام بأموال ذات قيمة معتبرة، تأكد من الواجهة الرسمية، وافحص تفاصيل المعاملة، راجع إعداد الحد الأدنى للإخراج، وحدد حجم المراكز بعناية. في التمويل اللامركزي (DeFi)، فإن الانتباه الدقيق جزء من الأمن.
$DRIFT $USDT $BNB
خطر العقود الذكية هو احتمال أن يحتوي كود البلوكشين المسؤول عن عملية تبديل (swap) أو إجراء السيولة (liquidity) أو عملية ذات صلة على ضعف، أو يتصرف بشكل غير متوقع، أو يتفاعل بشكل غير مناسب مع عقد آخر. بالنسبة لمستخدمي STON.fi، فهذا ليس هو نفسه فقدان إمكانية الوصول إلى المحفظة، ولا هو نفسه تقلب سعر الرمز. إنه خطر الكود والتنفيذ.
STON.fi غير احتجازي (non-custodial)، لذا فإنه لا يحتفظ أبدًا بمفاتيحك الخاصة. ومع ذلك، ما تزال كل معاملة يتم توقيعها تعتمد على تنفيذ العقود الذكية بشكل صحيح. يضمن DEX ذاتي الحيازة حماية الملكية، لكنه لا يزيل خطر احتمال فشل منطق العقد أو استغلاله، أو إنتاج نتيجة تختلف عمّا يقصده المستخدم.
يمر تبديل STON.fi بعدة مراحل داخل العقود. أولًا، تراجع عرض السعر (quote) وتفوض تحويل Jetton باستخدام حمولة (payload) خاصة بـ DEX. بعد ذلك، يستلم Router الإشعار و& يرسله إلى الـ Pool الصحيح. ثم يطبق الـ Pool منطق التبديل ويتحقق من الحد الأدنى لمقدار الإخراج. أخيرًا، تقوم العقود بتسليم النتيجة أو تشغيل آليات رد الأموال والتعامل مع حالات الفشل. كل مرحلة مهمة، لأن النتيجة النهائية تعتمد على سلامة مسار العقود بالكامل.
يقلل STON.fi هذا الخطر بطرق عدة. خضعت عقود DEX v2 لمراجعة أمنية مستقلة من Trail of Bits في يناير 2025. كما يوفر المشروع توثيقًا تقنيًا عامًا للـ Router وPool وVault والمكوّنات ذات الصلة. بالإضافة إلى ذلك، يحافظ STON.fi على برنامج مكافآت للأخطاء (bug bounty) نشط لدى HackenProof ومراقبة من CertiK.
ومع ذلك، لا يمكن لأي تدقيق (audit) القضاء على كل نقاط الضعف المستقبلية أو كل مخاطر الرمز الخارجية. تُحسن مراجعات الأمان الثقة عند نقطة زمنية محددة، لكنها لا تضمن السلامة الدائمة.
بالنسبة للمستخدمين، الدرس العملي بسيط: قبل الالتزام بأموال ذات قيمة معتبرة، تأكد من الواجهة الرسمية، وافحص تفاصيل المعاملة، راجع إعداد الحد الأدنى للإخراج، وحدد حجم المراكز بعناية. في التمويل اللامركزي (DeFi)، فإن الانتباه الدقيق جزء من الأمن.
$DRIFT $USDT $BNB