تسبب ثغرة برنامج Coldcard الثابت هذه المرة في حادث خطير ونادر بالفعل في مجال المحافظ العتادية.
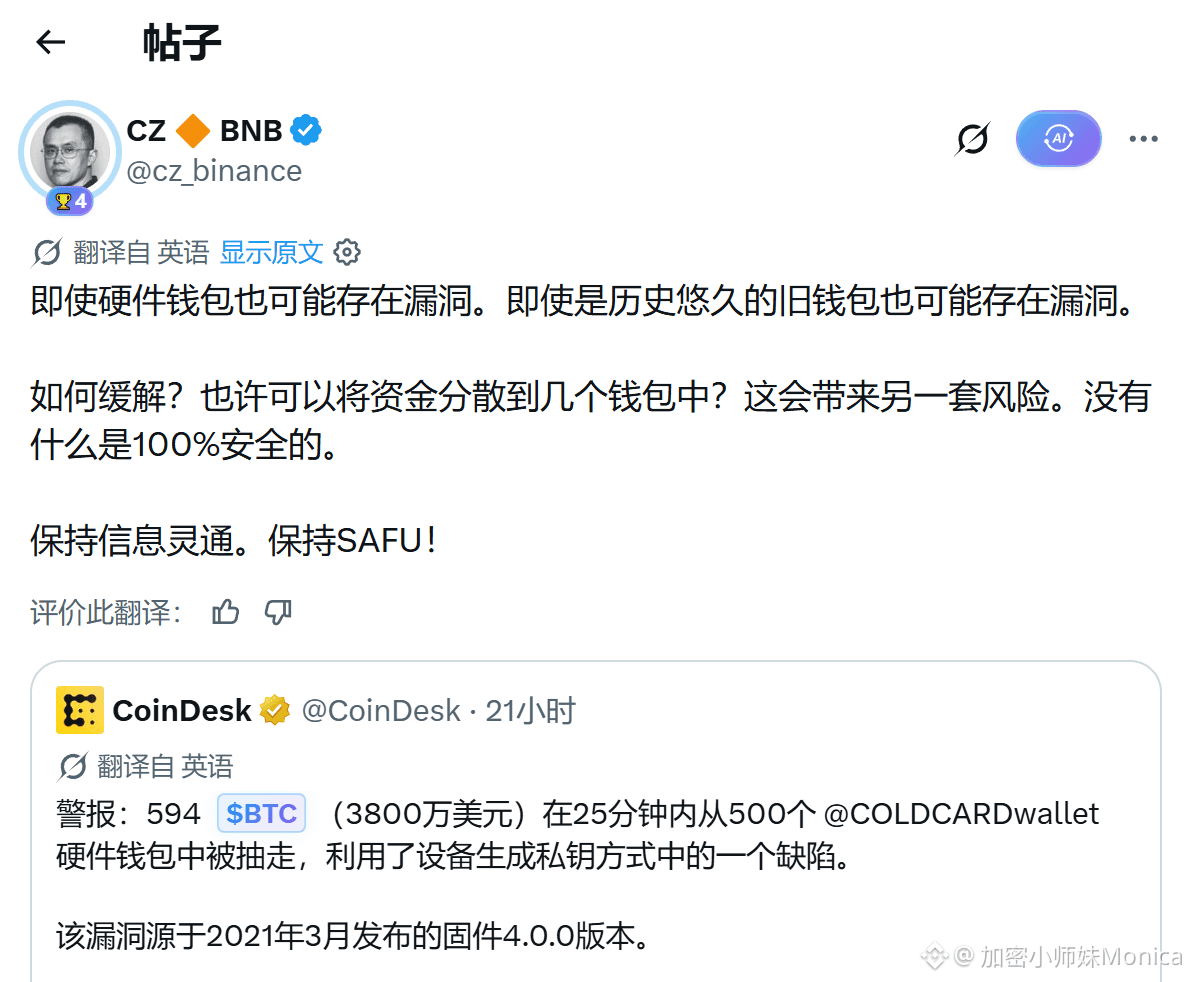
في 30 يوليو، استغل المهاجمون عيبًا في الأرقام العشوائية أثناء عملية إنشاء البذور، واستولوا على كمية كبيرة قدرها $BTC خلال حوالي 40 دقيقة.
تم تأكيد المبلغ مبدئيًا بحوالي 594 BTC (حينها ما يعادل نحو 38 مليون دولار)، قادمًا من حوالي 500 عنوان؛ وبعد ذلك، وسّعت أبحاث Galaxy Research تحليلًا على السلسلة لتصبح الحصة 1,082.65 BTC (نحو 70 مليون دولار)، وبمشاركة 1,196 عنوانًا.
تكمن المشكلة في بعض إصدارات البرامج الثابتة بعد مارس 2021، حيث فشل الجهاز في استدعاء مولد الأرقام العشوائية الحقيقية للعتاد بشكل صحيح عند إنشاء البذور، ما أدى إلى انخفاض كبير في قيمة الإنتروبيا (حوالي 40 بت في Mk3)، ويمكن إعادة بناء المفاتيح الخاصة دون الاتصال بالإنترنت. لم يكن تنفيذ الهجوم يتطلب لمس جهاز فعلي.
أصدرت الجهة الرسمية برنامجًا ثابتًا مُصلحًا، لكن لا يمكن إصلاح البذور الضعيفة التي تم إنشاؤها بالفعل عبر التحديث؛ ويجب على المستخدمين المتأثرين إعادة إنشاء بذور جديدة ونقل الأموال في أسرع وقت.
كما أشار CZ بشكل علني أيضًا: حتى المحافظ العتادية قد تحتوي على ثغرات، والخطر قائم دائمًا، ولا يوجد شيء على السلسلة يضمن أمانًا بنسبة 100%.
ومن حيث نطاق التأثير وطبيعة المشكلة التقنية، فإن هذا يعد حتى الآن أكبر هجوم معروف على الإطلاق يستهدف ثغرات في برنامج محافظ عتادية من حيث الحجم. وقد أحدث ذلك صدمة ليست بسيطة في الثقة بأمان الحفظ الذاتي. بشكل عام، يُنصح دائمًا بمتابعة الإعلانات الأمنية الرسمية وتجنب تركيز جميع الأصول في جهاز واحد.
#Bitcoin #Coldcard #硬件钱包 #链上安全
في 30 يوليو، استغل المهاجمون عيبًا في الأرقام العشوائية أثناء عملية إنشاء البذور، واستولوا على كمية كبيرة قدرها $BTC خلال حوالي 40 دقيقة.
تم تأكيد المبلغ مبدئيًا بحوالي 594 BTC (حينها ما يعادل نحو 38 مليون دولار)، قادمًا من حوالي 500 عنوان؛ وبعد ذلك، وسّعت أبحاث Galaxy Research تحليلًا على السلسلة لتصبح الحصة 1,082.65 BTC (نحو 70 مليون دولار)، وبمشاركة 1,196 عنوانًا.
تكمن المشكلة في بعض إصدارات البرامج الثابتة بعد مارس 2021، حيث فشل الجهاز في استدعاء مولد الأرقام العشوائية الحقيقية للعتاد بشكل صحيح عند إنشاء البذور، ما أدى إلى انخفاض كبير في قيمة الإنتروبيا (حوالي 40 بت في Mk3)، ويمكن إعادة بناء المفاتيح الخاصة دون الاتصال بالإنترنت. لم يكن تنفيذ الهجوم يتطلب لمس جهاز فعلي.
أصدرت الجهة الرسمية برنامجًا ثابتًا مُصلحًا، لكن لا يمكن إصلاح البذور الضعيفة التي تم إنشاؤها بالفعل عبر التحديث؛ ويجب على المستخدمين المتأثرين إعادة إنشاء بذور جديدة ونقل الأموال في أسرع وقت.
كما أشار CZ بشكل علني أيضًا: حتى المحافظ العتادية قد تحتوي على ثغرات، والخطر قائم دائمًا، ولا يوجد شيء على السلسلة يضمن أمانًا بنسبة 100%.
ومن حيث نطاق التأثير وطبيعة المشكلة التقنية، فإن هذا يعد حتى الآن أكبر هجوم معروف على الإطلاق يستهدف ثغرات في برنامج محافظ عتادية من حيث الحجم. وقد أحدث ذلك صدمة ليست بسيطة في الثقة بأمان الحفظ الذاتي. بشكل عام، يُنصح دائمًا بمتابعة الإعلانات الأمنية الرسمية وتجنب تركيز جميع الأصول في جهاز واحد.
#Bitcoin #Coldcard #硬件钱包 #链上安全