
الوسم #uspostquantumcryptographydeadline2031 أصبح شائعًا لسبب رئيسي: لقد تم تقصير النافذة لتأمين الأنظمة ضد الهجمات الكمومية بشكل كبير.
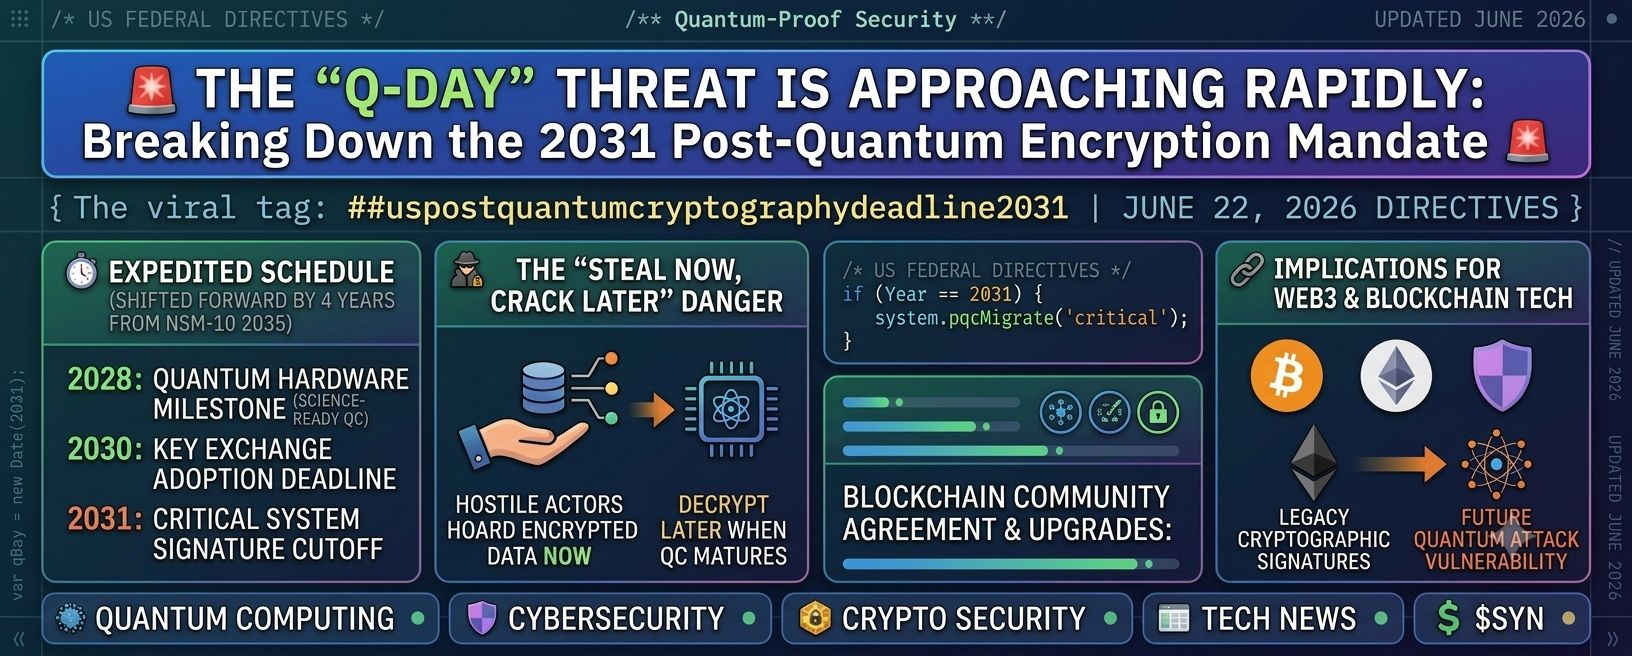
في 22 يونيو 2026، تم إصدار توجيهات تنفيذية جديدة لتسريع انتقال الحكومة الفيدرالية الأمريكية نحو التشفير بعد الكم (PQC). فيما يلي لمحة واقعية عن الجدول الزمني المنقح وتأثيراته على الأمن الرقمي وأصول العملات المشفرة.
⏱️ الجدول الزمني المعجل
الموعد النهائي لتوقيع 2031: يتعين على الوكالات الحكومية الانتقال بتوقيعات الرقمية للأنظمة الحيوية إلى بروتوكولات جديدة مقاومة للكم بحلول نهاية 2031.
تبادل المفاتيح بحلول 2030: يجب على الأطر الفيدرالية تبنّي أساليب ما بعد التكميم (PQC) لإرساء تبادل مفاتيح آمن بحلول نهاية 2030 على أبعد تقدير.
تمت المضي قدمًا بـ 4 سنوات: تدفع هذه الأوامر بشكل كبير هدف 2035 السابق، الذي كان محددًا مبدئيًا في مذكرة الأمن القومي لعام 2022 (NSM-10).
معلمٌ في العتاد: إلى جانب تحديثات التشفير هذه، يستهدف توجيهٌ موازٍ إنتاج حاسوب كمّي يعمل بالكامل ومعدًا للبحث العلمي بحلول عام 2028.
🕵️ خطر "سرق الآن، فكّ التشفير لاحقًا"
الدافع الرئيسي وراء هذا الجدول المتعجل هو ثغرة محددة في الأمن القومي تم تداولها تحت مسمى "احصد الآن، فكّ التشفير لاحقًا". يقوم الفاعلون المعادون حاليًا بتكديس بيانات مشفرة بهدف فك تشفيرها لاحقًا عندما تصبح التكنولوجيا الكمية قادرة على تحطيم نماذج التشفير القياسية.
⛓️ الآثار المترتبة على Web3 و تقنيات البلوك تشين
تهديد يوم Q: على الرغم من أن الأوامر الأخيرة تتطلب تحديثات خصيصًا للبنية التحتية الفيدرالية بدلًا من البروتوكولات اللامركزية، فإنها تضع توقعًا رسميًا واضحًا لـ "يوم Q"—وهو اللحظة التي يُرجح فيها أن تتجاوز الآلات الكمية التشفير الحالي.
نقاط الضعف في الشبكات: تعتمد السجلات الموزعة مثل بيتكوين وإيثيريوم بشكل كبير على التوقيعات التشفيرية القديمة. وتواجه هذه مخاطر جسيمة وشيكة من عتاد الحوسبة الكمية من الجيل التالي.
المضي قدمًا: تتوفر حلول دفاعية بالفعل، إذ أكملت هيئة NIST مؤخرًا أطر ما بعد التكميم مثل ML-DSA للتوقيع الرقمي. والعقبة الحقيقية الآن هي أن تصل مجتمعات البلوك تشين إلى اتفاق وتنفّذ ترقيات الشبكة قبل أن تتجاوزها التكنولوجيا الكمية.
لقد بدأت بالفعل الخطوة نحو عالم رقمي مقاوم للكمّ.
#quantumcomputing #CyberSecurity #CryptoSecurity #technews

