

#walletsecurity
walletsecurity
170,509 مشاهدات
422 يقومون بالنقاش
رائج
جديد
طلبتَ المساعدة بشأن محفظتك علنًا؟ تعامل مع الرسالة الخاصة التي تصلك بعد ذلك على أنها غير موثوقة، لا على أنها تذكرة دعمك.
تصف Ethereum.org عملية احتيال شائعة: يعثر منتحلو الشخصية على أشخاص يطرحون أسئلة في القنوات العامة، ثم يتواصلون معهم على انفراد عارضين المساعدة. معرفتهم بمشكلتك لا تثبت أنهم يمثلون مزوّد محفظتك.
انتقل بنفسك إلى قناة الدعم الرسمية للمزوّد بدلًا من فتح الرابط الذي أرسله المرسل. لا تشارك عبارة الاسترداد أو المفاتيح الخاصة مطلقًا، ولا تسمح أبدًا لشخص غريب بالوصول عن بُعد إلى حاسوبك.
يتجاوز الخطر طلب المال الواضح: فقد يكسبك شخص يبدو مقنعًا كمساعد ثقتك قبل أن يطلب الوصول إلى محفظتك. لا تثبت صورة الملف الشخصي والإجابة المفيدة هوية صاحبها.
المصدر: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
79
إن فصل محفظتك عن تطبيق لامركزي لا يلغي الإذن الممنوح له بإنفاق رموزك.
يتيح الاتصال للموقع الإلكتروني التفاعل مع محفظتك. أما الموافقة على الرموز، فتمنح عقدًا ذكيًا إذنًا بإنفاقها. إغلاق علامة التبويب أو قطع الاتصال لا يلغي تلك الموافقة.
للتحقق عمليًا، افتح دليل الوصول إلى الرموز على Ethereum.org واستخدم أداة فحص الموافقات المرتبطة به. اختر الشبكة الصحيحة، وراجع الجهة المخوّلة بالإنفاق والحد المسموح به، ثم ألغِ الأذونات التي لم تعد بحاجة إليها. يتطلب الإلغاء إجراء معاملة على السلسلة ودفع رسوم للشبكة.
يكمن الخطر في أن الموافقة غير المحدودة قد تعرّض كامل رصيدك من ذلك الرمز للخطر إذا كان العقد الحاصل على الموافقة خبيثًا. في المرة القادمة، وافق على القدر الذي تحتاج إليه فقط، ولا تمنح إذنًا غير محدود افتراضيًا.
المصدر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
71
عندما تتعثر معاملة بيتكوين ولا تُؤكَّد لفترة طويلة، توجد ميزة لتسريعها، وفي تلك اللحظة تحديدًا قد يكون خادم خبيث قد استبدل عنوان المستلِم
سأشرح ببساطة كيف يعمل الأمر: تسأل المحفظة خادمًا خارجيًا عن العمولة التي ينبغي تحديدها لتسريع الدفع، وإذا كان هذا الخادم خبيثًا، فقد يعيد معاملة مستبدلة بالكامل بدلًا من مجرد رقم للعمولة، فتحوّل الأموال إلى وجهة غير التي أردتها تمامًا
هذا ليس اختراقًا للبلوك تشين ولا مشكلة في بيتكوين نفسها، بل ثغرة في طريقة تواصل محافظ معينة مع خوادم خارجية لتوفير إحدى الميزات المريحة. والمطوّرون يعملون بالفعل على إصلاح الخلل
أهم خلاصة هنا ليست تقنية، بل عملية: حتى أساس مثل بيتكوين، الذي يراه الجميع آمنًا إلى أقصى حد، قد تكون لديه نقطة ضعف في إحدى الخدمات الإضافية المريحة المحيطة به. الشبكة نفسها آمنة، لكن الواجهة التي تستخدمها للوصول إليها جزء من الأمان أيضًا
أعتقد أن الناس يتأخرون كثيرًا في تحديث محافظهم، وهذا هو السبب الرئيسي وراء تمكن مثل هذه الأخطاء من إلحاق الضرر بأحدهم. أخبرني إن كان لديك رأي مختلف
$BTC #bitcoin #CryptoSecurity #أمان_المحفظة
1
129

·
--
#اختراقموقعKeystoneيكشفعناوينشحنالمشترين
📦 تسريب Keystone: عبارة الاسترداد آمنة، لكن عنوانك ليس كذلك
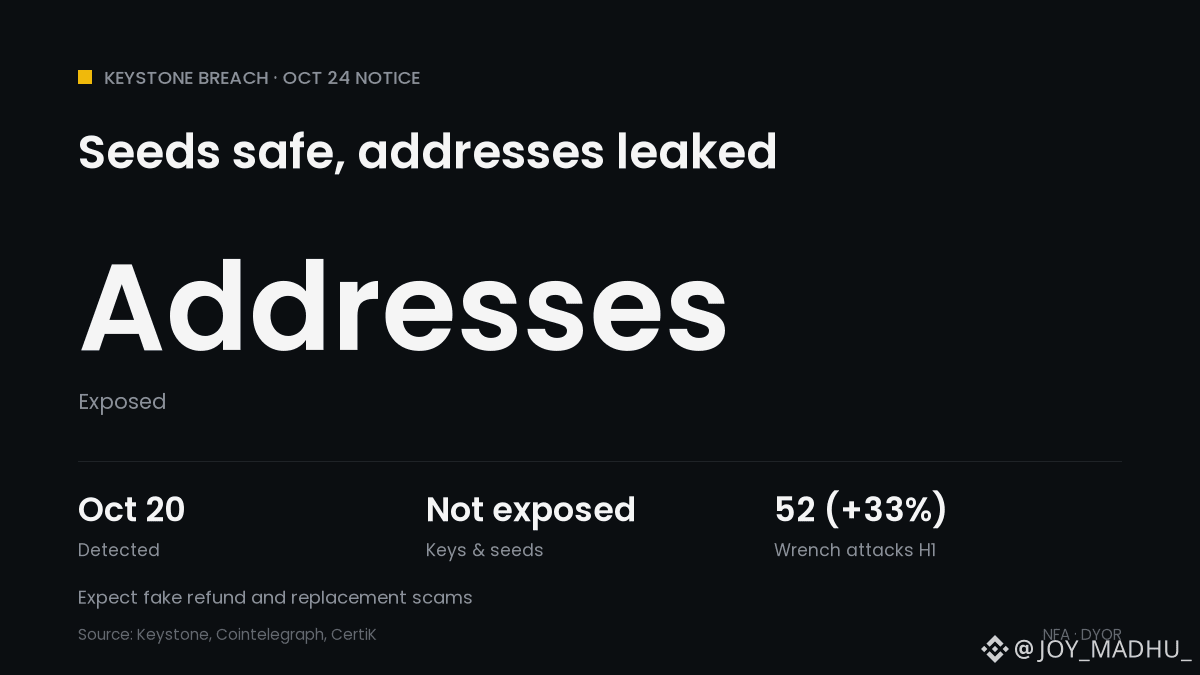
📅 20 أكتوبر: اكتُشف دخول غير مصرّح به إلى متجر Keystone على Shopify
🔍 23 أكتوبر: تأكّد أن جهة خارجية حصلت على بيانات شحن العملاء
📄 البيانات المكشوفة: الأسماء، وبيانات الاتصال، والعناوين، والمنتجات المطلوبة وأسعارها
✅ لم تُكشف: عبارات الاسترداد، والمفاتيح الخاصة، وكلمات مرور المحافظ، وبيانات الدفع
⚠️ تلقّى بعض المشترين من عام 2024 إشعارات، رغم سياسة الحذف بعد 180 يومًا
📞 أبلغ المستخدمون بالفعل عن مكالمات احتيالية تستشهد بطلبات قديمة
📊 أحصت CertiK وقوع 52 هجومًا باستخدام مفتاح ربط في النصف الأول من 2026، بزيادة 33% على أساس سنوي
ما الذي يعنيه ذلك للعملات المشفرة: لم تُفقد أي أموال، والأمان $BTC ليس موضع المشكلة، لكن قائمة المشترين المسرّبة تجعل أصحابها أهدافًا محتملة باعتبارهم مالكين للعملات. لن تطلب Keystone منك أبدًا عبارة الاسترداد.
هل ستشتري محفظة أجهزة باستخدام صندوق بريد أو عنوان مستعار؟ 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
45
·
--
#ثغرةمحفظةElectrumتتيحللخوادمالمارقةسرقةالأموال
🪤 كان فخ Electrum مخفيًا في زر «تسريع»
📅 11 أكتوبر: أول بلاغ. تحقّق مستخدم لمحفظة متعددة التوقيعات من المعاملة على جهازي Trezor، ثم رأى معاملة مختلفة في السجل
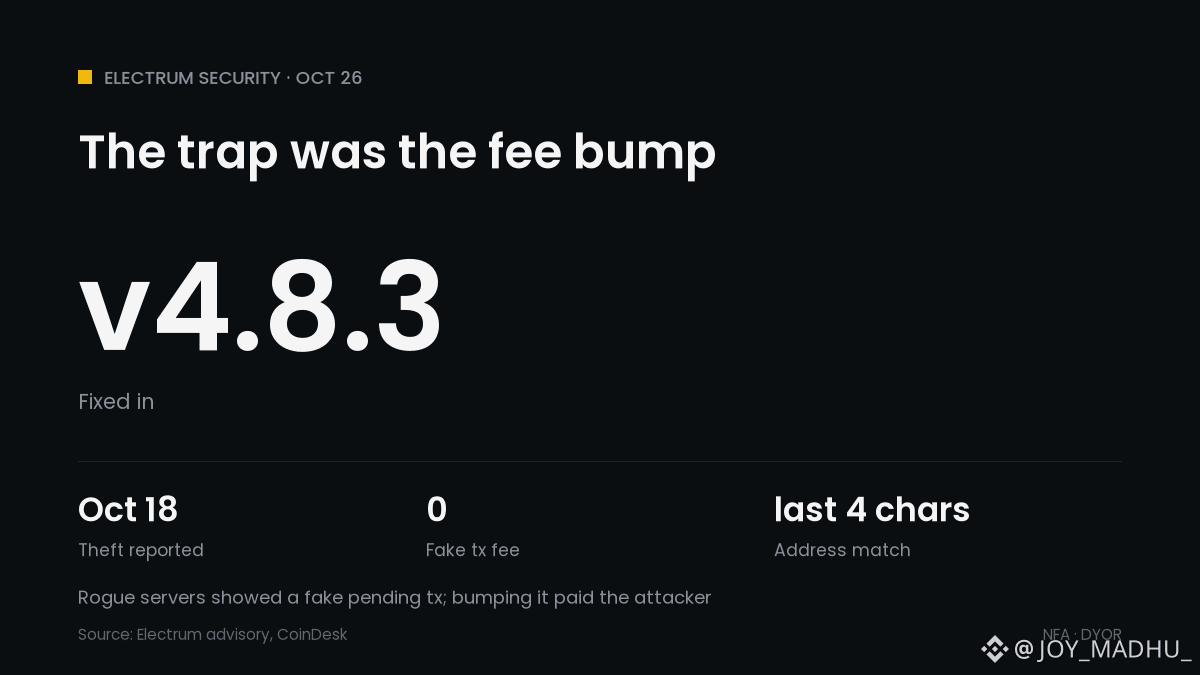
💸 18 أكتوبر: رفع مستخدم ثانٍ الرسوم على معاملة مزيفة معلّقة، وخسر أمواله
🕵️ احتفظ الخادم المارق بالمعاملة الحقيقية، وعرض معاملة مزيفة برسوم صفرية، فبدت وكأنها عالقة
🔤 طابق عنوان المهاجم آخر 4 أحرف من العنوان الحقيقي
🛡️ 24 أكتوبر: يتحقّق Electrum 4.8.3 الآن من توقيعات المعاملات المعلّقة التي تنفق عملاتك
⚠️ لا تزال المعاملات الواردة المعلّقة غير خاضعة للتحقق. ولم تكن الخوادم التي يشغّلها المستخدمون بأنفسهم معرّضة للخطر
ما الذي يعنيه هذا للعملات المشفّرة: لا يوجد خلل في $BTC نفسه، لكن محفظة الأجهزة لا تستطيع حمايتك من زيادة الرسوم التي توافق عليها من دون إعادة التحقّق. يقترب سعر BTC من 80.2 ألف دولار.
هل تعيد التحقّق من العنوان كاملًا قبل كل زيادة للرسوم؟ 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #أمان_المحفظة
44

·
--
عند إدارة الأصول المشفّرة، لا يكفي الاعتماد على محفظة واحدة لضمان الأمان.
🔐 احتفظ بعبارة الاسترداد دون اتصال بالإنترنت، ولا تفصح عن مفتاحك الخاص.
🔍 تحقّق من عنوان الموقع والمشروع قبل الاتصال بالتطبيق.
⚠️ راجع نطاق الأذونات بعناية قبل توقيع أي معاملة.
💻 حدّث أجهزتك بانتظام، وتفقّد نشاط حسابك.
🛡️ وزّع المخاطر بما يتناسب مع احتياجاتك، وتجنّب تعريض جميع أصولك للخطر نفسه.
لا يوجد حل نهائي لأمان Web3. الأهم حقًا هو أن تجعل الحذر عادة في كل مرة.
#ONEA #Web3 #WalletSecurity
2
34
·
--
أمان المحفظة لا يقتصر على الحفاظ على العبارة الاستذكارية.
قد تكون الموافقات الخبيثة، والتوقيعات الخطرة، ومواقع التصيّد، والأجهزة المصابة، والهندسة الاجتماعية كلها منافذ تهدد أصولك الرقمية.
قبل كل مرة تتصل فيها بتطبيق أو تؤكد توقيعًا، اسأل نفسك ثلاثة أسئلة:
🔐 لمن أمنح الإذن؟
🔍 ما الصلاحيات التي ستمنحها هذه العملية؟
⚠️ ما الذي قد أخسره إن أخطأت في التقدير؟
في عالم Web3، ينبع الأمان الحقيقي من اتخاذ خيارات مدروسة في كل مرة.
#ONEA #Web3 #أمان_المحفظة
1
50
·
--
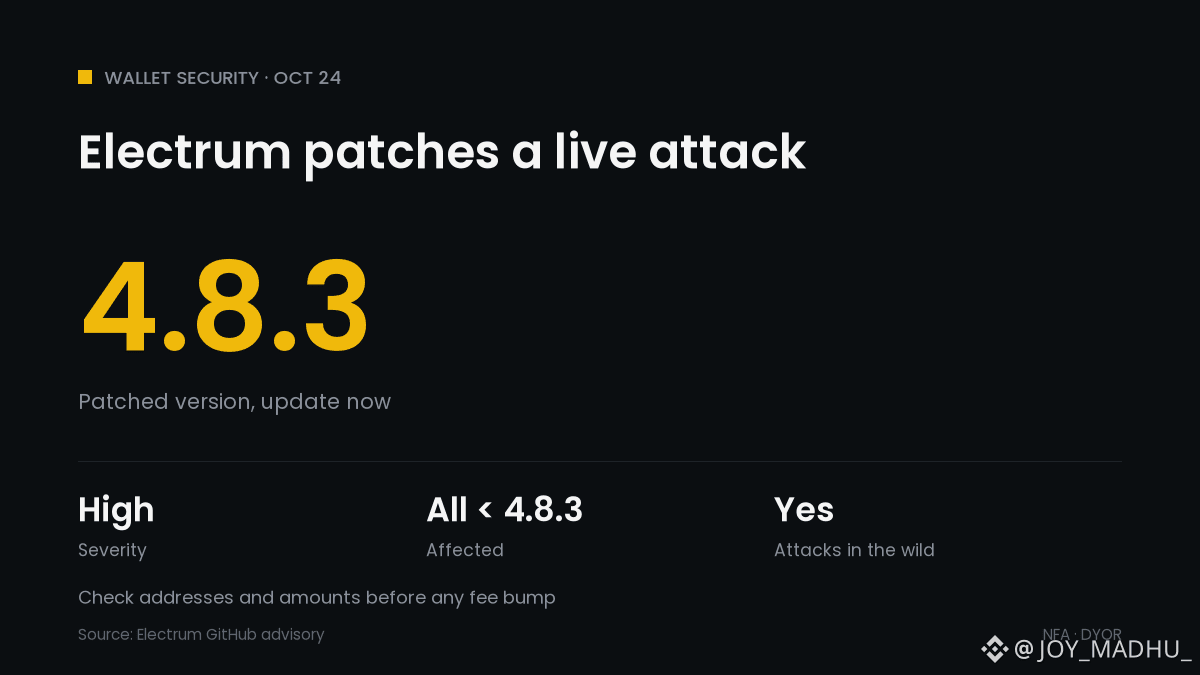
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
⚠️ يُصلح Electrum هجومًا يستهدف المحافظ النشطة: حدّث إلى الإصدار 4.8.3
📅 صدر Electrum 4.8.3 في 24 أكتوبر، متضمنًا إصلاحًا لثغرة خطيرة. جميع الإصدارات الأقدم متأثرة
🕵️ يخفي خادم خبيث معاملة أرسلتها للتو، ويعرض معاملة مزيفة تدفع للمهاجم
🔤 صُمّم العنوان المزيف بحيث تطابق آخر 4 أحرف منه آخر 4 أحرف من العنوان الحقيقي
💸 إذا رفعت الرسوم بعد ذلك لتلك المعاملة المزيفة (RBF)، فستوقّع محفظتك على دفعة حقيقية للمهاجم
📊 تقول Electrum إن بعض الخوادم تنفّذ هذا الهجوم فعليًا؛ وقد خسر أحد المستخدمين أمواله
🛡️ لا تستطيع التحديث الآن؟ تحقّق من كل عنوان ومبلغ قبل التوقيع. خادمك الموثوق الخاص بك غير متأثر
ما أهمية ذلك لبيتكوين: لا يوجد خلل في $BTC نفسه، لكنه تذكير بأن المحافظ خفيفة الوزن تثق بخوادمها. سعر BTC مستقر قرب 80.5 ألف دولار.
هل تتحقق من العنوان كاملًا قبل التوقيع؟ 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
28
·
--
🔐 بعد إنشاء محفظة Web3، لا تتسرع في تحويل الأموال!
إذا كنت تستخدم محفظة للمرة الأولى، فننصحك بإتمام فحوصات الأمان السبعة التالية أولًا:
1. ✅ نزّل المحفظة من القنوات الرسمية
2. 🔑 احتفظ بنسخة احتياطية آمنة من العبارة الاستردادية، ولا تفصح عنها لأي شخص
3. 🛡️ تأكد من أنك تملك السيطرة على محفظتك
4. 🔗 تحقّق من شبكة البلوك تشين والعنوان وعقد الرمز
5. ✍️ افهم طلب التوقيع قبل النقر على التأكيد
6. ⚠️ راجع بانتظام أذونات العقود الذكية التي لم تعد بحاجة إليها
7. 💸 تحقّق من معلومات العنوان الجديد أولًا، ثم فكّر في إجراء تحويل تجريبي بمبلغ صغير
تذكّر: لا يقتصر أمان المحفظة على حماية المفتاح الخاص، بل يشمل أيضًا كل عملية توقيع ومنح إذن وتحويل.
برأيك، ما الخطوة التي يغفل عنها المبتدئون غالبًا؟
#ONEA #Web3 #WalletSecurity

🚨 حذف محفظتك لن ينقذك إذا كان المفتاح الخاص قد سُرق بالفعل
أصدرت Polkadot تحذيرًا عاجلًا بشأن إضافة المتصفح لمحفظة Fearless Wallet
والأخطر ليس خسارة 17,286 DOT التي أُبلغ عنها.
بل الإحساس الزائف بالأمان
$DOT
{future}(DOTUSDT)
احتوت أربعة إصدارات من الإضافة على شيفرة تسرّب المفاتيح الخاصة عند فتح المستخدمين لمحافظهم
حتى الآن، أبلغ 8 مستخدمين عن معاملات غير مصرّح بها
لكن إليك الفرق الجوهري:
تغيير التطبيق لا يغيّر من يتحكم بمفاتيحك
إذا كان المهاجم يملك عبارة الاسترداد الخاصة بك بالفعل، فلن تحمي أموالكَ إعادة تثبيت المحفظة أو تغيير كلمة مرورها
{spot}(DOTUSDT)
⚠️ هل استخدمت إضافة المتصفح لـ Fearless منذ فبراير 2025؟
• أنشئ زوج مفاتيح جديدًا في محفظة أخرى موثوقة
• انقل الأموال التي يمكنك الوصول إليها من دون إعادة فتح الإضافة المخترقة
• تحقّق من كل شبكة أعدت استخدام تلك المفاتيح عليها.
• بالنسبة إلى الأصول المقفلة أو المرهونة، اتبع إرشادات الاسترداد الرسمية من Polkadot
$ZEC
{future}(ZECUSDT)
لم تحتوِ تطبيقات الهاتف المحمول التي خضعت للمراجعة على الشيفرة الخبيثة — لكن أي عبارة استرداد استُخدمت سابقًا في إضافة المتصفح تظل مخترقة
محفظتك ليست آمنة لمجرد أن التطبيق يبدو آمنًا
إنها آمنة فقط إذا ظلت مفاتيحك ملكك وحدك
#Polkadot #WalletSecurity #CryptoSecurity
🚨 حذف محفظتك لن ينقذك إذا كان المفتاح الخاص قد سُرق بالفعل
أصدرت Polkadot تحذيرًا عاجلًا بشأن إضافة المتصفح لمحفظة Fearless Wallet
والأخطر ليس خسارة 17,286 DOT التي أُبلغ عنها.
بل الإحساس الزائف بالأمان
$DOT
احتوت أربعة إصدارات من الإضافة على شيفرة تسرّب المفاتيح الخاصة عند فتح المستخدمين لمحافظهم
حتى الآن، أبلغ 8 مستخدمين عن معاملات غير مصرّح بها
لكن إليك الفرق الجوهري:
تغيير التطبيق لا يغيّر من يتحكم بمفاتيحك
إذا كان المهاجم يملك عبارة الاسترداد الخاصة بك بالفعل، فلن تحمي أموالكَ إعادة تثبيت المحفظة أو تغيير كلمة مرورها
⚠️ هل استخدمت إضافة المتصفح لـ Fearless منذ فبراير 2025؟
• أنشئ زوج مفاتيح جديدًا في محفظة أخرى موثوقة
• انقل الأموال التي يمكنك الوصول إليها من دون إعادة فتح الإضافة المخترقة
• تحقّق من كل شبكة أعدت استخدام تلك المفاتيح عليها.
• بالنسبة إلى الأصول المقفلة أو المرهونة، اتبع إرشادات الاسترداد الرسمية من Polkadot
$ZEC
لم تحتوِ تطبيقات الهاتف المحمول التي خضعت للمراجعة على الشيفرة الخبيثة — لكن أي عبارة استرداد استُخدمت سابقًا في إضافة المتصفح تظل مخترقة
محفظتك ليست آمنة لمجرد أن التطبيق يبدو آمنًا
إنها آمنة فقط إذا ظلت مفاتيحك ملكك وحدك
#Polkadot #WalletSecurity #CryptoSecurity
272
·
--
مقالة
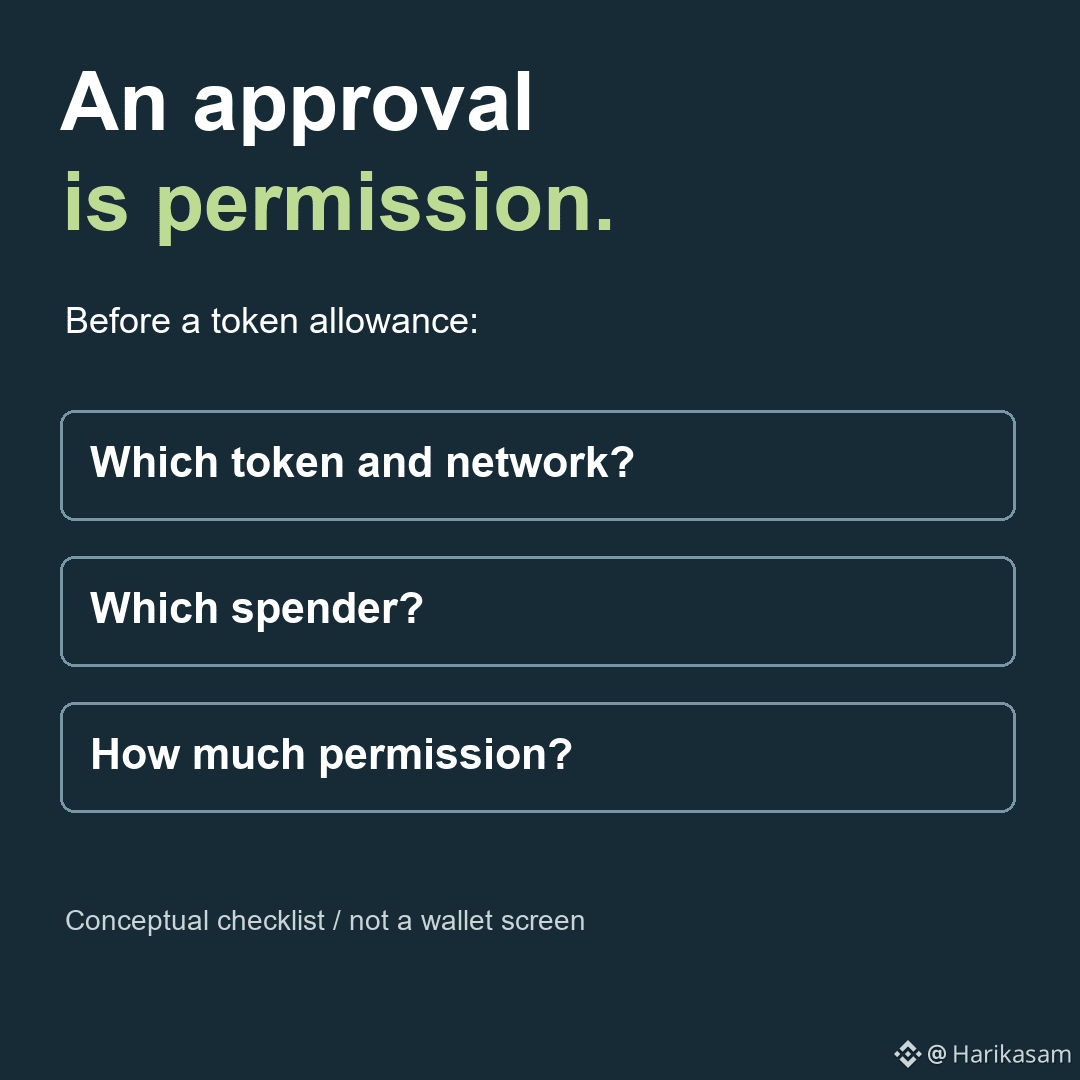
اقرأ الصلاحية قبل الموافقة عليهاالموافقة في المحفظة قرار بمنح صلاحية. اقرأها على هذا الأساس.
تتيح سماحية الرمز لعقد محدد إنفاق الرموز ضمن الحد المسموح به. وهي ليست مجرد خطوة لتسجيل الدخول. ينبغي أن تتوافق الجهة المستفيدة والمبلغ مع المهمة التي قصدت تنفيذها.
ادخل إلى التطبيق عبر عنوان تم التحقق منه بشكل مستقل، وتأكد من النطاق، واقرأ الطلب في محفظتك. ربط المحفظة وتوقيع رسالة والتصريح بمعاملة إجراءات مختلفة، ولا يمنح أيٌّ منها الصلاحيات نفسها.
بالنسبة إلى سماحيات الرموز، تحقّق من الرمز والشبكة والجهة المستفيدة والحد الأقصى. إذا كانت الصلاحية أوسع مما توقعت، فتوقف واعرف السبب. قد يقلل تحديد سماحية أقل من هذا النوع من المخاطر، لكنه لا يجعل التطبيق الخبيث آمنًا.
اقرأ الصلاحية قبل الموافقة عليها
الموافقة في المحفظة قرار بمنح صلاحية. اقرأها على هذا الأساس.
تتيح سماحية الرمز لعقد محدد إنفاق الرموز ضمن الحد المسموح به. وهي ليست مجرد خطوة لتسجيل الدخول. ينبغي أن تتوافق الجهة المستفيدة والمبلغ مع المهمة التي قصدت تنفيذها.
ادخل إلى التطبيق عبر عنوان تم التحقق منه بشكل مستقل، وتأكد من النطاق، واقرأ الطلب في محفظتك. ربط المحفظة وتوقيع رسالة والتصريح بمعاملة إجراءات مختلفة، ولا يمنح أيٌّ منها الصلاحيات نفسها.
بالنسبة إلى سماحيات الرموز، تحقّق من الرمز والشبكة والجهة المستفيدة والحد الأقصى. إذا كانت الصلاحية أوسع مما توقعت، فتوقف واعرف السبب. قد يقلل تحديد سماحية أقل من هذا النوع من المخاطر، لكنه لا يجعل التطبيق الخبيث آمنًا.
5
·
--
#تحذير_مؤسسة_بولكادوت_من_تسريب_إضافات_محفظة_Fearless_للمفاتيح_الخاصّة
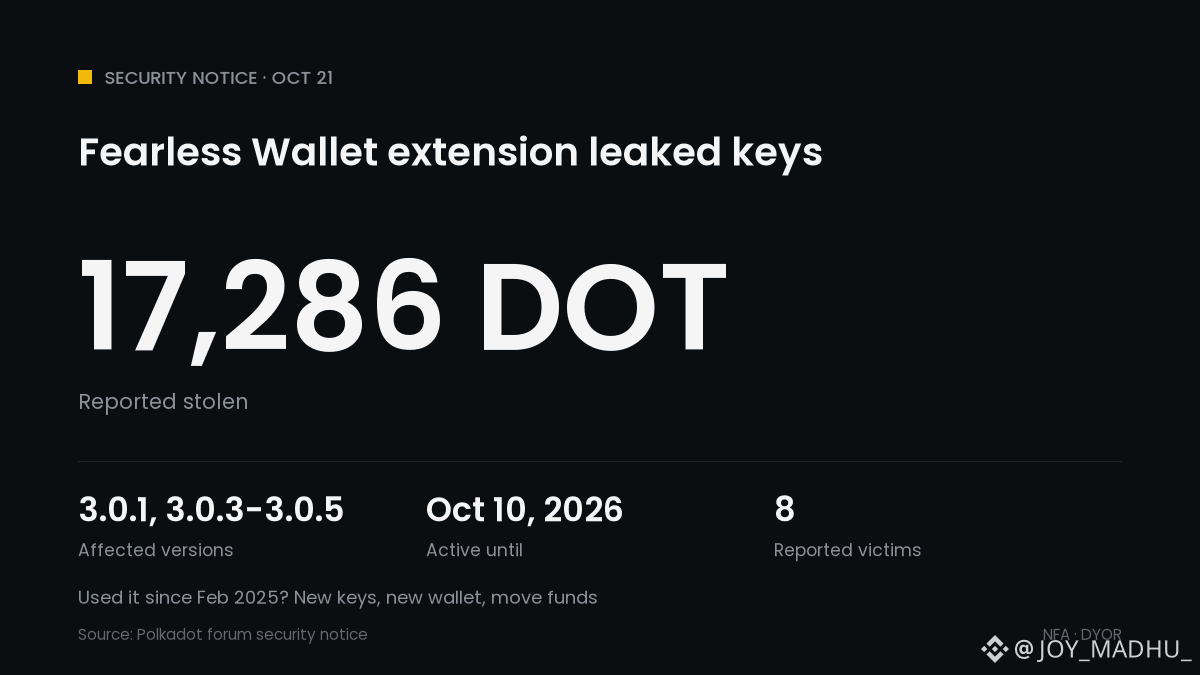
🚨 إضافة محفظة Fearless Wallet سرّبت المفاتيح الخاصّة
⚠️ الإصدارات 3.0.1 و3.0.3 و3.0.4 و3.0.5 أرسلت المفاتيح إلى خادم مهاجم عند إلغاء القفل
📅 تم إدراج الشيفرة في 19 فبراير 2025 وكانت نشطة أحيانًا حتى 10 أكتوبر 2026
📉 أفاد 8 مستخدمين بعمليات تحويل غير مصرّح بها بلغ مجموعها 17,286 DOT
🔍 أظهر إصدار متأثر من Chrome ما يزال نحو ~6,000 مستخدم
📱 التطبيقات المحمولة التي تمت مراجعتها لا تحتوي على الشيفرة
هل استخدمت الإضافة منذ فبراير 2025؟ أنشئ مفاتيح جديدة في محفظة أخرى وانقل الأموال. لن يفيد تعيين كلمة مرور جديدة أو إعادة التثبيت.
ما يعنيه ذلك للعملات المشفّرة: هجوم على سلسلة توريد المحفظة، وليس خللًا في شبكة بولكادوت. $DOT is near $1.18.
هل تحققت من الإضافات التي تحتفظ بمفاتيحك؟ 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #تحذير_مؤسسة_بولكادوت_من_تسريب_إضافات_محفظة_Fearless_للمفاتيح_الخاصّة
1
26
·
--
هابط
🚨 تم استنزاف 1,404 محفظة عملات مشفّرة — وقد تكشف 6 ملاحظات فقط للشبكة مفتاحًا خاصًا! 👀
تخيّل أنك تؤمّن محفظتك، ولا تشارك عبارة الاسترداد مطلقًا… ومع ذلك تخسر كل شيء.
هذا هو الكابوس الذي يقف وراء حادثة Qubic الأمنية.
💥 ماذا حدث؟
بين 17 و18 أكتوبر، استنزف مهاجم:
🔴 1,404 محفظة
🔴 2.94 تريليون QU
🔴 نحو 1.3 مليون دولار
أُوقفت شبكة Qubic لاحتواء الأضرار.
وبحسب المشروع، جُمّد 87.1% من الرموز المسروقة على السلسلة، فيما وصل 12.9% المتبقي إلى MEXC، حيث جُمّدت حسابات الاستلام.
لكن الاكتشاف الأكثر إثارة للقلق جاء لاحقًا.
🔍 اكتشاف SLOWMIST
في 20 أكتوبر، كشف باحثون أمنيون أن محفظة Qubic استخدمت عشوائية غير آمنة بما يكفي عند إنشاء بعض المفاتيح الخاصة.
وفي اختبار خاضع للرقابة، أعاد الباحثون بناء مفتاح خاص ضعيف باستخدام ست ملاحظات متتالية للشبكة فقط، في ظل ظروف محددة.
⚠️ هذا لا يثبت أن المهاجم استخدم هذه الطريقة بعينها.
كانت المشكلة في إنشاء بذرة المحفظة، وليست اختراقًا مؤكدًا لبروتوكول بلوكتشين Qubic الأساسي.
🚨 من ينبغي أن ينتبه؟
المستخدمون الذين أنشؤوا محافظ Qubic قبل 18 أكتوبر باستخدام:
• أي متصفح على iPhone أو iPad
• Safari على Mac
أو تطبيق Qubic لنظام iOS قبل يوليو 2025.
يعالج الإصدار 4.26.4 مشكلة إنشاء البذور الجديدة.
لكن البذور الضعيفة التي أُنشئت سابقًا لا تزال عرضة للخطر.
💭 رأي PANBAS:
الجزء الأكثر إخافة ليس سرقة 1.3 مليون دولار.
بل أن تبدو المحفظة آمنة تمامًا، بينما كان بالإمكان توقّع مفتاحها الخاص منذ البداية.
الأموال المجمّدة ليست أموالًا مستردّة.
إذا كان من المحتمل أن تكون محفظتك متأثرة، فاتبع تعليمات النقل الرسمية. لا تشارك بذرة محفظتك مطلقًا، ولا تثق بعروض الاسترداد غير المطلوبة.
👇 هل ستثق بمحفظة من جديد بعد اكتشاف أن مفاتيحها لم تكن عشوائية حقًا؟
#Qubic #WalletSecurity #CryptoExploit
13
🚨 تم إفراغ 1,404 محفظة QUBIC — ولم تكن سلسلة الكتل نقطة الضعف
تعرّضت Qubic للتو لحادث أمني شمل سرقة رموز بقيمة تقارب $1.4M
لكن إليك التفصيل الأهم 👀
لم يحتج المهاجم إلى اختراق سلسلة الكتل
فقد أُنشئت بعض بذور المحافظ بعشوائية غير كافية، ما جعلها قابلة للتنبؤ
$BTC
{future}(BTCUSDT)
🔴 ماذا حدث؟
• إفراغ 1,404 محفظة
• سرقة 2.94 تريليون QU
• إيقاف شبكة Qubic لمنع المزيد من التحويلات
• تجميد 87.1% من الأموال المسروقة على السلسلة
• أفادت التقارير بتجميد الأموال المتبقية لدى ME.XC
⚠️ إليك التحذير الأهم
تشمل البذور المتأثرة تلك التي أُنشئت قبل 18 أكتوبر باستخدام:
• أي متصفح على iPhone أو iPad
• Safari على Mac
• تطبيق Qubic لنظام iOS قبل يوليو 2025
تحديث برنامج المحفظة لا يجعل البذرة القديمة والضعيفة آمنة
والأموال المجمدة ليست بالضرورة أموالًا مستردة
$BNB
{future}(BNBUSDT)
🔍 قائمة التحقق الأمنية الخاصة بي
إذا كانت محفظتك تندرج ضمن الفئات المتأثرة، فاعتبر البذرة مخترقة
اتبع تعليمات الاسترداد الرسمية من Qubic قبل نقل الأموال إلى محفظة آمنة جديدة مولّدة حديثًا
لا تُدخل بذرتك أبدًا في موقع استرداد عشوائي
قد تكون سلسلة الكتل آمنة بينما محفظتك مخترقة بالفعل
السؤال الأمني الحقيقي لا يقتصر على مكان وجود أصولك
بل يتعلق بكيفية إنشاء المفاتيح التي تحميها
#Qubic #WalletSecurity
🚨 تم إفراغ 1,404 محفظة QUBIC — ولم تكن سلسلة الكتل نقطة الضعف
تعرّضت Qubic للتو لحادث أمني شمل سرقة رموز بقيمة تقارب $1.4M
لكن إليك التفصيل الأهم 👀
لم يحتج المهاجم إلى اختراق سلسلة الكتل
فقد أُنشئت بعض بذور المحافظ بعشوائية غير كافية، ما جعلها قابلة للتنبؤ
$BTC
🔴 ماذا حدث؟
• إفراغ 1,404 محفظة
• سرقة 2.94 تريليون QU
• إيقاف شبكة Qubic لمنع المزيد من التحويلات
• تجميد 87.1% من الأموال المسروقة على السلسلة
• أفادت التقارير بتجميد الأموال المتبقية لدى ME.XC
⚠️ إليك التحذير الأهم
تشمل البذور المتأثرة تلك التي أُنشئت قبل 18 أكتوبر باستخدام:
• أي متصفح على iPhone أو iPad
• Safari على Mac
• تطبيق Qubic لنظام iOS قبل يوليو 2025
تحديث برنامج المحفظة لا يجعل البذرة القديمة والضعيفة آمنة
والأموال المجمدة ليست بالضرورة أموالًا مستردة
$BNB
🔍 قائمة التحقق الأمنية الخاصة بي
إذا كانت محفظتك تندرج ضمن الفئات المتأثرة، فاعتبر البذرة مخترقة
اتبع تعليمات الاسترداد الرسمية من Qubic قبل نقل الأموال إلى محفظة آمنة جديدة مولّدة حديثًا
لا تُدخل بذرتك أبدًا في موقع استرداد عشوائي
قد تكون سلسلة الكتل آمنة بينما محفظتك مخترقة بالفعل
السؤال الأمني الحقيقي لا يقتصر على مكان وجود أصولك
بل يتعلق بكيفية إنشاء المفاتيح التي تحميها
#Qubic #WalletSecurity
230

·
--
هابط
شبكة L1 يمكن إيقافها بزرّ ليست لامركزية كثيرًا. وهذا ما أثبتته Qubic للتوّ)
في ليلة 18 أكتوبر، سحب شخص ما نحو 2.94 تريليون QU من 1404 محافظ على شبكة Qubic. ولم يخترق أحد البروتوكول
الثغرة كانت في المحافظ: عبارات الاسترداد أُنشئت باستخدام عشوائية ضعيفة
كل من أنشأ محفظة عبر المتصفح على iPhone أو iPad، أو باستخدام Safari على Mac، أو عبر تطبيق iOS قديم، حصل على عبارة استرداد يمكن التنبؤ بها
لمنع الأموال من الهرب، أوقفوا الشبكة ببساطة. ما زال 87.1% من المسروق داخل الشبكة، بينما أوقفت MEXC نحو 12.9%
لكن المجمّد الآن ليس أموال اللص وحدها، بل أموال الجميع أيضًا
سيقرر الـ Computors مصير الأرصدة عبر التصويت. لا توجد حتى الآن خطة بشأن التراجع عن المعاملات أو إعادة الأموال أو أي خيار ثالث
والأمر العملي: عبارة الاسترداد التي أنشأها الموقع تعتمد تمامًا على كود الموقع. والتحديث لا ينقذ عبارة الاسترداد القديمة؛ يجب نقل الأموال منها إلى محفظة جديدة
سأتابع ما سيقرره الـ Computors بشأن هذه الـ 87.1%
#Qubic #WalletSecurity
163
·
--
صيانة المحفظة
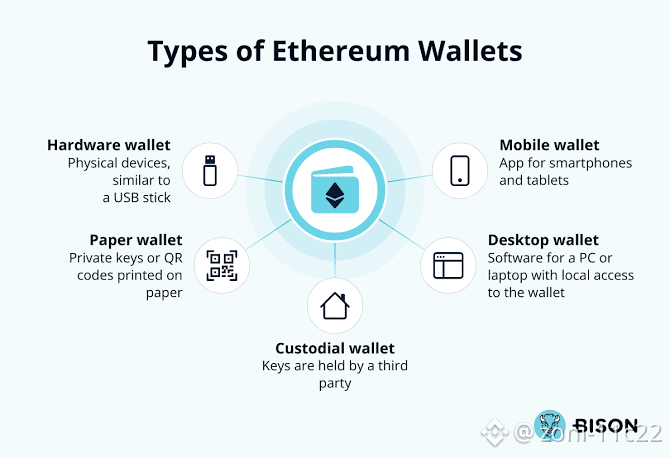
إذا كنت تدير محفظتك غير الاحتجازية بنفسك (مثل MetaMask أو Coinbase Wallet أو جهاز مادي)، فإن الصيانة المنتظمة تمنع استنزاف الأموال بسبب استغلال الثغرات في العقود الذكية أو البرمجيات الخبيثة. [1, 2]
هل ترى الآن إشعار «صيانة المحفظة» على منصة تداول، أم تريد تنظيف محفظة Ethereum الشخصية وتأمينها؟
إذا كانت محفظة شخصية، فأخبرني إن كنت تستخدم محفظة مادية أم برمجية حتى أتمكن من تزويدك بخطوات صيانة مناسبة.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
صيانة المحفظة
إذا كنت تدير محفظتك غير الاحتجازية بنفسك (مثل MetaMask أو Coinbase Wallet أو جهاز مادي)، فإن الصيانة المنتظمة تمنع استنزاف الأموال بسبب استغلال الثغرات في العقود الذكية أو البرمجيات الخبيثة. [1, 2]
هل ترى الآن إشعار «صيانة المحفظة» على منصة تداول، أم تريد تنظيف محفظة Ethereum الشخصية وتأمينها؟
إذا كانت محفظة شخصية، فأخبرني إن كنت تستخدم محفظة مادية أم برمجية حتى أتمكن من تزويدك بخطوات صيانة مناسبة.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
378
·
--
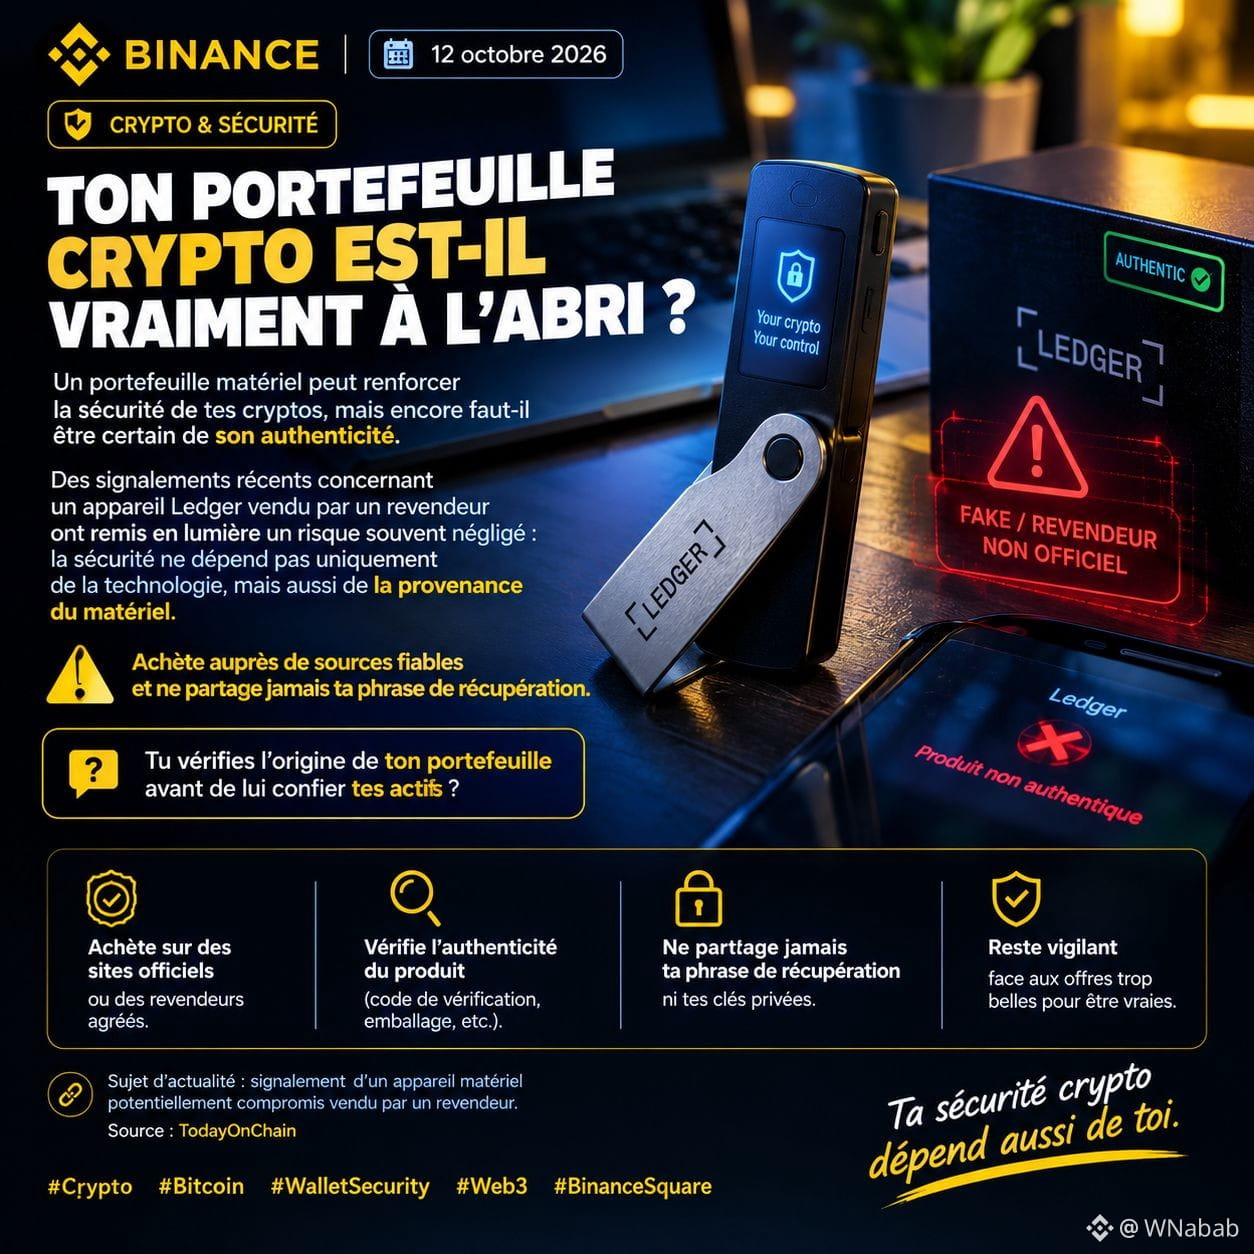
هل محفظتك للعملات الرقمية آمنة حقًا؟ 🔐
يمكن لمحفظة الأجهزة أن تعزز أمان عملاتك الرقمية، لكن عليك أولًا التأكد من أصالتها.
أعادت بلاغات حديثة عن جهاز Ledger بيعَه أحد الموزعين تسليط الضوء على خطر غالبًا ما يُغفل: فالأمان لا يعتمد على التقنية وحدها، بل أيضًا على مصدر الجهاز.
اشترِ من مصادر موثوقة، ولا تشارك عبارة الاسترداد الخاصة بك أبدًا.
هل تتحقق من مصدر محفظتك قبل أن تودع فيها أصولك؟
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
هل محفظتك للعملات الرقمية آمنة حقًا؟ 🔐
يمكن لمحفظة الأجهزة أن تعزز أمان عملاتك الرقمية، لكن عليك أولًا التأكد من أصالتها.
أعادت بلاغات حديثة عن جهاز Ledger بيعَه أحد الموزعين تسليط الضوء على خطر غالبًا ما يُغفل: فالأمان لا يعتمد على التقنية وحدها، بل أيضًا على مصدر الجهاز.
اشترِ من مصادر موثوقة، ولا تشارك عبارة الاسترداد الخاصة بك أبدًا.
هل تتحقق من مصدر محفظتك قبل أن تودع فيها أصولك؟
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
126

·
--
هجوم على سلسلة توريد Ledger: خسائر بقيمة 86 مليون دولار وخيط يقود إلى Zcash$ZEC استقبل أموالًا مسروقة مرتبطة بـ Ledger بقيمة تقارب 7.45 مليون دولار.
حُوّلت الأموال المسروقة في هجوم على سلسلة توريد محافظ الأجهزة إلى $ZEC عبر $NEAR Intents، وفقًا للتقرير اليومي لـ KuCoin. وتُذكّرنا هذه القضية بإمكانية اختراق المحفظة قبل أن تفتح علبتها أصلًا.
📌 الأخبار
أكدت Ledger وجود زرعات عتادية غير مصرح بها في الأجهزة المتضررة. ووفقًا لـ KuCoin وZerocap، تشمل جميع الحالات المؤكدة وحدات باعها الموزّع في جنوب شرق آسيا CryptoBilis. وتجاوزت الخسائر المُبلّغ عنها الآن 86 مليون دولار. ويُقال إن أنظمة Ledger نفسها وقنوات البيع المباشر التابعة لها لم تتأثر.
هجوم على سلسلة توريد Ledger: خسائر بقيمة 86 مليون دولار وخيط يقود إلى Zcash
$ZEC استقبل أموالًا مسروقة مرتبطة بـ Ledger بقيمة تقارب 7.45 مليون دولار.
حُوّلت الأموال المسروقة في هجوم على سلسلة توريد محافظ الأجهزة إلى $ZEC عبر $NEAR Intents، وفقًا للتقرير اليومي لـ KuCoin. وتُذكّرنا هذه القضية بإمكانية اختراق المحفظة قبل أن تفتح علبتها أصلًا.
📌 الأخبار
أكدت Ledger وجود زرعات عتادية غير مصرح بها في الأجهزة المتضررة. ووفقًا لـ KuCoin وZerocap، تشمل جميع الحالات المؤكدة وحدات باعها الموزّع في جنوب شرق آسيا CryptoBilis. وتجاوزت الخسائر المُبلّغ عنها الآن 86 مليون دولار. ويُقال إن أنظمة Ledger نفسها وقنوات البيع المباشر التابعة لها لم تتأثر.
22

أبلغ رجل ماليزي عن خسارته 3.05 مليون دولار من العملات المشفرة إثر تحويلات غير مصرّح بها من محفظته. وتحقق الشرطة المحلية حاليًا في عملية الاحتيال لتعقّب مسار الأموال المسروقة.
#WalletSecurity #CryptoFraud
أبلغ رجل ماليزي عن خسارته 3.05 مليون دولار من العملات المشفرة إثر تحويلات غير مصرّح بها من محفظته. وتحقق الشرطة المحلية حاليًا في عملية الاحتيال لتعقّب مسار الأموال المسروقة.
#WalletSecurity #CryptoFraud
#WalletSecurity #CryptoFraud
21
مقالة
الاستنزاف الهائل لأموال Ledger تحذير كبيرأحدث خبر استنزاف 92 مليون دولار استهدف مستخدمي Ledger صدمة هائلة في المجتمع. لم يكن هذا هجومًا على سلسلة واحدة فحسب، بل عملية منسقة متعددة السلاسل استهدفت Bitcoin وEthereum وTRON وBNB Chain وPolygon. إن اختفاء هذا القدر الكبير من الأموال بضربة واحدة تذكير قاسٍ بالمخاطر المستمرة التي نواجهها في هذا المجال.
مع أن Ledger تُعتبر على نطاق واسع المعيار الذهبي للحفظ الذاتي، فإن هذا الحادث يثير تساؤلات كبيرة حول كيفية اختراق هذه الأصول فعليًا. سواء أكان ذلك بسبب ثغرة في الجهاز نفسه أم حملة تصيد احتيالي بالغة التطور استهدفت مستخدمين بعينهم، فإن حجم الخسائر مذهل حقًا. وبالنسبة إلى كثير من متداولي التجزئة، تبدو هذه ضربة مباشرة للرواية القائلة إن محافظ الأجهزة توفر حصانة تامة من السرقة.
الاستنزاف الهائل لأموال Ledger تحذير كبير
أحدث خبر استنزاف 92 مليون دولار استهدف مستخدمي Ledger صدمة هائلة في المجتمع. لم يكن هذا هجومًا على سلسلة واحدة فحسب، بل عملية منسقة متعددة السلاسل استهدفت Bitcoin وEthereum وTRON وBNB Chain وPolygon. إن اختفاء هذا القدر الكبير من الأموال بضربة واحدة تذكير قاسٍ بالمخاطر المستمرة التي نواجهها في هذا المجال.
مع أن Ledger تُعتبر على نطاق واسع المعيار الذهبي للحفظ الذاتي، فإن هذا الحادث يثير تساؤلات كبيرة حول كيفية اختراق هذه الأصول فعليًا. سواء أكان ذلك بسبب ثغرة في الجهاز نفسه أم حملة تصيد احتيالي بالغة التطور استهدفت مستخدمين بعينهم، فإن حجم الخسائر مذهل حقًا. وبالنسبة إلى كثير من متداولي التجزئة، تبدو هذه ضربة مباشرة للرواية القائلة إن محافظ الأجهزة توفر حصانة تامة من السرقة.
مع أن Ledger تُعتبر على نطاق واسع المعيار الذهبي للحفظ الذاتي، فإن هذا الحادث يثير تساؤلات كبيرة حول كيفية اختراق هذه الأصول فعليًا. سواء أكان ذلك بسبب ثغرة في الجهاز نفسه أم حملة تصيد احتيالي بالغة التطور استهدفت مستخدمين بعينهم، فإن حجم الخسائر مذهل حقًا. وبالنسبة إلى كثير من متداولي التجزئة، تبدو هذه ضربة مباشرة للرواية القائلة إن محافظ الأجهزة توفر حصانة تامة من السرقة.
25
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceSAFUFundTransferCompleted7499BTC
24,348 مشاهدات
618 يقومون بالنقاش
2
#BinanceRecovery90% of stolen assets
98,868 مشاهدات
147 يقومون بالنقاش
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
111,765 مشاهدات
638 يقومون بالنقاش
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
23,594 مشاهدات
397 يقومون بالنقاش
5
#CZSaysCompensationIsinPlaceUsersAreProtected
107,098 مشاهدات
1,299 يقومون بالنقاش
6
#IntelHasItsWorstDaySince1974
37,894 مشاهدات
646 يقومون بالنقاش
7
#TRMCambodianCasinosReceived$1.07BInCrypto
9,791 مشاهدات
66 يقومون بالنقاش
8
#USDCCirculationFallsAbout800MInSevenDays
60,931 مشاهدات
685 يقومون بالنقاش
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
13,451 مشاهدات
94 يقومون بالنقاش
10
#OpenAICutsFundraisingTargetBy$10B
3,134 مشاهدات
73 يقومون بالنقاش