

#seguridadcripto
seguridadcripto
329,812 مشاهدات
430 يقومون بالنقاش
رائج
جديد

18.270 $BTC من عملات Binance المسروقة لا تزال دون حركة: TRM Labs تشير إلى قراصنة كوريين شماليين 🔍
عزت شركة استخبارات البلوك تشين TRM Labs، «بدرجة عالية من الثقة»، الهجوم الأخير على Binance إلى مجموعة TraderTraitor الكورية الشمالية.
تُظهر بيانات البلوك تشين أن 18.270 BTC المسروقة (نحو 1,400 مليون دولار) قُسّمت سريعًا على 19 محفظة مختلفة، ولا تزال كما هي تمامًا من دون تسجيل أي عمليات سحب. وعلى عكس العملات المستقرة، لا يمكن تجميد البيتكوين على مستوى العقود، لذا تراقب الصناعة بأكملها هذه العناوين عن كثب.
أكدت Binance أن الاختراق لم يمس المفاتيح الخاصة، وجددت التزامها بتغطية الخسائر كاملةً من صندوق الاحتياطي SAFU ورأس مالها الخاص. وستُستأنف عمليات الإيداع والسحب تدريجيًا بعد استكمال مراجعات الأمان.
هل تعتقد أن التتبع الدقيق من قبل الصناعة سيمنع المهاجم من تصفية عملات BTC هذه؟ شاركني رأيك في التعليقات 👇 $BNB
#bitcoin #SeguridadCripto
{future}(BTCUSDT)
{future}(BNBUSDT)
18.270 $BTC من عملات Binance المسروقة لا تزال دون حركة: TRM Labs تشير إلى قراصنة كوريين شماليين 🔍
عزت شركة استخبارات البلوك تشين TRM Labs، «بدرجة عالية من الثقة»، الهجوم الأخير على Binance إلى مجموعة TraderTraitor الكورية الشمالية.
تُظهر بيانات البلوك تشين أن 18.270 BTC المسروقة (نحو 1,400 مليون دولار) قُسّمت سريعًا على 19 محفظة مختلفة، ولا تزال كما هي تمامًا من دون تسجيل أي عمليات سحب. وعلى عكس العملات المستقرة، لا يمكن تجميد البيتكوين على مستوى العقود، لذا تراقب الصناعة بأكملها هذه العناوين عن كثب.
أكدت Binance أن الاختراق لم يمس المفاتيح الخاصة، وجددت التزامها بتغطية الخسائر كاملةً من صندوق الاحتياطي SAFU ورأس مالها الخاص. وستُستأنف عمليات الإيداع والسحب تدريجيًا بعد استكمال مراجعات الأمان.
هل تعتقد أن التتبع الدقيق من قبل الصناعة سيمنع المهاجم من تصفية عملات BTC هذه؟ شاركني رأيك في التعليقات 👇 $BNB
#bitcoin #SeguridadCripto
Buho Trading:
Literalmente de película todo lo que paso. Lo más sorprendente que internamente borraron todo rastro de todo lo que hicieron. Los técnicos quedaron a ciegas, solo se puede ver los movimientos en la blockchain. Y de ahí que surgen mas preguntas que respuestas.
3
7
3.9k

·
--
يُعدّ EIP-7702 تحديثًا أمنيًا لشبكة إيثيريوم، وقد أُشير إليه باعتباره أحد أسباب الاختراق الأخير لمنصة Binance. يهدف التحديث إلى تعزيز أمان المعاملات على شبكة إيثيريوم، لكن تطبيقه أثار بعض المخاوف بين المطورين.
تهمّ هذه الأخبار المتداولين لأنها قد تؤثر في استقرار المعاملات على شبكة إيثيريوم وأمانها، ما قد ينعكس على قيمة العملات المشفرة التي تستخدم الشبكة. ويعمل مطورو إيثيريوم على تطبيق التحديث بطريقة تقلل من انقطاع الخدمة.
لكن، ما الإجراءات التي تعتقدون أن على منصات التداول اتخاذها لحماية نفسها من الاختراقات مستقبلًا؟
#EIP-7702 #BinanceHack #Ethereum #أمن_العملات_المشفرة
173
💀🔥 سوق العملات الرقمية — بلا تصفية 🔥💀
📉 30 أكتوبر 2026 | صباح من عدم اليقين
$BTC يعود ليشعر بضغط السوق مجددًا، بينما تهز التقلبات والمخاوف الأمنية منظومة العملات الرقمية.
⚠️ أكدت Binance وقوع حادث أمني كبير، والتعليق المؤقت للإيداعات والسحوبات لإجراء عمليات التحقق.
أعلنت الشركة عن تدابير للتعافي وتعويض الخسائر. ولا يزال التحقيق مستمرًا.
لكن هناك أمرًا يجب ألا ننساه:
🔥 الخطر الحقيقي ليس فقط انخفاض سعر إحدى العملات الرقمية.
فأمن أموالنا، وشفافية المنصات، والقرارات التي نتخذها عندما يتسلل الخوف، أمور مهمة أيضًا.
📊 السوق الهابطة لا تضمن وجود فرصة للشراء.
📈 والارتفاع لا يضمن تحقيق الأرباح.
💀 لنفتح باب النقاش:
في أوقات عدم اليقين، هل تفضّل الاحتفاظ بمراكزك، أم تقليل المخاطر، أم الانتظار حتى تتوفر معلومات أكثر؟
نود قراءة آراء مدروسة، بلا وعود بالثراء السريع، مع احترام وجهات النظر المختلفة.
🤘 THEDARKSIDECRYPTO حيث تلتقي موسيقى الميتال بالعملات الرقمية
يُكسبك المتابعون، ولا تستجديهم.
#bitcoin #Crypto #BinanceSquare #SeguridadCripto #TheDarkSideCrypto

El Punk NO Muere!
من TheDarkSideCrypto
Daniela Wedo mps1:
hlw
2
3
78
تمّ التحقق
تواصل خدمات حفظ العملات المشفرة المؤسسية تطورها. 🔐
ستقدم Google حلًا لحفظ الأصول يعتمد على الحوسبة متعددة الأطراف لحماية الأصول الرقمية والمُرمّزة.
#SeguridadCripto #Web3 #اقتصاد_البلوكتشين
تواصل خدمات حفظ العملات المشفرة المؤسسية تطورها. 🔐
ستقدم Google حلًا لحفظ الأصول يعتمد على الحوسبة متعددة الأطراف لحماية الأصول الرقمية والمُرمّزة.
#SeguridadCripto #Web3 #اقتصاد_البلوكتشين
ستقدم Google حلًا لحفظ الأصول يعتمد على الحوسبة متعددة الأطراف لحماية الأصول الرقمية والمُرمّزة.
#SeguridadCripto #Web3 #اقتصاد_البلوكتشين
108
🔐 نصيحة لكل مستخدمي Binance:
لا يقتصر الأمر على تعلم كيفية تحقيق الأرباح في عالم العملات المشفرة، بل يشمل أيضًا تعلم كيفية حماية ما حققناه.
لا تثقوا ثقة عمياء، وتحققوا دائمًا، واحرصوا على كلمات مروركم، ولا تشاركوا رموز الأمان الخاصة بكم أبدًا.
تذكروا: المعرفة أيضًا أفضل استثمار، والأمان جزء من الرحلة. 💛
#Binance #SeguridadCripto #Binancians #تعلم_العملات_المشفرة
72
🚨 اختراق zkLink Nova: تعرّض جسرها للاختراق وعرضت مكافأة بنسبة 20% للمهاجم.
أكدت zkLink Nova —وهي شبكة من الطبقة الثالثة (Layer 3) مصممة لربط السيولة ومشاركتها بين سلاسل بلوكتشين مختلفة من Ethereum$ETH — وقوع هجوم مباشر على عقود جسرها. وتقدّر شركة الأمن السيبراني SlowMist الخسائر بنحو 783,100 دولار.
استغل المهاجم خللًا في التحقق داخل العقد لسحب الأموال. ولتفادي أضرار أكبر، عرض الفريق مكافأة بنسبة 20% للمهاجم بصفته مخترقًا أخلاقيًا (white hat) إذا أعاد الأموال المسروقة، متعهدًا بعدم اتخاذ أي إجراءات قانونية.
هل تعتقد أن هذه المكافآت كافية لإعادة الأموال، أم أنها تسيء إلى سمعة البروتوكولات؟
#zkLink #SeguridadCripto
{future}(ETHUSDT)
🚨 اختراق zkLink Nova: تعرّض جسرها للاختراق وعرضت مكافأة بنسبة 20% للمهاجم.
أكدت zkLink Nova —وهي شبكة من الطبقة الثالثة (Layer 3) مصممة لربط السيولة ومشاركتها بين سلاسل بلوكتشين مختلفة من Ethereum$ETH — وقوع هجوم مباشر على عقود جسرها. وتقدّر شركة الأمن السيبراني SlowMist الخسائر بنحو 783,100 دولار.
استغل المهاجم خللًا في التحقق داخل العقد لسحب الأموال. ولتفادي أضرار أكبر، عرض الفريق مكافأة بنسبة 20% للمهاجم بصفته مخترقًا أخلاقيًا (white hat) إذا أعاد الأموال المسروقة، متعهدًا بعدم اتخاذ أي إجراءات قانونية.
هل تعتقد أن هذه المكافآت كافية لإعادة الأموال، أم أنها تسيء إلى سمعة البروتوكولات؟
#zkLink #SeguridadCripto
HOLD bnb culture:
Sorry, I just thought you had followed me before and then suddenly unfollowed me 😄 It’s all good!
3
3
1.8k
·
--
قبل فتح تداول P2P اليوم، تحقّق من أمرين لا يكاد أحد ينتبه إليهما: أن يكون الحد الأدنى للمبلغ في الإعلان مناسبًا لك، وأن تكون طريقة الدفع مسجّلة باسمك. 💡 يفتتح BCV عند 888,12 بوليفار؛ وتتقلّب أسعار $USDT، لذا يُفضّل التأكّد من فارق السعر قبل إتمام الصفقة. إذا استعجلك الإعلان لتحرير المبلغ قبل ظهور الدفعة في حسابك، فهذه إشارة تحذير. الأمر بسيط: تحقّق، التقط صورة للشاشة، ثم حرّر المبلغ.
📊 الأسعار والتحليلات المباشرة على https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #أمان_العملات_المشفرة
📊 الأسعار والتحليلات المباشرة على https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #أمان_العملات_المشفرة
32
🚨 تؤكد COINDCX خسارة 15.99 مليون USDT: مخاطر استخدام العناوين القديمة
أكدت منصة CoinDCX هذا الأحد، 25/10، خسارة 15.99 مليون USDT، مرتبطة بتحركات رُصدت يومي 21 و22 أكتوبر.
🔎 ماذا حدث؟
بعد هجوم وقع في يوليو 2025، توقفت CoinDCX عن استخدام بعض عناوين الإيداع. ومع ذلك، واصل بعض المستخدمين إرسال العملات المشفرة إلى تلك العناوين القديمة.
توقف نظام آلي كان من المفترض أن ينقل هذه الإيداعات إلى محافظ آمنة عن العمل لفترة من الزمن. فتراكمت الأموال في بنية تحتية سبق اختراقها، ما أدى إلى الخسارة.
وبحسب CoinDCX، تكفلت الشركة بالمبلغ، وأودعت أرصدة العملاء، ولم تتأثر محافظها الحالية. وهذه التصريحات صادرة عن المنصة.
🛡️ ما الذي عليك فعله عند إيداع العملات المشفرة:
• انسخ العنوان الحالي من التطبيق أو الموقع الرسمي قبل كل عملية إرسال.
• لا تُعِد استخدام العناوين المحفوظة قبل التحقق من أنها لا تزال سارية.
• تحقق من تطابق الشبكة المحددة مع شبكة الإيداع.
• إذا أعلنت منصة تداول عن تغيير عناوينها، فتوقف عن استخدام العناوين السابقة.
⚠️ مهم
تُظهر هذه الحادثة أن مخاطر الأمن قد تستمر حتى بعد وقوع هجوم سابق.
هذا ليس مؤشراً على شراء العملات المشفرة أو بيعها، بل تحذير لحماية أموالك.
المصدر: بيان CoinDCX الرسمي، 25/10/2026.
هل تتحقق من عنوان الإيداع في كل مرة تحوّل فيها عملات مشفرة؟
#أمن_العملات_المشفرة
158
🚨 بيتكوين: إليكتروم تصلح ثغرة أمنية تسببت بالفعل في خسائر
في 24/10، أصدرت محفظة بيتكوين إليكتروم الإصدار 4.8.3 ونشرت تحذيرًا أمنيًا: كان من الممكن خداع الإصدارات السابقة بواسطة خوادم خبيثة. وأكد المشروع وقوع هجمات فعلية، بما في ذلك بلاغ عن خسارة أموال.
🔎 كيف كانت عملية الخداع؟
بعد إرسال BTC، كان بإمكان خادم خبيث عرض معاملة مزيفة في سجل المعاملات، تتضمن عنوانًا يتحكم فيه المهاجم.
إذا حاول المستخدم تسريع تلك العملية بزيادة الرسوم (ميزة RBF)، فقد ينتهي به الأمر إلى الموافقة على إرسال فعلي إلى ذلك العنوان.
هذا لا يعني أن جميع المحافظ مخترقة أو أن الأموال ستختفي تلقائيًا.
🛡️ إذا كنت تستخدم إليكتروم:
• حدّث إلى الإصدار 4.8.3 من electrum.org.
• تحقّق من صحة ملف التنزيل.
• قبل توقيع معاملة أو زيادة رسومها، راجع المستلِم والمبلغ بعناية.
• لا تشارك عبارة الاسترداد الخاصة بك مطلقًا.
⚠️ مهم
تؤثر الثغرة في الإصدارات الأقدم من 4.8.3. ولا يوجد حتى الآن رقم رسمي لإجمالي الخسائر.
هذه ليست ثغرة في شبكة بيتكوين، ولا إشارة إلى شراء $BTC أو بيعه.
يعتمد أمان أموالك أيضًا على الأدوات التي تستخدمها لإدارتها.
المصدر: إليكتروم، إشعار أمني بتاريخ 24/10/2026.
هل تستخدم إليكتروم أو محفظة أخرى للاحتفاظ بعملة BTC؟
#bitcoin #أمن_العملات_المشفرة
117
·
--
# 💸 اشترى محفظة لحماية عملات البيتكوين… وخسر $ 6,6 مليون دولار أمريكي.
**قصة كريبتو يومية حتى نصل إلى 50 متابعًا. — اليوم 3.**
تخيّل أن لديك 80 BTC، وقررت حفظها في محفظة مادية لحمايتها.
هذا ما فعله أحد المستثمرين.
في 29 سبتمبر 2026، نُقلت عملات البيتكوين الـ80 الخاصة به إلى محفظة Ledger جديدة. بدا الأمر قرارًا جيدًا: إبقاء عملاته المشفرة محمية بعيدًا عن منصات التداول.
لكن بعد 10 أيام فقط، حدث ما لم يكن متوقعًا.
في 9 أكتوبر، خرجت عملات BTC الـ80 من المحفظة في تحويل واحد. وبلغت قيمتها نحو **$ 6,6 مليون دولار أمريكي**.
ما الأمر الأكثر إثارة للقلق؟ وفقًا للتقارير الأولية، كان المستثمر قد اشترى الجهاز من موزّع خارجي. وبعد الحادثة، طلبت Ledger من ذلك البائع تعليق المبيعات بينما تحقق في ما حدث.
قد تكون الخسائر المرتبطة بالحادثة أكبر، لكن السبب الدقيق لم يكن قد تأكد بعد عند نشر الخبر.
⚠️ **الدرس الأهم:** شراء محفظة مادية لا يضمن وحده أمان عملاتك المشفرة. فمن المهم أيضًا معرفة مكان شرائها، وكيفية إعدادها، وكيفية حماية مفاتيحك.
في عالم الكريبتو، الأمان ليس تفصيلًا ثانويًا؛ بل هو جزء من الاستثمار.
**المصدر:** معلومات نشرتها Yahoo Finance في 9 أكتوبر 2026.
#Bitcoin❗ #crypto #SeguridadCripto #BinanceSquare
125

·
--
Fearless Wallet: تحذير من تسرّب المفاتيح الخاصة
نشرت مؤسسة مجتمع Polkadot في 21 أكتوبر إشعارًا بشأن إضافة Fearless Wallet، وهي تطبيق مستقل.
وفقًا للإشعار، تضمنت الإصدارات 3.0.1 و3.0.3 و3.0.4 و3.0.5 شيفرةً كانت ترسل المفتاح الخاص إلى خادم للمهاجم عند فتح المحفظة. أُضيفت هذه الشيفرة في 19 فبراير 2025؛ وتاريخ الإشعار ليس تاريخ بدء المشكلة.
تأكد وجود المشكلة في Chrome. وكان Firefox يستخدم شيفرة مشتركة، لذا ينبغي التعامل معه على أنه مخترق إذا استُخدم خلال الفترة المذكورة. أما إصدارات الهاتف المحمول التي جرت مراجعتها فلا تحتوي على هذه الشيفرة؛ لكن إعادة استخدام مفتاح كُشف عبر الإضافة تُبقي الخطر قائمًا.
التوصية الرسمية لمن استخدموا الإضافة منذ فبراير 2025 هي إنشاء مفاتيح جديدة خارج Fearless ونقل الأموال إليها. لا يكفي تغيير كلمة المرور أو إعادة تثبيت التطبيق أو استيراد العبارة الأولية نفسها إلى تطبيق آخر. وتتطلب الأموال المقفلة عناية خاصة؛ لذا يُرجى مراجعة الإشعار قبل اتخاذ أي إجراء. لا تسلّم العبارة الأولية أبدًا لمن يزعمون أنهم قادرون على استرداد الأموال.
قراءة السوق: أظهرت بيانات السوق الفوري في Binance، بتاريخ 21/10 الساعة 18:26 بالتوقيت العالمي المنسق (UTC)، أن DOT بلغ 1,189 USDT (+1,54% خلال 24 ساعة)، وأن BTC بلغ 84.832,01 USDT (+2,79%). ولا يتيح هذا التغير نسبة أي رد فعل إلى الإشعار أو تحديد ما إذا كان الحساب آمنًا. الخطر الموصوف يكمن في الإضافة ومفاتيحها؛ ولا يثبت وجود خلل في إجماع Polkadot.
المصدر: إشعار مؤسسة مجتمع Polkadot في منتداها.
$DOT $BTC $USDT
محتوى تعليمي. ليس نصيحة مالية.
#Polkadot #FearlessWallet #SeguridadCripto #الحفظ_الذاتي
75
🚨 $QUBIC: هجوم طال 1,404 محفظة وأجبر الشبكة على التوقف
أفادت Qubic بأن مهاجمًا سرق نحو 2.94 تريليون QU بين 17 و18 أكتوبر، بقيمة تقارب 1.4 مليون دولار أمريكي وقت وقوع الحادث.
🔎 ماذا حدث؟
تكمن المشكلة في إنشاء بعض عبارات الاسترداد، وهي الكلمات السرية التي تتيح الوصول إلى المحفظة.
ولأنها لم تُنشأ بقدر كافٍ من العشوائية، كان بإمكان المهاجمين اكتشاف بعضها.
⚠️ من قد يكون متأثرًا؟
بحسب المشروع، المستخدمون الذين أنشؤوا عبارات الاسترداد الخاصة بهم:
• على iPhone أو iPad، قبل 18/10/2026.
• عبر Safari على أجهزة Mac، قبل 18/10/2026.
• باستخدام تطبيق Qubic لنظام iOS، قبل يوليو 2025.
هذا لا يعني أن جميع محافظ Apple أو العملات المشفرة الأخرى عرضة للخطر.
🛑 ما الإجراءات التي اتُّخذت؟
أُوقفت الشبكة للحد من أي تحركات جديدة.
وأفادت Qubic بأن نحو 87.1% من الرموز المسروقة جُمّدت على الشبكة، وأن منصة MEXC قيّدت الحساب الذي تلقّى الكمية المتبقية.
لكن تجميد الأموال لا يعني استعادتها.
🛡️ ماذا تفعل إذا كنت تستخدم QUBIC؟
تابع البيانات الرسمية. فتحديث التطبيق لا يجعل عبارة استرداد قديمة ومخترقة آمنة.
لا تشارك كلمات الاسترداد الخاصة بك، ولا تثق بخدمات الإنقاذ المزعومة.
📌 الخلاصة
يعتمد أمن العملات المشفرة أيضًا على كيفية إنشاء مفاتيح المستخدمين وحمايتها.
المصدر: بيان Qubic الصادر في 18/10/2026.
💬 هل تعتقد أن إيقاف سلسلة الكتل أثناء هجوم يحمي المستخدمين أم يخلق مشكلة أخرى؟
#Qubic #أمن_العملات_المشفرة
112

·
--
مقالة
خبر مايكروسوفت والتصيّد الاحتيالي باستخدام USDTكشفت مايكروسوفت للتو عن شبكة تصيّد احتيالي استخدمت USDT لاستهداف آلاف الشركات. آلاف الشركات، لا مجرد مستخدمين عشوائيين. وإذا كان هذا يحدث للشركات، فلماذا تظن أنك في مأمن؟ سأخبرك بما حدث وكيف تحمي نفسك.
السياق
كانت الحيلة بسيطة لكنها فعالة:
تتلقى دفعة أو رابطًا له علاقة بـ USDT.
يبدو الأمر مشروعًا، فهو يأتي مع عملة مستقرة ويبعث على الثقة.
توقّع أو تربط محفظتك.
ثم يفرغون محفظتك.
لم يخترق المهاجم التشفير؛ بل استهدف انتباهك.
خبر مايكروسوفت والتصيّد الاحتيالي باستخدام USDT
كشفت مايكروسوفت للتو عن شبكة تصيّد احتيالي استخدمت USDT لاستهداف آلاف الشركات. آلاف الشركات، لا مجرد مستخدمين عشوائيين. وإذا كان هذا يحدث للشركات، فلماذا تظن أنك في مأمن؟ سأخبرك بما حدث وكيف تحمي نفسك.
السياق
كانت الحيلة بسيطة لكنها فعالة:
تتلقى دفعة أو رابطًا له علاقة بـ USDT.
يبدو الأمر مشروعًا، فهو يأتي مع عملة مستقرة ويبعث على الثقة.
توقّع أو تربط محفظتك.
ثم يفرغون محفظتك.
لم يخترق المهاجم التشفير؛ بل استهدف انتباهك.
السياق
كانت الحيلة بسيطة لكنها فعالة:
تتلقى دفعة أو رابطًا له علاقة بـ USDT.
يبدو الأمر مشروعًا، فهو يأتي مع عملة مستقرة ويبعث على الثقة.
توقّع أو تربط محفظتك.
ثم يفرغون محفظتك.
لم يخترق المهاجم التشفير؛ بل استهدف انتباهك.
89
🚨 تعلن STANDX إغلاقها: هذه هي التواريخ المهمة لحماية أموالك
أعلنت منصة المشتقات اللامركزية StandX الإغلاق التدريجي لعملياتها وإلغاء إطلاق رمزها.
⚠️ إذا كان لديك أموال أو مراكز مفتوحة أو DUSD على المنصة، فانتبه.
📅 الجدول الزمني المُعلن
🔴 15/10: انتهت برامج العوائد والإيداعات الجديدة في الخزائن.
🔴 20/10: ستتحول العقود الدائمة (الصفقات التي لا يكون لها تاريخ انتهاء محدد) إلى وضع «تقليص المراكز فقط». سيكون بالإمكان إغلاق المراكز أو تقليصها، لكن لن يكون بالإمكان فتح مراكز جديدة.
🟡 26/10: سيبدأ التحقق من الأهلية لتوزيع DUSD.
🟡 من 01/11 إلى 31/12: الفترة المتوقعة للمطالبة بهذا التوزيع.
🔴 15/01/2027: الإغلاق التلقائي للمراكز المتبقية.
🔴 31/01/2027: الموعد النهائي المُعلن لعمليات السحب وطلبات استرداد DUSD.
🎁 ماذا سيحدث للمكافآت؟
ألغت StandX إطلاق رمزها الخاص، وأعلنت عن توزيع لمرة واحدة لعملة DUSD على المستخدمين المؤهلين.
هذا لا يعني أن الجميع سيحصلون على مكافآت، ولا يضمن مبلغًا محددًا.
🛡️ ما الذي ينبغي عليك فعله؟
✅ راجع مراكزك المفتوحة.
✅ تحقّق من المواعيد النهائية عبر قنوات StandX الرسمية.
✅ خطط لعمليات السحب ولا تنتظر حتى اليوم الأخير.
✅ احذر روابط المطالبة التي تصلك عبر الرسائل الخاصة. لا تشارك عبارة الاسترداد الخاصة بك أبدًا.
📌 وجهة نظرنا
لا تقتصر مخاطر العملات المشفرة على الأسعار وحدها.
فأمان المنصة، وحفظ الأصول، وإمكانية سحب الأموال أمور أساسية أيضًا.
المصدر: إعلان StandX بتاريخ 15/10/2026، نقلته وسائل إعلام متخصصة.
💬 هل كانت لديك أموال أو مكافآت معلّقة على StandX؟
تابعنا للاطلاع على التنبيهات المهمة واتخاذ قرارات أكثر استنارة.
#StandX #أمان_العملات_المشفرة
109

🚨 لا تقع في هذا! أكثر عمليات الاحتيال شيوعًا على Binance P2P وكيف يمكن لعلم النفس أن يعمل ضدك.
تداول Binance P2P أداة رائعة لاستبدال العملات المشفرة بعملتك المحلية بأمان. يحتفظ نظام الضمان (Escrow) في Binance بالأموال حتى لا يتمكن أحد من سرقة أموال الآخر. ومع ذلك، يسعى المحتالون بنشاط إلى دفعك لارتكاب خطأ خارج النظام.
الخطأ المكلف هنا هو تحرير العملات المشفرة قبل التحقق من وصول الأموال فعلًا إلى حسابك المصرفي، والاستسلام لضغط المشتري.
أساليب المحتالين في تداول P2P:
• إيصالات مزيفة: يرسلون إليك عبر دردشة Binance لقطة شاشة معدّلة تبدو كإيصال شرعي لتحويل مصرفي.
• حيلة «الرسالة النصية»: تصلك رسالة SMS مزيفة تنتحل صفة مصرفك وتُعلمك بإيداع، لكن عند فتح تطبيق البنك، تجد أن رصيدك الفعلي لم يتغير.
• الضغط النفسي: يرسلون إليك رسائل يائسة يقولون فيها أشياء مثل: «أرجوك حرر العملات الآن، ابني في المستشفى» أو «نظام مصرفي بطيء، لكنني حولت إليك المال بالفعل، وإذا لم تحرر العملات فسيتم تجميد أموالي».
كيف تحمي أموالك:
1. سجّل الدخول إلى حسابك المصرفي: لا تثق بلقطات الشاشة أو رسائل البريد الإلكتروني أو الرسائل النصية. افتح تطبيق البنك وتأكد من ظهور الأموال في رصيدك المتاح.
2. تحقّق من الاسم: يجب أن يتطابق تمامًا اسم الشخص الذي حوّل إليك المال في البنك مع الاسم الموثّق الذي تعرضه Binance في الطلب. إذا لم يتطابق الاسمان، فقد تكون جزءًا من عملية تحويل أموال بين أطراف متعددة (احتيال).
3. لا تلغِ الطلب أبدًا إذا كنت قد دفعت، ولا تحرر العملات أبدًا إذا لم تكن قد استلمت أموالك. إذا واجهت مشكلة، اضغط على زر الاعتراض ودع فريق دعم Binance يتدخل.
حافظ على أموالك آمنة ولا تدع المؤقّت يضغط عليك! 🛡️
#BinanceP2P #SeguridadCripto #P2PTrading #estafas $PEPE $DOGE $LAB
{spot}(BTCUSDT)
{spot}(NVDABUSDT)
{future}(LABUSDT)
🚨 لا تقع في هذا! أكثر عمليات الاحتيال شيوعًا على Binance P2P وكيف يمكن لعلم النفس أن يعمل ضدك.
تداول Binance P2P أداة رائعة لاستبدال العملات المشفرة بعملتك المحلية بأمان. يحتفظ نظام الضمان (Escrow) في Binance بالأموال حتى لا يتمكن أحد من سرقة أموال الآخر. ومع ذلك، يسعى المحتالون بنشاط إلى دفعك لارتكاب خطأ خارج النظام.
الخطأ المكلف هنا هو تحرير العملات المشفرة قبل التحقق من وصول الأموال فعلًا إلى حسابك المصرفي، والاستسلام لضغط المشتري.
أساليب المحتالين في تداول P2P:
• إيصالات مزيفة: يرسلون إليك عبر دردشة Binance لقطة شاشة معدّلة تبدو كإيصال شرعي لتحويل مصرفي.
• حيلة «الرسالة النصية»: تصلك رسالة SMS مزيفة تنتحل صفة مصرفك وتُعلمك بإيداع، لكن عند فتح تطبيق البنك، تجد أن رصيدك الفعلي لم يتغير.
• الضغط النفسي: يرسلون إليك رسائل يائسة يقولون فيها أشياء مثل: «أرجوك حرر العملات الآن، ابني في المستشفى» أو «نظام مصرفي بطيء، لكنني حولت إليك المال بالفعل، وإذا لم تحرر العملات فسيتم تجميد أموالي».
كيف تحمي أموالك:
1. سجّل الدخول إلى حسابك المصرفي: لا تثق بلقطات الشاشة أو رسائل البريد الإلكتروني أو الرسائل النصية. افتح تطبيق البنك وتأكد من ظهور الأموال في رصيدك المتاح.
2. تحقّق من الاسم: يجب أن يتطابق تمامًا اسم الشخص الذي حوّل إليك المال في البنك مع الاسم الموثّق الذي تعرضه Binance في الطلب. إذا لم يتطابق الاسمان، فقد تكون جزءًا من عملية تحويل أموال بين أطراف متعددة (احتيال).
3. لا تلغِ الطلب أبدًا إذا كنت قد دفعت، ولا تحرر العملات أبدًا إذا لم تكن قد استلمت أموالك. إذا واجهت مشكلة، اضغط على زر الاعتراض ودع فريق دعم Binance يتدخل.
حافظ على أموالك آمنة ولا تدع المؤقّت يضغط عليك! 🛡️
#BinanceP2P #SeguridadCripto #P2PTrading #estafas $PEPE $DOGE $LAB
36
🚨 تحذير من العملات الرقمية: «Flash USDT»
تصلك إشعارة بخصوص «+2.000 USDT»، ويقول لك المشتري: «لقد دفعت، أفرج بسرعة». فتفرج عن الصفقة، ثم تكتشف أن هذا الـUSDT لا قيمة له. 😰
كيف يحدث ذلك؟
إنه رمز مزيف يحمل اسم «USDT»، أو معاملة لا يتم تأكيدها مطلقًا على البلوك تشين. تظهر الإشعارة في محفظتك، لكن المال غير موجود. ويحدث ذلك غالبًا في معاملات P2P وOTC.
كيف تحمي نفسك:
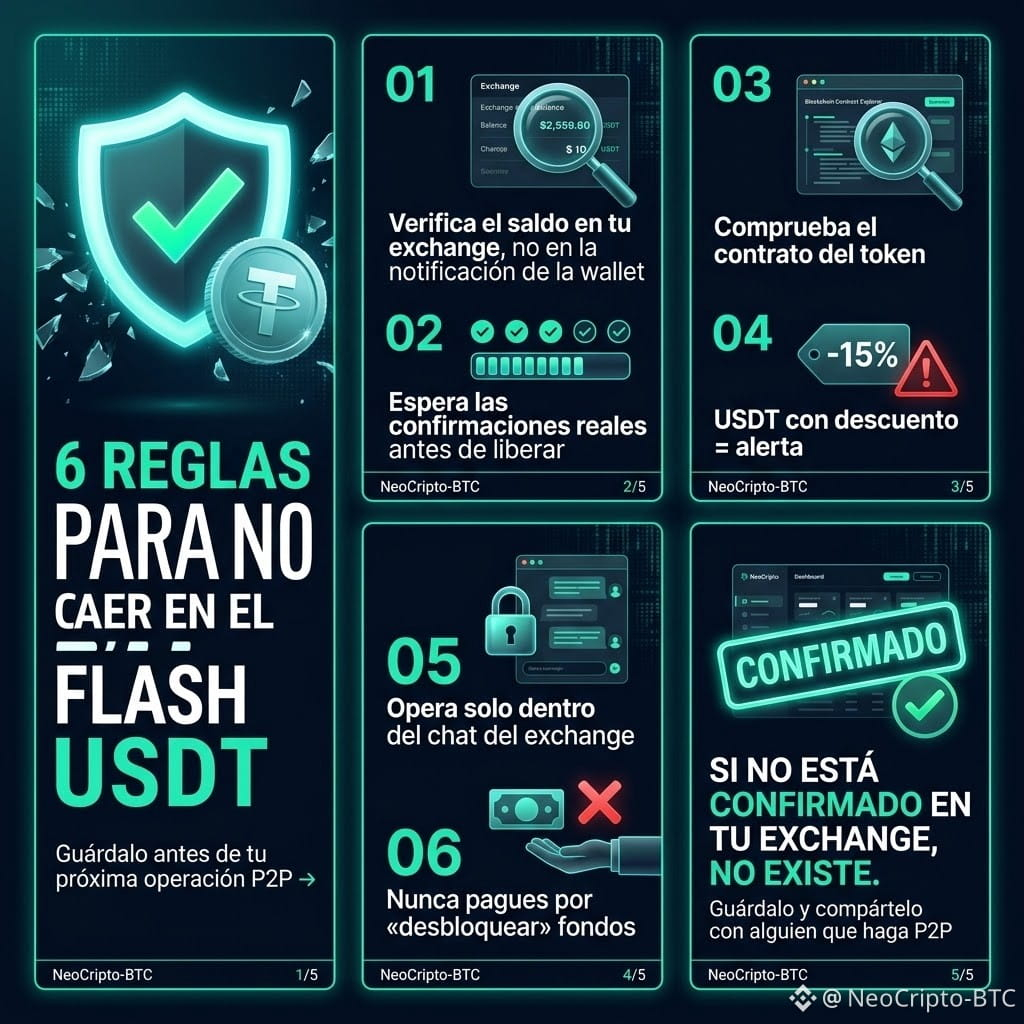
✅ تحقّق من الرصيد داخل حسابك على منصة التداول، وليس عبر إشعار المحفظة أو لقطات الشاشة.
✅ انتظر التأكيدات الفعلية قبل الإفراج عن أي شيء.
✅ تحقّق من عقد الرمز على مستكشف البلوك تشين (Tronscan وEtherscan وBscScan)، وقارنه بالعقد الرسمي لـTether.
✅ احذر من USDT المعروض بسعر مخفّض: فالعملة الحقيقية يظل سعرها قريبًا من دولار واحد.
✅ أجرِ المعاملات داخل دردشة منصة التداول وخدمة الضمان (escrow) التابعة لها فقط، ولا تستجب للضغط بعبارة «أفرج بسرعة».
✅ لا تدفع أبدًا رسومًا من أجل$ «إلغاء قفل» الأموال.
⚠️ ولا تشترِ «أدوات Flash USDT» عبر Telegram: فهي أيضًا عملية احتيال.
بمجرد الإفراج عن الصفقة، لا يمكن لأحد التراجع عنها. القاعدة الذهبية: إن لم تكن المعاملة مؤكدة على منصة التداول، فهي غير موجودة.
💾 احفظ هذا المنشور وشاركه مع شخص يتداول عبر P2P.
#SeguridadCripto
$USDT
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 تحذير من العملات الرقمية: «Flash USDT»
تصلك إشعارة بخصوص «+2.000 USDT»، ويقول لك المشتري: «لقد دفعت، أفرج بسرعة». فتفرج عن الصفقة، ثم تكتشف أن هذا الـUSDT لا قيمة له. 😰
كيف يحدث ذلك؟
إنه رمز مزيف يحمل اسم «USDT»، أو معاملة لا يتم تأكيدها مطلقًا على البلوك تشين. تظهر الإشعارة في محفظتك، لكن المال غير موجود. ويحدث ذلك غالبًا في معاملات P2P وOTC.
كيف تحمي نفسك:
✅ تحقّق من الرصيد داخل حسابك على منصة التداول، وليس عبر إشعار المحفظة أو لقطات الشاشة.
✅ انتظر التأكيدات الفعلية قبل الإفراج عن أي شيء.
✅ تحقّق من عقد الرمز على مستكشف البلوك تشين (Tronscan وEtherscan وBscScan)، وقارنه بالعقد الرسمي لـTether.
✅ احذر من USDT المعروض بسعر مخفّض: فالعملة الحقيقية يظل سعرها قريبًا من دولار واحد.
✅ أجرِ المعاملات داخل دردشة منصة التداول وخدمة الضمان (escrow) التابعة لها فقط، ولا تستجب للضغط بعبارة «أفرج بسرعة».
✅ لا تدفع أبدًا رسومًا من أجل$ «إلغاء قفل» الأموال.
⚠️ ولا تشترِ «أدوات Flash USDT» عبر Telegram: فهي أيضًا عملية احتيال.
بمجرد الإفراج عن الصفقة، لا يمكن لأحد التراجع عنها. القاعدة الذهبية: إن لم تكن المعاملة مؤكدة على منصة التداول، فهي غير موجودة.
💾 احفظ هذا المنشور وشاركه مع شخص يتداول عبر P2P.
#SeguridadCripto
$USDT
$BTC
$ETH
170
·
--
يا جماعة، احذروا في تداول P2P! حيلة «إثبات الدفع المزيّف» التي لا ينتبه إليها كثيرون
إذا كنت تبيع العملات الرقمية أو تشتريها عبر P2P، فلا تثق أبدًا بمجرد لقطة شاشة من البنك أو برسالة بريد إلكتروني تقول «تم الدفع».
3 قواعد ذهبية لحماية أموالك:
1️⃣ سجّل الدخول مباشرةً إلى تطبيق البنك أو موقعه الإلكتروني.
2️⃣ تحقّق من أن الأموال متاحة ومؤكدة في سجل معاملاتك الفعلي (وليست رصيدًا مؤجلًا أو معلقًا).
3️⃣ لا تُفرج أبدًا عن العملات الرقمية قبل التأكد من ذلك في حسابك بنفسك، مهما استعجل المشتري أو اختلق الأعذار.
💡 دقيقة إضافية للتحقق ستجنّبك الكثير من المتاعب
هل سبق أن واجهت طلبًا مريبًا في تداول P2P؟ أخبرني بتجربتك في التعليقات 👇
#BinanceP2P #SeguridadCripto #AprendeConBinance #CryptoTradingInsights #Write2Earn
145
·
--
🚨 تم سحب/استيلاء +$766M في سبتمبر (+462% مقارنةً بأغسطس).
لم تفشل الرياضيات الخاصة بالبلوكشين؛ تسارع الخسائر جاء بسبب أعطال محيطية وإهمال تشغيلي.
🔍 أين كانت التسرب الحقيقي؟
سلسلة الإمداد (Bitget، $387,5M): لا توجد ثغرات في العقود الذكية أو التخزين البارد. أدت ثغرة zero-day في برنامج أمني لأحد مورديين خارجيين إلى السماح بحقن عمليات سحب احتيالية مباشرةً في نظام الخلفية.
تسميم العناوين (Address Poisoning): إنشاء عناوين فخ (vanity) تقوم بنسخ أول وآخر أحرف عمليات التحويل المعتادة لديك. نسخ العناوين من سجل المحادثات يؤدي إلى تحويلات بمبالغ ضخمة لا يمكن تداركها.
🛡️ 4 خطوات لتحصين عملياتك اليوم:
Passkeys (FIDO2) عبر SMS: يلغي 2FA عبر الرسائل النصية. يمنع SIM swapping والتصيد الاحتيالي من الجذور عبر ربط الوصول بالبيانات الحيوية أو أجهزة جهازك.
كود مضاد للتصيد: إذا لم تتضمن إشعار أو بريد رسمي كودك السري المحدد مسبقًا، فتجاهله فورًا.
قائمة بيضاء للسحوبات: حدّد خروج الأموال حصريًا إلى محافظ تمت الموافقة عليها مسبقًا مع فترة تبريد أمني.
تحقق من 42 حرفًا + Binance Verify: لا تنسخ بيانات أبدًا من معاملات سابقة؛ تحقّق من العنوان الكامل أو استخدم نطاقات ENS. إذا شككت في قناة أو جهة تواصل دعم، تحقّق منها عبر Binance Verify.
في Web3 لا يتم تفويض الأمان: اعمل ضمن بنية ثقة معدومة.
#BinanceSquare #CryptoSecurity #Web3 #SeguridadCripto
$USDT $BNB $BTC
114
·
--
هل ترى عروض بيع بسعر Bs. 937,90 مع علاوة 13.10% فوق BCV (Bs. 784,66)؟ انتبه من الوقوع في الفخ.
مع فارق واسع قدره Bs. 50,45 (5.68%) وأكثر من 250 طلبًا نشطًا، يزداد خطر المعاملات المثلثية والمدفوعات من أطراف ثالثة. الحيلة المعتادة: يدفعون لك من حساب ليس باسم المالك ويقولون إنه "لشريك" أو "لأحد أفراد العائلة".
القاعدة التي لا تقبل المساومة في Binance P2P: لا تُفرِج أبدًا إذا كان اسم صاحب الحساب البنكي لا يطابق 100% بيانات المشتري الموثقة. تحقّق من الرصيد مباشرة في تطبيقك البنكي، ولا تعتمد أبدًا على لقطات الشاشة وحدها.
هل يصرّ الطرف المقابل على استخدام حساب خارجي؟ لا تتنازل وافتح نزاعًا.
#BinanceP2P #SeguridadCripto #VenezuelaCrypto #BinanceSquare
37

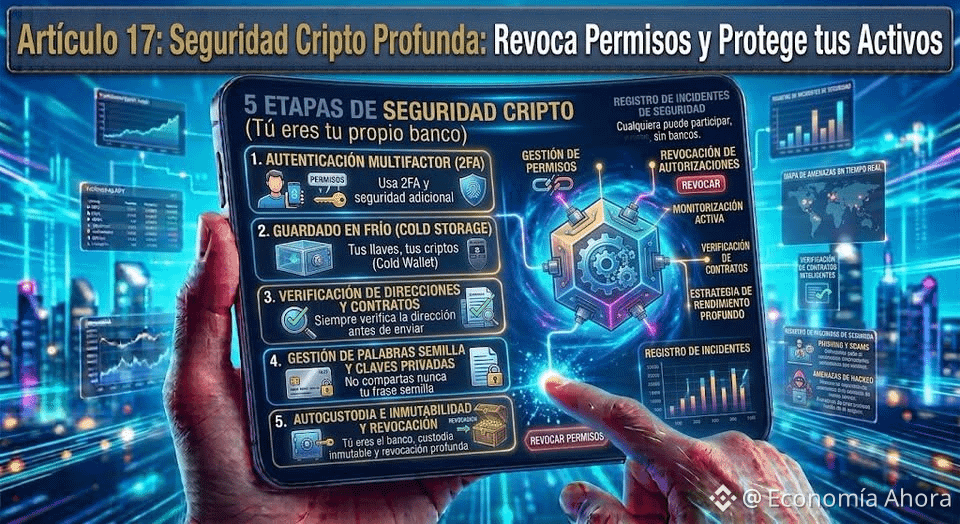
المادة 17: أمن التشفير العميق — يُلغي الأذونات ويحمي أصولك
في المادة السابقة رأينا القواعد الأساسية، لكن في الاستخدام اليومي للويب3 توجد مخاطر غير مرئية تمر دون انتباه حتى يصبح الوقت متأخرًا جدًا. اليوم سنحلّل عيبين أمنيين شائعين جدًا وكيفية معالجتهما خلال بضع نقرات.
1. خطر الأذونات غير المحدودة (Token Approvals)
في كل مرة توصل محفظة الويب3 الخاصة بك ببروتوكول DeFi لإجراء تبادل أو التفاعل مع NFT، تقوم بالتوقيع على تفويض يُسمّى Approval.
غالبًا ما تطلب منك العديد من المنصات "إذنًا غير محدود" لإدارة رموزك لسهولة الاستخدام. المشكلة تظهر عندما تتعرض تلك المنصة للاختراق بعد شهور: يمكن للمجرمين الاستفادة من التفويض الذي تركته مفتوحًا لسحب أموالك دون أن يطلبوا منك تأكيدًا.
كيف تحمي نفسك؟ راجع وألغِ الوصولات القديمة بانتظام. يمكنك استخدام أدوات مثل BscScan Token Approval Checker أو قسم الأمان في محفظتك لإلغاء (Revoke) أذونات العقود التي لم تعد تستخدمها.
2. عمليات الاحتيال بالهندسة الاجتماعية على وسائل التواصل الاجتماعي
لا تكون كل الهجمات إلكترونية؛ فكثير منها يستغل علم نفس المستخدم.
دعم تقني مزيف: إذا طلبت المساعدة في مجموعات تيليجرام أو X أو ديسكورد، ستصلك رسائل خاصة من حسابات تدّعي أنها تابعة للدعم الفني لبينانس. الدعم الحقيقي لن يتواصل معك أبدًا أولًا عبر الخاص.
Airdrops وبثّ مباشر مزيف: انتبه للبث المباشر على يوتيوب الذي يعدك بـ "مضاعفة عملاتك المشفرة" إذا أرسلت إلى عنوان $BNB . إنها عملية احتيال كلاسيكية: كل ما ترسله سيضيع.
3. المحافظ الباردة مقابل الساخنة
قسّم رأس مالك:
*محفظة ساخنة (متصلة بالإنترنت):** مناسبة للتداول اليومي والمعاملات الصغيرة وdApps (مثل تطبيق Binance).
*محفظة باردة (مادية، دون اتصال):** لحفظ المدخرات على المدى الطويل بأمان.
الأمان المتقدم في Binance:
استخدم القائمة البيضاء للسحوبات وكود Anti-Phishing لحماية حساب Spot الخاص بك. الأمان هو عنصر أساسي للمستثمر المحترف.
#SeguridadCripto
1
75
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceSAFUFundTransferCompleted7499BTC
33,042 مشاهدات
724 يقومون بالنقاش
2
#BinanceRecovery90% of stolen assets
127,281 مشاهدات
162 يقومون بالنقاش
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
129,455 مشاهدات
711 يقومون بالنقاش
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
37,635 مشاهدات
436 يقومون بالنقاش
5
#CZSaysCompensationIsinPlaceUsersAreProtected
120,933 مشاهدات
1,351 يقومون بالنقاش
6
#IntelHasItsWorstDaySince1974
45,080 مشاهدات
682 يقومون بالنقاش
7
#TRMCambodianCasinosReceived$1.07BInCrypto
12,160 مشاهدات
69 يقومون بالنقاش
8
#USDCCirculationFallsAbout800MInSevenDays
68,341 مشاهدات
710 يقومون بالنقاش
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
14,440 مشاهدات
97 يقومون بالنقاش
10
#OpenAICutsFundraisingTargetBy$10B
3,542 مشاهدات
73 يقومون بالنقاش