

#giwa
giwa
4,305 مشاهدات
38 يقومون بالنقاش
رائج
جديد

·
--
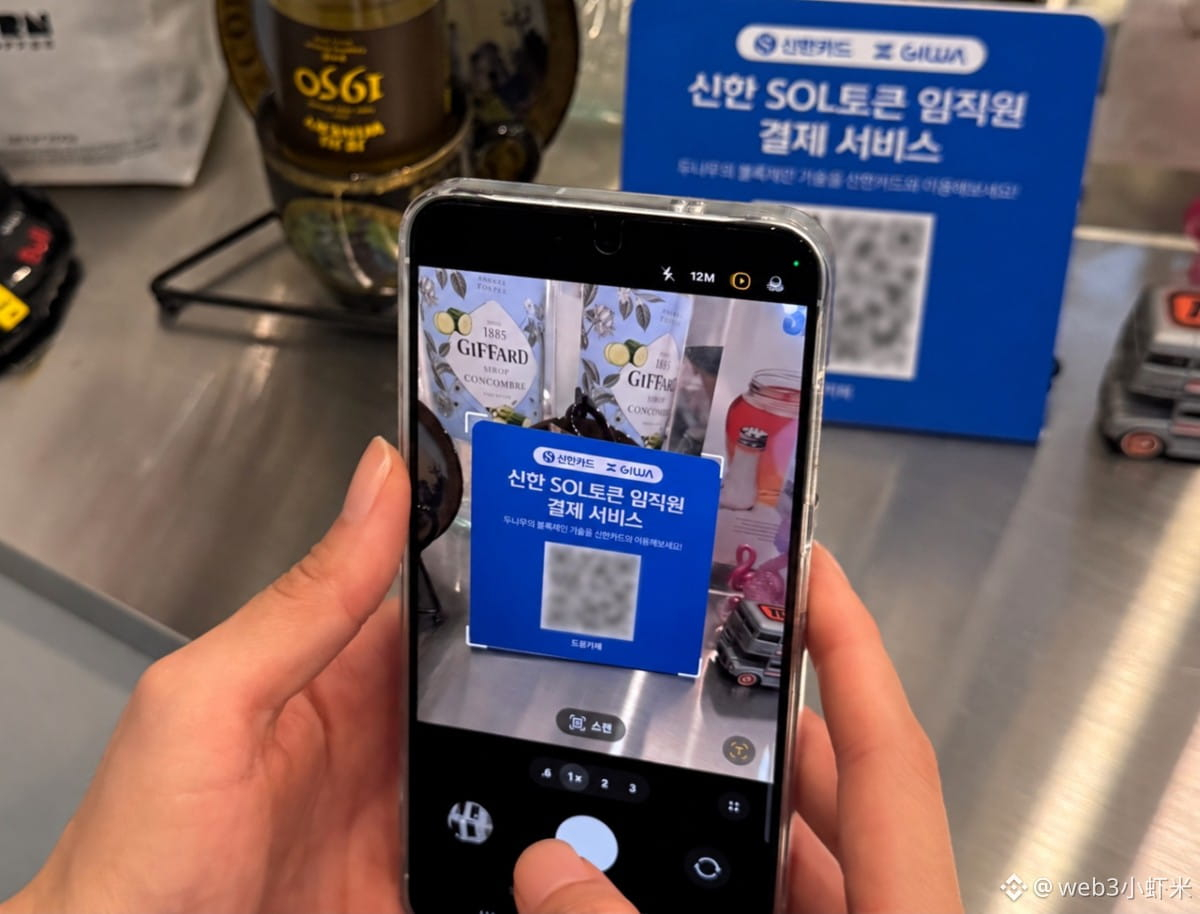
صادفتُ إعلانًا رسميًا مشتركًا من شركة شينهان كارد الكورية (Shinhan Card) ودونامو (Dunamu، مشغّلة منصة Upbit): تجربة ميدانية على سلسلة GIWA Chain العامة التابعة لدونامو، تجمع بين «إصدار العملة من شركة البطاقة والدفع المباشر من المحفظة». وهي أول شركة بطاقات تنفّذ ذلك.
أبرز التفاصيل: الاختبار في متجر بالطابق السفلي الأول من المقر الرئيسي، وسيبدأ الموظفون أولًا بتجربته؛ إذ يتلقون في GIWA Wallet رموزًا على السلسلة أصدرتها شينهان بنفسها، ثم يمسحون رمز QR في المتجر للدفع، من دون إدخال عنوان أو المرور بإجراءات التحويل. وعلى صعيد الأمان، تُستخدم «الختم/دوجانغ» (Dojang) للتحقق من الموظفين على السلسلة، ولا يمكن الدفع إلا من المحافظ المسجّلة مسبقًا — دونامو توفّر السلسلة، بينما تتولى شينهان بنفسها إصدار العملة وتشغيلها. وتقول الشركة إنها تسعى إلى إطلاق الخدمة تجاريًا في أسرع وقت ممكن بعد اكتمال الأطر التنظيمية، على أن توسّع نطاقها لاحقًا إلى متاجر أخرى وتربطها بسلاسل عالمية.
جهة إصدار بطاقات كورية تتولى بنفسها تشغيل الدفع بالمسح عبر QR في المتاجر — لم يصدر بعد قانون العملات المستقرة، لكن إجراءات الدفع خضعت بالفعل لاختبار أولي.
#韩国 #支付 #GIWA
4

🇰🇷 هل ستدخل الشركة الأم لـ Upbit في شراكة مع MoonPay، وتبدأ منصات التداول الكورية أيضًا في تقديم مدفوعات بالعملات المستقرة؟
في 21 أكتوبر، أعلنت MoonPay وDunamu (مشغّلة Upbit، أكبر منصة تداول في كوريا الجنوبية) عن توصلهما إلى اتفاق مبدئي للتعاون الاستراتيجي، مع توجه واضح:
🔹 المدفوعات العابرة للحدود وتحويل الأموال باستخدام العملات المستقرة
🔹 أدوات لإدارة خزائن الشركات
🔹 ربط شبكة MoonPay العالمية بسلسلة GIWA التابعة لـ Dunamu (وهي من الطبقة الثانية على إيثيريوم)، لمساعدة GIWA على التوسع خارج كوريا
انتبهوا إلى الصياغة: الحديث حاليًا عن «استكشاف فرص التعاون»، وليس عن منتج مطبّق بعد. ولم يُعلن عن جدول زمني محدد، أو العملات المستقرة التي ستُدعم، أو كيفية استخدام الكوريين لهذه الخدمات.
رأيي:
ما يثير الاهتمام في هذا الخبر ليس MoonPay، بل طموحات Upbit. اعتادت منصات التداول الكورية أن تحقق معظم أرباحها من رسوم التداول المحلية، لكنها الآن تبني سلسلة خاصة بها، ثم تبحث عن عملاق في خدمات الإيداع والسحب لربطها بالشبكات العالمية. وهذا يدل على أنها تريد التحول من «منصة للتداول» إلى «بنية تحتية للمدفوعات وتدفق الأموال».
لكن المشكلة القديمة في السلاسل التي تبنيها منصات التداول بنفسها لا تزال قائمة: لا يمكن حل مسألة وجود مستخدمين وتطبيقات حقيقية على السلسلة بمجرد إعلان شراكة. ولكي تنجح GIWA، لا بد من ظهور حجم حقيقي للمدفوعات لاحقًا.
ما رأيكم؟ هل إنشاء منصات التداول شبكات L2 خاصة بها لإجراء المدفوعات يلبي حاجة حقيقية، أم أنه مجرد قصة أخرى للسيطرة على السوق؟ 👇
#稳定币 #Upbit #MoonPay #GIWA
8

·
--
أبرمت MoonPay شراكة استراتيجية مع Dunamu، الشركة الأم لـ Upbit، لاستكشاف مجالات مدفوعات العملات المستقرة والتمويل المؤسسي وإدارة الأموال، كما تخططان لتوسيع بوابة الوصول الدولية إلى شبكة الطبقة الثانية لإيثيريوم GIWA. شركة مدفوعات تتصل بسلسلة عامة تابعة لمنصة تداول—في مسيرة العملات المستقرة إلى الخارج، القنوات أثمن من الشعارات. #稳定币 #MoonPay #GIWA
أبرمت MoonPay شراكة استراتيجية مع Dunamu، الشركة الأم لـ Upbit، لاستكشاف مجالات مدفوعات العملات المستقرة والتمويل المؤسسي وإدارة الأموال، كما تخططان لتوسيع بوابة الوصول الدولية إلى شبكة الطبقة الثانية لإيثيريوم GIWA. شركة مدفوعات تتصل بسلسلة عامة تابعة لمنصة تداول—في مسيرة العملات المستقرة إلى الخارج، القنوات أثمن من الشعارات. #稳定币 #MoonPay #GIWA
3

🚨 المحتالون يستبقون الإطلاق بينما تؤكد $GIWA عدم وجود أي تسريبات لـRPC! 🛡️
يبتكر المحتالون أساليب جديدة، ويختلقون روايات عن تسريبات لـRPC حول $GIWA قبل أن تصل الشبكة الرئيسية من الطبقة الثانية إلى الشبكة الفعلية. يعرف المستثمرون الأذكياء أنه كلما بدأت موجة الحماس بتغذية ادعاءات مبكرة عن استغلال بيانات مزيفة، تكون المؤسسات قد بدأت بالفعل في تتبّع تدفق الأوامر المحتمل. 🔍
حسم الفريق رسميًا الشائعات، مؤكّدًا عدم وجود أي تسريبات للبنية التحتية، ومُبقيًا إطلاق الشبكة الرئيسية محميًا ببروتوكولات موثّقة. 🛡️ لا تدع الجهات الخبيثة تدفعك إلى سحب رأس مالك من موقعه قبل انطلاق زخم السوق الحقيقي. 💡
💬 هل ستحافظ على أمان رأس مالك إلى حين التأكيد الرسمي للشبكة الرئيسية، أم ستقع في فخ الضجيج غير الموثّق حول الطبقة الثانية؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرِك. 🛡️
🏷️ #GIWA #Layer2 #CryptoSecurity #Crypto
🛡️ 👁️
1

·
--
【الشبكة الرئيسية لم تُطلق بعد، وتم خداع 2 مليون دولار من ETH! 🔥】
[🚀 进群跟进币圈安全事件](https://app.binance.com/uni-qr/MwYFhLo4)
حادثة أمان جديدة في مجال العملات المشفرة تستحق فعلًا أن ينتبه لها المستخدمون العاديون.
في الآونة الأخيرة، ظهر جسر عبر السلاسل وهمي ينتحل صفة جسر GIWA الخاص بالشبكة الرئيسية، ونتيجة لذلك تم خداع حوالي 1335 عنوانًا، بإجمالي خسائر يقارب 2 مليون دولار، أي حوالي 766 ETH.
أهم مشكلة هي:
الواقع أن الشبكة الرئيسية الحقيقية لـ GIWA لم يتم إطلاقها بعد.
أي أن المهاجمين قاموا أولًا بتزوير معلومات “الشبكة الرئيسية لـ GIWA” وجسر عبر السلاسل، ثم أغروا المستخدمين لتحويل ETH إليهم.
وبمجرد دخول الأموال إلى هذا الجسر المزيف، يمكن للمهاجمين تحويل الأصول مباشرة.
والأكثر لفتًا للانتباه أن DYORSWAP ذكرت أن عقودها الذكية لم يتم اختراقها، وهي الآن تتعقب منفذي نشر الجسر المزيف وكذلك مسارات تدفق الأموال ذات الصلة.
والقصة في الواقع تذكرنا بمشكلة واقعية جدًا:
احتيال العملات المشفرة لم يعد بالضرورة “سرقة المفتاح الخاص” فقط بهذه البساطة.
موقع رسمي مزيف، شبكة رئيسية مزيفة، جسر عبر سلاسل مزيف، وحتى رابط يبدو طبيعيًا تمامًا—كلها قد تجعلَك أنت من يتولى تحويل أصولك إلى المحتالين.
📌 لذلك، في المرة القادمة عند مواجهة سلسلة عامة جديدة أو مشروع جديد أو جسر عبر سلاسل جديد، لا تتسرع أبدًا بمجرد رؤية “تم إطلاق الشبكة الرئيسية” والقيام بالعملية.
تحقق أولًا من القنوات الرسمية ومن التأكد أن الشبكة الرئيسية قد تم إطلاقها فعلًا، ثم تحقق من عنوان العقد ومعلومات الجسر عبر السلاسل.
في عالم التشفير، كثيرًا ما تكون أخطر الأشياء ليست أنك لا تعرف كيف تعمل، بل أنك تتحرك بسرعة كبيرة.
#GIWA
【الشبكة الرئيسية لم تُطلق بعد، وتم خداع 2 مليون دولار من ETH! 🔥】
🚀 进群跟进币圈安全事件
حادثة أمان جديدة في مجال العملات المشفرة تستحق فعلًا أن ينتبه لها المستخدمون العاديون.
في الآونة الأخيرة، ظهر جسر عبر السلاسل وهمي ينتحل صفة جسر GIWA الخاص بالشبكة الرئيسية، ونتيجة لذلك تم خداع حوالي 1335 عنوانًا، بإجمالي خسائر يقارب 2 مليون دولار، أي حوالي 766 ETH.
أهم مشكلة هي:
الواقع أن الشبكة الرئيسية الحقيقية لـ GIWA لم يتم إطلاقها بعد.
أي أن المهاجمين قاموا أولًا بتزوير معلومات “الشبكة الرئيسية لـ GIWA” وجسر عبر السلاسل، ثم أغروا المستخدمين لتحويل ETH إليهم.
وبمجرد دخول الأموال إلى هذا الجسر المزيف، يمكن للمهاجمين تحويل الأصول مباشرة.
والأكثر لفتًا للانتباه أن DYORSWAP ذكرت أن عقودها الذكية لم يتم اختراقها، وهي الآن تتعقب منفذي نشر الجسر المزيف وكذلك مسارات تدفق الأموال ذات الصلة.
والقصة في الواقع تذكرنا بمشكلة واقعية جدًا:
احتيال العملات المشفرة لم يعد بالضرورة “سرقة المفتاح الخاص” فقط بهذه البساطة.
موقع رسمي مزيف، شبكة رئيسية مزيفة، جسر عبر سلاسل مزيف، وحتى رابط يبدو طبيعيًا تمامًا—كلها قد تجعلَك أنت من يتولى تحويل أصولك إلى المحتالين.
📌 لذلك، في المرة القادمة عند مواجهة سلسلة عامة جديدة أو مشروع جديد أو جسر عبر سلاسل جديد، لا تتسرع أبدًا بمجرد رؤية “تم إطلاق الشبكة الرئيسية” والقيام بالعملية.
تحقق أولًا من القنوات الرسمية ومن التأكد أن الشبكة الرئيسية قد تم إطلاقها فعلًا، ثم تحقق من عنوان العقد ومعلومات الجسر عبر السلاسل.
في عالم التشفير، كثيرًا ما تكون أخطر الأشياء ليست أنك لا تعرف كيف تعمل، بل أنك تتحرك بسرعة كبيرة.
#GIWA
219

·
--
هابط
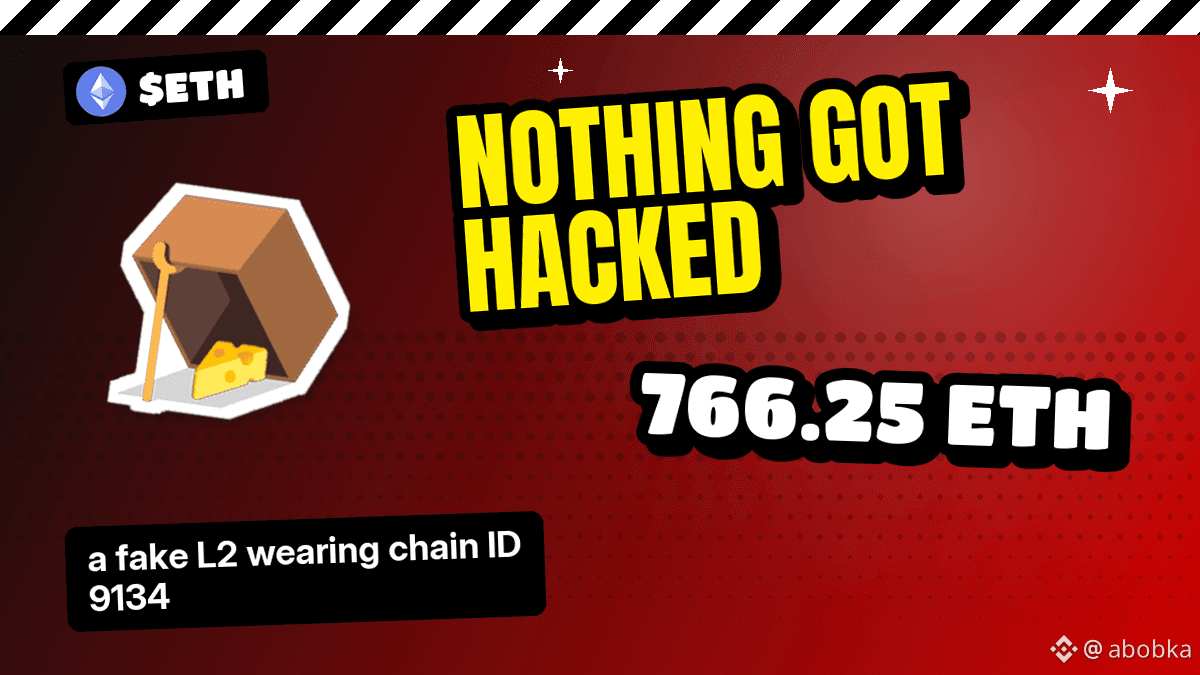
766.25 $ETH
{spot}(ETHUSDT)
تم استنزافه من أكثر من 1,335 محفظة، ولم يتم اختراق عقد واحد
احتيالون أنشؤوا شبكة GIWA mainnet مزيفة
ومنحوها chain ID 9134، وهو المخصص لـ Upbit's L2
وقام DEX بإدراجها كشبكة mainnet حقيقية، ثم قام الناس بالربط عبرها
رقم الـ chain ID هو مجرد تسمية. يمكن لأي شخص كتابة 9134
عاد أكثر من 200 ETH كتعويضات، وخسائر أصغر بنسبة ثابتة 40%
(أرقام الخسائر تأتي من DYORSWAP نفسها)
حساب GIWA الخاص على X: لم يتم إطلاق mainnet بعد، ابقَ آمنًا من عمليات الاحتيال، "DYOR"
DEX الذي تم خداعه اسمه حرفيًا DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
766.25 $ETH
تم استنزافه من أكثر من 1,335 محفظة، ولم يتم اختراق عقد واحد
احتيالون أنشؤوا شبكة GIWA mainnet مزيفة
ومنحوها chain ID 9134، وهو المخصص لـ Upbit's L2
وقام DEX بإدراجها كشبكة mainnet حقيقية، ثم قام الناس بالربط عبرها
رقم الـ chain ID هو مجرد تسمية. يمكن لأي شخص كتابة 9134
عاد أكثر من 200 ETH كتعويضات، وخسائر أصغر بنسبة ثابتة 40%
(أرقام الخسائر تأتي من DYORSWAP نفسها)
حساب GIWA الخاص على X: لم يتم إطلاق mainnet بعد، ابقَ آمنًا من عمليات الاحتيال، "DYOR"
DEX الذي تم خداعه اسمه حرفيًا DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
3
83

🚨 يسرق المحتالون GIWA المزيف 2 مليون دولار
أطلق المحتالون شبكة رئيسية مزيفة لـ GIWA واستخدموا جسرًا احتياليًا لنقل حوالي 768 ETH.
📊 في البداية، اعتبر DYORSWAP الشبكة شرعية لأن المهاجمين نسخوا معرف السلسلة الصحيح 9134.
لا يزال GIWA قيد الاختبار، ويستعد DYORSWAP لتعويض المستخدمين المتضررين.
#GIWA
🚨 يسرق المحتالون GIWA المزيف 2 مليون دولار
أطلق المحتالون شبكة رئيسية مزيفة لـ GIWA واستخدموا جسرًا احتياليًا لنقل حوالي 768 ETH.
📊 في البداية، اعتبر DYORSWAP الشبكة شرعية لأن المهاجمين نسخوا معرف السلسلة الصحيح 9134.
لا يزال GIWA قيد الاختبار، ويستعد DYORSWAP لتعويض المستخدمين المتضررين.
#GIWA
أطلق المحتالون شبكة رئيسية مزيفة لـ GIWA واستخدموا جسرًا احتياليًا لنقل حوالي 768 ETH.
📊 في البداية، اعتبر DYORSWAP الشبكة شرعية لأن المهاجمين نسخوا معرف السلسلة الصحيح 9134.
لا يزال GIWA قيد الاختبار، ويستعد DYORSWAP لتعويض المستخدمين المتضررين.
#GIWA
71
·
--
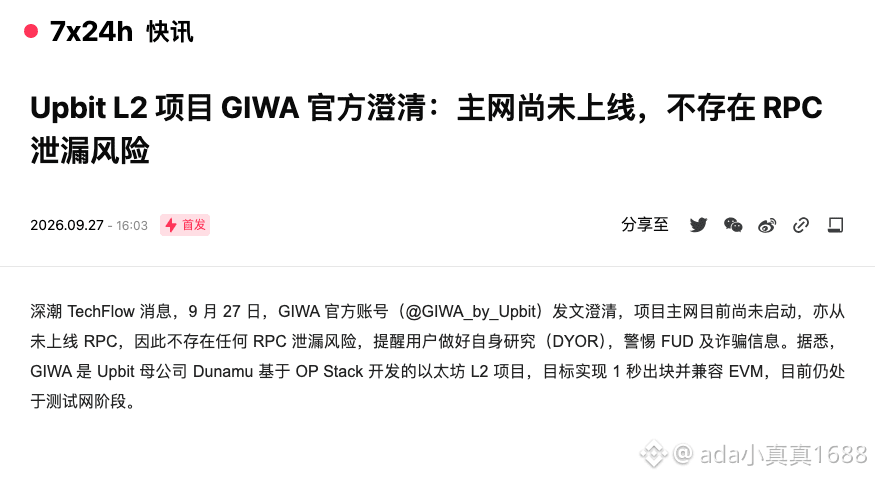
الآن، فإن أي مدخل يتصل بادّعاء “GIWA الشبكة الرئيسية” قد يكون مخاطرة بإرسال محفظتك إلى الخطر: بحسب ما صرّح به الموقع الرسمي، فإن هذه الشبكة الرئيسية لم يتم إطلاقها أصلًا.
في 27 سبتمبر، أوضح حساب GIWA الرسمي أن المشروع ما يزال في مرحلة شبكة الاختبار (Testnet)، ولم يتم إطلاق الشبكة الرئيسية أبدًا، وبالتالي لا توجد ما يُسمّى بـ“تسرّب RPC الخاص بالشبكة الرئيسية”.
تُدرج الوثائق الرسمية حاليًا فقط GIWA Sepolia، ومعرّف السلسلة (Chain ID) هو 91342؛ أما خانة الشبكة الرئيسية فما زالت مكتوبًا فيها “قيد التطوير”. كذلك، يعرض الموقع عبارة “GIWA Mainnet” وتبدو الأيقونة مشابهة، لكن ذلك لا يثبت أنها صادرة عن الجهة الرسمية.
أكثر نقطة يسهل الوقوع فيها هي هنا: كثيرون يكتفون بالنظر إلى اسم المشروع دون التحقق من حالة الشبكة. أي RPC غريب، أو جسر بين السلاسل، أو مدخل شحن—فقط لأنه يدّعي أنه يعمل على شبكة GIWA الرئيسية—يجب أن تتوقف وتتريّث أولًا.
إن كنت تريد التحقق الحقيقي، فابدأ بالتحقق من النطاق الرسمي، ثم قارن معرّف السلسلة وعنوان العقد.
#GIWA
261

·
--
نظام بيئي من الدرجة الثانية في كوريا الجنوبية: GIWA يُثبّت سيولة عميقة في DEX ويدمج TCG 🚀 🌊
يقوم سوق التجزئة في كوريا الجنوبية بهدوء بوضع الأسس لاندفاعة سيولة ضخمة، حيث يُكمل بروتوكول DEX الرائد GIWATER تكامل بطاقة TCG الأساسية. 📊 مدعومًا بـ Ethereum Layer 2 تم حضنه جنبًا إلى جنب مع بورصة من الطراز الأول، يدمج هذا التحرك بين عشوائية قابلة للتحقق وتوزيع الأصول بشكل أصيل.
ومع التوسعات المستقبلية التي تستهدف RWA وتدفق الأوامر القابل للتحصيل، يتم إنشاء مسارات الحفظ المؤسسي تمهيدًا لأحداث بلوكتشين إقليمية كبرى. ⚡ يراقب رأس المال الذكي عن كثب مدى سرعة استيعاب هذا النظام البيئي لحجم تجارة التجزئة المحلية.
💬 هل سيثير هذا المحور لتوفّر سيولة L2 الانفجار الإقليمي الكبير التالي في المقتنيات الواقعية، أم أنك تنتظر زخم الإطلاق على الشبكة الرئيسية؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #GIWA #Layer2 #Crypto #DEX #Ethereum
🔥 ⚡
2
·
--
🚨 تنفي GIWA تسريبات شبكة mainnet مع توسّع استهداف FUD للنظام البيئي 🛡️
أكدت الفرقة الخاصة بـ $GIWA رسميًا ما يخص ضجيج السوق الأخير. شبكة الـ mainnet الخاصة بمبادرة L2 على هذه المنصة من الفئة الأولى لا تزال متوقفة، ما يلغي تمامًا المزاعم بوجود تسريبات RPC نشطة أو أي اختراقات أمنية. 🔍
من منظور تدفق الأوامر، غالبًا ما تُستخدم FUD الاصطناعية لإحداث تشوهات بنيوية مؤقتة وخلق سيولة خصم مصطنعة قبل النشر الفعلي للشبكة. 📌 يعمل رأس المال المؤسسي فقط وفق معالم مُتحقَّق منها وليس وفق استغلالات غير مؤكدة، ما يحافظ على ثبات حدود المخاطر بينما تعود وضوح السوق. 💡
💬 كيف تقوم بفلترة الضجيج عن التحديثات البنيوية الحقيقية خلال دورات ما قبل الإطلاق؟ 👇
⚠️ ليست نصيحة مالية. تحكّم دائمًا في مخاطرك. 🛡️
🏷️ #GIWA #Layer2 #MarketSecurity #Crypto
🛡️ 🔍
11
·
--
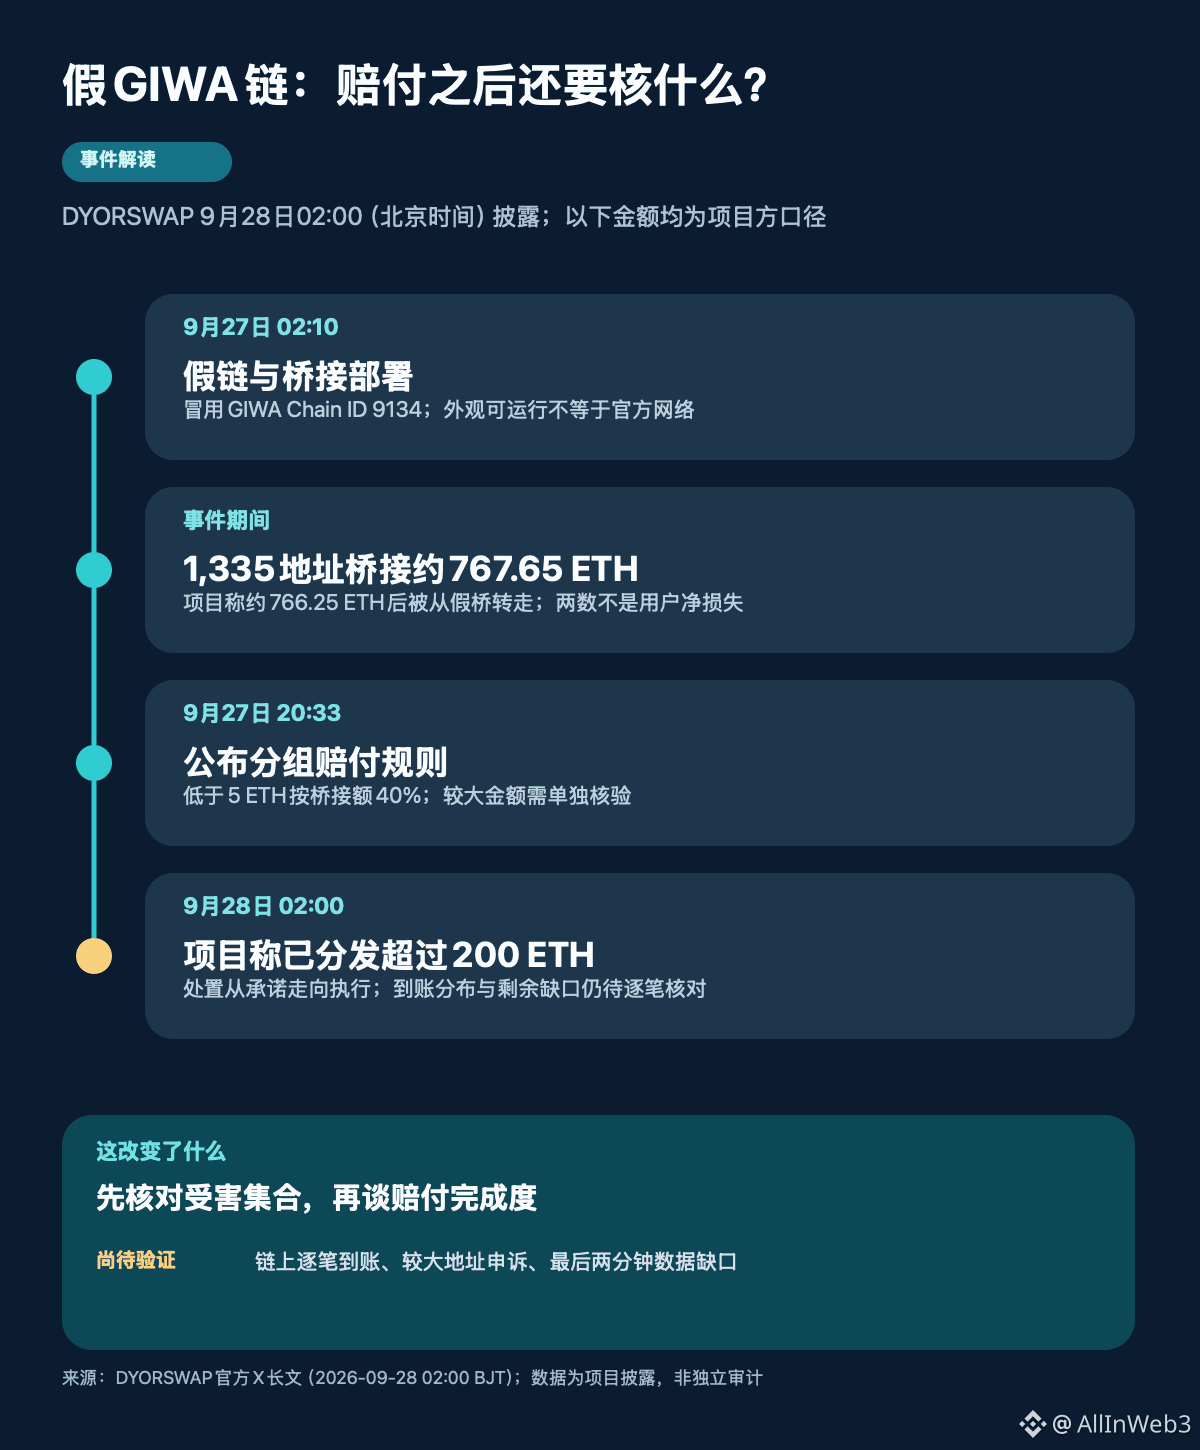
#GIWA #跨链安全 كانت قضية السلسلة المزيفة الأكثر قابلية لأن تُضلَّك بمجرد رقم واحد: DYORSWAP يقول إنه تم التعويض بأكثر من 200 ETH، فيسأل الناس: هل أصبحت الخسارة قد قاربت على الالتمام؟ برأيي، الأهم الآن ليس احتساب نسبة تعويض تبدو جميلة أولاً، بل فهم أي الأصول تنتمي إلى أي مجموعة من الضحايا، وما إذا كانت كل دفعة تعويض قد وصلت فعلاً.
الخط الزمني هو الذي يحدّد هاتين النقطتين، لذلك لا يمكن خلطهما معاً. بحسب إفصاح جديد من الجهة المالكة للمشروع، جرى نشر الشبكة والجسر اللذين استُخدما بالاحتيال عبر GIWA Chain ID 9134 في 27 سبتمبر الساعة 02:10 بتوقيت بكين؛ ويمكن لهذه الشبكة أن تعمل، وأن تكتب دفعات معاملات داخل الإيثيريوم، ويمكن للمستخدمين إجراء التداول عليها. وليست مجرد صفحة ويب مزيفة تُعرض فقط. حوالي 1,335 عنواناً قاموا بتحويل ما يقارب 767.65 ETH إلى الجسر، ووفقاً للمشروع فقد تم لاحقاً تحويل حوالي 766.25 ETH منها. هذان رقمان يمثلان إجمالي الجسر، ولا يعادلان بالضرورة صافي الخسارة المُحددة لكل حساب على حدة.
في السابق كانت الأخبار تتوقف عند “سيتم التعويض” وقواعد التعويض: العناوين المتأثرة التي تقل قيمة جسرها عن 5 ETH تُعالج بنسبة 40% من مبلغ الجسر، بينما المبالغ الأكبر تتطلب تحققاً منفصلاً. اليوم تدفع هذه المقالة الطويلة معالجة الأمر خطوة إضافية: DYORSWAP يدّعي أنه وزّع أكثر من 200 ETH على المستخدمين، ويقدّم مدخلاً يمكن التحقق منه على السلسلة للحصول على معلومات التعويض. لكن “ادّعت الجهة أنها وزّعت” و“تم تأكيد فجوة كل ضحية فعلياً” أمران مختلفان؛ كما أن قسمة 200 على 766.25 لا يمكن تسميتها مباشرةً “نسبة تعويض إجمالية”، لأن البسط والمقام قد لا يطابقان نفس الفئة ونفس معيار الحساب.
والأكثر جدارة بالملاحظة هو أن الفريق يقول إنهم أعادوا بناء حالة الجسر والتداول وحالة “حوض الأموال” اعتماداً على دفعات المعاملات التي تم نشرها مسبقاً على الإيثيريوم عبر السلسلة المزيفة، بينما لم تُسجَّل على السلسلة المعاملات التي حدثت قبل إيقاف التشغيل بنحو دقيقتين، ما ترك فجوة في البيانات. تقديري أن المرحلة التالية الحاسمة في هذه الحادثة ليست تكرار مدى واقعية السلسلة المزيفة، بل ما إذا كانت قائمة التعويض يمكن أن تُطابق سحباً بسحب من طرف خارجي: مجموعة عناوين الضحايا، أسباب الاستبعاد، نتائج الاعتراضات الخاصة بالمبالغ الكبيرة، ومعاملات الوصول الفعلية—هل يمكن أن تتكوّن كلها من نفس “السجل القابل للمراجعة”؟
وهناك حدود أيضاً. الأرقام التي قدمها المشروع حالياً—1335 و767.65 و766.25 و“تم التعويض بأكثر من 200 ETH”—يجب التعامل معها أولاً كمعايير كشف من جهته. سلوك المحفظة قد يقدّم أدلة، لكنه لا ينبغي أن يكون كافياً وحده للحكم بأن العنوان تابع للمهاجم لمجرد أنه أودع مبكراً أو قام بجسر بمبالغ كبيرة. إذا أمكن لاحقاً ربط المعاملات التفصيلية المنشورة بوضوح مع قائمة ضحايا كاملة، فسأرفع من تقديري لمدى تقدم التنفيذ؛ أما إذا ظلت القائمة غير قابلة للمطابقة لفترة طويلة، حتى زيادة إجمالي التعويض لن تكون كافية لإثبات إتمامه بعدالة.
إذا كنت من المستخدمين المتأثرين، أيهما تراه أهم: نشر طريقة الحساب التفصيلية ولكن بشكل مجهول الهوية أولاً، أم الإسراع في وصول التعويض؟ خصوصاً عند غياب البيانات في الدقائق الأخيرة، ما معيار الإثبات الذي ستقبل به كبديل؟
1
1
207
لم تُطْلِقَ “Mạng $ETH ” بعد على الإطلاق. ومع ذلك، سبق أن قام شخصٌ ما بتجهيز نسخةٍ مزيفة كاملة بهدف سحب الأموال الحقيقية من المستخدمين.
GIWA، مشروع Layer 2 على Ethereum الذي تقف خلفه منصة Upbit، ما زال جارِيًا في مرحلة الاختبار — فـ mainnet الحقيقي لم يعمل فعليًا من قبل. قام المحتالون ببناء نسخة مزيفة من “GIWA Mainnet” مع جسر bridge مزيف، مما جعل مستخدمي DyorSwap يظنون أنها حقيقية ثم يقومون بتحويل أموالهم إلى المنصة وينتهي بهم الأمر بخسارة كل شيء.
أكدت DyorSwap أن هذه سلسلة مزيفة أنشأها المحتالون وليست خطأ من GIWA، وستستخدم صندوق الخزينة الخاص بها لتعويض المستخدمين المتضررين.
تنفي GIWA حدوث أي تسريب لـ RPC وتُعيد التأكيد: إن mainnet الحقيقي الخاص بهم لم يتم إطلاقه بعد.
لم يتم الإعلان حتى الآن عن مبلغ الخسائر المحدد، كما أن هوية الشخص الذي أنشأ النسخة المزيفة ما زالت غير واضحة.
الحديث عن المشروع على X بشكل كبير لا يعني أنه متاح بالفعل ليتم الضغط على bridge.
الأمر الذي يستحق المتابعة اليوم: هل ستُعلن DyorSwap عن رقم التعويض المحدد أم لا.
ملاحظة شخصية وليست نصيحة استثمارية.
#ETH #Crypto #GIWA #Scam #Web3
97
·
--
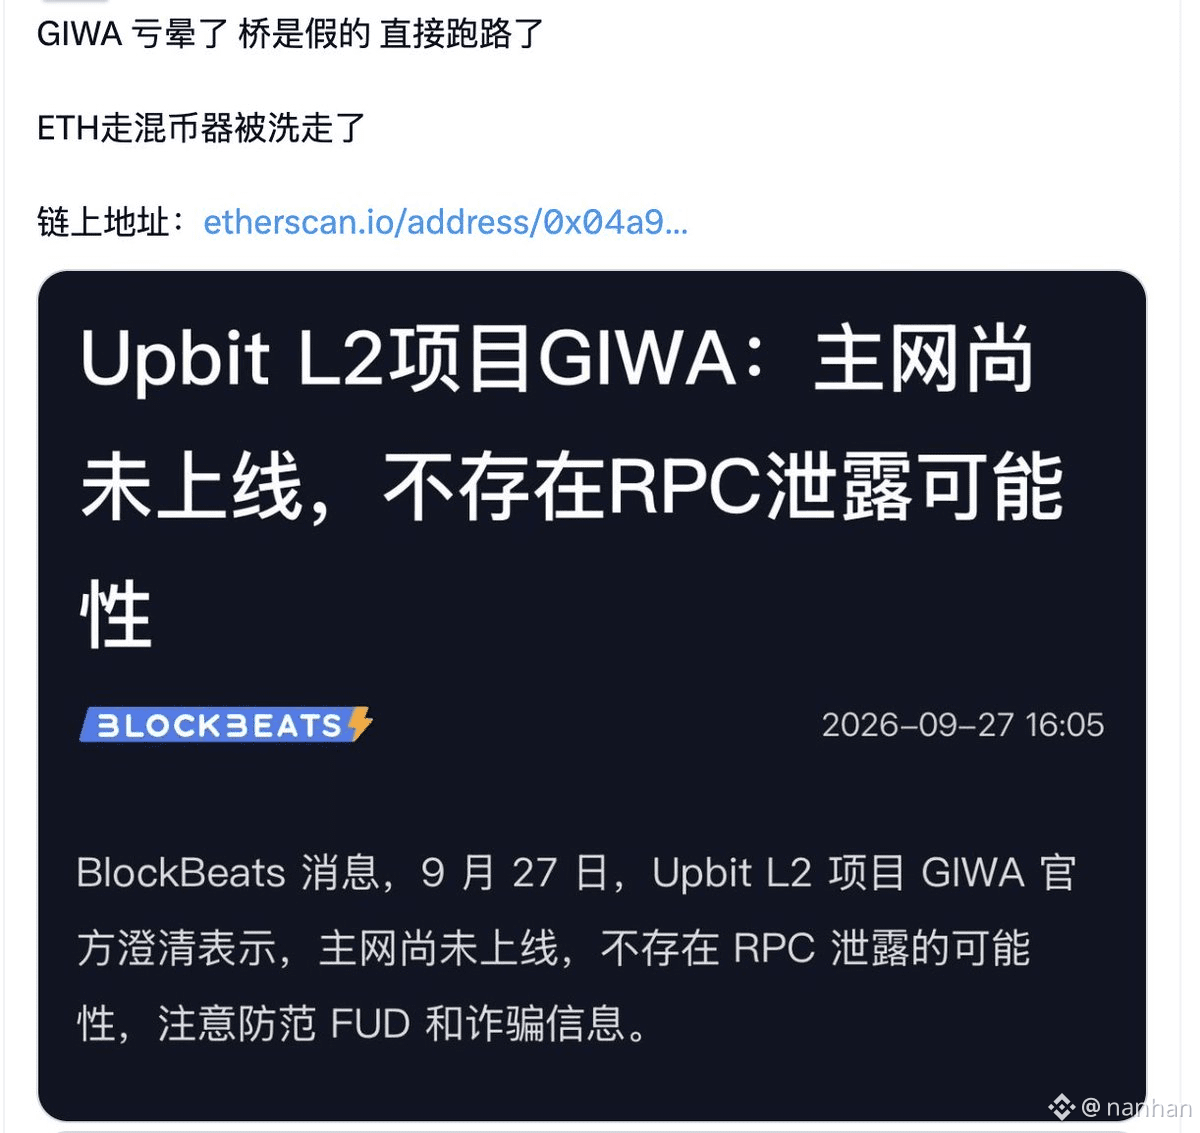
عمليات احتيال عبر «شبكات تبديل» و«جسور عبر السلاسل الزائفة» من GIWA، لا نعرف فقط كم عدد الأشخاص الذين تعرضوا للأذى
سلسلة جديدة، لم تعلنها المواقع الرسمية حتى، ومع ذلك يندفع الناس إلى الداخل—من Robinhood وArc يبدو أن بعض الأشخاص ظنوا أنهم وجدوا «رمز ثروة» جديدًا، خصوصًا من لديهم بعض الخبرة التقنية الصغيرة. لكنهم لا يدركون أن الذي يغرق غالبًا هو السباحون أنفسهم.
يستحق أني أحمق… لقد نجوت من كثير من الكوارث
$BTC #GIWA $ETH
{spot}(BTCUSDT)
عمليات احتيال عبر «شبكات تبديل» و«جسور عبر السلاسل الزائفة» من GIWA، لا نعرف فقط كم عدد الأشخاص الذين تعرضوا للأذى
سلسلة جديدة، لم تعلنها المواقع الرسمية حتى، ومع ذلك يندفع الناس إلى الداخل—من Robinhood وArc يبدو أن بعض الأشخاص ظنوا أنهم وجدوا «رمز ثروة» جديدًا، خصوصًا من لديهم بعض الخبرة التقنية الصغيرة. لكنهم لا يدركون أن الذي يغرق غالبًا هو السباحون أنفسهم.
يستحق أني أحمق… لقد نجوت من كثير من الكوارث
$BTC #GIWA $ETH
411
·
--
#GIWA #链上安全 يبدو أن رقم سلسلة (Chain ID) صحيحًا، فهل يمكن للأصول أن تعبر بأمان؟ تقدم أزمة GIWA اليوم مثالًا صارخًا: الحلقة الأكثر خطورة قد لا تكون عند ظهور تحذير من المحفظة، بل عندما يعتقد المستخدم والتطبيق أنهما قد تحققا من هوية الشبكة لديهما.
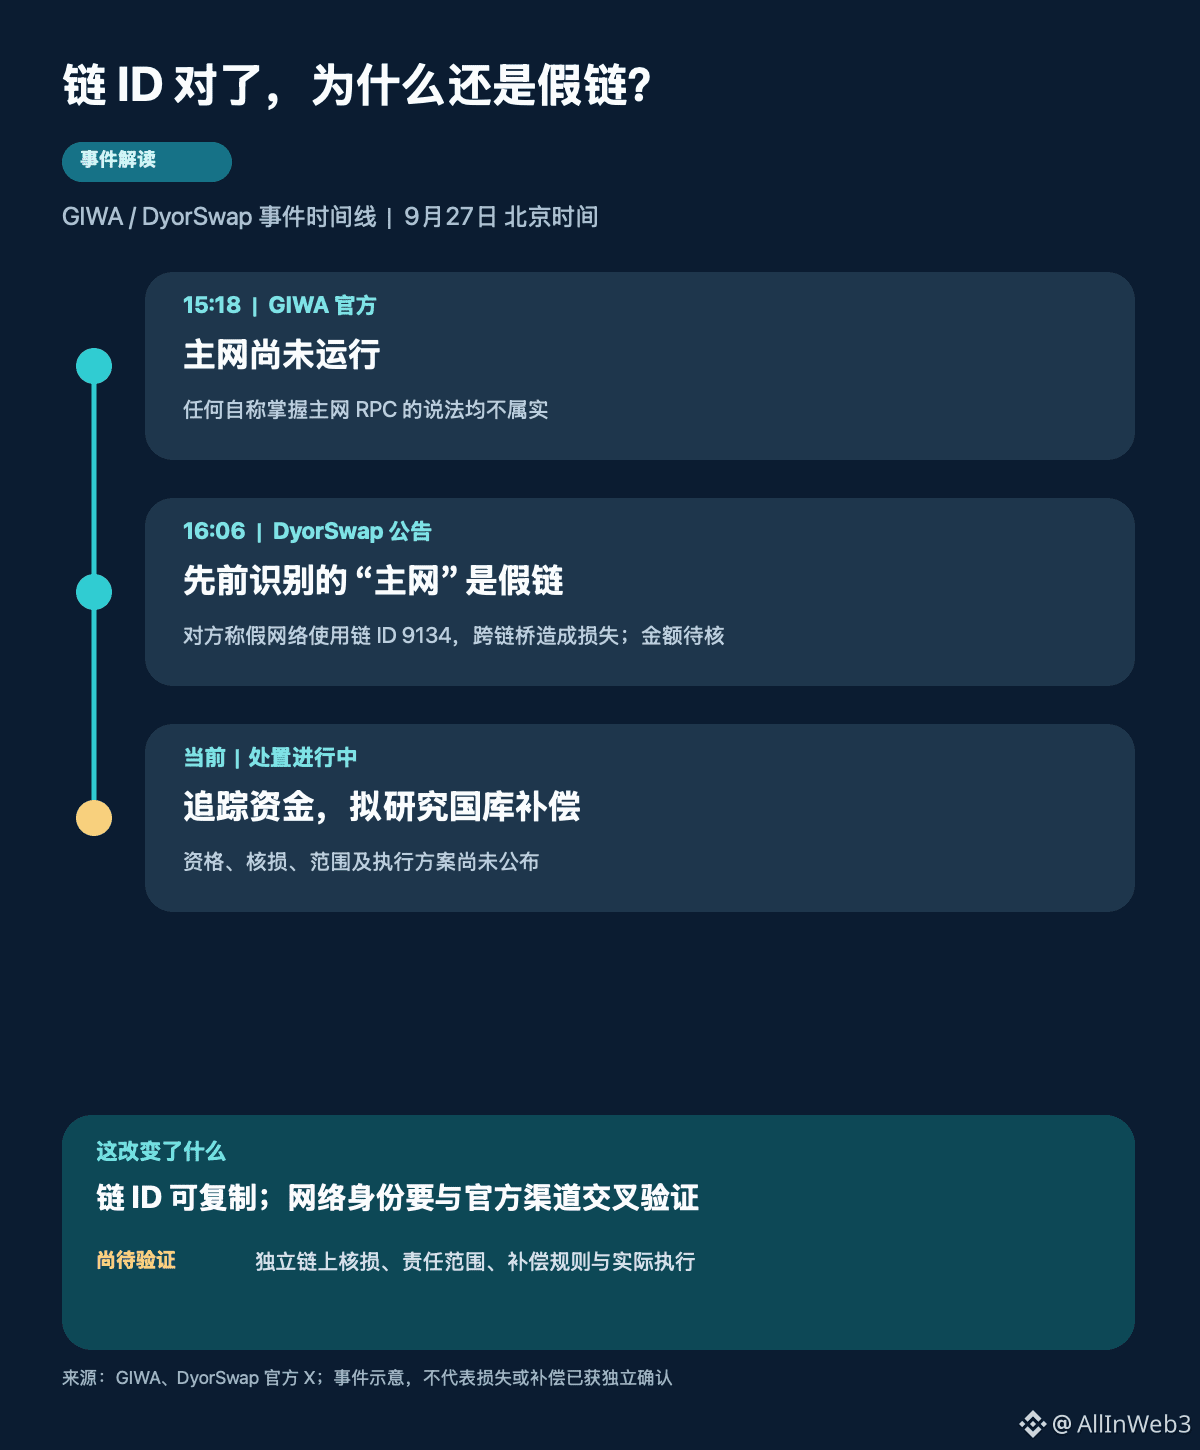
لنرتب الخط الزمني أولًا. في بكين وقت 27 سبتمبر الساعة 15:18، صرّحت مؤسسة GIWA الرسمية بوضوح أن الشبكة الرئيسية (Mainnet) غير قيد التشغيل حاليًا، وأن أي منشورات تدّعي امتلاك وصول إلى RPC لشبكة GIWA الرئيسية ليست صحيحة، مع التنبيه إلى التحقق من عقد التفاعل (interact contract). في الساعة 16:06، نشرت DyorSwap إعلانًا عن حادث أمني: كانت «شبكة GIWA الرئيسية» التي تعرّفت عليها سابقًا في الواقع سلسلة مزيفة تم إنشاؤها من قبل المحتالين. وذكرت الشركة أن الشبكة المزيفة استخدمت Chain ID 9134، ما جعل التحقق الأولي يبدو موثوقًا؛ وقد ترتبت خسائر كبيرة عبر جسر تبادل/ربط عبر السلاسل (cross-chain bridge) ذي الصلة. جاءت هذه الادعاءات حول الخسائر من DyorSwap، وما زالت الأرقام الدقيقة والعناوين وسلسلة المسؤولية قيد التحقق المستقل.
الأمر الذي يستحق الانتباه فعلًا ليس ما إذا كان رقم واحد قد تم إدخاله بشكل صحيح. إن Chain ID لا يخبر إلا المحفظة بالشبكة ذات الرقم المعرّف التي تتفاعل معها؛ ولا يمكنه وحده إثبات أن RPC تابع رسميًا للمشروع، ولا ضمان أن عقد الجسر والواجهة الأمامية (الفرونت إند) ومسار الأموال فعليًا هو ما يدعيه المحتال. يمكن للمحتالين تمامًا نسخ إعداد يبدو صحيحًا، ثم يدفعون المستخدمين لعبور السلاسل برسالة سردية مفادها أن «الشبكة الرئيسية تم تشغيلها». الوثائق الرسمية لـ GIWA المتاحة حاليًا تشير إلى شبكة اختبار Sepolia، بينما لا تزال الصفحة الرئيسية تحمل وسم «قيد التطوير»؛ كون شبكة الاختبار تعمل وأنه يمكن استقبال الأصول الحقيقية بأمان على الشبكة الرئيسية أمران مختلفان.
تقديري هو أن ما انكشف هذه المرة يتمثل في ضغط «مسؤولية التحقق» إلى نقطة واحدة: الحالة الرسمية للمشروع، الشبكة التي توفرها الواجهة الأمامية للتطبيق، عقد جسر الربط عبر السلاسل، وصفحة تأكيد المحفظة. إذا لم تتطابق هذه العناصر مستقلة عن بعضها، فإن السماح يتم استكماله بمجرد Chain ID، ويصبح التحقق شكليًا. وقد أشارت DyorSwap إلى أنها ستتواصل مع فريق الأمان لتتبع الأموال وحفظ الأدلة، وستدرس استخدام تعويض من الخزانة (الـ treasury). هذا مجرد خطة للتعامل، وليس تأكيدًا بعد بأهلية التعويض أو مبالغ التعويض أو توقيته.
الخطوة التالية التي يجب النظر إليها ليست من يعتذر أولًا، بل العناوين التي يمكن التحقق منها، والمعاملات، ونطاق المتضررين، وقواعد التعويض، فضلًا عن التنفيذ الفعلي. إذا أظهر تتبع السلسلة أن المسار المتأثر لا يطابق ما ورد في الإعلان، فسأعدّل حكمِي على آلية الحادث؛ وإذا تم نشر عملية تحقق كاملة يمكن الرجوع إليها، فسأغير كذلك تقييمِي لمخاطر الضبط/التحكم اللاحق. برأيك، قبل إطلاق منتج عبر السلاسل لشبكة جديدة، ما الذي لا يمكن الاستغناء عنه: التحقق من مصدر الشبكة الرسمية، أم المراجعة المستقلة لعقد الجسر ومسار الأموال؟
1
15


·
--
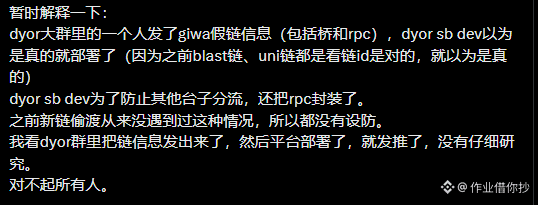
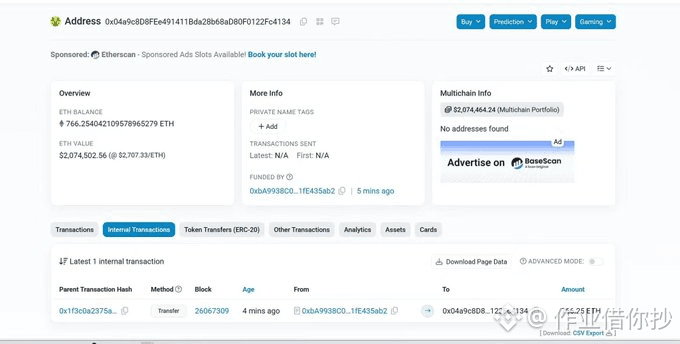
الكسل أنقذني
صباحًا قال الشريك الرسمي لـ GIWA إن ذلك خبر كاذب
لكن المنطقة الصينية ما زالت مليئة بأشخاص اندفعوا بقوة، وكثير منهم ما زالوا من فئة P في BSC
والنتيجة أن الـ RPC المزيف استولى على 766 ETH وهرب #GIWA
الكسل أنقذني
صباحًا قال الشريك الرسمي لـ GIWA إن ذلك خبر كاذب
لكن المنطقة الصينية ما زالت مليئة بأشخاص اندفعوا بقوة، وكثير منهم ما زالوا من فئة P في BSC
والنتيجة أن الـ RPC المزيف استولى على 766 ETH وهرب #GIWA
صباحًا قال الشريك الرسمي لـ GIWA إن ذلك خبر كاذب
لكن المنطقة الصينية ما زالت مليئة بأشخاص اندفعوا بقوة، وكثير منهم ما زالوا من فئة P في BSC
والنتيجة أن الـ RPC المزيف استولى على 766 ETH وهرب #GIWA
1
424

·
--
MoonPay تتواصل مع الشركة الأم لـUpbit: محادثات أولية حول العملات المستقرة، وطموح لتوسيع الشبكة عالميًاليس إعلانًا عن إطلاق، بل «استكشاف مشترك».
في بيان رسمي صدر في 20 أكتوبر، أعلنت MoonPay أنها تجري محادثات بشأن شراكة استراتيجية مع Dunamu، الشركة الأم لـUpbit، في ثلاثة مجالات: المدفوعات العابرة للحدود وتحويل الأموال باستخدام العملات المستقرة، وإدارة الخزينة للشركات، وربط شبكة GIWA، وهي شبكة الطبقة الثانية لإيثيريوم التابعة لـDunamu، بشبكة MoonPay العالمية. وخلاصة ما قاله لي بو غون، المسؤول عن منطقة آسيا والمحيط الهادئ: لكي تصبح العملات المستقرة بنية تحتية مالية عالمية، لا بد من ربطها بالعمليات المالية الفعلية للشركات.
لنضع الحدود بوضوح منذ البداية: لا اسم لمنتج، ولا موعد إطلاق، ولا شروط مالية؛ والبيان الصحفي يتحدث عن «التعرّف معًا إلى الفرص واستكشافها». وفي كوريا الجنوبية، لا تزال Dunamu تتفاوض مع Naver Financial على اندماج عبر مبادلة الأسهم لإطلاق مدفوعات بالعملات المستقرة، كما أن إطار العملات المستقرة بالوون الكوري (القانون الأساسي للأصول الرقمية) لم يصدر بعد. قد تطول قائمة مجالات التعاون، لكن ما سيتحقق منها فعليًا مسألة أخرى.
MoonPay تتواصل مع الشركة الأم لـUpbit: محادثات أولية حول العملات المستقرة، وطموح لتوسيع الشبكة عالميًا
ليس إعلانًا عن إطلاق، بل «استكشاف مشترك».
في بيان رسمي صدر في 20 أكتوبر، أعلنت MoonPay أنها تجري محادثات بشأن شراكة استراتيجية مع Dunamu، الشركة الأم لـUpbit، في ثلاثة مجالات: المدفوعات العابرة للحدود وتحويل الأموال باستخدام العملات المستقرة، وإدارة الخزينة للشركات، وربط شبكة GIWA، وهي شبكة الطبقة الثانية لإيثيريوم التابعة لـDunamu، بشبكة MoonPay العالمية. وخلاصة ما قاله لي بو غون، المسؤول عن منطقة آسيا والمحيط الهادئ: لكي تصبح العملات المستقرة بنية تحتية مالية عالمية، لا بد من ربطها بالعمليات المالية الفعلية للشركات.
لنضع الحدود بوضوح منذ البداية: لا اسم لمنتج، ولا موعد إطلاق، ولا شروط مالية؛ والبيان الصحفي يتحدث عن «التعرّف معًا إلى الفرص واستكشافها». وفي كوريا الجنوبية، لا تزال Dunamu تتفاوض مع Naver Financial على اندماج عبر مبادلة الأسهم لإطلاق مدفوعات بالعملات المستقرة، كما أن إطار العملات المستقرة بالوون الكوري (القانون الأساسي للأصول الرقمية) لم يصدر بعد. قد تطول قائمة مجالات التعاون، لكن ما سيتحقق منها فعليًا مسألة أخرى.
15

عرض الترجمة
MoonPay Dunamu hợp tác stablecoin GIWA expansion
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
MoonPay Dunamu hợp tác stablecoin GIWA expansion
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
17

😎 نهاركم سعيد يا أصدقاء! تخيلوا ماذا كان سيحدث لو أن بلوكتشين BTC تم إرجاعه شهرًا إلى الوراء، وZano فعلت ذلك أيضًا!
🤑 BTC 83268$
🤑 ETH 2675$
🤑 SOL 119$
🤑 GRAM 1.65$
💰 حاليًا، تمتلك شركة Strategy 846 000 BTC، وهذا ليس سوى حوالي 4% من إجمالي حجم البيتكوين الذي سيُنتَج على الإطلاق.
⌛ قامت Zano بإرجاع بلوكتشين حوالي شهر إلى الوراء بعد اكتشاف ثغرة في Gateway Addresses كانت تسمح بإصدار ZANO غير مُصرّح به و stablecoins fUSD. تمت إعادة تشغيل الشبكة من البلوك 3 833 000، لذلك اختفت من السلسلة الحالية أيضًا المعاملات العادية خلال هذه الفترة. وتعدّ المجموعة بوجود آلية تعويض للمتضررين.
🚨 أطلق المحتالون شبكة رئيسية (مايننت) مزيفة GIWA وجسرًا وهميًا، تمكنوا من خلاله من جذب الأموال من 1 335 عنوانًا. وبشكل إجمالي، حصل المهاجمون على حوالي 768 ETH، أي قرابة 2 مليون دولار.
🥷 بدأ المُخترق المسؤول عن اختراق Bitget بتحريك XRP المسروق بنشاط. خلال الأيام الأخيرة، تم سحب حوالي 83 مليون دولار من المحافظ الخاضعة لسيطرته. وفي الوقت نفسه، لا يمكن تجميد XRP نفسها، مثلما يحدث مع العملات المستقرة USDT أو USDC. وعلى خمسة عناوين أصلية للمهاجمين، ما زال يوجد حوالي 75 مليون دولار.
👀
أتمنى للجميع نشاطًا وحماسًا ليوم منتج!
#crypto #ZANO #strategy #GIWA #Bitget
191
الاحتيال على مبلغ 2 مليون ETH عبر شبكة GIWA مزيفة لخداع DYORSWAP
- قام المحتالون بسرقة أكثر من 2 مليون دولار في ETH عبر شبكة GIWA مزيفة.
- أكدت DYORSWAP أنها عوّضت بأكثر من 200 ETH للمستخدمين المتأثرين.
- GIWA (التي طوّرها Dunamu - مطوّر Upbit) تحذر من أن mainnet الرسمي لم يتم إطلاقه بعد.
- يحتاج المستخدمون إلى الحذر من المشاريع المزيفة، والتحقق من المعلومات قبل إجراء أي معاملات.
#BinanceSquare #CryptoNews #ETH #GIWA #DYORSWAP ScamAlert
$eth $giwa
vlikevn Titanbot
المصدر: CoinTelegraph
54

·
--
جيش المخلل لازم يكون عنده أرض خاصة فيه، Upbit اتحدت مع Optimism لتطوير GIWA Chain، وهذا واضح إنه يهدف لتكرار أسطورة Base في مسار L2.
المنصات لما تدخل عالم السلاسل، هذا يعني تقليل القوة، لأنهم يمتلكون أقوى تدفق من المتداولين في الكون. القوة الشرائية للمتداولين الكوريين معروفة، GIWA بمجرد ما تطلق، السيولة رح تخلي العديد من المشاريع تطير للسماء. من ناحية الأساسيات، OP Stack صار هو المعيار الفعلي للبنية التحتية في L2. تجمع Superchain يكبر بشكل متزايد، والقدرة على التقاط القيمة طويلة الأمد لـ OP هي ميزة حقيقية، والخندق الحامي ثابت.
هل هذا الموجة من "L2 المخلل" رح تخرج حصان أسود خارق؟ شنو رأيكم؟ #Upbit #Layer2 #GIWA $OP $ETH
{future}(ETHUSDT)
{future}(OPUSDT)
جيش المخلل لازم يكون عنده أرض خاصة فيه، Upbit اتحدت مع Optimism لتطوير GIWA Chain، وهذا واضح إنه يهدف لتكرار أسطورة Base في مسار L2.
المنصات لما تدخل عالم السلاسل، هذا يعني تقليل القوة، لأنهم يمتلكون أقوى تدفق من المتداولين في الكون. القوة الشرائية للمتداولين الكوريين معروفة، GIWA بمجرد ما تطلق، السيولة رح تخلي العديد من المشاريع تطير للسماء. من ناحية الأساسيات، OP Stack صار هو المعيار الفعلي للبنية التحتية في L2. تجمع Superchain يكبر بشكل متزايد، والقدرة على التقاط القيمة طويلة الأمد لـ OP هي ميزة حقيقية، والخندق الحامي ثابت.
هل هذا الموجة من "L2 المخلل" رح تخرج حصان أسود خارق؟ شنو رأيكم؟ #Upbit #Layer2 #GIWA $OP $ETH
172
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
33,288 مشاهدات
854 يقومون بالنقاش
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,524 مشاهدات
546 يقومون بالنقاش
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 مشاهدات
267 يقومون بالنقاش
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,508 مشاهدات
82 يقومون بالنقاش
5
#KOSPIFalls3.53%BackBelow6000
69,417 مشاهدات
1,150 يقومون بالنقاش
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 مشاهدات
628 يقومون بالنقاش
7
#USMidtermElections
273,003 مشاهدات
2,412 يقومون بالنقاش
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,649 مشاهدات
96 يقومون بالنقاش
9
#BinanceWillListPredictPREDICT
105,580 مشاهدات
1,448 يقومون بالنقاش
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,396 مشاهدات
115 يقومون بالنقاش