#GIWA #跨链安全 كانت قضية السلسلة المزيفة الأكثر قابلية لأن تُضلَّك بمجرد رقم واحد: DYORSWAP يقول إنه تم التعويض بأكثر من 200 ETH، فيسأل الناس: هل أصبحت الخسارة قد قاربت على الالتمام؟ برأيي، الأهم الآن ليس احتساب نسبة تعويض تبدو جميلة أولاً، بل فهم أي الأصول تنتمي إلى أي مجموعة من الضحايا، وما إذا كانت كل دفعة تعويض قد وصلت فعلاً.
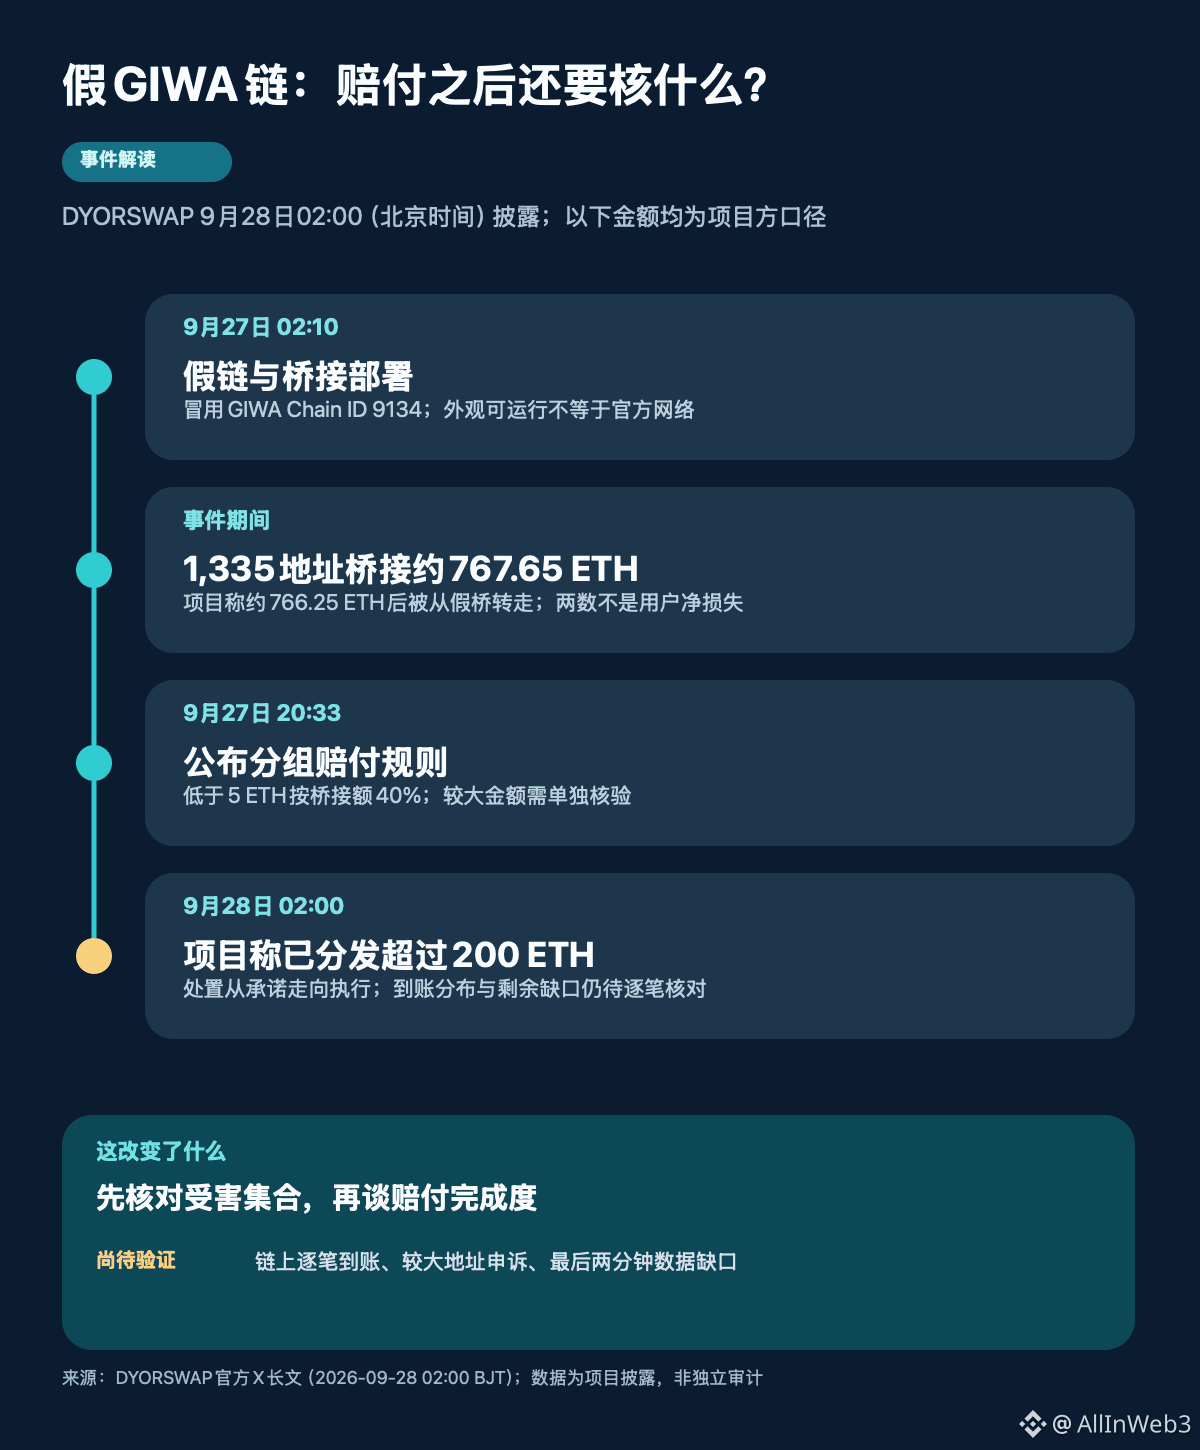
الخط الزمني هو الذي يحدّد هاتين النقطتين، لذلك لا يمكن خلطهما معاً. بحسب إفصاح جديد من الجهة المالكة للمشروع، جرى نشر الشبكة والجسر اللذين استُخدما بالاحتيال عبر GIWA Chain ID 9134 في 27 سبتمبر الساعة 02:10 بتوقيت بكين؛ ويمكن لهذه الشبكة أن تعمل، وأن تكتب دفعات معاملات داخل الإيثيريوم، ويمكن للمستخدمين إجراء التداول عليها. وليست مجرد صفحة ويب مزيفة تُعرض فقط. حوالي 1,335 عنواناً قاموا بتحويل ما يقارب 767.65 ETH إلى الجسر، ووفقاً للمشروع فقد تم لاحقاً تحويل حوالي 766.25 ETH منها. هذان رقمان يمثلان إجمالي الجسر، ولا يعادلان بالضرورة صافي الخسارة المُحددة لكل حساب على حدة.
في السابق كانت الأخبار تتوقف عند “سيتم التعويض” وقواعد التعويض: العناوين المتأثرة التي تقل قيمة جسرها عن 5 ETH تُعالج بنسبة 40% من مبلغ الجسر، بينما المبالغ الأكبر تتطلب تحققاً منفصلاً. اليوم تدفع هذه المقالة الطويلة معالجة الأمر خطوة إضافية: DYORSWAP يدّعي أنه وزّع أكثر من 200 ETH على المستخدمين، ويقدّم مدخلاً يمكن التحقق منه على السلسلة للحصول على معلومات التعويض. لكن “ادّعت الجهة أنها وزّعت” و“تم تأكيد فجوة كل ضحية فعلياً” أمران مختلفان؛ كما أن قسمة 200 على 766.25 لا يمكن تسميتها مباشرةً “نسبة تعويض إجمالية”، لأن البسط والمقام قد لا يطابقان نفس الفئة ونفس معيار الحساب.
والأكثر جدارة بالملاحظة هو أن الفريق يقول إنهم أعادوا بناء حالة الجسر والتداول وحالة “حوض الأموال” اعتماداً على دفعات المعاملات التي تم نشرها مسبقاً على الإيثيريوم عبر السلسلة المزيفة، بينما لم تُسجَّل على السلسلة المعاملات التي حدثت قبل إيقاف التشغيل بنحو دقيقتين، ما ترك فجوة في البيانات. تقديري أن المرحلة التالية الحاسمة في هذه الحادثة ليست تكرار مدى واقعية السلسلة المزيفة، بل ما إذا كانت قائمة التعويض يمكن أن تُطابق سحباً بسحب من طرف خارجي: مجموعة عناوين الضحايا، أسباب الاستبعاد، نتائج الاعتراضات الخاصة بالمبالغ الكبيرة، ومعاملات الوصول الفعلية—هل يمكن أن تتكوّن كلها من نفس “السجل القابل للمراجعة”؟
وهناك حدود أيضاً. الأرقام التي قدمها المشروع حالياً—1335 و767.65 و766.25 و“تم التعويض بأكثر من 200 ETH”—يجب التعامل معها أولاً كمعايير كشف من جهته. سلوك المحفظة قد يقدّم أدلة، لكنه لا ينبغي أن يكون كافياً وحده للحكم بأن العنوان تابع للمهاجم لمجرد أنه أودع مبكراً أو قام بجسر بمبالغ كبيرة. إذا أمكن لاحقاً ربط المعاملات التفصيلية المنشورة بوضوح مع قائمة ضحايا كاملة، فسأرفع من تقديري لمدى تقدم التنفيذ؛ أما إذا ظلت القائمة غير قابلة للمطابقة لفترة طويلة، حتى زيادة إجمالي التعويض لن تكون كافية لإثبات إتمامه بعدالة.
إذا كنت من المستخدمين المتأثرين، أيهما تراه أهم: نشر طريقة الحساب التفصيلية ولكن بشكل مجهول الهوية أولاً، أم الإسراع في وصول التعويض؟ خصوصاً عند غياب البيانات في الدقائق الأخيرة، ما معيار الإثبات الذي ستقبل به كبديل؟