
#defihack
defihack
32,076 مشاهدات
147 يقومون بالنقاش
رائج
جديد

أحد أكبر اختراقات التمويل اللامركزي هذا العام عاد إلى الواجهة.
استأنفت المحافظ المرتبطة باختراق بروتوكول Drift تحريك الأموال بعد شهرين من الهدوء. ورصدت أدوات التتبع تدفق نحو 25,700 $ETH (~$61.6M) إلى Tornado Cash يوم الاثنين خلال ساعتين — في أول تحرّك منذ أواخر الصيف.
تشير حصيلة Lookonchain إلى أن المجموعة نفسها من المحافظ ما تزال تسيطر على نحو 81,864 ETH (~$195M). وتختلف اللقطات السابقة — نحو 13,400 ETH بحسب Onchain Lens، ونحو 21,300 ETH بحسب PeckShield — لأن كلًّا منها التُقط في مرحلة مختلفة من عملية التحويل. الأرقام الدقيقة كما أوردتها أدوات التتبع.
لماذا يهم ذلك: سرق هجوم 1 أبريل نحو $285M من منصة العقود الدائمة على Solana، ونسبت Mandiant الهجوم إلى مجموعة مرتبطة بكوريا الشمالية. ومع وجود نحو $195M قابلة للتحرك في أي لحظة، تظل كل جولة من عمليات غسل الأموال مصدر قلق قائمًا. ولا تضمّ مجموعة التعافي DFX التابعة لـ Drift، التي افتُتحت في 1 أكتوبر، سوى نحو $3.1M، مقابل مطالبات تقارب $300M.
المسار علني وكل حركة تخضع للمراقبة — لكن التحويل عبر أداة خلط لا يعني البيع. فهل لا يزال مرور $61.6M عبر Tornado Cash يثير ذعر السوق، أم أن الأمر مجرد ترتيبات للخروج من دون تأثير على السعر؟ NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
أحد أكبر اختراقات التمويل اللامركزي هذا العام عاد إلى الواجهة.
استأنفت المحافظ المرتبطة باختراق بروتوكول Drift تحريك الأموال بعد شهرين من الهدوء. ورصدت أدوات التتبع تدفق نحو 25,700 $ETH (~$61.6M) إلى Tornado Cash يوم الاثنين خلال ساعتين — في أول تحرّك منذ أواخر الصيف.
تشير حصيلة Lookonchain إلى أن المجموعة نفسها من المحافظ ما تزال تسيطر على نحو 81,864 ETH (~$195M). وتختلف اللقطات السابقة — نحو 13,400 ETH بحسب Onchain Lens، ونحو 21,300 ETH بحسب PeckShield — لأن كلًّا منها التُقط في مرحلة مختلفة من عملية التحويل. الأرقام الدقيقة كما أوردتها أدوات التتبع.
لماذا يهم ذلك: سرق هجوم 1 أبريل نحو $285M من منصة العقود الدائمة على Solana، ونسبت Mandiant الهجوم إلى مجموعة مرتبطة بكوريا الشمالية. ومع وجود نحو $195M قابلة للتحرك في أي لحظة، تظل كل جولة من عمليات غسل الأموال مصدر قلق قائمًا. ولا تضمّ مجموعة التعافي DFX التابعة لـ Drift، التي افتُتحت في 1 أكتوبر، سوى نحو $3.1M، مقابل مطالبات تقارب $300M.
المسار علني وكل حركة تخضع للمراقبة — لكن التحويل عبر أداة خلط لا يعني البيع. فهل لا يزال مرور $61.6M عبر Tornado Cash يثير ذعر السوق، أم أن الأمر مجرد ترتيبات للخروج من دون تأثير على السعر؟ NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
استأنفت المحافظ المرتبطة باختراق بروتوكول Drift تحريك الأموال بعد شهرين من الهدوء. ورصدت أدوات التتبع تدفق نحو 25,700 $ETH (~$61.6M) إلى Tornado Cash يوم الاثنين خلال ساعتين — في أول تحرّك منذ أواخر الصيف.
تشير حصيلة Lookonchain إلى أن المجموعة نفسها من المحافظ ما تزال تسيطر على نحو 81,864 ETH (~$195M). وتختلف اللقطات السابقة — نحو 13,400 ETH بحسب Onchain Lens، ونحو 21,300 ETH بحسب PeckShield — لأن كلًّا منها التُقط في مرحلة مختلفة من عملية التحويل. الأرقام الدقيقة كما أوردتها أدوات التتبع.
لماذا يهم ذلك: سرق هجوم 1 أبريل نحو $285M من منصة العقود الدائمة على Solana، ونسبت Mandiant الهجوم إلى مجموعة مرتبطة بكوريا الشمالية. ومع وجود نحو $195M قابلة للتحرك في أي لحظة، تظل كل جولة من عمليات غسل الأموال مصدر قلق قائمًا. ولا تضمّ مجموعة التعافي DFX التابعة لـ Drift، التي افتُتحت في 1 أكتوبر، سوى نحو $3.1M، مقابل مطالبات تقارب $300M.
المسار علني وكل حركة تخضع للمراقبة — لكن التحويل عبر أداة خلط لا يعني البيع. فهل لا يزال مرور $61.6M عبر Tornado Cash يثير ذعر السوق، أم أن الأمر مجرد ترتيبات للخروج من دون تأثير على السعر؟ NFA. DYOR.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
16
#drifthackvictimsbeginclaims أخبار سارة لضحايا Drift!
بوابة المطالبات متاحة الآن. بدأ كثير من المتداولين الذين تكبّدوا خسائر فادحة بسبب الاستغلال عملية استرداد أموالهم.
إذا كانت لديك أموال في Drift أثناء الحادثة، فتحقّق من القنوات الرسمية فورًا.
الوقت محدود — لا تنتظر.
متابعة من فضلكم
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims أخبار سارة لضحايا Drift!
بوابة المطالبات متاحة الآن. بدأ كثير من المتداولين الذين تكبّدوا خسائر فادحة بسبب الاستغلال عملية استرداد أموالهم.
إذا كانت لديك أموال في Drift أثناء الحادثة، فتحقّق من القنوات الرسمية فورًا.
الوقت محدود — لا تنتظر.
متابعة من فضلكم
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
بوابة المطالبات متاحة الآن. بدأ كثير من المتداولين الذين تكبّدوا خسائر فادحة بسبب الاستغلال عملية استرداد أموالهم.
إذا كانت لديك أموال في Drift أثناء الحادثة، فتحقّق من القنوات الرسمية فورًا.
الوقت محدود — لا تنتظر.
متابعة من فضلكم
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
1
107
🚨 BREAKING !!!
تم استغلال RAYDIUM بمبلغ 1.34 مليون دولار بسبب ثغرة في اختبار LP MINT 🔥🟡📉
أكدت Raydium أن برنامج Legacy AMM V3 قد توقف عن العمل وتم استغلاله بمبلغ حوالي 1.34 مليون دولار — حيث استغل المهاجم ثغرة في التحقق من LP mint لتجاوز اختبار النسبة 🛠
فقط تجمعات Legacy AMM V3 التي لم تعد نشطة تأثرت — البرامج الحالية في الشبكة الرئيسية، و SDK و DApp الخاصة بـ Raydium لم تتأثر على الإطلاق 💰
تلتزم Raydium بتعويض كامل لجميع المستخدمين المتأثرين وتقوم حاليًا بإجراء تقييم شامل للأمان لجميع البرامج في الشبكة الرئيسية 📊
تظهر الحادثة المخاطر المحتملة في العقود القديمة (deprecated) التي لا تزال عرضة للاستغلال رغم أن البروتوكول الرئيسي ليس لديه أي مشكلات 🎯
الخبر الجيد: الأضرار قد تم تحديدها و Raydium ستعيد الأموال للمستخدمين. لكن هذه تذكرة بأهمية تنظيف الكود القديم في بروتوكولات DeFi. ليست نصيحة استثمارية.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
🚨 BREAKING !!!
تم استغلال RAYDIUM بمبلغ 1.34 مليون دولار بسبب ثغرة في اختبار LP MINT 🔥🟡📉
أكدت Raydium أن برنامج Legacy AMM V3 قد توقف عن العمل وتم استغلاله بمبلغ حوالي 1.34 مليون دولار — حيث استغل المهاجم ثغرة في التحقق من LP mint لتجاوز اختبار النسبة 🛠
فقط تجمعات Legacy AMM V3 التي لم تعد نشطة تأثرت — البرامج الحالية في الشبكة الرئيسية، و SDK و DApp الخاصة بـ Raydium لم تتأثر على الإطلاق 💰
تلتزم Raydium بتعويض كامل لجميع المستخدمين المتأثرين وتقوم حاليًا بإجراء تقييم شامل للأمان لجميع البرامج في الشبكة الرئيسية 📊
تظهر الحادثة المخاطر المحتملة في العقود القديمة (deprecated) التي لا تزال عرضة للاستغلال رغم أن البروتوكول الرئيسي ليس لديه أي مشكلات 🎯
الخبر الجيد: الأضرار قد تم تحديدها و Raydium ستعيد الأموال للمستخدمين. لكن هذه تذكرة بأهمية تنظيف الكود القديم في بروتوكولات DeFi. ليست نصيحة استثمارية.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
تم استغلال RAYDIUM بمبلغ 1.34 مليون دولار بسبب ثغرة في اختبار LP MINT 🔥🟡📉
أكدت Raydium أن برنامج Legacy AMM V3 قد توقف عن العمل وتم استغلاله بمبلغ حوالي 1.34 مليون دولار — حيث استغل المهاجم ثغرة في التحقق من LP mint لتجاوز اختبار النسبة 🛠
فقط تجمعات Legacy AMM V3 التي لم تعد نشطة تأثرت — البرامج الحالية في الشبكة الرئيسية، و SDK و DApp الخاصة بـ Raydium لم تتأثر على الإطلاق 💰
تلتزم Raydium بتعويض كامل لجميع المستخدمين المتأثرين وتقوم حاليًا بإجراء تقييم شامل للأمان لجميع البرامج في الشبكة الرئيسية 📊
تظهر الحادثة المخاطر المحتملة في العقود القديمة (deprecated) التي لا تزال عرضة للاستغلال رغم أن البروتوكول الرئيسي ليس لديه أي مشكلات 🎯
الخبر الجيد: الأضرار قد تم تحديدها و Raydium ستعيد الأموال للمستخدمين. لكن هذه تذكرة بأهمية تنظيف الكود القديم في بروتوكولات DeFi. ليست نصيحة استثمارية.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
1
198
·
--
#drifthackvictimsbeginclaims أخبار سارة لضحايا Drift!
بوابة المطالبات متاحة الآن. بدأ كثير من المتداولين الذين تكبّدوا خسائر فادحة بسبب الاستغلال عملية استرداد أموالهم.
إذا كانت لديك أموال في Drift أثناء الحادثة، فتحقّق من القنوات الرسمية فورًا.
الوقت محدود — لا تنتظر.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims أخبار سارة لضحايا Drift!
بوابة المطالبات متاحة الآن. بدأ كثير من المتداولين الذين تكبّدوا خسائر فادحة بسبب الاستغلال عملية استرداد أموالهم.
إذا كانت لديك أموال في Drift أثناء الحادثة، فتحقّق من القنوات الرسمية فورًا.
الوقت محدود — لا تنتظر.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
بوابة المطالبات متاحة الآن. بدأ كثير من المتداولين الذين تكبّدوا خسائر فادحة بسبب الاستغلال عملية استرداد أموالهم.
إذا كانت لديك أموال في Drift أثناء الحادثة، فتحقّق من القنوات الرسمية فورًا.
الوقت محدود — لا تنتظر.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
464
·
--
توقفت شبكة كروس بعد استغلال تكتيوني بقيمة 75 مليون دولار. تؤكد Crypto.com أن منصاتها غير متأثرة. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
توقفت شبكة كروس بعد استغلال تكتيوني بقيمة 75 مليون دولار. تؤكد Crypto.com أن منصاتها غير متأثرة. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
32

مقالة
🚨 اختراق جديد للتمويل اللامركزي: Term Labs يتعرض لسرقة 8.5 مليون دولار عبر استغلال حوكمة! 📉تعرض بروتوكول إقراض التمويل اللامركزي Term Labs لسرقة أصول مُقدّرة بنحو 8.5 مليون دولار بعد اختراق كبير لحوكمة النظام أثر على خزائن Term الخاصة به. قامت شركة أمن البلوك تشين PeckShield بتتبّع الهجوم، مؤكدةً أن الفاعل الخبيث تمكن من الاستيلاء على خزائن الاستراتيجية.
تفصيل عملية الاستغلال
الأصول المسروقة: استخرج المهاجم 2,843 إيثر (ETH) (بقيمة تبلغ حوالي 6.87 مليون دولار) و1.68 مليون USDC مباشرةً من البروتوكول.
تدفق الأموال: بعد تفريغ الخزائن، قام القراصنة فورًا بتحويل 1.68 مليون USDC إلى ما يقارب 1.68 مليون DAI.
🚨 اختراق جديد للتمويل اللامركزي: Term Labs يتعرض لسرقة 8.5 مليون دولار عبر استغلال حوكمة! 📉
تعرض بروتوكول إقراض التمويل اللامركزي Term Labs لسرقة أصول مُقدّرة بنحو 8.5 مليون دولار بعد اختراق كبير لحوكمة النظام أثر على خزائن Term الخاصة به. قامت شركة أمن البلوك تشين PeckShield بتتبّع الهجوم، مؤكدةً أن الفاعل الخبيث تمكن من الاستيلاء على خزائن الاستراتيجية.
تفصيل عملية الاستغلال
الأصول المسروقة: استخرج المهاجم 2,843 إيثر (ETH) (بقيمة تبلغ حوالي 6.87 مليون دولار) و1.68 مليون USDC مباشرةً من البروتوكول.
تدفق الأموال: بعد تفريغ الخزائن، قام القراصنة فورًا بتحويل 1.68 مليون USDC إلى ما يقارب 1.68 مليون DAI.
تفصيل عملية الاستغلال
الأصول المسروقة: استخرج المهاجم 2,843 إيثر (ETH) (بقيمة تبلغ حوالي 6.87 مليون دولار) و1.68 مليون USDC مباشرةً من البروتوكول.
تدفق الأموال: بعد تفريغ الخزائن، قام القراصنة فورًا بتحويل 1.68 مليون USDC إلى ما يقارب 1.68 مليون DAI.
1
270

·
--
انفجار مفاجئ! تم اختراق Near Intents وسرقة 3.8 مليون دولار، وفي غضون أيام فقط بعد أن نفوا وجود أي صلة بهجمات قراصنة كوريا الشمالية. الآن قاموا بتجميد وظيفة التبادل عبر السلاسل ووعدوا بسداد خسائر كل مستخدم متضرر. عالم العملات المشفرة خطير للغاية، وأمان DeFi دائمًا في الطريق!
خبر عاجل! تم اختراق Near Intents بمبلغ 3.8 مليون دولار، بعد أيام فقط من نفيهم وجود روابط مع القراصنة في كوريا الشمالية. لقد قاموا بتجميد عمليات التبادل عبر السلاسل ووعدوا بسداد كل مستخدم تضرر. عالم العملات المشفرة مجنون - والأمان ليس ضمانًا أبدًا في DeFi!
#DeFi安全 #DeFiHack $NEAR
انفجار مفاجئ! تم اختراق Near Intents وسرقة 3.8 مليون دولار، وفي غضون أيام فقط بعد أن نفوا وجود أي صلة بهجمات قراصنة كوريا الشمالية. الآن قاموا بتجميد وظيفة التبادل عبر السلاسل ووعدوا بسداد خسائر كل مستخدم متضرر. عالم العملات المشفرة خطير للغاية، وأمان DeFi دائمًا في الطريق!
خبر عاجل! تم اختراق Near Intents بمبلغ 3.8 مليون دولار، بعد أيام فقط من نفيهم وجود روابط مع القراصنة في كوريا الشمالية. لقد قاموا بتجميد عمليات التبادل عبر السلاسل ووعدوا بسداد كل مستخدم تضرر. عالم العملات المشفرة مجنون - والأمان ليس ضمانًا أبدًا في DeFi!
#DeFi安全 #DeFiHack $NEAR
خبر عاجل! تم اختراق Near Intents بمبلغ 3.8 مليون دولار، بعد أيام فقط من نفيهم وجود روابط مع القراصنة في كوريا الشمالية. لقد قاموا بتجميد عمليات التبادل عبر السلاسل ووعدوا بسداد كل مستخدم تضرر. عالم العملات المشفرة مجنون - والأمان ليس ضمانًا أبدًا في DeFi!
#DeFi安全 #DeFiHack $NEAR
1
240
·
--
🚨أحدث اختراقات بروتوكولات التمويل اللامركزي (DeFi) تُسلّط الضوء على تحديات أمنية مستمرة
شهد قطاع التمويل اللامركزي خلال الأشهر الأخيرة عدة حوادث أمنية بارزة، حيث يُعد اختراق أوستيم (Ostium) الذي أدى إلى خسائر تجاوزت 23.75 مليون دولار واحدًا من أبرز هذه الأحداث. كما واجهت بروتوكولات أخرى أيضًا استغلالات، ما يبرز نقاط الضعف في تصميم العقود الذكية، والاعتماد على مصادر البيانات (الاوركليس)، وآليات التحكم في الوصول.
تشمل الأنماط الشائعة في هذه الهجمات تلاعبات عبر القروض السريعة (Flash Loans)، وثغرات إعادة الدخول (Reentrancy)، والاستيلاء على المفاتيح الخاصة. وعلى الرغم من أن العديد من المشاريع تستثمر بشكل كبير في عمليات التدقيق ودفع مكافآت اكتشاف الأخطاء، فإن التطور السريع في تقنيات الهجوم لا يزال في بعض الحالات يفوق الإجراءات الوقائية.
وقد أدت هذه الحوادث إلى الدعوة إلى معايير محسّنة، بما في ذلك التحقق الرسمي، وحوكمة متعددة التوقيعات، وآليات التأمين. وغالبًا ما يشهد إجمالي القيمة المقفلة في البروتوكولات المتأثرة انخفاضًا حادًا بعد الاختراق، ويتوقف التعافي على مدى استجابة الفريق ودعم المجتمع.
ما زال النظام البيئي الأوسع للتمويل اللامركزي (DeFi) يتمتع بمرونة إجمالاً، إذ تظل إجمالي القيمة المقفلة مرتفعًا رغم الانتكاسات الفردية. إذ يحرص المطورون والمستخدمون بشكل متزايد على تعزيز ممارسات النظافة الأمنية، لكن الطبيعة غير المرخّصة للمجال تعني استمرار المخاطر. تهدف الابتكارات المستمرة في أدوات الأمن ومنتجات التأمين إلى التخفيف من الآثار المستقبلية مع الحفاظ على الفوائد الأساسية للتمويل اللامركزي.
#DeFiHack
🚨أحدث اختراقات بروتوكولات التمويل اللامركزي (DeFi) تُسلّط الضوء على تحديات أمنية مستمرة
شهد قطاع التمويل اللامركزي خلال الأشهر الأخيرة عدة حوادث أمنية بارزة، حيث يُعد اختراق أوستيم (Ostium) الذي أدى إلى خسائر تجاوزت 23.75 مليون دولار واحدًا من أبرز هذه الأحداث. كما واجهت بروتوكولات أخرى أيضًا استغلالات، ما يبرز نقاط الضعف في تصميم العقود الذكية، والاعتماد على مصادر البيانات (الاوركليس)، وآليات التحكم في الوصول.
تشمل الأنماط الشائعة في هذه الهجمات تلاعبات عبر القروض السريعة (Flash Loans)، وثغرات إعادة الدخول (Reentrancy)، والاستيلاء على المفاتيح الخاصة. وعلى الرغم من أن العديد من المشاريع تستثمر بشكل كبير في عمليات التدقيق ودفع مكافآت اكتشاف الأخطاء، فإن التطور السريع في تقنيات الهجوم لا يزال في بعض الحالات يفوق الإجراءات الوقائية.
وقد أدت هذه الحوادث إلى الدعوة إلى معايير محسّنة، بما في ذلك التحقق الرسمي، وحوكمة متعددة التوقيعات، وآليات التأمين. وغالبًا ما يشهد إجمالي القيمة المقفلة في البروتوكولات المتأثرة انخفاضًا حادًا بعد الاختراق، ويتوقف التعافي على مدى استجابة الفريق ودعم المجتمع.
ما زال النظام البيئي الأوسع للتمويل اللامركزي (DeFi) يتمتع بمرونة إجمالاً، إذ تظل إجمالي القيمة المقفلة مرتفعًا رغم الانتكاسات الفردية. إذ يحرص المطورون والمستخدمون بشكل متزايد على تعزيز ممارسات النظافة الأمنية، لكن الطبيعة غير المرخّصة للمجال تعني استمرار المخاطر. تهدف الابتكارات المستمرة في أدوات الأمن ومنتجات التأمين إلى التخفيف من الآثار المستقبلية مع الحفاظ على الفوائد الأساسية للتمويل اللامركزي.
#DeFiHack
شهد قطاع التمويل اللامركزي خلال الأشهر الأخيرة عدة حوادث أمنية بارزة، حيث يُعد اختراق أوستيم (Ostium) الذي أدى إلى خسائر تجاوزت 23.75 مليون دولار واحدًا من أبرز هذه الأحداث. كما واجهت بروتوكولات أخرى أيضًا استغلالات، ما يبرز نقاط الضعف في تصميم العقود الذكية، والاعتماد على مصادر البيانات (الاوركليس)، وآليات التحكم في الوصول.
تشمل الأنماط الشائعة في هذه الهجمات تلاعبات عبر القروض السريعة (Flash Loans)، وثغرات إعادة الدخول (Reentrancy)، والاستيلاء على المفاتيح الخاصة. وعلى الرغم من أن العديد من المشاريع تستثمر بشكل كبير في عمليات التدقيق ودفع مكافآت اكتشاف الأخطاء، فإن التطور السريع في تقنيات الهجوم لا يزال في بعض الحالات يفوق الإجراءات الوقائية.
وقد أدت هذه الحوادث إلى الدعوة إلى معايير محسّنة، بما في ذلك التحقق الرسمي، وحوكمة متعددة التوقيعات، وآليات التأمين. وغالبًا ما يشهد إجمالي القيمة المقفلة في البروتوكولات المتأثرة انخفاضًا حادًا بعد الاختراق، ويتوقف التعافي على مدى استجابة الفريق ودعم المجتمع.
ما زال النظام البيئي الأوسع للتمويل اللامركزي (DeFi) يتمتع بمرونة إجمالاً، إذ تظل إجمالي القيمة المقفلة مرتفعًا رغم الانتكاسات الفردية. إذ يحرص المطورون والمستخدمون بشكل متزايد على تعزيز ممارسات النظافة الأمنية، لكن الطبيعة غير المرخّصة للمجال تعني استمرار المخاطر. تهدف الابتكارات المستمرة في أدوات الأمن ومنتجات التأمين إلى التخفيف من الآثار المستقبلية مع الحفاظ على الفوائد الأساسية للتمويل اللامركزي.
#DeFiHack
109
·
--
بالصينية:
تم اختراق منصة NEAR Intents التابعة لبروتوكول NEAR! خسارة 3.8 مليون دولار! ويُقال إن هذه الثغرة مرتبطة بأحداث أمنية سابقة ساعدت فيها Bitget. تعهّدت المنصة بتعويض المستخدمين، لكن هذه الخطوة بالتأكيد تُثير القلق. عادت مشكلات أمان DeFi القديمة من جديد؛ أيها الأصدقاء، انتبهوا! #DeFiHack #SecurityAlert $NEAR
تمت مهاجمة منصة NEAR Intents التابعة لـ NEAR باستغلال بقيمة 3.8 مليون دولار! جاءت الثغرة من المساعدة في اختراق الأمان الخاص بـ Bitget. إنهم يَعِدون بتعويض المستخدمين المتضررين، لكن هذا يبيّن أن حتى مساعدة الآخرين يمكن أن ترتد بنتائج عكسية في عالم العملات المشفرة. ابقَ متيقظًا! #SecurityAlert #DeFiHack $NEAR
بالصينية:
تم اختراق منصة NEAR Intents التابعة لبروتوكول NEAR! خسارة 3.8 مليون دولار! ويُقال إن هذه الثغرة مرتبطة بأحداث أمنية سابقة ساعدت فيها Bitget. تعهّدت المنصة بتعويض المستخدمين، لكن هذه الخطوة بالتأكيد تُثير القلق. عادت مشكلات أمان DeFi القديمة من جديد؛ أيها الأصدقاء، انتبهوا! #DeFiHack #SecurityAlert $NEAR
تمت مهاجمة منصة NEAR Intents التابعة لـ NEAR باستغلال بقيمة 3.8 مليون دولار! جاءت الثغرة من المساعدة في اختراق الأمان الخاص بـ Bitget. إنهم يَعِدون بتعويض المستخدمين المتضررين، لكن هذا يبيّن أن حتى مساعدة الآخرين يمكن أن ترتد بنتائج عكسية في عالم العملات المشفرة. ابقَ متيقظًا! #SecurityAlert #DeFiHack $NEAR
تم اختراق منصة NEAR Intents التابعة لبروتوكول NEAR! خسارة 3.8 مليون دولار! ويُقال إن هذه الثغرة مرتبطة بأحداث أمنية سابقة ساعدت فيها Bitget. تعهّدت المنصة بتعويض المستخدمين، لكن هذه الخطوة بالتأكيد تُثير القلق. عادت مشكلات أمان DeFi القديمة من جديد؛ أيها الأصدقاء، انتبهوا! #DeFiHack #SecurityAlert $NEAR
تمت مهاجمة منصة NEAR Intents التابعة لـ NEAR باستغلال بقيمة 3.8 مليون دولار! جاءت الثغرة من المساعدة في اختراق الأمان الخاص بـ Bitget. إنهم يَعِدون بتعويض المستخدمين المتضررين، لكن هذا يبيّن أن حتى مساعدة الآخرين يمكن أن ترتد بنتائج عكسية في عالم العملات المشفرة. ابقَ متيقظًا! #SecurityAlert #DeFiHack $NEAR
195

·
--
$OSTIUM خزينة مخترَقة — تم إيقاف جميع التداول 🚨
استغلال خزينة OLP أجبر Ostium على تعليق جميع العمليات. خسارة مُقدّرة بقيمة 18 مليون دولار — أي حوالي 35% من مجمع الـ 34 مليون دولار. هذه اختراق بنيوي، وليست مجرد عملية تصفية بسيطة. الفريق يقوم بالتحقيق، لكن الضمانات الأساسية للبروتوكول تم استنزافها بشكل كبير.
هل ما زلت تحتفظ بمراكز على Ostium، أم خرجت قبل الإيقاف؟
ليس نصيحة مالية. دائمًا أدر مخاطرَك.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
$OSTIUM خزينة مخترَقة — تم إيقاف جميع التداول 🚨
استغلال خزينة OLP أجبر Ostium على تعليق جميع العمليات. خسارة مُقدّرة بقيمة 18 مليون دولار — أي حوالي 35% من مجمع الـ 34 مليون دولار. هذه اختراق بنيوي، وليست مجرد عملية تصفية بسيطة. الفريق يقوم بالتحقيق، لكن الضمانات الأساسية للبروتوكول تم استنزافها بشكل كبير.
هل ما زلت تحتفظ بمراكز على Ostium، أم خرجت قبل الإيقاف؟
ليس نصيحة مالية. دائمًا أدر مخاطرَك.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
استغلال خزينة OLP أجبر Ostium على تعليق جميع العمليات. خسارة مُقدّرة بقيمة 18 مليون دولار — أي حوالي 35% من مجمع الـ 34 مليون دولار. هذه اختراق بنيوي، وليست مجرد عملية تصفية بسيطة. الفريق يقوم بالتحقيق، لكن الضمانات الأساسية للبروتوكول تم استنزافها بشكل كبير.
هل ما زلت تحتفظ بمراكز على Ostium، أم خرجت قبل الإيقاف؟
ليس نصيحة مالية. دائمًا أدر مخاطرَك.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
38
·
--
شبكة كـرونوس توقف العمليات بعد استغلال DeFi في تيكتونيك بقيمة 75 مليون دولارأعلنت شبكة كـرونوس تعليقًا مؤقتًا لعملياتها في 31 أغسطس بعد اختراق أمني استهدف بروتوكول تيكتونيك، مع تقدير خسائر يقترب من 75 مليون دولار. وقد دفع هذا الاستغلال، الذي أكدته مصادر على دراية بالحادث، إلى إيقاف فوري للشبكة لمنع أي معاملات غير مصرح بها إضافية، وإتاحة المجال لإجراء تحقيقات جنائية.
أوضح الرئيس التنفيذي لمنصة كريبتو دوت كوم، كريس مارزالك، أن تطبيق الشركة على الهاتف والمنصة التبادلية لم يتأثرا بحادث تيكتونيك. واستمرت وظائف التداول والسحب دون انقطاع، ما يشير إلى أن الاختراق كان محصورًا داخل منظومة كـرونوس وليس امتدادًا إلى بنية تحتية أوسع.
شبكة كـرونوس توقف العمليات بعد استغلال DeFi في تيكتونيك بقيمة 75 مليون دولار
أعلنت شبكة كـرونوس تعليقًا مؤقتًا لعملياتها في 31 أغسطس بعد اختراق أمني استهدف بروتوكول تيكتونيك، مع تقدير خسائر يقترب من 75 مليون دولار. وقد دفع هذا الاستغلال، الذي أكدته مصادر على دراية بالحادث، إلى إيقاف فوري للشبكة لمنع أي معاملات غير مصرح بها إضافية، وإتاحة المجال لإجراء تحقيقات جنائية.
أوضح الرئيس التنفيذي لمنصة كريبتو دوت كوم، كريس مارزالك، أن تطبيق الشركة على الهاتف والمنصة التبادلية لم يتأثرا بحادث تيكتونيك. واستمرت وظائف التداول والسحب دون انقطاع، ما يشير إلى أن الاختراق كان محصورًا داخل منظومة كـرونوس وليس امتدادًا إلى بنية تحتية أوسع.
أوضح الرئيس التنفيذي لمنصة كريبتو دوت كوم، كريس مارزالك، أن تطبيق الشركة على الهاتف والمنصة التبادلية لم يتأثرا بحادث تيكتونيك. واستمرت وظائف التداول والسحب دون انقطاع، ما يشير إلى أن الاختراق كان محصورًا داخل منظومة كـرونوس وليس امتدادًا إلى بنية تحتية أوسع.
38

$هجوم صيفي مُستمر – سحب 6 مليون دولار ضمن اختراق جارٍ 🚨
تمت إصابة تمويل الصيف بشدة — تم سحب أكثر من 6 ملايين دولار بينما لا يزال الهجوم جارياً. Blockaid تتابعه الآن، ما يعني أن الأمر ليس محسومًا بعد. تتعرض تجمعات السيولة لضربة قوية، وإذا كنت تحتفظ بأي مراكز مرتبطة، فعليك التحقق من تعرضك فورًا.
عادةً ما يؤدي هذا النوع من الأحداث إلى تصفيات سيولة متسلسلة عبر البروتوكولات المرتبطة. لم يتم تسعير تداعيات ما بعده بالكامل بعد في السوق.
هل أنت ما زلت في مراكز طويلة أم أنك خرجت بالفعل؟
ليس نصيحة مالية. دائمًا تحكم في مستوى المخاطر.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
$هجوم صيفي مُستمر – سحب 6 مليون دولار ضمن اختراق جارٍ 🚨
تمت إصابة تمويل الصيف بشدة — تم سحب أكثر من 6 ملايين دولار بينما لا يزال الهجوم جارياً. Blockaid تتابعه الآن، ما يعني أن الأمر ليس محسومًا بعد. تتعرض تجمعات السيولة لضربة قوية، وإذا كنت تحتفظ بأي مراكز مرتبطة، فعليك التحقق من تعرضك فورًا.
عادةً ما يؤدي هذا النوع من الأحداث إلى تصفيات سيولة متسلسلة عبر البروتوكولات المرتبطة. لم يتم تسعير تداعيات ما بعده بالكامل بعد في السوق.
هل أنت ما زلت في مراكز طويلة أم أنك خرجت بالفعل؟
ليس نصيحة مالية. دائمًا تحكم في مستوى المخاطر.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
تمت إصابة تمويل الصيف بشدة — تم سحب أكثر من 6 ملايين دولار بينما لا يزال الهجوم جارياً. Blockaid تتابعه الآن، ما يعني أن الأمر ليس محسومًا بعد. تتعرض تجمعات السيولة لضربة قوية، وإذا كنت تحتفظ بأي مراكز مرتبطة، فعليك التحقق من تعرضك فورًا.
عادةً ما يؤدي هذا النوع من الأحداث إلى تصفيات سيولة متسلسلة عبر البروتوكولات المرتبطة. لم يتم تسعير تداعيات ما بعده بالكامل بعد في السوق.
هل أنت ما زلت في مراكز طويلة أم أنك خرجت بالفعل؟
ليس نصيحة مالية. دائمًا تحكم في مستوى المخاطر.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
35
·
--
هابط
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
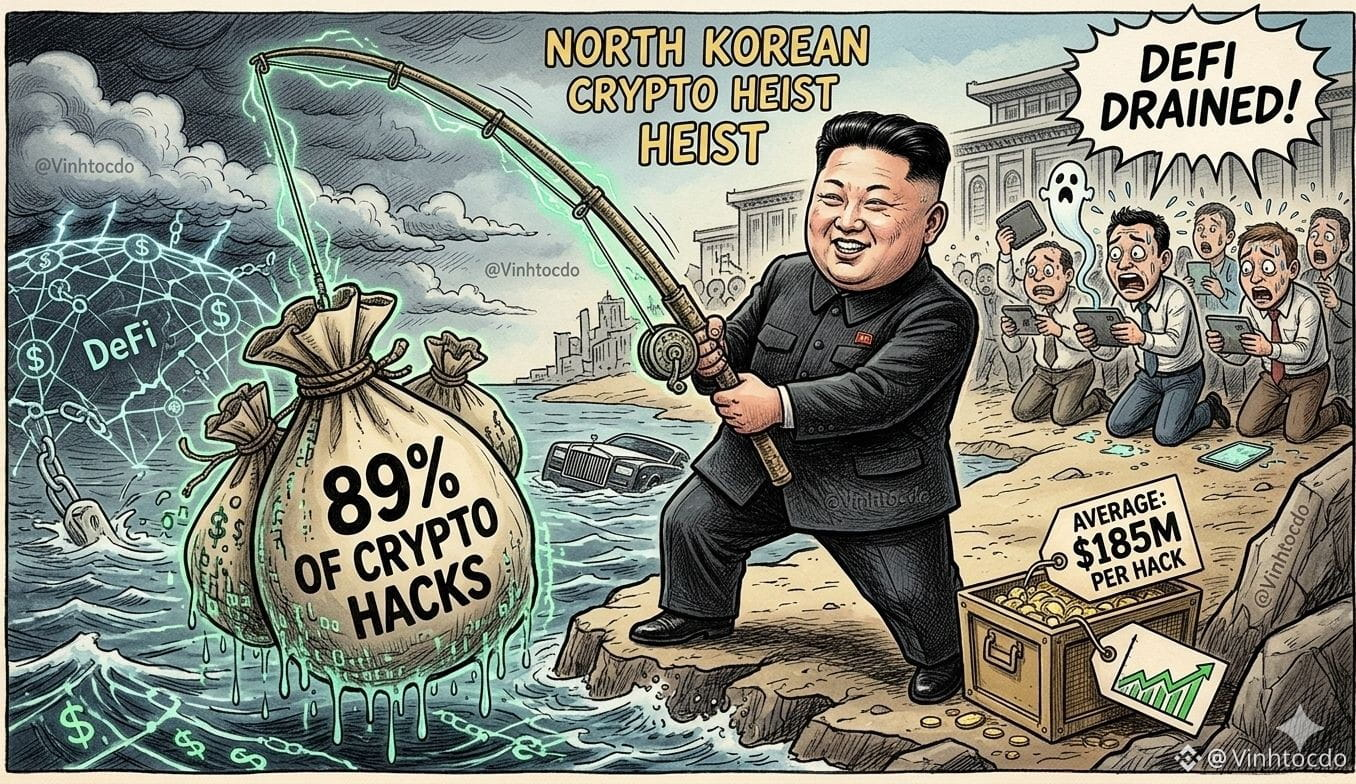
كشفت بيانات Chainalysis للتو عن رقم صادم: عمليات الاختراق التي يُشتبه في أن كوريا الشمالية نفذتها شكّلت ما يقارب 89% من إجمالي خسائر العملات المشفرة هذا العام!
بلغ متوسط ما «جنوه» في كل عملية نحو 185,65 مليون دولار، أي 3,7 أضعاف ما كان عليه في عام 2021. يبدو أن «عباقرة» التقنية لا ينشغلون ببرمجة المشاريع، بل يقضون وقتهم في صقل مهارات «اختراق» المحافظ؟
تحليل أعمق: أصبحت الثغرات الأمنية في مشاريع DeFi مغرية أكثر فأكثر. ومع ارتقاء الهاكرز إلى مستوى «كوني»، تكفي هفوة صغيرة لتتبخر مجمّعات السيولة كلها في لمح البصر.
ما الذي ينبغي على المتداولين فعله؟
1️⃣ لا تضغطوا إطلاقًا على الروابط المجهولة أو روابط الحصول على إيردروب عشوائي، كي لا تختفي أموالكم من المحافظ.
2️⃣ انقلوا جزءًا من أموالكم إلى محفظة باردة إذا كنتم ترغبون في الاحتفاظ بها طويلًا، ولا تتركوها كلها في منصة تداول أو محفظة ساخنة.
3️⃣ لا تلتقطوا أبدًا صورًا لمفاتيحكم (مفتاح الأمان المكوّن من 12 حرفًا) وتحفظوها على الهاتف، ولا ترسلوها عبر رسائل شبكات التواصل الاجتماعي.
هذه ليست نصيحة مالية!
سجّلوا في Binance الآن للتداول بأمان باستخدام الرمز VINHTOCDO أو عبر الرابط: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
انقروا على التداول أدناه لدعمي $BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
كشفت بيانات Chainalysis للتو عن رقم صادم: عمليات الاختراق التي يُشتبه في أن كوريا الشمالية نفذتها شكّلت ما يقارب 89% من إجمالي خسائر العملات المشفرة هذا العام!
بلغ متوسط ما «جنوه» في كل عملية نحو 185,65 مليون دولار، أي 3,7 أضعاف ما كان عليه في عام 2021. يبدو أن «عباقرة» التقنية لا ينشغلون ببرمجة المشاريع، بل يقضون وقتهم في صقل مهارات «اختراق» المحافظ؟
تحليل أعمق: أصبحت الثغرات الأمنية في مشاريع DeFi مغرية أكثر فأكثر. ومع ارتقاء الهاكرز إلى مستوى «كوني»، تكفي هفوة صغيرة لتتبخر مجمّعات السيولة كلها في لمح البصر.
ما الذي ينبغي على المتداولين فعله؟
1️⃣ لا تضغطوا إطلاقًا على الروابط المجهولة أو روابط الحصول على إيردروب عشوائي، كي لا تختفي أموالكم من المحافظ.
2️⃣ انقلوا جزءًا من أموالكم إلى محفظة باردة إذا كنتم ترغبون في الاحتفاظ بها طويلًا، ولا تتركوها كلها في منصة تداول أو محفظة ساخنة.
3️⃣ لا تلتقطوا أبدًا صورًا لمفاتيحكم (مفتاح الأمان المكوّن من 12 حرفًا) وتحفظوها على الهاتف، ولا ترسلوها عبر رسائل شبكات التواصل الاجتماعي.
هذه ليست نصيحة مالية!
سجّلوا في Binance الآن للتداول بأمان باستخدام الرمز VINHTOCDO أو عبر الرابط: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
انقروا على التداول أدناه لدعمي $BTC
$BNB
$ETH
كشفت بيانات Chainalysis للتو عن رقم صادم: عمليات الاختراق التي يُشتبه في أن كوريا الشمالية نفذتها شكّلت ما يقارب 89% من إجمالي خسائر العملات المشفرة هذا العام!
بلغ متوسط ما «جنوه» في كل عملية نحو 185,65 مليون دولار، أي 3,7 أضعاف ما كان عليه في عام 2021. يبدو أن «عباقرة» التقنية لا ينشغلون ببرمجة المشاريع، بل يقضون وقتهم في صقل مهارات «اختراق» المحافظ؟
تحليل أعمق: أصبحت الثغرات الأمنية في مشاريع DeFi مغرية أكثر فأكثر. ومع ارتقاء الهاكرز إلى مستوى «كوني»، تكفي هفوة صغيرة لتتبخر مجمّعات السيولة كلها في لمح البصر.
ما الذي ينبغي على المتداولين فعله؟
1️⃣ لا تضغطوا إطلاقًا على الروابط المجهولة أو روابط الحصول على إيردروب عشوائي، كي لا تختفي أموالكم من المحافظ.
2️⃣ انقلوا جزءًا من أموالكم إلى محفظة باردة إذا كنتم ترغبون في الاحتفاظ بها طويلًا، ولا تتركوها كلها في منصة تداول أو محفظة ساخنة.
3️⃣ لا تلتقطوا أبدًا صورًا لمفاتيحكم (مفتاح الأمان المكوّن من 12 حرفًا) وتحفظوها على الهاتف، ولا ترسلوها عبر رسائل شبكات التواصل الاجتماعي.
هذه ليست نصيحة مالية!
سجّلوا في Binance الآن للتداول بأمان باستخدام الرمز VINHTOCDO أو عبر الرابط: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
انقروا على التداول أدناه لدعمي $BTC
$BNB
$ETH
5
793
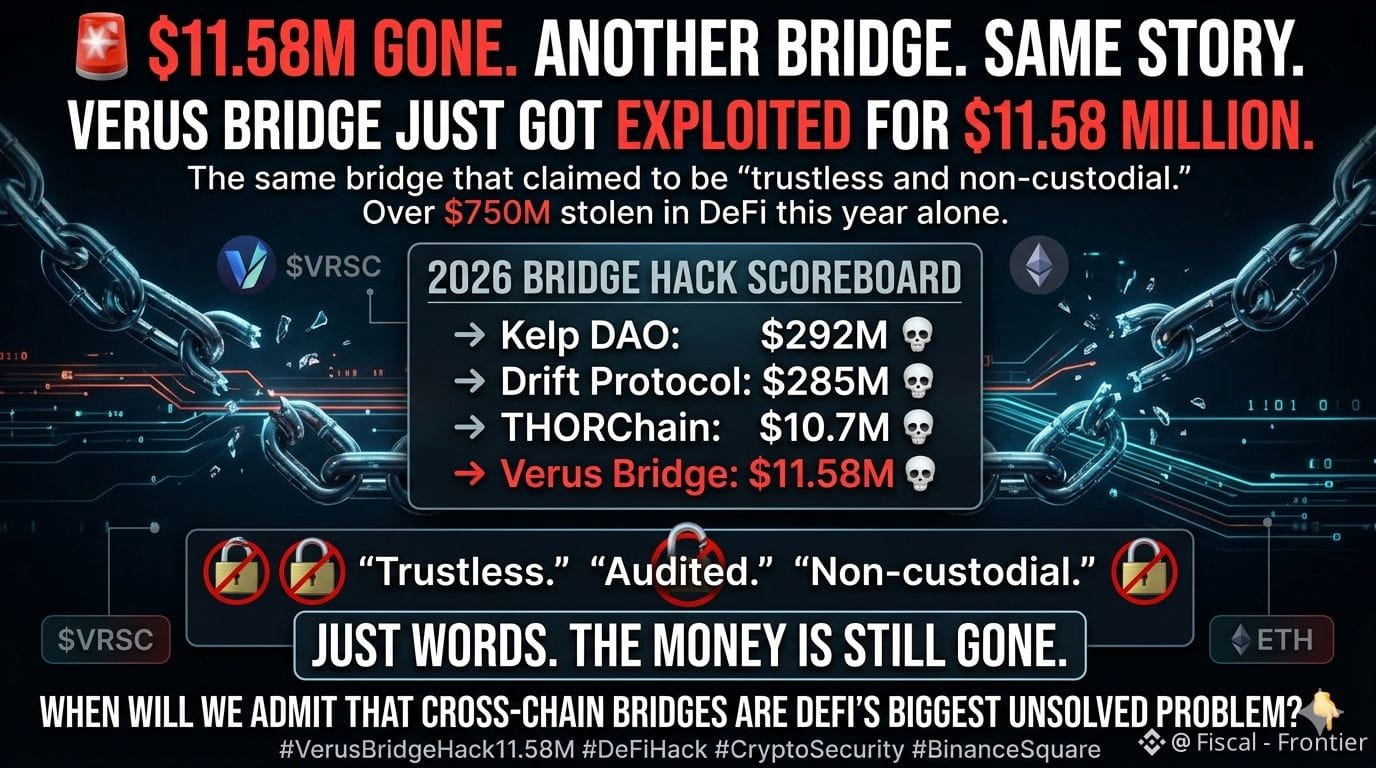
🚨 تم فقدان 11.58 مليون دولار. جسر آخر. نفس القصة.
تم استغلال جسر Verus بمبلغ 11.58 مليون دولار.
نفس الجسر الذي زعم أنه "موثوق وغير محجوز."
لوحة تسجيل اختراق الجسور لعام 2026:
→ Kelp DAO: 292 مليون دولار 💀
→ Drift Protocol: 285 مليون دولار 💀
→ THORChain: 10.7 مليون دولار 💀
→ جسر Verus: 11.58 مليون دولار 💀
أكثر من 750 مليون دولار مسروقة في DeFi هذا العام فقط.
"موثوق." "مُدقق." "غير محجوز."
مجرد كلمات. المال لا يزال مفقودًا.
متى سنعترف بأن الجسور عبر السلاسل هي أكبر مشكلة غير محلولة في DeFi؟
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
🚨 تم فقدان 11.58 مليون دولار. جسر آخر. نفس القصة.
تم استغلال جسر Verus بمبلغ 11.58 مليون دولار.
نفس الجسر الذي زعم أنه "موثوق وغير محجوز."
لوحة تسجيل اختراق الجسور لعام 2026:
→ Kelp DAO: 292 مليون دولار 💀
→ Drift Protocol: 285 مليون دولار 💀
→ THORChain: 10.7 مليون دولار 💀
→ جسر Verus: 11.58 مليون دولار 💀
أكثر من 750 مليون دولار مسروقة في DeFi هذا العام فقط.
"موثوق." "مُدقق." "غير محجوز."
مجرد كلمات. المال لا يزال مفقودًا.
متى سنعترف بأن الجسور عبر السلاسل هي أكبر مشكلة غير محلولة في DeFi؟
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
تم استغلال جسر Verus بمبلغ 11.58 مليون دولار.
نفس الجسر الذي زعم أنه "موثوق وغير محجوز."
لوحة تسجيل اختراق الجسور لعام 2026:
→ Kelp DAO: 292 مليون دولار 💀
→ Drift Protocol: 285 مليون دولار 💀
→ THORChain: 10.7 مليون دولار 💀
→ جسر Verus: 11.58 مليون دولار 💀
أكثر من 750 مليون دولار مسروقة في DeFi هذا العام فقط.
"موثوق." "مُدقق." "غير محجوز."
مجرد كلمات. المال لا يزال مفقودًا.
متى سنعترف بأن الجسور عبر السلاسل هي أكبر مشكلة غير محلولة في DeFi؟
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
484
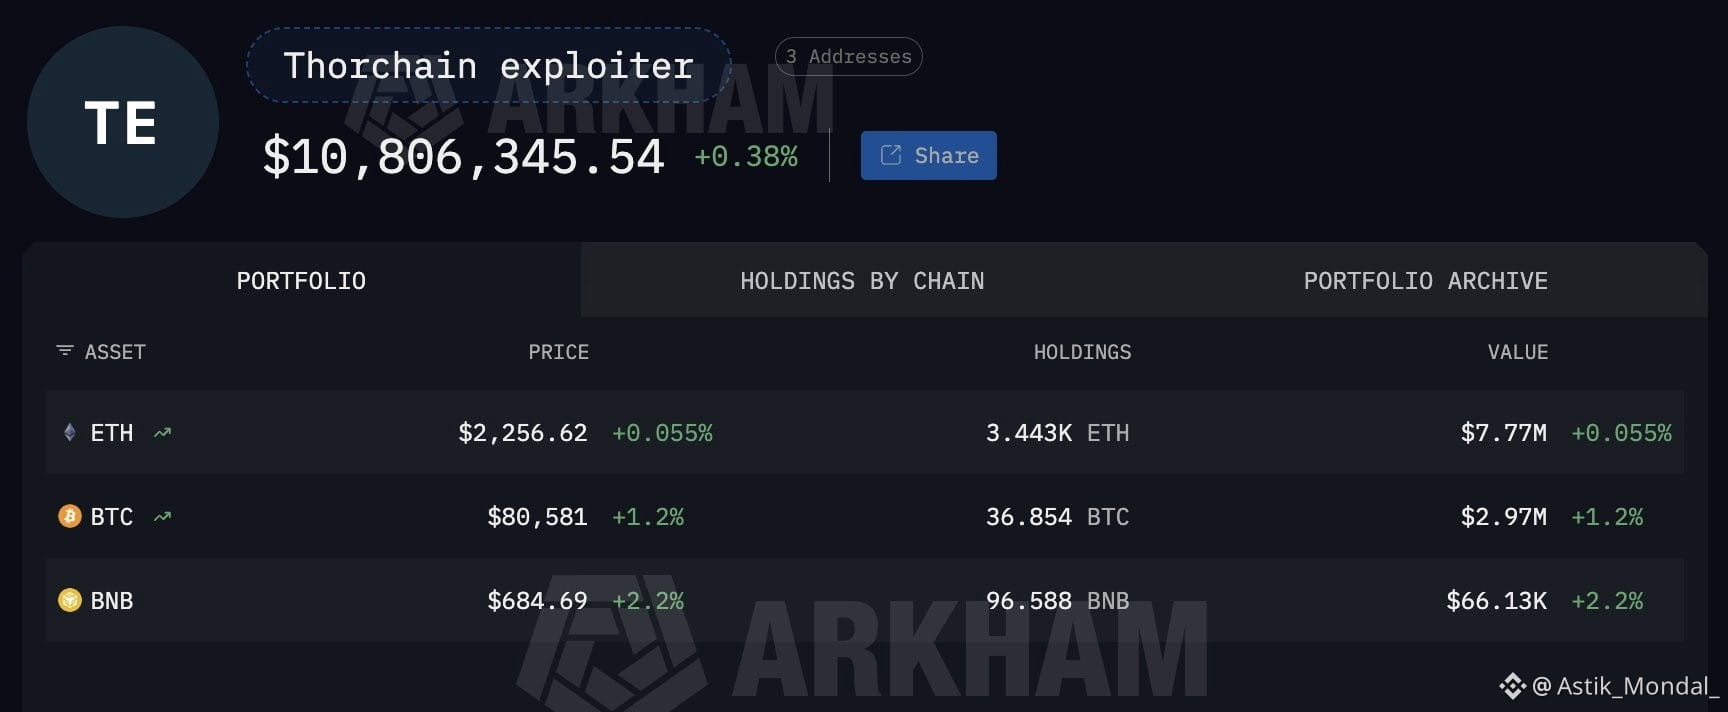
🚨 تم استهداف THORChain بمبلغ 7.4 مليون دولار وقد لمس بيتكوين، إيثيريوم، BSC، وBase جميعًا في آن واحد.
هذا ليس اختراقًا على سلسلة واحدة. هذا دقيق.
الاستغلالات متعددة السلاسل هي نوع مختلف.
لا تحدث بالصدفة. تتطلب معرفة عميقة بالبروتوكول، أسابيع من التخطيط، والقدرة على التنفيذ عبر أربعة شبكات في وقت واحد قبل أن يتمكن أي شخص من إطلاق الإنذار.
من قام بذلك كان يعرف تمامًا أين يقطع.
ZachXBT هو من أشار إلى ذلك. وعندما يكون ZachXBT هو من يطلق الإنذار، عليك أن تنتبه.
7.4 مليون دولار يبدو كرقم. لكن في DeFi، فإن الاستغلال المنسق عبر عدة سلاسل هو دليل على الفكرة. إنه يخبر كل مهاجم آخر في العالم بالضبط أين تتواجد نقاط الضعف.
لقد كانت THORChain هنا من قبل.
وهذا هو الجزء الذي يجب أن يجعلك غير مرتاح.
بروتوكول يتعامل مع السيولة عبر السلاسل بهذا الحجم يتعرض للاختراق مرة أخرى ليس مجرد فشل أمني بل هو مشكلة مصداقية وجودية.
كل جسر. كل DEX. كل بروتوكول عبر السلاسل يراقب هذا الآن.
لأنه إذا كانت هندسة THORChain يمكن تصريفها عبر أربع سلاسل في خطوة واحدة، فلا شيء ذو تعرض متعدد السلاسل آمن حقًا هذه الليلة.
قم بتدقيق مراكزك. راقب المحفظات. هذه القصة لم تنته بعد.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
🚨 تم استهداف THORChain بمبلغ 7.4 مليون دولار وقد لمس بيتكوين، إيثيريوم، BSC، وBase جميعًا في آن واحد.
هذا ليس اختراقًا على سلسلة واحدة. هذا دقيق.
الاستغلالات متعددة السلاسل هي نوع مختلف.
لا تحدث بالصدفة. تتطلب معرفة عميقة بالبروتوكول، أسابيع من التخطيط، والقدرة على التنفيذ عبر أربعة شبكات في وقت واحد قبل أن يتمكن أي شخص من إطلاق الإنذار.
من قام بذلك كان يعرف تمامًا أين يقطع.
ZachXBT هو من أشار إلى ذلك. وعندما يكون ZachXBT هو من يطلق الإنذار، عليك أن تنتبه.
7.4 مليون دولار يبدو كرقم. لكن في DeFi، فإن الاستغلال المنسق عبر عدة سلاسل هو دليل على الفكرة. إنه يخبر كل مهاجم آخر في العالم بالضبط أين تتواجد نقاط الضعف.
لقد كانت THORChain هنا من قبل.
وهذا هو الجزء الذي يجب أن يجعلك غير مرتاح.
بروتوكول يتعامل مع السيولة عبر السلاسل بهذا الحجم يتعرض للاختراق مرة أخرى ليس مجرد فشل أمني بل هو مشكلة مصداقية وجودية.
كل جسر. كل DEX. كل بروتوكول عبر السلاسل يراقب هذا الآن.
لأنه إذا كانت هندسة THORChain يمكن تصريفها عبر أربع سلاسل في خطوة واحدة، فلا شيء ذو تعرض متعدد السلاسل آمن حقًا هذه الليلة.
قم بتدقيق مراكزك. راقب المحفظات. هذه القصة لم تنته بعد.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
هذا ليس اختراقًا على سلسلة واحدة. هذا دقيق.
الاستغلالات متعددة السلاسل هي نوع مختلف.
لا تحدث بالصدفة. تتطلب معرفة عميقة بالبروتوكول، أسابيع من التخطيط، والقدرة على التنفيذ عبر أربعة شبكات في وقت واحد قبل أن يتمكن أي شخص من إطلاق الإنذار.
من قام بذلك كان يعرف تمامًا أين يقطع.
ZachXBT هو من أشار إلى ذلك. وعندما يكون ZachXBT هو من يطلق الإنذار، عليك أن تنتبه.
7.4 مليون دولار يبدو كرقم. لكن في DeFi، فإن الاستغلال المنسق عبر عدة سلاسل هو دليل على الفكرة. إنه يخبر كل مهاجم آخر في العالم بالضبط أين تتواجد نقاط الضعف.
لقد كانت THORChain هنا من قبل.
وهذا هو الجزء الذي يجب أن يجعلك غير مرتاح.
بروتوكول يتعامل مع السيولة عبر السلاسل بهذا الحجم يتعرض للاختراق مرة أخرى ليس مجرد فشل أمني بل هو مشكلة مصداقية وجودية.
كل جسر. كل DEX. كل بروتوكول عبر السلاسل يراقب هذا الآن.
لأنه إذا كانت هندسة THORChain يمكن تصريفها عبر أربع سلاسل في خطوة واحدة، فلا شيء ذو تعرض متعدد السلاسل آمن حقًا هذه الليلة.
قم بتدقيق مراكزك. راقب المحفظات. هذه القصة لم تنته بعد.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
1
193
🚨سوق DeFi فقد للتو 13 مليار دولار خلال 48 ساعة، وAave تكافح من أجل حياتها.
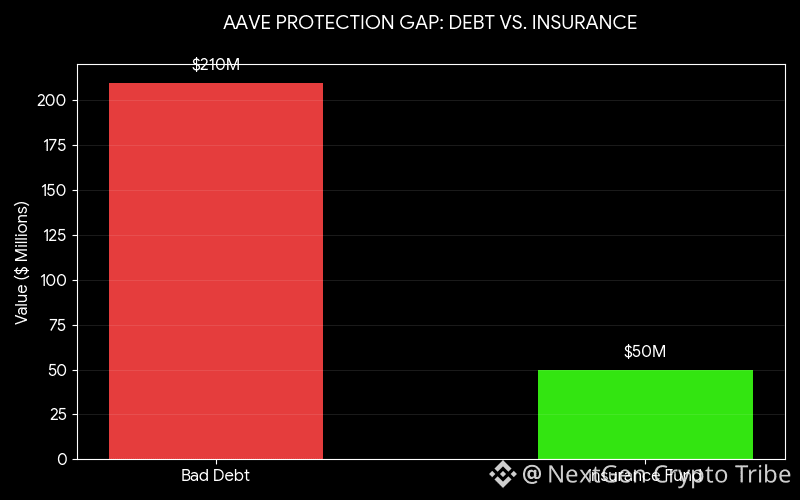
لم يكن هناك اختراق على $AAVE ، ولكن كانت عملية تسمم ضمانات. قام القراصنة بسرقة 293 مليون دولار من Kelp DAO، وألقوا الرموز عديمة القيمة في Aave، وغادروا مع 200 مليون دولار حقيقية $ETH . الآن، Aave تركت مع فجوة ضخمة في سجلاتها ومعدل استخدام 100% مما يعني أن العديد من المستخدمين لا يستطيعون سحب أموالهم.
التقييم الواقعي: تأمين Aave يغطي فقط 30% من الخسارة. والباقي؟ قد يأتي من جيوب المودعين العاديين. نحن نشهد أول اختبار حقيقي لخسائر DeFi الاجتماعية.
السؤال: هل هذه نهاية هيمنة Liquid Restaking، أم مجرد درس قاسي في مخاطر الشبكات المتعددة؟
هل تحتفظ بأموالك في Aave، أم كانت مغادرة 13 مليار دولار هي الخطوة الذكية؟
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
🚨سوق DeFi فقد للتو 13 مليار دولار خلال 48 ساعة، وAave تكافح من أجل حياتها.
لم يكن هناك اختراق على $AAVE ، ولكن كانت عملية تسمم ضمانات. قام القراصنة بسرقة 293 مليون دولار من Kelp DAO، وألقوا الرموز عديمة القيمة في Aave، وغادروا مع 200 مليون دولار حقيقية $ETH . الآن، Aave تركت مع فجوة ضخمة في سجلاتها ومعدل استخدام 100% مما يعني أن العديد من المستخدمين لا يستطيعون سحب أموالهم.
التقييم الواقعي: تأمين Aave يغطي فقط 30% من الخسارة. والباقي؟ قد يأتي من جيوب المودعين العاديين. نحن نشهد أول اختبار حقيقي لخسائر DeFi الاجتماعية.
السؤال: هل هذه نهاية هيمنة Liquid Restaking، أم مجرد درس قاسي في مخاطر الشبكات المتعددة؟
هل تحتفظ بأموالك في Aave، أم كانت مغادرة 13 مليار دولار هي الخطوة الذكية؟
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
لم يكن هناك اختراق على $AAVE ، ولكن كانت عملية تسمم ضمانات. قام القراصنة بسرقة 293 مليون دولار من Kelp DAO، وألقوا الرموز عديمة القيمة في Aave، وغادروا مع 200 مليون دولار حقيقية $ETH . الآن، Aave تركت مع فجوة ضخمة في سجلاتها ومعدل استخدام 100% مما يعني أن العديد من المستخدمين لا يستطيعون سحب أموالهم.
التقييم الواقعي: تأمين Aave يغطي فقط 30% من الخسارة. والباقي؟ قد يأتي من جيوب المودعين العاديين. نحن نشهد أول اختبار حقيقي لخسائر DeFi الاجتماعية.
السؤال: هل هذه نهاية هيمنة Liquid Restaking، أم مجرد درس قاسي في مخاطر الشبكات المتعددة؟
هل تحتفظ بأموالك في Aave، أم كانت مغادرة 13 مليار دولار هي الخطوة الذكية؟
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
1
301
·
--

مقالة
أزمة السيولة في Aave: اختفاء 8 مليارات دولار من TVL بينما يترك اختراق Kelp DAO 195 مليون دولار في ديون سيئة!عالم DeFi في حالة من الاضطراب. شهدت Aave خروج ما يقرب من 8 مليارات دولار من الأصول من البروتوكول في غضون 24 ساعة فقط. أجبرت عملية استغلال متطورة لـ Kelp DAO Aave على مواجهة أكثر ضغوط السيولة خطورة حتى الآن، مما ترك البروتوكول مع ثغرة ضخمة في ميزانيته وترك أحواض $USDC/$USDT drained بالكامل.
1. الاستغلال: كيف تم إنشاء "الديون السيئة" 🕵️♂️
بدأت الكارثة بعملية اختراق بقيمة 293 مليون دولار لـ Kelp DAO rsETH عبر ثغرة في جسر LayerZero.
التسليح: لم يكتفِ المهاجمون بسرقة الرموز؛ بل أودعوا 116,500 rsETH في Aave v3 كضمان.
أزمة السيولة في Aave: اختفاء 8 مليارات دولار من TVL بينما يترك اختراق Kelp DAO 195 مليون دولار في ديون سيئة!
عالم DeFi في حالة من الاضطراب. شهدت Aave خروج ما يقرب من 8 مليارات دولار من الأصول من البروتوكول في غضون 24 ساعة فقط. أجبرت عملية استغلال متطورة لـ Kelp DAO Aave على مواجهة أكثر ضغوط السيولة خطورة حتى الآن، مما ترك البروتوكول مع ثغرة ضخمة في ميزانيته وترك أحواض $USDC/$USDT drained بالكامل.
1. الاستغلال: كيف تم إنشاء "الديون السيئة" 🕵️♂️
بدأت الكارثة بعملية اختراق بقيمة 293 مليون دولار لـ Kelp DAO rsETH عبر ثغرة في جسر LayerZero.
التسليح: لم يكتفِ المهاجمون بسرقة الرموز؛ بل أودعوا 116,500 rsETH في Aave v3 كضمان.
1. الاستغلال: كيف تم إنشاء "الديون السيئة" 🕵️♂️
بدأت الكارثة بعملية اختراق بقيمة 293 مليون دولار لـ Kelp DAO rsETH عبر ثغرة في جسر LayerZero.
التسليح: لم يكتفِ المهاجمون بسرقة الرموز؛ بل أودعوا 116,500 rsETH في Aave v3 كضمان.
1
180
·
--
🚨 **عاجل: استغلال جسر Kelp DAO بقيمة 292 مليون دولار يهز عالم DeFi – القيمة الإجمالية المقفلة تتراجع 132 مليار دولار في 48 ساعة!** 🚨
تحديث جديد – 21 أبريل 2026:
استغل المهاجمون ثغرة حرجة في **جسر Kelp DAO’s LayerZero**، وسرقوا **116,500 rsETH** بقيمة ضخمة تصل إلى **292 مليون دولار**.
لم يتوقفوا عند هذا الحد. تم استخدام الأصول المسروقة على الفور كضمان في **Aave** لاقتراض **191 مليون دولار من الأصول الحقيقية** – وهي خطوة متطورة تثير الآن صدمات عبر النظام البيئي بالكامل.
### العدوى النظامية في كامل قوتها
تراجعت القيمة الإجمالية المقفلة (TVL) في DeFi **132 مليار دولار في 48 ساعة فقط**، متراجعة من **995 مليار دولار إلى 863 مليار دولار**.
**Aave** وحده شهد **84.5 مليار دولار من التدفقات الخارجة** حيث سارع المستخدمون للخروج وسط مخاوف من التعرض لديون سيئة.
### تصاعد نزاع المسؤولية
- **LayerZero** توجه أصابع الاتهام إلى **مجموعة لازاروس من كوريا الشمالية**، مدعية أن الهجوم نشأ من عقد RPC تم اختراقه.
- في هذه الأثناء، **Kelp DAO** و **Aave** في مناقشات حامية حول المسؤولية عن **195 مليون دولار – 230 مليون دولار** من الديون السيئة المحتملة.
هذا ليس مجرد اختراق آخر — إنه يكشف عن شقوق عميقة في أمان الجسور عبر السلاسل وإدارة مخاطر الضمانات.
حاملو DeFi: هل تراقبون مراكزكم؟ البروتوكولات: هل حان الوقت للتركيز على التدقيق والشفافية؟
شاركوا آراءكم أدناه 👇
احرصوا على سلامتكم هناك.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
🚨 **عاجل: استغلال جسر Kelp DAO بقيمة 292 مليون دولار يهز عالم DeFi – القيمة الإجمالية المقفلة تتراجع 132 مليار دولار في 48 ساعة!** 🚨
تحديث جديد – 21 أبريل 2026:
استغل المهاجمون ثغرة حرجة في **جسر Kelp DAO’s LayerZero**، وسرقوا **116,500 rsETH** بقيمة ضخمة تصل إلى **292 مليون دولار**.
لم يتوقفوا عند هذا الحد. تم استخدام الأصول المسروقة على الفور كضمان في **Aave** لاقتراض **191 مليون دولار من الأصول الحقيقية** – وهي خطوة متطورة تثير الآن صدمات عبر النظام البيئي بالكامل.
### العدوى النظامية في كامل قوتها
تراجعت القيمة الإجمالية المقفلة (TVL) في DeFi **132 مليار دولار في 48 ساعة فقط**، متراجعة من **995 مليار دولار إلى 863 مليار دولار**.
**Aave** وحده شهد **84.5 مليار دولار من التدفقات الخارجة** حيث سارع المستخدمون للخروج وسط مخاوف من التعرض لديون سيئة.
### تصاعد نزاع المسؤولية
- **LayerZero** توجه أصابع الاتهام إلى **مجموعة لازاروس من كوريا الشمالية**، مدعية أن الهجوم نشأ من عقد RPC تم اختراقه.
- في هذه الأثناء، **Kelp DAO** و **Aave** في مناقشات حامية حول المسؤولية عن **195 مليون دولار – 230 مليون دولار** من الديون السيئة المحتملة.
هذا ليس مجرد اختراق آخر — إنه يكشف عن شقوق عميقة في أمان الجسور عبر السلاسل وإدارة مخاطر الضمانات.
حاملو DeFi: هل تراقبون مراكزكم؟ البروتوكولات: هل حان الوقت للتركيز على التدقيق والشفافية؟
شاركوا آراءكم أدناه 👇
احرصوا على سلامتكم هناك.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
تحديث جديد – 21 أبريل 2026:
استغل المهاجمون ثغرة حرجة في **جسر Kelp DAO’s LayerZero**، وسرقوا **116,500 rsETH** بقيمة ضخمة تصل إلى **292 مليون دولار**.
لم يتوقفوا عند هذا الحد. تم استخدام الأصول المسروقة على الفور كضمان في **Aave** لاقتراض **191 مليون دولار من الأصول الحقيقية** – وهي خطوة متطورة تثير الآن صدمات عبر النظام البيئي بالكامل.
### العدوى النظامية في كامل قوتها
تراجعت القيمة الإجمالية المقفلة (TVL) في DeFi **132 مليار دولار في 48 ساعة فقط**، متراجعة من **995 مليار دولار إلى 863 مليار دولار**.
**Aave** وحده شهد **84.5 مليار دولار من التدفقات الخارجة** حيث سارع المستخدمون للخروج وسط مخاوف من التعرض لديون سيئة.
### تصاعد نزاع المسؤولية
- **LayerZero** توجه أصابع الاتهام إلى **مجموعة لازاروس من كوريا الشمالية**، مدعية أن الهجوم نشأ من عقد RPC تم اختراقه.
- في هذه الأثناء، **Kelp DAO** و **Aave** في مناقشات حامية حول المسؤولية عن **195 مليون دولار – 230 مليون دولار** من الديون السيئة المحتملة.
هذا ليس مجرد اختراق آخر — إنه يكشف عن شقوق عميقة في أمان الجسور عبر السلاسل وإدارة مخاطر الضمانات.
حاملو DeFi: هل تراقبون مراكزكم؟ البروتوكولات: هل حان الوقت للتركيز على التدقيق والشفافية؟
شاركوا آراءكم أدناه 👇
احرصوا على سلامتكم هناك.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
2
18
·
--
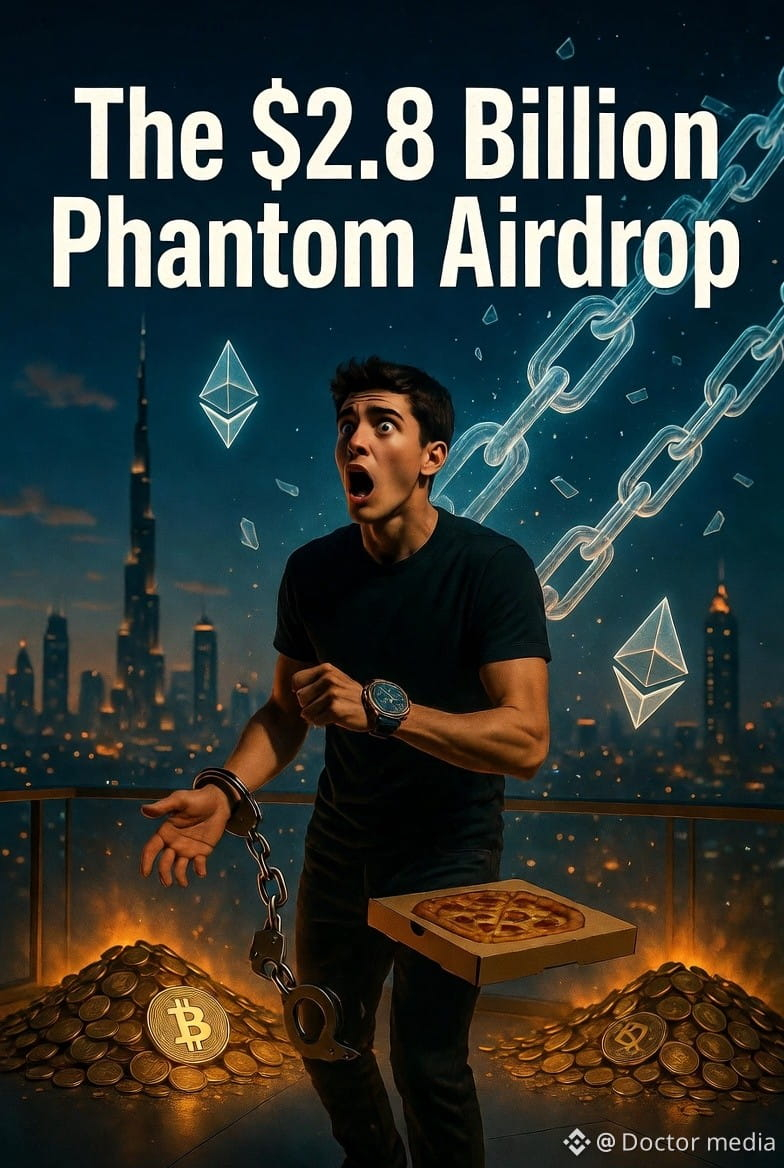
**🚨 من الفقر إلى الغنى إلى الخراب: إيردروب خيالي بقيمة 2.8 مليار دولار اختفى بسبب طلب بيتزا**
في عام 2021، اكتشف المطور الذاتي التعليم أليكس ريفيرا، البالغ من العمر 24 عامًا، ثغرة حاسمة في بروتوكول جسر البلوكشين الشهير من الطبقة الثانية. خلال ازدحام الشبكة الشديد، نفذ معاملات إيداع وسحب مؤقتة خدعت العقد الذكي لتوليد رموز غير مصرح بها بكميات ضخمة. في غضون 48 ساعة، استنزف أصولًا تقدر بـ 47,200 ETH. مع ارتفاع سوق الثيران، تضخم ثروته المسروقة إلى 2.8 مليار دولار.
على مدى ثلاث سنوات، عاش أليكس حياة مترفة كملك ظل. كان يمتلك بنتهاوس أنيق في دبي يطل على أفق المدينة، وجمع سيارات سوبر نادرة، ورعى أحداث رياضة إلكترونية تحت الأرض، وط flew أصدقائه إلى جزر خاصة. حافظ على مشروع DeFi زائف كستار، متظاهرًا بأنه مؤسس ناجح في عالم الكريبتو.
**الثغرة القاتلة: الذاكرة على السلسلة لا تنسى أبدًا**
انهار إمبراطوريته ليس بسبب المحققين النخبة، ولكن بسبب خطأين بسيطين. في أواخر عام 2023، كشف قصة على إنستغرام وهو يتباهى بساعته باتيك فيليب البالغة قيمتها 180,000 دولار على شرفة بنتهاوسه عن معمار مميز ربطه عبر المعلومات المفتوحة.
ما هو أسوأ هو oversight البيتزا بقيمة 47 دولار. أثناء اختبار خلط مجهول، أرسل أليكس تحويلًا صغيرًا للبيتزا. تطلب التبادل هوية كيو سي، مما ربط هويته ومحافظه بشكل دائم باستغلال عام 2021 على البلوكشين غير القابل للتغيير.
**النتائج:** في عام 2025، قبل أليكس صفقة اعتراف وتلقى 14 شهرًا في السجن. استولت السلطات على معظم الأصول وقامت بتسييلها.
**العبرة:** يمكنك سرقة تسعة أرقام باستخدام الكود، لكن البلوكشين — وطلب بيتزا واحد غير مدروس — سيتتبعك دائمًا.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
{future}(GUAUSDT)
$ALLO
{future}(ALLOUSDT)
$XLM
{future}(XLMUSDT)
**🚨 من الفقر إلى الغنى إلى الخراب: إيردروب خيالي بقيمة 2.8 مليار دولار اختفى بسبب طلب بيتزا**
في عام 2021، اكتشف المطور الذاتي التعليم أليكس ريفيرا، البالغ من العمر 24 عامًا، ثغرة حاسمة في بروتوكول جسر البلوكشين الشهير من الطبقة الثانية. خلال ازدحام الشبكة الشديد، نفذ معاملات إيداع وسحب مؤقتة خدعت العقد الذكي لتوليد رموز غير مصرح بها بكميات ضخمة. في غضون 48 ساعة، استنزف أصولًا تقدر بـ 47,200 ETH. مع ارتفاع سوق الثيران، تضخم ثروته المسروقة إلى 2.8 مليار دولار.
على مدى ثلاث سنوات، عاش أليكس حياة مترفة كملك ظل. كان يمتلك بنتهاوس أنيق في دبي يطل على أفق المدينة، وجمع سيارات سوبر نادرة، ورعى أحداث رياضة إلكترونية تحت الأرض، وط flew أصدقائه إلى جزر خاصة. حافظ على مشروع DeFi زائف كستار، متظاهرًا بأنه مؤسس ناجح في عالم الكريبتو.
**الثغرة القاتلة: الذاكرة على السلسلة لا تنسى أبدًا**
انهار إمبراطوريته ليس بسبب المحققين النخبة، ولكن بسبب خطأين بسيطين. في أواخر عام 2023، كشف قصة على إنستغرام وهو يتباهى بساعته باتيك فيليب البالغة قيمتها 180,000 دولار على شرفة بنتهاوسه عن معمار مميز ربطه عبر المعلومات المفتوحة.
ما هو أسوأ هو oversight البيتزا بقيمة 47 دولار. أثناء اختبار خلط مجهول، أرسل أليكس تحويلًا صغيرًا للبيتزا. تطلب التبادل هوية كيو سي، مما ربط هويته ومحافظه بشكل دائم باستغلال عام 2021 على البلوكشين غير القابل للتغيير.
**النتائج:** في عام 2025، قبل أليكس صفقة اعتراف وتلقى 14 شهرًا في السجن. استولت السلطات على معظم الأصول وقامت بتسييلها.
**العبرة:** يمكنك سرقة تسعة أرقام باستخدام الكود، لكن البلوكشين — وطلب بيتزا واحد غير مدروس — سيتتبعك دائمًا.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
في عام 2021، اكتشف المطور الذاتي التعليم أليكس ريفيرا، البالغ من العمر 24 عامًا، ثغرة حاسمة في بروتوكول جسر البلوكشين الشهير من الطبقة الثانية. خلال ازدحام الشبكة الشديد، نفذ معاملات إيداع وسحب مؤقتة خدعت العقد الذكي لتوليد رموز غير مصرح بها بكميات ضخمة. في غضون 48 ساعة، استنزف أصولًا تقدر بـ 47,200 ETH. مع ارتفاع سوق الثيران، تضخم ثروته المسروقة إلى 2.8 مليار دولار.
على مدى ثلاث سنوات، عاش أليكس حياة مترفة كملك ظل. كان يمتلك بنتهاوس أنيق في دبي يطل على أفق المدينة، وجمع سيارات سوبر نادرة، ورعى أحداث رياضة إلكترونية تحت الأرض، وط flew أصدقائه إلى جزر خاصة. حافظ على مشروع DeFi زائف كستار، متظاهرًا بأنه مؤسس ناجح في عالم الكريبتو.
**الثغرة القاتلة: الذاكرة على السلسلة لا تنسى أبدًا**
انهار إمبراطوريته ليس بسبب المحققين النخبة، ولكن بسبب خطأين بسيطين. في أواخر عام 2023، كشف قصة على إنستغرام وهو يتباهى بساعته باتيك فيليب البالغة قيمتها 180,000 دولار على شرفة بنتهاوسه عن معمار مميز ربطه عبر المعلومات المفتوحة.
ما هو أسوأ هو oversight البيتزا بقيمة 47 دولار. أثناء اختبار خلط مجهول، أرسل أليكس تحويلًا صغيرًا للبيتزا. تطلب التبادل هوية كيو سي، مما ربط هويته ومحافظه بشكل دائم باستغلال عام 2021 على البلوكشين غير القابل للتغيير.
**النتائج:** في عام 2025، قبل أليكس صفقة اعتراف وتلقى 14 شهرًا في السجن. استولت السلطات على معظم الأصول وقامت بتسييلها.
**العبرة:** يمكنك سرقة تسعة أرقام باستخدام الكود، لكن البلوكشين — وطلب بيتزا واحد غير مدروس — سيتتبعك دائمًا.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
1
421
·
--
🚨 تم اختراق Kelp DAO بمبلغ 292 مليون دولار – أكبر عملية استغلال في DeFi لعام 2026
تم استنزاف جسر Kelp DAO المدعوم من LayerZero بمقدار 116,500 rsETH (\~292 مليون دولار، 18% من المعروض) في هجوم واحد.
هذا الآن هو أكبر اختراق هذا العام. قامت Aave وبروتوكولات أخرى بتجميد الأسواق بسبب مخاطر الديون السيئة.
في رأيي، يذكرنا هذا بمدى خطورة الجسور عبر السلاسل حتى بالنسبة للمشاريع الكبيرة.
هل سيهز هذا ثقة DeFi أم أنه مجرد خوف مؤقت؟
{future}(ETHUSDT)
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
إخلاء المسؤولية (أضف في النهاية): هذه ليست نصيحة مالية. جميع قرارات التداول على مسؤوليتك الخاصة. دائمًا قم بالبحث بنفسك.
🚨 تم اختراق Kelp DAO بمبلغ 292 مليون دولار – أكبر عملية استغلال في DeFi لعام 2026
تم استنزاف جسر Kelp DAO المدعوم من LayerZero بمقدار 116,500 rsETH (\~292 مليون دولار، 18% من المعروض) في هجوم واحد.
هذا الآن هو أكبر اختراق هذا العام. قامت Aave وبروتوكولات أخرى بتجميد الأسواق بسبب مخاطر الديون السيئة.
في رأيي، يذكرنا هذا بمدى خطورة الجسور عبر السلاسل حتى بالنسبة للمشاريع الكبيرة.
هل سيهز هذا ثقة DeFi أم أنه مجرد خوف مؤقت؟
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
إخلاء المسؤولية (أضف في النهاية): هذه ليست نصيحة مالية. جميع قرارات التداول على مسؤوليتك الخاصة. دائمًا قم بالبحث بنفسك.
تم استنزاف جسر Kelp DAO المدعوم من LayerZero بمقدار 116,500 rsETH (\~292 مليون دولار، 18% من المعروض) في هجوم واحد.
هذا الآن هو أكبر اختراق هذا العام. قامت Aave وبروتوكولات أخرى بتجميد الأسواق بسبب مخاطر الديون السيئة.
في رأيي، يذكرنا هذا بمدى خطورة الجسور عبر السلاسل حتى بالنسبة للمشاريع الكبيرة.
هل سيهز هذا ثقة DeFi أم أنه مجرد خوف مؤقت؟
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
إخلاء المسؤولية (أضف في النهاية): هذه ليست نصيحة مالية. جميع قرارات التداول على مسؤوليتك الخاصة. دائمًا قم بالبحث بنفسك.
122
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#JobsReportRaisesHikeOdds
469,277 مشاهدات
3,168 يقومون بالنقاش
2
#CPITestsDecemberRateOutlook
125,415 مشاهدات
1,017 يقومون بالنقاش
3
#BitcoinRebounds$75KAsChipsLead
41,470 مشاهدات
331 يقومون بالنقاش
4
#US Data Center Rules May Constrain AI Expansion
65,974 مشاهدات
222 يقومون بالنقاش
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
3,483 مشاهدات
59 يقومون بالنقاش
6
#WillAnthropicListOnTime
135,886 مشاهدات
1,280 يقومون بالنقاش
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
56,546 مشاهدات
441 يقومون بالنقاش
8
#BitcoinETFsSee$412MNetOutflows
12,793 مشاهدات
70 يقومون بالنقاش
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
50,635 مشاهدات
487 يقومون بالنقاش
10
#TradFiForBeginners
82,946 مشاهدات
951 يقومون بالنقاش