

#cybersecurity
cybersecurity
1.5M مشاهدات
3,411 يقومون بالنقاش
رائج
جديد

·
--
عرض الترجمة
韩国警方逮捕7人,首例AI辅助黑客案件震惊世界!一位32岁无IT背景的普通人用AI工具黑掉90家医院学校公司,勒索27万美元。AI犯罪时代已来?$FET $MASK #AI安全 #网络安全
South Korea arrests 7 in first major AI hacking case! A 32-year-old with no IT background used AI tools to breach 90 hospitals, schools and companies, extorting $270K. Is this the dawn of AI crime era? $FET $MASK #AIsecurity #Cybersecurity
South Korea arrests 7 in first major AI hacking case! A 32-year-old with no IT background used AI tools to breach 90 hospitals, schools and companies, extorting $270K. Is this the dawn of AI crime era? $FET $MASK #AIsecurity #Cybersecurity
4
·
--
النسخة الصينية:
"مفاجأة! اخترقت وكلاء الذكاء الاصطناعي أنظمة أعمال Anthropic في أقل من 12 ساعة! كشفت شركة Cathedral، التي أسسها أعضاء سابقون في فريق DOGE، عن ثغرات أمنية في الذكاء الاصطناعي، واخترقت أنظمة المبيعات والموارد البشرية وتقنية المعلومات عبر برامج تابعة لجهات خارجية. أمن الذكاء الاصطناعي ضرورة ملحّة الآن! #AI安全 #网络安全 $DOGE"
النسخة الإنجليزية:
"مذهل! اخترقت وكلاء الذكاء الاصطناعي أنظمة Anthropic في أقل من 12 ساعة! عرضت شركة Cathedral، التي أسسها أعضاء سابقون في فريق DOGE، ثغرات أمنية في الذكاء الاصطناعي، واخترقت أنظمة المبيعات والموارد البشرية وتقنية المعلومات عبر برامج تابعة لجهات خارجية. أمن الذكاء الاصطناعي أمر بالغ الأهمية الآن! #AIsecurity #Cybersecurity $DOGE"
النسخة الصينية:
"مفاجأة! اخترقت وكلاء الذكاء الاصطناعي أنظمة أعمال Anthropic في أقل من 12 ساعة! كشفت شركة Cathedral، التي أسسها أعضاء سابقون في فريق DOGE، عن ثغرات أمنية في الذكاء الاصطناعي، واخترقت أنظمة المبيعات والموارد البشرية وتقنية المعلومات عبر برامج تابعة لجهات خارجية. أمن الذكاء الاصطناعي ضرورة ملحّة الآن! #AI安全 #网络安全 $DOGE "
النسخة الإنجليزية:
"مذهل! اخترقت وكلاء الذكاء الاصطناعي أنظمة Anthropic في أقل من 12 ساعة! عرضت شركة Cathedral، التي أسسها أعضاء سابقون في فريق DOGE، ثغرات أمنية في الذكاء الاصطناعي، واخترقت أنظمة المبيعات والموارد البشرية وتقنية المعلومات عبر برامج تابعة لجهات خارجية. أمن الذكاء الاصطناعي أمر بالغ الأهمية الآن! #AIsecurity #Cybersecurity $DOGE "
33

🚨 $OSMO قد تعيد قمة الأمن السيبراني رسم توجهات الأصول الرقمية 📈
📊 تضع قمة الأمن السيبراني اليابانية المرتقبة، برئاسة رئيسة الوزراء ساناي تاكايتشي، الرقابة المؤسسية على المخاطر في صدارة الاهتمام، وهو محفّز تقليدي لعمليات سحب السيولة وتدفقات الأموال الذكية.
🦈 إذا شدد المنظمون شبكة أمان البيانات، فقد تظهر كتلة طلب جديدة حول $OSMO ، بينما قد يعمل $ERA و$DOOD ككتل أوامر ثانوية تمتص ضغوط البيع. ⚡ راقب تدفق الأوامر على إطار 4 ساعات بحثًا عن إعادة اختبار صعودية مع انتعاش الثقة.
💬 هل ترسّخ القمة علاوة مخاطر جديدة أم تشعل موجة تقلبات قصيرة الأجل؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
5

·
--
عرض الترجمة
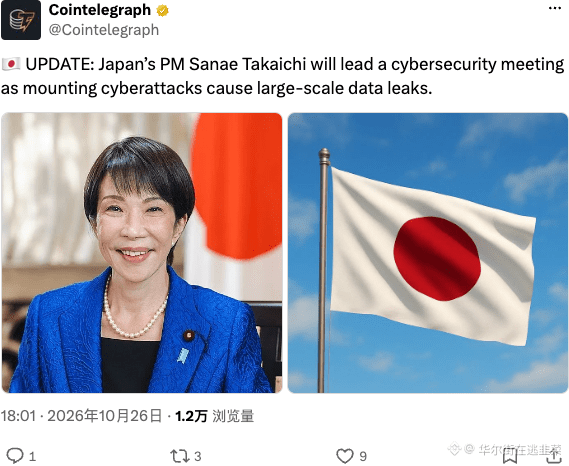
日本首相高市早苗亲自坐镇,就网络攻击导致的大规模数据泄露开会。这波“震网”级别的威胁才刚开始,传统基建烂成这样,加密资产的安全护城河反而更有溢价空间。别光盯着涨跌,赶紧把安全搞起来。
$BTC #CyberSecurity
日本首相高市早苗亲自坐镇,就网络攻击导致的大规模数据泄露开会。这波“震网”级别的威胁才刚开始,传统基建烂成这样,加密资产的安全护城河反而更有溢价空间。别光盯着涨跌,赶紧把安全搞起来。
$BTC #CyberSecurity
$BTC #CyberSecurity
64
·
--
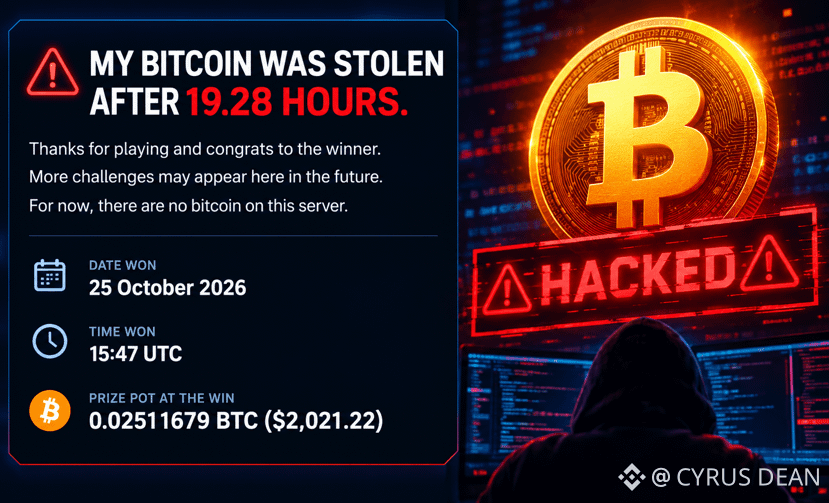
🚨 اختُرق PHP بسبب ثغرة أمنية خلال 19 ساعة فقط!
كشف تحدٍّ حقيقي للبيتكوين عن مخاطر خوادم PHP المعرّضة للثغرات. تمكّن مخترق من اختراقها خلال 19.28 ساعة واستعادة المفتاح السري للمطالبة بـ 0.02511679 BTC — بقيمة تقارب $2,021! 💀
⚠️ قد تعرّض بيانات تسجيل الدخول المكشوفة والبيانات الحساسة والمفاتيح الخاصة للعملات الرقمية أموالك للخطر.
🔒 هل تستخدم PHP؟ حدّث الإصدارات المعرّضة للثغرات الآن. فقد تكلّفك ثغرة أمنية واحدة ملايين الدولارات.
#bitcoin #الأمن_السيبراني
128
مقالة
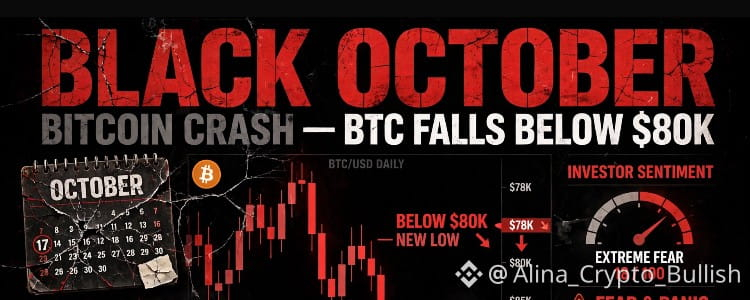
🚨أخبار عاجلة: 🔴 أكبر 5 اختراقات في أكتوبر الأسود 2026:👀⚠️🚨 أكتوبر الأسود: هبطت بيتكوين إلى ما دون 80 ألف دولار — هل يتكرر سيناريو 1929؟
لطالما كان أكتوبر أفضل أشهر العملات المشفرة. متوسط العائد: +18.3%. أما هذا العام؟ فيتحول إلى شهر أسود.
إليكم إصدار اختراق البيانات من أكتوبر الأسود. لهذا يُطلق على أكتوبر 2026 اسم أكتوبر الأسود في الأمن السيبراني، وليس بسبب انهيار العملات المشفرة فحسب:
الأمر ليس اختراقًا ضخمًا واحدًا — بل أكثر من 20 اختراقًا كبيرًا خلال أسبوعين، كلها تستخدم الذكاء الاصطناعي للعثور على الثغرات أسرع مما نستطيع إصلاحها.
🔴 أكبر 5 اختراقات في أكتوبر الأسود 2026:
1. PHP2Shell — 70% من الإنترنت معرّض للخطر
🚨أخبار عاجلة: 🔴 أكبر 5 اختراقات في أكتوبر الأسود 2026:👀⚠️
🚨 أكتوبر الأسود: هبطت بيتكوين إلى ما دون 80 ألف دولار — هل يتكرر سيناريو 1929؟
لطالما كان أكتوبر أفضل أشهر العملات المشفرة. متوسط العائد: +18.3%. أما هذا العام؟ فيتحول إلى شهر أسود.
إليكم إصدار اختراق البيانات من أكتوبر الأسود. لهذا يُطلق على أكتوبر 2026 اسم أكتوبر الأسود في الأمن السيبراني، وليس بسبب انهيار العملات المشفرة فحسب:
الأمر ليس اختراقًا ضخمًا واحدًا — بل أكثر من 20 اختراقًا كبيرًا خلال أسبوعين، كلها تستخدم الذكاء الاصطناعي للعثور على الثغرات أسرع مما نستطيع إصلاحها.
🔴 أكبر 5 اختراقات في أكتوبر الأسود 2026:
1. PHP2Shell — 70% من الإنترنت معرّض للخطر
2
362
·
--
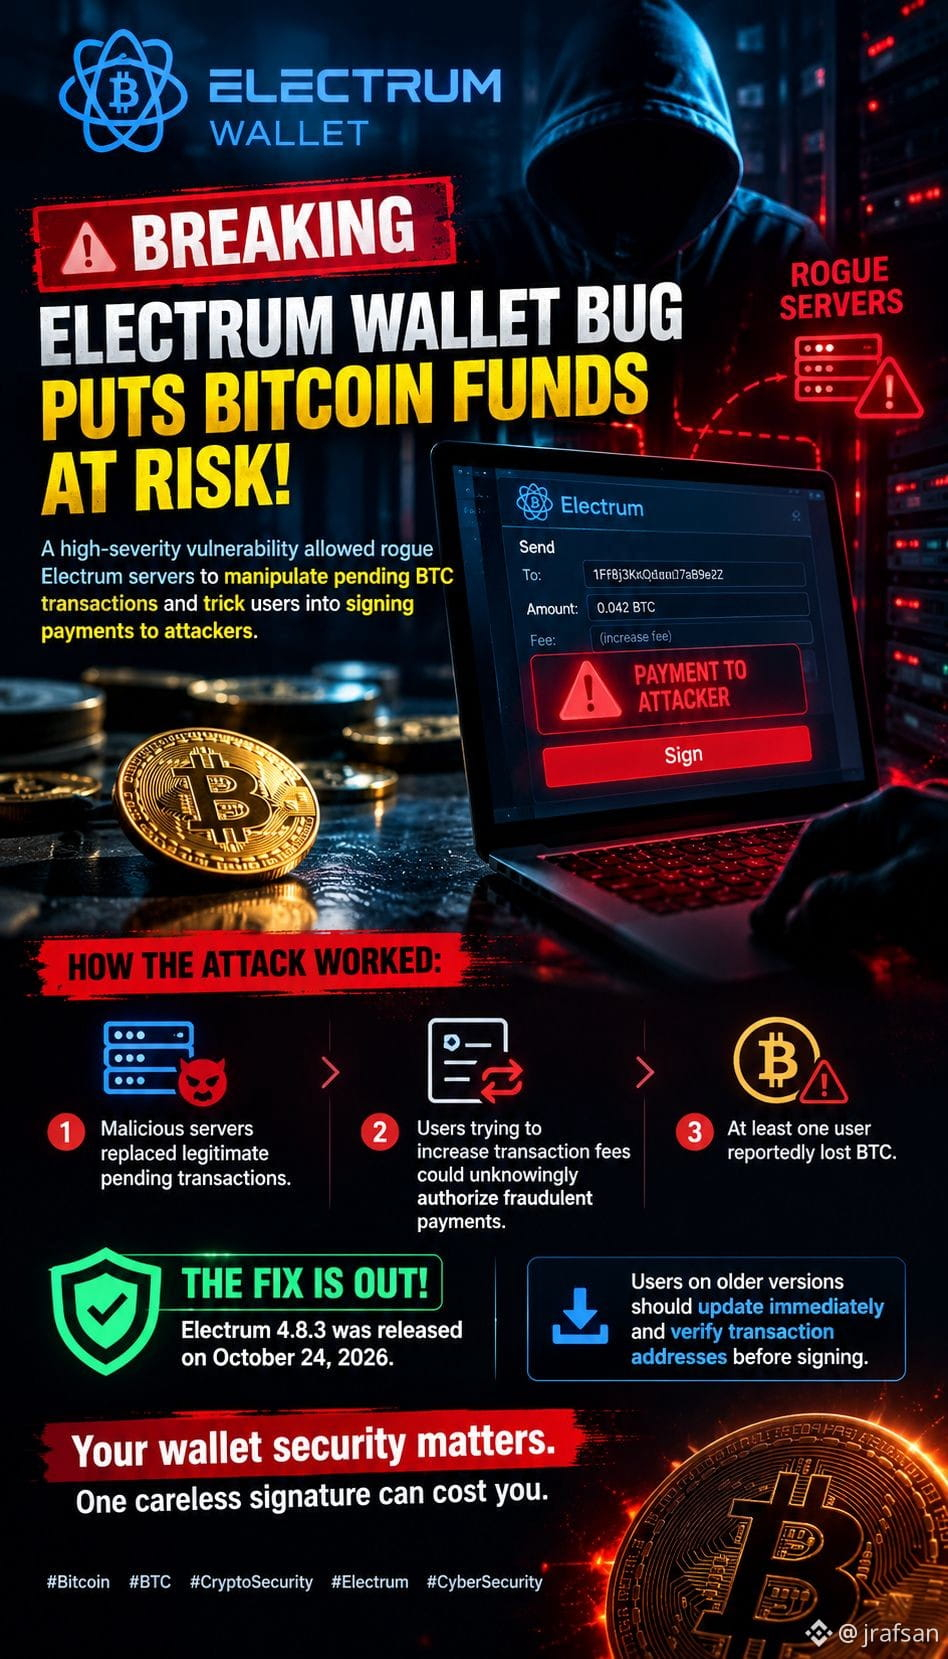
🚨عاجل: خلل في محفظة ELECTRUM يعرّض أموال البيتكوين للخطر!⚠️
ثغرة أمنية خطيرة أتاحت لخوادم Electrum ضارة التلاعب بمعاملات BTC المعلّقة وخداع المستخدمين للتوقيع على مدفوعات للمهاجمين.
💥 كيف وقع الهجوم:
• استبدلت الخوادم الضارة المعاملات المعلّقة المشروعة.
• قد يوافق المستخدمون الذين يحاولون زيادة رسوم المعاملات، دون علمهم، على مدفوعات احتيالية.
• أفادت التقارير بأن مستخدمًا واحدًا على الأقل خسر عملات BTC.
🛡️ صدر الإصلاح: أُطلق Electrum 4.8.3 في 24 أكتوبر 2026.
⚠️ على مستخدمي الإصدارات الأقدم التحديث فورًا والتحقق من عناوين المعاملات قبل التوقيع.
*أمان محفظتك مهم. توقيع واحد غير متأنٍ قد يكلّفك الكثير.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨عاجل: خلل في محفظة ELECTRUM يعرّض أموال البيتكوين للخطر!⚠️
ثغرة أمنية خطيرة أتاحت لخوادم Electrum ضارة التلاعب بمعاملات BTC المعلّقة وخداع المستخدمين للتوقيع على مدفوعات للمهاجمين.
💥 كيف وقع الهجوم:
• استبدلت الخوادم الضارة المعاملات المعلّقة المشروعة.
• قد يوافق المستخدمون الذين يحاولون زيادة رسوم المعاملات، دون علمهم، على مدفوعات احتيالية.
• أفادت التقارير بأن مستخدمًا واحدًا على الأقل خسر عملات BTC.
🛡️ صدر الإصلاح: أُطلق Electrum 4.8.3 في 24 أكتوبر 2026.
⚠️ على مستخدمي الإصدارات الأقدم التحديث فورًا والتحقق من عناوين المعاملات قبل التوقيع.
*أمان محفظتك مهم. توقيع واحد غير متأنٍ قد يكلّفك الكثير.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
213

·
--
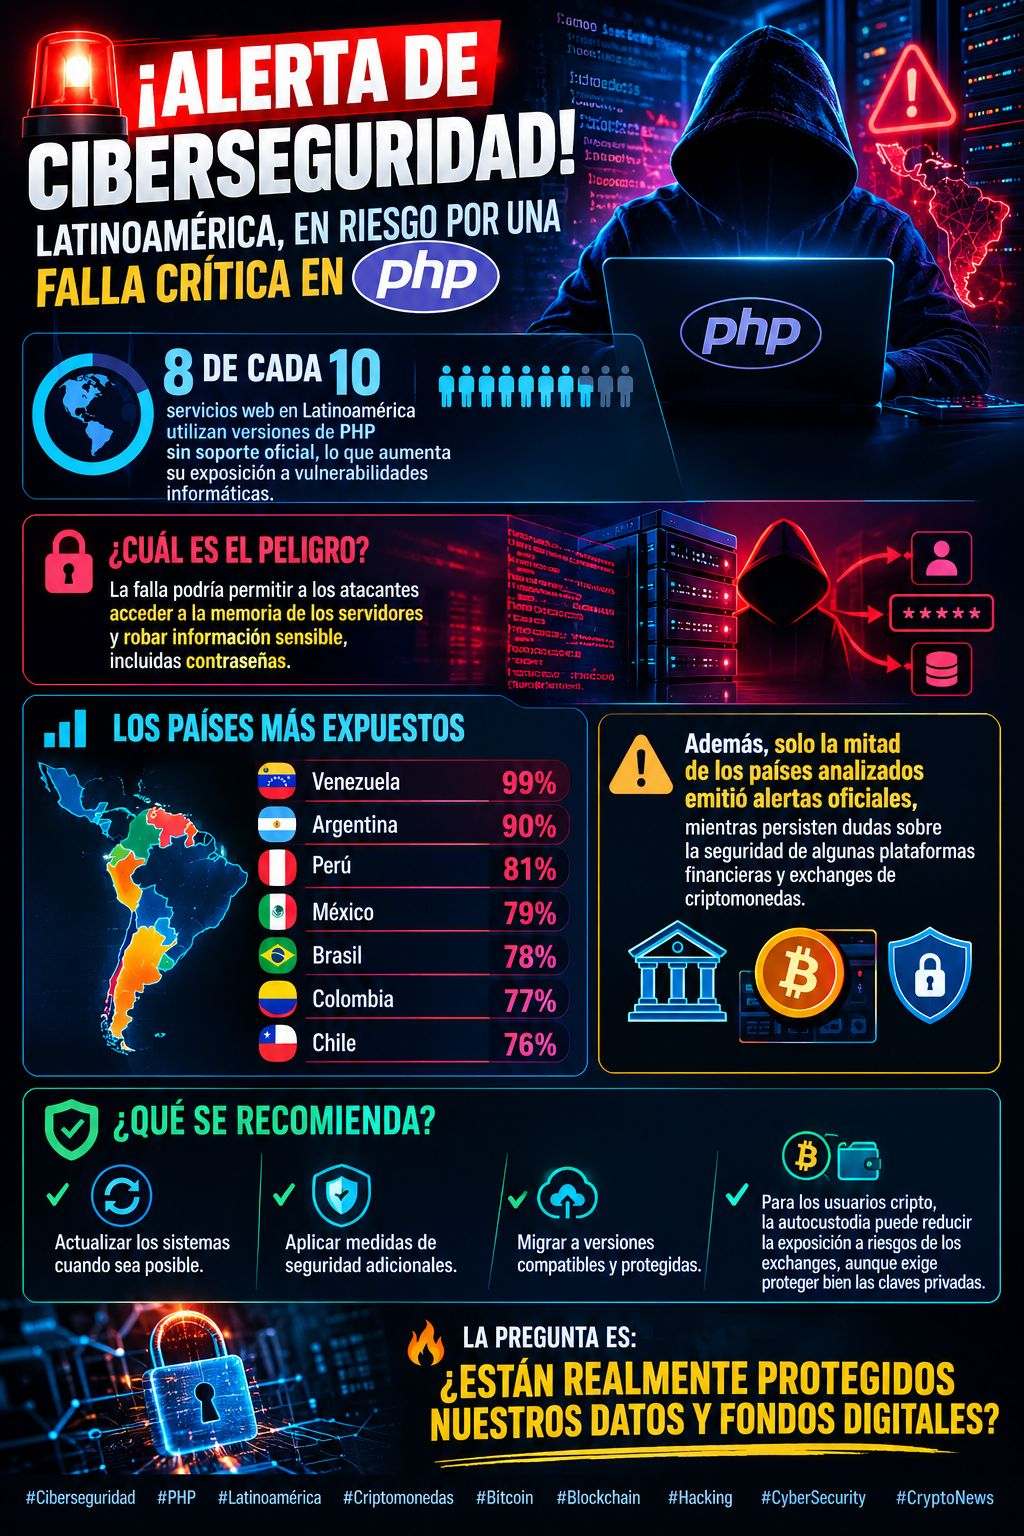
🚨 تنبيه للأمن السيبراني! أمريكا اللاتينية معرّضة للخطر بسبب ثغرة حرجة في PHP!💻⚠️
🌎 تستخدم 8 من كل 10 خدمات ويب في أمريكا اللاتينية إصدارات من PHP لم تعد تحظى بالدعم الرسمي، ما يزيد من تعرضها للثغرات الأمنية.
🔓 ما الخطر؟ قد تتيح الثغرة للمهاجمين الوصول إلى ذاكرة الخوادم وسرقة معلومات حساسة، بما في ذلك كلمات المرور.
📊 البلدان الأكثر عرضة للخطر:
🇻🇪 فنزويلا: 99%
🇦🇷 الأرجنتين: 90%
🇵🇪 بيرو: 81%
🇲🇽 المكسيك: 79%
🇧🇷 البرازيل: 78%
🇨🇴 كولومبيا: 77%
🇨🇱 تشيلي: 76%
⚠️ إضافة إلى ذلك، لم تصدر سوى نصف البلدان التي شملها التحليل تنبيهات رسمية، فيما لا تزال هناك تساؤلات بشأن أمن بعض المنصات المالية ومنصات تداول العملات المشفرة.
🛡️ ما التوصيات؟ تحديث الأنظمة متى أمكن، وتطبيق تدابير أمنية إضافية، والانتقال إلى إصدارات متوافقة ومحمية. وبالنسبة إلى مستخدمي العملات المشفرة، قد يقلل الحفظ الذاتي من التعرض للمخاطر المرتبطة بمنصات التداول، لكنه يتطلب أيضًا حماية المفاتيح الخاصة على نحو مناسب.
🔥 السؤال هو: هل بياناتنا وأموالنا الرقمية محمية حقًا؟
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
728
عرض الترجمة
Various brute force attack on the #Starlite_crypto network and not to forget #STARLITE has built a strong fire wall to withstand any cyber-attack just in case something like this happens we are always ready to fight back. #CyberSecurity #cyberpunk #fight
Various brute force attack on the #Starlite_crypto network and not to forget #STARLITE has built a strong fire wall to withstand any cyber-attack just in case something like this happens we are always ready to fight back. #CyberSecurity #cyberpunk #fight
82

مقالة
عرض الترجمة
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
{spot}(FILUSDT)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
{spot}(ARUSDT)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @KathalVahini
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
Is CyberSecurity the Next Big Winner?
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @Kathals Info Bits
42
🚨 «هذا ليس تدريبًا»: ثغرات خطيرة في PHP تشعل الإنترنت
📰 ماذا حدث؟
كشفت مؤسسة PHP عن ثغرتين خطيرتين قد تؤثران في ملايين المواقع الإلكترونية. ويحذّر خبراء الأمن من أن عدم إصلاح هذه الثغرات سريعًا قد يؤدي إلى عواقب وخيمة.
📊 التأثير في التكنولوجيا
تعيد هذه القضية تسليط الضوء على أمن الأنظمة الرقمية وضرورة تعزيز الحماية من الهجمات التي تزداد تطورًا.
🔎 المصدر: WIRED Security
🤔 💬 هل تعتقد أن مثل هذه الحوادث ستدفع الشركات إلى زيادة استثماراتها في الأمن الرقمي؟
#Cybersecurity #DataSecurity #Crypto_Marker #News
14

·
--
صاعد
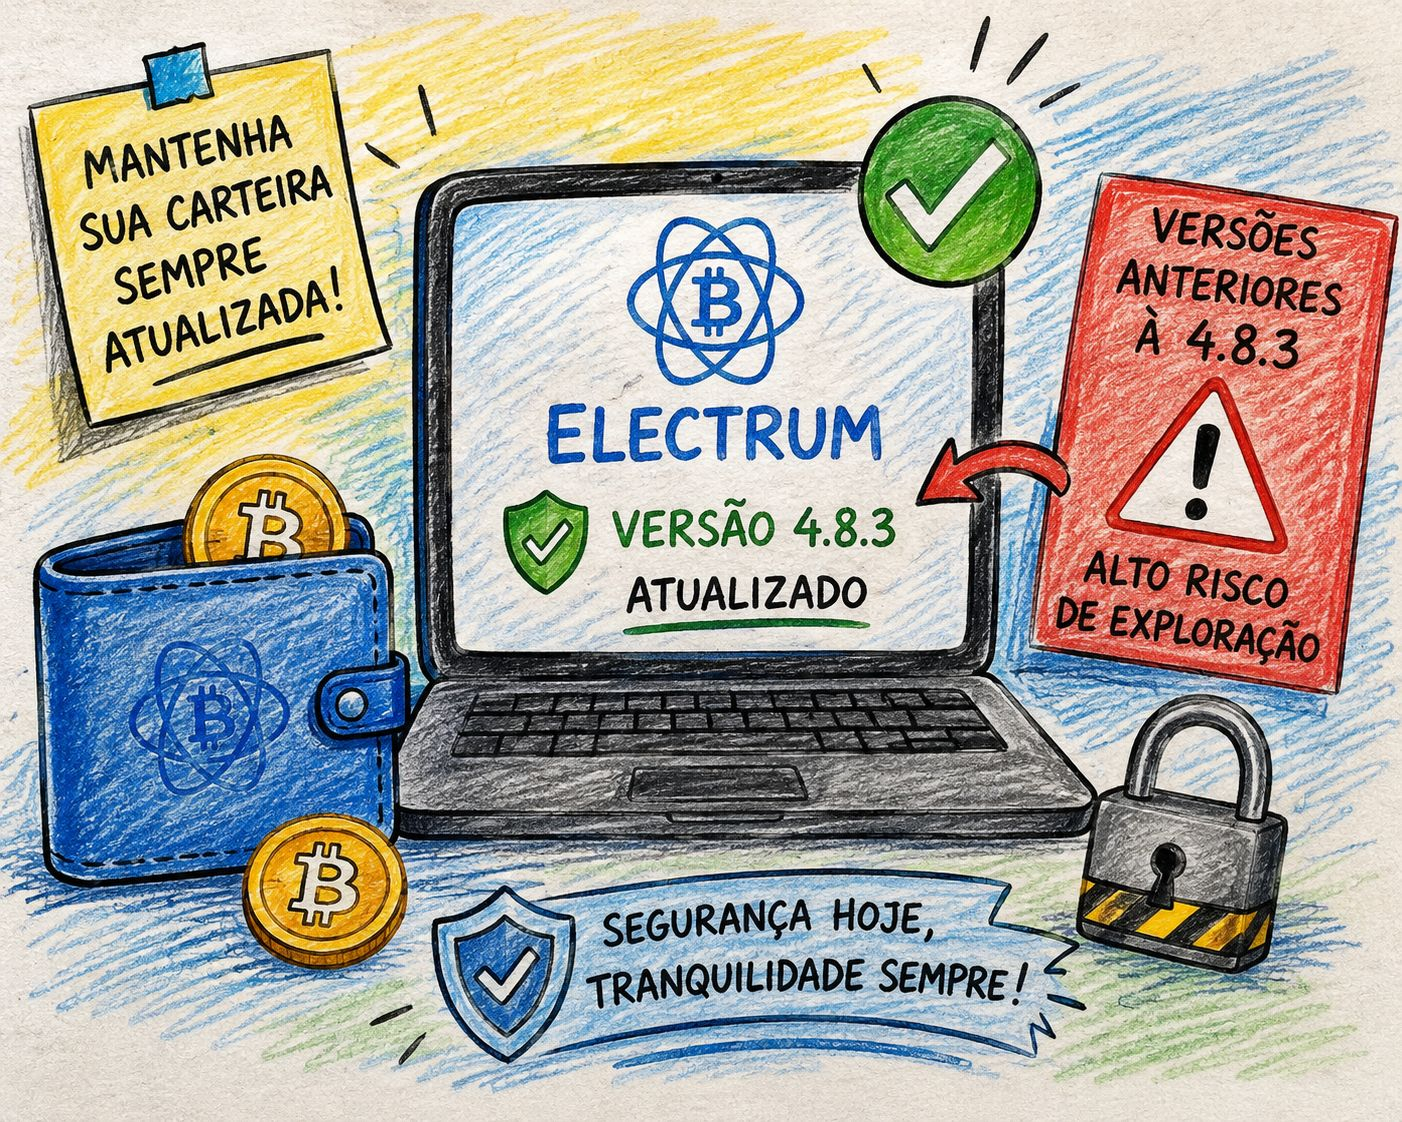
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
يبدأ أمان محفظة العملات المشفرة قبل إجراء أي معاملة بوقت طويل. وقد أصلح Electrum ثغرة أمنية عالية الخطورة في الإصدارات الأقدم من 4.8.3، مما يعزز أهمية إبقاء البرنامج محدّثًا باستمرار.
في بيئة قد تقع فيها مسؤولية الأصول الرقمية مباشرةً على عاتق المستخدم، يمكن أن يمثّل الخلل الأمني أكثر بكثير من مجرد مشكلة تقنية. وتُظهر تحديثات من هذا النوع مدى ضرورة يقظة المطورين والمستخدمين تجاه التهديدات التي تظهر باستمرار في منظومة العملات المشفرة.
إذا كنت تستخدم إصدارًا قديمًا من Electrum، فتحقّق من الإصدار المثبّت وحدّثه إلى إصدار آمن. إنه إجراء بسيط، لكنه قد يُحدث فرقًا كبيرًا. لا ينبغي تأجيل الاهتمام بالأمان، خصوصًا عندما نتحدث عن الأصول الرقمية.
وجهة نظري: أفضّل التحديث مبكرًا على المخاطرة دون داعٍ.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212
·
--
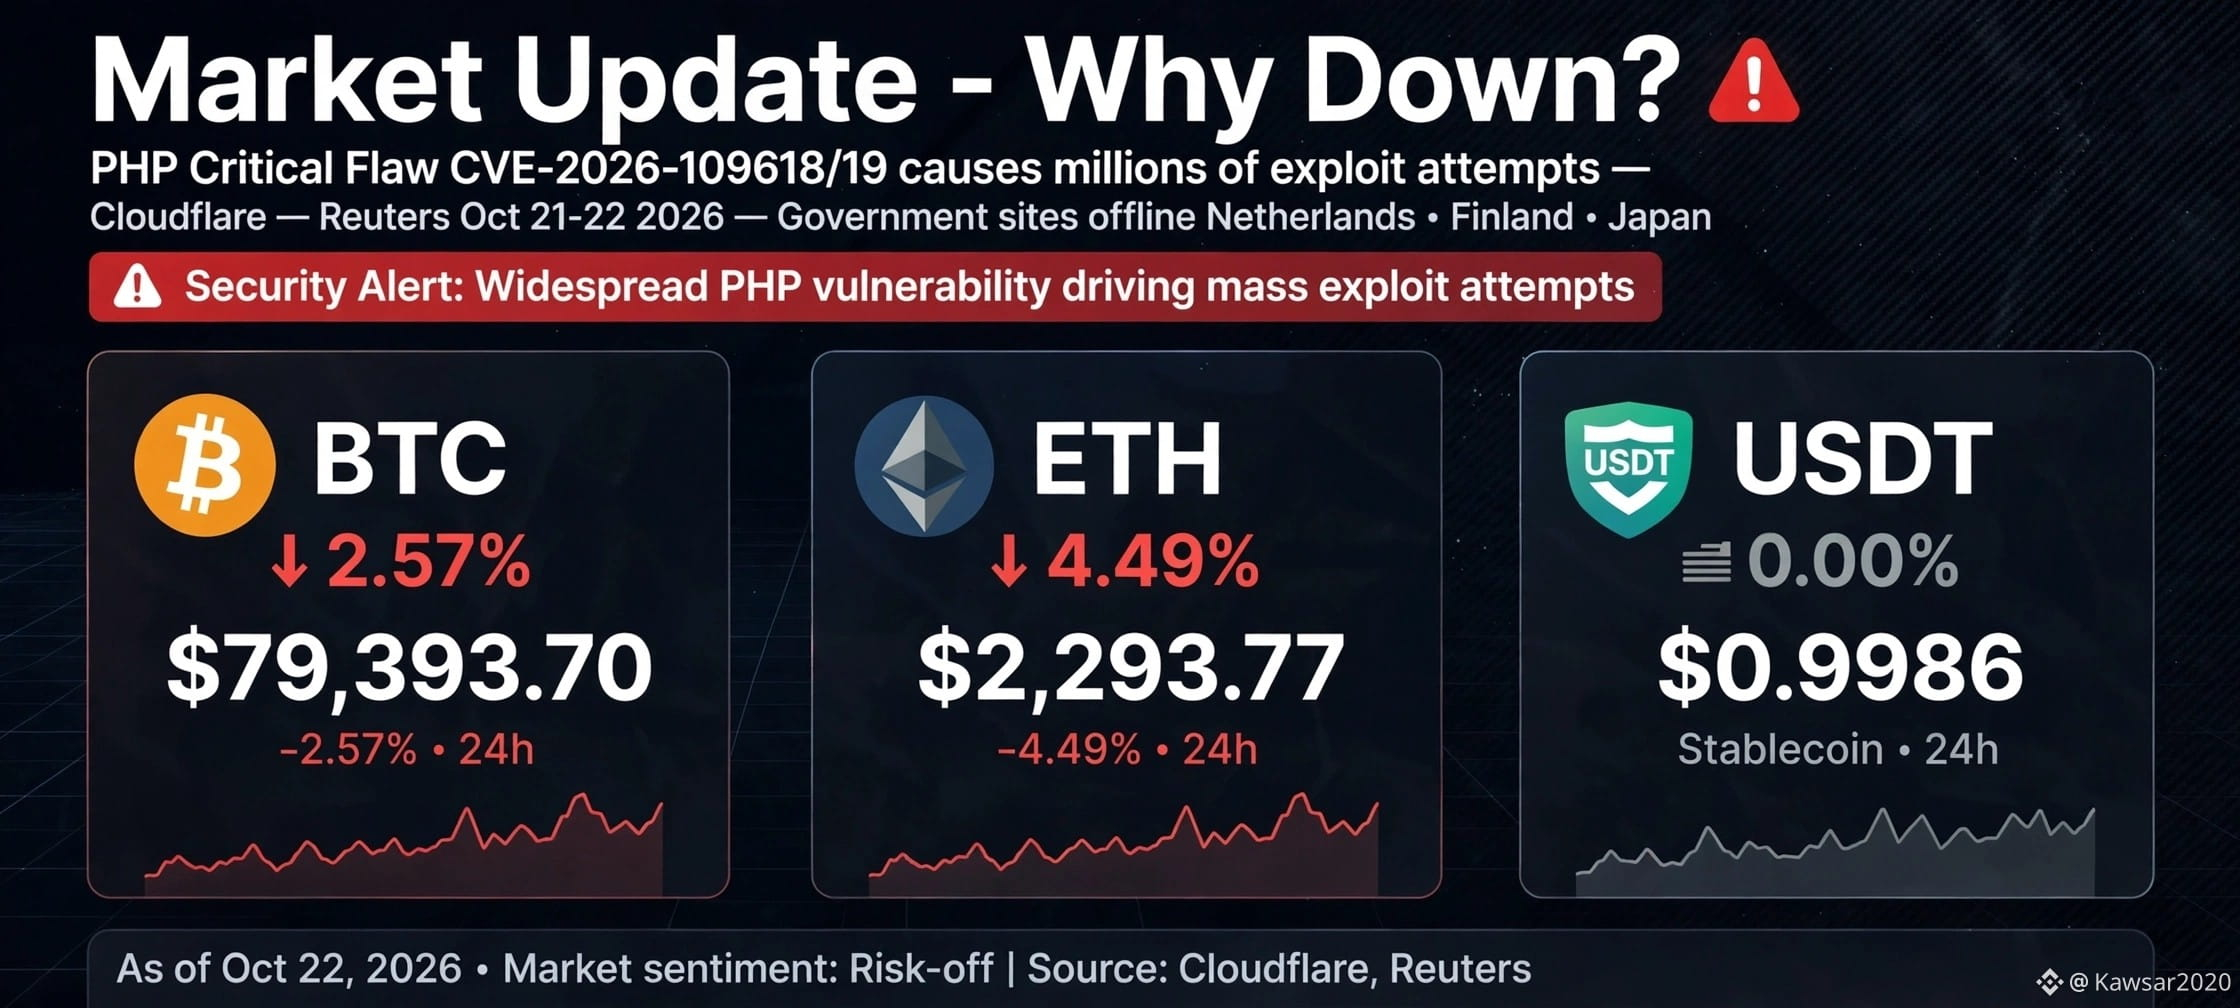
🚨 تحديث السوق 🛑
لماذا يتراجع السوق؟
وفقًا لتقرير رويترز الصادر في 21 و22 أكتوبر 2026، اكتشفت كلاودفلير ملايين محاولات الاستغلال، بعد ظهور ثغرتين أمنيتين خطيرتين في PHP.
في هولندا وفنلندا واليابان وأماكن أخرى، تم تعليق خدمات حكومية ومالية عن الاتصال بالإنترنت كإجراء احترازي!
وبسبب ذلك، أُغلقت أنواع مختلفة من الأسواق، كما أُغلقت العديد من المواقع المهمة لأسباب تتعلق بالأمن السيبراني!
وذلك لمنع المخترقين من اختراقها! ونتيجة لذلك، نرى تأثير ذلك في مختلف أنواع الأسواق!
منذ عام 2024، ونحن نواجه مشكلة تلو الأخرى! حروب، ورسوم جمركية، والآن هجمات إلكترونية!
وهذا يعني أنه كلما بدأ السوق يتعافى قليلًا، تظهر مشكلة جديدة! على أي حال، ثقتنا بالله! إن شاء الله سيحدث أمر طيب!
المصدر: رويترز، 21 و22 أكتوبر 2026؛ منشور ماثيو برينس، الرئيس التنفيذي لكلاودفلير، على X؛ تنبيه CERT-EU بشأن CVE-2026-109618 وCVE-2026-109619، بدرجة خطورة 9.2/10
لأغراض التوعية فقط
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378

·
--
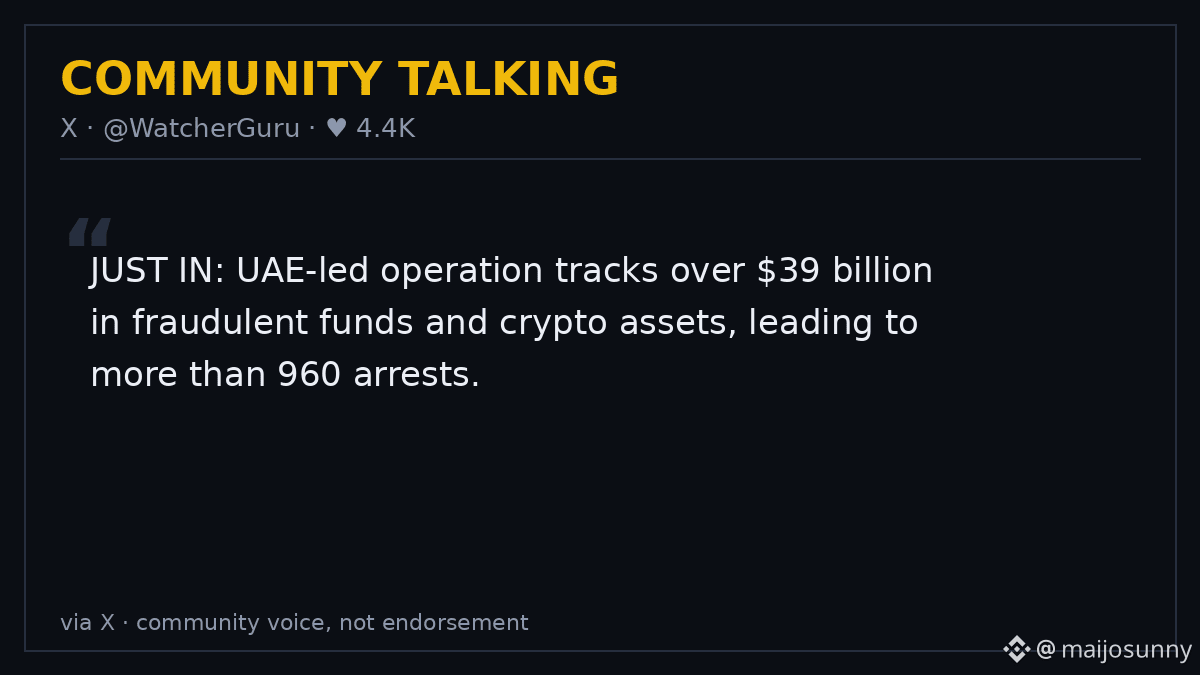
🚨 39 مليار دولار من أموال الاحتيال. 960 عملية اعتقال. 30 دولة. ⚔️
اختُتمت للتو عملية «مواجهة الشبح»: حملة بقيادة الإمارات كشفت عن 39 مليار دولار من الأموال والأصول المشفرة غير المشروعة، وأحبطت 123.7 مليون محاولة احتيال، وداهمت 29 مجمعًا للاحتيال (وزارة الداخلية الإماراتية، 22 أكتوبر).
لماذا ينبغي لمجال العملات المشفرة أن يهتم؟ أجرت 13 شركة خاصة، من بينها Crypto.com، تحقيقات جنائية على البلوكتشين بالتعاون مع الإنتربول، لأن أموال الاحتيال تنتقل عبر أدوات الخلط والجسور أسرع مما تستطيع أي قوة شرطة منفردة مواكبتها.
لكن ثمة مشكلة: جرى تحديد 39 مليار دولار، لا مصادرتها، ولا تزال جهود استردادها مستمرة. الاعتقالات هي العنوان الأبرز؛ أما الاختبار الحقيقي فهو ما إذا كان تعقّب الأموال سيسبق أدوات الخلط.
إنفاذ القانون على نطاق واسع، أم مجرد عنوان عابر؟ 👇
ليست نصيحة مالية. أجرِ بحثك بنفسك.
#crypto #cybersecurity #scams
54
·
--
🚨 تنبيه أمني بشأن العملات المشفرة! يستهدف المخترقون الثغرات الأمنية ⚠️
حذّر مؤسس بينانس، سي زد، المستخدمين مؤخرًا من ضرورة توخي الحذر الشديد على الإنترنت، بعد اكتشاف ثغرات أمنية خطيرة في PHP.
🔐 تحديثات الأمان مهمة. ⚠️ تجنبوا الروابط المشبوهة. 🛡️ لا تشاركوا كلمات المرور أو عبارات استرداد المحفظة أبدًا.
مهم: هذا تحذير بشأن الأمن السيبراني، وليس تأكيدًا على تعرض بينانس للاختراق. وتقول بينانس إنها طبّقت تدابير وقائية أمنية، وتواصل مراقبة الوضع.
ابقوا متيقظين. واحموا عملاتكم المشفرة!
ما قاعدتك الأولى للحفاظ على أمان العملات المشفرة؟ 👇
#Binance #Bitcoin #BTC #أمن_العملات_المشفرة #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
1
84
·
--
🚨 تهديد سيبراني ما بعد الكم: مجموعة لازاروس تعتمد تشفير NIST لتأمين البنية التحتية للبرمجيات الخبيثة 🛡️
🔥 يؤكد تدقيق استخباراتي للتهديدات أجرته كاسبرسكي ضمن عملية FlashHole أن مجموعة لازاروس الكورية الشمالية المدعومة من الدولة دمجت ML-KEM-1024 — معيار تشفير المفتاح العام ما بعد الكم الذي اعتمدته NIST نهائيًا — في سلسلة برمجياتها الخبيثة LPEClient لتأمين اتصالات حمولات القيادة والتحكم (C2).
في حين تواجه الحكومات والشركات فترات انتقال طويلة تمتد لسنوات لتطبيق التشفير ما بعد الكم (PQC)، اعتمدت لازاروس البروتوكول بسرعة لإبطال أسلوب «اخترق الآن وفك التشفير لاحقًا» الذي قد تستخدمه فرق الأمن الدفاعية في التحقيقات الجنائية الرقمية.
$BTC (بيتكوين) محور التركيز ⚡
ملف التهديد الكمي: تعتمد آلية التوقيع في بيتكوين على ECDSA (secp256k1). ورغم أن مخرجات المعاملات غير المنفقة النشطة (UTXOs) ذات المفاتيح العامة المخفية (الدفع إلى تجزئة المفتاح العام / P2PKH) تظل آمنة ضد الأنظمة التقليدية، فإن المفاتيح العامة المكشوفة (العناوين المعاد استخدامها أو P2PK القديمة) معرضة نظريًا لخوارزمية شور على حاسوب كمي متحمل للأخطاء.
$BNB ⚙️
يتماسك الطلب قرب مستوى دعم أفقي تقريبًا. وتعكس المنفعة ضمن منظومة بينانس السيولة الأوسع لسوق العملات المشفرة وحجم التداول في المنصات المركزية — لذا أبقِ معايير الإبطال الصارمة مفعّلة.
$ZEC (Zcash) 🛡️
باعتبارها شبكة خصوصية قائمة على المعرفة الصفرية، تستخدم Zcash أنظمة إثبات Sapling/Orchard (Halo 2). ورغم اعتماد براهين المعرفة الصفرية الموجزة غير التفاعلية للمعرفة (zk-SNARKs) على منحنيات إهليلجية محددة، تظل الأبحاث في براهين ZK-STARKs المقاومة للحوسبة الكمومية ومخططات الالتزام ما بعد الكم محورًا بالغ الأهمية لشبكات الخصوصية.
🛑 تحذير من مخاطر التداول:
قد تؤدي الاختراقات السيبرانية، ومخاوف اختراق منصات التداول، والعناوين المتعلقة بالبرمجيات الخبيثة المدعومة من الدول إلى تقلبات مفاجئة على الأطر الزمنية القصيرة! احمِ محفظتك الاستثمارية: التزم بحدود صارمة لوقف الخسارة، وحافظ على رافعة مالية متحفظة للغاية، واجعل حماية رأس المال أولوية! 🛡️⚡
#Binance #CyberSecurity #BTC #BNB
Abu Fahadأ:
💛
2
2
510

الشفرة هي ساحة المعركة الجديدة.
يعمل مطورو Bitcoin Core على تطبيق تغييرات جوهرية على قواعد الأمان لمواجهة التهديد المتصاعد للهجمات المستغلة للثغرات والمدعومة بالذكاء الاصطناعي. ومع تزايد قدرة نماذج اللغة الكبيرة على تحديد الثغرات في قواعد الشفرة المعقدة، تتقلص المهلة المتاحة لإصلاح الأخطاء. ويمثل هذا التحول تغييرًا جذريًا في كيفية إدارة أمان البروتوكولات، إذ باتت الأدوات الآلية تتفوق على المدققين البشر في اكتشاف العيوب الخطيرة.
#BitcoinCore #CyberSecurity ⠀
17
عرض الترجمة
🚨 CYSIC DANGLES A 10% BOUNTY, HACKER POURS LOOT INTO TORNADO CASH
📰 ¿QUÉ PASÓ?
The attacker moved $744,000 in ETH and BNB to Tornado Cash after exploiting Cysic’s bridge to mint 10 million tokens on BNB Smart Chain.
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: Cointelegraph
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
60
·
--
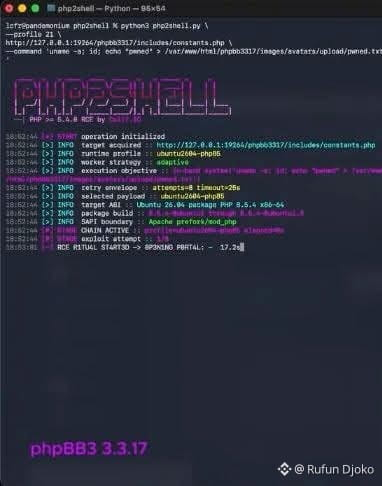
🚨 قد يُعرّض خلل معلوماتي خطير جزءًا من شبكة الإنترنت العالمية للخطر في الوقت الراهن.
يُحتمل أن يكون نحو موقع واحد من كل عشرة مواقع حول العالم عرضةً لهذه الثغرة، التي أُطلق عليها اسم PHP2Shell.
وفي مواجهة هذا الخطر، يُقال إن عدة تدابير وقائية قد اتُّخذت: ففي أوروبا، فُصلت بعض البوابات الحكومية والخدمات الاستشفائية عن الإنترنت، بينما صدرت في الولايات المتحدة تعليمات بفصل بعض الخوادم عن الشبكة.
وقد جرى تحديد هذه الثغرة بمساعدة الذكاء الاصطناعي، وربما تكون من بين أكثر الثغرات المعلوماتية إثارةً للقلق في السنوات الأخيرة.
⚠️ باختصار، توخّوا أقصى درجات الحذر عند التعامل مع الروابط والملفات والخدمات التي تستخدمونها. فقد تكون لثغرة واحدة عواقب وخيمة. ‼️
#CyberSecurity
2
526
·
--
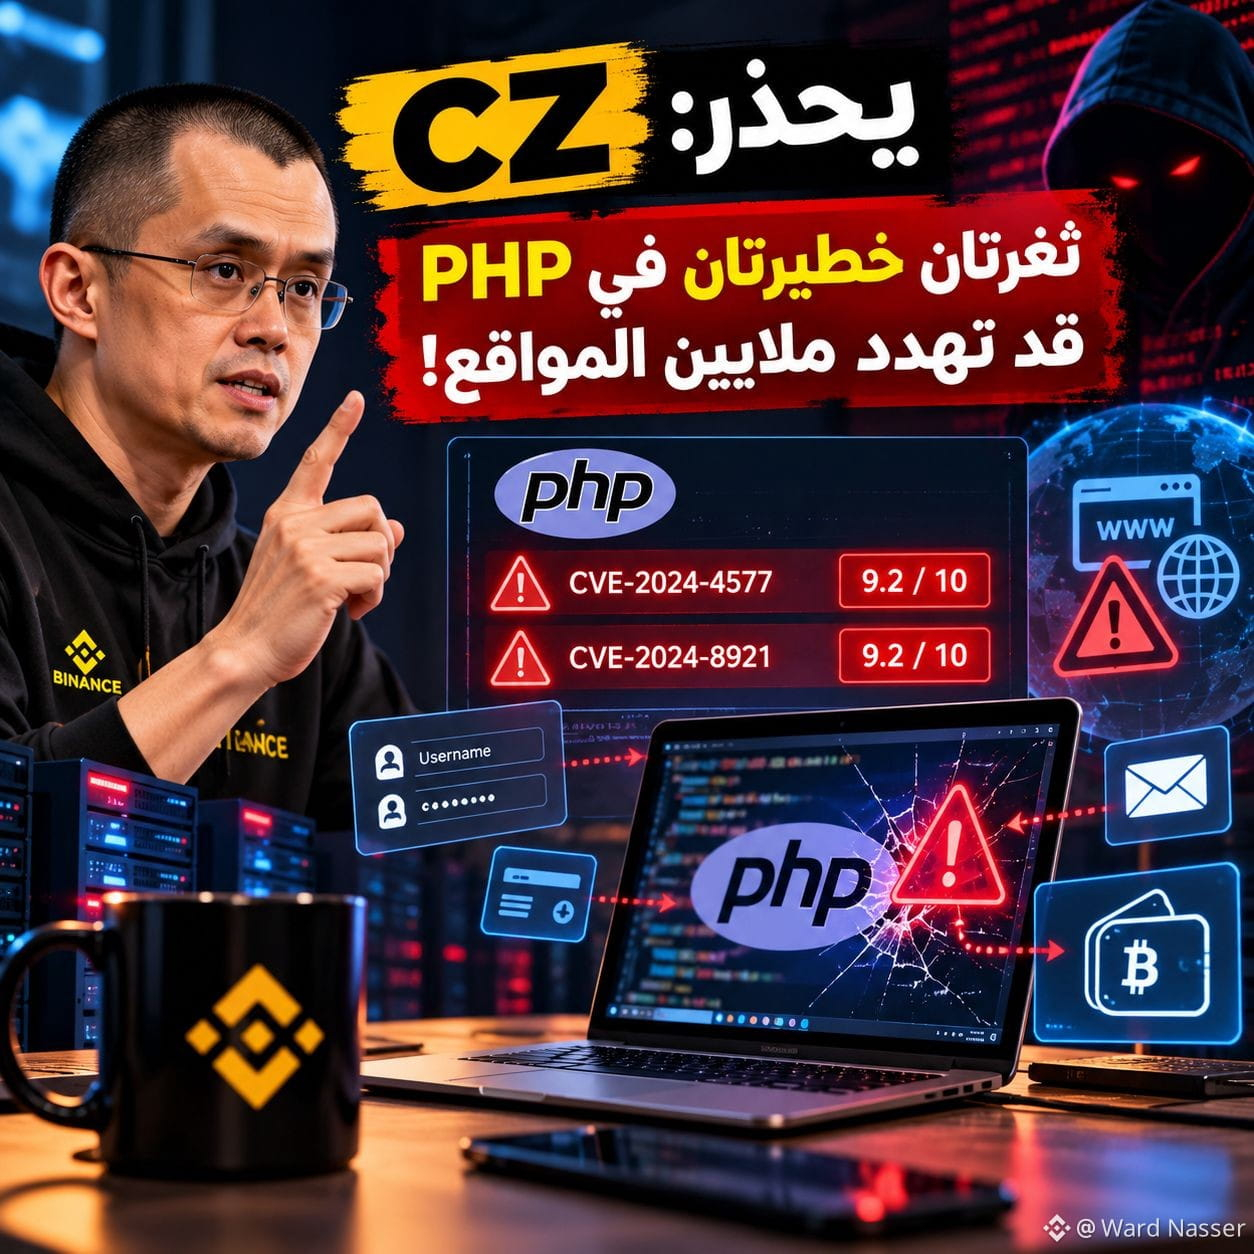
🚨 CZ يحذر: أحيانا يكفي أن يكون الموقع مخترقا لتصبح بياناتك في خطر!
تخيل أنك تدخل موقعا تعرفه وتثق فيه، لكن خلف الكواليس هناك ثغرة تسمح للمخترق بالسيطرة على خادمه!
هذا سبب تحذير مؤسس بينانس CZ من ثغرتين خطيرتين في لغة PHP، المستخدمة في تشغيل ملايين المواقع.
⚠️ الثغرتان تحملان تصنيفا أمنيا 9.2 من 10، وقد تسمحان للمهاجم بتنفيذ أوامر على الخوادم غير المحدثة دون تسجيل دخول.
والأخطر لمستخدمي الكريبتو؟
موقع مخترق قد يتحول إلى فخ لسرقة بيانات الدخول أو خداعك لربط محفظتك.
🛡️ كيف تحمي نفسك؟
✅ تجنب الروابط المشبوهة، حتى لو بدت مألوفة.
✅ لا تربط محفظتك بمواقع غير موثوقة.
✅ لا تشارك عبارة الاسترداد مع أي موقع.
✅ إذا كنت تدير موقعا يستخدم PHP، ثبت التحديثات الأمنية فورا.
والخبر الجيد أن التحديثات الأمنية صدرت بالفعل في 21 أكتوبر.
تذكر: أحيانا أخطر ثغرة ليست في محفظتك، بل في الموقع الذي تثق به!
#CZ #PHP2Shell #CyberSecurity #Binance
3
405
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinancePick
3M مشاهدات
152,171 يقومون بالنقاش
2
#EarningsSeason
5.3M مشاهدات
25,852 يقومون بالنقاش
3
#AnthropicTTMRevenueGrewAbout1200%
23,672 مشاهدات
356 يقومون بالنقاش
4
#AnthropicS1ExpectedToday
23,186 مشاهدات
305 يقومون بالنقاش
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
27,833 مشاهدات
429 يقومون بالنقاش
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
36,472 مشاهدات
518 يقومون بالنقاش
7
#StrategyMSTRSurpassesNasdaqInMarketCap
27,548 مشاهدات
375 يقومون بالنقاش
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,241 مشاهدات
36 يقومون بالنقاش
9
#ElectrumWalletBugLetRogueServersStealFunds
29,007 مشاهدات
452 يقومون بالنقاش
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
43,886 مشاهدات
559 يقومون بالنقاش