
#bridgesecurity
bridgesecurity
1,633 مشاهدات
53 يقومون بالنقاش
رائج
جديد
🔥 لم يكن اختراق الجسر البالغ 300 مليون دولار ناجمًا عن «خلل غامض في LayerZero»—بل عن تصميم افتراضي لمُحقِّق واحد من أصل واحد، تقول Kelp DAO إنه لم يكن من المفترض تفعيله.
📊 أصدرت Kelp DAO للتو تقريرًا مفصلًا تتهم فيه LayerZero بالتنصل من مسؤوليتها عن استغلال 18 أبريل، مستشهدةً بوثائق البروتوكول نفسه التي تدرج إعداد المُحقِّق الواحد بوصفه الخيار الافتراضي. والتوقيت مهم: يحوم BTC عند 76,731 دولارًا (‑4.78% خلال 24 ساعة) وETH عند 2,274 دولارًا (‑6.69% خلال 24 ساعة)، بينما تُظهر أسواق العقود الآجلة لكليهما معدل تمويل متواضعًا قدره +0.0100%، مع تجاوز الفائدة المفتوحة 7 مليارات دولار لـBTC و5 مليارات دولار لـETH، ما يشير إلى أن المتداولين المنحازين للشراء ما زالوا متمسكين بمراكزهم رغم الأخبار. #BridgeSecurity #LayerZero
💡 في سياق #DeFi n الأوسع، يعزز هذا الاختراق التحذير المرتبط بمرحلة الدورة بأن «الجسور هي الحلقة الأضعف» قبل ترسخ موجة الصعود؛ فكل اختراق كبير يعيد ضبط علاوات المخاطر ويدفع رأس المال إلى العودة نحو الطبقات الخاضعة لمزيد من التدقيق، وهو نمط شهدناه ثلاث مرات خلال آخر دورتين. ومع بقاء المعنويات محايدة (50/100) واستمرار كبار المستثمرين على السلسلة في شراء رموز Solana مثل CARDS، يقلّص السوق انكشافه على الجسور المفرطة في الرافعة المالية قبل موجة اكتشاف الأسعار التالية. #CryptoCycle
🚀 الخلاصة العملية: أوقف مؤقتًا أي زراعة عوائد جديدة مرتبطة بالجسور أو مقايضات للرموز إلى أن ينشر البروتوكول ترقيةً متعددة المُحقِّقين ويخضع لتدقيق من جهة خارجية؛
🔥 لم يكن اختراق الجسر البالغ 300 مليون دولار ناجمًا عن «خلل غامض في LayerZero»—بل عن تصميم افتراضي لمُحقِّق واحد من أصل واحد، تقول Kelp DAO إنه لم يكن من المفترض تفعيله.
📊 أصدرت Kelp DAO للتو تقريرًا مفصلًا تتهم فيه LayerZero بالتنصل من مسؤوليتها عن استغلال 18 أبريل، مستشهدةً بوثائق البروتوكول نفسه التي تدرج إعداد المُحقِّق الواحد بوصفه الخيار الافتراضي. والتوقيت مهم: يحوم BTC عند 76,731 دولارًا (‑4.78% خلال 24 ساعة) وETH عند 2,274 دولارًا (‑6.69% خلال 24 ساعة)، بينما تُظهر أسواق العقود الآجلة لكليهما معدل تمويل متواضعًا قدره +0.0100%، مع تجاوز الفائدة المفتوحة 7 مليارات دولار لـBTC و5 مليارات دولار لـETH، ما يشير إلى أن المتداولين المنحازين للشراء ما زالوا متمسكين بمراكزهم رغم الأخبار. #BridgeSecurity #LayerZero
💡 في سياق #DeFi n الأوسع، يعزز هذا الاختراق التحذير المرتبط بمرحلة الدورة بأن «الجسور هي الحلقة الأضعف» قبل ترسخ موجة الصعود؛ فكل اختراق كبير يعيد ضبط علاوات المخاطر ويدفع رأس المال إلى العودة نحو الطبقات الخاضعة لمزيد من التدقيق، وهو نمط شهدناه ثلاث مرات خلال آخر دورتين. ومع بقاء المعنويات محايدة (50/100) واستمرار كبار المستثمرين على السلسلة في شراء رموز Solana مثل CARDS، يقلّص السوق انكشافه على الجسور المفرطة في الرافعة المالية قبل موجة اكتشاف الأسعار التالية. #CryptoCycle
🚀 الخلاصة العملية: أوقف مؤقتًا أي زراعة عوائد جديدة مرتبطة بالجسور أو مقايضات للرموز إلى أن ينشر البروتوكول ترقيةً متعددة المُحقِّقين ويخضع لتدقيق من جهة خارجية؛
📊 أصدرت Kelp DAO للتو تقريرًا مفصلًا تتهم فيه LayerZero بالتنصل من مسؤوليتها عن استغلال 18 أبريل، مستشهدةً بوثائق البروتوكول نفسه التي تدرج إعداد المُحقِّق الواحد بوصفه الخيار الافتراضي. والتوقيت مهم: يحوم BTC عند 76,731 دولارًا (‑4.78% خلال 24 ساعة) وETH عند 2,274 دولارًا (‑6.69% خلال 24 ساعة)، بينما تُظهر أسواق العقود الآجلة لكليهما معدل تمويل متواضعًا قدره +0.0100%، مع تجاوز الفائدة المفتوحة 7 مليارات دولار لـBTC و5 مليارات دولار لـETH، ما يشير إلى أن المتداولين المنحازين للشراء ما زالوا متمسكين بمراكزهم رغم الأخبار. #BridgeSecurity #LayerZero
💡 في سياق #DeFi n الأوسع، يعزز هذا الاختراق التحذير المرتبط بمرحلة الدورة بأن «الجسور هي الحلقة الأضعف» قبل ترسخ موجة الصعود؛ فكل اختراق كبير يعيد ضبط علاوات المخاطر ويدفع رأس المال إلى العودة نحو الطبقات الخاضعة لمزيد من التدقيق، وهو نمط شهدناه ثلاث مرات خلال آخر دورتين. ومع بقاء المعنويات محايدة (50/100) واستمرار كبار المستثمرين على السلسلة في شراء رموز Solana مثل CARDS، يقلّص السوق انكشافه على الجسور المفرطة في الرافعة المالية قبل موجة اكتشاف الأسعار التالية. #CryptoCycle
🚀 الخلاصة العملية: أوقف مؤقتًا أي زراعة عوائد جديدة مرتبطة بالجسور أو مقايضات للرموز إلى أن ينشر البروتوكول ترقيةً متعددة المُحقِّقين ويخضع لتدقيق من جهة خارجية؛
1

·
--
🚨 $ETH هجوم على الجسر يكشف عن ثغرة حرجة عبر السلاسل! 🦈
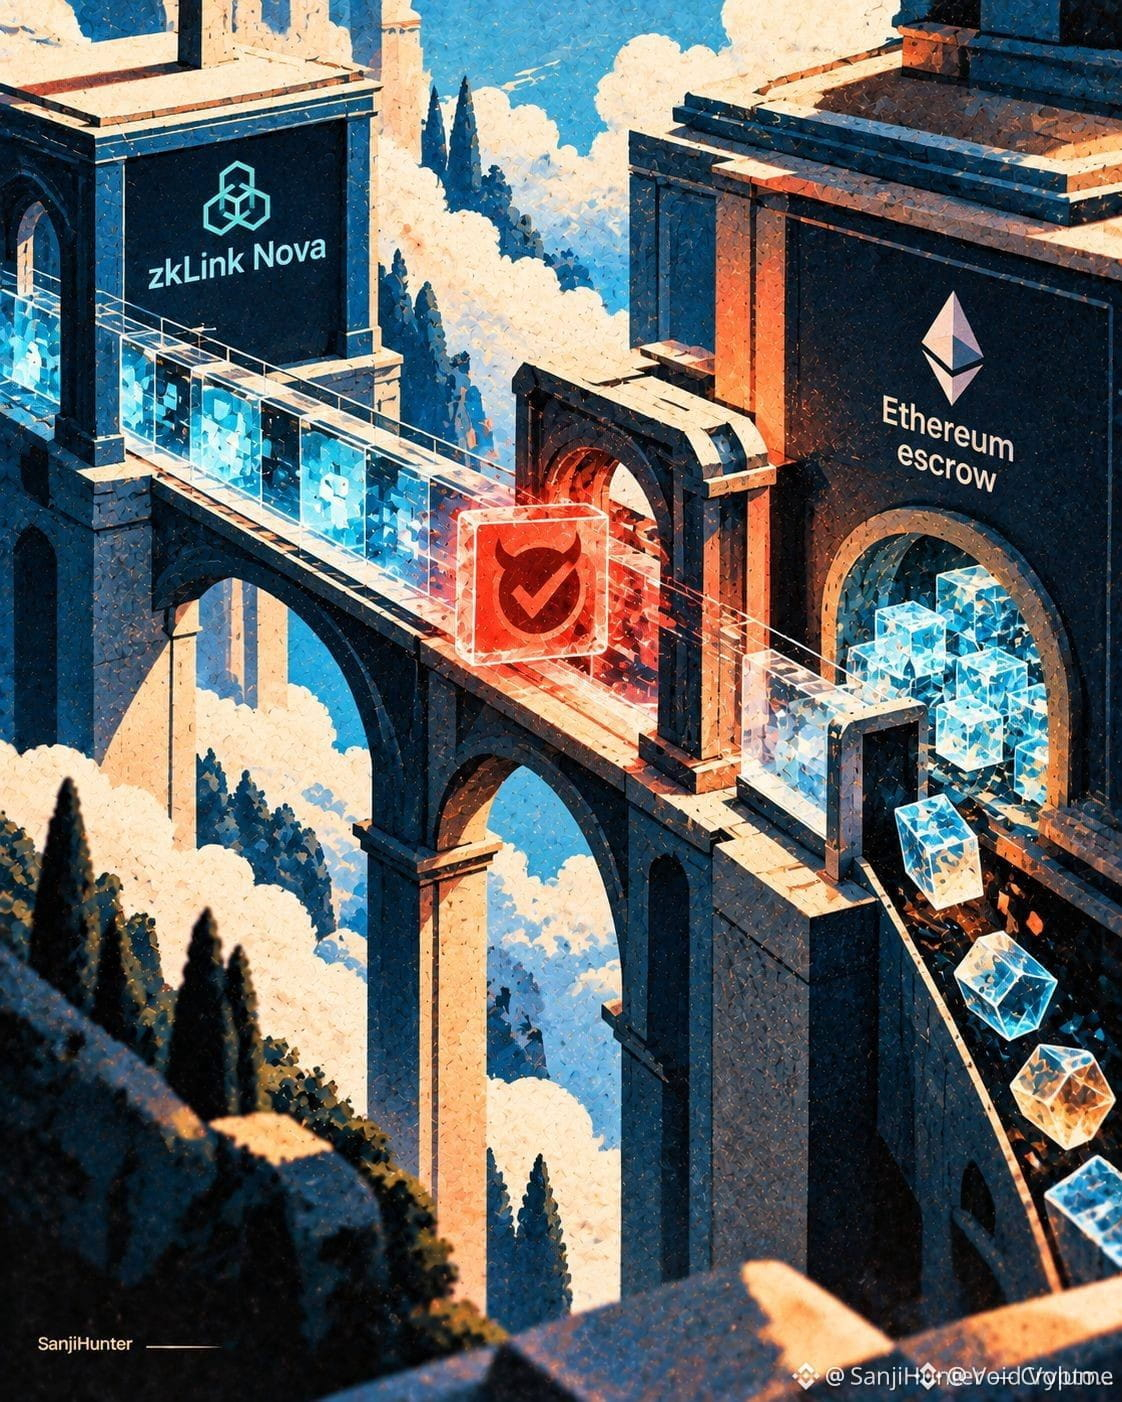
📊 سمح حقن جذر دفعة مزور لمهاجم بتجاوز فحوصات الضمان لدى zkLink Nova، وسحب ما يقرب من 786 ألف دولار من ETH ورموز ERC-20 دون سجل سحب شرعي. 🦈 ترى الأموال الذكية في ذلك عملية استنزاف للسيولة تتجاوز وسائل الحماية المعتادة لكتل الأوامر، مما يسلط الضوء على فجوة منهجية في التحقق.
📌 إذا كنت تمرر الأصول عبر أي جسر عديم المعرفة، فتوقف واطلب تدقيق أمنيًا جديدًا قبل التحويل التالي. ⚡ تؤكد هذه الحادثة أن سلامة البروتوكول، وليس سعر الرمز، يمكن أن تحدد التدفقات الرأسمالية المفاجئة إلى الخارج.
💬 كيف ستعدل استراتيجيتك عبر السلاسل في ضوء هذا الاختراق؟ 👇
⚠️ ليست نصيحة مالية. قم دائمًا بإدارة المخاطر الخاصة بك. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
🚨 $ETH هجوم على الجسر يكشف عن ثغرة حرجة عبر السلاسل! 🦈
📊 سمح حقن جذر دفعة مزور لمهاجم بتجاوز فحوصات الضمان لدى zkLink Nova، وسحب ما يقرب من 786 ألف دولار من ETH ورموز ERC-20 دون سجل سحب شرعي. 🦈 ترى الأموال الذكية في ذلك عملية استنزاف للسيولة تتجاوز وسائل الحماية المعتادة لكتل الأوامر، مما يسلط الضوء على فجوة منهجية في التحقق.
📌 إذا كنت تمرر الأصول عبر أي جسر عديم المعرفة، فتوقف واطلب تدقيق أمنيًا جديدًا قبل التحويل التالي. ⚡ تؤكد هذه الحادثة أن سلامة البروتوكول، وليس سعر الرمز، يمكن أن تحدد التدفقات الرأسمالية المفاجئة إلى الخارج.
💬 كيف ستعدل استراتيجيتك عبر السلاسل في ضوء هذا الاختراق؟ 👇
⚠️ ليست نصيحة مالية. قم دائمًا بإدارة المخاطر الخاصة بك. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
📊 سمح حقن جذر دفعة مزور لمهاجم بتجاوز فحوصات الضمان لدى zkLink Nova، وسحب ما يقرب من 786 ألف دولار من ETH ورموز ERC-20 دون سجل سحب شرعي. 🦈 ترى الأموال الذكية في ذلك عملية استنزاف للسيولة تتجاوز وسائل الحماية المعتادة لكتل الأوامر، مما يسلط الضوء على فجوة منهجية في التحقق.
📌 إذا كنت تمرر الأصول عبر أي جسر عديم المعرفة، فتوقف واطلب تدقيق أمنيًا جديدًا قبل التحويل التالي. ⚡ تؤكد هذه الحادثة أن سلامة البروتوكول، وليس سعر الرمز، يمكن أن تحدد التدفقات الرأسمالية المفاجئة إلى الخارج.
💬 كيف ستعدل استراتيجيتك عبر السلاسل في ضوء هذا الاختراق؟ 👇
⚠️ ليست نصيحة مالية. قم دائمًا بإدارة المخاطر الخاصة بك. 🛡️
🏷️ #ETH #BridgeSecurity #SmartMoney #CryptoRisk
🔥 🦈
4
·
--
هابط
🚨 تم سكّ 10 ملايين $CYS من العدم.
حصل المخترق على الرموز. أما السوق فحصل على المشكلة. 👀
تخيّل أن تستيقظ لتكتشف أن شخصًا ما أنشأ للتو 10 ملايين رمز لم يوافق عليها مشروعك أبدًا.
أهلًا بك في عالم العملات المشفرة.
تعرض جسر Cysic بين السلاسل للاختراق، ما أتاح لمهاجم سكّ 10,000,000 من رموز CYS على BNB Chain.
وهذا هو الجزء الذي لفت انتباهي.
💥 تم سكّ 10 ملايين CYS.
🔒 جُمّد نحو 2.8 مليون.
💸 ويُقال إن ما يقارب 727 ألف دولار نُقل إلى Ethereum.
عُلّق عمل الجسر.
هل حُلّت المشكلة؟
ليس بهذه السرعة.
مثّلت تلك الرموز العشرة ملايين نحو 6.2% من المعروض المتداول المُعلن عنه سابقًا.
هذا ليس خطأً في التقريب.
وتجميد الرموز المتبقية لا يلغي سحريًا ما حدث قبل التجميد.
أنا لا أعتقد أن كل مشروع يتعرض للاختراق يستحق أن يُدفن.
لكنني أيضًا لا أقتنع بفكرة أن إيقاف الجسر مؤقتًا يعيد الثقة تلقائيًا.
هناك فرق شاسع بين إيقاف الهجوم ومعالجة عواقبه.
إليك ما أتابعه:
هل تستطيع Cysic حصر الرموز غير المصرّح بها، وشرح حجم الضرر، وتوضيح كيف ستمنع تكرار هذا الخلل الأمني؟
إلى أن يحدث ذلك، لم تنتهِ القصة.
🔥 وإليك سؤالي لك.
هل ستفكر في شراء $CYS بعد هذه الحادثة إذا انخفض سعره بشكل كبير؟
أم أن اختراق جسر يكفي لوضع مشروع ما على قائمتك السوداء الشخصية؟
يهمني حقًا أن أعرف السبب.
لأن أرخص رمز في عالم العملات المشفرة ليس دائمًا أفضل صفقة. أحيانًا يكون رخيصًا لسبب وجيه جدًا.
👇 لنسمع آراءكم.
{future}(CYSUSDT)
#Cysic #bridgesecurity #CryptoExploit
🚨 تم سكّ 10 ملايين $CYS من العدم.
حصل المخترق على الرموز. أما السوق فحصل على المشكلة. 👀
تخيّل أن تستيقظ لتكتشف أن شخصًا ما أنشأ للتو 10 ملايين رمز لم يوافق عليها مشروعك أبدًا.
أهلًا بك في عالم العملات المشفرة.
تعرض جسر Cysic بين السلاسل للاختراق، ما أتاح لمهاجم سكّ 10,000,000 من رموز CYS على BNB Chain.
وهذا هو الجزء الذي لفت انتباهي.
💥 تم سكّ 10 ملايين CYS.
🔒 جُمّد نحو 2.8 مليون.
💸 ويُقال إن ما يقارب 727 ألف دولار نُقل إلى Ethereum.
عُلّق عمل الجسر.
هل حُلّت المشكلة؟
ليس بهذه السرعة.
مثّلت تلك الرموز العشرة ملايين نحو 6.2% من المعروض المتداول المُعلن عنه سابقًا.
هذا ليس خطأً في التقريب.
وتجميد الرموز المتبقية لا يلغي سحريًا ما حدث قبل التجميد.
أنا لا أعتقد أن كل مشروع يتعرض للاختراق يستحق أن يُدفن.
لكنني أيضًا لا أقتنع بفكرة أن إيقاف الجسر مؤقتًا يعيد الثقة تلقائيًا.
هناك فرق شاسع بين إيقاف الهجوم ومعالجة عواقبه.
إليك ما أتابعه:
هل تستطيع Cysic حصر الرموز غير المصرّح بها، وشرح حجم الضرر، وتوضيح كيف ستمنع تكرار هذا الخلل الأمني؟
إلى أن يحدث ذلك، لم تنتهِ القصة.
🔥 وإليك سؤالي لك.
هل ستفكر في شراء $CYS بعد هذه الحادثة إذا انخفض سعره بشكل كبير؟
أم أن اختراق جسر يكفي لوضع مشروع ما على قائمتك السوداء الشخصية؟
يهمني حقًا أن أعرف السبب.
لأن أرخص رمز في عالم العملات المشفرة ليس دائمًا أفضل صفقة. أحيانًا يكون رخيصًا لسبب وجيه جدًا.
👇 لنسمع آراءكم.
#Cysic #bridgesecurity #CryptoExploit
حصل المخترق على الرموز. أما السوق فحصل على المشكلة. 👀
تخيّل أن تستيقظ لتكتشف أن شخصًا ما أنشأ للتو 10 ملايين رمز لم يوافق عليها مشروعك أبدًا.
أهلًا بك في عالم العملات المشفرة.
تعرض جسر Cysic بين السلاسل للاختراق، ما أتاح لمهاجم سكّ 10,000,000 من رموز CYS على BNB Chain.
وهذا هو الجزء الذي لفت انتباهي.
💥 تم سكّ 10 ملايين CYS.
🔒 جُمّد نحو 2.8 مليون.
💸 ويُقال إن ما يقارب 727 ألف دولار نُقل إلى Ethereum.
عُلّق عمل الجسر.
هل حُلّت المشكلة؟
ليس بهذه السرعة.
مثّلت تلك الرموز العشرة ملايين نحو 6.2% من المعروض المتداول المُعلن عنه سابقًا.
هذا ليس خطأً في التقريب.
وتجميد الرموز المتبقية لا يلغي سحريًا ما حدث قبل التجميد.
أنا لا أعتقد أن كل مشروع يتعرض للاختراق يستحق أن يُدفن.
لكنني أيضًا لا أقتنع بفكرة أن إيقاف الجسر مؤقتًا يعيد الثقة تلقائيًا.
هناك فرق شاسع بين إيقاف الهجوم ومعالجة عواقبه.
إليك ما أتابعه:
هل تستطيع Cysic حصر الرموز غير المصرّح بها، وشرح حجم الضرر، وتوضيح كيف ستمنع تكرار هذا الخلل الأمني؟
إلى أن يحدث ذلك، لم تنتهِ القصة.
🔥 وإليك سؤالي لك.
هل ستفكر في شراء $CYS بعد هذه الحادثة إذا انخفض سعره بشكل كبير؟
أم أن اختراق جسر يكفي لوضع مشروع ما على قائمتك السوداء الشخصية؟
يهمني حقًا أن أعرف السبب.
لأن أرخص رمز في عالم العملات المشفرة ليس دائمًا أفضل صفقة. أحيانًا يكون رخيصًا لسبب وجيه جدًا.
👇 لنسمع آراءكم.
#Cysic #bridgesecurity #CryptoExploit
681

·
--
أوقفت Cysic جسرها بين السلاسل بعد أن استغل مهاجم خللًا في المعالجة لسكّ 10 ملايين CYS على سلسلة BNB Smart Chain يوم السبت، حيث جرت عملية السكّ غير المصرح بها عند الساعة 12:31:38 بالتوقيت العالمي المنسق. وقالت الشركة إن الاختراق نجم عن وصول غير مصرح به إلى قاعدة بيانات تدعم الجسر، وإن الحادثة اقتصرت على معالجة رسائل الجسر والسكّ، من دون أن تتأثر الشبكة الرئيسية أو الأنظمة الأخرى. وأدرجت Cysic عنوان المستلم في القائمة السوداء عند الساعة 13:47:52 بالتوقيت العالمي المنسق، ما أبقى نحو 2.8 مليون CYS في ذلك العنوان مع تقييد التحويلات. وأشارت Cysic إلى أن عملية السكّ لم تتضمن سرقة وحدات CYS الموجودة أو أصول محافظ المستخدمين، وأن الأثر المالي لا يزال قيد المراجعة، مع الاستعانة بشركة أمنية والتخطيط لإصدار تقرير متابعة.
#Cysic #BridgeSecurity #CYS
أوقفت Cysic جسرها بين السلاسل بعد أن استغل مهاجم خللًا في المعالجة لسكّ 10 ملايين CYS على سلسلة BNB Smart Chain يوم السبت، حيث جرت عملية السكّ غير المصرح بها عند الساعة 12:31:38 بالتوقيت العالمي المنسق. وقالت الشركة إن الاختراق نجم عن وصول غير مصرح به إلى قاعدة بيانات تدعم الجسر، وإن الحادثة اقتصرت على معالجة رسائل الجسر والسكّ، من دون أن تتأثر الشبكة الرئيسية أو الأنظمة الأخرى. وأدرجت Cysic عنوان المستلم في القائمة السوداء عند الساعة 13:47:52 بالتوقيت العالمي المنسق، ما أبقى نحو 2.8 مليون CYS في ذلك العنوان مع تقييد التحويلات. وأشارت Cysic إلى أن عملية السكّ لم تتضمن سرقة وحدات CYS الموجودة أو أصول محافظ المستخدمين، وأن الأثر المالي لا يزال قيد المراجعة، مع الاستعانة بشركة أمنية والتخطيط لإصدار تقرير متابعة.
#Cysic #BridgeSecurity #CYS
#Cysic #BridgeSecurity #CYS
20

·
--
🚨 أوقفت Cysic جسرها للعملات المشفرة بعد إصدار غير مصرّح به لـ10 ملايين من رموز CYS. وأكد الفريق أن الاختراق اقتصر على معالجة رسائل الجسر، دون أي تأثير على الشبكة الرئيسية أو الأنظمة الأخرى. ويثير ذلك مخاوف بشأن أمن الجسور وسلامة معروض الرموز. ينبغي للمتداولين متابعة التقلبات المحتملة والتحديثات الرسمية بشأن خطوات التعافي. فهل يمكن أن يؤدي ذلك إلى تراجع الثقة بالبنية التحتية متعددة السلاسل لدى Cysic؟
#أمن_الجسور
$CYS #TradingSignal #تحليل_العملات_المشفرة
🚨 أوقفت Cysic جسرها للعملات المشفرة بعد إصدار غير مصرّح به لـ10 ملايين من رموز CYS. وأكد الفريق أن الاختراق اقتصر على معالجة رسائل الجسر، دون أي تأثير على الشبكة الرئيسية أو الأنظمة الأخرى. ويثير ذلك مخاوف بشأن أمن الجسور وسلامة معروض الرموز. ينبغي للمتداولين متابعة التقلبات المحتملة والتحديثات الرسمية بشأن خطوات التعافي. فهل يمكن أن يؤدي ذلك إلى تراجع الثقة بالبنية التحتية متعددة السلاسل لدى Cysic؟
#أمن_الجسور
$CYS #TradingSignal #تحليل_العملات_المشفرة
#أمن_الجسور
$CYS #TradingSignal #تحليل_العملات_المشفرة
8
·
--
تحذير: استغلال جسور DeFi يصل إلى 328 مليون دولار في 2026 — انخفاض القيمة الإجمالية المقفلة بمقدار 14 مليار دولار
ثلاث خروقات. نمط واحد متسق.
- تم استغلال KelpDAO وTHORChain وIoTeX Bridge جميعها في 2026
- انخفض إجمالي القيمة المقفلة في DeFi من 100 مليار دولار إلى 86 مليار دولار
- خرج 14 مليار دولار من رأس المال من النظام البيئي مباشرة نتيجة fallout الاستغلال
$ETH و $BNB تحمل أكبر تعرض للجسور كمراكز متعددة السلاسل مهيمنة. كل اتصال سلسلة جديد هو متجه هجوم جديد. تدقيق الأمان لا يتماشى مع سرعة النشر.
الجسور هي الجرح المكشوف في DeFi. رأس المال يستمر في الخروج حتى يتحسن التصميم.
الاتجاه: هابط. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
تحذير: استغلال جسور DeFi يصل إلى 328 مليون دولار في 2026 — انخفاض القيمة الإجمالية المقفلة بمقدار 14 مليار دولار
ثلاث خروقات. نمط واحد متسق.
- تم استغلال KelpDAO وTHORChain وIoTeX Bridge جميعها في 2026
- انخفض إجمالي القيمة المقفلة في DeFi من 100 مليار دولار إلى 86 مليار دولار
- خرج 14 مليار دولار من رأس المال من النظام البيئي مباشرة نتيجة fallout الاستغلال
$ETH و $BNB تحمل أكبر تعرض للجسور كمراكز متعددة السلاسل مهيمنة. كل اتصال سلسلة جديد هو متجه هجوم جديد. تدقيق الأمان لا يتماشى مع سرعة النشر.
الجسور هي الجرح المكشوف في DeFi. رأس المال يستمر في الخروج حتى يتحسن التصميم.
الاتجاه: هابط. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
ثلاث خروقات. نمط واحد متسق.
- تم استغلال KelpDAO وTHORChain وIoTeX Bridge جميعها في 2026
- انخفض إجمالي القيمة المقفلة في DeFi من 100 مليار دولار إلى 86 مليار دولار
- خرج 14 مليار دولار من رأس المال من النظام البيئي مباشرة نتيجة fallout الاستغلال
$ETH و $BNB تحمل أكبر تعرض للجسور كمراكز متعددة السلاسل مهيمنة. كل اتصال سلسلة جديد هو متجه هجوم جديد. تدقيق الأمان لا يتماشى مع سرعة النشر.
الجسور هي الجرح المكشوف في DeFi. رأس المال يستمر في الخروج حتى يتحسن التصميم.
الاتجاه: هابط. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
1
60
⚖️ أمان الجسور: دروس من استغلال AFX
في 23 يوليو 2026، أعاد استغلال جسر AFX بقيمة 24 مليون دولار إشعال النقاشات حول أفضل ممارسات أمان سلاسل الكتل المتقاطعة. تظل بروتوكولات الجسور أكثر البنى التحتية استهدافًا في مجال العملات المشفرة بسبب تعقيدها والقيمة الكبيرة المقفلة فيها.
يوصي خبراء الأمن بالتحقق عبر التوقيع متعدد المراحل، وإجراء تدقيقات قوية، والإطلاق التدريجي للميزات الجديدة، والمراقبة الفورية لبروتوكولات الجسور. يتجه القطاع نحو تصميمات جسور تقلّل الاعتماد على الثقة.
ومع تدفق 65.29 مليار دولار من حجم التداول اليومي عبر سلاسل مختلفة، يصبح تأمين الجسور أمرًا بالغ الأهمية لسلامة النظام البيئي.
📌 الخلاصة الرئيسية:
يبرز استغلال AFX أن أمان الجسور يجب أن يتطور بسرعة لحماية النظام البيئي متعدد السلاسل المتنامي من الهجمات المتقدمة.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
⚖️ أمان الجسور: دروس من استغلال AFX
في 23 يوليو 2026، أعاد استغلال جسر AFX بقيمة 24 مليون دولار إشعال النقاشات حول أفضل ممارسات أمان سلاسل الكتل المتقاطعة. تظل بروتوكولات الجسور أكثر البنى التحتية استهدافًا في مجال العملات المشفرة بسبب تعقيدها والقيمة الكبيرة المقفلة فيها.
يوصي خبراء الأمن بالتحقق عبر التوقيع متعدد المراحل، وإجراء تدقيقات قوية، والإطلاق التدريجي للميزات الجديدة، والمراقبة الفورية لبروتوكولات الجسور. يتجه القطاع نحو تصميمات جسور تقلّل الاعتماد على الثقة.
ومع تدفق 65.29 مليار دولار من حجم التداول اليومي عبر سلاسل مختلفة، يصبح تأمين الجسور أمرًا بالغ الأهمية لسلامة النظام البيئي.
📌 الخلاصة الرئيسية:
يبرز استغلال AFX أن أمان الجسور يجب أن يتطور بسرعة لحماية النظام البيئي متعدد السلاسل المتنامي من الهجمات المتقدمة.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
في 23 يوليو 2026، أعاد استغلال جسر AFX بقيمة 24 مليون دولار إشعال النقاشات حول أفضل ممارسات أمان سلاسل الكتل المتقاطعة. تظل بروتوكولات الجسور أكثر البنى التحتية استهدافًا في مجال العملات المشفرة بسبب تعقيدها والقيمة الكبيرة المقفلة فيها.
يوصي خبراء الأمن بالتحقق عبر التوقيع متعدد المراحل، وإجراء تدقيقات قوية، والإطلاق التدريجي للميزات الجديدة، والمراقبة الفورية لبروتوكولات الجسور. يتجه القطاع نحو تصميمات جسور تقلّل الاعتماد على الثقة.
ومع تدفق 65.29 مليار دولار من حجم التداول اليومي عبر سلاسل مختلفة، يصبح تأمين الجسور أمرًا بالغ الأهمية لسلامة النظام البيئي.
📌 الخلاصة الرئيسية:
يبرز استغلال AFX أن أمان الجسور يجب أن يتطور بسرعة لحماية النظام البيئي متعدد السلاسل المتنامي من الهجمات المتقدمة.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
13

·
--
توقفت Taiko عن عملها على Ethereum L2 بعد أن قام مهاجم بتزوير إثباتات السحب وسحب الأموال من الجسر. كانت احتواء المشكلة سريعًا. الأضرار كانت محدودة. لكن النمط معروف.
لقد كلفت استغلالات الجسور DeFi مليارات. نفس الثغرة. سلسلة مختلفة. سنة مختلفة.
إليك لماذا هذا مهم الآن: قانون الوضوح على بعد 12 يومًا من موعد 4 يوليو. المؤسسات لا تراقب السعر فقط — بل تراقب البنية التحتية. كل استغلال لجسر يظهر في العناوين هو فلتر لاختيار الشبكات. إنه يجيب على السؤال: أي الشبكات لديها بنية أمان يمكنها التعامل مع رأس المال المؤسسي على نطاق واسع؟
$ETH لديها معايير تجميع مختبرة في المعركة وأدوات جسور تم تدقيقها بشكل كبير في هذا المجال. $BNB لديها بنية تحتية لجسر محلية على BSC مع خطط استرداد موثوقة. $SOL لديها خبرة Wormhole — دفعت ثمنها بالندوب، وأعيد بناؤها في الإنتاج.
أمان الجسر ليس مجرد علامة على قائمة. إنه خندق. لا تستطيع المؤسسات نشر 250 مليار من العملات المستقرة على السلسلة إذا فشلت بنية الجسر دون سابق إنذار.
كان استغلال Taiko صغيرًا. لكن الدرس ليس كذلك.
أي سلسلة تمر بفلتر الأمان الخاص بك؟
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
توقفت Taiko عن عملها على Ethereum L2 بعد أن قام مهاجم بتزوير إثباتات السحب وسحب الأموال من الجسر. كانت احتواء المشكلة سريعًا. الأضرار كانت محدودة. لكن النمط معروف.
لقد كلفت استغلالات الجسور DeFi مليارات. نفس الثغرة. سلسلة مختلفة. سنة مختلفة.
إليك لماذا هذا مهم الآن: قانون الوضوح على بعد 12 يومًا من موعد 4 يوليو. المؤسسات لا تراقب السعر فقط — بل تراقب البنية التحتية. كل استغلال لجسر يظهر في العناوين هو فلتر لاختيار الشبكات. إنه يجيب على السؤال: أي الشبكات لديها بنية أمان يمكنها التعامل مع رأس المال المؤسسي على نطاق واسع؟
$ETH لديها معايير تجميع مختبرة في المعركة وأدوات جسور تم تدقيقها بشكل كبير في هذا المجال. $BNB لديها بنية تحتية لجسر محلية على BSC مع خطط استرداد موثوقة. $SOL لديها خبرة Wormhole — دفعت ثمنها بالندوب، وأعيد بناؤها في الإنتاج.
أمان الجسر ليس مجرد علامة على قائمة. إنه خندق. لا تستطيع المؤسسات نشر 250 مليار من العملات المستقرة على السلسلة إذا فشلت بنية الجسر دون سابق إنذار.
كان استغلال Taiko صغيرًا. لكن الدرس ليس كذلك.
أي سلسلة تمر بفلتر الأمان الخاص بك؟
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
لقد كلفت استغلالات الجسور DeFi مليارات. نفس الثغرة. سلسلة مختلفة. سنة مختلفة.
إليك لماذا هذا مهم الآن: قانون الوضوح على بعد 12 يومًا من موعد 4 يوليو. المؤسسات لا تراقب السعر فقط — بل تراقب البنية التحتية. كل استغلال لجسر يظهر في العناوين هو فلتر لاختيار الشبكات. إنه يجيب على السؤال: أي الشبكات لديها بنية أمان يمكنها التعامل مع رأس المال المؤسسي على نطاق واسع؟
$ETH لديها معايير تجميع مختبرة في المعركة وأدوات جسور تم تدقيقها بشكل كبير في هذا المجال. $BNB لديها بنية تحتية لجسر محلية على BSC مع خطط استرداد موثوقة. $SOL لديها خبرة Wormhole — دفعت ثمنها بالندوب، وأعيد بناؤها في الإنتاج.
أمان الجسر ليس مجرد علامة على قائمة. إنه خندق. لا تستطيع المؤسسات نشر 250 مليار من العملات المستقرة على السلسلة إذا فشلت بنية الجسر دون سابق إنذار.
كان استغلال Taiko صغيرًا. لكن الدرس ليس كذلك.
أي سلسلة تمر بفلتر الأمان الخاص بك؟
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
44

·
--
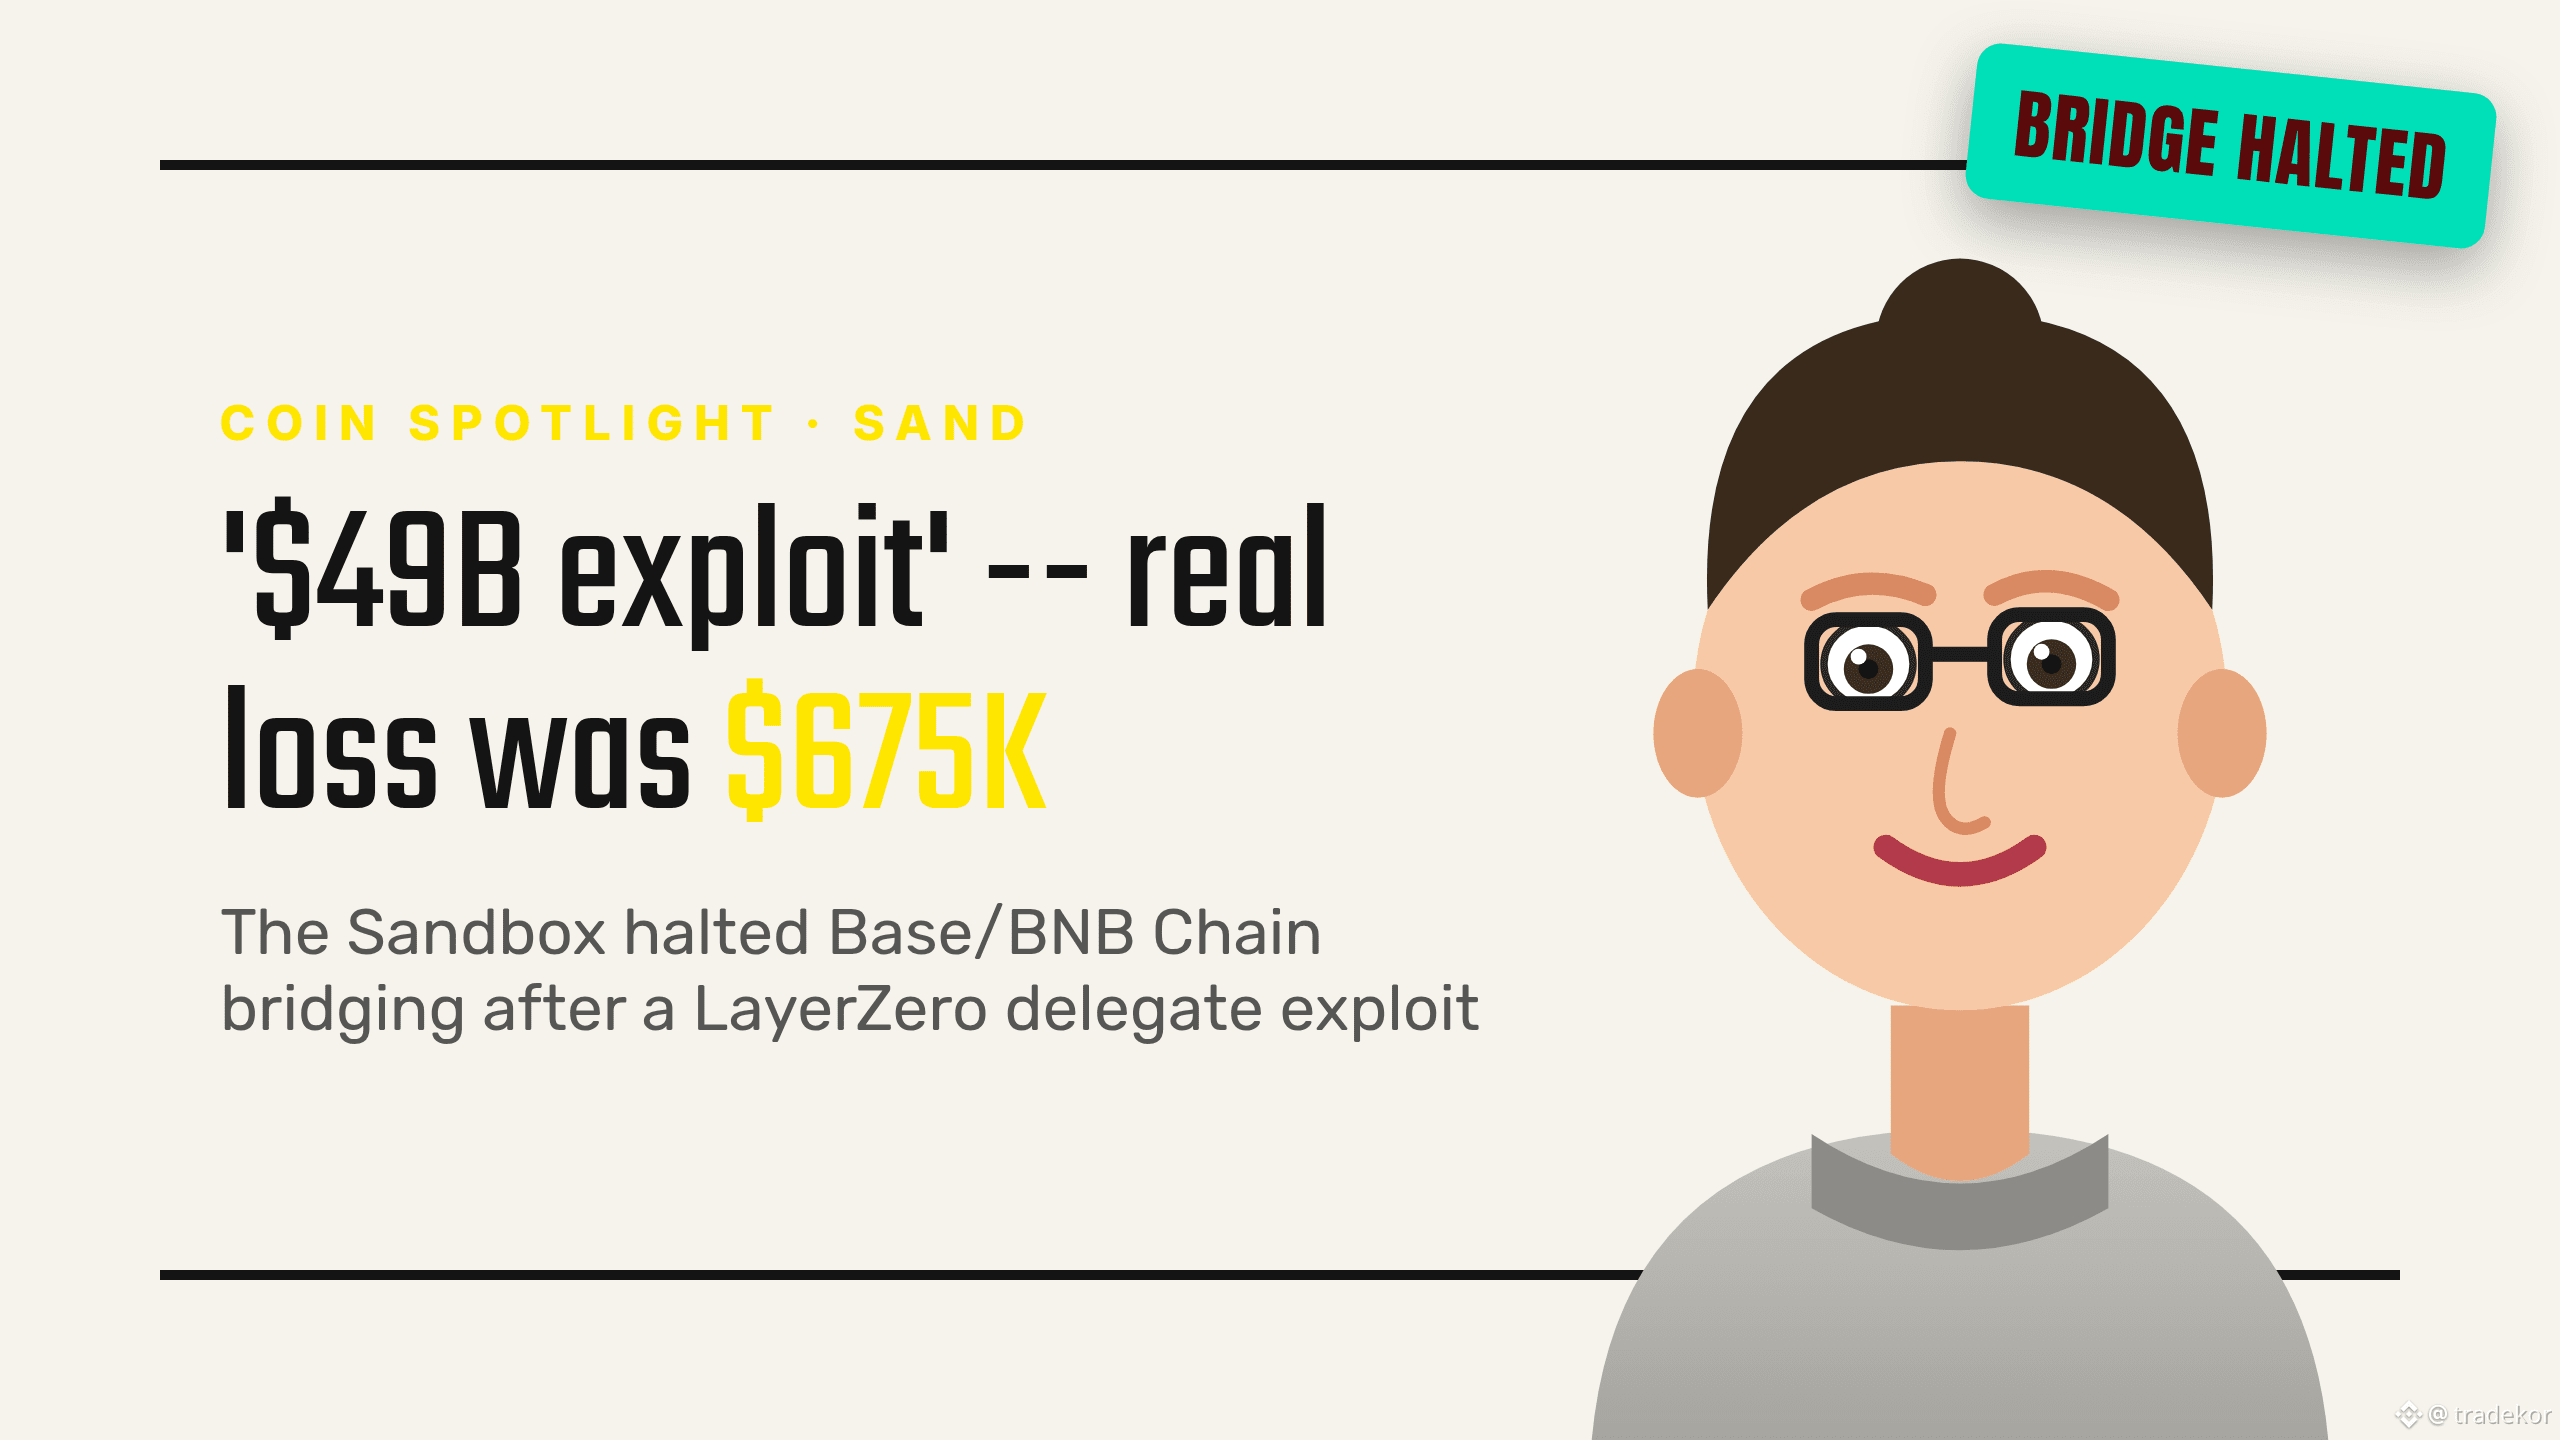
توقفت Sandbox عن الربط (bridging) في 22 أغسطس بعد أن استغلّ أحدهم ثغرةً قامت بصكّ مبلغٍ اسمي يبلغ 49 مليار دولار من SAND غير مدعوم — لكن الذي غادر الاحتياطيات فعليًا هو فقط حوالي 675 ألف دولار.
الأخبار: استولى مهاجم على صلاحيات مفوّض LayerZero الخاصة بجسر SAND عبر approveAndCall، وقام بصكّ SAND غير مدعوم على Base وBNB Smart Chain، والذي سجّل Blockaid قيمته الاسمية قرب 49 مليار دولار عبر 400+ معاملة — وكان أغلبه “وهميًا” تقريبًا، إذ إنه حجم صكّ غير شرعي مضروبًا بسعر السوق لـ SAND، وليس أموالًا حقيقية. عطّلت Sandbox الربط على السلسلتين وأكدت أنه لم يغادر الاحتياطيات سوى حوالي 14.75 مليون SAND (حوالي 675 ألف دولار) قبل السيطرة على الوضع، أي أقل من 0.01% من المعروض. لم تتأثر Ethereum وPolygon، ولم يتم اختراق أي محافظ، كما علّقت Bithumb/Upbit إيداعات SAND احتياطيًا.
المفارقة: أسواق SAND على Base وBNB Chain متجمّدة الآن إلى أجل غير مسمّى دون جدول لاستعادة الخدمة — وهو أثر على السيولة والسمعة يفوق خسارة الدولار بكثير. إن تعليق إيداعات اثنتين من منصات التداول الكورية يشير إلى شكوك مستمرة، كما أن تعويض مزوّدي السيولة (LP) هو “مخطط له” فقط، وليس منفّذًا بعد. وهذه أيضًا عملية اختراق من نوع LayerZero OFT تعتمد على تفويض صلاحيات (delegate-permission) — وهو نوع جسر يُستخدم عبر عشرات المشاريع الكبرى.
قراءتنا: اختراق مُحكم ضمن الأرقام بالدولار، لكنّه يثير سؤالًا حقيقيًا حول أمن الجسور من الناحية الهيكلية لم يُغلق بعد. نقطة يمكن التحقق منها: هل تُستعاد عملية الربط بشكل نظيف بالفعل؟ وهل سيتم تنفيذ تعويض مزوّدي السيولة أم ستمتد الأزمة؟
هل تغيّر قراءة مخاطر أمن الجسور عندما ترى “خسارة حقيقية” قدرها 675 ألف دولار مُغلفة بعنوان “اختراق بـ49 مليار دولار”، أم أن الرقم الفعلي أهم من الرقم المخيف؟
ليست نصيحة مالية. اعمل بحثك بنفسك (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
توقفت Sandbox عن الربط (bridging) في 22 أغسطس بعد أن استغلّ أحدهم ثغرةً قامت بصكّ مبلغٍ اسمي يبلغ 49 مليار دولار من SAND غير مدعوم — لكن الذي غادر الاحتياطيات فعليًا هو فقط حوالي 675 ألف دولار.
الأخبار: استولى مهاجم على صلاحيات مفوّض LayerZero الخاصة بجسر SAND عبر approveAndCall، وقام بصكّ SAND غير مدعوم على Base وBNB Smart Chain، والذي سجّل Blockaid قيمته الاسمية قرب 49 مليار دولار عبر 400+ معاملة — وكان أغلبه “وهميًا” تقريبًا، إذ إنه حجم صكّ غير شرعي مضروبًا بسعر السوق لـ SAND، وليس أموالًا حقيقية. عطّلت Sandbox الربط على السلسلتين وأكدت أنه لم يغادر الاحتياطيات سوى حوالي 14.75 مليون SAND (حوالي 675 ألف دولار) قبل السيطرة على الوضع، أي أقل من 0.01% من المعروض. لم تتأثر Ethereum وPolygon، ولم يتم اختراق أي محافظ، كما علّقت Bithumb/Upbit إيداعات SAND احتياطيًا.
المفارقة: أسواق SAND على Base وBNB Chain متجمّدة الآن إلى أجل غير مسمّى دون جدول لاستعادة الخدمة — وهو أثر على السيولة والسمعة يفوق خسارة الدولار بكثير. إن تعليق إيداعات اثنتين من منصات التداول الكورية يشير إلى شكوك مستمرة، كما أن تعويض مزوّدي السيولة (LP) هو “مخطط له” فقط، وليس منفّذًا بعد. وهذه أيضًا عملية اختراق من نوع LayerZero OFT تعتمد على تفويض صلاحيات (delegate-permission) — وهو نوع جسر يُستخدم عبر عشرات المشاريع الكبرى.
قراءتنا: اختراق مُحكم ضمن الأرقام بالدولار، لكنّه يثير سؤالًا حقيقيًا حول أمن الجسور من الناحية الهيكلية لم يُغلق بعد. نقطة يمكن التحقق منها: هل تُستعاد عملية الربط بشكل نظيف بالفعل؟ وهل سيتم تنفيذ تعويض مزوّدي السيولة أم ستمتد الأزمة؟
هل تغيّر قراءة مخاطر أمن الجسور عندما ترى “خسارة حقيقية” قدرها 675 ألف دولار مُغلفة بعنوان “اختراق بـ49 مليار دولار”، أم أن الرقم الفعلي أهم من الرقم المخيف؟
ليست نصيحة مالية. اعمل بحثك بنفسك (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
الأخبار: استولى مهاجم على صلاحيات مفوّض LayerZero الخاصة بجسر SAND عبر approveAndCall، وقام بصكّ SAND غير مدعوم على Base وBNB Smart Chain، والذي سجّل Blockaid قيمته الاسمية قرب 49 مليار دولار عبر 400+ معاملة — وكان أغلبه “وهميًا” تقريبًا، إذ إنه حجم صكّ غير شرعي مضروبًا بسعر السوق لـ SAND، وليس أموالًا حقيقية. عطّلت Sandbox الربط على السلسلتين وأكدت أنه لم يغادر الاحتياطيات سوى حوالي 14.75 مليون SAND (حوالي 675 ألف دولار) قبل السيطرة على الوضع، أي أقل من 0.01% من المعروض. لم تتأثر Ethereum وPolygon، ولم يتم اختراق أي محافظ، كما علّقت Bithumb/Upbit إيداعات SAND احتياطيًا.
المفارقة: أسواق SAND على Base وBNB Chain متجمّدة الآن إلى أجل غير مسمّى دون جدول لاستعادة الخدمة — وهو أثر على السيولة والسمعة يفوق خسارة الدولار بكثير. إن تعليق إيداعات اثنتين من منصات التداول الكورية يشير إلى شكوك مستمرة، كما أن تعويض مزوّدي السيولة (LP) هو “مخطط له” فقط، وليس منفّذًا بعد. وهذه أيضًا عملية اختراق من نوع LayerZero OFT تعتمد على تفويض صلاحيات (delegate-permission) — وهو نوع جسر يُستخدم عبر عشرات المشاريع الكبرى.
قراءتنا: اختراق مُحكم ضمن الأرقام بالدولار، لكنّه يثير سؤالًا حقيقيًا حول أمن الجسور من الناحية الهيكلية لم يُغلق بعد. نقطة يمكن التحقق منها: هل تُستعاد عملية الربط بشكل نظيف بالفعل؟ وهل سيتم تنفيذ تعويض مزوّدي السيولة أم ستمتد الأزمة؟
هل تغيّر قراءة مخاطر أمن الجسور عندما ترى “خسارة حقيقية” قدرها 675 ألف دولار مُغلفة بعنوان “اختراق بـ49 مليار دولار”، أم أن الرقم الفعلي أهم من الرقم المخيف؟
ليست نصيحة مالية. اعمل بحثك بنفسك (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
21
·
--
تم حجز هودل لي بسبب استغلال بقيمة 4.7 مليون دولار على طرق جسر شبكة Axelar السرية – يبدو أن حتى الجسور القوية ليست محصنة ضد خرق الأمان الجيد.
يبدو أن الهجوم حدث عندما انتقلت الأصول من سلسلة Axelar إلى شبكة Secret، مما أسفر عن فقدان 4.7 مليون دولار، بوم. قامت Axelar بسرعة بتعطيل تلك الاتصالات بالجسر لمنع المزيد من الضرر #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
الدروس المستفادة هنا هي أن الكريبتو ليس محصنًا ضد الاستغلالات – وأحيانًا تكون أفضل دفاع هو تقليل الخسائر والمضي قدمًا. من مستعد لإجراء تدقيق خاص به في الكريبتو لمنع لحظاته الخاصة بقيمة 4.7 مليون دولار؟
ما هو الشيء الأكثر إبداعًا الذي يمكنك القيام به لتأمين ثروتك من الكريبتو؟ شارك في التعليقات أدناه.
تم حجز هودل لي بسبب استغلال بقيمة 4.7 مليون دولار على طرق جسر شبكة Axelar السرية – يبدو أن حتى الجسور القوية ليست محصنة ضد خرق الأمان الجيد.
يبدو أن الهجوم حدث عندما انتقلت الأصول من سلسلة Axelar إلى شبكة Secret، مما أسفر عن فقدان 4.7 مليون دولار، بوم. قامت Axelar بسرعة بتعطيل تلك الاتصالات بالجسر لمنع المزيد من الضرر #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
الدروس المستفادة هنا هي أن الكريبتو ليس محصنًا ضد الاستغلالات – وأحيانًا تكون أفضل دفاع هو تقليل الخسائر والمضي قدمًا. من مستعد لإجراء تدقيق خاص به في الكريبتو لمنع لحظاته الخاصة بقيمة 4.7 مليون دولار؟
ما هو الشيء الأكثر إبداعًا الذي يمكنك القيام به لتأمين ثروتك من الكريبتو؟ شارك في التعليقات أدناه.
يبدو أن الهجوم حدث عندما انتقلت الأصول من سلسلة Axelar إلى شبكة Secret، مما أسفر عن فقدان 4.7 مليون دولار، بوم. قامت Axelar بسرعة بتعطيل تلك الاتصالات بالجسر لمنع المزيد من الضرر #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
الدروس المستفادة هنا هي أن الكريبتو ليس محصنًا ضد الاستغلالات – وأحيانًا تكون أفضل دفاع هو تقليل الخسائر والمضي قدمًا. من مستعد لإجراء تدقيق خاص به في الكريبتو لمنع لحظاته الخاصة بقيمة 4.7 مليون دولار؟
ما هو الشيء الأكثر إبداعًا الذي يمكنك القيام به لتأمين ثروتك من الكريبتو؟ شارك في التعليقات أدناه.
25
⚖️ دروس أمان الجسور من اختراق AFX بقيمة 24 مليون دولار: ماذا يعلّم آخر اختراق عبر السلاسل مستخدمي DeFi
في 23 يوليو 2026، أكدت التقارير أن بروتوكول AFX فقد قرابة 24 مليون دولار نتيجة لاختراق عبر جسر. ينضم هذا الحادث إلى قائمة طويلة من اختراقات الجسور عبر السلاسل التي استنزفت مليارات الدولارات من بروتوكولات التمويل اللامركزي (DeFi) خلال السنوات الماضية.
يظل أمان الجسور واحدًا من أخطر نقاط الضعف في DeFi. تُعد تنوّع مجموعة المُوَقِّعين (الـ validator)، ومرونة إعدادات التعددّيات متعددة التوقيع (multi-sig)، وشمولية عمليات التدقيق عوامل حاسمة تميّز الجسور الآمنة عن تلك المعرضة للخطر. يجب على الصناعة مواصلة إعطاء الأولوية لعمليات التدقيق الخارجية الصارمة والجدولة التدريجية لفتح الأموال.
📌 الخلاصة الرئيسية:
كل اختراق للجسور يعيد ترسيخ الدرس نفسه: البنية التحتية عبر السلاسل لا تكون قوية إلا بقدر أضعف مُوَقِّع. تميل البروتوكولات التي تمتلك أمانًا مُثبتًا في المعركة وحوكمة شفافة إلى تجاوز هذه الأحداث بشكل أفضل بكثير.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
⚖️ دروس أمان الجسور من اختراق AFX بقيمة 24 مليون دولار: ماذا يعلّم آخر اختراق عبر السلاسل مستخدمي DeFi
في 23 يوليو 2026، أكدت التقارير أن بروتوكول AFX فقد قرابة 24 مليون دولار نتيجة لاختراق عبر جسر. ينضم هذا الحادث إلى قائمة طويلة من اختراقات الجسور عبر السلاسل التي استنزفت مليارات الدولارات من بروتوكولات التمويل اللامركزي (DeFi) خلال السنوات الماضية.
يظل أمان الجسور واحدًا من أخطر نقاط الضعف في DeFi. تُعد تنوّع مجموعة المُوَقِّعين (الـ validator)، ومرونة إعدادات التعددّيات متعددة التوقيع (multi-sig)، وشمولية عمليات التدقيق عوامل حاسمة تميّز الجسور الآمنة عن تلك المعرضة للخطر. يجب على الصناعة مواصلة إعطاء الأولوية لعمليات التدقيق الخارجية الصارمة والجدولة التدريجية لفتح الأموال.
📌 الخلاصة الرئيسية:
كل اختراق للجسور يعيد ترسيخ الدرس نفسه: البنية التحتية عبر السلاسل لا تكون قوية إلا بقدر أضعف مُوَقِّع. تميل البروتوكولات التي تمتلك أمانًا مُثبتًا في المعركة وحوكمة شفافة إلى تجاوز هذه الأحداث بشكل أفضل بكثير.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
في 23 يوليو 2026، أكدت التقارير أن بروتوكول AFX فقد قرابة 24 مليون دولار نتيجة لاختراق عبر جسر. ينضم هذا الحادث إلى قائمة طويلة من اختراقات الجسور عبر السلاسل التي استنزفت مليارات الدولارات من بروتوكولات التمويل اللامركزي (DeFi) خلال السنوات الماضية.
يظل أمان الجسور واحدًا من أخطر نقاط الضعف في DeFi. تُعد تنوّع مجموعة المُوَقِّعين (الـ validator)، ومرونة إعدادات التعددّيات متعددة التوقيع (multi-sig)، وشمولية عمليات التدقيق عوامل حاسمة تميّز الجسور الآمنة عن تلك المعرضة للخطر. يجب على الصناعة مواصلة إعطاء الأولوية لعمليات التدقيق الخارجية الصارمة والجدولة التدريجية لفتح الأموال.
📌 الخلاصة الرئيسية:
كل اختراق للجسور يعيد ترسيخ الدرس نفسه: البنية التحتية عبر السلاسل لا تكون قوية إلا بقدر أضعف مُوَقِّع. تميل البروتوكولات التي تمتلك أمانًا مُثبتًا في المعركة وحوكمة شفافة إلى تجاوز هذه الأحداث بشكل أفضل بكثير.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
10

تم استعادة التآزر بعد حوالي 15 بيتكوين (BTC) بعدما استغل أحد المهاجمين جسر بيتكوين الخاص بها. لا يزال مسار بيتكوين الأصلي متوقفًا بينما تقوم المجموعة بإعداد خطة تعويض لمقدمي السيولة.
#SymbiosisProtocol #BridgeSecurity
تم استعادة التآزر بعد حوالي 15 بيتكوين (BTC) بعدما استغل أحد المهاجمين جسر بيتكوين الخاص بها. لا يزال مسار بيتكوين الأصلي متوقفًا بينما تقوم المجموعة بإعداد خطة تعويض لمقدمي السيولة.
#SymbiosisProtocol #BridgeSecurity
#SymbiosisProtocol #BridgeSecurity
39
⚖️ دروس أمن الجسور: ماذا نتعلم من اختراق AFX بقيمة 24 مليون دولار
في 23 يوليو 2026، يُعد اختراق جسر AFX بقيمة 24 مليون دولار حالة تعليمية لمستخدمي العملات المشفرة. تربط الجسور بين السلاسل المختلفة من خلال قفل الأصول على سلسلة واحدة وإصدار نسخ “مغلّفة” منها على سلسلة أخرى — ما يجعلها هدفًا مغريًا للمهاجمين.
أكثر نقاط الضعف شيوعًا تشمل أخطاء في العقود الذكية ضمن منطق التحقق، وعُقد التحقق المخترَقة التي تُوقّع معاملات احتيالية، والتلاعب بالأوراكل الذي يزوّد الجسر ببيانات أسعار خاطئة.
يمكن للمستخدمين تقليل مخاطر الجسور عبر استخدام بروتوكولات راسخة خضعت لعدة مراجعات، وتجنب الجسور الجديدة ذات السجل المحدود، وفهم أن الأصول التي تُنقل عبر الجسور تحمل مخاطر إضافية.
📌 الخلاصة الرئيسية:
تُبرز عمليات استغلال الجسور مثل اختراق AFX بقيمة 24 مليون دولار مخاطر عمليات النقل عبر السلاسل — إذ يساعد فهم آليات التحقق المستخدمين على تقييم أمن الجسر.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
⚖️ دروس أمن الجسور: ماذا نتعلم من اختراق AFX بقيمة 24 مليون دولار
في 23 يوليو 2026، يُعد اختراق جسر AFX بقيمة 24 مليون دولار حالة تعليمية لمستخدمي العملات المشفرة. تربط الجسور بين السلاسل المختلفة من خلال قفل الأصول على سلسلة واحدة وإصدار نسخ “مغلّفة” منها على سلسلة أخرى — ما يجعلها هدفًا مغريًا للمهاجمين.
أكثر نقاط الضعف شيوعًا تشمل أخطاء في العقود الذكية ضمن منطق التحقق، وعُقد التحقق المخترَقة التي تُوقّع معاملات احتيالية، والتلاعب بالأوراكل الذي يزوّد الجسر ببيانات أسعار خاطئة.
يمكن للمستخدمين تقليل مخاطر الجسور عبر استخدام بروتوكولات راسخة خضعت لعدة مراجعات، وتجنب الجسور الجديدة ذات السجل المحدود، وفهم أن الأصول التي تُنقل عبر الجسور تحمل مخاطر إضافية.
📌 الخلاصة الرئيسية:
تُبرز عمليات استغلال الجسور مثل اختراق AFX بقيمة 24 مليون دولار مخاطر عمليات النقل عبر السلاسل — إذ يساعد فهم آليات التحقق المستخدمين على تقييم أمن الجسر.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
في 23 يوليو 2026، يُعد اختراق جسر AFX بقيمة 24 مليون دولار حالة تعليمية لمستخدمي العملات المشفرة. تربط الجسور بين السلاسل المختلفة من خلال قفل الأصول على سلسلة واحدة وإصدار نسخ “مغلّفة” منها على سلسلة أخرى — ما يجعلها هدفًا مغريًا للمهاجمين.
أكثر نقاط الضعف شيوعًا تشمل أخطاء في العقود الذكية ضمن منطق التحقق، وعُقد التحقق المخترَقة التي تُوقّع معاملات احتيالية، والتلاعب بالأوراكل الذي يزوّد الجسر ببيانات أسعار خاطئة.
يمكن للمستخدمين تقليل مخاطر الجسور عبر استخدام بروتوكولات راسخة خضعت لعدة مراجعات، وتجنب الجسور الجديدة ذات السجل المحدود، وفهم أن الأصول التي تُنقل عبر الجسور تحمل مخاطر إضافية.
📌 الخلاصة الرئيسية:
تُبرز عمليات استغلال الجسور مثل اختراق AFX بقيمة 24 مليون دولار مخاطر عمليات النقل عبر السلاسل — إذ يساعد فهم آليات التحقق المستخدمين على تقييم أمن الجسر.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
42
·
--
لا زلت أعتبر $TAIKO تحت "التجميع الحذر" — بنية تحتية مملة، شحن ثابت، ليست أكثر L2 صاخبة على فيeed الخاص بي. هذا الإطار ظل قائمًا حتى هذا الصباح.
عنوان Cointelegraph قلبها: تايكو تحث المستخدمين على سحب الأموال بعد استغلال الجسر الذي استنزف حوالي 1.7 مليون دولار. المتوقع مقابل الفعلي واضح جدًا. كنت أتوقع أسبوعًا هادئًا آخر — تحديثات الأدوات، حركة الجسر، ضجيج البناة المعتاد. ما حصلت عليه كان رسالة طارئة لسحب أموالك بينما لا زالت العملة تظهر في علامات التبويب الرائجة.
كنت أتصفح سكوائر في وقت سابق وكان الانقسام واضحًا. نصف المنشورات لا تزال تبدو كقصة نمو L2 طبيعية. النصف الآخر هو لقطات شاشة من إشعار السحب. لا أحد يحتاج إلى محاضرة حول مخاطر الجسر — لكن عندما تتعرض علامة "الآمنة والبطيئة" للضرر، فإنها تؤثر بشكل أكبر من أي استغلال عشوائي آخر على سلسلة لم يكن أحد يراقبها.
هذا لا يعني أن التجميع بأكمله قد انتهى. إنه يعني فقط أن النقطة الضعيفة التي يستخدمها الجميع قد انتقلت إلى المسرح الرئيسي — ليست عرض شريحة.
#Taiko #L2 #BridgeSecurity
لا زلت أعتبر $TAIKO تحت "التجميع الحذر" — بنية تحتية مملة، شحن ثابت، ليست أكثر L2 صاخبة على فيeed الخاص بي. هذا الإطار ظل قائمًا حتى هذا الصباح.
عنوان Cointelegraph قلبها: تايكو تحث المستخدمين على سحب الأموال بعد استغلال الجسر الذي استنزف حوالي 1.7 مليون دولار. المتوقع مقابل الفعلي واضح جدًا. كنت أتوقع أسبوعًا هادئًا آخر — تحديثات الأدوات، حركة الجسر، ضجيج البناة المعتاد. ما حصلت عليه كان رسالة طارئة لسحب أموالك بينما لا زالت العملة تظهر في علامات التبويب الرائجة.
كنت أتصفح سكوائر في وقت سابق وكان الانقسام واضحًا. نصف المنشورات لا تزال تبدو كقصة نمو L2 طبيعية. النصف الآخر هو لقطات شاشة من إشعار السحب. لا أحد يحتاج إلى محاضرة حول مخاطر الجسر — لكن عندما تتعرض علامة "الآمنة والبطيئة" للضرر، فإنها تؤثر بشكل أكبر من أي استغلال عشوائي آخر على سلسلة لم يكن أحد يراقبها.
هذا لا يعني أن التجميع بأكمله قد انتهى. إنه يعني فقط أن النقطة الضعيفة التي يستخدمها الجميع قد انتقلت إلى المسرح الرئيسي — ليست عرض شريحة.
#Taiko #L2 #BridgeSecurity
عنوان Cointelegraph قلبها: تايكو تحث المستخدمين على سحب الأموال بعد استغلال الجسر الذي استنزف حوالي 1.7 مليون دولار. المتوقع مقابل الفعلي واضح جدًا. كنت أتوقع أسبوعًا هادئًا آخر — تحديثات الأدوات، حركة الجسر، ضجيج البناة المعتاد. ما حصلت عليه كان رسالة طارئة لسحب أموالك بينما لا زالت العملة تظهر في علامات التبويب الرائجة.
كنت أتصفح سكوائر في وقت سابق وكان الانقسام واضحًا. نصف المنشورات لا تزال تبدو كقصة نمو L2 طبيعية. النصف الآخر هو لقطات شاشة من إشعار السحب. لا أحد يحتاج إلى محاضرة حول مخاطر الجسر — لكن عندما تتعرض علامة "الآمنة والبطيئة" للضرر، فإنها تؤثر بشكل أكبر من أي استغلال عشوائي آخر على سلسلة لم يكن أحد يراقبها.
هذا لا يعني أن التجميع بأكمله قد انتهى. إنه يعني فقط أن النقطة الضعيفة التي يستخدمها الجميع قد انتقلت إلى المسرح الرئيسي — ليست عرض شريحة.
#Taiko #L2 #BridgeSecurity
59
·
--
لماذا قد تفقد الجسور العابرة للكتل ميزتها
تعتمد الجسور التقليدية على برك السيولة المقفلة - نفس سطح الهجوم وراء بعض أكبر الاستغلالات في عالم التمويل اللامركزي (DeFi).
تأخذ Omniston مسارًا مختلفًا:
→ يطلب المستخدمون تبادلًا عبر الكتل
→ يتنافس الحلول المستقلة عبر طلبات الأسعار (RFQs)
→ يلتزم الحل الفائز بسيولته الخاصة
→ تفرض العقود الذكية القابلة للتحويل (HTLCs) التسوية عبر كلا الكتلتين
→ لا توجد بركة مشتركة. لا أصول مغلفة.
الميزة الرئيسية:
إما أن يتم التسوية من الجانبين بالضبط كما هو متفق عليه، أو يتم استرداد المبلغ تلقائيًا من الجانبين.
هذا يغير نموذج الثقة من الأمناء وخزائن الجسور إلى التسوية التشفيرية.
إذا أثبتت هذه الهندسة أنها قابلة للتوسع، فقد يبدو مستقبل النشاط عبر الكتل أكثر مثل المبادلات الذرية وأقل مثل الجسور التقليدية.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
لماذا قد تفقد الجسور العابرة للكتل ميزتها
تعتمد الجسور التقليدية على برك السيولة المقفلة - نفس سطح الهجوم وراء بعض أكبر الاستغلالات في عالم التمويل اللامركزي (DeFi).
تأخذ Omniston مسارًا مختلفًا:
→ يطلب المستخدمون تبادلًا عبر الكتل
→ يتنافس الحلول المستقلة عبر طلبات الأسعار (RFQs)
→ يلتزم الحل الفائز بسيولته الخاصة
→ تفرض العقود الذكية القابلة للتحويل (HTLCs) التسوية عبر كلا الكتلتين
→ لا توجد بركة مشتركة. لا أصول مغلفة.
الميزة الرئيسية:
إما أن يتم التسوية من الجانبين بالضبط كما هو متفق عليه، أو يتم استرداد المبلغ تلقائيًا من الجانبين.
هذا يغير نموذج الثقة من الأمناء وخزائن الجسور إلى التسوية التشفيرية.
إذا أثبتت هذه الهندسة أنها قابلة للتوسع، فقد يبدو مستقبل النشاط عبر الكتل أكثر مثل المبادلات الذرية وأقل مثل الجسور التقليدية.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
تعتمد الجسور التقليدية على برك السيولة المقفلة - نفس سطح الهجوم وراء بعض أكبر الاستغلالات في عالم التمويل اللامركزي (DeFi).
تأخذ Omniston مسارًا مختلفًا:
→ يطلب المستخدمون تبادلًا عبر الكتل
→ يتنافس الحلول المستقلة عبر طلبات الأسعار (RFQs)
→ يلتزم الحل الفائز بسيولته الخاصة
→ تفرض العقود الذكية القابلة للتحويل (HTLCs) التسوية عبر كلا الكتلتين
→ لا توجد بركة مشتركة. لا أصول مغلفة.
الميزة الرئيسية:
إما أن يتم التسوية من الجانبين بالضبط كما هو متفق عليه، أو يتم استرداد المبلغ تلقائيًا من الجانبين.
هذا يغير نموذج الثقة من الأمناء وخزائن الجسور إلى التسوية التشفيرية.
إذا أثبتت هذه الهندسة أنها قابلة للتوسع، فقد يبدو مستقبل النشاط عبر الكتل أكثر مثل المبادلات الذرية وأقل مثل الجسور التقليدية.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
2
265
·
--
⚠️ تنبيه أمني: تم اختراق Allbridge Core واستهدافه بمبلغ 1.65 مليون دولار على سولانا
قام مهاجم عبر قرض سريع (Flash Loan) بسحب 1.65 مليون دولار من تجمع USDC/USDT التابع لـ Allbridge Core على سولانا.
كيف حدث ذلك:
• اقترض 1.12 مليون دولار أمريكي من USDC عبر قرض سريع من Kamino
• تلاعب بنسبة سعر المجمّع
• استخرج الأرباح، ثم قام بربط الأموال إلى إيثيريوم عبر بروتوكولات الخصوصية
أوقفت Allbridge البروتوكول، وتحث جميع مقدمي السيولة (LPs) على سحب أموالهم فورًا.
الرسالة الأساسية: تظل جسور السلاسل (Cross-chain bridges) واحدة من أكبر أسطح الهجوم في التمويل اللامركزي. راقب دائمًا مراكز السيولة الخاصة بك، واجهّز خطة سحب.
ابقَ آمنًا هناك 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
⚠️ تنبيه أمني: تم اختراق Allbridge Core واستهدافه بمبلغ 1.65 مليون دولار على سولانا
قام مهاجم عبر قرض سريع (Flash Loan) بسحب 1.65 مليون دولار من تجمع USDC/USDT التابع لـ Allbridge Core على سولانا.
كيف حدث ذلك:
• اقترض 1.12 مليون دولار أمريكي من USDC عبر قرض سريع من Kamino
• تلاعب بنسبة سعر المجمّع
• استخرج الأرباح، ثم قام بربط الأموال إلى إيثيريوم عبر بروتوكولات الخصوصية
أوقفت Allbridge البروتوكول، وتحث جميع مقدمي السيولة (LPs) على سحب أموالهم فورًا.
الرسالة الأساسية: تظل جسور السلاسل (Cross-chain bridges) واحدة من أكبر أسطح الهجوم في التمويل اللامركزي. راقب دائمًا مراكز السيولة الخاصة بك، واجهّز خطة سحب.
ابقَ آمنًا هناك 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
قام مهاجم عبر قرض سريع (Flash Loan) بسحب 1.65 مليون دولار من تجمع USDC/USDT التابع لـ Allbridge Core على سولانا.
كيف حدث ذلك:
• اقترض 1.12 مليون دولار أمريكي من USDC عبر قرض سريع من Kamino
• تلاعب بنسبة سعر المجمّع
• استخرج الأرباح، ثم قام بربط الأموال إلى إيثيريوم عبر بروتوكولات الخصوصية
أوقفت Allbridge البروتوكول، وتحث جميع مقدمي السيولة (LPs) على سحب أموالهم فورًا.
الرسالة الأساسية: تظل جسور السلاسل (Cross-chain bridges) واحدة من أكبر أسطح الهجوم في التمويل اللامركزي. راقب دائمًا مراكز السيولة الخاصة بك، واجهّز خطة سحب.
ابقَ آمنًا هناك 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
87
كيف أن 25 سنتًا أنشأت 46 مليار بيتكوين مزيف
استغل هاكر ثغرة في جسر DeFi لإصدار 46 مليار رمزًا مزيفًا من عملة BTC مقابل إيداع صغير بقيمة 25 سنتًا فقط، ما يبرز مخاطر أمنية جسيمة للأصول الملتفة.
#BridgeSecurity #DeFiExploits
كيف أن 25 سنتًا أنشأت 46 مليار بيتكوين مزيف
استغل هاكر ثغرة في جسر DeFi لإصدار 46 مليار رمزًا مزيفًا من عملة BTC مقابل إيداع صغير بقيمة 25 سنتًا فقط، ما يبرز مخاطر أمنية جسيمة للأصول الملتفة.
#BridgeSecurity #DeFiExploits
استغل هاكر ثغرة في جسر DeFi لإصدار 46 مليار رمزًا مزيفًا من عملة BTC مقابل إيداع صغير بقيمة 25 سنتًا فقط، ما يبرز مخاطر أمنية جسيمة للأصول الملتفة.
#BridgeSecurity #DeFiExploits
27
ترقيات الأمان غير قابلة للتفاوض
تقوم شركة Chainlink بترقية تقنية جسورها بعد اختراق كبير نفّذه منافس. تهدف هذه الخطوة إلى معالجة نقاط الضعف في البنية التحتية العابرة للسلاسل وتحسين الأمان.
#Chainlink #BridgeSecurity
ترقيات الأمان غير قابلة للتفاوض
تقوم شركة Chainlink بترقية تقنية جسورها بعد اختراق كبير نفّذه منافس. تهدف هذه الخطوة إلى معالجة نقاط الضعف في البنية التحتية العابرة للسلاسل وتحسين الأمان.
#Chainlink #BridgeSecurity
تقوم شركة Chainlink بترقية تقنية جسورها بعد اختراق كبير نفّذه منافس. تهدف هذه الخطوة إلى معالجة نقاط الضعف في البنية التحتية العابرة للسلاسل وتحسين الأمان.
#Chainlink #BridgeSecurity
31

·
--
اختراق
بروتوكول الإنسانية كشف للتو الحقيقة الصادمة وراء استغلال بقيمة 36 مليون دولار: اللوم يقع على جهاز كمبيوتر محمول تم اختراقه لموظف. هذا الاختراق التاريخي، الذي شهد قيام المهاجمين بصك أكثر من 36 مليون دولار من رموز H، هو جرس إنذار لكل لاعبي الكريبتو #cryptosecurity #bridgesecurity.
الرهنة عالية، حيث يظهر هذا الاختراق كيف يمكن لجهاز كمبيوتر محمول لموظف أن يصبح الحلقة الضعيفة حتى في أكثر الأنظمة أماناً. مع كون الجسور جزءاً حيوياً من نظام الكريبتو، فإن ضمان أمانها أمر حاسم لمنع مثل هذه الاستغلالات الضخمة.
ما هو القادم لأمان الكريبتو؟ هل سيكون هذا جرس الإنذار الذي تحتاجه الصناعة لأخذ الأمان على محمل الجد؟ لا يمكنك تحمل الانتظار – كن في الصدارة واحمِ أصولك اليوم!
اختراق
بروتوكول الإنسانية كشف للتو الحقيقة الصادمة وراء استغلال بقيمة 36 مليون دولار: اللوم يقع على جهاز كمبيوتر محمول تم اختراقه لموظف. هذا الاختراق التاريخي، الذي شهد قيام المهاجمين بصك أكثر من 36 مليون دولار من رموز H، هو جرس إنذار لكل لاعبي الكريبتو #cryptosecurity #bridgesecurity.
الرهنة عالية، حيث يظهر هذا الاختراق كيف يمكن لجهاز كمبيوتر محمول لموظف أن يصبح الحلقة الضعيفة حتى في أكثر الأنظمة أماناً. مع كون الجسور جزءاً حيوياً من نظام الكريبتو، فإن ضمان أمانها أمر حاسم لمنع مثل هذه الاستغلالات الضخمة.
ما هو القادم لأمان الكريبتو؟ هل سيكون هذا جرس الإنذار الذي تحتاجه الصناعة لأخذ الأمان على محمل الجد؟ لا يمكنك تحمل الانتظار – كن في الصدارة واحمِ أصولك اليوم!
بروتوكول الإنسانية كشف للتو الحقيقة الصادمة وراء استغلال بقيمة 36 مليون دولار: اللوم يقع على جهاز كمبيوتر محمول تم اختراقه لموظف. هذا الاختراق التاريخي، الذي شهد قيام المهاجمين بصك أكثر من 36 مليون دولار من رموز H، هو جرس إنذار لكل لاعبي الكريبتو #cryptosecurity #bridgesecurity.
الرهنة عالية، حيث يظهر هذا الاختراق كيف يمكن لجهاز كمبيوتر محمول لموظف أن يصبح الحلقة الضعيفة حتى في أكثر الأنظمة أماناً. مع كون الجسور جزءاً حيوياً من نظام الكريبتو، فإن ضمان أمانها أمر حاسم لمنع مثل هذه الاستغلالات الضخمة.
ما هو القادم لأمان الكريبتو؟ هل سيكون هذا جرس الإنذار الذي تحتاجه الصناعة لأخذ الأمان على محمل الجد؟ لا يمكنك تحمل الانتظار – كن في الصدارة واحمِ أصولك اليوم!
1
البيتكوين المغلف على إيثيريوم ليس بيتكوين موجودًا على شبكة بيتكوين.
يوضح موقع Ethereum.org أن WBTC هو رمز على إيثيريوم يمثّل تعرّضًا للبيتكوين، وليس BTC أصليًا. ويهم هذا التمييز عند اختيار محفظة أو إرسال الأموال أو استخدام تطبيق للإقراض: إذ يجب أن تكون الشبكة وتنسيق الرمز مدعومَين، لا أن يكون الاسم «بيتكوين» فحسب.
قبل التحويل، تحقّق من الأصل والشبكة اللذين تقبلهما الوجهة تحديدًا. وقبل استخدام أصل مغلف، افهم ما يدعمه وكيفية استرداده.
المخاطر: قد يؤدي التغليف والربط بين الشبكات إلى إدخال تبعيات تتجاوز سلسلة الكتل الأصلية، بما فيها ترتيبات الحفظ ومواطن ضعف العقود الذكية. ولا يعني التشابه في التعرّض السعري تطابق وسائل الحماية، أو إمكانية استخدام عنوان إيداع بديل.
المصدر: Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
البيتكوين المغلف على إيثيريوم ليس بيتكوين موجودًا على شبكة بيتكوين.
يوضح موقع Ethereum.org أن WBTC هو رمز على إيثيريوم يمثّل تعرّضًا للبيتكوين، وليس BTC أصليًا. ويهم هذا التمييز عند اختيار محفظة أو إرسال الأموال أو استخدام تطبيق للإقراض: إذ يجب أن تكون الشبكة وتنسيق الرمز مدعومَين، لا أن يكون الاسم «بيتكوين» فحسب.
قبل التحويل، تحقّق من الأصل والشبكة اللذين تقبلهما الوجهة تحديدًا. وقبل استخدام أصل مغلف، افهم ما يدعمه وكيفية استرداده.
المخاطر: قد يؤدي التغليف والربط بين الشبكات إلى إدخال تبعيات تتجاوز سلسلة الكتل الأصلية، بما فيها ترتيبات الحفظ ومواطن ضعف العقود الذكية. ولا يعني التشابه في التعرّض السعري تطابق وسائل الحماية، أو إمكانية استخدام عنوان إيداع بديل.
المصدر: Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
يوضح موقع Ethereum.org أن WBTC هو رمز على إيثيريوم يمثّل تعرّضًا للبيتكوين، وليس BTC أصليًا. ويهم هذا التمييز عند اختيار محفظة أو إرسال الأموال أو استخدام تطبيق للإقراض: إذ يجب أن تكون الشبكة وتنسيق الرمز مدعومَين، لا أن يكون الاسم «بيتكوين» فحسب.
قبل التحويل، تحقّق من الأصل والشبكة اللذين تقبلهما الوجهة تحديدًا. وقبل استخدام أصل مغلف، افهم ما يدعمه وكيفية استرداده.
المخاطر: قد يؤدي التغليف والربط بين الشبكات إلى إدخال تبعيات تتجاوز سلسلة الكتل الأصلية، بما فيها ترتيبات الحفظ ومواطن ضعف العقود الذكية. ولا يعني التشابه في التعرّض السعري تطابق وسائل الحماية، أو إمكانية استخدام عنوان إيداع بديل.
المصدر: Ethereum.org — https://ethereum.org/en/bridges/
#Bitcoin #WBTC #Ethereum #CryptoEducation #BridgeSecurity
77
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceReopensWithdrawalsForMoreAssets
937,137 مشاهدات
4,813 يقومون بالنقاش
2
#Binance98PercentReplenished
237,743 مشاهدات
1,989 يقومون بالنقاش
3
#USStocksSlipandCryptoMarketUnderBroadPressure
36,830 مشاهدات
326 يقومون بالنقاش
4
#StrategySTRCResumesIssuanceAfterOver170Days
33,145 مشاهدات
467 يقومون بالنقاش
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
51,198 مشاهدات
618 يقومون بالنقاش
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
3,764 مشاهدات
64 يقومون بالنقاش
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
29,803 مشاهدات
277 يقومون بالنقاش
8
#USMidterms-WhatAreMarketsExpecting?
699,842 مشاهدات
3,002 يقومون بالنقاش
9
#US10YearTreasuryYieldFallsTo4.845%
47,614 مشاهدات
216 يقومون بالنقاش
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
2,553 مشاهدات
24 يقومون بالنقاش