
#walletsecurity
walletsecurity
176,393 مشاهدات
458 يقومون بالنقاش
رائج
جديد

·
--
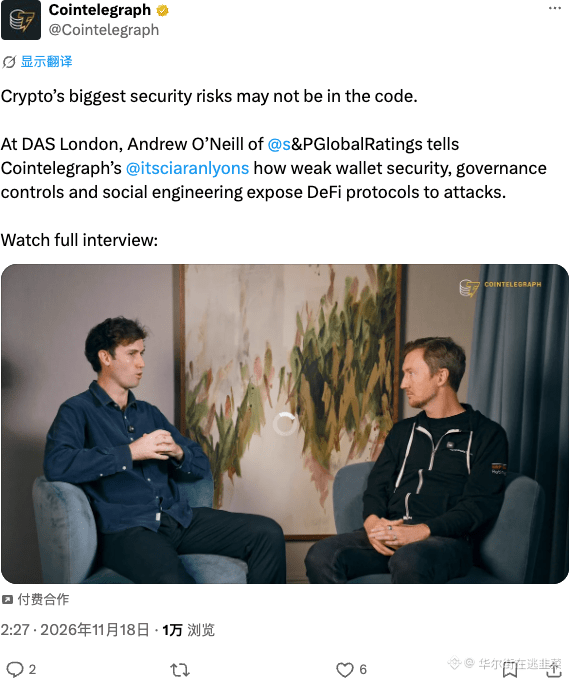
قال مسؤولون تنفيذيون في مورغان ستانلي بصراحة إن أكبر ثغرات الأمان في عالم العملات المشفرة لا تكمن في الشيفرة، بل في ضعف أمان المحافظ، وانفلات الحوكمة، والهندسة الاجتماعية. يراقبون عمليات تدقيق الشيفرة يومًا بعد يوم، بينما يعجزون عن إدارة المفاتيح الخاصة كما ينبغي؛ وهذا الوضع، الذي يجعلهم لقمة سائغة، هو الأخطر على الإطلاق.
#DeFi #أمان_المحافظ
قال مسؤولون تنفيذيون في مورغان ستانلي بصراحة إن أكبر ثغرات الأمان في عالم العملات المشفرة لا تكمن في الشيفرة، بل في ضعف أمان المحافظ، وانفلات الحوكمة، والهندسة الاجتماعية. يراقبون عمليات تدقيق الشيفرة يومًا بعد يوم، بينما يعجزون عن إدارة المفاتيح الخاصة كما ينبغي؛ وهذا الوضع، الذي يجعلهم لقمة سائغة، هو الأخطر على الإطلاق.
#DeFi #أمان_المحافظ
#DeFi #أمان_المحافظ
8

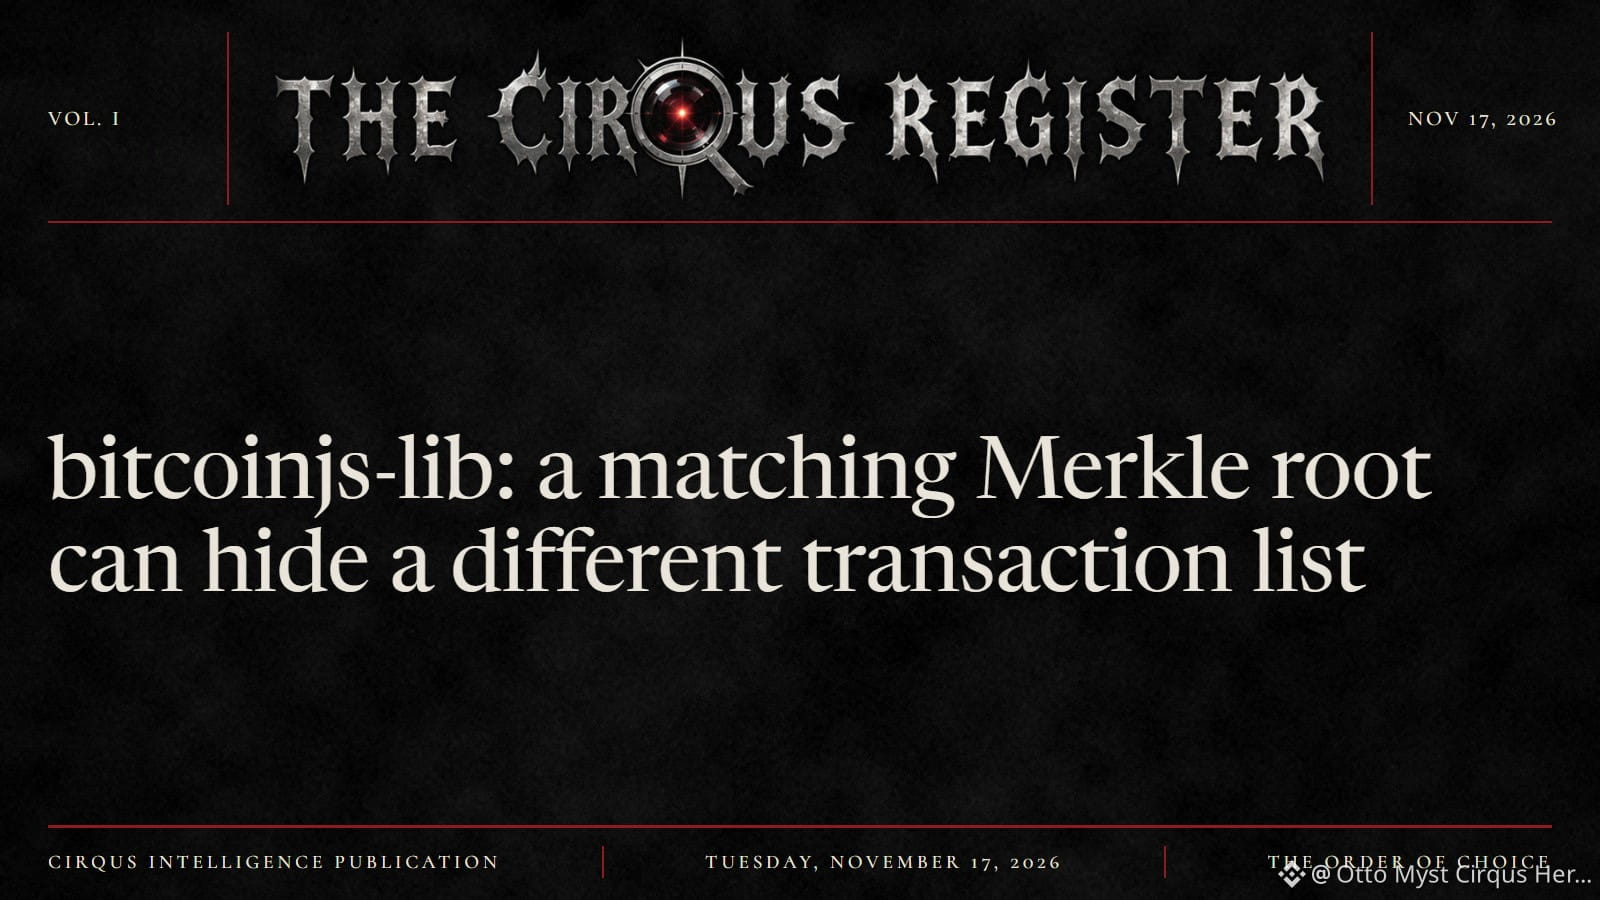
لم يعد تطابق جذر ميركل يثبت أن المعاملات هي نفسها.
الإشعار GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): لا يرصد checkTxRoots في bitcoinjs-lib المعاملات المكررة التي تُستخدم لملء مستوى ميركل ذي عدد فردي. يمكن لأحد النظراء إرسال كتلة بقائمة معاملات مختلفة، لكن لها الجذر والتجزئة نفسيهما. ولا حاجة إلى التعدين.
لماذا يهم هذا $BTC builders: قد تمنح عملاء SPV أو مستكشفات الكتل أو منطق الإيداع الذي يثق في checkTxRoots رصيدًا لإيداع واحد مرتين.
ما ينبغي فعله:
• تحقّق من ملف القفل لديك
• حدّث إلى 5.2.1 أو 6.1.8 أو 7.0.2
• لا يتوفر تصحيح للإصدارات الأقدم من v5
• لا تكتفِ بإدراج تجزئة الكتلة في القائمة السوداء ردًا على ذلك؛ فقد يؤدي هذا إلى رفض كتلة سليمة
الخلاصة: مُثبت، مستوى الثقة: مرتفع.
نقطة للمراقبة: إذا ظل الإشعار يشير إلى عدم وجود إصلاح للإصدارات الأقدم من 5 في 16 ديسمبر 2026، فعلى مستخدمي تلك الإصدارات الانتقال إلى إصدار آخر، لا انتظار تصحيح.
الإشارة #004 من Cirqus Intelligence. لا شيء بلا دليل.
هل يتحقق منطق الإيداع لديك من قائمة المعاملات نفسها، أم يكتفي بالتحقق من أن جذرها يبدو صحيحًا؟
#Bitcoin #WalletSecurity #bitcoinjs #أمن_العملات_المشفرة
لم يعد تطابق جذر ميركل يثبت أن المعاملات هي نفسها.
الإشعار GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): لا يرصد checkTxRoots في bitcoinjs-lib المعاملات المكررة التي تُستخدم لملء مستوى ميركل ذي عدد فردي. يمكن لأحد النظراء إرسال كتلة بقائمة معاملات مختلفة، لكن لها الجذر والتجزئة نفسيهما. ولا حاجة إلى التعدين.
لماذا يهم هذا $BTC builders: قد تمنح عملاء SPV أو مستكشفات الكتل أو منطق الإيداع الذي يثق في checkTxRoots رصيدًا لإيداع واحد مرتين.
ما ينبغي فعله:
• تحقّق من ملف القفل لديك
• حدّث إلى 5.2.1 أو 6.1.8 أو 7.0.2
• لا يتوفر تصحيح للإصدارات الأقدم من v5
• لا تكتفِ بإدراج تجزئة الكتلة في القائمة السوداء ردًا على ذلك؛ فقد يؤدي هذا إلى رفض كتلة سليمة
الخلاصة: مُثبت، مستوى الثقة: مرتفع.
نقطة للمراقبة: إذا ظل الإشعار يشير إلى عدم وجود إصلاح للإصدارات الأقدم من 5 في 16 ديسمبر 2026، فعلى مستخدمي تلك الإصدارات الانتقال إلى إصدار آخر، لا انتظار تصحيح.
الإشارة #004 من Cirqus Intelligence. لا شيء بلا دليل.
هل يتحقق منطق الإيداع لديك من قائمة المعاملات نفسها، أم يكتفي بالتحقق من أن جذرها يبدو صحيحًا؟
#Bitcoin #WalletSecurity #bitcoinjs #أمن_العملات_المشفرة
الإشعار GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): لا يرصد checkTxRoots في bitcoinjs-lib المعاملات المكررة التي تُستخدم لملء مستوى ميركل ذي عدد فردي. يمكن لأحد النظراء إرسال كتلة بقائمة معاملات مختلفة، لكن لها الجذر والتجزئة نفسيهما. ولا حاجة إلى التعدين.
لماذا يهم هذا $BTC builders: قد تمنح عملاء SPV أو مستكشفات الكتل أو منطق الإيداع الذي يثق في checkTxRoots رصيدًا لإيداع واحد مرتين.
ما ينبغي فعله:
• تحقّق من ملف القفل لديك
• حدّث إلى 5.2.1 أو 6.1.8 أو 7.0.2
• لا يتوفر تصحيح للإصدارات الأقدم من v5
• لا تكتفِ بإدراج تجزئة الكتلة في القائمة السوداء ردًا على ذلك؛ فقد يؤدي هذا إلى رفض كتلة سليمة
الخلاصة: مُثبت، مستوى الثقة: مرتفع.
نقطة للمراقبة: إذا ظل الإشعار يشير إلى عدم وجود إصلاح للإصدارات الأقدم من 5 في 16 ديسمبر 2026، فعلى مستخدمي تلك الإصدارات الانتقال إلى إصدار آخر، لا انتظار تصحيح.
الإشارة #004 من Cirqus Intelligence. لا شيء بلا دليل.
هل يتحقق منطق الإيداع لديك من قائمة المعاملات نفسها، أم يكتفي بالتحقق من أن جذرها يبدو صحيحًا؟
#Bitcoin #WalletSecurity #bitcoinjs #أمن_العملات_المشفرة
117
🚨 يُشتبه في تسريب مفاتيح محفظة SAFE وسرقة 6.5 ملايين دولار 🧠
📊 | $BTC | $ETH | $BNB |
- تابعوا وعلّقوا وشاركوا آراءكم 📈
- أفادت تقارير بسرقة 6.5 ملايين دولار من محفظة Safe، إثر الاشتباه في تسريب مفتاحها الخاص
- قال المؤسس المشارك لـZodiac إن المشكلة تعود إلى اختراق المفتاح واتساع صلاحيات المحفظة أكثر من اللازم
- وأكد أن الثغرة لم تكن ناجمة عن خلل في العقد الذكي
- تسلط الحادثة الضوء مجدداً على أهمية إدارة صلاحيات المحفظة وأمن المفاتيح 🔥
- قد تؤدي سرقة العملات هذه إلى توخي السوق الحذر على المدى القصير
- إذا أكد التحقيق أن السبب هو اختراق مفتاح واحد، فقد يكون تأثير ذلك على الثقة في Safe عموماً محدوداً
- يُتوقع أن تترقب رؤوس الأموال الكبيرة التطورات على المدى القصير، فيما تميل تحركات الحيتان إلى الحياد
- من المرجح أن يظل السوق متذبذباً على المدى القصير
- هل تعتقدون أن تعزيز إدارة أمن المفاتيح الخاصة يجب أن يكون أولوية؟ نرحب بالنقاش
- نرحب بمتابعتكم وتعليقاتكم لمناقشة تطورات السوق بعقلانية
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 يُشتبه في تسريب مفاتيح محفظة SAFE وسرقة 6.5 ملايين دولار 🧠
📊 | $BTC | $ETH | $BNB |
- تابعوا وعلّقوا وشاركوا آراءكم 📈
- أفادت تقارير بسرقة 6.5 ملايين دولار من محفظة Safe، إثر الاشتباه في تسريب مفتاحها الخاص
- قال المؤسس المشارك لـZodiac إن المشكلة تعود إلى اختراق المفتاح واتساع صلاحيات المحفظة أكثر من اللازم
- وأكد أن الثغرة لم تكن ناجمة عن خلل في العقد الذكي
- تسلط الحادثة الضوء مجدداً على أهمية إدارة صلاحيات المحفظة وأمن المفاتيح 🔥
- قد تؤدي سرقة العملات هذه إلى توخي السوق الحذر على المدى القصير
- إذا أكد التحقيق أن السبب هو اختراق مفتاح واحد، فقد يكون تأثير ذلك على الثقة في Safe عموماً محدوداً
- يُتوقع أن تترقب رؤوس الأموال الكبيرة التطورات على المدى القصير، فيما تميل تحركات الحيتان إلى الحياد
- من المرجح أن يظل السوق متذبذباً على المدى القصير
- هل تعتقدون أن تعزيز إدارة أمن المفاتيح الخاصة يجب أن يكون أولوية؟ نرحب بالنقاش
- نرحب بمتابعتكم وتعليقاتكم لمناقشة تطورات السوق بعقلانية
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- تابعوا وعلّقوا وشاركوا آراءكم 📈
- أفادت تقارير بسرقة 6.5 ملايين دولار من محفظة Safe، إثر الاشتباه في تسريب مفتاحها الخاص
- قال المؤسس المشارك لـZodiac إن المشكلة تعود إلى اختراق المفتاح واتساع صلاحيات المحفظة أكثر من اللازم
- وأكد أن الثغرة لم تكن ناجمة عن خلل في العقد الذكي
- تسلط الحادثة الضوء مجدداً على أهمية إدارة صلاحيات المحفظة وأمن المفاتيح 🔥
- قد تؤدي سرقة العملات هذه إلى توخي السوق الحذر على المدى القصير
- إذا أكد التحقيق أن السبب هو اختراق مفتاح واحد، فقد يكون تأثير ذلك على الثقة في Safe عموماً محدوداً
- يُتوقع أن تترقب رؤوس الأموال الكبيرة التطورات على المدى القصير، فيما تميل تحركات الحيتان إلى الحياد
- من المرجح أن يظل السوق متذبذباً على المدى القصير
- هل تعتقدون أن تعزيز إدارة أمن المفاتيح الخاصة يجب أن يكون أولوية؟ نرحب بالنقاش
- نرحب بمتابعتكم وتعليقاتكم لمناقشة تطورات السوق بعقلانية
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124
لقد وافقت عليه من قبل. وما زال نشطًا.
الموافقة على رمز مميّز لا تنتهي صلاحيتها من تلقاء نفسها. فموافقة واحدة تشمل عقدًا واحدًا ورمزًا مميّزًا واحدًا وشبكة واحدة، وتظل سارية حتى تلغيها.
تحقّق سريعًا:
— اكتب revoke.cash بنفسك. لا تنقر على رابط
— الصق عنوانك العام. لا حاجة إلى ربط محفظتك
— اختر شبكة. فالموافقات منفصلة لكل سلسلة، لذا تحقّق من كل شبكة استخدمتها، سواء $ETH side أو $BNB side
— رتّب حسب حدّ الإنفاق وابحث عن «غير محدود»
— ألغِ الموافقات التي لم تعد تستخدمها
تذكّر:
— «غير محدود» يعني مخاطرة أكبر، وليس دليلًا على اختراق
— تحتاج بعض التطبيقات إلى موافقتك، لذا لا تلغِها دون تمييز
— كل عملية إلغاء تكلّف رسوم غاز
— إذا كُشفت عبارة الاسترداد الخاصة بك، فلا يكفي إلغاء الموافقات: انتقل إلى محفظة جديدة
هذا دليل إرشادي، وليس حكمًا. لا اعتماد ولا ضمانات.
متى كانت آخر مرة تحقّقت فيها مما لا تزال محفظتك تثق به؟
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
لقد وافقت عليه من قبل. وما زال نشطًا.
الموافقة على رمز مميّز لا تنتهي صلاحيتها من تلقاء نفسها. فموافقة واحدة تشمل عقدًا واحدًا ورمزًا مميّزًا واحدًا وشبكة واحدة، وتظل سارية حتى تلغيها.
تحقّق سريعًا:
— اكتب revoke.cash بنفسك. لا تنقر على رابط
— الصق عنوانك العام. لا حاجة إلى ربط محفظتك
— اختر شبكة. فالموافقات منفصلة لكل سلسلة، لذا تحقّق من كل شبكة استخدمتها، سواء $ETH side أو $BNB side
— رتّب حسب حدّ الإنفاق وابحث عن «غير محدود»
— ألغِ الموافقات التي لم تعد تستخدمها
تذكّر:
— «غير محدود» يعني مخاطرة أكبر، وليس دليلًا على اختراق
— تحتاج بعض التطبيقات إلى موافقتك، لذا لا تلغِها دون تمييز
— كل عملية إلغاء تكلّف رسوم غاز
— إذا كُشفت عبارة الاسترداد الخاصة بك، فلا يكفي إلغاء الموافقات: انتقل إلى محفظة جديدة
هذا دليل إرشادي، وليس حكمًا. لا اعتماد ولا ضمانات.
متى كانت آخر مرة تحقّقت فيها مما لا تزال محفظتك تثق به؟
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
الموافقة على رمز مميّز لا تنتهي صلاحيتها من تلقاء نفسها. فموافقة واحدة تشمل عقدًا واحدًا ورمزًا مميّزًا واحدًا وشبكة واحدة، وتظل سارية حتى تلغيها.
تحقّق سريعًا:
— اكتب revoke.cash بنفسك. لا تنقر على رابط
— الصق عنوانك العام. لا حاجة إلى ربط محفظتك
— اختر شبكة. فالموافقات منفصلة لكل سلسلة، لذا تحقّق من كل شبكة استخدمتها، سواء $ETH side أو $BNB side
— رتّب حسب حدّ الإنفاق وابحث عن «غير محدود»
— ألغِ الموافقات التي لم تعد تستخدمها
تذكّر:
— «غير محدود» يعني مخاطرة أكبر، وليس دليلًا على اختراق
— تحتاج بعض التطبيقات إلى موافقتك، لذا لا تلغِها دون تمييز
— كل عملية إلغاء تكلّف رسوم غاز
— إذا كُشفت عبارة الاسترداد الخاصة بك، فلا يكفي إلغاء الموافقات: انتقل إلى محفظة جديدة
هذا دليل إرشادي، وليس حكمًا. لا اعتماد ولا ضمانات.
متى كانت آخر مرة تحقّقت فيها مما لا تزال محفظتك تثق به؟
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH تحوّل في المنظومة: التنقّل في مرحلة إيقاف شبكة BLAST وبروتوكولات استرداد الأصول 🔍
تتطلب التحولات الهيكلية دقة مطلقة في إدارة الأصول مع تطور البنية التحتية للشبكة. ومع اقتراب إيقاف دعم الشبكة على إحدى واجهات المحافظ الرئيسية، قد لا تعكس الأرصدة التاريخية المعروضة على السلسلة إمكانية الوصول الفعلية إلى السيولة. 📊
يدرك المشاركون الواعون أن إيقاف الواجهات لا يُبطل ملكية الأصول على الطبقة الأساسية. يجب على حاملي الأصول المؤهلين تقديم المطالبات مباشرةً عبر قنوات الاسترداد الرسمية لشبكة إيثيريوم الرئيسية، بدلاً من الاعتماد على لوحات معلومات الواجهة القديمة. 🛡️
تظل الحماية أولوية قصوى أثناء عمليات الانتقال الهيكلية. لا تكشف أبدًا عن بيانات اعتمادك الخاصة، ولا تتفاعل مع روابط المطالبة التابعة لجهات خارجية غير موثوقة والتي تنتحل صفة أدوات الدعم. 💡 ما الخطوات التي تتخذها لمراجعة مخاطر تخزين أصولك في المحافظ الباردة والساخنة قبل موعد إيقاف الشبكة المرتقب؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH تحوّل في المنظومة: التنقّل في مرحلة إيقاف شبكة BLAST وبروتوكولات استرداد الأصول 🔍
تتطلب التحولات الهيكلية دقة مطلقة في إدارة الأصول مع تطور البنية التحتية للشبكة. ومع اقتراب إيقاف دعم الشبكة على إحدى واجهات المحافظ الرئيسية، قد لا تعكس الأرصدة التاريخية المعروضة على السلسلة إمكانية الوصول الفعلية إلى السيولة. 📊
يدرك المشاركون الواعون أن إيقاف الواجهات لا يُبطل ملكية الأصول على الطبقة الأساسية. يجب على حاملي الأصول المؤهلين تقديم المطالبات مباشرةً عبر قنوات الاسترداد الرسمية لشبكة إيثيريوم الرئيسية، بدلاً من الاعتماد على لوحات معلومات الواجهة القديمة. 🛡️
تظل الحماية أولوية قصوى أثناء عمليات الانتقال الهيكلية. لا تكشف أبدًا عن بيانات اعتمادك الخاصة، ولا تتفاعل مع روابط المطالبة التابعة لجهات خارجية غير موثوقة والتي تنتحل صفة أدوات الدعم. 💡 ما الخطوات التي تتخذها لمراجعة مخاطر تخزين أصولك في المحافظ الباردة والساخنة قبل موعد إيقاف الشبكة المرتقب؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
تتطلب التحولات الهيكلية دقة مطلقة في إدارة الأصول مع تطور البنية التحتية للشبكة. ومع اقتراب إيقاف دعم الشبكة على إحدى واجهات المحافظ الرئيسية، قد لا تعكس الأرصدة التاريخية المعروضة على السلسلة إمكانية الوصول الفعلية إلى السيولة. 📊
يدرك المشاركون الواعون أن إيقاف الواجهات لا يُبطل ملكية الأصول على الطبقة الأساسية. يجب على حاملي الأصول المؤهلين تقديم المطالبات مباشرةً عبر قنوات الاسترداد الرسمية لشبكة إيثيريوم الرئيسية، بدلاً من الاعتماد على لوحات معلومات الواجهة القديمة. 🛡️
تظل الحماية أولوية قصوى أثناء عمليات الانتقال الهيكلية. لا تكشف أبدًا عن بيانات اعتمادك الخاصة، ولا تتفاعل مع روابط المطالبة التابعة لجهات خارجية غير موثوقة والتي تنتحل صفة أدوات الدعم. 💡 ما الخطوات التي تتخذها لمراجعة مخاطر تخزين أصولك في المحافظ الباردة والساخنة قبل موعد إيقاف الشبكة المرتقب؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
⚠️لا يمكن لتجميد فكّ التخزين لمدة سبعة أيام أن يعيد مفتاحًا خاصًا مسروقًا. كل ما يمكنه فعله هو كسب الوقت.
في 13 نوفمبر، أوقفت MANTRA جميع معاملات فكّ التخزين الجديدة لمدة سبعة أيام، عقب تقارير أفادت بأن مهاجمين كانوا يسحبون عملات MANTRA المكدّسة من محافظ Keplr لتسجيل الدخول الاجتماعي التي تعرّضت للاختراق. ولا يؤدي ذلك إلى إلغاء عمليات السحب الموجودة بالفعل في طابور فكّ التخزين الذي يستغرق ثمانية أيام.
وتقول MANTRA إن على حاملي العملات المتأثرين إعادة تفويضها قبل انتهاء مهلة الانتظار.
يكمن الخلل في البنية التحتية السابقة لسلسلة المعالجة: البنية التحتية للمحافظ المضمّنة لدى Web3Auth، التي يستخدمها تسجيل الدخول إلى Keplr عبر Google وApple. وتقول Keplr إن الحسابات التي تستخدم عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
ولا يُعد ذلك دليلًا على اختراق حسابات Google أو Apple نفسها.
تتبّع تحقيق Bitquery الصادر في 12 نوفمبر ما لا يقل عن 1.82 مليون دولار سُرقت بين 1 و12 نوفمبر من 7,842 محفظة Cosmos و52 محفظة Ethereum و13 حسابًا على Hyperliquid. وغادر أكثر من 1.01 مليون دولار قبل أول عملية إنقاذ واسعة النطاق أجرتها Web3Auth. وبشكل منفصل، نقلت Web3Auth نحو 6 ملايين دولار إلى محافظ استرداد. وهذا المبلغ البالغ 6 ملايين دولار ليس إجماليًا مؤكدًا للأموال المسروقة.
ما زالت التفاصيل الناقصة تشمل السبب الجذري التقني، والتسوية النهائية للخسائر، والجدول الزمني المؤكد لإعادة الأموال.
كما تعرضت MANTRA في أغسطس لاستغلال منفصل استهدف نظام المحاسبة الخاص بالسلسلة في مرحلة سابقة. والسبب مختلف، لكن تكرار الصدمات الأمنية عبر طبقات مختلفة يؤثر في الثقة.
يقيّد التجميد عمليات السحب؛ لكنه لا يصلح المفاتيح المخترقة ولا يحمي جميع السلاسل الأخرى.
هذه ليست نصيحة مالية.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️لا يمكن لتجميد فكّ التخزين لمدة سبعة أيام أن يعيد مفتاحًا خاصًا مسروقًا. كل ما يمكنه فعله هو كسب الوقت.
في 13 نوفمبر، أوقفت MANTRA جميع معاملات فكّ التخزين الجديدة لمدة سبعة أيام، عقب تقارير أفادت بأن مهاجمين كانوا يسحبون عملات MANTRA المكدّسة من محافظ Keplr لتسجيل الدخول الاجتماعي التي تعرّضت للاختراق. ولا يؤدي ذلك إلى إلغاء عمليات السحب الموجودة بالفعل في طابور فكّ التخزين الذي يستغرق ثمانية أيام.
وتقول MANTRA إن على حاملي العملات المتأثرين إعادة تفويضها قبل انتهاء مهلة الانتظار.
يكمن الخلل في البنية التحتية السابقة لسلسلة المعالجة: البنية التحتية للمحافظ المضمّنة لدى Web3Auth، التي يستخدمها تسجيل الدخول إلى Keplr عبر Google وApple. وتقول Keplr إن الحسابات التي تستخدم عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
ولا يُعد ذلك دليلًا على اختراق حسابات Google أو Apple نفسها.
تتبّع تحقيق Bitquery الصادر في 12 نوفمبر ما لا يقل عن 1.82 مليون دولار سُرقت بين 1 و12 نوفمبر من 7,842 محفظة Cosmos و52 محفظة Ethereum و13 حسابًا على Hyperliquid. وغادر أكثر من 1.01 مليون دولار قبل أول عملية إنقاذ واسعة النطاق أجرتها Web3Auth. وبشكل منفصل، نقلت Web3Auth نحو 6 ملايين دولار إلى محافظ استرداد. وهذا المبلغ البالغ 6 ملايين دولار ليس إجماليًا مؤكدًا للأموال المسروقة.
ما زالت التفاصيل الناقصة تشمل السبب الجذري التقني، والتسوية النهائية للخسائر، والجدول الزمني المؤكد لإعادة الأموال.
كما تعرضت MANTRA في أغسطس لاستغلال منفصل استهدف نظام المحاسبة الخاص بالسلسلة في مرحلة سابقة. والسبب مختلف، لكن تكرار الصدمات الأمنية عبر طبقات مختلفة يؤثر في الثقة.
يقيّد التجميد عمليات السحب؛ لكنه لا يصلح المفاتيح المخترقة ولا يحمي جميع السلاسل الأخرى.
هذه ليست نصيحة مالية.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
في 13 نوفمبر، أوقفت MANTRA جميع معاملات فكّ التخزين الجديدة لمدة سبعة أيام، عقب تقارير أفادت بأن مهاجمين كانوا يسحبون عملات MANTRA المكدّسة من محافظ Keplr لتسجيل الدخول الاجتماعي التي تعرّضت للاختراق. ولا يؤدي ذلك إلى إلغاء عمليات السحب الموجودة بالفعل في طابور فكّ التخزين الذي يستغرق ثمانية أيام.
وتقول MANTRA إن على حاملي العملات المتأثرين إعادة تفويضها قبل انتهاء مهلة الانتظار.
يكمن الخلل في البنية التحتية السابقة لسلسلة المعالجة: البنية التحتية للمحافظ المضمّنة لدى Web3Auth، التي يستخدمها تسجيل الدخول إلى Keplr عبر Google وApple. وتقول Keplr إن الحسابات التي تستخدم عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
ولا يُعد ذلك دليلًا على اختراق حسابات Google أو Apple نفسها.
تتبّع تحقيق Bitquery الصادر في 12 نوفمبر ما لا يقل عن 1.82 مليون دولار سُرقت بين 1 و12 نوفمبر من 7,842 محفظة Cosmos و52 محفظة Ethereum و13 حسابًا على Hyperliquid. وغادر أكثر من 1.01 مليون دولار قبل أول عملية إنقاذ واسعة النطاق أجرتها Web3Auth. وبشكل منفصل، نقلت Web3Auth نحو 6 ملايين دولار إلى محافظ استرداد. وهذا المبلغ البالغ 6 ملايين دولار ليس إجماليًا مؤكدًا للأموال المسروقة.
ما زالت التفاصيل الناقصة تشمل السبب الجذري التقني، والتسوية النهائية للخسائر، والجدول الزمني المؤكد لإعادة الأموال.
كما تعرضت MANTRA في أغسطس لاستغلال منفصل استهدف نظام المحاسبة الخاص بالسلسلة في مرحلة سابقة. والسبب مختلف، لكن تكرار الصدمات الأمنية عبر طبقات مختلفة يؤثر في الثقة.
يقيّد التجميد عمليات السحب؛ لكنه لا يصلح المفاتيح المخترقة ولا يحمي جميع السلاسل الأخرى.
هذه ليست نصيحة مالية.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

MANTRA توقف طلبات فك التخزين — لكن بعض عدّادات السحب لا تزال تعمل
تخيّل أن عملاتك المشفّرة مقفلة في التخزين، ثم تكتشف أن شخصًا آخر بدأ بسحبها
هذا هو الوضع الذي تحاول MANTRA احتواءه
$MANTRA
{future}(MANTRAUSDT)
⚠️ بعد ورود تقارير عن اختراق الوصول إلى Web3Auth ومحافظ Keplr، أعلنت MANTRA إيقافًا طارئًا لمدة 7 أيام لطلبات فك التخزين الجديدة
ويُقال إن المهاجمين سرقوا رموزًا سائلة قبل بدء فك التخزين دون إذن لـ $OM
لكن هناك استثناء خطير
طلبات فك التخزين القائمة لم تُجمَّد
ويستمر العد التنازلي للسحب لمدة 8 أيام، ما قد يسمح للمهاجمين الذين حصلوا على مفاتيح مخترقة بالمطالبة بالرموز عند إتاحتها
🔐 حثّت MANTRA المستخدمين المتأثرين على إعادة تفويض حصتهم قبل انتهاء العد التنازلي
قد توقف إعادة التفويض عملية سحب جارية، لكنها لا تجعل المفتاح الخاص المكشوف آمنًا من جديد
ليس من الضروري أن تكون كل محافظ Keplr مخترقة
إذا كنت متأثرًا، فتحقق من حالة التخزين لديك واتبع تعليمات الاسترداد الرسمية — لا تُدخل عبارة الاسترداد مطلقًا في موقع لم تطلبه
يمنحك الإيقاف المؤقت بعض الوقت
وما يفعله المستخدمون بهذا الوقت مهم
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA توقف طلبات فك التخزين — لكن بعض عدّادات السحب لا تزال تعمل
تخيّل أن عملاتك المشفّرة مقفلة في التخزين، ثم تكتشف أن شخصًا آخر بدأ بسحبها
هذا هو الوضع الذي تحاول MANTRA احتواءه
$MANTRA
⚠️ بعد ورود تقارير عن اختراق الوصول إلى Web3Auth ومحافظ Keplr، أعلنت MANTRA إيقافًا طارئًا لمدة 7 أيام لطلبات فك التخزين الجديدة
ويُقال إن المهاجمين سرقوا رموزًا سائلة قبل بدء فك التخزين دون إذن لـ $OM
لكن هناك استثناء خطير
طلبات فك التخزين القائمة لم تُجمَّد
ويستمر العد التنازلي للسحب لمدة 8 أيام، ما قد يسمح للمهاجمين الذين حصلوا على مفاتيح مخترقة بالمطالبة بالرموز عند إتاحتها
🔐 حثّت MANTRA المستخدمين المتأثرين على إعادة تفويض حصتهم قبل انتهاء العد التنازلي
قد توقف إعادة التفويض عملية سحب جارية، لكنها لا تجعل المفتاح الخاص المكشوف آمنًا من جديد
ليس من الضروري أن تكون كل محافظ Keplr مخترقة
إذا كنت متأثرًا، فتحقق من حالة التخزين لديك واتبع تعليمات الاسترداد الرسمية — لا تُدخل عبارة الاسترداد مطلقًا في موقع لم تطلبه
يمنحك الإيقاف المؤقت بعض الوقت
وما يفعله المستخدمون بهذا الوقت مهم
$MANTRA #WalletSecurity #CryptoSecurity
تخيّل أن عملاتك المشفّرة مقفلة في التخزين، ثم تكتشف أن شخصًا آخر بدأ بسحبها
هذا هو الوضع الذي تحاول MANTRA احتواءه
$MANTRA
⚠️ بعد ورود تقارير عن اختراق الوصول إلى Web3Auth ومحافظ Keplr، أعلنت MANTRA إيقافًا طارئًا لمدة 7 أيام لطلبات فك التخزين الجديدة
ويُقال إن المهاجمين سرقوا رموزًا سائلة قبل بدء فك التخزين دون إذن لـ $OM
لكن هناك استثناء خطير
طلبات فك التخزين القائمة لم تُجمَّد
ويستمر العد التنازلي للسحب لمدة 8 أيام، ما قد يسمح للمهاجمين الذين حصلوا على مفاتيح مخترقة بالمطالبة بالرموز عند إتاحتها
🔐 حثّت MANTRA المستخدمين المتأثرين على إعادة تفويض حصتهم قبل انتهاء العد التنازلي
قد توقف إعادة التفويض عملية سحب جارية، لكنها لا تجعل المفتاح الخاص المكشوف آمنًا من جديد
ليس من الضروري أن تكون كل محافظ Keplr مخترقة
إذا كنت متأثرًا، فتحقق من حالة التخزين لديك واتبع تعليمات الاسترداد الرسمية — لا تُدخل عبارة الاسترداد مطلقًا في موقع لم تطلبه
يمنحك الإيقاف المؤقت بعض الوقت
وما يفعله المستخدمون بهذا الوقت مهم
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA إيقاف فكّ الرهن مؤقتًا بينما يُبقي المهاجمون العدّ التنازلي مستمرًا 🦈
📊 أتاح الإيقاف الطارئ لمدة 7 أيام مهلة ضيقة، لكن العدّ التنازلي للسحب الذي يمتد 8 أيام ما زال مستمرًا، ما يسمح للمفاتيح المخترقة بسحب الرموز السائلة. 🕵️♂️ تراقب الجهات الذكية تدفق أوامر التداول بحثًا عن أي عمليات خروج متبقية، وقد تشير الارتفاعات المفاجئة في حجم التداول إلى عملية سحب أخيرة في اللحظة الحاسمة.
💡 أَعِد التفويض الآن إذا رصدت طلبًا نشطًا؛ فقد يوقف السحب المعلّق، لكنه لن يعالج التسريب. ابقَ متيقظًا، ودقّق في صلاحيات الوصول إلى Keplr، وأحكم تأمين خطوات الاسترداد. 🤔 هل ستعيد التفويض قبل انتهاء المهلة؟
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA إيقاف فكّ الرهن مؤقتًا بينما يُبقي المهاجمون العدّ التنازلي مستمرًا 🦈
📊 أتاح الإيقاف الطارئ لمدة 7 أيام مهلة ضيقة، لكن العدّ التنازلي للسحب الذي يمتد 8 أيام ما زال مستمرًا، ما يسمح للمفاتيح المخترقة بسحب الرموز السائلة. 🕵️♂️ تراقب الجهات الذكية تدفق أوامر التداول بحثًا عن أي عمليات خروج متبقية، وقد تشير الارتفاعات المفاجئة في حجم التداول إلى عملية سحب أخيرة في اللحظة الحاسمة.
💡 أَعِد التفويض الآن إذا رصدت طلبًا نشطًا؛ فقد يوقف السحب المعلّق، لكنه لن يعالج التسريب. ابقَ متيقظًا، ودقّق في صلاحيات الوصول إلى Keplr، وأحكم تأمين خطوات الاسترداد. 🤔 هل ستعيد التفويض قبل انتهاء المهلة؟
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 أتاح الإيقاف الطارئ لمدة 7 أيام مهلة ضيقة، لكن العدّ التنازلي للسحب الذي يمتد 8 أيام ما زال مستمرًا، ما يسمح للمفاتيح المخترقة بسحب الرموز السائلة. 🕵️♂️ تراقب الجهات الذكية تدفق أوامر التداول بحثًا عن أي عمليات خروج متبقية، وقد تشير الارتفاعات المفاجئة في حجم التداول إلى عملية سحب أخيرة في اللحظة الحاسمة.
💡 أَعِد التفويض الآن إذا رصدت طلبًا نشطًا؛ فقد يوقف السحب المعلّق، لكنه لن يعالج التسريب. ابقَ متيقظًا، ودقّق في صلاحيات الوصول إلى Keplr، وأحكم تأمين خطوات الاسترداد. 🤔 هل ستعيد التفويض قبل انتهاء المهلة؟
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
في 31 أكتوبر 2024، أوقفت رسالة نصية واحدة لصًا في منتصف عملية سحب.
سُرق من مؤسسنا ما مجموعه نحو 2,000 دولار، منها 1.088 BNB. وسُرقت من MetaMask وTrust Wallet وحساب على OKX.
على HTX، تمكّن المهاجم من الدخول إلى الحساب وحوّل الأصول إلى $BNB. لكن عملية السحب فشلت رغم ذلك: إذ أُرسل تأكيد عبر رسالة نصية إلى رقم هاتف منفصل.
لم نتمكن من تحديد كيفية اختراق الحساب. الفرضية التي نعمل عليها: حاسوب محمول سُلّم إلى شخص غريب لإصلاحه، وكان يعمل بنسخة غير مرخّصة من Windows ومن دون برنامج لمكافحة الفيروسات. هذه ملابسات، وليست سببًا مثبتًا.
لسنا ندّعي أن الرسائل النصية وسيلة قوية. فعمليات استبدال شرائح SIM موجودة. إنها ملاحظة محدودة فحسب: قناة منفصلة أوقفت عملية السحب. هذا كل ما تشير إليه أول علامة C·H·A·O· على HTX. وهي ليست تدقيقًا أمنيًا للمنصة.
العبرة: لا تثق، بل تحقّق. Nihil sine probatione.
لذلك تطلق Cirqus Intelligence «سجل Cirqus». إنه ينشر التحوّلات، لا الأخبار. لكل توقّع تاريخ ومعيار لتحديد ما إذا كان قد تحقق. مرة كل شهر، نراجع توقّعاتنا بأنفسنا، ونبدأ بما أخفقنا فيه. لا إشارات تداول ولا توقّعات للأسعار.
حرف Q ليس خطأ مطبعيًا. إنه العدسة.
يساعد وكلاء الذكاء الاصطناعي في البحث، ويتحقق مدقّق من الادعاءات، ويوافق شخص على كل إصدار.
أيّ من عمليات السحب التي تجريها لا يزال يعتمد على جهاز واحد؟
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
في 31 أكتوبر 2024، أوقفت رسالة نصية واحدة لصًا في منتصف عملية سحب.
سُرق من مؤسسنا ما مجموعه نحو 2,000 دولار، منها 1.088 BNB. وسُرقت من MetaMask وTrust Wallet وحساب على OKX.
على HTX، تمكّن المهاجم من الدخول إلى الحساب وحوّل الأصول إلى $BNB . لكن عملية السحب فشلت رغم ذلك: إذ أُرسل تأكيد عبر رسالة نصية إلى رقم هاتف منفصل.
لم نتمكن من تحديد كيفية اختراق الحساب. الفرضية التي نعمل عليها: حاسوب محمول سُلّم إلى شخص غريب لإصلاحه، وكان يعمل بنسخة غير مرخّصة من Windows ومن دون برنامج لمكافحة الفيروسات. هذه ملابسات، وليست سببًا مثبتًا.
لسنا ندّعي أن الرسائل النصية وسيلة قوية. فعمليات استبدال شرائح SIM موجودة. إنها ملاحظة محدودة فحسب: قناة منفصلة أوقفت عملية السحب. هذا كل ما تشير إليه أول علامة C·H·A·O· على HTX. وهي ليست تدقيقًا أمنيًا للمنصة.
العبرة: لا تثق، بل تحقّق. Nihil sine probatione.
لذلك تطلق Cirqus Intelligence «سجل Cirqus». إنه ينشر التحوّلات، لا الأخبار. لكل توقّع تاريخ ومعيار لتحديد ما إذا كان قد تحقق. مرة كل شهر، نراجع توقّعاتنا بأنفسنا، ونبدأ بما أخفقنا فيه. لا إشارات تداول ولا توقّعات للأسعار.
حرف Q ليس خطأ مطبعيًا. إنه العدسة.
يساعد وكلاء الذكاء الاصطناعي في البحث، ويتحقق مدقّق من الادعاءات، ويوافق شخص على كل إصدار.
أيّ من عمليات السحب التي تجريها لا يزال يعتمد على جهاز واحد؟
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
سُرق من مؤسسنا ما مجموعه نحو 2,000 دولار، منها 1.088 BNB. وسُرقت من MetaMask وTrust Wallet وحساب على OKX.
على HTX، تمكّن المهاجم من الدخول إلى الحساب وحوّل الأصول إلى $BNB . لكن عملية السحب فشلت رغم ذلك: إذ أُرسل تأكيد عبر رسالة نصية إلى رقم هاتف منفصل.
لم نتمكن من تحديد كيفية اختراق الحساب. الفرضية التي نعمل عليها: حاسوب محمول سُلّم إلى شخص غريب لإصلاحه، وكان يعمل بنسخة غير مرخّصة من Windows ومن دون برنامج لمكافحة الفيروسات. هذه ملابسات، وليست سببًا مثبتًا.
لسنا ندّعي أن الرسائل النصية وسيلة قوية. فعمليات استبدال شرائح SIM موجودة. إنها ملاحظة محدودة فحسب: قناة منفصلة أوقفت عملية السحب. هذا كل ما تشير إليه أول علامة C·H·A·O· على HTX. وهي ليست تدقيقًا أمنيًا للمنصة.
العبرة: لا تثق، بل تحقّق. Nihil sine probatione.
لذلك تطلق Cirqus Intelligence «سجل Cirqus». إنه ينشر التحوّلات، لا الأخبار. لكل توقّع تاريخ ومعيار لتحديد ما إذا كان قد تحقق. مرة كل شهر، نراجع توقّعاتنا بأنفسنا، ونبدأ بما أخفقنا فيه. لا إشارات تداول ولا توقّعات للأسعار.
حرف Q ليس خطأ مطبعيًا. إنه العدسة.
يساعد وكلاء الذكاء الاصطناعي في البحث، ويتحقق مدقّق من الادعاءات، ويوافق شخص على كل إصدار.
أيّ من عمليات السحب التي تجريها لا يزال يعتمد على جهاز واحد؟
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
قطع الاتصال لا يعني إلغاء أذونات المحفظة
لا يؤدي قطع الاتصال بتطبيق تمويل لامركزي بالضرورة إلى إلغاء الإذن الذي منحته له. يوضح موقع Ethereum.org أن سماحات استخدام الرموز قد تظل سارية بعد قطع الاتصال، وقد لا يكون لها تاريخ انتهاء. ويمكن للموافقة غير المحدودة أن تتيح لعقد ذكي إنفاق كل ما تحتفظ به محفظتك من ذلك النوع من الرموز. وتوصي Binance Academy بمراجعة طلبات الموافقة بعناية وإلغاء الأذونات التي لم تعد بحاجة إليها.
لذلك، تُعد إدارة الموافقات بعناية عادةً أمنية مستقلة: تحقّق من العقد قبل التوقيع، وحدّد المبلغ حيثما تتيح محفظتك ذلك، وراجع السماحات على كل شبكة. إلغاء الإذن معاملة على البلوك تشين وقد يتطلب دفع رسوم للشبكة.
رأيي: لا تفترض أن «قطع الاتصال» يعني «إلغاء الإذن». هل تراجع موافقات محفظتك بانتظام؟
المصادر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #أمن_المحفظة
قطع الاتصال لا يعني إلغاء أذونات المحفظة
لا يؤدي قطع الاتصال بتطبيق تمويل لامركزي بالضرورة إلى إلغاء الإذن الذي منحته له. يوضح موقع Ethereum.org أن سماحات استخدام الرموز قد تظل سارية بعد قطع الاتصال، وقد لا يكون لها تاريخ انتهاء. ويمكن للموافقة غير المحدودة أن تتيح لعقد ذكي إنفاق كل ما تحتفظ به محفظتك من ذلك النوع من الرموز. وتوصي Binance Academy بمراجعة طلبات الموافقة بعناية وإلغاء الأذونات التي لم تعد بحاجة إليها.
لذلك، تُعد إدارة الموافقات بعناية عادةً أمنية مستقلة: تحقّق من العقد قبل التوقيع، وحدّد المبلغ حيثما تتيح محفظتك ذلك، وراجع السماحات على كل شبكة. إلغاء الإذن معاملة على البلوك تشين وقد يتطلب دفع رسوم للشبكة.
رأيي: لا تفترض أن «قطع الاتصال» يعني «إلغاء الإذن». هل تراجع موافقات محفظتك بانتظام؟
المصادر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #أمن_المحفظة
لا يؤدي قطع الاتصال بتطبيق تمويل لامركزي بالضرورة إلى إلغاء الإذن الذي منحته له. يوضح موقع Ethereum.org أن سماحات استخدام الرموز قد تظل سارية بعد قطع الاتصال، وقد لا يكون لها تاريخ انتهاء. ويمكن للموافقة غير المحدودة أن تتيح لعقد ذكي إنفاق كل ما تحتفظ به محفظتك من ذلك النوع من الرموز. وتوصي Binance Academy بمراجعة طلبات الموافقة بعناية وإلغاء الأذونات التي لم تعد بحاجة إليها.
لذلك، تُعد إدارة الموافقات بعناية عادةً أمنية مستقلة: تحقّق من العقد قبل التوقيع، وحدّد المبلغ حيثما تتيح محفظتك ذلك، وراجع السماحات على كل شبكة. إلغاء الإذن معاملة على البلوك تشين وقد يتطلب دفع رسوم للشبكة.
رأيي: لا تفترض أن «قطع الاتصال» يعني «إلغاء الإذن». هل تراجع موافقات محفظتك بانتظام؟
المصادر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #أمن_المحفظة
7
🚨 كانت محفظة أجهزة $SUI جاهزة للشحن — والآن يُغلق المشروع بأكمله
أعلنت Suiball إلغاء إطلاق محفظة الأجهزة، ووعدت بردّ المبالغ المدفوعة بعملة USDC لجميع الطلبات المسبقة
يقول الفريق إن مخاوف أمنية دفعت مؤسسة Sui إلى سحب دعمها
لكن أهم تفصيل للعملاء هو كيفية الدفع 👇
$SUI
{future}(SUIUSDT)
🔹 الطلبات المسبقة على السلسلة — ستُردّ مبالغ نحو 80% من الطلبات تلقائيًا بعملة USDC إلى المحافظ التي تحتفظ برموز NFT المرتبطة بالحجز
لا حاجة إلى تقديم مطالبة أو ربط محفظة
🔹 الطلبات المسبقة عبر بطاقات الائتمان — سيتلقى العملاء بريدًا إلكترونيًا يطلب عنوان محفظة Sui لإجراء عملية توزيع منفصلة للمبالغ المستردة
⚠️ تقول Suiball إنها لن تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة أو أي مدفوعات إضافية
تحقق من المراسلات عبر القنوات الرسمية قبل الرد
قد يكون البريد الإلكتروني الخاص باسترداد الأموال مزيفًا — حتى عندما يبدو المُرسِل مألوفًا
هذا إغلاق لمشروع محفظة أجهزة، وليس دليلًا على اختراق سلسلة كتل Sui نفسها
{spot}(SUIUSDT)
المحطة التالية هي تأكيد معاملات ردّ الأموال، لا إطلاق وعد جديد
جدولة عملية ردّ الأموال لا تعني أن المال قد أُعيد
$SUI #SUİ #WalletSecurity
🚨 كانت محفظة أجهزة $SUI جاهزة للشحن — والآن يُغلق المشروع بأكمله
أعلنت Suiball إلغاء إطلاق محفظة الأجهزة، ووعدت بردّ المبالغ المدفوعة بعملة USDC لجميع الطلبات المسبقة
يقول الفريق إن مخاوف أمنية دفعت مؤسسة Sui إلى سحب دعمها
لكن أهم تفصيل للعملاء هو كيفية الدفع 👇
$SUI
🔹 الطلبات المسبقة على السلسلة — ستُردّ مبالغ نحو 80% من الطلبات تلقائيًا بعملة USDC إلى المحافظ التي تحتفظ برموز NFT المرتبطة بالحجز
لا حاجة إلى تقديم مطالبة أو ربط محفظة
🔹 الطلبات المسبقة عبر بطاقات الائتمان — سيتلقى العملاء بريدًا إلكترونيًا يطلب عنوان محفظة Sui لإجراء عملية توزيع منفصلة للمبالغ المستردة
⚠️ تقول Suiball إنها لن تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة أو أي مدفوعات إضافية
تحقق من المراسلات عبر القنوات الرسمية قبل الرد
قد يكون البريد الإلكتروني الخاص باسترداد الأموال مزيفًا — حتى عندما يبدو المُرسِل مألوفًا
هذا إغلاق لمشروع محفظة أجهزة، وليس دليلًا على اختراق سلسلة كتل Sui نفسها
المحطة التالية هي تأكيد معاملات ردّ الأموال، لا إطلاق وعد جديد
جدولة عملية ردّ الأموال لا تعني أن المال قد أُعيد
$SUI #SUİ #WalletSecurity
أعلنت Suiball إلغاء إطلاق محفظة الأجهزة، ووعدت بردّ المبالغ المدفوعة بعملة USDC لجميع الطلبات المسبقة
يقول الفريق إن مخاوف أمنية دفعت مؤسسة Sui إلى سحب دعمها
لكن أهم تفصيل للعملاء هو كيفية الدفع 👇
$SUI
🔹 الطلبات المسبقة على السلسلة — ستُردّ مبالغ نحو 80% من الطلبات تلقائيًا بعملة USDC إلى المحافظ التي تحتفظ برموز NFT المرتبطة بالحجز
لا حاجة إلى تقديم مطالبة أو ربط محفظة
🔹 الطلبات المسبقة عبر بطاقات الائتمان — سيتلقى العملاء بريدًا إلكترونيًا يطلب عنوان محفظة Sui لإجراء عملية توزيع منفصلة للمبالغ المستردة
⚠️ تقول Suiball إنها لن تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة أو أي مدفوعات إضافية
تحقق من المراسلات عبر القنوات الرسمية قبل الرد
قد يكون البريد الإلكتروني الخاص باسترداد الأموال مزيفًا — حتى عندما يبدو المُرسِل مألوفًا
هذا إغلاق لمشروع محفظة أجهزة، وليس دليلًا على اختراق سلسلة كتل Sui نفسها
المحطة التالية هي تأكيد معاملات ردّ الأموال، لا إطلاق وعد جديد
جدولة عملية ردّ الأموال لا تعني أن المال قد أُعيد
$SUI #SUİ #WalletSecurity
233
لا تفيدك مفاتيح بيتكوين المتعددة كثيرًا إذا أدّى theft واحد إلى كشفها جميعًا.
يمكن لمحفظة متعددة التوقيعات أن تشترط عدة موافقات مستقلة قبل إنفاق $BTC. فعلى سبيل المثال، يتطلب إعداد اثنين من ثلاثة أي مفتاحين للتوقيع، وليس مجرد كلمة مرور على جهاز واحد.
الفائدة العملية هي الفصل: فسرقة مفتاح واحد وحده لا تكفي. لكن الاحتفاظ بجميع المفاتيح والنسخ الاحتياطية معًا قد يقوّض هذه الحماية.
قبل اختيار هذا الإعداد، حدّد الأجهزة والمواقع التي قد تتعطل معًا. ثم تحقّق مما إذا كان سيبقى عدد كافٍ من مفاتيح التوقيع لاستعادة إمكانية الوصول.
المقابل هو التعقيد: فقد يؤدي فقدان الوصول إلى عدد كبير من المفاتيح إلى حرمانك من الوصول. تغيّر التوقيعات المتعددة تصميم الأمان، لكنها لا تلغي الحاجة إلى نسخ احتياطية مدروسة.
المصدر: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #الحفظ_الذاتي
لا تفيدك مفاتيح بيتكوين المتعددة كثيرًا إذا أدّى theft واحد إلى كشفها جميعًا.
يمكن لمحفظة متعددة التوقيعات أن تشترط عدة موافقات مستقلة قبل إنفاق $BTC . فعلى سبيل المثال، يتطلب إعداد اثنين من ثلاثة أي مفتاحين للتوقيع، وليس مجرد كلمة مرور على جهاز واحد.
الفائدة العملية هي الفصل: فسرقة مفتاح واحد وحده لا تكفي. لكن الاحتفاظ بجميع المفاتيح والنسخ الاحتياطية معًا قد يقوّض هذه الحماية.
قبل اختيار هذا الإعداد، حدّد الأجهزة والمواقع التي قد تتعطل معًا. ثم تحقّق مما إذا كان سيبقى عدد كافٍ من مفاتيح التوقيع لاستعادة إمكانية الوصول.
المقابل هو التعقيد: فقد يؤدي فقدان الوصول إلى عدد كبير من المفاتيح إلى حرمانك من الوصول. تغيّر التوقيعات المتعددة تصميم الأمان، لكنها لا تلغي الحاجة إلى نسخ احتياطية مدروسة.
المصدر: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #الحفظ_الذاتي
يمكن لمحفظة متعددة التوقيعات أن تشترط عدة موافقات مستقلة قبل إنفاق $BTC . فعلى سبيل المثال، يتطلب إعداد اثنين من ثلاثة أي مفتاحين للتوقيع، وليس مجرد كلمة مرور على جهاز واحد.
الفائدة العملية هي الفصل: فسرقة مفتاح واحد وحده لا تكفي. لكن الاحتفاظ بجميع المفاتيح والنسخ الاحتياطية معًا قد يقوّض هذه الحماية.
قبل اختيار هذا الإعداد، حدّد الأجهزة والمواقع التي قد تتعطل معًا. ثم تحقّق مما إذا كان سيبقى عدد كافٍ من مفاتيح التوقيع لاستعادة إمكانية الوصول.
المقابل هو التعقيد: فقد يؤدي فقدان الوصول إلى عدد كبير من المفاتيح إلى حرمانك من الوصول. تغيّر التوقيعات المتعددة تصميم الأمان، لكنها لا تلغي الحاجة إلى نسخ احتياطية مدروسة.
المصدر: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #الحفظ_الذاتي
69

حوت خامد منذ أحد عشر عامًا $ETH WHALE استيقظ للتو وتفادى فخًا مميتًا 🚨
عندما تبدأ العاصمة القديمة في الحركة بعد عقد من السبات، تحوم العيون المفترسة فورًا. نفّذ محفظة خامدة $ETH تحويلًا تجريبيًا صغيرًا، وفي غضون دقائق أغرق جهات خبيثة سجلّها بعناوين غبار متشابهة صُممت لمحاكاة الأطراف المقابلة الأخيرة 🦈.
تستخدم هذه التقنية السامة العادة البشرية عبر زرع نسخ مجهرية داخل سجل معاملاتك. وبينما رصد هذا الحوت الوجهة المزيفة وأمّن رصيده بأمان، فإن الثقة بسجلات واجهة المستخدم الأخيرة دون تحقق مستقل تظل نقطة عمياء خطيرة.
هل تتحقق مرتين من عنوان الوجهة الكامل في كل مرة، أم تعتمد بشكل أعمى على القائمة المنسدلة لمعاملاتك الأخيرة 👇؟
⚠️ ليست نصيحة مالية. أدر المخاطر دائمًا بحذر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
حوت خامد منذ أحد عشر عامًا $ETH WHALE استيقظ للتو وتفادى فخًا مميتًا 🚨
عندما تبدأ العاصمة القديمة في الحركة بعد عقد من السبات، تحوم العيون المفترسة فورًا. نفّذ محفظة خامدة $ETH تحويلًا تجريبيًا صغيرًا، وفي غضون دقائق أغرق جهات خبيثة سجلّها بعناوين غبار متشابهة صُممت لمحاكاة الأطراف المقابلة الأخيرة 🦈.
تستخدم هذه التقنية السامة العادة البشرية عبر زرع نسخ مجهرية داخل سجل معاملاتك. وبينما رصد هذا الحوت الوجهة المزيفة وأمّن رصيده بأمان، فإن الثقة بسجلات واجهة المستخدم الأخيرة دون تحقق مستقل تظل نقطة عمياء خطيرة.
هل تتحقق مرتين من عنوان الوجهة الكامل في كل مرة، أم تعتمد بشكل أعمى على القائمة المنسدلة لمعاملاتك الأخيرة 👇؟
⚠️ ليست نصيحة مالية. أدر المخاطر دائمًا بحذر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
عندما تبدأ العاصمة القديمة في الحركة بعد عقد من السبات، تحوم العيون المفترسة فورًا. نفّذ محفظة خامدة $ETH تحويلًا تجريبيًا صغيرًا، وفي غضون دقائق أغرق جهات خبيثة سجلّها بعناوين غبار متشابهة صُممت لمحاكاة الأطراف المقابلة الأخيرة 🦈.
تستخدم هذه التقنية السامة العادة البشرية عبر زرع نسخ مجهرية داخل سجل معاملاتك. وبينما رصد هذا الحوت الوجهة المزيفة وأمّن رصيده بأمان، فإن الثقة بسجلات واجهة المستخدم الأخيرة دون تحقق مستقل تظل نقطة عمياء خطيرة.
هل تتحقق مرتين من عنوان الوجهة الكامل في كل مرة، أم تعتمد بشكل أعمى على القائمة المنسدلة لمعاملاتك الأخيرة 👇؟
⚠️ ليست نصيحة مالية. أدر المخاطر دائمًا بحذر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
🚨 حرّكت محفظة إيثيريوم خاملة منذ 11 عامًا مبلغ 4.6 ملايين دولار — وكان المحتالون ينتظرون خلال 3 دقائق
في 9 نوفمبر، أرسلت المحفظة معاملة اختبارية صغيرة بقيمة 0.05 $ETH اختبار
وبعدها مباشرة تقريبًا، بدأت عناوينان شبيهتان تغمران سجل معاملاتها بمدفوعات صغيرة
ويُقال إن أحدهما أرسل 43 تحويلًا من فئة الغبار
لم يكن الهجوم يهدف إلى سرقة مفتاح خاص 🔐
{future}(ETHUSDT)
بل استهدف أمرًا أبسط بكثير — نسخ عنوان مستلِم من المعاملات الأخيرة
كان العنوانان المزيّفان يشبهان الوجهة الشرعية
لكن المحفظة حوّلت في النهاية 2,154.94 $ETH إلى العنوان الصحيح، متجنبةً الفخ
⚠️ ما الدرس الذي يغفل عنه كثيرون؟
إن نجاح معاملة اختبارية لا يحميك إذا نسخت عنوانًا ملغّمًا للمعاملة التالية
قبل تحويل مبالغ كبيرة، قارِن العنوان الكامل للوجهة بعنوان من مصدر موثوق جرى التحقق منه بشكل مستقل
لا تعتمد أبدًا على سجل المعاملات الأخيرة وحده
قد تكون محفظتك آمنة من الناحية التقنية، لكن خطأ واحدًا في النسخ واللصق قد يعرّض كل شيء للخطر
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 حرّكت محفظة إيثيريوم خاملة منذ 11 عامًا مبلغ 4.6 ملايين دولار — وكان المحتالون ينتظرون خلال 3 دقائق
في 9 نوفمبر، أرسلت المحفظة معاملة اختبارية صغيرة بقيمة 0.05 $ETH اختبار
وبعدها مباشرة تقريبًا، بدأت عناوينان شبيهتان تغمران سجل معاملاتها بمدفوعات صغيرة
ويُقال إن أحدهما أرسل 43 تحويلًا من فئة الغبار
لم يكن الهجوم يهدف إلى سرقة مفتاح خاص 🔐
بل استهدف أمرًا أبسط بكثير — نسخ عنوان مستلِم من المعاملات الأخيرة
كان العنوانان المزيّفان يشبهان الوجهة الشرعية
لكن المحفظة حوّلت في النهاية 2,154.94 $ETH إلى العنوان الصحيح، متجنبةً الفخ
⚠️ ما الدرس الذي يغفل عنه كثيرون؟
إن نجاح معاملة اختبارية لا يحميك إذا نسخت عنوانًا ملغّمًا للمعاملة التالية
قبل تحويل مبالغ كبيرة، قارِن العنوان الكامل للوجهة بعنوان من مصدر موثوق جرى التحقق منه بشكل مستقل
لا تعتمد أبدًا على سجل المعاملات الأخيرة وحده
قد تكون محفظتك آمنة من الناحية التقنية، لكن خطأ واحدًا في النسخ واللصق قد يعرّض كل شيء للخطر
$ETH #Ethereum #WalletSecurity
في 9 نوفمبر، أرسلت المحفظة معاملة اختبارية صغيرة بقيمة 0.05 $ETH اختبار
وبعدها مباشرة تقريبًا، بدأت عناوينان شبيهتان تغمران سجل معاملاتها بمدفوعات صغيرة
ويُقال إن أحدهما أرسل 43 تحويلًا من فئة الغبار
لم يكن الهجوم يهدف إلى سرقة مفتاح خاص 🔐
بل استهدف أمرًا أبسط بكثير — نسخ عنوان مستلِم من المعاملات الأخيرة
كان العنوانان المزيّفان يشبهان الوجهة الشرعية
لكن المحفظة حوّلت في النهاية 2,154.94 $ETH إلى العنوان الصحيح، متجنبةً الفخ
⚠️ ما الدرس الذي يغفل عنه كثيرون؟
إن نجاح معاملة اختبارية لا يحميك إذا نسخت عنوانًا ملغّمًا للمعاملة التالية
قبل تحويل مبالغ كبيرة، قارِن العنوان الكامل للوجهة بعنوان من مصدر موثوق جرى التحقق منه بشكل مستقل
لا تعتمد أبدًا على سجل المعاملات الأخيرة وحده
قد تكون محفظتك آمنة من الناحية التقنية، لكن خطأ واحدًا في النسخ واللصق قد يعرّض كل شيء للخطر
$ETH #Ethereum #WalletSecurity
11

·
--
تحذير عاجل من Binance! على مستخدمي iPhone الانتباه: يوجد في iOS ثغرة أمنية تُعرف باسم "worse_query"، ويمكن للتطبيقات الضارة سرقة العبارة الأولية لمحفظتك ومفاتيحك الخاصة! والأخطر من ذلك أن تحديث Apple الصادر في 9 نوفمبر لم يذكر هذه المشكلة إطلاقًا! تحقّق من أمان محفظتك فورًا، ولا تدع المخترقين يسرقون $BTC و$BNB منك بسهولة!
أصدرت Binance للتو تحذيرًا خطيرًا لمستخدمي iPhone! توجد ثغرة في iOS تُسمى "worse_query"، تتيح للتطبيقات الضارة سرقة العبارات الأولية لمحافظك ومفاتيحك الخاصة. والأمر الأكثر إثارة للقلق؟ تحديث Apple الصادر في 9 نوفمبر لا يذكر هذه الثغرة حتى! تحقّق من أمان محفظتك الآن، ولا تدع المخترقين يستولون بسهولة على $BTC و$BNB!
#cryptosecurity #walletsecurity #أمانiOS
تحذير عاجل من Binance! على مستخدمي iPhone الانتباه: يوجد في iOS ثغرة أمنية تُعرف باسم "worse_query"، ويمكن للتطبيقات الضارة سرقة العبارة الأولية لمحفظتك ومفاتيحك الخاصة! والأخطر من ذلك أن تحديث Apple الصادر في 9 نوفمبر لم يذكر هذه المشكلة إطلاقًا! تحقّق من أمان محفظتك فورًا، ولا تدع المخترقين يسرقون $BTC و$BNB منك بسهولة!
أصدرت Binance للتو تحذيرًا خطيرًا لمستخدمي iPhone! توجد ثغرة في iOS تُسمى "worse_query"، تتيح للتطبيقات الضارة سرقة العبارات الأولية لمحافظك ومفاتيحك الخاصة. والأمر الأكثر إثارة للقلق؟ تحديث Apple الصادر في 9 نوفمبر لا يذكر هذه الثغرة حتى! تحقّق من أمان محفظتك الآن، ولا تدع المخترقين يستولون بسهولة على $BTC و$BNB !
#cryptosecurity #walletsecurity #أمانiOS
أصدرت Binance للتو تحذيرًا خطيرًا لمستخدمي iPhone! توجد ثغرة في iOS تُسمى "worse_query"، تتيح للتطبيقات الضارة سرقة العبارات الأولية لمحافظك ومفاتيحك الخاصة. والأمر الأكثر إثارة للقلق؟ تحديث Apple الصادر في 9 نوفمبر لا يذكر هذه الثغرة حتى! تحقّق من أمان محفظتك الآن، ولا تدع المخترقين يستولون بسهولة على $BTC و$BNB !
#cryptosecurity #walletsecurity #أمانiOS
556

·
--
أوقفت Keplr تسجيل الدخول عبر Google وApple بعد إجراء معاملات غير مصرّح بها على بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي، وقالت Web3Auth إن رقم السرقة البالغ 6.01 ملايين دولار شمل تحويلات استرداد.
كشفت Web3Auth عن مشكلة أمنية في نحو الساعة 21:13 بالتوقيت العالمي المنسق يوم 6 نوفمبر 2026، وأوقفت منتج المحفظة المضمّنة لديها. وقالت Keplr في نحو الساعة 04:38 بالتوقيت العالمي المنسق يوم 7 نوفمبر إن معاملات غير مصرّح بها أُجريت على بعض الحسابات التي تسجّل الدخول عبر Google وApple، فأوقفت خياري تسجيل الدخول هذين. وقال الشريك المؤسس Josh Lee إن شفرة Keplr نفسها لم تُخترق، وقدّر أن نحو 20% من حسابات تسجيل الدخول الاجتماعي تأثرت، وأن جزءًا صغيرًا منها فقط استُغل بالكامل. ولم تتأثر الحسابات المرتبطة بعبارات الاسترداد ومحافظ الأجهزة، ولم تجد Web3Auth أي دليل على تأثر مستخدمي MetaMask.
في 8 نوفمبر، اعترضت Web3Auth على تقدير السرقة البالغ 6.01 ملايين دولار، وقالت إن بعض عمليات السحب كانت تحويلات استرداد وقائية إلى محافظ موثّقة. ونشرت عناوين الاسترداد عبر إحدى عشرة شبكة مبنية على Cosmos وثماني شبكات متوافقة مع EVM. ونصحت Keplr مستخدمي تسجيل الدخول الاجتماعي بعدم إرسال أموال جديدة إلى تلك الحسابات، وعدم استيرادها مجددًا، وتجاهل رسائل الاسترداد غير الرسمية.
#Crypto #WalletSecurity #Keplr
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
أوقفت Keplr تسجيل الدخول عبر Google وApple بعد إجراء معاملات غير مصرّح بها على بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي، وقالت Web3Auth إن رقم السرقة البالغ 6.01 ملايين دولار شمل تحويلات استرداد.
كشفت Web3Auth عن مشكلة أمنية في نحو الساعة 21:13 بالتوقيت العالمي المنسق يوم 6 نوفمبر 2026، وأوقفت منتج المحفظة المضمّنة لديها. وقالت Keplr في نحو الساعة 04:38 بالتوقيت العالمي المنسق يوم 7 نوفمبر إن معاملات غير مصرّح بها أُجريت على بعض الحسابات التي تسجّل الدخول عبر Google وApple، فأوقفت خياري تسجيل الدخول هذين. وقال الشريك المؤسس Josh Lee إن شفرة Keplr نفسها لم تُخترق، وقدّر أن نحو 20% من حسابات تسجيل الدخول الاجتماعي تأثرت، وأن جزءًا صغيرًا منها فقط استُغل بالكامل. ولم تتأثر الحسابات المرتبطة بعبارات الاسترداد ومحافظ الأجهزة، ولم تجد Web3Auth أي دليل على تأثر مستخدمي MetaMask.
في 8 نوفمبر، اعترضت Web3Auth على تقدير السرقة البالغ 6.01 ملايين دولار، وقالت إن بعض عمليات السحب كانت تحويلات استرداد وقائية إلى محافظ موثّقة. ونشرت عناوين الاسترداد عبر إحدى عشرة شبكة مبنية على Cosmos وثماني شبكات متوافقة مع EVM. ونصحت Keplr مستخدمي تسجيل الدخول الاجتماعي بعدم إرسال أموال جديدة إلى تلك الحسابات، وعدم استيرادها مجددًا، وتجاهل رسائل الاسترداد غير الرسمية.
#Crypto #WalletSecurity #Keplr
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
كشفت Web3Auth عن مشكلة أمنية في نحو الساعة 21:13 بالتوقيت العالمي المنسق يوم 6 نوفمبر 2026، وأوقفت منتج المحفظة المضمّنة لديها. وقالت Keplr في نحو الساعة 04:38 بالتوقيت العالمي المنسق يوم 7 نوفمبر إن معاملات غير مصرّح بها أُجريت على بعض الحسابات التي تسجّل الدخول عبر Google وApple، فأوقفت خياري تسجيل الدخول هذين. وقال الشريك المؤسس Josh Lee إن شفرة Keplr نفسها لم تُخترق، وقدّر أن نحو 20% من حسابات تسجيل الدخول الاجتماعي تأثرت، وأن جزءًا صغيرًا منها فقط استُغل بالكامل. ولم تتأثر الحسابات المرتبطة بعبارات الاسترداد ومحافظ الأجهزة، ولم تجد Web3Auth أي دليل على تأثر مستخدمي MetaMask.
في 8 نوفمبر، اعترضت Web3Auth على تقدير السرقة البالغ 6.01 ملايين دولار، وقالت إن بعض عمليات السحب كانت تحويلات استرداد وقائية إلى محافظ موثّقة. ونشرت عناوين الاسترداد عبر إحدى عشرة شبكة مبنية على Cosmos وثماني شبكات متوافقة مع EVM. ونصحت Keplr مستخدمي تسجيل الدخول الاجتماعي بعدم إرسال أموال جديدة إلى تلك الحسابات، وعدم استيرادها مجددًا، وتجاهل رسائل الاسترداد غير الرسمية.
#Crypto #WalletSecurity #Keplr
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
AAPL-0.96%
GOOGUS-0.24%
201
قد تخفي شاشة نظيفة للموافقة على الرموز خطأً بسيطًا: التحقق من الشبكة الخطأ.
تعرض أدوات الموافقة الأذونات الخاصة بسلسلة الكتل المحددة. ومراجعة شبكة إيثيريوم الرئيسية لا تخبرك بالعقود التي يمكنها إنفاق رموزك على بوليغون أو على شبكة أخرى تستخدمها.
لترتيب محفظتك على نحو مفيد، أعدّ قائمة بالشبكات التي استخدمت عليها التطبيقات. افتح أداة موثوقة للتحقق من الموافقات عبر عنوانها الذي تم التحقق منه، وطابق الشبكة في الأداة والمحفظة، ثم راجع أذونات الإنفاق على كل شبكة على حدة.
يتطلب إلغاء الموافقة إجراء معاملة على السلسلة ودفع رسوم الشبكة. بعد ذلك، حدّث أداة التحقق للتأكد من تغيير الإذن.
الحدّ هنا: خلو القائمة على شبكة واحدة لا يعني أن محفظتك بأكملها سليمة.
المصدر: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #بلوكتشين
قد تخفي شاشة نظيفة للموافقة على الرموز خطأً بسيطًا: التحقق من الشبكة الخطأ.
تعرض أدوات الموافقة الأذونات الخاصة بسلسلة الكتل المحددة. ومراجعة شبكة إيثيريوم الرئيسية لا تخبرك بالعقود التي يمكنها إنفاق رموزك على بوليغون أو على شبكة أخرى تستخدمها.
لترتيب محفظتك على نحو مفيد، أعدّ قائمة بالشبكات التي استخدمت عليها التطبيقات. افتح أداة موثوقة للتحقق من الموافقات عبر عنوانها الذي تم التحقق منه، وطابق الشبكة في الأداة والمحفظة، ثم راجع أذونات الإنفاق على كل شبكة على حدة.
يتطلب إلغاء الموافقة إجراء معاملة على السلسلة ودفع رسوم الشبكة. بعد ذلك، حدّث أداة التحقق للتأكد من تغيير الإذن.
الحدّ هنا: خلو القائمة على شبكة واحدة لا يعني أن محفظتك بأكملها سليمة.
المصدر: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #بلوكتشين
تعرض أدوات الموافقة الأذونات الخاصة بسلسلة الكتل المحددة. ومراجعة شبكة إيثيريوم الرئيسية لا تخبرك بالعقود التي يمكنها إنفاق رموزك على بوليغون أو على شبكة أخرى تستخدمها.
لترتيب محفظتك على نحو مفيد، أعدّ قائمة بالشبكات التي استخدمت عليها التطبيقات. افتح أداة موثوقة للتحقق من الموافقات عبر عنوانها الذي تم التحقق منه، وطابق الشبكة في الأداة والمحفظة، ثم راجع أذونات الإنفاق على كل شبكة على حدة.
يتطلب إلغاء الموافقة إجراء معاملة على السلسلة ودفع رسوم الشبكة. بعد ذلك، حدّث أداة التحقق للتأكد من تغيير الإذن.
الحدّ هنا: خلو القائمة على شبكة واحدة لا يعني أن محفظتك بأكملها سليمة.
المصدر: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #بلوكتشين
82
كُشف عن ثغرة خطيرة في برامج التجسس على iOS، ما يترك محافظ حاملي العملات مكشوفة تمامًا. يُتداول $SHIB الآن بسعر 0.000005، مرتفعًا بنسبة 1.28%. هل تأثرت بها؟
لا تظن أن الأمر لا يعنيك؛ فهذه الثغرة تتيح الوصول مباشرةً إلى جميع الأذونات الممنوحة في محفظتك. وقد تُسرق تفاعلات DeFi ورموز التحقق بخطوتين الخاصة بمنصات التداول، وكثير من مستخدمي $SHIB يفضّلون محافظ الهواتف، ما يرفع مستوى المخاطر إلى أقصى حد.
لا توجد حتى الآن تحركات واضحة في السوق، ولم تتضح تداعيات الخبر بالكامل. لا تتسرع في الشراء ولا في البيع؛ انتظر لترى إن كانت ستظهر تقارير عن سرقات واسعة النطاق. لا عيب في التريث حين يكون الاتجاه غير واضح.
إذا كنت ترى أن تحليلي موثوق، فتدرّب في بطولة التداول الفوري Season 10. شارك في جولة لتعرف بنفسك إن كنت قادرًا، ويمكنك أيضًا الحصول على عمولة إحالة.
هل ستتطور هذه الثغرة إلى حادث أمني واسع النطاق؟ إذا كنت متفائلًا وترى أن الأخبار السلبية قد استُوعبت، فأرسل 1. وإذا كنت متشائمًا وتتوقع هبوط السوق، فأرسل 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
كُشف عن ثغرة خطيرة في برامج التجسس على iOS، ما يترك محافظ حاملي العملات مكشوفة تمامًا. يُتداول $SHIB الآن بسعر 0.000005، مرتفعًا بنسبة 1.28%. هل تأثرت بها؟
لا تظن أن الأمر لا يعنيك؛ فهذه الثغرة تتيح الوصول مباشرةً إلى جميع الأذونات الممنوحة في محفظتك. وقد تُسرق تفاعلات DeFi ورموز التحقق بخطوتين الخاصة بمنصات التداول، وكثير من مستخدمي $SHIB يفضّلون محافظ الهواتف، ما يرفع مستوى المخاطر إلى أقصى حد.
لا توجد حتى الآن تحركات واضحة في السوق، ولم تتضح تداعيات الخبر بالكامل. لا تتسرع في الشراء ولا في البيع؛ انتظر لترى إن كانت ستظهر تقارير عن سرقات واسعة النطاق. لا عيب في التريث حين يكون الاتجاه غير واضح.
إذا كنت ترى أن تحليلي موثوق، فتدرّب في بطولة التداول الفوري Season 10. شارك في جولة لتعرف بنفسك إن كنت قادرًا، ويمكنك أيضًا الحصول على عمولة إحالة.
هل ستتطور هذه الثغرة إلى حادث أمني واسع النطاق؟ إذا كنت متفائلًا وترى أن الأخبار السلبية قد استُوعبت، فأرسل 1. وإذا كنت متشائمًا وتتوقع هبوط السوق، فأرسل 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
لا تظن أن الأمر لا يعنيك؛ فهذه الثغرة تتيح الوصول مباشرةً إلى جميع الأذونات الممنوحة في محفظتك. وقد تُسرق تفاعلات DeFi ورموز التحقق بخطوتين الخاصة بمنصات التداول، وكثير من مستخدمي $SHIB يفضّلون محافظ الهواتف، ما يرفع مستوى المخاطر إلى أقصى حد.
لا توجد حتى الآن تحركات واضحة في السوق، ولم تتضح تداعيات الخبر بالكامل. لا تتسرع في الشراء ولا في البيع؛ انتظر لترى إن كانت ستظهر تقارير عن سرقات واسعة النطاق. لا عيب في التريث حين يكون الاتجاه غير واضح.
إذا كنت ترى أن تحليلي موثوق، فتدرّب في بطولة التداول الفوري Season 10. شارك في جولة لتعرف بنفسك إن كنت قادرًا، ويمكنك أيضًا الحصول على عمولة إحالة.
هل ستتطور هذه الثغرة إلى حادث أمني واسع النطاق؟ إذا كنت متفائلًا وترى أن الأخبار السلبية قد استُوعبت، فأرسل 1. وإذا كنت متشائمًا وتتوقع هبوط السوق، فأرسل 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
مقالة
دليل خطوة بخطوة للمبتدئين لتأمين محفظة العملات المشفرةعندما اشتريت بضعة دولارات من $BTC بسعر $77,078 للمرة الأولى، شعرت بمزيج من الحماس والتوتر. وذكّرني انخفاض السعر بنسبة 1.37% في يوم واحد بأن السوق قد يتحرك بسرعة، لكن ينبغي أن يكون أمان محفظتي أكثر استقرارًا. إليك قائمة تحقق بسيطة يمكن لأي شخص اتباعها للحفاظ على أمان عملاته المشفرة.
لماذا يهمّ الأمان
حتى عندما يسجّل مؤشر الخوف والطمع 26 (خوف)، يظل خطر خسارة الأموال بسبب خطأ بسيط مرتفعًا. فقدان العبارة الأولية أو اختراق الجهاز قد يحوّل $ETH رصيدًا متواضعًا قدره $2,257 إلى حساب بلا رصيد خلال دقائق. اجعل الأمان عادةً، لا إعدادًا لمرة واحدة.
دليل خطوة بخطوة للمبتدئين لتأمين محفظة العملات المشفرة
عندما اشتريت بضعة دولارات من $BTC بسعر $77,078 للمرة الأولى، شعرت بمزيج من الحماس والتوتر. وذكّرني انخفاض السعر بنسبة 1.37% في يوم واحد بأن السوق قد يتحرك بسرعة، لكن ينبغي أن يكون أمان محفظتي أكثر استقرارًا. إليك قائمة تحقق بسيطة يمكن لأي شخص اتباعها للحفاظ على أمان عملاته المشفرة.
لماذا يهمّ الأمان
حتى عندما يسجّل مؤشر الخوف والطمع 26 (خوف)، يظل خطر خسارة الأموال بسبب خطأ بسيط مرتفعًا. فقدان العبارة الأولية أو اختراق الجهاز قد يحوّل $ETH رصيدًا متواضعًا قدره $2,257 إلى حساب بلا رصيد خلال دقائق. اجعل الأمان عادةً، لا إعدادًا لمرة واحدة.
لماذا يهمّ الأمان
حتى عندما يسجّل مؤشر الخوف والطمع 26 (خوف)، يظل خطر خسارة الأموال بسبب خطأ بسيط مرتفعًا. فقدان العبارة الأولية أو اختراق الجهاز قد يحوّل $ETH رصيدًا متواضعًا قدره $2,257 إلى حساب بلا رصيد خلال دقائق. اجعل الأمان عادةً، لا إعدادًا لمرة واحدة.
147
·
--
تنبيه عاجل! تحذّر BTCPay Server المستخدمين من خطر سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم إصدارًا قديمًا من البرنامج، فأوقف الخوادم فورًا! يسرق المخترقون الأموال بسرعة! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server من سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم برنامجًا قديمًا، فأوقف خوادمك الآن! يستنزف المخترقون الأموال! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server المستخدمين من خطر سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم إصدارًا قديمًا من البرنامج، فأوقف الخوادم فورًا! يسرق المخترقون الأموال بسرعة! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server من سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم برنامجًا قديمًا، فأوقف خوادمك الآن! يستنزف المخترقون الأموال! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server من سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم برنامجًا قديمًا، فأوقف خوادمك الآن! يستنزف المخترقون الأموال! #cryptosecurity #walletsecurity $BTC $BCH
316
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
3 مشاهدات
4 يقومون بالنقاش
2
#AnthropicIPOPriceCouldExceed$80
0 مشاهدات
20 يقومون بالنقاش
3
#CanNvidia’sDataCenterGrowthContinue?
0 مشاهدات
3 يقومون بالنقاش
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
139,219 مشاهدات
1,040 يقومون بالنقاش
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
36,370 مشاهدات
360 يقومون بالنقاش
6
#AnthropicClearedToListOnNasdaqAsANT
30,910 مشاهدات
302 يقومون بالنقاش
7
#WhatInvestmentSignalsDo13FFilingsReveal?
75,154 مشاهدات
697 يقومون بالنقاش
8
#TetherCapitalMakesStrategicInvestmentInStables
17,540 مشاهدات
136 يقومون بالنقاش
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,128 مشاهدات
23 يقومون بالنقاش
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,536 مشاهدات
19 يقومون بالنقاش