

#securityalert
securityalert
533,457 مشاهدات
1,320 يقومون بالنقاش
رائج
جديد
·
--
🚨 اختراق بـ 3.8 مليون دولار… وينتهي بقصة غير متوقعة
قبل أيام، تعرض بروتوكول NEAR Intents لاستغلال ثغرة في نظام الإيداع والسحب عبر السلاسل.
المهاجم سحب حوالي 3.8 مليون USDT من عقد على الشبكة خلال ساعات قليلة.
معظم القصص تنتهي هنا: أموال ضائعة، تحقيقات طويلة، وتعويضات مؤجلة.
لكن هذه المرة اختلفت الأمور.
الفريق أوقف الخدمات فوراً، أصلح الثغرة، وأعلن بوضوح:
«الأموال ستُعوَّض بالكامل».
ثم فعلوا شيئاً أجرأ…
حددوا الجهة المسؤولة وأعطوها مهلة 48 ساعة فقط لإعادة كل شيء.
النتيجة؟
قبل انتهاء المهلة، عادت الأموال كاملة.
جزء كبير منها رجع على شكل بيتكوين، والتحقيق أُغلق رسمياً.
حتى المهاجم ترك رسالة على السلسلة يقول فيها إنه كان مخطئاً، ويشكر الفريق على التعامل المحترم، وينصح باستخدام Bug Bounties بدل الاختراق.
الدرس هنا واضح:
ليس كل اختراق ينتهي بكارثة.
السرعة في الإصلاح + الشفافية + الضغط الذكي… قادرة أحياناً على تحويل الخسارة إلى قصة نجاح نادرة في عالم الكريبتو.
ما رأيكم؟ هل هذا النموذج يجب أن يصبح القاعدة؟
#SecurityAlert #Near #crypto #USDT #Binance
2
349

·
--
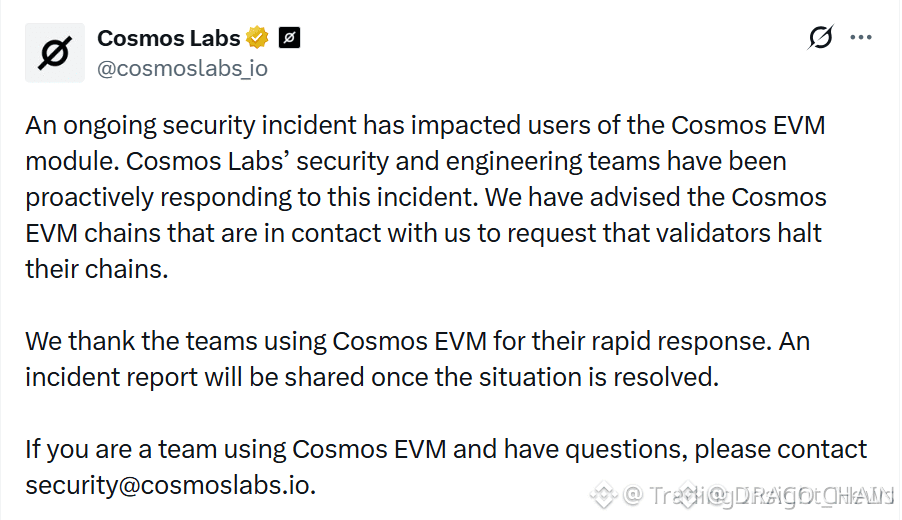
🚨 $ATOM استغلال حرج: خرق أمني لوحدة Cosmos EVM يفعّل إيقافات متعددة السلاسل 📉
أكدت Cosmos Labs وجود ثغرة شديدة داخل وحدة Cosmos EVM، ما دفع عدة شبكات مُصدّقين عبر منظومة النظام إلى حالات إيقاف طارئة. 🔍 تتغير نماذج المخاطر المؤسسية نحو الحفاظ على رأس المال بينما تقوم الأموال الذكية بتقييم كامل نطاق الضعف البنيوي عبر السلاسل المترابطة. ⚠️
عندما تتعرض طبقات البنية التحتية لفشل شامل، تتبعها بسرعة تراجعات/انهيارات في السيولة، ما يترك تدفق الأوامر المكشوف عرضة للعدوى. 📊 تخضع فرق المشاريع التي تستخدم بنية EVM لمراجعات أمنية فورية، بينما يراقب المشاركون في السوق مخاطر التتابع المحتملة. 📌
🤔 هل تقوم بسحب السيولة من سلاسل Cosmos EVM المتأثرة أم تنتظر تحديثات المعالجة الرسمية؟ 👇
⚠️ ليست نصيحة مالية. دائمًا ادَرِ مخاطرَك. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
129

·
--
بالصينية:
تم اختراق منصة NEAR Intents التابعة لبروتوكول NEAR! خسارة 3.8 مليون دولار! ويُقال إن هذه الثغرة مرتبطة بأحداث أمنية سابقة ساعدت فيها Bitget. تعهّدت المنصة بتعويض المستخدمين، لكن هذه الخطوة بالتأكيد تُثير القلق. عادت مشكلات أمان DeFi القديمة من جديد؛ أيها الأصدقاء، انتبهوا! #DeFiHack #SecurityAlert $NEAR
تمت مهاجمة منصة NEAR Intents التابعة لـ NEAR باستغلال بقيمة 3.8 مليون دولار! جاءت الثغرة من المساعدة في اختراق الأمان الخاص بـ Bitget. إنهم يَعِدون بتعويض المستخدمين المتضررين، لكن هذا يبيّن أن حتى مساعدة الآخرين يمكن أن ترتد بنتائج عكسية في عالم العملات المشفرة. ابقَ متيقظًا! #SecurityAlert #DeFiHack $NEAR
177

·
--
🚨 لا يزال استغلال PPV2 يستنزف $ETH WALLETS، لذا ألغِ موافقاتك الآن! ⚠️
يتم حاليًا استغلال Payment Processor V2 في استنزاف الأموال على السلسلة، والمهاجمون يتصرفون بلا رحمة. حتى إذا كانت محفظتك نجت من موجة سبتمبر الأولية، فإن موافقات العقود المفتوحة تعني أن أصولك ما زالت مكشوفة بالكامل لمُستنزفين آليين. 🩸
يقوم المستغلون الآن بإكرام مُنشئي الكتل بنسبة تصل إلى 99% من العائدات المسروقة لضمان التنفيذ، مما يجعل عمليات الإنقاذ عبر السباق (front-run) شبه مستحيلة بمجرد قبول العرض. إذا كنت تتداول على السلسلة، ألغِ الأذونات القديمة للعقود فورًا قبل توقيع صفقتك التالية. 🔍
💬 هل قمت اليوم بإزالة موافقات عقودك النشطة، أم أنك تترك محفظتك مكشوفة لمُستنزفين MEV الصامتين؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرِك. 🛡️
🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
17

تنبيه: اختراق 12.4M XRP - D'CENT اتخذ إجراءً لكن الأموال اختفت! 🚨
ثاني أكبر اختراق لـ XRP في 2026! تم سحب 12.4M XRP من 7,393 محافظ تطبيق D'CENT خلال 10 أيام، من 15 إلى 25 سبتمبر.
كيف؟ 6 موجات من السرقات باستخدام عبارة استرداد مخترَنة. قام المخترِبون أولاً بسحب المحافظ الكبيرة يدوياً، ثم استخدموا سكربتات آلية.
6.3M $XRP تم تبديلها إلى Ethereum عبر THORChain، إضافةً إلى $BTC و$ETH و$Tron و$XLM التي تم الاستيلاء عليها أيضاً.
الإجراء المتخذ: أصدرت D'CENT تقريراً أولياً في 17 سبتمبر، وأخفَت السبب الجذري لأجل الأمان، وأضافت فحصاً للسلامة في أحدث تطبيق، وحثت جميع المستخدمين على إنشاء عبارة استرداد جديدة وترحيل الأصول فوراً. تلقت IoTrust أكثر من 110 بلاغاً.
هل ما زال $XRP لديك في D'CENT؟ تحقق الآن!
متابعة من فضلكم
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
تنبيه حرج: آبل تُصدر تصحيحًا لثغرة يوم الصفر تستهدف محفظات العملات المشفرة الخاصة بك $BTC ! 🚨 ⚡
🚨 يستغل المخترقون ذوو القبعات السوداء بنشاط ثغرة حرجة من نوع يوم الصفر عبر إصدارات أقدم من iOS وmacOS لاستخراج أصول محافظ العملات المشفرة ذات الحفظ الذاتي. 🛡️ أكّد باحثو أمن SlowMist أن الهجمات المستهدفة نشطة بالفعل في الواقع، مما يضع أصول المحافظ المحمولة مباشرة في مرمى الاستهداف.
🔒 أطلقت آبل للتو تحديثًا عاجلًا للنظام لتحييد هذا الاستغلال عالي الخطورة. 💡 إذا كنت تُجري تداولات أو تحتفظ بالمفاتيح الخاصة على أجهزتك المحمولة، فحدّث البرنامج الثابت فورًا، وتجنب روابط Safari غير الموثقة، وقم بتقييد أذونات التطبيقات غير المعروفة. 💬 هل قمت بالفعل بتحديث أجهزتك، أم أنك ما زلت تستخدم محفظتك على برنامج ثابت قديم؟ 👇
⚠️ هذه ليست نصيحة مالية. أدِر المخاطر دائمًا بحذر. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #CryptoWallets
⚡ 🛡️
7
·
--
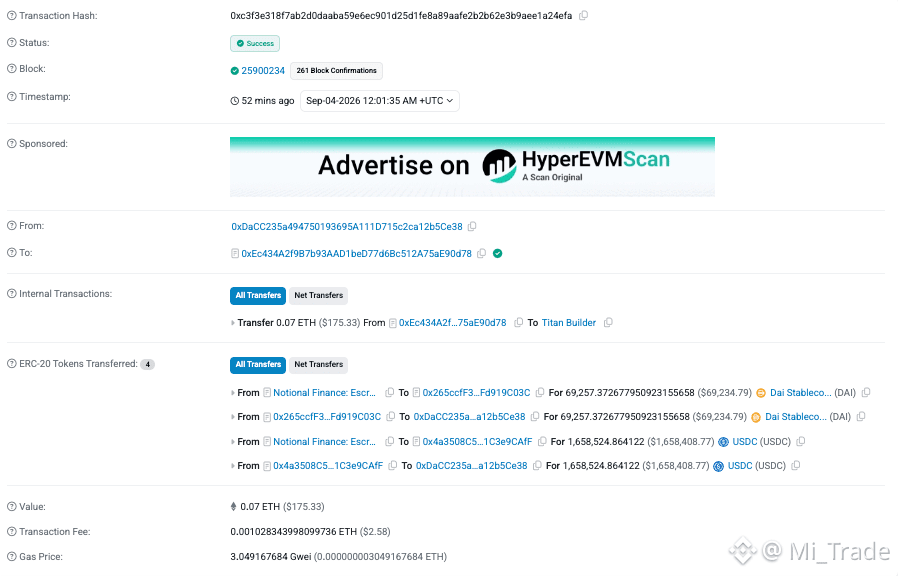
قامت شركة Notional Finance للتو بتسجيل حادث اختراق أمني خطير في عقد الضمان (escrow contract).
وفقًا للبيانات الواردة من PeckShieldAlert، تم سحب ما يقرب من 1.7 مليون دولار أمريكي بما في ذلك DAI وUSDC بشكل غير مشروع. قام المهاجم بتحويل هذا المبلغ إلى 689.2 $ETH v ثم نقل كامل المبلغ إلى Tornado Cash من أجل طمس الآثار.
👀 مراقبة السوق: $ETH، $USDC
ينبغي على المستخدمين توخي الحذر ومتابعة الإعلانات الرسمية من المشروع.
#SecurityAlert #CryptoNews
قامت شركة Notional Finance للتو بتسجيل حادث اختراق أمني خطير في عقد الضمان (escrow contract).
وفقًا للبيانات الواردة من PeckShieldAlert، تم سحب ما يقرب من 1.7 مليون دولار أمريكي بما في ذلك DAI وUSDC بشكل غير مشروع. قام المهاجم بتحويل هذا المبلغ إلى 689.2 $ETH v ثم نقل كامل المبلغ إلى Tornado Cash من أجل طمس الآثار.
👀 مراقبة السوق: $ETH ، $USDC
ينبغي على المستخدمين توخي الحذر ومتابعة الإعلانات الرسمية من المشروع.
#SecurityAlert #CryptoNews
140

·
--
🚨 يؤكد DYORSWAP أن أكثر من 200 ETH تم دفعها كتعويض بعد عملية احتيال وهمية على شبكة GIWA. تقول شركة Dunamu التابعة لـ Upbit إن شبكة GIWA الرئيسية غير متاحة. يواجه حاملو ETH مخاطر التصيد عبر سلاسل مزيفة. ابقَ يقظًا—تحقق من عناوين العقود قبل التفاعل. كيف تحمي نفسك من عمليات الاحتيال المتعلقة بالشبكات المزيفة؟ #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
10
·
--
🚨 اجتياح استغلال API بقيمة 340 ألف دولار يكشف $ONE هجوم مستندات مزوّرة يتجاوز 2FA! 💣
تسرّبٌ دموي بقيمة 340,000 دولار كشف ثغرة خطيرة في أمان الحسابات خارج السلسلة. 🔍 استغل المهاجمون مستندات تحقق مزوّرة لتجاوز إعدادات الأمان، لكن الفشل البنيوي الحقيقي حدث عندما ظلت مفاتيح API القديمة نشطة بعد رفع تجميد الحساب.
ما إن انتهت مهلة قفل السحب لمدة 24 ساعة، قام القائمون بالاستغلال بسحب أكثر من 322 ألف USDT إلى جانب 9.1M $ONE مباشرةً عبر الـ API المخترَقة دون طلب تأكيدات 2FA. ⚡ يسلّط هذا الحادث الحاد الضوء على لماذا تُعد عمليات تدقيق المفاتيح النشطة بنفس أهمية الانضباط في التخزين البارد.
💡 هل فحصت اليوم صلاحيات إدارة API النشطة لديك لضمان عدم وجود وصول غير مصرح به؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #ONE #SecurityAlert #Crypto #RiskManagement
🛡️ ⚡
142
🔐 حسابي في بينانس غير قابل للاختراق 🔐
يقوم القراصنة بمحاولات، لكن درعي قوي! 🛡️
إليك 5 نصائح أمان للحفاظ على حسابك في أمان:
1️⃣ فعّل 2FA - استخدم Google Authenticator، وليس الرسائل النصية SMS.
2️⃣ رمز مكافحة التصيّد - قم بتعيينه في إعدادات أمان بينانس.
3️⃣ لا تشارك أبدًا - لن يطلب بينانس أبدًا كلمة المرور الخاصة بك.
4️⃣ إضافة عنوان إلى القائمة البيضاء - فعّل قائمة السماح للسحب.
5️⃣ تحقق من الرابط - سجّل الدخول دائمًا عبر binance.com فقط.
ابقَ SAFU!
#SecurityAlert
2
37
·
--
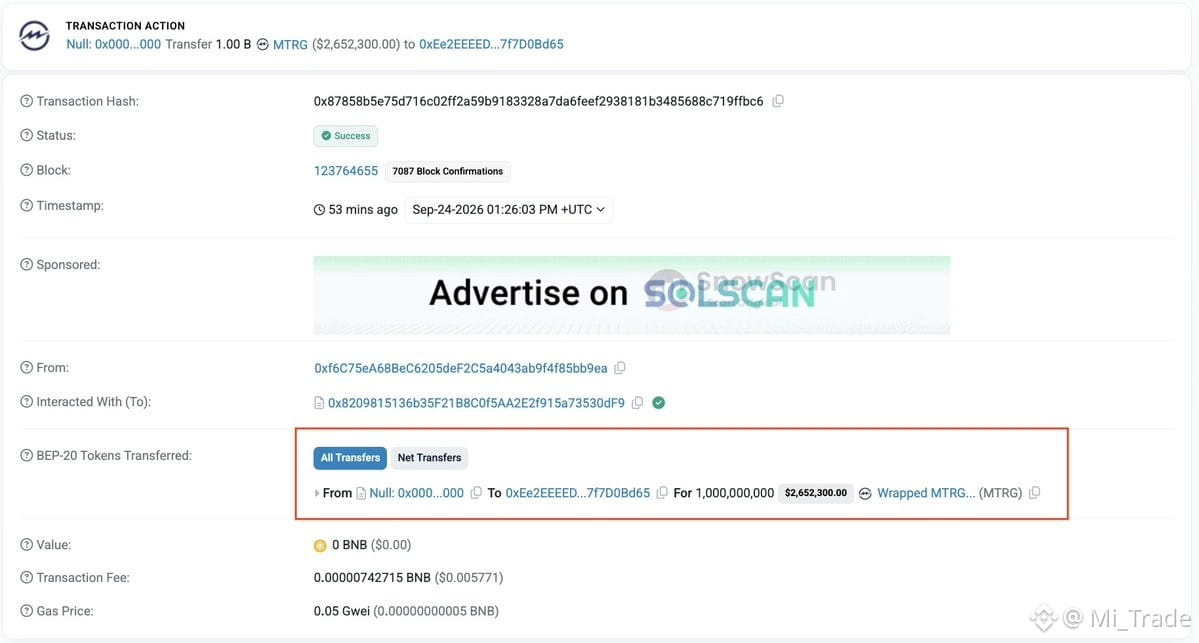
أرسلت PeckShieldAlert للتو تحذيرًا بشأن حادثة أمنية خطيرة تتعلق بمشروع Meter.io.
وبشكل محدد، تم سكّ أكثر من 1 مليار توكن #MTRG đ بشكل غير قانوني على شبكة #BNBChain. مباشرة بعد تداول هذه المعلومات، سجل سعر #MTRG đ انخفاضًا حادًا بنسبة -74%.
👀 متابعة السوق:
$MTRG
يجب على المستثمرين الحذر ومتابعة الإعلانات الرسمية من المشروع لتحديث مستجدات الوضع.
#CryptoNews #SecurityAlert
وبشكل محدد، تم سكّ أكثر من 1 مليار توكن #MTRG đ بشكل غير قانوني على شبكة #BNBChain. مباشرة بعد تداول هذه المعلومات، سجل سعر #MTRG đ انخفاضًا حادًا بنسبة -74%.
👀 متابعة السوق:
$MTRG
يجب على المستثمرين الحذر ومتابعة الإعلانات الرسمية من المشروع لتحديث مستجدات الوضع.
#CryptoNews #SecurityAlert
40
·
--
🚨 هل أموالك في مأمن فعلًا؟ أدى الاختراق الأخير المليوني الذي استهدف Bitget بمبلغ 352 مليون دولار إلى إشعال ناقوس الخطر في عالم العملات المشفرة. ورغم أن الرئيسة التنفيذية (CEO) للشركة، Gracy Chen، أكدت أن رأس مال المستخدمين مدعوم بصندوق حماية، فإن هذا الحدث يذكّرنا بأهمية اختيار منصات تمتلك أعلى بنية تحتية للأمان. [1, 2, 3, 4]
في Binance، لا تُعدّ الحماية مجرد وعود، بل معيارًا فعّالًا. مع صندوق SAFU (Safe Asset Fund for Users)، ومراقبة صارمة لمحافظ المستخدمين في الوقت الحقيقي، واختبارات الاحتياطي (PoR) بنسبة 1:1، فإن راحة بالك هي أولويتنا.
#SecurityAlert #SecurityTokenization
{spot}(DOGEUSDT)
{spot}(SOLUSDT)
{spot}(PEPEUSDT)
🔒 أمانك أولًا!
🚨 هل أموالك في مأمن فعلًا؟ أدى الاختراق الأخير المليوني الذي استهدف Bitget بمبلغ 352 مليون دولار إلى إشعال ناقوس الخطر في عالم العملات المشفرة. ورغم أن الرئيسة التنفيذية (CEO) للشركة، Gracy Chen، أكدت أن رأس مال المستخدمين مدعوم بصندوق حماية، فإن هذا الحدث يذكّرنا بأهمية اختيار منصات تمتلك أعلى بنية تحتية للأمان. [1, 2, 3, 4]
في Binance، لا تُعدّ الحماية مجرد وعود، بل معيارًا فعّالًا. مع صندوق SAFU (Safe Asset Fund for Users)، ومراقبة صارمة لمحافظ المستخدمين في الوقت الحقيقي، واختبارات الاحتياطي (PoR) بنسبة 1:1، فإن راحة بالك هي أولويتنا.
#SecurityAlert #SecurityTokenization
🔒 أمانك أولًا!
في Binance، لا تُعدّ الحماية مجرد وعود، بل معيارًا فعّالًا. مع صندوق SAFU (Safe Asset Fund for Users)، ومراقبة صارمة لمحافظ المستخدمين في الوقت الحقيقي، واختبارات الاحتياطي (PoR) بنسبة 1:1، فإن راحة بالك هي أولويتنا.
#SecurityAlert #SecurityTokenization
🔒 أمانك أولًا!
2
392
·
--
🚨 اختراق Bitget بـ 351.6 مليون دولار… والصناعة تتوحد
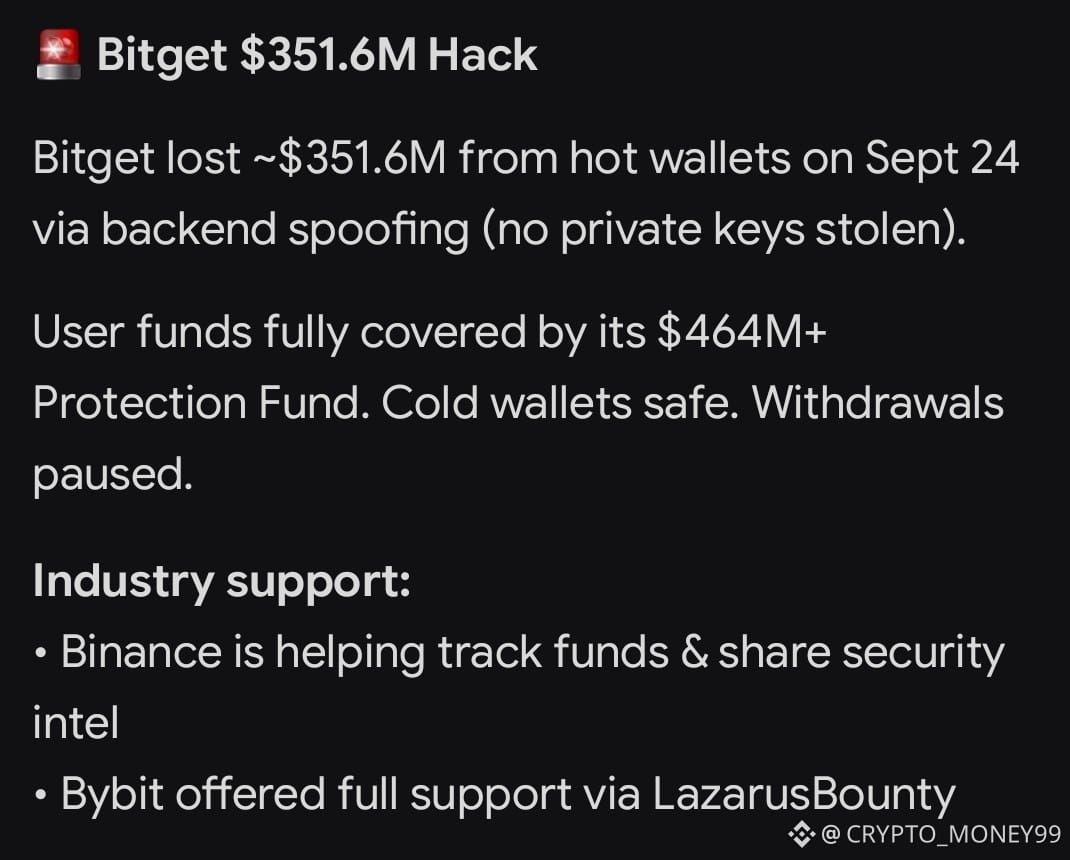
في 24 سبتمبر، تعرضت Bitget لاختراق في المحافظ الساخنة بقيمة تقارب 351.6 مليون دولار.
المفاتيح الخاصة لم تُسرق، والهجوم استهدف نظام الـ backend عبر تزوير بيانات المعاملات.
أهم النقاط:
• أموال المستخدمين آمنة ومغطاة بالكامل من صندوق الحماية (أكثر من 464 مليون دولار).
• المحافظ الباردة لم تتأثر.
• السحوبات متوقفة مؤقتاً، والتداول والإيداع مستمران.
واللافت في هذا الحادث هو موقف رواد الصناعة:
🔹 Binance (عبر الرئيس التنفيذي المشارك Richard Teng): أعلن أن فريق الأمن في بينانس يعمل بشكل وثيق مع Bitget منذ اللحظة الأولى، ويشارك المعلومات الأمنية ويتابع حركة الأموال المسروقة ويدعم جهود الاسترداد.
🔹 Bybit (عبر Ben Zhou): قدّم دعماً كاملاً وفعّل منصة LazarusBounty لتتبع الأموال، مؤكداً أن Bitget ساعدتهم سابقاً في حادثة مشابهة.
هذا التعاون يذكرنا بأن هجمات البورصات لم تعد شأناً فردياً… بل معركة جماعية بين الصناعة والمهاجمين.
ما رأيك؟ هل يكفي وجود صناديق الحماية، أم أن الاعتماد على المحافظ الساخنة ما زال نقطة ضعف كبيرة؟
#SecurityAlert #HackerNews #crypto #Binance #BTC
4
2.2k

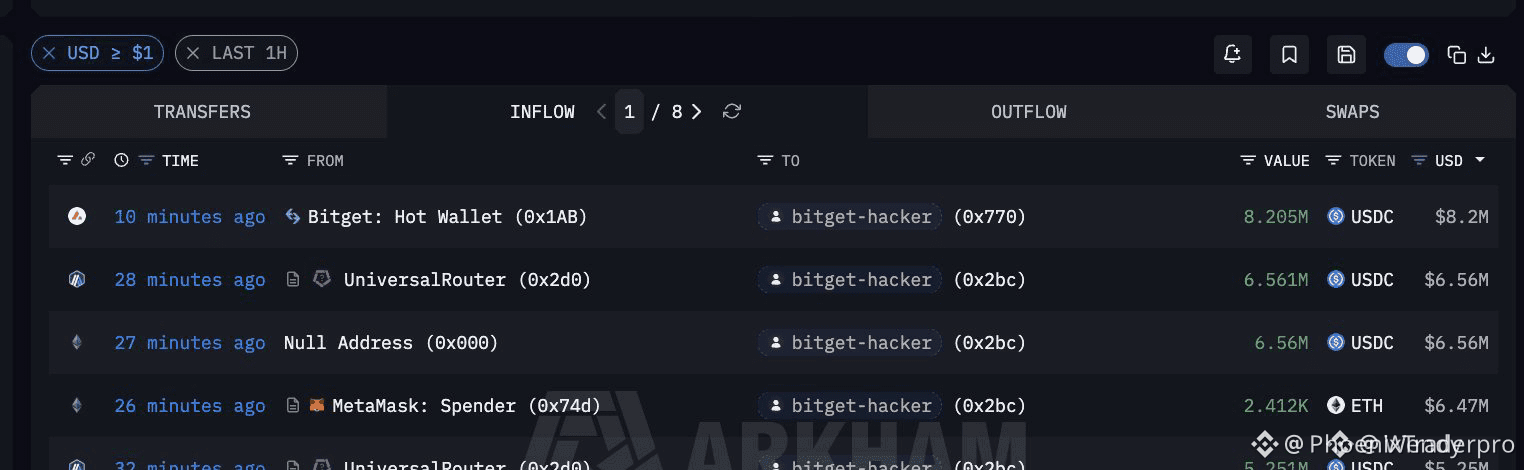
🚨 اختراق أمني مستمر يظهر على السطح بينما يقوم المهاجم بسحب 8 ملايين دولار أخرى من $CRYPTO POOLS! ⚠️
تتعمق قصة استغلال الثغرات مع استمرار استهداف الثغرات في العقود الذكية بشكل فعّال. 🚨 قام المهاجم للتو بسحب مبلغ إضافي قدره 8 ملايين دولار من احتياطيات البروتوكول، مما يثبت أن قنوات الوصول المخترَقة لا تزال مفتوحة على مصراعيها.
يتم سحب السيولة من قبل “الأموال الذكية” بسرعة كبيرة، بينما تراقب تدفق الأوامر بحثًا عن ذبذبات مفاجئة في الهبوط أو مسارات غسيل عبر خدمات المزج. 📉 عندما تنكسر سلامة العقد، تصبح المحافظة الفورية على المخاطر أولوية تفوق أي نمط تقني على الرسم البياني.
ابقَ مرنًا وترقب تحركات الخزينة النشطة قبل ضخ رأس مال جديد. 🔍 هل تسحب رأس مالك إلى بر الأمان، أم تنتظر عطاءات الهبوط عند لحظة الاستسلام النهائية؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرِك. 🛡️
🏷️ #Crypto #SecurityAlert #DeFi #RiskManagement #MarketUpdate
🚨 🛡️
10

·
--
🚨 اختراق منصة كريبتو يكشف استنزاف سيولة بقيمة 351 مليون دولار في استغلال متقدم 🔍
تشير التحقيقات الأولية في اختراق بقيمة 351.6 مليون دولار مؤخرًا على بورصة رفيعة المستوى إلى أنماط بصمة إلكترونية مدعومة من دولة. 📊 سمحت إمكانية الوصول على مستوى النظام بتحويلات مباشرة للأموال دون المساس بمفاتيح المحافظ الخاصة الساخنة أو الباردة، ما يستبعد التلاعب من الداخل في هذه المرحلة.
💡 يبقى خطر البنية التحتية المؤسسية عاملًا حاسمًا عند تقييم استقرار السيولة على مستوى السوق. 🔍 ومع عودة تدفق الأوامر إلى طبيعته، يصبح رصد إثباتات الاحتياط لدى البورصات وسلامة النظام أمرًا ضروريًا لإدارة مخاطر الذيل النظامية. 💬 كيف يؤثر حدث الأمان السيبراني هذا على استراتيجية تخصيصك عبر دفاتر الأوامر المركزية؟ 👇
⚠️ ليست نصيحة مالية. دائمًا راقب مخاطرك. 🛡️
🏷️ #CRYPTO #SecurityAlert #MarketStructure #RiskManagement
🛡️ 🔍
13

·
--
🚨 تم سحب 1.8 مليون دولار من شبكة PAYY بعد اختراق المهاجم وتحويل الأموال المسروقة إلى $ETH 💣
🔍 رصدت مراقبات السلسلة (On-chain) للتو مسار استغلال محكم حيث تعرض بروتوكول عملة مستقرة للخصوصية Payy Network لسحب بقيمة 1.8 مليون دولار في USDC. جهّز المهاجم محفظته عبر بروتوكول الخصوصية Railgun، ثم حوّل العملات المستقرة التي تمت السيطرة عليها مباشرة إلى $ETH ، وقسّم الحمولة عبر ثلاث عناوين وجهة مختلفة.
📊 تستمر بروتوكولات الخصوصية في منح الجهات الخبيثة ميزة حاسمة لغسل السيولة قبل العودة إلى أصول رئيسية على المستوى الأول (layer-1). لا تكذب أوامر تدفق التداول (Order flow)، ومراقبة الأماكن التي تحاول هذه التجمعات من ETH صرفها لاحقًا أمرٌ بالغ الأهمية لتوقّع ضغط بيع محلي مفاجئ. 💬 هل تجعل مسارات الخصوصية الدفاع على السلسلة (on-chain) مهمةً أصعب، أم أن الأمر مجرد عقوبة قاسية لسقوط العقود الذكية الضعيفة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا إدارة مخاطرَك. 🛡️
🏷️ #ETH #USDC #SecurityAlert #DeFi #Crypto
👁️ 🛡️
12
·
--
🚨 تحذير أمني حاسم لجميع حاملي $BTC والـكريبت على iOS! ⚠️
تقوم تطبيق طرف ثالث خبيث يُسمّى FomoPeek باستغلال ثغرات iOS بشكل نشط لاستهداف مستخدمي العملات الرقمية. ⚠️ تؤكد معلومات الاستخبارات الأمنية أن التطبيق يحصل على صلاحيات جذر مرتفعة، ما يعرّض المفاتيح الخاصة وعبارات البذور (seed phrases) وبيانات اعتماد منصّات التبادل المخزّنة على الجهاز للخطر. 🛡️
إذا قمت بتثبيت هذا التطبيق، تصرّف فورًا. احذف FomoPeek، وقم بتحديث برنامج نظام iOS، ثم قم بمراجعة/تنظيف أصولك $ETH بالكامل إلى محفظة جديدة تمامًا يتم إنشاؤها على جهاز آمن قبل أن يتمكّن الفاعلون غير المصرّح لهم من الوصول إلى خزينتك. 🏦
إن تشديد أمان الجهاز يحمي رأس مالك بقدر ما تحميه إدارة المخاطر المنضبطة. 💬 هل قمت اليوم بفحص التطبيقات المحمولة المثبّتة لديك للتأكد من أن إعداد الحفظ الذاتي (self-custody) آمن؟ 👇
⚠️ ليس نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #BTC #ETH #SecurityAlert #CryptoSecurity #SelfCustody
🚨 🛡️
10
·
--
🚨 تنبيه أمني: مخاطر استغلال FOMOPEEK IOS تهدد الحفظ الذاتي $BTC وعبارات الاسترداد ⚠️
إدارة المخاطر المؤسسية تمتد إلى ما هو أبعد من بنية الرسم البياني لتصل إلى أمان الجهاز. 🚨 التحذيرات الأمنية الحرجة تشير إلى أن إصدارات FomoPeek 1.1–1.2 على iOS تحتوي على شيفرة ناقل خبيثة قادرة على تصعيد الصلاحيات والمساس بالأمن التشغيلي العام عبر جهازك. 🔍
هذا ليس اختراقًا معزولًا للمحفظة؛ فالصلاحيات المحلية المرتفعة تكشف المفاتيح الخاصة وعبارات الاسترداد ومخازن بيانات الاعتماد عبر جميع التطبيقات المثبتة. 🛡️ تتطلب إجراءات التخفيف الفورية حذف التطبيق، وتحديث iOS، ونقل أموال الحفظ الذاتي إلى مفاتيح جديدة يتم إنشاؤها في بيئة غير مخترقة. 💡
💬 هل راجعت اليوم أجهزتك النشطة على iOS بحثًا عن هذا الأثر التطبيقي المخترق؟ 👇
⚠️ ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
34
·
--
🚨 تحذير أمني حرج لجميع حاملي $BTC HOLDERS الذين يستخدمون تطبيق FOMOPEEK! 🚨
يتم حاليًا استغلال ثغرة خطيرة في نواة iOS مضمّنة في إصدارات FomoPeek من 1.1 إلى 1.2، حيث تقوم باختراق حاويات/عزل الجهاز لكسر تشفير بيانات Keychain الأصلية. 🚨 وقد أكدت SlowMist وفريق أمني رفيع المستوى تابع لبورصة أن الشيفرة الخبيثة تقوم بتنفيذ أوامر عن بُعد آلية، مما يمنح المهاجمين وصولًا كاملاً إلى المفاتيح الخاصة وعبارات البذور. 🛡️
إذا كنت قد تعاملت يومًا مع هذا التطبيق، فأنشئ محفظة جديدة فورًا على جهاز نظيف وانتقل بأموالك قبل أن يتم سحب السيولة. 🔍 تعدّ ممارسات النظافة الأمنية الحقيقية هي أفضل ميزة في عالم العملات المشفرة، وحماية رأس مالك تأتي قبل اللحاق بالخطوة التالية. 💬 هل راجعت صلاحيات محفظتك وإمكانية وصول التطبيق إليها مؤخرًا؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
19

·
--
🚨 $BTC ALERT: تحذيرات مزيفة حول المحافظ المادية تنتشر عبر البريد الإلكتروني — اختراق 🦈
📊 يتركز الاختراق على البنية التحتية للبريد الإلكتروني، وليس على المحافظ نفسها. أكدت Trezor وجود خدمة بريدية مخترقة، بينما أشار BitBox إلى مزوّد نشرة إخبارية مشترَك يستهدف عدة شركات بيتكوين. 📌 هذا الانزلاق ضمن سلسلة التوريد يمكّن المهاجمين من التمويه على أنهم علامات تجارية موثوقة، مستغلين مصداقية العلامة لدفع تنبيهات أمنية احتيالية.
🔍 تعامل مع أي رسالة بريد إلكتروني غير متوقعة تتعلق بأمان المحفظة باعتبارها غير مؤكدة: توقّف، وقارن/تحقّق عبر القنوات الرسمية، ولا تتصرف أبدًا بناءً على الروابط أو الطلبات العاجلة. 💡 تظل الأجهزة صلبة/آمنة، لكن طبقة الاتصال أصبحت الآن نقطة عالية الخطورة.
💬 كيف تعزّز خطوات التحقق من التنبيهات الحساسة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر/تحكّم في مخاطرك. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
53
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
30,251 مشاهدات
89 يقومون بالنقاش
2
#GreekPoliceBustCryptoScamRingArrest17
53,443 مشاهدات
551 يقومون بالنقاش
3
#BitcoinRejectedAt$87K
111,618 مشاهدات
148 يقومون بالنقاش
4
#FedOctoberRateHikeOddsFallTo17%
83,990 مشاهدات
852 يقومون بالنقاش
5
#NvidiaHitsRecordHighUp2.4%
54,010 مشاهدات
604 يقومون بالنقاش
6
#CanaryFilesAmendedS1ForPEPEETF
15,929 مشاهدات
416 يقومون بالنقاش
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
25,710 مشاهدات
419 يقومون بالنقاش
8
#BitcoinParesGainsAfterRallyTo$86.5K
45,832 مشاهدات
159 يقومون بالنقاش
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
109,716 مشاهدات
1,062 يقومون بالنقاش
10
#SECProposesCryptoCustodyRules
147,309 مشاهدات
1,330 يقومون بالنقاش