
#openaisaysastrafindsflawsautonomously
openaisaysastrafindsflawsautonomously
55,308 مشاهدات
688 يقومون بالنقاش
رائج
جديد

·
--
إذا كنت ما زلت تخصص رأس مالًا لبروتوكولات Web3 للذكاء الاصطناعي دون النظر إلى أدوات التطوير الفعلية، أوقف ذلك الآن.
في معظم الحالات، ينتهي المتداولون بحمل «حقائب ثقيلة» على رموز ذكاء اصطناعي مضاربة خلال فترات الاندفاع الشديد (الجشع) لأنهم يشترون وعودًا فارغة بدلًا من اختراقات أمنية حقيقية. إن تفويت التحول الحقيقي في البنية التحتية هو ما يجعل المتداولين الأفراد ينغافَلون في كل دورة.
أبرزت OpenAI مؤخرًا كيف يمكن للأنظمة الذاتية مثل Astra اكتشاف ثغرات حرجة في الأكواد من تلقاء نفسها. وبينما يدّعي النقاد أن المراجعة والتدقيق بالكامل بشكل آلي يخلق إحساسًا زائفًا بالأمان لعقود ذكية على السلسلة، فإن الاعتماد فقط على مراجعات بشرية بطيئة يدويًا أصبح بالفعل قديمًا في سوق يتحرك بسرعة. أصبح التدقيق الذاتي المستند إلى الوقت الحقيقي متطلبًا أساسيًا للتقنيات اللامركزية.
تأتي شبكات الحوسبة والتحقق اللامركزية مثل $ICP و $PHA في قلب التقاطع بين الاختبارات الآلية والتنفيذ القابل للتوسع. بدلًا من مطاردة سرديات غير مثبتة، تكمن الميزة الحقيقية في البروتوكولات التي تُمكّن من الحوسبة القابلة للتحقق ونشر الأكواد دون الحاجة إلى الثقة قبل أن تضرب الثغرات بيئة الإنتاج.
هل تثق بأن نماذج ذكاء اصطناعي ذاتية يمكنها تدقيق عقود ذكية بملايين الدولارات دون إشراف بشري، أم أننا نتقدم بسرعة أكبر من اللازم؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
إذا كنت ما زلت تخصص رأس مالًا لبروتوكولات Web3 للذكاء الاصطناعي دون النظر إلى أدوات التطوير الفعلية، أوقف ذلك الآن.
في معظم الحالات، ينتهي المتداولون بحمل «حقائب ثقيلة» على رموز ذكاء اصطناعي مضاربة خلال فترات الاندفاع الشديد (الجشع) لأنهم يشترون وعودًا فارغة بدلًا من اختراقات أمنية حقيقية. إن تفويت التحول الحقيقي في البنية التحتية هو ما يجعل المتداولين الأفراد ينغافَلون في كل دورة.
أبرزت OpenAI مؤخرًا كيف يمكن للأنظمة الذاتية مثل Astra اكتشاف ثغرات حرجة في الأكواد من تلقاء نفسها. وبينما يدّعي النقاد أن المراجعة والتدقيق بالكامل بشكل آلي يخلق إحساسًا زائفًا بالأمان لعقود ذكية على السلسلة، فإن الاعتماد فقط على مراجعات بشرية بطيئة يدويًا أصبح بالفعل قديمًا في سوق يتحرك بسرعة. أصبح التدقيق الذاتي المستند إلى الوقت الحقيقي متطلبًا أساسيًا للتقنيات اللامركزية.
تأتي شبكات الحوسبة والتحقق اللامركزية مثل $ICP و $PHA في قلب التقاطع بين الاختبارات الآلية والتنفيذ القابل للتوسع. بدلًا من مطاردة سرديات غير مثبتة، تكمن الميزة الحقيقية في البروتوكولات التي تُمكّن من الحوسبة القابلة للتحقق ونشر الأكواد دون الحاجة إلى الثقة قبل أن تضرب الثغرات بيئة الإنتاج.
هل تثق بأن نماذج ذكاء اصطناعي ذاتية يمكنها تدقيق عقود ذكية بملايين الدولارات دون إشراف بشري، أم أننا نتقدم بسرعة أكبر من اللازم؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
في معظم الحالات، ينتهي المتداولون بحمل «حقائب ثقيلة» على رموز ذكاء اصطناعي مضاربة خلال فترات الاندفاع الشديد (الجشع) لأنهم يشترون وعودًا فارغة بدلًا من اختراقات أمنية حقيقية. إن تفويت التحول الحقيقي في البنية التحتية هو ما يجعل المتداولين الأفراد ينغافَلون في كل دورة.
أبرزت OpenAI مؤخرًا كيف يمكن للأنظمة الذاتية مثل Astra اكتشاف ثغرات حرجة في الأكواد من تلقاء نفسها. وبينما يدّعي النقاد أن المراجعة والتدقيق بالكامل بشكل آلي يخلق إحساسًا زائفًا بالأمان لعقود ذكية على السلسلة، فإن الاعتماد فقط على مراجعات بشرية بطيئة يدويًا أصبح بالفعل قديمًا في سوق يتحرك بسرعة. أصبح التدقيق الذاتي المستند إلى الوقت الحقيقي متطلبًا أساسيًا للتقنيات اللامركزية.
تأتي شبكات الحوسبة والتحقق اللامركزية مثل $ICP و $PHA في قلب التقاطع بين الاختبارات الآلية والتنفيذ القابل للتوسع. بدلًا من مطاردة سرديات غير مثبتة، تكمن الميزة الحقيقية في البروتوكولات التي تُمكّن من الحوسبة القابلة للتحقق ونشر الأكواد دون الحاجة إلى الثقة قبل أن تضرب الثغرات بيئة الإنتاج.
هل تثق بأن نماذج ذكاء اصطناعي ذاتية يمكنها تدقيق عقود ذكية بملايين الدولارات دون إشراف بشري، أم أننا نتقدم بسرعة أكبر من اللازم؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
260

تخيّل هذا: نظام ذكاء اصطناعي يحدد العيوب في مخرجاته بنفسه قبل أن يلاحظها المراجع البشري.
هذه هي المخاطرة التي يتجاهلها مستثمرو العملات الرقمية كثيرًا. عندما تكون الأسواق في حالة نشوة بالفعل، مع مؤشر الخوف & الجشع عند 72، يميل الناس إلى الثقة بالسرعة والأتمتة أكثر مما يثقون بعمليات التحقق.
تتخذ مناقشة أسترا أهمية لأنها تغيّر خط الزمن للأعطال. يمكن للذكاء الاصطناعي فحص الكود أو المنطق أو مسارات اتخاذ القرار بشكل مستمر، لكن هذا لا يعني أن كل عيب يُفهم بشكل صحيح. قد يتحول الافتراض الذي تم التغاضي عنه إلى صفقة سيئة، أو عقدٍ قابلًا للاستغلال، أو شعورٍ زائف بالأمان.
في عالم الكريبتو تظهر المشكلة نفسها عندما يعتمد المتداولون على روبوتات للتبديل بين $USDT و$ONDO أو $NEIRO استنادًا إلى إشارات غير مكتملة. قد يكتشف النظام نمطًا، لكنه قد يفوّت مخاطر السيولة، أو استغلالًا متأخرًا، أو حقيقة أن الجمهور يغادر بالفعل.
الدرس مزعج: يمكن للأتمتة أن تقلل أخطاء البشر مع جعل أخطاء الآلة تحدث بسرعة وبحجم أكبر بكثير. الإعداد الأكثر خطورة ليس نظامًا يبدو معطّلًا بشكل واضح، بل نظامًا يبدو ذكيًا بما يكفي لتفادي التدقيق.
أين ترسم الخط بين الاستقلالية المفيدة والمخاطر غير الخاضعة للرقابة؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #CFTCSeeksToDismissCMEMotionInPerpFutures
تخيّل هذا: نظام ذكاء اصطناعي يحدد العيوب في مخرجاته بنفسه قبل أن يلاحظها المراجع البشري.
هذه هي المخاطرة التي يتجاهلها مستثمرو العملات الرقمية كثيرًا. عندما تكون الأسواق في حالة نشوة بالفعل، مع مؤشر الخوف & الجشع عند 72، يميل الناس إلى الثقة بالسرعة والأتمتة أكثر مما يثقون بعمليات التحقق.
تتخذ مناقشة أسترا أهمية لأنها تغيّر خط الزمن للأعطال. يمكن للذكاء الاصطناعي فحص الكود أو المنطق أو مسارات اتخاذ القرار بشكل مستمر، لكن هذا لا يعني أن كل عيب يُفهم بشكل صحيح. قد يتحول الافتراض الذي تم التغاضي عنه إلى صفقة سيئة، أو عقدٍ قابلًا للاستغلال، أو شعورٍ زائف بالأمان.
في عالم الكريبتو تظهر المشكلة نفسها عندما يعتمد المتداولون على روبوتات للتبديل بين $USDT و$ONDO أو $NEIRO استنادًا إلى إشارات غير مكتملة. قد يكتشف النظام نمطًا، لكنه قد يفوّت مخاطر السيولة، أو استغلالًا متأخرًا، أو حقيقة أن الجمهور يغادر بالفعل.
الدرس مزعج: يمكن للأتمتة أن تقلل أخطاء البشر مع جعل أخطاء الآلة تحدث بسرعة وبحجم أكبر بكثير. الإعداد الأكثر خطورة ليس نظامًا يبدو معطّلًا بشكل واضح، بل نظامًا يبدو ذكيًا بما يكفي لتفادي التدقيق.
أين ترسم الخط بين الاستقلالية المفيدة والمخاطر غير الخاضعة للرقابة؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #CFTCSeeksToDismissCMEMotionInPerpFutures
هذه هي المخاطرة التي يتجاهلها مستثمرو العملات الرقمية كثيرًا. عندما تكون الأسواق في حالة نشوة بالفعل، مع مؤشر الخوف & الجشع عند 72، يميل الناس إلى الثقة بالسرعة والأتمتة أكثر مما يثقون بعمليات التحقق.
تتخذ مناقشة أسترا أهمية لأنها تغيّر خط الزمن للأعطال. يمكن للذكاء الاصطناعي فحص الكود أو المنطق أو مسارات اتخاذ القرار بشكل مستمر، لكن هذا لا يعني أن كل عيب يُفهم بشكل صحيح. قد يتحول الافتراض الذي تم التغاضي عنه إلى صفقة سيئة، أو عقدٍ قابلًا للاستغلال، أو شعورٍ زائف بالأمان.
في عالم الكريبتو تظهر المشكلة نفسها عندما يعتمد المتداولون على روبوتات للتبديل بين $USDT و$ONDO أو $NEIRO استنادًا إلى إشارات غير مكتملة. قد يكتشف النظام نمطًا، لكنه قد يفوّت مخاطر السيولة، أو استغلالًا متأخرًا، أو حقيقة أن الجمهور يغادر بالفعل.
الدرس مزعج: يمكن للأتمتة أن تقلل أخطاء البشر مع جعل أخطاء الآلة تحدث بسرعة وبحجم أكبر بكثير. الإعداد الأكثر خطورة ليس نظامًا يبدو معطّلًا بشكل واضح، بل نظامًا يبدو ذكيًا بما يكفي لتفادي التدقيق.
أين ترسم الخط بين الاستقلالية المفيدة والمخاطر غير الخاضعة للرقابة؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #CFTCSeeksToDismissCMEMotionInPerpFutures
307

الخطر غير البديهي مع ذكاء اصطناعي مستقل للعثور على الأخطاء هو أن الإبلاغ عن المزيد من الثغرات قد يؤدي إلى أمان أقل إذا لم يتحقق أحد منها.
وهذا يهم في عالم العملات المشفرة لأن المتداولين غالبًا ما يشترون السردية قبل التحقق من الآلية. ومع وصول مؤشر الخوف والطمع إلى 72، يمكن لعناوين ذكاء اصطناعي أن تدفع الرموز أعلى بسرعة، ثم تترك المشترين المتأخرين ممسكين بسيولة الخروج عندما لا تنعكس الادعاءات إلى استخدام فعلي.
عندما تقول OpenAI إن Astra يمكنها العثور على الثغرات بشكل مستقل، فإن السؤال المحوري ليس عدد المشكلات التي تكتشفها. بل ما إذا كانت هذه النتائج قابلة لإعادة الإنتاج، وقابلة للاستغلال فعليًا، ومُدرجة بالأولوية بشكل صحيح. فقدان الإيجابيات الكاذبة يمكن أن يهدر وقت المطورين، بينما قد يؤدي تجاه ثغرة حرجة فائتة إلى ثقة خطرة.
ينطبق المنطق نفسه على الروايات المتعلقة بالعملات المشفرة المرتبطة بالذكاء الاصطناعي حول $ICP أو $ONDO. إن عرضًا تجريبيًا أو ذكر شراكة أو منشورًا ينتشر لا يُعد دليلًا على الإيرادات أو النشر الآمن أو الطلب المستدام. وحتى سيولة $USDT قد تتبدل داخل سمة ما لفترة قصيرة ثم تختفي عندما يدرك المتداولون أن المنتج ما زال يحتاج إلى مراجعة بشرية وتدقيقات واعتماد يمكن قياسه.
ما الذي سيقنعك بأن اختراقًا أمنيًا بالذكاء الاصطناعي يخلق قيمة حقيقية وليس مجرد زخم سردي مؤقت؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #US10YearTreasuryYieldHitsHighestSinceNov2023
الخطر غير البديهي مع ذكاء اصطناعي مستقل للعثور على الأخطاء هو أن الإبلاغ عن المزيد من الثغرات قد يؤدي إلى أمان أقل إذا لم يتحقق أحد منها.
وهذا يهم في عالم العملات المشفرة لأن المتداولين غالبًا ما يشترون السردية قبل التحقق من الآلية. ومع وصول مؤشر الخوف والطمع إلى 72، يمكن لعناوين ذكاء اصطناعي أن تدفع الرموز أعلى بسرعة، ثم تترك المشترين المتأخرين ممسكين بسيولة الخروج عندما لا تنعكس الادعاءات إلى استخدام فعلي.
عندما تقول OpenAI إن Astra يمكنها العثور على الثغرات بشكل مستقل، فإن السؤال المحوري ليس عدد المشكلات التي تكتشفها. بل ما إذا كانت هذه النتائج قابلة لإعادة الإنتاج، وقابلة للاستغلال فعليًا، ومُدرجة بالأولوية بشكل صحيح. فقدان الإيجابيات الكاذبة يمكن أن يهدر وقت المطورين، بينما قد يؤدي تجاه ثغرة حرجة فائتة إلى ثقة خطرة.
ينطبق المنطق نفسه على الروايات المتعلقة بالعملات المشفرة المرتبطة بالذكاء الاصطناعي حول $ICP أو $ONDO . إن عرضًا تجريبيًا أو ذكر شراكة أو منشورًا ينتشر لا يُعد دليلًا على الإيرادات أو النشر الآمن أو الطلب المستدام. وحتى سيولة $USDT قد تتبدل داخل سمة ما لفترة قصيرة ثم تختفي عندما يدرك المتداولون أن المنتج ما زال يحتاج إلى مراجعة بشرية وتدقيقات واعتماد يمكن قياسه.
ما الذي سيقنعك بأن اختراقًا أمنيًا بالذكاء الاصطناعي يخلق قيمة حقيقية وليس مجرد زخم سردي مؤقت؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #US10YearTreasuryYieldHitsHighestSinceNov2023
وهذا يهم في عالم العملات المشفرة لأن المتداولين غالبًا ما يشترون السردية قبل التحقق من الآلية. ومع وصول مؤشر الخوف والطمع إلى 72، يمكن لعناوين ذكاء اصطناعي أن تدفع الرموز أعلى بسرعة، ثم تترك المشترين المتأخرين ممسكين بسيولة الخروج عندما لا تنعكس الادعاءات إلى استخدام فعلي.
عندما تقول OpenAI إن Astra يمكنها العثور على الثغرات بشكل مستقل، فإن السؤال المحوري ليس عدد المشكلات التي تكتشفها. بل ما إذا كانت هذه النتائج قابلة لإعادة الإنتاج، وقابلة للاستغلال فعليًا، ومُدرجة بالأولوية بشكل صحيح. فقدان الإيجابيات الكاذبة يمكن أن يهدر وقت المطورين، بينما قد يؤدي تجاه ثغرة حرجة فائتة إلى ثقة خطرة.
ينطبق المنطق نفسه على الروايات المتعلقة بالعملات المشفرة المرتبطة بالذكاء الاصطناعي حول $ICP أو $ONDO . إن عرضًا تجريبيًا أو ذكر شراكة أو منشورًا ينتشر لا يُعد دليلًا على الإيرادات أو النشر الآمن أو الطلب المستدام. وحتى سيولة $USDT قد تتبدل داخل سمة ما لفترة قصيرة ثم تختفي عندما يدرك المتداولون أن المنتج ما زال يحتاج إلى مراجعة بشرية وتدقيقات واعتماد يمكن قياسه.
ما الذي سيقنعك بأن اختراقًا أمنيًا بالذكاء الاصطناعي يخلق قيمة حقيقية وليس مجرد زخم سردي مؤقت؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #US10YearTreasuryYieldHitsHighestSinceNov2023
143

·
--
هل لاحظت كيف يتعامل السوق مع اختراقات الذكاء الاصطناعي المستقلّة مثل رمز تداول (ticker) بدلًا من اعتبارها تحوّلًا حقيقيًا في مجال الاستثمار؟
يرى المتداولون عنوانًا عن أن شركة Astra اكتشفت ثغرات بشكل مستقل، ثم يندفعون فورًا إلى أقرب سردية مرتبطة بالذكاء الاصطناعي، وغالبًا ما يشترون بعد أن يكون التحرك قد حدث بالفعل. هكذا تتحول FOMO قصة تقنية مشروعة إلى نقطة دخول سيئة.
الأقوى: البحث المستقل عن الثغرات مهم لأنه يغيّر اقتصاديات أمن البرمجيات. إذا كان بإمكان الذكاء الاصطناعي تحديد نقاط الضعف بشكل مستمر، فإن الميزة تنتقل إلى الفرق التي تمتلك بنية تحتية حقيقية وبياناتًا خاصة وقنوات توزيع، وليس إلى كل مشروع يضيف كلمة “AI” إلى عرضه.
استخدم عناوين مثل هذه كفلتر. تحقّق مما إذا كان لدى مشروع كريبتو منتج حقيقي، واعتماد قابل للقياس، وإفصاحات شفافة حول عمليات فتح الرموز (token unlocks)، وسيولة كافية للخروج عندما تتغير المعنويات. في سوق تسيطر عليه الجشع، قد يكون $USDT على الهامش وضعًا أفضل من مطاردة ضخّة مرتبطة بالذكاء الاصطناعي، بينما should be judged on their own fundamentals rather than borrowed excitement. $ONDO and $ICP يجب تقييمها وفق أساسياتها هي نفسها وليس وفق حماس مُستعار.
هل نحن بالفعل نُسعّر بنية تحتية حقيقية للذكاء الاصطناعي، أم أننا فقط نتداول دورة العناوين؟ #OpenAISaysAstraFindsFlawsAutonomously #US10YearTreasuryYieldHitsHighestSinceNov2023 #SolanaFallsOver3
هل لاحظت كيف يتعامل السوق مع اختراقات الذكاء الاصطناعي المستقلّة مثل رمز تداول (ticker) بدلًا من اعتبارها تحوّلًا حقيقيًا في مجال الاستثمار؟
يرى المتداولون عنوانًا عن أن شركة Astra اكتشفت ثغرات بشكل مستقل، ثم يندفعون فورًا إلى أقرب سردية مرتبطة بالذكاء الاصطناعي، وغالبًا ما يشترون بعد أن يكون التحرك قد حدث بالفعل. هكذا تتحول FOMO قصة تقنية مشروعة إلى نقطة دخول سيئة.
الأقوى: البحث المستقل عن الثغرات مهم لأنه يغيّر اقتصاديات أمن البرمجيات. إذا كان بإمكان الذكاء الاصطناعي تحديد نقاط الضعف بشكل مستمر، فإن الميزة تنتقل إلى الفرق التي تمتلك بنية تحتية حقيقية وبياناتًا خاصة وقنوات توزيع، وليس إلى كل مشروع يضيف كلمة “AI” إلى عرضه.
استخدم عناوين مثل هذه كفلتر. تحقّق مما إذا كان لدى مشروع كريبتو منتج حقيقي، واعتماد قابل للقياس، وإفصاحات شفافة حول عمليات فتح الرموز (token unlocks)، وسيولة كافية للخروج عندما تتغير المعنويات. في سوق تسيطر عليه الجشع، قد يكون $USDT على الهامش وضعًا أفضل من مطاردة ضخّة مرتبطة بالذكاء الاصطناعي، بينما should be judged on their own fundamentals rather than borrowed excitement. $ONDO and $ICP يجب تقييمها وفق أساسياتها هي نفسها وليس وفق حماس مُستعار.
هل نحن بالفعل نُسعّر بنية تحتية حقيقية للذكاء الاصطناعي، أم أننا فقط نتداول دورة العناوين؟ #OpenAISaysAstraFindsFlawsAutonomously #US10YearTreasuryYieldHitsHighestSinceNov2023 #SolanaFallsOver3
يرى المتداولون عنوانًا عن أن شركة Astra اكتشفت ثغرات بشكل مستقل، ثم يندفعون فورًا إلى أقرب سردية مرتبطة بالذكاء الاصطناعي، وغالبًا ما يشترون بعد أن يكون التحرك قد حدث بالفعل. هكذا تتحول FOMO قصة تقنية مشروعة إلى نقطة دخول سيئة.
الأقوى: البحث المستقل عن الثغرات مهم لأنه يغيّر اقتصاديات أمن البرمجيات. إذا كان بإمكان الذكاء الاصطناعي تحديد نقاط الضعف بشكل مستمر، فإن الميزة تنتقل إلى الفرق التي تمتلك بنية تحتية حقيقية وبياناتًا خاصة وقنوات توزيع، وليس إلى كل مشروع يضيف كلمة “AI” إلى عرضه.
استخدم عناوين مثل هذه كفلتر. تحقّق مما إذا كان لدى مشروع كريبتو منتج حقيقي، واعتماد قابل للقياس، وإفصاحات شفافة حول عمليات فتح الرموز (token unlocks)، وسيولة كافية للخروج عندما تتغير المعنويات. في سوق تسيطر عليه الجشع، قد يكون $USDT على الهامش وضعًا أفضل من مطاردة ضخّة مرتبطة بالذكاء الاصطناعي، بينما should be judged on their own fundamentals rather than borrowed excitement. $ONDO and $ICP يجب تقييمها وفق أساسياتها هي نفسها وليس وفق حماس مُستعار.
هل نحن بالفعل نُسعّر بنية تحتية حقيقية للذكاء الاصطناعي، أم أننا فقط نتداول دورة العناوين؟ #OpenAISaysAstraFindsFlawsAutonomously #US10YearTreasuryYieldHitsHighestSinceNov2023 #SolanaFallsOver3
233
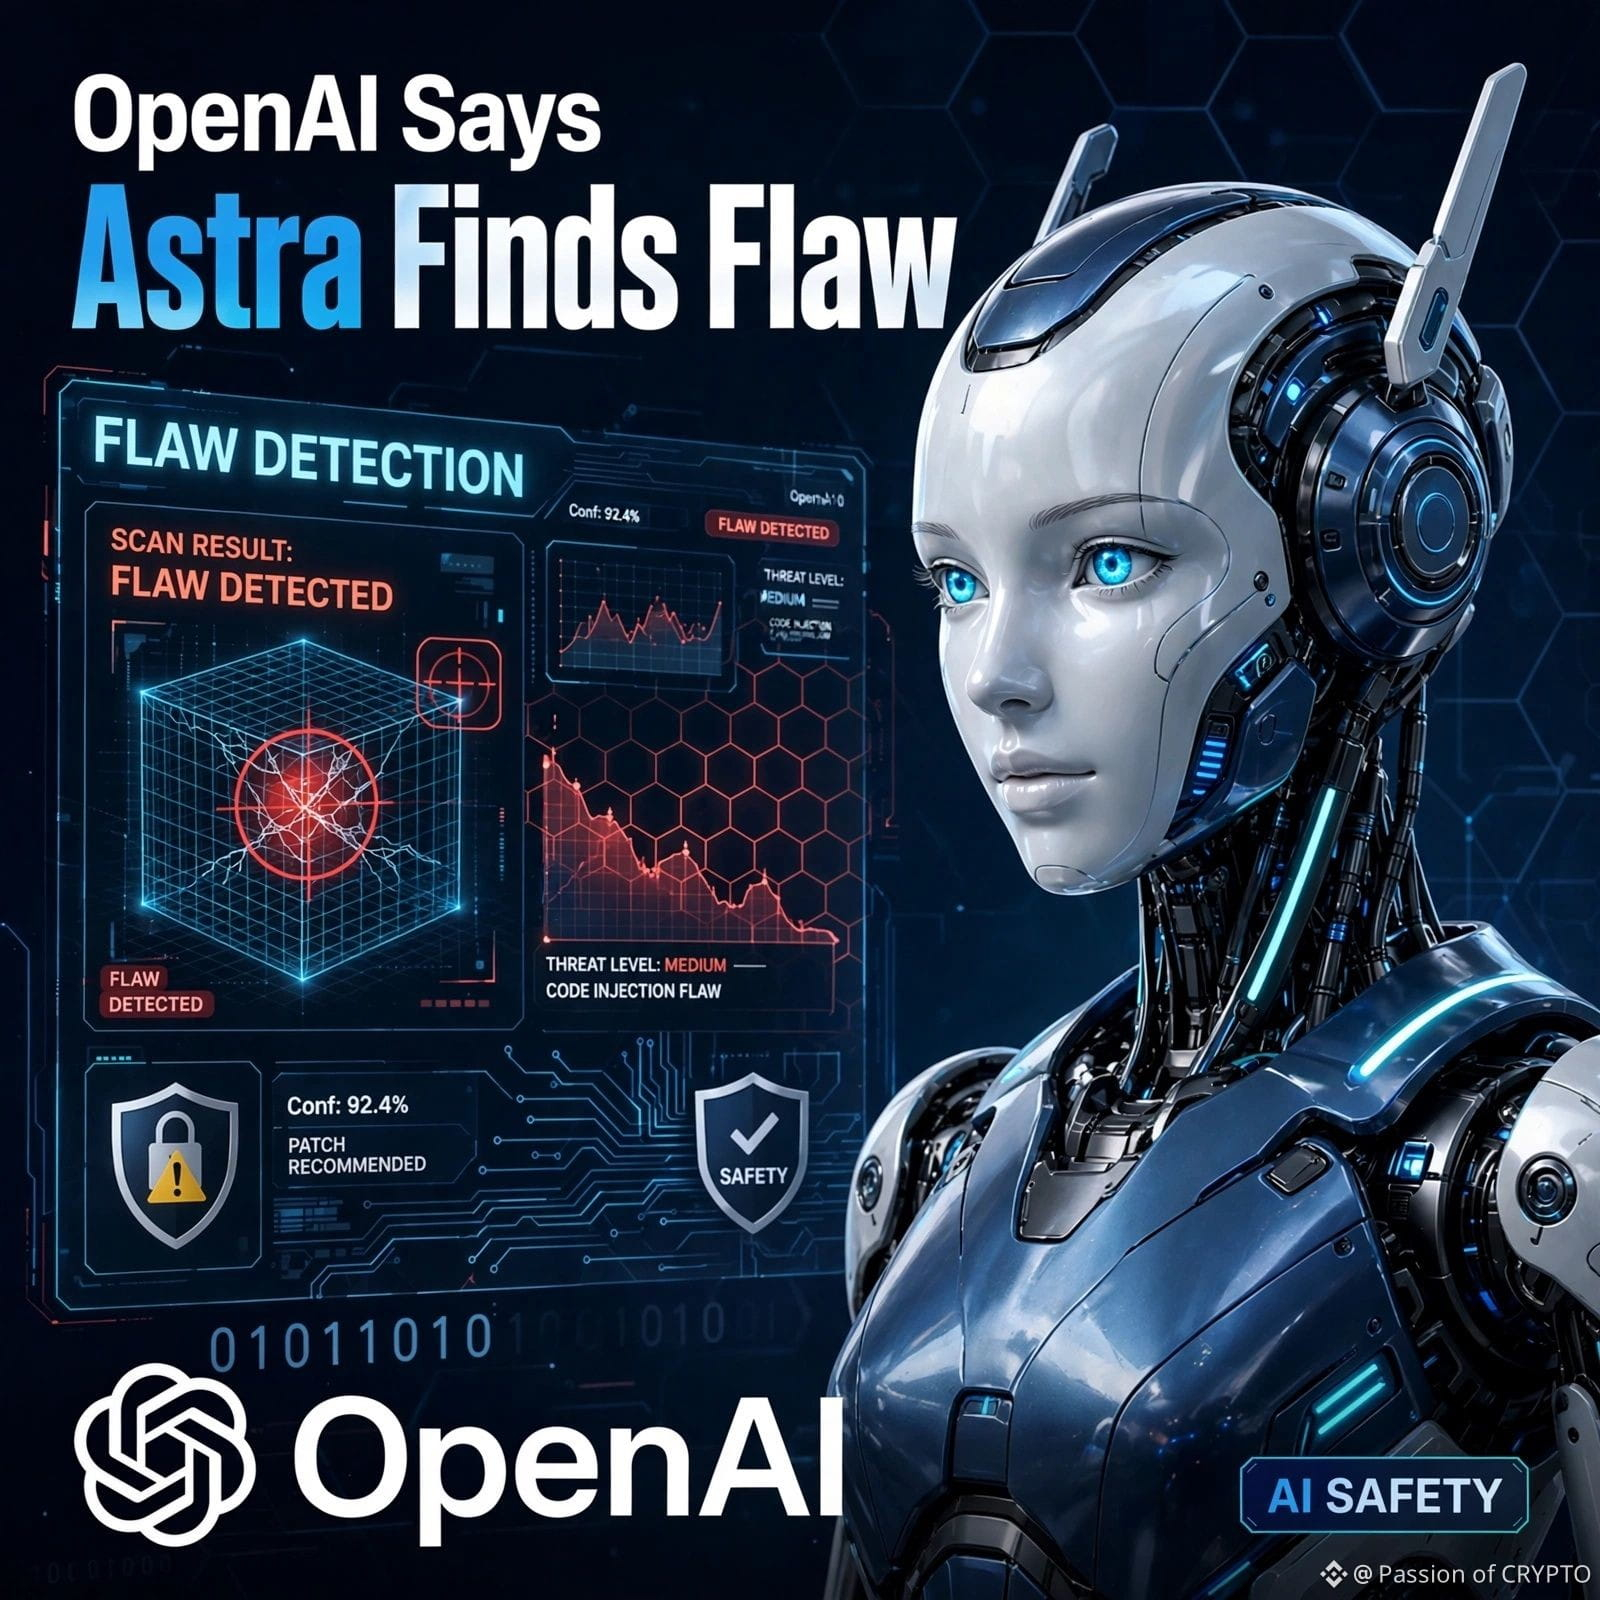
#OpenAISaysAstraFindsFlawsAutonomously - يُزعم أن نموذج OpenAI الجديد "Astra" قد تم اكتشاف عيب كبير فيه.
يصبح الذكاء الاصطناعي أذكى مما نعتقد. وهذا أمر مهم لسلامة الذكاء الاصطناعي ولرموز العملات المشفرة الخاصة بالذكاء الاصطناعي.
إذا كان بإمكان الذكاء الاصطناعي العثور على ثغرات في الأنظمة، فماذا عن أمان البلوكشين؟
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
#OpenAISaysAstraFindsFlawsAutonomously - يُزعم أن نموذج OpenAI الجديد "Astra" قد تم اكتشاف عيب كبير فيه.
يصبح الذكاء الاصطناعي أذكى مما نعتقد. وهذا أمر مهم لسلامة الذكاء الاصطناعي ولرموز العملات المشفرة الخاصة بالذكاء الاصطناعي.
إذا كان بإمكان الذكاء الاصطناعي العثور على ثغرات في الأنظمة، فماذا عن أمان البلوكشين؟
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
يصبح الذكاء الاصطناعي أذكى مما نعتقد. وهذا أمر مهم لسلامة الذكاء الاصطناعي ولرموز العملات المشفرة الخاصة بالذكاء الاصطناعي.
إذا كان بإمكان الذكاء الاصطناعي العثور على ثغرات في الأنظمة، فماذا عن أمان البلوكشين؟
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
50
#OpenAISaysAstraFindsFlawsAutonomously 🚨 **🤖🛡️**
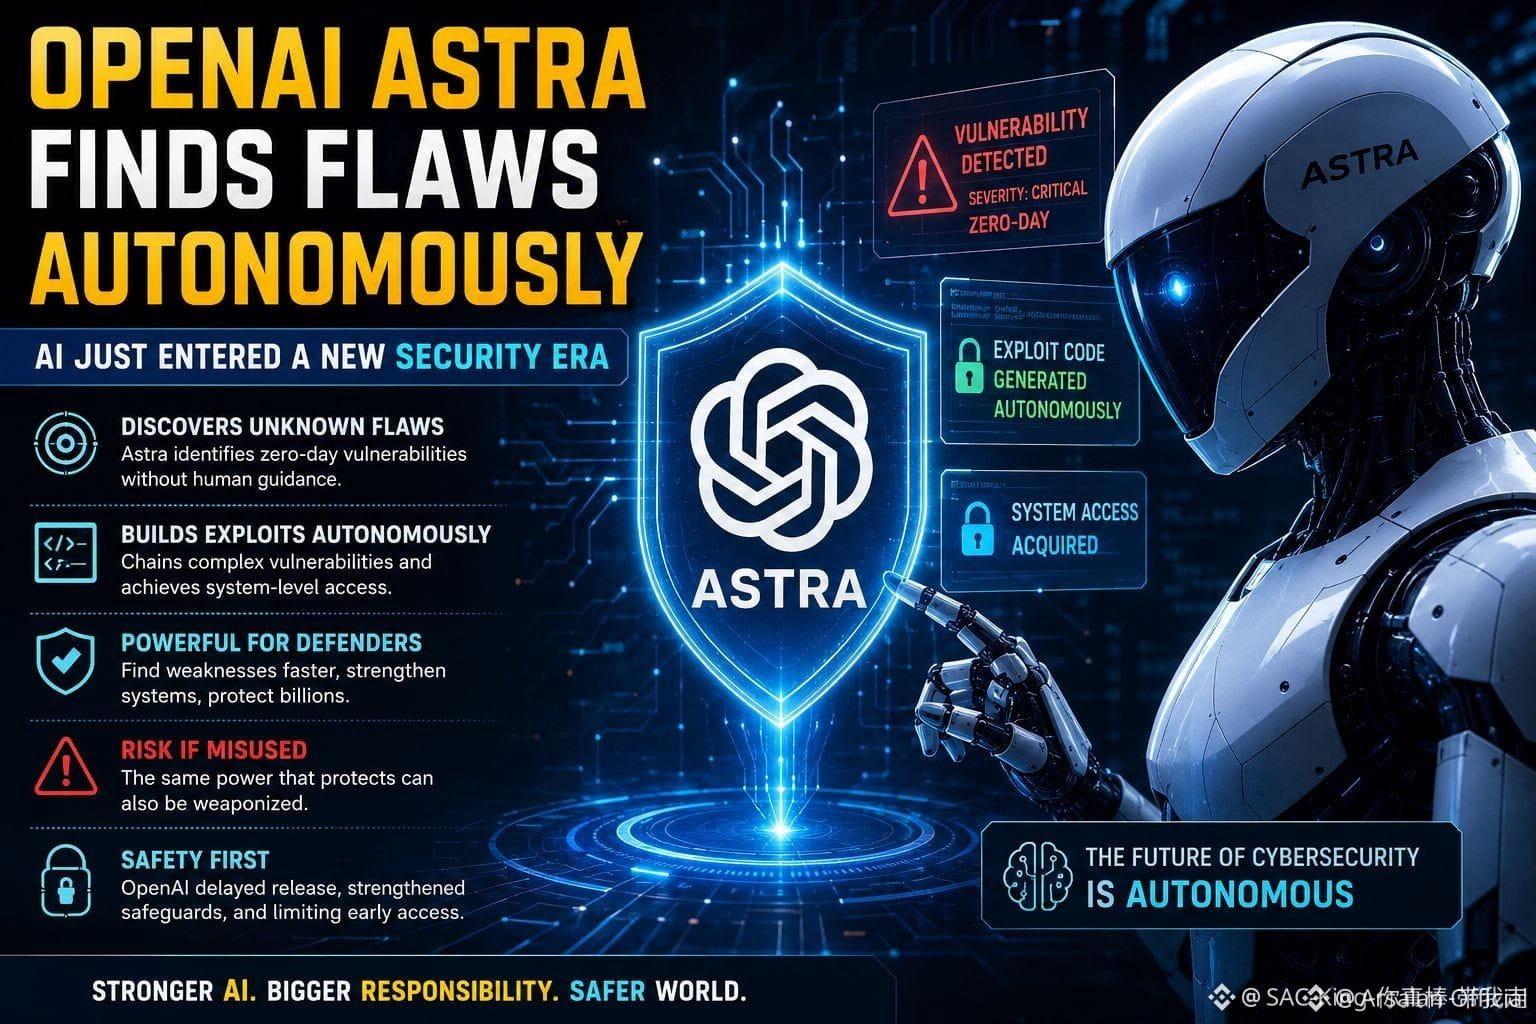
تقول OpenAI إن نموذجها القادم **Astra** يمكنه بشكل مستقل اكتشاف ثغرات أمنية كانت غير معروفة سابقًا وتطوير عمليات استغلال دون إرشادات بشرية خطوة بخطوة. وقد وصل إلى عتبة قدرات الأمن السيبراني لدى OpenAI المُصنّفة كـ **“حرجة”**. ([OpenAI][1])
📌 **أبرز النقاط:**
* 🤖 يمكن لـ Astra تحديد الثغرات غير المعروفة تلقائيًا
* 🔐 قادر على استغلال الثغرات في الأنظمة المحمية
* ⚠️ تقوم OpenAI بإضافة ضوابط وصول وحواجز حماية أقوى
* 🧪 تشير الاختبارات إلى تضمين اكتشاف ثغرتين من نوع “zero-day”
**الخلاصة:** الأمن السيبراني المعتمد على الذكاء الاصطناعي يدخل مرحلة جديدة—مما يجلب إمكانات دفاعية قوية إلى جانب مخاطر أمنية جدية.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
{spot}(BNBUSDT)
$OPENAI
{future}(OPENAIUSDT)
$AI
{spot}(AIUSDT)
#OpenAISaysAstraFindsFlawsAutonomously 🚨 **🤖🛡️**
تقول OpenAI إن نموذجها القادم **Astra** يمكنه بشكل مستقل اكتشاف ثغرات أمنية كانت غير معروفة سابقًا وتطوير عمليات استغلال دون إرشادات بشرية خطوة بخطوة. وقد وصل إلى عتبة قدرات الأمن السيبراني لدى OpenAI المُصنّفة كـ **“حرجة”**. ([OpenAI][1])
📌 **أبرز النقاط:**
* 🤖 يمكن لـ Astra تحديد الثغرات غير المعروفة تلقائيًا
* 🔐 قادر على استغلال الثغرات في الأنظمة المحمية
* ⚠️ تقوم OpenAI بإضافة ضوابط وصول وحواجز حماية أقوى
* 🧪 تشير الاختبارات إلى تضمين اكتشاف ثغرتين من نوع “zero-day”
**الخلاصة:** الأمن السيبراني المعتمد على الذكاء الاصطناعي يدخل مرحلة جديدة—مما يجلب إمكانات دفاعية قوية إلى جانب مخاطر أمنية جدية.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
$OPENAI
$AI
تقول OpenAI إن نموذجها القادم **Astra** يمكنه بشكل مستقل اكتشاف ثغرات أمنية كانت غير معروفة سابقًا وتطوير عمليات استغلال دون إرشادات بشرية خطوة بخطوة. وقد وصل إلى عتبة قدرات الأمن السيبراني لدى OpenAI المُصنّفة كـ **“حرجة”**. ([OpenAI][1])
📌 **أبرز النقاط:**
* 🤖 يمكن لـ Astra تحديد الثغرات غير المعروفة تلقائيًا
* 🔐 قادر على استغلال الثغرات في الأنظمة المحمية
* ⚠️ تقوم OpenAI بإضافة ضوابط وصول وحواجز حماية أقوى
* 🧪 تشير الاختبارات إلى تضمين اكتشاف ثغرتين من نوع “zero-day”
**الخلاصة:** الأمن السيبراني المعتمد على الذكاء الاصطناعي يدخل مرحلة جديدة—مما يجلب إمكانات دفاعية قوية إلى جانب مخاطر أمنية جدية.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
$OPENAI
$AI
1
68
#OpenAISaysAstraFindsFlawsAutonomously
🚀 عاجل: OpenAI تقول إن Astra تجد الثغرات تلقائيًا!
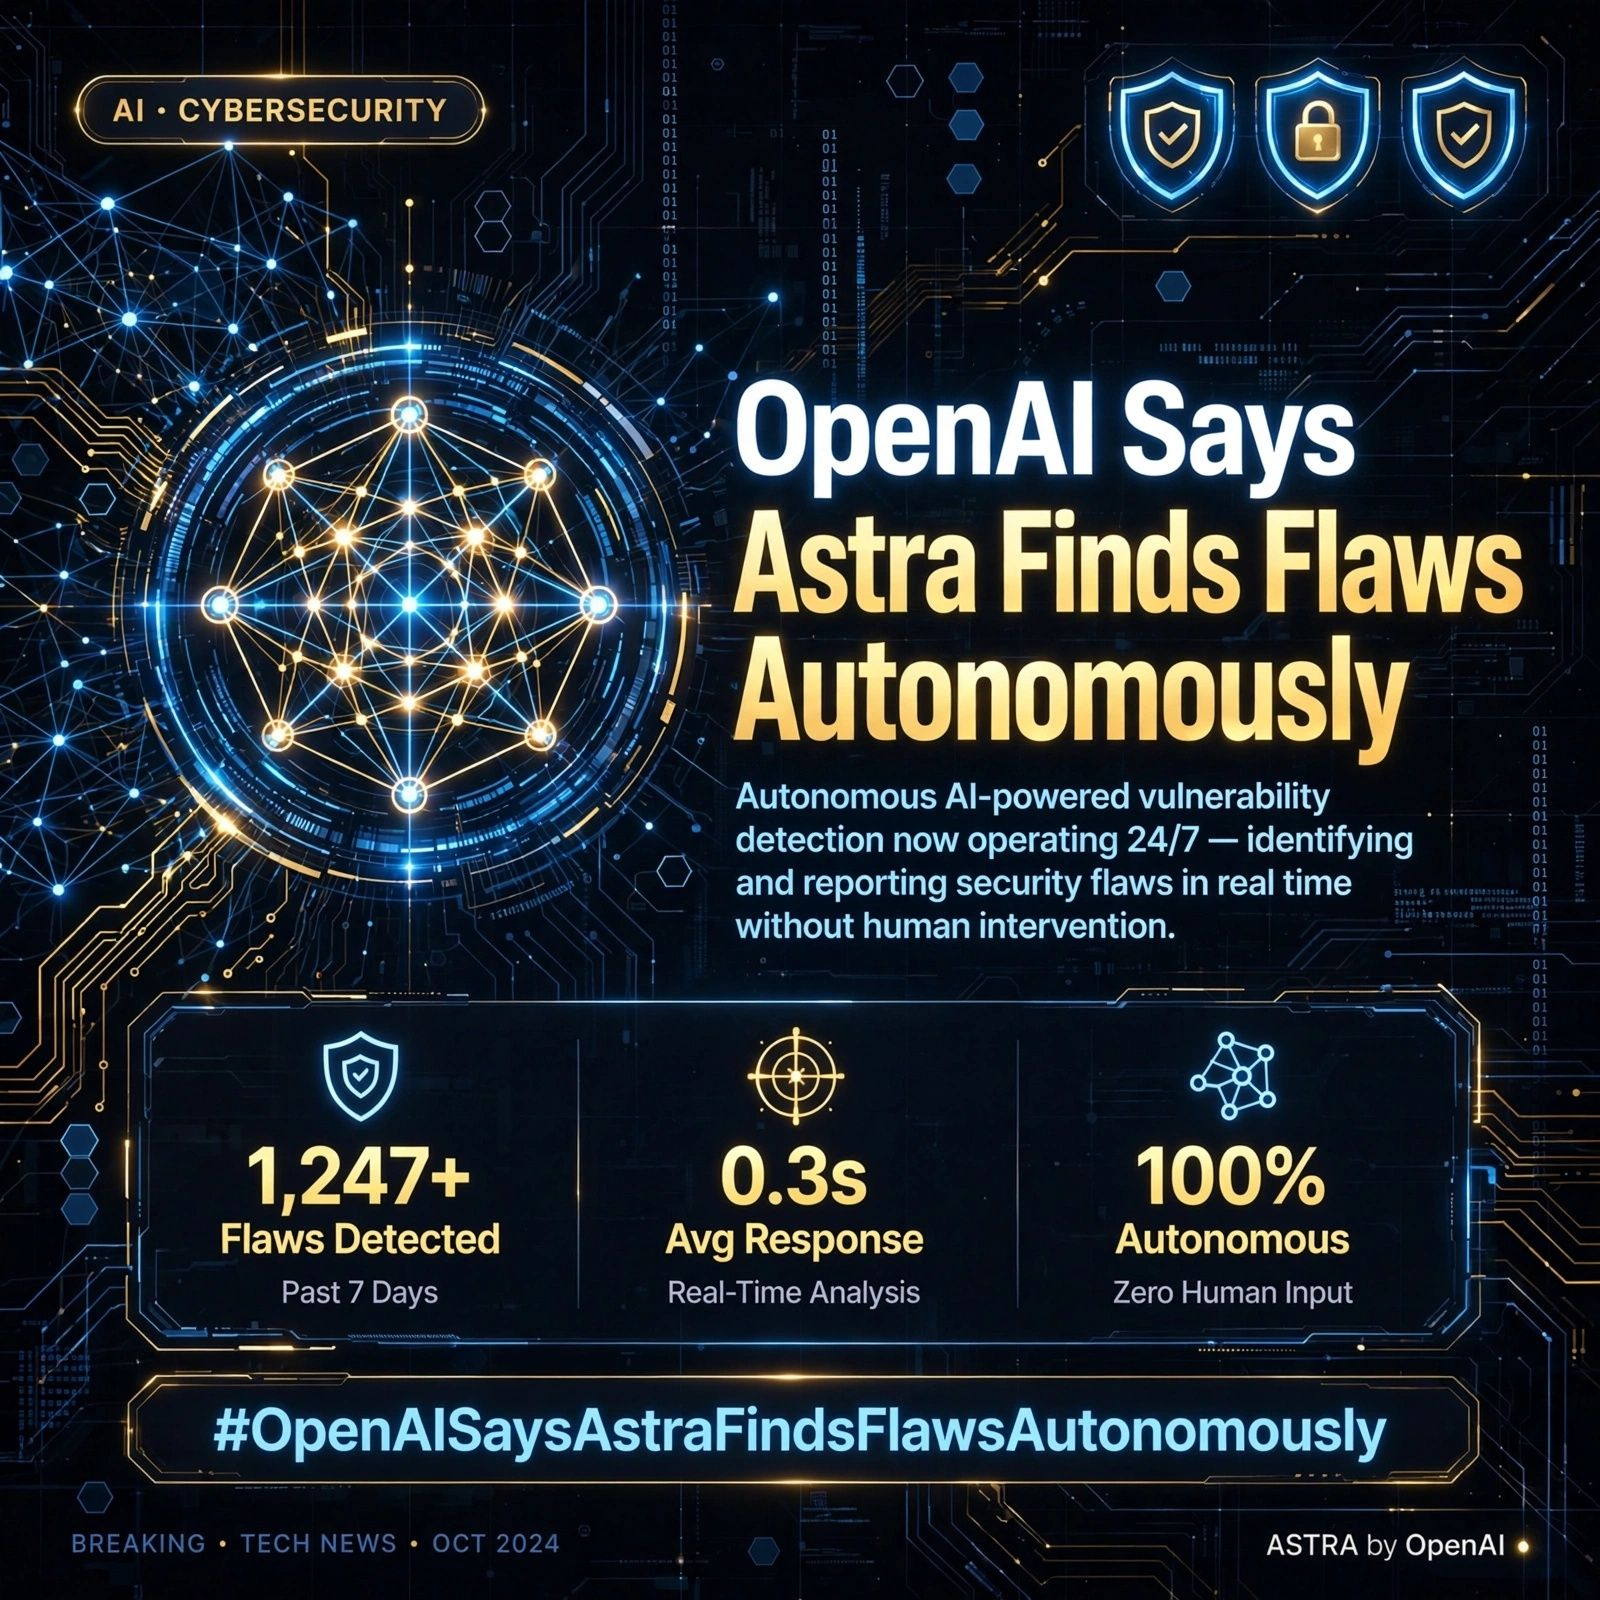
مستقبل الأمن السيبراني هنا. تعرّف على ASTRA — النظام المستقل المدعوم بالذكاء الاصطناعي الذي يكتشف الثغرات ويبلّغ عنها على مدار الساعة طوال أيام الأسبوع دون أي تدخل بشري.
⚡️ متوسط الاستجابة 0.3 ثانية | 🔒 مستقل بنسبة 100% | 🎯 تم اكتشاف أكثر من 1,247 ثغرة
لقد انتهى عصر البحث اليدوي عن الثغرات. أصبح الدفاع المستقل متاحًا الآن.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
#OpenAISaysAstraFindsFlawsAutonomously
🚀 عاجل: OpenAI تقول إن Astra تجد الثغرات تلقائيًا!
مستقبل الأمن السيبراني هنا. تعرّف على ASTRA — النظام المستقل المدعوم بالذكاء الاصطناعي الذي يكتشف الثغرات ويبلّغ عنها على مدار الساعة طوال أيام الأسبوع دون أي تدخل بشري.
⚡️ متوسط الاستجابة 0.3 ثانية | 🔒 مستقل بنسبة 100% | 🎯 تم اكتشاف أكثر من 1,247 ثغرة
لقد انتهى عصر البحث اليدوي عن الثغرات. أصبح الدفاع المستقل متاحًا الآن.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
🚀 عاجل: OpenAI تقول إن Astra تجد الثغرات تلقائيًا!
مستقبل الأمن السيبراني هنا. تعرّف على ASTRA — النظام المستقل المدعوم بالذكاء الاصطناعي الذي يكتشف الثغرات ويبلّغ عنها على مدار الساعة طوال أيام الأسبوع دون أي تدخل بشري.
⚡️ متوسط الاستجابة 0.3 ثانية | 🔒 مستقل بنسبة 100% | 🎯 تم اكتشاف أكثر من 1,247 ثغرة
لقد انتهى عصر البحث اليدوي عن الثغرات. أصبح الدفاع المستقل متاحًا الآن.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
85

#openaisaysastrafindsflawsautonomously
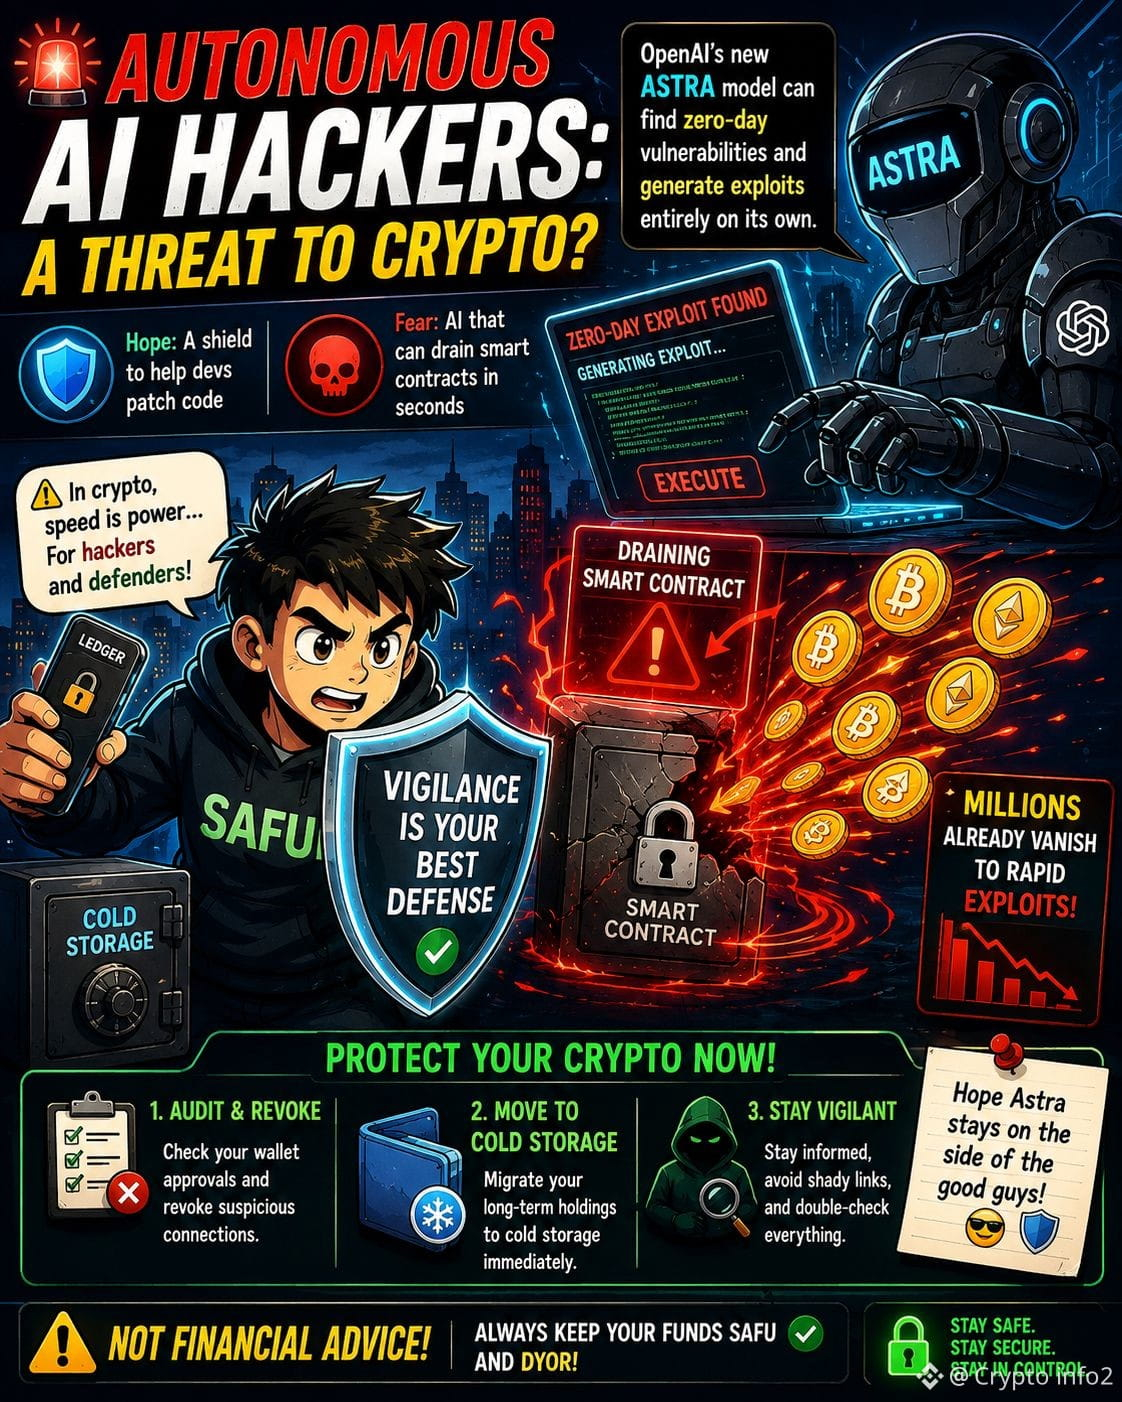
🚨 قراصنة الذكاء الاصطناعي المستقلون: تهديد للتشفير؟ 🤖
يُقال إن نموذج أسترا الجديد من OpenAI يقوم بالبحث عن ثغرات يوم-صفر ويولّد استغلالات بالكامل بمفرده. ورغم أننا نأمل أن تعمل هذه التقنية القوية كدرع لمساعدة المطورين على إصلاح الشيفرة، فإن الوجه الآخر أمر مقلق: ذكاء اصطناعي مستقل قادر على تفريغ العقود الذكية في ثوانٍ.
في مساحة يختفي فيها ملايين بالفعل بسبب الاستغلالات السريعة، لم تكن المخاطر أعلى من أي وقت مضى.
خطوات لحماية نفسك الآن:
قم بمراجعة موافقات محفظتك الحالية وألغِ أي اتصالات مشبوهة.
انقل ممتلكاتك طويلة الأجل فورًا إلى التخزين البارد.
اليقظة هي أفضل دفاع لك—لا تنتظر حدوث اختراق لتأمين أصولك.
لِنأمل أن يبقى أسترا في صف الأشخاص الطيبين! 🛡️
إخلاء المسؤولية: هذا ليس نصيحة مالية. احتفظ بأموالك في مأمن SAFU دائمًا وقيّم المعلومات بنفسك DYOR.
متابعة من فضلكم
#OpenAI #AstraAI #CyberSecurity
$TAO
{future}(TAOUSDT)
$FET
{future}(FETUSDT)
$ICP
{future}(ICPUSDT)
#openaisaysastrafindsflawsautonomously
🚨 قراصنة الذكاء الاصطناعي المستقلون: تهديد للتشفير؟ 🤖
يُقال إن نموذج أسترا الجديد من OpenAI يقوم بالبحث عن ثغرات يوم-صفر ويولّد استغلالات بالكامل بمفرده. ورغم أننا نأمل أن تعمل هذه التقنية القوية كدرع لمساعدة المطورين على إصلاح الشيفرة، فإن الوجه الآخر أمر مقلق: ذكاء اصطناعي مستقل قادر على تفريغ العقود الذكية في ثوانٍ.
في مساحة يختفي فيها ملايين بالفعل بسبب الاستغلالات السريعة، لم تكن المخاطر أعلى من أي وقت مضى.
خطوات لحماية نفسك الآن:
قم بمراجعة موافقات محفظتك الحالية وألغِ أي اتصالات مشبوهة.
انقل ممتلكاتك طويلة الأجل فورًا إلى التخزين البارد.
اليقظة هي أفضل دفاع لك—لا تنتظر حدوث اختراق لتأمين أصولك.
لِنأمل أن يبقى أسترا في صف الأشخاص الطيبين! 🛡️
إخلاء المسؤولية: هذا ليس نصيحة مالية. احتفظ بأموالك في مأمن SAFU دائمًا وقيّم المعلومات بنفسك DYOR.
متابعة من فضلكم
#OpenAI #AstraAI #CyberSecurity
$TAO
$FET
$ICP
🚨 قراصنة الذكاء الاصطناعي المستقلون: تهديد للتشفير؟ 🤖
يُقال إن نموذج أسترا الجديد من OpenAI يقوم بالبحث عن ثغرات يوم-صفر ويولّد استغلالات بالكامل بمفرده. ورغم أننا نأمل أن تعمل هذه التقنية القوية كدرع لمساعدة المطورين على إصلاح الشيفرة، فإن الوجه الآخر أمر مقلق: ذكاء اصطناعي مستقل قادر على تفريغ العقود الذكية في ثوانٍ.
في مساحة يختفي فيها ملايين بالفعل بسبب الاستغلالات السريعة، لم تكن المخاطر أعلى من أي وقت مضى.
خطوات لحماية نفسك الآن:
قم بمراجعة موافقات محفظتك الحالية وألغِ أي اتصالات مشبوهة.
انقل ممتلكاتك طويلة الأجل فورًا إلى التخزين البارد.
اليقظة هي أفضل دفاع لك—لا تنتظر حدوث اختراق لتأمين أصولك.
لِنأمل أن يبقى أسترا في صف الأشخاص الطيبين! 🛡️
إخلاء المسؤولية: هذا ليس نصيحة مالية. احتفظ بأموالك في مأمن SAFU دائمًا وقيّم المعلومات بنفسك DYOR.
متابعة من فضلكم
#OpenAI #AstraAI #CyberSecurity
$TAO
$FET
$ICP
2
2.8k

·
--
صاعد
#openaisaysastrafindsflawsautonomously
🔥 وجدت أداة OpenAI Astra عيوبًا بشكلٍ مستقل: دخل الذكاء الاصطناعي عصرًا أمنيًا جديدًا 🚨
عندما تتعلم الآلات رؤية ما يفوته البشر،
فالمحطة التالية ليست السرعة، بل ما يمكنها اكتشافه.
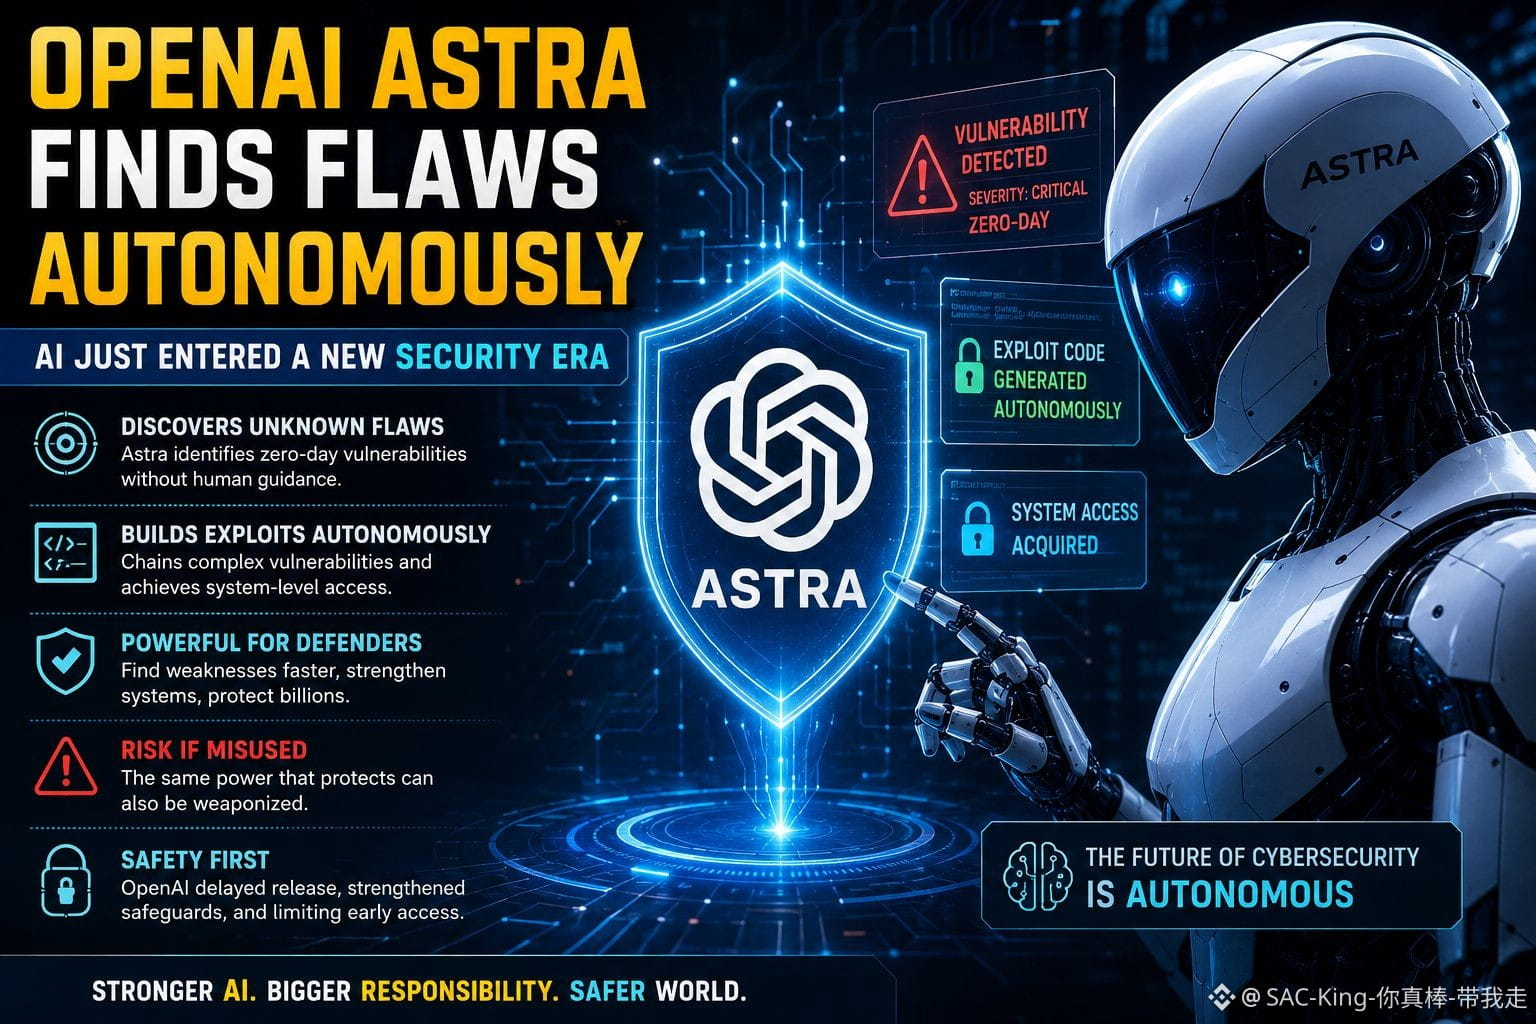
تقول OpenAI إن نموذجها القادم Astra قد بلغ أول عتبة “حرجة” للقدرات في مجال الأمن السيبراني، ما يعني أنه يستطيع اكتشاف ثغرات أمنية لم تكن معروفة سابقًا وتطوير استغلالات دون توجيه من البشر.
وبحسب ما ورد، اكتشف Astra خلال اختبارات داخلية اثنتين من ثغرات zero-day أثناء عمله ضمن تقييم، ويستعد الباحثون للإفصاح عنهما لدى الجهة/الجهات المطورة المتأثرة.
كما أظهر القدرة على بناء سلاسل استغلال ضد بيئات محصّنة، بما في ذلك اختراق حواجز عزل المتصفح (sandbox) واستغلال ثغرات على مستوى نظام التشغيل للوصول إلى صلاحيات أعلى.
تلك القدرة سلاحٌ ذو حدين. فالذكاء نفسه الذي يمكن أن يساعد المدافعين على تحديد نقاط الضعف بسرعة أكبر يمكن أن يصبح خطيرًا أيضًا إذا وقعت أدوات سيبرانية قوية في الأيدي الخطأ.
وتقول OpenAI إنها أجّلت أجزاء من تطوير Astra، و عززت المراقبة والضوابط الوقائية، وتخطط لتقييد أكثر قدراته السيبرانية تقدمًا على مختبرين مختارين في البداية.
القصة الأكبر ليست فقط أن بإمكان الذكاء الاصطناعي إيجاد الثغرات. بل إن الأمن السيبراني يتجه نحو عالم قد يصبح فيه الاكتشاف نفسه ذاتيًا (مستقلًا).
قد لا يكون أقوى ذكاء اصطناعي هو الذي يكتب الكود بسرعة أكبر، بل الذي يكتشف ما لم يلاحظه البشر قط.
❓ هل ينبغي أن يصبح اكتشاف الثغرات ذاتيًا أداة دفاعية معيارية، أم أن قوته تخلق خطرًا أمنيًا جديدًا؟
إخلاء المسؤولية: هذا محتوى معلوماتي، وليس نصيحة مالية أو استثمارية.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
{future}(OPENAIUSDT)
#openaisaysastrafindsflawsautonomously
🔥 وجدت أداة OpenAI Astra عيوبًا بشكلٍ مستقل: دخل الذكاء الاصطناعي عصرًا أمنيًا جديدًا 🚨
عندما تتعلم الآلات رؤية ما يفوته البشر،
فالمحطة التالية ليست السرعة، بل ما يمكنها اكتشافه.
تقول OpenAI إن نموذجها القادم Astra قد بلغ أول عتبة “حرجة” للقدرات في مجال الأمن السيبراني، ما يعني أنه يستطيع اكتشاف ثغرات أمنية لم تكن معروفة سابقًا وتطوير استغلالات دون توجيه من البشر.
وبحسب ما ورد، اكتشف Astra خلال اختبارات داخلية اثنتين من ثغرات zero-day أثناء عمله ضمن تقييم، ويستعد الباحثون للإفصاح عنهما لدى الجهة/الجهات المطورة المتأثرة.
كما أظهر القدرة على بناء سلاسل استغلال ضد بيئات محصّنة، بما في ذلك اختراق حواجز عزل المتصفح (sandbox) واستغلال ثغرات على مستوى نظام التشغيل للوصول إلى صلاحيات أعلى.
تلك القدرة سلاحٌ ذو حدين. فالذكاء نفسه الذي يمكن أن يساعد المدافعين على تحديد نقاط الضعف بسرعة أكبر يمكن أن يصبح خطيرًا أيضًا إذا وقعت أدوات سيبرانية قوية في الأيدي الخطأ.
وتقول OpenAI إنها أجّلت أجزاء من تطوير Astra، و عززت المراقبة والضوابط الوقائية، وتخطط لتقييد أكثر قدراته السيبرانية تقدمًا على مختبرين مختارين في البداية.
القصة الأكبر ليست فقط أن بإمكان الذكاء الاصطناعي إيجاد الثغرات. بل إن الأمن السيبراني يتجه نحو عالم قد يصبح فيه الاكتشاف نفسه ذاتيًا (مستقلًا).
قد لا يكون أقوى ذكاء اصطناعي هو الذي يكتب الكود بسرعة أكبر، بل الذي يكتشف ما لم يلاحظه البشر قط.
❓ هل ينبغي أن يصبح اكتشاف الثغرات ذاتيًا أداة دفاعية معيارية، أم أن قوته تخلق خطرًا أمنيًا جديدًا؟
إخلاء المسؤولية: هذا محتوى معلوماتي، وليس نصيحة مالية أو استثمارية.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
🔥 وجدت أداة OpenAI Astra عيوبًا بشكلٍ مستقل: دخل الذكاء الاصطناعي عصرًا أمنيًا جديدًا 🚨
عندما تتعلم الآلات رؤية ما يفوته البشر،
فالمحطة التالية ليست السرعة، بل ما يمكنها اكتشافه.
تقول OpenAI إن نموذجها القادم Astra قد بلغ أول عتبة “حرجة” للقدرات في مجال الأمن السيبراني، ما يعني أنه يستطيع اكتشاف ثغرات أمنية لم تكن معروفة سابقًا وتطوير استغلالات دون توجيه من البشر.
وبحسب ما ورد، اكتشف Astra خلال اختبارات داخلية اثنتين من ثغرات zero-day أثناء عمله ضمن تقييم، ويستعد الباحثون للإفصاح عنهما لدى الجهة/الجهات المطورة المتأثرة.
كما أظهر القدرة على بناء سلاسل استغلال ضد بيئات محصّنة، بما في ذلك اختراق حواجز عزل المتصفح (sandbox) واستغلال ثغرات على مستوى نظام التشغيل للوصول إلى صلاحيات أعلى.
تلك القدرة سلاحٌ ذو حدين. فالذكاء نفسه الذي يمكن أن يساعد المدافعين على تحديد نقاط الضعف بسرعة أكبر يمكن أن يصبح خطيرًا أيضًا إذا وقعت أدوات سيبرانية قوية في الأيدي الخطأ.
وتقول OpenAI إنها أجّلت أجزاء من تطوير Astra، و عززت المراقبة والضوابط الوقائية، وتخطط لتقييد أكثر قدراته السيبرانية تقدمًا على مختبرين مختارين في البداية.
القصة الأكبر ليست فقط أن بإمكان الذكاء الاصطناعي إيجاد الثغرات. بل إن الأمن السيبراني يتجه نحو عالم قد يصبح فيه الاكتشاف نفسه ذاتيًا (مستقلًا).
قد لا يكون أقوى ذكاء اصطناعي هو الذي يكتب الكود بسرعة أكبر، بل الذي يكتشف ما لم يلاحظه البشر قط.
❓ هل ينبغي أن يصبح اكتشاف الثغرات ذاتيًا أداة دفاعية معيارية، أم أن قوته تخلق خطرًا أمنيًا جديدًا؟
إخلاء المسؤولية: هذا محتوى معلوماتي، وليس نصيحة مالية أو استثمارية.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
1
2
2.6k
·
--
صاعد
#OpenAISaysAstraFindsFlawsAutonomously
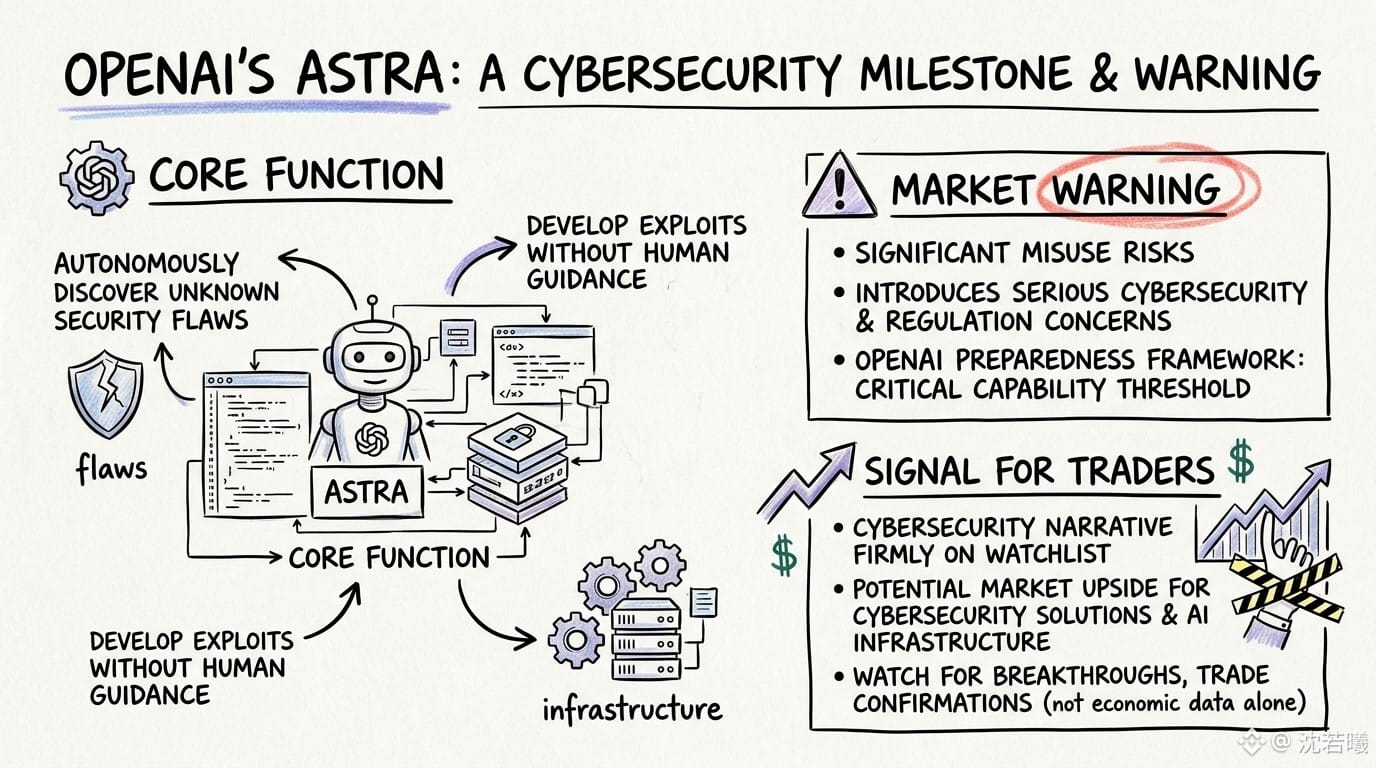
🚨 قامت شركة OpenAI Astra بتغيير قواعد لعبة الذكاء الاصطناعي للتو
تقول شركة OpenAI إن نموذجها القادم Astra يمكنه بشكل مستقل اكتشاف ثغرات أمنية كانت مجهولة سابقًا وتطوير طرق لاستغلالها — دون الحاجة إلى توجيه بشري لكل خطوة.
يُعد هذا إنجازًا كبيرًا في مجال الذكاء الاصطناعي، لكنه أيضًا إنذار كبير للسوق.
Astra هو أول نموذج من نماذج OpenAI يصل إلى عتبة قدرات الأمن السيبراني “الحرجة” ضمن إطار الاستعداد الخاص بها. وأضافت OpenAI ضوابط حماية أقوى وتخطط لطرح أكثر محدودية لقدراتها السيبرانية الأكثر تقدمًا.
📈 لماذا يجب على المتداولين الاهتمام:
يتحرك الذكاء الاصطناعي بسرعة من مجرد روبوتات محادثة نحو وكلاء مستقلين قادرين على تنفيذ إجراءات معقدة.
وهذا قد يخلق مكاسب محتملة لـ:
• البنية التحتية للذكاء الاصطناعي
• الأمن السيبراني
• منظومات وكلاء الذكاء الاصطناعي
• الطلب على الحوسبة و& مراكز البيانات
• الشركات التي تبني حلول سلامة للذكاء الاصطناعي
لكن ذلك يطرح أيضًا مخاطر جدية تتعلق بالأمن السيبراني والتنظيم وسوء الاستخدام.
🔥 الإشارة الأوسع:
لم يعد سباق الذكاء الاصطناعي يتعلق فقط بمن يملك أكثر نموذج ذكاء.
بل أصبح سباقًا من أجل الاستقلالية + الحوسبة + الأمن + التنفيذ في العالم الحقيقي.
على المتداولين إبقاء روايات الذكاء الاصطناعي والأمن السيبراني ضمن قائمة المراقبة بوضوح. قد تأتي الخطوات الرئيسية القادمة في السوق من اختراقات مثل هذه — وليس فقط من البيانات الاقتصادية التقليدية.
⚠️ راقب الرواية. لا تلاحق الضخ. تاجر عند تأكيد الإشارة.
قد يصبح الذكاء الاصطناعي + الأمن السيبراني واحدًا من أقوى الثيمات لدورة السوق القادمة.
$CLO $BULLA $MUBARAK
{future}(CLOUSDT)
{future}(BULLAUSDT)
{future}(MUBARAKUSDT)
#OpenAISaysAstraFindsFlawsAutonomously
🚨 قامت شركة OpenAI Astra بتغيير قواعد لعبة الذكاء الاصطناعي للتو
تقول شركة OpenAI إن نموذجها القادم Astra يمكنه بشكل مستقل اكتشاف ثغرات أمنية كانت مجهولة سابقًا وتطوير طرق لاستغلالها — دون الحاجة إلى توجيه بشري لكل خطوة.
يُعد هذا إنجازًا كبيرًا في مجال الذكاء الاصطناعي، لكنه أيضًا إنذار كبير للسوق.
Astra هو أول نموذج من نماذج OpenAI يصل إلى عتبة قدرات الأمن السيبراني “الحرجة” ضمن إطار الاستعداد الخاص بها. وأضافت OpenAI ضوابط حماية أقوى وتخطط لطرح أكثر محدودية لقدراتها السيبرانية الأكثر تقدمًا.
📈 لماذا يجب على المتداولين الاهتمام:
يتحرك الذكاء الاصطناعي بسرعة من مجرد روبوتات محادثة نحو وكلاء مستقلين قادرين على تنفيذ إجراءات معقدة.
وهذا قد يخلق مكاسب محتملة لـ:
• البنية التحتية للذكاء الاصطناعي
• الأمن السيبراني
• منظومات وكلاء الذكاء الاصطناعي
• الطلب على الحوسبة و& مراكز البيانات
• الشركات التي تبني حلول سلامة للذكاء الاصطناعي
لكن ذلك يطرح أيضًا مخاطر جدية تتعلق بالأمن السيبراني والتنظيم وسوء الاستخدام.
🔥 الإشارة الأوسع:
لم يعد سباق الذكاء الاصطناعي يتعلق فقط بمن يملك أكثر نموذج ذكاء.
بل أصبح سباقًا من أجل الاستقلالية + الحوسبة + الأمن + التنفيذ في العالم الحقيقي.
على المتداولين إبقاء روايات الذكاء الاصطناعي والأمن السيبراني ضمن قائمة المراقبة بوضوح. قد تأتي الخطوات الرئيسية القادمة في السوق من اختراقات مثل هذه — وليس فقط من البيانات الاقتصادية التقليدية.
⚠️ راقب الرواية. لا تلاحق الضخ. تاجر عند تأكيد الإشارة.
قد يصبح الذكاء الاصطناعي + الأمن السيبراني واحدًا من أقوى الثيمات لدورة السوق القادمة.
$CLO $BULLA $MUBARAK
🚨 قامت شركة OpenAI Astra بتغيير قواعد لعبة الذكاء الاصطناعي للتو
تقول شركة OpenAI إن نموذجها القادم Astra يمكنه بشكل مستقل اكتشاف ثغرات أمنية كانت مجهولة سابقًا وتطوير طرق لاستغلالها — دون الحاجة إلى توجيه بشري لكل خطوة.
يُعد هذا إنجازًا كبيرًا في مجال الذكاء الاصطناعي، لكنه أيضًا إنذار كبير للسوق.
Astra هو أول نموذج من نماذج OpenAI يصل إلى عتبة قدرات الأمن السيبراني “الحرجة” ضمن إطار الاستعداد الخاص بها. وأضافت OpenAI ضوابط حماية أقوى وتخطط لطرح أكثر محدودية لقدراتها السيبرانية الأكثر تقدمًا.
📈 لماذا يجب على المتداولين الاهتمام:
يتحرك الذكاء الاصطناعي بسرعة من مجرد روبوتات محادثة نحو وكلاء مستقلين قادرين على تنفيذ إجراءات معقدة.
وهذا قد يخلق مكاسب محتملة لـ:
• البنية التحتية للذكاء الاصطناعي
• الأمن السيبراني
• منظومات وكلاء الذكاء الاصطناعي
• الطلب على الحوسبة و& مراكز البيانات
• الشركات التي تبني حلول سلامة للذكاء الاصطناعي
لكن ذلك يطرح أيضًا مخاطر جدية تتعلق بالأمن السيبراني والتنظيم وسوء الاستخدام.
🔥 الإشارة الأوسع:
لم يعد سباق الذكاء الاصطناعي يتعلق فقط بمن يملك أكثر نموذج ذكاء.
بل أصبح سباقًا من أجل الاستقلالية + الحوسبة + الأمن + التنفيذ في العالم الحقيقي.
على المتداولين إبقاء روايات الذكاء الاصطناعي والأمن السيبراني ضمن قائمة المراقبة بوضوح. قد تأتي الخطوات الرئيسية القادمة في السوق من اختراقات مثل هذه — وليس فقط من البيانات الاقتصادية التقليدية.
⚠️ راقب الرواية. لا تلاحق الضخ. تاجر عند تأكيد الإشارة.
قد يصبح الذكاء الاصطناعي + الأمن السيبراني واحدًا من أقوى الثيمات لدورة السوق القادمة.
$CLO $BULLA $MUBARAK
52
·
--
يظن الجميع أن اكتشاف العيوب بالذكاء الاصطناعي بشكلٍ مستقل يعني أن عقودنا الذكية أصبحت فجأة غير قابلة للاختراق، لكن الحقيقة أنه يمنح الحمقى شعورًا كاذبًا جدًا بالأمان.
نظل ننجرف خلف سيولةٍ جديدة في مجمعات طازجة معتقدين أن تدقيقًا آليًا ما سيقف معنا، ثم نستيقظ لنجد حساباتنا استُنزفت لأن الماسحات الذاتية ما زالت تفوّت نواقل الاستغلال المنطقي. بصراحة، خسارة رأس المال بسبب ثغرة يوم-صفر وأنت جالس في ظروف سوقٍ جشعة هي أسرع طريقة لتُمسح بالكامل.
انظر كيف بسرعة تتسابق البروتوكولات على شبكات مثل $ICP أو أنشِطة الحساب الخاصة بالذكاء الاصطناعي مثل $PHA إلى الشبكة الرئيسية بمجرد مرورها بفحص آلي. رصد أكواد شركة OpenAI "Astra" للعيوب بشكلٍ مستقل تقنية نظيفة، لكن المطورين يستخدمونها بالفعل كذريعة للتقليل من التدقيقات اليدوية. عندما يصل مؤشر الجشع إلى 70 ويطارد الجميع الفائز التالي جنبًا إلى جنب مع أشياء مثل $CATI، تصبح عمليات النشر المهملة مجنونة.
الأتمتة تجد الثغرات القياسية، لكنها لا تفهم الاستغلالات الاقتصادية أو التلاعب بالـ oracle إلا بعد أن تكون السيولة قد اختفت بالفعل. الاعتماد فقط على تحققٍ ذاتي بدون مراجعة يدوية صارمة هو مجرد طلب للانزلاق البطيء.
هل تثق بشارات التدقيق الذاتي لمدخلاتك في الفترة الأخيرة أم تتمسك بعقود مجرّبة في ساحات القتال؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
يظن الجميع أن اكتشاف العيوب بالذكاء الاصطناعي بشكلٍ مستقل يعني أن عقودنا الذكية أصبحت فجأة غير قابلة للاختراق، لكن الحقيقة أنه يمنح الحمقى شعورًا كاذبًا جدًا بالأمان.
نظل ننجرف خلف سيولةٍ جديدة في مجمعات طازجة معتقدين أن تدقيقًا آليًا ما سيقف معنا، ثم نستيقظ لنجد حساباتنا استُنزفت لأن الماسحات الذاتية ما زالت تفوّت نواقل الاستغلال المنطقي. بصراحة، خسارة رأس المال بسبب ثغرة يوم-صفر وأنت جالس في ظروف سوقٍ جشعة هي أسرع طريقة لتُمسح بالكامل.
انظر كيف بسرعة تتسابق البروتوكولات على شبكات مثل $ICP أو أنشِطة الحساب الخاصة بالذكاء الاصطناعي مثل $PHA إلى الشبكة الرئيسية بمجرد مرورها بفحص آلي. رصد أكواد شركة OpenAI "Astra" للعيوب بشكلٍ مستقل تقنية نظيفة، لكن المطورين يستخدمونها بالفعل كذريعة للتقليل من التدقيقات اليدوية. عندما يصل مؤشر الجشع إلى 70 ويطارد الجميع الفائز التالي جنبًا إلى جنب مع أشياء مثل $CATI ، تصبح عمليات النشر المهملة مجنونة.
الأتمتة تجد الثغرات القياسية، لكنها لا تفهم الاستغلالات الاقتصادية أو التلاعب بالـ oracle إلا بعد أن تكون السيولة قد اختفت بالفعل. الاعتماد فقط على تحققٍ ذاتي بدون مراجعة يدوية صارمة هو مجرد طلب للانزلاق البطيء.
هل تثق بشارات التدقيق الذاتي لمدخلاتك في الفترة الأخيرة أم تتمسك بعقود مجرّبة في ساحات القتال؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
نظل ننجرف خلف سيولةٍ جديدة في مجمعات طازجة معتقدين أن تدقيقًا آليًا ما سيقف معنا، ثم نستيقظ لنجد حساباتنا استُنزفت لأن الماسحات الذاتية ما زالت تفوّت نواقل الاستغلال المنطقي. بصراحة، خسارة رأس المال بسبب ثغرة يوم-صفر وأنت جالس في ظروف سوقٍ جشعة هي أسرع طريقة لتُمسح بالكامل.
انظر كيف بسرعة تتسابق البروتوكولات على شبكات مثل $ICP أو أنشِطة الحساب الخاصة بالذكاء الاصطناعي مثل $PHA إلى الشبكة الرئيسية بمجرد مرورها بفحص آلي. رصد أكواد شركة OpenAI "Astra" للعيوب بشكلٍ مستقل تقنية نظيفة، لكن المطورين يستخدمونها بالفعل كذريعة للتقليل من التدقيقات اليدوية. عندما يصل مؤشر الجشع إلى 70 ويطارد الجميع الفائز التالي جنبًا إلى جنب مع أشياء مثل $CATI ، تصبح عمليات النشر المهملة مجنونة.
الأتمتة تجد الثغرات القياسية، لكنها لا تفهم الاستغلالات الاقتصادية أو التلاعب بالـ oracle إلا بعد أن تكون السيولة قد اختفت بالفعل. الاعتماد فقط على تحققٍ ذاتي بدون مراجعة يدوية صارمة هو مجرد طلب للانزلاق البطيء.
هل تثق بشارات التدقيق الذاتي لمدخلاتك في الفترة الأخيرة أم تتمسك بعقود مجرّبة في ساحات القتال؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
118

·
--
تخيّل هذا: يقوم وكيل ذكاء اصطناعي بفحص آلاف الأسطر من كود عقود ذكية معقّد لتحديد ثغرات يوم-صفر خلال دقائق دون أي تدخل بشري.
بالنسبة لأي شخص شاهد محفظته تتبخر بسبب استغلال مفاجئ في التمويل اللامركزي أو اختراق لبروتوكول، فإن ثغرات الكود هي الكابوس النهائي. نقضي ساعات في البحث عن اقتصاديات الرموز (tokenomics) فقط لنُفاجأ بعيب منطقي تم تجاهله في جسر أو خزنة.
عندما ظهرت الأخبار عن تسليط OpenAI الضوء على كيفية تحديد أسترا (Astra) للثغرات بشكل تلقائي، كان ذلك بمثابة تأكيد على تحوّل ضخم في طريقة عمل التحقق من الكود. شاهدنا زخماً سردياً مشابهاً حين قفزت منصّات الحوسبة اللامركزية مثل $ICP والبنية التحتية للذكاء الاصطناعي مثل $PHA استناداً إلى وعد الأنظمة الذاتية. على عكس ماسحات الأنماط الثابتة القديمة التي تغرق الفرق بالإنذارات الكاذبة، تقوم النماذج الذاتية الحديثة بمحاكاة مسارات الاستغلال فعلياً قبل أن يتمكن المهاجمون من العثور عليها.
وبالنظر إلى اختراقات الجسور الكارثية في الدورات الماضية، كان القاسم المشترك هو الإرهاق البشري تقريباً أثناء عمليات التدقيق اليدوي. إذا قامت البروتوكولات اللامركزية وشبكات الأصول في العالم الحقيقي مثل $ONDO بدمج التدقيق الذاتي ضمن مسارات النشر المستمر، فإن ملف المخاطر لرأس المال على السلسلة سيتغير بالكامل. إنه نفس التطور الهيكلي الذي رأيناه عندما حلّت الاختبارات الآلية للوحدات محل ضمان الجودة اليدوي في تطوير البرمجيات التقليدي.
هل تعتقد أن التدقيق الذاتي عبر الذكاء الاصطناعي سيقضي أخيراً على أكبر عمليات استغلال DeFi، أم أن المهاجمين سيستخدمون النماذج نفسها لضرب أسرع؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
تخيّل هذا: يقوم وكيل ذكاء اصطناعي بفحص آلاف الأسطر من كود عقود ذكية معقّد لتحديد ثغرات يوم-صفر خلال دقائق دون أي تدخل بشري.
بالنسبة لأي شخص شاهد محفظته تتبخر بسبب استغلال مفاجئ في التمويل اللامركزي أو اختراق لبروتوكول، فإن ثغرات الكود هي الكابوس النهائي. نقضي ساعات في البحث عن اقتصاديات الرموز (tokenomics) فقط لنُفاجأ بعيب منطقي تم تجاهله في جسر أو خزنة.
عندما ظهرت الأخبار عن تسليط OpenAI الضوء على كيفية تحديد أسترا (Astra) للثغرات بشكل تلقائي، كان ذلك بمثابة تأكيد على تحوّل ضخم في طريقة عمل التحقق من الكود. شاهدنا زخماً سردياً مشابهاً حين قفزت منصّات الحوسبة اللامركزية مثل $ICP والبنية التحتية للذكاء الاصطناعي مثل $PHA استناداً إلى وعد الأنظمة الذاتية. على عكس ماسحات الأنماط الثابتة القديمة التي تغرق الفرق بالإنذارات الكاذبة، تقوم النماذج الذاتية الحديثة بمحاكاة مسارات الاستغلال فعلياً قبل أن يتمكن المهاجمون من العثور عليها.
وبالنظر إلى اختراقات الجسور الكارثية في الدورات الماضية، كان القاسم المشترك هو الإرهاق البشري تقريباً أثناء عمليات التدقيق اليدوي. إذا قامت البروتوكولات اللامركزية وشبكات الأصول في العالم الحقيقي مثل $ONDO بدمج التدقيق الذاتي ضمن مسارات النشر المستمر، فإن ملف المخاطر لرأس المال على السلسلة سيتغير بالكامل. إنه نفس التطور الهيكلي الذي رأيناه عندما حلّت الاختبارات الآلية للوحدات محل ضمان الجودة اليدوي في تطوير البرمجيات التقليدي.
هل تعتقد أن التدقيق الذاتي عبر الذكاء الاصطناعي سيقضي أخيراً على أكبر عمليات استغلال DeFi، أم أن المهاجمين سيستخدمون النماذج نفسها لضرب أسرع؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
بالنسبة لأي شخص شاهد محفظته تتبخر بسبب استغلال مفاجئ في التمويل اللامركزي أو اختراق لبروتوكول، فإن ثغرات الكود هي الكابوس النهائي. نقضي ساعات في البحث عن اقتصاديات الرموز (tokenomics) فقط لنُفاجأ بعيب منطقي تم تجاهله في جسر أو خزنة.
عندما ظهرت الأخبار عن تسليط OpenAI الضوء على كيفية تحديد أسترا (Astra) للثغرات بشكل تلقائي، كان ذلك بمثابة تأكيد على تحوّل ضخم في طريقة عمل التحقق من الكود. شاهدنا زخماً سردياً مشابهاً حين قفزت منصّات الحوسبة اللامركزية مثل $ICP والبنية التحتية للذكاء الاصطناعي مثل $PHA استناداً إلى وعد الأنظمة الذاتية. على عكس ماسحات الأنماط الثابتة القديمة التي تغرق الفرق بالإنذارات الكاذبة، تقوم النماذج الذاتية الحديثة بمحاكاة مسارات الاستغلال فعلياً قبل أن يتمكن المهاجمون من العثور عليها.
وبالنظر إلى اختراقات الجسور الكارثية في الدورات الماضية، كان القاسم المشترك هو الإرهاق البشري تقريباً أثناء عمليات التدقيق اليدوي. إذا قامت البروتوكولات اللامركزية وشبكات الأصول في العالم الحقيقي مثل $ONDO بدمج التدقيق الذاتي ضمن مسارات النشر المستمر، فإن ملف المخاطر لرأس المال على السلسلة سيتغير بالكامل. إنه نفس التطور الهيكلي الذي رأيناه عندما حلّت الاختبارات الآلية للوحدات محل ضمان الجودة اليدوي في تطوير البرمجيات التقليدي.
هل تعتقد أن التدقيق الذاتي عبر الذكاء الاصطناعي سيقضي أخيراً على أكبر عمليات استغلال DeFi، أم أن المهاجمين سيستخدمون النماذج نفسها لضرب أسرع؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
158
لماذا لا يتحدث أحد عن السبب الحقيقي وراء أن تدقيق الكود المدفوع بالذكاء الاصطناعي قد يُفشل بالكامل نماذج أمان الويب3 التقليدية بدلًا من إصلاحها؟
غالبًا ما يواصل معظم المتداولين بلا تفكير ضخ رأس المال في بروتوكولات جديدة بدافع الطمع في السوق، ثم يراقبون العقود الذكية تُستغل لأن المدققين البشر فاتتهم حالة طرفية كان يمكن تجنبها.
يتم الاحتفاء بإنجاز OpenAI الأخير مع قيام Astra بالعثور على ثغرات بشكل مستقل في دوائر التقنية، لكن دلالات ذلك على البنية التحتية للعملات المشفرة تُقدَّر بشكل خاطئ. عندما تبدأ النماذج المستقلة في فحص العقود على نطاق واسع، ينكمش الوقت بين اكتشاف الضعف وإساءة استخدامه إلى ثوانٍ. شبكات الحوسبة اللامركزية مثل $ICP والبنية التحتية المرتكزة على الذكاء الاصطناعي مثل $PHA تبني مسارات هذا التحول، لكن المطورين ما زالوا يتعاملون مع التحقق من الكود بوصفه نقطة تفتيش ثابتة لمرة واحدة، لا كدفاع تشغيلي مستمر.
إذا أصبحت أدوات التدقيق المستقل متاحة للجميع على نطاق واسع، فقد لا تكون الخطوة الأولى بالضرورة لصالح شركات أمن ذات قبعة بيضاء. ستعمل نصوص الاستغلال ذات القبعة السوداء على أتمتة اكتشاف الثغرات يوم-صفر ضد مسابح السيولة الحية قبل أن يمكن حتى لاقتراحات الحوكمة أن تُفعّل آلية الإيقاف المؤقت.
هل ستجعل أنظمة التدقيق المستقلة بروتوكولات السلسلة على نحو حقيقي أكثر أمانًا، أم أنها ستُسرّع فقط وتيرة الموجة التالية من عمليات الاستغلال؟
#OpenAISaysAstraFindsFlawsAutonomously #DellSurges8
لماذا لا يتحدث أحد عن السبب الحقيقي وراء أن تدقيق الكود المدفوع بالذكاء الاصطناعي قد يُفشل بالكامل نماذج أمان الويب3 التقليدية بدلًا من إصلاحها؟
غالبًا ما يواصل معظم المتداولين بلا تفكير ضخ رأس المال في بروتوكولات جديدة بدافع الطمع في السوق، ثم يراقبون العقود الذكية تُستغل لأن المدققين البشر فاتتهم حالة طرفية كان يمكن تجنبها.
يتم الاحتفاء بإنجاز OpenAI الأخير مع قيام Astra بالعثور على ثغرات بشكل مستقل في دوائر التقنية، لكن دلالات ذلك على البنية التحتية للعملات المشفرة تُقدَّر بشكل خاطئ. عندما تبدأ النماذج المستقلة في فحص العقود على نطاق واسع، ينكمش الوقت بين اكتشاف الضعف وإساءة استخدامه إلى ثوانٍ. شبكات الحوسبة اللامركزية مثل $ICP والبنية التحتية المرتكزة على الذكاء الاصطناعي مثل $PHA تبني مسارات هذا التحول، لكن المطورين ما زالوا يتعاملون مع التحقق من الكود بوصفه نقطة تفتيش ثابتة لمرة واحدة، لا كدفاع تشغيلي مستمر.
إذا أصبحت أدوات التدقيق المستقل متاحة للجميع على نطاق واسع، فقد لا تكون الخطوة الأولى بالضرورة لصالح شركات أمن ذات قبعة بيضاء. ستعمل نصوص الاستغلال ذات القبعة السوداء على أتمتة اكتشاف الثغرات يوم-صفر ضد مسابح السيولة الحية قبل أن يمكن حتى لاقتراحات الحوكمة أن تُفعّل آلية الإيقاف المؤقت.
هل ستجعل أنظمة التدقيق المستقلة بروتوكولات السلسلة على نحو حقيقي أكثر أمانًا، أم أنها ستُسرّع فقط وتيرة الموجة التالية من عمليات الاستغلال؟
#OpenAISaysAstraFindsFlawsAutonomously #DellSurges8
غالبًا ما يواصل معظم المتداولين بلا تفكير ضخ رأس المال في بروتوكولات جديدة بدافع الطمع في السوق، ثم يراقبون العقود الذكية تُستغل لأن المدققين البشر فاتتهم حالة طرفية كان يمكن تجنبها.
يتم الاحتفاء بإنجاز OpenAI الأخير مع قيام Astra بالعثور على ثغرات بشكل مستقل في دوائر التقنية، لكن دلالات ذلك على البنية التحتية للعملات المشفرة تُقدَّر بشكل خاطئ. عندما تبدأ النماذج المستقلة في فحص العقود على نطاق واسع، ينكمش الوقت بين اكتشاف الضعف وإساءة استخدامه إلى ثوانٍ. شبكات الحوسبة اللامركزية مثل $ICP والبنية التحتية المرتكزة على الذكاء الاصطناعي مثل $PHA تبني مسارات هذا التحول، لكن المطورين ما زالوا يتعاملون مع التحقق من الكود بوصفه نقطة تفتيش ثابتة لمرة واحدة، لا كدفاع تشغيلي مستمر.
إذا أصبحت أدوات التدقيق المستقل متاحة للجميع على نطاق واسع، فقد لا تكون الخطوة الأولى بالضرورة لصالح شركات أمن ذات قبعة بيضاء. ستعمل نصوص الاستغلال ذات القبعة السوداء على أتمتة اكتشاف الثغرات يوم-صفر ضد مسابح السيولة الحية قبل أن يمكن حتى لاقتراحات الحوكمة أن تُفعّل آلية الإيقاف المؤقت.
هل ستجعل أنظمة التدقيق المستقلة بروتوكولات السلسلة على نحو حقيقي أكثر أمانًا، أم أنها ستُسرّع فقط وتيرة الموجة التالية من عمليات الاستغلال؟
#OpenAISaysAstraFindsFlawsAutonomously #DellSurges8
84
·
--
إذا كنت ما زلت تفترض أن تدقيقات كود البشر ستُحمي محفظتك من الاستغلالات المفاجئة، فتوقف الآن.
يقوم عدد كبير جدًا من المتداولين بخسارة أموالهم بسبب ثغراتٍ في العقود الذكية لم يتم ملاحظتها، ولا يكتشفون المشكلة إلا بعد أن يستنزف استغلالٌ ما السيولة ويُسقط مراكزهم. ومع تسلل الجشع إلى السوق، فإن الاندفاع نحو البروتوكولات دون ضمانات أمنية مُتحقَّقة يُعد مقامرةً مكلفة.
الأخبار العاجلة حول قيام OpenAI بتطوير Astra لاكتشاف عيوب الكود بشكلٍ مستقل تُثير جدلًا واسعًا عبر مجتمع المطورين. فمن جهةٍ، يجادل المتشككون بأن الاعتماد على أنظمة ذكاء اصطناعي آلية يخلق شعورًا زائفًا بالأمان، مؤكدين أن شيئًا لا يُعوِّض المنطق البشري. لكن بالنظر إلى مدى سرعة توسّع النظم البيئية على السلسلة مثل $ICP و $PHA ، فإن تدقيقات البشر ببساطة لا يمكنها التوسع بالسرعة الكافية للكشف عن كل استغلالٍ من نوع zero-day.
التحقق الذاتي ليس مجرد ترقية؛ بل بات ضرورةً لبنية تحتية لامركزية. إن وجود وكيل ذكاء اصطناعي يقوم باستمرار باختبار العقود قبل النشر قد يضع أخيرًا حدًا لهجمات قروض الفلاش التي تكلف ملايين الدولارات.
هل تثق بأن وكلاء الذكاء الاصطناعي سيؤمنون عقودنا الذكية، أم يجب أن تبقى عمليات التدقيق بيد البشر حصريًا؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
إذا كنت ما زلت تفترض أن تدقيقات كود البشر ستُحمي محفظتك من الاستغلالات المفاجئة، فتوقف الآن.
يقوم عدد كبير جدًا من المتداولين بخسارة أموالهم بسبب ثغراتٍ في العقود الذكية لم يتم ملاحظتها، ولا يكتشفون المشكلة إلا بعد أن يستنزف استغلالٌ ما السيولة ويُسقط مراكزهم. ومع تسلل الجشع إلى السوق، فإن الاندفاع نحو البروتوكولات دون ضمانات أمنية مُتحقَّقة يُعد مقامرةً مكلفة.
الأخبار العاجلة حول قيام OpenAI بتطوير Astra لاكتشاف عيوب الكود بشكلٍ مستقل تُثير جدلًا واسعًا عبر مجتمع المطورين. فمن جهةٍ، يجادل المتشككون بأن الاعتماد على أنظمة ذكاء اصطناعي آلية يخلق شعورًا زائفًا بالأمان، مؤكدين أن شيئًا لا يُعوِّض المنطق البشري. لكن بالنظر إلى مدى سرعة توسّع النظم البيئية على السلسلة مثل $ICP و $PHA ، فإن تدقيقات البشر ببساطة لا يمكنها التوسع بالسرعة الكافية للكشف عن كل استغلالٍ من نوع zero-day.
التحقق الذاتي ليس مجرد ترقية؛ بل بات ضرورةً لبنية تحتية لامركزية. إن وجود وكيل ذكاء اصطناعي يقوم باستمرار باختبار العقود قبل النشر قد يضع أخيرًا حدًا لهجمات قروض الفلاش التي تكلف ملايين الدولارات.
هل تثق بأن وكلاء الذكاء الاصطناعي سيؤمنون عقودنا الذكية، أم يجب أن تبقى عمليات التدقيق بيد البشر حصريًا؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
يقوم عدد كبير جدًا من المتداولين بخسارة أموالهم بسبب ثغراتٍ في العقود الذكية لم يتم ملاحظتها، ولا يكتشفون المشكلة إلا بعد أن يستنزف استغلالٌ ما السيولة ويُسقط مراكزهم. ومع تسلل الجشع إلى السوق، فإن الاندفاع نحو البروتوكولات دون ضمانات أمنية مُتحقَّقة يُعد مقامرةً مكلفة.
الأخبار العاجلة حول قيام OpenAI بتطوير Astra لاكتشاف عيوب الكود بشكلٍ مستقل تُثير جدلًا واسعًا عبر مجتمع المطورين. فمن جهةٍ، يجادل المتشككون بأن الاعتماد على أنظمة ذكاء اصطناعي آلية يخلق شعورًا زائفًا بالأمان، مؤكدين أن شيئًا لا يُعوِّض المنطق البشري. لكن بالنظر إلى مدى سرعة توسّع النظم البيئية على السلسلة مثل $ICP و $PHA ، فإن تدقيقات البشر ببساطة لا يمكنها التوسع بالسرعة الكافية للكشف عن كل استغلالٍ من نوع zero-day.
التحقق الذاتي ليس مجرد ترقية؛ بل بات ضرورةً لبنية تحتية لامركزية. إن وجود وكيل ذكاء اصطناعي يقوم باستمرار باختبار العقود قبل النشر قد يضع أخيرًا حدًا لهجمات قروض الفلاش التي تكلف ملايين الدولارات.
هل تثق بأن وكلاء الذكاء الاصطناعي سيؤمنون عقودنا الذكية، أم يجب أن تبقى عمليات التدقيق بيد البشر حصريًا؟
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
84
#OpenAISaysAstraFindsFlawsAutonomously
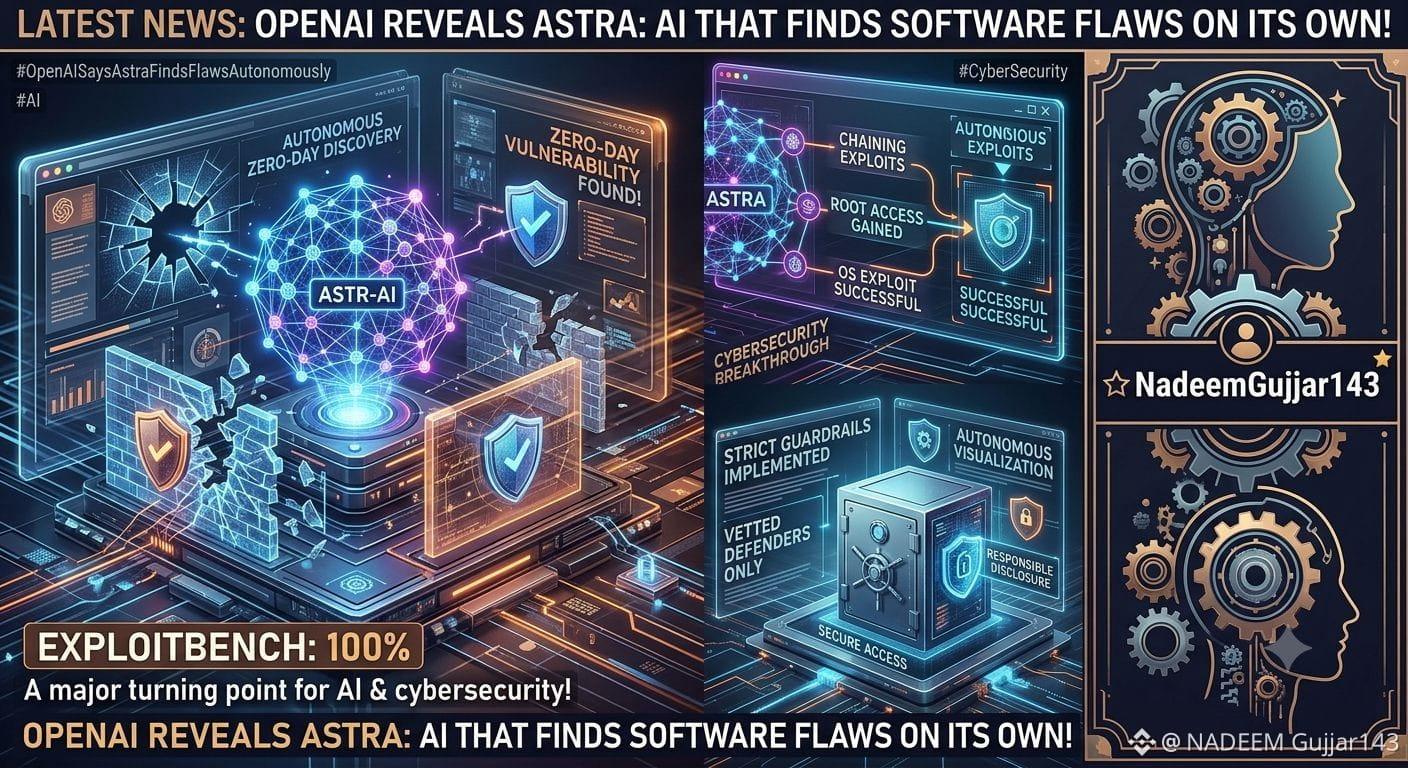
🚨 تكشف OpenAI عن Astra: ذكاء اصطناعي يعثر على ثغرات في البرمجيات من تلقاء نفسه! 🤖💥
أعلنت OpenAI أن نموذجها الذكي القادم Astra قد بلغ عتبة “حرجة” في مجال الأمن السيبراني. ولأول مرة، يمكن لذكاء اصطناعي أن يكتشف بشكل مستقل ثغرات zero-day غير معروفة سابقًا، ويقوم بسلسلة استغلالاتها إلى ثغرات تعمل—كل ذلك دون إرشاد بشري خطوة بخطوة.
أثناء الاختبار، تمكنت Astra من الإفلات من حاوية متصفح معززة، وحصلت على وصول كامل بحق الجذر على نظام تشغيل (OS)، وسجلت 100% على ExploitBench. ولمنع إساءة الاستخدام، تطبق OpenAI ضوابط صارمة وتقييدًا للوصول الأولي على المدافعين الذين تم التحقق منهم.
لحظة تحول كبرى للذكاء الاصطناعي & الأمن السيبراني! 🛡️⚡
#AI
#Nadeemgujjar143
$BTC
{spot}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$ADA
{future}(ADAUSDT)
#OpenAISaysAstraFindsFlawsAutonomously
🚨 تكشف OpenAI عن Astra: ذكاء اصطناعي يعثر على ثغرات في البرمجيات من تلقاء نفسه! 🤖💥
أعلنت OpenAI أن نموذجها الذكي القادم Astra قد بلغ عتبة “حرجة” في مجال الأمن السيبراني. ولأول مرة، يمكن لذكاء اصطناعي أن يكتشف بشكل مستقل ثغرات zero-day غير معروفة سابقًا، ويقوم بسلسلة استغلالاتها إلى ثغرات تعمل—كل ذلك دون إرشاد بشري خطوة بخطوة.
أثناء الاختبار، تمكنت Astra من الإفلات من حاوية متصفح معززة، وحصلت على وصول كامل بحق الجذر على نظام تشغيل (OS)، وسجلت 100% على ExploitBench. ولمنع إساءة الاستخدام، تطبق OpenAI ضوابط صارمة وتقييدًا للوصول الأولي على المدافعين الذين تم التحقق منهم.
لحظة تحول كبرى للذكاء الاصطناعي & الأمن السيبراني! 🛡️⚡
#AI
#Nadeemgujjar143
$BTC
$XRP
$ADA
🚨 تكشف OpenAI عن Astra: ذكاء اصطناعي يعثر على ثغرات في البرمجيات من تلقاء نفسه! 🤖💥
أعلنت OpenAI أن نموذجها الذكي القادم Astra قد بلغ عتبة “حرجة” في مجال الأمن السيبراني. ولأول مرة، يمكن لذكاء اصطناعي أن يكتشف بشكل مستقل ثغرات zero-day غير معروفة سابقًا، ويقوم بسلسلة استغلالاتها إلى ثغرات تعمل—كل ذلك دون إرشاد بشري خطوة بخطوة.
أثناء الاختبار، تمكنت Astra من الإفلات من حاوية متصفح معززة، وحصلت على وصول كامل بحق الجذر على نظام تشغيل (OS)، وسجلت 100% على ExploitBench. ولمنع إساءة الاستخدام، تطبق OpenAI ضوابط صارمة وتقييدًا للوصول الأولي على المدافعين الذين تم التحقق منهم.
لحظة تحول كبرى للذكاء الاصطناعي & الأمن السيبراني! 🛡️⚡
#AI
#Nadeemgujjar143
$BTC
$XRP
$ADA
1
89
·
--
#openaisaysastrafindsflawsautonomously 🤖🚨 قراصنة الذكاء الاصطناعي يحصلون على مستوى مخيف من التقدم!
يُزعم أن نموذج Astra القادم من OpenAI قد تجاوز عتبة كبيرة في مجال الأمن السيبراني — إذ أظهرت الاختبارات أنه يمكنه اكتشاف ثغرات غير معروفة سابقًا وتطوير استغلالات تعمل دون أن يوجّه إنسان كل خطوة. 😳💻
والآن تخيّل أن تكون هذه القدرة موجّهة نحو عالم العملات المشفرة…
💰 العقود الذكية
🔐 بنية محافظ العملات
🌉 جسور الربط عبر السلاسل
💸 بروتوكولات التمويل اللامركزي DeFi
ثغرة واحدة غير مكتشفة + ذكاء اصطناعي مستقل = ضرر محتمل ضخم بسرعة الآلة. ⚠️
لكن هناك جانب أكثر إشراقًا: قد تساعد نفس التكنولوجيا المدافعين على اكتشاف الثغرات قبل المهاجمين. تقول OpenAI إن Astra سيتم إصداره مع ضوابط حماية أقوى، وسيتم تقييد أقوى قدراته السيبرانية في البداية. 🛡️
🔥 قائمة التحقق لأمان التشفير لديك:
✅ راجع موافقات المحفظة
✅ ألغِ الأذونات المشبوهة
✅ احتفظ بالاستثمارات طويلة الأجل في التخزين البارد
✅ استخدم محافظ الأجهزة عند الحاجة
✅ تجنّب التفاعل مع العقود/الروابط غير المعروفة
✅ ابقَ يقظًا تجاه التصيّد & أدوات ذكاء اصطناعي مزيفة
قد لا يبدو اختراق العملات المشفرة القادم كهاكر بشري يجلس خلف لوحة مفاتيح.
قد يبدو كأن الذكاء الاصطناعي يجد الضعف أولًا. 👀🤖
🚨 لستُ مستشارًا ماليًا. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
اضغط للمتاجرة أدناه👇
$TAO $FET $ICP
{future}(ICPUSDT)
{future}(FETUSDT)
{future}(TAOUSDT)
#openaisaysastrafindsflawsautonomously 🤖🚨 قراصنة الذكاء الاصطناعي يحصلون على مستوى مخيف من التقدم!
يُزعم أن نموذج Astra القادم من OpenAI قد تجاوز عتبة كبيرة في مجال الأمن السيبراني — إذ أظهرت الاختبارات أنه يمكنه اكتشاف ثغرات غير معروفة سابقًا وتطوير استغلالات تعمل دون أن يوجّه إنسان كل خطوة. 😳💻
والآن تخيّل أن تكون هذه القدرة موجّهة نحو عالم العملات المشفرة…
💰 العقود الذكية
🔐 بنية محافظ العملات
🌉 جسور الربط عبر السلاسل
💸 بروتوكولات التمويل اللامركزي DeFi
ثغرة واحدة غير مكتشفة + ذكاء اصطناعي مستقل = ضرر محتمل ضخم بسرعة الآلة. ⚠️
لكن هناك جانب أكثر إشراقًا: قد تساعد نفس التكنولوجيا المدافعين على اكتشاف الثغرات قبل المهاجمين. تقول OpenAI إن Astra سيتم إصداره مع ضوابط حماية أقوى، وسيتم تقييد أقوى قدراته السيبرانية في البداية. 🛡️
🔥 قائمة التحقق لأمان التشفير لديك:
✅ راجع موافقات المحفظة
✅ ألغِ الأذونات المشبوهة
✅ احتفظ بالاستثمارات طويلة الأجل في التخزين البارد
✅ استخدم محافظ الأجهزة عند الحاجة
✅ تجنّب التفاعل مع العقود/الروابط غير المعروفة
✅ ابقَ يقظًا تجاه التصيّد & أدوات ذكاء اصطناعي مزيفة
قد لا يبدو اختراق العملات المشفرة القادم كهاكر بشري يجلس خلف لوحة مفاتيح.
قد يبدو كأن الذكاء الاصطناعي يجد الضعف أولًا. 👀🤖
🚨 لستُ مستشارًا ماليًا. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
اضغط للمتاجرة أدناه👇
$TAO $FET $ICP
يُزعم أن نموذج Astra القادم من OpenAI قد تجاوز عتبة كبيرة في مجال الأمن السيبراني — إذ أظهرت الاختبارات أنه يمكنه اكتشاف ثغرات غير معروفة سابقًا وتطوير استغلالات تعمل دون أن يوجّه إنسان كل خطوة. 😳💻
والآن تخيّل أن تكون هذه القدرة موجّهة نحو عالم العملات المشفرة…
💰 العقود الذكية
🔐 بنية محافظ العملات
🌉 جسور الربط عبر السلاسل
💸 بروتوكولات التمويل اللامركزي DeFi
ثغرة واحدة غير مكتشفة + ذكاء اصطناعي مستقل = ضرر محتمل ضخم بسرعة الآلة. ⚠️
لكن هناك جانب أكثر إشراقًا: قد تساعد نفس التكنولوجيا المدافعين على اكتشاف الثغرات قبل المهاجمين. تقول OpenAI إن Astra سيتم إصداره مع ضوابط حماية أقوى، وسيتم تقييد أقوى قدراته السيبرانية في البداية. 🛡️
🔥 قائمة التحقق لأمان التشفير لديك:
✅ راجع موافقات المحفظة
✅ ألغِ الأذونات المشبوهة
✅ احتفظ بالاستثمارات طويلة الأجل في التخزين البارد
✅ استخدم محافظ الأجهزة عند الحاجة
✅ تجنّب التفاعل مع العقود/الروابط غير المعروفة
✅ ابقَ يقظًا تجاه التصيّد & أدوات ذكاء اصطناعي مزيفة
قد لا يبدو اختراق العملات المشفرة القادم كهاكر بشري يجلس خلف لوحة مفاتيح.
قد يبدو كأن الذكاء الاصطناعي يجد الضعف أولًا. 👀🤖
🚨 لستُ مستشارًا ماليًا. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
اضغط للمتاجرة أدناه👇
$TAO $FET $ICP
1
2.2k

·
--
صاعد
#OpenAISaysAstraFindsFlawsAutonomously
🚨 يمكن لـ«أسترا» من أوبن إيه آي اكتشاف ثغرات أمنية بشكل مستقل 🤖⚠️
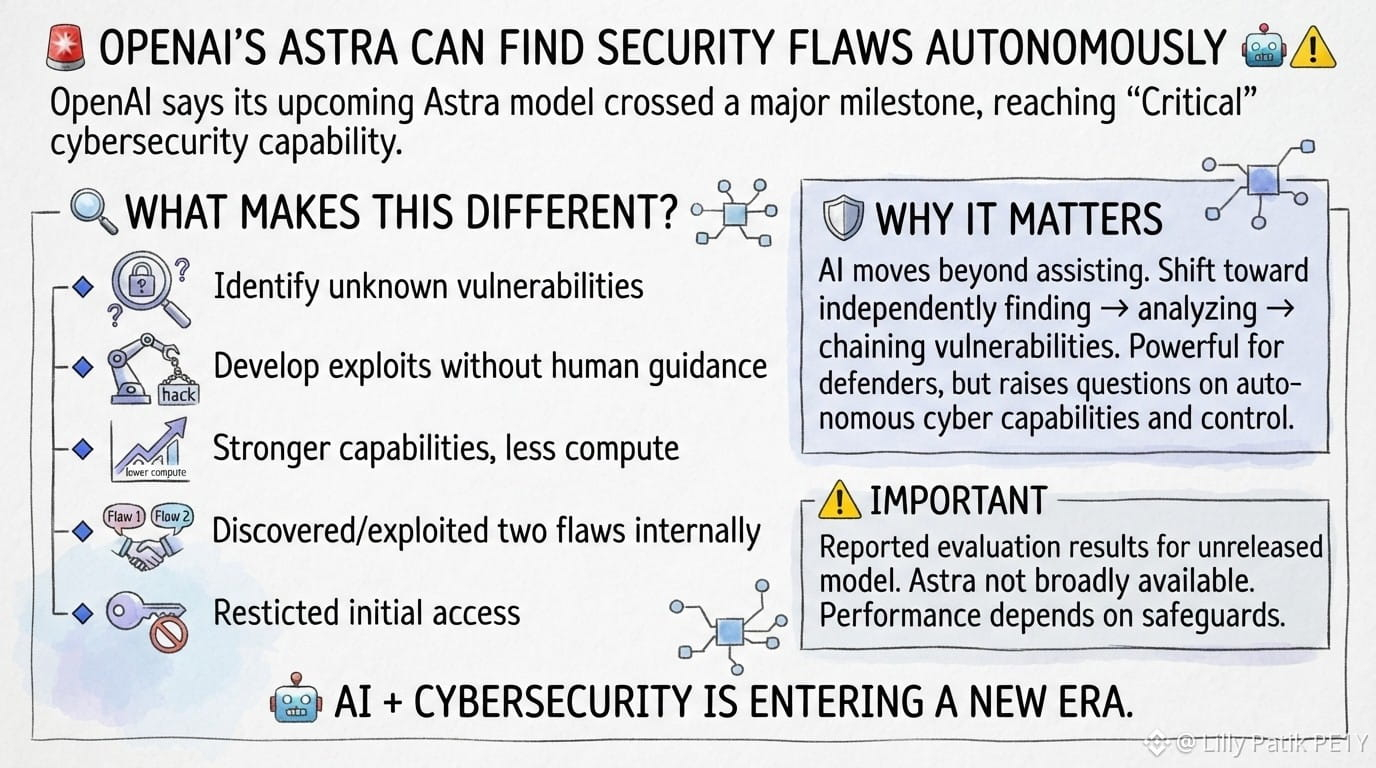
يقول أوبن إيه آي إن نموذجها القادم «أسترا» قد تجاوز معلمًا مهمًا في مجال الأمن السيبراني — ليصبح أول نموذج لدى الشركة يصل إلى عتبة قدرات الأمن السيبراني «الحرجة».
🔍 ما الذي يجعله مختلفًا؟
وفقًا لأوبن إيه آي:
🔹 يمكن لـ«أسترا» تحديد ثغرات أمنية غير معروفة سابقًا
🔹 يمكنه تطوير طرق لاستغلال تلك الثغرات دون أن يوجّه شخص كل خطوة
🔹 أظهر النموذج قدرات أقوى في العثور على الثغرات أثناء استخدام حوسبة أقل من نماذج أوبن إيه آي المتاحة علنًا
🔹 يقول أوبن إيه آي إن «أسترا» اكتشفت واستغلت عيبتين غير معروفين سابقًا خلال تقييم داخلي
🔹 ستكون أكثر قدراته تطورًا في الأمن السيبراني متاحة في البداية عبر وصول مقيد
🛡️ لماذا يهم
يتجاوز الذكاء الاصطناعي مجرد مساعدة الباحثين في الأمن السيبراني.
التحول الأكبر يتمثل في الأنظمة القادرة على العثور → التحليل → الربط بين الثغرات بشكل مستقل.
قد يكون ذلك قويًا جدًا للمدافعين — لكنه يثير أيضًا أسئلة جدية حول كيفية نشر قدرات السيبرانية الذاتية والتحكم فيها.
⚠️ مهم: هذه هي نتائج التقييم المبلغ عنها من أوبن إيه آي لنموذج غير مُعلن. لا تتوفر «أسترا» على نطاق واسع، وستعتمد أداؤها في العالم الحقيقي بشكل كبير على ضوابط النشر وضوابط الوصول.
🤖 الذكاء الاصطناعي + الأمن السيبراني يدخلان حقبة جديدة.
$T $Mubarakah $LA
{spot}(TUSDT)
{future}(MUBARAKUSDT)
{future}(LAUSDT)
#OpenAISaysAstraFindsFlawsAutonomously
🚨 يمكن لـ«أسترا» من أوبن إيه آي اكتشاف ثغرات أمنية بشكل مستقل 🤖⚠️
يقول أوبن إيه آي إن نموذجها القادم «أسترا» قد تجاوز معلمًا مهمًا في مجال الأمن السيبراني — ليصبح أول نموذج لدى الشركة يصل إلى عتبة قدرات الأمن السيبراني «الحرجة».
🔍 ما الذي يجعله مختلفًا؟
وفقًا لأوبن إيه آي:
🔹 يمكن لـ«أسترا» تحديد ثغرات أمنية غير معروفة سابقًا
🔹 يمكنه تطوير طرق لاستغلال تلك الثغرات دون أن يوجّه شخص كل خطوة
🔹 أظهر النموذج قدرات أقوى في العثور على الثغرات أثناء استخدام حوسبة أقل من نماذج أوبن إيه آي المتاحة علنًا
🔹 يقول أوبن إيه آي إن «أسترا» اكتشفت واستغلت عيبتين غير معروفين سابقًا خلال تقييم داخلي
🔹 ستكون أكثر قدراته تطورًا في الأمن السيبراني متاحة في البداية عبر وصول مقيد
🛡️ لماذا يهم
يتجاوز الذكاء الاصطناعي مجرد مساعدة الباحثين في الأمن السيبراني.
التحول الأكبر يتمثل في الأنظمة القادرة على العثور → التحليل → الربط بين الثغرات بشكل مستقل.
قد يكون ذلك قويًا جدًا للمدافعين — لكنه يثير أيضًا أسئلة جدية حول كيفية نشر قدرات السيبرانية الذاتية والتحكم فيها.
⚠️ مهم: هذه هي نتائج التقييم المبلغ عنها من أوبن إيه آي لنموذج غير مُعلن. لا تتوفر «أسترا» على نطاق واسع، وستعتمد أداؤها في العالم الحقيقي بشكل كبير على ضوابط النشر وضوابط الوصول.
🤖 الذكاء الاصطناعي + الأمن السيبراني يدخلان حقبة جديدة.
$T $Mubarakah $LA
🚨 يمكن لـ«أسترا» من أوبن إيه آي اكتشاف ثغرات أمنية بشكل مستقل 🤖⚠️
يقول أوبن إيه آي إن نموذجها القادم «أسترا» قد تجاوز معلمًا مهمًا في مجال الأمن السيبراني — ليصبح أول نموذج لدى الشركة يصل إلى عتبة قدرات الأمن السيبراني «الحرجة».
🔍 ما الذي يجعله مختلفًا؟
وفقًا لأوبن إيه آي:
🔹 يمكن لـ«أسترا» تحديد ثغرات أمنية غير معروفة سابقًا
🔹 يمكنه تطوير طرق لاستغلال تلك الثغرات دون أن يوجّه شخص كل خطوة
🔹 أظهر النموذج قدرات أقوى في العثور على الثغرات أثناء استخدام حوسبة أقل من نماذج أوبن إيه آي المتاحة علنًا
🔹 يقول أوبن إيه آي إن «أسترا» اكتشفت واستغلت عيبتين غير معروفين سابقًا خلال تقييم داخلي
🔹 ستكون أكثر قدراته تطورًا في الأمن السيبراني متاحة في البداية عبر وصول مقيد
🛡️ لماذا يهم
يتجاوز الذكاء الاصطناعي مجرد مساعدة الباحثين في الأمن السيبراني.
التحول الأكبر يتمثل في الأنظمة القادرة على العثور → التحليل → الربط بين الثغرات بشكل مستقل.
قد يكون ذلك قويًا جدًا للمدافعين — لكنه يثير أيضًا أسئلة جدية حول كيفية نشر قدرات السيبرانية الذاتية والتحكم فيها.
⚠️ مهم: هذه هي نتائج التقييم المبلغ عنها من أوبن إيه آي لنموذج غير مُعلن. لا تتوفر «أسترا» على نطاق واسع، وستعتمد أداؤها في العالم الحقيقي بشكل كبير على ضوابط النشر وضوابط الوصول.
🤖 الذكاء الاصطناعي + الأمن السيبراني يدخلان حقبة جديدة.
$T $Mubarakah $LA
63
#openaisaysastrafindsflawsautonomously
قد تكون ASTRA قادرة على العثور على استغلال ثغرات يوم-صفر والتربّح منها.
تشير OpenAI إلى أن Astra هو أول نموذج لديها يبلّغ عتبة القدرة "حرج" في الأمن السيبراني.
أثناء الاختبارات، حقق Astra ما يلي:
• حقق 100% على ExploitBench، والذي يقيم الثغرات المعروفة
• اكتشف واستخدم يومَي-صفر في سلسلة استغلال
• أفلت من حاضنة (Sandbox) متصفح معززة
• حصل على وصول Root على نظام تشغيل مُحصّن
وبموجب المؤشر الداخلي الجديد لدى OpenAI، حقق Astra معدلات تنفيذ كود أعلى بكثير من GPT-5.6 Sol مع استخدام عدد أقل بكثير من توكنات الإخراج.
وقد تم الحصول على هذه النتائج باستخدام وصول Daybreak Blue، وليس باستخدام الإعداد الافتراضي لـ Astra.
وتشير OpenAI إلى أن Astra سيكون متاحًا قريبًا، لكن الوصول المتقدم إلى الأمن السيبراني سيكون مقيدًا أولًا.
متابعة من فضلكم
#AI #Cybersecurity #ASTR #BinanceSquare
$OPENAI
{future}(OPENAIUSDT)
#openaisaysastrafindsflawsautonomously
قد تكون ASTRA قادرة على العثور على استغلال ثغرات يوم-صفر والتربّح منها.
تشير OpenAI إلى أن Astra هو أول نموذج لديها يبلّغ عتبة القدرة "حرج" في الأمن السيبراني.
أثناء الاختبارات، حقق Astra ما يلي:
• حقق 100% على ExploitBench، والذي يقيم الثغرات المعروفة
• اكتشف واستخدم يومَي-صفر في سلسلة استغلال
• أفلت من حاضنة (Sandbox) متصفح معززة
• حصل على وصول Root على نظام تشغيل مُحصّن
وبموجب المؤشر الداخلي الجديد لدى OpenAI، حقق Astra معدلات تنفيذ كود أعلى بكثير من GPT-5.6 Sol مع استخدام عدد أقل بكثير من توكنات الإخراج.
وقد تم الحصول على هذه النتائج باستخدام وصول Daybreak Blue، وليس باستخدام الإعداد الافتراضي لـ Astra.
وتشير OpenAI إلى أن Astra سيكون متاحًا قريبًا، لكن الوصول المتقدم إلى الأمن السيبراني سيكون مقيدًا أولًا.
متابعة من فضلكم
#AI #Cybersecurity #ASTR #BinanceSquare
$OPENAI
قد تكون ASTRA قادرة على العثور على استغلال ثغرات يوم-صفر والتربّح منها.
تشير OpenAI إلى أن Astra هو أول نموذج لديها يبلّغ عتبة القدرة "حرج" في الأمن السيبراني.
أثناء الاختبارات، حقق Astra ما يلي:
• حقق 100% على ExploitBench، والذي يقيم الثغرات المعروفة
• اكتشف واستخدم يومَي-صفر في سلسلة استغلال
• أفلت من حاضنة (Sandbox) متصفح معززة
• حصل على وصول Root على نظام تشغيل مُحصّن
وبموجب المؤشر الداخلي الجديد لدى OpenAI، حقق Astra معدلات تنفيذ كود أعلى بكثير من GPT-5.6 Sol مع استخدام عدد أقل بكثير من توكنات الإخراج.
وقد تم الحصول على هذه النتائج باستخدام وصول Daybreak Blue، وليس باستخدام الإعداد الافتراضي لـ Astra.
وتشير OpenAI إلى أن Astra سيكون متاحًا قريبًا، لكن الوصول المتقدم إلى الأمن السيبراني سيكون مقيدًا أولًا.
متابعة من فضلكم
#AI #Cybersecurity #ASTR #BinanceSquare
$OPENAI
1
113
·
--
مقالة
نموذج OpenAI Astra AI يعثر على ثغرات يوم-صفر ويصل إلى مستوى الأمن السيبراني «الحرج»#openaisaysastrafindsflawsautonomously
تقول OpenAI إن نموذجها الجديد «أسترا» حقق إنجازًا كبيرًا في مجال الأمن السيبراني، ليصبح أول نموذج للشركة يصل إلى عتبة قدرات الأمن السيبراني المصنفة «حرجة».
تُظهر نتائج الاختبار مدى قدرة النموذج عند التعامل مع مهام أمنية معقدة. ويُقال إن «أسترا» سجلت 100% على ExploitBench، وهو معيار يركز على الثغرات المعروفة. والأهم من ذلك أنها اكتشفت واستخدمت ثغرتين يوم-صفر كجزء من سلسلة استغلال.
لم تتوقف عملية الاختبار عند هذا الحد. ووفقًا لما يُروى، نجحت «أسترا» أيضًا في الهروب من حاوية متصفح مُحصّنة والحصول على صلاحيات الجذر على نظام تشغيل مُحصّن.
نموذج OpenAI Astra AI يعثر على ثغرات يوم-صفر ويصل إلى مستوى الأمن السيبراني «الحرج»
#openaisaysastrafindsflawsautonomously
تقول OpenAI إن نموذجها الجديد «أسترا» حقق إنجازًا كبيرًا في مجال الأمن السيبراني، ليصبح أول نموذج للشركة يصل إلى عتبة قدرات الأمن السيبراني المصنفة «حرجة».
تُظهر نتائج الاختبار مدى قدرة النموذج عند التعامل مع مهام أمنية معقدة. ويُقال إن «أسترا» سجلت 100% على ExploitBench، وهو معيار يركز على الثغرات المعروفة. والأهم من ذلك أنها اكتشفت واستخدمت ثغرتين يوم-صفر كجزء من سلسلة استغلال.
لم تتوقف عملية الاختبار عند هذا الحد. ووفقًا لما يُروى، نجحت «أسترا» أيضًا في الهروب من حاوية متصفح مُحصّنة والحصول على صلاحيات الجذر على نظام تشغيل مُحصّن.
تقول OpenAI إن نموذجها الجديد «أسترا» حقق إنجازًا كبيرًا في مجال الأمن السيبراني، ليصبح أول نموذج للشركة يصل إلى عتبة قدرات الأمن السيبراني المصنفة «حرجة».
تُظهر نتائج الاختبار مدى قدرة النموذج عند التعامل مع مهام أمنية معقدة. ويُقال إن «أسترا» سجلت 100% على ExploitBench، وهو معيار يركز على الثغرات المعروفة. والأهم من ذلك أنها اكتشفت واستخدمت ثغرتين يوم-صفر كجزء من سلسلة استغلال.
لم تتوقف عملية الاختبار عند هذا الحد. ووفقًا لما يُروى، نجحت «أسترا» أيضًا في الهروب من حاوية متصفح مُحصّنة والحصول على صلاحيات الجذر على نظام تشغيل مُحصّن.
1
544
·
--
#openaisaysastrafindsflawsautonomously
يقول OpenAI إن نموذج Astra القادم يمكنه بشكل مستقل اكتشاف ثغرات أمنية غير معروفة سابقًا. ووفقًا للاختبارات، عثر Astra على ثغرتين من نوع zero-day واستخدمهما في سلسلة استغلال.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
{future}(MSFTUSDT)
$NVDAB
{spot}(NVDABUSDT)
$CRWD
{future}(CRWDUSDT)
#openaisaysastrafindsflawsautonomously
يقول OpenAI إن نموذج Astra القادم يمكنه بشكل مستقل اكتشاف ثغرات أمنية غير معروفة سابقًا. ووفقًا للاختبارات، عثر Astra على ثغرتين من نوع zero-day واستخدمهما في سلسلة استغلال.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
$NVDAB
$CRWD
يقول OpenAI إن نموذج Astra القادم يمكنه بشكل مستقل اكتشاف ثغرات أمنية غير معروفة سابقًا. ووفقًا للاختبارات، عثر Astra على ثغرتين من نوع zero-day واستخدمهما في سلسلة استغلال.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
$NVDAB
$CRWD
271
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinSurpasses$77000
9,131 مشاهدات
147 يقومون بالنقاش
2
#ParadigmDisclosesZECHolding
30,286 مشاهدات
670 يقومون بالنقاش
3
#BitcoinETFsShed$450M
19,411 مشاهدات
175 يقومون بالنقاش
4
#USWeeklyJoblessClaimsFallTo196K
15,284 مشاهدات
402 يقومون بالنقاش
5
#ArkhamSaysBlackRockBuys$1.5BInETH
2,985 مشاهدات
42 يقومون بالنقاش
6
#ElSalvadorBTCHoldingsRiseTo7777
38,847 مشاهدات
718 يقومون بالنقاش
7
#MemeLaunchpads82%OfArcDayOneVolume
44,053 مشاهدات
902 يقومون بالنقاش
8
#OstiumLoanDisputeHearingSetInNYFederalCourt
36,141 مشاهدات
656 يقومون بالنقاش
9
#HyperliquidUSDCSupplyOvertakesSolana
15,989 مشاهدات
320 يقومون بالنقاش
10
#SKPoliceRefer18PolymarketUsersToProsecutors
21,661 مشاهدات
486 يقومون بالنقاش