
#ledger
ledger
970,092 مشاهدات
1,523 يقومون بالنقاش
رائج
جديد


الرئيس التنفيذي لشركة Ledger: لا تستطيع المحافظ المادية توفير حماية مطلقة، والقطاع يواجه تحديات ومخاطر مشتركة
11 نوفمبر، بحسب منشور لموقع BeInCrypto، أقرّ باسكال غوتييه، الرئيس التنفيذي لشركة Ledger، مؤخرًا خلال ظهوره في برنامج Crypto على بلومبرغ بأنه لا يوجد أي جهاز، بما في ذلك المحافظ المادية من Ledger، قادر على توفير حماية مطلقة.
وجاء هذا التصريح في وقت لا تزال فيه تداعيات اختراق منصة Binance تتفاقم في قطاع العملات المشفرة، فيما تتزايد تساؤلات المستخدمين حول أمان المحافظ المادية.
وأكد أنه مع استمرار السوق في استيعاب التداعيات المتسلسلة لاختراق Binance، تواجه الشركات المصنّعة للأجهزة، شأنها شأن سائر المشاركين في السوق، المخاطر الأمنية الأساسية نفسها، ولا يمكن لأي طرف أن ينأى بنفسه عنها.
وبصفته أحد أبرز مصنّعي المحافظ المادية في العالم، يبدو تصريح الرئيس التنفيذي لشركة Ledger صريحًا وعمليًا، لكنه أقرب إلى محاولة مدروسة لتحويل المخاطر والانتباه، كما أنه يهزّ الاعتقاد الراسخ لدى بعض المستخدمين بأن المحافظ المادية «آمنة تمامًا».
وخلاصة القول، لا يعكس تصريح الرئيس التنفيذي لشركة Ledger شفافية الشركة في مواجهة الأزمات فحسب، بل يكشف أيضًا عن الفجوة الواقعية بين «وعود الأمان» و«قدرات الحماية الفعلية» في قطاع المحافظ المادية.
غير أن بعض الآراء في السوق ترى أن Ledger طالما جعلت الأمان أبرز مزاياها التنافسية، لكنها تعلن الآن أنه لا توجد حماية مطلقة؛ وهذا في الواقع يقلل من مسؤوليتها الأمنية ومن التوقعات المعلّقة عليها، ويمهّد لها تقديم تبريرات في حال وقوع حوادث أمنية مستقبلًا.
وفوق ذلك، ينبغي أن ينصبّ تركيز مصنّعي المحافظ المادية باستمرار على تحسين أمان منتجاتهم، لا على غرس فكرة «صعوبة تجنّب التعرض للهجمات» في أذهان المستخدمين.
#Ledger #硬件钱包
الرئيس التنفيذي لشركة Ledger: لا تستطيع المحافظ المادية توفير حماية مطلقة، والقطاع يواجه تحديات ومخاطر مشتركة
11 نوفمبر، بحسب منشور لموقع BeInCrypto، أقرّ باسكال غوتييه، الرئيس التنفيذي لشركة Ledger، مؤخرًا خلال ظهوره في برنامج Crypto على بلومبرغ بأنه لا يوجد أي جهاز، بما في ذلك المحافظ المادية من Ledger، قادر على توفير حماية مطلقة.
وجاء هذا التصريح في وقت لا تزال فيه تداعيات اختراق منصة Binance تتفاقم في قطاع العملات المشفرة، فيما تتزايد تساؤلات المستخدمين حول أمان المحافظ المادية.
وأكد أنه مع استمرار السوق في استيعاب التداعيات المتسلسلة لاختراق Binance، تواجه الشركات المصنّعة للأجهزة، شأنها شأن سائر المشاركين في السوق، المخاطر الأمنية الأساسية نفسها، ولا يمكن لأي طرف أن ينأى بنفسه عنها.
وبصفته أحد أبرز مصنّعي المحافظ المادية في العالم، يبدو تصريح الرئيس التنفيذي لشركة Ledger صريحًا وعمليًا، لكنه أقرب إلى محاولة مدروسة لتحويل المخاطر والانتباه، كما أنه يهزّ الاعتقاد الراسخ لدى بعض المستخدمين بأن المحافظ المادية «آمنة تمامًا».
وخلاصة القول، لا يعكس تصريح الرئيس التنفيذي لشركة Ledger شفافية الشركة في مواجهة الأزمات فحسب، بل يكشف أيضًا عن الفجوة الواقعية بين «وعود الأمان» و«قدرات الحماية الفعلية» في قطاع المحافظ المادية.
غير أن بعض الآراء في السوق ترى أن Ledger طالما جعلت الأمان أبرز مزاياها التنافسية، لكنها تعلن الآن أنه لا توجد حماية مطلقة؛ وهذا في الواقع يقلل من مسؤوليتها الأمنية ومن التوقعات المعلّقة عليها، ويمهّد لها تقديم تبريرات في حال وقوع حوادث أمنية مستقبلًا.
وفوق ذلك، ينبغي أن ينصبّ تركيز مصنّعي المحافظ المادية باستمرار على تحسين أمان منتجاتهم، لا على غرس فكرة «صعوبة تجنّب التعرض للهجمات» في أذهان المستخدمين.
#Ledger #硬件钱包
11 نوفمبر، بحسب منشور لموقع BeInCrypto، أقرّ باسكال غوتييه، الرئيس التنفيذي لشركة Ledger، مؤخرًا خلال ظهوره في برنامج Crypto على بلومبرغ بأنه لا يوجد أي جهاز، بما في ذلك المحافظ المادية من Ledger، قادر على توفير حماية مطلقة.
وجاء هذا التصريح في وقت لا تزال فيه تداعيات اختراق منصة Binance تتفاقم في قطاع العملات المشفرة، فيما تتزايد تساؤلات المستخدمين حول أمان المحافظ المادية.
وأكد أنه مع استمرار السوق في استيعاب التداعيات المتسلسلة لاختراق Binance، تواجه الشركات المصنّعة للأجهزة، شأنها شأن سائر المشاركين في السوق، المخاطر الأمنية الأساسية نفسها، ولا يمكن لأي طرف أن ينأى بنفسه عنها.
وبصفته أحد أبرز مصنّعي المحافظ المادية في العالم، يبدو تصريح الرئيس التنفيذي لشركة Ledger صريحًا وعمليًا، لكنه أقرب إلى محاولة مدروسة لتحويل المخاطر والانتباه، كما أنه يهزّ الاعتقاد الراسخ لدى بعض المستخدمين بأن المحافظ المادية «آمنة تمامًا».
وخلاصة القول، لا يعكس تصريح الرئيس التنفيذي لشركة Ledger شفافية الشركة في مواجهة الأزمات فحسب، بل يكشف أيضًا عن الفجوة الواقعية بين «وعود الأمان» و«قدرات الحماية الفعلية» في قطاع المحافظ المادية.
غير أن بعض الآراء في السوق ترى أن Ledger طالما جعلت الأمان أبرز مزاياها التنافسية، لكنها تعلن الآن أنه لا توجد حماية مطلقة؛ وهذا في الواقع يقلل من مسؤوليتها الأمنية ومن التوقعات المعلّقة عليها، ويمهّد لها تقديم تبريرات في حال وقوع حوادث أمنية مستقبلًا.
وفوق ذلك، ينبغي أن ينصبّ تركيز مصنّعي المحافظ المادية باستمرار على تحسين أمان منتجاتهم، لا على غرس فكرة «صعوبة تجنّب التعرض للهجمات» في أذهان المستخدمين.
#Ledger #硬件钱包
1
3.4k
#تسريبات_ليدجر_مع_كل_توقيع
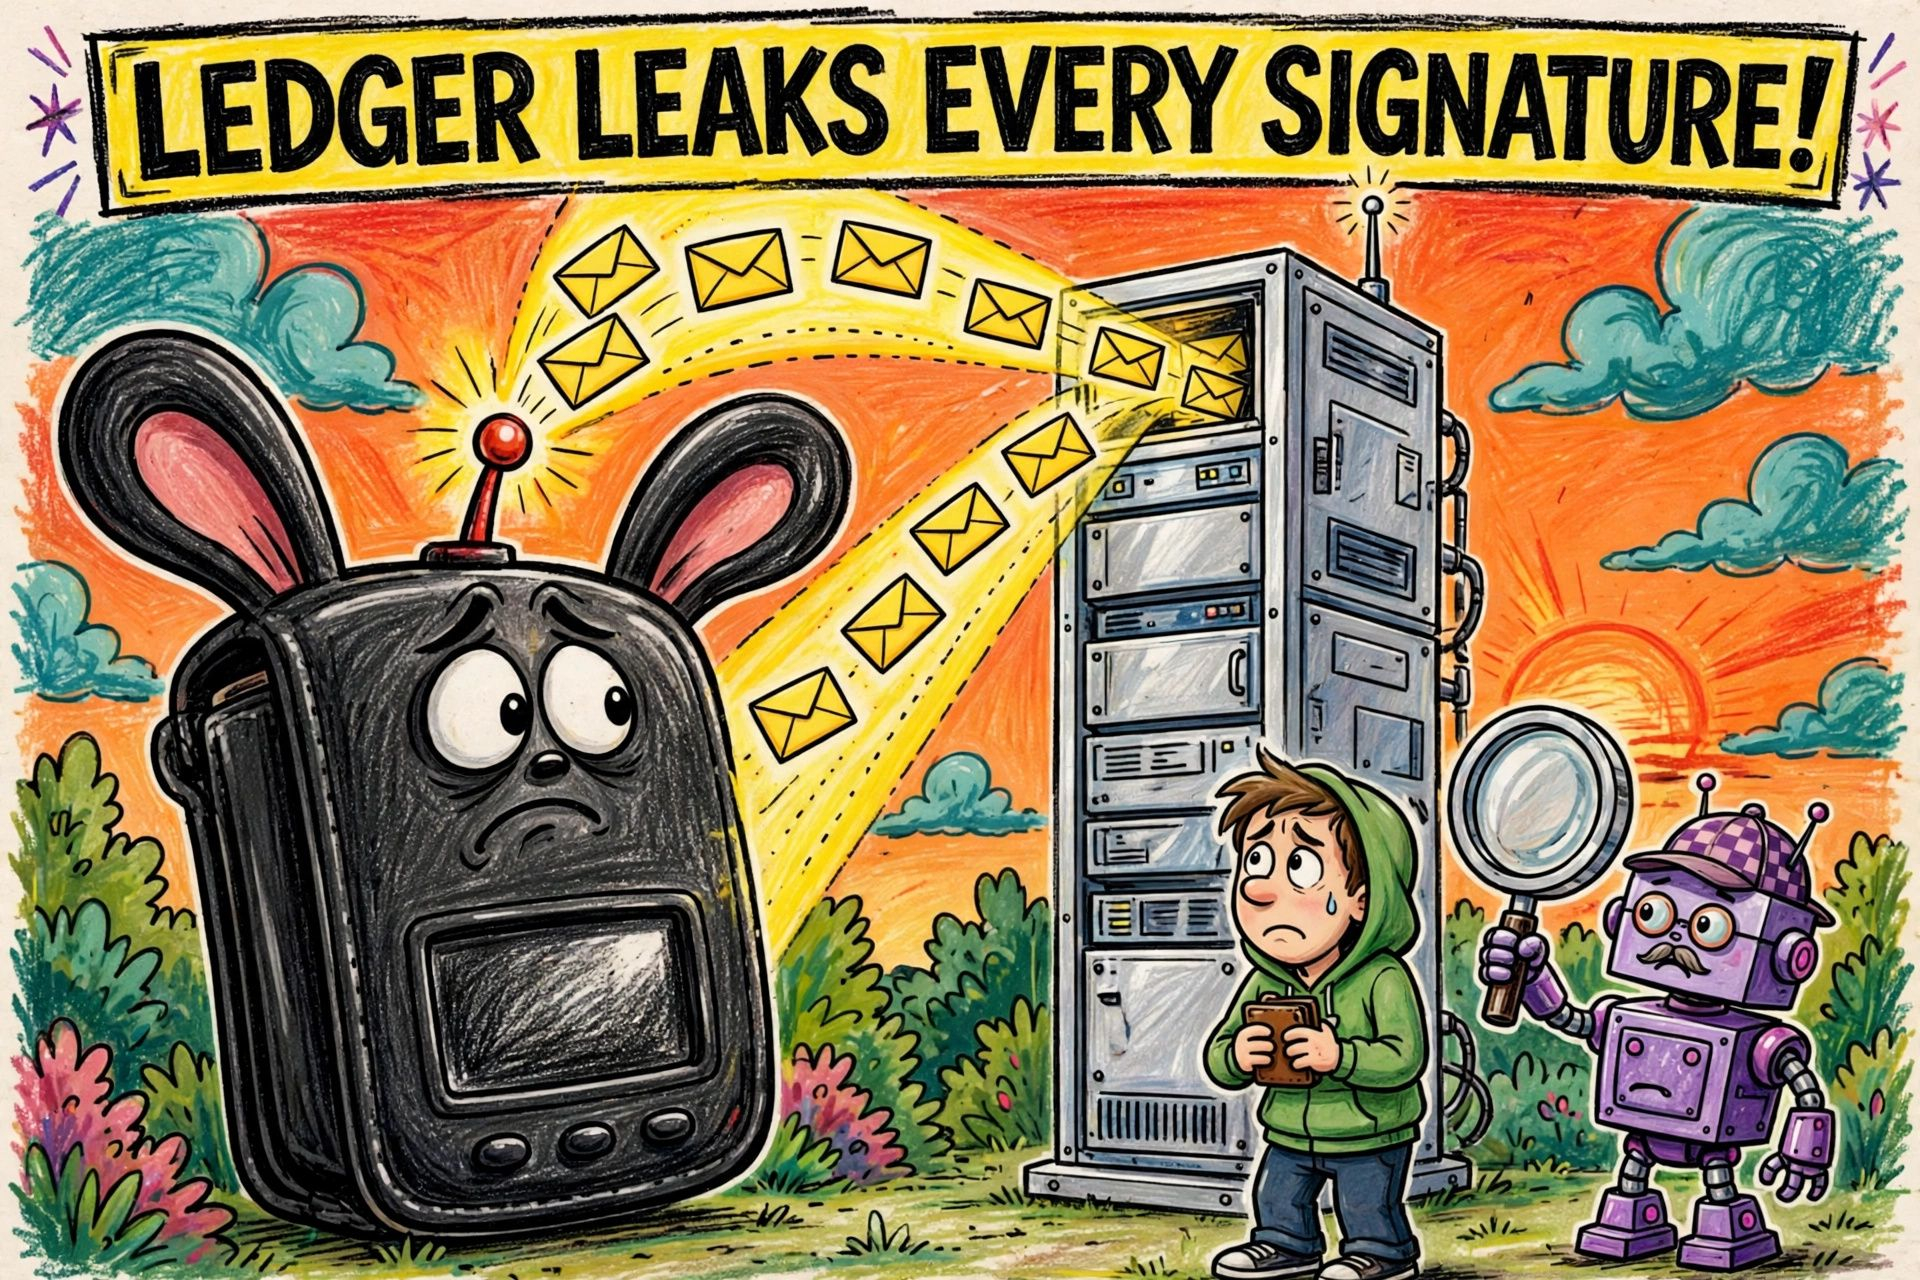
🚨 تُتَّهَم ليدجر بـ«التنصّت» على كل عملية توقيع
إلى مستخدمي محافظ ليدجر المادية، انتبهوا جيدًا: كشفت محفظة Ambire للتو أن أدوات ليدجر ترسل تفاصيل كل عملية توقيع إلى خوادمها منذ مايو، بما في ذلك عنوان المستلم وطراز الجهاز وإصدار البرنامج. وتقول ليدجر إن هذه طريقة للتوقيع الواضح، وإن الشركة لا تخزّن البيانات؛ وأكدت SlowMist أن هذه الآلية تجمع البيانات افتراضيًا. وتزداد المخاوف لأن محافظ ليدجر التي اشتُريت الشهر الماضي عبر موزعين في جنوب شرق آسيا زُوّدت بمكوّنات غريبة استُخدمت لسحب الأموال بالكامل، فيما لا يزال سعر بيتكوين يدور حول 74.492 دولارًا.
أكبر تحركات العقود الدائمة اليوم: $ZEC 998 دولارًا، $ICP 2,61 دولارًا، $ZRO 1,60 دولارًا
#Ledger #ViCung #الأمن
#تسريبات_ليدجر_مع_كل_توقيع
🚨 تُتَّهَم ليدجر بـ«التنصّت» على كل عملية توقيع
إلى مستخدمي محافظ ليدجر المادية، انتبهوا جيدًا: كشفت محفظة Ambire للتو أن أدوات ليدجر ترسل تفاصيل كل عملية توقيع إلى خوادمها منذ مايو، بما في ذلك عنوان المستلم وطراز الجهاز وإصدار البرنامج. وتقول ليدجر إن هذه طريقة للتوقيع الواضح، وإن الشركة لا تخزّن البيانات؛ وأكدت SlowMist أن هذه الآلية تجمع البيانات افتراضيًا. وتزداد المخاوف لأن محافظ ليدجر التي اشتُريت الشهر الماضي عبر موزعين في جنوب شرق آسيا زُوّدت بمكوّنات غريبة استُخدمت لسحب الأموال بالكامل، فيما لا يزال سعر بيتكوين يدور حول 74.492 دولارًا.
أكبر تحركات العقود الدائمة اليوم: $ZEC 998 دولارًا، $ICP 2,61 دولارًا، $ZRO 1,60 دولارًا
#Ledger #ViCung #الأمن
🚨 تُتَّهَم ليدجر بـ«التنصّت» على كل عملية توقيع
إلى مستخدمي محافظ ليدجر المادية، انتبهوا جيدًا: كشفت محفظة Ambire للتو أن أدوات ليدجر ترسل تفاصيل كل عملية توقيع إلى خوادمها منذ مايو، بما في ذلك عنوان المستلم وطراز الجهاز وإصدار البرنامج. وتقول ليدجر إن هذه طريقة للتوقيع الواضح، وإن الشركة لا تخزّن البيانات؛ وأكدت SlowMist أن هذه الآلية تجمع البيانات افتراضيًا. وتزداد المخاوف لأن محافظ ليدجر التي اشتُريت الشهر الماضي عبر موزعين في جنوب شرق آسيا زُوّدت بمكوّنات غريبة استُخدمت لسحب الأموال بالكامل، فيما لا يزال سعر بيتكوين يدور حول 74.492 دولارًا.
أكبر تحركات العقود الدائمة اليوم: $ZEC 998 دولارًا، $ICP 2,61 دولارًا، $ZRO 1,60 دولارًا
#Ledger #ViCung #الأمن
8

·
--
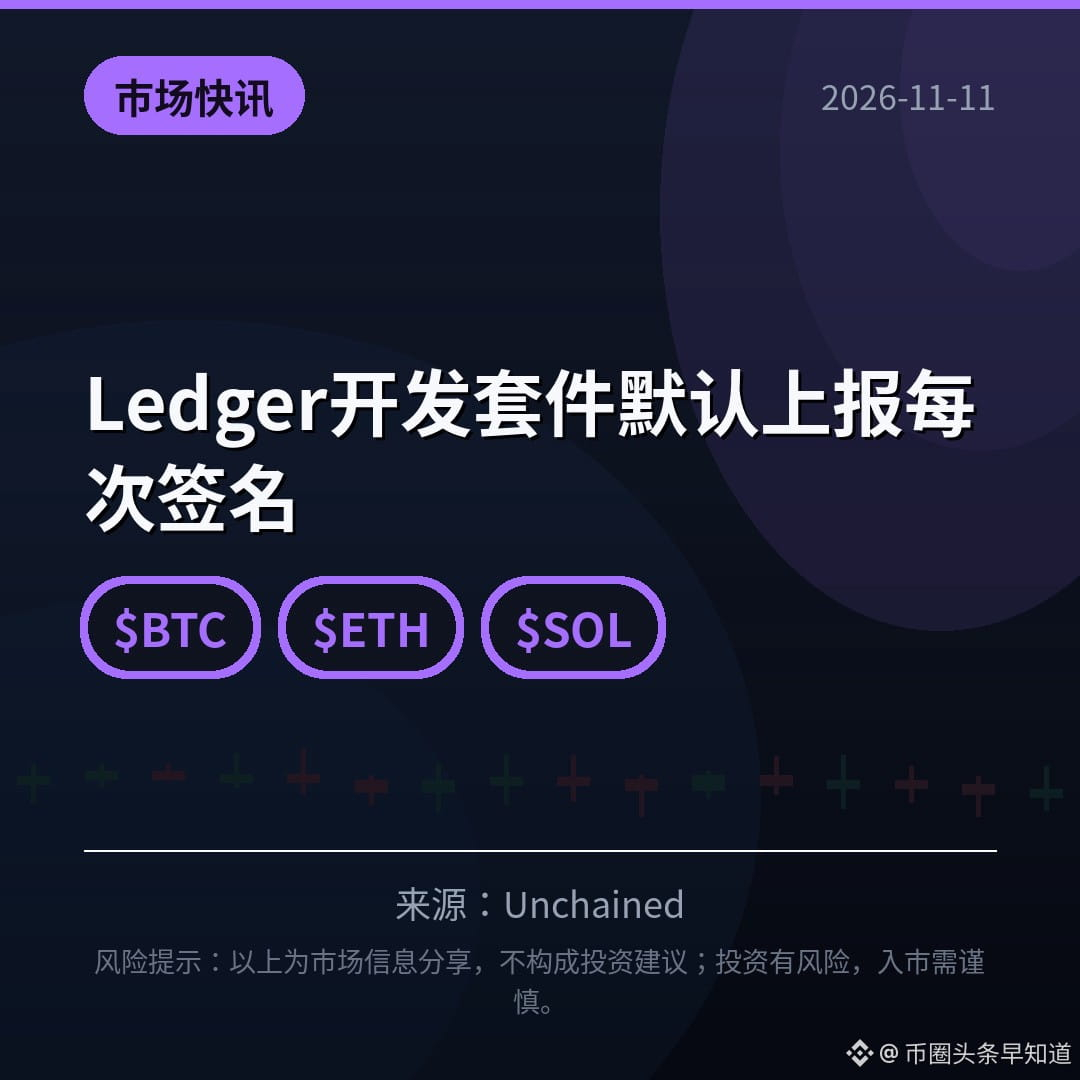
【أخبار السوق العاجلة】حزمة تطوير Ledger ترسل افتراضيًا بيانات كل عملية توقيع
كشف مطوّر من Ambire في 10 نوفمبر أن حزمة تطوير Ledger ترسل افتراضيًا بيانات كل عملية توقيع، بما في ذلك الشبكة والعنوان المستهدف وبرنامج الجهاز الثابت وإصدار التطبيق وما إذا كان التوقيع أعمى. وهذا الخيار مفعّل افتراضيًا بدءًا من الإصدار v1.16. وتقول Ledger إن ذلك ضروري للتوقيع الواضح (Clear Signing)، وإن البيانات لا تُحفَظ، وإن الشيفرة موجودة في SDK وليس في البرنامج الثابت. هل تقبل إرسال بيانات التوقيع افتراضيًا؟
$BTC $ETH $SOL
#币安广场 #Ledger #أمن_المحفظة
(المصدر: Unchained)
⚠️ تنبيه بشأن المخاطر: ما سبق مشاركة لمعلومات السوق، ولا يشكّل نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
【أخبار السوق العاجلة】حزمة تطوير Ledger ترسل افتراضيًا بيانات كل عملية توقيع
كشف مطوّر من Ambire في 10 نوفمبر أن حزمة تطوير Ledger ترسل افتراضيًا بيانات كل عملية توقيع، بما في ذلك الشبكة والعنوان المستهدف وبرنامج الجهاز الثابت وإصدار التطبيق وما إذا كان التوقيع أعمى. وهذا الخيار مفعّل افتراضيًا بدءًا من الإصدار v1.16. وتقول Ledger إن ذلك ضروري للتوقيع الواضح (Clear Signing)، وإن البيانات لا تُحفَظ، وإن الشيفرة موجودة في SDK وليس في البرنامج الثابت. هل تقبل إرسال بيانات التوقيع افتراضيًا؟
$BTC $ETH $SOL
#币安广场 #Ledger #أمن_المحفظة
(المصدر: Unchained)
⚠️ تنبيه بشأن المخاطر: ما سبق مشاركة لمعلومات السوق، ولا يشكّل نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
كشف مطوّر من Ambire في 10 نوفمبر أن حزمة تطوير Ledger ترسل افتراضيًا بيانات كل عملية توقيع، بما في ذلك الشبكة والعنوان المستهدف وبرنامج الجهاز الثابت وإصدار التطبيق وما إذا كان التوقيع أعمى. وهذا الخيار مفعّل افتراضيًا بدءًا من الإصدار v1.16. وتقول Ledger إن ذلك ضروري للتوقيع الواضح (Clear Signing)، وإن البيانات لا تُحفَظ، وإن الشيفرة موجودة في SDK وليس في البرنامج الثابت. هل تقبل إرسال بيانات التوقيع افتراضيًا؟
$BTC $ETH $SOL
#币安广场 #Ledger #أمن_المحفظة
(المصدر: Unchained)
⚠️ تنبيه بشأن المخاطر: ما سبق مشاركة لمعلومات السوق، ولا يشكّل نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
21
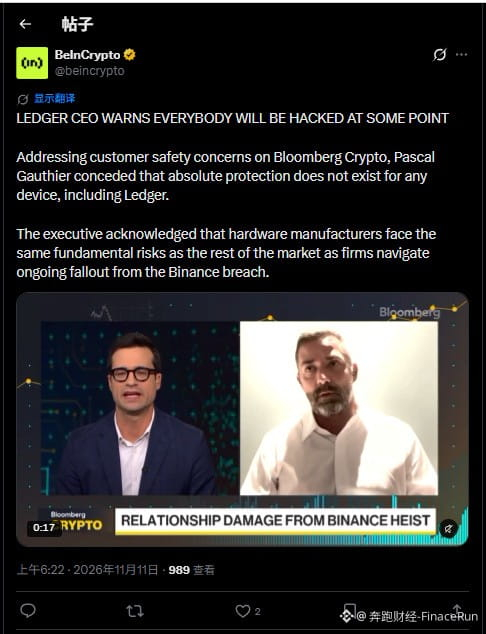
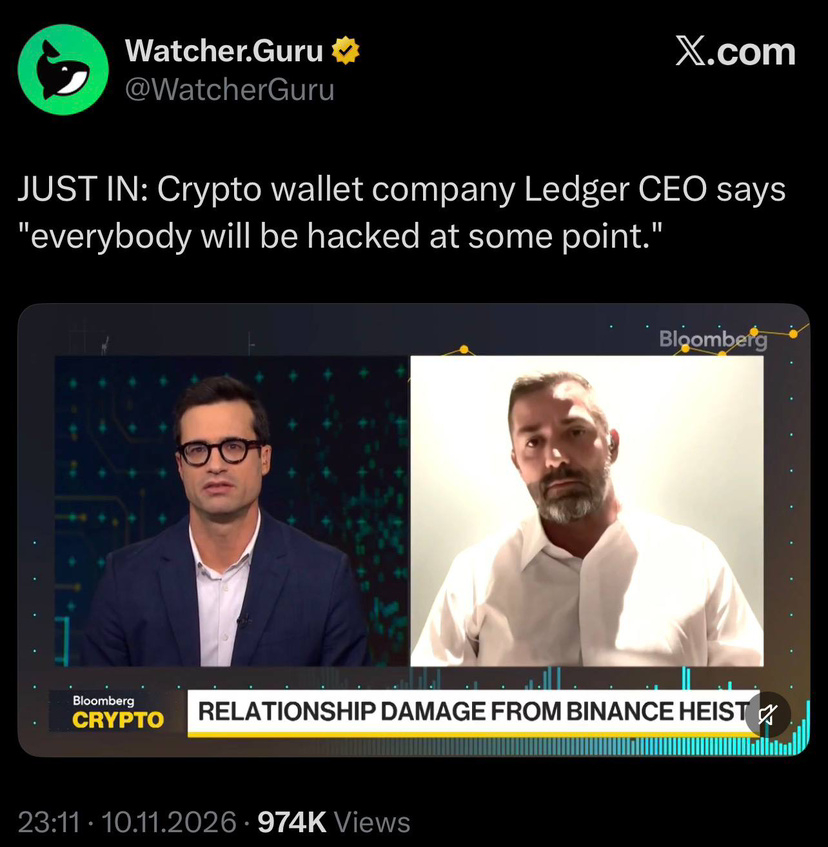
🔐 الرئيس التنفيذي لشركة Ledger: «عاجلًا أم آجلًا، سيقع الجميع ضحيةً للاختراق.»
تذكير صريح بأن الأمن في عالم العملات المشفرة ليس أمرًا يمكن تجاهله أبدًا.
$BTC #Ledger #CryptoSecurity #العملات_المشفرة
🔐 الرئيس التنفيذي لشركة Ledger: «عاجلًا أم آجلًا، سيقع الجميع ضحيةً للاختراق.»
تذكير صريح بأن الأمن في عالم العملات المشفرة ليس أمرًا يمكن تجاهله أبدًا.
$BTC #Ledger #CryptoSecurity #العملات_المشفرة
تذكير صريح بأن الأمن في عالم العملات المشفرة ليس أمرًا يمكن تجاهله أبدًا.
$BTC #Ledger #CryptoSecurity #العملات_المشفرة
2
86

·
--
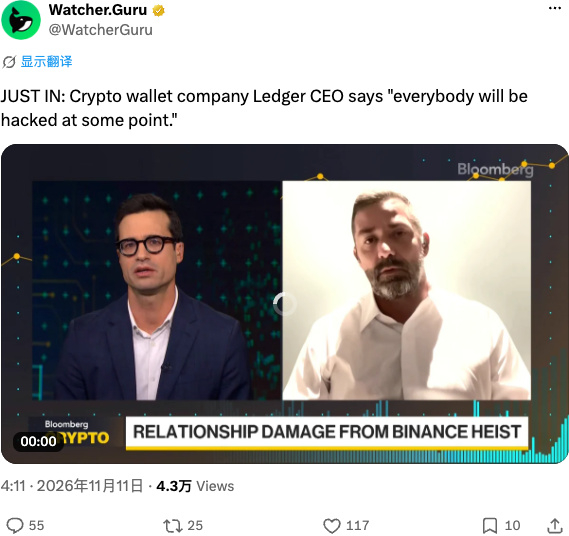
الرئيس التنفيذي لشركة Ledger يصرّح بصراحة: لا أحد بمنأى عن الاختراق. لا تظنّ حقًا أن شراء محفظة باردة يعني أنك دخلت خزنة محصّنة؛ فلا أمان مطلقًا في عالم العملات الرقمية. وكلما ظننت أنك في أمان تام، زادت احتمالية أن تقع ضحية.
$BTC #Ledger
الرئيس التنفيذي لشركة Ledger يصرّح بصراحة: لا أحد بمنأى عن الاختراق. لا تظنّ حقًا أن شراء محفظة باردة يعني أنك دخلت خزنة محصّنة؛ فلا أمان مطلقًا في عالم العملات الرقمية. وكلما ظننت أنك في أمان تام، زادت احتمالية أن تقع ضحية.
$BTC #Ledger
$BTC #Ledger
282

قال الرئيس التنفيذي لشركة Ledger للتو: «سيتعرض الجميع للاختراق عاجلًا أم آجلًا».
هذا صحيح، لكن حين تصدر هذه العبارة عن شخص يبيع المحافظ المادية، يصبح وقعها مختلفًا. فالخوف أصلًا هو السلعة الأكثر رواجًا في هذا المجال؛ يخبرك أولًا أن الجميع سيتعرض للاختراق، ويمكنك تخمين ما سيقوله بعد ذلك.
لنتحدث عن الواقع. هذا العام، كان الكوريون الشماليون وراء الحصة الأكبر من سرقات العملات على السلسلة؛ وبحسب تقديرات TRM، تجاوزت نسبتهم 80%. يعتمدون على الهندسة الاجتماعية والتصيد والتسلل لأسابيع قبل تنفيذ هجماتهم، لا على اختراق شاشتك الصغيرة. أما قضية باينانس التي تجاوزت قيمتها 6.3 مليارات، فلا يزال جزء كبير من الأموال يُغسل ببطء عبر THORChain وChainflip. هل تحميك محفظة باردة من ذلك؟ من بعضه، بشرط ألا توقّع على أشياء عشوائية، وألا تنقر على روابط مشبوهة، وألا تصوّر عبارة الاسترداد.
ولا تنسَ أن موجة الاحتيال الأخيرة في سنغافورة، التي عُدّلت فيها الأجهزة، كانت قد أخافت الجميع للتو؛ ثم ظهرت فجأة مجموعة من الحسابات تروّج لمحافظ أخرى بالرسالة نفسها. تجارة القلق على الأمن مغرية للجميع.
رأيي: المحفظة الباردة أداة، وليست تميمة للحماية. وفي الغالبية الساحقة من الحالات، يكون السبب الحقيقي للاختراق هو الإنسان، لا الشريحة الإلكترونية. والصيغة الأصدق لعبارة الرئيس التنفيذي هي: سيتعرض معظم الناس للاختراق بسبب تهورهم، ثم سيأتون لشراء منتجاتنا.
#钱包安全 #Ledger
قال الرئيس التنفيذي لشركة Ledger للتو: «سيتعرض الجميع للاختراق عاجلًا أم آجلًا».
هذا صحيح، لكن حين تصدر هذه العبارة عن شخص يبيع المحافظ المادية، يصبح وقعها مختلفًا. فالخوف أصلًا هو السلعة الأكثر رواجًا في هذا المجال؛ يخبرك أولًا أن الجميع سيتعرض للاختراق، ويمكنك تخمين ما سيقوله بعد ذلك.
لنتحدث عن الواقع. هذا العام، كان الكوريون الشماليون وراء الحصة الأكبر من سرقات العملات على السلسلة؛ وبحسب تقديرات TRM، تجاوزت نسبتهم 80%. يعتمدون على الهندسة الاجتماعية والتصيد والتسلل لأسابيع قبل تنفيذ هجماتهم، لا على اختراق شاشتك الصغيرة. أما قضية باينانس التي تجاوزت قيمتها 6.3 مليارات، فلا يزال جزء كبير من الأموال يُغسل ببطء عبر THORChain وChainflip. هل تحميك محفظة باردة من ذلك؟ من بعضه، بشرط ألا توقّع على أشياء عشوائية، وألا تنقر على روابط مشبوهة، وألا تصوّر عبارة الاسترداد.
ولا تنسَ أن موجة الاحتيال الأخيرة في سنغافورة، التي عُدّلت فيها الأجهزة، كانت قد أخافت الجميع للتو؛ ثم ظهرت فجأة مجموعة من الحسابات تروّج لمحافظ أخرى بالرسالة نفسها. تجارة القلق على الأمن مغرية للجميع.
رأيي: المحفظة الباردة أداة، وليست تميمة للحماية. وفي الغالبية الساحقة من الحالات، يكون السبب الحقيقي للاختراق هو الإنسان، لا الشريحة الإلكترونية. والصيغة الأصدق لعبارة الرئيس التنفيذي هي: سيتعرض معظم الناس للاختراق بسبب تهورهم، ثم سيأتون لشراء منتجاتنا.
#钱包安全 #Ledger
هذا صحيح، لكن حين تصدر هذه العبارة عن شخص يبيع المحافظ المادية، يصبح وقعها مختلفًا. فالخوف أصلًا هو السلعة الأكثر رواجًا في هذا المجال؛ يخبرك أولًا أن الجميع سيتعرض للاختراق، ويمكنك تخمين ما سيقوله بعد ذلك.
لنتحدث عن الواقع. هذا العام، كان الكوريون الشماليون وراء الحصة الأكبر من سرقات العملات على السلسلة؛ وبحسب تقديرات TRM، تجاوزت نسبتهم 80%. يعتمدون على الهندسة الاجتماعية والتصيد والتسلل لأسابيع قبل تنفيذ هجماتهم، لا على اختراق شاشتك الصغيرة. أما قضية باينانس التي تجاوزت قيمتها 6.3 مليارات، فلا يزال جزء كبير من الأموال يُغسل ببطء عبر THORChain وChainflip. هل تحميك محفظة باردة من ذلك؟ من بعضه، بشرط ألا توقّع على أشياء عشوائية، وألا تنقر على روابط مشبوهة، وألا تصوّر عبارة الاسترداد.
ولا تنسَ أن موجة الاحتيال الأخيرة في سنغافورة، التي عُدّلت فيها الأجهزة، كانت قد أخافت الجميع للتو؛ ثم ظهرت فجأة مجموعة من الحسابات تروّج لمحافظ أخرى بالرسالة نفسها. تجارة القلق على الأمن مغرية للجميع.
رأيي: المحفظة الباردة أداة، وليست تميمة للحماية. وفي الغالبية الساحقة من الحالات، يكون السبب الحقيقي للاختراق هو الإنسان، لا الشريحة الإلكترونية. والصيغة الأصدق لعبارة الرئيس التنفيذي هي: سيتعرض معظم الناس للاختراق بسبب تهورهم، ثم سيأتون لشراء منتجاتنا.
#钱包安全 #Ledger
7

·
--
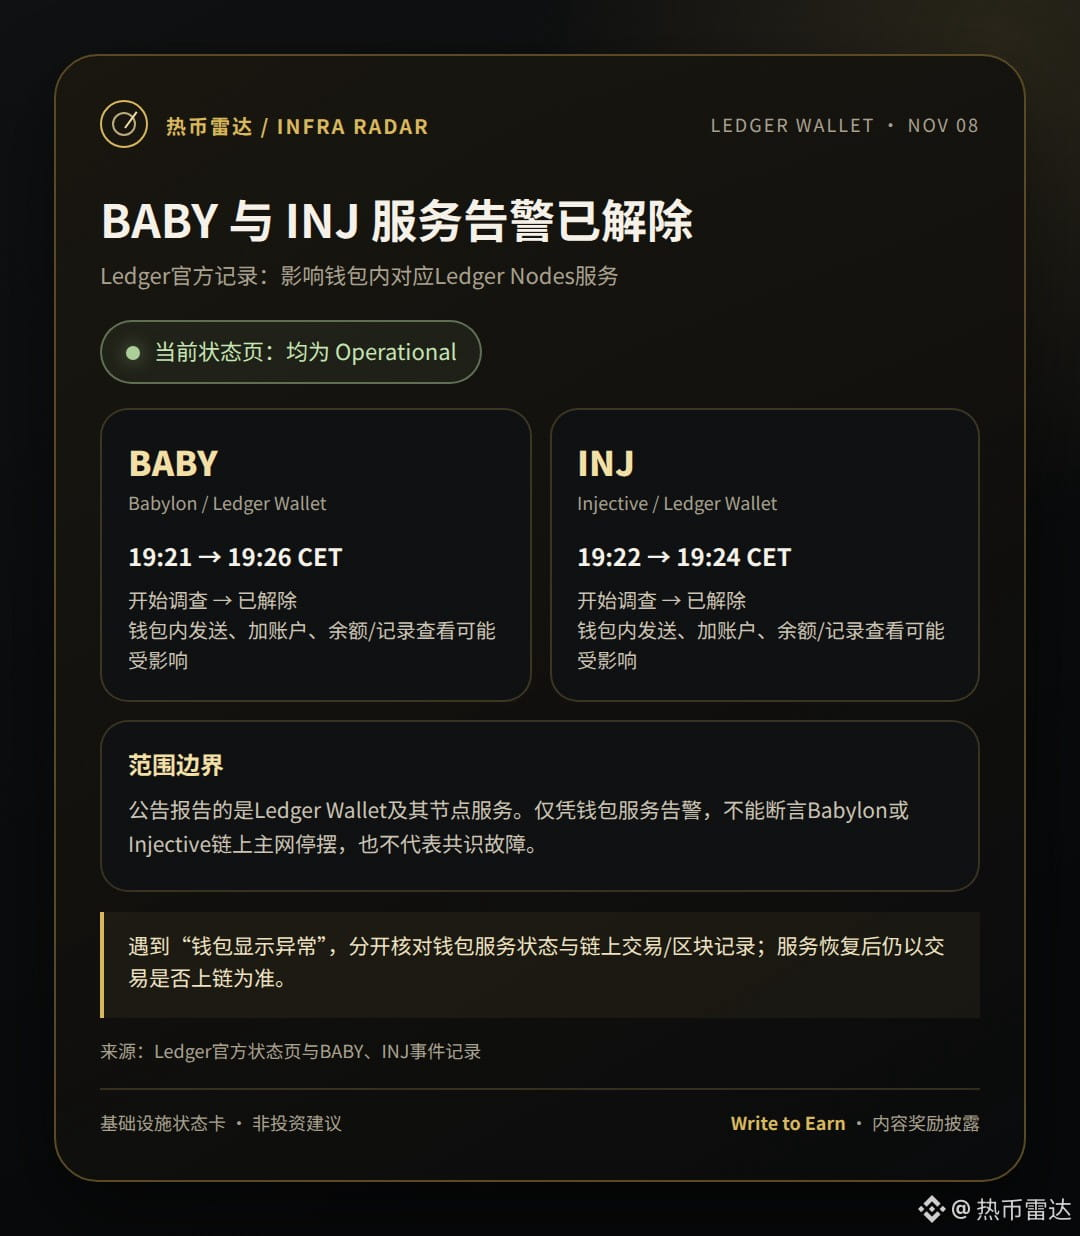
تم حل تنبيهات خدمات عُقد BABY وINJ في Ledger Wallet؛ وشمل التأثير الإرسال وإضافة الحسابات وعرض الأرصدة/السجل داخل المحفظة، ولا يثبت ذلك أن الشبكتين الرئيسيتين توقفتا.
• Babylon: بدأ التحقيق في 8 نوفمبر الساعة 19:21 بتوقيت وسط أوروبا، وحُلّت المشكلة في 19:26.
• Injective: بدأ التحقيق في 19:22، وحُلّت المشكلة في 19:24؛ وتعرض صفحة الحالة الحالية لدى Ledger كلا الخدمتين على أنهما تعملان.
في مثل هذه التنبيهات، ينبغي التمييز بين خدمات المحفظة/العُقد وإجماع الشبكة، ثم التحقق مما إذا كانت المعاملة قد سُجلت على السلسلة. عندما تواجه مشكلة في المحفظة، هل تتحقق أولاً من حالة الخدمة أم من السجل على السلسلة؟
المصادر: صفحة الحالة الرسمية لـLedger https://status.ledger.com/ |حادثة BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |حادثة INJ https://status.ledger.com/incidents/krbsn5zxcx2n
إفصاح: أشارك في برنامج Binance Square Write to Earn؛ وقد أحصل على مكافآت مقابل المحتوى، وفقاً لقواعد المنصة، ولا يوجد ما يضمن الأهلية أو المبلغ. هذا ليس نصيحة استثمارية.
$BABY $INJ #Ledger
تم حل تنبيهات خدمات عُقد BABY وINJ في Ledger Wallet؛ وشمل التأثير الإرسال وإضافة الحسابات وعرض الأرصدة/السجل داخل المحفظة، ولا يثبت ذلك أن الشبكتين الرئيسيتين توقفتا.
• Babylon: بدأ التحقيق في 8 نوفمبر الساعة 19:21 بتوقيت وسط أوروبا، وحُلّت المشكلة في 19:26.
• Injective: بدأ التحقيق في 19:22، وحُلّت المشكلة في 19:24؛ وتعرض صفحة الحالة الحالية لدى Ledger كلا الخدمتين على أنهما تعملان.
في مثل هذه التنبيهات، ينبغي التمييز بين خدمات المحفظة/العُقد وإجماع الشبكة، ثم التحقق مما إذا كانت المعاملة قد سُجلت على السلسلة. عندما تواجه مشكلة في المحفظة، هل تتحقق أولاً من حالة الخدمة أم من السجل على السلسلة؟
المصادر: صفحة الحالة الرسمية لـLedger https://status.ledger.com/ |حادثة BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |حادثة INJ https://status.ledger.com/incidents/krbsn5zxcx2n
إفصاح: أشارك في برنامج Binance Square Write to Earn؛ وقد أحصل على مكافآت مقابل المحتوى، وفقاً لقواعد المنصة، ولا يوجد ما يضمن الأهلية أو المبلغ. هذا ليس نصيحة استثمارية.
$BABY $INJ #Ledger
• Babylon: بدأ التحقيق في 8 نوفمبر الساعة 19:21 بتوقيت وسط أوروبا، وحُلّت المشكلة في 19:26.
• Injective: بدأ التحقيق في 19:22، وحُلّت المشكلة في 19:24؛ وتعرض صفحة الحالة الحالية لدى Ledger كلا الخدمتين على أنهما تعملان.
في مثل هذه التنبيهات، ينبغي التمييز بين خدمات المحفظة/العُقد وإجماع الشبكة، ثم التحقق مما إذا كانت المعاملة قد سُجلت على السلسلة. عندما تواجه مشكلة في المحفظة، هل تتحقق أولاً من حالة الخدمة أم من السجل على السلسلة؟
المصادر: صفحة الحالة الرسمية لـLedger https://status.ledger.com/ |حادثة BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |حادثة INJ https://status.ledger.com/incidents/krbsn5zxcx2n
إفصاح: أشارك في برنامج Binance Square Write to Earn؛ وقد أحصل على مكافآت مقابل المحتوى، وفقاً لقواعد المنصة، ولا يوجد ما يضمن الأهلية أو المبلغ. هذا ليس نصيحة استثمارية.
$BABY $INJ #Ledger
312
مقالة
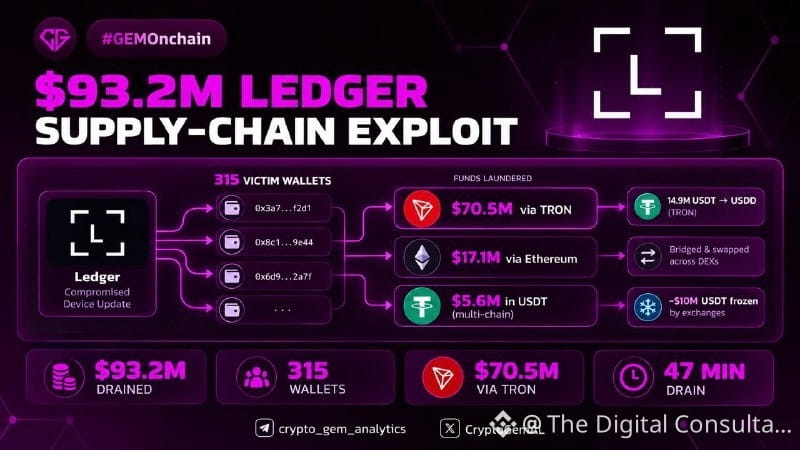
315 محفظة أُفرغت في 47 دقيقة: هل المشكلة في تصنيع Ledger؟خلال 47 دقيقة فقط، أُفرغت 315 محفظة عبر ست شبكات، وبلغ إجمالي ما سُحب 93.2 مليون دولار، بينما جرى تحويل 14.9 مليون USDT إلى USDD على الأرجح لتجنب تجميد المُصدر. $ETH
تحقق Ledger في أجهزة Nano X يُشتبه في أن موزعاً في جنوب شرق آسيا يدعى CryptoBilis باعها، وربما تضمنت شريحة إضافية تلتقط عبارة الاسترداد أثناء الإعداد.
توزعت الخسائر بشكل غير متساوٍ: 70.5 مليون دولار عبر TRON مقابل 3.7 مليون فقط على إيثيريوم. وتشير القراءة على السلسلة إلى تدفق منسق لأن محافظ متعددة أُفرغت في توقيت متقارب ونُقلت الأموال سريعاً إلى أصول أقل قابلية للتجميد.
إذا كنت تحتفظ بأرصدة كبيرة على جهاز محفظة، فقد يكون شراء الجهاز مباشرة من الشركة المصنعة وتقسيم الأموال على عدة محافظ بنفس أهمية أمان السلسلة نفسه. هذه ليست ثغرة في العقود الذكية بل فشل في سلسلة التوريد.
الدرس العملي: مصدر الجهاز جزء من نموذج التهديد، وليس تفصيلاً هامشياً.
هل ستشتري محفظتك القادمة مباشرة من المصنّع أم تكتفي بأي موزع موثوق؟ 👇
#USDT #Ledger
اضغط USDT للتداول
USDT
اضغط $ETH للتداول
$ETH $TRX
غيرك سبقك وتابع. ادخل بروفايلي وخلك مع اللي يقرأ قبل ما ينتشر الخبر.
315 محفظة أُفرغت في 47 دقيقة: هل المشكلة في تصنيع Ledger؟
خلال 47 دقيقة فقط، أُفرغت 315 محفظة عبر ست شبكات، وبلغ إجمالي ما سُحب 93.2 مليون دولار، بينما جرى تحويل 14.9 مليون USDT إلى USDD على الأرجح لتجنب تجميد المُصدر. $ETH
تحقق Ledger في أجهزة Nano X يُشتبه في أن موزعاً في جنوب شرق آسيا يدعى CryptoBilis باعها، وربما تضمنت شريحة إضافية تلتقط عبارة الاسترداد أثناء الإعداد.
توزعت الخسائر بشكل غير متساوٍ: 70.5 مليون دولار عبر TRON مقابل 3.7 مليون فقط على إيثيريوم. وتشير القراءة على السلسلة إلى تدفق منسق لأن محافظ متعددة أُفرغت في توقيت متقارب ونُقلت الأموال سريعاً إلى أصول أقل قابلية للتجميد.
إذا كنت تحتفظ بأرصدة كبيرة على جهاز محفظة، فقد يكون شراء الجهاز مباشرة من الشركة المصنعة وتقسيم الأموال على عدة محافظ بنفس أهمية أمان السلسلة نفسه. هذه ليست ثغرة في العقود الذكية بل فشل في سلسلة التوريد.
الدرس العملي: مصدر الجهاز جزء من نموذج التهديد، وليس تفصيلاً هامشياً.
هل ستشتري محفظتك القادمة مباشرة من المصنّع أم تكتفي بأي موزع موثوق؟ 👇
#USDT #Ledger
اضغط USDT للتداول
USDT
اضغط $ETH للتداول
$ETH $TRX
غيرك سبقك وتابع. ادخل بروفايلي وخلك مع اللي يقرأ قبل ما ينتشر الخبر.
تحقق Ledger في أجهزة Nano X يُشتبه في أن موزعاً في جنوب شرق آسيا يدعى CryptoBilis باعها، وربما تضمنت شريحة إضافية تلتقط عبارة الاسترداد أثناء الإعداد.
توزعت الخسائر بشكل غير متساوٍ: 70.5 مليون دولار عبر TRON مقابل 3.7 مليون فقط على إيثيريوم. وتشير القراءة على السلسلة إلى تدفق منسق لأن محافظ متعددة أُفرغت في توقيت متقارب ونُقلت الأموال سريعاً إلى أصول أقل قابلية للتجميد.
إذا كنت تحتفظ بأرصدة كبيرة على جهاز محفظة، فقد يكون شراء الجهاز مباشرة من الشركة المصنعة وتقسيم الأموال على عدة محافظ بنفس أهمية أمان السلسلة نفسه. هذه ليست ثغرة في العقود الذكية بل فشل في سلسلة التوريد.
الدرس العملي: مصدر الجهاز جزء من نموذج التهديد، وليس تفصيلاً هامشياً.
هل ستشتري محفظتك القادمة مباشرة من المصنّع أم تكتفي بأي موزع موثوق؟ 👇
#USDT #Ledger
اضغط USDT للتداول
USDT
اضغط $ETH للتداول
$ETH $TRX
غيرك سبقك وتابع. ادخل بروفايلي وخلك مع اللي يقرأ قبل ما ينتشر الخبر.
37
·
--
تمّ التحقق
يتيح لك Ledger الآن الوصول مباشرةً إلى #Morpho من محفظة الأجهزة.
لم تعد بحاجة إلى إضافة المتصفح أو إلى محفظة وسيطة. وصّل #Ledger عبر USB أو Bluetooth، وتحقّق بوضوح على الشاشة مما توقّعه، مثل الإيداعات أو القروض أو الخزائن، بينما تبقى المفاتيح على الجهاز.
Morpho هو أول بروتوكول إقراض ينضم إلى برنامج الوصول المباشر هذا. وهذا يحسّن بالفعل مشكلة التوقيع الأعمى المزعجة كثيرًا في DeFi.
إذا كنت تستخدم Morpho أو تودع أموالك في بروتوكولات الإقراض مع الحفظ الذاتي، فجرّبها، فهي تستحق ذلك.
احرص دائمًا على إجراء بحثك الخاص (DYOR) واستخدمها على مسؤوليتك، لكن التجربة تبدو أكثر سلاسة.
يتيح لك Ledger الآن الوصول مباشرةً إلى #Morpho من محفظة الأجهزة.
لم تعد بحاجة إلى إضافة المتصفح أو إلى محفظة وسيطة. وصّل #Ledger عبر USB أو Bluetooth، وتحقّق بوضوح على الشاشة مما توقّعه، مثل الإيداعات أو القروض أو الخزائن، بينما تبقى المفاتيح على الجهاز.
Morpho هو أول بروتوكول إقراض ينضم إلى برنامج الوصول المباشر هذا. وهذا يحسّن بالفعل مشكلة التوقيع الأعمى المزعجة كثيرًا في DeFi.
إذا كنت تستخدم Morpho أو تودع أموالك في بروتوكولات الإقراض مع الحفظ الذاتي، فجرّبها، فهي تستحق ذلك.
احرص دائمًا على إجراء بحثك الخاص (DYOR) واستخدمها على مسؤوليتك، لكن التجربة تبدو أكثر سلاسة.
لم تعد بحاجة إلى إضافة المتصفح أو إلى محفظة وسيطة. وصّل #Ledger عبر USB أو Bluetooth، وتحقّق بوضوح على الشاشة مما توقّعه، مثل الإيداعات أو القروض أو الخزائن، بينما تبقى المفاتيح على الجهاز.
Morpho هو أول بروتوكول إقراض ينضم إلى برنامج الوصول المباشر هذا. وهذا يحسّن بالفعل مشكلة التوقيع الأعمى المزعجة كثيرًا في DeFi.
إذا كنت تستخدم Morpho أو تودع أموالك في بروتوكولات الإقراض مع الحفظ الذاتي، فجرّبها، فهي تستحق ذلك.
احرص دائمًا على إجراء بحثك الخاص (DYOR) واستخدمها على مسؤوليتك، لكن التجربة تبدو أكثر سلاسة.
1
518

·
--
اتصال من شخص يدّعي أنه شرطي، ورسالة بريد إلكتروني حقيقية من Ledger: هذه التركيبة تصدّرت الأخبار اليوم
أفادت CoinEdition اليوم بظهور عملية احتيال جديدة، تتضمن خطوة إضافية مقارنةً بالروابط المزيفة المعتادة. يتلقى بعض الأشخاص أولًا اتصالًا من شخص يعرّف نفسه بأنه محقق، ويقول إنه عثر خلال تحقيق على جواز سفرك أو وثائقك أو كلمات مرورك أو معلومات استعادة محفظتك. وقد يسألك أيضًا عن الأماكن التي زرتها مؤخرًا وما إذا كنت قد استخدمت العملات المشفرة، ثم يقول إنه سيطلب من خبير فحص محفظتك للتأكد من اختراقها.
ما يجعل هذه المكالمة تبدو جديرة بالتصديق هو وصول رسالة آلية بعدها مباشرةً، مرسلة من نظام Ledger الرسمي. يفتح المحتال تذكرة في نظام دعم عملاء Ledger باستخدام بريدك الإلكتروني، فيرسل لك النظام تلقائيًا رسالة حقيقية. ثم يستشهد المتصل بهذه الرسالة كدليل، قائلًا: «أرأيت؟ لقد أرسلت إليك الشركة الرسمية بريدًا إلكترونيًا، إذن أنا شخص حقيقي». واكتشف أحد من تلقوا الاتصال أن رقم المتصل الظاهر بدا وكأنه رقم مركز شرطة، فاتصل من تلقاء نفسه للتحقق، فأخبروه بأنه لا يوجد ضابط بهذا الاسم. كما تلقى بعض الأشخاص اتصالًا ثانيًا بعد ذلك، وهذه المرة من شخص يدّعي أنه من Ledger.
ينبغي توضيح أمر مهم أولًا: كل ما لدينا حاليًا هو إفادات مستخدمين على المنتديات، ولم تؤكد أي جهة رسمية عدد الضحايا أو حجم الخسائر. لذلك لا يصح وصف الأمر بأنه قضية كبرى ثبتت تفاصيلها. لكن يجدر بالمستثمرين الأفراد تذكّر هذه الحيلة، لأنها تستغل طريقتنا المعتادة في التمييز بين الحقيقي والمزيف: فاجتماع رسالة حقيقية مع رقم متصل يبدو حقيقيًا قد يجعل المرء يتخلى بسهولة عن حذره.
موقف Ledger واضح في التقرير: الشركة لا تقدم دعمًا هاتفيًا، ولن تتصل بك لطلب عبارة الاسترداد المكوّنة من 24 كلمة. هدف المحتالين الحقيقي هو هذه الكلمات الأربع والعشرون؛ فقد يطلبون منك تلاوتها عبر الهاتف، أو يوجّهونك إلى صفحة تشخيص أو استرداد تبدو شديدة الشبه بالصفحات الأصلية، لتدخلها هناك. من يحصل على هذه الكلمات الأربع والعشرين يستطيع إفراغ المحفظة من أي جهاز.
ثمة ثلاث خطوات يمكن للمستثمرين الأفراد اتباعها فورًا. أولًا، إذا ذكر شخص في مكالمة لم تكن تتوقعها تحقيقًا أو انكشاف محفظتك أو فحصًا أمنيًا عاجلًا، فأغلق الخط. لا تفتح الروابط التي يرسلها، ولا تقبل تحويلك إلى ما يسمّيه خدمة العملاء. ثانيًا، إذا أردت التحقق، فاستخدم جهازًا آخر وابحث بنفسك؛ تواصل مع Ledger عبر القنوات المدرجة على موقعها الرسمي، أو ابحث بنفسك عن بيانات الاتصال العلنية لمركز الشرطة للتحقق. لا تستخدم الأرقام أو الروابط التي يعطيك إياها المتصل. ثالثًا، إذا سبق أن أدخلت عبارة الاسترداد في صفحة ويب أو تليتها لشخص آخر، فاعتبر أن محفظتك قد سُرقت. أنشئ محفظة جديدة بعبارة استرداد جديدة على جهاز نظيف، ثم انقل إليها في أسرع وقت ما تبقى من أموالك. ويمكنك الإبلاغ عن الحالات التي يُشتبه فيها بانتحال صفة Ledger عبر phishing@ledger.fr.
الرسالة الحقيقية لا تعني أن المتصل حقيقي، فحتى الأدلة الموثوقة يمكن للمحتالين استغلالها. وهذا ما يستدعي الحذر أكثر من الروابط المزيفة نفسها.
هل تلقيت اتصالًا من شخص يدّعي أنه مسؤول رسمي أو شرطي، وبدأ يتحدث عن محفظتك؟ كيف تصرفت حينها؟
— شياو كاي، مستثمر تجزئة في Web3
هذا المقال يعبر عن آراء شخصية فحسب، ولا يشكل أي نصيحة استثمارية. وتستند المعلومات إلى تقرير CoinEdition الصادر في 4 نوفمبر، وإلى إفادات المستخدمين التي استشهد بها وموقف Ledger الرسمي.
#Ledger #防骗 #助记词 #احتيال_هاتفي
اتصال من شخص يدّعي أنه شرطي، ورسالة بريد إلكتروني حقيقية من Ledger: هذه التركيبة تصدّرت الأخبار اليوم
أفادت CoinEdition اليوم بظهور عملية احتيال جديدة، تتضمن خطوة إضافية مقارنةً بالروابط المزيفة المعتادة. يتلقى بعض الأشخاص أولًا اتصالًا من شخص يعرّف نفسه بأنه محقق، ويقول إنه عثر خلال تحقيق على جواز سفرك أو وثائقك أو كلمات مرورك أو معلومات استعادة محفظتك. وقد يسألك أيضًا عن الأماكن التي زرتها مؤخرًا وما إذا كنت قد استخدمت العملات المشفرة، ثم يقول إنه سيطلب من خبير فحص محفظتك للتأكد من اختراقها.
ما يجعل هذه المكالمة تبدو جديرة بالتصديق هو وصول رسالة آلية بعدها مباشرةً، مرسلة من نظام Ledger الرسمي. يفتح المحتال تذكرة في نظام دعم عملاء Ledger باستخدام بريدك الإلكتروني، فيرسل لك النظام تلقائيًا رسالة حقيقية. ثم يستشهد المتصل بهذه الرسالة كدليل، قائلًا: «أرأيت؟ لقد أرسلت إليك الشركة الرسمية بريدًا إلكترونيًا، إذن أنا شخص حقيقي». واكتشف أحد من تلقوا الاتصال أن رقم المتصل الظاهر بدا وكأنه رقم مركز شرطة، فاتصل من تلقاء نفسه للتحقق، فأخبروه بأنه لا يوجد ضابط بهذا الاسم. كما تلقى بعض الأشخاص اتصالًا ثانيًا بعد ذلك، وهذه المرة من شخص يدّعي أنه من Ledger.
ينبغي توضيح أمر مهم أولًا: كل ما لدينا حاليًا هو إفادات مستخدمين على المنتديات، ولم تؤكد أي جهة رسمية عدد الضحايا أو حجم الخسائر. لذلك لا يصح وصف الأمر بأنه قضية كبرى ثبتت تفاصيلها. لكن يجدر بالمستثمرين الأفراد تذكّر هذه الحيلة، لأنها تستغل طريقتنا المعتادة في التمييز بين الحقيقي والمزيف: فاجتماع رسالة حقيقية مع رقم متصل يبدو حقيقيًا قد يجعل المرء يتخلى بسهولة عن حذره.
موقف Ledger واضح في التقرير: الشركة لا تقدم دعمًا هاتفيًا، ولن تتصل بك لطلب عبارة الاسترداد المكوّنة من 24 كلمة. هدف المحتالين الحقيقي هو هذه الكلمات الأربع والعشرون؛ فقد يطلبون منك تلاوتها عبر الهاتف، أو يوجّهونك إلى صفحة تشخيص أو استرداد تبدو شديدة الشبه بالصفحات الأصلية، لتدخلها هناك. من يحصل على هذه الكلمات الأربع والعشرين يستطيع إفراغ المحفظة من أي جهاز.
ثمة ثلاث خطوات يمكن للمستثمرين الأفراد اتباعها فورًا. أولًا، إذا ذكر شخص في مكالمة لم تكن تتوقعها تحقيقًا أو انكشاف محفظتك أو فحصًا أمنيًا عاجلًا، فأغلق الخط. لا تفتح الروابط التي يرسلها، ولا تقبل تحويلك إلى ما يسمّيه خدمة العملاء. ثانيًا، إذا أردت التحقق، فاستخدم جهازًا آخر وابحث بنفسك؛ تواصل مع Ledger عبر القنوات المدرجة على موقعها الرسمي، أو ابحث بنفسك عن بيانات الاتصال العلنية لمركز الشرطة للتحقق. لا تستخدم الأرقام أو الروابط التي يعطيك إياها المتصل. ثالثًا، إذا سبق أن أدخلت عبارة الاسترداد في صفحة ويب أو تليتها لشخص آخر، فاعتبر أن محفظتك قد سُرقت. أنشئ محفظة جديدة بعبارة استرداد جديدة على جهاز نظيف، ثم انقل إليها في أسرع وقت ما تبقى من أموالك. ويمكنك الإبلاغ عن الحالات التي يُشتبه فيها بانتحال صفة Ledger عبر phishing@ledger.fr.
الرسالة الحقيقية لا تعني أن المتصل حقيقي، فحتى الأدلة الموثوقة يمكن للمحتالين استغلالها. وهذا ما يستدعي الحذر أكثر من الروابط المزيفة نفسها.
هل تلقيت اتصالًا من شخص يدّعي أنه مسؤول رسمي أو شرطي، وبدأ يتحدث عن محفظتك؟ كيف تصرفت حينها؟
— شياو كاي، مستثمر تجزئة في Web3
هذا المقال يعبر عن آراء شخصية فحسب، ولا يشكل أي نصيحة استثمارية. وتستند المعلومات إلى تقرير CoinEdition الصادر في 4 نوفمبر، وإلى إفادات المستخدمين التي استشهد بها وموقف Ledger الرسمي.
#Ledger #防骗 #助记词 #احتيال_هاتفي
أفادت CoinEdition اليوم بظهور عملية احتيال جديدة، تتضمن خطوة إضافية مقارنةً بالروابط المزيفة المعتادة. يتلقى بعض الأشخاص أولًا اتصالًا من شخص يعرّف نفسه بأنه محقق، ويقول إنه عثر خلال تحقيق على جواز سفرك أو وثائقك أو كلمات مرورك أو معلومات استعادة محفظتك. وقد يسألك أيضًا عن الأماكن التي زرتها مؤخرًا وما إذا كنت قد استخدمت العملات المشفرة، ثم يقول إنه سيطلب من خبير فحص محفظتك للتأكد من اختراقها.
ما يجعل هذه المكالمة تبدو جديرة بالتصديق هو وصول رسالة آلية بعدها مباشرةً، مرسلة من نظام Ledger الرسمي. يفتح المحتال تذكرة في نظام دعم عملاء Ledger باستخدام بريدك الإلكتروني، فيرسل لك النظام تلقائيًا رسالة حقيقية. ثم يستشهد المتصل بهذه الرسالة كدليل، قائلًا: «أرأيت؟ لقد أرسلت إليك الشركة الرسمية بريدًا إلكترونيًا، إذن أنا شخص حقيقي». واكتشف أحد من تلقوا الاتصال أن رقم المتصل الظاهر بدا وكأنه رقم مركز شرطة، فاتصل من تلقاء نفسه للتحقق، فأخبروه بأنه لا يوجد ضابط بهذا الاسم. كما تلقى بعض الأشخاص اتصالًا ثانيًا بعد ذلك، وهذه المرة من شخص يدّعي أنه من Ledger.
ينبغي توضيح أمر مهم أولًا: كل ما لدينا حاليًا هو إفادات مستخدمين على المنتديات، ولم تؤكد أي جهة رسمية عدد الضحايا أو حجم الخسائر. لذلك لا يصح وصف الأمر بأنه قضية كبرى ثبتت تفاصيلها. لكن يجدر بالمستثمرين الأفراد تذكّر هذه الحيلة، لأنها تستغل طريقتنا المعتادة في التمييز بين الحقيقي والمزيف: فاجتماع رسالة حقيقية مع رقم متصل يبدو حقيقيًا قد يجعل المرء يتخلى بسهولة عن حذره.
موقف Ledger واضح في التقرير: الشركة لا تقدم دعمًا هاتفيًا، ولن تتصل بك لطلب عبارة الاسترداد المكوّنة من 24 كلمة. هدف المحتالين الحقيقي هو هذه الكلمات الأربع والعشرون؛ فقد يطلبون منك تلاوتها عبر الهاتف، أو يوجّهونك إلى صفحة تشخيص أو استرداد تبدو شديدة الشبه بالصفحات الأصلية، لتدخلها هناك. من يحصل على هذه الكلمات الأربع والعشرين يستطيع إفراغ المحفظة من أي جهاز.
ثمة ثلاث خطوات يمكن للمستثمرين الأفراد اتباعها فورًا. أولًا، إذا ذكر شخص في مكالمة لم تكن تتوقعها تحقيقًا أو انكشاف محفظتك أو فحصًا أمنيًا عاجلًا، فأغلق الخط. لا تفتح الروابط التي يرسلها، ولا تقبل تحويلك إلى ما يسمّيه خدمة العملاء. ثانيًا، إذا أردت التحقق، فاستخدم جهازًا آخر وابحث بنفسك؛ تواصل مع Ledger عبر القنوات المدرجة على موقعها الرسمي، أو ابحث بنفسك عن بيانات الاتصال العلنية لمركز الشرطة للتحقق. لا تستخدم الأرقام أو الروابط التي يعطيك إياها المتصل. ثالثًا، إذا سبق أن أدخلت عبارة الاسترداد في صفحة ويب أو تليتها لشخص آخر، فاعتبر أن محفظتك قد سُرقت. أنشئ محفظة جديدة بعبارة استرداد جديدة على جهاز نظيف، ثم انقل إليها في أسرع وقت ما تبقى من أموالك. ويمكنك الإبلاغ عن الحالات التي يُشتبه فيها بانتحال صفة Ledger عبر phishing@ledger.fr.
الرسالة الحقيقية لا تعني أن المتصل حقيقي، فحتى الأدلة الموثوقة يمكن للمحتالين استغلالها. وهذا ما يستدعي الحذر أكثر من الروابط المزيفة نفسها.
هل تلقيت اتصالًا من شخص يدّعي أنه مسؤول رسمي أو شرطي، وبدأ يتحدث عن محفظتك؟ كيف تصرفت حينها؟
— شياو كاي، مستثمر تجزئة في Web3
هذا المقال يعبر عن آراء شخصية فحسب، ولا يشكل أي نصيحة استثمارية. وتستند المعلومات إلى تقرير CoinEdition الصادر في 4 نوفمبر، وإلى إفادات المستخدمين التي استشهد بها وموقف Ledger الرسمي.
#Ledger #防骗 #助记词 #احتيال_هاتفي
60

سنغافورة تكشف عن اختراق أجهزة Ledger منذ سبتمبر، وكوريا الجنوبية تؤجل ضريبة العملات المشفرة مجددًا
- أكدت شرطة سنغافورة ظهور أجهزة Ledger تم العبث بها في السوق منذ 10 سبتمبر.
- لم يُعلن عن هذه المعلومات علنًا إلا بعد شهر.
- من المتوقع أن يؤجل نواب كوريا الجنوبية مرة أخرى قانون ضريبة العملات المشفرة.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
سنغافورة تكشف عن اختراق أجهزة Ledger منذ سبتمبر، وكوريا الجنوبية تؤجل ضريبة العملات المشفرة مجددًا
- أكدت شرطة سنغافورة ظهور أجهزة Ledger تم العبث بها في السوق منذ 10 سبتمبر.
- لم يُعلن عن هذه المعلومات علنًا إلا بعد شهر.
- من المتوقع أن يؤجل نواب كوريا الجنوبية مرة أخرى قانون ضريبة العملات المشفرة.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
- أكدت شرطة سنغافورة ظهور أجهزة Ledger تم العبث بها في السوق منذ 10 سبتمبر.
- لم يُعلن عن هذه المعلومات علنًا إلا بعد شهر.
- من المتوقع أن يؤجل نواب كوريا الجنوبية مرة أخرى قانون ضريبة العملات المشفرة.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
192
·
--
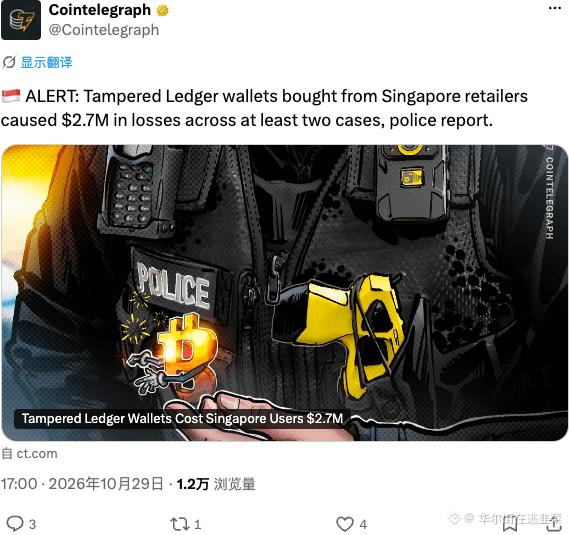
أعلنت شرطة سنغافورة أن محافظ Ledger معدّلة اشتُريت من متجر تجزئة تسببت في خسارتين بلغ مجموعهما 2.7 مليون دولار. حتى عند شراء محفظة أجهزة، عليك الحذر من استبدالها بأخرى؛ في هذه الأيام، حتى «العزل المادي» صار موضع منافسة. قنوات البيع المباشرة مليئة بالمطبات، فلا تستهِن بالاحتياطات؛ فالأمان هو الأساس 🚨
#Ledger #硬件钱包 #سنغافورة
أعلنت شرطة سنغافورة أن محافظ Ledger معدّلة اشتُريت من متجر تجزئة تسببت في خسارتين بلغ مجموعهما 2.7 مليون دولار. حتى عند شراء محفظة أجهزة، عليك الحذر من استبدالها بأخرى؛ في هذه الأيام، حتى «العزل المادي» صار موضع منافسة. قنوات البيع المباشرة مليئة بالمطبات، فلا تستهِن بالاحتياطات؛ فالأمان هو الأساس 🚨
#Ledger #硬件钱包 #سنغافورة
#Ledger #硬件钱包 #سنغافورة
20

·
--
صاعد
خسر الناس 3.5 مليون دولار سنغافوري على محافظ Ledger اشتروها من متاجر عادية في سنغافورة
تقول الشرطة إن هناك حالتين على الأقل منذ 10 سبتمبر. وما يثير قلقي ليس المبلغ بقدر ما هو مكان البيع:
- متاجر التجزئة في سنغافورة. «علبة جديدة من الرف» لم تعد تضمن أي شيء
- الشريحة المزروعة، بحسب شرح Ledger نفسه، تقرأ 24 كلمة من الشاشة أثناء الإعداد وترسلها عبر LTE. تفعل كل شيء بشكل صحيح — ثم تنتهي الحكاية
- في 13 أكتوبر، أوقفت Ledger المبيعات عبر الموزعين في سبع دول بالمنطقة. لكن ذلك جاء متأخرًا بالنسبة إلى هاتين الحالتين
ونعم، S$ هي دولارات سنغافورية، وليست USD. العناوين تُغفل ذلك
نصيحة الشرطة بسيطة: لا تُدخل عبارة الاسترداد على جهاز مشبوه، وإذا كان من المحتمل أنها تسرّبت — فاستخدم محفظة جديدة، وعبارة جديدة، وجهازًا موثوقًا. باختصار، صار علينا أن نسأل عن مكان الشراء قبل حتى فتح العلبة
ليس لديّ موقف هنا. أتابع ما إذا كان المبلغ سيتجاوز 3.5 مليون دولار سنغافوري؛ عندما تظهر تحديثات سأحللها. تابعني إذا كنت تحتفظ بعملاتك المشفرة في محفظة باردة
#Ledger #CryptoSecurity
خسر الناس 3.5 مليون دولار سنغافوري على محافظ Ledger اشتروها من متاجر عادية في سنغافورة
تقول الشرطة إن هناك حالتين على الأقل منذ 10 سبتمبر. وما يثير قلقي ليس المبلغ بقدر ما هو مكان البيع:
- متاجر التجزئة في سنغافورة. «علبة جديدة من الرف» لم تعد تضمن أي شيء
- الشريحة المزروعة، بحسب شرح Ledger نفسه، تقرأ 24 كلمة من الشاشة أثناء الإعداد وترسلها عبر LTE. تفعل كل شيء بشكل صحيح — ثم تنتهي الحكاية
- في 13 أكتوبر، أوقفت Ledger المبيعات عبر الموزعين في سبع دول بالمنطقة. لكن ذلك جاء متأخرًا بالنسبة إلى هاتين الحالتين
ونعم، S$ هي دولارات سنغافورية، وليست USD. العناوين تُغفل ذلك
نصيحة الشرطة بسيطة: لا تُدخل عبارة الاسترداد على جهاز مشبوه، وإذا كان من المحتمل أنها تسرّبت — فاستخدم محفظة جديدة، وعبارة جديدة، وجهازًا موثوقًا. باختصار، صار علينا أن نسأل عن مكان الشراء قبل حتى فتح العلبة
ليس لديّ موقف هنا. أتابع ما إذا كان المبلغ سيتجاوز 3.5 مليون دولار سنغافوري؛ عندما تظهر تحديثات سأحللها. تابعني إذا كنت تحتفظ بعملاتك المشفرة في محفظة باردة
#Ledger #CryptoSecurity
تقول الشرطة إن هناك حالتين على الأقل منذ 10 سبتمبر. وما يثير قلقي ليس المبلغ بقدر ما هو مكان البيع:
- متاجر التجزئة في سنغافورة. «علبة جديدة من الرف» لم تعد تضمن أي شيء
- الشريحة المزروعة، بحسب شرح Ledger نفسه، تقرأ 24 كلمة من الشاشة أثناء الإعداد وترسلها عبر LTE. تفعل كل شيء بشكل صحيح — ثم تنتهي الحكاية
- في 13 أكتوبر، أوقفت Ledger المبيعات عبر الموزعين في سبع دول بالمنطقة. لكن ذلك جاء متأخرًا بالنسبة إلى هاتين الحالتين
ونعم، S$ هي دولارات سنغافورية، وليست USD. العناوين تُغفل ذلك
نصيحة الشرطة بسيطة: لا تُدخل عبارة الاسترداد على جهاز مشبوه، وإذا كان من المحتمل أنها تسرّبت — فاستخدم محفظة جديدة، وعبارة جديدة، وجهازًا موثوقًا. باختصار، صار علينا أن نسأل عن مكان الشراء قبل حتى فتح العلبة
ليس لديّ موقف هنا. أتابع ما إذا كان المبلغ سيتجاوز 3.5 مليون دولار سنغافوري؛ عندما تظهر تحديثات سأحللها. تابعني إذا كنت تحتفظ بعملاتك المشفرة في محفظة باردة
#Ledger #CryptoSecurity
171
يعتبر البعض محفظة الأجهزة تميمةً تضمن الأمان بمجرد شرائها، لكن سنغافورة لقّنتهم درسًا قاسيًا هذه المرة.
تقول شرطة سنغافورة إن ما لا يقل عن قضيتين وقعتا منذ 10 سبتمبر، اشترى فيهما الضحايا أجهزة Ledger من متاجر فعلية محلية، ليتضح أن مكوّنات خبيثة زُرعت داخل الأجهزة، قادرة على سرقة عبارات الاسترداد والمفاتيح الخاصة. وبلغت الخسائر الإجمالية نحو 3.5 ملايين دولار سنغافوري، أي ما يعادل قرابة 2.7 مليون دولار أمريكي.
المشكلة ليست في مدى أمان شريحة Ledger، بل في عدد الأيدي التي مرّ بها الجهاز قبل أن يصل إليك. فالمحافظ الباردة تحميك من القراصنة عبر الإنترنت، لكنها لا تحميك من المتلاعبين في قنوات البيع. تبحث عن الأرخص، أو عن «متجر معتمد»، أو عن بائع صغير على منصة تجارة إلكترونية يبيع بخصم؟ توفّر بضع عشرات من الدولارات، وتسلّم محفظتك بأكملها لوسيط لا تعرفه.
وهناك تفصيل محرج: أول بلاغ قُدّم في 10 سبتمبر، لكن Ledger لم تصدر تحذيرًا علنيًا إلا في 9 أكتوبر؛ أي بعد نحو شهر. وبعدها فقط طالبت موزّعيها في جنوب شرق آسيا بوقف البيع. فمن يتحمّل المسؤولية عن الذين اشتروا من المتاجر خلال ذلك الشهر؟
وبالمناسبة، ملاحظة على الحسابات التي تناقلت الخبر: عدد منها حوّل 3.5 ملايين دولار سنغافوري مباشرةً إلى 3.5 ملايين دولار أمريكي. سباقهم على نشر «عاجل» أسرع من تدقيقهم للمعلومات.
ما أفعله بسيط: أشتري من القنوات الرسمية فقط، وأفحص التغليف بعد فتحه. وإذا كان الجهاز يتضمن عبارة استرداد مُعدّة مسبقًا، أعيده فورًا. عبارة الاسترداد يجب أن تُنشأ على جهازك بنفسك دائمًا؛ وأي شخص يعطيك واحدة جاهزة فهو لص. وإذا سبق أن اشتريت من قناة غير رسمية، فلا تتردد: استبدل الجهاز، وأنشئ عبارة استرداد جديدة، وانقل إليها عملاتك.
#硬件钱包 #Ledger
يعتبر البعض محفظة الأجهزة تميمةً تضمن الأمان بمجرد شرائها، لكن سنغافورة لقّنتهم درسًا قاسيًا هذه المرة.
تقول شرطة سنغافورة إن ما لا يقل عن قضيتين وقعتا منذ 10 سبتمبر، اشترى فيهما الضحايا أجهزة Ledger من متاجر فعلية محلية، ليتضح أن مكوّنات خبيثة زُرعت داخل الأجهزة، قادرة على سرقة عبارات الاسترداد والمفاتيح الخاصة. وبلغت الخسائر الإجمالية نحو 3.5 ملايين دولار سنغافوري، أي ما يعادل قرابة 2.7 مليون دولار أمريكي.
المشكلة ليست في مدى أمان شريحة Ledger، بل في عدد الأيدي التي مرّ بها الجهاز قبل أن يصل إليك. فالمحافظ الباردة تحميك من القراصنة عبر الإنترنت، لكنها لا تحميك من المتلاعبين في قنوات البيع. تبحث عن الأرخص، أو عن «متجر معتمد»، أو عن بائع صغير على منصة تجارة إلكترونية يبيع بخصم؟ توفّر بضع عشرات من الدولارات، وتسلّم محفظتك بأكملها لوسيط لا تعرفه.
وهناك تفصيل محرج: أول بلاغ قُدّم في 10 سبتمبر، لكن Ledger لم تصدر تحذيرًا علنيًا إلا في 9 أكتوبر؛ أي بعد نحو شهر. وبعدها فقط طالبت موزّعيها في جنوب شرق آسيا بوقف البيع. فمن يتحمّل المسؤولية عن الذين اشتروا من المتاجر خلال ذلك الشهر؟
وبالمناسبة، ملاحظة على الحسابات التي تناقلت الخبر: عدد منها حوّل 3.5 ملايين دولار سنغافوري مباشرةً إلى 3.5 ملايين دولار أمريكي. سباقهم على نشر «عاجل» أسرع من تدقيقهم للمعلومات.
ما أفعله بسيط: أشتري من القنوات الرسمية فقط، وأفحص التغليف بعد فتحه. وإذا كان الجهاز يتضمن عبارة استرداد مُعدّة مسبقًا، أعيده فورًا. عبارة الاسترداد يجب أن تُنشأ على جهازك بنفسك دائمًا؛ وأي شخص يعطيك واحدة جاهزة فهو لص. وإذا سبق أن اشتريت من قناة غير رسمية، فلا تتردد: استبدل الجهاز، وأنشئ عبارة استرداد جديدة، وانقل إليها عملاتك.
#硬件钱包 #Ledger
تقول شرطة سنغافورة إن ما لا يقل عن قضيتين وقعتا منذ 10 سبتمبر، اشترى فيهما الضحايا أجهزة Ledger من متاجر فعلية محلية، ليتضح أن مكوّنات خبيثة زُرعت داخل الأجهزة، قادرة على سرقة عبارات الاسترداد والمفاتيح الخاصة. وبلغت الخسائر الإجمالية نحو 3.5 ملايين دولار سنغافوري، أي ما يعادل قرابة 2.7 مليون دولار أمريكي.
المشكلة ليست في مدى أمان شريحة Ledger، بل في عدد الأيدي التي مرّ بها الجهاز قبل أن يصل إليك. فالمحافظ الباردة تحميك من القراصنة عبر الإنترنت، لكنها لا تحميك من المتلاعبين في قنوات البيع. تبحث عن الأرخص، أو عن «متجر معتمد»، أو عن بائع صغير على منصة تجارة إلكترونية يبيع بخصم؟ توفّر بضع عشرات من الدولارات، وتسلّم محفظتك بأكملها لوسيط لا تعرفه.
وهناك تفصيل محرج: أول بلاغ قُدّم في 10 سبتمبر، لكن Ledger لم تصدر تحذيرًا علنيًا إلا في 9 أكتوبر؛ أي بعد نحو شهر. وبعدها فقط طالبت موزّعيها في جنوب شرق آسيا بوقف البيع. فمن يتحمّل المسؤولية عن الذين اشتروا من المتاجر خلال ذلك الشهر؟
وبالمناسبة، ملاحظة على الحسابات التي تناقلت الخبر: عدد منها حوّل 3.5 ملايين دولار سنغافوري مباشرةً إلى 3.5 ملايين دولار أمريكي. سباقهم على نشر «عاجل» أسرع من تدقيقهم للمعلومات.
ما أفعله بسيط: أشتري من القنوات الرسمية فقط، وأفحص التغليف بعد فتحه. وإذا كان الجهاز يتضمن عبارة استرداد مُعدّة مسبقًا، أعيده فورًا. عبارة الاسترداد يجب أن تُنشأ على جهازك بنفسك دائمًا؛ وأي شخص يعطيك واحدة جاهزة فهو لص. وإذا سبق أن اشتريت من قناة غير رسمية، فلا تتردد: استبدل الجهاز، وأنشئ عبارة استرداد جديدة، وانقل إليها عملاتك.
#硬件钱包 #Ledger
5
·
--
الشرطة السنغافورية تصدر بيانًا رسميًا: قضية التلاعب بأجهزة Ledger سبقت انتشار الخبر على الإنترنت بشهر.
أصدرت قوة الشرطة السنغافورية إشعارًا بعد ظهر 28 أكتوبر: تلقت بلاغين على الأقل منذ 10 سبتمبر، وبلغت الخسائر الإجمالية نحو 3.5 مليون دولار سنغافوري (حوالي 2.7 مليون دولار أمريكي).
الأجهزة التي عُبث بها اشتُريت من بعض متاجر التجزئة في سنغافورة، وزُوّدت بعتاد خبيث قادر على سرقة عبارات الاسترداد والمفاتيح الخاصة، ونقل العملات من دون موافقتك.
أكثر ما يثير قلقي هو التسلسل الزمني: أُبلغ عن الأمر منذ 10 سبتمبر، لكنه لم ينتشر على الإنترنت إلا في 9 أكتوبر. كم شخصًا آخر استخدم أجهزة معطوبة خلال هذه الفترة التي امتدت شهرًا؟
ونقلت صحيفة «ذا ستريتس تايمز» تقديرات محللين تفيد بأن الخسائر التراكمية للحادثة تجاوزت 86 مليون دولار أمريكي؛ فهذه ليست حالة معزولة.
ما أفعله بسيط: إذا كان لديك جهاز Ledger اشتريته من متجر تجزئة، فلا تُدخل فيه عبارة الاسترداد، ولا تستخدمه للتداول بعد الآن. وإذا ساورك الشك في العبث به، فانقل عملاتك إلى محفظة على جهاز جديد تمامًا، وأنشئها عليه.
هناك شرط واحد فقط يدحض هذا التقدير: أن تنشر الشرطة أو Ledger قائمة بالدفعات المتأثرة، وتثبت أن جهازك ليس بينها.
هل تشتري محفظة الأجهزة مباشرةً من الموقع الرسمي وتُشحن إليك، أم تفضّل شراء جهاز جاهز من متجر محلي لسهولة الأمر؟
$BTC $ETH $SOL
#硬件钱包 #Ledger
الشرطة السنغافورية تصدر بيانًا رسميًا: قضية التلاعب بأجهزة Ledger سبقت انتشار الخبر على الإنترنت بشهر.
أصدرت قوة الشرطة السنغافورية إشعارًا بعد ظهر 28 أكتوبر: تلقت بلاغين على الأقل منذ 10 سبتمبر، وبلغت الخسائر الإجمالية نحو 3.5 مليون دولار سنغافوري (حوالي 2.7 مليون دولار أمريكي).
الأجهزة التي عُبث بها اشتُريت من بعض متاجر التجزئة في سنغافورة، وزُوّدت بعتاد خبيث قادر على سرقة عبارات الاسترداد والمفاتيح الخاصة، ونقل العملات من دون موافقتك.
أكثر ما يثير قلقي هو التسلسل الزمني: أُبلغ عن الأمر منذ 10 سبتمبر، لكنه لم ينتشر على الإنترنت إلا في 9 أكتوبر. كم شخصًا آخر استخدم أجهزة معطوبة خلال هذه الفترة التي امتدت شهرًا؟
ونقلت صحيفة «ذا ستريتس تايمز» تقديرات محللين تفيد بأن الخسائر التراكمية للحادثة تجاوزت 86 مليون دولار أمريكي؛ فهذه ليست حالة معزولة.
ما أفعله بسيط: إذا كان لديك جهاز Ledger اشتريته من متجر تجزئة، فلا تُدخل فيه عبارة الاسترداد، ولا تستخدمه للتداول بعد الآن. وإذا ساورك الشك في العبث به، فانقل عملاتك إلى محفظة على جهاز جديد تمامًا، وأنشئها عليه.
هناك شرط واحد فقط يدحض هذا التقدير: أن تنشر الشرطة أو Ledger قائمة بالدفعات المتأثرة، وتثبت أن جهازك ليس بينها.
هل تشتري محفظة الأجهزة مباشرةً من الموقع الرسمي وتُشحن إليك، أم تفضّل شراء جهاز جاهز من متجر محلي لسهولة الأمر؟
$BTC $ETH $SOL
#硬件钱包 #Ledger
أصدرت قوة الشرطة السنغافورية إشعارًا بعد ظهر 28 أكتوبر: تلقت بلاغين على الأقل منذ 10 سبتمبر، وبلغت الخسائر الإجمالية نحو 3.5 مليون دولار سنغافوري (حوالي 2.7 مليون دولار أمريكي).
الأجهزة التي عُبث بها اشتُريت من بعض متاجر التجزئة في سنغافورة، وزُوّدت بعتاد خبيث قادر على سرقة عبارات الاسترداد والمفاتيح الخاصة، ونقل العملات من دون موافقتك.
أكثر ما يثير قلقي هو التسلسل الزمني: أُبلغ عن الأمر منذ 10 سبتمبر، لكنه لم ينتشر على الإنترنت إلا في 9 أكتوبر. كم شخصًا آخر استخدم أجهزة معطوبة خلال هذه الفترة التي امتدت شهرًا؟
ونقلت صحيفة «ذا ستريتس تايمز» تقديرات محللين تفيد بأن الخسائر التراكمية للحادثة تجاوزت 86 مليون دولار أمريكي؛ فهذه ليست حالة معزولة.
ما أفعله بسيط: إذا كان لديك جهاز Ledger اشتريته من متجر تجزئة، فلا تُدخل فيه عبارة الاسترداد، ولا تستخدمه للتداول بعد الآن. وإذا ساورك الشك في العبث به، فانقل عملاتك إلى محفظة على جهاز جديد تمامًا، وأنشئها عليه.
هناك شرط واحد فقط يدحض هذا التقدير: أن تنشر الشرطة أو Ledger قائمة بالدفعات المتأثرة، وتثبت أن جهازك ليس بينها.
هل تشتري محفظة الأجهزة مباشرةً من الموقع الرسمي وتُشحن إليك، أم تفضّل شراء جهاز جاهز من متجر محلي لسهولة الأمر؟
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
أصدرت شرطة سنغافورة تحذيرًا في 10/28: منذ 9/10، سُجّلت حالتان على الأقل اشترى فيهما مستخدمون محافظ Ledger مادية تم العبث بها من بعض متاجر التجزئة المحلية، وبلغ إجمالي الخسائر نحو 3.5 مليون دولار سنغافوري.
أُضيفت إلى الأجهزة مكونات مادية خبيثة قادرة على اعتراض العبارة الاستذكارية أو المفتاح الخاص أثناء الإعداد الأولي، ثم تحويل الأصول خلسةً.
قالت Ledger إن الرقائق والأنظمة والخوادم لم تتعرض للاختراق، وإن المشكلة تكمن في قنوات التوزيع. وقد أوقفت المبيعات في 7 مناطق في جنوب شرق آسيا وهونغ كونغ. وتُقدّر تحليلات البلوكتشين أن إجمالي الخسائر قد يتجاوز 86 مليون دولار أمريكي، لكن Ledger لم تؤكد هذا الرقم.
اشتروا المحافظ المادية من القنوات الرسمية فقط، ولا تُدخلوا العبارة الاستذكارية في جهاز مشبوه. وإذا اشتبهتم في تسريبها، فانشئوا عبارة استذكارية جديدة على جهاز جديد وانقلوا الأصول إليه. $BTC يبلغ سعره حاليًا نحو 79,760 (24 ساعة: -1.4%).
#硬件钱包安全 #Ledger #أمن_التشفير
أصدرت شرطة سنغافورة تحذيرًا في 10/28: منذ 9/10، سُجّلت حالتان على الأقل اشترى فيهما مستخدمون محافظ Ledger مادية تم العبث بها من بعض متاجر التجزئة المحلية، وبلغ إجمالي الخسائر نحو 3.5 مليون دولار سنغافوري.
أُضيفت إلى الأجهزة مكونات مادية خبيثة قادرة على اعتراض العبارة الاستذكارية أو المفتاح الخاص أثناء الإعداد الأولي، ثم تحويل الأصول خلسةً.
قالت Ledger إن الرقائق والأنظمة والخوادم لم تتعرض للاختراق، وإن المشكلة تكمن في قنوات التوزيع. وقد أوقفت المبيعات في 7 مناطق في جنوب شرق آسيا وهونغ كونغ. وتُقدّر تحليلات البلوكتشين أن إجمالي الخسائر قد يتجاوز 86 مليون دولار أمريكي، لكن Ledger لم تؤكد هذا الرقم.
اشتروا المحافظ المادية من القنوات الرسمية فقط، ولا تُدخلوا العبارة الاستذكارية في جهاز مشبوه. وإذا اشتبهتم في تسريبها، فانشئوا عبارة استذكارية جديدة على جهاز جديد وانقلوا الأصول إليه. $BTC يبلغ سعره حاليًا نحو 79,760 (24 ساعة: -1.4%).
#硬件钱包安全 #Ledger #أمن_التشفير
أُضيفت إلى الأجهزة مكونات مادية خبيثة قادرة على اعتراض العبارة الاستذكارية أو المفتاح الخاص أثناء الإعداد الأولي، ثم تحويل الأصول خلسةً.
قالت Ledger إن الرقائق والأنظمة والخوادم لم تتعرض للاختراق، وإن المشكلة تكمن في قنوات التوزيع. وقد أوقفت المبيعات في 7 مناطق في جنوب شرق آسيا وهونغ كونغ. وتُقدّر تحليلات البلوكتشين أن إجمالي الخسائر قد يتجاوز 86 مليون دولار أمريكي، لكن Ledger لم تؤكد هذا الرقم.
اشتروا المحافظ المادية من القنوات الرسمية فقط، ولا تُدخلوا العبارة الاستذكارية في جهاز مشبوه. وإذا اشتبهتم في تسريبها، فانشئوا عبارة استذكارية جديدة على جهاز جديد وانقلوا الأصول إليه. $BTC يبلغ سعره حاليًا نحو 79,760 (24 ساعة: -1.4%).
#硬件钱包安全 #Ledger #أمن_التشفير
156
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#HuangExitNvidiaStrategyInFocus
75,343 مشاهدات
891 يقومون بالنقاش
2
#AnthropicRejectsIPODelayValuationinQuestion
668,427 مشاهدات
5,167 يقومون بالنقاش
3
#BitMineReports$6.3BNetLossForFiscal2026
9,395 مشاهدات
113 يقومون بالنقاش
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
28,112 مشاهدات
385 يقومون بالنقاش
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,607 مشاهدات
41 يقومون بالنقاش
6
#CoreWeaveJumps10%On168%RevenueGrowth
178,040 مشاهدات
1,625 يقومون بالنقاش
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
84,770 مشاهدات
258 يقومون بالنقاش
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
49,408 مشاهدات
561 يقومون بالنقاش
9
#TradFiForBeginners
527,652 مشاهدات
3,675 يقومون بالنقاش
10
#USJoblessClaimsRise
19.1M مشاهدات
7,782 يقومون بالنقاش