#bitgetbreachforgedrequestsnotstolenkeys
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
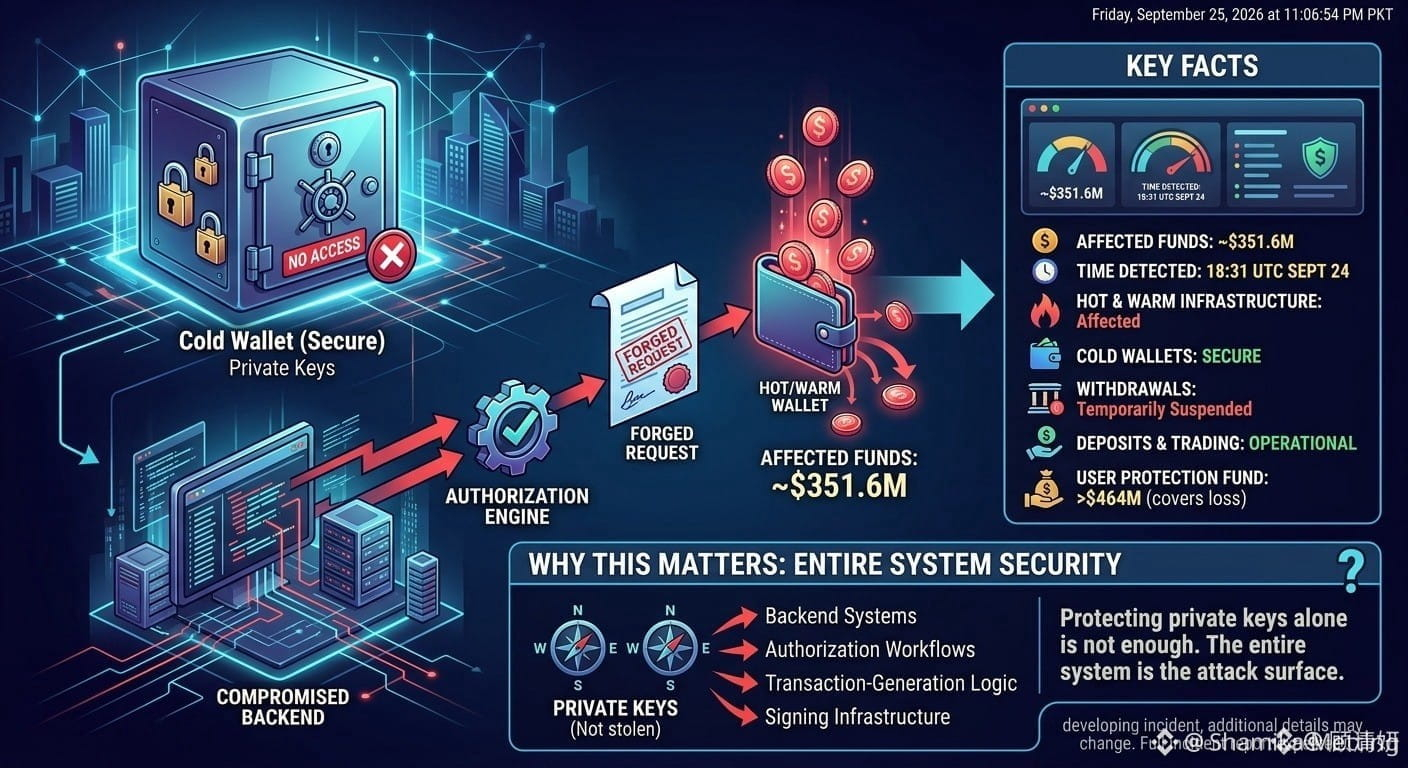
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
متابعة من فضلكم
$QI $PHA $ARK
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
متابعة من فضلكم
$QI $PHA $ARK