
#walletsecurity
walletsecurity
171,528 مشاهدات
445 يقومون بالنقاش
رائج
جديد

🚨 كانت محفظة أجهزة $SUI جاهزة للشحن — والآن يُغلق المشروع بأكمله
أعلنت Suiball إلغاء إطلاق محفظة الأجهزة، ووعدت بردّ المبالغ المدفوعة بعملة USDC لجميع الطلبات المسبقة
يقول الفريق إن مخاوف أمنية دفعت مؤسسة Sui إلى سحب دعمها
لكن أهم تفصيل للعملاء هو كيفية الدفع 👇
$SUI
{future}(SUIUSDT)
🔹 الطلبات المسبقة على السلسلة — ستُردّ مبالغ نحو 80% من الطلبات تلقائيًا بعملة USDC إلى المحافظ التي تحتفظ برموز NFT المرتبطة بالحجز
لا حاجة إلى تقديم مطالبة أو ربط محفظة
🔹 الطلبات المسبقة عبر بطاقات الائتمان — سيتلقى العملاء بريدًا إلكترونيًا يطلب عنوان محفظة Sui لإجراء عملية توزيع منفصلة للمبالغ المستردة
⚠️ تقول Suiball إنها لن تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة أو أي مدفوعات إضافية
تحقق من المراسلات عبر القنوات الرسمية قبل الرد
قد يكون البريد الإلكتروني الخاص باسترداد الأموال مزيفًا — حتى عندما يبدو المُرسِل مألوفًا
هذا إغلاق لمشروع محفظة أجهزة، وليس دليلًا على اختراق سلسلة كتل Sui نفسها
{spot}(SUIUSDT)
المحطة التالية هي تأكيد معاملات ردّ الأموال، لا إطلاق وعد جديد
جدولة عملية ردّ الأموال لا تعني أن المال قد أُعيد
$SUI #SUİ #WalletSecurity
🚨 كانت محفظة أجهزة $SUI جاهزة للشحن — والآن يُغلق المشروع بأكمله
أعلنت Suiball إلغاء إطلاق محفظة الأجهزة، ووعدت بردّ المبالغ المدفوعة بعملة USDC لجميع الطلبات المسبقة
يقول الفريق إن مخاوف أمنية دفعت مؤسسة Sui إلى سحب دعمها
لكن أهم تفصيل للعملاء هو كيفية الدفع 👇
$SUI
🔹 الطلبات المسبقة على السلسلة — ستُردّ مبالغ نحو 80% من الطلبات تلقائيًا بعملة USDC إلى المحافظ التي تحتفظ برموز NFT المرتبطة بالحجز
لا حاجة إلى تقديم مطالبة أو ربط محفظة
🔹 الطلبات المسبقة عبر بطاقات الائتمان — سيتلقى العملاء بريدًا إلكترونيًا يطلب عنوان محفظة Sui لإجراء عملية توزيع منفصلة للمبالغ المستردة
⚠️ تقول Suiball إنها لن تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة أو أي مدفوعات إضافية
تحقق من المراسلات عبر القنوات الرسمية قبل الرد
قد يكون البريد الإلكتروني الخاص باسترداد الأموال مزيفًا — حتى عندما يبدو المُرسِل مألوفًا
هذا إغلاق لمشروع محفظة أجهزة، وليس دليلًا على اختراق سلسلة كتل Sui نفسها
المحطة التالية هي تأكيد معاملات ردّ الأموال، لا إطلاق وعد جديد
جدولة عملية ردّ الأموال لا تعني أن المال قد أُعيد
$SUI #SUİ #WalletSecurity
أعلنت Suiball إلغاء إطلاق محفظة الأجهزة، ووعدت بردّ المبالغ المدفوعة بعملة USDC لجميع الطلبات المسبقة
يقول الفريق إن مخاوف أمنية دفعت مؤسسة Sui إلى سحب دعمها
لكن أهم تفصيل للعملاء هو كيفية الدفع 👇
$SUI
🔹 الطلبات المسبقة على السلسلة — ستُردّ مبالغ نحو 80% من الطلبات تلقائيًا بعملة USDC إلى المحافظ التي تحتفظ برموز NFT المرتبطة بالحجز
لا حاجة إلى تقديم مطالبة أو ربط محفظة
🔹 الطلبات المسبقة عبر بطاقات الائتمان — سيتلقى العملاء بريدًا إلكترونيًا يطلب عنوان محفظة Sui لإجراء عملية توزيع منفصلة للمبالغ المستردة
⚠️ تقول Suiball إنها لن تطلب أبدًا عبارات الاسترداد أو المفاتيح الخاصة أو أي مدفوعات إضافية
تحقق من المراسلات عبر القنوات الرسمية قبل الرد
قد يكون البريد الإلكتروني الخاص باسترداد الأموال مزيفًا — حتى عندما يبدو المُرسِل مألوفًا
هذا إغلاق لمشروع محفظة أجهزة، وليس دليلًا على اختراق سلسلة كتل Sui نفسها
المحطة التالية هي تأكيد معاملات ردّ الأموال، لا إطلاق وعد جديد
جدولة عملية ردّ الأموال لا تعني أن المال قد أُعيد
$SUI #SUİ #WalletSecurity
200
لا تفيدك مفاتيح بيتكوين المتعددة كثيرًا إذا أدّى theft واحد إلى كشفها جميعًا.
يمكن لمحفظة متعددة التوقيعات أن تشترط عدة موافقات مستقلة قبل إنفاق $BTC. فعلى سبيل المثال، يتطلب إعداد اثنين من ثلاثة أي مفتاحين للتوقيع، وليس مجرد كلمة مرور على جهاز واحد.
الفائدة العملية هي الفصل: فسرقة مفتاح واحد وحده لا تكفي. لكن الاحتفاظ بجميع المفاتيح والنسخ الاحتياطية معًا قد يقوّض هذه الحماية.
قبل اختيار هذا الإعداد، حدّد الأجهزة والمواقع التي قد تتعطل معًا. ثم تحقّق مما إذا كان سيبقى عدد كافٍ من مفاتيح التوقيع لاستعادة إمكانية الوصول.
المقابل هو التعقيد: فقد يؤدي فقدان الوصول إلى عدد كبير من المفاتيح إلى حرمانك من الوصول. تغيّر التوقيعات المتعددة تصميم الأمان، لكنها لا تلغي الحاجة إلى نسخ احتياطية مدروسة.
المصدر: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #الحفظ_الذاتي
لا تفيدك مفاتيح بيتكوين المتعددة كثيرًا إذا أدّى theft واحد إلى كشفها جميعًا.
يمكن لمحفظة متعددة التوقيعات أن تشترط عدة موافقات مستقلة قبل إنفاق $BTC . فعلى سبيل المثال، يتطلب إعداد اثنين من ثلاثة أي مفتاحين للتوقيع، وليس مجرد كلمة مرور على جهاز واحد.
الفائدة العملية هي الفصل: فسرقة مفتاح واحد وحده لا تكفي. لكن الاحتفاظ بجميع المفاتيح والنسخ الاحتياطية معًا قد يقوّض هذه الحماية.
قبل اختيار هذا الإعداد، حدّد الأجهزة والمواقع التي قد تتعطل معًا. ثم تحقّق مما إذا كان سيبقى عدد كافٍ من مفاتيح التوقيع لاستعادة إمكانية الوصول.
المقابل هو التعقيد: فقد يؤدي فقدان الوصول إلى عدد كبير من المفاتيح إلى حرمانك من الوصول. تغيّر التوقيعات المتعددة تصميم الأمان، لكنها لا تلغي الحاجة إلى نسخ احتياطية مدروسة.
المصدر: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #الحفظ_الذاتي
يمكن لمحفظة متعددة التوقيعات أن تشترط عدة موافقات مستقلة قبل إنفاق $BTC . فعلى سبيل المثال، يتطلب إعداد اثنين من ثلاثة أي مفتاحين للتوقيع، وليس مجرد كلمة مرور على جهاز واحد.
الفائدة العملية هي الفصل: فسرقة مفتاح واحد وحده لا تكفي. لكن الاحتفاظ بجميع المفاتيح والنسخ الاحتياطية معًا قد يقوّض هذه الحماية.
قبل اختيار هذا الإعداد، حدّد الأجهزة والمواقع التي قد تتعطل معًا. ثم تحقّق مما إذا كان سيبقى عدد كافٍ من مفاتيح التوقيع لاستعادة إمكانية الوصول.
المقابل هو التعقيد: فقد يؤدي فقدان الوصول إلى عدد كبير من المفاتيح إلى حرمانك من الوصول. تغيّر التوقيعات المتعددة تصميم الأمان، لكنها لا تلغي الحاجة إلى نسخ احتياطية مدروسة.
المصدر: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #الحفظ_الذاتي
62

حوت خامد منذ أحد عشر عامًا $ETH WHALE استيقظ للتو وتفادى فخًا مميتًا 🚨
عندما تبدأ العاصمة القديمة في الحركة بعد عقد من السبات، تحوم العيون المفترسة فورًا. نفّذ محفظة خامدة $ETH تحويلًا تجريبيًا صغيرًا، وفي غضون دقائق أغرق جهات خبيثة سجلّها بعناوين غبار متشابهة صُممت لمحاكاة الأطراف المقابلة الأخيرة 🦈.
تستخدم هذه التقنية السامة العادة البشرية عبر زرع نسخ مجهرية داخل سجل معاملاتك. وبينما رصد هذا الحوت الوجهة المزيفة وأمّن رصيده بأمان، فإن الثقة بسجلات واجهة المستخدم الأخيرة دون تحقق مستقل تظل نقطة عمياء خطيرة.
هل تتحقق مرتين من عنوان الوجهة الكامل في كل مرة، أم تعتمد بشكل أعمى على القائمة المنسدلة لمعاملاتك الأخيرة 👇؟
⚠️ ليست نصيحة مالية. أدر المخاطر دائمًا بحذر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
حوت خامد منذ أحد عشر عامًا $ETH WHALE استيقظ للتو وتفادى فخًا مميتًا 🚨
عندما تبدأ العاصمة القديمة في الحركة بعد عقد من السبات، تحوم العيون المفترسة فورًا. نفّذ محفظة خامدة $ETH تحويلًا تجريبيًا صغيرًا، وفي غضون دقائق أغرق جهات خبيثة سجلّها بعناوين غبار متشابهة صُممت لمحاكاة الأطراف المقابلة الأخيرة 🦈.
تستخدم هذه التقنية السامة العادة البشرية عبر زرع نسخ مجهرية داخل سجل معاملاتك. وبينما رصد هذا الحوت الوجهة المزيفة وأمّن رصيده بأمان، فإن الثقة بسجلات واجهة المستخدم الأخيرة دون تحقق مستقل تظل نقطة عمياء خطيرة.
هل تتحقق مرتين من عنوان الوجهة الكامل في كل مرة، أم تعتمد بشكل أعمى على القائمة المنسدلة لمعاملاتك الأخيرة 👇؟
⚠️ ليست نصيحة مالية. أدر المخاطر دائمًا بحذر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
عندما تبدأ العاصمة القديمة في الحركة بعد عقد من السبات، تحوم العيون المفترسة فورًا. نفّذ محفظة خامدة $ETH تحويلًا تجريبيًا صغيرًا، وفي غضون دقائق أغرق جهات خبيثة سجلّها بعناوين غبار متشابهة صُممت لمحاكاة الأطراف المقابلة الأخيرة 🦈.
تستخدم هذه التقنية السامة العادة البشرية عبر زرع نسخ مجهرية داخل سجل معاملاتك. وبينما رصد هذا الحوت الوجهة المزيفة وأمّن رصيده بأمان، فإن الثقة بسجلات واجهة المستخدم الأخيرة دون تحقق مستقل تظل نقطة عمياء خطيرة.
هل تتحقق مرتين من عنوان الوجهة الكامل في كل مرة، أم تعتمد بشكل أعمى على القائمة المنسدلة لمعاملاتك الأخيرة 👇؟
⚠️ ليست نصيحة مالية. أدر المخاطر دائمًا بحذر. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
2
🚨 حرّكت محفظة إيثيريوم خاملة منذ 11 عامًا مبلغ 4.6 ملايين دولار — وكان المحتالون ينتظرون خلال 3 دقائق
في 9 نوفمبر، أرسلت المحفظة معاملة اختبارية صغيرة بقيمة 0.05 $ETH اختبار
وبعدها مباشرة تقريبًا، بدأت عناوينان شبيهتان تغمران سجل معاملاتها بمدفوعات صغيرة
ويُقال إن أحدهما أرسل 43 تحويلًا من فئة الغبار
لم يكن الهجوم يهدف إلى سرقة مفتاح خاص 🔐
{future}(ETHUSDT)
بل استهدف أمرًا أبسط بكثير — نسخ عنوان مستلِم من المعاملات الأخيرة
كان العنوانان المزيّفان يشبهان الوجهة الشرعية
لكن المحفظة حوّلت في النهاية 2,154.94 $ETH إلى العنوان الصحيح، متجنبةً الفخ
⚠️ ما الدرس الذي يغفل عنه كثيرون؟
إن نجاح معاملة اختبارية لا يحميك إذا نسخت عنوانًا ملغّمًا للمعاملة التالية
قبل تحويل مبالغ كبيرة، قارِن العنوان الكامل للوجهة بعنوان من مصدر موثوق جرى التحقق منه بشكل مستقل
لا تعتمد أبدًا على سجل المعاملات الأخيرة وحده
قد تكون محفظتك آمنة من الناحية التقنية، لكن خطأ واحدًا في النسخ واللصق قد يعرّض كل شيء للخطر
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 حرّكت محفظة إيثيريوم خاملة منذ 11 عامًا مبلغ 4.6 ملايين دولار — وكان المحتالون ينتظرون خلال 3 دقائق
في 9 نوفمبر، أرسلت المحفظة معاملة اختبارية صغيرة بقيمة 0.05 $ETH اختبار
وبعدها مباشرة تقريبًا، بدأت عناوينان شبيهتان تغمران سجل معاملاتها بمدفوعات صغيرة
ويُقال إن أحدهما أرسل 43 تحويلًا من فئة الغبار
لم يكن الهجوم يهدف إلى سرقة مفتاح خاص 🔐
بل استهدف أمرًا أبسط بكثير — نسخ عنوان مستلِم من المعاملات الأخيرة
كان العنوانان المزيّفان يشبهان الوجهة الشرعية
لكن المحفظة حوّلت في النهاية 2,154.94 $ETH إلى العنوان الصحيح، متجنبةً الفخ
⚠️ ما الدرس الذي يغفل عنه كثيرون؟
إن نجاح معاملة اختبارية لا يحميك إذا نسخت عنوانًا ملغّمًا للمعاملة التالية
قبل تحويل مبالغ كبيرة، قارِن العنوان الكامل للوجهة بعنوان من مصدر موثوق جرى التحقق منه بشكل مستقل
لا تعتمد أبدًا على سجل المعاملات الأخيرة وحده
قد تكون محفظتك آمنة من الناحية التقنية، لكن خطأ واحدًا في النسخ واللصق قد يعرّض كل شيء للخطر
$ETH #Ethereum #WalletSecurity
في 9 نوفمبر، أرسلت المحفظة معاملة اختبارية صغيرة بقيمة 0.05 $ETH اختبار
وبعدها مباشرة تقريبًا، بدأت عناوينان شبيهتان تغمران سجل معاملاتها بمدفوعات صغيرة
ويُقال إن أحدهما أرسل 43 تحويلًا من فئة الغبار
لم يكن الهجوم يهدف إلى سرقة مفتاح خاص 🔐
بل استهدف أمرًا أبسط بكثير — نسخ عنوان مستلِم من المعاملات الأخيرة
كان العنوانان المزيّفان يشبهان الوجهة الشرعية
لكن المحفظة حوّلت في النهاية 2,154.94 $ETH إلى العنوان الصحيح، متجنبةً الفخ
⚠️ ما الدرس الذي يغفل عنه كثيرون؟
إن نجاح معاملة اختبارية لا يحميك إذا نسخت عنوانًا ملغّمًا للمعاملة التالية
قبل تحويل مبالغ كبيرة، قارِن العنوان الكامل للوجهة بعنوان من مصدر موثوق جرى التحقق منه بشكل مستقل
لا تعتمد أبدًا على سجل المعاملات الأخيرة وحده
قد تكون محفظتك آمنة من الناحية التقنية، لكن خطأ واحدًا في النسخ واللصق قد يعرّض كل شيء للخطر
$ETH #Ethereum #WalletSecurity
11
·
--
تحذير عاجل من Binance! على مستخدمي iPhone الانتباه: يوجد في iOS ثغرة أمنية تُعرف باسم "worse_query"، ويمكن للتطبيقات الضارة سرقة العبارة الأولية لمحفظتك ومفاتيحك الخاصة! والأخطر من ذلك أن تحديث Apple الصادر في 9 نوفمبر لم يذكر هذه المشكلة إطلاقًا! تحقّق من أمان محفظتك فورًا، ولا تدع المخترقين يسرقون $BTC و$BNB منك بسهولة!
أصدرت Binance للتو تحذيرًا خطيرًا لمستخدمي iPhone! توجد ثغرة في iOS تُسمى "worse_query"، تتيح للتطبيقات الضارة سرقة العبارات الأولية لمحافظك ومفاتيحك الخاصة. والأمر الأكثر إثارة للقلق؟ تحديث Apple الصادر في 9 نوفمبر لا يذكر هذه الثغرة حتى! تحقّق من أمان محفظتك الآن، ولا تدع المخترقين يستولون بسهولة على $BTC و$BNB!
#cryptosecurity #walletsecurity #أمانiOS
تحذير عاجل من Binance! على مستخدمي iPhone الانتباه: يوجد في iOS ثغرة أمنية تُعرف باسم "worse_query"، ويمكن للتطبيقات الضارة سرقة العبارة الأولية لمحفظتك ومفاتيحك الخاصة! والأخطر من ذلك أن تحديث Apple الصادر في 9 نوفمبر لم يذكر هذه المشكلة إطلاقًا! تحقّق من أمان محفظتك فورًا، ولا تدع المخترقين يسرقون $BTC و$BNB منك بسهولة!
أصدرت Binance للتو تحذيرًا خطيرًا لمستخدمي iPhone! توجد ثغرة في iOS تُسمى "worse_query"، تتيح للتطبيقات الضارة سرقة العبارات الأولية لمحافظك ومفاتيحك الخاصة. والأمر الأكثر إثارة للقلق؟ تحديث Apple الصادر في 9 نوفمبر لا يذكر هذه الثغرة حتى! تحقّق من أمان محفظتك الآن، ولا تدع المخترقين يستولون بسهولة على $BTC و$BNB !
#cryptosecurity #walletsecurity #أمانiOS
أصدرت Binance للتو تحذيرًا خطيرًا لمستخدمي iPhone! توجد ثغرة في iOS تُسمى "worse_query"، تتيح للتطبيقات الضارة سرقة العبارات الأولية لمحافظك ومفاتيحك الخاصة. والأمر الأكثر إثارة للقلق؟ تحديث Apple الصادر في 9 نوفمبر لا يذكر هذه الثغرة حتى! تحقّق من أمان محفظتك الآن، ولا تدع المخترقين يستولون بسهولة على $BTC و$BNB !
#cryptosecurity #walletsecurity #أمانiOS
546
·
--
أوقفت Keplr تسجيل الدخول عبر Google وApple بعد إجراء معاملات غير مصرّح بها على بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي، وقالت Web3Auth إن رقم السرقة البالغ 6.01 ملايين دولار شمل تحويلات استرداد.
كشفت Web3Auth عن مشكلة أمنية في نحو الساعة 21:13 بالتوقيت العالمي المنسق يوم 6 نوفمبر 2026، وأوقفت منتج المحفظة المضمّنة لديها. وقالت Keplr في نحو الساعة 04:38 بالتوقيت العالمي المنسق يوم 7 نوفمبر إن معاملات غير مصرّح بها أُجريت على بعض الحسابات التي تسجّل الدخول عبر Google وApple، فأوقفت خياري تسجيل الدخول هذين. وقال الشريك المؤسس Josh Lee إن شفرة Keplr نفسها لم تُخترق، وقدّر أن نحو 20% من حسابات تسجيل الدخول الاجتماعي تأثرت، وأن جزءًا صغيرًا منها فقط استُغل بالكامل. ولم تتأثر الحسابات المرتبطة بعبارات الاسترداد ومحافظ الأجهزة، ولم تجد Web3Auth أي دليل على تأثر مستخدمي MetaMask.
في 8 نوفمبر، اعترضت Web3Auth على تقدير السرقة البالغ 6.01 ملايين دولار، وقالت إن بعض عمليات السحب كانت تحويلات استرداد وقائية إلى محافظ موثّقة. ونشرت عناوين الاسترداد عبر إحدى عشرة شبكة مبنية على Cosmos وثماني شبكات متوافقة مع EVM. ونصحت Keplr مستخدمي تسجيل الدخول الاجتماعي بعدم إرسال أموال جديدة إلى تلك الحسابات، وعدم استيرادها مجددًا، وتجاهل رسائل الاسترداد غير الرسمية.
#Crypto #WalletSecurity #Keplr
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
أوقفت Keplr تسجيل الدخول عبر Google وApple بعد إجراء معاملات غير مصرّح بها على بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي، وقالت Web3Auth إن رقم السرقة البالغ 6.01 ملايين دولار شمل تحويلات استرداد.
كشفت Web3Auth عن مشكلة أمنية في نحو الساعة 21:13 بالتوقيت العالمي المنسق يوم 6 نوفمبر 2026، وأوقفت منتج المحفظة المضمّنة لديها. وقالت Keplr في نحو الساعة 04:38 بالتوقيت العالمي المنسق يوم 7 نوفمبر إن معاملات غير مصرّح بها أُجريت على بعض الحسابات التي تسجّل الدخول عبر Google وApple، فأوقفت خياري تسجيل الدخول هذين. وقال الشريك المؤسس Josh Lee إن شفرة Keplr نفسها لم تُخترق، وقدّر أن نحو 20% من حسابات تسجيل الدخول الاجتماعي تأثرت، وأن جزءًا صغيرًا منها فقط استُغل بالكامل. ولم تتأثر الحسابات المرتبطة بعبارات الاسترداد ومحافظ الأجهزة، ولم تجد Web3Auth أي دليل على تأثر مستخدمي MetaMask.
في 8 نوفمبر، اعترضت Web3Auth على تقدير السرقة البالغ 6.01 ملايين دولار، وقالت إن بعض عمليات السحب كانت تحويلات استرداد وقائية إلى محافظ موثّقة. ونشرت عناوين الاسترداد عبر إحدى عشرة شبكة مبنية على Cosmos وثماني شبكات متوافقة مع EVM. ونصحت Keplr مستخدمي تسجيل الدخول الاجتماعي بعدم إرسال أموال جديدة إلى تلك الحسابات، وعدم استيرادها مجددًا، وتجاهل رسائل الاسترداد غير الرسمية.
#Crypto #WalletSecurity #Keplr
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
كشفت Web3Auth عن مشكلة أمنية في نحو الساعة 21:13 بالتوقيت العالمي المنسق يوم 6 نوفمبر 2026، وأوقفت منتج المحفظة المضمّنة لديها. وقالت Keplr في نحو الساعة 04:38 بالتوقيت العالمي المنسق يوم 7 نوفمبر إن معاملات غير مصرّح بها أُجريت على بعض الحسابات التي تسجّل الدخول عبر Google وApple، فأوقفت خياري تسجيل الدخول هذين. وقال الشريك المؤسس Josh Lee إن شفرة Keplr نفسها لم تُخترق، وقدّر أن نحو 20% من حسابات تسجيل الدخول الاجتماعي تأثرت، وأن جزءًا صغيرًا منها فقط استُغل بالكامل. ولم تتأثر الحسابات المرتبطة بعبارات الاسترداد ومحافظ الأجهزة، ولم تجد Web3Auth أي دليل على تأثر مستخدمي MetaMask.
في 8 نوفمبر، اعترضت Web3Auth على تقدير السرقة البالغ 6.01 ملايين دولار، وقالت إن بعض عمليات السحب كانت تحويلات استرداد وقائية إلى محافظ موثّقة. ونشرت عناوين الاسترداد عبر إحدى عشرة شبكة مبنية على Cosmos وثماني شبكات متوافقة مع EVM. ونصحت Keplr مستخدمي تسجيل الدخول الاجتماعي بعدم إرسال أموال جديدة إلى تلك الحسابات، وعدم استيرادها مجددًا، وتجاهل رسائل الاسترداد غير الرسمية.
#Crypto #WalletSecurity #Keplr
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
AAPL-٠٫٢١%
GOOGUS+٠٫٢٣%
195
قد تخفي شاشة نظيفة للموافقة على الرموز خطأً بسيطًا: التحقق من الشبكة الخطأ.
تعرض أدوات الموافقة الأذونات الخاصة بسلسلة الكتل المحددة. ومراجعة شبكة إيثيريوم الرئيسية لا تخبرك بالعقود التي يمكنها إنفاق رموزك على بوليغون أو على شبكة أخرى تستخدمها.
لترتيب محفظتك على نحو مفيد، أعدّ قائمة بالشبكات التي استخدمت عليها التطبيقات. افتح أداة موثوقة للتحقق من الموافقات عبر عنوانها الذي تم التحقق منه، وطابق الشبكة في الأداة والمحفظة، ثم راجع أذونات الإنفاق على كل شبكة على حدة.
يتطلب إلغاء الموافقة إجراء معاملة على السلسلة ودفع رسوم الشبكة. بعد ذلك، حدّث أداة التحقق للتأكد من تغيير الإذن.
الحدّ هنا: خلو القائمة على شبكة واحدة لا يعني أن محفظتك بأكملها سليمة.
المصدر: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #بلوكتشين
قد تخفي شاشة نظيفة للموافقة على الرموز خطأً بسيطًا: التحقق من الشبكة الخطأ.
تعرض أدوات الموافقة الأذونات الخاصة بسلسلة الكتل المحددة. ومراجعة شبكة إيثيريوم الرئيسية لا تخبرك بالعقود التي يمكنها إنفاق رموزك على بوليغون أو على شبكة أخرى تستخدمها.
لترتيب محفظتك على نحو مفيد، أعدّ قائمة بالشبكات التي استخدمت عليها التطبيقات. افتح أداة موثوقة للتحقق من الموافقات عبر عنوانها الذي تم التحقق منه، وطابق الشبكة في الأداة والمحفظة، ثم راجع أذونات الإنفاق على كل شبكة على حدة.
يتطلب إلغاء الموافقة إجراء معاملة على السلسلة ودفع رسوم الشبكة. بعد ذلك، حدّث أداة التحقق للتأكد من تغيير الإذن.
الحدّ هنا: خلو القائمة على شبكة واحدة لا يعني أن محفظتك بأكملها سليمة.
المصدر: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #بلوكتشين
تعرض أدوات الموافقة الأذونات الخاصة بسلسلة الكتل المحددة. ومراجعة شبكة إيثيريوم الرئيسية لا تخبرك بالعقود التي يمكنها إنفاق رموزك على بوليغون أو على شبكة أخرى تستخدمها.
لترتيب محفظتك على نحو مفيد، أعدّ قائمة بالشبكات التي استخدمت عليها التطبيقات. افتح أداة موثوقة للتحقق من الموافقات عبر عنوانها الذي تم التحقق منه، وطابق الشبكة في الأداة والمحفظة، ثم راجع أذونات الإنفاق على كل شبكة على حدة.
يتطلب إلغاء الموافقة إجراء معاملة على السلسلة ودفع رسوم الشبكة. بعد ذلك، حدّث أداة التحقق للتأكد من تغيير الإذن.
الحدّ هنا: خلو القائمة على شبكة واحدة لا يعني أن محفظتك بأكملها سليمة.
المصدر: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #بلوكتشين
78
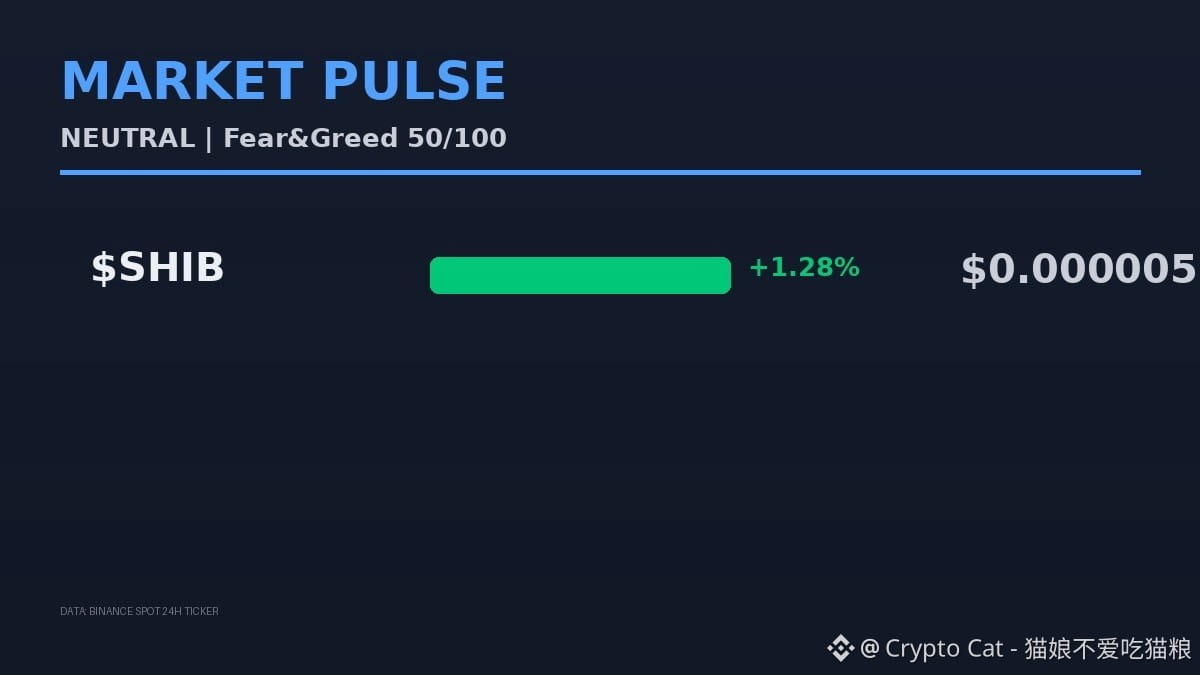
كُشف عن ثغرة خطيرة في برامج التجسس على iOS، ما يترك محافظ حاملي العملات مكشوفة تمامًا. يُتداول $SHIB الآن بسعر 0.000005، مرتفعًا بنسبة 1.28%. هل تأثرت بها؟
لا تظن أن الأمر لا يعنيك؛ فهذه الثغرة تتيح الوصول مباشرةً إلى جميع الأذونات الممنوحة في محفظتك. وقد تُسرق تفاعلات DeFi ورموز التحقق بخطوتين الخاصة بمنصات التداول، وكثير من مستخدمي $SHIB يفضّلون محافظ الهواتف، ما يرفع مستوى المخاطر إلى أقصى حد.
لا توجد حتى الآن تحركات واضحة في السوق، ولم تتضح تداعيات الخبر بالكامل. لا تتسرع في الشراء ولا في البيع؛ انتظر لترى إن كانت ستظهر تقارير عن سرقات واسعة النطاق. لا عيب في التريث حين يكون الاتجاه غير واضح.
إذا كنت ترى أن تحليلي موثوق، فتدرّب في بطولة التداول الفوري Season 10. شارك في جولة لتعرف بنفسك إن كنت قادرًا، ويمكنك أيضًا الحصول على عمولة إحالة.
هل ستتطور هذه الثغرة إلى حادث أمني واسع النطاق؟ إذا كنت متفائلًا وترى أن الأخبار السلبية قد استُوعبت، فأرسل 1. وإذا كنت متشائمًا وتتوقع هبوط السوق، فأرسل 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
كُشف عن ثغرة خطيرة في برامج التجسس على iOS، ما يترك محافظ حاملي العملات مكشوفة تمامًا. يُتداول $SHIB الآن بسعر 0.000005، مرتفعًا بنسبة 1.28%. هل تأثرت بها؟
لا تظن أن الأمر لا يعنيك؛ فهذه الثغرة تتيح الوصول مباشرةً إلى جميع الأذونات الممنوحة في محفظتك. وقد تُسرق تفاعلات DeFi ورموز التحقق بخطوتين الخاصة بمنصات التداول، وكثير من مستخدمي $SHIB يفضّلون محافظ الهواتف، ما يرفع مستوى المخاطر إلى أقصى حد.
لا توجد حتى الآن تحركات واضحة في السوق، ولم تتضح تداعيات الخبر بالكامل. لا تتسرع في الشراء ولا في البيع؛ انتظر لترى إن كانت ستظهر تقارير عن سرقات واسعة النطاق. لا عيب في التريث حين يكون الاتجاه غير واضح.
إذا كنت ترى أن تحليلي موثوق، فتدرّب في بطولة التداول الفوري Season 10. شارك في جولة لتعرف بنفسك إن كنت قادرًا، ويمكنك أيضًا الحصول على عمولة إحالة.
هل ستتطور هذه الثغرة إلى حادث أمني واسع النطاق؟ إذا كنت متفائلًا وترى أن الأخبار السلبية قد استُوعبت، فأرسل 1. وإذا كنت متشائمًا وتتوقع هبوط السوق، فأرسل 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
لا تظن أن الأمر لا يعنيك؛ فهذه الثغرة تتيح الوصول مباشرةً إلى جميع الأذونات الممنوحة في محفظتك. وقد تُسرق تفاعلات DeFi ورموز التحقق بخطوتين الخاصة بمنصات التداول، وكثير من مستخدمي $SHIB يفضّلون محافظ الهواتف، ما يرفع مستوى المخاطر إلى أقصى حد.
لا توجد حتى الآن تحركات واضحة في السوق، ولم تتضح تداعيات الخبر بالكامل. لا تتسرع في الشراء ولا في البيع؛ انتظر لترى إن كانت ستظهر تقارير عن سرقات واسعة النطاق. لا عيب في التريث حين يكون الاتجاه غير واضح.
إذا كنت ترى أن تحليلي موثوق، فتدرّب في بطولة التداول الفوري Season 10. شارك في جولة لتعرف بنفسك إن كنت قادرًا، ويمكنك أيضًا الحصول على عمولة إحالة.
هل ستتطور هذه الثغرة إلى حادث أمني واسع النطاق؟ إذا كنت متفائلًا وترى أن الأخبار السلبية قد استُوعبت، فأرسل 1. وإذا كنت متشائمًا وتتوقع هبوط السوق، فأرسل 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
7
·
--
مقالة
دليل خطوة بخطوة للمبتدئين لتأمين محفظة العملات المشفرةعندما اشتريت بضعة دولارات من $BTC بسعر $77,078 للمرة الأولى، شعرت بمزيج من الحماس والتوتر. وذكّرني انخفاض السعر بنسبة 1.37% في يوم واحد بأن السوق قد يتحرك بسرعة، لكن ينبغي أن يكون أمان محفظتي أكثر استقرارًا. إليك قائمة تحقق بسيطة يمكن لأي شخص اتباعها للحفاظ على أمان عملاته المشفرة.
لماذا يهمّ الأمان
حتى عندما يسجّل مؤشر الخوف والطمع 26 (خوف)، يظل خطر خسارة الأموال بسبب خطأ بسيط مرتفعًا. فقدان العبارة الأولية أو اختراق الجهاز قد يحوّل $ETH رصيدًا متواضعًا قدره $2,257 إلى حساب بلا رصيد خلال دقائق. اجعل الأمان عادةً، لا إعدادًا لمرة واحدة.
دليل خطوة بخطوة للمبتدئين لتأمين محفظة العملات المشفرة
عندما اشتريت بضعة دولارات من $BTC بسعر $77,078 للمرة الأولى، شعرت بمزيج من الحماس والتوتر. وذكّرني انخفاض السعر بنسبة 1.37% في يوم واحد بأن السوق قد يتحرك بسرعة، لكن ينبغي أن يكون أمان محفظتي أكثر استقرارًا. إليك قائمة تحقق بسيطة يمكن لأي شخص اتباعها للحفاظ على أمان عملاته المشفرة.
لماذا يهمّ الأمان
حتى عندما يسجّل مؤشر الخوف والطمع 26 (خوف)، يظل خطر خسارة الأموال بسبب خطأ بسيط مرتفعًا. فقدان العبارة الأولية أو اختراق الجهاز قد يحوّل $ETH رصيدًا متواضعًا قدره $2,257 إلى حساب بلا رصيد خلال دقائق. اجعل الأمان عادةً، لا إعدادًا لمرة واحدة.
لماذا يهمّ الأمان
حتى عندما يسجّل مؤشر الخوف والطمع 26 (خوف)، يظل خطر خسارة الأموال بسبب خطأ بسيط مرتفعًا. فقدان العبارة الأولية أو اختراق الجهاز قد يحوّل $ETH رصيدًا متواضعًا قدره $2,257 إلى حساب بلا رصيد خلال دقائق. اجعل الأمان عادةً، لا إعدادًا لمرة واحدة.
140
·
--
تنبيه عاجل! تحذّر BTCPay Server المستخدمين من خطر سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم إصدارًا قديمًا من البرنامج، فأوقف الخوادم فورًا! يسرق المخترقون الأموال بسرعة! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server من سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم برنامجًا قديمًا، فأوقف خوادمك الآن! يستنزف المخترقون الأموال! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server المستخدمين من خطر سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم إصدارًا قديمًا من البرنامج، فأوقف الخوادم فورًا! يسرق المخترقون الأموال بسرعة! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server من سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم برنامجًا قديمًا، فأوقف خوادمك الآن! يستنزف المخترقون الأموال! #cryptosecurity #walletsecurity $BTC $BCH
تنبيه عاجل! تحذّر BTCPay Server من سرقة الأموال من المحافظ الساخنة! إذا كنت تستخدم برنامجًا قديمًا، فأوقف خوادمك الآن! يستنزف المخترقون الأموال! #cryptosecurity #walletsecurity $BTC $BCH
314
·
--
📰 حذّرت Trezor مشتري CryptoBilis: لا يجوز إعادة استخدام عبارة الاسترداد القديمة
في 30 أكتوبر، أبلغت Trezor عن وجود شبهة زرع مكوّن خبيث في جهاز Safe 5 واحد تم شراؤه عبر CryptoBilis. ولم تفحص الشركة الجهاز بعد، ولم تتلقَّ بلاغات عن خسائر، لكنها توصي كل من اشترى أي طراز من أجهزة Trezor من هذا البائع منذ مارس 2026 بنقل أصوله إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
لن تحميك ببساطة مبادلة الجهاز واستعادته باستخدام العبارة القديمة؛ إذ يُحتمل أن المكوّن المزروع كان قادرًا على قراءة البيانات المعروضة على الشاشة. إذا لم يُعَدّ الجهاز بعد، فلا تستخدمه، وتواصل مع دعم Trezor الرسمي لطلب استبداله.
#Trezor #WalletSecurity
📰 حذّرت Trezor مشتري CryptoBilis: لا يجوز إعادة استخدام عبارة الاسترداد القديمة
في 30 أكتوبر، أبلغت Trezor عن وجود شبهة زرع مكوّن خبيث في جهاز Safe 5 واحد تم شراؤه عبر CryptoBilis. ولم تفحص الشركة الجهاز بعد، ولم تتلقَّ بلاغات عن خسائر، لكنها توصي كل من اشترى أي طراز من أجهزة Trezor من هذا البائع منذ مارس 2026 بنقل أصوله إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
لن تحميك ببساطة مبادلة الجهاز واستعادته باستخدام العبارة القديمة؛ إذ يُحتمل أن المكوّن المزروع كان قادرًا على قراءة البيانات المعروضة على الشاشة. إذا لم يُعَدّ الجهاز بعد، فلا تستخدمه، وتواصل مع دعم Trezor الرسمي لطلب استبداله.
#Trezor #WalletSecurity
في 30 أكتوبر، أبلغت Trezor عن وجود شبهة زرع مكوّن خبيث في جهاز Safe 5 واحد تم شراؤه عبر CryptoBilis. ولم تفحص الشركة الجهاز بعد، ولم تتلقَّ بلاغات عن خسائر، لكنها توصي كل من اشترى أي طراز من أجهزة Trezor من هذا البائع منذ مارس 2026 بنقل أصوله إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
لن تحميك ببساطة مبادلة الجهاز واستعادته باستخدام العبارة القديمة؛ إذ يُحتمل أن المكوّن المزروع كان قادرًا على قراءة البيانات المعروضة على الشاشة. إذا لم يُعَدّ الجهاز بعد، فلا تستخدمه، وتواصل مع دعم Trezor الرسمي لطلب استبداله.
#Trezor #WalletSecurity
38
طلبتَ المساعدة بشأن محفظتك علنًا؟ تعامل مع الرسالة الخاصة التي تصلك بعد ذلك على أنها غير موثوقة، لا على أنها تذكرة دعمك.
تصف Ethereum.org عملية احتيال شائعة: يعثر منتحلو الشخصية على أشخاص يطرحون أسئلة في القنوات العامة، ثم يتواصلون معهم على انفراد عارضين المساعدة. معرفتهم بمشكلتك لا تثبت أنهم يمثلون مزوّد محفظتك.
انتقل بنفسك إلى قناة الدعم الرسمية للمزوّد بدلًا من فتح الرابط الذي أرسله المرسل. لا تشارك عبارة الاسترداد أو المفاتيح الخاصة مطلقًا، ولا تسمح أبدًا لشخص غريب بالوصول عن بُعد إلى حاسوبك.
يتجاوز الخطر طلب المال الواضح: فقد يكسبك شخص يبدو مقنعًا كمساعد ثقتك قبل أن يطلب الوصول إلى محفظتك. لا تثبت صورة الملف الشخصي والإجابة المفيدة هوية صاحبها.
المصدر: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
طلبتَ المساعدة بشأن محفظتك علنًا؟ تعامل مع الرسالة الخاصة التي تصلك بعد ذلك على أنها غير موثوقة، لا على أنها تذكرة دعمك.
تصف Ethereum.org عملية احتيال شائعة: يعثر منتحلو الشخصية على أشخاص يطرحون أسئلة في القنوات العامة، ثم يتواصلون معهم على انفراد عارضين المساعدة. معرفتهم بمشكلتك لا تثبت أنهم يمثلون مزوّد محفظتك.
انتقل بنفسك إلى قناة الدعم الرسمية للمزوّد بدلًا من فتح الرابط الذي أرسله المرسل. لا تشارك عبارة الاسترداد أو المفاتيح الخاصة مطلقًا، ولا تسمح أبدًا لشخص غريب بالوصول عن بُعد إلى حاسوبك.
يتجاوز الخطر طلب المال الواضح: فقد يكسبك شخص يبدو مقنعًا كمساعد ثقتك قبل أن يطلب الوصول إلى محفظتك. لا تثبت صورة الملف الشخصي والإجابة المفيدة هوية صاحبها.
المصدر: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
تصف Ethereum.org عملية احتيال شائعة: يعثر منتحلو الشخصية على أشخاص يطرحون أسئلة في القنوات العامة، ثم يتواصلون معهم على انفراد عارضين المساعدة. معرفتهم بمشكلتك لا تثبت أنهم يمثلون مزوّد محفظتك.
انتقل بنفسك إلى قناة الدعم الرسمية للمزوّد بدلًا من فتح الرابط الذي أرسله المرسل. لا تشارك عبارة الاسترداد أو المفاتيح الخاصة مطلقًا، ولا تسمح أبدًا لشخص غريب بالوصول عن بُعد إلى حاسوبك.
يتجاوز الخطر طلب المال الواضح: فقد يكسبك شخص يبدو مقنعًا كمساعد ثقتك قبل أن يطلب الوصول إلى محفظتك. لا تثبت صورة الملف الشخصي والإجابة المفيدة هوية صاحبها.
المصدر: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
83
إن فصل محفظتك عن تطبيق لامركزي لا يلغي الإذن الممنوح له بإنفاق رموزك.
يتيح الاتصال للموقع الإلكتروني التفاعل مع محفظتك. أما الموافقة على الرموز، فتمنح عقدًا ذكيًا إذنًا بإنفاقها. إغلاق علامة التبويب أو قطع الاتصال لا يلغي تلك الموافقة.
للتحقق عمليًا، افتح دليل الوصول إلى الرموز على Ethereum.org واستخدم أداة فحص الموافقات المرتبطة به. اختر الشبكة الصحيحة، وراجع الجهة المخوّلة بالإنفاق والحد المسموح به، ثم ألغِ الأذونات التي لم تعد بحاجة إليها. يتطلب الإلغاء إجراء معاملة على السلسلة ودفع رسوم للشبكة.
يكمن الخطر في أن الموافقة غير المحدودة قد تعرّض كامل رصيدك من ذلك الرمز للخطر إذا كان العقد الحاصل على الموافقة خبيثًا. في المرة القادمة، وافق على القدر الذي تحتاج إليه فقط، ولا تمنح إذنًا غير محدود افتراضيًا.
المصدر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
إن فصل محفظتك عن تطبيق لامركزي لا يلغي الإذن الممنوح له بإنفاق رموزك.
يتيح الاتصال للموقع الإلكتروني التفاعل مع محفظتك. أما الموافقة على الرموز، فتمنح عقدًا ذكيًا إذنًا بإنفاقها. إغلاق علامة التبويب أو قطع الاتصال لا يلغي تلك الموافقة.
للتحقق عمليًا، افتح دليل الوصول إلى الرموز على Ethereum.org واستخدم أداة فحص الموافقات المرتبطة به. اختر الشبكة الصحيحة، وراجع الجهة المخوّلة بالإنفاق والحد المسموح به، ثم ألغِ الأذونات التي لم تعد بحاجة إليها. يتطلب الإلغاء إجراء معاملة على السلسلة ودفع رسوم للشبكة.
يكمن الخطر في أن الموافقة غير المحدودة قد تعرّض كامل رصيدك من ذلك الرمز للخطر إذا كان العقد الحاصل على الموافقة خبيثًا. في المرة القادمة، وافق على القدر الذي تحتاج إليه فقط، ولا تمنح إذنًا غير محدود افتراضيًا.
المصدر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
يتيح الاتصال للموقع الإلكتروني التفاعل مع محفظتك. أما الموافقة على الرموز، فتمنح عقدًا ذكيًا إذنًا بإنفاقها. إغلاق علامة التبويب أو قطع الاتصال لا يلغي تلك الموافقة.
للتحقق عمليًا، افتح دليل الوصول إلى الرموز على Ethereum.org واستخدم أداة فحص الموافقات المرتبطة به. اختر الشبكة الصحيحة، وراجع الجهة المخوّلة بالإنفاق والحد المسموح به، ثم ألغِ الأذونات التي لم تعد بحاجة إليها. يتطلب الإلغاء إجراء معاملة على السلسلة ودفع رسوم للشبكة.
يكمن الخطر في أن الموافقة غير المحدودة قد تعرّض كامل رصيدك من ذلك الرمز للخطر إذا كان العقد الحاصل على الموافقة خبيثًا. في المرة القادمة، وافق على القدر الذي تحتاج إليه فقط، ولا تمنح إذنًا غير محدود افتراضيًا.
المصدر: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
76
عندما تتعثر معاملة بيتكوين ولا تُؤكَّد لفترة طويلة، توجد ميزة لتسريعها، وفي تلك اللحظة تحديدًا قد يكون خادم خبيث قد استبدل عنوان المستلِم
سأشرح ببساطة كيف يعمل الأمر: تسأل المحفظة خادمًا خارجيًا عن العمولة التي ينبغي تحديدها لتسريع الدفع، وإذا كان هذا الخادم خبيثًا، فقد يعيد معاملة مستبدلة بالكامل بدلًا من مجرد رقم للعمولة، فتحوّل الأموال إلى وجهة غير التي أردتها تمامًا
هذا ليس اختراقًا للبلوك تشين ولا مشكلة في بيتكوين نفسها، بل ثغرة في طريقة تواصل محافظ معينة مع خوادم خارجية لتوفير إحدى الميزات المريحة. والمطوّرون يعملون بالفعل على إصلاح الخلل
أهم خلاصة هنا ليست تقنية، بل عملية: حتى أساس مثل بيتكوين، الذي يراه الجميع آمنًا إلى أقصى حد، قد تكون لديه نقطة ضعف في إحدى الخدمات الإضافية المريحة المحيطة به. الشبكة نفسها آمنة، لكن الواجهة التي تستخدمها للوصول إليها جزء من الأمان أيضًا
أعتقد أن الناس يتأخرون كثيرًا في تحديث محافظهم، وهذا هو السبب الرئيسي وراء تمكن مثل هذه الأخطاء من إلحاق الضرر بأحدهم. أخبرني إن كان لديك رأي مختلف
$BTC #bitcoin #CryptoSecurity #أمان_المحفظة
عندما تتعثر معاملة بيتكوين ولا تُؤكَّد لفترة طويلة، توجد ميزة لتسريعها، وفي تلك اللحظة تحديدًا قد يكون خادم خبيث قد استبدل عنوان المستلِم
سأشرح ببساطة كيف يعمل الأمر: تسأل المحفظة خادمًا خارجيًا عن العمولة التي ينبغي تحديدها لتسريع الدفع، وإذا كان هذا الخادم خبيثًا، فقد يعيد معاملة مستبدلة بالكامل بدلًا من مجرد رقم للعمولة، فتحوّل الأموال إلى وجهة غير التي أردتها تمامًا
هذا ليس اختراقًا للبلوك تشين ولا مشكلة في بيتكوين نفسها، بل ثغرة في طريقة تواصل محافظ معينة مع خوادم خارجية لتوفير إحدى الميزات المريحة. والمطوّرون يعملون بالفعل على إصلاح الخلل
أهم خلاصة هنا ليست تقنية، بل عملية: حتى أساس مثل بيتكوين، الذي يراه الجميع آمنًا إلى أقصى حد، قد تكون لديه نقطة ضعف في إحدى الخدمات الإضافية المريحة المحيطة به. الشبكة نفسها آمنة، لكن الواجهة التي تستخدمها للوصول إليها جزء من الأمان أيضًا
أعتقد أن الناس يتأخرون كثيرًا في تحديث محافظهم، وهذا هو السبب الرئيسي وراء تمكن مثل هذه الأخطاء من إلحاق الضرر بأحدهم. أخبرني إن كان لديك رأي مختلف
$BTC #bitcoin #CryptoSecurity #أمان_المحفظة
سأشرح ببساطة كيف يعمل الأمر: تسأل المحفظة خادمًا خارجيًا عن العمولة التي ينبغي تحديدها لتسريع الدفع، وإذا كان هذا الخادم خبيثًا، فقد يعيد معاملة مستبدلة بالكامل بدلًا من مجرد رقم للعمولة، فتحوّل الأموال إلى وجهة غير التي أردتها تمامًا
هذا ليس اختراقًا للبلوك تشين ولا مشكلة في بيتكوين نفسها، بل ثغرة في طريقة تواصل محافظ معينة مع خوادم خارجية لتوفير إحدى الميزات المريحة. والمطوّرون يعملون بالفعل على إصلاح الخلل
أهم خلاصة هنا ليست تقنية، بل عملية: حتى أساس مثل بيتكوين، الذي يراه الجميع آمنًا إلى أقصى حد، قد تكون لديه نقطة ضعف في إحدى الخدمات الإضافية المريحة المحيطة به. الشبكة نفسها آمنة، لكن الواجهة التي تستخدمها للوصول إليها جزء من الأمان أيضًا
أعتقد أن الناس يتأخرون كثيرًا في تحديث محافظهم، وهذا هو السبب الرئيسي وراء تمكن مثل هذه الأخطاء من إلحاق الضرر بأحدهم. أخبرني إن كان لديك رأي مختلف
$BTC #bitcoin #CryptoSecurity #أمان_المحفظة
2
136

·
--
#اختراقموقعKeystoneيكشفعناوينشحنالمشترين
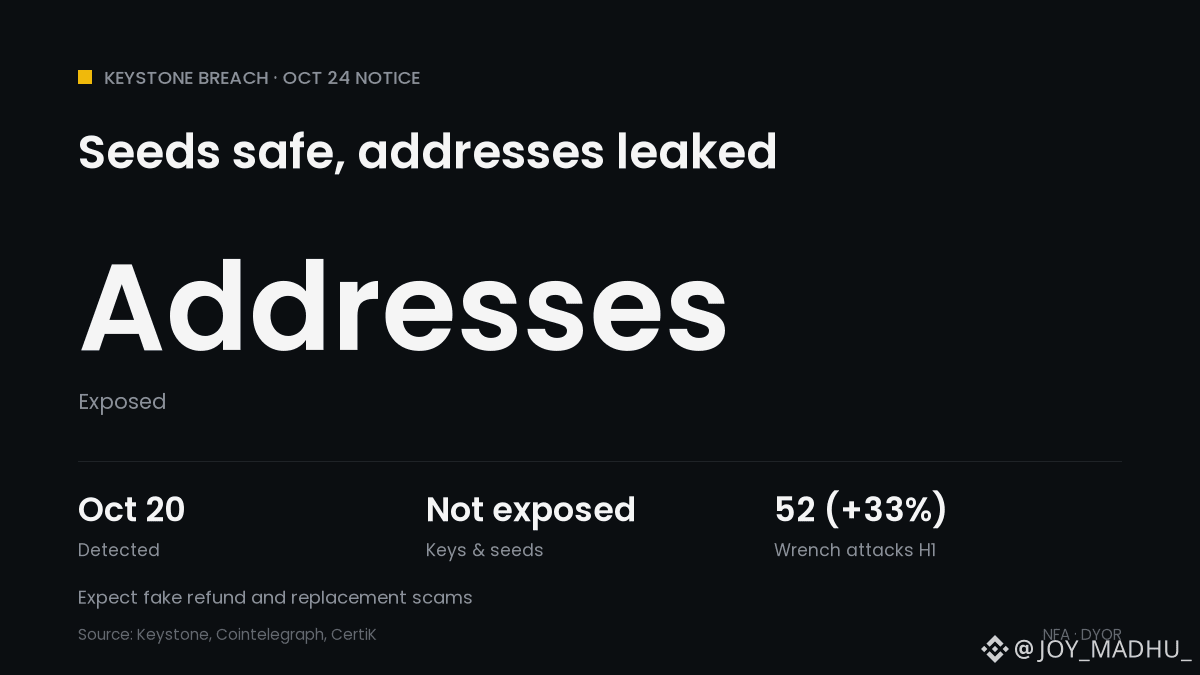
📦 تسريب Keystone: عبارة الاسترداد آمنة، لكن عنوانك ليس كذلك
📅 20 أكتوبر: اكتُشف دخول غير مصرّح به إلى متجر Keystone على Shopify
🔍 23 أكتوبر: تأكّد أن جهة خارجية حصلت على بيانات شحن العملاء
📄 البيانات المكشوفة: الأسماء، وبيانات الاتصال، والعناوين، والمنتجات المطلوبة وأسعارها
✅ لم تُكشف: عبارات الاسترداد، والمفاتيح الخاصة، وكلمات مرور المحافظ، وبيانات الدفع
⚠️ تلقّى بعض المشترين من عام 2024 إشعارات، رغم سياسة الحذف بعد 180 يومًا
📞 أبلغ المستخدمون بالفعل عن مكالمات احتيالية تستشهد بطلبات قديمة
📊 أحصت CertiK وقوع 52 هجومًا باستخدام مفتاح ربط في النصف الأول من 2026، بزيادة 33% على أساس سنوي
ما الذي يعنيه ذلك للعملات المشفرة: لم تُفقد أي أموال، والأمان $BTC ليس موضع المشكلة، لكن قائمة المشترين المسرّبة تجعل أصحابها أهدافًا محتملة باعتبارهم مالكين للعملات. لن تطلب Keystone منك أبدًا عبارة الاسترداد.
هل ستشتري محفظة أجهزة باستخدام صندوق بريد أو عنوان مستعار؟ 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
#اختراقموقعKeystoneيكشفعناوينشحنالمشترين
📦 تسريب Keystone: عبارة الاسترداد آمنة، لكن عنوانك ليس كذلك
📅 20 أكتوبر: اكتُشف دخول غير مصرّح به إلى متجر Keystone على Shopify
🔍 23 أكتوبر: تأكّد أن جهة خارجية حصلت على بيانات شحن العملاء
📄 البيانات المكشوفة: الأسماء، وبيانات الاتصال، والعناوين، والمنتجات المطلوبة وأسعارها
✅ لم تُكشف: عبارات الاسترداد، والمفاتيح الخاصة، وكلمات مرور المحافظ، وبيانات الدفع
⚠️ تلقّى بعض المشترين من عام 2024 إشعارات، رغم سياسة الحذف بعد 180 يومًا
📞 أبلغ المستخدمون بالفعل عن مكالمات احتيالية تستشهد بطلبات قديمة
📊 أحصت CertiK وقوع 52 هجومًا باستخدام مفتاح ربط في النصف الأول من 2026، بزيادة 33% على أساس سنوي
ما الذي يعنيه ذلك للعملات المشفرة: لم تُفقد أي أموال، والأمان $BTC ليس موضع المشكلة، لكن قائمة المشترين المسرّبة تجعل أصحابها أهدافًا محتملة باعتبارهم مالكين للعملات. لن تطلب Keystone منك أبدًا عبارة الاسترداد.
هل ستشتري محفظة أجهزة باستخدام صندوق بريد أو عنوان مستعار؟ 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
📦 تسريب Keystone: عبارة الاسترداد آمنة، لكن عنوانك ليس كذلك
📅 20 أكتوبر: اكتُشف دخول غير مصرّح به إلى متجر Keystone على Shopify
🔍 23 أكتوبر: تأكّد أن جهة خارجية حصلت على بيانات شحن العملاء
📄 البيانات المكشوفة: الأسماء، وبيانات الاتصال، والعناوين، والمنتجات المطلوبة وأسعارها
✅ لم تُكشف: عبارات الاسترداد، والمفاتيح الخاصة، وكلمات مرور المحافظ، وبيانات الدفع
⚠️ تلقّى بعض المشترين من عام 2024 إشعارات، رغم سياسة الحذف بعد 180 يومًا
📞 أبلغ المستخدمون بالفعل عن مكالمات احتيالية تستشهد بطلبات قديمة
📊 أحصت CertiK وقوع 52 هجومًا باستخدام مفتاح ربط في النصف الأول من 2026، بزيادة 33% على أساس سنوي
ما الذي يعنيه ذلك للعملات المشفرة: لم تُفقد أي أموال، والأمان $BTC ليس موضع المشكلة، لكن قائمة المشترين المسرّبة تجعل أصحابها أهدافًا محتملة باعتبارهم مالكين للعملات. لن تطلب Keystone منك أبدًا عبارة الاسترداد.
هل ستشتري محفظة أجهزة باستخدام صندوق بريد أو عنوان مستعار؟ 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
65
·
--
#ثغرةمحفظةElectrumتتيحللخوادمالمارقةسرقةالأموال
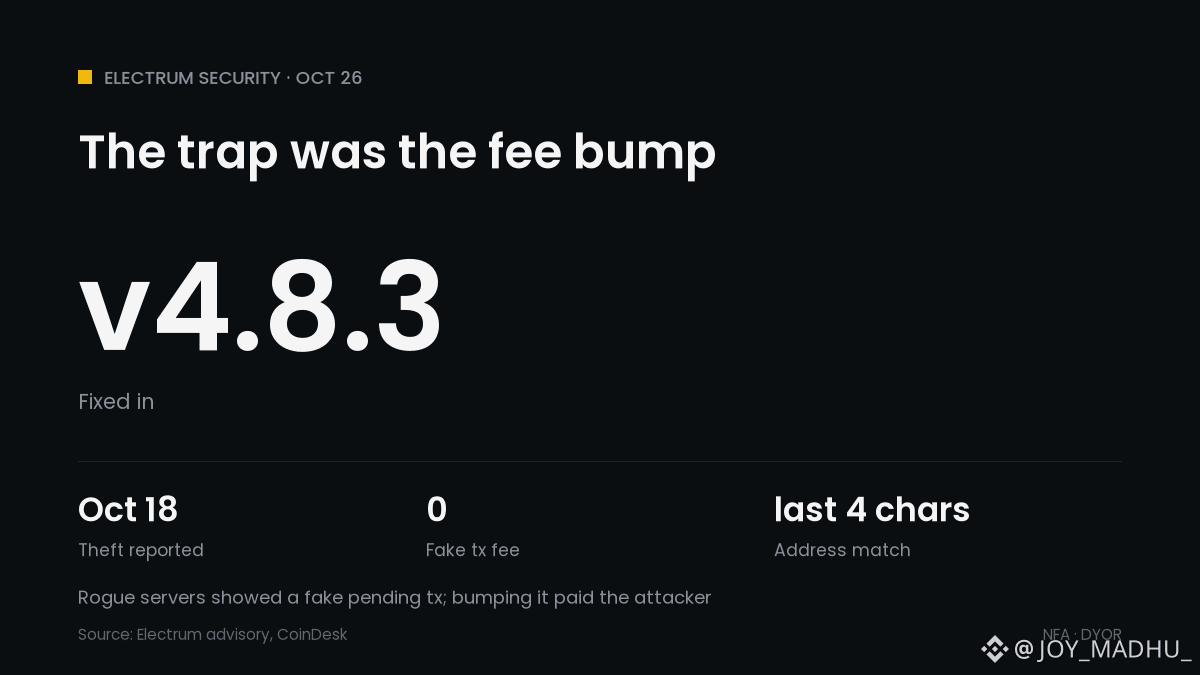
🪤 كان فخ Electrum مخفيًا في زر «تسريع»
📅 11 أكتوبر: أول بلاغ. تحقّق مستخدم لمحفظة متعددة التوقيعات من المعاملة على جهازي Trezor، ثم رأى معاملة مختلفة في السجل
💸 18 أكتوبر: رفع مستخدم ثانٍ الرسوم على معاملة مزيفة معلّقة، وخسر أمواله
🕵️ احتفظ الخادم المارق بالمعاملة الحقيقية، وعرض معاملة مزيفة برسوم صفرية، فبدت وكأنها عالقة
🔤 طابق عنوان المهاجم آخر 4 أحرف من العنوان الحقيقي
🛡️ 24 أكتوبر: يتحقّق Electrum 4.8.3 الآن من توقيعات المعاملات المعلّقة التي تنفق عملاتك
⚠️ لا تزال المعاملات الواردة المعلّقة غير خاضعة للتحقق. ولم تكن الخوادم التي يشغّلها المستخدمون بأنفسهم معرّضة للخطر
ما الذي يعنيه هذا للعملات المشفّرة: لا يوجد خلل في $BTC نفسه، لكن محفظة الأجهزة لا تستطيع حمايتك من زيادة الرسوم التي توافق عليها من دون إعادة التحقّق. يقترب سعر BTC من 80.2 ألف دولار.
هل تعيد التحقّق من العنوان كاملًا قبل كل زيادة للرسوم؟ 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #أمان_المحفظة
#ثغرةمحفظةElectrumتتيحللخوادمالمارقةسرقةالأموال
🪤 كان فخ Electrum مخفيًا في زر «تسريع»
📅 11 أكتوبر: أول بلاغ. تحقّق مستخدم لمحفظة متعددة التوقيعات من المعاملة على جهازي Trezor، ثم رأى معاملة مختلفة في السجل
💸 18 أكتوبر: رفع مستخدم ثانٍ الرسوم على معاملة مزيفة معلّقة، وخسر أمواله
🕵️ احتفظ الخادم المارق بالمعاملة الحقيقية، وعرض معاملة مزيفة برسوم صفرية، فبدت وكأنها عالقة
🔤 طابق عنوان المهاجم آخر 4 أحرف من العنوان الحقيقي
🛡️ 24 أكتوبر: يتحقّق Electrum 4.8.3 الآن من توقيعات المعاملات المعلّقة التي تنفق عملاتك
⚠️ لا تزال المعاملات الواردة المعلّقة غير خاضعة للتحقق. ولم تكن الخوادم التي يشغّلها المستخدمون بأنفسهم معرّضة للخطر
ما الذي يعنيه هذا للعملات المشفّرة: لا يوجد خلل في $BTC نفسه، لكن محفظة الأجهزة لا تستطيع حمايتك من زيادة الرسوم التي توافق عليها من دون إعادة التحقّق. يقترب سعر BTC من 80.2 ألف دولار.
هل تعيد التحقّق من العنوان كاملًا قبل كل زيادة للرسوم؟ 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #أمان_المحفظة
🪤 كان فخ Electrum مخفيًا في زر «تسريع»
📅 11 أكتوبر: أول بلاغ. تحقّق مستخدم لمحفظة متعددة التوقيعات من المعاملة على جهازي Trezor، ثم رأى معاملة مختلفة في السجل
💸 18 أكتوبر: رفع مستخدم ثانٍ الرسوم على معاملة مزيفة معلّقة، وخسر أمواله
🕵️ احتفظ الخادم المارق بالمعاملة الحقيقية، وعرض معاملة مزيفة برسوم صفرية، فبدت وكأنها عالقة
🔤 طابق عنوان المهاجم آخر 4 أحرف من العنوان الحقيقي
🛡️ 24 أكتوبر: يتحقّق Electrum 4.8.3 الآن من توقيعات المعاملات المعلّقة التي تنفق عملاتك
⚠️ لا تزال المعاملات الواردة المعلّقة غير خاضعة للتحقق. ولم تكن الخوادم التي يشغّلها المستخدمون بأنفسهم معرّضة للخطر
ما الذي يعنيه هذا للعملات المشفّرة: لا يوجد خلل في $BTC نفسه، لكن محفظة الأجهزة لا تستطيع حمايتك من زيادة الرسوم التي توافق عليها من دون إعادة التحقّق. يقترب سعر BTC من 80.2 ألف دولار.
هل تعيد التحقّق من العنوان كاملًا قبل كل زيادة للرسوم؟ 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #أمان_المحفظة
49
·
--
عند إدارة الأصول المشفّرة، لا يكفي الاعتماد على محفظة واحدة لضمان الأمان.
🔐 احتفظ بعبارة الاسترداد دون اتصال بالإنترنت، ولا تفصح عن مفتاحك الخاص.
🔍 تحقّق من عنوان الموقع والمشروع قبل الاتصال بالتطبيق.
⚠️ راجع نطاق الأذونات بعناية قبل توقيع أي معاملة.
💻 حدّث أجهزتك بانتظام، وتفقّد نشاط حسابك.
🛡️ وزّع المخاطر بما يتناسب مع احتياجاتك، وتجنّب تعريض جميع أصولك للخطر نفسه.
لا يوجد حل نهائي لأمان Web3. الأهم حقًا هو أن تجعل الحذر عادة في كل مرة.
#ONEA #Web3 #WalletSecurity
عند إدارة الأصول المشفّرة، لا يكفي الاعتماد على محفظة واحدة لضمان الأمان.
🔐 احتفظ بعبارة الاسترداد دون اتصال بالإنترنت، ولا تفصح عن مفتاحك الخاص.
🔍 تحقّق من عنوان الموقع والمشروع قبل الاتصال بالتطبيق.
⚠️ راجع نطاق الأذونات بعناية قبل توقيع أي معاملة.
💻 حدّث أجهزتك بانتظام، وتفقّد نشاط حسابك.
🛡️ وزّع المخاطر بما يتناسب مع احتياجاتك، وتجنّب تعريض جميع أصولك للخطر نفسه.
لا يوجد حل نهائي لأمان Web3. الأهم حقًا هو أن تجعل الحذر عادة في كل مرة.
#ONEA #Web3 #WalletSecurity
🔐 احتفظ بعبارة الاسترداد دون اتصال بالإنترنت، ولا تفصح عن مفتاحك الخاص.
🔍 تحقّق من عنوان الموقع والمشروع قبل الاتصال بالتطبيق.
⚠️ راجع نطاق الأذونات بعناية قبل توقيع أي معاملة.
💻 حدّث أجهزتك بانتظام، وتفقّد نشاط حسابك.
🛡️ وزّع المخاطر بما يتناسب مع احتياجاتك، وتجنّب تعريض جميع أصولك للخطر نفسه.
لا يوجد حل نهائي لأمان Web3. الأهم حقًا هو أن تجعل الحذر عادة في كل مرة.
#ONEA #Web3 #WalletSecurity
2
1
41
·
--
أمان المحفظة لا يقتصر على الحفاظ على العبارة الاستذكارية.
قد تكون الموافقات الخبيثة، والتوقيعات الخطرة، ومواقع التصيّد، والأجهزة المصابة، والهندسة الاجتماعية كلها منافذ تهدد أصولك الرقمية.
قبل كل مرة تتصل فيها بتطبيق أو تؤكد توقيعًا، اسأل نفسك ثلاثة أسئلة:
🔐 لمن أمنح الإذن؟
🔍 ما الصلاحيات التي ستمنحها هذه العملية؟
⚠️ ما الذي قد أخسره إن أخطأت في التقدير؟
في عالم Web3، ينبع الأمان الحقيقي من اتخاذ خيارات مدروسة في كل مرة.
#ONEA #Web3 #أمان_المحفظة
أمان المحفظة لا يقتصر على الحفاظ على العبارة الاستذكارية.
قد تكون الموافقات الخبيثة، والتوقيعات الخطرة، ومواقع التصيّد، والأجهزة المصابة، والهندسة الاجتماعية كلها منافذ تهدد أصولك الرقمية.
قبل كل مرة تتصل فيها بتطبيق أو تؤكد توقيعًا، اسأل نفسك ثلاثة أسئلة:
🔐 لمن أمنح الإذن؟
🔍 ما الصلاحيات التي ستمنحها هذه العملية؟
⚠️ ما الذي قد أخسره إن أخطأت في التقدير؟
في عالم Web3، ينبع الأمان الحقيقي من اتخاذ خيارات مدروسة في كل مرة.
#ONEA #Web3 #أمان_المحفظة
قد تكون الموافقات الخبيثة، والتوقيعات الخطرة، ومواقع التصيّد، والأجهزة المصابة، والهندسة الاجتماعية كلها منافذ تهدد أصولك الرقمية.
قبل كل مرة تتصل فيها بتطبيق أو تؤكد توقيعًا، اسأل نفسك ثلاثة أسئلة:
🔐 لمن أمنح الإذن؟
🔍 ما الصلاحيات التي ستمنحها هذه العملية؟
⚠️ ما الذي قد أخسره إن أخطأت في التقدير؟
في عالم Web3، ينبع الأمان الحقيقي من اتخاذ خيارات مدروسة في كل مرة.
#ONEA #Web3 #أمان_المحفظة
1
1
52
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
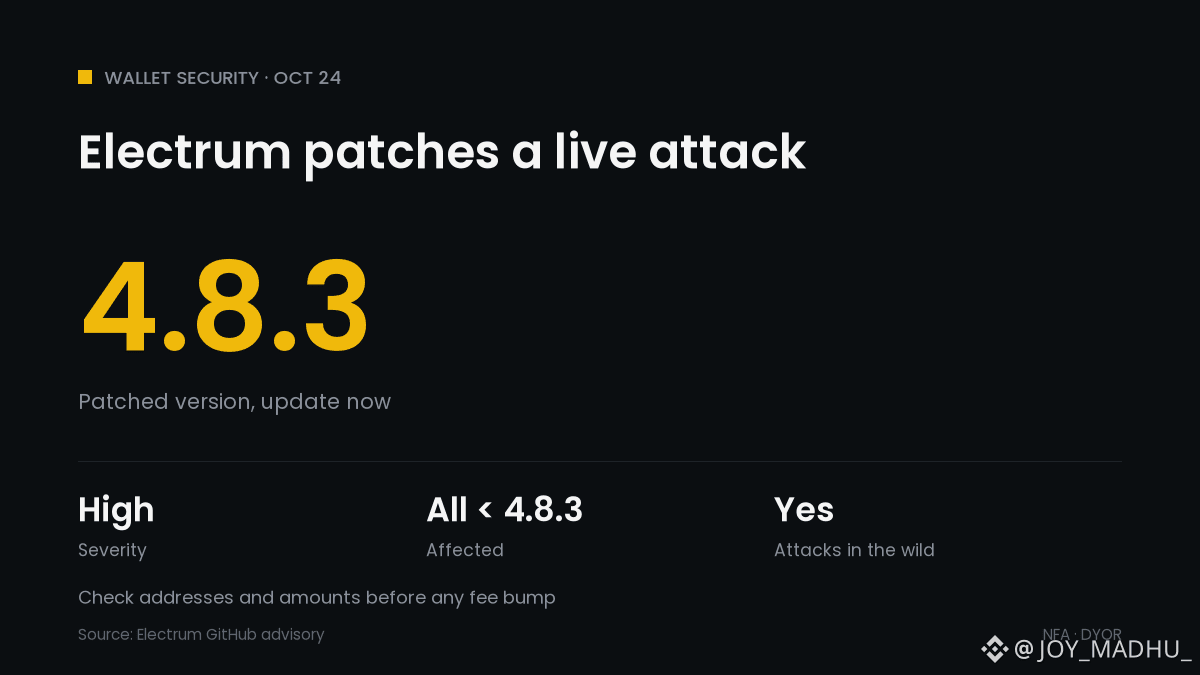
⚠️ يُصلح Electrum هجومًا يستهدف المحافظ النشطة: حدّث إلى الإصدار 4.8.3
📅 صدر Electrum 4.8.3 في 24 أكتوبر، متضمنًا إصلاحًا لثغرة خطيرة. جميع الإصدارات الأقدم متأثرة
🕵️ يخفي خادم خبيث معاملة أرسلتها للتو، ويعرض معاملة مزيفة تدفع للمهاجم
🔤 صُمّم العنوان المزيف بحيث تطابق آخر 4 أحرف منه آخر 4 أحرف من العنوان الحقيقي
💸 إذا رفعت الرسوم بعد ذلك لتلك المعاملة المزيفة (RBF)، فستوقّع محفظتك على دفعة حقيقية للمهاجم
📊 تقول Electrum إن بعض الخوادم تنفّذ هذا الهجوم فعليًا؛ وقد خسر أحد المستخدمين أمواله
🛡️ لا تستطيع التحديث الآن؟ تحقّق من كل عنوان ومبلغ قبل التوقيع. خادمك الموثوق الخاص بك غير متأثر
ما أهمية ذلك لبيتكوين: لا يوجد خلل في $BTC نفسه، لكنه تذكير بأن المحافظ خفيفة الوزن تثق بخوادمها. سعر BTC مستقر قرب 80.5 ألف دولار.
هل تتحقق من العنوان كاملًا قبل التوقيع؟ 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
⚠️ يُصلح Electrum هجومًا يستهدف المحافظ النشطة: حدّث إلى الإصدار 4.8.3
📅 صدر Electrum 4.8.3 في 24 أكتوبر، متضمنًا إصلاحًا لثغرة خطيرة. جميع الإصدارات الأقدم متأثرة
🕵️ يخفي خادم خبيث معاملة أرسلتها للتو، ويعرض معاملة مزيفة تدفع للمهاجم
🔤 صُمّم العنوان المزيف بحيث تطابق آخر 4 أحرف منه آخر 4 أحرف من العنوان الحقيقي
💸 إذا رفعت الرسوم بعد ذلك لتلك المعاملة المزيفة (RBF)، فستوقّع محفظتك على دفعة حقيقية للمهاجم
📊 تقول Electrum إن بعض الخوادم تنفّذ هذا الهجوم فعليًا؛ وقد خسر أحد المستخدمين أمواله
🛡️ لا تستطيع التحديث الآن؟ تحقّق من كل عنوان ومبلغ قبل التوقيع. خادمك الموثوق الخاص بك غير متأثر
ما أهمية ذلك لبيتكوين: لا يوجد خلل في $BTC نفسه، لكنه تذكير بأن المحافظ خفيفة الوزن تثق بخوادمها. سعر BTC مستقر قرب 80.5 ألف دولار.
هل تتحقق من العنوان كاملًا قبل التوقيع؟ 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
⚠️ يُصلح Electrum هجومًا يستهدف المحافظ النشطة: حدّث إلى الإصدار 4.8.3
📅 صدر Electrum 4.8.3 في 24 أكتوبر، متضمنًا إصلاحًا لثغرة خطيرة. جميع الإصدارات الأقدم متأثرة
🕵️ يخفي خادم خبيث معاملة أرسلتها للتو، ويعرض معاملة مزيفة تدفع للمهاجم
🔤 صُمّم العنوان المزيف بحيث تطابق آخر 4 أحرف منه آخر 4 أحرف من العنوان الحقيقي
💸 إذا رفعت الرسوم بعد ذلك لتلك المعاملة المزيفة (RBF)، فستوقّع محفظتك على دفعة حقيقية للمهاجم
📊 تقول Electrum إن بعض الخوادم تنفّذ هذا الهجوم فعليًا؛ وقد خسر أحد المستخدمين أمواله
🛡️ لا تستطيع التحديث الآن؟ تحقّق من كل عنوان ومبلغ قبل التوقيع. خادمك الموثوق الخاص بك غير متأثر
ما أهمية ذلك لبيتكوين: لا يوجد خلل في $BTC نفسه، لكنه تذكير بأن المحافظ خفيفة الوزن تثق بخوادمها. سعر BTC مستقر قرب 80.5 ألف دولار.
هل تتحقق من العنوان كاملًا قبل التوقيع؟ 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
38
·
--
🔐 بعد إنشاء محفظة Web3، لا تتسرع في تحويل الأموال!
إذا كنت تستخدم محفظة للمرة الأولى، فننصحك بإتمام فحوصات الأمان السبعة التالية أولًا:
1. ✅ نزّل المحفظة من القنوات الرسمية
2. 🔑 احتفظ بنسخة احتياطية آمنة من العبارة الاستردادية، ولا تفصح عنها لأي شخص
3. 🛡️ تأكد من أنك تملك السيطرة على محفظتك
4. 🔗 تحقّق من شبكة البلوك تشين والعنوان وعقد الرمز
5. ✍️ افهم طلب التوقيع قبل النقر على التأكيد
6. ⚠️ راجع بانتظام أذونات العقود الذكية التي لم تعد بحاجة إليها
7. 💸 تحقّق من معلومات العنوان الجديد أولًا، ثم فكّر في إجراء تحويل تجريبي بمبلغ صغير
تذكّر: لا يقتصر أمان المحفظة على حماية المفتاح الخاص، بل يشمل أيضًا كل عملية توقيع ومنح إذن وتحويل.
برأيك، ما الخطوة التي يغفل عنها المبتدئون غالبًا؟
#ONEA #Web3 #WalletSecurity
🔐 بعد إنشاء محفظة Web3، لا تتسرع في تحويل الأموال!
إذا كنت تستخدم محفظة للمرة الأولى، فننصحك بإتمام فحوصات الأمان السبعة التالية أولًا:
1. ✅ نزّل المحفظة من القنوات الرسمية
2. 🔑 احتفظ بنسخة احتياطية آمنة من العبارة الاستردادية، ولا تفصح عنها لأي شخص
3. 🛡️ تأكد من أنك تملك السيطرة على محفظتك
4. 🔗 تحقّق من شبكة البلوك تشين والعنوان وعقد الرمز
5. ✍️ افهم طلب التوقيع قبل النقر على التأكيد
6. ⚠️ راجع بانتظام أذونات العقود الذكية التي لم تعد بحاجة إليها
7. 💸 تحقّق من معلومات العنوان الجديد أولًا، ثم فكّر في إجراء تحويل تجريبي بمبلغ صغير
تذكّر: لا يقتصر أمان المحفظة على حماية المفتاح الخاص، بل يشمل أيضًا كل عملية توقيع ومنح إذن وتحويل.
برأيك، ما الخطوة التي يغفل عنها المبتدئون غالبًا؟
#ONEA #Web3 #WalletSecurity
إذا كنت تستخدم محفظة للمرة الأولى، فننصحك بإتمام فحوصات الأمان السبعة التالية أولًا:
1. ✅ نزّل المحفظة من القنوات الرسمية
2. 🔑 احتفظ بنسخة احتياطية آمنة من العبارة الاستردادية، ولا تفصح عنها لأي شخص
3. 🛡️ تأكد من أنك تملك السيطرة على محفظتك
4. 🔗 تحقّق من شبكة البلوك تشين والعنوان وعقد الرمز
5. ✍️ افهم طلب التوقيع قبل النقر على التأكيد
6. ⚠️ راجع بانتظام أذونات العقود الذكية التي لم تعد بحاجة إليها
7. 💸 تحقّق من معلومات العنوان الجديد أولًا، ثم فكّر في إجراء تحويل تجريبي بمبلغ صغير
تذكّر: لا يقتصر أمان المحفظة على حماية المفتاح الخاص، بل يشمل أيضًا كل عملية توقيع ومنح إذن وتحويل.
برأيك، ما الخطوة التي يغفل عنها المبتدئون غالبًا؟
#ONEA #Web3 #WalletSecurity
1
8
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#HuangExitNvidiaStrategyInFocus
66,539 مشاهدات
826 يقومون بالنقاش
2
#AnthropicRejectsIPODelayValuationinQuestion
656,000 مشاهدات
5,099 يقومون بالنقاش
3
#BitMineReports$6.3BNetLossForFiscal2026
7,947 مشاهدات
98 يقومون بالنقاش
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
23,885 مشاهدات
358 يقومون بالنقاش
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,111 مشاهدات
31 يقومون بالنقاش
6
#CoreWeaveJumps10%On168%RevenueGrowth
169,352 مشاهدات
1,591 يقومون بالنقاش
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
81,649 مشاهدات
258 يقومون بالنقاش
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
45,225 مشاهدات
548 يقومون بالنقاش
9
#TradFiForBeginners
523,239 مشاهدات
3,644 يقومون بالنقاش
10
#USJoblessClaimsRise
19.1M مشاهدات
7,760 يقومون بالنقاش