
#keplr
keplr
64,301 مشاهدات
93 يقومون بالنقاش
رائج
جديد
·
--
🚨 تسجيل الدخول إلى المحفظة بنقرة واحدة عبر Google/Apple ينقلب إلى كارثة بين ليلة وضحاها: تسرّب المفاتيح الخاصة لمستخدمي Keplr!
📌 ما حدث:
• في 11/7، أعلنت Keplr عن تحويلات غير مصرّح بها من بعض الحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google/Apple، فأوقفت فورًا طريقتَي تسجيل الدخول
• يعود السبب إلى ثغرة في البنية التحتية لدى Web3Auth، مزوّد خدمات تسجيل الدخول التابع لـ Consensys، وليس إلى برمجيات Keplr
• وفقًا لإحصاءات Bitquery: نحو 6 ملايين دولار من التحويلات، شملت أكثر من 44 ألف محفظة Cosmos؛ وتقول GoPlus إن ما لا يقل عن مليون دولار سُرق، بينما حُوّل نحو 6 ملايين دولار أخرى إلى عنوان إنقاذ بواسطة Web3Auth
• يقدّر أحد المؤسسين المشاركين لـ Keplr أن نحو 20% من حسابات تسجيل الدخول الاجتماعي قد تكون متأثرة
✅ محافظ عبارة الاسترداد والمحافظ المادية غير متأثرة
⚠️ الدروس المستفادة:
1️⃣ تسجيل الدخول الاجتماعي = سهولة، لكن حفظ المفاتيح الخاصة لدى طرف ثالث يضيف نقطة فشل وحيدة
2️⃣ احتفظ بالأصول الكبيرة في محفظة مادية، أو احفظ عبارة الاسترداد بنفسك
3️⃣ إذا أصبح الرصيد صفرًا، فهذا لا يعني بالضرورة أن الأموال سُرقت؛ فقد تكون حُوّلت إلى عنوان إنقاذ. اطّلع أولًا على الإعلانات الرسمية، ولا تمنح صلاحيات عشوائيًا ولا تنقر على روابط «استعادة» مجهولة
هل تستخدم محفظة بتسجيل دخول اجتماعي أم بعبارة استرداد؟ شاركنا في التعليقات 👇
$BTC $ETH $BNB #钱包安全 #Keplr #سوق_العملات_المشفرة
هذا رأي شخصي فقط، ولا يشكّل نصيحة استثمارية
🚨 تسجيل الدخول إلى المحفظة بنقرة واحدة عبر Google/Apple ينقلب إلى كارثة بين ليلة وضحاها: تسرّب المفاتيح الخاصة لمستخدمي Keplr!
📌 ما حدث:
• في 11/7، أعلنت Keplr عن تحويلات غير مصرّح بها من بعض الحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google/Apple، فأوقفت فورًا طريقتَي تسجيل الدخول
• يعود السبب إلى ثغرة في البنية التحتية لدى Web3Auth، مزوّد خدمات تسجيل الدخول التابع لـ Consensys، وليس إلى برمجيات Keplr
• وفقًا لإحصاءات Bitquery: نحو 6 ملايين دولار من التحويلات، شملت أكثر من 44 ألف محفظة Cosmos؛ وتقول GoPlus إن ما لا يقل عن مليون دولار سُرق، بينما حُوّل نحو 6 ملايين دولار أخرى إلى عنوان إنقاذ بواسطة Web3Auth
• يقدّر أحد المؤسسين المشاركين لـ Keplr أن نحو 20% من حسابات تسجيل الدخول الاجتماعي قد تكون متأثرة
✅ محافظ عبارة الاسترداد والمحافظ المادية غير متأثرة
⚠️ الدروس المستفادة:
1️⃣ تسجيل الدخول الاجتماعي = سهولة، لكن حفظ المفاتيح الخاصة لدى طرف ثالث يضيف نقطة فشل وحيدة
2️⃣ احتفظ بالأصول الكبيرة في محفظة مادية، أو احفظ عبارة الاسترداد بنفسك
3️⃣ إذا أصبح الرصيد صفرًا، فهذا لا يعني بالضرورة أن الأموال سُرقت؛ فقد تكون حُوّلت إلى عنوان إنقاذ. اطّلع أولًا على الإعلانات الرسمية، ولا تمنح صلاحيات عشوائيًا ولا تنقر على روابط «استعادة» مجهولة
هل تستخدم محفظة بتسجيل دخول اجتماعي أم بعبارة استرداد؟ شاركنا في التعليقات 👇
$BTC $ETH $BNB #钱包安全 #Keplr #سوق_العملات_المشفرة
هذا رأي شخصي فقط، ولا يشكّل نصيحة استثمارية
📌 ما حدث:
• في 11/7، أعلنت Keplr عن تحويلات غير مصرّح بها من بعض الحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google/Apple، فأوقفت فورًا طريقتَي تسجيل الدخول
• يعود السبب إلى ثغرة في البنية التحتية لدى Web3Auth، مزوّد خدمات تسجيل الدخول التابع لـ Consensys، وليس إلى برمجيات Keplr
• وفقًا لإحصاءات Bitquery: نحو 6 ملايين دولار من التحويلات، شملت أكثر من 44 ألف محفظة Cosmos؛ وتقول GoPlus إن ما لا يقل عن مليون دولار سُرق، بينما حُوّل نحو 6 ملايين دولار أخرى إلى عنوان إنقاذ بواسطة Web3Auth
• يقدّر أحد المؤسسين المشاركين لـ Keplr أن نحو 20% من حسابات تسجيل الدخول الاجتماعي قد تكون متأثرة
✅ محافظ عبارة الاسترداد والمحافظ المادية غير متأثرة
⚠️ الدروس المستفادة:
1️⃣ تسجيل الدخول الاجتماعي = سهولة، لكن حفظ المفاتيح الخاصة لدى طرف ثالث يضيف نقطة فشل وحيدة
2️⃣ احتفظ بالأصول الكبيرة في محفظة مادية، أو احفظ عبارة الاسترداد بنفسك
3️⃣ إذا أصبح الرصيد صفرًا، فهذا لا يعني بالضرورة أن الأموال سُرقت؛ فقد تكون حُوّلت إلى عنوان إنقاذ. اطّلع أولًا على الإعلانات الرسمية، ولا تمنح صلاحيات عشوائيًا ولا تنقر على روابط «استعادة» مجهولة
هل تستخدم محفظة بتسجيل دخول اجتماعي أم بعبارة استرداد؟ شاركنا في التعليقات 👇
$BTC $ETH $BNB #钱包安全 #Keplr #سوق_العملات_المشفرة
هذا رأي شخصي فقط، ولا يشكّل نصيحة استثمارية
16
·
--
مقالة
الحادث الأمني لمحفظة Keplr: جرس إنذار لمستخدمي العملات المشفرةأثار الحادث الأمني الأخير في Keplr مخاوف جديدة بشأن محافظ تسجيل الدخول الاجتماعي.
في الفترة بين 6 و7 نوفمبر، تأثرت بعض المحافظ التي تستخدم تسجيل الدخول عبر Google وApple بثغرة أمنية مرتبطة بـ Web3Auth.
أفادت شركة تحليل البلوك تشين Bitquery بتورط أكثر من 44,000 محفظة، مع تحويل أصول بقيمة نحو 6.01 مليون دولار إلى عنوانين.
ومع ذلك، كانت بعض التحويلات جزءًا من جهود استرداد لحماية الأموال المتبقية، ولم تكن بالضرورة سرقة.
أكدت Keplr أن عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
الحادث الأمني لمحفظة Keplr: جرس إنذار لمستخدمي العملات المشفرة
أثار الحادث الأمني الأخير في Keplr مخاوف جديدة بشأن محافظ تسجيل الدخول الاجتماعي.
في الفترة بين 6 و7 نوفمبر، تأثرت بعض المحافظ التي تستخدم تسجيل الدخول عبر Google وApple بثغرة أمنية مرتبطة بـ Web3Auth.
أفادت شركة تحليل البلوك تشين Bitquery بتورط أكثر من 44,000 محفظة، مع تحويل أصول بقيمة نحو 6.01 مليون دولار إلى عنوانين.
ومع ذلك، كانت بعض التحويلات جزءًا من جهود استرداد لحماية الأموال المتبقية، ولم تكن بالضرورة سرقة.
أكدت Keplr أن عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
في الفترة بين 6 و7 نوفمبر، تأثرت بعض المحافظ التي تستخدم تسجيل الدخول عبر Google وApple بثغرة أمنية مرتبطة بـ Web3Auth.
أفادت شركة تحليل البلوك تشين Bitquery بتورط أكثر من 44,000 محفظة، مع تحويل أصول بقيمة نحو 6.01 مليون دولار إلى عنوانين.
ومع ذلك، كانت بعض التحويلات جزءًا من جهود استرداد لحماية الأموال المتبقية، ولم تكن بالضرورة سرقة.
أكدت Keplr أن عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
322

نصحت محفظة Keplr المستخدمين الذين أنشؤوا حساباتهم عبر تسجيل الدخول الاجتماعي (Google أو Apple) بنقل أصولهم المتبقية، بسبب اختراق أمني لدى مزوّد خدمة Web3Auth.
التحديث الأمني الرئيسي:
السبب الجذري: أدّى خلل في البنية التحتية لدى Web3Auth، وهو مزوّد خدمة خارجي يدعم ميزات تسجيل الدخول الاجتماعي المضمّنة في Keplr، إلى كشف المفاتيح الخاصة، ما أفضى إلى معاملات غير مصرّح بها.
المتأثرون: تأثرت الحسابات التي أُنشئت باستخدام تسجيل الدخول عبر Google أو Apple فقط. أما المحافظ المؤمّنة بعبارة استرداد تقليدية (عبارة استعادة) أو بمحفظة أجهزة، فلم تتأثر إطلاقًا.
الإجراء المطلوب: حثّت Keplr والفرق الأمنية المستخدمين المتأثرين على التوقف عن إيداع أموال جديدة، ونقل أي أصول متبقية قابلة للتحويل إلى محفظة مؤمّنة حديثًا، تُدار باستخدام عبارة استرداد مباشرة أو جهاز مادي.
تدخلات القبعة البيضاء: يُرجى ملاحظة أن بعض الانخفاضات في الأصول أو تحركات الأرصدة قد تكون أيضًا جزءًا من عمليات إنقاذ مصرّح بها ينفذها متطوعون ذوو نوايا حسنة، لحماية الأموال من الجهات الخبيثة.
تحذير أمني: تجنّب النقر على الروابط غير الموثّقة أو الرد على الرسائل الخاصة التي تعرض المساعدة في «استرداد المحفظة»، إذ يستهدف المحتالون المستخدمين المتأثرين بنشاط. واحرص دائمًا على الاعتماد حصرًا على التحديثات المنشورة عبر قنوات Keplr الرسمية.
#keplr #BunanceSquareTalk
نصحت محفظة Keplr المستخدمين الذين أنشؤوا حساباتهم عبر تسجيل الدخول الاجتماعي (Google أو Apple) بنقل أصولهم المتبقية، بسبب اختراق أمني لدى مزوّد خدمة Web3Auth.
التحديث الأمني الرئيسي:
السبب الجذري: أدّى خلل في البنية التحتية لدى Web3Auth، وهو مزوّد خدمة خارجي يدعم ميزات تسجيل الدخول الاجتماعي المضمّنة في Keplr، إلى كشف المفاتيح الخاصة، ما أفضى إلى معاملات غير مصرّح بها.
المتأثرون: تأثرت الحسابات التي أُنشئت باستخدام تسجيل الدخول عبر Google أو Apple فقط. أما المحافظ المؤمّنة بعبارة استرداد تقليدية (عبارة استعادة) أو بمحفظة أجهزة، فلم تتأثر إطلاقًا.
الإجراء المطلوب: حثّت Keplr والفرق الأمنية المستخدمين المتأثرين على التوقف عن إيداع أموال جديدة، ونقل أي أصول متبقية قابلة للتحويل إلى محفظة مؤمّنة حديثًا، تُدار باستخدام عبارة استرداد مباشرة أو جهاز مادي.
تدخلات القبعة البيضاء: يُرجى ملاحظة أن بعض الانخفاضات في الأصول أو تحركات الأرصدة قد تكون أيضًا جزءًا من عمليات إنقاذ مصرّح بها ينفذها متطوعون ذوو نوايا حسنة، لحماية الأموال من الجهات الخبيثة.
تحذير أمني: تجنّب النقر على الروابط غير الموثّقة أو الرد على الرسائل الخاصة التي تعرض المساعدة في «استرداد المحفظة»، إذ يستهدف المحتالون المستخدمين المتأثرين بنشاط. واحرص دائمًا على الاعتماد حصرًا على التحديثات المنشورة عبر قنوات Keplr الرسمية.
#keplr #BunanceSquareTalk
التحديث الأمني الرئيسي:
السبب الجذري: أدّى خلل في البنية التحتية لدى Web3Auth، وهو مزوّد خدمة خارجي يدعم ميزات تسجيل الدخول الاجتماعي المضمّنة في Keplr، إلى كشف المفاتيح الخاصة، ما أفضى إلى معاملات غير مصرّح بها.
المتأثرون: تأثرت الحسابات التي أُنشئت باستخدام تسجيل الدخول عبر Google أو Apple فقط. أما المحافظ المؤمّنة بعبارة استرداد تقليدية (عبارة استعادة) أو بمحفظة أجهزة، فلم تتأثر إطلاقًا.
الإجراء المطلوب: حثّت Keplr والفرق الأمنية المستخدمين المتأثرين على التوقف عن إيداع أموال جديدة، ونقل أي أصول متبقية قابلة للتحويل إلى محفظة مؤمّنة حديثًا، تُدار باستخدام عبارة استرداد مباشرة أو جهاز مادي.
تدخلات القبعة البيضاء: يُرجى ملاحظة أن بعض الانخفاضات في الأصول أو تحركات الأرصدة قد تكون أيضًا جزءًا من عمليات إنقاذ مصرّح بها ينفذها متطوعون ذوو نوايا حسنة، لحماية الأموال من الجهات الخبيثة.
تحذير أمني: تجنّب النقر على الروابط غير الموثّقة أو الرد على الرسائل الخاصة التي تعرض المساعدة في «استرداد المحفظة»، إذ يستهدف المحتالون المستخدمين المتأثرين بنشاط. واحرص دائمًا على الاعتماد حصرًا على التحديثات المنشورة عبر قنوات Keplr الرسمية.
#keplr #BunanceSquareTalk
8

·
--
مقالة
تفريغ 44 ألف محفظة Keplr، وقبعة بيضاء تسبق المخترقين عبر الثغرة نفسها وتنقذ 5.6 ملايين دولارفي وقت متأخر من ليلة 6 نوفمبر وحتى يوم 7، وقع أمر غريب جدًا لمحفظة Keplr. فقد استُخرجت المفاتيح الخاصة لمستخدمي المحافظ التي أُنشئت بتسجيل الدخول عبر حساب Google أو Apple من البنية التحتية لـWeb3Auth. وأحصت Bitquery تفريغ أكثر من 44 ألف محفظة خلال 18 ساعة، وبلغت قيمة الأموال التي أمكن تتبّعها على السلسلة نحو 6.01 ملايين دولار. لكن هذا الرقم يشمل أموال الإنقاذ التي حوّلتها Web3Auth بنفسها، لذلك لا يزال من المتعذر تحديد المبلغ الذي استولى عليه المخترقون فعلًا. والأكثر إيلامًا رقم آخر: 86% من الأموال التي أُفرغت لم تُحوّل إلا بعد أن أصدرت Keplr تحذيرها. صدر التحذير، لكن المفاتيح كانت قد أصبحت في أيدي آخرين، لذا لم يكن إيقاف تسجيل الدخول كافيًا لمنع ذلك.
تفريغ 44 ألف محفظة Keplr، وقبعة بيضاء تسبق المخترقين عبر الثغرة نفسها وتنقذ 5.6 ملايين دولار
في وقت متأخر من ليلة 6 نوفمبر وحتى يوم 7، وقع أمر غريب جدًا لمحفظة Keplr. فقد استُخرجت المفاتيح الخاصة لمستخدمي المحافظ التي أُنشئت بتسجيل الدخول عبر حساب Google أو Apple من البنية التحتية لـWeb3Auth. وأحصت Bitquery تفريغ أكثر من 44 ألف محفظة خلال 18 ساعة، وبلغت قيمة الأموال التي أمكن تتبّعها على السلسلة نحو 6.01 ملايين دولار. لكن هذا الرقم يشمل أموال الإنقاذ التي حوّلتها Web3Auth بنفسها، لذلك لا يزال من المتعذر تحديد المبلغ الذي استولى عليه المخترقون فعلًا. والأكثر إيلامًا رقم آخر: 86% من الأموال التي أُفرغت لم تُحوّل إلا بعد أن أصدرت Keplr تحذيرها. صدر التحذير، لكن المفاتيح كانت قد أصبحت في أيدي آخرين، لذا لم يكن إيقاف تسجيل الدخول كافيًا لمنع ذلك.
33
·
--
صادفت أمس خبرًا صادمًا، وأشارككم إياه 👀
أقرّت Web3Auth التابعة لـ Consensys (الخدمة التي تتيح تسجيل الدخول إلى Keplr عبر Google/Apple) بوجود ثغرة في النظام، أدت إلى تسريب المفاتيح الخاصة لبعض محافظ Keplr المسجّلة عبر Google/Apple. وسارعوا إلى نقل الأموال إلى 12 عنوانًا للاسترداد قبل المهاجمين. وتُظهر بيانات البلوك تشين أن المبلغ الإجمالي يبلغ الآن نحو 5.6 مليون دولار.
الأرقام الأساسية:
· Bitquery: نقل المهاجمون نحو 6 ملايين دولار من أكثر من 40 ألف محفظة Keplr
· جوش لي، الشريك المؤسس لـ Keplr: تأثر نحو 20% من الحسابات التي تسجّل الدخول عبر Google/Apple (أما مستخدمو العبارة الاستذكارّية/المحافظ المادية فلم يتأثروا)
· الجزء الأكبر من الأموال المستردة كان من ATOM، نحو 2.49 مليون عملة بقيمة 3.3 مليون دولار. وكان معظمها مودعًا للتخزين، فاستُبدل برموز يمكن نقلها فورًا، لتجاوز فترة فك التخزين البالغة 21 يومًا
رأيي: «تسجيل الدخول عبر طرف ثالث = حفظ المفاتيح الخاصة لدى جهة أخرى». قد يكون الأمر مريحًا في الظروف العادية، لكن عند وقوع مشكلة تكون العواقب كارثية. هناك نقطتان تستحقان المتابعة: كيف سيُعاد مبلغ 5.6 مليون دولار إلى المستخدمين؟ وهل ستغيّر Keplr طريقة تسجيل الدخول؟
هل تستخدم Keplr؟ وبأي طريقة تسجّل الدخول؟ شاركونا في التعليقات 🗣️
#أمانWeb3 #Keplr #Web3Auth
صادفت أمس خبرًا صادمًا، وأشارككم إياه 👀
أقرّت Web3Auth التابعة لـ Consensys (الخدمة التي تتيح تسجيل الدخول إلى Keplr عبر Google/Apple) بوجود ثغرة في النظام، أدت إلى تسريب المفاتيح الخاصة لبعض محافظ Keplr المسجّلة عبر Google/Apple. وسارعوا إلى نقل الأموال إلى 12 عنوانًا للاسترداد قبل المهاجمين. وتُظهر بيانات البلوك تشين أن المبلغ الإجمالي يبلغ الآن نحو 5.6 مليون دولار.
الأرقام الأساسية:
· Bitquery: نقل المهاجمون نحو 6 ملايين دولار من أكثر من 40 ألف محفظة Keplr
· جوش لي، الشريك المؤسس لـ Keplr: تأثر نحو 20% من الحسابات التي تسجّل الدخول عبر Google/Apple (أما مستخدمو العبارة الاستذكارّية/المحافظ المادية فلم يتأثروا)
· الجزء الأكبر من الأموال المستردة كان من ATOM، نحو 2.49 مليون عملة بقيمة 3.3 مليون دولار. وكان معظمها مودعًا للتخزين، فاستُبدل برموز يمكن نقلها فورًا، لتجاوز فترة فك التخزين البالغة 21 يومًا
رأيي: «تسجيل الدخول عبر طرف ثالث = حفظ المفاتيح الخاصة لدى جهة أخرى». قد يكون الأمر مريحًا في الظروف العادية، لكن عند وقوع مشكلة تكون العواقب كارثية. هناك نقطتان تستحقان المتابعة: كيف سيُعاد مبلغ 5.6 مليون دولار إلى المستخدمين؟ وهل ستغيّر Keplr طريقة تسجيل الدخول؟
هل تستخدم Keplr؟ وبأي طريقة تسجّل الدخول؟ شاركونا في التعليقات 🗣️
#أمانWeb3 #Keplr #Web3Auth
أقرّت Web3Auth التابعة لـ Consensys (الخدمة التي تتيح تسجيل الدخول إلى Keplr عبر Google/Apple) بوجود ثغرة في النظام، أدت إلى تسريب المفاتيح الخاصة لبعض محافظ Keplr المسجّلة عبر Google/Apple. وسارعوا إلى نقل الأموال إلى 12 عنوانًا للاسترداد قبل المهاجمين. وتُظهر بيانات البلوك تشين أن المبلغ الإجمالي يبلغ الآن نحو 5.6 مليون دولار.
الأرقام الأساسية:
· Bitquery: نقل المهاجمون نحو 6 ملايين دولار من أكثر من 40 ألف محفظة Keplr
· جوش لي، الشريك المؤسس لـ Keplr: تأثر نحو 20% من الحسابات التي تسجّل الدخول عبر Google/Apple (أما مستخدمو العبارة الاستذكارّية/المحافظ المادية فلم يتأثروا)
· الجزء الأكبر من الأموال المستردة كان من ATOM، نحو 2.49 مليون عملة بقيمة 3.3 مليون دولار. وكان معظمها مودعًا للتخزين، فاستُبدل برموز يمكن نقلها فورًا، لتجاوز فترة فك التخزين البالغة 21 يومًا
رأيي: «تسجيل الدخول عبر طرف ثالث = حفظ المفاتيح الخاصة لدى جهة أخرى». قد يكون الأمر مريحًا في الظروف العادية، لكن عند وقوع مشكلة تكون العواقب كارثية. هناك نقطتان تستحقان المتابعة: كيف سيُعاد مبلغ 5.6 مليون دولار إلى المستخدمين؟ وهل ستغيّر Keplr طريقة تسجيل الدخول؟
هل تستخدم Keplr؟ وبأي طريقة تسجّل الدخول؟ شاركونا في التعليقات 🗣️
#أمانWeb3 #Keplr #Web3Auth
482

·
--
#Keplrينصح_مستخدمي_تسجيل_الدخول_الاجتماعي_بنقل_الأصول
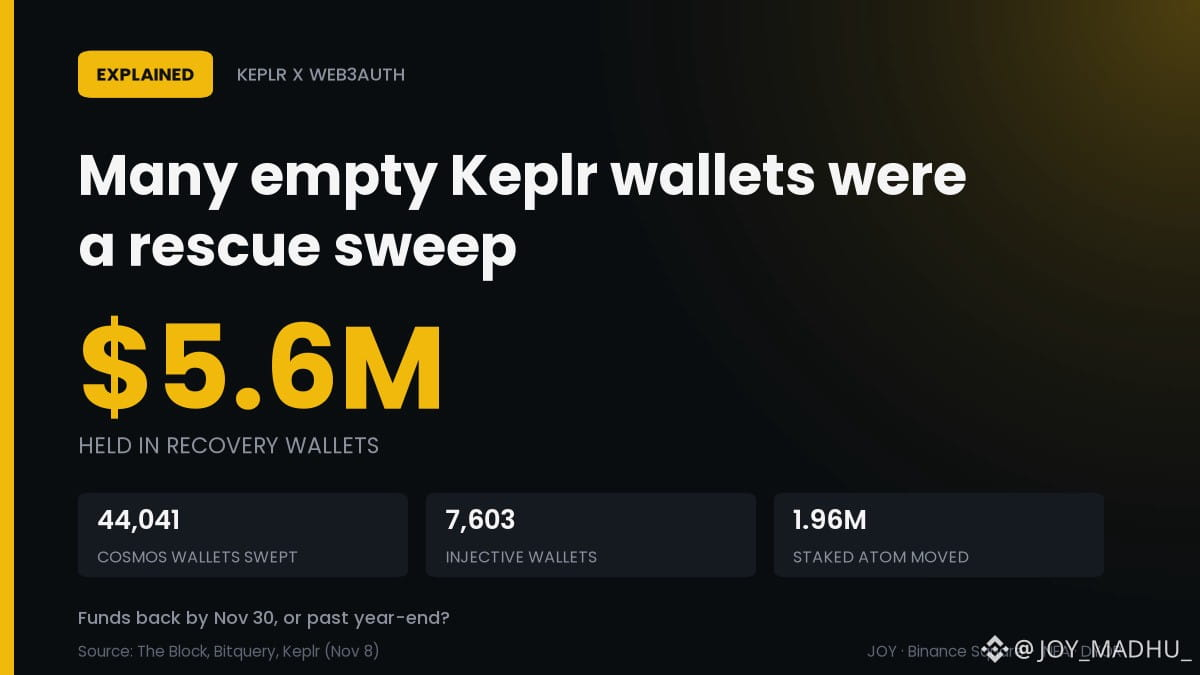
🛟 تم إفراغ 52 ألف محفظة Keplr. وكان معظم ما سُرق هو ما أُنقذ
تقول Web3Auth إنها أفرغت المحافظ المكشوفة المرتبطة بتسجيل الدخول الاجتماعي قبل أن يتمكن المهاجم من ذلك.
📊 يوجد نحو 5.6 مليون دولار في 12 عنوانًا لاسترداد الأموال لدى Web3Auth
📉 تم إفراغ 44,041 محفظة Cosmos و7,603 محافظ Injective في 6-7 نوفمبر
⚠️ جرى تجاوز فترة انتظار فكّ التخزين البالغة 21 يومًا لـ1.96 مليون ATOM مُخزّنة
📅 لا يوجد حتى الآن موعد لإعادة الأموال المحتجزة
لكن ثمة أمرًا مهمًا: لم يُكشف بعد عن إجمالي ما حصل عليه المهاجم.
هل ستُعاد 5.6 مليون دولار بحلول 30 نوفمبر، أم بعد نهاية العام؟ 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
#Keplrينصح_مستخدمي_تسجيل_الدخول_الاجتماعي_بنقل_الأصول
🛟 تم إفراغ 52 ألف محفظة Keplr. وكان معظم ما سُرق هو ما أُنقذ
تقول Web3Auth إنها أفرغت المحافظ المكشوفة المرتبطة بتسجيل الدخول الاجتماعي قبل أن يتمكن المهاجم من ذلك.
📊 يوجد نحو 5.6 مليون دولار في 12 عنوانًا لاسترداد الأموال لدى Web3Auth
📉 تم إفراغ 44,041 محفظة Cosmos و7,603 محافظ Injective في 6-7 نوفمبر
⚠️ جرى تجاوز فترة انتظار فكّ التخزين البالغة 21 يومًا لـ1.96 مليون ATOM مُخزّنة
📅 لا يوجد حتى الآن موعد لإعادة الأموال المحتجزة
لكن ثمة أمرًا مهمًا: لم يُكشف بعد عن إجمالي ما حصل عليه المهاجم.
هل ستُعاد 5.6 مليون دولار بحلول 30 نوفمبر، أم بعد نهاية العام؟ 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
🛟 تم إفراغ 52 ألف محفظة Keplr. وكان معظم ما سُرق هو ما أُنقذ
تقول Web3Auth إنها أفرغت المحافظ المكشوفة المرتبطة بتسجيل الدخول الاجتماعي قبل أن يتمكن المهاجم من ذلك.
📊 يوجد نحو 5.6 مليون دولار في 12 عنوانًا لاسترداد الأموال لدى Web3Auth
📉 تم إفراغ 44,041 محفظة Cosmos و7,603 محافظ Injective في 6-7 نوفمبر
⚠️ جرى تجاوز فترة انتظار فكّ التخزين البالغة 21 يومًا لـ1.96 مليون ATOM مُخزّنة
📅 لا يوجد حتى الآن موعد لإعادة الأموال المحتجزة
لكن ثمة أمرًا مهمًا: لم يُكشف بعد عن إجمالي ما حصل عليه المهاجم.
هل ستُعاد 5.6 مليون دولار بحلول 30 نوفمبر، أم بعد نهاية العام؟ 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
30
·
--
تسرّب المفاتيح الخاصة لتسجيل الدخول الاجتماعي في Keplr: نقل 5.6 مليون دولار إلى عناوين الاسترداد، وانخفاض ATOM بنسبة 3.6%ثغرة في البنية التحتية لـ Web3Auth طالت محفظة Keplr. وذكر Odaily، نقلًا عن تحديث رسمي، أن المفاتيح الخاصة لبعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple قد تسرّبت؛ وسارع Web3Auth إلى نقل أصول بقيمة نحو 5.6 مليون دولار إلى عناوين آمنة، من بينها نحو 2.49 مليون عملة ATOM، بقيمة تقارب 3.3 مليون دولار، موزعة على 12 عنوانًا للاسترداد.
كما مرّت تحويلات بين السلاسل بقيمة لا تقل عن نحو 6.01 مليون دولار عبر عناوين ذات صلة، ولم يتم التحقق بعد من الخسائر الفعلية. وقدّر جوش لي، الشريك المؤسس لـ Keplr، أن نحو 20% من الحسابات التي سجلت الدخول عبر Google أو Apple تأثرت، لكن جزءًا صغيرًا منها فقط تعرض للاستغلال فعليًا. ونصحت Keplr المستخدمين بالتوقف عن الإيداع ونقل الأصول المتبقية إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة؛ وقد تستغرق معالجة الأصول المرهونة والمقفلة وقتًا أطول.
تسرّب المفاتيح الخاصة لتسجيل الدخول الاجتماعي في Keplr: نقل 5.6 مليون دولار إلى عناوين الاسترداد، وانخفاض ATOM بنسبة 3.6%
ثغرة في البنية التحتية لـ Web3Auth طالت محفظة Keplr. وذكر Odaily، نقلًا عن تحديث رسمي، أن المفاتيح الخاصة لبعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple قد تسرّبت؛ وسارع Web3Auth إلى نقل أصول بقيمة نحو 5.6 مليون دولار إلى عناوين آمنة، من بينها نحو 2.49 مليون عملة ATOM، بقيمة تقارب 3.3 مليون دولار، موزعة على 12 عنوانًا للاسترداد.
كما مرّت تحويلات بين السلاسل بقيمة لا تقل عن نحو 6.01 مليون دولار عبر عناوين ذات صلة، ولم يتم التحقق بعد من الخسائر الفعلية. وقدّر جوش لي، الشريك المؤسس لـ Keplr، أن نحو 20% من الحسابات التي سجلت الدخول عبر Google أو Apple تأثرت، لكن جزءًا صغيرًا منها فقط تعرض للاستغلال فعليًا. ونصحت Keplr المستخدمين بالتوقف عن الإيداع ونقل الأصول المتبقية إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة؛ وقد تستغرق معالجة الأصول المرهونة والمقفلة وقتًا أطول.
كما مرّت تحويلات بين السلاسل بقيمة لا تقل عن نحو 6.01 مليون دولار عبر عناوين ذات صلة، ولم يتم التحقق بعد من الخسائر الفعلية. وقدّر جوش لي، الشريك المؤسس لـ Keplr، أن نحو 20% من الحسابات التي سجلت الدخول عبر Google أو Apple تأثرت، لكن جزءًا صغيرًا منها فقط تعرض للاستغلال فعليًا. ونصحت Keplr المستخدمين بالتوقف عن الإيداع ونقل الأصول المتبقية إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة؛ وقد تستغرق معالجة الأصول المرهونة والمقفلة وقتًا أطول.
173
·
--
باتت الخسائر معروفة لدى مستخدمي محفظة Keplr الذين أنشؤوها عبر تسجيل الدخول باستخدام Google أو Apple: رصدت GoPlus في 9 نوفمبر سرقة أصول بقيمة لا تقل عن مليون دولار تقريبًا، إضافةً إلى تحويل نحو 6 ملايين دولار إلى عنوان إنقاذ أكدت الجهات الرسمية صحته. لم يتأثر مستخدمو عبارات الاسترداد والمحافظ المادية.
عندما تنشئ محفظة باستخدام تسجيل الدخول عبر وسائل التواصل الاجتماعي، لا تعود مفاتيحها كلها في حوزتك. كيف أنشأت محفظة Keplr الخاصة بك في البداية؟
#加密安全 #Keplr
باتت الخسائر معروفة لدى مستخدمي محفظة Keplr الذين أنشؤوها عبر تسجيل الدخول باستخدام Google أو Apple: رصدت GoPlus في 9 نوفمبر سرقة أصول بقيمة لا تقل عن مليون دولار تقريبًا، إضافةً إلى تحويل نحو 6 ملايين دولار إلى عنوان إنقاذ أكدت الجهات الرسمية صحته. لم يتأثر مستخدمو عبارات الاسترداد والمحافظ المادية.
عندما تنشئ محفظة باستخدام تسجيل الدخول عبر وسائل التواصل الاجتماعي، لا تعود مفاتيحها كلها في حوزتك. كيف أنشأت محفظة Keplr الخاصة بك في البداية؟
#加密安全 #Keplr
عندما تنشئ محفظة باستخدام تسجيل الدخول عبر وسائل التواصل الاجتماعي، لا تعود مفاتيحها كلها في حوزتك. كيف أنشأت محفظة Keplr الخاصة بك في البداية؟
#加密安全 #Keplr
4
·
--
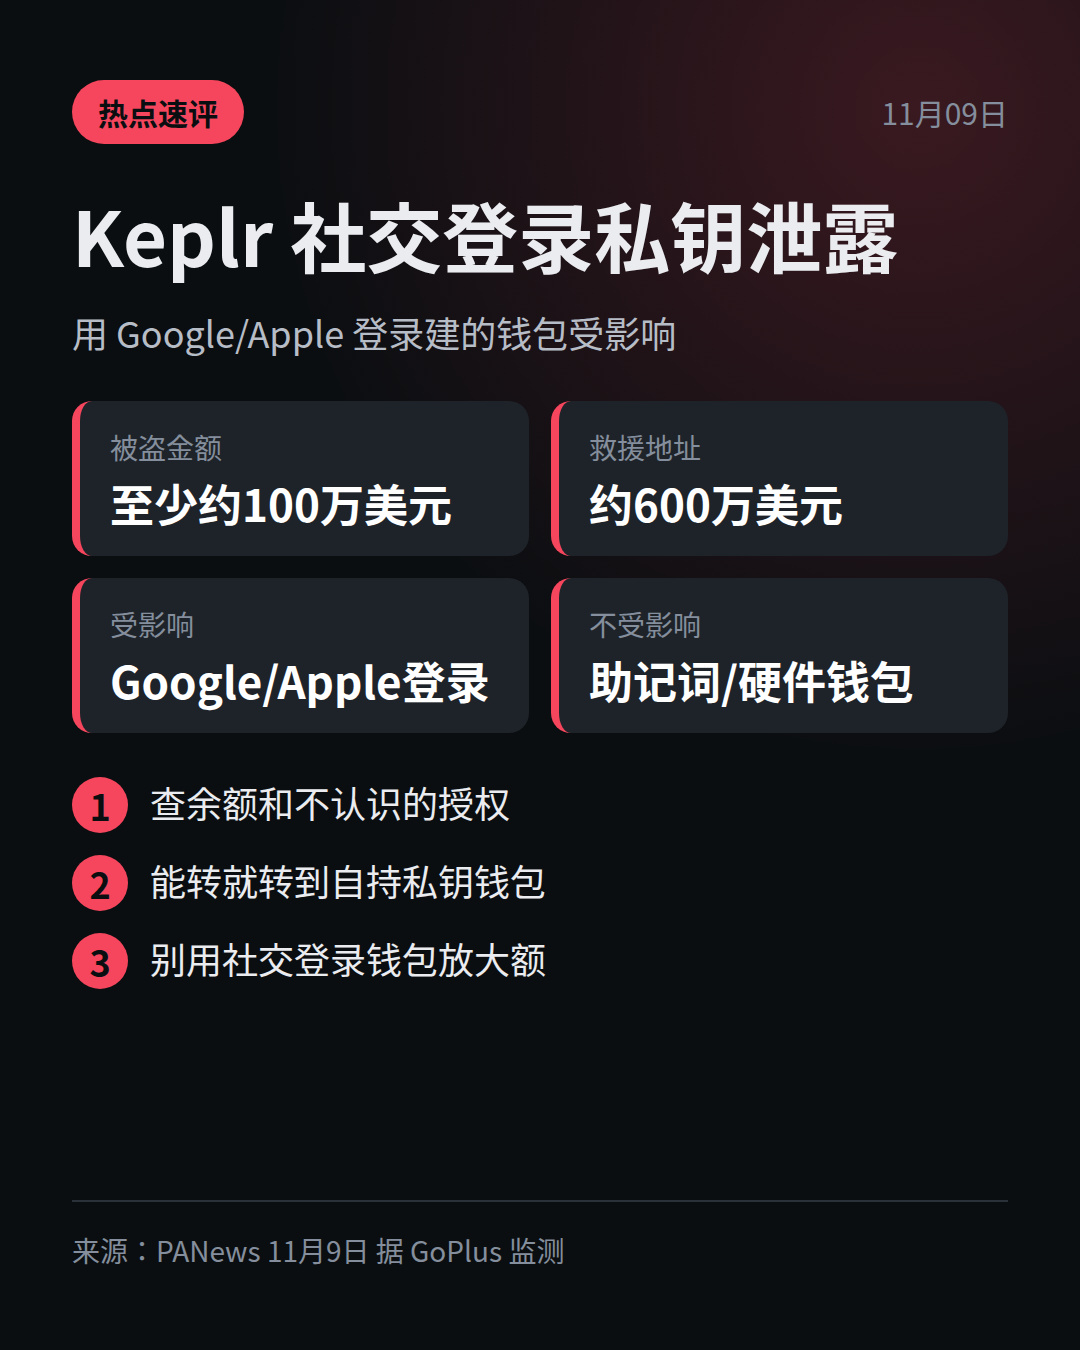
محفظة Keplr التي تستخدم تسجيل الدخول الاجتماعي: اختفى منها ما لا يقل عن مليون دولار تقريبًا.
في 9 نوفمبر، أفادت GoPlus بأن ثغرة في Web3Auth المدمجة مع Keplr أدت إلى تسريب المفاتيح الخاصة لبعض المستخدمين وسرقة قدرتهم على توقيع المعاملات. تأثرت محافظ Keplr التي أُنشئت باستخدام تسجيل الدخول عبر Google أو Apple، بينما لم تتأثر محافظ عبارات الاسترداد والمحافظ المادية.
سُرقت أصول بقيمة لا تقل عن مليون دولار تقريبًا، كما نُقلت أصول أخرى بقيمة نحو 6 ملايين دولار إلى عنوان إنقاذ أكدته الجهة الرسمية. السهولة والأمان أمران مختلفان؛ فتسجيل الدخول الاجتماعي يوفر خطوة، لكن المفتاح الخاص قد لا يكون في حوزتك.
1️⃣ تحقّق أولًا من الرصيد والتفويضات، وابحث عن أي تحويلات صادرة أو تفويضات لا تعرفها
2️⃣ إذا كان لا يزال بإمكانك التحويل، فانقل أصولك إلى محفظة تملك مفاتيحها الخاصة
3️⃣ لا تعتمد بعد الآن على محفظة تسجيل الدخول الاجتماعي كمحفظتك الأساسية؛ احتفظ بالمبالغ الكبيرة في محفظة عبارة استرداد أو محفظة مادية
هل تعرف أحدًا أنشأ محفظة Keplr باستخدام تسجيل الدخول عبر Google أو Apple؟ #Keplr
محفظة Keplr التي تستخدم تسجيل الدخول الاجتماعي: اختفى منها ما لا يقل عن مليون دولار تقريبًا.
في 9 نوفمبر، أفادت GoPlus بأن ثغرة في Web3Auth المدمجة مع Keplr أدت إلى تسريب المفاتيح الخاصة لبعض المستخدمين وسرقة قدرتهم على توقيع المعاملات. تأثرت محافظ Keplr التي أُنشئت باستخدام تسجيل الدخول عبر Google أو Apple، بينما لم تتأثر محافظ عبارات الاسترداد والمحافظ المادية.
سُرقت أصول بقيمة لا تقل عن مليون دولار تقريبًا، كما نُقلت أصول أخرى بقيمة نحو 6 ملايين دولار إلى عنوان إنقاذ أكدته الجهة الرسمية. السهولة والأمان أمران مختلفان؛ فتسجيل الدخول الاجتماعي يوفر خطوة، لكن المفتاح الخاص قد لا يكون في حوزتك.
1️⃣ تحقّق أولًا من الرصيد والتفويضات، وابحث عن أي تحويلات صادرة أو تفويضات لا تعرفها
2️⃣ إذا كان لا يزال بإمكانك التحويل، فانقل أصولك إلى محفظة تملك مفاتيحها الخاصة
3️⃣ لا تعتمد بعد الآن على محفظة تسجيل الدخول الاجتماعي كمحفظتك الأساسية؛ احتفظ بالمبالغ الكبيرة في محفظة عبارة استرداد أو محفظة مادية
هل تعرف أحدًا أنشأ محفظة Keplr باستخدام تسجيل الدخول عبر Google أو Apple؟ #Keplr
في 9 نوفمبر، أفادت GoPlus بأن ثغرة في Web3Auth المدمجة مع Keplr أدت إلى تسريب المفاتيح الخاصة لبعض المستخدمين وسرقة قدرتهم على توقيع المعاملات. تأثرت محافظ Keplr التي أُنشئت باستخدام تسجيل الدخول عبر Google أو Apple، بينما لم تتأثر محافظ عبارات الاسترداد والمحافظ المادية.
سُرقت أصول بقيمة لا تقل عن مليون دولار تقريبًا، كما نُقلت أصول أخرى بقيمة نحو 6 ملايين دولار إلى عنوان إنقاذ أكدته الجهة الرسمية. السهولة والأمان أمران مختلفان؛ فتسجيل الدخول الاجتماعي يوفر خطوة، لكن المفتاح الخاص قد لا يكون في حوزتك.
1️⃣ تحقّق أولًا من الرصيد والتفويضات، وابحث عن أي تحويلات صادرة أو تفويضات لا تعرفها
2️⃣ إذا كان لا يزال بإمكانك التحويل، فانقل أصولك إلى محفظة تملك مفاتيحها الخاصة
3️⃣ لا تعتمد بعد الآن على محفظة تسجيل الدخول الاجتماعي كمحفظتك الأساسية؛ احتفظ بالمبالغ الكبيرة في محفظة عبارة استرداد أو محفظة مادية
هل تعرف أحدًا أنشأ محفظة Keplr باستخدام تسجيل الدخول عبر Google أو Apple؟ #Keplr
113

·
--
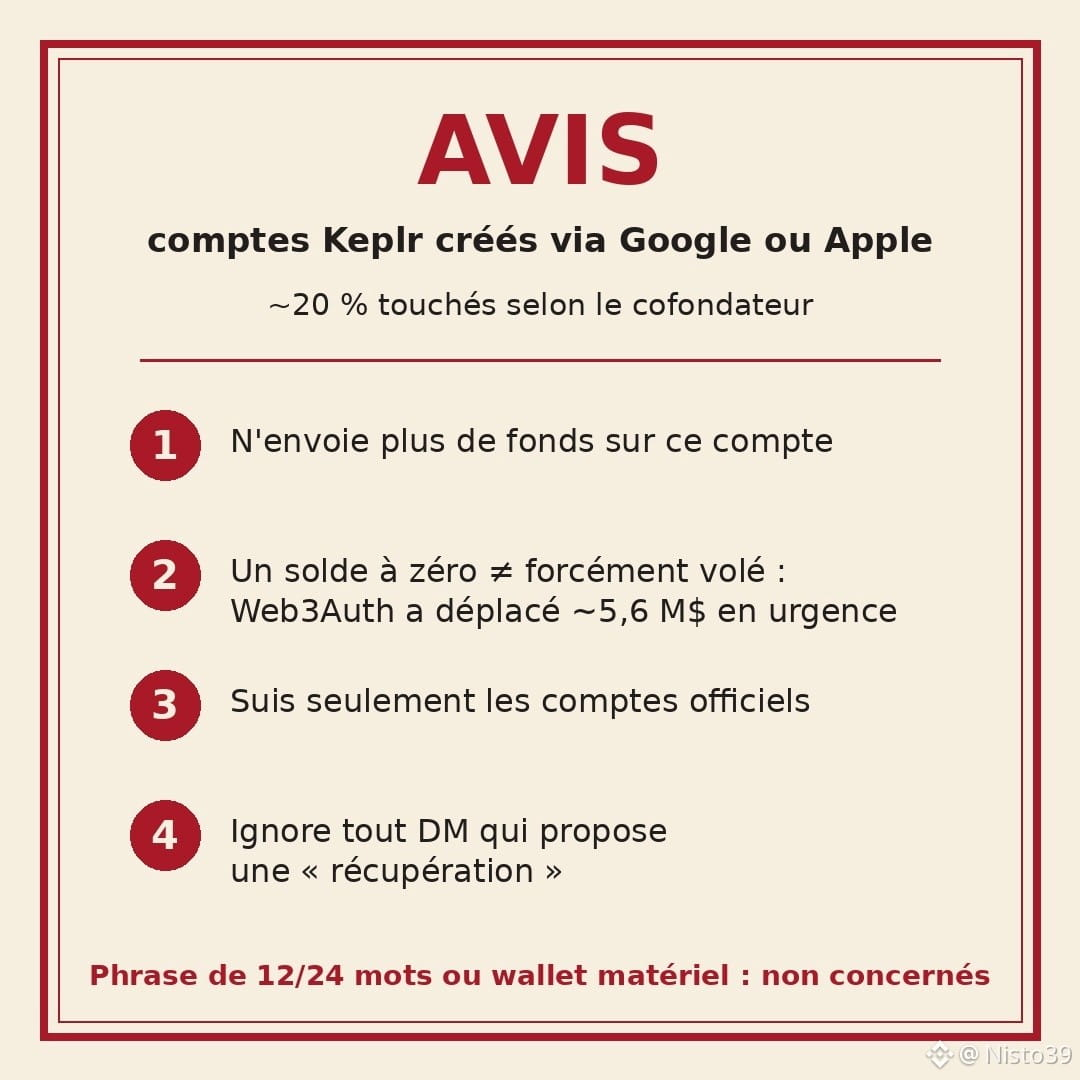
« تسجيل الدخول باستخدام Google » على محفظة عملات مشفرة أمر عملي. لكننا رأينا في نهاية هذا الأسبوع ثمن هذه الراحة.
علّقت Keplr، وهي محفظة شائعة الاستخدام في منظومة Cosmos، يوم السبت تسجيل الدخول عبر Google وApple. فقد شاهد بعض المستخدمين أموالهم تغادر من دون أن يوقّعوا أي شيء. لم يكن الخلل من Keplr، بل من Web3Auth، الخدمة (المملوكة لشركة Consensys، ناشرة MetaMask) التي تدير عمليات تسجيل الدخول «الاجتماعي» هذه.
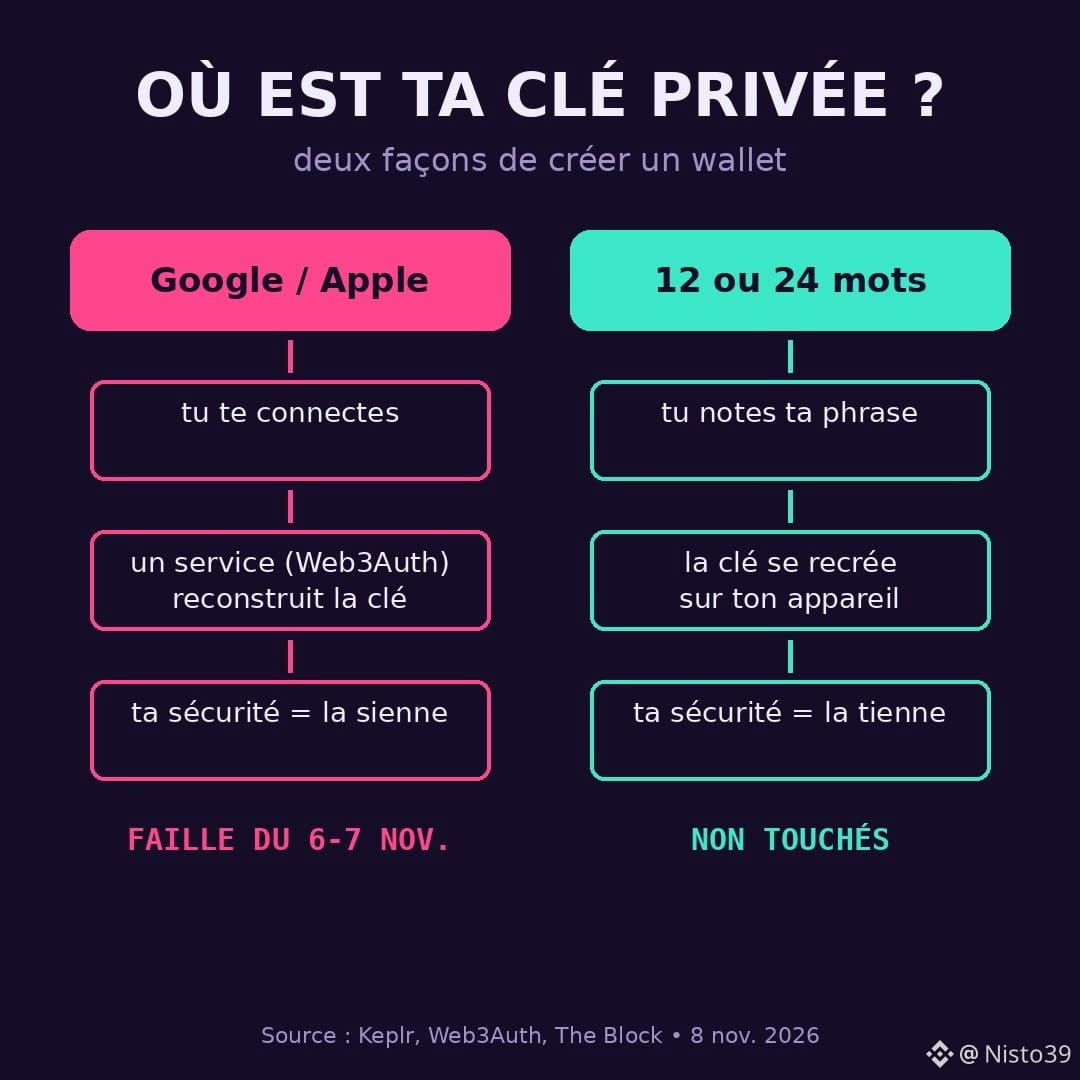
المحفظة هي مفتاح خاص، سرّ يوقّع كل عملية دفع. مع تسجيل الدخول الاجتماعي، لا ترى هذا السر أبدًا. إذ تعيد خدمة ما تكوينه لك عند كل تسجيل دخول. وإذا كان في هذه الخدمة ثغرة، فمفتاحك معرّض للخطر أيضًا.
الأرقام المعروفة: يُحتمل أن نحو 20٪ من حسابات Keplr التي أُنشئت عبر Google أو Apple قد تأثرت، وفقًا للمؤسس المشارك Josh Lee. وتقول Web3Auth إنها أفرغت على وجه السرعة المحافظ المعرّضة للخطر قبل المهاجم، عبر استخدام المسار نفسه. يوم الأحد، احتوت عناوين الاسترداد الاثنا عشر التابعة لها على نحو 5.6 ملايين دولار (The Block). لذا، فإن الرصيد الصفري لا يعني بالضرورة أن الأموال «سُرقت». ولا أنها «أُنقذت».
المحافظ التي لم تتأثر: تلك التي أُنشئت باستخدام عبارة استرداد (من 12 أو 24 كلمة) أو محفظة مادية.
ما أستخلصه: تسجيل الدخول الاجتماعي ليس عملية احتيال، بل هو مقايضة. فأنت تستبدل الخوف من فقدان كلماتك الاثنتي عشرة بالاعتماد على شركة. وقد اكتشف للتو حاملو $ATOM و$INJ ذلك.
إذا كنت معنيًا: لا ترسل أي شيء آخر إلى هذا الحساب، وتابع الحسابات الرسمية لـ Keplr وWeb3Auth فقط، وتجاهل أي رسالة خاصة تعرض عليك «استرداد» أموالك.
المصادر: The Block وKeplr وWeb3Auth، 7-8 نوفمبر 2026. هذا ليس نصيحة مالية.
هل تفضّل المخاطرة بنسيان 12 كلمة، أم الاعتماد على خدمة لا تملك السيطرة عليها؟
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
« تسجيل الدخول باستخدام Google » على محفظة عملات مشفرة أمر عملي. لكننا رأينا في نهاية هذا الأسبوع ثمن هذه الراحة.
علّقت Keplr، وهي محفظة شائعة الاستخدام في منظومة Cosmos، يوم السبت تسجيل الدخول عبر Google وApple. فقد شاهد بعض المستخدمين أموالهم تغادر من دون أن يوقّعوا أي شيء. لم يكن الخلل من Keplr، بل من Web3Auth، الخدمة (المملوكة لشركة Consensys، ناشرة MetaMask) التي تدير عمليات تسجيل الدخول «الاجتماعي» هذه.
المحفظة هي مفتاح خاص، سرّ يوقّع كل عملية دفع. مع تسجيل الدخول الاجتماعي، لا ترى هذا السر أبدًا. إذ تعيد خدمة ما تكوينه لك عند كل تسجيل دخول. وإذا كان في هذه الخدمة ثغرة، فمفتاحك معرّض للخطر أيضًا.
الأرقام المعروفة: يُحتمل أن نحو 20٪ من حسابات Keplr التي أُنشئت عبر Google أو Apple قد تأثرت، وفقًا للمؤسس المشارك Josh Lee. وتقول Web3Auth إنها أفرغت على وجه السرعة المحافظ المعرّضة للخطر قبل المهاجم، عبر استخدام المسار نفسه. يوم الأحد، احتوت عناوين الاسترداد الاثنا عشر التابعة لها على نحو 5.6 ملايين دولار (The Block). لذا، فإن الرصيد الصفري لا يعني بالضرورة أن الأموال «سُرقت». ولا أنها «أُنقذت».
المحافظ التي لم تتأثر: تلك التي أُنشئت باستخدام عبارة استرداد (من 12 أو 24 كلمة) أو محفظة مادية.
ما أستخلصه: تسجيل الدخول الاجتماعي ليس عملية احتيال، بل هو مقايضة. فأنت تستبدل الخوف من فقدان كلماتك الاثنتي عشرة بالاعتماد على شركة. وقد اكتشف للتو حاملو $ATOM و$INJ ذلك.
إذا كنت معنيًا: لا ترسل أي شيء آخر إلى هذا الحساب، وتابع الحسابات الرسمية لـ Keplr وWeb3Auth فقط، وتجاهل أي رسالة خاصة تعرض عليك «استرداد» أموالك.
المصادر: The Block وKeplr وWeb3Auth، 7-8 نوفمبر 2026. هذا ليس نصيحة مالية.
هل تفضّل المخاطرة بنسيان 12 كلمة، أم الاعتماد على خدمة لا تملك السيطرة عليها؟
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
علّقت Keplr، وهي محفظة شائعة الاستخدام في منظومة Cosmos، يوم السبت تسجيل الدخول عبر Google وApple. فقد شاهد بعض المستخدمين أموالهم تغادر من دون أن يوقّعوا أي شيء. لم يكن الخلل من Keplr، بل من Web3Auth، الخدمة (المملوكة لشركة Consensys، ناشرة MetaMask) التي تدير عمليات تسجيل الدخول «الاجتماعي» هذه.
المحفظة هي مفتاح خاص، سرّ يوقّع كل عملية دفع. مع تسجيل الدخول الاجتماعي، لا ترى هذا السر أبدًا. إذ تعيد خدمة ما تكوينه لك عند كل تسجيل دخول. وإذا كان في هذه الخدمة ثغرة، فمفتاحك معرّض للخطر أيضًا.
الأرقام المعروفة: يُحتمل أن نحو 20٪ من حسابات Keplr التي أُنشئت عبر Google أو Apple قد تأثرت، وفقًا للمؤسس المشارك Josh Lee. وتقول Web3Auth إنها أفرغت على وجه السرعة المحافظ المعرّضة للخطر قبل المهاجم، عبر استخدام المسار نفسه. يوم الأحد، احتوت عناوين الاسترداد الاثنا عشر التابعة لها على نحو 5.6 ملايين دولار (The Block). لذا، فإن الرصيد الصفري لا يعني بالضرورة أن الأموال «سُرقت». ولا أنها «أُنقذت».
المحافظ التي لم تتأثر: تلك التي أُنشئت باستخدام عبارة استرداد (من 12 أو 24 كلمة) أو محفظة مادية.
ما أستخلصه: تسجيل الدخول الاجتماعي ليس عملية احتيال، بل هو مقايضة. فأنت تستبدل الخوف من فقدان كلماتك الاثنتي عشرة بالاعتماد على شركة. وقد اكتشف للتو حاملو $ATOM و$INJ ذلك.
إذا كنت معنيًا: لا ترسل أي شيء آخر إلى هذا الحساب، وتابع الحسابات الرسمية لـ Keplr وWeb3Auth فقط، وتجاهل أي رسالة خاصة تعرض عليك «استرداد» أموالك.
المصادر: The Block وKeplr وWeb3Auth، 7-8 نوفمبر 2026. هذا ليس نصيحة مالية.
هل تفضّل المخاطرة بنسيان 12 كلمة، أم الاعتماد على خدمة لا تملك السيطرة عليها؟
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
1
406

·
--
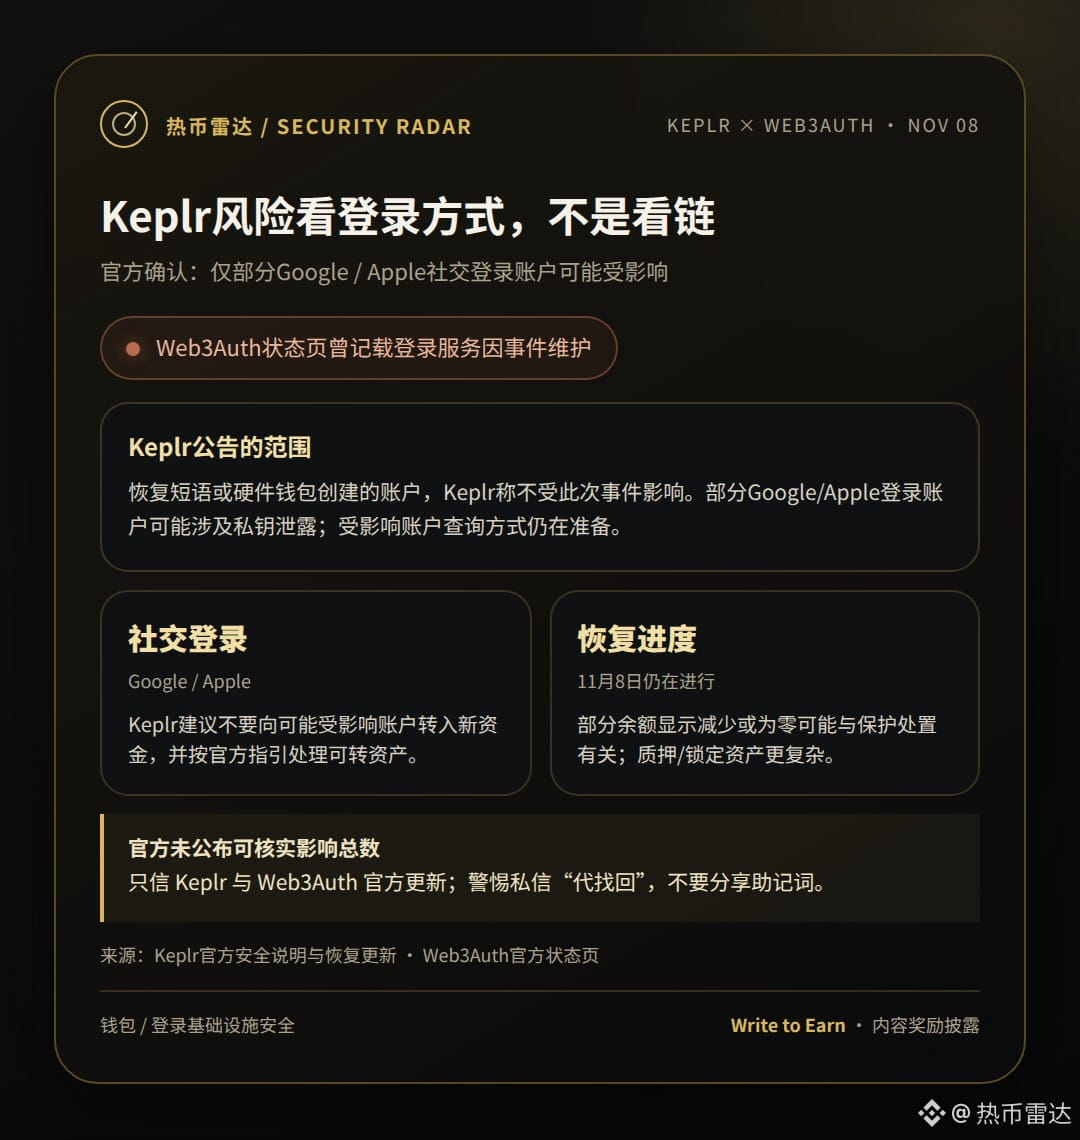
تعتمد المخاطر هذه المرة على طريقة تسجيل الدخول، ولا تعني أن «جميع المحافظ تأثرت»: تقول Keplr إن الحسابات التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر بهذا الحادث؛ بينما قد تكون بعض الحسابات التي سجّلت الدخول عبر Google/Apple معرّضة لتسريب المفاتيح الخاصة.
نبهت Keplr هؤلاء المستخدمين إلى عدم تحويل أموال جديدة إلى هذه الحسابات، والتعامل مع الأصول المتبقية القابلة للتحويل وفق الإرشادات الرسمية؛ وقد يكون انخفاض بعض الأرصدة أو وصولها إلى الصفر مرتبطًا بإجراءات الحماية، فيما تستغرق معالجة الأصول المرهونة/المقيدة وقتًا أطول. وحتى 8 نوفمبر، قالت Keplr إن جهود الاستعادة مستمرة، وإنها لا تزال تجهز طريقة للاستعلام عن الحسابات المتأثرة؛ ولم تعلن رسميًا عن عدد إجمالي موثّق للحسابات المتأثرة أو قيمة الخسائر.
لا تثق إلا بالتحديثات الرسمية من Keplr وWeb3Auth، واحذر الرسائل الخاصة التي تعرض «استعادة الحساب». في أي خطوة تتمنى أن توضّح المحفظة بجلاء مخاطر أمان المفاتيح عند تسجيل الدخول عبر الحسابات الاجتماعية؟
المصادر: [البيان الرسمي لـKeplr](https://x.com/keplrwallet/status/2119117067500806350)|[تقدم عملية الاستعادة لدى Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[صفحة حالة Web3Auth](https://status.web3auth.io/events/maintenance/461)
إفصاح: قد يكون هذا المنشور مؤهلًا لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. ليس نصيحة استثمارية.
#Keplr #Web3Auth #الأمان
تعتمد المخاطر هذه المرة على طريقة تسجيل الدخول، ولا تعني أن «جميع المحافظ تأثرت»: تقول Keplr إن الحسابات التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر بهذا الحادث؛ بينما قد تكون بعض الحسابات التي سجّلت الدخول عبر Google/Apple معرّضة لتسريب المفاتيح الخاصة.
نبهت Keplr هؤلاء المستخدمين إلى عدم تحويل أموال جديدة إلى هذه الحسابات، والتعامل مع الأصول المتبقية القابلة للتحويل وفق الإرشادات الرسمية؛ وقد يكون انخفاض بعض الأرصدة أو وصولها إلى الصفر مرتبطًا بإجراءات الحماية، فيما تستغرق معالجة الأصول المرهونة/المقيدة وقتًا أطول. وحتى 8 نوفمبر، قالت Keplr إن جهود الاستعادة مستمرة، وإنها لا تزال تجهز طريقة للاستعلام عن الحسابات المتأثرة؛ ولم تعلن رسميًا عن عدد إجمالي موثّق للحسابات المتأثرة أو قيمة الخسائر.
لا تثق إلا بالتحديثات الرسمية من Keplr وWeb3Auth، واحذر الرسائل الخاصة التي تعرض «استعادة الحساب». في أي خطوة تتمنى أن توضّح المحفظة بجلاء مخاطر أمان المفاتيح عند تسجيل الدخول عبر الحسابات الاجتماعية؟
المصادر: [البيان الرسمي لـKeplr](https://x.com/keplrwallet/status/2119117067500806350)|[تقدم عملية الاستعادة لدى Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[صفحة حالة Web3Auth](https://status.web3auth.io/events/maintenance/461)
إفصاح: قد يكون هذا المنشور مؤهلًا لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. ليس نصيحة استثمارية.
#Keplr #Web3Auth #الأمان
نبهت Keplr هؤلاء المستخدمين إلى عدم تحويل أموال جديدة إلى هذه الحسابات، والتعامل مع الأصول المتبقية القابلة للتحويل وفق الإرشادات الرسمية؛ وقد يكون انخفاض بعض الأرصدة أو وصولها إلى الصفر مرتبطًا بإجراءات الحماية، فيما تستغرق معالجة الأصول المرهونة/المقيدة وقتًا أطول. وحتى 8 نوفمبر، قالت Keplr إن جهود الاستعادة مستمرة، وإنها لا تزال تجهز طريقة للاستعلام عن الحسابات المتأثرة؛ ولم تعلن رسميًا عن عدد إجمالي موثّق للحسابات المتأثرة أو قيمة الخسائر.
لا تثق إلا بالتحديثات الرسمية من Keplr وWeb3Auth، واحذر الرسائل الخاصة التي تعرض «استعادة الحساب». في أي خطوة تتمنى أن توضّح المحفظة بجلاء مخاطر أمان المفاتيح عند تسجيل الدخول عبر الحسابات الاجتماعية؟
المصادر: [البيان الرسمي لـKeplr](https://x.com/keplrwallet/status/2119117067500806350)|[تقدم عملية الاستعادة لدى Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[صفحة حالة Web3Auth](https://status.web3auth.io/events/maintenance/461)
إفصاح: قد يكون هذا المنشور مؤهلًا لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. ليس نصيحة استثمارية.
#Keplr #Web3Auth #الأمان
81

قراصنة Web3Auth Frontran: نقل 5.6 ملايين دولار من محافظ Keplr
- أفادت Web3Auth بنقل 5.6 ملايين دولار من محافظ Keplr مكشوفة
- وُصف المخترق بأنه «المهاجم الأولي»
- سُرقت بعض الأموال، لكن لم تُوضَّح التفاصيل
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
المصدر: The Block
قراصنة Web3Auth Frontran: نقل 5.6 ملايين دولار من محافظ Keplr
- أفادت Web3Auth بنقل 5.6 ملايين دولار من محافظ Keplr مكشوفة
- وُصف المخترق بأنه «المهاجم الأولي»
- سُرقت بعض الأموال، لكن لم تُوضَّح التفاصيل
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
المصدر: The Block
- أفادت Web3Auth بنقل 5.6 ملايين دولار من محافظ Keplr مكشوفة
- وُصف المخترق بأنه «المهاجم الأولي»
- سُرقت بعض الأموال، لكن لم تُوضَّح التفاصيل
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
المصدر: The Block
33
·
--
انخفاض رصيد Keplr لا يعني أن كل التحويلات الوقائية سُرقت
إذا أنشأت محفظة Keplr باستخدام Google أو Apple، فتوقف أولًا عن تحويل الأموال إلى هذا الحساب. فعودة الرصيد إلى الصفر لا تثبت مباشرةً أن كل الأموال قد سُرقت، ولا تعني أن الأصول قد أُعيدت. المهم هو التحقق من وجهة الأموال والترتيبات المتبعة لإعادتها.
في 7 نوفمبر، قالت Keplr إن ثغرة في البنية التحتية لـWeb3Auth أدت إلى كشف المفاتيح الخاصة لبعض المستخدمين الذين سجلوا الدخول اجتماعيًا. ووفقًا لتوضيحها الأولي، لم تتأثر الحسابات التي أُنشئت باستخدام عبارة استرداد أو محفظة أجهزة بهذه الحادثة. لا توسّع نطاق الخطر ليشمل جميع محافظ Keplr.
في 8 نوفمبر، أعلنت Web3Auth عن عناوين الاسترداد المستخدمة في التحويلات الوقائية، وقالت إن بعض التحويلات أُسيء تفسيرها على أنها عمليات نفذها مهاجمون. وفي اليوم نفسه، أفادت The Block بعد التحقق بأن هذه العناوين كانت تحتفظ بأصول تُقدّر قيمتها بنحو 5.6 ملايين دولار وقت نشر التقرير. هذا تقدير لقيمة الأصول الموجودة في عناوين الاسترداد، وليس المبلغ النهائي المسروق، ولا يعني أن الأموال قد أُعيدت إلى المستخدمين بالفعل.
لذا، ينبغي الانتباه إلى أمرين في آنٍ واحد: قد يكون انخفاض بعض الأرصدة ناتجًا عن تحويلات وقائية، لكن مخاطر انكشاف المفاتيح الخاصة وعجز المستخدمين مؤقتًا عن التصرف في أصولهم لم تختفِ. توصي Keplr بنقل الأصول السائلة التي لا يزال بالإمكان تحويلها إلى حساب يستخدم عبارة استرداد أو محفظة أجهزة. أما الأصول المرهونة أو المقفلة، فالتعامل معها أكثر تعقيدًا، ولا ينبغي افتراض أن وتيرة معالجتها مماثلة للأصول السائلة.
خلال اليومين أو الثلاثة المقبلة، تحقّق من أداة الاستعلام الرسمية عن الحسابات المتأثرة، وتحديثات عناوين الاسترداد، وإجراءات إعادة الأموال. هذه مجرد فترة للمتابعة، وليست وعدًا برد الأموال. لا تخفّض مستوى الخطر إلا بعد اتضاح النطاق وإمكانية التحقق من إعادة الأموال. وإذا ظهرت تحويلات غير اعتيادية من عناوين غير مدرجة في القائمة، أو اتسع نطاق التأثر، فارفع مستوى الخطر. تابع المستجدات عبر القنوات الرسمية المعروفة فقط، ولا تنقر على روابط «الاسترداد» التي تصلك في الرسائل الخاصة.
#Keplr #Web3Auth #أمان_المحفظة
انخفاض رصيد Keplr لا يعني أن كل التحويلات الوقائية سُرقت
إذا أنشأت محفظة Keplr باستخدام Google أو Apple، فتوقف أولًا عن تحويل الأموال إلى هذا الحساب. فعودة الرصيد إلى الصفر لا تثبت مباشرةً أن كل الأموال قد سُرقت، ولا تعني أن الأصول قد أُعيدت. المهم هو التحقق من وجهة الأموال والترتيبات المتبعة لإعادتها.
في 7 نوفمبر، قالت Keplr إن ثغرة في البنية التحتية لـWeb3Auth أدت إلى كشف المفاتيح الخاصة لبعض المستخدمين الذين سجلوا الدخول اجتماعيًا. ووفقًا لتوضيحها الأولي، لم تتأثر الحسابات التي أُنشئت باستخدام عبارة استرداد أو محفظة أجهزة بهذه الحادثة. لا توسّع نطاق الخطر ليشمل جميع محافظ Keplr.
في 8 نوفمبر، أعلنت Web3Auth عن عناوين الاسترداد المستخدمة في التحويلات الوقائية، وقالت إن بعض التحويلات أُسيء تفسيرها على أنها عمليات نفذها مهاجمون. وفي اليوم نفسه، أفادت The Block بعد التحقق بأن هذه العناوين كانت تحتفظ بأصول تُقدّر قيمتها بنحو 5.6 ملايين دولار وقت نشر التقرير. هذا تقدير لقيمة الأصول الموجودة في عناوين الاسترداد، وليس المبلغ النهائي المسروق، ولا يعني أن الأموال قد أُعيدت إلى المستخدمين بالفعل.
لذا، ينبغي الانتباه إلى أمرين في آنٍ واحد: قد يكون انخفاض بعض الأرصدة ناتجًا عن تحويلات وقائية، لكن مخاطر انكشاف المفاتيح الخاصة وعجز المستخدمين مؤقتًا عن التصرف في أصولهم لم تختفِ. توصي Keplr بنقل الأصول السائلة التي لا يزال بالإمكان تحويلها إلى حساب يستخدم عبارة استرداد أو محفظة أجهزة. أما الأصول المرهونة أو المقفلة، فالتعامل معها أكثر تعقيدًا، ولا ينبغي افتراض أن وتيرة معالجتها مماثلة للأصول السائلة.
خلال اليومين أو الثلاثة المقبلة، تحقّق من أداة الاستعلام الرسمية عن الحسابات المتأثرة، وتحديثات عناوين الاسترداد، وإجراءات إعادة الأموال. هذه مجرد فترة للمتابعة، وليست وعدًا برد الأموال. لا تخفّض مستوى الخطر إلا بعد اتضاح النطاق وإمكانية التحقق من إعادة الأموال. وإذا ظهرت تحويلات غير اعتيادية من عناوين غير مدرجة في القائمة، أو اتسع نطاق التأثر، فارفع مستوى الخطر. تابع المستجدات عبر القنوات الرسمية المعروفة فقط، ولا تنقر على روابط «الاسترداد» التي تصلك في الرسائل الخاصة.
#Keplr #Web3Auth #أمان_المحفظة
إذا أنشأت محفظة Keplr باستخدام Google أو Apple، فتوقف أولًا عن تحويل الأموال إلى هذا الحساب. فعودة الرصيد إلى الصفر لا تثبت مباشرةً أن كل الأموال قد سُرقت، ولا تعني أن الأصول قد أُعيدت. المهم هو التحقق من وجهة الأموال والترتيبات المتبعة لإعادتها.
في 7 نوفمبر، قالت Keplr إن ثغرة في البنية التحتية لـWeb3Auth أدت إلى كشف المفاتيح الخاصة لبعض المستخدمين الذين سجلوا الدخول اجتماعيًا. ووفقًا لتوضيحها الأولي، لم تتأثر الحسابات التي أُنشئت باستخدام عبارة استرداد أو محفظة أجهزة بهذه الحادثة. لا توسّع نطاق الخطر ليشمل جميع محافظ Keplr.
في 8 نوفمبر، أعلنت Web3Auth عن عناوين الاسترداد المستخدمة في التحويلات الوقائية، وقالت إن بعض التحويلات أُسيء تفسيرها على أنها عمليات نفذها مهاجمون. وفي اليوم نفسه، أفادت The Block بعد التحقق بأن هذه العناوين كانت تحتفظ بأصول تُقدّر قيمتها بنحو 5.6 ملايين دولار وقت نشر التقرير. هذا تقدير لقيمة الأصول الموجودة في عناوين الاسترداد، وليس المبلغ النهائي المسروق، ولا يعني أن الأموال قد أُعيدت إلى المستخدمين بالفعل.
لذا، ينبغي الانتباه إلى أمرين في آنٍ واحد: قد يكون انخفاض بعض الأرصدة ناتجًا عن تحويلات وقائية، لكن مخاطر انكشاف المفاتيح الخاصة وعجز المستخدمين مؤقتًا عن التصرف في أصولهم لم تختفِ. توصي Keplr بنقل الأصول السائلة التي لا يزال بالإمكان تحويلها إلى حساب يستخدم عبارة استرداد أو محفظة أجهزة. أما الأصول المرهونة أو المقفلة، فالتعامل معها أكثر تعقيدًا، ولا ينبغي افتراض أن وتيرة معالجتها مماثلة للأصول السائلة.
خلال اليومين أو الثلاثة المقبلة، تحقّق من أداة الاستعلام الرسمية عن الحسابات المتأثرة، وتحديثات عناوين الاسترداد، وإجراءات إعادة الأموال. هذه مجرد فترة للمتابعة، وليست وعدًا برد الأموال. لا تخفّض مستوى الخطر إلا بعد اتضاح النطاق وإمكانية التحقق من إعادة الأموال. وإذا ظهرت تحويلات غير اعتيادية من عناوين غير مدرجة في القائمة، أو اتسع نطاق التأثر، فارفع مستوى الخطر. تابع المستجدات عبر القنوات الرسمية المعروفة فقط، ولا تنقر على روابط «الاسترداد» التي تصلك في الرسائل الخاصة.
#Keplr #Web3Auth #أمان_المحفظة
76

·
--
Web3Auth نقلت العملات من محفظة Keplr: هل هذا إنقاذ أم سرقة؟
تطورت تداعيات حادثة تسجيل الدخول الاجتماعي في Keplr. ونشرت Web3Auth في 8 نوفمبر، الساعة 14:23 بتوقيت بكين، أنها تنقل أصول المحافظ المتضررة إلى محافظ استرداد آمنة بمساعدة Keplr.
وأوضحت على وجه الخصوص أن بعض التحويلات التي اعتقد البعض أنها من تنفيذ المهاجمين كانت في الواقع عمليات إنقاذ. ثم نشرت قائمة بـ«عناوين الاسترداد المتحقق منها» تشمل شبكات Cosmos Hub وOsmosis وCelestia وInjective وdYdX وغيرها، إضافة إلى عنوان EVM واحد (قالت إنه يغطي 8 سلاسل)، وأشارت إلى أن القائمة ستستمر في التحديث. وأعادت Keplr الرسمية نشر الإعلان مؤكدة أن هذه عناوين استرداد وليست عناوين للمهاجمين.
إليك بعض النقاط التي ينبغي التمييز بينها:
1. إذا نُقل رصيدك، فتحقق أولاً من عنوان المستلم بمقارنته بالقائمة الرسمية، ولا تفترض أنه سُرق لمجرد شعورك بذلك.
2. لم تعلن الجهتان حتى الآن عدد المحافظ المتضررة أو قيمة الخسائر، فلا تصدق الأرقام المتداولة على الإنترنت.
3. تحذر الجهات الرسمية من الاعتماد إلا على القنوات الرسمية؛ وأي شخص يبادر بمراسلتك على الخاص ويعرض «مساعدتك على استرداد أصولك» هو محتال.
وأعاد CZ نشر تحذير أيضاً: على من استخدموا محافظ «تسجيل الدخول الاجتماعي» أن يدرسوا هذه الحادثة جيداً. الحفظ الذاتي يعني أنك المسؤول بنفسك، ويشمل ذلك معرفة من يملك المفاتيح فعلياً.
#Keplr #钱包安全 #Web3Auth
Web3Auth نقلت العملات من محفظة Keplr: هل هذا إنقاذ أم سرقة؟
تطورت تداعيات حادثة تسجيل الدخول الاجتماعي في Keplr. ونشرت Web3Auth في 8 نوفمبر، الساعة 14:23 بتوقيت بكين، أنها تنقل أصول المحافظ المتضررة إلى محافظ استرداد آمنة بمساعدة Keplr.
وأوضحت على وجه الخصوص أن بعض التحويلات التي اعتقد البعض أنها من تنفيذ المهاجمين كانت في الواقع عمليات إنقاذ. ثم نشرت قائمة بـ«عناوين الاسترداد المتحقق منها» تشمل شبكات Cosmos Hub وOsmosis وCelestia وInjective وdYdX وغيرها، إضافة إلى عنوان EVM واحد (قالت إنه يغطي 8 سلاسل)، وأشارت إلى أن القائمة ستستمر في التحديث. وأعادت Keplr الرسمية نشر الإعلان مؤكدة أن هذه عناوين استرداد وليست عناوين للمهاجمين.
إليك بعض النقاط التي ينبغي التمييز بينها:
1. إذا نُقل رصيدك، فتحقق أولاً من عنوان المستلم بمقارنته بالقائمة الرسمية، ولا تفترض أنه سُرق لمجرد شعورك بذلك.
2. لم تعلن الجهتان حتى الآن عدد المحافظ المتضررة أو قيمة الخسائر، فلا تصدق الأرقام المتداولة على الإنترنت.
3. تحذر الجهات الرسمية من الاعتماد إلا على القنوات الرسمية؛ وأي شخص يبادر بمراسلتك على الخاص ويعرض «مساعدتك على استرداد أصولك» هو محتال.
وأعاد CZ نشر تحذير أيضاً: على من استخدموا محافظ «تسجيل الدخول الاجتماعي» أن يدرسوا هذه الحادثة جيداً. الحفظ الذاتي يعني أنك المسؤول بنفسك، ويشمل ذلك معرفة من يملك المفاتيح فعلياً.
#Keplr #钱包安全 #Web3Auth
تطورت تداعيات حادثة تسجيل الدخول الاجتماعي في Keplr. ونشرت Web3Auth في 8 نوفمبر، الساعة 14:23 بتوقيت بكين، أنها تنقل أصول المحافظ المتضررة إلى محافظ استرداد آمنة بمساعدة Keplr.
وأوضحت على وجه الخصوص أن بعض التحويلات التي اعتقد البعض أنها من تنفيذ المهاجمين كانت في الواقع عمليات إنقاذ. ثم نشرت قائمة بـ«عناوين الاسترداد المتحقق منها» تشمل شبكات Cosmos Hub وOsmosis وCelestia وInjective وdYdX وغيرها، إضافة إلى عنوان EVM واحد (قالت إنه يغطي 8 سلاسل)، وأشارت إلى أن القائمة ستستمر في التحديث. وأعادت Keplr الرسمية نشر الإعلان مؤكدة أن هذه عناوين استرداد وليست عناوين للمهاجمين.
إليك بعض النقاط التي ينبغي التمييز بينها:
1. إذا نُقل رصيدك، فتحقق أولاً من عنوان المستلم بمقارنته بالقائمة الرسمية، ولا تفترض أنه سُرق لمجرد شعورك بذلك.
2. لم تعلن الجهتان حتى الآن عدد المحافظ المتضررة أو قيمة الخسائر، فلا تصدق الأرقام المتداولة على الإنترنت.
3. تحذر الجهات الرسمية من الاعتماد إلا على القنوات الرسمية؛ وأي شخص يبادر بمراسلتك على الخاص ويعرض «مساعدتك على استرداد أصولك» هو محتال.
وأعاد CZ نشر تحذير أيضاً: على من استخدموا محافظ «تسجيل الدخول الاجتماعي» أن يدرسوا هذه الحادثة جيداً. الحفظ الذاتي يعني أنك المسؤول بنفسك، ويشمل ذلك معرفة من يملك المفاتيح فعلياً.
#Keplr #钱包安全 #Web3Auth
53
·
--
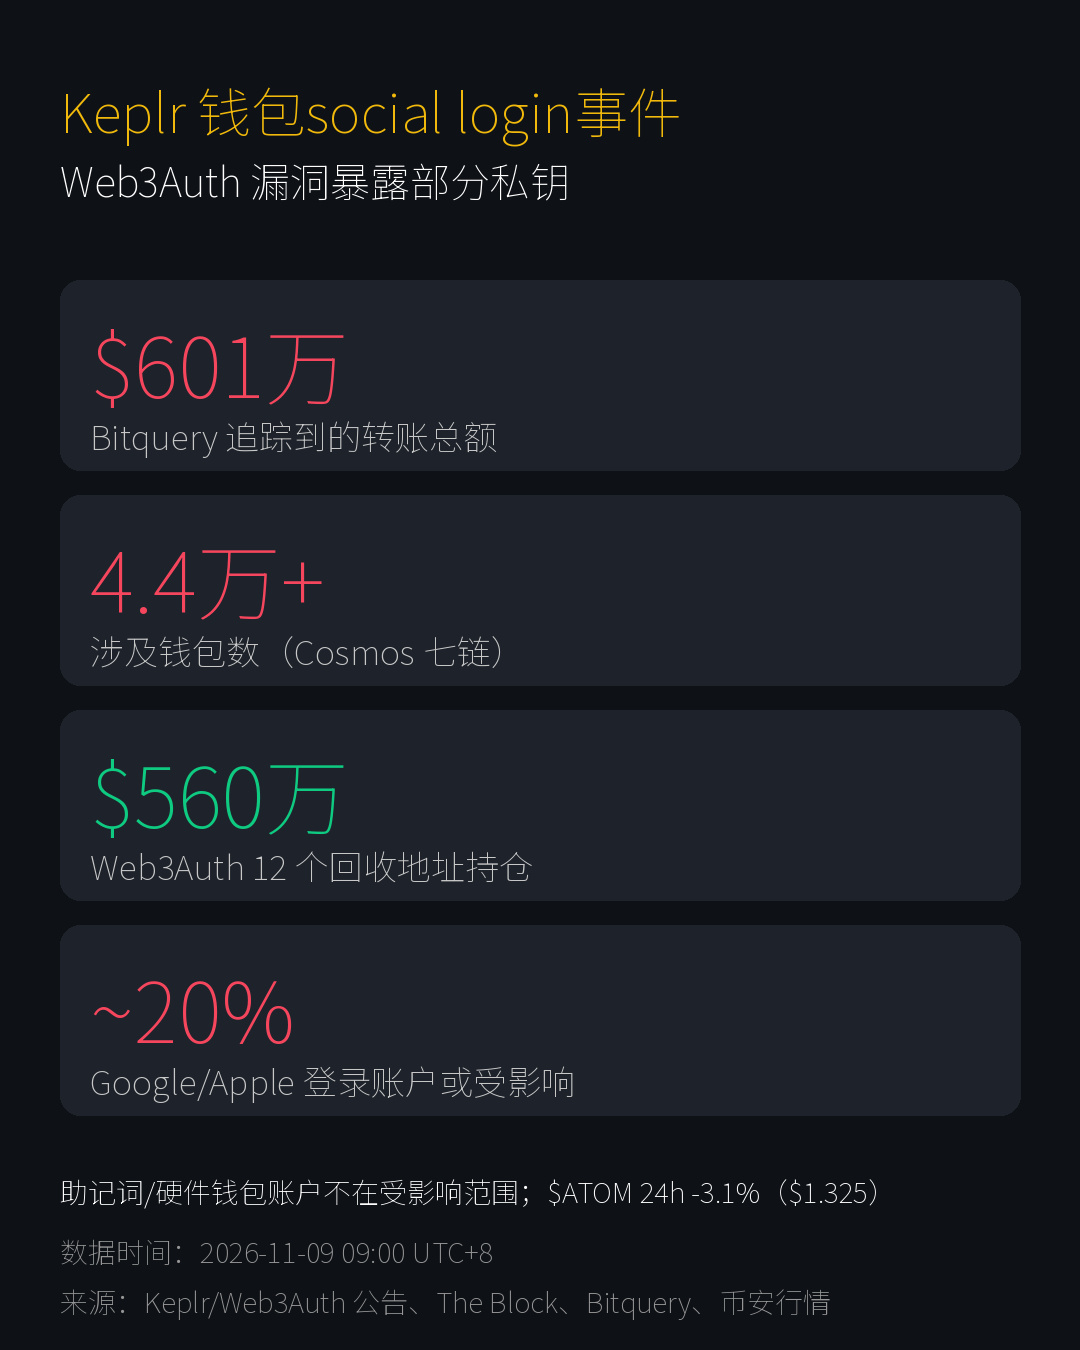
تحويلات بقيمة 6.01 ملايين دولار، و44 ألف محفظة: ماذا حدث لتسجيل الدخول الاجتماعي في Keplr؟
أوقفت محفظة Keplr التابعة لمنظومة $ATOM تسجيل الدخول عبر Google/Apple بسبب ثغرة في خدمة تسجيل الدخول التابعة لجهة خارجية Web3Auth.
البيانات:
• رصدت Bitquery تحويلات بقيمة نحو 6.01 ملايين دولار، شملت أكثر من 44 ألف محفظة (وفقًا لتقارير إعلامية)
• قالت Web3Auth إن عناوين الاسترداد الاثني عشر التابعة لها تحتفظ بنحو 5.6 ملايين دولار، موضحةً أن التحويلات الاستباقية تمت بغرض الحماية (وفقًا لتقرير The Block)
• قدّر الشريك المؤسس لـ Keplr أن نحو 20% من حسابات تسجيل الدخول الاجتماعي قد تكون متأثرة
• تحققت من سعر Binance: السعر الحالي لـ $ATOM هو 1.325 دولار، بانخفاض 3.1% خلال 24 ساعة
بعض الملاحظات:
1. قالت Keplr إن الحسابات التي تستخدم عبارة الاسترداد والمحافظ المادية ليست ضمن النطاق المتأثر
2. لا يعني مبلغ 6.01 ملايين دولار تأكيدًا على سرقة هذا المبلغ؛ فبعض التحويلات كانت عمليات استرداد، ولم يُعلن بعد عن رقم رسمي للخسائر الفعلية
3. لم تكشف Web3Auth عن محافظ أخرى متأثرة، ولا يزال نطاق المخاطر غير واضح
هل تعتقدون أن محافظ تسجيل الدخول الاجتماعي لا تزال آمنة؟ شاركونا آراءكم في التعليقات.
#Keplr #Web3Auth #钱包安全 #Binance #اكتب_لتكسب
يشارك هذا المنشور في فعالية Write to Earn على Binance Square، وقد يحصل الكاتب على عمولة.
للاطلاع فقط، ولا يشكل نصيحة استثمارية. أجرِ بحثك بنفسك.
تحويلات بقيمة 6.01 ملايين دولار، و44 ألف محفظة: ماذا حدث لتسجيل الدخول الاجتماعي في Keplr؟
أوقفت محفظة Keplr التابعة لمنظومة $ATOM تسجيل الدخول عبر Google/Apple بسبب ثغرة في خدمة تسجيل الدخول التابعة لجهة خارجية Web3Auth.
البيانات:
• رصدت Bitquery تحويلات بقيمة نحو 6.01 ملايين دولار، شملت أكثر من 44 ألف محفظة (وفقًا لتقارير إعلامية)
• قالت Web3Auth إن عناوين الاسترداد الاثني عشر التابعة لها تحتفظ بنحو 5.6 ملايين دولار، موضحةً أن التحويلات الاستباقية تمت بغرض الحماية (وفقًا لتقرير The Block)
• قدّر الشريك المؤسس لـ Keplr أن نحو 20% من حسابات تسجيل الدخول الاجتماعي قد تكون متأثرة
• تحققت من سعر Binance: السعر الحالي لـ $ATOM هو 1.325 دولار، بانخفاض 3.1% خلال 24 ساعة
بعض الملاحظات:
1. قالت Keplr إن الحسابات التي تستخدم عبارة الاسترداد والمحافظ المادية ليست ضمن النطاق المتأثر
2. لا يعني مبلغ 6.01 ملايين دولار تأكيدًا على سرقة هذا المبلغ؛ فبعض التحويلات كانت عمليات استرداد، ولم يُعلن بعد عن رقم رسمي للخسائر الفعلية
3. لم تكشف Web3Auth عن محافظ أخرى متأثرة، ولا يزال نطاق المخاطر غير واضح
هل تعتقدون أن محافظ تسجيل الدخول الاجتماعي لا تزال آمنة؟ شاركونا آراءكم في التعليقات.
#Keplr #Web3Auth #钱包安全 #Binance #اكتب_لتكسب
يشارك هذا المنشور في فعالية Write to Earn على Binance Square، وقد يحصل الكاتب على عمولة.
للاطلاع فقط، ولا يشكل نصيحة استثمارية. أجرِ بحثك بنفسك.
أوقفت محفظة Keplr التابعة لمنظومة $ATOM تسجيل الدخول عبر Google/Apple بسبب ثغرة في خدمة تسجيل الدخول التابعة لجهة خارجية Web3Auth.
البيانات:
• رصدت Bitquery تحويلات بقيمة نحو 6.01 ملايين دولار، شملت أكثر من 44 ألف محفظة (وفقًا لتقارير إعلامية)
• قالت Web3Auth إن عناوين الاسترداد الاثني عشر التابعة لها تحتفظ بنحو 5.6 ملايين دولار، موضحةً أن التحويلات الاستباقية تمت بغرض الحماية (وفقًا لتقرير The Block)
• قدّر الشريك المؤسس لـ Keplr أن نحو 20% من حسابات تسجيل الدخول الاجتماعي قد تكون متأثرة
• تحققت من سعر Binance: السعر الحالي لـ $ATOM هو 1.325 دولار، بانخفاض 3.1% خلال 24 ساعة
بعض الملاحظات:
1. قالت Keplr إن الحسابات التي تستخدم عبارة الاسترداد والمحافظ المادية ليست ضمن النطاق المتأثر
2. لا يعني مبلغ 6.01 ملايين دولار تأكيدًا على سرقة هذا المبلغ؛ فبعض التحويلات كانت عمليات استرداد، ولم يُعلن بعد عن رقم رسمي للخسائر الفعلية
3. لم تكشف Web3Auth عن محافظ أخرى متأثرة، ولا يزال نطاق المخاطر غير واضح
هل تعتقدون أن محافظ تسجيل الدخول الاجتماعي لا تزال آمنة؟ شاركونا آراءكم في التعليقات.
#Keplr #Web3Auth #钱包安全 #Binance #اكتب_لتكسب
يشارك هذا المنشور في فعالية Write to Earn على Binance Square، وقد يحصل الكاتب على عمولة.
للاطلاع فقط، ولا يشكل نصيحة استثمارية. أجرِ بحثك بنفسك.
120
·
--
عرض الترجمة
في تحديث جديد عن حادثة Keplr، Web3Auth نشرت عناوين محافظ استرداد موثّقة وقالت إن بعض التحويلات الظاهرة كانت ضمن جهود الإنقاذ. لا تحكم على التحويل من شكله؛ طابق العنوان مع الحساب الرسمي وتجاهل رسائل الاسترداد الخاصة. شفتوا التحديث؟ 🛡️🔎🔐
الأكثر تداولًا على Binance وقت الرصد (13:07 إسطنبول، ترتيب تداول 24 ساعة): $BTC $ETH $BNB. متابعة عامة للسوق، ما لها علاقة سببية بالحادثة.
#Keplr #أمن_رقمي
في تحديث جديد عن حادثة Keplr، Web3Auth نشرت عناوين محافظ استرداد موثّقة وقالت إن بعض التحويلات الظاهرة كانت ضمن جهود الإنقاذ. لا تحكم على التحويل من شكله؛ طابق العنوان مع الحساب الرسمي وتجاهل رسائل الاسترداد الخاصة. شفتوا التحديث؟ 🛡️🔎🔐
الأكثر تداولًا على Binance وقت الرصد (13:07 إسطنبول، ترتيب تداول 24 ساعة): $BTC $ETH $BNB . متابعة عامة للسوق، ما لها علاقة سببية بالحادثة.
#Keplr #أمن_رقمي
الأكثر تداولًا على Binance وقت الرصد (13:07 إسطنبول، ترتيب تداول 24 ساعة): $BTC $ETH $BNB . متابعة عامة للسوق، ما لها علاقة سببية بالحادثة.
#Keplr #أمن_رقمي
105

مقالة
اختراق جماعي لمحافظ Keplr المشفرة بقيمة 6 ملايين دولار، وأكثر من 44,000 محفظة مهددة!شهد قطاع العملات المشفرة حادثة أمنية واسعة النطاق أخرى. في 6–7 نوفمبر 2026، بدأ مستخدمو محفظة Keplr الإبلاغ عن تحويلات غير مصرح بها للأموال. واستهدفت الهجمات الحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google وApple.
وفقًا لشركة التحليلات Bitquery، التي تتبعت حركة الأموال على شبكات البلوك تشين التابعة لمنظومة Cosmos، طالت العمليات المشبوهة أكثر من 44 ألف محفظة، وبلغت قيمة الأصول المنقولة نحو 6.01 ملايين دولار.
اختراق جماعي لمحافظ Keplr المشفرة بقيمة 6 ملايين دولار، وأكثر من 44,000 محفظة مهددة!
شهد قطاع العملات المشفرة حادثة أمنية واسعة النطاق أخرى. في 6–7 نوفمبر 2026، بدأ مستخدمو محفظة Keplr الإبلاغ عن تحويلات غير مصرح بها للأموال. واستهدفت الهجمات الحسابات التي أُنشئت عبر تسجيل الدخول باستخدام Google وApple.
وفقًا لشركة التحليلات Bitquery، التي تتبعت حركة الأموال على شبكات البلوك تشين التابعة لمنظومة Cosmos، طالت العمليات المشبوهة أكثر من 44 ألف محفظة، وبلغت قيمة الأصول المنقولة نحو 6.01 ملايين دولار.
وفقًا لشركة التحليلات Bitquery، التي تتبعت حركة الأموال على شبكات البلوك تشين التابعة لمنظومة Cosmos، طالت العمليات المشبوهة أكثر من 44 ألف محفظة، وبلغت قيمة الأصول المنقولة نحو 6.01 ملايين دولار.
BitChoice I Satya:
The key distinction is exposure versus confirmed loss. Third-party authentication can become a critical security dependency even for noncustodial wallets.
2
11
29k
·
--
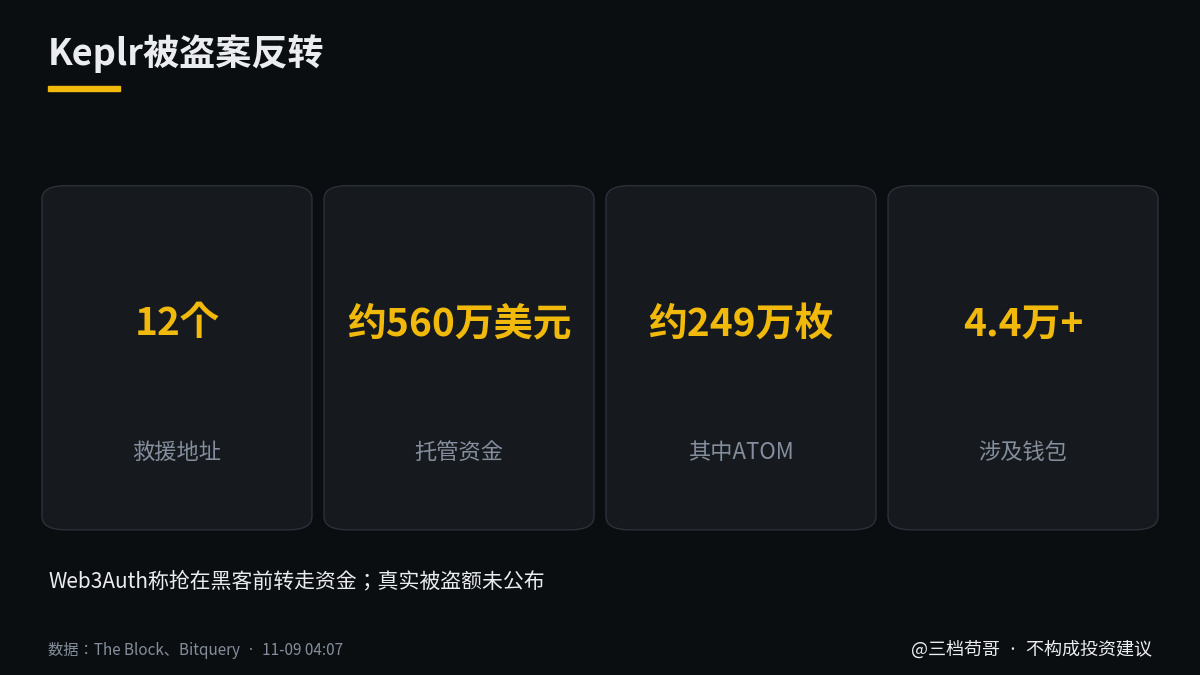
【منعطف جديد في قضية اختراق Keplr】
ظن الجميع أن مخترقين استولوا على 6 ملايين دولار من محافظ Keplr، لكن بيانات البلوك تشين تروي قصة مختلفة: معظم الأموال جرى «إنقاذها».
ابتداءً من 11-06، تسرّبت المفاتيح الخاصة لمحافظ Keplr التي سُجّل الدخول إليها عبر Google أو Apple، بسبب ثغرة لدى مزوّد الخدمة Web3Auth. تتبّع Bitquery تدفّق الأموال من أكثر من 44 ألف محفظة إلى مجموعة العناوين نفسها، فاعتُبرت عناوين للمخترقين.
يوم الأحد، أعلنت Web3Auth عن 12 عنوانًا مخصّصًا للإنقاذ، وقالت إنها حوّلت الأموال قبل أن يتمكن المخترقون من ذلك، بقيمة تقارب 5.6 مليون دولار، معظمها نحو 2.49 مليون ATOM. وكانت جميع «عناوين المخترقين» التي حدّدتها Bitquery ضمن القائمة.
لكن Web3Auth أشارت إلى وجود «مهاجم أصلي» آخر، ولم تُعلن عن المبلغ المسروق فعليًا، كما لم تقدّم Keplr خطة للتعويض.
رأيي: بالنسبة إلى ATOM، يبدو أن الأمر أقرب إلى إنذار كاذب منه إلى اختراق مؤكّد، فالأموال المستعادة ظاهرة على البلوك تشين. وقد يتبيّن خطأ هذا الرأي إذا كان المبلغ المسروق فعليًا كبيرًا، أو تأخر إعادة أموال الإنقاذ.
إذا كنت تستخدم تسجيل الدخول عبر حساب اجتماعي، فانقل أصولك إلى محفظة تعتمد على عبارة الاسترداد أو إلى محفظة أجهزة، وفقًا لتوصية Keplr؛ ولا تصدّق أي رسالة خاصة تقول إنها «ستساعدك على استعادة أموالك».
هل تسجّل الدخول إلى محفظتك باستخدام حساب اجتماعي؟
المصادر: The Block وBitquery
#Keplr #Cosmos
📈 أعلى 3 عقود من حيث الارتفاع (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#ساحة_بينانس
⚠️ ما سبق تجميع للمعلومات ووجهة نظر شخصية، ولا يشكّل نصيحة استثمارية. أجرِ بحثك الخاص (DYOR).
【منعطف جديد في قضية اختراق Keplr】
ظن الجميع أن مخترقين استولوا على 6 ملايين دولار من محافظ Keplr، لكن بيانات البلوك تشين تروي قصة مختلفة: معظم الأموال جرى «إنقاذها».
ابتداءً من 11-06، تسرّبت المفاتيح الخاصة لمحافظ Keplr التي سُجّل الدخول إليها عبر Google أو Apple، بسبب ثغرة لدى مزوّد الخدمة Web3Auth. تتبّع Bitquery تدفّق الأموال من أكثر من 44 ألف محفظة إلى مجموعة العناوين نفسها، فاعتُبرت عناوين للمخترقين.
يوم الأحد، أعلنت Web3Auth عن 12 عنوانًا مخصّصًا للإنقاذ، وقالت إنها حوّلت الأموال قبل أن يتمكن المخترقون من ذلك، بقيمة تقارب 5.6 مليون دولار، معظمها نحو 2.49 مليون ATOM. وكانت جميع «عناوين المخترقين» التي حدّدتها Bitquery ضمن القائمة.
لكن Web3Auth أشارت إلى وجود «مهاجم أصلي» آخر، ولم تُعلن عن المبلغ المسروق فعليًا، كما لم تقدّم Keplr خطة للتعويض.
رأيي: بالنسبة إلى ATOM، يبدو أن الأمر أقرب إلى إنذار كاذب منه إلى اختراق مؤكّد، فالأموال المستعادة ظاهرة على البلوك تشين. وقد يتبيّن خطأ هذا الرأي إذا كان المبلغ المسروق فعليًا كبيرًا، أو تأخر إعادة أموال الإنقاذ.
إذا كنت تستخدم تسجيل الدخول عبر حساب اجتماعي، فانقل أصولك إلى محفظة تعتمد على عبارة الاسترداد أو إلى محفظة أجهزة، وفقًا لتوصية Keplr؛ ولا تصدّق أي رسالة خاصة تقول إنها «ستساعدك على استعادة أموالك».
هل تسجّل الدخول إلى محفظتك باستخدام حساب اجتماعي؟
المصادر: The Block وBitquery
#Keplr #Cosmos
📈 أعلى 3 عقود من حيث الارتفاع (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#ساحة_بينانس
⚠️ ما سبق تجميع للمعلومات ووجهة نظر شخصية، ولا يشكّل نصيحة استثمارية. أجرِ بحثك الخاص (DYOR).
ظن الجميع أن مخترقين استولوا على 6 ملايين دولار من محافظ Keplr، لكن بيانات البلوك تشين تروي قصة مختلفة: معظم الأموال جرى «إنقاذها».
ابتداءً من 11-06، تسرّبت المفاتيح الخاصة لمحافظ Keplr التي سُجّل الدخول إليها عبر Google أو Apple، بسبب ثغرة لدى مزوّد الخدمة Web3Auth. تتبّع Bitquery تدفّق الأموال من أكثر من 44 ألف محفظة إلى مجموعة العناوين نفسها، فاعتُبرت عناوين للمخترقين.
يوم الأحد، أعلنت Web3Auth عن 12 عنوانًا مخصّصًا للإنقاذ، وقالت إنها حوّلت الأموال قبل أن يتمكن المخترقون من ذلك، بقيمة تقارب 5.6 مليون دولار، معظمها نحو 2.49 مليون ATOM. وكانت جميع «عناوين المخترقين» التي حدّدتها Bitquery ضمن القائمة.
لكن Web3Auth أشارت إلى وجود «مهاجم أصلي» آخر، ولم تُعلن عن المبلغ المسروق فعليًا، كما لم تقدّم Keplr خطة للتعويض.
رأيي: بالنسبة إلى ATOM، يبدو أن الأمر أقرب إلى إنذار كاذب منه إلى اختراق مؤكّد، فالأموال المستعادة ظاهرة على البلوك تشين. وقد يتبيّن خطأ هذا الرأي إذا كان المبلغ المسروق فعليًا كبيرًا، أو تأخر إعادة أموال الإنقاذ.
إذا كنت تستخدم تسجيل الدخول عبر حساب اجتماعي، فانقل أصولك إلى محفظة تعتمد على عبارة الاسترداد أو إلى محفظة أجهزة، وفقًا لتوصية Keplr؛ ولا تصدّق أي رسالة خاصة تقول إنها «ستساعدك على استعادة أموالك».
هل تسجّل الدخول إلى محفظتك باستخدام حساب اجتماعي؟
المصادر: The Block وBitquery
#Keplr #Cosmos
📈 أعلى 3 عقود من حيث الارتفاع (04:01): $JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#ساحة_بينانس
⚠️ ما سبق تجميع للمعلومات ووجهة نظر شخصية، ولا يشكّل نصيحة استثمارية. أجرِ بحثك الخاص (DYOR).
2

🚨 استخدمت Google أو Apple لإنشاء محفظة للعملات المشفرة — والآن قد يكون مفتاحك الخاص مكشوفًا
هذا هو التحذير الذي يواجهه مستخدمو Keplr بعد اختراق أمني شمل Web3Auth
وقد أبلغت بعض المحافظ التي تستخدم تسجيل الدخول عبر الشبكات الاجتماعية عن معاملات غير مصرح بها بالفعل
إليك سبب أهمية ذلك 👇
$GOOGL
{future}(GOOGLUSDT)
يجعل تسجيل الدخول عبر الشبكات الاجتماعية استخدام العملات المشفرة أسهل، إذ يلغي الحاجة إلى إدارة عبارة استرداد بنفسك
لكن محفظتك لا تزال تعتمد على مفاتيح تشفير — والبنية التحتية التي تحميها تصبح بالغة الأهمية
أكدت Keplr ما يلي:
🔴 قد تكون بعض الحسابات التي تسجل الدخول عبر Google/Apple مخترقة
🟢 لم تتأثر المحافظ التي تستخدم عبارات الاسترداد ومحافظ الأجهزة، وفقًا لتقييمها الحالي
⏸️ تم إيقاف تسجيل الدخول عبر الشبكات الاجتماعية مؤقتًا
⚠️ إذا استخدمت تسجيل الدخول عبر الشبكات الاجتماعية، فتوقف عن إيداع الأموال وانقل
$AAPL
{future}(AAPLUSDT)
الأصول السائلة المتبقية إلى محفظة جديدة وآمنة
وثمة جانب آخر للقصة
بدأت Keplr وWeb3Auth جهودًا لحماية المحافظ المعرضة للخطر، لذا قد تعكس بعض الأرصدة المنخفضة عمليات استرداد، لا سرقة
ولا يزال تأمين الأصول المرهونة أصعب
📌 تابع التحديثات الرسمية فقط. تجاهل الرسائل الخاصة التي تعرض المساعدة في الاسترداد
سهولة الوصول مهمة
لكن لا قيمة للراحة إذا لم تكن المفاتيح التي تعتمد عليها آمنة
$ATOM
{future}(ATOMUSDT)
#keplr #Cosmos #CryptoSecurity
🚨 استخدمت Google أو Apple لإنشاء محفظة للعملات المشفرة — والآن قد يكون مفتاحك الخاص مكشوفًا
هذا هو التحذير الذي يواجهه مستخدمو Keplr بعد اختراق أمني شمل Web3Auth
وقد أبلغت بعض المحافظ التي تستخدم تسجيل الدخول عبر الشبكات الاجتماعية عن معاملات غير مصرح بها بالفعل
إليك سبب أهمية ذلك 👇
$GOOGL
يجعل تسجيل الدخول عبر الشبكات الاجتماعية استخدام العملات المشفرة أسهل، إذ يلغي الحاجة إلى إدارة عبارة استرداد بنفسك
لكن محفظتك لا تزال تعتمد على مفاتيح تشفير — والبنية التحتية التي تحميها تصبح بالغة الأهمية
أكدت Keplr ما يلي:
🔴 قد تكون بعض الحسابات التي تسجل الدخول عبر Google/Apple مخترقة
🟢 لم تتأثر المحافظ التي تستخدم عبارات الاسترداد ومحافظ الأجهزة، وفقًا لتقييمها الحالي
⏸️ تم إيقاف تسجيل الدخول عبر الشبكات الاجتماعية مؤقتًا
⚠️ إذا استخدمت تسجيل الدخول عبر الشبكات الاجتماعية، فتوقف عن إيداع الأموال وانقل
$AAPL
الأصول السائلة المتبقية إلى محفظة جديدة وآمنة
وثمة جانب آخر للقصة
بدأت Keplr وWeb3Auth جهودًا لحماية المحافظ المعرضة للخطر، لذا قد تعكس بعض الأرصدة المنخفضة عمليات استرداد، لا سرقة
ولا يزال تأمين الأصول المرهونة أصعب
📌 تابع التحديثات الرسمية فقط. تجاهل الرسائل الخاصة التي تعرض المساعدة في الاسترداد
سهولة الوصول مهمة
لكن لا قيمة للراحة إذا لم تكن المفاتيح التي تعتمد عليها آمنة
$ATOM
#keplr #Cosmos #CryptoSecurity
هذا هو التحذير الذي يواجهه مستخدمو Keplr بعد اختراق أمني شمل Web3Auth
وقد أبلغت بعض المحافظ التي تستخدم تسجيل الدخول عبر الشبكات الاجتماعية عن معاملات غير مصرح بها بالفعل
إليك سبب أهمية ذلك 👇
$GOOGL
يجعل تسجيل الدخول عبر الشبكات الاجتماعية استخدام العملات المشفرة أسهل، إذ يلغي الحاجة إلى إدارة عبارة استرداد بنفسك
لكن محفظتك لا تزال تعتمد على مفاتيح تشفير — والبنية التحتية التي تحميها تصبح بالغة الأهمية
أكدت Keplr ما يلي:
🔴 قد تكون بعض الحسابات التي تسجل الدخول عبر Google/Apple مخترقة
🟢 لم تتأثر المحافظ التي تستخدم عبارات الاسترداد ومحافظ الأجهزة، وفقًا لتقييمها الحالي
⏸️ تم إيقاف تسجيل الدخول عبر الشبكات الاجتماعية مؤقتًا
⚠️ إذا استخدمت تسجيل الدخول عبر الشبكات الاجتماعية، فتوقف عن إيداع الأموال وانقل
$AAPL
الأصول السائلة المتبقية إلى محفظة جديدة وآمنة
وثمة جانب آخر للقصة
بدأت Keplr وWeb3Auth جهودًا لحماية المحافظ المعرضة للخطر، لذا قد تعكس بعض الأرصدة المنخفضة عمليات استرداد، لا سرقة
ولا يزال تأمين الأصول المرهونة أصعب
📌 تابع التحديثات الرسمية فقط. تجاهل الرسائل الخاصة التي تعرض المساعدة في الاسترداد
سهولة الوصول مهمة
لكن لا قيمة للراحة إذا لم تكن المفاتيح التي تعتمد عليها آمنة
$ATOM
#keplr #Cosmos #CryptoSecurity
88
·
--
صاعد
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 تحذّر محفظة كبلر مستخدمي تسجيل الدخول الاجتماعي — انقلوا أصولكم!
حذّرت محفظة كبلر بعض المستخدمين الذين أنشؤوا محافظهم باستخدام تسجيل الدخول عبر Google أو Apple، بعد أن كشفت ثغرة في Web3Auth عن مفاتيح خاصة.
⚠️ ما الذي يحدث؟
- قد تكون بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي متأثرة.
- يُنصح المستخدمون بنقل أصولهم إلى محافظ آمنة.
- يُقال إن المستخدمين الذين يعتمدون على عبارة الاسترداد ومحافظ الأجهزة لم يتأثروا.
📊 لماذا يهم هذا؟
تسلّط هذه الحادثة الضوء على مخاطر البنية التحتية للمحافظ التابعة لجهات خارجية، وعلى أهمية الحفظ الذاتي الآمن.
💡 رأيي:
يجب ألا تأتي سهولة الاستخدام أبدًا على حساب الأمان. احرص دائمًا على فهم كيفية حماية محفظتك لمفاتيحك الخاصة.
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
{future}(UAIUSDT)
{future}(APRUSDT)
{future}(GOOGLUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 تحذّر محفظة كبلر مستخدمي تسجيل الدخول الاجتماعي — انقلوا أصولكم!
حذّرت محفظة كبلر بعض المستخدمين الذين أنشؤوا محافظهم باستخدام تسجيل الدخول عبر Google أو Apple، بعد أن كشفت ثغرة في Web3Auth عن مفاتيح خاصة.
⚠️ ما الذي يحدث؟
- قد تكون بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي متأثرة.
- يُنصح المستخدمون بنقل أصولهم إلى محافظ آمنة.
- يُقال إن المستخدمين الذين يعتمدون على عبارة الاسترداد ومحافظ الأجهزة لم يتأثروا.
📊 لماذا يهم هذا؟
تسلّط هذه الحادثة الضوء على مخاطر البنية التحتية للمحافظ التابعة لجهات خارجية، وعلى أهمية الحفظ الذاتي الآمن.
💡 رأيي:
يجب ألا تأتي سهولة الاستخدام أبدًا على حساب الأمان. احرص دائمًا على فهم كيفية حماية محفظتك لمفاتيحك الخاصة.
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
🚨 تحذّر محفظة كبلر مستخدمي تسجيل الدخول الاجتماعي — انقلوا أصولكم!
حذّرت محفظة كبلر بعض المستخدمين الذين أنشؤوا محافظهم باستخدام تسجيل الدخول عبر Google أو Apple، بعد أن كشفت ثغرة في Web3Auth عن مفاتيح خاصة.
⚠️ ما الذي يحدث؟
- قد تكون بعض المحافظ المرتبطة بتسجيل الدخول الاجتماعي متأثرة.
- يُنصح المستخدمون بنقل أصولهم إلى محافظ آمنة.
- يُقال إن المستخدمين الذين يعتمدون على عبارة الاسترداد ومحافظ الأجهزة لم يتأثروا.
📊 لماذا يهم هذا؟
تسلّط هذه الحادثة الضوء على مخاطر البنية التحتية للمحافظ التابعة لجهات خارجية، وعلى أهمية الحفظ الذاتي الآمن.
💡 رأيي:
يجب ألا تأتي سهولة الاستخدام أبدًا على حساب الأمان. احرص دائمًا على فهم كيفية حماية محفظتك لمفاتيحك الخاصة.
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
262
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#HotCPIDecemberHikePriced
325,844 مشاهدات
3,256 يقومون بالنقاش
2
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
9,595 مشاهدات
62 يقومون بالنقاش
3
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
20,584 مشاهدات
141 يقومون بالنقاش
4
#AnthropicRejectsIPODelayValuationinQuestion
362,552 مشاهدات
3,210 يقومون بالنقاش
5
#BitcoinETFsLose$1.6BInNovember
8,426 مشاهدات
45 يقومون بالنقاش
6
#AnthropicDisclosesOver$10BNewComputeDeals
1,677 مشاهدات
30 يقومون بالنقاش
7
#CoreWeaveJumps10%On168%RevenueGrowth
21,737 مشاهدات
465 يقومون بالنقاش
8
#CanNvidiaEarningsEaseMarketConcerns?
108,303 مشاهدات
1,394 يقومون بالنقاش
9
#BarclaysRaisesBlackRockBitcoinETFStake48%
18,846 مشاهدات
338 يقومون بالنقاش
10
#BitmineReports$6.3BFiscal2026Loss
7,526 مشاهدات
24 يقومون بالنقاش