
#eip7702
eip7702
25,963 مشاهدات
57 يقومون بالنقاش
رائج
جديد

·
--
هل يمكن إيقاف EIP-7702 في إيثيريوم «إلى الأبد»؟ مسودة جديدة تقول: نعم
تحدثنا البارحة عن ماهية EIP-7702، واليوم هناك مستجد: في وقت مبكر من صباح 31 أكتوبر بتوقيت بكين، نشر أحدهم مسودة EIP-8476 على منتدى مطوري إيثيريوم (Ethereum Magicians)، وعنوانها، بترجمة حرفية: «انسحاب العناوين العادية من التفويض نهائيًا».
لنوضح أولًا: هذه مسودة أولية، وما زال الطريق طويلًا قبل إدراجها ضمن ترقية الشبكة الرئيسية.
ما الذي تهدف إليه؟ يمكن تلخيصه في نقاط:
1. تمكين العنوان العادي (EOA) من إرسال معاملة خاصة من النوع type-4، لإضافة «علامة غير قابلة للتنفيذ» إلى نفسه، بحيث لا يمكن بعد ذلك استبدال أي تفويض عبر 7702 أو إزالته.
2. يبقى العنوان كما هو، وتظل التحويلات العادية وإرسال المعاملات ممكنة، لكن لن يكون بالإمكان تفعيل التفويض عبر 7702 طوال عمر هذا العنوان.
3. تشير المسودة صراحةً إلى ثلاثة أنواع من الحسابات بوصفها الدافع وراء ذلك: محافظ المؤسسات، والمحافظ الساخنة للبورصات، والخزائن، وتقول إنها لا تحتاج إلى تنفيذ التفويضات.
4. وتوضح المسودة أيضًا أن هذا لا يمنع سرقة المفتاح الخاص؛ فمن يحصل عليه سيظل قادرًا على توقيع معاملات عادية وتحويل الأموال.
ثمة مشكلتان عمليتان أُثيرتا في النقاش:
· أشار أحد المراجعين إلى أن العنوان الذي أُضيفت إليه العلامة قد لا يتمكن من استلام بعض رموز NFT، لأن التحويل الآمن يستدعي شيفرة الجهة المستلمة. وردّ الكاتب في وقت متأخر من ليلة 31 أكتوبر بتوقيت بكين، قائلًا إنه ينوي تعديل المسودة بحيث تتعامل آلة EVM مع هذه العلامة كما لو كانت «شيفرة فارغة».
· وأشار آخرون إلى أن هذه الحماية تسري على مستوى كل سلسلة على حدة: فإذا عطّلتها على الشبكة الرئيسية ولم تعطّلها على سلاسل أخرى، فسيظل التفويض الموقّع بالمفتاح نفسه قابلًا للاستخدام على تلك السلاسل.
حلّل أحد المشاركين في المنتدى أيضًا حادثة المحفظة الساخنة الأخيرة لدى Binance استنادًا إلى بيانات السلسلة العامة. وكان رد الكاتب أن تعطيل التفويض مسبقًا لا يمنع السرقة، بل يزيل فقط الطريق المختصر المتمثل في «توقيع مجموعة من التفويضات مرة واحدة، ثم عدم الحاجة إلى التوقيع مجددًا». ولم يصدر بعد التقرير الرسمي الكامل من Binance عن السبب الجذري؛ وهذا مجرد تحليل للبيانات على السلسلة نُشر في المنتدى.
بعض الكلام الصريح:
· بعد مرور أكثر من عام على إطلاق ميزة ما، يقترح أحدهم «زرًا لإيقافها نهائيًا»، وهذا يوضح أن ليس كل عنوان بحاجة إلى كل هذه الذكاء.
· المسودة لا تعني الموافقة عليها، ولا تعني أنها ستصل إلى الشبكة الرئيسية. فلا تظن، لمجرد رؤية العنوان، أن بإمكانك تعطيلها في محفظتك الآن.
· أما القاعدة الأساسية، فهي كما كانت دائمًا: لا توقّع عشوائيًا، وتحقق مما توقّعه قبل التوقيع.
هل تحتاج محفظتك إلى ميزة «ذكية» مثل 7702؟ أم تفضّلها أبسط وأكثر أمانًا؟
$ETH #EIP7702 #ترقية_إيثيريوم
هل يمكن إيقاف EIP-7702 في إيثيريوم «إلى الأبد»؟ مسودة جديدة تقول: نعم
تحدثنا البارحة عن ماهية EIP-7702، واليوم هناك مستجد: في وقت مبكر من صباح 31 أكتوبر بتوقيت بكين، نشر أحدهم مسودة EIP-8476 على منتدى مطوري إيثيريوم (Ethereum Magicians)، وعنوانها، بترجمة حرفية: «انسحاب العناوين العادية من التفويض نهائيًا».
لنوضح أولًا: هذه مسودة أولية، وما زال الطريق طويلًا قبل إدراجها ضمن ترقية الشبكة الرئيسية.
ما الذي تهدف إليه؟ يمكن تلخيصه في نقاط:
1. تمكين العنوان العادي (EOA) من إرسال معاملة خاصة من النوع type-4، لإضافة «علامة غير قابلة للتنفيذ» إلى نفسه، بحيث لا يمكن بعد ذلك استبدال أي تفويض عبر 7702 أو إزالته.
2. يبقى العنوان كما هو، وتظل التحويلات العادية وإرسال المعاملات ممكنة، لكن لن يكون بالإمكان تفعيل التفويض عبر 7702 طوال عمر هذا العنوان.
3. تشير المسودة صراحةً إلى ثلاثة أنواع من الحسابات بوصفها الدافع وراء ذلك: محافظ المؤسسات، والمحافظ الساخنة للبورصات، والخزائن، وتقول إنها لا تحتاج إلى تنفيذ التفويضات.
4. وتوضح المسودة أيضًا أن هذا لا يمنع سرقة المفتاح الخاص؛ فمن يحصل عليه سيظل قادرًا على توقيع معاملات عادية وتحويل الأموال.
ثمة مشكلتان عمليتان أُثيرتا في النقاش:
· أشار أحد المراجعين إلى أن العنوان الذي أُضيفت إليه العلامة قد لا يتمكن من استلام بعض رموز NFT، لأن التحويل الآمن يستدعي شيفرة الجهة المستلمة. وردّ الكاتب في وقت متأخر من ليلة 31 أكتوبر بتوقيت بكين، قائلًا إنه ينوي تعديل المسودة بحيث تتعامل آلة EVM مع هذه العلامة كما لو كانت «شيفرة فارغة».
· وأشار آخرون إلى أن هذه الحماية تسري على مستوى كل سلسلة على حدة: فإذا عطّلتها على الشبكة الرئيسية ولم تعطّلها على سلاسل أخرى، فسيظل التفويض الموقّع بالمفتاح نفسه قابلًا للاستخدام على تلك السلاسل.
حلّل أحد المشاركين في المنتدى أيضًا حادثة المحفظة الساخنة الأخيرة لدى Binance استنادًا إلى بيانات السلسلة العامة. وكان رد الكاتب أن تعطيل التفويض مسبقًا لا يمنع السرقة، بل يزيل فقط الطريق المختصر المتمثل في «توقيع مجموعة من التفويضات مرة واحدة، ثم عدم الحاجة إلى التوقيع مجددًا». ولم يصدر بعد التقرير الرسمي الكامل من Binance عن السبب الجذري؛ وهذا مجرد تحليل للبيانات على السلسلة نُشر في المنتدى.
بعض الكلام الصريح:
· بعد مرور أكثر من عام على إطلاق ميزة ما، يقترح أحدهم «زرًا لإيقافها نهائيًا»، وهذا يوضح أن ليس كل عنوان بحاجة إلى كل هذه الذكاء.
· المسودة لا تعني الموافقة عليها، ولا تعني أنها ستصل إلى الشبكة الرئيسية. فلا تظن، لمجرد رؤية العنوان، أن بإمكانك تعطيلها في محفظتك الآن.
· أما القاعدة الأساسية، فهي كما كانت دائمًا: لا توقّع عشوائيًا، وتحقق مما توقّعه قبل التوقيع.
هل تحتاج محفظتك إلى ميزة «ذكية» مثل 7702؟ أم تفضّلها أبسط وأكثر أمانًا؟
$ETH #EIP7702 #ترقية_إيثيريوم
تحدثنا البارحة عن ماهية EIP-7702، واليوم هناك مستجد: في وقت مبكر من صباح 31 أكتوبر بتوقيت بكين، نشر أحدهم مسودة EIP-8476 على منتدى مطوري إيثيريوم (Ethereum Magicians)، وعنوانها، بترجمة حرفية: «انسحاب العناوين العادية من التفويض نهائيًا».
لنوضح أولًا: هذه مسودة أولية، وما زال الطريق طويلًا قبل إدراجها ضمن ترقية الشبكة الرئيسية.
ما الذي تهدف إليه؟ يمكن تلخيصه في نقاط:
1. تمكين العنوان العادي (EOA) من إرسال معاملة خاصة من النوع type-4، لإضافة «علامة غير قابلة للتنفيذ» إلى نفسه، بحيث لا يمكن بعد ذلك استبدال أي تفويض عبر 7702 أو إزالته.
2. يبقى العنوان كما هو، وتظل التحويلات العادية وإرسال المعاملات ممكنة، لكن لن يكون بالإمكان تفعيل التفويض عبر 7702 طوال عمر هذا العنوان.
3. تشير المسودة صراحةً إلى ثلاثة أنواع من الحسابات بوصفها الدافع وراء ذلك: محافظ المؤسسات، والمحافظ الساخنة للبورصات، والخزائن، وتقول إنها لا تحتاج إلى تنفيذ التفويضات.
4. وتوضح المسودة أيضًا أن هذا لا يمنع سرقة المفتاح الخاص؛ فمن يحصل عليه سيظل قادرًا على توقيع معاملات عادية وتحويل الأموال.
ثمة مشكلتان عمليتان أُثيرتا في النقاش:
· أشار أحد المراجعين إلى أن العنوان الذي أُضيفت إليه العلامة قد لا يتمكن من استلام بعض رموز NFT، لأن التحويل الآمن يستدعي شيفرة الجهة المستلمة. وردّ الكاتب في وقت متأخر من ليلة 31 أكتوبر بتوقيت بكين، قائلًا إنه ينوي تعديل المسودة بحيث تتعامل آلة EVM مع هذه العلامة كما لو كانت «شيفرة فارغة».
· وأشار آخرون إلى أن هذه الحماية تسري على مستوى كل سلسلة على حدة: فإذا عطّلتها على الشبكة الرئيسية ولم تعطّلها على سلاسل أخرى، فسيظل التفويض الموقّع بالمفتاح نفسه قابلًا للاستخدام على تلك السلاسل.
حلّل أحد المشاركين في المنتدى أيضًا حادثة المحفظة الساخنة الأخيرة لدى Binance استنادًا إلى بيانات السلسلة العامة. وكان رد الكاتب أن تعطيل التفويض مسبقًا لا يمنع السرقة، بل يزيل فقط الطريق المختصر المتمثل في «توقيع مجموعة من التفويضات مرة واحدة، ثم عدم الحاجة إلى التوقيع مجددًا». ولم يصدر بعد التقرير الرسمي الكامل من Binance عن السبب الجذري؛ وهذا مجرد تحليل للبيانات على السلسلة نُشر في المنتدى.
بعض الكلام الصريح:
· بعد مرور أكثر من عام على إطلاق ميزة ما، يقترح أحدهم «زرًا لإيقافها نهائيًا»، وهذا يوضح أن ليس كل عنوان بحاجة إلى كل هذه الذكاء.
· المسودة لا تعني الموافقة عليها، ولا تعني أنها ستصل إلى الشبكة الرئيسية. فلا تظن، لمجرد رؤية العنوان، أن بإمكانك تعطيلها في محفظتك الآن.
· أما القاعدة الأساسية، فهي كما كانت دائمًا: لا توقّع عشوائيًا، وتحقق مما توقّعه قبل التوقيع.
هل تحتاج محفظتك إلى ميزة «ذكية» مثل 7702؟ أم تفضّلها أبسط وأكثر أمانًا؟
$ETH #EIP7702 #ترقية_إيثيريوم
99

·
--
【أداة التدمير الذاتي لدى المخترقين: الرئيس التنفيذي المشارك لبينانس، Richard Teng، يكشف مزيدًا من تفاصيل التحقيق】
أفاد TokenPost في 31 أكتوبر أن Teng قال إن المهاجمين استخدموا، في الهجوم الذي بلغت قيمته نحو 6.3 مليارات دولار، برنامجًا يمحو أدواتهم وآثارهم، ما صعّب التحقيق؛ كما أن عدد المشاركين تجاوز شخصًا واحدًا. ركّز التحقيق في البداية على الحاسوب المحمول المخترق، ثم اكتشف نقاط اختراق أخرى. كذلك استغل المهاجمون EIP-7702 للحصول على صلاحية تنفيذ على السلسلة للمحفظة الساخنة، متجاوزين إجراءات الموافقة المعتادة.
آخر مستجدات بينانس:
• تعليق السحب، مع استمرار الإيداع كالمعتاد؛ والهدف استئناف السحب تدريجيًا خلال نحو 40 ساعة
• إطلاق تدقيق أمني يشمل الأجهزة الطرفية، والبنية التحتية السحابية، وإدارة المفاتيح، وإجراءات التوقيع
• التعاون مع جهات إنفاذ القانون، وشركات تحليل السلاسل، ومصدري الرموز، ومنصات تداول أخرى لتعقّب الهجوم
3 تنبيهات من منظور هندسي:
1. أدوات محو الآثار تصعّب التحليل الجنائي للسجلات؛ لذا ينبغي تخزين السجلات في موقع منفصل وبنمط الإضافة فقط
2. يجب مراجعة الصلاحيات القائمة على التفويض دوريًا، بما فيها تفويض EIP-7702، وعدم توقيع تفويضات مجهولة المصدر
3. خلال استئناف السحب، اعتمدوا الإعلانات الرسمية فقط، واحذروا الروابط الزائفة التي تدّعي «استئناف السحب» أو «استلام التعويضات»
برأيكم، ما الجانب الذي ينبغي لمنصة التداول أن تعززه أولًا: أمن الأجهزة الطرفية، أم الموافقات على الصلاحيات، أم إجراءات التوقيع؟
$BNB $BTC #币安 #安全事件 #EIP7702
أجروا أبحاثكم الخاصة (DYOR)، وليس نصيحة استثمارية
【أداة التدمير الذاتي لدى المخترقين: الرئيس التنفيذي المشارك لبينانس، Richard Teng، يكشف مزيدًا من تفاصيل التحقيق】
أفاد TokenPost في 31 أكتوبر أن Teng قال إن المهاجمين استخدموا، في الهجوم الذي بلغت قيمته نحو 6.3 مليارات دولار، برنامجًا يمحو أدواتهم وآثارهم، ما صعّب التحقيق؛ كما أن عدد المشاركين تجاوز شخصًا واحدًا. ركّز التحقيق في البداية على الحاسوب المحمول المخترق، ثم اكتشف نقاط اختراق أخرى. كذلك استغل المهاجمون EIP-7702 للحصول على صلاحية تنفيذ على السلسلة للمحفظة الساخنة، متجاوزين إجراءات الموافقة المعتادة.
آخر مستجدات بينانس:
• تعليق السحب، مع استمرار الإيداع كالمعتاد؛ والهدف استئناف السحب تدريجيًا خلال نحو 40 ساعة
• إطلاق تدقيق أمني يشمل الأجهزة الطرفية، والبنية التحتية السحابية، وإدارة المفاتيح، وإجراءات التوقيع
• التعاون مع جهات إنفاذ القانون، وشركات تحليل السلاسل، ومصدري الرموز، ومنصات تداول أخرى لتعقّب الهجوم
3 تنبيهات من منظور هندسي:
1. أدوات محو الآثار تصعّب التحليل الجنائي للسجلات؛ لذا ينبغي تخزين السجلات في موقع منفصل وبنمط الإضافة فقط
2. يجب مراجعة الصلاحيات القائمة على التفويض دوريًا، بما فيها تفويض EIP-7702، وعدم توقيع تفويضات مجهولة المصدر
3. خلال استئناف السحب، اعتمدوا الإعلانات الرسمية فقط، واحذروا الروابط الزائفة التي تدّعي «استئناف السحب» أو «استلام التعويضات»
برأيكم، ما الجانب الذي ينبغي لمنصة التداول أن تعززه أولًا: أمن الأجهزة الطرفية، أم الموافقات على الصلاحيات، أم إجراءات التوقيع؟
$BNB $BTC #币安 #安全事件 #EIP7702
أجروا أبحاثكم الخاصة (DYOR)، وليس نصيحة استثمارية
أفاد TokenPost في 31 أكتوبر أن Teng قال إن المهاجمين استخدموا، في الهجوم الذي بلغت قيمته نحو 6.3 مليارات دولار، برنامجًا يمحو أدواتهم وآثارهم، ما صعّب التحقيق؛ كما أن عدد المشاركين تجاوز شخصًا واحدًا. ركّز التحقيق في البداية على الحاسوب المحمول المخترق، ثم اكتشف نقاط اختراق أخرى. كذلك استغل المهاجمون EIP-7702 للحصول على صلاحية تنفيذ على السلسلة للمحفظة الساخنة، متجاوزين إجراءات الموافقة المعتادة.
آخر مستجدات بينانس:
• تعليق السحب، مع استمرار الإيداع كالمعتاد؛ والهدف استئناف السحب تدريجيًا خلال نحو 40 ساعة
• إطلاق تدقيق أمني يشمل الأجهزة الطرفية، والبنية التحتية السحابية، وإدارة المفاتيح، وإجراءات التوقيع
• التعاون مع جهات إنفاذ القانون، وشركات تحليل السلاسل، ومصدري الرموز، ومنصات تداول أخرى لتعقّب الهجوم
3 تنبيهات من منظور هندسي:
1. أدوات محو الآثار تصعّب التحليل الجنائي للسجلات؛ لذا ينبغي تخزين السجلات في موقع منفصل وبنمط الإضافة فقط
2. يجب مراجعة الصلاحيات القائمة على التفويض دوريًا، بما فيها تفويض EIP-7702، وعدم توقيع تفويضات مجهولة المصدر
3. خلال استئناف السحب، اعتمدوا الإعلانات الرسمية فقط، واحذروا الروابط الزائفة التي تدّعي «استئناف السحب» أو «استلام التعويضات»
برأيكم، ما الجانب الذي ينبغي لمنصة التداول أن تعززه أولًا: أمن الأجهزة الطرفية، أم الموافقات على الصلاحيات، أم إجراءات التوقيع؟
$BNB $BTC #币安 #安全事件 #EIP7702
أجروا أبحاثكم الخاصة (DYOR)، وليس نصيحة استثمارية
248
·
--
ما هو EIP-7702؟ توقيع واحد يتيح لمحفظتك تشغيل برامج الآخرين؟
خلال الأيام الماضية، وبعد اختراق باينانس، بدأ كثيرون يسألون عن EIP-7702. باختصار: يتيح هذا المعيار لعنوان المحفظة العادي (EOA) أن يرتبط بشيفرة عقد ذكي لتنفيذها.
وفقًا للنص الأصلي للمواصفات الرسمية لإيثيريوم:
1. يُضاف نوع جديد من المعاملات، يتضمن «قائمة تفويض».
2. يوقّع مالك العنوان على كل تفويض، ويشمل التوقيع معرّف السلسلة، وعنوان العقد المراد التفويض إليه، ورقم nonce.
3. بعد تفعيل التفويض، يُكتب داخل عنوانك «مؤشر تفويض». بعد ذلك، أيًّا كان من يستدعي عنوانك، فسيُشغّل شيفرة ذلك العقد، وبصفتك أنت.
4. يظل هذا التفويض قائمًا ولا ينتهي بعد استخدامه. ولإلغائه، عليك التوقيع مرة أخرى وتوجيهه إلى العنوان الصفري.
كان الهدف من التصميم حسنًا: تنفيذ عمليات متعددة دفعة واحدة، ودفع رسوم المعاملات نيابةً عن الآخرين، وتقييد صلاحيات المفاتيح الفرعية.
لكن المواصفات نفسها واضحة جدًا: للشيفرة المفوَّض إليها صلاحية وصول غير محدودة إلى الحساب؛ ولا ينبغي للتطبيقات أن تتوقع من المستخدمين توقيع هذا النوع من التفويض، كما لا ينبغي للمحافظ توفير خيار يتيح ذلك. وإذا كُتب عقد التفويض بطريقة سيئة، فقد يتمكن الآخرون من السيطرة على عنوانك بالكامل تقريبًا.
بالعودة إلى الحادثة الأخيرة، تقول Chainalysis إن المهاجم قدّم على إيثيريوم تفويضًا بتوقيع صالح، ما أتاح تشغيل شيفرة نشرها المهاجم على إحدى محافظ باينانس الساخنة، ثم استدعاء المحفظة لسحب الأصول منها. ولم يصدر بعد التقرير التقني الكامل من باينانس، لذلك لا نعرف كيف حصلوا على توقيعات التفويض هذه. لا تتسرعوا في الاستنتاجات، ولا تلقوا باللوم كله على معيار EIP واحد.
والحقيقة التي قد لا تروق للبعض: ما إن توقّع هذا النوع من التفويض، لا يحتاج سحب الأموال إلا إلى استدعاء واحد. عندما تضغط «تأكيد»، ليس من المنطقي أن تفعل ذلك وأنت مغمض العينين.
ثلاث نقاط للتحقق بنفسك:
1. لا توقّع على طلب توقيع لا تفهمه، خصوصًا إذا تضمن كلمات مثل «تفويض» أو «إنابة» أو «ترقية الحساب».
2. ثق فقط بتحليل التوقيعات الذي تعرضه محفظتك نفسها، ولا تثق بالشرح في النوافذ المنبثقة على صفحات الويب.
3. تحقّق دوريًا من التفويضات وحالة التفويض المرتبطة بعنوانك، وألغِ ما لم تعد تستخدمه.
هل ظهرت لك من قبل رسالة مثل «ترقية الحساب» في محفظتك؟ وهل ضغطت عليها؟
#EIP7702 #钱包安全 $ETH
ما هو EIP-7702؟ توقيع واحد يتيح لمحفظتك تشغيل برامج الآخرين؟
خلال الأيام الماضية، وبعد اختراق باينانس، بدأ كثيرون يسألون عن EIP-7702. باختصار: يتيح هذا المعيار لعنوان المحفظة العادي (EOA) أن يرتبط بشيفرة عقد ذكي لتنفيذها.
وفقًا للنص الأصلي للمواصفات الرسمية لإيثيريوم:
1. يُضاف نوع جديد من المعاملات، يتضمن «قائمة تفويض».
2. يوقّع مالك العنوان على كل تفويض، ويشمل التوقيع معرّف السلسلة، وعنوان العقد المراد التفويض إليه، ورقم nonce.
3. بعد تفعيل التفويض، يُكتب داخل عنوانك «مؤشر تفويض». بعد ذلك، أيًّا كان من يستدعي عنوانك، فسيُشغّل شيفرة ذلك العقد، وبصفتك أنت.
4. يظل هذا التفويض قائمًا ولا ينتهي بعد استخدامه. ولإلغائه، عليك التوقيع مرة أخرى وتوجيهه إلى العنوان الصفري.
كان الهدف من التصميم حسنًا: تنفيذ عمليات متعددة دفعة واحدة، ودفع رسوم المعاملات نيابةً عن الآخرين، وتقييد صلاحيات المفاتيح الفرعية.
لكن المواصفات نفسها واضحة جدًا: للشيفرة المفوَّض إليها صلاحية وصول غير محدودة إلى الحساب؛ ولا ينبغي للتطبيقات أن تتوقع من المستخدمين توقيع هذا النوع من التفويض، كما لا ينبغي للمحافظ توفير خيار يتيح ذلك. وإذا كُتب عقد التفويض بطريقة سيئة، فقد يتمكن الآخرون من السيطرة على عنوانك بالكامل تقريبًا.
بالعودة إلى الحادثة الأخيرة، تقول Chainalysis إن المهاجم قدّم على إيثيريوم تفويضًا بتوقيع صالح، ما أتاح تشغيل شيفرة نشرها المهاجم على إحدى محافظ باينانس الساخنة، ثم استدعاء المحفظة لسحب الأصول منها. ولم يصدر بعد التقرير التقني الكامل من باينانس، لذلك لا نعرف كيف حصلوا على توقيعات التفويض هذه. لا تتسرعوا في الاستنتاجات، ولا تلقوا باللوم كله على معيار EIP واحد.
والحقيقة التي قد لا تروق للبعض: ما إن توقّع هذا النوع من التفويض، لا يحتاج سحب الأموال إلا إلى استدعاء واحد. عندما تضغط «تأكيد»، ليس من المنطقي أن تفعل ذلك وأنت مغمض العينين.
ثلاث نقاط للتحقق بنفسك:
1. لا توقّع على طلب توقيع لا تفهمه، خصوصًا إذا تضمن كلمات مثل «تفويض» أو «إنابة» أو «ترقية الحساب».
2. ثق فقط بتحليل التوقيعات الذي تعرضه محفظتك نفسها، ولا تثق بالشرح في النوافذ المنبثقة على صفحات الويب.
3. تحقّق دوريًا من التفويضات وحالة التفويض المرتبطة بعنوانك، وألغِ ما لم تعد تستخدمه.
هل ظهرت لك من قبل رسالة مثل «ترقية الحساب» في محفظتك؟ وهل ضغطت عليها؟
#EIP7702 #钱包安全 $ETH
خلال الأيام الماضية، وبعد اختراق باينانس، بدأ كثيرون يسألون عن EIP-7702. باختصار: يتيح هذا المعيار لعنوان المحفظة العادي (EOA) أن يرتبط بشيفرة عقد ذكي لتنفيذها.
وفقًا للنص الأصلي للمواصفات الرسمية لإيثيريوم:
1. يُضاف نوع جديد من المعاملات، يتضمن «قائمة تفويض».
2. يوقّع مالك العنوان على كل تفويض، ويشمل التوقيع معرّف السلسلة، وعنوان العقد المراد التفويض إليه، ورقم nonce.
3. بعد تفعيل التفويض، يُكتب داخل عنوانك «مؤشر تفويض». بعد ذلك، أيًّا كان من يستدعي عنوانك، فسيُشغّل شيفرة ذلك العقد، وبصفتك أنت.
4. يظل هذا التفويض قائمًا ولا ينتهي بعد استخدامه. ولإلغائه، عليك التوقيع مرة أخرى وتوجيهه إلى العنوان الصفري.
كان الهدف من التصميم حسنًا: تنفيذ عمليات متعددة دفعة واحدة، ودفع رسوم المعاملات نيابةً عن الآخرين، وتقييد صلاحيات المفاتيح الفرعية.
لكن المواصفات نفسها واضحة جدًا: للشيفرة المفوَّض إليها صلاحية وصول غير محدودة إلى الحساب؛ ولا ينبغي للتطبيقات أن تتوقع من المستخدمين توقيع هذا النوع من التفويض، كما لا ينبغي للمحافظ توفير خيار يتيح ذلك. وإذا كُتب عقد التفويض بطريقة سيئة، فقد يتمكن الآخرون من السيطرة على عنوانك بالكامل تقريبًا.
بالعودة إلى الحادثة الأخيرة، تقول Chainalysis إن المهاجم قدّم على إيثيريوم تفويضًا بتوقيع صالح، ما أتاح تشغيل شيفرة نشرها المهاجم على إحدى محافظ باينانس الساخنة، ثم استدعاء المحفظة لسحب الأصول منها. ولم يصدر بعد التقرير التقني الكامل من باينانس، لذلك لا نعرف كيف حصلوا على توقيعات التفويض هذه. لا تتسرعوا في الاستنتاجات، ولا تلقوا باللوم كله على معيار EIP واحد.
والحقيقة التي قد لا تروق للبعض: ما إن توقّع هذا النوع من التفويض، لا يحتاج سحب الأموال إلا إلى استدعاء واحد. عندما تضغط «تأكيد»، ليس من المنطقي أن تفعل ذلك وأنت مغمض العينين.
ثلاث نقاط للتحقق بنفسك:
1. لا توقّع على طلب توقيع لا تفهمه، خصوصًا إذا تضمن كلمات مثل «تفويض» أو «إنابة» أو «ترقية الحساب».
2. ثق فقط بتحليل التوقيعات الذي تعرضه محفظتك نفسها، ولا تثق بالشرح في النوافذ المنبثقة على صفحات الويب.
3. تحقّق دوريًا من التفويضات وحالة التفويض المرتبطة بعنوانك، وألغِ ما لم تعد تستخدمه.
هل ظهرت لك من قبل رسالة مثل «ترقية الحساب» في محفظتك؟ وهل ضغطت عليها؟
#EIP7702 #钱包安全 $ETH
85

·
--
صادفت على The Defiant: قدّم المطوّر nicolashw مسودةً لإيثيريوم (PR #12600، وتُناقَش باسم EIP-8476)، تهدف إلى تمكين محافظ EOA العادية من **تعطيل تفويض EIP-7702 نهائيًا**.
النقطة الأساسية: استخدام معاملة تفويض فارغة من النوع 4، وهي غير قانونية حاليًا، لتثبيت شيفرة وسم غير قابلة للتنفيذ على الحساب (مبدئيًا `0xef0200`). بعد ذلك، سيتم تجاهل أي تفويض جديد لـ7702 — بما في ذلك التفويضات التي تحاول إزالة هذا الوسم. سيظل العنوان والتحويلات العادية واستدعاءات العقود تعمل؛ لكن هذا لا يمنع التحويلات أو التفويضات بعد فقدان المفتاح الخاص، كما أن التفويضات الموجودة لن تُلغى تلقائيًا. لم تُدمج المسودة ولا تحمل رقمًا رسميًا، ويتطلب إطلاقها فعليًا انتظار ترقية الشبكة.
سيحصل العنوان الذي لا ينبغي له أصلًا تفعيل التفويض، مثل المحفظة الساخنة لمنصة تداول أو خزينة مؤسسة، على خيار إضافي «لإغلاقه باللحام بنقرة واحدة» — وقد كثر مؤخرًا النقاش حول استغلال 7702 للالتفاف على الموافقات، وهذه المسودة تستهدف هذه المشكلة تحديدًا.
#以太坊 #EIP7702 #安全 $ETH
صادفت على The Defiant: قدّم المطوّر nicolashw مسودةً لإيثيريوم (PR #12600، وتُناقَش باسم EIP-8476)، تهدف إلى تمكين محافظ EOA العادية من **تعطيل تفويض EIP-7702 نهائيًا**.
النقطة الأساسية: استخدام معاملة تفويض فارغة من النوع 4، وهي غير قانونية حاليًا، لتثبيت شيفرة وسم غير قابلة للتنفيذ على الحساب (مبدئيًا `0xef0200`). بعد ذلك، سيتم تجاهل أي تفويض جديد لـ7702 — بما في ذلك التفويضات التي تحاول إزالة هذا الوسم. سيظل العنوان والتحويلات العادية واستدعاءات العقود تعمل؛ لكن هذا لا يمنع التحويلات أو التفويضات بعد فقدان المفتاح الخاص، كما أن التفويضات الموجودة لن تُلغى تلقائيًا. لم تُدمج المسودة ولا تحمل رقمًا رسميًا، ويتطلب إطلاقها فعليًا انتظار ترقية الشبكة.
سيحصل العنوان الذي لا ينبغي له أصلًا تفعيل التفويض، مثل المحفظة الساخنة لمنصة تداول أو خزينة مؤسسة، على خيار إضافي «لإغلاقه باللحام بنقرة واحدة» — وقد كثر مؤخرًا النقاش حول استغلال 7702 للالتفاف على الموافقات، وهذه المسودة تستهدف هذه المشكلة تحديدًا.
#以太坊 #EIP7702 #安全 $ETH
النقطة الأساسية: استخدام معاملة تفويض فارغة من النوع 4، وهي غير قانونية حاليًا، لتثبيت شيفرة وسم غير قابلة للتنفيذ على الحساب (مبدئيًا `0xef0200`). بعد ذلك، سيتم تجاهل أي تفويض جديد لـ7702 — بما في ذلك التفويضات التي تحاول إزالة هذا الوسم. سيظل العنوان والتحويلات العادية واستدعاءات العقود تعمل؛ لكن هذا لا يمنع التحويلات أو التفويضات بعد فقدان المفتاح الخاص، كما أن التفويضات الموجودة لن تُلغى تلقائيًا. لم تُدمج المسودة ولا تحمل رقمًا رسميًا، ويتطلب إطلاقها فعليًا انتظار ترقية الشبكة.
سيحصل العنوان الذي لا ينبغي له أصلًا تفعيل التفويض، مثل المحفظة الساخنة لمنصة تداول أو خزينة مؤسسة، على خيار إضافي «لإغلاقه باللحام بنقرة واحدة» — وقد كثر مؤخرًا النقاش حول استغلال 7702 للالتفاف على الموافقات، وهذه المسودة تستهدف هذه المشكلة تحديدًا.
#以太坊 #EIP7702 #安全 $ETH
77
·
--
يثير اقتراح EIP-7702 نقاشًا واسعًا في إيثيريوم.
يتيح هذا التحسين للمحافظ العادية تنفيذ شيفرة العقود الذكية. ويهدف أساسًا إلى تسهيل المعاملات المجمّعة والمدفوعات التي ترعاها جهات أخرى.
إنه تغيير مثير للاهتمام لتجربة المستخدم على الشبكة. وإذا طُبّق، فقد تصبح طريقة التفاعل مع الأصول أسهل بكثير.
ما رأيك في هذا التغيير للمحافظ؟
$ETH #Ethereum #EIP7702
يثير اقتراح EIP-7702 نقاشًا واسعًا في إيثيريوم.
يتيح هذا التحسين للمحافظ العادية تنفيذ شيفرة العقود الذكية. ويهدف أساسًا إلى تسهيل المعاملات المجمّعة والمدفوعات التي ترعاها جهات أخرى.
إنه تغيير مثير للاهتمام لتجربة المستخدم على الشبكة. وإذا طُبّق، فقد تصبح طريقة التفاعل مع الأصول أسهل بكثير.
ما رأيك في هذا التغيير للمحافظ؟
$ETH #Ethereum #EIP7702
يتيح هذا التحسين للمحافظ العادية تنفيذ شيفرة العقود الذكية. ويهدف أساسًا إلى تسهيل المعاملات المجمّعة والمدفوعات التي ترعاها جهات أخرى.
إنه تغيير مثير للاهتمام لتجربة المستخدم على الشبكة. وإذا طُبّق، فقد تصبح طريقة التفاعل مع الأصول أسهل بكثير.
ما رأيك في هذا التغيير للمحافظ؟
$ETH #Ethereum #EIP7702
8

سؤال من صميم القلب: كشف تانغ جويه، الرئيس التنفيذي المشارك لمنصة بينانس، بنفسه يوم الجمعة عن طريقة سرقة 6.3 مليارات: استخدم المخترقون ميزة التفويض في EIP-7702 على إيثيريوم لتجاوز إجراءات الموافقة المعتادة والاستيلاء على صلاحية تنفيذ العمليات في المحفظة الساخنة، ثم محوا أدواتهم وآثارهم باستخدام آلية التدمير الذاتي. انتبهوا، لم تكن المسألة مجرد سرقة مفتاح خاص؛ بل جرى تجاوز إجراءات الموافقة نفسها عبر «تفويض قانوني». وهنا السؤال: إذا أمكن تجاوز إجراءات الموافقة حتى في أكبر منصة تداول في العالم، فهل ما زالت المحافظ الساخنة للمنصات أشبه بالخزائن الآمنة؟ ستُستأنف عمليات السحب يوم الأحد، وسيُعلن أولًا عن إثبات الاحتياطيات يوم الاثنين. هل ستسحب أموالك فورًا، أم ستُبقيها هناك ما دامت المنصة قد تكفّلت بتغطية مبلغ 6.3 مليارات؟ اختاروا موقفكم في التعليقات: أ: اسحبها لتحمي نفسك. ب: ما داموا قد تكفّلوا بالتغطية، فلمَ القلق؟
$BTC $ETH #币安 #被盗 #EIP7702
سؤال من صميم القلب: كشف تانغ جويه، الرئيس التنفيذي المشارك لمنصة بينانس، بنفسه يوم الجمعة عن طريقة سرقة 6.3 مليارات: استخدم المخترقون ميزة التفويض في EIP-7702 على إيثيريوم لتجاوز إجراءات الموافقة المعتادة والاستيلاء على صلاحية تنفيذ العمليات في المحفظة الساخنة، ثم محوا أدواتهم وآثارهم باستخدام آلية التدمير الذاتي. انتبهوا، لم تكن المسألة مجرد سرقة مفتاح خاص؛ بل جرى تجاوز إجراءات الموافقة نفسها عبر «تفويض قانوني». وهنا السؤال: إذا أمكن تجاوز إجراءات الموافقة حتى في أكبر منصة تداول في العالم، فهل ما زالت المحافظ الساخنة للمنصات أشبه بالخزائن الآمنة؟ ستُستأنف عمليات السحب يوم الأحد، وسيُعلن أولًا عن إثبات الاحتياطيات يوم الاثنين. هل ستسحب أموالك فورًا، أم ستُبقيها هناك ما دامت المنصة قد تكفّلت بتغطية مبلغ 6.3 مليارات؟ اختاروا موقفكم في التعليقات: أ: اسحبها لتحمي نفسك. ب: ما داموا قد تكفّلوا بالتغطية، فلمَ القلق؟
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
23
·
--
باختصار، لم تُسرق هذه المرة المفاتيح الخاصة؛ بل استُخدم نظام التوقيع كأنه ماكينة صرّاف آلي. بحسب التسلسل الزمني الذي أعدّته TRM Labs، بدأت العملية في 29 أكتوبر عند الساعة 20:05 بالتوقيت العالمي المنسق، واستمرت 20 دقيقة، نُقلت خلالها 6.36 مليارات دولار من محافظ باينانس على 10 شبكات؛ أي أكثر من أربعة أضعاف الـ1.5 مليار دولار التي سُرقت من Bybit. ويتوافق ذلك مع التحقيق الأولي لباينانس: اختُرق حاسوب أحد مهندسي التشغيل والصيانة، وتمكّن المهاجم من الوصول إلى حاوية خدمة داخلية وإرسال طلبات سحب، ولم يُعثر على أي دليل على تسريب المفاتيح الخاصة. والأدهى ما حدث على إيثيريوم: جعل المهاجم نظام توقيع باينانس يوقّع دفعة واحدة 50 تفويضًا مسبقًا من نوع EIP-7702، بأرقام متسلسلة متجاورة، بحيث لا بد أن يصيب أحدها؛ فتحوّل عنوان Binance 14 في الحال إلى روبوت كنسٍ تابع للمهاجم، وسحب في معاملة واحدة 167,464 من $ETH و1.615 مليار من USDT، ولم يُبقِ سوى 1 ETH. وبعد إعادة تعبئة الرصيد، كنسه مجددًا. وتشير كل من TRM وChainalysis إلى مجموعة TraderTraitor الكورية الشمالية، لكن باينانس لم تسمِّ جهة بعينها بعد. أما نحو 3 مليارات دولار التي جُمّدت، فهي كلها عملات مستقرة قابلة للتجميد: جمّدت Tether ما قيمته 1.567 مليار دولار، وCircle أكثر من 800 مليون. أما نحو 2.4 مليار دولار من $BTC و$ETH التي لا يمكن تجميدها، فقد صُرّفَت بالفعل. ويضم صندوق SAFU نحو 15 ألف $BTC، بقيمة تقارب 1.2 مليار دولار؛ أي أقل من خُمس الخسائر، أما الباقي فستتكفل به أموال باينانس. هذا رأي شخصي، يُؤخذ على سبيل الاستئناس فقط. بعد استئناف السحب، هل ستسحب أموالك فورًا إلى محفظة ذاتية الحفظ، أم ستبقيها في باينانس مراهنًا على أنها ستعوّض المبلغ كاملًا؟ اختاروا صفّكم في التعليقات.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
باختصار، لم تُسرق هذه المرة المفاتيح الخاصة؛ بل استُخدم نظام التوقيع كأنه ماكينة صرّاف آلي. بحسب التسلسل الزمني الذي أعدّته TRM Labs، بدأت العملية في 29 أكتوبر عند الساعة 20:05 بالتوقيت العالمي المنسق، واستمرت 20 دقيقة، نُقلت خلالها 6.36 مليارات دولار من محافظ باينانس على 10 شبكات؛ أي أكثر من أربعة أضعاف الـ1.5 مليار دولار التي سُرقت من Bybit. ويتوافق ذلك مع التحقيق الأولي لباينانس: اختُرق حاسوب أحد مهندسي التشغيل والصيانة، وتمكّن المهاجم من الوصول إلى حاوية خدمة داخلية وإرسال طلبات سحب، ولم يُعثر على أي دليل على تسريب المفاتيح الخاصة. والأدهى ما حدث على إيثيريوم: جعل المهاجم نظام توقيع باينانس يوقّع دفعة واحدة 50 تفويضًا مسبقًا من نوع EIP-7702، بأرقام متسلسلة متجاورة، بحيث لا بد أن يصيب أحدها؛ فتحوّل عنوان Binance 14 في الحال إلى روبوت كنسٍ تابع للمهاجم، وسحب في معاملة واحدة 167,464 من $ETH و1.615 مليار من USDT، ولم يُبقِ سوى 1 ETH. وبعد إعادة تعبئة الرصيد، كنسه مجددًا. وتشير كل من TRM وChainalysis إلى مجموعة TraderTraitor الكورية الشمالية، لكن باينانس لم تسمِّ جهة بعينها بعد. أما نحو 3 مليارات دولار التي جُمّدت، فهي كلها عملات مستقرة قابلة للتجميد: جمّدت Tether ما قيمته 1.567 مليار دولار، وCircle أكثر من 800 مليون. أما نحو 2.4 مليار دولار من $BTC و$ETH التي لا يمكن تجميدها، فقد صُرّفَت بالفعل. ويضم صندوق SAFU نحو 15 ألف $BTC ، بقيمة تقارب 1.2 مليار دولار؛ أي أقل من خُمس الخسائر، أما الباقي فستتكفل به أموال باينانس. هذا رأي شخصي، يُؤخذ على سبيل الاستئناس فقط. بعد استئناف السحب، هل ستسحب أموالك فورًا إلى محفظة ذاتية الحفظ، أم ستبقيها في باينانس مراهنًا على أنها ستعوّض المبلغ كاملًا؟ اختاروا صفّكم في التعليقات.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
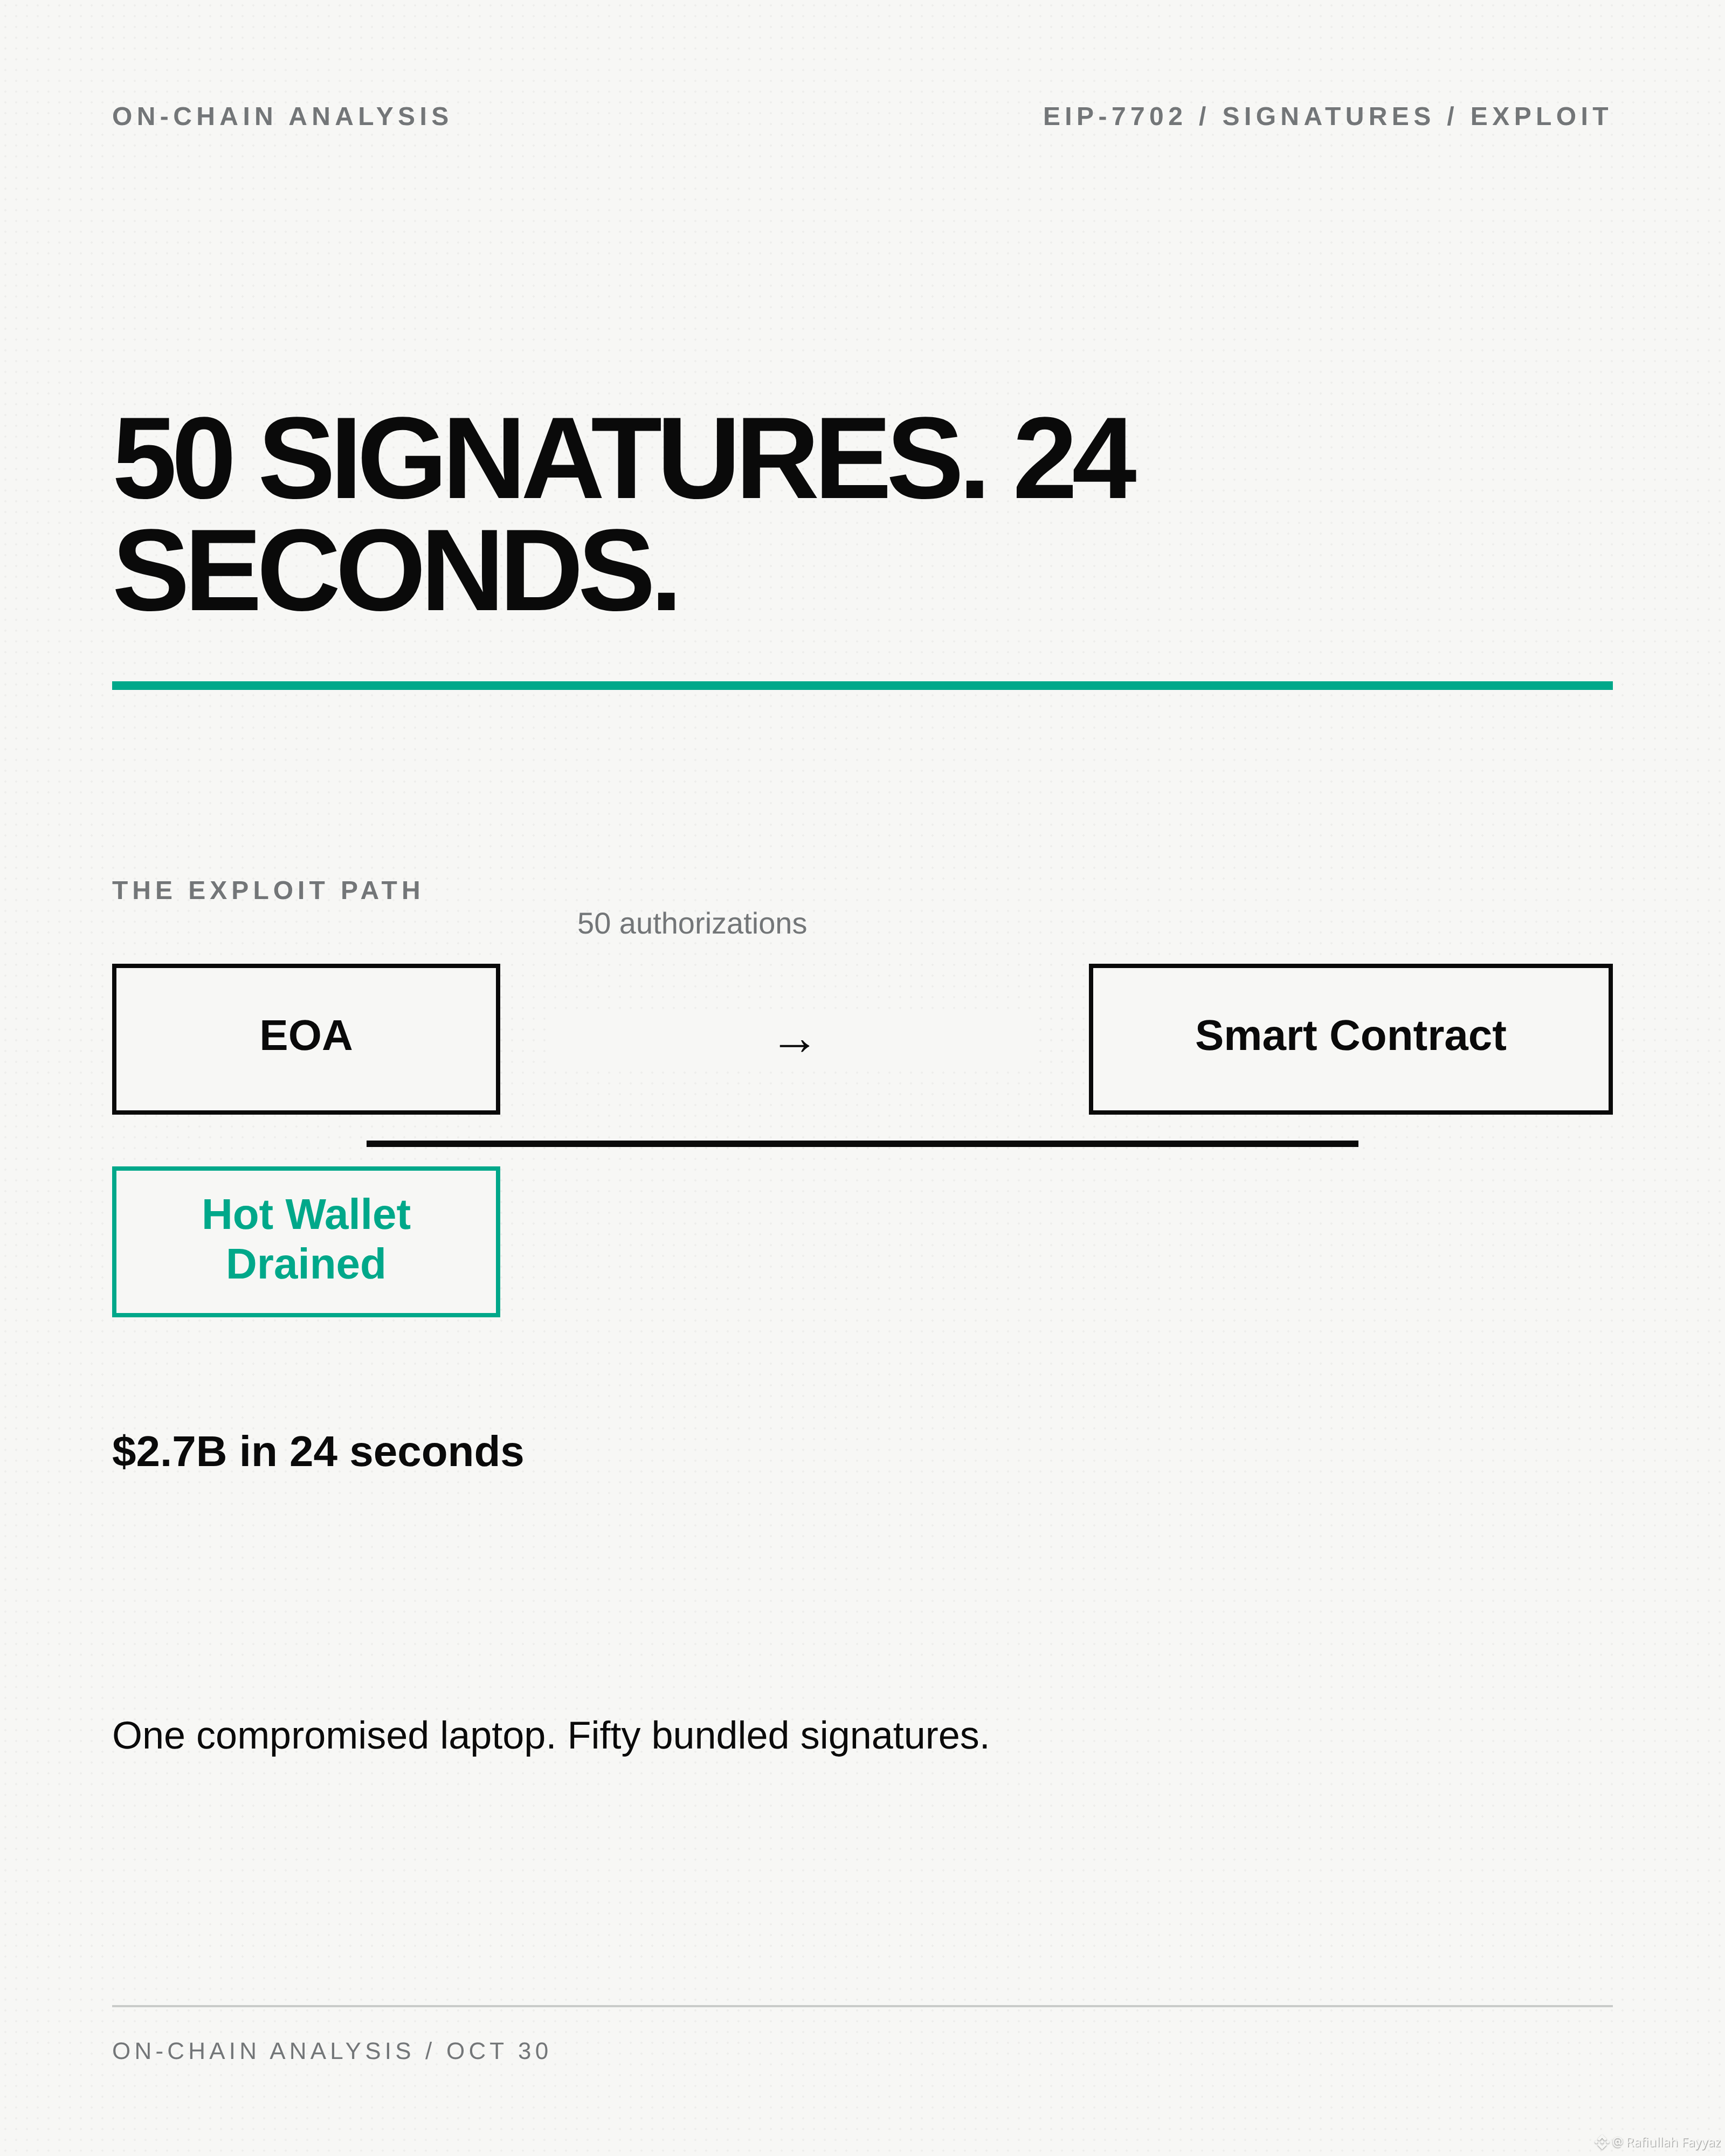
50 توقيعًا. 24 ثانية.
غادر 2.7 مليار دولار Binance 14 خلال 24 ثانية.
لم يسرق المهاجم مفتاحًا خاصًا. بل جمع 50 تفويضًا من نوع EIP-7702 في معاملة واحدة. منح كل توقيع التحكم بالمحفظة للعقد الذكي نفسه. وبمجرد إدخال التواقيع الخمسين، أُفرغت المحفظة الساخنة.
هذا أول استغلال كبير يستخدم EIP-7702 بهذا الحجم. يتيح هذا المعيار لحساب مملوك خارجيًا تفويض صلاحياته إلى عقد ذكي. وهو مفيد لتجريد الحسابات، لكنه كارثي عندما تتعرض عملية التوقيع للاختراق.
تقول Binance إن الحاسوب المحمول كان نقطة الدخول. لكن تجميع التواقيع كان السلاح.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 توقيعًا. 24 ثانية.
غادر 2.7 مليار دولار Binance 14 خلال 24 ثانية.
لم يسرق المهاجم مفتاحًا خاصًا. بل جمع 50 تفويضًا من نوع EIP-7702 في معاملة واحدة. منح كل توقيع التحكم بالمحفظة للعقد الذكي نفسه. وبمجرد إدخال التواقيع الخمسين، أُفرغت المحفظة الساخنة.
هذا أول استغلال كبير يستخدم EIP-7702 بهذا الحجم. يتيح هذا المعيار لحساب مملوك خارجيًا تفويض صلاحياته إلى عقد ذكي. وهو مفيد لتجريد الحسابات، لكنه كارثي عندما تتعرض عملية التوقيع للاختراق.
تقول Binance إن الحاسوب المحمول كان نقطة الدخول. لكن تجميع التواقيع كان السلاح.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
غادر 2.7 مليار دولار Binance 14 خلال 24 ثانية.
لم يسرق المهاجم مفتاحًا خاصًا. بل جمع 50 تفويضًا من نوع EIP-7702 في معاملة واحدة. منح كل توقيع التحكم بالمحفظة للعقد الذكي نفسه. وبمجرد إدخال التواقيع الخمسين، أُفرغت المحفظة الساخنة.
هذا أول استغلال كبير يستخدم EIP-7702 بهذا الحجم. يتيح هذا المعيار لحساب مملوك خارجيًا تفويض صلاحياته إلى عقد ذكي. وهو مفيد لتجريد الحسابات، لكنه كارثي عندما تتعرض عملية التوقيع للاختراق.
تقول Binance إن الحاسوب المحمول كان نقطة الدخول. لكن تجميع التواقيع كان السلاح.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356

·
--
مقالة
مراجعة حادثة أمن المحافظ الساخنة في Binance: كيف حُوّلت مليارات الدولارات؟وفقًا للتحليلات المتاحة حاليًا على السلسلة، قد يصل حجم التدفقات المالية غير المعتادة من عدة محافظ ساخنة إلى 5.5–6 مليارات دولار. وإذا تأكد ذلك في نهاية المطاف، فقد تصبح هذه أكبر عملية سرقة للعملات الرقمية في تاريخ القطاع.
للتوضيح: هذا المبلغ لا يزال تقديرًا من جهة خارجية، وليس الخسارة النهائية التي أكّدتها Binance. وقد جرى التحقق من تجميد أصول ذات صلة بقيمة نحو 3 مليارات دولار، كما أعلنت Binance تعليق الإيداع والسحب وبدء تحقيق أمني.
في الواقع، ما يستحق الاهتمام أكثر ليس مقدار الأموال التي حوّلها المخترقون، بل كيف تمكنوا من ذلك.
1️⃣ ماذا فعل المخترقون بالضبط؟
مراجعة حادثة أمن المحافظ الساخنة في Binance: كيف حُوّلت مليارات الدولارات؟
وفقًا للتحليلات المتاحة حاليًا على السلسلة، قد يصل حجم التدفقات المالية غير المعتادة من عدة محافظ ساخنة إلى 5.5–6 مليارات دولار. وإذا تأكد ذلك في نهاية المطاف، فقد تصبح هذه أكبر عملية سرقة للعملات الرقمية في تاريخ القطاع.
للتوضيح: هذا المبلغ لا يزال تقديرًا من جهة خارجية، وليس الخسارة النهائية التي أكّدتها Binance. وقد جرى التحقق من تجميد أصول ذات صلة بقيمة نحو 3 مليارات دولار، كما أعلنت Binance تعليق الإيداع والسحب وبدء تحقيق أمني.
في الواقع، ما يستحق الاهتمام أكثر ليس مقدار الأموال التي حوّلها المخترقون، بل كيف تمكنوا من ذلك.
1️⃣ ماذا فعل المخترقون بالضبط؟
للتوضيح: هذا المبلغ لا يزال تقديرًا من جهة خارجية، وليس الخسارة النهائية التي أكّدتها Binance. وقد جرى التحقق من تجميد أصول ذات صلة بقيمة نحو 3 مليارات دولار، كما أعلنت Binance تعليق الإيداع والسحب وبدء تحقيق أمني.
في الواقع، ما يستحق الاهتمام أكثر ليس مقدار الأموال التي حوّلها المخترقون، بل كيف تمكنوا من ذلك.
1️⃣ ماذا فعل المخترقون بالضبط؟
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k
·
--
توقيع واحد. هل يمكن لأحد نقل أموالك من دون أن يطلب منك التأكيد مرة أخرى؟ 🔐
هذا خطر حقيقي في حال التفويض الخبيث باستخدام EIP-7702. لكن ظهور «EIP-7702» في محفظتك لا يعني تلقائيًا أنك تعرضت للاختراق
إليك شرحًا مبسطًا 👇
تستخدم المحفظة العادية مفتاحك الخاص لتوقيع المعاملات
تتيح EIP-7702 لعنوان المحفظة نفسه تشغيل شيفرة العقود الذكية، ما يضيف ميزات مثل تجميع المعاملات، ورسوم الغاز المدفوعة من جهة راعية، والأذونات القابلة للبرمجة
تخيّل الأمر كأنك تثبّت مساعدًا داخل محفظتك
يتبع المساعد الموثوق قواعد آمنة. أما المساعد الخبيث فقد يتيح لمهاجم نقل الأصول من دون تأكيد آخر منك
كيف يحدث ذلك؟
• يُخدع المرء ليوقّع تفويضًا يشير إلى شيفرة خبيثة
• يُسرق مفتاحك الخاص، ما يسمح للمهاجم بتوقيع التفويض
• تحتوي الشيفرة المفوَّض إليها على ثغرة
معرفة عنوانك العام وحدها لا تكفي لإضافة تفويض. لا بد من توقيع تفويض صالح
ثلاثة مفاهيم خاطئة يجدر تصحيحها:
❌ «صُممت EIP-7702 للقراصنة»
صُممت لتحسين وظائف المحافظ. ويتوقف الخطر على الشيفرة والأذونات التي تمنحها
❌ «لا يمكن إلغاء التفويض»
يتيح البروتوكول مسحه باستخدام تفويض صالح إلى عنوان الصفر. وقد لا تدعم واجهة محفظتك جميع الحالات
❌ «إلغاء موافقات الرموز يزيل كل شيء»
موافقات الرموز وتفويض EIP-7702 نوعان مختلفان من الأذونات. إزالة أحدهما لا تزيل الآخر تلقائيًا
والأهم: إذا تعرض مفتاحك الخاص للاختراق، فإن إلغاء التفويض لا يجعل المفتاح آمنًا من جديد. إذ يمكن للمهاجم التوقيع مرة أخرى
تحقّق من العقد المفوَّض إليه فعليًا، لا من الاسم المعروض فحسب. استخدم أدوات المحفظة الرسمية، ولا تثق أبدًا برابط عشوائي يدّعي أنه «سيصلح محفظتك»
قبل التوقيع، اسأل نفسك:
«هل أوافق على إجراء واحد، أم أغيّر طريقة عمل محفظتي؟»
المصدر: مواصفات Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
توقيع واحد. هل يمكن لأحد نقل أموالك من دون أن يطلب منك التأكيد مرة أخرى؟ 🔐
هذا خطر حقيقي في حال التفويض الخبيث باستخدام EIP-7702. لكن ظهور «EIP-7702» في محفظتك لا يعني تلقائيًا أنك تعرضت للاختراق
إليك شرحًا مبسطًا 👇
تستخدم المحفظة العادية مفتاحك الخاص لتوقيع المعاملات
تتيح EIP-7702 لعنوان المحفظة نفسه تشغيل شيفرة العقود الذكية، ما يضيف ميزات مثل تجميع المعاملات، ورسوم الغاز المدفوعة من جهة راعية، والأذونات القابلة للبرمجة
تخيّل الأمر كأنك تثبّت مساعدًا داخل محفظتك
يتبع المساعد الموثوق قواعد آمنة. أما المساعد الخبيث فقد يتيح لمهاجم نقل الأصول من دون تأكيد آخر منك
كيف يحدث ذلك؟
• يُخدع المرء ليوقّع تفويضًا يشير إلى شيفرة خبيثة
• يُسرق مفتاحك الخاص، ما يسمح للمهاجم بتوقيع التفويض
• تحتوي الشيفرة المفوَّض إليها على ثغرة
معرفة عنوانك العام وحدها لا تكفي لإضافة تفويض. لا بد من توقيع تفويض صالح
ثلاثة مفاهيم خاطئة يجدر تصحيحها:
❌ «صُممت EIP-7702 للقراصنة»
صُممت لتحسين وظائف المحافظ. ويتوقف الخطر على الشيفرة والأذونات التي تمنحها
❌ «لا يمكن إلغاء التفويض»
يتيح البروتوكول مسحه باستخدام تفويض صالح إلى عنوان الصفر. وقد لا تدعم واجهة محفظتك جميع الحالات
❌ «إلغاء موافقات الرموز يزيل كل شيء»
موافقات الرموز وتفويض EIP-7702 نوعان مختلفان من الأذونات. إزالة أحدهما لا تزيل الآخر تلقائيًا
والأهم: إذا تعرض مفتاحك الخاص للاختراق، فإن إلغاء التفويض لا يجعل المفتاح آمنًا من جديد. إذ يمكن للمهاجم التوقيع مرة أخرى
تحقّق من العقد المفوَّض إليه فعليًا، لا من الاسم المعروض فحسب. استخدم أدوات المحفظة الرسمية، ولا تثق أبدًا برابط عشوائي يدّعي أنه «سيصلح محفظتك»
قبل التوقيع، اسأل نفسك:
«هل أوافق على إجراء واحد، أم أغيّر طريقة عمل محفظتي؟»
المصدر: مواصفات Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
هذا خطر حقيقي في حال التفويض الخبيث باستخدام EIP-7702. لكن ظهور «EIP-7702» في محفظتك لا يعني تلقائيًا أنك تعرضت للاختراق
إليك شرحًا مبسطًا 👇
تستخدم المحفظة العادية مفتاحك الخاص لتوقيع المعاملات
تتيح EIP-7702 لعنوان المحفظة نفسه تشغيل شيفرة العقود الذكية، ما يضيف ميزات مثل تجميع المعاملات، ورسوم الغاز المدفوعة من جهة راعية، والأذونات القابلة للبرمجة
تخيّل الأمر كأنك تثبّت مساعدًا داخل محفظتك
يتبع المساعد الموثوق قواعد آمنة. أما المساعد الخبيث فقد يتيح لمهاجم نقل الأصول من دون تأكيد آخر منك
كيف يحدث ذلك؟
• يُخدع المرء ليوقّع تفويضًا يشير إلى شيفرة خبيثة
• يُسرق مفتاحك الخاص، ما يسمح للمهاجم بتوقيع التفويض
• تحتوي الشيفرة المفوَّض إليها على ثغرة
معرفة عنوانك العام وحدها لا تكفي لإضافة تفويض. لا بد من توقيع تفويض صالح
ثلاثة مفاهيم خاطئة يجدر تصحيحها:
❌ «صُممت EIP-7702 للقراصنة»
صُممت لتحسين وظائف المحافظ. ويتوقف الخطر على الشيفرة والأذونات التي تمنحها
❌ «لا يمكن إلغاء التفويض»
يتيح البروتوكول مسحه باستخدام تفويض صالح إلى عنوان الصفر. وقد لا تدعم واجهة محفظتك جميع الحالات
❌ «إلغاء موافقات الرموز يزيل كل شيء»
موافقات الرموز وتفويض EIP-7702 نوعان مختلفان من الأذونات. إزالة أحدهما لا تزيل الآخر تلقائيًا
والأهم: إذا تعرض مفتاحك الخاص للاختراق، فإن إلغاء التفويض لا يجعل المفتاح آمنًا من جديد. إذ يمكن للمهاجم التوقيع مرة أخرى
تحقّق من العقد المفوَّض إليه فعليًا، لا من الاسم المعروض فحسب. استخدم أدوات المحفظة الرسمية، ولا تثق أبدًا برابط عشوائي يدّعي أنه «سيصلح محفظتك»
قبل التوقيع، اسأل نفسك:
«هل أوافق على إجراء واحد، أم أغيّر طريقة عمل محفظتي؟»
المصدر: مواصفات Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
469

·
--
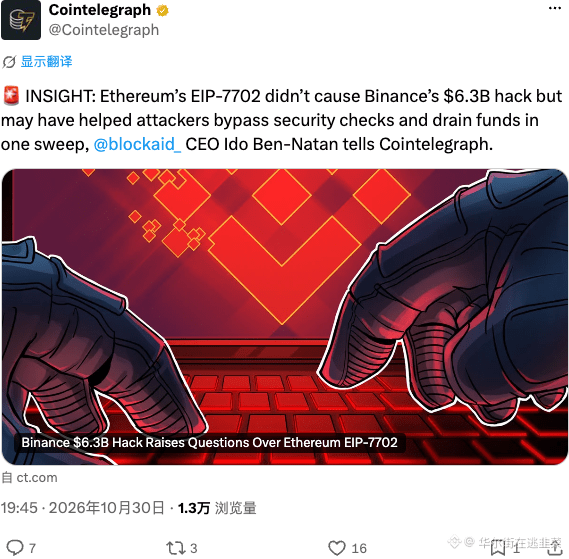
المعاملة المشبوهة البالغة 63 مليارًا لا علاقة لها بـ EIP-7702، كفّوا عن التهويل. لكن هذا البروتوكول يتيح فعلًا للقراصنة تجاوز الفحوصات الأمنية، فتتحرك الأموال بلا أثر، ما يجعله «مسرّعًا» للأنشطة الخبيثة. مهما بدا المعيار الجديد واعدًا، فلن يجدي نفعًا إذا انهار حاجز الأمان. مستقبلًا، عند التفاعل على السلسلة، تحقّقوا من المخاطر قبل العوائد.
$ETH #EIP7702
المعاملة المشبوهة البالغة 63 مليارًا لا علاقة لها بـ EIP-7702، كفّوا عن التهويل. لكن هذا البروتوكول يتيح فعلًا للقراصنة تجاوز الفحوصات الأمنية، فتتحرك الأموال بلا أثر، ما يجعله «مسرّعًا» للأنشطة الخبيثة. مهما بدا المعيار الجديد واعدًا، فلن يجدي نفعًا إذا انهار حاجز الأمان. مستقبلًا، عند التفاعل على السلسلة، تحقّقوا من المخاطر قبل العوائد.
$ETH #EIP7702
$ETH #EIP7702
13
·
--
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل استغلال ثغرة في EIP-7702
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل خلل في EIP-7702. فقد يؤدي تفويض واحد إلى منح عقدٍ صلاحية تنفيذ المعاملات في المحفظة؛ وإذا حصل أحدهم على التوقيع، يمكن «نقل الأصول بشكل طبيعي» إلى أن يُلغى التفويض.
بلغ إجمالي التدفقات الخارجة على السلسلة نحو 5.6 مليار دولار، وجمّدت Tether وCircle وغيرهما نحو 2.54 مليار دولار، لكن صافي الخسائر لا يزال في حدود عشرات المليارات. وأكد CZ أن أموال المستخدمين مضمونة بالكامل بنسبة 100%. وبعد أن هبط BTC سريعًا إلى حدود 80 ألفًا، تعافى وتجاوز 80 ألفًا لفترة وجيزة.
ثلاثة أمور ينبغي فعلها الآن:
1. انقل الأصول غير المستخدمة في منصات التداول إلى محفظة أجهزة؛
2. تحقّق من أمان حساباتك في منصات التداول الأخرى، وألغِ مفاتيح API والتفويضات التي لم تعد تستخدمها؛
3. انتظر نتائج التحقيق الأمني، ولا تتسرع في الشراء عند الانخفاض.
ما أشعل الأزمة لا يزال قائمًا، والأصول النقدية وتلك المحفوظة في محافظ الأجهزة أكثر أمانًا.
هذا رأي شخصي، وليس نصيحة استثمارية.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل استغلال ثغرة في EIP-7702
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل خلل في EIP-7702. فقد يؤدي تفويض واحد إلى منح عقدٍ صلاحية تنفيذ المعاملات في المحفظة؛ وإذا حصل أحدهم على التوقيع، يمكن «نقل الأصول بشكل طبيعي» إلى أن يُلغى التفويض.
بلغ إجمالي التدفقات الخارجة على السلسلة نحو 5.6 مليار دولار، وجمّدت Tether وCircle وغيرهما نحو 2.54 مليار دولار، لكن صافي الخسائر لا يزال في حدود عشرات المليارات. وأكد CZ أن أموال المستخدمين مضمونة بالكامل بنسبة 100%. وبعد أن هبط BTC سريعًا إلى حدود 80 ألفًا، تعافى وتجاوز 80 ألفًا لفترة وجيزة.
ثلاثة أمور ينبغي فعلها الآن:
1. انقل الأصول غير المستخدمة في منصات التداول إلى محفظة أجهزة؛
2. تحقّق من أمان حساباتك في منصات التداول الأخرى، وألغِ مفاتيح API والتفويضات التي لم تعد تستخدمها؛
3. انتظر نتائج التحقيق الأمني، ولا تتسرع في الشراء عند الانخفاض.
ما أشعل الأزمة لا يزال قائمًا، والأصول النقدية وتلك المحفوظة في محافظ الأجهزة أكثر أمانًا.
هذا رأي شخصي، وليس نصيحة استثمارية.
$ETH
$BTC
#EIP7702 #安全
هذه المرة، لم يكن السبب تسريب المفتاح الخاص، بل خلل في EIP-7702. فقد يؤدي تفويض واحد إلى منح عقدٍ صلاحية تنفيذ المعاملات في المحفظة؛ وإذا حصل أحدهم على التوقيع، يمكن «نقل الأصول بشكل طبيعي» إلى أن يُلغى التفويض.
بلغ إجمالي التدفقات الخارجة على السلسلة نحو 5.6 مليار دولار، وجمّدت Tether وCircle وغيرهما نحو 2.54 مليار دولار، لكن صافي الخسائر لا يزال في حدود عشرات المليارات. وأكد CZ أن أموال المستخدمين مضمونة بالكامل بنسبة 100%. وبعد أن هبط BTC سريعًا إلى حدود 80 ألفًا، تعافى وتجاوز 80 ألفًا لفترة وجيزة.
ثلاثة أمور ينبغي فعلها الآن:
1. انقل الأصول غير المستخدمة في منصات التداول إلى محفظة أجهزة؛
2. تحقّق من أمان حساباتك في منصات التداول الأخرى، وألغِ مفاتيح API والتفويضات التي لم تعد تستخدمها؛
3. انتظر نتائج التحقيق الأمني، ولا تتسرع في الشراء عند الانخفاض.
ما أشعل الأزمة لا يزال قائمًا، والأصول النقدية وتلك المحفوظة في محافظ الأجهزة أكثر أمانًا.
هذا رأي شخصي، وليس نصيحة استثمارية.
$ETH
$BTC
#EIP7702 #安全
1.3k

لا يتسبب EIP-7702 في اختراق Binance، لكنه قد يزيد الخسائر
- يرى خبراء الأمن أن المهاجمين يمكنهم سحب الأموال من محافظ Binance دون الحاجة إلى EIP-7702
- قد يتيح تحديث Ethereum EIP-7702 تجاوز إجراءات السحب، مما يزيد الأضرار
- يؤثر هذا الحدث فقط في أسلوب الهجوم، وليس في السبب الرئيسي للاختراق
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
المصدر: CoinTelegraph
لا يتسبب EIP-7702 في اختراق Binance، لكنه قد يزيد الخسائر
- يرى خبراء الأمن أن المهاجمين يمكنهم سحب الأموال من محافظ Binance دون الحاجة إلى EIP-7702
- قد يتيح تحديث Ethereum EIP-7702 تجاوز إجراءات السحب، مما يزيد الأضرار
- يؤثر هذا الحدث فقط في أسلوب الهجوم، وليس في السبب الرئيسي للاختراق
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
المصدر: CoinTelegraph
- يرى خبراء الأمن أن المهاجمين يمكنهم سحب الأموال من محافظ Binance دون الحاجة إلى EIP-7702
- قد يتيح تحديث Ethereum EIP-7702 تجاوز إجراءات السحب، مما يزيد الأضرار
- يؤثر هذا الحدث فقط في أسلوب الهجوم، وليس في السبب الرئيسي للاختراق
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
المصدر: CoinTelegraph
37

·
--
🚨 لم يكن EIP-7702 سبب اختراق Binance، لكنه ربما فاقم الخسائر. ويشير خبراء الأمن إلى أن المهاجمين كان بإمكانهم استنزاف المحافظ حتى من دون هذا التحديث، إلا أنه ربما ساعدهم على تجاوز إجراءات الحماية من السحب على ETH.
ربما أتاحت ميزات تجريد الحساب في التحديث للمهاجمين سبلًا جديدة للالتفاف على بروتوكولات الأمان.
النتيجة: مخاطر متزايدة على حاملي ETH أثناء التحديثات الجارية.
💭 هل تحمي نفسك من مخاطر تجريد الحساب عند امتلاك ETH؟ #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 لم يكن EIP-7702 سبب اختراق Binance، لكنه ربما فاقم الخسائر. ويشير خبراء الأمن إلى أن المهاجمين كان بإمكانهم استنزاف المحافظ حتى من دون هذا التحديث، إلا أنه ربما ساعدهم على تجاوز إجراءات الحماية من السحب على ETH.
ربما أتاحت ميزات تجريد الحساب في التحديث للمهاجمين سبلًا جديدة للالتفاف على بروتوكولات الأمان.
النتيجة: مخاطر متزايدة على حاملي ETH أثناء التحديثات الجارية.
💭 هل تحمي نفسك من مخاطر تجريد الحساب عند امتلاك ETH؟ #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
ربما أتاحت ميزات تجريد الحساب في التحديث للمهاجمين سبلًا جديدة للالتفاف على بروتوكولات الأمان.
النتيجة: مخاطر متزايدة على حاملي ETH أثناء التحديثات الجارية.
💭 هل تحمي نفسك من مخاطر تجريد الحساب عند امتلاك ETH؟ #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3
·
--
تعرضت المحفظة الساخنة لبينانس لمشكلة في الساعات الأولى من صباح اليوم، وسمع كثيرون لأول مرة عن EIP-7702. دعونا نوضح هذا المصطلح أولًا:
1. ما هو؟ ميزة جاءت مع ترقية Pectra لإيثيريوم، تتيح للمحفظة العادية توقيع تفويض يمنح مؤقتًا صلاحية التنفيذ لجزء من شيفرة عقد ذكي، من دون تغيير العنوان. ومن فوائد ذلك إمكانية تنفيذ العمليات دفعة واحدة، والسماح لشخص آخر بدفع رسوم الغاز.
2. لماذا استهدفه المهاجمون هذه المرة؟ بحسب تحليلات لاحقة من Blockaid وغيرها، أدرج المهاجمون 50 تفويضًا بأرقام تسلسلية متتالية في معاملة واحدة، بهدف مطابقة الرقم التسلسلي الذي كانت تستخدمه المحفظة الساخنة آنذاك. وبمجرد المطابقة، يستطيع العقد الخبيث تحويل الأصول على دفعات باسم المحفظة، ويظل التفويض ساريًا ما لم يُلغَ.
3. ما الذي ينبغي للمستخدم العادي الحذر منه؟ أولًا، لا توقّع تفويضًا لا تفهمه، وخصوصًا التوقيعات التي تجمع عددًا كبيرًا من العمليات دفعة واحدة. ثانيًا، إذا طلب منك موقع غير مألوف التوقيع، فتوقف وتحقق من العقد الذي سيُفوَّض إليه التنفيذ. ثالثًا، تحقّق دوريًا من التفويضات وألغِ ما لا تستخدمه، وحاول الاحتفاظ بالأصول الكبيرة في محفظة باردة.
تقييمي هو أن EIP-7702 ليس بابًا خلفيًا بحد ذاته؛ بل إنه يحوّل المحفظة من مفتاح لا يفعل سوى تحويل الأموال إلى مفتاح قادر على تنفيذ البرامج. ومع ازدياد قدرات المفتاح، يصبح التحقق جيدًا من الجهة التي تفوّضها قبل التوقيع أمرًا أساسيًا. هل تقرأ عادةً تفاصيل التفويض بندًا بندًا قبل التوقيع؟
$ETH #EIP7702
تعرضت المحفظة الساخنة لبينانس لمشكلة في الساعات الأولى من صباح اليوم، وسمع كثيرون لأول مرة عن EIP-7702. دعونا نوضح هذا المصطلح أولًا:
1. ما هو؟ ميزة جاءت مع ترقية Pectra لإيثيريوم، تتيح للمحفظة العادية توقيع تفويض يمنح مؤقتًا صلاحية التنفيذ لجزء من شيفرة عقد ذكي، من دون تغيير العنوان. ومن فوائد ذلك إمكانية تنفيذ العمليات دفعة واحدة، والسماح لشخص آخر بدفع رسوم الغاز.
2. لماذا استهدفه المهاجمون هذه المرة؟ بحسب تحليلات لاحقة من Blockaid وغيرها، أدرج المهاجمون 50 تفويضًا بأرقام تسلسلية متتالية في معاملة واحدة، بهدف مطابقة الرقم التسلسلي الذي كانت تستخدمه المحفظة الساخنة آنذاك. وبمجرد المطابقة، يستطيع العقد الخبيث تحويل الأصول على دفعات باسم المحفظة، ويظل التفويض ساريًا ما لم يُلغَ.
3. ما الذي ينبغي للمستخدم العادي الحذر منه؟ أولًا، لا توقّع تفويضًا لا تفهمه، وخصوصًا التوقيعات التي تجمع عددًا كبيرًا من العمليات دفعة واحدة. ثانيًا، إذا طلب منك موقع غير مألوف التوقيع، فتوقف وتحقق من العقد الذي سيُفوَّض إليه التنفيذ. ثالثًا، تحقّق دوريًا من التفويضات وألغِ ما لا تستخدمه، وحاول الاحتفاظ بالأصول الكبيرة في محفظة باردة.
تقييمي هو أن EIP-7702 ليس بابًا خلفيًا بحد ذاته؛ بل إنه يحوّل المحفظة من مفتاح لا يفعل سوى تحويل الأموال إلى مفتاح قادر على تنفيذ البرامج. ومع ازدياد قدرات المفتاح، يصبح التحقق جيدًا من الجهة التي تفوّضها قبل التوقيع أمرًا أساسيًا. هل تقرأ عادةً تفاصيل التفويض بندًا بندًا قبل التوقيع؟
$ETH #EIP7702
1. ما هو؟ ميزة جاءت مع ترقية Pectra لإيثيريوم، تتيح للمحفظة العادية توقيع تفويض يمنح مؤقتًا صلاحية التنفيذ لجزء من شيفرة عقد ذكي، من دون تغيير العنوان. ومن فوائد ذلك إمكانية تنفيذ العمليات دفعة واحدة، والسماح لشخص آخر بدفع رسوم الغاز.
2. لماذا استهدفه المهاجمون هذه المرة؟ بحسب تحليلات لاحقة من Blockaid وغيرها، أدرج المهاجمون 50 تفويضًا بأرقام تسلسلية متتالية في معاملة واحدة، بهدف مطابقة الرقم التسلسلي الذي كانت تستخدمه المحفظة الساخنة آنذاك. وبمجرد المطابقة، يستطيع العقد الخبيث تحويل الأصول على دفعات باسم المحفظة، ويظل التفويض ساريًا ما لم يُلغَ.
3. ما الذي ينبغي للمستخدم العادي الحذر منه؟ أولًا، لا توقّع تفويضًا لا تفهمه، وخصوصًا التوقيعات التي تجمع عددًا كبيرًا من العمليات دفعة واحدة. ثانيًا، إذا طلب منك موقع غير مألوف التوقيع، فتوقف وتحقق من العقد الذي سيُفوَّض إليه التنفيذ. ثالثًا، تحقّق دوريًا من التفويضات وألغِ ما لا تستخدمه، وحاول الاحتفاظ بالأصول الكبيرة في محفظة باردة.
تقييمي هو أن EIP-7702 ليس بابًا خلفيًا بحد ذاته؛ بل إنه يحوّل المحفظة من مفتاح لا يفعل سوى تحويل الأموال إلى مفتاح قادر على تنفيذ البرامج. ومع ازدياد قدرات المفتاح، يصبح التحقق جيدًا من الجهة التي تفوّضها قبل التوقيع أمرًا أساسيًا. هل تقرأ عادةً تفاصيل التفويض بندًا بندًا قبل التوقيع؟
$ETH #EIP7702
21

·
--
مقالة
🚨 كيف اخترق EIP-7702 محفظة Binance الساخنة 🚨السطو في ثلاث دقائق: كيف حوّل EIP-7702 محفظةً إلى لصّها الخاص
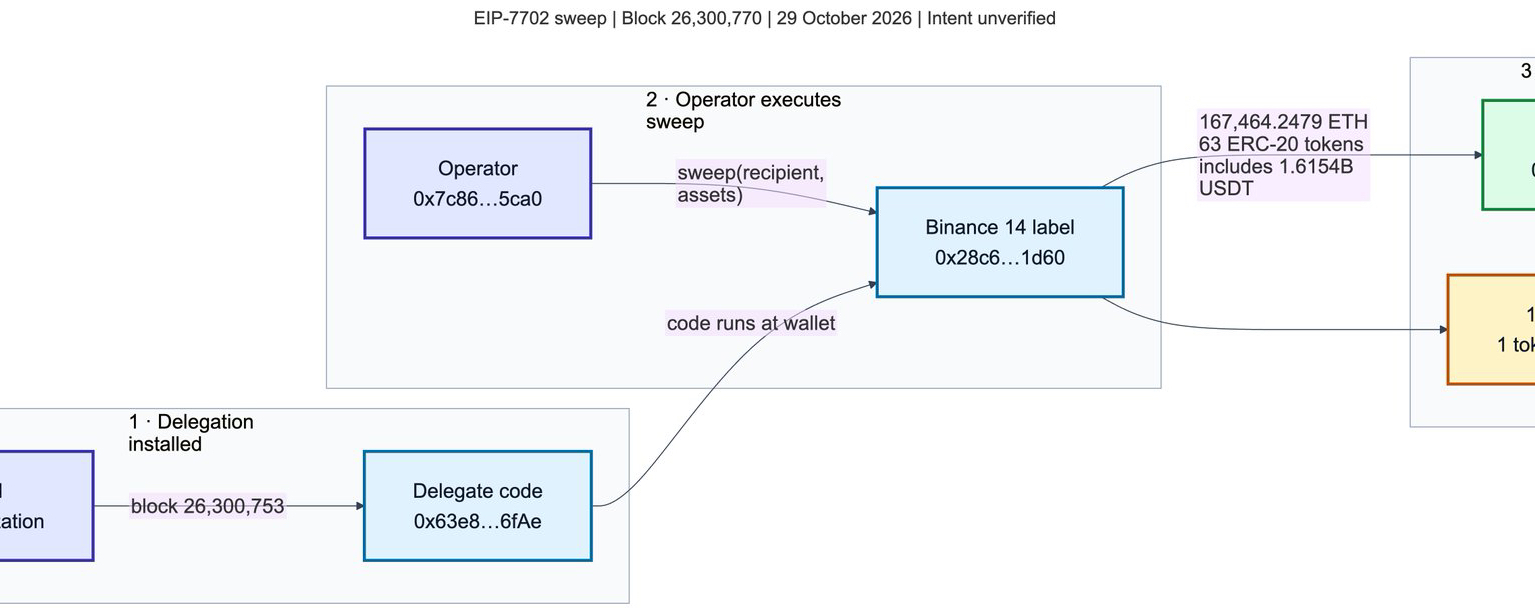
ثلاث دقائق وأربع وعشرون ثانية. هذا كل ما استغرقه اختفاء 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT، من محفظة تحمل وسم Binance، بعد أن ثبّتت رسالة موقّعة واحدة تفويض EIP-7702. وقد تتبّع الباحث الأمني أوديسيوس من phylax.systems الهجوم كاملًا على السلسلة في سلسلة منشورات تنتشر الآن بسرعة.
التسلسل الزمني يبعث على القشعريرة.
20:20:59 UTC: تم تثبيت تفويض EIP-7702 على المحفظة. 20:24:23: استدعاء sweep() من عنوان مختلف. أصبح سياق التنفيذ الخاص بالمحفظة يشغّل الآن عقد المهاجم، مستنزفًا كل شيء إلى 0x027…2ffe. ثم في 20:41:23، ساء الأمر أكثر: استخدمت المحفظة المفوَّضة صلاحية مالكها في محفظة ذكية منفصلة لنقل 780 مليون USDC أخرى.
🚨 كيف اخترق EIP-7702 محفظة Binance الساخنة 🚨
السطو في ثلاث دقائق: كيف حوّل EIP-7702 محفظةً إلى لصّها الخاص
ثلاث دقائق وأربع وعشرون ثانية. هذا كل ما استغرقه اختفاء 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT، من محفظة تحمل وسم Binance، بعد أن ثبّتت رسالة موقّعة واحدة تفويض EIP-7702. وقد تتبّع الباحث الأمني أوديسيوس من phylax.systems الهجوم كاملًا على السلسلة في سلسلة منشورات تنتشر الآن بسرعة.
التسلسل الزمني يبعث على القشعريرة.
20:20:59 UTC: تم تثبيت تفويض EIP-7702 على المحفظة. 20:24:23: استدعاء sweep() من عنوان مختلف. أصبح سياق التنفيذ الخاص بالمحفظة يشغّل الآن عقد المهاجم، مستنزفًا كل شيء إلى 0x027…2ffe. ثم في 20:41:23، ساء الأمر أكثر: استخدمت المحفظة المفوَّضة صلاحية مالكها في محفظة ذكية منفصلة لنقل 780 مليون USDC أخرى.
ثلاث دقائق وأربع وعشرون ثانية. هذا كل ما استغرقه اختفاء 167,464 ETH و63 رمزًا، من بينها 1.615 مليار USDT، من محفظة تحمل وسم Binance، بعد أن ثبّتت رسالة موقّعة واحدة تفويض EIP-7702. وقد تتبّع الباحث الأمني أوديسيوس من phylax.systems الهجوم كاملًا على السلسلة في سلسلة منشورات تنتشر الآن بسرعة.
التسلسل الزمني يبعث على القشعريرة.
20:20:59 UTC: تم تثبيت تفويض EIP-7702 على المحفظة. 20:24:23: استدعاء sweep() من عنوان مختلف. أصبح سياق التنفيذ الخاص بالمحفظة يشغّل الآن عقد المهاجم، مستنزفًا كل شيء إلى 0x027…2ffe. ثم في 20:41:23، ساء الأمر أكثر: استخدمت المحفظة المفوَّضة صلاحية مالكها في محفظة ذكية منفصلة لنقل 780 مليون USDC أخرى.
428
·
--
تبخّرت 5.8 مليارات دولار مباشرةً من المحفظة الساخنة لـBinance، لتقع بذلك أكبر سرقة من بورصة في تاريخ العملات المشفّرة.
في الساعة 4:24 فجر 30 أكتوبر، حوّلت المحفظة الساخنة رقم 14 في Binance إلى عنوان جديد 167,464 ETH، وسحبت معها نحو 1.615 مليار USDT و63 عملة رمزية. بلغت قيمة المعاملة الواحدة 2.5 مليار دولار، وبعد 40 دقيقة وصل إجمالي التدفقات الخارجة إلى 5.6 مليارات، متجاوزًا بفارق شاسع الرقم القياسي الذي سجلته Bybit في 2025، والبالغ 1.5 مليار دولار.
والمفارقة الأكبر أن هذه البورصة، التي تزعم أن لديها أكبر فريق أمني في العالم وأضخم ميزانية عمومية، اخترقها ثغرة على مستوى بروتوكول EIP-7702. وكان رد فعل السوق مباشرًا: خلال $ETH 24 ساعة، هبطت الأسعار بنسبة 5.33%، وانخفض $BTC إلى ما دون 78500، وتصفّت مراكز رافعة مالية بقيمة 629 مليونًا على الفور.
لا تتعجلوا شراء العملة أثناء هبوطها الحاد على المدى القصير؛ فضغط البيع لن يُمتص بهذه السرعة. وإذا كانت مشكلة EIP-7702 مقتصرة على طبقة الحفظ لدى البورصة، فقد تتمكن بروتوكولات البلوك تشين من التقاط أنفاسها.
#加密安全 #币安 #EIP7702
تبخّرت 5.8 مليارات دولار مباشرةً من المحفظة الساخنة لـBinance، لتقع بذلك أكبر سرقة من بورصة في تاريخ العملات المشفّرة.
في الساعة 4:24 فجر 30 أكتوبر، حوّلت المحفظة الساخنة رقم 14 في Binance إلى عنوان جديد 167,464 ETH، وسحبت معها نحو 1.615 مليار USDT و63 عملة رمزية. بلغت قيمة المعاملة الواحدة 2.5 مليار دولار، وبعد 40 دقيقة وصل إجمالي التدفقات الخارجة إلى 5.6 مليارات، متجاوزًا بفارق شاسع الرقم القياسي الذي سجلته Bybit في 2025، والبالغ 1.5 مليار دولار.
والمفارقة الأكبر أن هذه البورصة، التي تزعم أن لديها أكبر فريق أمني في العالم وأضخم ميزانية عمومية، اخترقها ثغرة على مستوى بروتوكول EIP-7702. وكان رد فعل السوق مباشرًا: خلال $ETH 24 ساعة، هبطت الأسعار بنسبة 5.33%، وانخفض $BTC إلى ما دون 78500، وتصفّت مراكز رافعة مالية بقيمة 629 مليونًا على الفور.
لا تتعجلوا شراء العملة أثناء هبوطها الحاد على المدى القصير؛ فضغط البيع لن يُمتص بهذه السرعة. وإذا كانت مشكلة EIP-7702 مقتصرة على طبقة الحفظ لدى البورصة، فقد تتمكن بروتوكولات البلوك تشين من التقاط أنفاسها.
#加密安全 #币安 #EIP7702
في الساعة 4:24 فجر 30 أكتوبر، حوّلت المحفظة الساخنة رقم 14 في Binance إلى عنوان جديد 167,464 ETH، وسحبت معها نحو 1.615 مليار USDT و63 عملة رمزية. بلغت قيمة المعاملة الواحدة 2.5 مليار دولار، وبعد 40 دقيقة وصل إجمالي التدفقات الخارجة إلى 5.6 مليارات، متجاوزًا بفارق شاسع الرقم القياسي الذي سجلته Bybit في 2025، والبالغ 1.5 مليار دولار.
والمفارقة الأكبر أن هذه البورصة، التي تزعم أن لديها أكبر فريق أمني في العالم وأضخم ميزانية عمومية، اخترقها ثغرة على مستوى بروتوكول EIP-7702. وكان رد فعل السوق مباشرًا: خلال $ETH 24 ساعة، هبطت الأسعار بنسبة 5.33%، وانخفض $BTC إلى ما دون 78500، وتصفّت مراكز رافعة مالية بقيمة 629 مليونًا على الفور.
لا تتعجلوا شراء العملة أثناء هبوطها الحاد على المدى القصير؛ فضغط البيع لن يُمتص بهذه السرعة. وإذا كانت مشكلة EIP-7702 مقتصرة على طبقة الحفظ لدى البورصة، فقد تتمكن بروتوكولات البلوك تشين من التقاط أنفاسها.
#加密安全 #币安 #EIP7702
369
·
--
قال كوساين من SlowMist إن الأسلوب كان مكشوفًا
عملية تنظيف المحافظ الساخنة الأخيرة في بينانس
استخدمت EIP-7702
والهدف بسيط جدًا: تسهيل تحويل الرموز على دفعات
من خلال ما يظهر على السلسلة
لم تكن العملية متقنة جدًا
كما أجروا تدريبًا استمر ساعات عدة قبل التنفيذ الفعلي
وملخص ما قاله كوساين
أن آلية EIP-7702 نفسها لا مشكلة فيها
وحتى من دونها، توجد وسائل أخرى لتنفيذ أمور مشابهة
لا تلقوا اللوم على مقترح ترقية واحد
ما ينبغي مراقبته فعلًا هو مسار التوقيع، وتفويضات المحافظ الساخنة، وما إذا كانت أدوات السحب قد اختُرقت
وقد ورد في البيان الرسمي أيضًا
أنه لم يُعثر حتى الآن على دليل على تسريب المفاتيح الخاصة بالمحافظ
أما التقرير التقني الكامل، فسينتظر إلى حين انتهاء التحقق
تتبع الأموال يعتمد على التجميد وإنفاذ القانون
وعلى صغار المستثمرين ألا ينخدعوا بعناوين مثيرة مثل «بروتوكول ما سينهار حتمًا»
وليصبّوا تركيزهم على أذونات حساباتهم والقنوات الرسمية
$ETH $BNB
#EIP7702 #慢雾 #حادثة_أمن_بينانس
قال كوساين من SlowMist إن الأسلوب كان مكشوفًا
عملية تنظيف المحافظ الساخنة الأخيرة في بينانس
استخدمت EIP-7702
والهدف بسيط جدًا: تسهيل تحويل الرموز على دفعات
من خلال ما يظهر على السلسلة
لم تكن العملية متقنة جدًا
كما أجروا تدريبًا استمر ساعات عدة قبل التنفيذ الفعلي
وملخص ما قاله كوساين
أن آلية EIP-7702 نفسها لا مشكلة فيها
وحتى من دونها، توجد وسائل أخرى لتنفيذ أمور مشابهة
لا تلقوا اللوم على مقترح ترقية واحد
ما ينبغي مراقبته فعلًا هو مسار التوقيع، وتفويضات المحافظ الساخنة، وما إذا كانت أدوات السحب قد اختُرقت
وقد ورد في البيان الرسمي أيضًا
أنه لم يُعثر حتى الآن على دليل على تسريب المفاتيح الخاصة بالمحافظ
أما التقرير التقني الكامل، فسينتظر إلى حين انتهاء التحقق
تتبع الأموال يعتمد على التجميد وإنفاذ القانون
وعلى صغار المستثمرين ألا ينخدعوا بعناوين مثيرة مثل «بروتوكول ما سينهار حتمًا»
وليصبّوا تركيزهم على أذونات حساباتهم والقنوات الرسمية
$ETH $BNB
#EIP7702 #慢雾 #حادثة_أمن_بينانس
عملية تنظيف المحافظ الساخنة الأخيرة في بينانس
استخدمت EIP-7702
والهدف بسيط جدًا: تسهيل تحويل الرموز على دفعات
من خلال ما يظهر على السلسلة
لم تكن العملية متقنة جدًا
كما أجروا تدريبًا استمر ساعات عدة قبل التنفيذ الفعلي
وملخص ما قاله كوساين
أن آلية EIP-7702 نفسها لا مشكلة فيها
وحتى من دونها، توجد وسائل أخرى لتنفيذ أمور مشابهة
لا تلقوا اللوم على مقترح ترقية واحد
ما ينبغي مراقبته فعلًا هو مسار التوقيع، وتفويضات المحافظ الساخنة، وما إذا كانت أدوات السحب قد اختُرقت
وقد ورد في البيان الرسمي أيضًا
أنه لم يُعثر حتى الآن على دليل على تسريب المفاتيح الخاصة بالمحافظ
أما التقرير التقني الكامل، فسينتظر إلى حين انتهاء التحقق
تتبع الأموال يعتمد على التجميد وإنفاذ القانون
وعلى صغار المستثمرين ألا ينخدعوا بعناوين مثيرة مثل «بروتوكول ما سينهار حتمًا»
وليصبّوا تركيزهم على أذونات حساباتهم والقنوات الرسمية
$ETH $BNB
#EIP7702 #慢雾 #حادثة_أمن_بينانس
2
406
شاهدت للتو فيديو شينيو الذي يستعرض سرقة باينانس، وشعرت بقشعريرة تسري في ظهري: لم تكن عملية مرتجلة، بل سرقة جرى التدرب عليها.
في الساعة 4:20 فجرًا، بثّ المهاجمون معاملة تتضمن 50 طلب تفويض، وبعد 3 دقائق بدأوا بنقل الأصول على دفعات، بإجمالي يقارب 5.8 مليارات دولار عبر عدة سلاسل. كانوا قد أعدوا مسبقًا قائمة بتحويل 64 عملة، وتدربوا مرتين باستخدام محفظة اختبارية، ولم يفصل بين التدريب الأخير والتنفيذ الفعلي سوى 3 ساعات ونصف.
استخدموا آلية التفويض EIP-7702: قال يوشيان من شركة SlowMist إن الآلية نفسها لا مشكلة فيها، لكنها استُخدمت لسرقة العملات على دفعات؛ أما الرئيس التنفيذي لشركة Blockaid فيشتبه في اختراق نظام التوقيع، لا في سرقة المفتاح الخاص. وحتى الآن، لم يُحسم السبب الجوهري.
الخبر الجيد هو أن أحدث تحقق رسمي من باينانس أظهر تجميد نحو 3 مليارات دولار. لكن 18270 من عملات $BTC (نحو 1.44 مليار دولار) لم تتحرك بعد، وما زال المخترقون يحتفظون بـ 467 ألفًا من عملات $ETH.
أيهما يخيفك أكثر؟ A: سرقة مُدبّرة أُعدّت قائمتها وأُجريت التدريبات عليها مرتين؛ B: خلل في مرحلة التوقيع، بحيث قد يوقّع عنك حتى أكبر مَنصّة من دون أن تلاحظ. اختاروا طرفًا في التعليقات.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
شاهدت للتو فيديو شينيو الذي يستعرض سرقة باينانس، وشعرت بقشعريرة تسري في ظهري: لم تكن عملية مرتجلة، بل سرقة جرى التدرب عليها.
في الساعة 4:20 فجرًا، بثّ المهاجمون معاملة تتضمن 50 طلب تفويض، وبعد 3 دقائق بدأوا بنقل الأصول على دفعات، بإجمالي يقارب 5.8 مليارات دولار عبر عدة سلاسل. كانوا قد أعدوا مسبقًا قائمة بتحويل 64 عملة، وتدربوا مرتين باستخدام محفظة اختبارية، ولم يفصل بين التدريب الأخير والتنفيذ الفعلي سوى 3 ساعات ونصف.
استخدموا آلية التفويض EIP-7702: قال يوشيان من شركة SlowMist إن الآلية نفسها لا مشكلة فيها، لكنها استُخدمت لسرقة العملات على دفعات؛ أما الرئيس التنفيذي لشركة Blockaid فيشتبه في اختراق نظام التوقيع، لا في سرقة المفتاح الخاص. وحتى الآن، لم يُحسم السبب الجوهري.
الخبر الجيد هو أن أحدث تحقق رسمي من باينانس أظهر تجميد نحو 3 مليارات دولار. لكن 18270 من عملات $BTC (نحو 1.44 مليار دولار) لم تتحرك بعد، وما زال المخترقون يحتفظون بـ 467 ألفًا من عملات $ETH .
أيهما يخيفك أكثر؟ A: سرقة مُدبّرة أُعدّت قائمتها وأُجريت التدريبات عليها مرتين؛ B: خلل في مرحلة التوقيع، بحيث قد يوقّع عنك حتى أكبر مَنصّة من دون أن تلاحظ. اختاروا طرفًا في التعليقات.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
في الساعة 4:20 فجرًا، بثّ المهاجمون معاملة تتضمن 50 طلب تفويض، وبعد 3 دقائق بدأوا بنقل الأصول على دفعات، بإجمالي يقارب 5.8 مليارات دولار عبر عدة سلاسل. كانوا قد أعدوا مسبقًا قائمة بتحويل 64 عملة، وتدربوا مرتين باستخدام محفظة اختبارية، ولم يفصل بين التدريب الأخير والتنفيذ الفعلي سوى 3 ساعات ونصف.
استخدموا آلية التفويض EIP-7702: قال يوشيان من شركة SlowMist إن الآلية نفسها لا مشكلة فيها، لكنها استُخدمت لسرقة العملات على دفعات؛ أما الرئيس التنفيذي لشركة Blockaid فيشتبه في اختراق نظام التوقيع، لا في سرقة المفتاح الخاص. وحتى الآن، لم يُحسم السبب الجوهري.
الخبر الجيد هو أن أحدث تحقق رسمي من باينانس أظهر تجميد نحو 3 مليارات دولار. لكن 18270 من عملات $BTC (نحو 1.44 مليار دولار) لم تتحرك بعد، وما زال المخترقون يحتفظون بـ 467 ألفًا من عملات $ETH .
أيهما يخيفك أكثر؟ A: سرقة مُدبّرة أُعدّت قائمتها وأُجريت التدريبات عليها مرتين؛ B: خلل في مرحلة التوقيع، بحيث قد يوقّع عنك حتى أكبر مَنصّة من دون أن تلاحظ. اختاروا طرفًا في التعليقات.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
74
·
--
# مراجعة أسلوب اختراق باينانس: 50 تفويضًا عبر EIP-7702 نقلت نحو 5.8 مليارات دولار خلال 3 دقائق، والاشتباه في صلة بكوريا الشمالية غير مؤكد
- مراجعة أسلوب الهجوم: وفقًا لمراجعة على السلسلة أجراها شينيو، الشريك المؤسس لشركة Cobo، بثّ المهاجم معاملة عند الساعة 4:20 فجر 30 أكتوبر بتوقيت بكين، تضمنت 50 طلب تفويض. وبعد نحو 3 دقائق، بدأ نقل الأصول على دفعات عبر عدة شبكات، منها إيثيريوم وترون. وقد قُدّر إجمالي المبلغ المنقول بنحو 5.8 مليارات دولار وفق أسعار العملات حينها. وكان المهاجم قد أعدّ مسبقًا قائمة تحويل تشمل 64 عملة، وتدرّب مرتين باستخدام محفظة اختبارية؛ وجرت التجربة الأخيرة قبل الهجوم الفعلي بنحو 3 ساعات ونصف. كما حوّل بعض الأصول القابلة للتجميد، مثل USDT، إلى ETH لتفادي تجميدها من قِبل الجهات المُصدِرة.
- التوقيع في صلب الاهتمام: وفق تقييم أولي للرئيس التنفيذي لشركة الأمن Blockaid، تشير الهجمة إلى إساءة استخدام البنية التحتية للتوقيع، لا إلى سرقة المفاتيح الخاصة مباشرةً. فقد جُمّع 50 تفويضًا عبر EIP-7702 في معاملة واحدة استهدفت المحفظة الساخنة رقم 14 التابعة لباينانس Binance، وفوّضت التحكم إلى عقدة مخصّصة لسحب الأصول. ويشبه هذا الأسلوب إلى حد كبير هجوم Bybit في فبراير 2025، كما يرتبط أسلوب التنفيذ بعمليات إلكترونية كورية شمالية؛ لكن باينانس لم تؤكد رسميًا آلية الهجوم المحددة، ولم يُثبت رسميًا ما يتعلق بالجهة المسؤولة.
- الأموال ما زالت تتحرك: تُظهر بيانات Arkham أن محفظة المهاجم تنقل الأصول عبر Uniswap، كما استخدم USDT المسروق ضمانًا لاقتراض ما لا يقل عن 20 ألف WETH من Aave (نحو 44 مليون دولار). وقد جمّدت Aave سوق الإقراض الخاص به، مشيرةً إلى أن العقود نفسها لم تتأثر وأن المراكز لا تزال مضمونة بأكثر من قيمتها. وأوضحت Bybit في اليوم نفسه أنها لم تتأثر بالحادثة، وأن أنظمتها والإيداع والسحب تعمل بصورة طبيعية.
- تذكير بالوضع الراهن: لا تزال عمليات الإيداع والسحب وتداول Alpha على باينانس متوقفة، ولم يُعلن موعد استئنافها. ويتداول BTC قرب 78 ألف دولار، وBNB قرب 699 دولارًا. لا تزال الحادثة متطورة، وتختلف تقديرات الأطراف بشأن أرقام التجميد والخسائر؛ لذا يُعتمد ما تؤكده باينانس رسميًا. لا تثق إلا بالقنوات الرسمية، واحذر عمليات الاحتيال التي تنتحل صفة جهات تعرض «تحرير الأموال».
$BNB $BTC
#币安 #黑客攻击 #EIP7702
تقييمي: أميل إلى النظرة السلبية تجاه BNB على المدى القصير، لأن مراجعة أسلوب الهجوم تشير إلى أن مخاطر مرحلة التوقيع لم تُستبعد بعد، ولم يُعلن جدول زمني لاستئناف الإيداع والسحب. ولا يزال تعافي المعنويات يتطلب تأكيدًا من تقرير باينانس الرسمي بعد الحادثة.
المصدر: مراجعة شينيو / Cobo على السلسلة، نقلًا عن ChainCatcher؛ وبيانات Blockaid وArkham، نقلًا عن CoinDesk؛ وتحديثات البث المباشر لـ CoinDesk. آلية الهجوم والجهة المسؤولة تقديران أوليان، ولم تؤكدهما باينانس رسميًا. للمعلومات فقط، ولا تُعد نصيحة استثمارية.
برأيك، ما الذي ينبغي للمنصات إصلاحه أولًا: إجراءات التوقيع أم صلاحيات المحافظ الساخنة؟ اضغط على الوسم للاطلاع على الأسعار المباشرة، وشاركنا رأيك في التعليقات.
# مراجعة أسلوب اختراق باينانس: 50 تفويضًا عبر EIP-7702 نقلت نحو 5.8 مليارات دولار خلال 3 دقائق، والاشتباه في صلة بكوريا الشمالية غير مؤكد
- مراجعة أسلوب الهجوم: وفقًا لمراجعة على السلسلة أجراها شينيو، الشريك المؤسس لشركة Cobo، بثّ المهاجم معاملة عند الساعة 4:20 فجر 30 أكتوبر بتوقيت بكين، تضمنت 50 طلب تفويض. وبعد نحو 3 دقائق، بدأ نقل الأصول على دفعات عبر عدة شبكات، منها إيثيريوم وترون. وقد قُدّر إجمالي المبلغ المنقول بنحو 5.8 مليارات دولار وفق أسعار العملات حينها. وكان المهاجم قد أعدّ مسبقًا قائمة تحويل تشمل 64 عملة، وتدرّب مرتين باستخدام محفظة اختبارية؛ وجرت التجربة الأخيرة قبل الهجوم الفعلي بنحو 3 ساعات ونصف. كما حوّل بعض الأصول القابلة للتجميد، مثل USDT، إلى ETH لتفادي تجميدها من قِبل الجهات المُصدِرة.
- التوقيع في صلب الاهتمام: وفق تقييم أولي للرئيس التنفيذي لشركة الأمن Blockaid، تشير الهجمة إلى إساءة استخدام البنية التحتية للتوقيع، لا إلى سرقة المفاتيح الخاصة مباشرةً. فقد جُمّع 50 تفويضًا عبر EIP-7702 في معاملة واحدة استهدفت المحفظة الساخنة رقم 14 التابعة لباينانس Binance، وفوّضت التحكم إلى عقدة مخصّصة لسحب الأصول. ويشبه هذا الأسلوب إلى حد كبير هجوم Bybit في فبراير 2025، كما يرتبط أسلوب التنفيذ بعمليات إلكترونية كورية شمالية؛ لكن باينانس لم تؤكد رسميًا آلية الهجوم المحددة، ولم يُثبت رسميًا ما يتعلق بالجهة المسؤولة.
- الأموال ما زالت تتحرك: تُظهر بيانات Arkham أن محفظة المهاجم تنقل الأصول عبر Uniswap، كما استخدم USDT المسروق ضمانًا لاقتراض ما لا يقل عن 20 ألف WETH من Aave (نحو 44 مليون دولار). وقد جمّدت Aave سوق الإقراض الخاص به، مشيرةً إلى أن العقود نفسها لم تتأثر وأن المراكز لا تزال مضمونة بأكثر من قيمتها. وأوضحت Bybit في اليوم نفسه أنها لم تتأثر بالحادثة، وأن أنظمتها والإيداع والسحب تعمل بصورة طبيعية.
- تذكير بالوضع الراهن: لا تزال عمليات الإيداع والسحب وتداول Alpha على باينانس متوقفة، ولم يُعلن موعد استئنافها. ويتداول BTC قرب 78 ألف دولار، وBNB قرب 699 دولارًا. لا تزال الحادثة متطورة، وتختلف تقديرات الأطراف بشأن أرقام التجميد والخسائر؛ لذا يُعتمد ما تؤكده باينانس رسميًا. لا تثق إلا بالقنوات الرسمية، واحذر عمليات الاحتيال التي تنتحل صفة جهات تعرض «تحرير الأموال».
$BNB $BTC
#币安 #黑客攻击 #EIP7702
تقييمي: أميل إلى النظرة السلبية تجاه BNB على المدى القصير، لأن مراجعة أسلوب الهجوم تشير إلى أن مخاطر مرحلة التوقيع لم تُستبعد بعد، ولم يُعلن جدول زمني لاستئناف الإيداع والسحب. ولا يزال تعافي المعنويات يتطلب تأكيدًا من تقرير باينانس الرسمي بعد الحادثة.
المصدر: مراجعة شينيو / Cobo على السلسلة، نقلًا عن ChainCatcher؛ وبيانات Blockaid وArkham، نقلًا عن CoinDesk؛ وتحديثات البث المباشر لـ CoinDesk. آلية الهجوم والجهة المسؤولة تقديران أوليان، ولم تؤكدهما باينانس رسميًا. للمعلومات فقط، ولا تُعد نصيحة استثمارية.
برأيك، ما الذي ينبغي للمنصات إصلاحه أولًا: إجراءات التوقيع أم صلاحيات المحافظ الساخنة؟ اضغط على الوسم للاطلاع على الأسعار المباشرة، وشاركنا رأيك في التعليقات.
- مراجعة أسلوب الهجوم: وفقًا لمراجعة على السلسلة أجراها شينيو، الشريك المؤسس لشركة Cobo، بثّ المهاجم معاملة عند الساعة 4:20 فجر 30 أكتوبر بتوقيت بكين، تضمنت 50 طلب تفويض. وبعد نحو 3 دقائق، بدأ نقل الأصول على دفعات عبر عدة شبكات، منها إيثيريوم وترون. وقد قُدّر إجمالي المبلغ المنقول بنحو 5.8 مليارات دولار وفق أسعار العملات حينها. وكان المهاجم قد أعدّ مسبقًا قائمة تحويل تشمل 64 عملة، وتدرّب مرتين باستخدام محفظة اختبارية؛ وجرت التجربة الأخيرة قبل الهجوم الفعلي بنحو 3 ساعات ونصف. كما حوّل بعض الأصول القابلة للتجميد، مثل USDT، إلى ETH لتفادي تجميدها من قِبل الجهات المُصدِرة.
- التوقيع في صلب الاهتمام: وفق تقييم أولي للرئيس التنفيذي لشركة الأمن Blockaid، تشير الهجمة إلى إساءة استخدام البنية التحتية للتوقيع، لا إلى سرقة المفاتيح الخاصة مباشرةً. فقد جُمّع 50 تفويضًا عبر EIP-7702 في معاملة واحدة استهدفت المحفظة الساخنة رقم 14 التابعة لباينانس Binance، وفوّضت التحكم إلى عقدة مخصّصة لسحب الأصول. ويشبه هذا الأسلوب إلى حد كبير هجوم Bybit في فبراير 2025، كما يرتبط أسلوب التنفيذ بعمليات إلكترونية كورية شمالية؛ لكن باينانس لم تؤكد رسميًا آلية الهجوم المحددة، ولم يُثبت رسميًا ما يتعلق بالجهة المسؤولة.
- الأموال ما زالت تتحرك: تُظهر بيانات Arkham أن محفظة المهاجم تنقل الأصول عبر Uniswap، كما استخدم USDT المسروق ضمانًا لاقتراض ما لا يقل عن 20 ألف WETH من Aave (نحو 44 مليون دولار). وقد جمّدت Aave سوق الإقراض الخاص به، مشيرةً إلى أن العقود نفسها لم تتأثر وأن المراكز لا تزال مضمونة بأكثر من قيمتها. وأوضحت Bybit في اليوم نفسه أنها لم تتأثر بالحادثة، وأن أنظمتها والإيداع والسحب تعمل بصورة طبيعية.
- تذكير بالوضع الراهن: لا تزال عمليات الإيداع والسحب وتداول Alpha على باينانس متوقفة، ولم يُعلن موعد استئنافها. ويتداول BTC قرب 78 ألف دولار، وBNB قرب 699 دولارًا. لا تزال الحادثة متطورة، وتختلف تقديرات الأطراف بشأن أرقام التجميد والخسائر؛ لذا يُعتمد ما تؤكده باينانس رسميًا. لا تثق إلا بالقنوات الرسمية، واحذر عمليات الاحتيال التي تنتحل صفة جهات تعرض «تحرير الأموال».
$BNB $BTC
#币安 #黑客攻击 #EIP7702
تقييمي: أميل إلى النظرة السلبية تجاه BNB على المدى القصير، لأن مراجعة أسلوب الهجوم تشير إلى أن مخاطر مرحلة التوقيع لم تُستبعد بعد، ولم يُعلن جدول زمني لاستئناف الإيداع والسحب. ولا يزال تعافي المعنويات يتطلب تأكيدًا من تقرير باينانس الرسمي بعد الحادثة.
المصدر: مراجعة شينيو / Cobo على السلسلة، نقلًا عن ChainCatcher؛ وبيانات Blockaid وArkham، نقلًا عن CoinDesk؛ وتحديثات البث المباشر لـ CoinDesk. آلية الهجوم والجهة المسؤولة تقديران أوليان، ولم تؤكدهما باينانس رسميًا. للمعلومات فقط، ولا تُعد نصيحة استثمارية.
برأيك، ما الذي ينبغي للمنصات إصلاحه أولًا: إجراءات التوقيع أم صلاحيات المحافظ الساخنة؟ اضغط على الوسم للاطلاع على الأسعار المباشرة، وشاركنا رأيك في التعليقات.
619
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceWithdrawalScamWarning
150 مشاهدات
72 يقومون بالنقاش
2
#USMidtermElections
542,540 مشاهدات
2,627 يقومون بالنقاش
3
#USOctoberNFP-AreRateCutsStillPossible
5,704 مشاهدات
194 يقومون بالنقاش
4
#AppleEarningsAhead-CanStockHitNewHigh
1,913 مشاهدات
123 يقومون بالنقاش
5
#Verify1to1BinanceReserves
8,096 مشاهدات
186 يقومون بالنقاش
6
#BinanceRestores28FiatWithdrawals
61,688 مشاهدات
808 يقومون بالنقاش
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
17 مشاهدات
5 يقومون بالنقاش
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
50 مشاهدات
2 يقومون بالنقاش
9
#BinanceProcesses$4.65BWithdrawals
83,486 مشاهدات
339 يقومون بالنقاش
10
#HKMALaunchesSAGEAgenticFinanceProject
1,744 مشاهدات
117 يقومون بالنقاش