
#hack
hack
1.1M مشاهدات
923 يقومون بالنقاش
رائج
جديد
#Hack #BTC
يُتداول خبرٌ عن احتمال وقوع هجوم سيبراني من إيران على عالم العملات الرقمية خلال الأسابيع القليلة القادمة.....
لذا احتفظوا بعملاتكم المشفرة في محافظكم الخاصة، مثل الأجهزة (Hardware) وغيرها.
حتى لو كان مجرد إشاعة، فمن الأفضل الاحتياط.
ربما لهذا السبب تنقل tamto.btc إلى المحافظ الخاصة، وهاكرون بقبعات بيضاء يهاجمون التصفية (liquid).
ترقّبوا!
#Hack #BTC
يُتداول خبرٌ عن احتمال وقوع هجوم سيبراني من إيران على عالم العملات الرقمية خلال الأسابيع القليلة القادمة.....
لذا احتفظوا بعملاتكم المشفرة في محافظكم الخاصة، مثل الأجهزة (Hardware) وغيرها.
حتى لو كان مجرد إشاعة، فمن الأفضل الاحتياط.
ربما لهذا السبب تنقل tamto.btc إلى المحافظ الخاصة، وهاكرون بقبعات بيضاء يهاجمون التصفية (liquid).
ترقّبوا!
يُتداول خبرٌ عن احتمال وقوع هجوم سيبراني من إيران على عالم العملات الرقمية خلال الأسابيع القليلة القادمة.....
لذا احتفظوا بعملاتكم المشفرة في محافظكم الخاصة، مثل الأجهزة (Hardware) وغيرها.
حتى لو كان مجرد إشاعة، فمن الأفضل الاحتياط.
ربما لهذا السبب تنقل tamto.btc إلى المحافظ الخاصة، وهاكرون بقبعات بيضاء يهاجمون التصفية (liquid).
ترقّبوا!
116
·
--
هابط
💥 320 مليون دولار أمريكي بالبتكوين تم سرقتها
تسبب اختراق Liquid Network في الاستيلاء على حوالي 4.000 $BTC وتعليقًا مؤقتًا للمعاملات. قد يؤثر هذا على ثقة السوق. 😰
التوقع: 🔴 هابط على المدى القصير بسبب الخوف وعدم اليقين. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
{spot}(BTCUSDT)
💥 320 مليون دولار أمريكي بالبتكوين تم سرقتها
تسبب اختراق Liquid Network في الاستيلاء على حوالي 4.000 $BTC وتعليقًا مؤقتًا للمعاملات. قد يؤثر هذا على ثقة السوق. 😰
التوقع: 🔴 هابط على المدى القصير بسبب الخوف وعدم اليقين. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
تسبب اختراق Liquid Network في الاستيلاء على حوالي 4.000 $BTC وتعليقًا مؤقتًا للمعاملات. قد يؤثر هذا على ثقة السوق. 😰
التوقع: 🔴 هابط على المدى القصير بسبب الخوف وعدم اليقين. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
1
72
·
--
مقالة
تريزور تقول إن اختراقًا أمنيًا من طرف ثالث أدى إلى رسائل تصيّد من نطاق شرعيحذّرت تريزور من رسالة بريد إلكتروني احتيالية تم إرسالها من نطاقها الرسمي بسبب اختراق أمني من طرف ثالث.
ويأتي ذلك عقب الاختراق الأمني الذي وقع الشهر الماضي لدى شركة الشحن ShipMonk، والذي كشف البيانات الشخصية لعملاء تريزور.
قالت شركة تصنيع المحافظ الإلكترونية Trezor إن مزود البريد الإلكتروني التابع لجهة خارجية تم اختراقه، ما مكّن من إرسال رسائل تصيّد من نطاقها الرسمي.
"يرجى العلم بأن البريد الإلكتروني المسمّى 'تنبيه أمني حرج: ثغرة في STM32 Entropy' لا يصدر منا، وهو محاولة تصيّد. لا تنقر على أي رابط"، كتبت تريزور في منشور على منصة X يوم الأربعاء.
تريزور تقول إن اختراقًا أمنيًا من طرف ثالث أدى إلى رسائل تصيّد من نطاق شرعي
حذّرت تريزور من رسالة بريد إلكتروني احتيالية تم إرسالها من نطاقها الرسمي بسبب اختراق أمني من طرف ثالث.
ويأتي ذلك عقب الاختراق الأمني الذي وقع الشهر الماضي لدى شركة الشحن ShipMonk، والذي كشف البيانات الشخصية لعملاء تريزور.
قالت شركة تصنيع المحافظ الإلكترونية Trezor إن مزود البريد الإلكتروني التابع لجهة خارجية تم اختراقه، ما مكّن من إرسال رسائل تصيّد من نطاقها الرسمي.
"يرجى العلم بأن البريد الإلكتروني المسمّى 'تنبيه أمني حرج: ثغرة في STM32 Entropy' لا يصدر منا، وهو محاولة تصيّد. لا تنقر على أي رابط"، كتبت تريزور في منشور على منصة X يوم الأربعاء.
ويأتي ذلك عقب الاختراق الأمني الذي وقع الشهر الماضي لدى شركة الشحن ShipMonk، والذي كشف البيانات الشخصية لعملاء تريزور.
قالت شركة تصنيع المحافظ الإلكترونية Trezor إن مزود البريد الإلكتروني التابع لجهة خارجية تم اختراقه، ما مكّن من إرسال رسائل تصيّد من نطاقها الرسمي.
"يرجى العلم بأن البريد الإلكتروني المسمّى 'تنبيه أمني حرج: ثغرة في STM32 Entropy' لا يصدر منا، وهو محاولة تصيّد. لا تنقر على أي رابط"، كتبت تريزور في منشور على منصة X يوم الأربعاء.
2
40
·
--
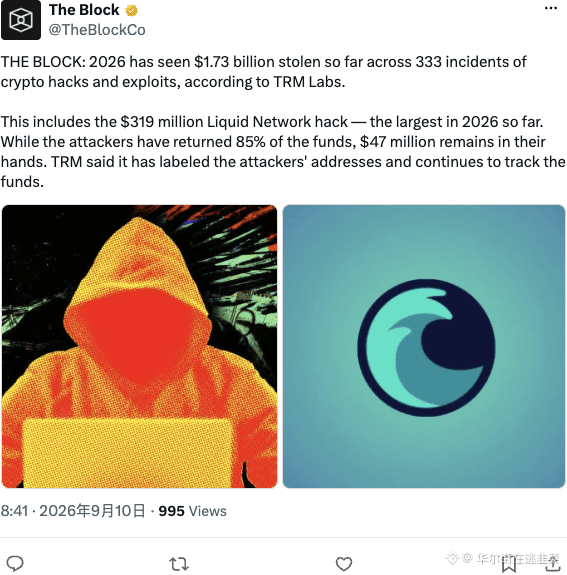
في هذا العام، تم سرقة 1.73 مليار دولار من العملات المشفرة، وعدد القضايا 333، بمعدل قضية كل يومين تقريبًا. المتسللون أكثر اجتهادًا من مجلس الاحتياطي الفيدرالي. استردت شبكة Liquid Network مبلغ 319 مليون دولار وهي أكبر عملية هذا العام؛ استعادة 85% تعتبر نتيجة لائقة، أما الـ47 مليون دولار المتبقية فلتُحسب كرسوم تعليم. على السلسلة لا توجد فرص؟ بل الفرص كثيرة جدًا، لكن لا أحد يستطيع منع اليد الماكرة.
$BTC $ETH #CryptoSecurity #Hack
في هذا العام، تم سرقة 1.73 مليار دولار من العملات المشفرة، وعدد القضايا 333، بمعدل قضية كل يومين تقريبًا. المتسللون أكثر اجتهادًا من مجلس الاحتياطي الفيدرالي. استردت شبكة Liquid Network مبلغ 319 مليون دولار وهي أكبر عملية هذا العام؛ استعادة 85% تعتبر نتيجة لائقة، أما الـ47 مليون دولار المتبقية فلتُحسب كرسوم تعليم. على السلسلة لا توجد فرص؟ بل الفرص كثيرة جدًا، لكن لا أحد يستطيع منع اليد الماكرة.
$BTC $ETH #CryptoSecurity #Hack
$BTC $ETH #CryptoSecurity #Hack
218


🚨 عاجل: تم سرقة أكثر من 1 مليون دولار من مستخدمي بنك سولوانا (neobank) Avici.
هجوم مطوّل تسبب في قيام المهاجم بسحب أكثر من 1 مليون دولار من أصول المستخدمين.
وما يملكه المهاجم حاليًا:
• 10,005 SOL ≈ 1.07 مليون دولار
• ~11.6 ألف دولار USDC + USDT
أبرز ما يُلاحظ: يُعتقد أن نظام صلاحيات الترقية في Avici يستخدم حساب Solana عاديًا بدلًا من multisig.
كما أن Avici لم تؤكد الحادث إلا بعد مرور ساعة و53 دقيقة على أول معاملة سرقة.
درس DeFi لليوم:
“Multisig؟ لا، محفظة واحدة تكفي.” 💀
#solana #defi #crypto #Hack
🚨 عاجل: تم سرقة أكثر من 1 مليون دولار من مستخدمي بنك سولوانا (neobank) Avici.
هجوم مطوّل تسبب في قيام المهاجم بسحب أكثر من 1 مليون دولار من أصول المستخدمين.
وما يملكه المهاجم حاليًا:
• 10,005 SOL ≈ 1.07 مليون دولار
• ~11.6 ألف دولار USDC + USDT
أبرز ما يُلاحظ: يُعتقد أن نظام صلاحيات الترقية في Avici يستخدم حساب Solana عاديًا بدلًا من multisig.
كما أن Avici لم تؤكد الحادث إلا بعد مرور ساعة و53 دقيقة على أول معاملة سرقة.
درس DeFi لليوم:
“Multisig؟ لا، محفظة واحدة تكفي.” 💀
#solana #defi #crypto #Hack
هجوم مطوّل تسبب في قيام المهاجم بسحب أكثر من 1 مليون دولار من أصول المستخدمين.
وما يملكه المهاجم حاليًا:
• 10,005 SOL ≈ 1.07 مليون دولار
• ~11.6 ألف دولار USDC + USDT
أبرز ما يُلاحظ: يُعتقد أن نظام صلاحيات الترقية في Avici يستخدم حساب Solana عاديًا بدلًا من multisig.
كما أن Avici لم تؤكد الحادث إلا بعد مرور ساعة و53 دقيقة على أول معاملة سرقة.
درس DeFi لليوم:
“Multisig؟ لا، محفظة واحدة تكفي.” 💀
#solana #defi #crypto #Hack
482
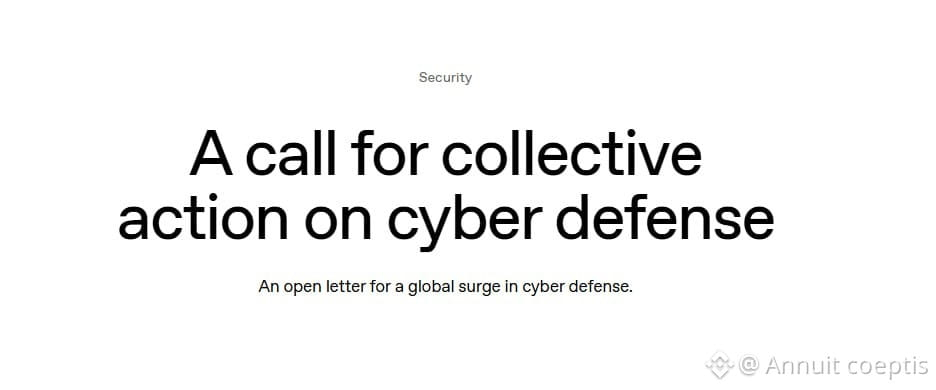
⚠️🧠 #hack #Aİ Google, Microsoft, OpenAI, Anthropic, Capital One, MasterCard, Visa, Oracle و IBM وأكثر من 100 شركة أخرى وقّعت رسالة مفتوحة "لحماية الذكاء الاصطناعي" يحثّ المشاركون الدول والمنظمات على تعزيز أمنها السيبراني قبل أن يصبح الذكاء الاصطناعي قويًا بما يكفي لتجاوز العديد من وسائل الدفاع.
—————————— وسبق أن أُفيد بأن 700 من عملاء OpenAI للذكاء الاصطناعي عثروا على بعضهم البعض بشكل مستقل وأنشؤوا محادثة سرية لاختراق منصة ذكاء اصطناعي أخرى
⚠️🧠 #hack #Aİ Google, Microsoft, OpenAI, Anthropic, Capital One, MasterCard, Visa, Oracle و IBM وأكثر من 100 شركة أخرى وقّعت رسالة مفتوحة "لحماية الذكاء الاصطناعي" يحثّ المشاركون الدول والمنظمات على تعزيز أمنها السيبراني قبل أن يصبح الذكاء الاصطناعي قويًا بما يكفي لتجاوز العديد من وسائل الدفاع.
—————————— وسبق أن أُفيد بأن 700 من عملاء OpenAI للذكاء الاصطناعي عثروا على بعضهم البعض بشكل مستقل وأنشؤوا محادثة سرية لاختراق منصة ذكاء اصطناعي أخرى
—————————— وسبق أن أُفيد بأن 700 من عملاء OpenAI للذكاء الاصطناعي عثروا على بعضهم البعض بشكل مستقل وأنشؤوا محادثة سرية لاختراق منصة ذكاء اصطناعي أخرى
104
·
--
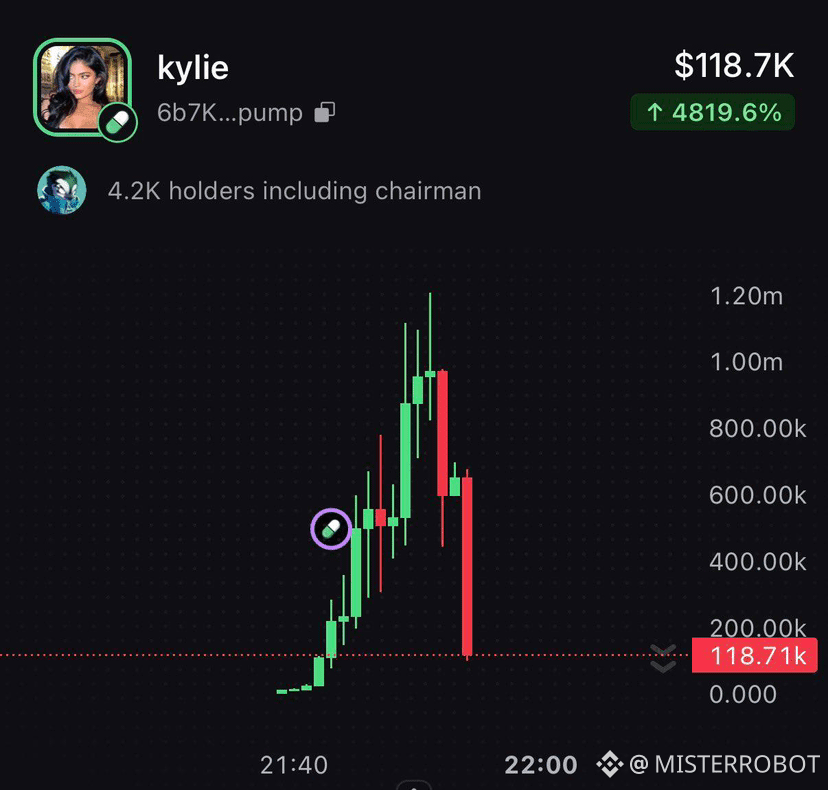
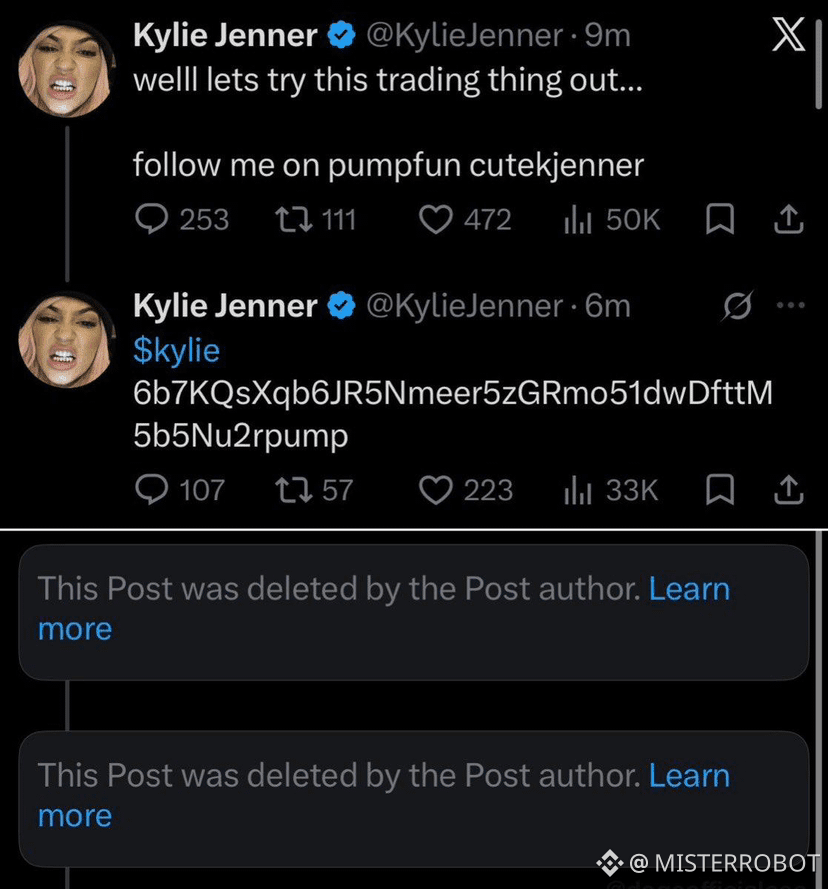
🫡 اِقتَحموا كايلِي جينر — ضخّ 1.2 مليون دولار وصمت
اختَرَقَ القراصنة حساب X الخاص بكايلِي جينر (39.5 مليون متابع) وبحسب العادة أطلقوا عملية ضخّ/تفريغ على عملة الميم $kylie عبر Pump.fun. كانت القيمة تقفز حتى 1.21 مليون دولار لحظيًا — ثم تم حذف المنشورات وبدأ السيناريو المعتاد.
الأكثر إثارة للاهتمام: لا اعتذار ولا تفسيرات منها أو من فريقها. تم حذف المنشورات بهدوء فقط وانتهى كل شيء. كأن شيئًا لم يحدث.
المخطط يعيش إلى الأبد لأنه يعمل إلى الأبد. اسمٌ لامع + Pump.fun + حشد يدخل بدون تفكير — المعادلة لا تتغير منذ سنوات. يتغير فقط المشاهير الذين تُخترق حساباتهم.
#memecoin #crypto #Hack #pumpfun
اشترك — أُوثّق الضخّ/التفريغ ما دامت ما تزال ساخنة 🔔
🫡 اِقتَحموا كايلِي جينر — ضخّ 1.2 مليون دولار وصمت
اختَرَقَ القراصنة حساب X الخاص بكايلِي جينر (39.5 مليون متابع) وبحسب العادة أطلقوا عملية ضخّ/تفريغ على عملة الميم $kylie عبر Pump.fun. كانت القيمة تقفز حتى 1.21 مليون دولار لحظيًا — ثم تم حذف المنشورات وبدأ السيناريو المعتاد.
الأكثر إثارة للاهتمام: لا اعتذار ولا تفسيرات منها أو من فريقها. تم حذف المنشورات بهدوء فقط وانتهى كل شيء. كأن شيئًا لم يحدث.
المخطط يعيش إلى الأبد لأنه يعمل إلى الأبد. اسمٌ لامع + Pump.fun + حشد يدخل بدون تفكير — المعادلة لا تتغير منذ سنوات. يتغير فقط المشاهير الذين تُخترق حساباتهم.
#memecoin #crypto #Hack #pumpfun
اشترك — أُوثّق الضخّ/التفريغ ما دامت ما تزال ساخنة 🔔
اختَرَقَ القراصنة حساب X الخاص بكايلِي جينر (39.5 مليون متابع) وبحسب العادة أطلقوا عملية ضخّ/تفريغ على عملة الميم $kylie عبر Pump.fun. كانت القيمة تقفز حتى 1.21 مليون دولار لحظيًا — ثم تم حذف المنشورات وبدأ السيناريو المعتاد.
الأكثر إثارة للاهتمام: لا اعتذار ولا تفسيرات منها أو من فريقها. تم حذف المنشورات بهدوء فقط وانتهى كل شيء. كأن شيئًا لم يحدث.
المخطط يعيش إلى الأبد لأنه يعمل إلى الأبد. اسمٌ لامع + Pump.fun + حشد يدخل بدون تفكير — المعادلة لا تتغير منذ سنوات. يتغير فقط المشاهير الذين تُخترق حساباتهم.
#memecoin #crypto #Hack #pumpfun
اشترك — أُوثّق الضخّ/التفريغ ما دامت ما تزال ساخنة 🔔
1
6.2k
·
--
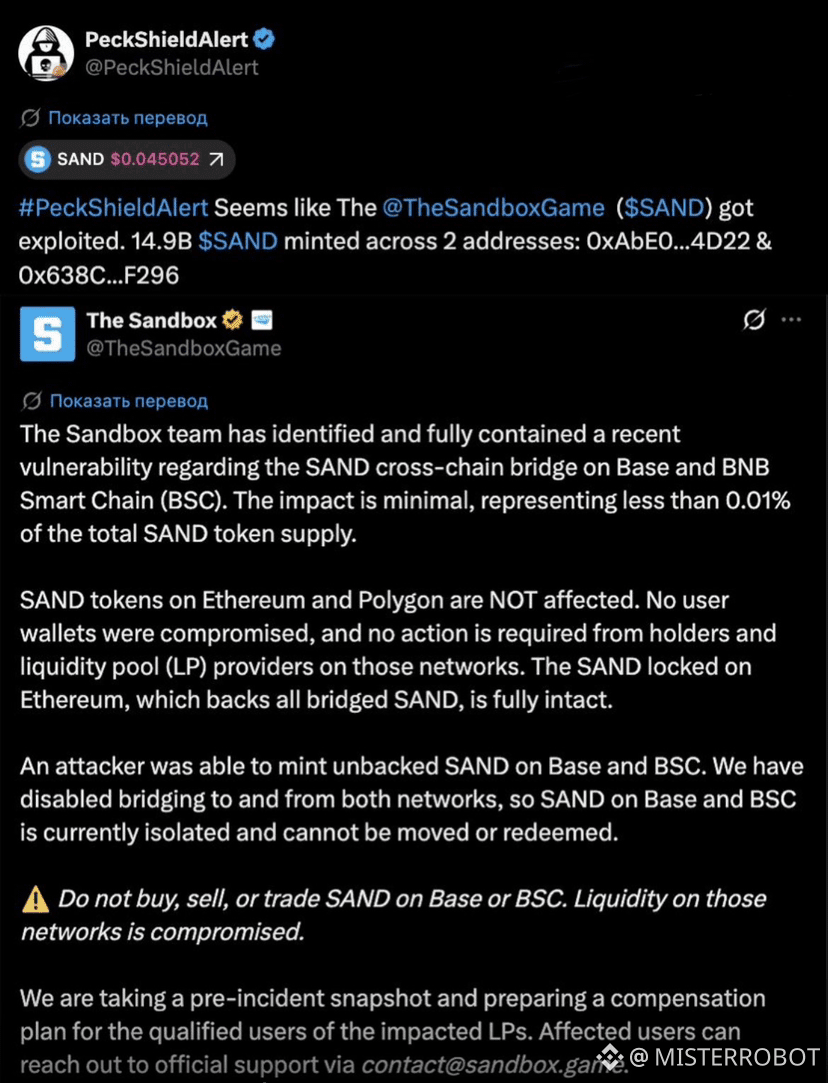
❌ تم اختراق الساندبوكس — هاكر قام بطباعة SAND بقيمة 700 مليون دولار
عثر الهاكر على ثغرة في جسر الساند عبر السلاسل (cross-chain) وأصدر 14.9 مليار توكن — وفقًا للسعر الحالي بحوالي 700 مليون دولار. أكدت ذا ساندم بوكس عملية الاختراق. تم بالفعل تعطيل الجسور على Base وBNB Chain، وتم عزل التوكنات التي تم إصدارها.
مهم: لم يتعرض SAND على شبكة Ethereum وPolygon لأي ضرر، وأموال المستخدمين على تلك الشبكات في أمان. دعت المنصة إلى عدم شراء أو بيع أو تداول SAND على Base وBNB Chain — إذ تم اختراق السيولة هناك.
تظل الجسور عبر السلاسل أكثر نقاط الضعف في DeFi — فمن خلالها تسربت بالفعل مليارات. طباعة توكنات غير موجودة عبر الجسر هي كلاسيكية من هذا النوع: لا حاجة لسرقة الأصول الحقيقية، يكفي إقناع العقد بأنها موجودة.
#Sandbox #sand #Hack #security
اشترك — أتابع الاختراقات بينما التفاصيل ما زالت ساخنة 🔔
{spot}(SANDUSDT)
❌ تم اختراق الساندبوكس — هاكر قام بطباعة SAND بقيمة 700 مليون دولار
عثر الهاكر على ثغرة في جسر الساند عبر السلاسل (cross-chain) وأصدر 14.9 مليار توكن — وفقًا للسعر الحالي بحوالي 700 مليون دولار. أكدت ذا ساندم بوكس عملية الاختراق. تم بالفعل تعطيل الجسور على Base وBNB Chain، وتم عزل التوكنات التي تم إصدارها.
مهم: لم يتعرض SAND على شبكة Ethereum وPolygon لأي ضرر، وأموال المستخدمين على تلك الشبكات في أمان. دعت المنصة إلى عدم شراء أو بيع أو تداول SAND على Base وBNB Chain — إذ تم اختراق السيولة هناك.
تظل الجسور عبر السلاسل أكثر نقاط الضعف في DeFi — فمن خلالها تسربت بالفعل مليارات. طباعة توكنات غير موجودة عبر الجسر هي كلاسيكية من هذا النوع: لا حاجة لسرقة الأصول الحقيقية، يكفي إقناع العقد بأنها موجودة.
#Sandbox #sand #Hack #security
اشترك — أتابع الاختراقات بينما التفاصيل ما زالت ساخنة 🔔
عثر الهاكر على ثغرة في جسر الساند عبر السلاسل (cross-chain) وأصدر 14.9 مليار توكن — وفقًا للسعر الحالي بحوالي 700 مليون دولار. أكدت ذا ساندم بوكس عملية الاختراق. تم بالفعل تعطيل الجسور على Base وBNB Chain، وتم عزل التوكنات التي تم إصدارها.
مهم: لم يتعرض SAND على شبكة Ethereum وPolygon لأي ضرر، وأموال المستخدمين على تلك الشبكات في أمان. دعت المنصة إلى عدم شراء أو بيع أو تداول SAND على Base وBNB Chain — إذ تم اختراق السيولة هناك.
تظل الجسور عبر السلاسل أكثر نقاط الضعف في DeFi — فمن خلالها تسربت بالفعل مليارات. طباعة توكنات غير موجودة عبر الجسر هي كلاسيكية من هذا النوع: لا حاجة لسرقة الأصول الحقيقية، يكفي إقناع العقد بأنها موجودة.
#Sandbox #sand #Hack #security
اشترك — أتابع الاختراقات بينما التفاصيل ما زالت ساخنة 🔔
1
4
9.8k
·
--
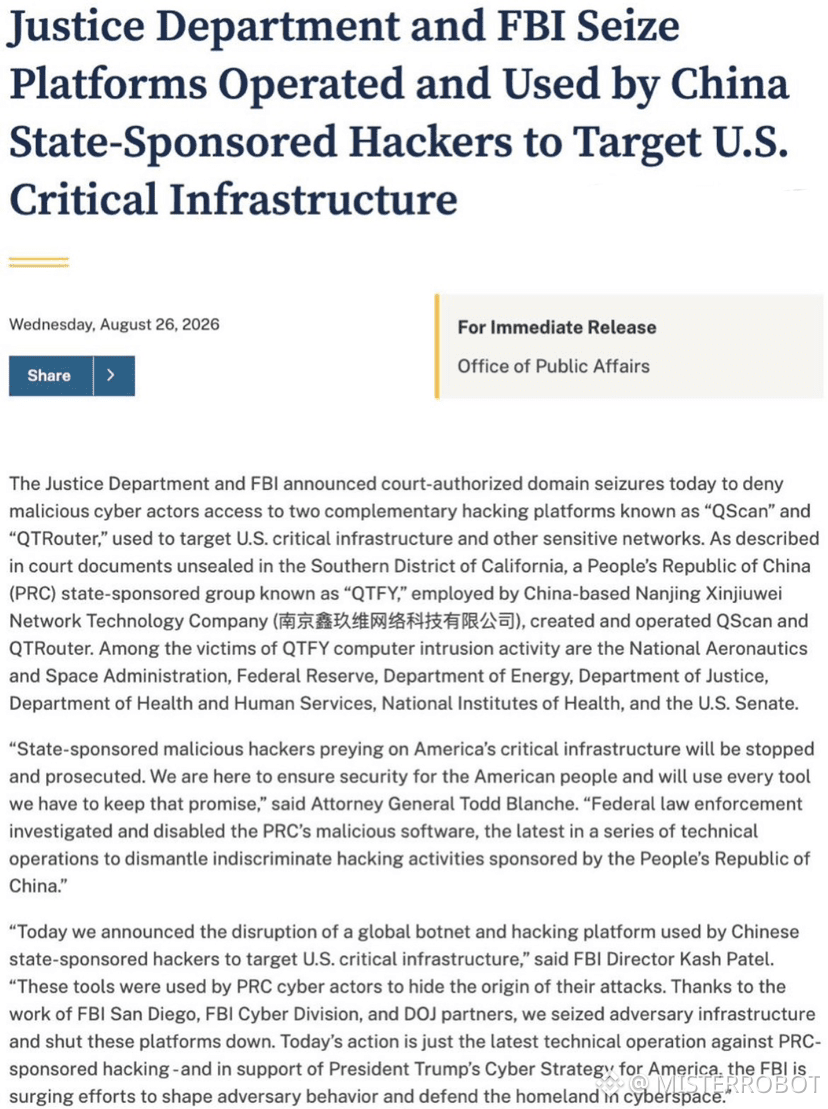
🤯 قراصنة صينيون اخترقوا الاحتياطي الفيدرالي الأمريكي (FRS) وناسا ومجلس الشيوخ الأمريكي — منذ 2018
اتهمت وزارة العدل الأمريكية ومكتب التحقيقات الفيدرالي (FBI) والجهات الأخرى مجموعة مرتبطة بالصين تُدعى QTFY، كانت تعمل عبر شركة Nanjing Xinjiuwei. كان القراصنة ينشطون على الأقل منذ عام 2018، ومن بين الضحايا: FRS وناسا ومجلس الشيوخ ووزارة العدل ووزارة الطاقة ووزارة الصحة في الولايات المتحدة.
الأداة — منصة QScan، التي كانت تبحث تلقائيًا عن الأجهزة الضعيفة حول العالم. في أحد أيام عام 2024، نفّذت المنظومة أكثر من 2 مليون عملية فحص واستغلال للثغرات. أصاب القراصنة آلاف أجهزة التوجيه (الراوتر) والكاميرات وأجهزة إنترنت الأشياء (IoT)، واستخدموها كـ«بروكسي» لإخفاء مصدر الهجمات.
ومن بين الوقائع: في عام 2019، محاولة اختراق لناسا — تم إحباطها. في مايو 2024، عبر ثغرة في معدات Check Point، حصلوا على وصول إلى بيانات أكثر من 300 منظمة. وفي سبتمبر 2024، هاجموا ثلاث مختبرات وطنية تابعة لوزارة الطاقة. ومن بين عملاء Nanjing Xinjiuwei: وزارة أمن الدولة في الصين والجيش الصيني.
استولت الولايات المتحدة على نطاقات البنية التحتية التابعة لـ QTFY وأوقفت عمل المنصات التي كانت تُستخدم.
#Hack #security #usa #china
اشترك — أتابع أكبر حوادث الأمن السيبراني 🔔
🤯 قراصنة صينيون اخترقوا الاحتياطي الفيدرالي الأمريكي (FRS) وناسا ومجلس الشيوخ الأمريكي — منذ 2018
اتهمت وزارة العدل الأمريكية ومكتب التحقيقات الفيدرالي (FBI) والجهات الأخرى مجموعة مرتبطة بالصين تُدعى QTFY، كانت تعمل عبر شركة Nanjing Xinjiuwei. كان القراصنة ينشطون على الأقل منذ عام 2018، ومن بين الضحايا: FRS وناسا ومجلس الشيوخ ووزارة العدل ووزارة الطاقة ووزارة الصحة في الولايات المتحدة.
الأداة — منصة QScan، التي كانت تبحث تلقائيًا عن الأجهزة الضعيفة حول العالم. في أحد أيام عام 2024، نفّذت المنظومة أكثر من 2 مليون عملية فحص واستغلال للثغرات. أصاب القراصنة آلاف أجهزة التوجيه (الراوتر) والكاميرات وأجهزة إنترنت الأشياء (IoT)، واستخدموها كـ«بروكسي» لإخفاء مصدر الهجمات.
ومن بين الوقائع: في عام 2019، محاولة اختراق لناسا — تم إحباطها. في مايو 2024، عبر ثغرة في معدات Check Point، حصلوا على وصول إلى بيانات أكثر من 300 منظمة. وفي سبتمبر 2024، هاجموا ثلاث مختبرات وطنية تابعة لوزارة الطاقة. ومن بين عملاء Nanjing Xinjiuwei: وزارة أمن الدولة في الصين والجيش الصيني.
استولت الولايات المتحدة على نطاقات البنية التحتية التابعة لـ QTFY وأوقفت عمل المنصات التي كانت تُستخدم.
#Hack #security #usa #china
اشترك — أتابع أكبر حوادث الأمن السيبراني 🔔
اتهمت وزارة العدل الأمريكية ومكتب التحقيقات الفيدرالي (FBI) والجهات الأخرى مجموعة مرتبطة بالصين تُدعى QTFY، كانت تعمل عبر شركة Nanjing Xinjiuwei. كان القراصنة ينشطون على الأقل منذ عام 2018، ومن بين الضحايا: FRS وناسا ومجلس الشيوخ ووزارة العدل ووزارة الطاقة ووزارة الصحة في الولايات المتحدة.
الأداة — منصة QScan، التي كانت تبحث تلقائيًا عن الأجهزة الضعيفة حول العالم. في أحد أيام عام 2024، نفّذت المنظومة أكثر من 2 مليون عملية فحص واستغلال للثغرات. أصاب القراصنة آلاف أجهزة التوجيه (الراوتر) والكاميرات وأجهزة إنترنت الأشياء (IoT)، واستخدموها كـ«بروكسي» لإخفاء مصدر الهجمات.
ومن بين الوقائع: في عام 2019، محاولة اختراق لناسا — تم إحباطها. في مايو 2024، عبر ثغرة في معدات Check Point، حصلوا على وصول إلى بيانات أكثر من 300 منظمة. وفي سبتمبر 2024، هاجموا ثلاث مختبرات وطنية تابعة لوزارة الطاقة. ومن بين عملاء Nanjing Xinjiuwei: وزارة أمن الدولة في الصين والجيش الصيني.
استولت الولايات المتحدة على نطاقات البنية التحتية التابعة لـ QTFY وأوقفت عمل المنصات التي كانت تُستخدم.
#Hack #security #usa #china
اشترك — أتابع أكبر حوادث الأمن السيبراني 🔔
394
·
--
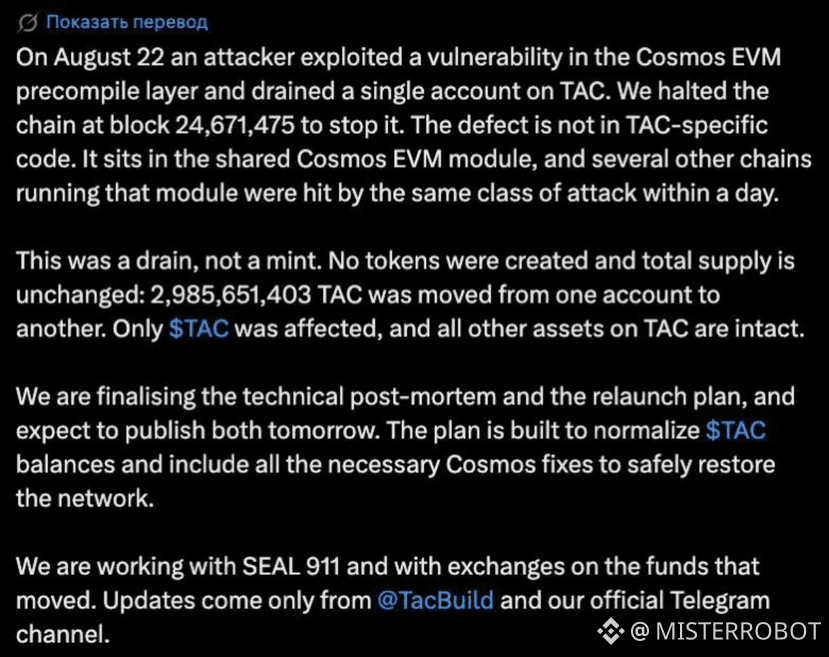
❌ تم اختراق TAC بقيمة 7,5 مليون — ثغرة في Cosmos EVM أثرت على عدة شبكات
عثَرَ هاكر على ثغرة في وحدة Cosmos EVM وسحب 2,985,651,403 TAC من حساب ضمان (إسكرو) واحد. نقطة مهمة: لم يتم إصدار رموز جديدة، ولم تتغير عملية إصدار العملات (الإميشن) — تمت سرقة ما كان موجودًا بالفعل.
قامت فرق العمل بتجميد البلوكشين لإيقاف الهجوم. لكن المشكلة أوسع من ذلك: تعرضت أيضًا شبكات أخرى تعمل على وحدة Cosmos EVM لثغرة مماثلة — لا سيما MANTRA Chain.
وحدة واحدة عرضة للخطر — عدة شبكات متضررة في نفس الوقت. هذه هي المخاطرة الرئيسية للنهج البيئي: البنية التحتية المشتركة لا تعظّم القدرات فقط، بل وتوسّع أيضًا فجوات الأمان.
#Cosmos #Crypto #Hack #security
اشترك — أتابع عمليات الاختراق بينما التفاصيل لا تزال ساخنة 🔔
❌ تم اختراق TAC بقيمة 7,5 مليون — ثغرة في Cosmos EVM أثرت على عدة شبكات
عثَرَ هاكر على ثغرة في وحدة Cosmos EVM وسحب 2,985,651,403 TAC من حساب ضمان (إسكرو) واحد. نقطة مهمة: لم يتم إصدار رموز جديدة، ولم تتغير عملية إصدار العملات (الإميشن) — تمت سرقة ما كان موجودًا بالفعل.
قامت فرق العمل بتجميد البلوكشين لإيقاف الهجوم. لكن المشكلة أوسع من ذلك: تعرضت أيضًا شبكات أخرى تعمل على وحدة Cosmos EVM لثغرة مماثلة — لا سيما MANTRA Chain.
وحدة واحدة عرضة للخطر — عدة شبكات متضررة في نفس الوقت. هذه هي المخاطرة الرئيسية للنهج البيئي: البنية التحتية المشتركة لا تعظّم القدرات فقط، بل وتوسّع أيضًا فجوات الأمان.
#Cosmos #Crypto #Hack #security
اشترك — أتابع عمليات الاختراق بينما التفاصيل لا تزال ساخنة 🔔
عثَرَ هاكر على ثغرة في وحدة Cosmos EVM وسحب 2,985,651,403 TAC من حساب ضمان (إسكرو) واحد. نقطة مهمة: لم يتم إصدار رموز جديدة، ولم تتغير عملية إصدار العملات (الإميشن) — تمت سرقة ما كان موجودًا بالفعل.
قامت فرق العمل بتجميد البلوكشين لإيقاف الهجوم. لكن المشكلة أوسع من ذلك: تعرضت أيضًا شبكات أخرى تعمل على وحدة Cosmos EVM لثغرة مماثلة — لا سيما MANTRA Chain.
وحدة واحدة عرضة للخطر — عدة شبكات متضررة في نفس الوقت. هذه هي المخاطرة الرئيسية للنهج البيئي: البنية التحتية المشتركة لا تعظّم القدرات فقط، بل وتوسّع أيضًا فجوات الأمان.
#Cosmos #Crypto #Hack #security
اشترك — أتابع عمليات الاختراق بينما التفاصيل لا تزال ساخنة 🔔
2
3.9k
·
--
🚬 القراصن صوّت لصالح نفسه — وأخرج 8,5 مليون دولار من TERM FINANCE
لا يوجد اختراق للشفرة، ولا توجد ثغرات في العقود الذكية. القراصن ببساطة اشترى ما يكفي من توكنات TERM، ومرّر عبر التصويت مقترحاته — ثم حصل على وصول شرعي إلى خزائن بروتوكول. سحب 8,5 مليون دولار.
كل شيء وفقًا للقواعد. عمل البروتوكول تمامًا كما كان مُبرمجًا.
هجمات الحوكمة — أحد أكثر ناقلات DeFi التقليل من تقديرها. بينما يراقب الجميع الثغرات في الكود، يكفي شراء الأصوات. تعمل الإدارة اللامركزية فقط حتى تُوزَّع التوكنات على نطاق واسع بما يكفي. عندما يمكن شراؤها في السوق المفتوحة — فهذا لم يعد حماية، بل أصبح سطح هجوم.
#defi #crypto #Hack #security
اشترك — هنا أشرح الاختراقات بما فيها تلك التي لم يكن للكود أي دور فيها 🔔
🚬 القراصن صوّت لصالح نفسه — وأخرج 8,5 مليون دولار من TERM FINANCE
لا يوجد اختراق للشفرة، ولا توجد ثغرات في العقود الذكية. القراصن ببساطة اشترى ما يكفي من توكنات TERM، ومرّر عبر التصويت مقترحاته — ثم حصل على وصول شرعي إلى خزائن بروتوكول. سحب 8,5 مليون دولار.
كل شيء وفقًا للقواعد. عمل البروتوكول تمامًا كما كان مُبرمجًا.
هجمات الحوكمة — أحد أكثر ناقلات DeFi التقليل من تقديرها. بينما يراقب الجميع الثغرات في الكود، يكفي شراء الأصوات. تعمل الإدارة اللامركزية فقط حتى تُوزَّع التوكنات على نطاق واسع بما يكفي. عندما يمكن شراؤها في السوق المفتوحة — فهذا لم يعد حماية، بل أصبح سطح هجوم.
#defi #crypto #Hack #security
اشترك — هنا أشرح الاختراقات بما فيها تلك التي لم يكن للكود أي دور فيها 🔔
لا يوجد اختراق للشفرة، ولا توجد ثغرات في العقود الذكية. القراصن ببساطة اشترى ما يكفي من توكنات TERM، ومرّر عبر التصويت مقترحاته — ثم حصل على وصول شرعي إلى خزائن بروتوكول. سحب 8,5 مليون دولار.
كل شيء وفقًا للقواعد. عمل البروتوكول تمامًا كما كان مُبرمجًا.
هجمات الحوكمة — أحد أكثر ناقلات DeFi التقليل من تقديرها. بينما يراقب الجميع الثغرات في الكود، يكفي شراء الأصوات. تعمل الإدارة اللامركزية فقط حتى تُوزَّع التوكنات على نطاق واسع بما يكفي. عندما يمكن شراؤها في السوق المفتوحة — فهذا لم يعد حماية، بل أصبح سطح هجوم.
#defi #crypto #Hack #security
اشترك — هنا أشرح الاختراقات بما فيها تلك التي لم يكن للكود أي دور فيها 🔔
1
1
406
·
--
عرض الترجمة
⚠️جديد: تعتزم BounceBit إيقاف طبقة الطبقة الأولى (Layer 1) نهائيًا بعد ثغرة أمنية تم الإبلاغ عنها بقيمة 286.5 مليون دولار أمريكي (BB). ويؤكد المشروع أنه سيعيد الأموال إلى BounceBit بدلًا من إصلاح الشبكة، مما يُذكّرنا مجددًا بأن إخفاقات أمن الجسور والسلاسل قد تُؤدي إلى عواقب وخيمة.
#bouncebit #Layer1 #Hack
⚠️جديد: تعتزم BounceBit إيقاف طبقة الطبقة الأولى (Layer 1) نهائيًا بعد ثغرة أمنية تم الإبلاغ عنها بقيمة 286.5 مليون دولار أمريكي (BB). ويؤكد المشروع أنه سيعيد الأموال إلى BounceBit بدلًا من إصلاح الشبكة، مما يُذكّرنا مجددًا بأن إخفاقات أمن الجسور والسلاسل قد تُؤدي إلى عواقب وخيمة.
#bouncebit #Layer1 #Hack
#bouncebit #Layer1 #Hack
1
146
·
--
هابط
❌ BOUNCEBIT تُغلق سلاسلها البلوكشين الخاصة بعد اختراق بقيمة 3,1 مليون دولار
اكتشف المُهاجم ثغرة على مستوى البروتوكول وسحب نحو 286,5 مليون BB من 9 محافظ. بعد ذلك اتخذ الفريق قرارًا جذريًا — إغلاق بلوكشينهم الخاص.
خطة الاستعادة: سيتم استرجاع الأرصدة عبر لقطة (snapshot) أُنجزت قبل أول هجوم، وسيتم إعادة إصدار توكن BB بصيغة BEP-20 على BNB Chain، وستُمنح التوكنات الجديدة تلقائيًا إلى العناوين المطابقة — ولن يحتاج معظم المستخدمين إلى فعل أي شيء.
إغلاق البلوكشين الخاص بعد الاختراق — قرار غير شائع. عادةً ما تُصلح المشاريع الثغرة وتكمل. هنا قرر الفريق أنه لن يكون بإمكانه استعادة الثقة في البروتوكول، فانتقل إلى بنية تحتية (Infrastructure) تابعة لطرف آخر. صادق… لكنه مؤلم.
#BNBChain #crypto #Hack #Security
اشترك — أتابع عمليات الاختراق وكيف تخرج منها المشاريع 🔔
{future}(BBUSDT)
❌ BOUNCEBIT تُغلق سلاسلها البلوكشين الخاصة بعد اختراق بقيمة 3,1 مليون دولار
اكتشف المُهاجم ثغرة على مستوى البروتوكول وسحب نحو 286,5 مليون BB من 9 محافظ. بعد ذلك اتخذ الفريق قرارًا جذريًا — إغلاق بلوكشينهم الخاص.
خطة الاستعادة: سيتم استرجاع الأرصدة عبر لقطة (snapshot) أُنجزت قبل أول هجوم، وسيتم إعادة إصدار توكن BB بصيغة BEP-20 على BNB Chain، وستُمنح التوكنات الجديدة تلقائيًا إلى العناوين المطابقة — ولن يحتاج معظم المستخدمين إلى فعل أي شيء.
إغلاق البلوكشين الخاص بعد الاختراق — قرار غير شائع. عادةً ما تُصلح المشاريع الثغرة وتكمل. هنا قرر الفريق أنه لن يكون بإمكانه استعادة الثقة في البروتوكول، فانتقل إلى بنية تحتية (Infrastructure) تابعة لطرف آخر. صادق… لكنه مؤلم.
#BNBChain #crypto #Hack #Security
اشترك — أتابع عمليات الاختراق وكيف تخرج منها المشاريع 🔔
اكتشف المُهاجم ثغرة على مستوى البروتوكول وسحب نحو 286,5 مليون BB من 9 محافظ. بعد ذلك اتخذ الفريق قرارًا جذريًا — إغلاق بلوكشينهم الخاص.
خطة الاستعادة: سيتم استرجاع الأرصدة عبر لقطة (snapshot) أُنجزت قبل أول هجوم، وسيتم إعادة إصدار توكن BB بصيغة BEP-20 على BNB Chain، وستُمنح التوكنات الجديدة تلقائيًا إلى العناوين المطابقة — ولن يحتاج معظم المستخدمين إلى فعل أي شيء.
إغلاق البلوكشين الخاص بعد الاختراق — قرار غير شائع. عادةً ما تُصلح المشاريع الثغرة وتكمل. هنا قرر الفريق أنه لن يكون بإمكانه استعادة الثقة في البروتوكول، فانتقل إلى بنية تحتية (Infrastructure) تابعة لطرف آخر. صادق… لكنه مؤلم.
#BNBChain #crypto #Hack #Security
اشترك — أتابع عمليات الاختراق وكيف تخرج منها المشاريع 🔔
2
789
·
--
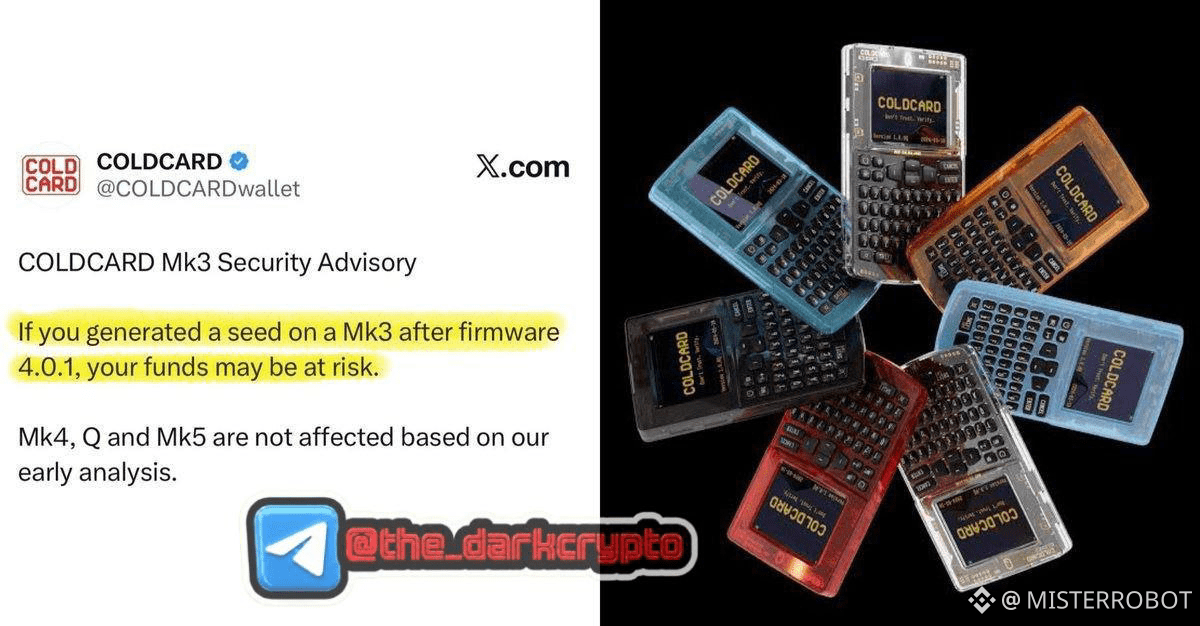
😮 اختراق COLDCARD — 40 مليون دولار بالبيتكوين خلال 25 دقيقة
اكتشف أحد المهاجمين ثغرةً حرجةً في آلية توليد المفاتيح لمحافظ Coldcard العتادية، وحوّل نحو 40 مليون دولار بالبيتكوين. استغرقت الهجمة كاملةً 25 دقيقة.
أصدرت Coldcard تحذيرًا: إذا كنتَ قد أنشأت عبارة بذرة على جهاز قد يكون عرضةً للثغرة دون BIP-39 passphrase — فحوّل الأموال إلى محفظة جديدة في أقرب وقت ممكن.
كانت المحفظة العتادية تُعدّ معيارًا ذهبيًا لأمان التشفير. ولهذا كانت الأخبار مؤلمة — إذ كانت الناس تحفظ أموالها هناك تحديدًا لأنها كانت تثق بالمعدن أكثر من الثوريات البرمجية. لم تُكشف بعد تفاصيل الثغرة؛ تابع القنوات الرسمية لـ Coldcard.
#Coldcard #bitcoin #security #Hack
اشترك — تظهر هنا مثل هذه التنبيهات بسرعة 🔔
😮 اختراق COLDCARD — 40 مليون دولار بالبيتكوين خلال 25 دقيقة
اكتشف أحد المهاجمين ثغرةً حرجةً في آلية توليد المفاتيح لمحافظ Coldcard العتادية، وحوّل نحو 40 مليون دولار بالبيتكوين. استغرقت الهجمة كاملةً 25 دقيقة.
أصدرت Coldcard تحذيرًا: إذا كنتَ قد أنشأت عبارة بذرة على جهاز قد يكون عرضةً للثغرة دون BIP-39 passphrase — فحوّل الأموال إلى محفظة جديدة في أقرب وقت ممكن.
كانت المحفظة العتادية تُعدّ معيارًا ذهبيًا لأمان التشفير. ولهذا كانت الأخبار مؤلمة — إذ كانت الناس تحفظ أموالها هناك تحديدًا لأنها كانت تثق بالمعدن أكثر من الثوريات البرمجية. لم تُكشف بعد تفاصيل الثغرة؛ تابع القنوات الرسمية لـ Coldcard.
#Coldcard #bitcoin #security #Hack
اشترك — تظهر هنا مثل هذه التنبيهات بسرعة 🔔
اكتشف أحد المهاجمين ثغرةً حرجةً في آلية توليد المفاتيح لمحافظ Coldcard العتادية، وحوّل نحو 40 مليون دولار بالبيتكوين. استغرقت الهجمة كاملةً 25 دقيقة.
أصدرت Coldcard تحذيرًا: إذا كنتَ قد أنشأت عبارة بذرة على جهاز قد يكون عرضةً للثغرة دون BIP-39 passphrase — فحوّل الأموال إلى محفظة جديدة في أقرب وقت ممكن.
كانت المحفظة العتادية تُعدّ معيارًا ذهبيًا لأمان التشفير. ولهذا كانت الأخبار مؤلمة — إذ كانت الناس تحفظ أموالها هناك تحديدًا لأنها كانت تثق بالمعدن أكثر من الثوريات البرمجية. لم تُكشف بعد تفاصيل الثغرة؛ تابع القنوات الرسمية لـ Coldcard.
#Coldcard #bitcoin #security #Hack
اشترك — تظهر هنا مثل هذه التنبيهات بسرعة 🔔
2
488
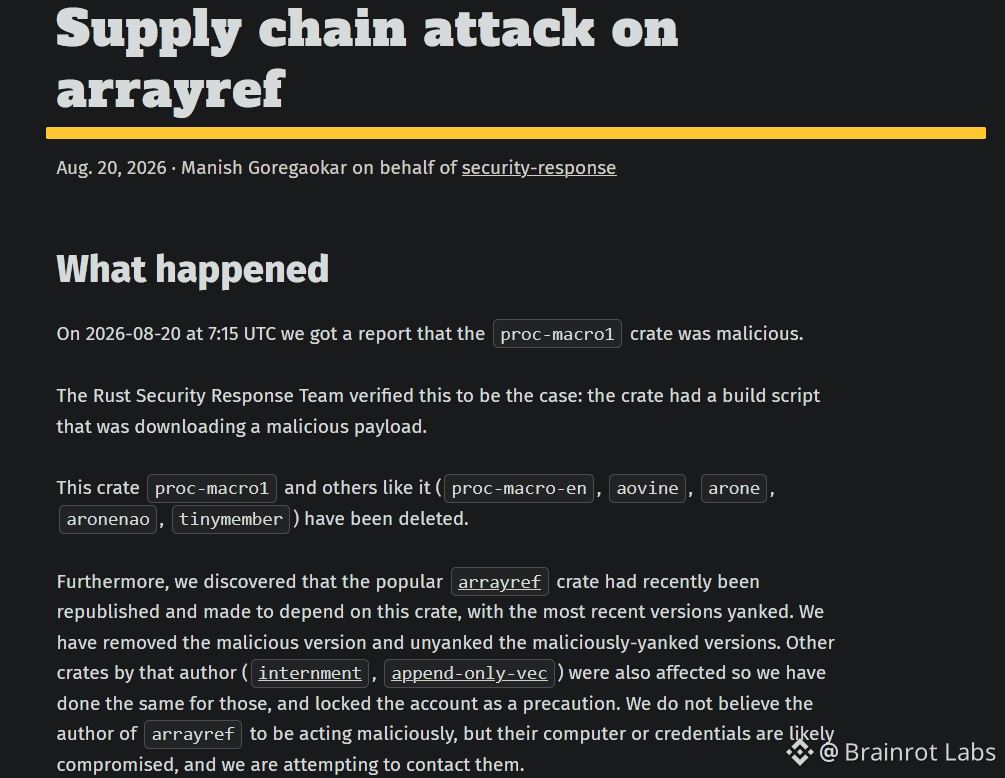
🚨 لم تُشغِّل الكود. أنت فقط قمت ببنائه. 💀
تم رصد هجوم على سلسلة التزويد (supply-chain) استهدف نظام Rust البيئي.
قام المهاجمون بإصدار نسخة خبيثة من 3 حزم (crates):
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
الأكثر لفتًا للانتباه هو arrayref، وهي حزمة تظهر في حوالي 3/4 من بيئات Rust.
قام المهاجمون بتضمين تبعيات (dependencies) مقلدة:
proc-macro1 → تقليد proc-macro2
عندما يقوم المطوّر بترجمة المشروع، يقوم ملف البناء (build script) تلقائيًا بتحميل وتشغيل الحمولة (payload) عن بُعد.
لا حاجة لفتح ملف غريب.
لا حاجة للنقر على رابط تصيّدي (phishing).
فقط قم ببناء الكود. 💀
تتمتع الحمولة بقدرة على جمع معلومات النظام، والحفاظ على الاستمرارية (persistence)، واستهداف بيانات تسجيل الدخول/المتصفح. تمت إزالة الإصدارات الخبيثة بعد حوالي 86 دقيقة، لكن خلال تلك الفترة تم تنزيل حِمولات بكميات كبيرة.
والأكثر إثارة للاهتمام، اكتشفت Wiz أن بنية تحتية لحملة الهجوم تتشابه بشكل ملحوظ مع بعض حملات supply-chain التي نُسبت إلى مجموعات كورية شمالية، رغم أن نسبة المسؤولية ما تزال تتطلب حذرًا.
لمطوّري التشفير:
“محفظتي آمنة لأنني أستخدم محفظة عتادية (hardware wallet).”
المهاجم:
“رائع. ماذا عن جهاز اللابتوب لديك؟” 💀
هذا هو أكثر نوع مُخيف من هجمات سلسلة التزويد:
لا تحتاج إلى الثقة بالمهاجم.
فقط تحتاج إلى الثقة بالتبعيات.
يا إخواني مطوري Rust/Solana/Ethereum: افحصوا lockfile وdependency tree فورًا.
هل لديك arrayref في مشروعك؟ 👀
#BrainrotCrypto #Hack
🚨 لم تُشغِّل الكود. أنت فقط قمت ببنائه. 💀
تم رصد هجوم على سلسلة التزويد (supply-chain) استهدف نظام Rust البيئي.
قام المهاجمون بإصدار نسخة خبيثة من 3 حزم (crates):
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
الأكثر لفتًا للانتباه هو arrayref، وهي حزمة تظهر في حوالي 3/4 من بيئات Rust.
قام المهاجمون بتضمين تبعيات (dependencies) مقلدة:
proc-macro1 → تقليد proc-macro2
عندما يقوم المطوّر بترجمة المشروع، يقوم ملف البناء (build script) تلقائيًا بتحميل وتشغيل الحمولة (payload) عن بُعد.
لا حاجة لفتح ملف غريب.
لا حاجة للنقر على رابط تصيّدي (phishing).
فقط قم ببناء الكود. 💀
تتمتع الحمولة بقدرة على جمع معلومات النظام، والحفاظ على الاستمرارية (persistence)، واستهداف بيانات تسجيل الدخول/المتصفح. تمت إزالة الإصدارات الخبيثة بعد حوالي 86 دقيقة، لكن خلال تلك الفترة تم تنزيل حِمولات بكميات كبيرة.
والأكثر إثارة للاهتمام، اكتشفت Wiz أن بنية تحتية لحملة الهجوم تتشابه بشكل ملحوظ مع بعض حملات supply-chain التي نُسبت إلى مجموعات كورية شمالية، رغم أن نسبة المسؤولية ما تزال تتطلب حذرًا.
لمطوّري التشفير:
“محفظتي آمنة لأنني أستخدم محفظة عتادية (hardware wallet).”
المهاجم:
“رائع. ماذا عن جهاز اللابتوب لديك؟” 💀
هذا هو أكثر نوع مُخيف من هجمات سلسلة التزويد:
لا تحتاج إلى الثقة بالمهاجم.
فقط تحتاج إلى الثقة بالتبعيات.
يا إخواني مطوري Rust/Solana/Ethereum: افحصوا lockfile وdependency tree فورًا.
هل لديك arrayref في مشروعك؟ 👀
#BrainrotCrypto #Hack
تم رصد هجوم على سلسلة التزويد (supply-chain) استهدف نظام Rust البيئي.
قام المهاجمون بإصدار نسخة خبيثة من 3 حزم (crates):
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
الأكثر لفتًا للانتباه هو arrayref، وهي حزمة تظهر في حوالي 3/4 من بيئات Rust.
قام المهاجمون بتضمين تبعيات (dependencies) مقلدة:
proc-macro1 → تقليد proc-macro2
عندما يقوم المطوّر بترجمة المشروع، يقوم ملف البناء (build script) تلقائيًا بتحميل وتشغيل الحمولة (payload) عن بُعد.
لا حاجة لفتح ملف غريب.
لا حاجة للنقر على رابط تصيّدي (phishing).
فقط قم ببناء الكود. 💀
تتمتع الحمولة بقدرة على جمع معلومات النظام، والحفاظ على الاستمرارية (persistence)، واستهداف بيانات تسجيل الدخول/المتصفح. تمت إزالة الإصدارات الخبيثة بعد حوالي 86 دقيقة، لكن خلال تلك الفترة تم تنزيل حِمولات بكميات كبيرة.
والأكثر إثارة للاهتمام، اكتشفت Wiz أن بنية تحتية لحملة الهجوم تتشابه بشكل ملحوظ مع بعض حملات supply-chain التي نُسبت إلى مجموعات كورية شمالية، رغم أن نسبة المسؤولية ما تزال تتطلب حذرًا.
لمطوّري التشفير:
“محفظتي آمنة لأنني أستخدم محفظة عتادية (hardware wallet).”
المهاجم:
“رائع. ماذا عن جهاز اللابتوب لديك؟” 💀
هذا هو أكثر نوع مُخيف من هجمات سلسلة التزويد:
لا تحتاج إلى الثقة بالمهاجم.
فقط تحتاج إلى الثقة بالتبعيات.
يا إخواني مطوري Rust/Solana/Ethereum: افحصوا lockfile وdependency tree فورًا.
هل لديك arrayref في مشروعك؟ 👀
#BrainrotCrypto #Hack
826
·
--
تقدّم في التحقيقات المتعلقة بسرقة Coldcard 📢📢
يحرز المحققون تقدّمًا في سرقات محفظة Coldcard للأجهزة المدهشة، والتي استنزفت أكثر من 1,778 BTC (حوالي 112 مليون دولار) من آلاف العناوين.
قدّم فريق هندسة Block وGalaxy Research أدلة رئيسية لجهات إنفاذ القانون، بما في ذلك تتبّع أنماط غير معتادة على السلسلة إلى حساب مدفوع لدى مزوّد بيانات بلوك تشين رئيسي مرتبط بالموجة الأولى من الهجمات. ما يزال معظم البيتكوين المسروق غير متحرك في عناوين يسيطر عليها المهاجمون.
تذكير بأهمية بالغة لأمن محافظ الأجهزة وتوليد البذور (seed) بشكل صحيح.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
تقدّم في التحقيقات المتعلقة بسرقة Coldcard 📢📢
يحرز المحققون تقدّمًا في سرقات محفظة Coldcard للأجهزة المدهشة، والتي استنزفت أكثر من 1,778 BTC (حوالي 112 مليون دولار) من آلاف العناوين.
قدّم فريق هندسة Block وGalaxy Research أدلة رئيسية لجهات إنفاذ القانون، بما في ذلك تتبّع أنماط غير معتادة على السلسلة إلى حساب مدفوع لدى مزوّد بيانات بلوك تشين رئيسي مرتبط بالموجة الأولى من الهجمات. ما يزال معظم البيتكوين المسروق غير متحرك في عناوين يسيطر عليها المهاجمون.
تذكير بأهمية بالغة لأمن محافظ الأجهزة وتوليد البذور (seed) بشكل صحيح.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
يحرز المحققون تقدّمًا في سرقات محفظة Coldcard للأجهزة المدهشة، والتي استنزفت أكثر من 1,778 BTC (حوالي 112 مليون دولار) من آلاف العناوين.
قدّم فريق هندسة Block وGalaxy Research أدلة رئيسية لجهات إنفاذ القانون، بما في ذلك تتبّع أنماط غير معتادة على السلسلة إلى حساب مدفوع لدى مزوّد بيانات بلوك تشين رئيسي مرتبط بالموجة الأولى من الهجمات. ما يزال معظم البيتكوين المسروق غير متحرك في عناوين يسيطر عليها المهاجمون.
تذكير بأهمية بالغة لأمن محافظ الأجهزة وتوليد البذور (seed) بشكل صحيح.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
25
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedRateWatch
1.4M مشاهدات
6,527 يقومون بالنقاش
2
#ZcashRises6%
38,387 مشاهدات
557 يقومون بالنقاش
3
#XRPSinks10%
25,575 مشاهدات
368 يقومون بالنقاش
4
#BitcoinETFsShed$450M
4,256 مشاهدات
74 يقومون بالنقاش
5
#CircleOpensArcMainnet
12,449 مشاهدات
251 يقومون بالنقاش
6
#ZcashHoldersBackNU7Upgrade
23,167 مشاهدات
422 يقومون بالنقاش
7
#MSTRTradingVolumeSurpassesMorganStanley
23,369 مشاهدات
578 يقومون بالنقاش
8
#BitcoinFalls4%
48,077 مشاهدات
891 يقومون بالنقاش
9
#SKHynixInTalksToMakeMemoryChipsInUS
19,733 مشاهدات
357 يقومون بالنقاش
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
4,808 مشاهدات
57 يقومون بالنقاش