

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
bitgethotwalletbreachtiedtothirdpartysecurityflaw
رائج
جديد

⚠️ شرح حادثة محفظة Bitget
عمليات نقل غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظ Bitget الساخنة والساخنة-الدافئة.
تقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم معالجة الثغرة التي أدت إلى التأثير.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
⚠️ شرح حادثة محفظة Bitget
عمليات نقل غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظ Bitget الساخنة والساخنة-الدافئة.
تقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم معالجة الثغرة التي أدت إلى التأثير.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
عمليات نقل غير مصرح بها أثرت على أجزاء من البنية التحتية لمحافظ Bitget الساخنة والساخنة-الدافئة.
تقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم معالجة الثغرة التي أدت إلى التأثير.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
206 Atlas:
Hot wallet breaches are standard operational risks, not fundamental thesis breakers. Price action likely priced this in before the announcement.
1
1
1k
🌐 تذكير لبنية العملات المشفرة التحتية
أثّر اختراق Bitget في 24 سبتمبر على بعض المحافظ الساخنة والدافئة، مع تقدير أحدث بحوالي 388 مليون دولار.
تُبرز الحادثة كيف يمكن أن تصبح برمجيات الجهات الخارجية والوصول الداخلي وضوابط السحب جميعها طبقات أمنية حاسمة.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
أثّر اختراق Bitget في 24 سبتمبر على بعض المحافظ الساخنة والدافئة، مع تقدير أحدث بحوالي 388 مليون دولار.
تُبرز الحادثة كيف يمكن أن تصبح برمجيات الجهات الخارجية والوصول الداخلي وضوابط السحب جميعها طبقات أمنية حاسمة.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
847
·
--
عرض الترجمة
security breach??#bitgethotwalletbreachtiedtothirdpartysecurityflaw
What happened
An attacker used a flaw in a third-party security product to obtain high-level internal credentials, then sent fraudulent withdrawal commands to Bitget's wallet system on September 24.About $388 million moved across 12 hot or warm wallet addresses, spanning 11 blockchains. Bitget first estimated $351.6M, then revised to about $387.5M after classifying additional Zcash and TRON transfers. It said the revision did not reflect new unauthorized transfers.
How it worked
The attacker didn't steal private keys. They forged transactions and routed them through the legitimate approval process. The exchange said the fraudulent commands caused the wallet system to execute abnormal transfers that bypassed risk controls. One analysis says the flaw gave access to an internal management system. The attacker reportedly wrote the forged instructions into the wallet backends and then deleted the traces. The stolen funds came from hot and warm wallets. Cold wallets were not affected.
The "zero-day" claim
Bitget's CEO reportedly described the flaw as a zero-day, meaning attackers exploited it before its maker had a fix. Bit get has not said whether the vendor has released a fix. It has said it patched the vulnerability on its side. The vendor hasn't been publicly named in the sources I found.
Attribution
CEO Gracey Chen suspects North Korean hackers, citing preliminary IP links. Ahlborn's analysis names Lazarus Group. Bit get says its investigation is still open, so the attacker's identity and the full extent of the compromise remain unconfirmed.
Response and user impact
Bit get paused withdrawals as a precaution, while trading and deposits continued, and has since restarted Bitcoin withdrawals. The loss is to be covered by its roughly $464 million User Protection Fund, and it offered a 5% bounty for freezing attacker funds and another 5% for recovery .It's coordinating with law enforcement and blockchain security firms to trace the assets. Bit get says it will apply stricter evaluation standards before adopting third-party security products, and add stronger isolation when deploying them.
security breach??
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
What happened
An attacker used a flaw in a third-party security product to obtain high-level internal credentials, then sent fraudulent withdrawal commands to Bitget's wallet system on September 24.About $388 million moved across 12 hot or warm wallet addresses, spanning 11 blockchains. Bitget first estimated $351.6M, then revised to about $387.5M after classifying additional Zcash and TRON transfers. It said the revision did not reflect new unauthorized transfers.
How it worked
The attacker didn't steal private keys. They forged transactions and routed them through the legitimate approval process. The exchange said the fraudulent commands caused the wallet system to execute abnormal transfers that bypassed risk controls. One analysis says the flaw gave access to an internal management system. The attacker reportedly wrote the forged instructions into the wallet backends and then deleted the traces. The stolen funds came from hot and warm wallets. Cold wallets were not affected.
The "zero-day" claim
Bitget's CEO reportedly described the flaw as a zero-day, meaning attackers exploited it before its maker had a fix. Bit get has not said whether the vendor has released a fix. It has said it patched the vulnerability on its side. The vendor hasn't been publicly named in the sources I found.
Attribution
CEO Gracey Chen suspects North Korean hackers, citing preliminary IP links. Ahlborn's analysis names Lazarus Group. Bit get says its investigation is still open, so the attacker's identity and the full extent of the compromise remain unconfirmed.
Response and user impact
Bit get paused withdrawals as a precaution, while trading and deposits continued, and has since restarted Bitcoin withdrawals. The loss is to be covered by its roughly $464 million User Protection Fund, and it offered a 5% bounty for freezing attacker funds and another 5% for recovery .It's coordinating with law enforcement and blockchain security firms to trace the assets. Bit get says it will apply stricter evaluation standards before adopting third-party security products, and add stronger isolation when deploying them.
5

·
--
صاعد
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
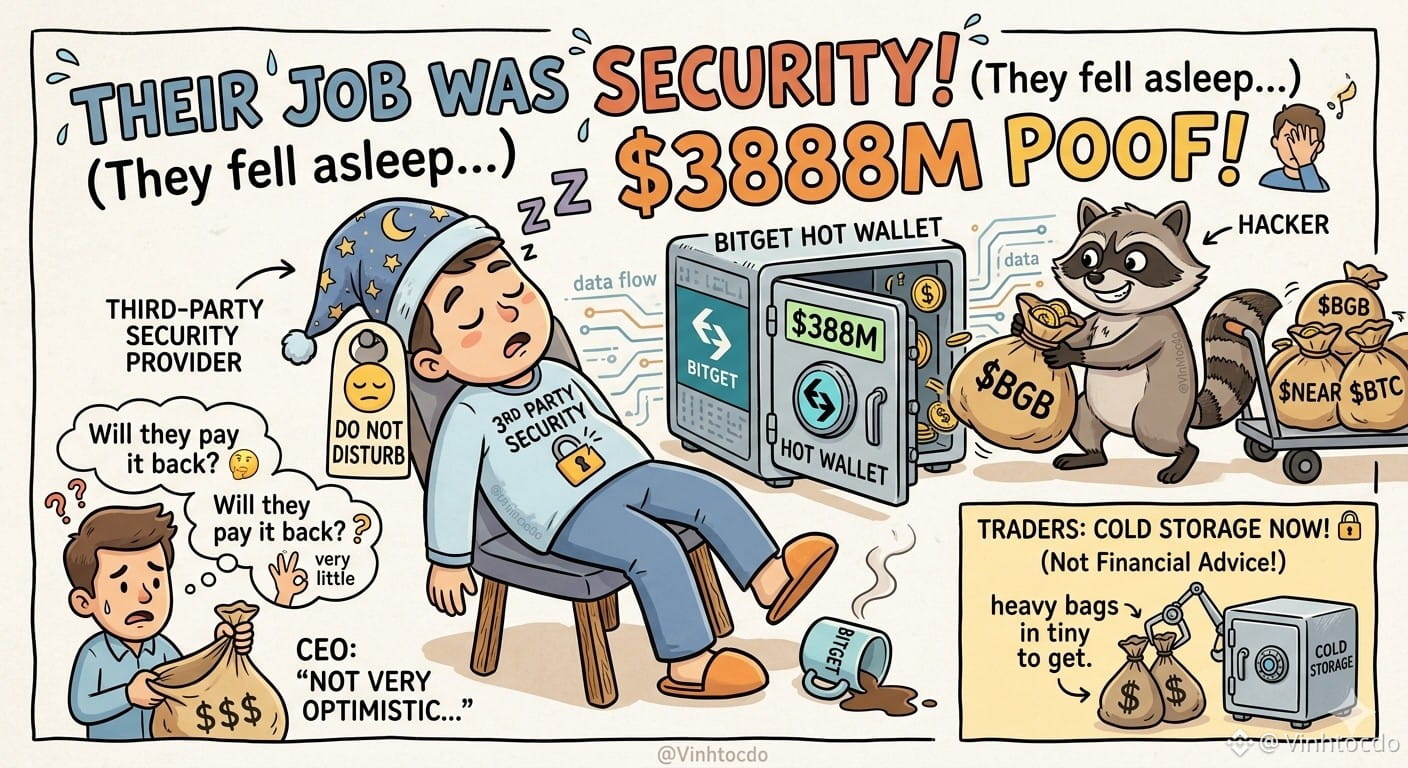
يا لااااه، تم اختراق المحفظة الساخنة لـBitget بقيمة 388 مليون دولار لأن مزوّد أمني تابع لجهة خارجية “نام في الخدمة”! 😱 هل سيدفع الطرف الثالث المبلغ؟ الرئيس التنفيذي “غير متفائل جدًا”، ويقارن ذلك بالاختراقات السابقة التي تم تجميد 3.5% فقط فيها. هذه دعوة استيقاظ ضخمة: حتى شركات الأمن يتم اختراقها! 🤦♂️
ماذا يجب أن يفعل المتداولون؟
1️⃣ انقل مقتنياتك الثقيلة إلى التخزين البارد فورًا.
2️⃣ وزّع استثماراتك عبر أفضل النظم البيئية لتقليل المخاطر.
ليس نصيحة مالية! قم بالبحث بنفسك (DYOR)!
اضغط على التداول أدناه لدعمي!👇
$BNB
{future}(BNBUSDT)
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
استخدم الرمز VINHTOCDO أو الرابط: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر #VINHTOCDO
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
يا لااااه، تم اختراق المحفظة الساخنة لـBitget بقيمة 388 مليون دولار لأن مزوّد أمني تابع لجهة خارجية “نام في الخدمة”! 😱 هل سيدفع الطرف الثالث المبلغ؟ الرئيس التنفيذي “غير متفائل جدًا”، ويقارن ذلك بالاختراقات السابقة التي تم تجميد 3.5% فقط فيها. هذه دعوة استيقاظ ضخمة: حتى شركات الأمن يتم اختراقها! 🤦♂️
ماذا يجب أن يفعل المتداولون؟
1️⃣ انقل مقتنياتك الثقيلة إلى التخزين البارد فورًا.
2️⃣ وزّع استثماراتك عبر أفضل النظم البيئية لتقليل المخاطر.
ليس نصيحة مالية! قم بالبحث بنفسك (DYOR)!
اضغط على التداول أدناه لدعمي!👇
$BNB
$NEAR
$BTC
استخدم الرمز VINHTOCDO أو الرابط: https://www.binance.com/register?ref=VINHTOCDO
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر #VINHTOCDO
1
2
48
·
--
اختراق Bitget: الحلقة الأضعف لم تكن المحفظة، بل أداة أمان “موثوقة” 🔐
لقد وقع حادث أمني كبير آخر في عالم العملات المشفرة، وتأتي هذه المرة مع درس مهم.
في 24 سبتمبر، اكتشفت Bitget تحويلات غير مصرح بها من محافظها الساخنة والساخنة-الدافئة. وقد تم تعديل الخسارة المقدّرة منذ ذلك الحين لتصل إلى حوالي 387.5 مليون دولار.
فماذا حدث بالفعل؟
وفقًا لـ Bitget، استغل المهاجم خللًا في منتج أمان تابع لجهة خارجية للحصول على بيانات اعتماد داخلية عالية المستوى. ثم تم استخدام تلك البيانات لإرسال أوامر سحب احتيالية إلى نظام المحفظة، متجاوزًا ضوابط المخاطر.
النقطة الأساسية: لم يتم اختراق المفاتيح الخاصة ولم تتأثر المحافظ الباردة. لم يكسر المهاجم الخزنة؛ بل حصل على مفتاح عبر “حارس الأمن”. 😅
وماذا عن أموال المستخدمين؟
يُذكر أن إجمالي الخسارة مغطّى بالكامل من خلال صندوق حماية المستخدمين التابع لـ Bitget البالغ 464 مليون دولار. كما أطلقت Bitget برنامج مكافآت للاسترداد وتعمل مع إنفاذ القانون، وتتم استعادة عمليات السحب على مراحل.
3 دروس لنا جميعًا:
1️⃣ لا تكون البورصة أكثر أمانًا من الحلقة الأضعف فيها. الموردون وأدوات الطرف الثالث مخاطر حقيقية أيضًا.
2️⃣ افهم المحافظ الساخنة مقابل المحافظ الباردة. التخزين البارد هو بالضبط سبب محدودية الضرر هنا.
3️⃣ لا تحتفظ بكل شيء في بورصة واحدة. الاحتفاظات طويلة الأجل أكثر أمانًا في محفظتك أنت.
تقول Bitget إنها ستراجع كيفية تقييمها ونشرها لأدوات أمان طرف ثالث. السؤال الحقيقي الآن هو مدى جدية بقية البورصات في تدقيق موردّيها.
ما رأيك؟ هل ما زلت تحتفظ بأموال في البورصات أم أنك تتجه نحو الحفظ الذاتي؟ أخبرني في التعليقات 👇#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
26
صرّحت الرئيسة التنفيذية لمنصة Bitget، غرايسي تشين، بأنها "ليست متفائلة للغاية" بشأن الاسترداد الكامل أو تجميد مبلغ الـ 388 مليون دولار المسروق في الاختراق الأمني الأخير، مستشهدةً بمعدلات الاسترداد التاريخية من كبرى الاختراقات مثل اختراق Bybit في عام 2025.
📊 تفاصيل الحادث
• إجمالي الخسائر: تم تعديلها إلى ما يقارب 388 مليون دولار.
• السبب الجذري: ثغرة في منتج أمني تابع لجهة خارجية تمنح بيانات اعتماد داخلية بمستوى عالٍ.
• سلامة المستخدم: تم تخصيص صندوق الحماية لدى Bitget البالغ 464 مليون دولار لتغطية خسائر المستخدمين.
• عمليات السحب: بدأ الاستئناف المرحلي يوم الاثنين مع البيتكوين.
⚠️ نظرة مستقبلية للاسترداد والتحديات
• مؤشرات ضعيفة: لم يتم تجميد سوى نحو 3.5% من الأموال بعد مرور عام على اختراق Bybit.
• عوائق عبر السلاسل: رفضت بروتوكولات لامركزية مثل THORChain الطلبات الرامية إلى إدراج عناوين المهاجمين في القائمة السوداء بشكل انتقائي.
• جهود التخفيف:
• قامت NEAR Intents بحظر أكثر من 50 مليون دولار وتجميـد حوالي 500 ألف دولار.
• قامت Tether وCircle بإدراج محافظ مرتبطة محددة في القائمة السوداء.
• أطلقت Bitget برنامج مكافآت يقدم 5% للأموال المجمدة و5% للأموال المستردة.#TrumpRejectsAIRulesForVoluntaryAudits #QNTRises287% #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
31
·
--
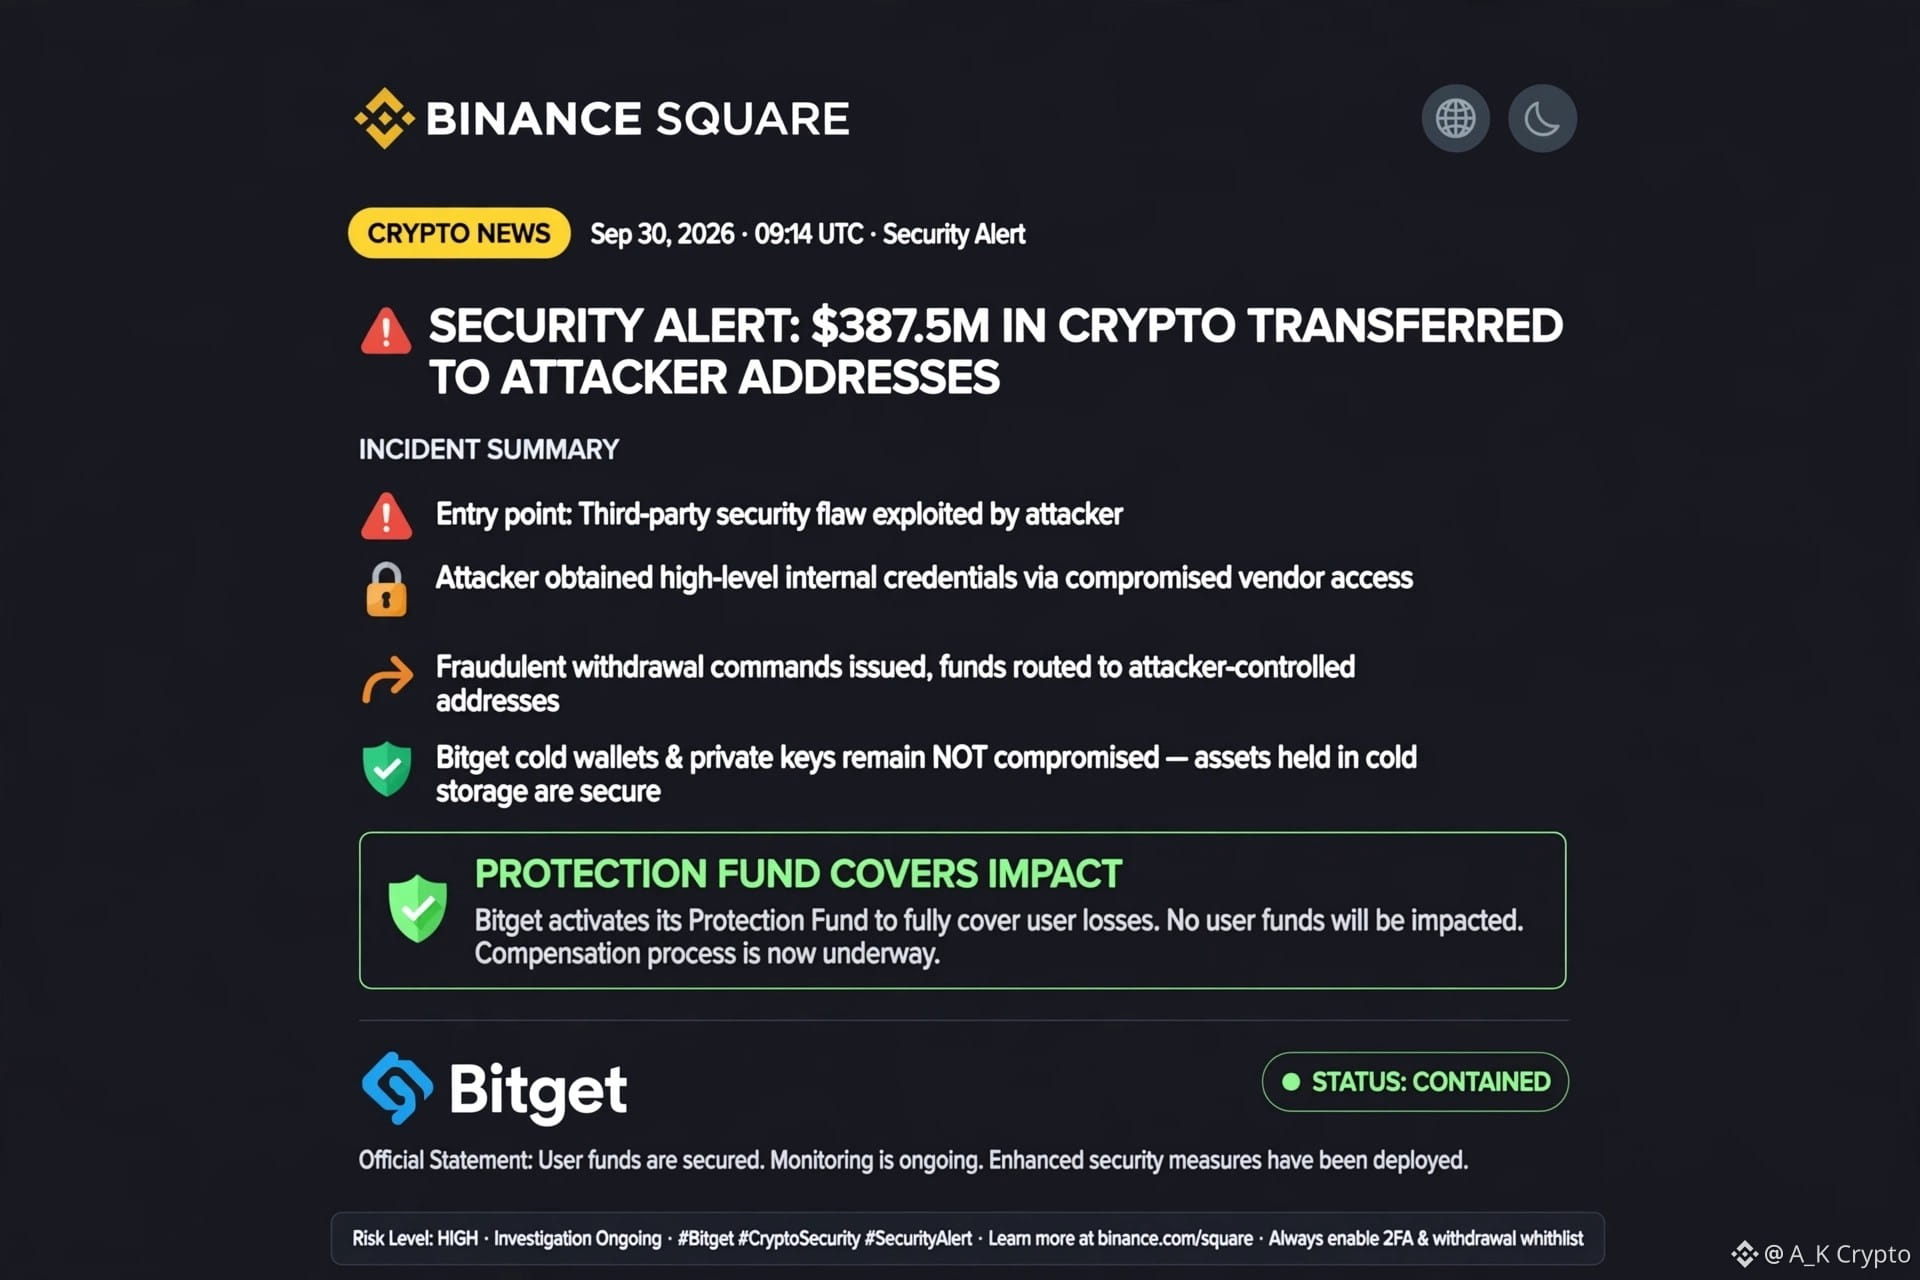
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw 🚨 تم تحويل 387.5 مليون دولار من العملات المشفرة إلى عناوين يتحكم بها المهاجم — وكانت نقطة الدخول ثغرة أمنية من طرف ثالث.
تقول Bitget إن المهاجم استغل ثغرة في منتج أمني تابع لجهة ثالثة، وحصل على بيانات اعتماد داخلية بمستوى عالٍ، واستخدمها لإصدار أوامر سحب احتيالية.
وتقول Bitget إن محافظها الباردة ومفاتيحها الخاصة لم يتم اختراقها، بينما تم تخصيص «صندوق الحماية» لديها لتغطية الأثر المالي.
أمن العملات المشفرة ليس مجرد حماية المفاتيح الخاصة. يمكن أن تصبح البرامج التابعة لجهات خارجية والوصول الداخلي أيضًا أسطح هجوم رئيسية.
تعزز هذه الحادثة سبب ضرورة أن تغطي أمن منصات التداول البنية التحتية بأكملها، لا المحافظ فقط. قد تزيد المخاوف على المدى القصير، لكن يمكن للتدقيقات الأقوى وضوابط الوصول والمراقبة أن تعزز مرونة القطاع. ينبغي على المتداولين التركيز على التحديثات الموثقة بدلًا من الشائعات أثناء التحقيقات الجارية.
#Bitget #crypto #Binanace #TrumpRejectsAIRulesForVoluntaryAudits
38
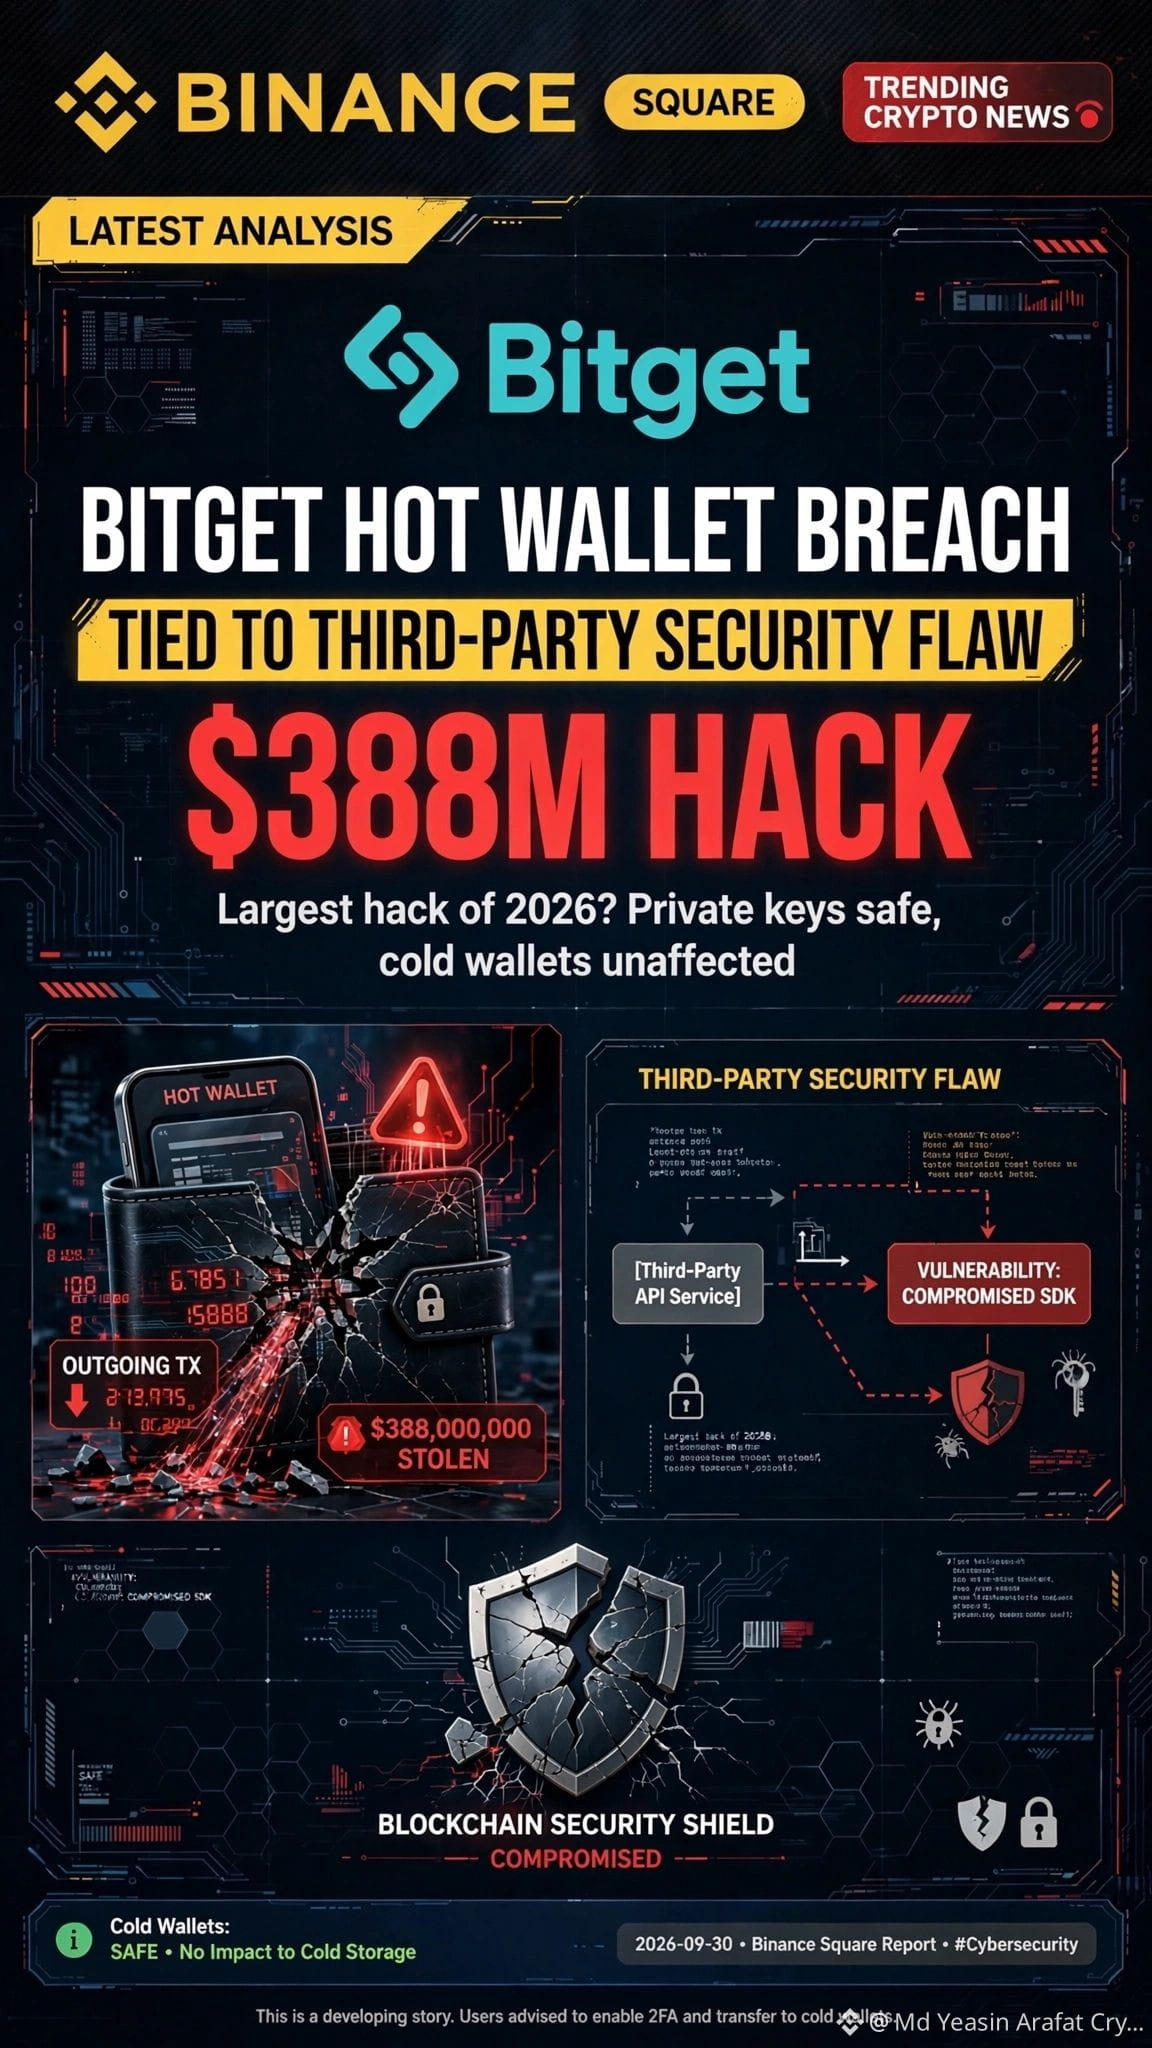
🚨 عاجل: اختراق محفظة هوت من بتجيت - اختراق بقيمة 388 مليون دولار!
أكبر اختراق في 2026؟ أكدت بتجيت أن اختراق المحفظة الساخنة مرتبط بخلل أمني في جهة خارجية!
🔴 ماذا حدث؟
- تمت سرقة 388,000,000 دولار من محافظ هوت و وورم (24 سبتمبر)
- استغل المهاجم ثغرة يوم-صفر (Zero-day) في منتج أمني تابع لجهة خارجية
- تزوير تعليمات السحب - تجاوز ضوابط المخاطر
- المفاتيح الخاصة آمنة، المحافظ الباردة غير متأثرة ✅
✅ تحديث استرداد بتجيت:
- استئناف سحوبات BTC في 28 سبتمبر
- استئناف سحوبات ETH في 29 سبتمبر
- الاسترداد الكامل بحلول 2 أكتوبر
- صندوق الحماية بقيمة 464 مليون دولار سيغطي جميع الخسائر
- مكافأة 5% مقابل الاسترداد
لهذا تهم أمن سلسلة التوريد في منصات التداول! استخدم دائمًا المحفظة الباردة على المدى الطويل.
هل أموالك SAFU؟ اكتب تعليقًا أدناه 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ تنبيه: هذا المحتوى لأغراض تعليمية وأخبار فقط. ليس نصيحة مالية. ابقَ آمنًا، قم بالبحث بنفسك (DYOR).
$BTC $ETH $BNB
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🚨 عاجل: اختراق محفظة هوت من بتجيت - اختراق بقيمة 388 مليون دولار!
أكبر اختراق في 2026؟ أكدت بتجيت أن اختراق المحفظة الساخنة مرتبط بخلل أمني في جهة خارجية!
🔴 ماذا حدث؟
- تمت سرقة 388,000,000 دولار من محافظ هوت و وورم (24 سبتمبر)
- استغل المهاجم ثغرة يوم-صفر (Zero-day) في منتج أمني تابع لجهة خارجية
- تزوير تعليمات السحب - تجاوز ضوابط المخاطر
- المفاتيح الخاصة آمنة، المحافظ الباردة غير متأثرة ✅
✅ تحديث استرداد بتجيت:
- استئناف سحوبات BTC في 28 سبتمبر
- استئناف سحوبات ETH في 29 سبتمبر
- الاسترداد الكامل بحلول 2 أكتوبر
- صندوق الحماية بقيمة 464 مليون دولار سيغطي جميع الخسائر
- مكافأة 5% مقابل الاسترداد
لهذا تهم أمن سلسلة التوريد في منصات التداول! استخدم دائمًا المحفظة الباردة على المدى الطويل.
هل أموالك SAFU؟ اكتب تعليقًا أدناه 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ تنبيه: هذا المحتوى لأغراض تعليمية وأخبار فقط. ليس نصيحة مالية. ابقَ آمنًا، قم بالبحث بنفسك (DYOR).
$BTC $ETH $BNB
34

·
--
عرض الترجمة
Bitget安全话题升温|ZEC在涉事名单不等于全额无法追踪|1394附近我先守纪律
我的态度先摆明:我不因“隐私币涉案”三个字追空ZEC,也不会把交易所追赃承诺写成已经追回。币安广场热榜的#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw与ZEC有关,原因是Bitget官方事件页把ZEC列在受影响资产中,且9月25日公告把Zcash和TRON链上资产纳入修订后的损失估算。平台目前给出的约3.88亿美元是跨多链、多个币种的合计数字;我没有看到可靠的ZEC单币损失拆分、被盗地址完整清单及每笔最终去向。因此“3.88亿美元ZEC被盗”是错的,“全都追回不了”也没有证据。
真正值得讨论的是追踪与冻结的边界。Zcash有公开地址和屏蔽交易,不同路径的链上可见信息不同;但我没有证据表明本案涉及的ZEC已全部进入屏蔽池,更不能假设所有ZEC都能被交易所或发行方直接冻结。Bitget称攻击路径是第三方安全产品漏洞导致内部高权限凭据被盗、伪造提现指令,冷钱包和私钥未受损;这是平台调查口径,后续仍应等独立技术报告。即使部分资产被标记、阻断或冻结,那也与链上资产已经返还受害方不是同一个状态。交易所托管风险、Zcash协议安全、ZEC价格,三者应分开判断。
市场没有给出明确的单一事件定价:发稿前币安ZEC/USDT约1392,滚动24小时跌约2.32%,区间1376至1460。这段价格既受安全话题影响,也可能受今晚美国宏观数据、隐私币自身流动性和基金交易预期影响,不能硬归因。另一个容易误读的数据是ZCSH资金流表:Farside的9月29日一栏仍是横线,自动合计显示0.0,不能据此说机构昨日没有买卖。消息越密集,我越不把空白当事实。
我关注两个验证点:Bitget后续有无披露ZEC单币金额及可核查地址、提现网络的实际可用状态;价格能否重新站稳1410并在回踩中守住。若新资料证实损失远超当前口径、出现持续异常转账,或者ZEC跌破1376后反抽失败,偏中性的判断就被推翻。若只是热榜转述变多、价格一根急拉,而证据没有增加,我仍把它当波动,不当趋势确认。
如果是我自己交易,现在不参与,方向只考虑无杠杆现货多单。完整小时收上1410,回踩1400至1410不破,且目标平台充提状态经小额测试正常,才用总资金最多0.3%试仓;目标1430先减半、1455附近把余仓平掉。硬止损设1375,若入场后连续两小时收回1400下也全部平仓。触发前先破1376,或披露显示事件继续扩大,计划取消;不为抢反弹而扩大仓位。这样做不是断言ZEC一定上涨,而是把未知损失和价格波动都放进纪律里。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ZEC
以上仅为个人市场观察,不构成投资建议。
39
·
--
تصدر مجددًا في قائمة الأخبار الساخنة: حدث محفظة Bitget|ثغرة صلاحيات طرف ثالث ليست دليلًا على انهيار بروتوكول ETH|حوالي 2662 سأنتظر
موقفي: أولًا نفكك مسؤوليات الخبر الأمني ونحدد حدودها بوضوح، ثم قرر ما إذا كان يجب التداول؛ اليوم لا أكتب «اختراق حدثت فيه هجمات تعرّضت لـ ETH» على أنه تم اختراق شبكة الإيثريوم.
تصدرت القائمة الساخنة في ساحة Binance الوسم #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw. راجعتُ تسلسل الأحداث الرسمي لدى Bitget: تقول المنصة إن المهاجم استغل ثغرة في منتج أمني تابع لطرف ثالث للحصول على بيانات اعتماد بصلاحيات عالية داخلية، ثم زوّر أوامر السحب لتجاوز أنظمة التحكم بالمخاطر، ويتعلق ذلك بمحافظ ساخنة ودافئة. وتذكر الجهة الرسمية أن المفاتيح الخاصة والمحافظ الباردة لم يتم اختراقها.
حوالي 3.88 مليار دولار هي حجم الأصول المتأثرة الذي تحسبه أحدث تقديراتهم، وليست «خسارة على سلسلة الإيثريوم»، وليست أيضًا مبالغ تم استردادها بالفعل. هذا لا يزال استنتاجًا ضمن تحقيقات البورصة، ولم تُفصح بعدُ التقارير التقنية المستقلة بشكل كامل؛ ولا يمكن اعتباره حكمًا قضائيًا أو نتيجة تدقيق نهائية على مستوى الصناعة.
ما يرتبط مباشرة بـ ETH هو أن الموقع الرسمي يدرج الأصول والشبكات المتأثرة، بما في ذلك ETH و عدة شبكات EVM. إن استخدام بيانات محفظة البورصة الخلفية تمثل في افتراض صلاحيات عبر طبقة مختلفة، بينما العبث بقواعد توافق الإيثريوم يختلف كذلك، وتسريب مفاتيح محافظ المستخدم ذاتية الحفظ يمثل طبقة ثالثة. الأثر الأكثر واقعية للمتداولين هو مخاطر الطرف المقابل للبورصة: تعليق عمليات السحب أو استعادتها تدريجيًا على دفعات قد يؤثر على نقل الأصول بين المنصات (arbitrage)، واستكمال الهامش، وفروقات سعر التداول الفوري. حتى لو كانت الأموال مرئية محاسبيًا، فقد لا تُحوَّل بالضرورة عند الحاجة عبر المسار الأصلي.
الصفحة الرسمية تعرض جدولًا زمنيًا لاستعادة ETH وحالة التشغيل، فأنا أتعامل معها كترتيبات فقط، دون أن أضمن أن أي عملة وأي شبكة يمكن سحبها في هذه اللحظة. قبل الاستخدام، يجب الاعتماد على الشبكة الفعلية لحسابك واختبار بسحب/تحويل بكمية صغيرة.
كما يجب أن تكون قراءة رد فعل السوق متزنة: وقت كتابة المقال كان سعر Binance ETH/USDT قرابة 2662، مع هبوط خلال 24 ساعة بنحو 1.36%، ضمن نطاق 2660 إلى 2749. لا يمكن نسبة نسبة الهبوط بالكامل إلى حدث أمني وقع قبل أسبوع. الليلة أيضًا ستعدل البيانات الاقتصادية الأمريكية العامة وتفضيلات المخاطرة في السوق الأسعار. نقاطي المرجعية للمدى القصير هي قرب 2660 عند قاع اليوم، ومستوى 2700 كعدد صحيح.
إذا فشل الاختبار بعد كسر 2660 وحدثت ارتداد بلا قوة، فهذا يعني أن المخاطر لم يتم امتصاصها بعد؛ وإذا عادت الأسعار فوق 2700 لكن لم يتحسن تشغيل السحب فعليًا ولا عمق السوق، فلن يكون ذلك كافيًا لإثبات أن المخاطر الأمنية قد زالت. إذا لاحقًا أبطل تدقيق مستقل مسار الهجوم الذي تدّعيه المنصة، أو ظهرت تحويلات غير طبيعية جديدة على السلسلة، أو تغيّر خطة استعادة المنصة مجددًا، فسأعيد تقييم قراري فورًا.
لو كنت أتداول بنفسي: لن أشارك الآن. سأحتفظ فقط بمراكز شراء فورية مشروطة، دون رافعة مالية. بعد أن يثبت السعر ساعة كاملة فوق 2700، ثم يقوم بالارتداد إلى نطاق 2688–2700 دون كسر، وتتم معاينة أن تبادل الأصول بين البورصة والشبكة المستقبلة يعملان طبيعيًا عبر تحويل صغير، عندها فقط سأستخدم حتى 0.4% من إجمالي رأس المال كاختبار. الهدف الأول 2725 بعد التقسيم للنصف (half)، والهدف الثاني قريب 2745 لإغلاق بقية المراكز. سأضع وقف الخسارة الصلب تحت 2660. بعد الدخول، إذا لم تُستعاد مستويات 2688 خلال ساعتين متتاليتين، فسأغلق جميع المراكز.
إذا حدث أولًا قبل كسر 2660، أو توسعت المخاطر عبر إعلان أمني جديد أو شذوذات على السلسلة، فستُلغى الخطة الأصلية. من الأفضل تفويت الفرصة بدلًا من المراهنة الثقيلة على ارتداد بينما المعلومات غير كاملة.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
كل ما سبق مجرد ملاحظة شخصية للسوق، ولا يشكل نصيحة استثمارية.
90
🔐 يتسلط الضوء على مخاطر أمان الجهات الخارجية
تشير التحقيقات في Bitget إلى وجود ثغرة في منتج أمني خارجي ضمن مسار الهجوم.
توضح الحادثة سبب اعتماد أمان البورصة ليس فقط على الأنظمة الداخلية، بل أيضًا على البنية التحتية للجهات الخارجية المتصلة.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
تشير التحقيقات في Bitget إلى وجود ثغرة في منتج أمني خارجي ضمن مسار الهجوم.
توضح الحادثة سبب اعتماد أمان البورصة ليس فقط على الأنظمة الداخلية، بل أيضًا على البنية التحتية للجهات الخارجية المتصلة.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
10
🚨 حادث أمني في Bitget
تقول Bitget إن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية وإرسال أوامر سحب احتيالية.
كانت المحافظ الساخنة والاحتياطية المتأثرة تضم أصولاً تقدّر بنحو 387.5 مليون دولار.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🚨 حادث أمني في Bitget
تقول Bitget إن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية وإرسال أوامر سحب احتيالية.
كانت المحافظ الساخنة والاحتياطية المتأثرة تضم أصولاً تقدّر بنحو 387.5 مليون دولار.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
تقول Bitget إن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية وإرسال أوامر سحب احتيالية.
كانت المحافظ الساخنة والاحتياطية المتأثرة تضم أصولاً تقدّر بنحو 387.5 مليون دولار.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
8
🛡️ حماية تبادل البيانات تحت المجهر
تضمنت حادثة Bitget أوامر سحب احتيالية بعد أن زعم المهاجمون أنهم تمكنوا من الوصول من خلال ثغرة أمنية في طرف ثالث.
تستمر التحقيقات بمشاركة شركات الأمن السيبراني بما في ذلك Mandiant وSlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
🛡️ حماية تبادل البيانات تحت المجهر
تضمنت حادثة Bitget أوامر سحب احتيالية بعد أن زعم المهاجمون أنهم تمكنوا من الوصول من خلال ثغرة أمنية في طرف ثالث.
تستمر التحقيقات بمشاركة شركات الأمن السيبراني بما في ذلك Mandiant وSlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
تضمنت حادثة Bitget أوامر سحب احتيالية بعد أن زعم المهاجمون أنهم تمكنوا من الوصول من خلال ثغرة أمنية في طرف ثالث.
تستمر التحقيقات بمشاركة شركات الأمن السيبراني بما في ذلك Mandiant وSlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
128

·
--
صاعد
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
تقول أحدث رسالة حسابية من Bitget إن الحادث الذي وقع في 24 سبتمبر شمل تحويلات غير مصرح بها من جزء من بنية محافظها الساخنة والدافئة. وتشير التحقيقات إلى أن المهاجمين استغلوا ثغرة في منتج أمني تابع لجهة خارجية، وحصلوا على بيانات اعتماد داخلية، واستخدموا أوامر سحب احتيالية. وتقول Bitget إن الثغرة الأساسية تم إصلاحها منذ ذلك الحين.
يُقدَّر الأثر الحالي المُبلغ عنه بنحو 387.5 إلى 388 مليون دولار. وتقول Bitget إن محافظها الباردة لم تتأثر، وإن أرصدة حسابات المستخدمين تظل دون تغيير، وأن Mandiant وSlowMist تدعمان التحقيقات الجنائية المستمرة واستعادة الأصول.
استنتاجي: يسلط هذا الحادث الضوء على أن أمن منصات التداول لا يعتمد فقط على بنية المحافظ، بل أيضًا على أمان أنظمة الجهات الخارجية وضوابط الوصول. والأسئلة المهمة الآن هي: كيف تم استغلال الثغرة الخارجية؟ وما الضمانات الإضافية التي تم تطبيقها؟ وكم مقدار الأصول المتضررة الذي يمكن استعادته.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
159
مقالة
news1. 📈 يتماسك سعر البيتكوين عند حوالي $83 000–83 600**
يتداول سعر BTC حول **$83 250–83 660**، مع زيادة قدرها 0,08–0,22% خلال 24 ساعة. استقرت الأسعار بعد الانخفاض إلى $82 600 في وقت سابق من اليوم .
2. ⚠️ المستويات الرئيسية: دعم $82K–83K، مقاومة $85K
يُسمّي المحللون المنطقة $82 000–83 000** دعماً قصير الأجل. المقاومة الأولى — **$85 000. الاختراق المستمر فوقها سيُعيد إلى دائرة الاهتمام القمة $87 000 .
news
1. 📈 يتماسك سعر البيتكوين عند حوالي $83 000–83 600**
يتداول سعر BTC حول **$83 250–83 660**، مع زيادة قدرها 0,08–0,22% خلال 24 ساعة. استقرت الأسعار بعد الانخفاض إلى $82 600 في وقت سابق من اليوم .
2. ⚠️ المستويات الرئيسية: دعم $82K–83K، مقاومة $85K
يُسمّي المحللون المنطقة $82 000–83 000** دعماً قصير الأجل. المقاومة الأولى — **$85 000. الاختراق المستمر فوقها سيُعيد إلى دائرة الاهتمام القمة $87 000 .
2
201
·
--
صاعد
عرض الترجمة
$TRUMP
$XAU
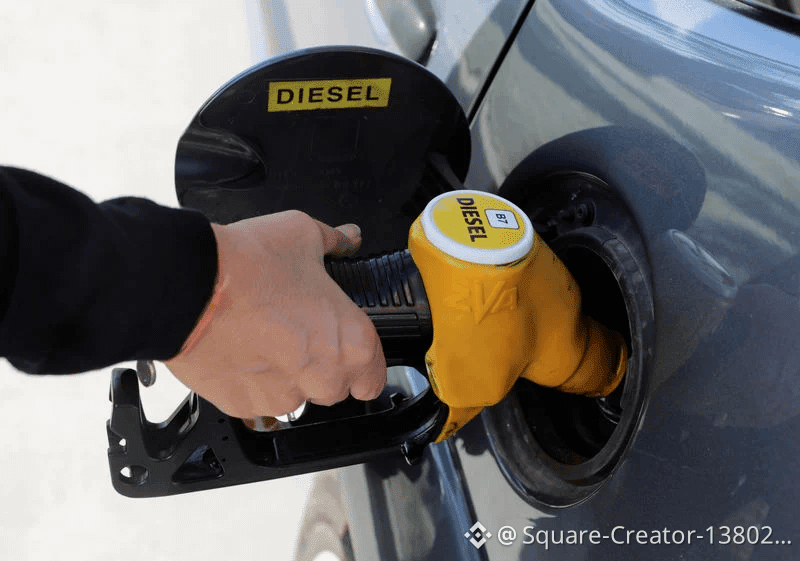
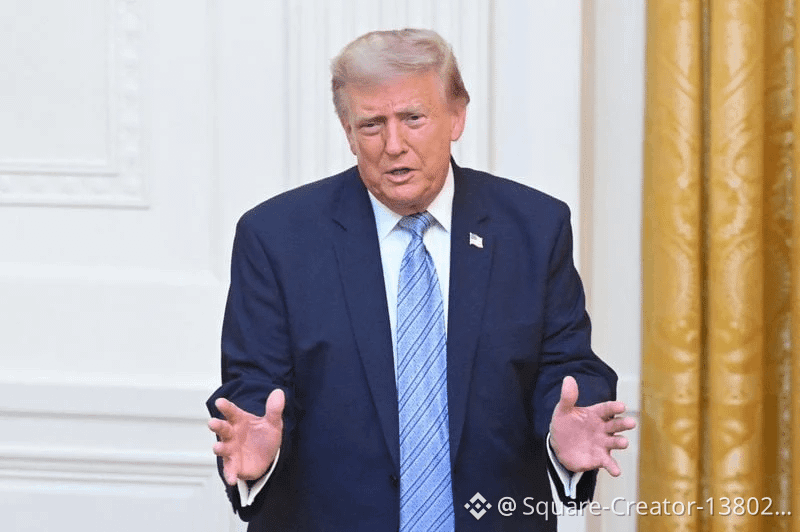
$CL ترامب يدرس حظر صادرات الديزل للسيطرة على أسعار الوقود
يدرس الرئيس الأمريكي دونالد ترامب جملةً من الإجراءات، من بينها فرض حظر محتمل على صادرات الديزل، وذلك بهدف كبح الارتفاع الحاد في أسعار الوقود المحلية في ظل أزمة طاقة متفاقمة تزيد من الضغط السياسي على إدارته، وفقاً لما أوردته صحيفة فايننشال تايمز يوم الأربعاء.
ونقلت الصحيفة عن مصادر مطلعة على المباحثات أن مسؤولي الإدارة ناقشوا تقييد مبيعات الديزل للخارج، وأطلعوا حلفاءهم، من بينهم المملكة المتحدة، على احتمالات حدوث اضطرابات في الإمدادات.#TrumpRejectsAIRulesForVoluntaryAudits #OpenAIUnveilsAlwaysOnAgentDots #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #MulticoinInvestsInGrass
{future}(CLUSDT)
$TRUMP
$XAU
$CL ترامب يدرس حظر صادرات الديزل للسيطرة على أسعار الوقود
يدرس الرئيس الأمريكي دونالد ترامب جملةً من الإجراءات، من بينها فرض حظر محتمل على صادرات الديزل، وذلك بهدف كبح الارتفاع الحاد في أسعار الوقود المحلية في ظل أزمة طاقة متفاقمة تزيد من الضغط السياسي على إدارته، وفقاً لما أوردته صحيفة فايننشال تايمز يوم الأربعاء.
ونقلت الصحيفة عن مصادر مطلعة على المباحثات أن مسؤولي الإدارة ناقشوا تقييد مبيعات الديزل للخارج، وأطلعوا حلفاءهم، من بينهم المملكة المتحدة، على احتمالات حدوث اضطرابات في الإمدادات.#TrumpRejectsAIRulesForVoluntaryAudits #OpenAIUnveilsAlwaysOnAgentDots #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #MulticoinInvestsInGrass
160
·
--
⚡$BTC اليوم: تَسجِيل إغلاق سبتمبر قادم! ⚡
يبدو أن البيتكوين تَحوم قرب 83,500 دولار بينما يستعد السوق للإغلاق الشهري! 📉📈
📍 قائمة متابعة سريعة:
• الهدف: استعادة 85,000 دولار للمتابعة باتجاه 87,500+
• الدعم: ثبات فوق 82,500 دولار
⚠️ نصيحة سريعة: انتبه لمسحات السيولة قصيرة الأجل حول منطقة 82 ألف قبل الخطوة التالية للأعلى!
💬 ما خطتك لهذا اليوم—اشترِ الهبوط 🟢 أم انتظر ⏳؟
#QNTRises287% #TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #OpenAIUnveilsAlwaysOnAgentDots #ChainlinkLaunchesBankSWIFTLedgerFramework
{spot}(BTCUSDT)
⚡$BTC اليوم: تَسجِيل إغلاق سبتمبر قادم! ⚡
يبدو أن البيتكوين تَحوم قرب 83,500 دولار بينما يستعد السوق للإغلاق الشهري! 📉📈
📍 قائمة متابعة سريعة:
• الهدف: استعادة 85,000 دولار للمتابعة باتجاه 87,500+
• الدعم: ثبات فوق 82,500 دولار
⚠️ نصيحة سريعة: انتبه لمسحات السيولة قصيرة الأجل حول منطقة 82 ألف قبل الخطوة التالية للأعلى!
💬 ما خطتك لهذا اليوم—اشترِ الهبوط 🟢 أم انتظر ⏳؟
#QNTRises287% #TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #OpenAIUnveilsAlwaysOnAgentDots #ChainlinkLaunchesBankSWIFTLedgerFramework
1
19
·
--
صاعد
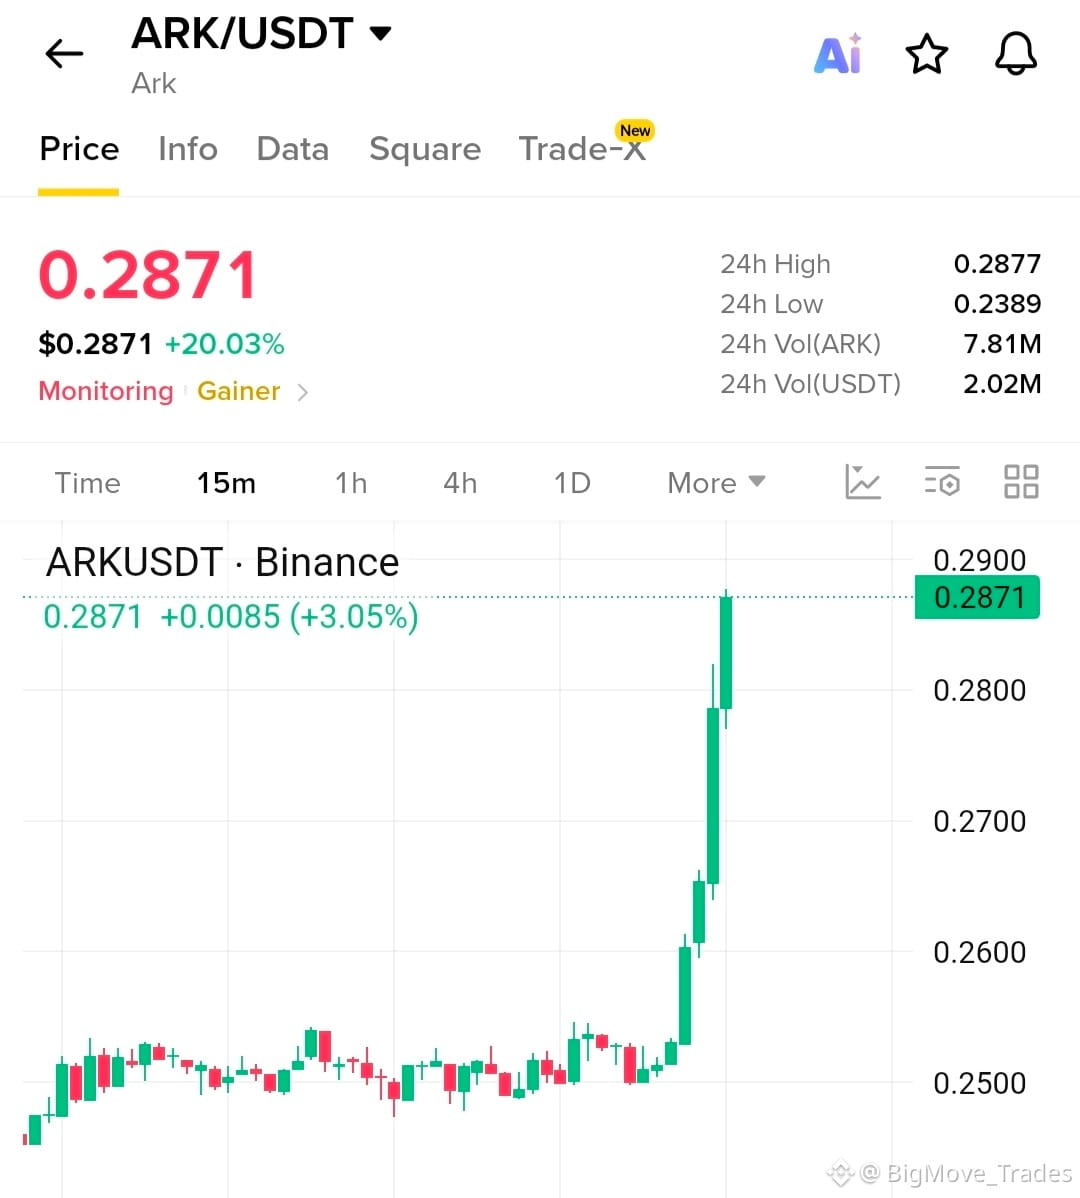
$ARK إشارة اختراق 🚀🔥 المشترون يأخذون السيطرة!
الدخول: $0.278 – $0.282
TP1: $0.290
TP2: $0.300
TP3: $0.315
SL: $0.268
النسبة العائد إلى المخاطرة (R:R): تقريبًا 1:1.5 / 1:2.5 / 1:3.5
انتظر حدوث تراجع/إعادة اختبار وتجنب مطاردة شمعة الاختراق.
$ARK
{spot}(ARKUSDT)
$BERA
{spot}(BERAUSDT)
#TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ARK
$ARK إشارة اختراق 🚀🔥 المشترون يأخذون السيطرة!
الدخول: $0.278 – $0.282
TP1: $0.290
TP2: $0.300
TP3: $0.315
SL: $0.268
النسبة العائد إلى المخاطرة (R:R): تقريبًا 1:1.5 / 1:2.5 / 1:3.5
انتظر حدوث تراجع/إعادة اختبار وتجنب مطاردة شمعة الاختراق.
$ARK
$BERA
#TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ARK
الدخول: $0.278 – $0.282
TP1: $0.290
TP2: $0.300
TP3: $0.315
SL: $0.268
النسبة العائد إلى المخاطرة (R:R): تقريبًا 1:1.5 / 1:2.5 / 1:3.5
انتظر حدوث تراجع/إعادة اختبار وتجنب مطاردة شمعة الاختراق.
$ARK
$BERA
#TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ARK
54
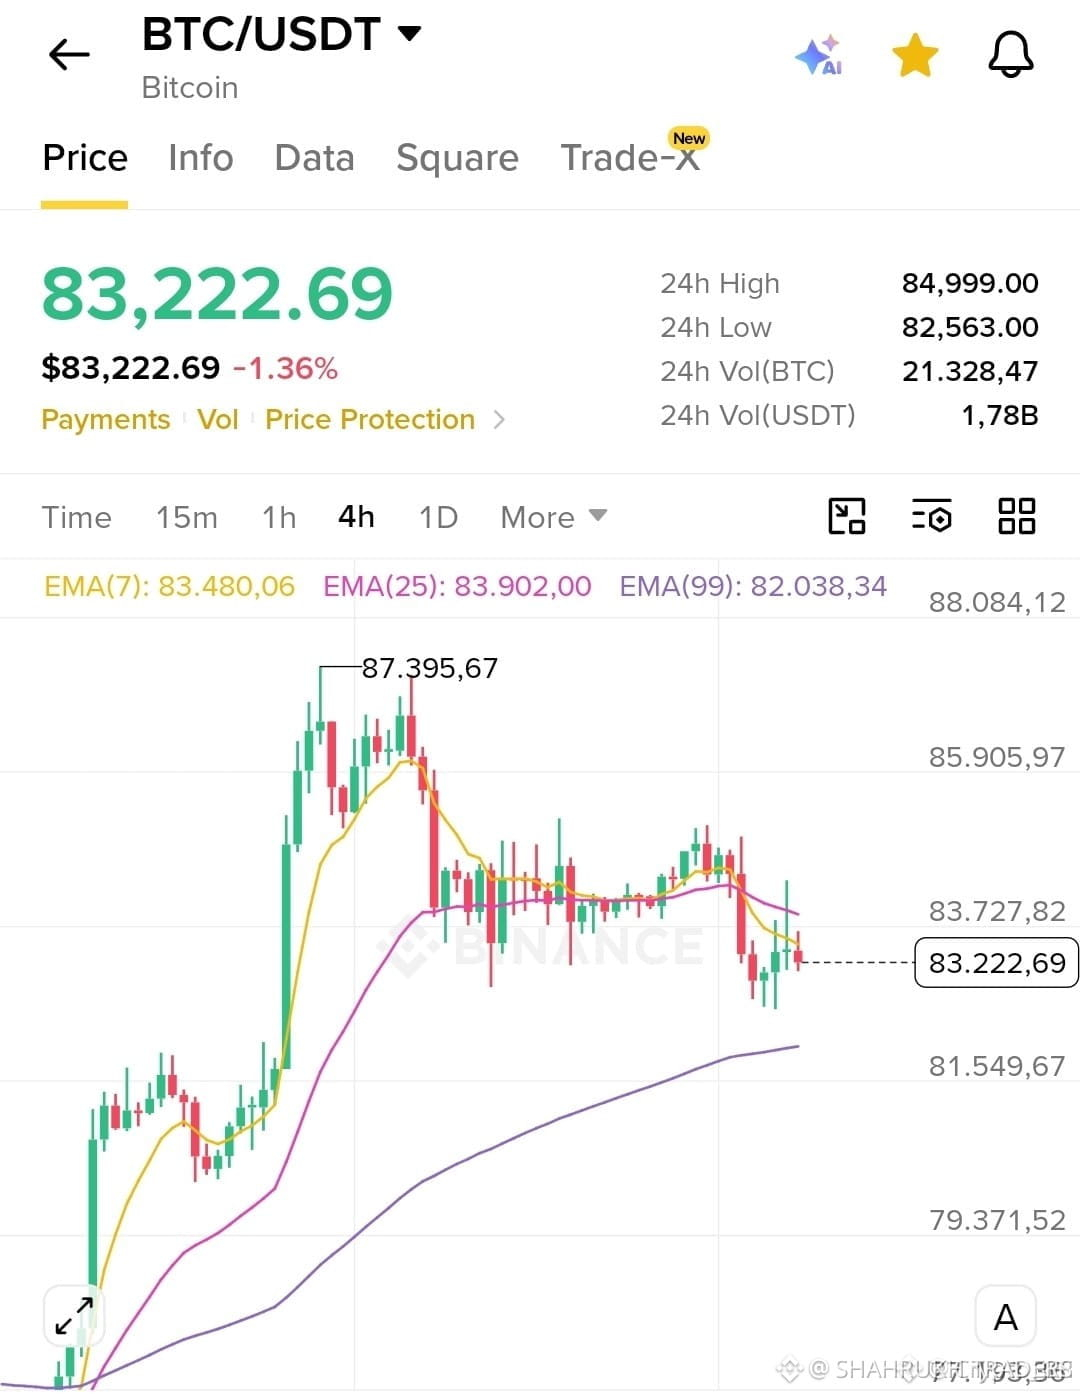
يتماسك بيتكوين حاليًا حول نطاق تحليل CoinTelegraph Market Analysis البالغ 83,000$–83,200$ بعد التراجع من قمم قرب 87,000$ واختبار مستوى المقاومة حول 85,000$.
📊 ديناميكيات السوق والحوّافز
• ⚠️ ضغوط الاقتصاد الكلي: ارتفاع عوائد سندات الخزانة الأمريكية وتوجهات عزوف المخاطر بسبب التوترات الجيوسياسية يحدّان من الزخم الصعودي.
• ✅ دعم مؤسسي: تدفقات أسبوعية قياسية إلى صناديق بيتكوين الفورية المتداولة في الولايات المتحدة توفر طلبًا أساسياً قويًا رغم عمليات السحب على المدى القصير.
• 💡 البحث عن السيولة: تركز أوامر البيع والشراء قرب 85,700$ أدى إلى جني الأرباح وتصفية المراكز الطويلة بالرافعة المالية.
🗓 مستويات رئيسية لمراقبتها
• منطقة الدعم: 81,000$ – 82,500$ (عتبة حاسمة لمنع حدوث تصحيح أعمق).
• منطقة المقاومة: 85,000$ – 85,700$ (مطلوبة لبدء دفعة جديدة نحو قمم العام).#TrumpRejectsAIRulesForVoluntaryAudits #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
55
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#QNTRises287%
771 مشاهدات
75 يقومون بالنقاش
2
#TrumpRejectsAIRulesForVoluntaryAudits
4,486 مشاهدات
233 يقومون بالنقاش
3
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
2,253 مشاهدات
176 يقومون بالنقاش
4
#OpenAIUnveilsAlwaysOnAgentDots
3,343 مشاهدات
215 يقومون بالنقاش
5
#ChainlinkLaunchesBankSWIFTLedgerFramework
4,684 مشاهدات
185 يقومون بالنقاش
6
#EarningsSeason
461,295 مشاهدات
3,492 يقومون بالنقاش
7
#SECChairWantsStockMarketsOnChain
8,854 مشاهدات
205 يقومون بالنقاش
8
#MulticoinInvestsInGrass
5,422 مشاهدات
143 يقومون بالنقاش
9
#CEARenamesToBNBStandardUnderBNC
5,990 مشاهدات
142 يقومون بالنقاش
10
#BitwiseLaunchesFirstSpotNEARETF
62,907 مشاهدات
777 يقومون بالنقاش