
#binanceincidentreport
binanceincidentreport
رائج
جديد


·
--
مقالة
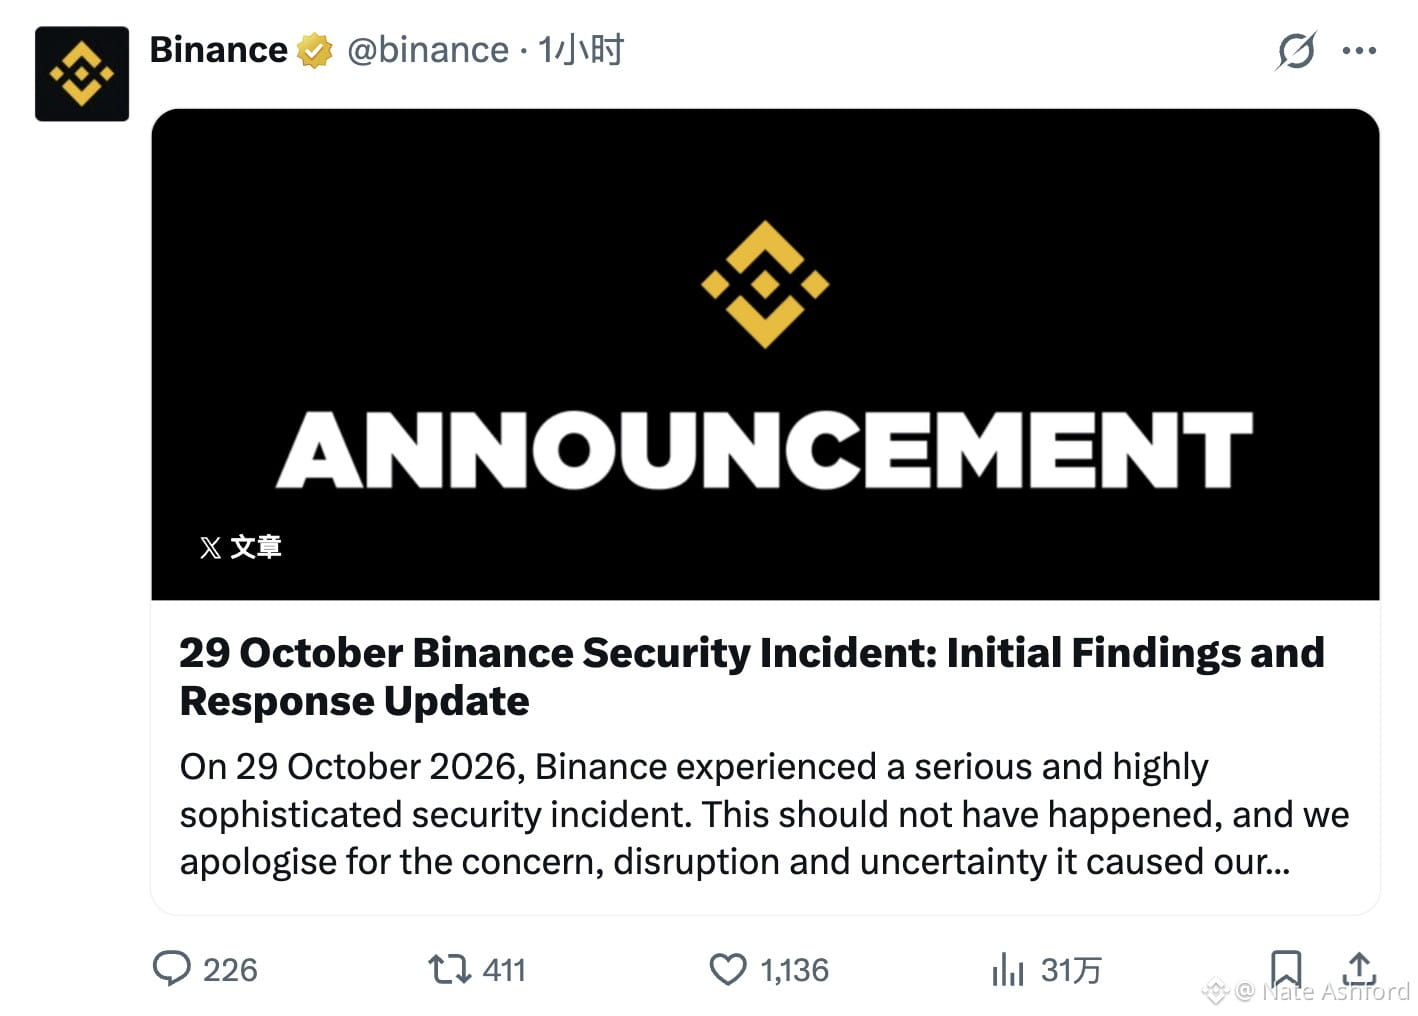
حادث Binance الأمني في 29 أكتوبر 2026: النتائج الأولية وتحديث الاستجابةفي 29 أكتوبر 2026، تعرضت Binance لحادث أمني خطير ومتطور للغاية. ما كان ينبغي أن يحدث ذلك، ونعتذر عمّا سببه من قلق واضطراب وحالة من عدم اليقين لمستخدمينا وشركائنا والقطاع الأوسع.مسؤوليتنا الأولى هي حماية المستخدمين. ستتحمل Binance الأثر المالي للأموال المسروقة، وليس المستخدمون. وقد خصصنا بالفعل أكثر من 100% من الأموال اللازمة لتغطية الخسارة. وحتى 31 أكتوبر 2026، تمت إعادة 98% من أصول الرموز المتأثرة، ويمكن التحقق منها على صفحة إثبات الاحتياطيات لدينا. ونحن بصدد شراء الأصول المتبقية الأقل سيولة.
حادث Binance الأمني في 29 أكتوبر 2026: النتائج الأولية وتحديث الاستجابة
في 29 أكتوبر 2026، تعرضت Binance لحادث أمني خطير ومتطور للغاية. ما كان ينبغي أن يحدث ذلك، ونعتذر عمّا سببه من قلق واضطراب وحالة من عدم اليقين لمستخدمينا وشركائنا والقطاع الأوسع.مسؤوليتنا الأولى هي حماية المستخدمين. ستتحمل Binance الأثر المالي للأموال المسروقة، وليس المستخدمون. وقد خصصنا بالفعل أكثر من 100% من الأموال اللازمة لتغطية الخسارة. وحتى 31 أكتوبر 2026، تمت إعادة 98% من أصول الرموز المتأثرة، ويمكن التحقق منها على صفحة إثبات الاحتياطيات لدينا. ونحن بصدد شراء الأصول المتبقية الأقل سيولة.
SubCrypto:
Isso é Inacreditável, eu não acredito que uma corretora como a #Binance esteja passando por isso!🤔🤔
77
55
401
1.2M
·
--
مقالة
عرض الترجمة
بيان رسمي من بينانس: تفاصيل الثغرة التقنية المعقدة وخطوات تأمين الأصول المتبقية 🔍أوضحت الفرق الهندسية والأمنية تفاصيل عملية التسلل والتحقيق الجنائي الرقمي الجاري: [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
تعدد نقاط الخرق: بعد أن أشارت المعطيات الأولية إلى استهداف حاسوب محمول خاص بأحد مهندسي العمليات (DevOps)، كشفت التحقيقات المعمقة اللاحقة عن وجود نقاط تسلل وبروتوكولات برمجية إضافية معقدة استخدمها المهاجمون لتمرير المعاملات غير المصرح بها. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]سلامة المفاتيح الخاصة: أكد البيان الفني عدم وجود دليل أو مؤشر يثبت تسريب أو اختراق المفاتيح الخاصة بالمحافظ الساخنة للمنصة (Wallet Private Keys). [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]التعاون الدولي والتحقيق الجنائي: تعمل المنصة حاليًا مع خبراء أمنيين دوليين ووكالات إنفاذ القانون لتفكيك تسلسل الهجوم الكامل وتحديد كافة العوامل الثانوية لمنع تكرار مثل هذه الثغرات المستحدثة مستقبليًا. #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidtermElections #PalantirSlides3PercentOn$2BRevenue
بيان رسمي من بينانس: تفاصيل الثغرة التقنية المعقدة وخطوات تأمين الأصول المتبقية 🔍
أوضحت الفرق الهندسية والأمنية تفاصيل عملية التسلل والتحقيق الجنائي الرقمي الجاري: [1]
تعدد نقاط الخرق: بعد أن أشارت المعطيات الأولية إلى استهداف حاسوب محمول خاص بأحد مهندسي العمليات (DevOps)، كشفت التحقيقات المعمقة اللاحقة عن وجود نقاط تسلل وبروتوكولات برمجية إضافية معقدة استخدمها المهاجمون لتمرير المعاملات غير المصرح بها. [1]سلامة المفاتيح الخاصة: أكد البيان الفني عدم وجود دليل أو مؤشر يثبت تسريب أو اختراق المفاتيح الخاصة بالمحافظ الساخنة للمنصة (Wallet Private Keys). [1]التعاون الدولي والتحقيق الجنائي: تعمل المنصة حاليًا مع خبراء أمنيين دوليين ووكالات إنفاذ القانون لتفكيك تسلسل الهجوم الكامل وتحديد كافة العوامل الثانوية لمنع تكرار مثل هذه الثغرات المستحدثة مستقبليًا. #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidtermElections #PalantirSlides3PercentOn$2BRevenue
تعدد نقاط الخرق: بعد أن أشارت المعطيات الأولية إلى استهداف حاسوب محمول خاص بأحد مهندسي العمليات (DevOps)، كشفت التحقيقات المعمقة اللاحقة عن وجود نقاط تسلل وبروتوكولات برمجية إضافية معقدة استخدمها المهاجمون لتمرير المعاملات غير المصرح بها. [1]سلامة المفاتيح الخاصة: أكد البيان الفني عدم وجود دليل أو مؤشر يثبت تسريب أو اختراق المفاتيح الخاصة بالمحافظ الساخنة للمنصة (Wallet Private Keys). [1]التعاون الدولي والتحقيق الجنائي: تعمل المنصة حاليًا مع خبراء أمنيين دوليين ووكالات إنفاذ القانون لتفكيك تسلسل الهجوم الكامل وتحديد كافة العوامل الثانوية لمنع تكرار مثل هذه الثغرات المستحدثة مستقبليًا. #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #USMidtermElections #PalantirSlides3PercentOn$2BRevenue
Abu Fahadأ:
💛
1
3
2.5k
عرض الترجمة
#BinanceIncidentReport
الكل يتكلم عن #BinanceIncidentReport 🚨
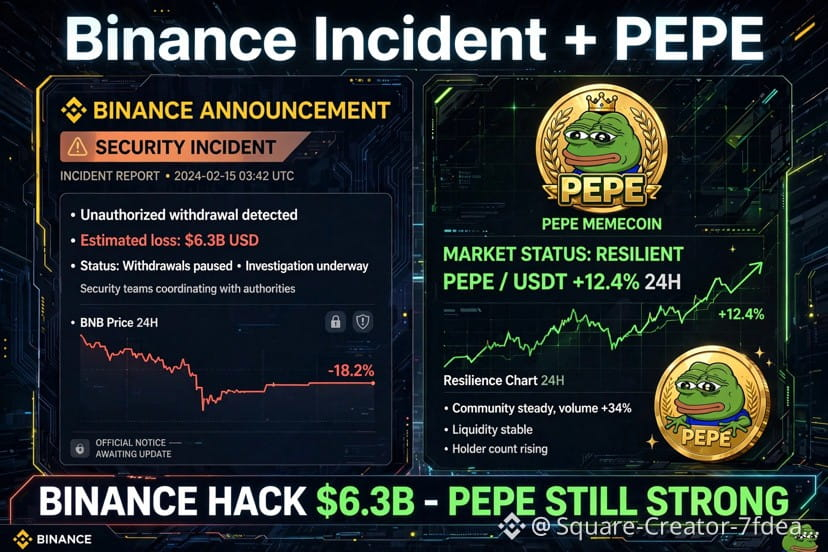
في 29 أكتوبر بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو - 6.3 مليار دولار، والشركة جمدت 3 مليار وأكدت تغطية كل الخسائر من صندوق SAFU.
السوق اهتز، لكن شوف المفاجأة..
في عز الخوف PEPE صامد +12% اليوم، حجم التداول +34% وعدد الهولدرز يزيد!
هذا يثبت أن الميم القوي بكوميونتي قوي ما يموت حتى لو المنصة الأكبر تهتز.
أنا أجمع PEPE الآن، لأن اللي يصمد في الأزمة هو اللي ينفجر في الصعود.
#PEPE
#MEME
#CryptoNews
#Binance
#BinanceIncidentReport
الكل يتكلم عن #BinanceIncidentReport 🚨
في 29 أكتوبر بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو - 6.3 مليار دولار، والشركة جمدت 3 مليار وأكدت تغطية كل الخسائر من صندوق SAFU.
السوق اهتز، لكن شوف المفاجأة..
في عز الخوف PEPE صامد +12% اليوم، حجم التداول +34% وعدد الهولدرز يزيد!
هذا يثبت أن الميم القوي بكوميونتي قوي ما يموت حتى لو المنصة الأكبر تهتز.
أنا أجمع PEPE الآن، لأن اللي يصمد في الأزمة هو اللي ينفجر في الصعود.
#PEPE
#MEME
#CryptoNews
#Binance
الكل يتكلم عن #BinanceIncidentReport 🚨
في 29 أكتوبر بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو - 6.3 مليار دولار، والشركة جمدت 3 مليار وأكدت تغطية كل الخسائر من صندوق SAFU.
السوق اهتز، لكن شوف المفاجأة..
في عز الخوف PEPE صامد +12% اليوم، حجم التداول +34% وعدد الهولدرز يزيد!
هذا يثبت أن الميم القوي بكوميونتي قوي ما يموت حتى لو المنصة الأكبر تهتز.
أنا أجمع PEPE الآن، لأن اللي يصمد في الأزمة هو اللي ينفجر في الصعود.
#PEPE
#MEME
#CryptoNews
#Binance
1
305
عرض الترجمة
#BinanceIncidentReport 🔹 أعلنت أيضًا الاستعانة بخبراء مستقلين في الأمن السيبراني لمراجعة الحادث.
رأيي: الاختبار الحقيقي لأي منصة مش إنها تتجنب الأزمات فقط، لكن كمان طريقة تعاملها مع الأزمة وشفافيتها وقدرتها على حماية أموال المستخدمين.
السؤال هنا: هل استجابة Binance وإعلانها تحمل الخسائر كافية لاستعادة ثقة المجتمع، أم أن ما حدث سيترك أثرًا طويل المدى على ثقة المستثمرين؟
#Binance #Crypto #Bitcoin #Blockchain #CryptoSecurity
المصدر: البيان الرسمي من Binance – تحديث استئناف السحب #BinanceIncidentReport #BTC #CryptoTrends2024 #bitcoin
#BinanceIncidentReport 🔹 أعلنت أيضًا الاستعانة بخبراء مستقلين في الأمن السيبراني لمراجعة الحادث.
رأيي: الاختبار الحقيقي لأي منصة مش إنها تتجنب الأزمات فقط، لكن كمان طريقة تعاملها مع الأزمة وشفافيتها وقدرتها على حماية أموال المستخدمين.
السؤال هنا: هل استجابة Binance وإعلانها تحمل الخسائر كافية لاستعادة ثقة المجتمع، أم أن ما حدث سيترك أثرًا طويل المدى على ثقة المستثمرين؟
#Binance #Crypto #Bitcoin #Blockchain #CryptoSecurity
المصدر: البيان الرسمي من Binance – تحديث استئناف السحب #BinanceIncidentReport #BTC #CryptoTrends2024 #bitcoin
رأيي: الاختبار الحقيقي لأي منصة مش إنها تتجنب الأزمات فقط، لكن كمان طريقة تعاملها مع الأزمة وشفافيتها وقدرتها على حماية أموال المستخدمين.
السؤال هنا: هل استجابة Binance وإعلانها تحمل الخسائر كافية لاستعادة ثقة المجتمع، أم أن ما حدث سيترك أثرًا طويل المدى على ثقة المستثمرين؟
#Binance #Crypto #Bitcoin #Blockchain #CryptoSecurity
المصدر: البيان الرسمي من Binance – تحديث استئناف السحب #BinanceIncidentReport #BTC #CryptoTrends2024 #bitcoin
147
·
--
تمّ التحقق
عرض الترجمة
🚨 Binance# أعادت السحوبات تدريجيًا… لكن الرقم الذي يجب أن يقلقك ليس 3.64 مليار دولار، بل السؤال الذي لم يُجب عليه بعد.
المنصة فتحت السحب على شبكات وأصول إضافية اليوم، بينما استمرت الإيداعات بشكل طبيعي.
وفي أول 9.5 ساعة، عالجت Binance نحو 4.65 مليار دولار سحوبات مقابل 1.01 مليار إيداعات؛ أي خروج صافٍ قدره 3.64 مليار، أي 2.1% من أصولها المُدارة.
لكن انتبه: هذا ليس بالضرورة «هروبًا»؛ جزء كبير من الأموال انتقل إلى محافظ ذاتية أو منصات أخرى، والسحوبات بدأت تتباطأ بعد الذروة.
النقطة الأهم: Binance غطت نحو 95% من الأصول المتأثرة، وأعادت دعم عملات مثل $BTC و$ETH وUSDT وBNB و$SOL بنسبة 1:1.
والسؤال الحقيقي الآن: هل يثق المستخدم بالمنصة بعد عودة الخدمة… أم ينتظر تقرير الحادثة الكامل قبل أن يقرر؟
لأن تغطية الخسارة تعالج الأثر المالي، أما الثقة فتُبنى بالشفافية والتنفيذ، لا بالوعود.
💬 ماهي درجة ثقتك ببايننس ولماذا ؟ هل تقوم بآيداع المال بعد لحادث ام تسحب ؟
#BinanceIncidentReport #crypto
🚨 Binance# أعادت السحوبات تدريجيًا… لكن الرقم الذي يجب أن يقلقك ليس 3.64 مليار دولار، بل السؤال الذي لم يُجب عليه بعد.
المنصة فتحت السحب على شبكات وأصول إضافية اليوم، بينما استمرت الإيداعات بشكل طبيعي.
وفي أول 9.5 ساعة، عالجت Binance نحو 4.65 مليار دولار سحوبات مقابل 1.01 مليار إيداعات؛ أي خروج صافٍ قدره 3.64 مليار، أي 2.1% من أصولها المُدارة.
لكن انتبه: هذا ليس بالضرورة «هروبًا»؛ جزء كبير من الأموال انتقل إلى محافظ ذاتية أو منصات أخرى، والسحوبات بدأت تتباطأ بعد الذروة.
النقطة الأهم: Binance غطت نحو 95% من الأصول المتأثرة، وأعادت دعم عملات مثل $BTC و$ETH وUSDT وBNB و$SOL بنسبة 1:1.
والسؤال الحقيقي الآن: هل يثق المستخدم بالمنصة بعد عودة الخدمة… أم ينتظر تقرير الحادثة الكامل قبل أن يقرر؟
لأن تغطية الخسارة تعالج الأثر المالي، أما الثقة فتُبنى بالشفافية والتنفيذ، لا بالوعود.
💬 ماهي درجة ثقتك ببايننس ولماذا ؟ هل تقوم بآيداع المال بعد لحادث ام تسحب ؟
#BinanceIncidentReport #crypto
المنصة فتحت السحب على شبكات وأصول إضافية اليوم، بينما استمرت الإيداعات بشكل طبيعي.
وفي أول 9.5 ساعة، عالجت Binance نحو 4.65 مليار دولار سحوبات مقابل 1.01 مليار إيداعات؛ أي خروج صافٍ قدره 3.64 مليار، أي 2.1% من أصولها المُدارة.
لكن انتبه: هذا ليس بالضرورة «هروبًا»؛ جزء كبير من الأموال انتقل إلى محافظ ذاتية أو منصات أخرى، والسحوبات بدأت تتباطأ بعد الذروة.
النقطة الأهم: Binance غطت نحو 95% من الأصول المتأثرة، وأعادت دعم عملات مثل $BTC و$ETH وUSDT وBNB و$SOL بنسبة 1:1.
والسؤال الحقيقي الآن: هل يثق المستخدم بالمنصة بعد عودة الخدمة… أم ينتظر تقرير الحادثة الكامل قبل أن يقرر؟
لأن تغطية الخسارة تعالج الأثر المالي، أما الثقة فتُبنى بالشفافية والتنفيذ، لا بالوعود.
💬 ماهي درجة ثقتك ببايننس ولماذا ؟ هل تقوم بآيداع المال بعد لحادث ام تسحب ؟
#BinanceIncidentReport #crypto
1
239
·
--
عرض الترجمة
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets $BTC
{spot}(BTCUSDT)
#USMidtermElections
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets $BTC
#USMidtermElections
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets $BTC
#USMidtermElections
2
457
·
--
صاعد
عرض الترجمة
🟥 كشفت منصة باينانس أن المهاجم تمكن من اختراق جهاز أحد المهندسين عبر تثبيت برنامج مُعدّل، بينما اخترق جهاز مهندس آخر من خلال مقابلة عمل وهمية.
❗️ واستخدم المهاجم أداة ذكاء اصطناعي على الجهاز المخترق للتواصل مع المهندس الأول، ثم شنّ هجومًا على محافظ العملات الرقمية باستخدام مفتاح ترخيص توزيع البرامج الذي سرقه.
$ETH
{future}(ETHUSDT)
#BinanceIncidentReport #USOctoberNFP-AreRateCutsStillPossible #USMidtermElections #Nasdaq100EntersCorrection #BinanceHourlyDepositsExceedWithdrawals
🟥 كشفت منصة باينانس أن المهاجم تمكن من اختراق جهاز أحد المهندسين عبر تثبيت برنامج مُعدّل، بينما اخترق جهاز مهندس آخر من خلال مقابلة عمل وهمية.
❗️ واستخدم المهاجم أداة ذكاء اصطناعي على الجهاز المخترق للتواصل مع المهندس الأول، ثم شنّ هجومًا على محافظ العملات الرقمية باستخدام مفتاح ترخيص توزيع البرامج الذي سرقه.
$ETH
#BinanceIncidentReport #USOctoberNFP-AreRateCutsStillPossible #USMidtermElections #Nasdaq100EntersCorrection #BinanceHourlyDepositsExceedWithdrawals
❗️ واستخدم المهاجم أداة ذكاء اصطناعي على الجهاز المخترق للتواصل مع المهندس الأول، ثم شنّ هجومًا على محافظ العملات الرقمية باستخدام مفتاح ترخيص توزيع البرامج الذي سرقه.
$ETH
#BinanceIncidentReport #USOctoberNFP-AreRateCutsStillPossible #USMidtermElections #Nasdaq100EntersCorrection #BinanceHourlyDepositsExceedWithdrawals
1
238

عرض الترجمة
#BinancePick #BinanceIncidentReport
تُواصل منصة بينانس تعزيز معايير الأمان والشفافية عبر تقارير الحوادث الدقيقة، بالتوازي مع إطلاق حملات تفاعلية مميزة مثل #BinancePick لتحفيز المتداولين. تظل حماية أصول المستخدمين وتقديم تحليلات موثوقة الركيزة الأساسية لتعزيز الثقة واستدامة نمو سوق العملات الرقمية عالمياً.
#BinancePick #BinanceIncidentReport
#BinancePick #BinanceIncidentReport
تُواصل منصة بينانس تعزيز معايير الأمان والشفافية عبر تقارير الحوادث الدقيقة، بالتوازي مع إطلاق حملات تفاعلية مميزة مثل #BinancePick لتحفيز المتداولين. تظل حماية أصول المستخدمين وتقديم تحليلات موثوقة الركيزة الأساسية لتعزيز الثقة واستدامة نمو سوق العملات الرقمية عالمياً.
#BinancePick #BinanceIncidentReport
تُواصل منصة بينانس تعزيز معايير الأمان والشفافية عبر تقارير الحوادث الدقيقة، بالتوازي مع إطلاق حملات تفاعلية مميزة مثل #BinancePick لتحفيز المتداولين. تظل حماية أصول المستخدمين وتقديم تحليلات موثوقة الركيزة الأساسية لتعزيز الثقة واستدامة نمو سوق العملات الرقمية عالمياً.
#BinancePick #BinanceIncidentReport
113
عرض الترجمة
#BinanceIncidentReport
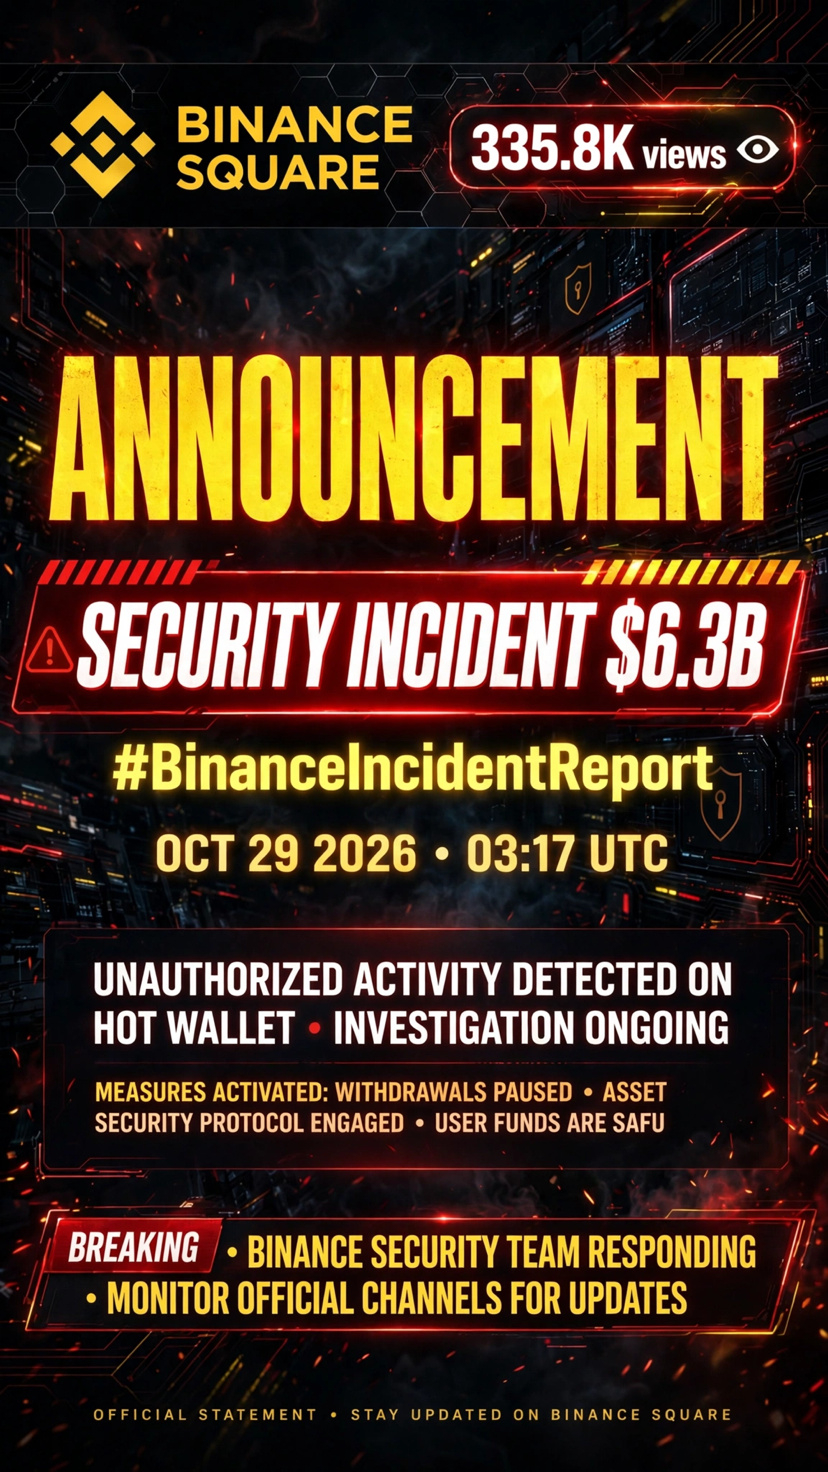
إليكم هذا العاجل 🚨 #BinanceIncidentReport
29 أكتوبر 2026 - بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو
الخسارة 6.3 مليار دولار حسب بيان بينانس الرسمي
اللي صار؟
لابتوب مهندس DevOps تم اختراقه ودخلوا على سيرفر السحب وسووا سحوبات غير شرعية لمدة 20 دقيقة فقط!
بينانس ردت بسرعة:
✅ جمدت 3 مليار دولار (2.3 مليار USDT+USDC)
✅ وقفت السحب مؤقتاً
✅ قالت كل أموال المستخدمين SAFU وبتغطي الخسارة كاملة
الدرس؟ حتى أكبر منصة في العالم ممكن تنهار في 20 دقيقة، لا تترك فلوسك كلها في منصة واحدة.
هل ما زلت تثق في بينانس بعد هذا الحادث؟ اكتب رأيك 👇
#BinanceIncidentReport
#Binance
#CryptoNews
#BinanceSquareTalks
#SAFU
#BinanceIncidentReport
إليكم هذا العاجل 🚨 #BinanceIncidentReport
29 أكتوبر 2026 - بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو
الخسارة 6.3 مليار دولار حسب بيان بينانس الرسمي
اللي صار؟
لابتوب مهندس DevOps تم اختراقه ودخلوا على سيرفر السحب وسووا سحوبات غير شرعية لمدة 20 دقيقة فقط!
بينانس ردت بسرعة:
✅ جمدت 3 مليار دولار (2.3 مليار USDT+USDC)
✅ وقفت السحب مؤقتاً
✅ قالت كل أموال المستخدمين SAFU وبتغطي الخسارة كاملة
الدرس؟ حتى أكبر منصة في العالم ممكن تنهار في 20 دقيقة، لا تترك فلوسك كلها في منصة واحدة.
هل ما زلت تثق في بينانس بعد هذا الحادث؟ اكتب رأيك 👇
#BinanceIncidentReport
#Binance
#CryptoNews
#BinanceSquareTalks
#SAFU
إليكم هذا العاجل 🚨 #BinanceIncidentReport
29 أكتوبر 2026 - بينانس تعرضت لأكبر اختراق في تاريخ الكريبتو
الخسارة 6.3 مليار دولار حسب بيان بينانس الرسمي
اللي صار؟
لابتوب مهندس DevOps تم اختراقه ودخلوا على سيرفر السحب وسووا سحوبات غير شرعية لمدة 20 دقيقة فقط!
بينانس ردت بسرعة:
✅ جمدت 3 مليار دولار (2.3 مليار USDT+USDC)
✅ وقفت السحب مؤقتاً
✅ قالت كل أموال المستخدمين SAFU وبتغطي الخسارة كاملة
الدرس؟ حتى أكبر منصة في العالم ممكن تنهار في 20 دقيقة، لا تترك فلوسك كلها في منصة واحدة.
هل ما زلت تثق في بينانس بعد هذا الحادث؟ اكتب رأيك 👇
#BinanceIncidentReport
#Binance
#CryptoNews
#BinanceSquareTalks
#SAFU
1
199

·
--
مقالة
كوريا الشمالية ترفض اتهام مكتب التحقيقات الفيدرالي «العبثي» بشأن سرقة باينانسردّت شقيقة الزعيم الكوري الشمالي كيم جونغ أون على اتهامات الولايات المتحدة بشأن اختلاس أكثر من 6.3 مليارات دولار من العملات المشفرة.
رفضت كوريا الشمالية يوم الثلاثاء (03.11.2026) اتهام مكتب التحقيقات الفيدرالي (FBI) بتورطها في السرقة التاريخية من منصة باينانس، أكبر منصة لتداول العملات المشفرة في العالم، ووصفت الاتهام بأنه «عبثي»، ملمّحة إلى أن حكومة دونالد ترامب نفسها قد تستفيد من استرداد الأصول المسروقة.
قالت كيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون النافذة، في بيان بثّته وكالة الأنباء المركزية الكورية الرسمية (KCNA): «إن الادعاء الأمريكي خطاب عبثي ولا جديد فيه».
كوريا الشمالية ترفض اتهام مكتب التحقيقات الفيدرالي «العبثي» بشأن سرقة باينانس
ردّت شقيقة الزعيم الكوري الشمالي كيم جونغ أون على اتهامات الولايات المتحدة بشأن اختلاس أكثر من 6.3 مليارات دولار من العملات المشفرة.
رفضت كوريا الشمالية يوم الثلاثاء (03.11.2026) اتهام مكتب التحقيقات الفيدرالي (FBI) بتورطها في السرقة التاريخية من منصة باينانس، أكبر منصة لتداول العملات المشفرة في العالم، ووصفت الاتهام بأنه «عبثي»، ملمّحة إلى أن حكومة دونالد ترامب نفسها قد تستفيد من استرداد الأصول المسروقة.
قالت كيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون النافذة، في بيان بثّته وكالة الأنباء المركزية الكورية الرسمية (KCNA): «إن الادعاء الأمريكي خطاب عبثي ولا جديد فيه».
رفضت كوريا الشمالية يوم الثلاثاء (03.11.2026) اتهام مكتب التحقيقات الفيدرالي (FBI) بتورطها في السرقة التاريخية من منصة باينانس، أكبر منصة لتداول العملات المشفرة في العالم، ووصفت الاتهام بأنه «عبثي»، ملمّحة إلى أن حكومة دونالد ترامب نفسها قد تستفيد من استرداد الأصول المسروقة.
قالت كيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون النافذة، في بيان بثّته وكالة الأنباء المركزية الكورية الرسمية (KCNA): «إن الادعاء الأمريكي خطاب عبثي ولا جديد فيه».
Cryptobit-User-5cd5e:
🤔 Está muy raro todo esto .🐋
2
3
3.1k

لحظة صعبة بالنسبة إلى Binance. ودرس بالغ الأهمية لصناعة العملات المشفرة بأكملها.
إن الحادث الأمني الأخير، الذي شمل أصولًا رمزية بقيمة تقارب 6.3 مليارات دولار، يذكّرنا بضرورة أن يظل الأمن والشفافية والمساءلة في صميم عمل كل منصة تداول للعملات المشفرة.
لكن الأهم هو ما سيحدث بعد ذلك.
نشرت Binance عدة تحديثات بشأن التعافي، وأكد إعلانها الأخير الصادر في 3 نوفمبر إعادة فتح عمليات السحب لمزيد من الأصول.
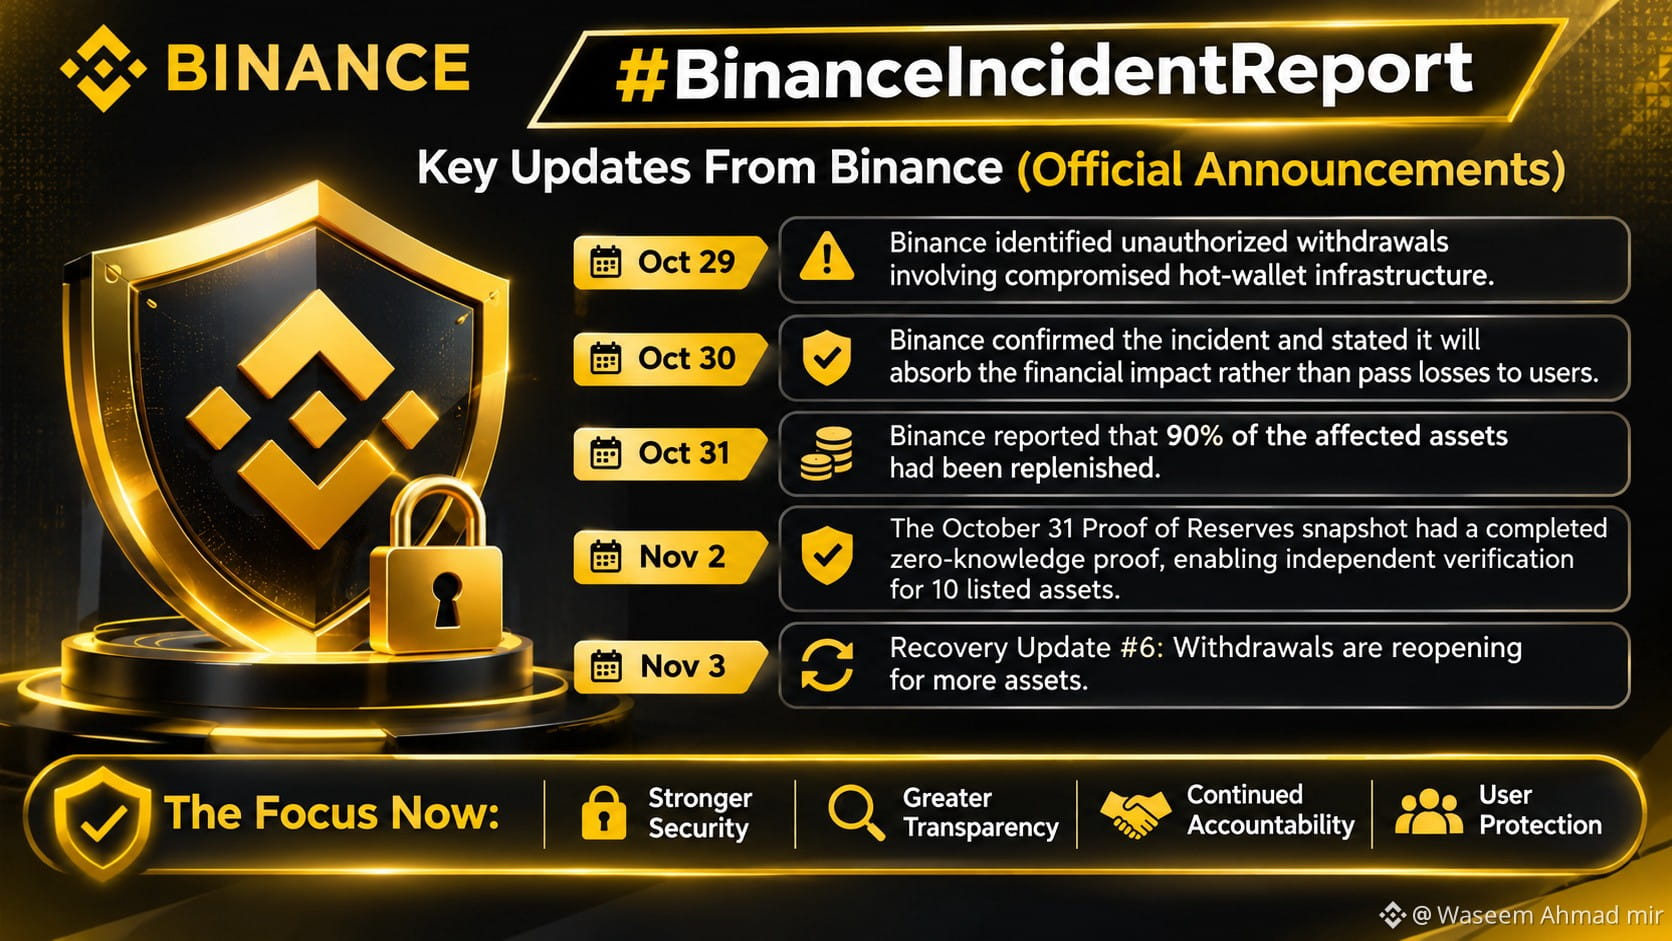
فيما يلي بعض التطورات المهمة الواردة في التحديثات الرسمية لـ Binance:
- 29 أكتوبر: رصدت Binance عمليات سحب غير مصرح بها، مرتبطة باختراق البنية التحتية للمحافظ الساخنة.
- 30 أكتوبر: أكدت Binance وقوع الحادث، وأعلنت أنها ستتحمل الأثر المالي بدلًا من تحميل المستخدمين الخسائر.
- 31 أكتوبر: أفادت Binance بأنه جرى تعويض 90% من الأصول المتأثرة.
- 2 نوفمبر: أكدت Binance أن لقطة احتياطيات 31 أكتوبر تضمنت إثباتًا مكتملًا بعدم المعرفة، ما أتاح التحقق المستقل من عشرة أصول مدرجة.
- 3 نوفمبر: نشرت Binance التحديث رقم 6 بشأن التعافي، معلنةً إعادة فتح عمليات السحب لمزيد من الأصول.
رأيي الشخصي:
في عالم العملات المشفرة، ينبغي ألا تعتمد الثقة على سمعة الشركة وحدها، بل يجب أن تستند إلى معلومات قابلة للتحقق، وتواصل شفاف، وتدابير أمنية قوية، ومساءلة.
أعتقد أن هذا الحادث ينبغي أن يدفع كل منصة تداول إلى مراجعة بنيتها التحتية الأمنية وتحسين معايير الشفافية لديها.
الأهم الآن هو مواصلة إحراز التقدم، والتواصل بوضوح، وتقديم شرح تقني شامل لما حدث وكيفية منع وقوع حوادث مماثلة.
تزداد صناعة العملات المشفرة قوةً عندما يُنظر إلى الأمن على أنه مسؤولية، لا خيار.
ما أهم درس تستخلصه من هذا الحادث؟
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
لحظة صعبة بالنسبة إلى Binance. ودرس بالغ الأهمية لصناعة العملات المشفرة بأكملها.
إن الحادث الأمني الأخير، الذي شمل أصولًا رمزية بقيمة تقارب 6.3 مليارات دولار، يذكّرنا بضرورة أن يظل الأمن والشفافية والمساءلة في صميم عمل كل منصة تداول للعملات المشفرة.
لكن الأهم هو ما سيحدث بعد ذلك.
نشرت Binance عدة تحديثات بشأن التعافي، وأكد إعلانها الأخير الصادر في 3 نوفمبر إعادة فتح عمليات السحب لمزيد من الأصول.
فيما يلي بعض التطورات المهمة الواردة في التحديثات الرسمية لـ Binance:
- 29 أكتوبر: رصدت Binance عمليات سحب غير مصرح بها، مرتبطة باختراق البنية التحتية للمحافظ الساخنة.
- 30 أكتوبر: أكدت Binance وقوع الحادث، وأعلنت أنها ستتحمل الأثر المالي بدلًا من تحميل المستخدمين الخسائر.
- 31 أكتوبر: أفادت Binance بأنه جرى تعويض 90% من الأصول المتأثرة.
- 2 نوفمبر: أكدت Binance أن لقطة احتياطيات 31 أكتوبر تضمنت إثباتًا مكتملًا بعدم المعرفة، ما أتاح التحقق المستقل من عشرة أصول مدرجة.
- 3 نوفمبر: نشرت Binance التحديث رقم 6 بشأن التعافي، معلنةً إعادة فتح عمليات السحب لمزيد من الأصول.
رأيي الشخصي:
في عالم العملات المشفرة، ينبغي ألا تعتمد الثقة على سمعة الشركة وحدها، بل يجب أن تستند إلى معلومات قابلة للتحقق، وتواصل شفاف، وتدابير أمنية قوية، ومساءلة.
أعتقد أن هذا الحادث ينبغي أن يدفع كل منصة تداول إلى مراجعة بنيتها التحتية الأمنية وتحسين معايير الشفافية لديها.
الأهم الآن هو مواصلة إحراز التقدم، والتواصل بوضوح، وتقديم شرح تقني شامل لما حدث وكيفية منع وقوع حوادث مماثلة.
تزداد صناعة العملات المشفرة قوةً عندما يُنظر إلى الأمن على أنه مسؤولية، لا خيار.
ما أهم درس تستخلصه من هذا الحادث؟
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
إن الحادث الأمني الأخير، الذي شمل أصولًا رمزية بقيمة تقارب 6.3 مليارات دولار، يذكّرنا بضرورة أن يظل الأمن والشفافية والمساءلة في صميم عمل كل منصة تداول للعملات المشفرة.
لكن الأهم هو ما سيحدث بعد ذلك.
نشرت Binance عدة تحديثات بشأن التعافي، وأكد إعلانها الأخير الصادر في 3 نوفمبر إعادة فتح عمليات السحب لمزيد من الأصول.
فيما يلي بعض التطورات المهمة الواردة في التحديثات الرسمية لـ Binance:
- 29 أكتوبر: رصدت Binance عمليات سحب غير مصرح بها، مرتبطة باختراق البنية التحتية للمحافظ الساخنة.
- 30 أكتوبر: أكدت Binance وقوع الحادث، وأعلنت أنها ستتحمل الأثر المالي بدلًا من تحميل المستخدمين الخسائر.
- 31 أكتوبر: أفادت Binance بأنه جرى تعويض 90% من الأصول المتأثرة.
- 2 نوفمبر: أكدت Binance أن لقطة احتياطيات 31 أكتوبر تضمنت إثباتًا مكتملًا بعدم المعرفة، ما أتاح التحقق المستقل من عشرة أصول مدرجة.
- 3 نوفمبر: نشرت Binance التحديث رقم 6 بشأن التعافي، معلنةً إعادة فتح عمليات السحب لمزيد من الأصول.
رأيي الشخصي:
في عالم العملات المشفرة، ينبغي ألا تعتمد الثقة على سمعة الشركة وحدها، بل يجب أن تستند إلى معلومات قابلة للتحقق، وتواصل شفاف، وتدابير أمنية قوية، ومساءلة.
أعتقد أن هذا الحادث ينبغي أن يدفع كل منصة تداول إلى مراجعة بنيتها التحتية الأمنية وتحسين معايير الشفافية لديها.
الأهم الآن هو مواصلة إحراز التقدم، والتواصل بوضوح، وتقديم شرح تقني شامل لما حدث وكيفية منع وقوع حوادث مماثلة.
تزداد صناعة العملات المشفرة قوةً عندما يُنظر إلى الأمن على أنه مسؤولية، لا خيار.
ما أهم درس تستخلصه من هذا الحادث؟
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
2
1.3k
·
--
صاعد
شراء $ETH 165 USDT
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️تحديث: بدأ اختراق باينانس الذي بلغت خسائره 6.3 مليارات دولار بمقابلة عمل مزيفة.
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
بحسب كوين ديسك، نزّل أحد المهندسين على حاسوب العمل مهمة برمجية تحتوي على برمجية خبيثة، بعدما انتحل المهاجمون صفة مسؤولي توظيف.
- استخدم المهاجمون لاحقًا أداة ذكاء اصطناعي داخلية للوصول إلى حاسوبي مهندسين يعملان على المحافظ.
- مكّنتهم بيانات الاعتماد المسروقة من تشغيل نص برمجي خبيث في 29 أكتوبر.
- استغلوا ميزة EIP-7702 في إيثريوم $ETH للسيطرة على محفظة ساخنة. واستغرق احتواء الهجوم نحو أربع ساعات.
تقول باينانس إنه جُمّد ما قيمته 2.85 مليار دولار، وأُعيد توفير 98% من الرموز المتأثرة بأموال الشركة. ولن يتحمل المستخدمون الخسائر.
وعزا مكتب التحقيقات الفيدرالي الهجوم إلى كوريا الشمالية.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Cryptobit-User-5cd5e:
hummm🤔
11
37
62.7k
·
--
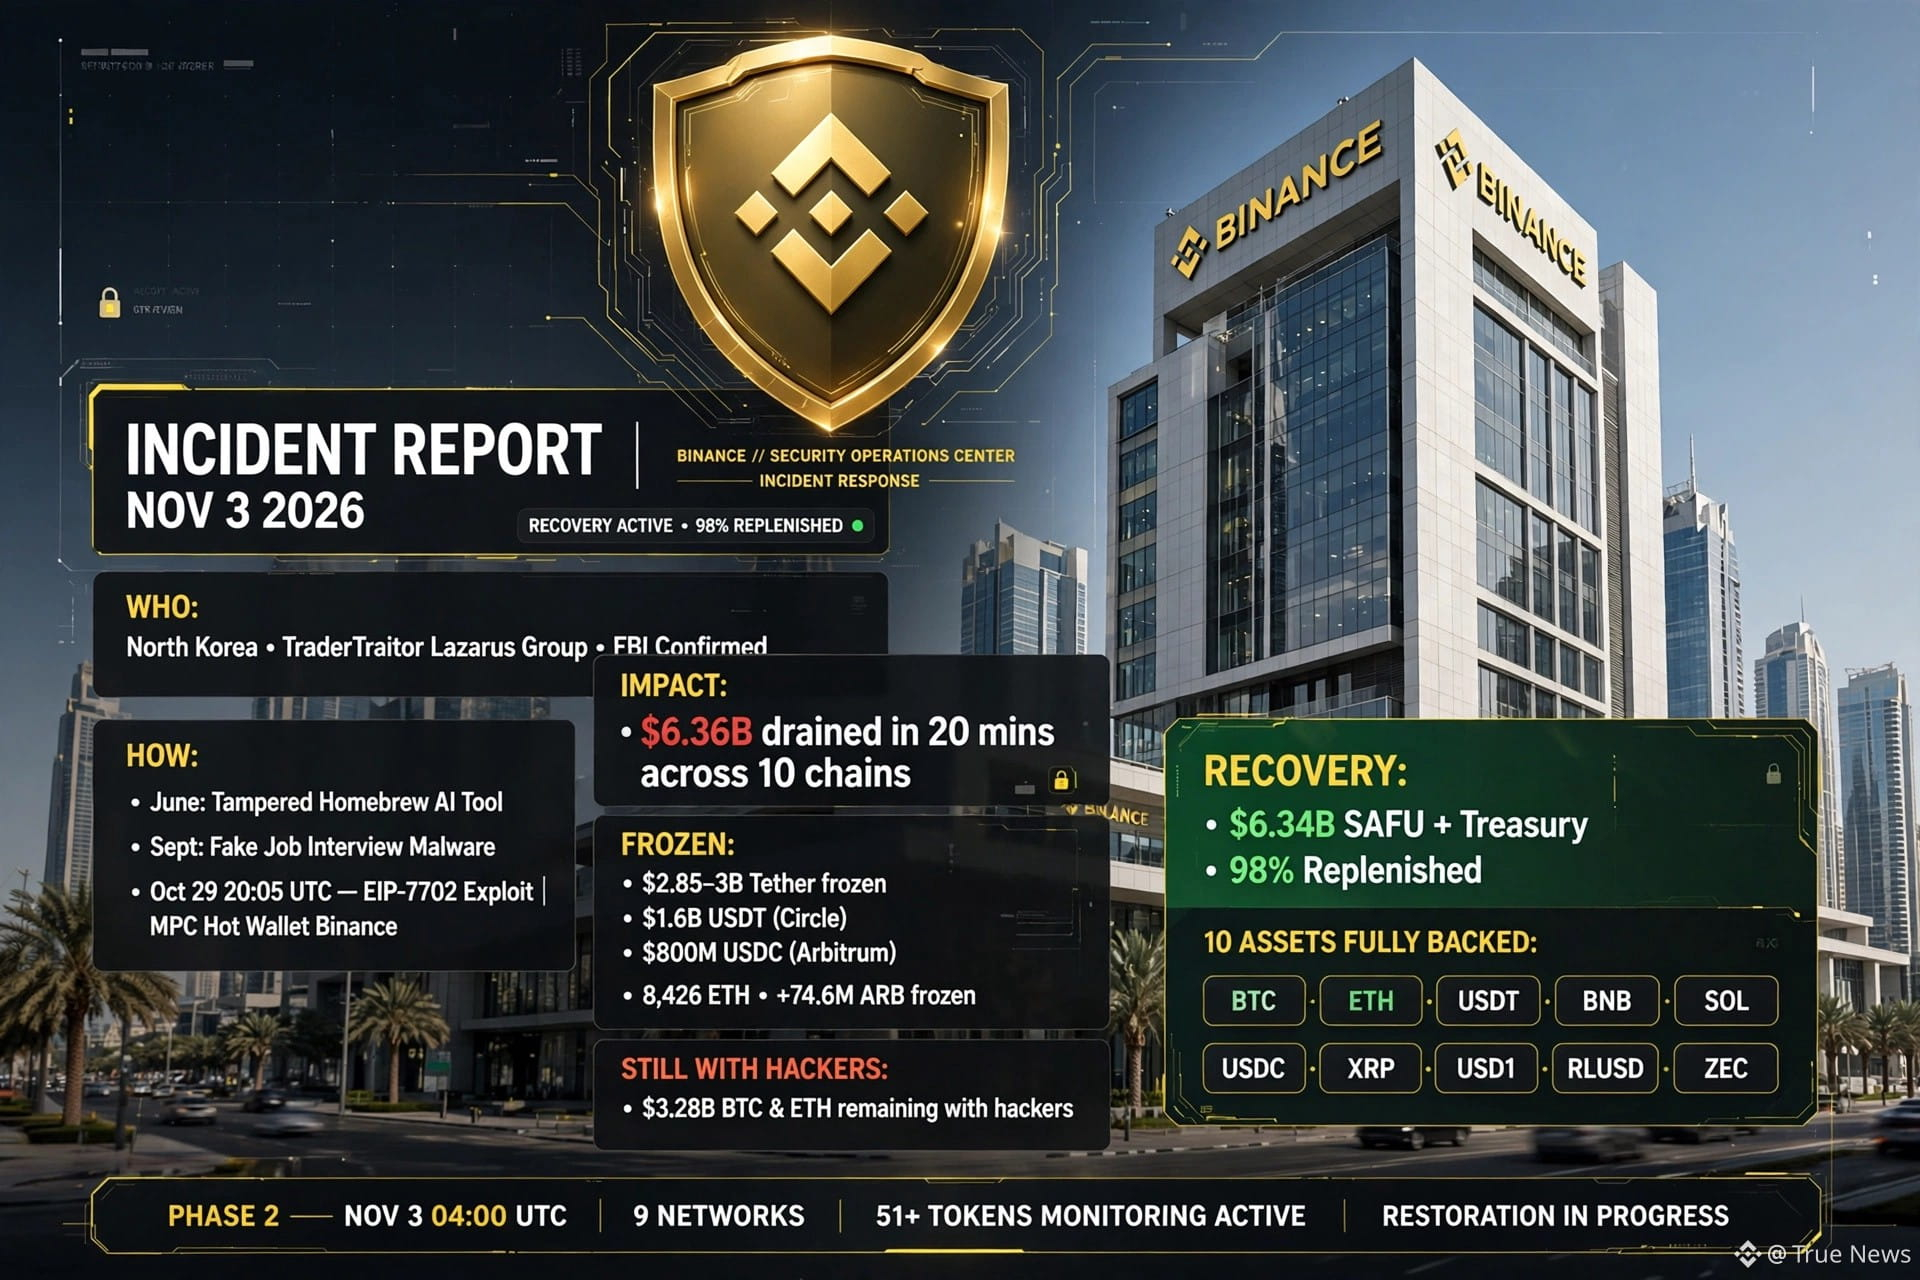
#binanceincidentreport رسميًا 3 نوفمبر 2026 — كان الاختراق الذي بلغت قيمته 6.36 مليار دولار حملةً نفذتها دولة على مدى 5 أشهر، وليس استغلالًا سريعًا لثغرة.
مَن: مجموعة لازاروس الكورية الشمالية TraderTraitor؛ أكد مكتب التحقيقات الفيدرالي (FBI) النسبة بدرجة ثقة عالية، وتوصلت TRM Labs وChainalysis إلى النتيجة نفسها.
كيف: في يونيو، ثبّت مهندس DevOps للمحافظ أداة برمجة بالذكاء الاصطناعي من Homebrew جرى العبث بها — وكان ذلك أول اختراق صامت. في سبتمبر، استُدرج المهندس نفسه عبر منصة توظيف شرعية إلى مقابلة وهمية لوظيفة مدير مشروع، واستولت البرمجية الخبيثة بالكامل على جهازه.
في 20 أكتوبر، استخدم المهاجمون الجهاز المخترق وأداة الذكاء الاصطناعي الداخلية للانتقال إلى مهندسين اثنين للمحافظ، وسرقوا صلاحية نشر الحاويات.
في 29 أكتوبر، الساعة 20:05 بالتوقيت العالمي المنسق، نشروا حاوية خبيثة استغلت EIP-7702 للسيطرة على المحفظة الساخنة متعددة الأطراف (MPC) رقم 14 لدى Binance. لم يكن هناك مفتاح منفرد قادر على إلغاء الصلاحية، وسُحب 6.36 مليار دولار خلال 20 دقيقة عبر 10 شبكات. بدأ احتواء الهجوم في 30 أكتوبر، الساعة 00:10 بالتوقيت العالمي المنسق.
الأثر والأموال المجمّدة: جمّدت Tether ما قيمته 1.6 مليار دولار من $USDT، وجمّدت Circle ما قيمته 800 مليون دولار من USDC، كما جمّد مجلس Arbitrum 8,426 ETH و74.6 مليون ARB. بلغ إجمالي الأموال المجمّدة 2.85–3 مليارات دولار، بينما لا يزال 3.28 مليارات دولار في حوزة المخترقين، معظمها من BTC وETH.
نجاح الاسترداد: أُعيد تمويل صندوق $SAFU والخزانة بقيمة 6.34 مليارات دولار، وأصبحا الآن ممولين بنسبة 98%. هناك 10 أصول مغطاة بالكامل: $BTC و$ETH و$USDT و$BNB و$SOL و$USDC و$XRP و$USD1 و$RLUSD و$ZEC. بدأت المرحلة الثانية في 3 نوفمبر، الساعة 04:00 بالتوقيت العالمي المنسق، وتشمل 9 شبكات وأكثر من 51 رمزًا. وقد أُحبطت 57 هجمة كورية شمالية في 2026، ولم يتكبد المستخدمون أي خسائر. وتُظهر BNB وBTC وETH أقوى تعافٍ.
#binanceincidentreport الأمن #SAFU #TraderTraitor
#binanceincidentreport رسميًا 3 نوفمبر 2026 — كان الاختراق الذي بلغت قيمته 6.36 مليار دولار حملةً نفذتها دولة على مدى 5 أشهر، وليس استغلالًا سريعًا لثغرة.
مَن: مجموعة لازاروس الكورية الشمالية TraderTraitor؛ أكد مكتب التحقيقات الفيدرالي (FBI) النسبة بدرجة ثقة عالية، وتوصلت TRM Labs وChainalysis إلى النتيجة نفسها.
كيف: في يونيو، ثبّت مهندس DevOps للمحافظ أداة برمجة بالذكاء الاصطناعي من Homebrew جرى العبث بها — وكان ذلك أول اختراق صامت. في سبتمبر، استُدرج المهندس نفسه عبر منصة توظيف شرعية إلى مقابلة وهمية لوظيفة مدير مشروع، واستولت البرمجية الخبيثة بالكامل على جهازه.
في 20 أكتوبر، استخدم المهاجمون الجهاز المخترق وأداة الذكاء الاصطناعي الداخلية للانتقال إلى مهندسين اثنين للمحافظ، وسرقوا صلاحية نشر الحاويات.
في 29 أكتوبر، الساعة 20:05 بالتوقيت العالمي المنسق، نشروا حاوية خبيثة استغلت EIP-7702 للسيطرة على المحفظة الساخنة متعددة الأطراف (MPC) رقم 14 لدى Binance. لم يكن هناك مفتاح منفرد قادر على إلغاء الصلاحية، وسُحب 6.36 مليار دولار خلال 20 دقيقة عبر 10 شبكات. بدأ احتواء الهجوم في 30 أكتوبر، الساعة 00:10 بالتوقيت العالمي المنسق.
الأثر والأموال المجمّدة: جمّدت Tether ما قيمته 1.6 مليار دولار من $USDT، وجمّدت Circle ما قيمته 800 مليون دولار من USDC، كما جمّد مجلس Arbitrum 8,426 ETH و74.6 مليون ARB. بلغ إجمالي الأموال المجمّدة 2.85–3 مليارات دولار، بينما لا يزال 3.28 مليارات دولار في حوزة المخترقين، معظمها من BTC وETH.
نجاح الاسترداد: أُعيد تمويل صندوق $SAFU والخزانة بقيمة 6.34 مليارات دولار، وأصبحا الآن ممولين بنسبة 98%. هناك 10 أصول مغطاة بالكامل: $BTC و$ETH و$USDT و$BNB و$SOL و$USDC و$XRP و$USD1 و$RLUSD و$ZEC. بدأت المرحلة الثانية في 3 نوفمبر، الساعة 04:00 بالتوقيت العالمي المنسق، وتشمل 9 شبكات وأكثر من 51 رمزًا. وقد أُحبطت 57 هجمة كورية شمالية في 2026، ولم يتكبد المستخدمون أي خسائر. وتُظهر BNB وBTC وETH أقوى تعافٍ.
#binanceincidentreport الأمن #SAFU #TraderTraitor
مَن: مجموعة لازاروس الكورية الشمالية TraderTraitor؛ أكد مكتب التحقيقات الفيدرالي (FBI) النسبة بدرجة ثقة عالية، وتوصلت TRM Labs وChainalysis إلى النتيجة نفسها.
كيف: في يونيو، ثبّت مهندس DevOps للمحافظ أداة برمجة بالذكاء الاصطناعي من Homebrew جرى العبث بها — وكان ذلك أول اختراق صامت. في سبتمبر، استُدرج المهندس نفسه عبر منصة توظيف شرعية إلى مقابلة وهمية لوظيفة مدير مشروع، واستولت البرمجية الخبيثة بالكامل على جهازه.
في 20 أكتوبر، استخدم المهاجمون الجهاز المخترق وأداة الذكاء الاصطناعي الداخلية للانتقال إلى مهندسين اثنين للمحافظ، وسرقوا صلاحية نشر الحاويات.
في 29 أكتوبر، الساعة 20:05 بالتوقيت العالمي المنسق، نشروا حاوية خبيثة استغلت EIP-7702 للسيطرة على المحفظة الساخنة متعددة الأطراف (MPC) رقم 14 لدى Binance. لم يكن هناك مفتاح منفرد قادر على إلغاء الصلاحية، وسُحب 6.36 مليار دولار خلال 20 دقيقة عبر 10 شبكات. بدأ احتواء الهجوم في 30 أكتوبر، الساعة 00:10 بالتوقيت العالمي المنسق.
الأثر والأموال المجمّدة: جمّدت Tether ما قيمته 1.6 مليار دولار من $USDT، وجمّدت Circle ما قيمته 800 مليون دولار من USDC، كما جمّد مجلس Arbitrum 8,426 ETH و74.6 مليون ARB. بلغ إجمالي الأموال المجمّدة 2.85–3 مليارات دولار، بينما لا يزال 3.28 مليارات دولار في حوزة المخترقين، معظمها من BTC وETH.
نجاح الاسترداد: أُعيد تمويل صندوق $SAFU والخزانة بقيمة 6.34 مليارات دولار، وأصبحا الآن ممولين بنسبة 98%. هناك 10 أصول مغطاة بالكامل: $BTC و$ETH و$USDT و$BNB و$SOL و$USDC و$XRP و$USD1 و$RLUSD و$ZEC. بدأت المرحلة الثانية في 3 نوفمبر، الساعة 04:00 بالتوقيت العالمي المنسق، وتشمل 9 شبكات وأكثر من 51 رمزًا. وقد أُحبطت 57 هجمة كورية شمالية في 2026، ولم يتكبد المستخدمون أي خسائر. وتُظهر BNB وBTC وETH أقوى تعافٍ.
#binanceincidentreport الأمن #SAFU #TraderTraitor
8
10.9k

فهم حادث Binance الأمني الأخير: ما تحتاج إلى معرفتهفي 29 أكتوبر 2026، شهد قطاع العملات المشفرة أحد أبرز التحديات الأمنية حتى الآن. تعرضت Binance لاختراق أمني كبير شمل عمليات سحب غير مصرح بها من البنية التحتية لمحفظتها الساخنة، مع تقدير إجمالي الأصول المتأثرة بنحو 6.34 مليار دولار.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
فهم حادث Binance الأمني الأخير: ما تحتاج إلى معرفته
في 29 أكتوبر 2026، شهد قطاع العملات المشفرة أحد أبرز التحديات الأمنية حتى الآن. تعرضت Binance لاختراق أمني كبير شمل عمليات سحب غير مصرح بها من البنية التحتية لمحفظتها الساخنة، مع تقدير إجمالي الأصول المتأثرة بنحو 6.34 مليار دولار.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
إذا كنت مستثمرًا أو مستخدمًا على المنصة، فإليك شرحًا واضحًا لكيفية تطور الحادث، والإجراءات الفورية التي اتُخذت، وما يعنيه ذلك لأموالك.
كيف وقع الاختراق
بعد تحقيق أولي، كشفت Binance أن الاختراق كان حملة متطورة متعددة المراحل. استخدم المهاجمون أساليب الهندسة الاجتماعية، من بينها مقابلة عمل زائفة، لاستهداف مهندس DevOps. ومن خلال اختراق جهاز المهندس واستغلال أداة ذكاء اصطناعي داخلية، تمكن المهاجمون من الوصول إلى حاوية خدمة وتفويض معاملات سحب غير مصرح بها عبر شبكات بلوكتشين متعددة.
1
1.4k
·
--
هابط
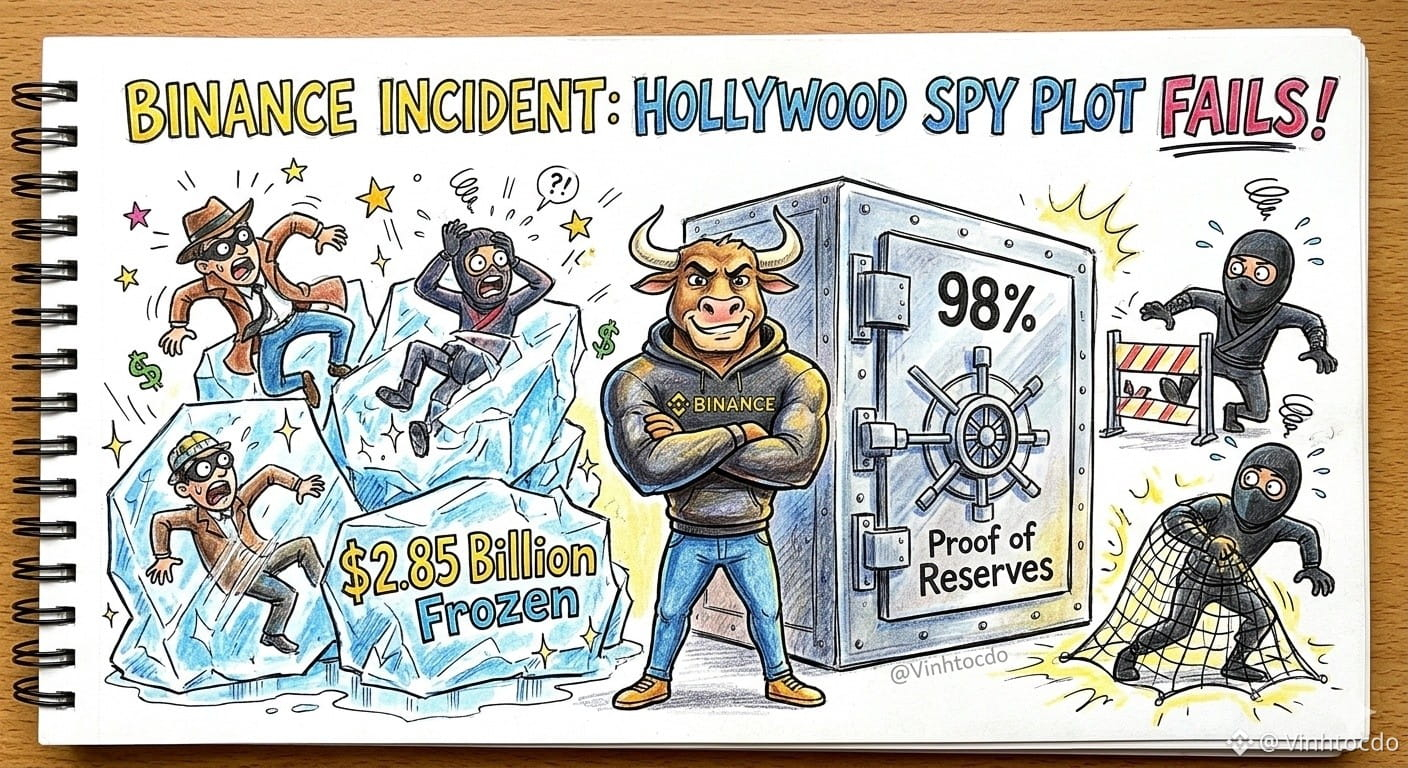
تقرير حادثة Binance: سيناريو «جاسوس» بمستوى هوليوود! 🎬🕵️♂️
قرأت تقرير الحادثة الذي نشرته Binance في 29/10، فظننت أنني أشاهد فيلم حركة! دبّر قراصنة كوريا الشمالية خطة فائقة التعقيد: من مقابلات عمل مزيفة عبر الفيديو، إلى الاحتيال لدفع الضحايا إلى تثبيت برامج خبيثة، وصولًا إلى اختراق الذكاء الاصطناعي الداخلي للاستيلاء على صلاحية توقيع معاملات المحفظة الساخنة. والأكثر جرأة أنهم استغلوا ترقية EIP-7702 في Ethereum لمواصلة سحب 6,34 مليار USD، رغم أن المنصة أغلقت بوابة السحب!
لكن الأروع كان طريقة تعامل Binance مع الأمر: جمّدت على الفور 2,85 مليار USD، ودفعت من أموالها الخاصة لتعويض 100% من الخسائر، وعادت 98% من الأصول إلى صفحة إثبات الاحتياطيات. المنصة تتحمل الخسارة، والمستخدمون لم يخسروا فلسًا واحدًا. إنها حقًا عملاق قطاع العملات المشفرة؛ قوتها المالية وسمعتها لا جدال فيهما!
ماذا على المتداولين أن يفعلوا؟
المنصة آمنة، والأصول مؤمّنة بالكامل، لذا يمكنكم النوم مطمئنين. لكن الدرس القاسي هو ضرورة تعزيز أمنكم الشخصي، وعدم النقر على روابط مجهولة حتى لا تقعوا ضحايا بلا داعٍ. واصلوا التداول بثقة على المنصات الكبرى!
هذا ليس نصيحة مالية.
سجّل في Binance الآن للتداول بأمان:
رمز الإحالة: VINHTOCDO
الرابط: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
انقر على التداول أدناه لدعمي:
$BNB
{spot}(BNBUSDT)
, $BTC
{spot}(BTCUSDT)
, $XRP
{spot}(XRPUSDT)
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
تقرير حادثة Binance: سيناريو «جاسوس» بمستوى هوليوود! 🎬🕵️♂️
قرأت تقرير الحادثة الذي نشرته Binance في 29/10، فظننت أنني أشاهد فيلم حركة! دبّر قراصنة كوريا الشمالية خطة فائقة التعقيد: من مقابلات عمل مزيفة عبر الفيديو، إلى الاحتيال لدفع الضحايا إلى تثبيت برامج خبيثة، وصولًا إلى اختراق الذكاء الاصطناعي الداخلي للاستيلاء على صلاحية توقيع معاملات المحفظة الساخنة. والأكثر جرأة أنهم استغلوا ترقية EIP-7702 في Ethereum لمواصلة سحب 6,34 مليار USD، رغم أن المنصة أغلقت بوابة السحب!
لكن الأروع كان طريقة تعامل Binance مع الأمر: جمّدت على الفور 2,85 مليار USD، ودفعت من أموالها الخاصة لتعويض 100% من الخسائر، وعادت 98% من الأصول إلى صفحة إثبات الاحتياطيات. المنصة تتحمل الخسارة، والمستخدمون لم يخسروا فلسًا واحدًا. إنها حقًا عملاق قطاع العملات المشفرة؛ قوتها المالية وسمعتها لا جدال فيهما!
ماذا على المتداولين أن يفعلوا؟
المنصة آمنة، والأصول مؤمّنة بالكامل، لذا يمكنكم النوم مطمئنين. لكن الدرس القاسي هو ضرورة تعزيز أمنكم الشخصي، وعدم النقر على روابط مجهولة حتى لا تقعوا ضحايا بلا داعٍ. واصلوا التداول بثقة على المنصات الكبرى!
هذا ليس نصيحة مالية.
سجّل في Binance الآن للتداول بأمان:
رمز الإحالة: VINHTOCDO
الرابط: https://www.binance.com/register?ref=VINHTOCDO
انقر على التداول أدناه لدعمي:
$BNB
, $BTC
, $XRP
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
قرأت تقرير الحادثة الذي نشرته Binance في 29/10، فظننت أنني أشاهد فيلم حركة! دبّر قراصنة كوريا الشمالية خطة فائقة التعقيد: من مقابلات عمل مزيفة عبر الفيديو، إلى الاحتيال لدفع الضحايا إلى تثبيت برامج خبيثة، وصولًا إلى اختراق الذكاء الاصطناعي الداخلي للاستيلاء على صلاحية توقيع معاملات المحفظة الساخنة. والأكثر جرأة أنهم استغلوا ترقية EIP-7702 في Ethereum لمواصلة سحب 6,34 مليار USD، رغم أن المنصة أغلقت بوابة السحب!
لكن الأروع كان طريقة تعامل Binance مع الأمر: جمّدت على الفور 2,85 مليار USD، ودفعت من أموالها الخاصة لتعويض 100% من الخسائر، وعادت 98% من الأصول إلى صفحة إثبات الاحتياطيات. المنصة تتحمل الخسارة، والمستخدمون لم يخسروا فلسًا واحدًا. إنها حقًا عملاق قطاع العملات المشفرة؛ قوتها المالية وسمعتها لا جدال فيهما!
ماذا على المتداولين أن يفعلوا؟
المنصة آمنة، والأصول مؤمّنة بالكامل، لذا يمكنكم النوم مطمئنين. لكن الدرس القاسي هو ضرورة تعزيز أمنكم الشخصي، وعدم النقر على روابط مجهولة حتى لا تقعوا ضحايا بلا داعٍ. واصلوا التداول بثقة على المنصات الكبرى!
هذا ليس نصيحة مالية.
سجّل في Binance الآن للتداول بأمان:
رمز الإحالة: VINHTOCDO
الرابط: https://www.binance.com/register?ref=VINHTOCDO
انقر على التداول أدناه لدعمي:
$BNB
, $BTC
, $XRP
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
1
1.4k
·
--
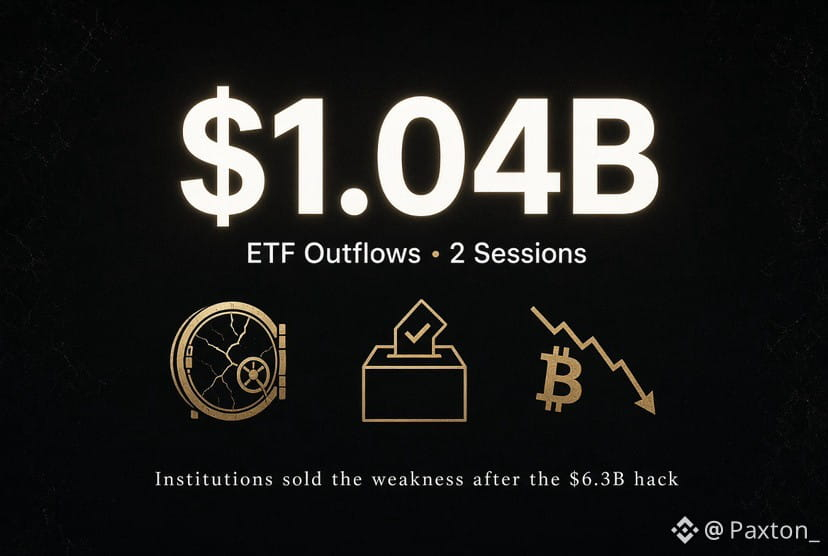
سجّلت صناديق بيتكوين المتداولة تدفقات خارجة بقيمة 1.04 مليار دولار خلال يومين.
كان يوم الجمعة الأضخم، بتدفقات خارجة بلغت 643 مليون دولار، وهو أكبر رقم في يوم واحد منذ يونيو. وأضاف يوم الاثنين 399 مليون دولار أخرى. وتصدّر IBIT في اليومين.
لا يتعلق الأمر بتحول هيكلي كبير، بل بمجرد ضغط المؤسسات على زر البيع عقب اختراق Binance.
اختفت 6.3 مليارات دولار في دقائق، في أكبر خسارة من نوعها على الإطلاق، مع ارتباط بكوريا الشمالية. وبعد ذلك، في أول جلسة تداول كاملة، أراد الناس الخروج.
تتكفل Binance بالخسائر، وعادت عمليات السحب، لكن الضرر الذي لحق بالثقة كان قد وقع بالفعل.
انتخابات التجديد النصفي اليوم لا تساعد. فما زالت ضبابية السياسات تخيم على كل شيء، وكان $BTC ضعيفًا بالفعل عند نحو 77 ألف دولار.
تقليص للمخاطر على الطريقة المعتادة قبيل أخبار سيئة معروفة.
#BinanceIncidentReport #BTC走势分析
سجّلت صناديق بيتكوين المتداولة تدفقات خارجة بقيمة 1.04 مليار دولار خلال يومين.
كان يوم الجمعة الأضخم، بتدفقات خارجة بلغت 643 مليون دولار، وهو أكبر رقم في يوم واحد منذ يونيو. وأضاف يوم الاثنين 399 مليون دولار أخرى. وتصدّر IBIT في اليومين.
لا يتعلق الأمر بتحول هيكلي كبير، بل بمجرد ضغط المؤسسات على زر البيع عقب اختراق Binance.
اختفت 6.3 مليارات دولار في دقائق، في أكبر خسارة من نوعها على الإطلاق، مع ارتباط بكوريا الشمالية. وبعد ذلك، في أول جلسة تداول كاملة، أراد الناس الخروج.
تتكفل Binance بالخسائر، وعادت عمليات السحب، لكن الضرر الذي لحق بالثقة كان قد وقع بالفعل.
انتخابات التجديد النصفي اليوم لا تساعد. فما زالت ضبابية السياسات تخيم على كل شيء، وكان $BTC ضعيفًا بالفعل عند نحو 77 ألف دولار.
تقليص للمخاطر على الطريقة المعتادة قبيل أخبار سيئة معروفة.
#BinanceIncidentReport #BTC走势分析
كان يوم الجمعة الأضخم، بتدفقات خارجة بلغت 643 مليون دولار، وهو أكبر رقم في يوم واحد منذ يونيو. وأضاف يوم الاثنين 399 مليون دولار أخرى. وتصدّر IBIT في اليومين.
لا يتعلق الأمر بتحول هيكلي كبير، بل بمجرد ضغط المؤسسات على زر البيع عقب اختراق Binance.
اختفت 6.3 مليارات دولار في دقائق، في أكبر خسارة من نوعها على الإطلاق، مع ارتباط بكوريا الشمالية. وبعد ذلك، في أول جلسة تداول كاملة، أراد الناس الخروج.
تتكفل Binance بالخسائر، وعادت عمليات السحب، لكن الضرر الذي لحق بالثقة كان قد وقع بالفعل.
انتخابات التجديد النصفي اليوم لا تساعد. فما زالت ضبابية السياسات تخيم على كل شيء، وكان $BTC ضعيفًا بالفعل عند نحو 77 ألف دولار.
تقليص للمخاطر على الطريقة المعتادة قبيل أخبار سيئة معروفة.
#BinanceIncidentReport #BTC走势分析
BTC-0.15%
IBITETF-1.17%
MIST MUSFIKA AKTAR:
good
3
10
4.2k

·
--
#binanceincidentreport
أصدرت بينانس تقريرها الأولي عن الحادثة، في أعقاب الاختراق الأمني الكبير الذي وقع في أكتوبر. وأكدت منصة تداول العملات المشفرة أن المخترقين استخدموا أساليب متقدمة للهندسة الاجتماعية وحاسوبًا محمولًا لمهندس تعرّض للاختراق للوصول إلى المحافظ الساخنة، وسرقوا نحو 6.3 مليارات دولار. وذكرت بينانس أن أموال المستخدمين لا تزال محمية بالكامل، إذ تتكفل الشركة بتغطية جميع الخسائر من خزينتها الخاصة. ويجري إعادة فتح عمليات السحب للمستخدمين تدريجيًا بعد إجراء الفحوصات الأمنية، فيما يشير المسؤولون إلى وقوف جهات مدعومة من دول وراء الهجوم.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
أصدرت بينانس تقريرها الأولي عن الحادثة، في أعقاب الاختراق الأمني الكبير الذي وقع في أكتوبر. وأكدت منصة تداول العملات المشفرة أن المخترقين استخدموا أساليب متقدمة للهندسة الاجتماعية وحاسوبًا محمولًا لمهندس تعرّض للاختراق للوصول إلى المحافظ الساخنة، وسرقوا نحو 6.3 مليارات دولار. وذكرت بينانس أن أموال المستخدمين لا تزال محمية بالكامل، إذ تتكفل الشركة بتغطية جميع الخسائر من خزينتها الخاصة. ويجري إعادة فتح عمليات السحب للمستخدمين تدريجيًا بعد إجراء الفحوصات الأمنية، فيما يشير المسؤولون إلى وقوف جهات مدعومة من دول وراء الهجوم.
$BTC $ETH $XRP
أصدرت بينانس تقريرها الأولي عن الحادثة، في أعقاب الاختراق الأمني الكبير الذي وقع في أكتوبر. وأكدت منصة تداول العملات المشفرة أن المخترقين استخدموا أساليب متقدمة للهندسة الاجتماعية وحاسوبًا محمولًا لمهندس تعرّض للاختراق للوصول إلى المحافظ الساخنة، وسرقوا نحو 6.3 مليارات دولار. وذكرت بينانس أن أموال المستخدمين لا تزال محمية بالكامل، إذ تتكفل الشركة بتغطية جميع الخسائر من خزينتها الخاصة. ويجري إعادة فتح عمليات السحب للمستخدمين تدريجيًا بعد إجراء الفحوصات الأمنية، فيما يشير المسؤولون إلى وقوف جهات مدعومة من دول وراء الهجوم.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
4
6.6k
·
--
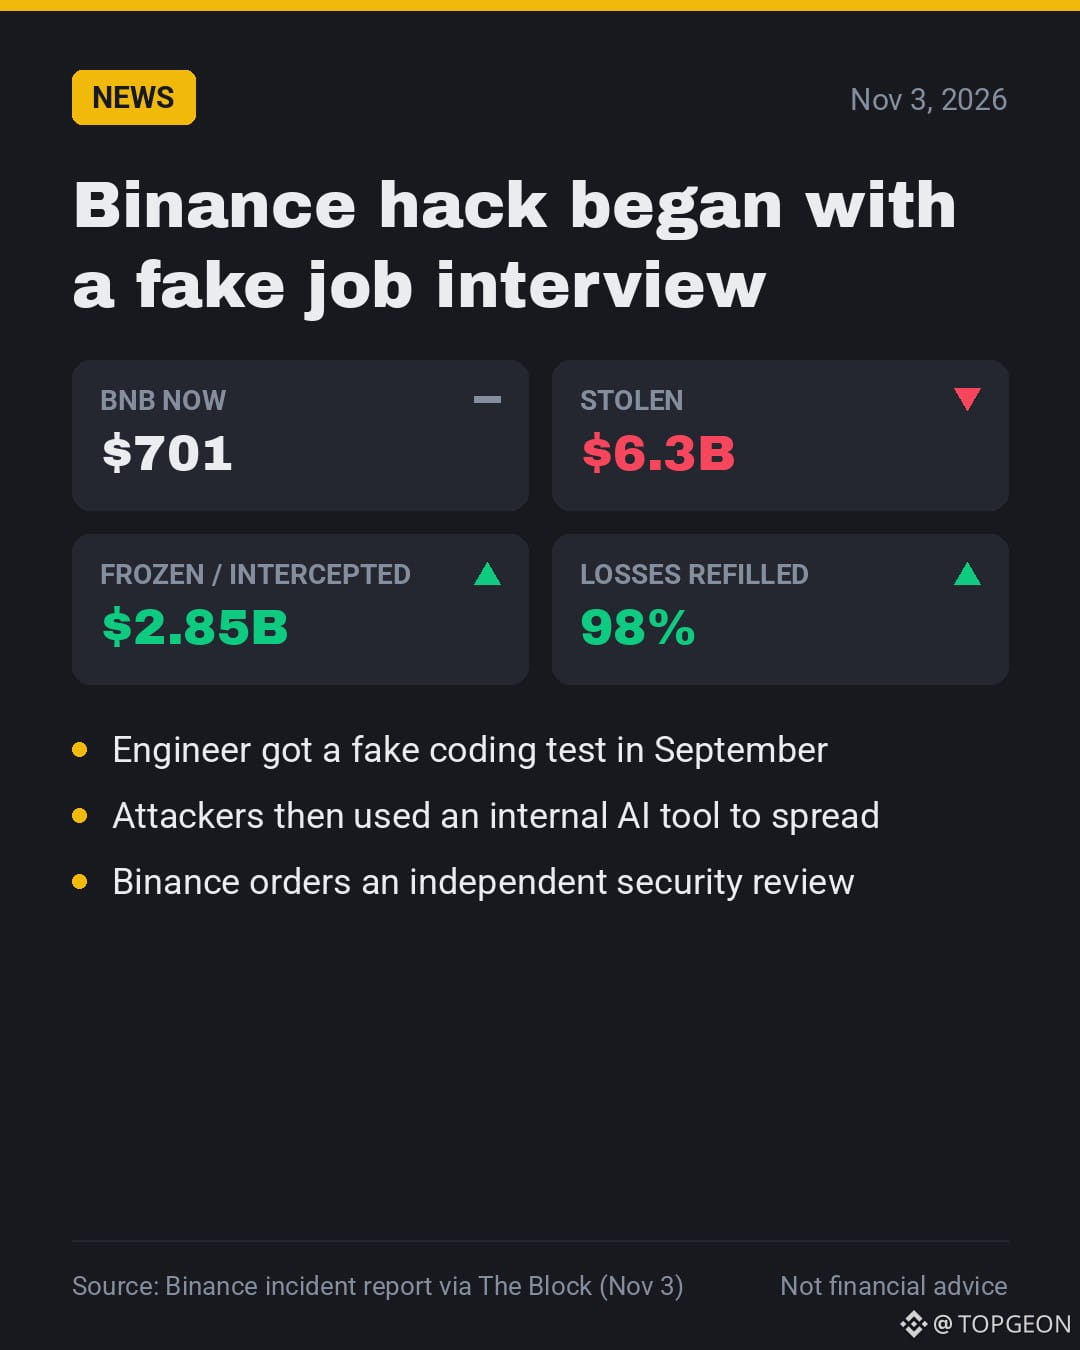
🕵️ بدأت عملية الاختراق التي بلغت قيمتها 6.3 مليار دولار $BNB hack بمقابلة عمل مزيفة.
📰 يقول تقرير جديد من باينانس إن مهندسًا فتح «اختبارًا للبرمجة» كان يخفي برمجية خبيثة.
🤔 لماذا يهم ذلك: لم يحتج المخترقون إلى مفتاح خاص واحد.
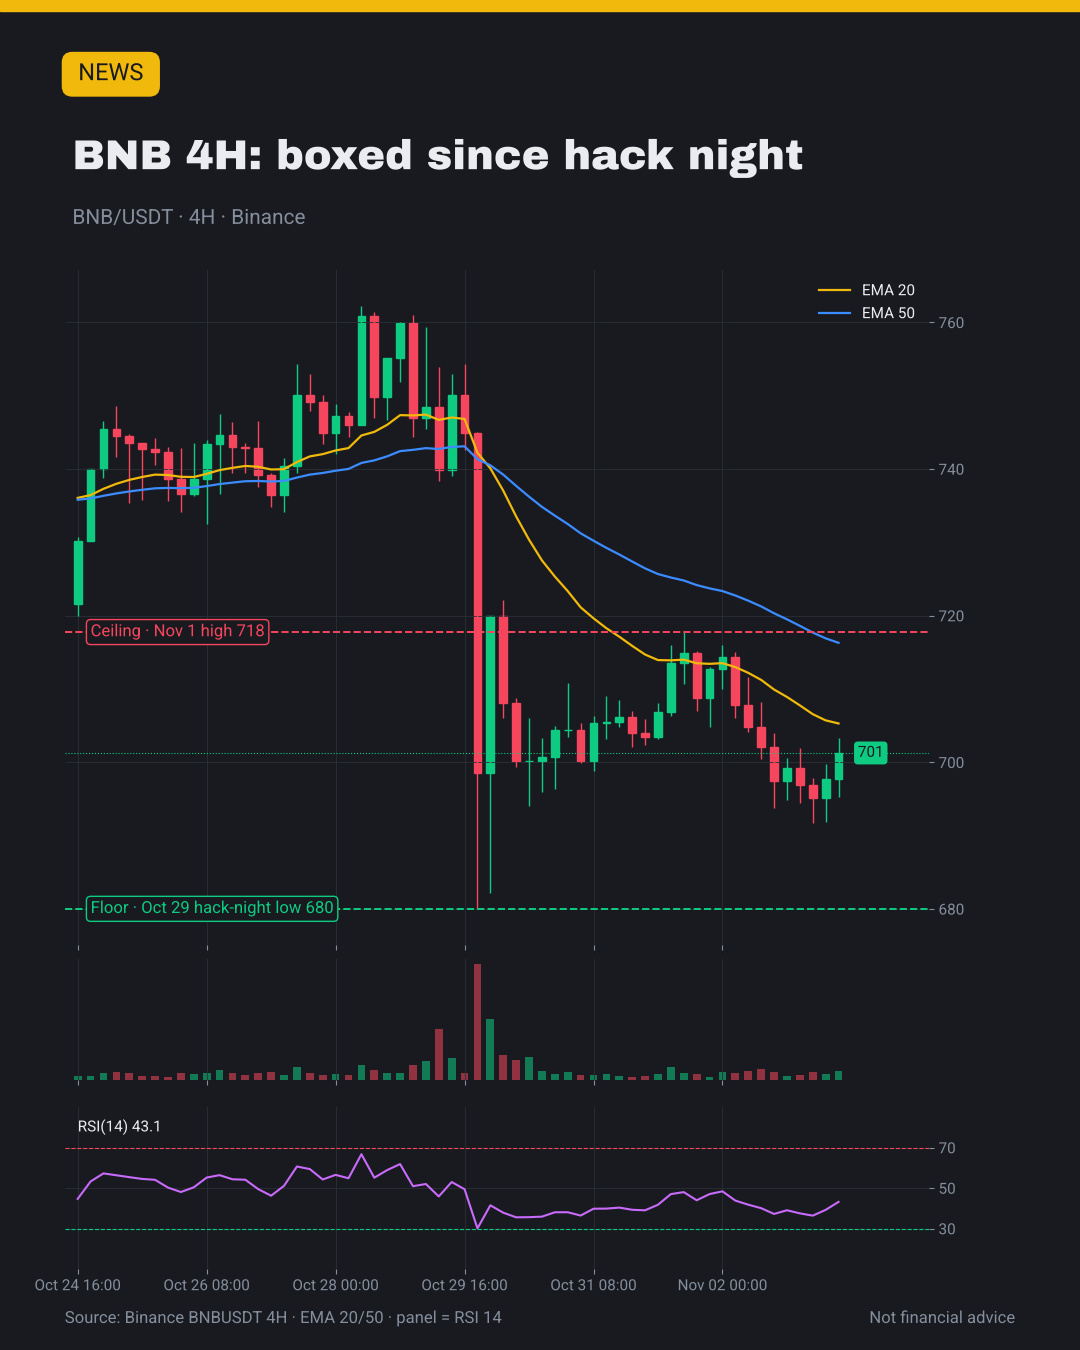
👀 يتداول BNB قرب 700 دولار، وما زال عالقًا منذ ليلة الاختراق.
🎯 رأيي: التقرير الكامل يبعث على الارتياح أكثر من أي انتعاش في السعر.
💬 هل كنت ستكتشف المقابلة المزيفة؟ 👇
#BinanceIncidentReport #BNB
🕵️ بدأت عملية الاختراق التي بلغت قيمتها 6.3 مليار دولار $BNB hack بمقابلة عمل مزيفة.
📰 يقول تقرير جديد من باينانس إن مهندسًا فتح «اختبارًا للبرمجة» كان يخفي برمجية خبيثة.
🤔 لماذا يهم ذلك: لم يحتج المخترقون إلى مفتاح خاص واحد.
👀 يتداول BNB قرب 700 دولار، وما زال عالقًا منذ ليلة الاختراق.
🎯 رأيي: التقرير الكامل يبعث على الارتياح أكثر من أي انتعاش في السعر.
💬 هل كنت ستكتشف المقابلة المزيفة؟ 👇
#BinanceIncidentReport #BNB
📰 يقول تقرير جديد من باينانس إن مهندسًا فتح «اختبارًا للبرمجة» كان يخفي برمجية خبيثة.
🤔 لماذا يهم ذلك: لم يحتج المخترقون إلى مفتاح خاص واحد.
👀 يتداول BNB قرب 700 دولار، وما زال عالقًا منذ ليلة الاختراق.
🎯 رأيي: التقرير الكامل يبعث على الارتياح أكثر من أي انتعاش في السعر.
💬 هل كنت ستكتشف المقابلة المزيفة؟ 👇
#BinanceIncidentReport #BNB
712
·
--
صاعد
#BinanceIncidentReport
⚡تحديث استعادة اختراق باينانس ⚠️📈
أكد الرئيس التنفيذي المشارك ريتشارد تنغ استعادة 98% من الرموز المتأثرة، البالغة قيمتها 6.34 مليار دولار، بعد هجوم متطور استمر لأشهر؛ وقد حُميت أموال المستخدمين عبر صندوق SAFU؛ ويجري استكمال الـ2% المتبقية بالتعاون مع شركاء التداول خارج البورصة (OTC)؛ وقد استؤنفت عمليات السحب على نطاق واسع.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡تحديث استعادة اختراق باينانس ⚠️📈
أكد الرئيس التنفيذي المشارك ريتشارد تنغ استعادة 98% من الرموز المتأثرة، البالغة قيمتها 6.34 مليار دولار، بعد هجوم متطور استمر لأشهر؛ وقد حُميت أموال المستخدمين عبر صندوق SAFU؛ ويجري استكمال الـ2% المتبقية بالتعاون مع شركاء التداول خارج البورصة (OTC)؛ وقد استؤنفت عمليات السحب على نطاق واسع.
$ZEC $IDOL $Q
⚡تحديث استعادة اختراق باينانس ⚠️📈
أكد الرئيس التنفيذي المشارك ريتشارد تنغ استعادة 98% من الرموز المتأثرة، البالغة قيمتها 6.34 مليار دولار، بعد هجوم متطور استمر لأشهر؛ وقد حُميت أموال المستخدمين عبر صندوق SAFU؛ ويجري استكمال الـ2% المتبقية بالتعاون مع شركاء التداول خارج البورصة (OTC)؛ وقد استؤنفت عمليات السحب على نطاق واسع.
$ZEC $IDOL $Q
3
3k
·
--
#BinanceIncidentReport A اختراق بقيمة تزيد على 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢 نشرت باينانس للتو تقريرها الأولي حول كيفية تنفيذ قراصنة كوريا الشمالية لهذا الهجوم، والقصة مذهلة.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
#BinanceIncidentReport A اختراق بقيمة تزيد على 6 مليارات دولار بدأ بمقابلة عمل زائفة🚨😢 نشرت باينانس للتو تقريرها الأولي حول كيفية تنفيذ قراصنة كوريا الشمالية لهذا الهجوم، والقصة مذهلة.
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
كان أحد مهندسي باينانس قد نشر سيرته الذاتية على موقع للتوظيف. وتواصل معه شخص انتحل صفة مدير مشروع بشأن وظيفة.
الجولة الأولى: مكالمة فيديو مع «قسم الموارد البشرية». ظهرت بوجهها الحقيقي أمام الكاميرا. بل وأرسلت إليه حساباتها على مواقع التواصل الاجتماعي، المليئة بصور ومقاطع فيديو من حياتها اليومية. بدت كشخص عادي تمامًا.
انتقلت الجولة الثانية إلى تطبيق محادثة عادي مع «الرئيس التنفيذي» للشركة. لكن الشركة لم تكن موجودة أصلًا. وقرب نهاية المحادثة، طلبوا منه تنزيل اختبار برمجي.
شُغّل الاختبار خفيةً أثناء التثبيت، واستبدل أداة pyenv (وهي أداة تطوير عادية) بنسخة مزروعة ببرمجية خبيثة، واتصل بخادم القراصنة، ثم محا آثاره. كانت البرمجية الخبيثة من نوع يوم الصفر، لذا لم تكن أدوات الأمن المتاحة آنذاك قادرة على اكتشافها بعد.
انطلاقًا من ذلك الحاسوب المحمول وحده، استخدم القراصنة أداة ذكاء اصطناعي داخلية كنقطة انطلاق، وشقوا طريقهم إلى نظام توقيع معاملات المحافظ. ثم استخدموا EIP-7702 لمنح عقدهم الخاص سيطرة جزئية على محفظة ساخنة، مباشرةً على البلوك تشين.
لحسن الحظ، تحركت باينانس بسرعة. أُوقفت عمليات السحب، وساعد الشركاء على تجميد الأموال، وجُمّد أو اعتُرض ما يقارب 2.85 مليار دولار.
لا تستهدف كوريا الشمالية منصة تداول واحدة فحسب، بل تستهدف القطاع بأكمله. إن كشف باينانس عن كل هذه التفاصيل يمنح الجميع فرصة للاستعداد والتصدي للهجوم قبل وقوعه #Binance #Hack
5
3.3k
·
--
#binanceincidentreport
كيف وقع حادث Binance (التقرير الرسمي)
كشف تحقيق Binance في ثغرة أكتوبر الأمنية عن حملة معقدة متعددة المراحل:
Binance
1️⃣ اختراق عبر سلسلة التوريد ومقابلات عمل وهمية تستهدف المهندسين. 2️⃣ أدوات الذكاء الاصطناعي الداخلية ونقاط النهاية المخترقة. 3️⃣ نشر حاويات دون تصريح باستخدام بيانات اعتماد مسروقة.
Binance+ 2
ينسب مكتب التحقيقات الفيدرالي الهجوم إلى جهات مرتبطة بكوريا الشمالية. يتعين على منصات التداول تعزيز دفاعاتها الأمنية القائمة على الذكاء الاصطناعي أكثر من أي وقت مضى. ما رأيكم؟ 💭
$AGT
{future}(AGTUSDT)
$IDOL
{future}(IDOLUSDT)
$ICNT
{future}(ICNTUSDT)
#binanceincidentreport
كيف وقع حادث Binance (التقرير الرسمي)
كشف تحقيق Binance في ثغرة أكتوبر الأمنية عن حملة معقدة متعددة المراحل:
Binance
1️⃣ اختراق عبر سلسلة التوريد ومقابلات عمل وهمية تستهدف المهندسين. 2️⃣ أدوات الذكاء الاصطناعي الداخلية ونقاط النهاية المخترقة. 3️⃣ نشر حاويات دون تصريح باستخدام بيانات اعتماد مسروقة.
Binance+ 2
ينسب مكتب التحقيقات الفيدرالي الهجوم إلى جهات مرتبطة بكوريا الشمالية. يتعين على منصات التداول تعزيز دفاعاتها الأمنية القائمة على الذكاء الاصطناعي أكثر من أي وقت مضى. ما رأيكم؟ 💭
$AGT
$IDOL
$ICNT
كيف وقع حادث Binance (التقرير الرسمي)
كشف تحقيق Binance في ثغرة أكتوبر الأمنية عن حملة معقدة متعددة المراحل:
Binance
1️⃣ اختراق عبر سلسلة التوريد ومقابلات عمل وهمية تستهدف المهندسين. 2️⃣ أدوات الذكاء الاصطناعي الداخلية ونقاط النهاية المخترقة. 3️⃣ نشر حاويات دون تصريح باستخدام بيانات اعتماد مسروقة.
Binance+ 2
ينسب مكتب التحقيقات الفيدرالي الهجوم إلى جهات مرتبطة بكوريا الشمالية. يتعين على منصات التداول تعزيز دفاعاتها الأمنية القائمة على الذكاء الاصطناعي أكثر من أي وقت مضى. ما رأيكم؟ 💭
$AGT
$IDOL
$ICNT
1
1.7k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceIncidentReport
81,062 مشاهدات
757 يقومون بالنقاش
2
#BinanceReopensWithdrawalsForMoreAssets
211,801 مشاهدات
1,907 يقومون بالنقاش
3
#BinanceHourlyDepositsExceedWithdrawals
96,446 مشاهدات
903 يقومون بالنقاش
4
#USMidtermElections
973,920 مشاهدات
4,782 يقومون بالنقاش
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
5,645 مشاهدات
64 يقومون بالنقاش
6
#USOctoberNFP-AreRateCutsStillPossible
182,697 مشاهدات
1,371 يقومون بالنقاش
7
#AppleReportsMixedResults
83,525 مشاهدات
1,016 يقومون بالنقاش
8
#PalantirSlides3PercentOn$2BRevenue
7,416 مشاهدات
49 يقومون بالنقاش
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
18,073 مشاهدات
208 يقومون بالنقاش
10
#Nasdaq100EntersCorrection
20,613 مشاهدات
216 يقومون بالنقاش