

Rokyo
870 貼文

Rokyo
舉報
封鎖用戶
實盤交易

BNB 持有者
中頻交易者
5.5 年
122 關注
124 粉絲
1.0K+ 點讚數
貼文
投資組合
·
--
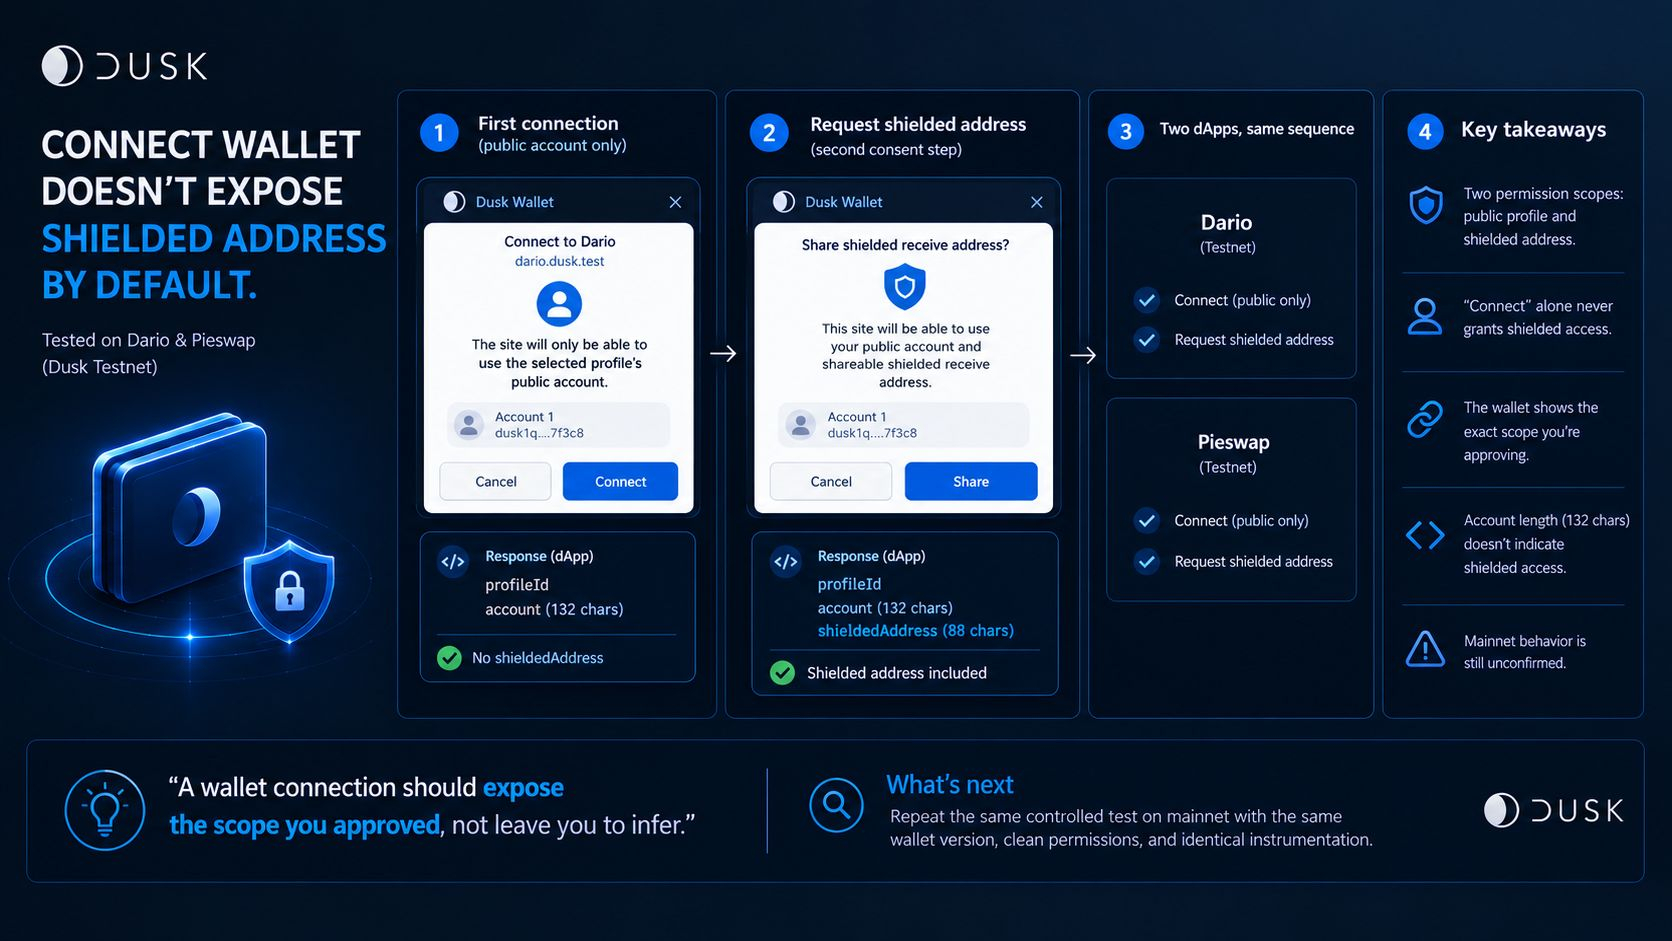
我想知道“連接錢包”("Connect Wallet")實際上會讓一個 dApp 訪問到什麼內容,所以我在 Dusk 測試網中對 Dario 和 Pieswap 的真實流程做了測試。在兩者上,第一次連接返回的只有 profile ID(個人資料 ID)和 public account(公用賬戶)。彈窗寫得很明確:“該網站將只能使用所選資料的公用賬戶。”只有當我請求 shielded receive address(隱藏接收地址)時,纔會出現第二步同意流程,而且此時響應才包含 shieldedAddress(隱藏地址)。彈窗也隨之改變,開始點名“可共享的隱藏接收地址”("shareable shielded receive address")。兩次集成都展示了相同的順序。
關鍵反轉在這裏:我把“連接錢包”當成一次權限事件來看待。但它並不是。受控測試把對公用賬戶的訪問權限,與在同意時刻共享隱藏接收地址這件事,進行了分離。
這種分離把最小披露邊界的一部分放進了錢包的同意流程裏,而不是完全由用戶來管理。在這兩次測試中,僅僅點擊“連接”("Connect")從不會授予隱藏地址(shielded-address)這個作用域;一個 dApp 必須跨過一個額外的獨立同意步驟才能拿到它。
我在調查時也弄錯了一點。我以爲那段 132 個字符的賬戶字符串可能暗示了對隱藏功能的訪問。並沒有。兩個 dApp 在基礎條件下返回的賬戶格式相同,而 shieldedAddress 在我發出明確請求前一直缺失。
目前仍有一個未解的問題:之前在 Dario 主網(mainnet)的某次會話表現不同,但我還沒有在相同的受控條件下復現它,所以我不會把它稱爲泄漏(leak)。我只能說:我在檢查的兩次測試網集成中,公用權限邊界保持成立;但我不能保證它在每個環境中都同樣成立。
“錢包連接應當暴露你已批准的作用域,而不是讓你去自行推斷。”
接下來我想看的:在主網上用同樣的受控測試、同一錢包版本、乾淨的權限狀態(clean permissions)以及相同的檢測/埋點(identical instrumentation),來看看該邊界是否能跨環境保持。
#dusk $DUSK @Dusk_Foundation
我想知道“連接錢包”("Connect Wallet")實際上會讓一個 dApp 訪問到什麼內容,所以我在 Dusk 測試網中對 Dario 和 Pieswap 的真實流程做了測試。在兩者上,第一次連接返回的只有 profile ID(個人資料 ID)和 public account(公用賬戶)。彈窗寫得很明確:“該網站將只能使用所選資料的公用賬戶。”只有當我請求 shielded receive address(隱藏接收地址)時,纔會出現第二步同意流程,而且此時響應才包含 shieldedAddress(隱藏地址)。彈窗也隨之改變,開始點名“可共享的隱藏接收地址”("shareable shielded receive address")。兩次集成都展示了相同的順序。
關鍵反轉在這裏:我把“連接錢包”當成一次權限事件來看待。但它並不是。受控測試把對公用賬戶的訪問權限,與在同意時刻共享隱藏接收地址這件事,進行了分離。
這種分離把最小披露邊界的一部分放進了錢包的同意流程裏,而不是完全由用戶來管理。在這兩次測試中,僅僅點擊“連接”("Connect")從不會授予隱藏地址(shielded-address)這個作用域;一個 dApp 必須跨過一個額外的獨立同意步驟才能拿到它。
我在調查時也弄錯了一點。我以爲那段 132 個字符的賬戶字符串可能暗示了對隱藏功能的訪問。並沒有。兩個 dApp 在基礎條件下返回的賬戶格式相同,而 shieldedAddress 在我發出明確請求前一直缺失。
目前仍有一個未解的問題:之前在 Dario 主網(mainnet)的某次會話表現不同,但我還沒有在相同的受控條件下復現它,所以我不會把它稱爲泄漏(leak)。我只能說:我在檢查的兩次測試網集成中,公用權限邊界保持成立;但我不能保證它在每個環境中都同樣成立。
“錢包連接應當暴露你已批准的作用域,而不是讓你去自行推斷。”
接下來我想看的:在主網上用同樣的受控測試、同一錢包版本、乾淨的權限狀態(clean permissions)以及相同的檢測/埋點(identical instrumentation),來看看該邊界是否能跨環境保持。
#dusk $DUSK @Dusk
關鍵反轉在這裏:我把“連接錢包”當成一次權限事件來看待。但它並不是。受控測試把對公用賬戶的訪問權限,與在同意時刻共享隱藏接收地址這件事,進行了分離。
這種分離把最小披露邊界的一部分放進了錢包的同意流程裏,而不是完全由用戶來管理。在這兩次測試中,僅僅點擊“連接”("Connect")從不會授予隱藏地址(shielded-address)這個作用域;一個 dApp 必須跨過一個額外的獨立同意步驟才能拿到它。
我在調查時也弄錯了一點。我以爲那段 132 個字符的賬戶字符串可能暗示了對隱藏功能的訪問。並沒有。兩個 dApp 在基礎條件下返回的賬戶格式相同,而 shieldedAddress 在我發出明確請求前一直缺失。
目前仍有一個未解的問題:之前在 Dario 主網(mainnet)的某次會話表現不同,但我還沒有在相同的受控條件下復現它,所以我不會把它稱爲泄漏(leak)。我只能說:我在檢查的兩次測試網集成中,公用權限邊界保持成立;但我不能保證它在每個環境中都同樣成立。
“錢包連接應當暴露你已批准的作用域,而不是讓你去自行推斷。”
接下來我想看的:在主網上用同樣的受控測試、同一錢包版本、乾淨的權限狀態(clean permissions)以及相同的檢測/埋點(identical instrumentation),來看看該邊界是否能跨環境保持。
#dusk $DUSK @Dusk
1
2
95
·
--
我原本以爲:如果我想在鏈上做三件事——授權、交換,然後質押——那條鏈會把它當作“一個事情”來發生,或者一個事情都不發生。Dusk 自己的 Rusk 倉庫裏有一個公開問題說:今天並不是這樣。
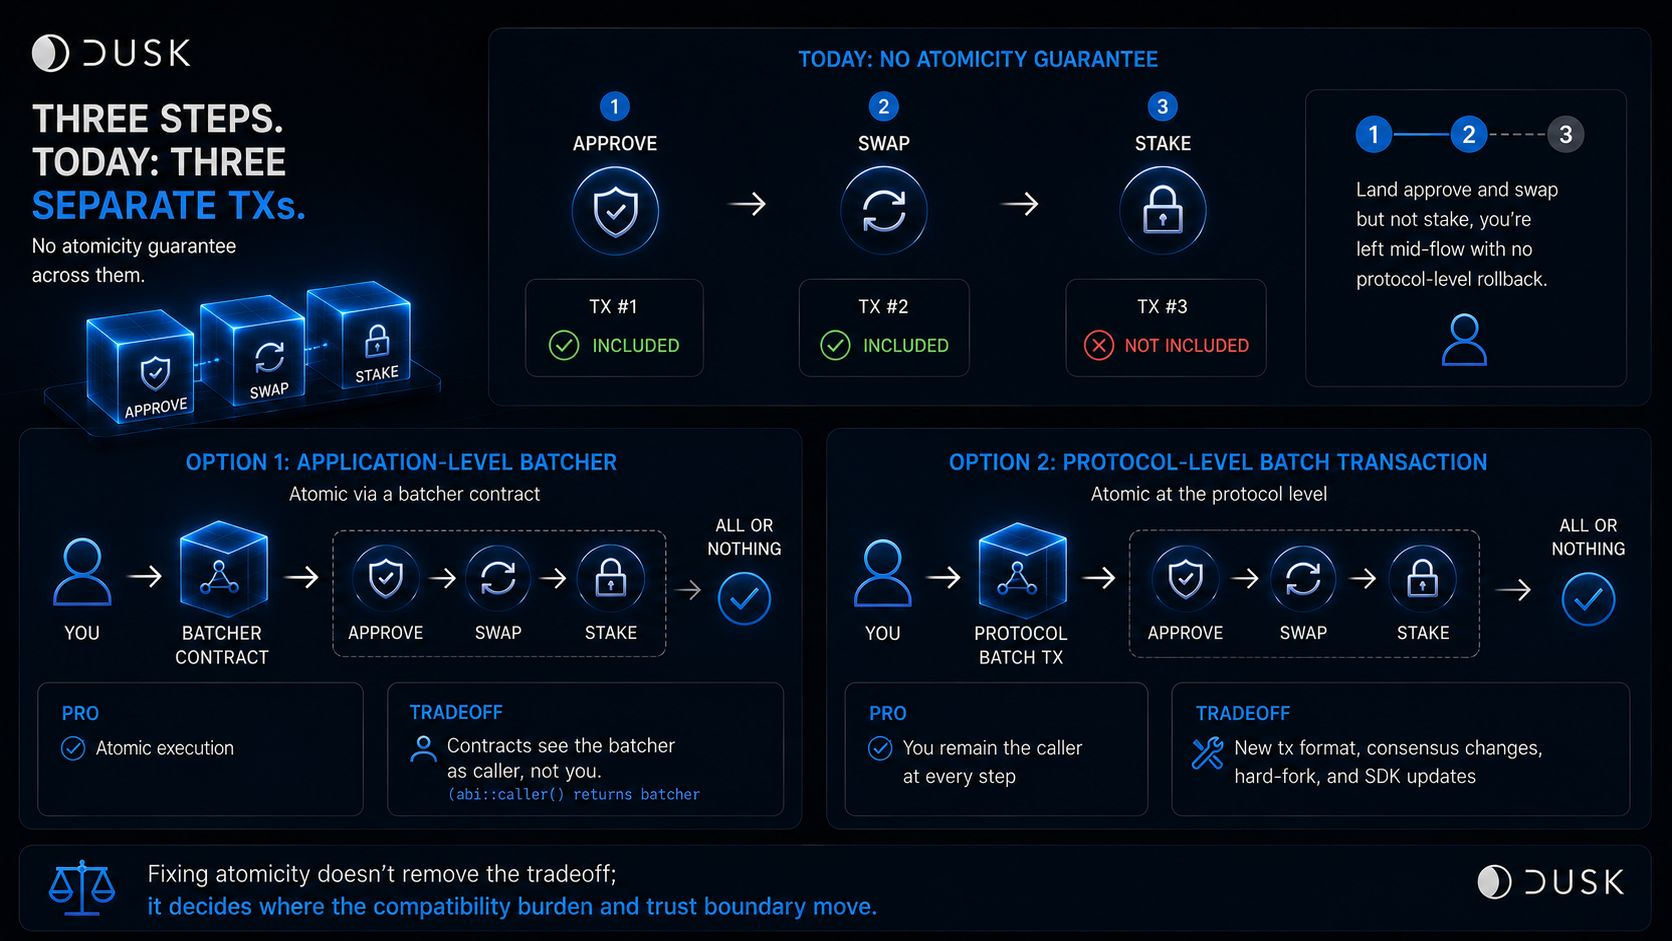
今天的 Dusk 交易只攜帶一個可選操作:一次合約調用、一次部署,或一條 memo,並且對應一個值、一個接收方、一個 nonce 和一個簽名。因此,授權、交換和質押會變成三個獨立的交易;每一筆都會被獨立地包含或丟棄。Dusk 的 issue 說得很直白:它們之間沒有原子性保證。授權並完成交換但沒有進行質押,你就會在流程中途卡住,而不會有協議級別的回滾。
問題不只是多步驟流程可能會中途停止。修復它會改變由誰來承擔兼容性成本。
一個批處理合約可以讓整個序列變成原子的:因爲子調用失敗會回滾外層交易。但如果目標合約在檢查誰直接在調用它,它看到的將是批處理合約,而不是你——除非這個合約已經編寫成能夠越過“緊鄰的直接調用者”。協議級的批處理交易可以讓你在每一步都作爲調用者,但它並不能憑空出現:這需要新的交易格式、共識層面的改動、一次硬分叉,以及每一個錢包 SDK 的同步跟進。
增加批處理並不會消除這種權衡。它是在決定:兼容性負擔放在應用層的授權,還是放在協議棧中。
“修復原子性並不會消除權衡;它只是決定兼容性負擔和信任邊界將移動到哪裏。”
我真正想觀察的是:Dusk 會選擇應用層的批處理器,還是協議層的交易?以及這種選擇會迫使開發者改變哪些既有的授權假設。
#dusk $DUSK @Dusk_Foundation
我原本以爲:如果我想在鏈上做三件事——授權、交換,然後質押——那條鏈會把它當作“一個事情”來發生,或者一個事情都不發生。Dusk 自己的 Rusk 倉庫裏有一個公開問題說:今天並不是這樣。
今天的 Dusk 交易只攜帶一個可選操作:一次合約調用、一次部署,或一條 memo,並且對應一個值、一個接收方、一個 nonce 和一個簽名。因此,授權、交換和質押會變成三個獨立的交易;每一筆都會被獨立地包含或丟棄。Dusk 的 issue 說得很直白:它們之間沒有原子性保證。授權並完成交換但沒有進行質押,你就會在流程中途卡住,而不會有協議級別的回滾。
問題不只是多步驟流程可能會中途停止。修復它會改變由誰來承擔兼容性成本。
一個批處理合約可以讓整個序列變成原子的:因爲子調用失敗會回滾外層交易。但如果目標合約在檢查誰直接在調用它,它看到的將是批處理合約,而不是你——除非這個合約已經編寫成能夠越過“緊鄰的直接調用者”。協議級的批處理交易可以讓你在每一步都作爲調用者,但它並不能憑空出現:這需要新的交易格式、共識層面的改動、一次硬分叉,以及每一個錢包 SDK 的同步跟進。
增加批處理並不會消除這種權衡。它是在決定:兼容性負擔放在應用層的授權,還是放在協議棧中。
“修復原子性並不會消除權衡;它只是決定兼容性負擔和信任邊界將移動到哪裏。”
我真正想觀察的是:Dusk 會選擇應用層的批處理器,還是協議層的交易?以及這種選擇會迫使開發者改變哪些既有的授權假設。
#dusk $DUSK @Dusk
今天的 Dusk 交易只攜帶一個可選操作:一次合約調用、一次部署,或一條 memo,並且對應一個值、一個接收方、一個 nonce 和一個簽名。因此,授權、交換和質押會變成三個獨立的交易;每一筆都會被獨立地包含或丟棄。Dusk 的 issue 說得很直白:它們之間沒有原子性保證。授權並完成交換但沒有進行質押,你就會在流程中途卡住,而不會有協議級別的回滾。
問題不只是多步驟流程可能會中途停止。修復它會改變由誰來承擔兼容性成本。
一個批處理合約可以讓整個序列變成原子的:因爲子調用失敗會回滾外層交易。但如果目標合約在檢查誰直接在調用它,它看到的將是批處理合約,而不是你——除非這個合約已經編寫成能夠越過“緊鄰的直接調用者”。協議級的批處理交易可以讓你在每一步都作爲調用者,但它並不能憑空出現:這需要新的交易格式、共識層面的改動、一次硬分叉,以及每一個錢包 SDK 的同步跟進。
增加批處理並不會消除這種權衡。它是在決定:兼容性負擔放在應用層的授權,還是放在協議棧中。
“修復原子性並不會消除權衡;它只是決定兼容性負擔和信任邊界將移動到哪裏。”
我真正想觀察的是:Dusk 會選擇應用層的批處理器,還是協議層的交易?以及這種選擇會迫使開發者改變哪些既有的授權假設。
#dusk $DUSK @Dusk
1
2
94
·
--
我原以爲,一筆交易的含義在其字節誕生的那一刻就已經固定:只需解碼一次,就能在任何地方得到相同的結果。Dusk 自己針對 Boreas 升級的 Rusk 更新日誌則把這件事當作需要被工程化的內容,而不是可以默認成立的假設。
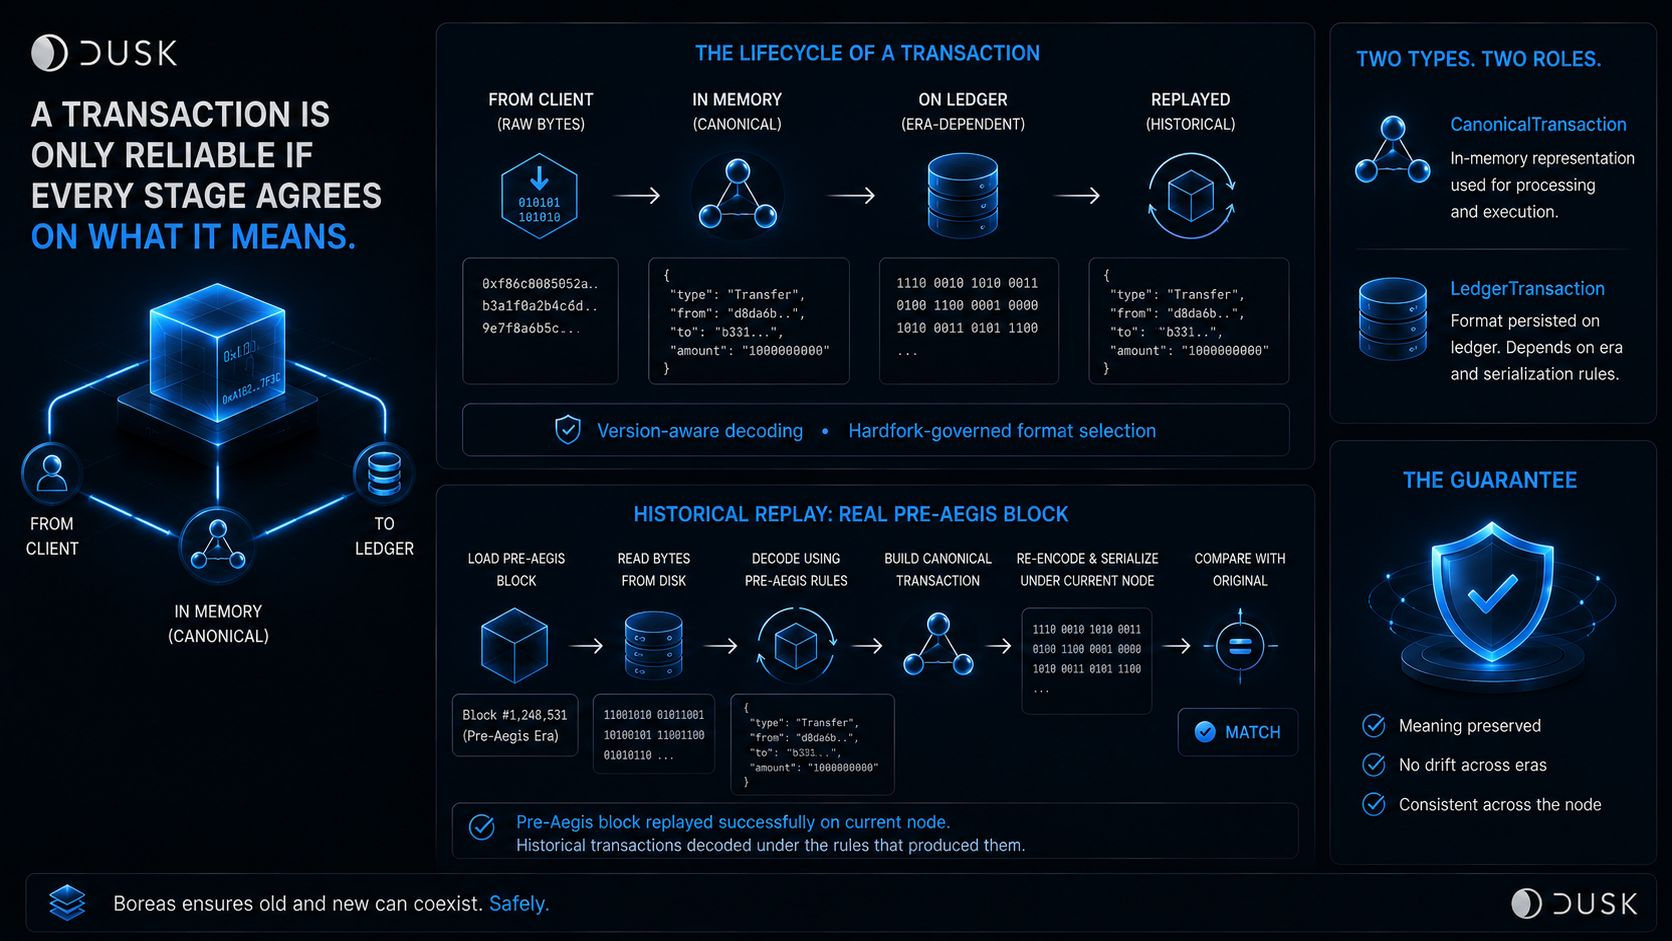
Boreas 引入了與特定硬分叉綁定的、帶版本感知的交易解碼;同時也加入了由硬分叉治理的格式選擇,用於決定如何回放更早期的區塊。代碼庫中現在明確分成了兩種類型:CanonicalTransaction(規範交易)與 LedgerTransaction(賬本交易),把內存中的交易表示與實際上被持久化到賬本里的格式分離開來。甚至還有專門的迴歸測試,用於在區塊序列化過程中正確解碼 Aegis 時代之前的交易。
只有當交易解碼需要同時考慮不同的協議時代與處理階段時,這才變得必要:例如從客戶端收到的“線上新交易”,作爲規範對象駐留在內存中;以及從一個早於當前規則的區塊回放出來的交易。
因此,一個協議升級並不能僅因爲“新交易在新規則下能工作”就算安全。它只有在這些新規則不會悄悄破壞對舊賬本狀態的回放能力——即仍能在產生這些狀態時所使用的規則下被正確回放——纔算安全。這正是歷史回放兼容性以及硬分叉門控解碼所要防止的那類“版本不匹配”故障。
“只有當所有接觸它的處理階段都對它的含義達成一致時,一筆交易纔是可靠的。”
我真正想看到的是:在當前節點上回放一個真實的 Aegis 之前的區塊,且在適用的規則下保持其歷史交易的解碼方式不發生改變,而不僅僅是一個孤立的迴歸測試。
#dusk $DUSK @Dusk_Foundation
我原以爲,一筆交易的含義在其字節誕生的那一刻就已經固定:只需解碼一次,就能在任何地方得到相同的結果。Dusk 自己針對 Boreas 升級的 Rusk 更新日誌則把這件事當作需要被工程化的內容,而不是可以默認成立的假設。
Boreas 引入了與特定硬分叉綁定的、帶版本感知的交易解碼;同時也加入了由硬分叉治理的格式選擇,用於決定如何回放更早期的區塊。代碼庫中現在明確分成了兩種類型:CanonicalTransaction(規範交易)與 LedgerTransaction(賬本交易),把內存中的交易表示與實際上被持久化到賬本里的格式分離開來。甚至還有專門的迴歸測試,用於在區塊序列化過程中正確解碼 Aegis 時代之前的交易。
只有當交易解碼需要同時考慮不同的協議時代與處理階段時,這才變得必要:例如從客戶端收到的“線上新交易”,作爲規範對象駐留在內存中;以及從一個早於當前規則的區塊回放出來的交易。
因此,一個協議升級並不能僅因爲“新交易在新規則下能工作”就算安全。它只有在這些新規則不會悄悄破壞對舊賬本狀態的回放能力——即仍能在產生這些狀態時所使用的規則下被正確回放——纔算安全。這正是歷史回放兼容性以及硬分叉門控解碼所要防止的那類“版本不匹配”故障。
“只有當所有接觸它的處理階段都對它的含義達成一致時,一筆交易纔是可靠的。”
我真正想看到的是:在當前節點上回放一個真實的 Aegis 之前的區塊,且在適用的規則下保持其歷史交易的解碼方式不發生改變,而不僅僅是一個孤立的迴歸測試。
#dusk $DUSK @Dusk
Boreas 引入了與特定硬分叉綁定的、帶版本感知的交易解碼;同時也加入了由硬分叉治理的格式選擇,用於決定如何回放更早期的區塊。代碼庫中現在明確分成了兩種類型:CanonicalTransaction(規範交易)與 LedgerTransaction(賬本交易),把內存中的交易表示與實際上被持久化到賬本里的格式分離開來。甚至還有專門的迴歸測試,用於在區塊序列化過程中正確解碼 Aegis 時代之前的交易。
只有當交易解碼需要同時考慮不同的協議時代與處理階段時,這才變得必要:例如從客戶端收到的“線上新交易”,作爲規範對象駐留在內存中;以及從一個早於當前規則的區塊回放出來的交易。
因此,一個協議升級並不能僅因爲“新交易在新規則下能工作”就算安全。它只有在這些新規則不會悄悄破壞對舊賬本狀態的回放能力——即仍能在產生這些狀態時所使用的規則下被正確回放——纔算安全。這正是歷史回放兼容性以及硬分叉門控解碼所要防止的那類“版本不匹配”故障。
“只有當所有接觸它的處理階段都對它的含義達成一致時,一筆交易纔是可靠的。”
我真正想看到的是:在當前節點上回放一個真實的 Aegis 之前的區塊,且在適用的規則下保持其歷史交易的解碼方式不發生改變,而不僅僅是一個孤立的迴歸測試。
#dusk $DUSK @Dusk
7
3
84
·
--
我原以爲“DuskEVM 支持 Solidity”意味着開發者可以直接用現有的以太坊工具上手就結束了。但 Dusk 自己的快速入門文檔在不聲不響地補上了一個大多數人會跳過的步驟:驗證源碼。
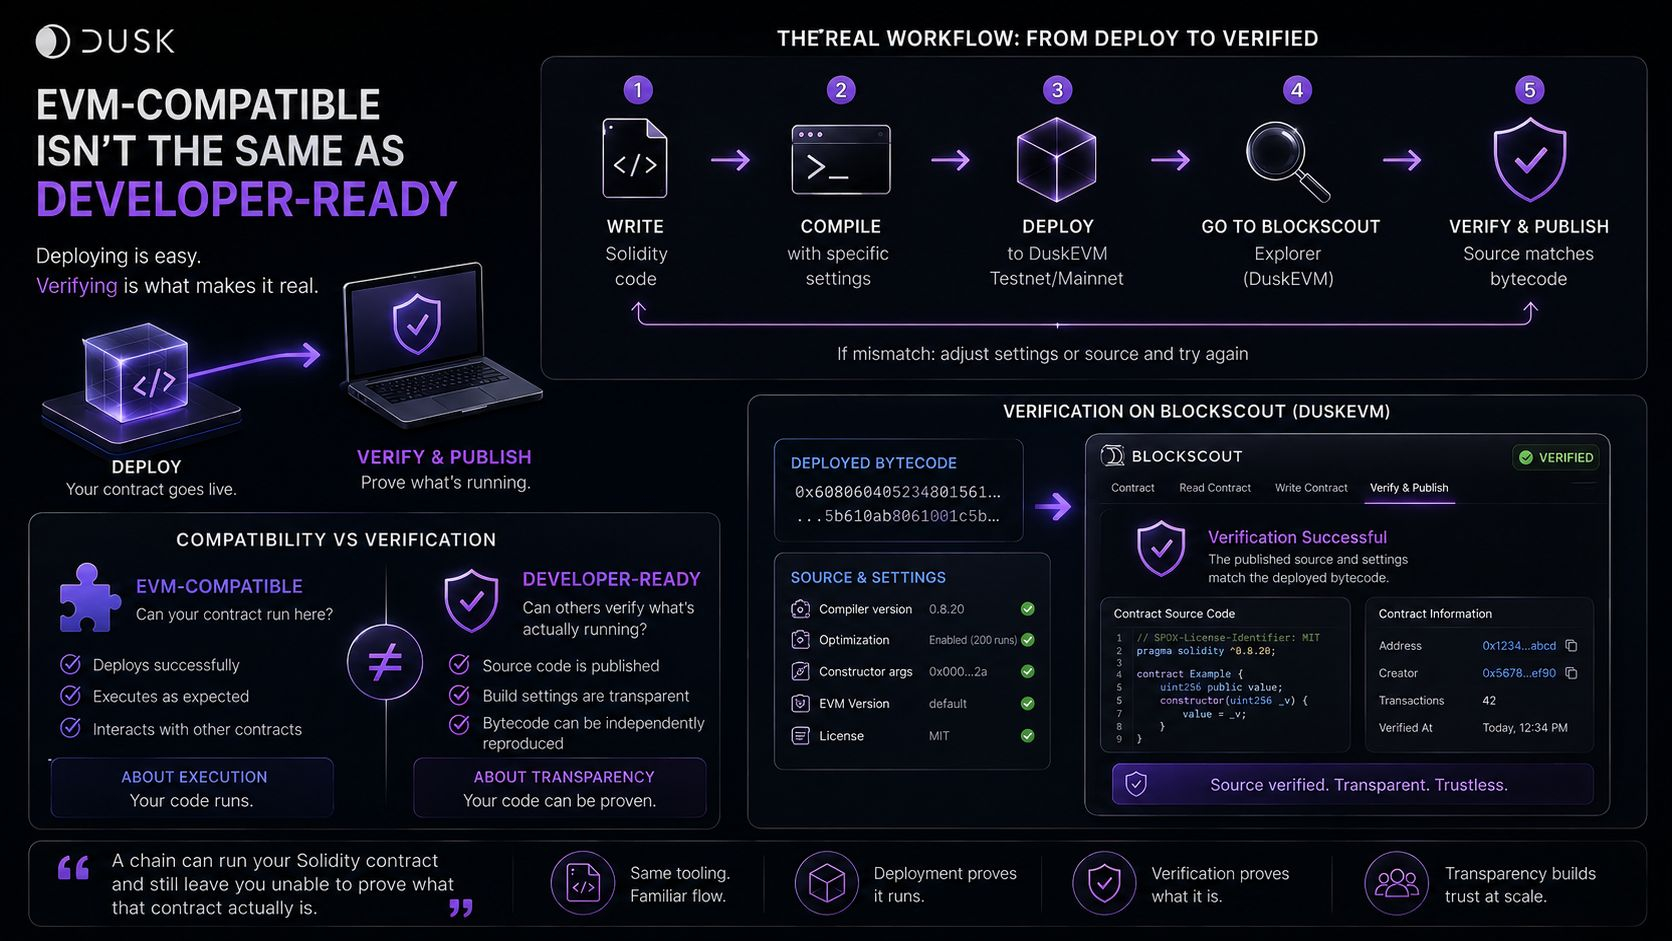
部署是容易的。DuskEVM 使用 Blockscout 作爲區塊瀏覽器,在那裏對合約進行“Verify & Publish(驗證併發布)”,就意味着必須復現那些會生成“實際部署的字節碼”的相關構建設置:編譯器版本、優化器配置、源碼文件、構造函數參數等。
這和“EVM 兼容性”是不同的門檻。部署證明代碼能夠運行。驗證讓別人去核對到底在運行什麼。一個合約可以被部署且正常工作,但仍然處於未驗證狀態,這會導致其他任何人都無法獨立確認:已發佈的源碼是否確實與當前線上運行的內容一致。
因此,“EVM 兼容”和“開發者就緒”並不是同一類說法。前者關心的是你的代碼在這裏能否運行。後者關心的是:審計方、機構或用戶能否真正確認“正在運行的內容”與“所聲稱的內容”是一致的。
“一個鏈可以運行你的 Solidity 合約,卻仍然讓你無法證明那個合約究竟是什麼。”
我接下來想看到的是:通過標準的 Solidity/Hardhat 流程部署的合約,能否可靠地基於其已部署的字節碼完成驗證,而不僅僅是部署成功。
#dusk $DUSK @Dusk_Foundation
我原以爲“DuskEVM 支持 Solidity”意味着開發者可以直接用現有的以太坊工具上手就結束了。但 Dusk 自己的快速入門文檔在不聲不響地補上了一個大多數人會跳過的步驟:驗證源碼。
部署是容易的。DuskEVM 使用 Blockscout 作爲區塊瀏覽器,在那裏對合約進行“Verify & Publish(驗證併發布)”,就意味着必須復現那些會生成“實際部署的字節碼”的相關構建設置:編譯器版本、優化器配置、源碼文件、構造函數參數等。
這和“EVM 兼容性”是不同的門檻。部署證明代碼能夠運行。驗證讓別人去核對到底在運行什麼。一個合約可以被部署且正常工作,但仍然處於未驗證狀態,這會導致其他任何人都無法獨立確認:已發佈的源碼是否確實與當前線上運行的內容一致。
因此,“EVM 兼容”和“開發者就緒”並不是同一類說法。前者關心的是你的代碼在這裏能否運行。後者關心的是:審計方、機構或用戶能否真正確認“正在運行的內容”與“所聲稱的內容”是一致的。
“一個鏈可以運行你的 Solidity 合約,卻仍然讓你無法證明那個合約究竟是什麼。”
我接下來想看到的是:通過標準的 Solidity/Hardhat 流程部署的合約,能否可靠地基於其已部署的字節碼完成驗證,而不僅僅是部署成功。
#dusk $DUSK @Dusk
部署是容易的。DuskEVM 使用 Blockscout 作爲區塊瀏覽器,在那裏對合約進行“Verify & Publish(驗證併發布)”,就意味着必須復現那些會生成“實際部署的字節碼”的相關構建設置:編譯器版本、優化器配置、源碼文件、構造函數參數等。
這和“EVM 兼容性”是不同的門檻。部署證明代碼能夠運行。驗證讓別人去核對到底在運行什麼。一個合約可以被部署且正常工作,但仍然處於未驗證狀態,這會導致其他任何人都無法獨立確認:已發佈的源碼是否確實與當前線上運行的內容一致。
因此,“EVM 兼容”和“開發者就緒”並不是同一類說法。前者關心的是你的代碼在這裏能否運行。後者關心的是:審計方、機構或用戶能否真正確認“正在運行的內容”與“所聲稱的內容”是一致的。
“一個鏈可以運行你的 Solidity 合約,卻仍然讓你無法證明那個合約究竟是什麼。”
我接下來想看到的是:通過標準的 Solidity/Hardhat 流程部署的合約,能否可靠地基於其已部署的字節碼完成驗證,而不僅僅是部署成功。
#dusk $DUSK @Dusk
9
5
86
·
--
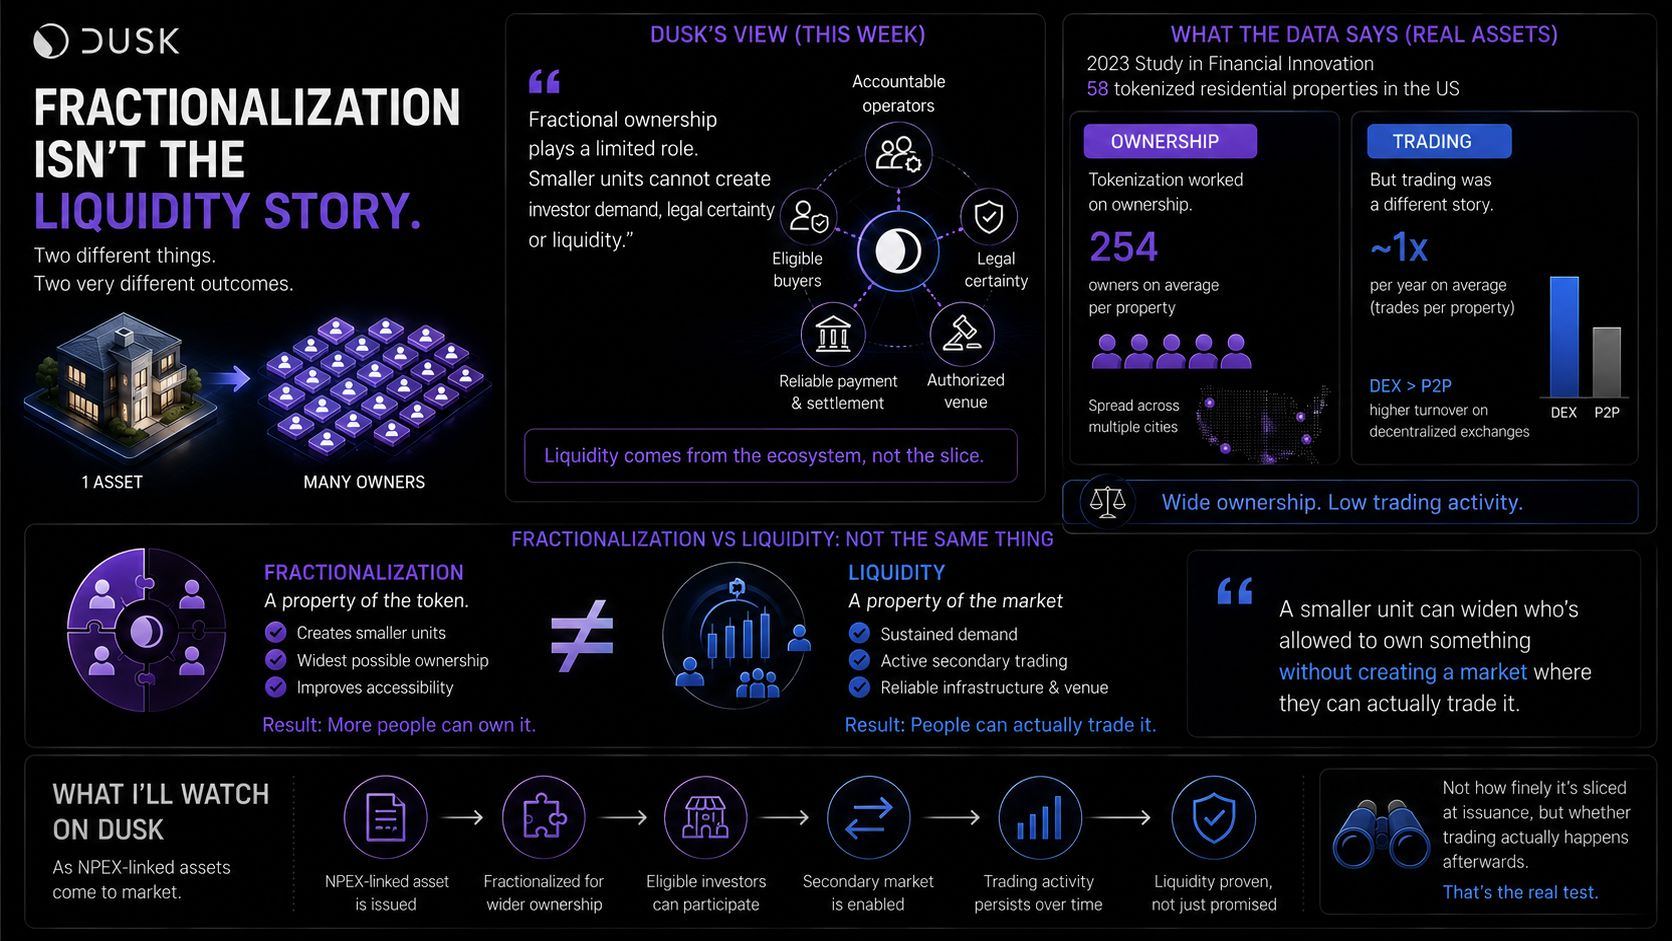
我一直認爲分割化(fractionalization)是流動性故事的主要部分:把一項資產拆成更小的份額,潛在所有者的範圍就會變廣。Dusk 本週發佈的關於面向中小企業(SMEs)的代幣化寫作稱,這只是圖景中的有限一部分;而一項關於真實代幣化資產的獨立學術研究則說明,二者之間的差距爲何很關鍵。
Dusk 說得很直白:"分割式持有的作用有限。更小的單位無法創造投資者需求、法律確定性或流動性。" 他們認爲,真正的價值來自於將證券連接到可問責的運營方、合格的買方、可靠的支付與清算,以及獲授權的平臺本身,而不是來自它被切得有多細。
2023 年發表在《Financial Innovation》上的一項研究,用美國真實的 58 套代幣化住宅物業來做了接近上述觀點的檢驗。在所有權方面,結果很清楚:平均每處物業有 254 位獨立所有者。但在交易方面,情況不同。所有權平均大約每年更替一次;在去中心化交易所(decentralized exchanges)交易的物業,其週轉頻率高於點對點(peer-to-peer)交易的物業,儘管無論哪種方式,年度基準都仍然偏低。
這意味着人們混在一起的兩種說法——“這項資產是分割化的”和“這項資產是流動的”——實際上是在描述兩件不同的事。分割化是代幣本身的屬性;流動性則是圍繞它的市場屬性。
"更小的單位或許能擴大被允許持有某物的範圍,但卻無法在實際上讓他們能夠交易該物的市場中創造條件。"
當我關注與 NPEX 相關聯的資產進入 Dusk 時,我會看:在發行時分割得有多細這件事並非重點,而是二級交易在之後是否真的能夠持續——也就是這項 58 處物業研究所發現的、廣泛持有與活躍交易之間的同一條落差。
#dusk $DUSK @Dusk_Foundation
我一直認爲分割化(fractionalization)是流動性故事的主要部分:把一項資產拆成更小的份額,潛在所有者的範圍就會變廣。Dusk 本週發佈的關於面向中小企業(SMEs)的代幣化寫作稱,這只是圖景中的有限一部分;而一項關於真實代幣化資產的獨立學術研究則說明,二者之間的差距爲何很關鍵。
Dusk 說得很直白:"分割式持有的作用有限。更小的單位無法創造投資者需求、法律確定性或流動性。" 他們認爲,真正的價值來自於將證券連接到可問責的運營方、合格的買方、可靠的支付與清算,以及獲授權的平臺本身,而不是來自它被切得有多細。
2023 年發表在《Financial Innovation》上的一項研究,用美國真實的 58 套代幣化住宅物業來做了接近上述觀點的檢驗。在所有權方面,結果很清楚:平均每處物業有 254 位獨立所有者。但在交易方面,情況不同。所有權平均大約每年更替一次;在去中心化交易所(decentralized exchanges)交易的物業,其週轉頻率高於點對點(peer-to-peer)交易的物業,儘管無論哪種方式,年度基準都仍然偏低。
這意味着人們混在一起的兩種說法——“這項資產是分割化的”和“這項資產是流動的”——實際上是在描述兩件不同的事。分割化是代幣本身的屬性;流動性則是圍繞它的市場屬性。
"更小的單位或許能擴大被允許持有某物的範圍,但卻無法在實際上讓他們能夠交易該物的市場中創造條件。"
當我關注與 NPEX 相關聯的資產進入 Dusk 時,我會看:在發行時分割得有多細這件事並非重點,而是二級交易在之後是否真的能夠持續——也就是這項 58 處物業研究所發現的、廣泛持有與活躍交易之間的同一條落差。
#dusk $DUSK @Dusk
Dusk 說得很直白:"分割式持有的作用有限。更小的單位無法創造投資者需求、法律確定性或流動性。" 他們認爲,真正的價值來自於將證券連接到可問責的運營方、合格的買方、可靠的支付與清算,以及獲授權的平臺本身,而不是來自它被切得有多細。
2023 年發表在《Financial Innovation》上的一項研究,用美國真實的 58 套代幣化住宅物業來做了接近上述觀點的檢驗。在所有權方面,結果很清楚:平均每處物業有 254 位獨立所有者。但在交易方面,情況不同。所有權平均大約每年更替一次;在去中心化交易所(decentralized exchanges)交易的物業,其週轉頻率高於點對點(peer-to-peer)交易的物業,儘管無論哪種方式,年度基準都仍然偏低。
這意味着人們混在一起的兩種說法——“這項資產是分割化的”和“這項資產是流動的”——實際上是在描述兩件不同的事。分割化是代幣本身的屬性;流動性則是圍繞它的市場屬性。
"更小的單位或許能擴大被允許持有某物的範圍,但卻無法在實際上讓他們能夠交易該物的市場中創造條件。"
當我關注與 NPEX 相關聯的資產進入 Dusk 時,我會看:在發行時分割得有多細這件事並非重點,而是二級交易在之後是否真的能夠持續——也就是這項 58 處物業研究所發現的、廣泛持有與活躍交易之間的同一條落差。
#dusk $DUSK @Dusk
2
2
79
·
--
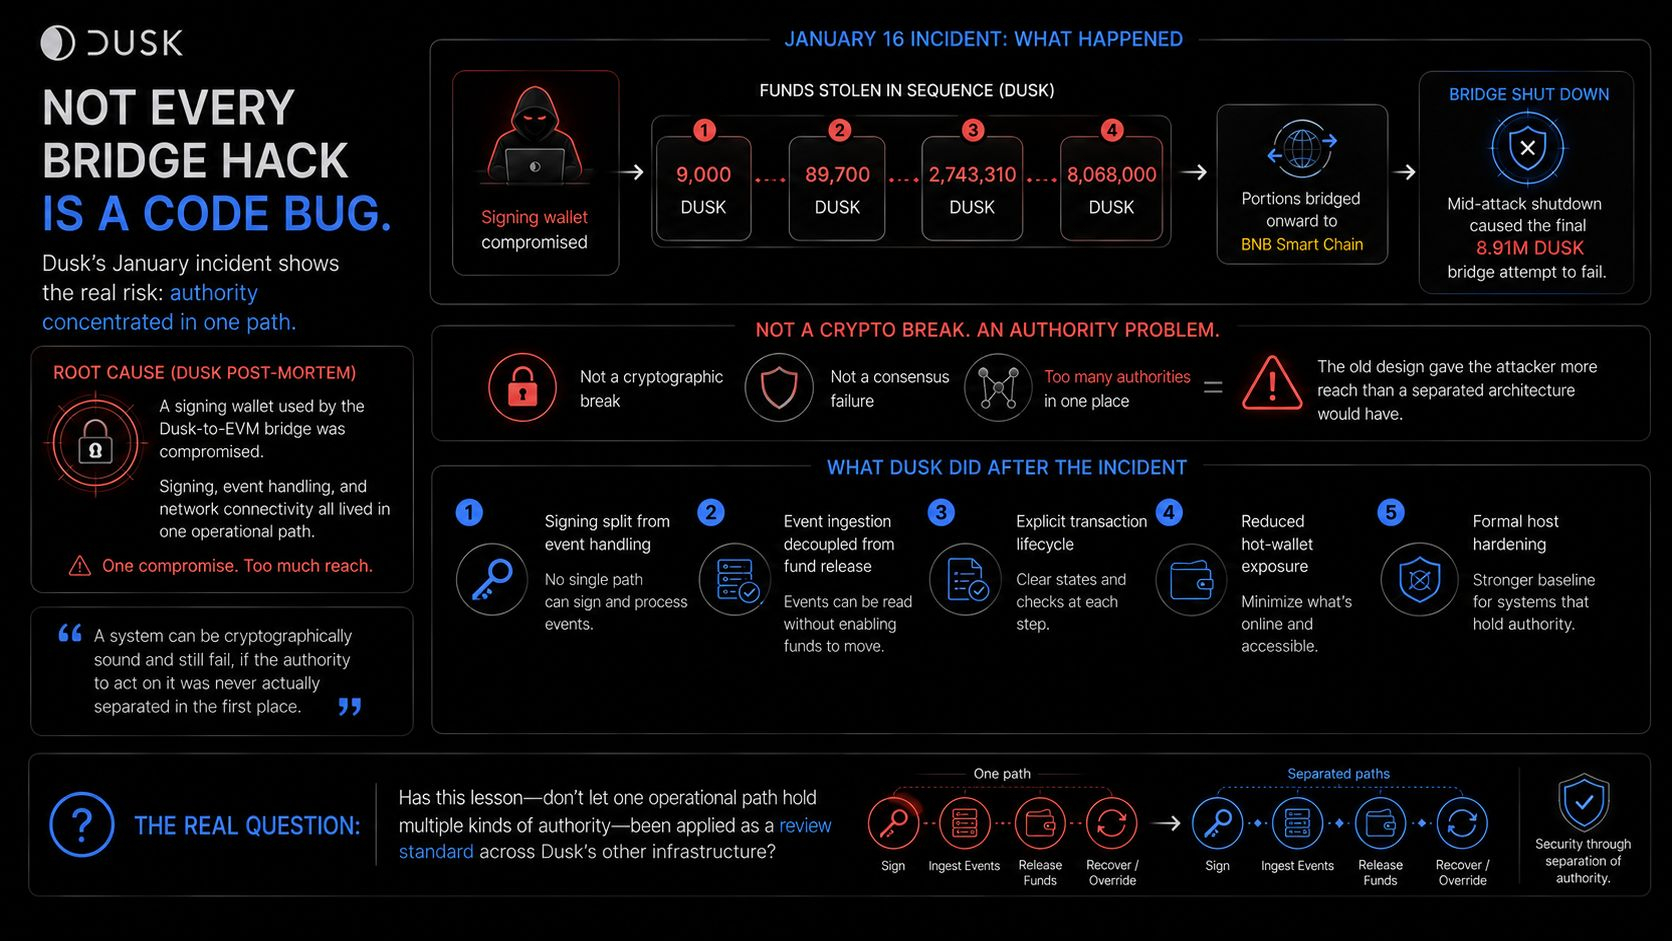
我一開始以爲,橋被黑意味着有人在代碼裏發現了漏洞——加密上的缺陷——是某次安全審計遺漏了的東西。可是,Dusk 在其對 1 月橋樑事件的事後覆盤中描述的卻是另一回事。
1 月 16 日,攻擊者攻破了用於 Dusk 到 EVM 之間橋接的簽名錢包。隨後他們直接在 Dusk 上轉移資金,並將其中一部分繼續路由到 BNB Smart Chain。Dusk 在攻擊進行到一半時關閉了橋,這才導致一次最終、粗略估計約 890 萬 DUSK 的轉賬嘗試失敗。
這並不是共識失敗,也不是協議被利用。Dusk 表示直接原因是密鑰被泄露,並且舊設計讓簽名錢包、事件處理以及網絡連接都在同一條路徑內協同運作。漏洞集中在“操作權限”過度集中,而不是加密學很弱。
隨後進行的重新設計,可以用事後覆盤裏的一句話來概括:"ingestion is no longer equivalent to spending."(“攝取事件”不再等同於“支出資金”。)過去,系統在確認某個事件發生之後,並且因爲該事件就獲得了釋放資金的權限,這兩步其實是同一步。現在不是了。事件攝取會被做檢查點處理,並作爲作業進入隊列;而一個獨立的、明確的流程纔會根據它去真正移動資金。
"當協議在設計上運行正常時,圍繞它的操作層卻讓某一條被攻破的路徑獲得了過多權限,這仍然可能出問題。"
我真正想看到的是:確認重新設計後的橋在實際運行中,確實把事件攝取與資金釋放放在了不同的路徑上,而不只是像事後覆盤中對新架構的描述那樣。
#dusk $DUSK @Dusk_Foundation
我一開始以爲,橋被黑意味着有人在代碼裏發現了漏洞——加密上的缺陷——是某次安全審計遺漏了的東西。可是,Dusk 在其對 1 月橋樑事件的事後覆盤中描述的卻是另一回事。
1 月 16 日,攻擊者攻破了用於 Dusk 到 EVM 之間橋接的簽名錢包。隨後他們直接在 Dusk 上轉移資金,並將其中一部分繼續路由到 BNB Smart Chain。Dusk 在攻擊進行到一半時關閉了橋,這才導致一次最終、粗略估計約 890 萬 DUSK 的轉賬嘗試失敗。
這並不是共識失敗,也不是協議被利用。Dusk 表示直接原因是密鑰被泄露,並且舊設計讓簽名錢包、事件處理以及網絡連接都在同一條路徑內協同運作。漏洞集中在“操作權限”過度集中,而不是加密學很弱。
隨後進行的重新設計,可以用事後覆盤裏的一句話來概括:"ingestion is no longer equivalent to spending."(“攝取事件”不再等同於“支出資金”。)過去,系統在確認某個事件發生之後,並且因爲該事件就獲得了釋放資金的權限,這兩步其實是同一步。現在不是了。事件攝取會被做檢查點處理,並作爲作業進入隊列;而一個獨立的、明確的流程纔會根據它去真正移動資金。
"當協議在設計上運行正常時,圍繞它的操作層卻讓某一條被攻破的路徑獲得了過多權限,這仍然可能出問題。"
我真正想看到的是:確認重新設計後的橋在實際運行中,確實把事件攝取與資金釋放放在了不同的路徑上,而不只是像事後覆盤中對新架構的描述那樣。
#dusk $DUSK @Dusk
1 月 16 日,攻擊者攻破了用於 Dusk 到 EVM 之間橋接的簽名錢包。隨後他們直接在 Dusk 上轉移資金,並將其中一部分繼續路由到 BNB Smart Chain。Dusk 在攻擊進行到一半時關閉了橋,這才導致一次最終、粗略估計約 890 萬 DUSK 的轉賬嘗試失敗。
這並不是共識失敗,也不是協議被利用。Dusk 表示直接原因是密鑰被泄露,並且舊設計讓簽名錢包、事件處理以及網絡連接都在同一條路徑內協同運作。漏洞集中在“操作權限”過度集中,而不是加密學很弱。
隨後進行的重新設計,可以用事後覆盤裏的一句話來概括:"ingestion is no longer equivalent to spending."(“攝取事件”不再等同於“支出資金”。)過去,系統在確認某個事件發生之後,並且因爲該事件就獲得了釋放資金的權限,這兩步其實是同一步。現在不是了。事件攝取會被做檢查點處理,並作爲作業進入隊列;而一個獨立的、明確的流程纔會根據它去真正移動資金。
"當協議在設計上運行正常時,圍繞它的操作層卻讓某一條被攻破的路徑獲得了過多權限,這仍然可能出問題。"
我真正想看到的是:確認重新設計後的橋在實際運行中,確實把事件攝取與資金釋放放在了不同的路徑上,而不只是像事後覆盤中對新架構的描述那樣。
#dusk $DUSK @Dusk
6
4
11.5k
·
--
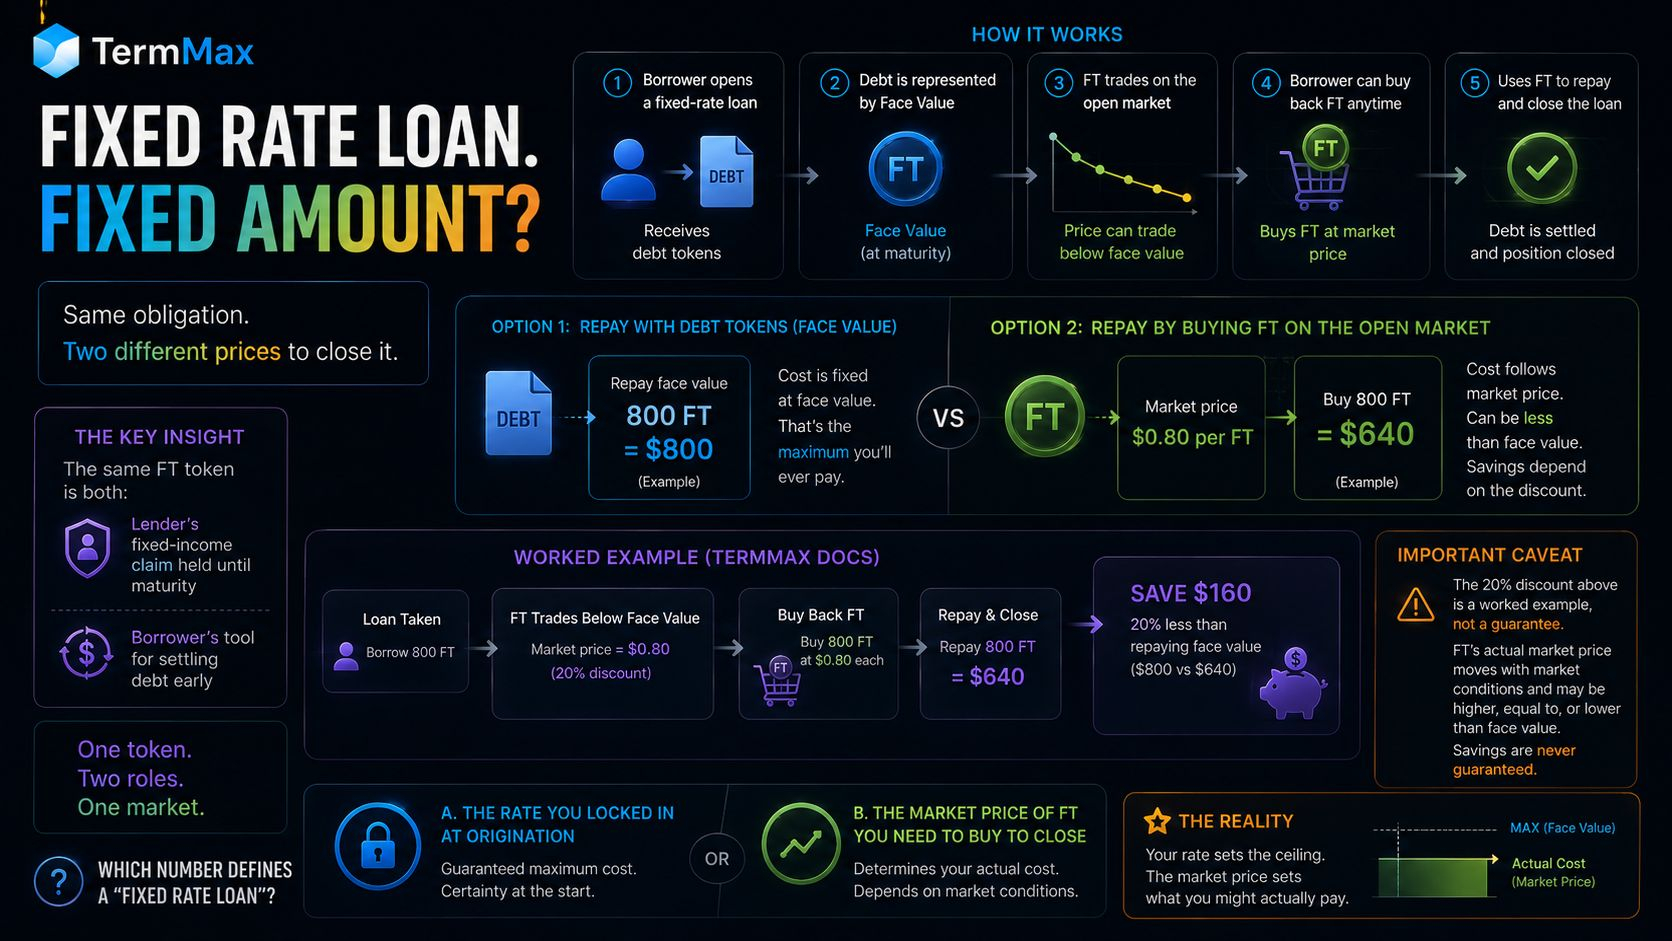
我以爲在 TermMax 上的定息貸款(fixed-rate loan)意味着只有一個數字:不管你借了多少,最後你就會把同樣的固定金額還回去。但這並不是全部情況。
機制如下:當借款人獲得貸款時,他們會收到債務代幣(debt tokens),並可以通過歸還“精確的面值”來償還。但 TermMax 還允許他們在公開市場上回購 FT——代表同一筆債務的代幣——而不是直接按面值還款。FT 在到期之前可以跌到面值以下,而 TermMax 的算例展示了這種情況如何降低實際的還款成本。在那個例子裏,欠 800 FT 的借款人可以按每枚 0.80 美元買回並以 640 美元了結債務,而不是直接償還 800 美元。同一份義務,結束它的價格卻是兩種不同的水平。
這不是簡單的四捨五入差異。這是合同約定的償付金額與實際平倉成本之間存在 20% 的差距,而且取決於當天 FT 的交易價格。
這揭示了一個關鍵點:同一個 FT 代幣在同一時間既是出借人的固定收益(fixed-income)主張(直到到期仍持有),也是借款人用於提前了結債務的工具。債務並不是從放款(origination)到到期(maturity)之間一直不變的數字。它在到期前可能有市場價格,而這個市場價格會與放款時引用的利率(rate)獨立波動。
有一個需要點名的注意事項:TermMax 自己的文檔把這 20% 的數值用作演示算例(worked example),而不是保證性的市場條件。FT 的實際折扣會隨市場狀況變化,並不總是那麼寬。
那麼,“定息貸款”到底該由哪個數字來定義:你在放款時鎖定的利率,還是爲了平倉你需要買回的那種工具的市場價格?
#termmax @termmax
我以爲在 TermMax 上的定息貸款(fixed-rate loan)意味着只有一個數字:不管你借了多少,最後你就會把同樣的固定金額還回去。但這並不是全部情況。
機制如下:當借款人獲得貸款時,他們會收到債務代幣(debt tokens),並可以通過歸還“精確的面值”來償還。但 TermMax 還允許他們在公開市場上回購 FT——代表同一筆債務的代幣——而不是直接按面值還款。FT 在到期之前可以跌到面值以下,而 TermMax 的算例展示了這種情況如何降低實際的還款成本。在那個例子裏,欠 800 FT 的借款人可以按每枚 0.80 美元買回並以 640 美元了結債務,而不是直接償還 800 美元。同一份義務,結束它的價格卻是兩種不同的水平。
這不是簡單的四捨五入差異。這是合同約定的償付金額與實際平倉成本之間存在 20% 的差距,而且取決於當天 FT 的交易價格。
這揭示了一個關鍵點:同一個 FT 代幣在同一時間既是出借人的固定收益(fixed-income)主張(直到到期仍持有),也是借款人用於提前了結債務的工具。債務並不是從放款(origination)到到期(maturity)之間一直不變的數字。它在到期前可能有市場價格,而這個市場價格會與放款時引用的利率(rate)獨立波動。
有一個需要點名的注意事項:TermMax 自己的文檔把這 20% 的數值用作演示算例(worked example),而不是保證性的市場條件。FT 的實際折扣會隨市場狀況變化,並不總是那麼寬。
那麼,“定息貸款”到底該由哪個數字來定義:你在放款時鎖定的利率,還是爲了平倉你需要買回的那種工具的市場價格?
#termmax @TermMax
機制如下:當借款人獲得貸款時,他們會收到債務代幣(debt tokens),並可以通過歸還“精確的面值”來償還。但 TermMax 還允許他們在公開市場上回購 FT——代表同一筆債務的代幣——而不是直接按面值還款。FT 在到期之前可以跌到面值以下,而 TermMax 的算例展示了這種情況如何降低實際的還款成本。在那個例子裏,欠 800 FT 的借款人可以按每枚 0.80 美元買回並以 640 美元了結債務,而不是直接償還 800 美元。同一份義務,結束它的價格卻是兩種不同的水平。
這不是簡單的四捨五入差異。這是合同約定的償付金額與實際平倉成本之間存在 20% 的差距,而且取決於當天 FT 的交易價格。
這揭示了一個關鍵點:同一個 FT 代幣在同一時間既是出借人的固定收益(fixed-income)主張(直到到期仍持有),也是借款人用於提前了結債務的工具。債務並不是從放款(origination)到到期(maturity)之間一直不變的數字。它在到期前可能有市場價格,而這個市場價格會與放款時引用的利率(rate)獨立波動。
有一個需要點名的注意事項:TermMax 自己的文檔把這 20% 的數值用作演示算例(worked example),而不是保證性的市場條件。FT 的實際折扣會隨市場狀況變化,並不總是那麼寬。
那麼,“定息貸款”到底該由哪個數字來定義:你在放款時鎖定的利率,還是爲了平倉你需要買回的那種工具的市場價格?
#termmax @TermMax
6
3
7.6k
·
--
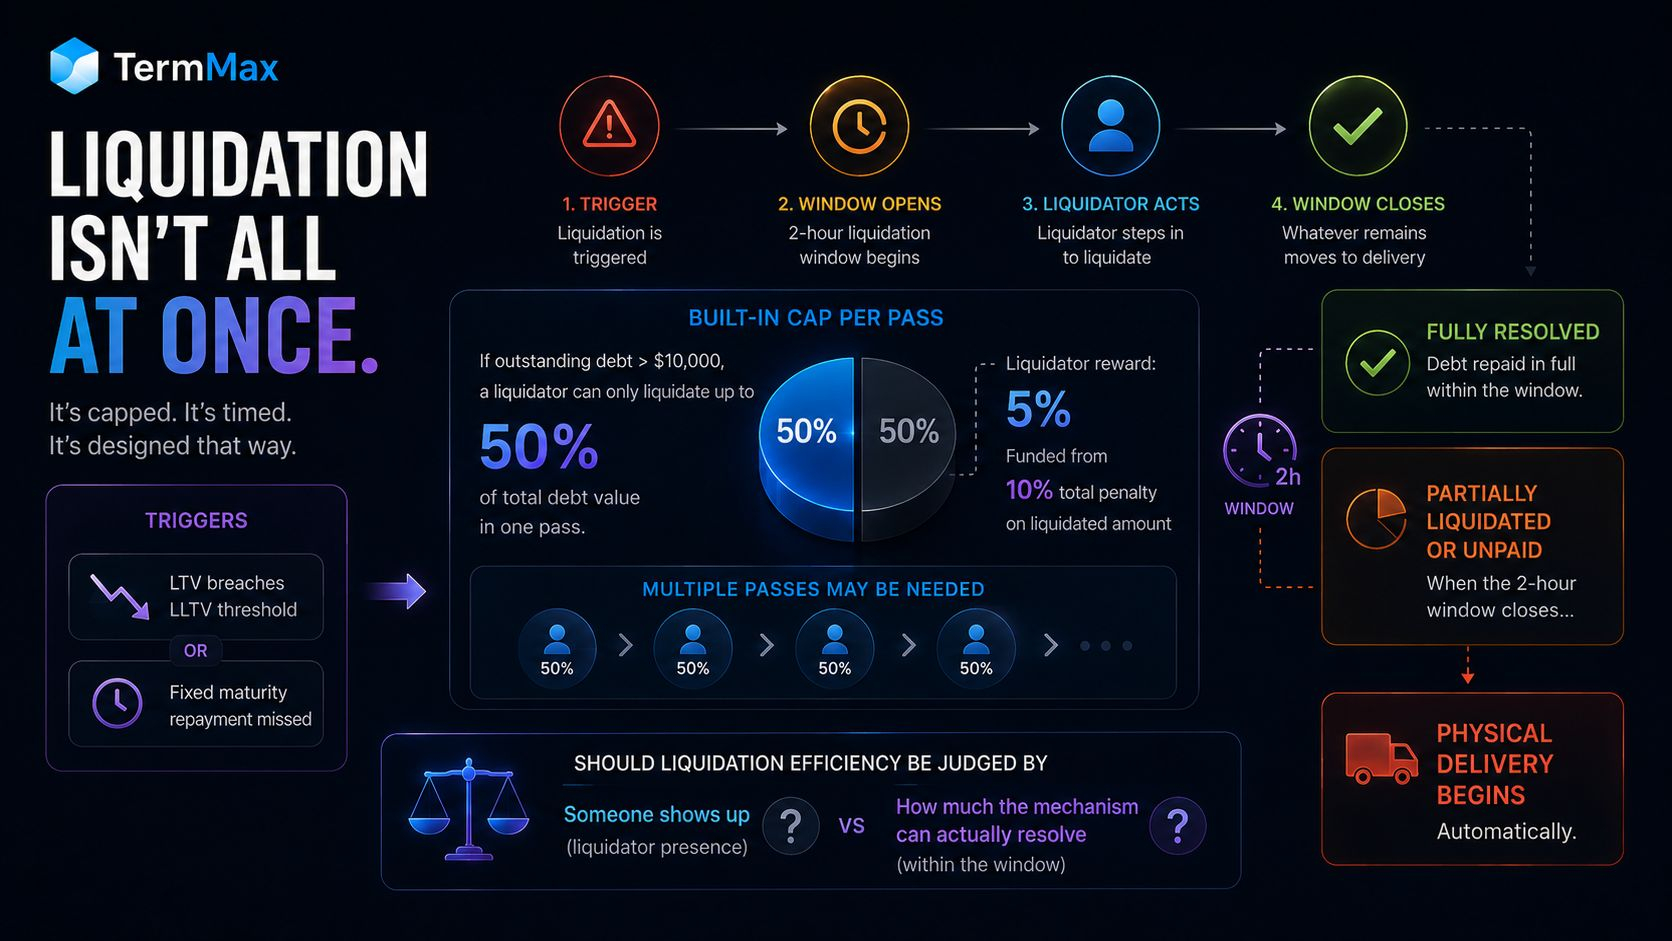
我原以爲在 TermMax 裏“liquidated(清算)”的意思是:一旦有清算人介入,倉位就會被直接清掉。可並不是這麼運作的,尤其是對更大的倉位而言。
清算觸發條件有兩個:當一筆貸款的 LTV 超過 LLTV 閾值,或當借款人未能在固定到期日償還款項時,會開啓一個爲期兩小時的清算窗口。但機制本身內置了上限:如果未償債務超過 10,000 美元,清算人每一輪最多隻能清算總債務價值的 50%。
因此,對於足夠大的倉位,關鍵不一定是清算人是否想要採取行動。協議本身不會允許任何一次單獨的清算就把整個倉位徹底清掉。
這也改變了“部分清算(partially liquidated)”的含義。它未必是清算需求太薄,或市場移動得太快的證據。它可能只是機制本身帶來的預期結果。如果在這兩小時窗口關閉時,該貸款仍未償清,或僅被部分清算,那麼實物交割會自動開始。
倉位規模不僅會影響潛在風險的大小。它也可能影響清算流程能否在其可用的窗口期內將倉位徹底解決。
所以,我們應該用“清算人是否出現”來評判清算效率,還是用“機制在窗口關閉前實際能夠解決倉位的多少”來評判?
#termmax @termmax
我原以爲在 TermMax 裏“liquidated(清算)”的意思是:一旦有清算人介入,倉位就會被直接清掉。可並不是這麼運作的,尤其是對更大的倉位而言。
清算觸發條件有兩個:當一筆貸款的 LTV 超過 LLTV 閾值,或當借款人未能在固定到期日償還款項時,會開啓一個爲期兩小時的清算窗口。但機制本身內置了上限:如果未償債務超過 10,000 美元,清算人每一輪最多隻能清算總債務價值的 50%。
因此,對於足夠大的倉位,關鍵不一定是清算人是否想要採取行動。協議本身不會允許任何一次單獨的清算就把整個倉位徹底清掉。
這也改變了“部分清算(partially liquidated)”的含義。它未必是清算需求太薄,或市場移動得太快的證據。它可能只是機制本身帶來的預期結果。如果在這兩小時窗口關閉時,該貸款仍未償清,或僅被部分清算,那麼實物交割會自動開始。
倉位規模不僅會影響潛在風險的大小。它也可能影響清算流程能否在其可用的窗口期內將倉位徹底解決。
所以,我們應該用“清算人是否出現”來評判清算效率,還是用“機制在窗口關閉前實際能夠解決倉位的多少”來評判?
#termmax @TermMax
清算觸發條件有兩個:當一筆貸款的 LTV 超過 LLTV 閾值,或當借款人未能在固定到期日償還款項時,會開啓一個爲期兩小時的清算窗口。但機制本身內置了上限:如果未償債務超過 10,000 美元,清算人每一輪最多隻能清算總債務價值的 50%。
因此,對於足夠大的倉位,關鍵不一定是清算人是否想要採取行動。協議本身不會允許任何一次單獨的清算就把整個倉位徹底清掉。
這也改變了“部分清算(partially liquidated)”的含義。它未必是清算需求太薄,或市場移動得太快的證據。它可能只是機制本身帶來的預期結果。如果在這兩小時窗口關閉時,該貸款仍未償清,或僅被部分清算,那麼實物交割會自動開始。
倉位規模不僅會影響潛在風險的大小。它也可能影響清算流程能否在其可用的窗口期內將倉位徹底解決。
所以,我們應該用“清算人是否出現”來評判清算效率,還是用“機制在窗口關閉前實際能夠解決倉位的多少”來評判?
#termmax @TermMax
10
6
44
·
--
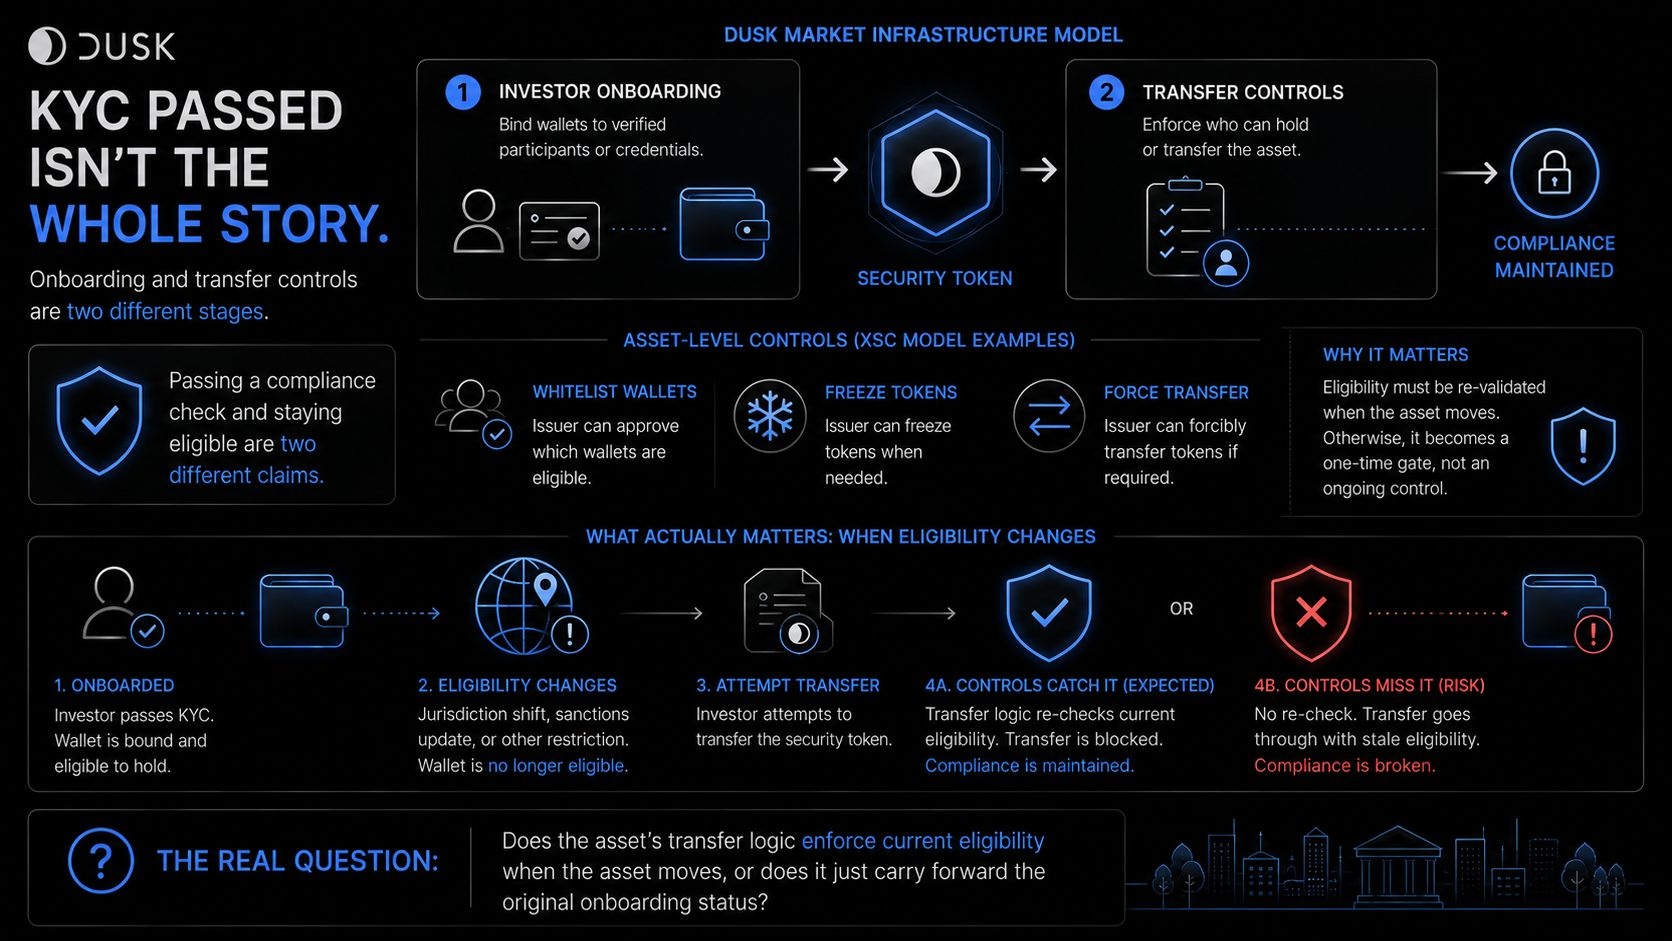
在入駐(onboarding)時通過KYC的人才。轉讓控制(transfer controls)回答的是:當資產轉移時,誰仍然具備資格。Dusk自己的市場基礎設施(market-infrastructure)模型將這視爲兩個獨立階段,而兩者之間的差距纔是關鍵之處。
Dusk將投資者入駐流程、"將錢包綁定到經驗證的參與者或憑證",與轉讓控制"強制規定誰可以持有或轉移該資產"分別列出。一個用於建立初始的資格狀態。另一個則是在資產實際發生轉移時,讓該狀態能夠被強制執行。
更早期的XSC材料走得更遠:發行方可以對錢包進行白名單管理,並保留資產級控制,例如凍結或強制轉移。這之所以重要,是因爲資格不僅要在被確定一次後就結束。它必須在初次決定之後仍然保持可被強制執行。
這意味着"KYC已通過"和"有資格持有該資產"是兩個可能會在不知不覺中分叉的不同主張。一個錢包在身份層面仍可能保持爲已驗證,但它不再是這種特定資產允許持有的那類持有人。合規強制並不會在入駐時就停止,它必須延續到資產的整個轉移生命週期中。
"通過合規檢查與保持資格是兩個不同的主張。"
這會改變真正需要評估的問題。不是"這個資產是否有資格檢查"。真正的問題是:當資產發生轉移時,當前的資格狀態是否會被強制執行,還是說原始入駐狀態只是被簡單地沿用過去。
我真正想看到的是:一個在入駐之後資格發生變化的錢包(例如司法轄區發生變化),但它此時仍持有該資產;隨後嘗試轉移資產,看看資產的轉移邏輯是否能捕捉到這種變化。
#dusk $DUSK @Dusk_Foundation
在入駐(onboarding)時通過KYC的人才。轉讓控制(transfer controls)回答的是:當資產轉移時,誰仍然具備資格。Dusk自己的市場基礎設施(market-infrastructure)模型將這視爲兩個獨立階段,而兩者之間的差距纔是關鍵之處。
Dusk將投資者入駐流程、"將錢包綁定到經驗證的參與者或憑證",與轉讓控制"強制規定誰可以持有或轉移該資產"分別列出。一個用於建立初始的資格狀態。另一個則是在資產實際發生轉移時,讓該狀態能夠被強制執行。
更早期的XSC材料走得更遠:發行方可以對錢包進行白名單管理,並保留資產級控制,例如凍結或強制轉移。這之所以重要,是因爲資格不僅要在被確定一次後就結束。它必須在初次決定之後仍然保持可被強制執行。
這意味着"KYC已通過"和"有資格持有該資產"是兩個可能會在不知不覺中分叉的不同主張。一個錢包在身份層面仍可能保持爲已驗證,但它不再是這種特定資產允許持有的那類持有人。合規強制並不會在入駐時就停止,它必須延續到資產的整個轉移生命週期中。
"通過合規檢查與保持資格是兩個不同的主張。"
這會改變真正需要評估的問題。不是"這個資產是否有資格檢查"。真正的問題是:當資產發生轉移時,當前的資格狀態是否會被強制執行,還是說原始入駐狀態只是被簡單地沿用過去。
我真正想看到的是:一個在入駐之後資格發生變化的錢包(例如司法轄區發生變化),但它此時仍持有該資產;隨後嘗試轉移資產,看看資產的轉移邏輯是否能捕捉到這種變化。
#dusk $DUSK @Dusk
Dusk將投資者入駐流程、"將錢包綁定到經驗證的參與者或憑證",與轉讓控制"強制規定誰可以持有或轉移該資產"分別列出。一個用於建立初始的資格狀態。另一個則是在資產實際發生轉移時,讓該狀態能夠被強制執行。
更早期的XSC材料走得更遠:發行方可以對錢包進行白名單管理,並保留資產級控制,例如凍結或強制轉移。這之所以重要,是因爲資格不僅要在被確定一次後就結束。它必須在初次決定之後仍然保持可被強制執行。
這意味着"KYC已通過"和"有資格持有該資產"是兩個可能會在不知不覺中分叉的不同主張。一個錢包在身份層面仍可能保持爲已驗證,但它不再是這種特定資產允許持有的那類持有人。合規強制並不會在入駐時就停止,它必須延續到資產的整個轉移生命週期中。
"通過合規檢查與保持資格是兩個不同的主張。"
這會改變真正需要評估的問題。不是"這個資產是否有資格檢查"。真正的問題是:當資產發生轉移時,當前的資格狀態是否會被強制執行,還是說原始入駐狀態只是被簡單地沿用過去。
我真正想看到的是:一個在入駐之後資格發生變化的錢包(例如司法轄區發生變化),但它此時仍持有該資產;隨後嘗試轉移資產,看看資產的轉移邏輯是否能捕捉到這種變化。
#dusk $DUSK @Dusk
26
8
102
·
--
我原以爲“固定利率市場”指的是一種利率:你在交易之前就知道確切利率,僅此而已。後來進一步看 TermMax 實際如何爲貸款定價,這個假設不成立。
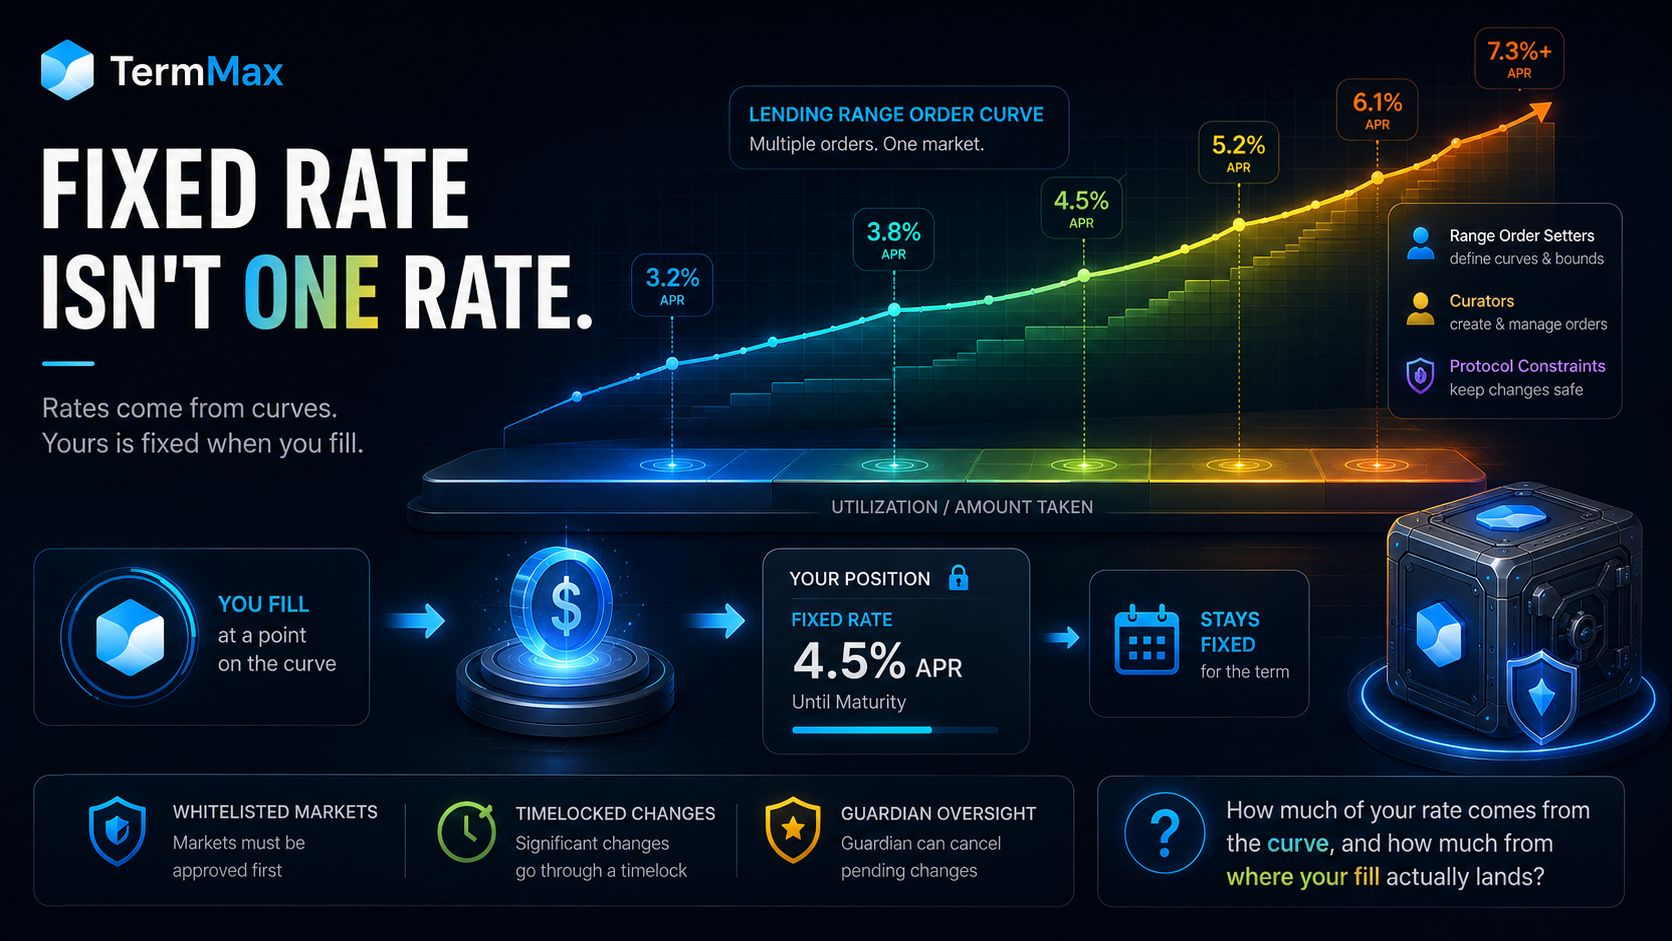
利率並不是以單一數字來報價的。它們是通過曲線來定義的。在“Lending Range Order(借貸區間訂單)”中,曲線可以從較低的利率起步,並在訂單的更多份額被填充後逐步提高;這類似於 AMM 在不同價格區間中移動,而不是隻提供一個價格。一個市場可以同時容納多個區間訂單,因此不同參與者可以在曲線的不同位置完成成交。
我遺漏的關鍵區別在於:市場並沒有一個固定利率。每一筆已成交的倉位都會獲得一個固定利率,這個利率由其成交在曲線上的落點決定。成交之後,在該期限內,這個利率保持不變。
曲線也不是在運行時隨意生成的。策展人(Curator)的操作會受到協議約束,例如白名單市場以及帶時間鎖的變更。
因此,當 TermMax 將其稱爲“固定利率市場”時,真正有意思的問題並不只是“固定利率是多少?”。而是:這部分利率中,有多少由曲線決定,又有多少取決於你的流動性實際成交會落到曲線的哪個位置?
#termmax @termmax
我原以爲“固定利率市場”指的是一種利率:你在交易之前就知道確切利率,僅此而已。後來進一步看 TermMax 實際如何爲貸款定價,這個假設不成立。
利率並不是以單一數字來報價的。它們是通過曲線來定義的。在“Lending Range Order(借貸區間訂單)”中,曲線可以從較低的利率起步,並在訂單的更多份額被填充後逐步提高;這類似於 AMM 在不同價格區間中移動,而不是隻提供一個價格。一個市場可以同時容納多個區間訂單,因此不同參與者可以在曲線的不同位置完成成交。
我遺漏的關鍵區別在於:市場並沒有一個固定利率。每一筆已成交的倉位都會獲得一個固定利率,這個利率由其成交在曲線上的落點決定。成交之後,在該期限內,這個利率保持不變。
曲線也不是在運行時隨意生成的。策展人(Curator)的操作會受到協議約束,例如白名單市場以及帶時間鎖的變更。
因此,當 TermMax 將其稱爲“固定利率市場”時,真正有意思的問題並不只是“固定利率是多少?”。而是:這部分利率中,有多少由曲線決定,又有多少取決於你的流動性實際成交會落到曲線的哪個位置?
#termmax @TermMax
利率並不是以單一數字來報價的。它們是通過曲線來定義的。在“Lending Range Order(借貸區間訂單)”中,曲線可以從較低的利率起步,並在訂單的更多份額被填充後逐步提高;這類似於 AMM 在不同價格區間中移動,而不是隻提供一個價格。一個市場可以同時容納多個區間訂單,因此不同參與者可以在曲線的不同位置完成成交。
我遺漏的關鍵區別在於:市場並沒有一個固定利率。每一筆已成交的倉位都會獲得一個固定利率,這個利率由其成交在曲線上的落點決定。成交之後,在該期限內,這個利率保持不變。
曲線也不是在運行時隨意生成的。策展人(Curator)的操作會受到協議約束,例如白名單市場以及帶時間鎖的變更。
因此,當 TermMax 將其稱爲“固定利率市場”時,真正有意思的問題並不只是“固定利率是多少?”。而是:這部分利率中,有多少由曲線決定,又有多少取決於你的流動性實際成交會落到曲線的哪個位置?
#termmax @TermMax
51
14
8.3k
·
--
問大多數人在評估一條隱私鏈時它是否“私密”,他們會勾選一個選項:是或否。對於 Dusk 來說,這問法不對,而 Dusk 自己在 Hedger 的說明中也解釋了原因。
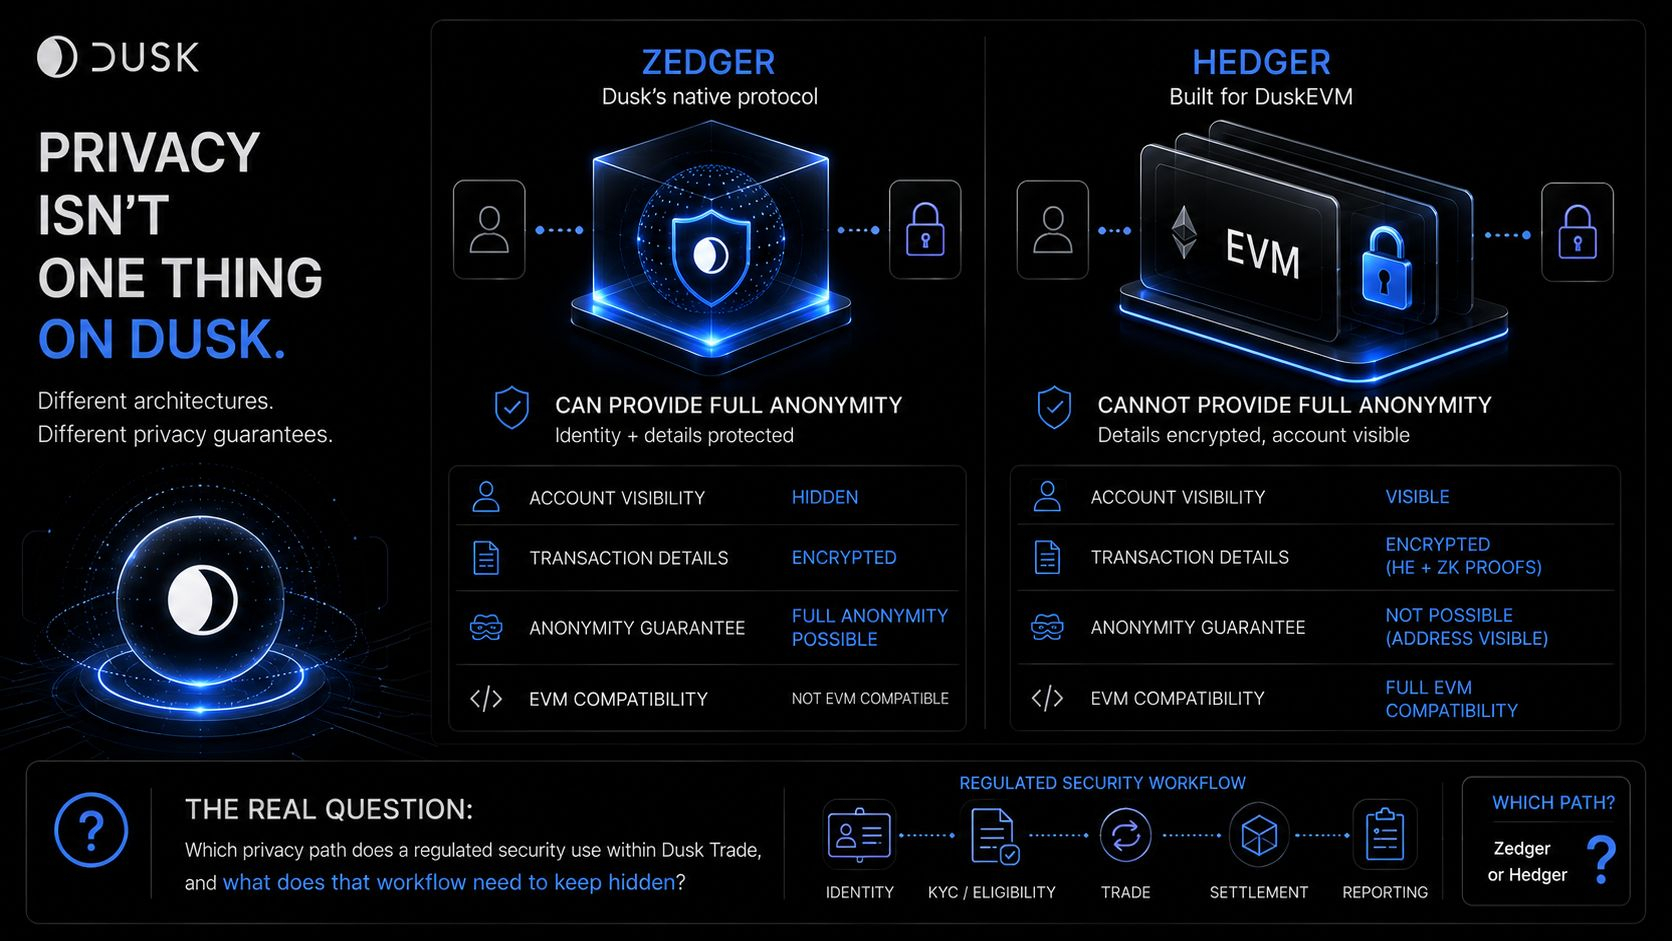
Zedger,Dusk 的原生隱私保護協議,可以提供完全匿名。Hedger 爲 DuskEVM 構建,做不到。Dusk 說得很直接:EVM 的基於賬戶的模型阻止了完全匿名;而 Hedger 會使用同態加密和零知識證明來加密交易細節,但並不提供同樣的“完全匿名”保證。
這不是 Dusk 在藏的“漏洞”。這是架構明確做出的權衡:兼容 EVM 的同時,所得到的隱私保證與 Zedger 的完全匿名不同。
當這種權衡被落實時,真正發生變化的是這些。關鍵差異並不只是“交易細節是否被加密”。更重要的是匿名保證。走 Zedger 路徑,就能獲得完全匿名;走 EVM 兼容的 Hedger 路徑,就沒有同樣的保證。品牌相同、同一個詞“confidential(機密)”也相同,但其下的保證卻不同。
這也意味着,任何人在評估時真正應該問的問題要變。不是“Dusk 是否支持機密交易”。兩條路徑都支持私密交易流程,但它們提供的匿名保證並不相同。真正的問題是:受監管資產所獲得的那份保證,是否在本質上匹配其工作流首先需要的內容。
“能夠讓交易細節保持機密的隱私,與能夠提供完全匿名的隱私,是兩種不同的保證——即使一個項目在同一個詞下同時發佈兩者。”
我真正想看到的是:在 Dusk Trade 中,某項受監管證券實際採用的是哪一條隱私路徑,以及它的工作流要求這條路徑必須隱藏哪些內容。
#dusk $DUSK @Dusk_Foundation
問大多數人在評估一條隱私鏈時它是否“私密”,他們會勾選一個選項:是或否。對於 Dusk 來說,這問法不對,而 Dusk 自己在 Hedger 的說明中也解釋了原因。
Zedger,Dusk 的原生隱私保護協議,可以提供完全匿名。Hedger 爲 DuskEVM 構建,做不到。Dusk 說得很直接:EVM 的基於賬戶的模型阻止了完全匿名;而 Hedger 會使用同態加密和零知識證明來加密交易細節,但並不提供同樣的“完全匿名”保證。
這不是 Dusk 在藏的“漏洞”。這是架構明確做出的權衡:兼容 EVM 的同時,所得到的隱私保證與 Zedger 的完全匿名不同。
當這種權衡被落實時,真正發生變化的是這些。關鍵差異並不只是“交易細節是否被加密”。更重要的是匿名保證。走 Zedger 路徑,就能獲得完全匿名;走 EVM 兼容的 Hedger 路徑,就沒有同樣的保證。品牌相同、同一個詞“confidential(機密)”也相同,但其下的保證卻不同。
這也意味着,任何人在評估時真正應該問的問題要變。不是“Dusk 是否支持機密交易”。兩條路徑都支持私密交易流程,但它們提供的匿名保證並不相同。真正的問題是:受監管資產所獲得的那份保證,是否在本質上匹配其工作流首先需要的內容。
“能夠讓交易細節保持機密的隱私,與能夠提供完全匿名的隱私,是兩種不同的保證——即使一個項目在同一個詞下同時發佈兩者。”
我真正想看到的是:在 Dusk Trade 中,某項受監管證券實際採用的是哪一條隱私路徑,以及它的工作流要求這條路徑必須隱藏哪些內容。
#dusk $DUSK @Dusk
Zedger,Dusk 的原生隱私保護協議,可以提供完全匿名。Hedger 爲 DuskEVM 構建,做不到。Dusk 說得很直接:EVM 的基於賬戶的模型阻止了完全匿名;而 Hedger 會使用同態加密和零知識證明來加密交易細節,但並不提供同樣的“完全匿名”保證。
這不是 Dusk 在藏的“漏洞”。這是架構明確做出的權衡:兼容 EVM 的同時,所得到的隱私保證與 Zedger 的完全匿名不同。
當這種權衡被落實時,真正發生變化的是這些。關鍵差異並不只是“交易細節是否被加密”。更重要的是匿名保證。走 Zedger 路徑,就能獲得完全匿名;走 EVM 兼容的 Hedger 路徑,就沒有同樣的保證。品牌相同、同一個詞“confidential(機密)”也相同,但其下的保證卻不同。
這也意味着,任何人在評估時真正應該問的問題要變。不是“Dusk 是否支持機密交易”。兩條路徑都支持私密交易流程,但它們提供的匿名保證並不相同。真正的問題是:受監管資產所獲得的那份保證,是否在本質上匹配其工作流首先需要的內容。
“能夠讓交易細節保持機密的隱私,與能夠提供完全匿名的隱私,是兩種不同的保證——即使一個項目在同一個詞下同時發佈兩者。”
我真正想看到的是:在 Dusk Trade 中,某項受監管證券實際採用的是哪一條隱私路徑,以及它的工作流要求這條路徑必須隱藏哪些內容。
#dusk $DUSK @Dusk
10
1
80
·
--
我原以爲在 PoS 鏈上進行質押意味着“一把密鑰控制一件事”:把 DUSK 放進去,就拿獎勵出來;同一把密鑰端到端負責。
但 Dusk 自己的運營方文檔把這件事拆成了兩部分。
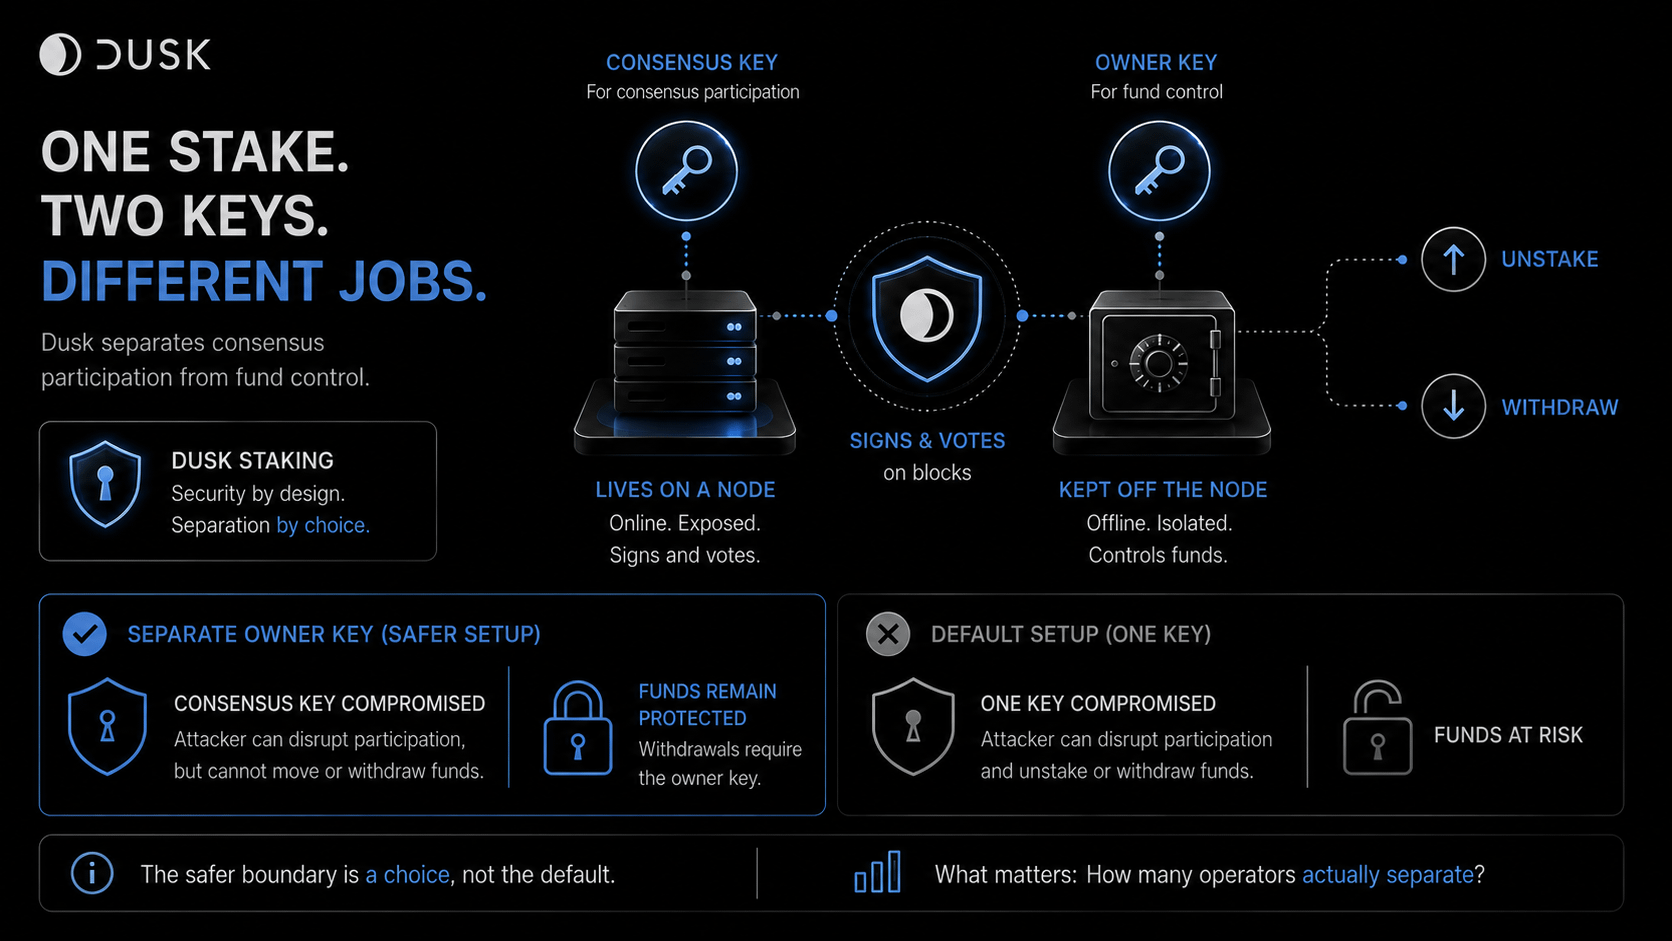
共識密鑰是節點用於在共識中籤名和投票的密鑰。它必須駐留在一臺與互聯網相連、並在驗證者運行過程中參與共識的節點上。所有者密鑰則是另一把:它是可以取消質押或提取資金的密鑰;文檔說它根本不需要碰到節點。
安全收益並不只是“有兩把密鑰”。更關鍵的是:參與共識的權限與提取資金的權限不必同時存在於同一個位置。若共識密鑰因爲其所在的服務器遭到入侵而被攻破,攻擊者可以干擾共識參與,但他們仍然無法取消質押或提取質押資金。因爲這種權限從一開始就從未存放在那臺暴露在互聯網、可能遭受攻擊的機器上。也就是說,真正需要思考的安全問題不僅是“質押了多少”。而是:撤回權限實際位於哪裏——它相對於暴露給攻擊者的那臺機器處於什麼位置。
不過文檔裏有個“坑”它並不隱藏:這種分離並不是默認情況。如果你質押時不指定單獨的所有者,
共識密鑰會自動同時成爲所有者——一把密鑰、一條邊界,回到我最初以爲的那個模型。更安全的配置是運營方需要主動做出的一項選擇,而不是協議強制他們必須採用的東西。
“需要選擇才能啓用的安全邊界,與內置在默認路徑中的安全保證不同——即使兩者在技術上都可用。”
我真正想弄清楚的是:有多少“活動的提供者(provisioners)”在使用單獨的所有者密鑰,而不是默認配置。因爲這能告訴我,更強的邊界是否真的被採用了,而不僅僅是“可以被採用”。
#dusk $DUSK @Dusk_Foundation
我原以爲在 PoS 鏈上進行質押意味着“一把密鑰控制一件事”:把 DUSK 放進去,就拿獎勵出來;同一把密鑰端到端負責。
但 Dusk 自己的運營方文檔把這件事拆成了兩部分。
共識密鑰是節點用於在共識中籤名和投票的密鑰。它必須駐留在一臺與互聯網相連、並在驗證者運行過程中參與共識的節點上。所有者密鑰則是另一把:它是可以取消質押或提取資金的密鑰;文檔說它根本不需要碰到節點。
安全收益並不只是“有兩把密鑰”。更關鍵的是:參與共識的權限與提取資金的權限不必同時存在於同一個位置。若共識密鑰因爲其所在的服務器遭到入侵而被攻破,攻擊者可以干擾共識參與,但他們仍然無法取消質押或提取質押資金。因爲這種權限從一開始就從未存放在那臺暴露在互聯網、可能遭受攻擊的機器上。也就是說,真正需要思考的安全問題不僅是“質押了多少”。而是:撤回權限實際位於哪裏——它相對於暴露給攻擊者的那臺機器處於什麼位置。
不過文檔裏有個“坑”它並不隱藏:這種分離並不是默認情況。如果你質押時不指定單獨的所有者,
共識密鑰會自動同時成爲所有者——一把密鑰、一條邊界,回到我最初以爲的那個模型。更安全的配置是運營方需要主動做出的一項選擇,而不是協議強制他們必須採用的東西。
“需要選擇才能啓用的安全邊界,與內置在默認路徑中的安全保證不同——即使兩者在技術上都可用。”
我真正想弄清楚的是:有多少“活動的提供者(provisioners)”在使用單獨的所有者密鑰,而不是默認配置。因爲這能告訴我,更強的邊界是否真的被採用了,而不僅僅是“可以被採用”。
#dusk $DUSK @Dusk
但 Dusk 自己的運營方文檔把這件事拆成了兩部分。
共識密鑰是節點用於在共識中籤名和投票的密鑰。它必須駐留在一臺與互聯網相連、並在驗證者運行過程中參與共識的節點上。所有者密鑰則是另一把:它是可以取消質押或提取資金的密鑰;文檔說它根本不需要碰到節點。
安全收益並不只是“有兩把密鑰”。更關鍵的是:參與共識的權限與提取資金的權限不必同時存在於同一個位置。若共識密鑰因爲其所在的服務器遭到入侵而被攻破,攻擊者可以干擾共識參與,但他們仍然無法取消質押或提取質押資金。因爲這種權限從一開始就從未存放在那臺暴露在互聯網、可能遭受攻擊的機器上。也就是說,真正需要思考的安全問題不僅是“質押了多少”。而是:撤回權限實際位於哪裏——它相對於暴露給攻擊者的那臺機器處於什麼位置。
不過文檔裏有個“坑”它並不隱藏:這種分離並不是默認情況。如果你質押時不指定單獨的所有者,
共識密鑰會自動同時成爲所有者——一把密鑰、一條邊界,回到我最初以爲的那個模型。更安全的配置是運營方需要主動做出的一項選擇,而不是協議強制他們必須採用的東西。
“需要選擇才能啓用的安全邊界,與內置在默認路徑中的安全保證不同——即使兩者在技術上都可用。”
我真正想弄清楚的是:有多少“活動的提供者(provisioners)”在使用單獨的所有者密鑰,而不是默認配置。因爲這能告訴我,更強的邊界是否真的被採用了,而不僅僅是“可以被採用”。
#dusk $DUSK @Dusk
4
3
62
·
--
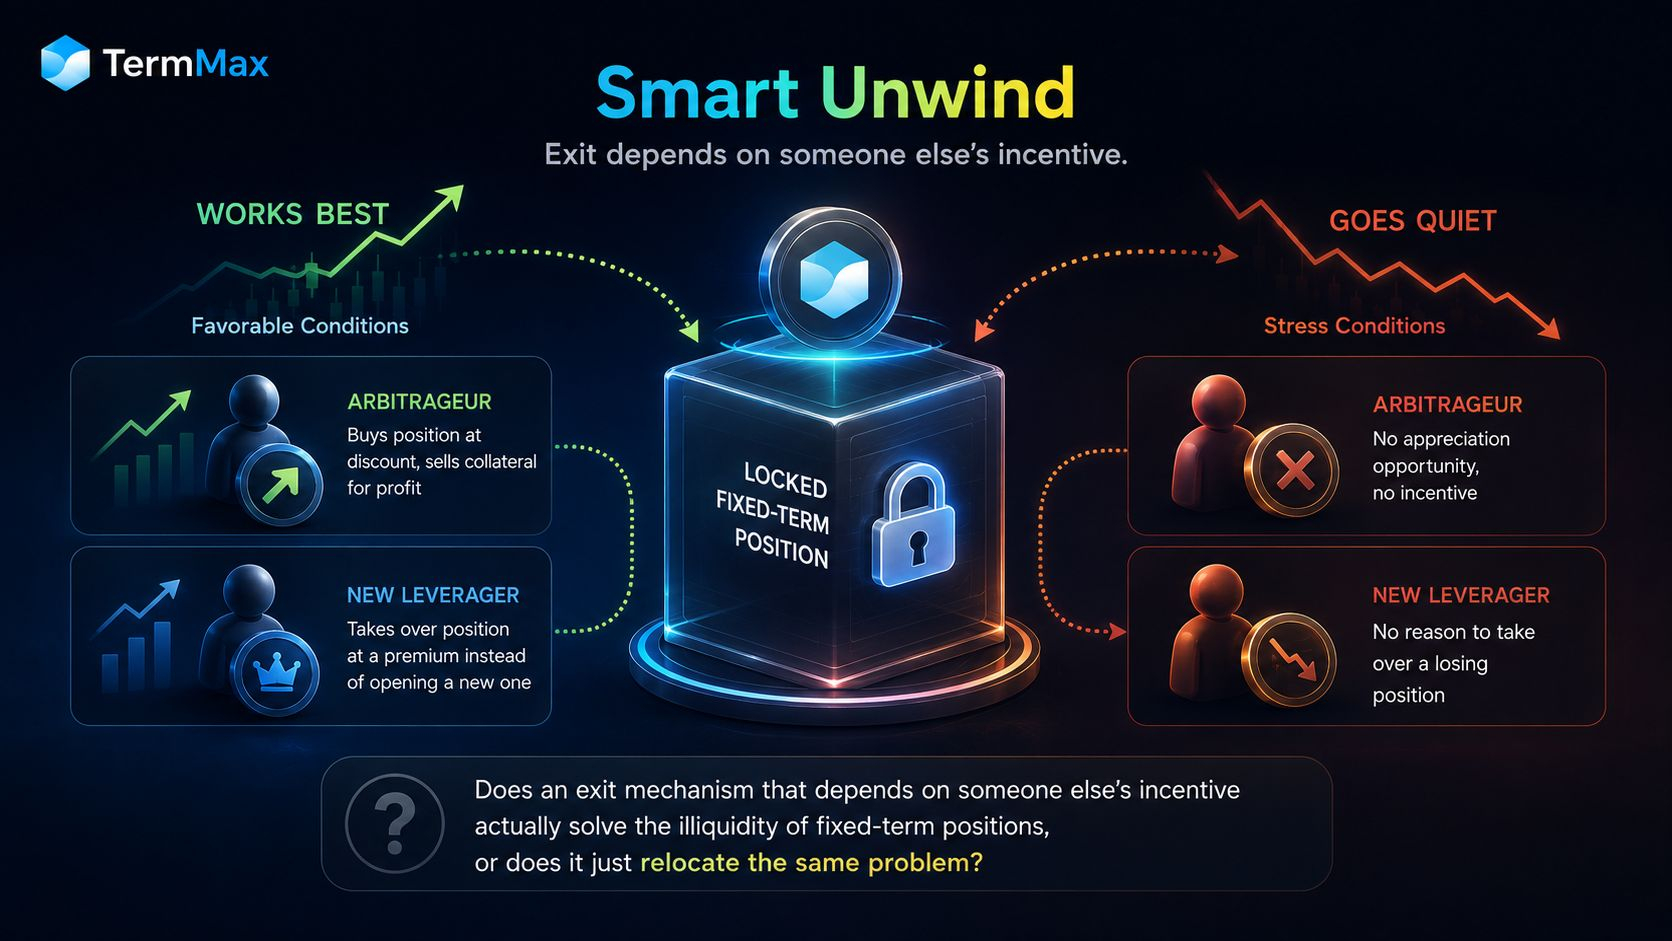
我原本以爲,“鎖定的固定期限倉位”就是字面意思:鎖定,沒得商量,一直到到期。然後我發現了 TermMax 的智能解鎖(Smart Unwind),我以爲它只是把這個問題解決了。但它並不是我預期的那樣。
智能解鎖並不會從某個池子裏“拉走”退出流動性。它的做法是:讓你的倉位變得足夠有吸引力,以至於別人願意把它從你手裏接過去。槓桿方會設定一個目標 APR 或價格。如果抵押品的價值上漲到足夠高,套利者就會以這個固定價格買入該倉位,然後在公開市場上賣出抵押品來獲利。如果借款利率上升,新的槓桿方可能會以溢價接手該倉位,而不是重新開啓一個全新的倉位。
所以,協議並沒有在“保證退出”。退出取決於是否有人覺得這筆交易足夠划算,願意接手。
這也是我之前沒考慮到的部分:當槓桿方最想退出的時候——也就是抵押品價格下跌或市場壓力加大的時候——很可能正是套利者沒有足夠的升值空間可賺、而新的槓桿方也沒有理由去接手一筆虧損倉位的時刻。這個機制可能恰恰在你最不需要它的時候表現得最好,而在你最需要的時候沉默下去。
智能解鎖目前也還沒上線,所以這些都還不是已觀察到的行爲;只是設計所暗示的結果。
依賴他人激勵來實現的退出機制,真的能解決固定期限倉位的流動性問題,還是隻是把同一個問題換個位置,轉移給需要在另一側被找到的人?
#termmax @termmax
我原本以爲,“鎖定的固定期限倉位”就是字面意思:鎖定,沒得商量,一直到到期。然後我發現了 TermMax 的智能解鎖(Smart Unwind),我以爲它只是把這個問題解決了。但它並不是我預期的那樣。
智能解鎖並不會從某個池子裏“拉走”退出流動性。它的做法是:讓你的倉位變得足夠有吸引力,以至於別人願意把它從你手裏接過去。槓桿方會設定一個目標 APR 或價格。如果抵押品的價值上漲到足夠高,套利者就會以這個固定價格買入該倉位,然後在公開市場上賣出抵押品來獲利。如果借款利率上升,新的槓桿方可能會以溢價接手該倉位,而不是重新開啓一個全新的倉位。
所以,協議並沒有在“保證退出”。退出取決於是否有人覺得這筆交易足夠划算,願意接手。
這也是我之前沒考慮到的部分:當槓桿方最想退出的時候——也就是抵押品價格下跌或市場壓力加大的時候——很可能正是套利者沒有足夠的升值空間可賺、而新的槓桿方也沒有理由去接手一筆虧損倉位的時刻。這個機制可能恰恰在你最不需要它的時候表現得最好,而在你最需要的時候沉默下去。
智能解鎖目前也還沒上線,所以這些都還不是已觀察到的行爲;只是設計所暗示的結果。
依賴他人激勵來實現的退出機制,真的能解決固定期限倉位的流動性問題,還是隻是把同一個問題換個位置,轉移給需要在另一側被找到的人?
#termmax @TermMax
智能解鎖並不會從某個池子裏“拉走”退出流動性。它的做法是:讓你的倉位變得足夠有吸引力,以至於別人願意把它從你手裏接過去。槓桿方會設定一個目標 APR 或價格。如果抵押品的價值上漲到足夠高,套利者就會以這個固定價格買入該倉位,然後在公開市場上賣出抵押品來獲利。如果借款利率上升,新的槓桿方可能會以溢價接手該倉位,而不是重新開啓一個全新的倉位。
所以,協議並沒有在“保證退出”。退出取決於是否有人覺得這筆交易足夠划算,願意接手。
這也是我之前沒考慮到的部分:當槓桿方最想退出的時候——也就是抵押品價格下跌或市場壓力加大的時候——很可能正是套利者沒有足夠的升值空間可賺、而新的槓桿方也沒有理由去接手一筆虧損倉位的時刻。這個機制可能恰恰在你最不需要它的時候表現得最好,而在你最需要的時候沉默下去。
智能解鎖目前也還沒上線,所以這些都還不是已觀察到的行爲;只是設計所暗示的結果。
依賴他人激勵來實現的退出機制,真的能解決固定期限倉位的流動性問題,還是隻是把同一個問題換個位置,轉移給需要在另一側被找到的人?
#termmax @TermMax
4
2
70
·
--
我越過 TermMax 的“固定利率借貸”標籤,看看下面實際發生了什麼。
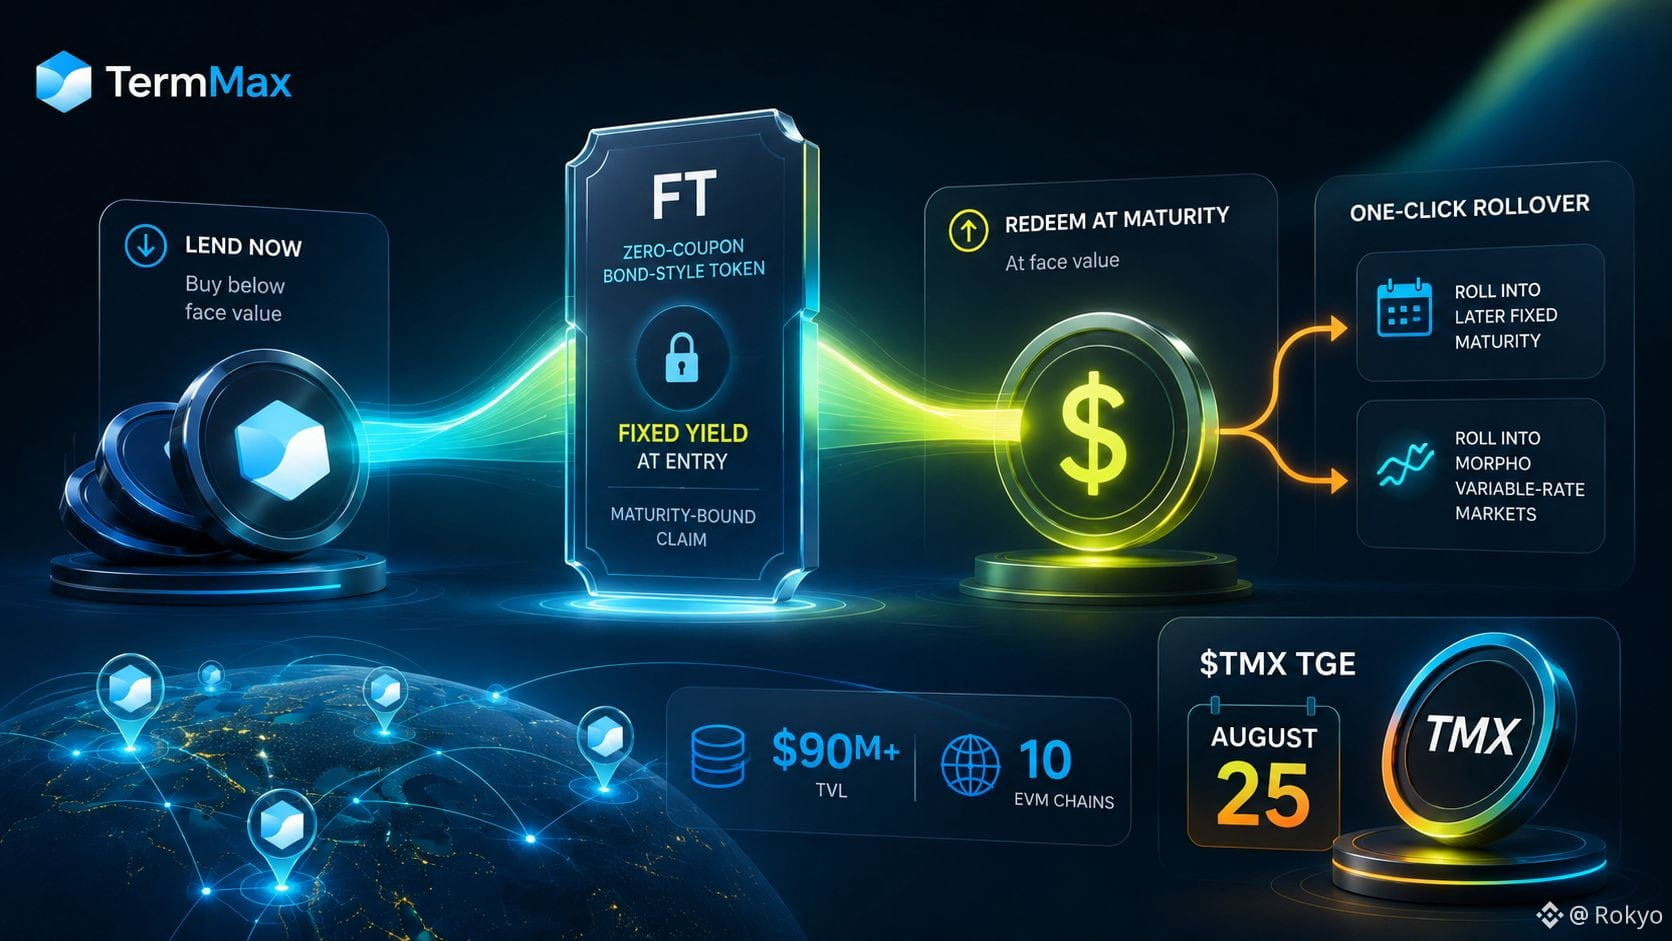
這個基礎結構看起來沒那麼像一個具有固定 APY 的借貸池,更像是鏈上固定收益市場。它的 FT 是一種零息債券風格的代幣:出借人以低於面值的價格買入,並在到期時按面值贖回,收益在進入時即已固定。這讓我重新思考該產品:固定利率不僅僅是借貸池上的一個參數,而是嵌入在一個有到期界限的權利主張之中。
在 1 月,同一套固定利率模型把範圍從原生加密抵押擴展到代幣化證券,推出針對 Ondo Global Markets 代幣化股票的固定利率借貸。
固定利率會消除該期限內的利率不確定性。它不會在期限結束時消除再融資的需求。TermMax 已有“一鍵展期”,可展期至更晚的固定到期日,或轉入 Morpho 的可變利率市場,因此協議已明確爲這一步再融資做了設計。文檔寫得較清楚的是架構;稀缺的是在壓力下,當很多倉位需要同時展期時,這條路徑表現如何的數據。
在 10 條 EVM 鏈上擁有 9000 萬美元以上的 TVL,並且 $TMX TGE 定於 8 月 25 日,我接下來會重點關注的就是這一部分。
#termmax @termmax
我越過 TermMax 的“固定利率借貸”標籤,看看下面實際發生了什麼。
這個基礎結構看起來沒那麼像一個具有固定 APY 的借貸池,更像是鏈上固定收益市場。它的 FT 是一種零息債券風格的代幣:出借人以低於面值的價格買入,並在到期時按面值贖回,收益在進入時即已固定。這讓我重新思考該產品:固定利率不僅僅是借貸池上的一個參數,而是嵌入在一個有到期界限的權利主張之中。
在 1 月,同一套固定利率模型把範圍從原生加密抵押擴展到代幣化證券,推出針對 Ondo Global Markets 代幣化股票的固定利率借貸。
固定利率會消除該期限內的利率不確定性。它不會在期限結束時消除再融資的需求。TermMax 已有“一鍵展期”,可展期至更晚的固定到期日,或轉入 Morpho 的可變利率市場,因此協議已明確爲這一步再融資做了設計。文檔寫得較清楚的是架構;稀缺的是在壓力下,當很多倉位需要同時展期時,這條路徑表現如何的數據。
在 10 條 EVM 鏈上擁有 9000 萬美元以上的 TVL,並且 $TMX TGE 定於 8 月 25 日,我接下來會重點關注的就是這一部分。
#termmax @TermMax
這個基礎結構看起來沒那麼像一個具有固定 APY 的借貸池,更像是鏈上固定收益市場。它的 FT 是一種零息債券風格的代幣:出借人以低於面值的價格買入,並在到期時按面值贖回,收益在進入時即已固定。這讓我重新思考該產品:固定利率不僅僅是借貸池上的一個參數,而是嵌入在一個有到期界限的權利主張之中。
在 1 月,同一套固定利率模型把範圍從原生加密抵押擴展到代幣化證券,推出針對 Ondo Global Markets 代幣化股票的固定利率借貸。
固定利率會消除該期限內的利率不確定性。它不會在期限結束時消除再融資的需求。TermMax 已有“一鍵展期”,可展期至更晚的固定到期日,或轉入 Morpho 的可變利率市場,因此協議已明確爲這一步再融資做了設計。文檔寫得較清楚的是架構;稀缺的是在壓力下,當很多倉位需要同時展期時,這條路徑表現如何的數據。
在 10 條 EVM 鏈上擁有 9000 萬美元以上的 TVL,並且 $TMX TGE 定於 8 月 25 日,我接下來會重點關注的就是這一部分。
#termmax @TermMax
2
1
101
·
--
我原本以爲,“Dusk Trade 背後的‘資格審查(eligibility checks)’”會是專門爲交易打造的東西:像大多數經紀商那樣,把合規模塊擰在交易所層之上,把 KYC 內置進平臺本身。
但事實並非如此。
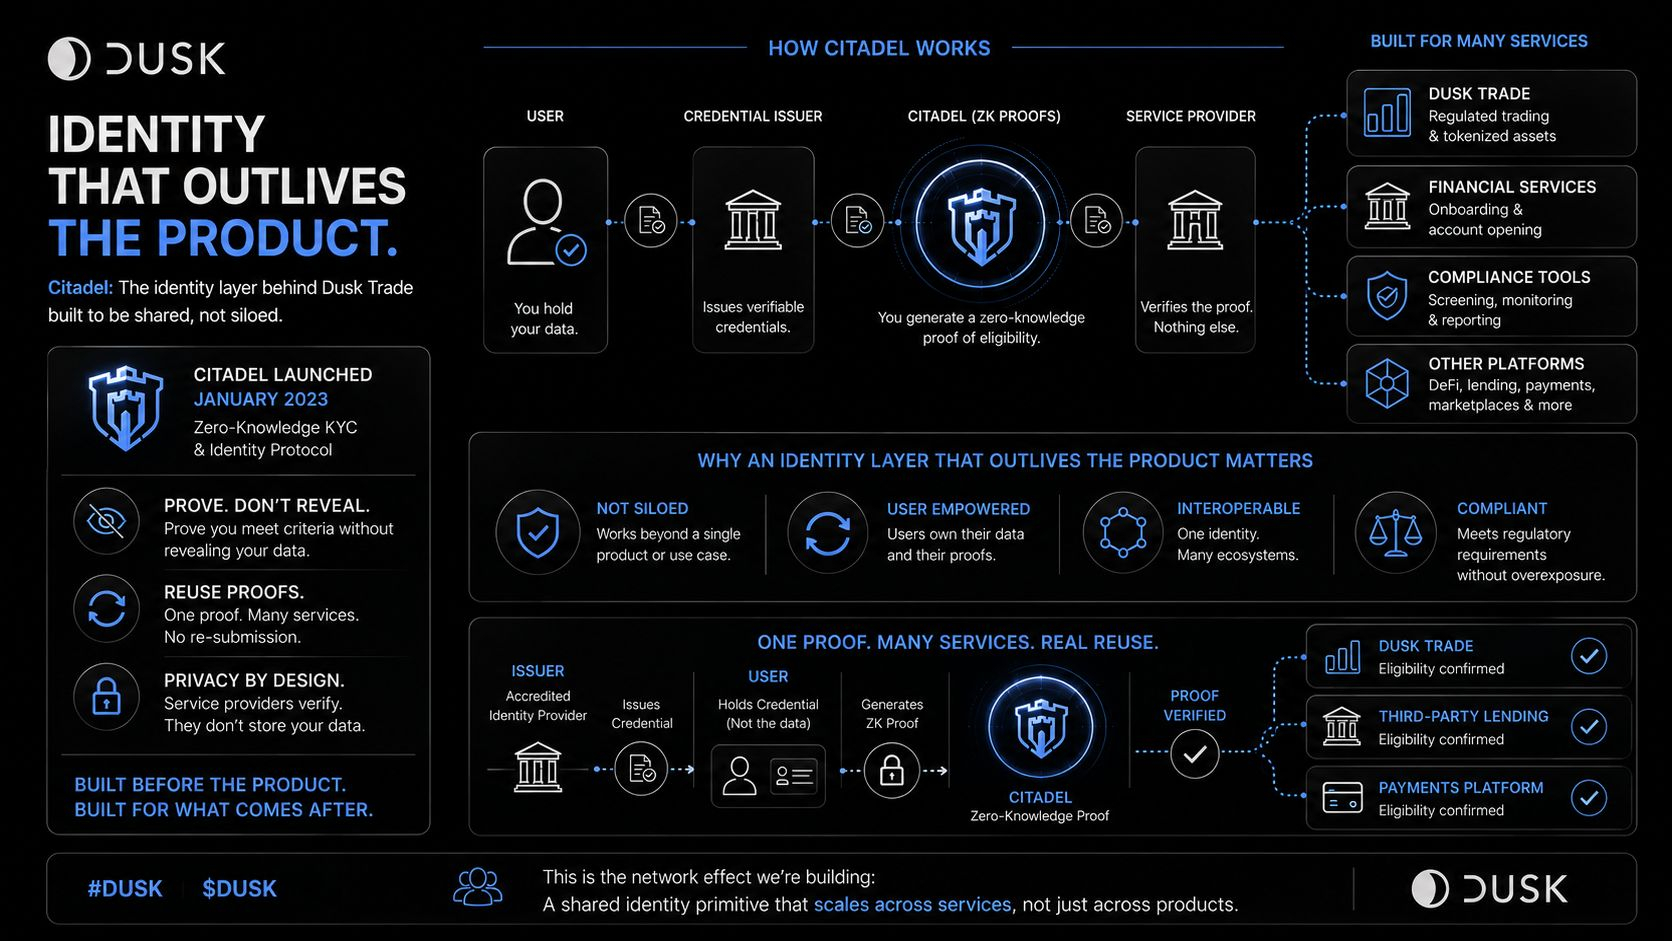
Dusk Trade 依賴的身份層名爲 Citadel,它一開始並不是交易功能。Dusk 在 2023 年 1 月推出它:一種零知識 KYC/身份協議——在不揭示憑證內容的情況下證明你持有有效憑證,然後在不同服務之間複用這份證明,而不是每次都重新提交你的數據。
這種時間上的設定會改變我閱讀文檔中“資格審查”的方式。它看起來不像是爲某一個產品定製的 bespoke(專門定做)合規體系,更像是一種身份原語(identity primitive),而且它在被當前產品使用之前就已經存在。
更有意思的是,Citadel 的設計面向的不止是單一的交易工作流。Dusk 將其描述爲一層身份基礎設施,公司可以接入它來覈驗某人是否滿足自己的標準,而無需獲取並託管所有底層身份數據。
“爲單一產品構建的資格審查”和“爲了超越產品生命週期而設計的身份層”,是兩種不同類型的基礎設施——即便用戶體驗上都把它們感受爲‘證明你是誰’。”
我真正想看到的是:通過 Citadel 證明一份憑證,並讓它被 Dusk Trade 之外的另一個服務提供方所接受——這份證據能把‘共享身份原語(shared identity primitive)’從一種架構描述,轉變爲已被驗證的跨服務複用。
#dusk $DUSK @Dusk_Foundation
我原本以爲,“Dusk Trade 背後的‘資格審查(eligibility checks)’”會是專門爲交易打造的東西:像大多數經紀商那樣,把合規模塊擰在交易所層之上,把 KYC 內置進平臺本身。
但事實並非如此。
Dusk Trade 依賴的身份層名爲 Citadel,它一開始並不是交易功能。Dusk 在 2023 年 1 月推出它:一種零知識 KYC/身份協議——在不揭示憑證內容的情況下證明你持有有效憑證,然後在不同服務之間複用這份證明,而不是每次都重新提交你的數據。
這種時間上的設定會改變我閱讀文檔中“資格審查”的方式。它看起來不像是爲某一個產品定製的 bespoke(專門定做)合規體系,更像是一種身份原語(identity primitive),而且它在被當前產品使用之前就已經存在。
更有意思的是,Citadel 的設計面向的不止是單一的交易工作流。Dusk 將其描述爲一層身份基礎設施,公司可以接入它來覈驗某人是否滿足自己的標準,而無需獲取並託管所有底層身份數據。
“爲單一產品構建的資格審查”和“爲了超越產品生命週期而設計的身份層”,是兩種不同類型的基礎設施——即便用戶體驗上都把它們感受爲‘證明你是誰’。”
我真正想看到的是:通過 Citadel 證明一份憑證,並讓它被 Dusk Trade 之外的另一個服務提供方所接受——這份證據能把‘共享身份原語(shared identity primitive)’從一種架構描述,轉變爲已被驗證的跨服務複用。
#dusk $DUSK @Dusk
但事實並非如此。
Dusk Trade 依賴的身份層名爲 Citadel,它一開始並不是交易功能。Dusk 在 2023 年 1 月推出它:一種零知識 KYC/身份協議——在不揭示憑證內容的情況下證明你持有有效憑證,然後在不同服務之間複用這份證明,而不是每次都重新提交你的數據。
這種時間上的設定會改變我閱讀文檔中“資格審查”的方式。它看起來不像是爲某一個產品定製的 bespoke(專門定做)合規體系,更像是一種身份原語(identity primitive),而且它在被當前產品使用之前就已經存在。
更有意思的是,Citadel 的設計面向的不止是單一的交易工作流。Dusk 將其描述爲一層身份基礎設施,公司可以接入它來覈驗某人是否滿足自己的標準,而無需獲取並託管所有底層身份數據。
“爲單一產品構建的資格審查”和“爲了超越產品生命週期而設計的身份層”,是兩種不同類型的基礎設施——即便用戶體驗上都把它們感受爲‘證明你是誰’。”
我真正想看到的是:通過 Citadel 證明一份憑證,並讓它被 Dusk Trade 之外的另一個服務提供方所接受——這份證據能把‘共享身份原語(shared identity primitive)’從一種架構描述,轉變爲已被驗證的跨服務複用。
#dusk $DUSK @Dusk
3
1
88
·
--
我原本以爲“Dusk 攜手 Chainlink”會指向慣常的推介:搭建橋樑。代幣在不同鏈之間流動。每個項目最終都會宣佈的標準互操作敘事。
但這只是其中一小部分。
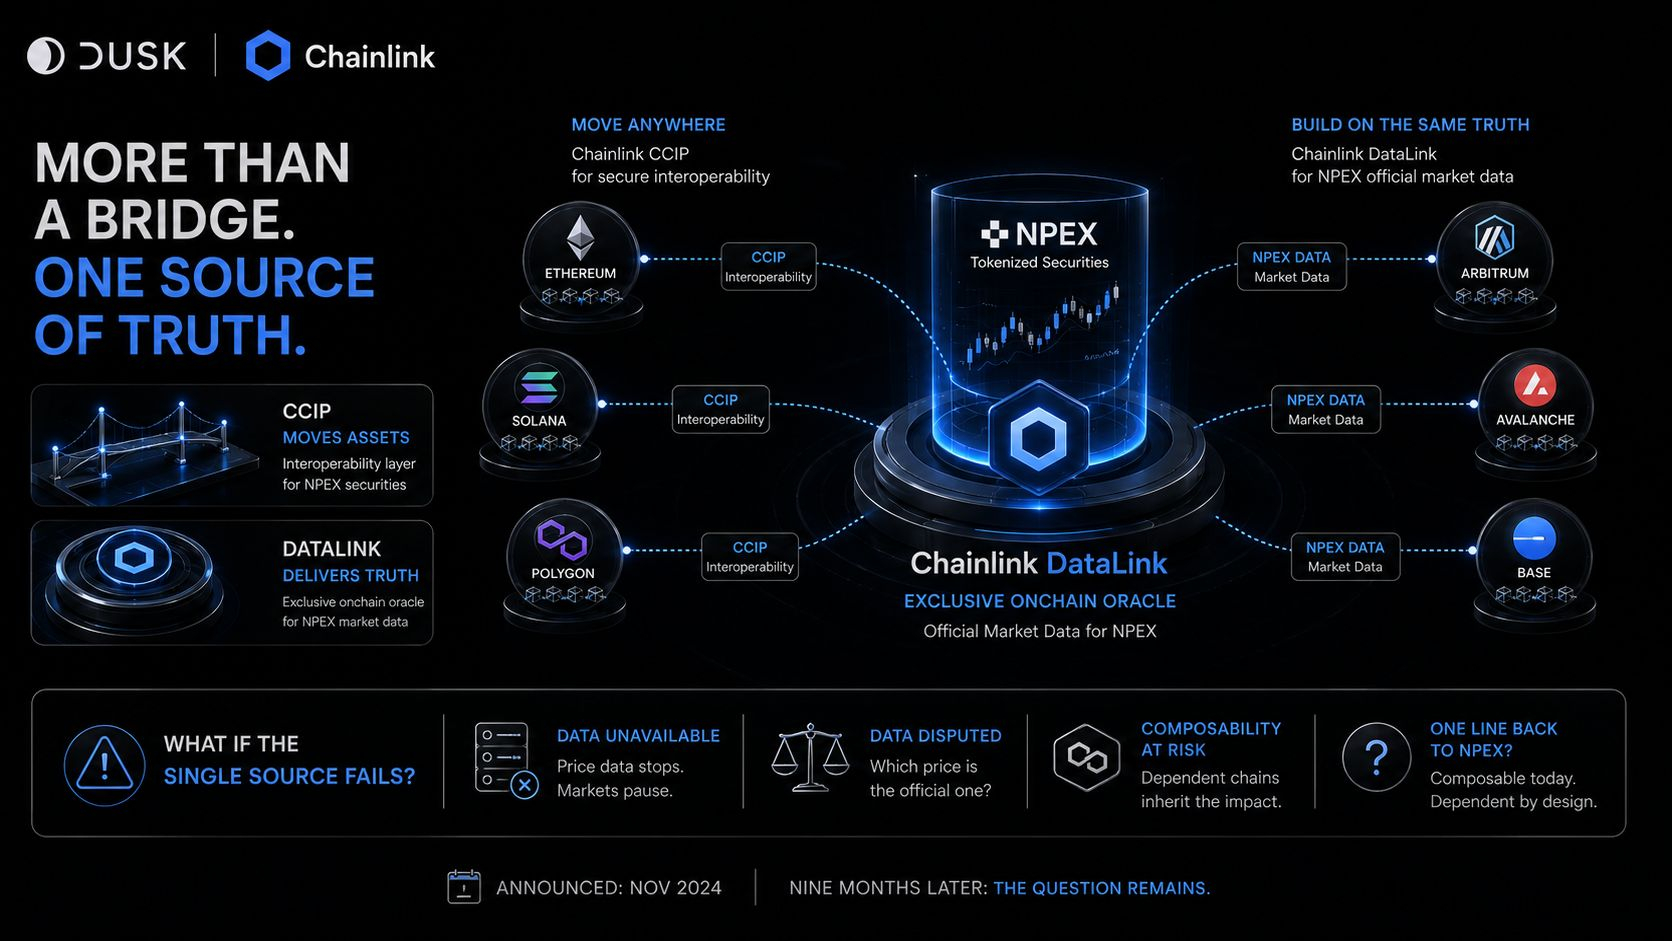
該合作在去年十一月宣佈:這筆交易將 Chainlink CCIP 作爲 NPEX 的代幣化證券互操作層,並配套一個很容易一掠而過的安排——Chainlink DataLink 成爲 NPEX 的獨家鏈上數據預言機。不是多個價格源之中的一個,而是唯一的那個。相同協議還讓 DUSK 本身能夠通過 Chainlink 的 CCT 標準在以太坊與 Solana 之間原生轉移,因此代幣同樣獲得了“橋樑”敘事。
九個月後,更值得單獨拿出來談的,就是這後者。CCIP 讓資產在不同生態之間遷移。DataLink 則爲接收系統提供它可以信賴的 NPEX 市場數據。一個關乎覆蓋範圍。另一個關乎誰被認爲是可信的。任何消費這些 NPEX 數據的鏈,都會在構建於同一份官方市場數據源之上。
我不認爲這必然是一種缺陷。受監管的市場早就已經依賴權威市場數據源。但這意味着,在這裏談“跨鏈可組合性”並不完全是中立的基礎設施。它是圍繞一個獨佔來源打造的可組合性:不論數據最終在哪裏被讀取,那裏都是 NPEX 官方市場數據的獨家出處。
“能夠讓資產跨鏈流動,以及成爲其官方市場數據的獨家來源,是兩種不同類型的力量,即便一筆交易同時授予二者。”
而我真正想在九個月後弄清楚的是:如果這個獨佔的 NPEX 數據源變得不可用,或遭到爭議,那麼在其他鏈上會發生什麼?以及,“可組合”是否在悄悄意味着“依賴一條從 NPEX 回溯的獨家鏈路”。
#dusk $DUSK @Dusk_Foundation
我原本以爲“Dusk 攜手 Chainlink”會指向慣常的推介:搭建橋樑。代幣在不同鏈之間流動。每個項目最終都會宣佈的標準互操作敘事。
但這只是其中一小部分。
該合作在去年十一月宣佈:這筆交易將 Chainlink CCIP 作爲 NPEX 的代幣化證券互操作層,並配套一個很容易一掠而過的安排——Chainlink DataLink 成爲 NPEX 的獨家鏈上數據預言機。不是多個價格源之中的一個,而是唯一的那個。相同協議還讓 DUSK 本身能夠通過 Chainlink 的 CCT 標準在以太坊與 Solana 之間原生轉移,因此代幣同樣獲得了“橋樑”敘事。
九個月後,更值得單獨拿出來談的,就是這後者。CCIP 讓資產在不同生態之間遷移。DataLink 則爲接收系統提供它可以信賴的 NPEX 市場數據。一個關乎覆蓋範圍。另一個關乎誰被認爲是可信的。任何消費這些 NPEX 數據的鏈,都會在構建於同一份官方市場數據源之上。
我不認爲這必然是一種缺陷。受監管的市場早就已經依賴權威市場數據源。但這意味着,在這裏談“跨鏈可組合性”並不完全是中立的基礎設施。它是圍繞一個獨佔來源打造的可組合性:不論數據最終在哪裏被讀取,那裏都是 NPEX 官方市場數據的獨家出處。
“能夠讓資產跨鏈流動,以及成爲其官方市場數據的獨家來源,是兩種不同類型的力量,即便一筆交易同時授予二者。”
而我真正想在九個月後弄清楚的是:如果這個獨佔的 NPEX 數據源變得不可用,或遭到爭議,那麼在其他鏈上會發生什麼?以及,“可組合”是否在悄悄意味着“依賴一條從 NPEX 回溯的獨家鏈路”。
#dusk $DUSK @Dusk
但這只是其中一小部分。
該合作在去年十一月宣佈:這筆交易將 Chainlink CCIP 作爲 NPEX 的代幣化證券互操作層,並配套一個很容易一掠而過的安排——Chainlink DataLink 成爲 NPEX 的獨家鏈上數據預言機。不是多個價格源之中的一個,而是唯一的那個。相同協議還讓 DUSK 本身能夠通過 Chainlink 的 CCT 標準在以太坊與 Solana 之間原生轉移,因此代幣同樣獲得了“橋樑”敘事。
九個月後,更值得單獨拿出來談的,就是這後者。CCIP 讓資產在不同生態之間遷移。DataLink 則爲接收系統提供它可以信賴的 NPEX 市場數據。一個關乎覆蓋範圍。另一個關乎誰被認爲是可信的。任何消費這些 NPEX 數據的鏈,都會在構建於同一份官方市場數據源之上。
我不認爲這必然是一種缺陷。受監管的市場早就已經依賴權威市場數據源。但這意味着,在這裏談“跨鏈可組合性”並不完全是中立的基礎設施。它是圍繞一個獨佔來源打造的可組合性:不論數據最終在哪裏被讀取,那裏都是 NPEX 官方市場數據的獨家出處。
“能夠讓資產跨鏈流動,以及成爲其官方市場數據的獨家來源,是兩種不同類型的力量,即便一筆交易同時授予二者。”
而我真正想在九個月後弄清楚的是:如果這個獨佔的 NPEX 數據源變得不可用,或遭到爭議,那麼在其他鏈上會發生什麼?以及,“可組合”是否在悄悄意味着“依賴一條從 NPEX 回溯的獨家鏈路”。
#dusk $DUSK @Dusk
1
111
·
--
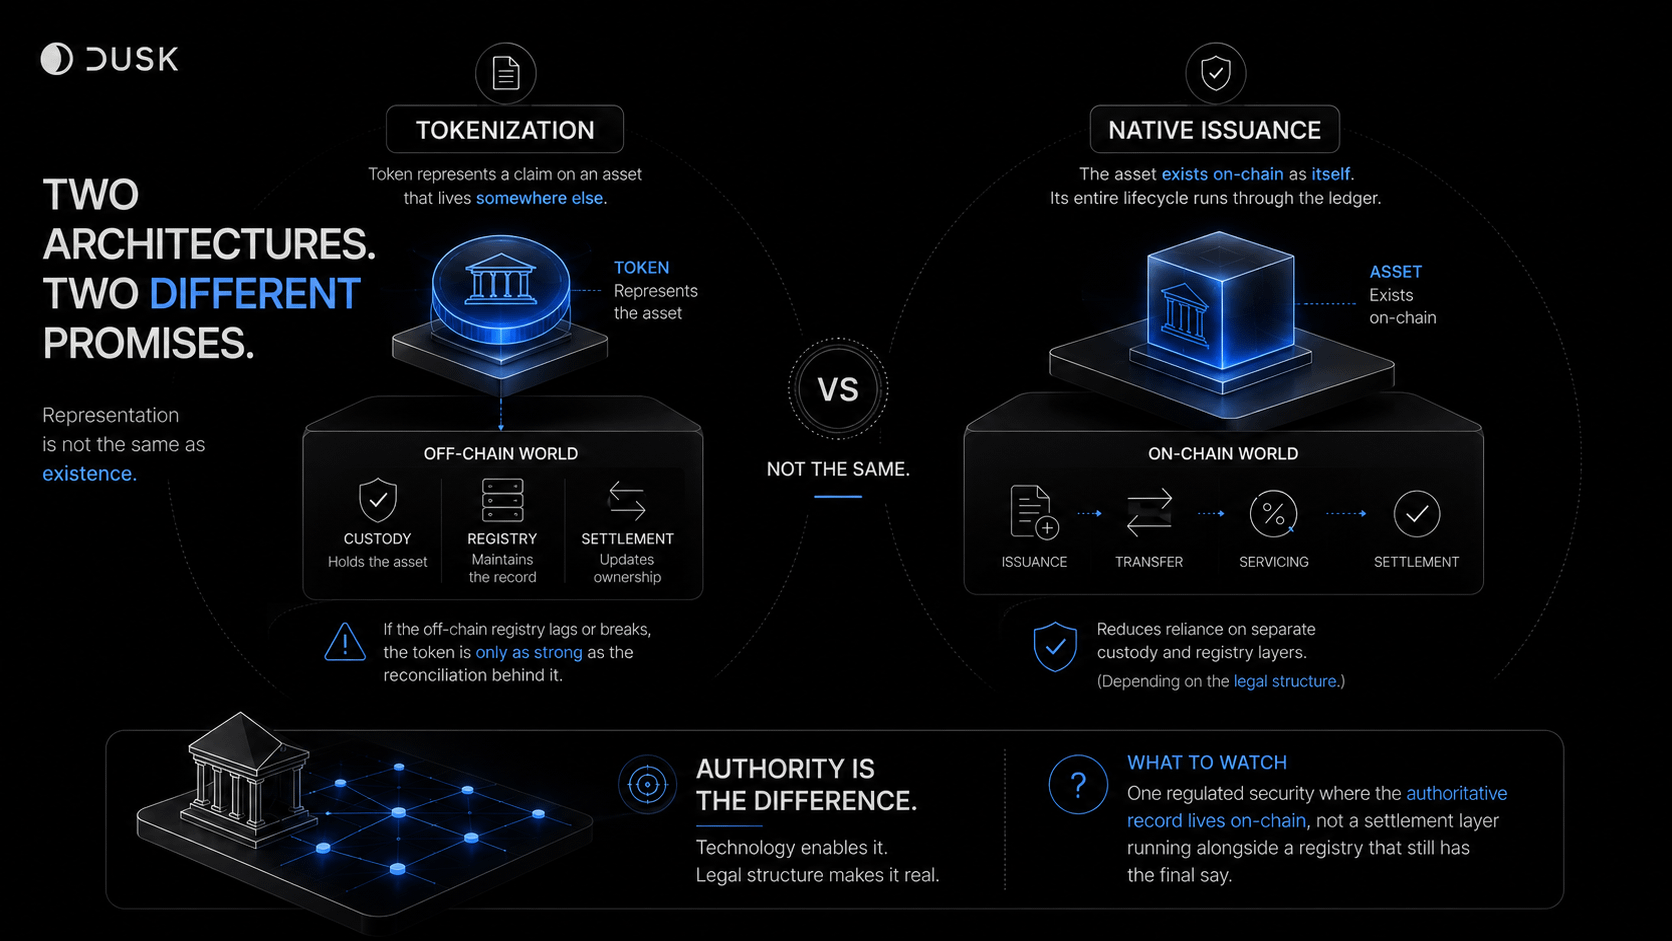
我以前以爲,代幣化和原生髮行本質上只是把某種資產上鍊的兩種方式。Dusk 自己的對比頁面改變了這種看法。它們並不是同一件事的兩個相近角度,而是完全不同的兩種架構。
根據 Dusk 自己的定義,代幣化是發行一個代幣來代表某項資產,或代表對該資產的權利要求,而底層資產可以繼續與原本正在運行的託管、登記和結算流程保持綁定。這個代幣只是表徵,並不等同於底層資產本身。原生髮行則移除了這一層:資產以自身的形式存在於鏈上,其生命週期——被髮行、被轉移、被服務、被結算——不需要在別處再有一份單獨的記錄來指向它。
關鍵在於:一個代幣仍可能依賴另一個系統,才能成爲真正的“唯一真實來源”。如果鏈下的登記註冊滯後或中斷,那麼該代幣的保證強度也就只會和其背後的對賬機制一樣可靠。
到這裏就變成了“取決於條件”。Dusk 自己的對比指出,原生髮行可以在“取決於法律結構”的情況下,減少對獨立託管與登記層的依賴。這個限定語正是這份論題裏最關鍵的部分。效率方面並不來自某項技術“存在”。它取決於法律結構是否真的允許鏈上記錄承擔相應的分量,而不是繼續僅僅作爲那份“真實來源”的另一個拷貝。
“代表某項資產的代幣,以及作爲代幣而存在的資產,這兩者是兩種不同的承諾——即使二者都被作爲代幣化來出售。”
在我真正稱之爲“落地可驗證”之前,我實際上想看到的是:一種受監管的證券,其中權威記錄直接存在於鏈上,而不是一層在登記系統旁運行的結算層,仍然由後者保留最終決定權。
#dusk $DUSK @Dusk_Foundation
我以前以爲,代幣化和原生髮行本質上只是把某種資產上鍊的兩種方式。Dusk 自己的對比頁面改變了這種看法。它們並不是同一件事的兩個相近角度,而是完全不同的兩種架構。
根據 Dusk 自己的定義,代幣化是發行一個代幣來代表某項資產,或代表對該資產的權利要求,而底層資產可以繼續與原本正在運行的託管、登記和結算流程保持綁定。這個代幣只是表徵,並不等同於底層資產本身。原生髮行則移除了這一層:資產以自身的形式存在於鏈上,其生命週期——被髮行、被轉移、被服務、被結算——不需要在別處再有一份單獨的記錄來指向它。
關鍵在於:一個代幣仍可能依賴另一個系統,才能成爲真正的“唯一真實來源”。如果鏈下的登記註冊滯後或中斷,那麼該代幣的保證強度也就只會和其背後的對賬機制一樣可靠。
到這裏就變成了“取決於條件”。Dusk 自己的對比指出,原生髮行可以在“取決於法律結構”的情況下,減少對獨立託管與登記層的依賴。這個限定語正是這份論題裏最關鍵的部分。效率方面並不來自某項技術“存在”。它取決於法律結構是否真的允許鏈上記錄承擔相應的分量,而不是繼續僅僅作爲那份“真實來源”的另一個拷貝。
“代表某項資產的代幣,以及作爲代幣而存在的資產,這兩者是兩種不同的承諾——即使二者都被作爲代幣化來出售。”
在我真正稱之爲“落地可驗證”之前,我實際上想看到的是:一種受監管的證券,其中權威記錄直接存在於鏈上,而不是一層在登記系統旁運行的結算層,仍然由後者保留最終決定權。
#dusk $DUSK @Dusk
根據 Dusk 自己的定義,代幣化是發行一個代幣來代表某項資產,或代表對該資產的權利要求,而底層資產可以繼續與原本正在運行的託管、登記和結算流程保持綁定。這個代幣只是表徵,並不等同於底層資產本身。原生髮行則移除了這一層:資產以自身的形式存在於鏈上,其生命週期——被髮行、被轉移、被服務、被結算——不需要在別處再有一份單獨的記錄來指向它。
關鍵在於:一個代幣仍可能依賴另一個系統,才能成爲真正的“唯一真實來源”。如果鏈下的登記註冊滯後或中斷,那麼該代幣的保證強度也就只會和其背後的對賬機制一樣可靠。
到這裏就變成了“取決於條件”。Dusk 自己的對比指出,原生髮行可以在“取決於法律結構”的情況下,減少對獨立託管與登記層的依賴。這個限定語正是這份論題裏最關鍵的部分。效率方面並不來自某項技術“存在”。它取決於法律結構是否真的允許鏈上記錄承擔相應的分量,而不是繼續僅僅作爲那份“真實來源”的另一個拷貝。
“代表某項資產的代幣,以及作爲代幣而存在的資產,這兩者是兩種不同的承諾——即使二者都被作爲代幣化來出售。”
在我真正稱之爲“落地可驗證”之前,我實際上想看到的是:一種受監管的證券,其中權威記錄直接存在於鏈上,而不是一層在登記系統旁運行的結算層,仍然由後者保留最終決定權。
#dusk $DUSK @Dusk
5
1
81
·
--
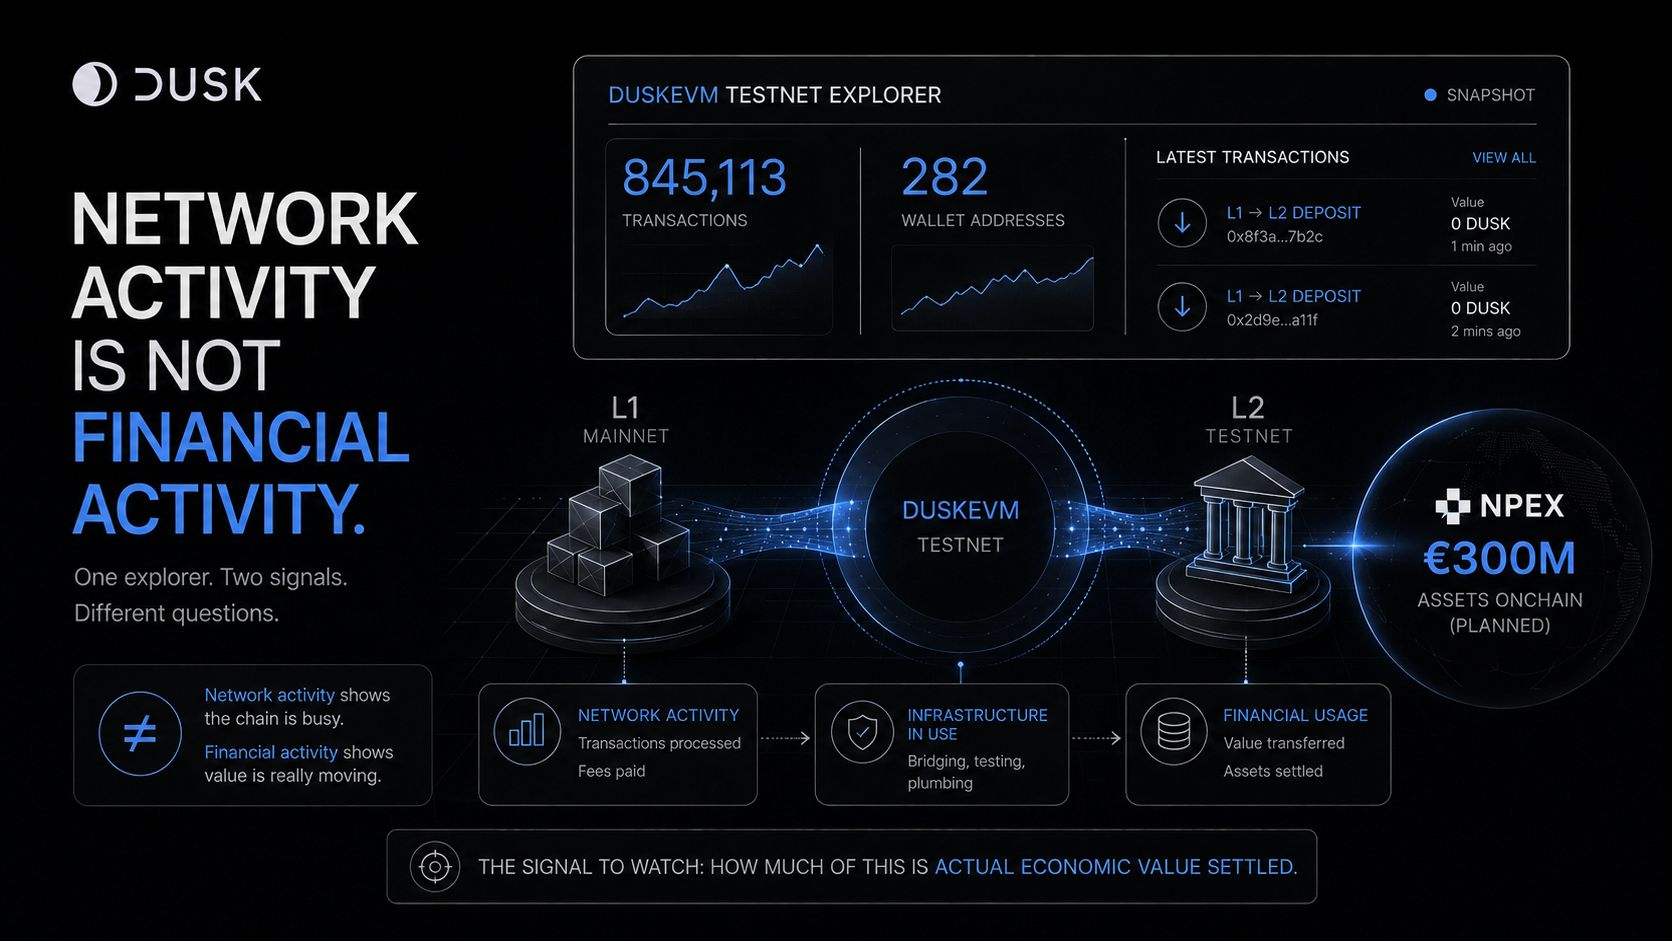
我發現自己盯着 DuskEVM 的測試網瀏覽器,而跳出來的數字——845,113 筆交易對應 282 個錢包地址——幾乎是讓人關注方向出錯的那一個。粗略算下來,大約每個地址 3,000 筆交易;這個比例與其說在說明採用情況,不如說它對“採用”本身的指示性沒那麼強。
最近的兩筆交易都顯示 Value 爲 0 DUSK:支付了手續費,沒有原生價值發生移動。最新的一條信息還被標註爲 L1→L2 的存入。它並不能證明另外那 84.5K 筆交易到底是什麼,但已經足以讓我把注意力從“只有一個數字”的敘述中抽離出來。瀏覽器真正先展示給你的,本質上是網絡活動:鏈在處理交易。但其中是否包含經濟活動——也就是是否因某種原因發生了真正的價值交接——是另一個問題,僅憑交易數量本身無法回答。
這種區分之所以重要,是因爲 Dusk 最終正在把這套基礎設施定位爲面向受監管的金融資產;而這恰恰是 Dusk 計劃把 300M 歐元的 NPEX 資產上鍊時,未來必須證明清楚的事。一個繁忙的鏈,和一條承載真實結算量的鏈,都可能在統計頁面上呈現出幾乎一樣的“長相”。
“網絡活動並不等同於金融活動,即便兩者在瀏覽器上都以同一個數字的形式呈現。”
我真正會把它當作信號、用來判斷它從網絡活動轉向金融使用的,是:其中有多少代表了實際完成結算的經濟價值——等 NPEX 真正給我們一個可以對照檢驗的東西之後。
#dusk $DUSK @Dusk_Foundation
我發現自己盯着 DuskEVM 的測試網瀏覽器,而跳出來的數字——845,113 筆交易對應 282 個錢包地址——幾乎是讓人關注方向出錯的那一個。粗略算下來,大約每個地址 3,000 筆交易;這個比例與其說在說明採用情況,不如說它對“採用”本身的指示性沒那麼強。
最近的兩筆交易都顯示 Value 爲 0 DUSK:支付了手續費,沒有原生價值發生移動。最新的一條信息還被標註爲 L1→L2 的存入。它並不能證明另外那 84.5K 筆交易到底是什麼,但已經足以讓我把注意力從“只有一個數字”的敘述中抽離出來。瀏覽器真正先展示給你的,本質上是網絡活動:鏈在處理交易。但其中是否包含經濟活動——也就是是否因某種原因發生了真正的價值交接——是另一個問題,僅憑交易數量本身無法回答。
這種區分之所以重要,是因爲 Dusk 最終正在把這套基礎設施定位爲面向受監管的金融資產;而這恰恰是 Dusk 計劃把 300M 歐元的 NPEX 資產上鍊時,未來必須證明清楚的事。一個繁忙的鏈,和一條承載真實結算量的鏈,都可能在統計頁面上呈現出幾乎一樣的“長相”。
“網絡活動並不等同於金融活動,即便兩者在瀏覽器上都以同一個數字的形式呈現。”
我真正會把它當作信號、用來判斷它從網絡活動轉向金融使用的,是:其中有多少代表了實際完成結算的經濟價值——等 NPEX 真正給我們一個可以對照檢驗的東西之後。
#dusk $DUSK @Dusk
最近的兩筆交易都顯示 Value 爲 0 DUSK:支付了手續費,沒有原生價值發生移動。最新的一條信息還被標註爲 L1→L2 的存入。它並不能證明另外那 84.5K 筆交易到底是什麼,但已經足以讓我把注意力從“只有一個數字”的敘述中抽離出來。瀏覽器真正先展示給你的,本質上是網絡活動:鏈在處理交易。但其中是否包含經濟活動——也就是是否因某種原因發生了真正的價值交接——是另一個問題,僅憑交易數量本身無法回答。
這種區分之所以重要,是因爲 Dusk 最終正在把這套基礎設施定位爲面向受監管的金融資產;而這恰恰是 Dusk 計劃把 300M 歐元的 NPEX 資產上鍊時,未來必須證明清楚的事。一個繁忙的鏈,和一條承載真實結算量的鏈,都可能在統計頁面上呈現出幾乎一樣的“長相”。
“網絡活動並不等同於金融活動,即便兩者在瀏覽器上都以同一個數字的形式呈現。”
我真正會把它當作信號、用來判斷它從網絡活動轉向金融使用的,是:其中有多少代表了實際完成結算的經濟價值——等 NPEX 真正給我們一個可以對照檢驗的東西之後。
#dusk $DUSK @Dusk
4
2
118
·
--
真實
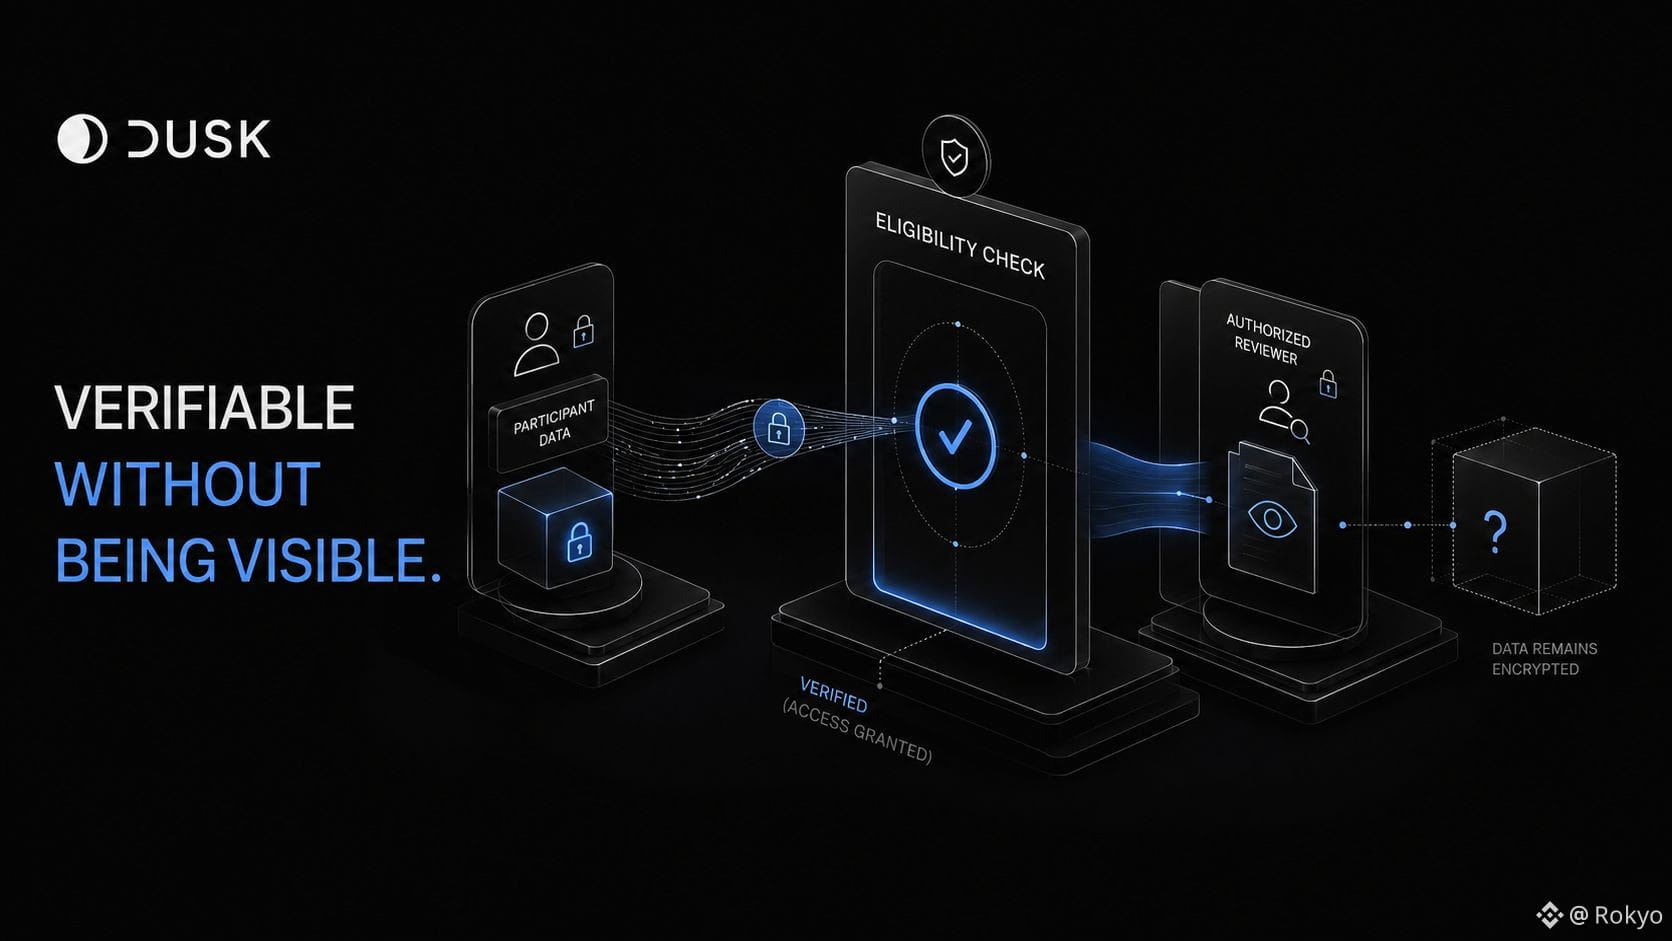
Dusk 對 Hedger 的自述稱,其客戶端證明生成耗時在 2 秒以內。這個說法我得讀了兩遍纔敢信。快到讓“機密(confidential)必須更慢”這種感覺不再像一個安全的假設。我就去看了實際上在這麼快的情況下證明的到底是什麼。自去年 12 月起,DuskEVM 的公開測試網就一直在運行,而幾天前 Dusk 基金會把它開放給 Solidity 和 Hardhat 進行測試——這纔是我當時真正讀到的更新。讓我停下來的那句話是:在訪問或轉賬之前會先進行資格(eligibility)檢查。我一開始以爲這纔是有趣的合規部分。我把它在一個標籤頁裏先放着去喝了杯咖啡,回來又讀了一遍,然後意識到並不是。Dusk 表示,參與者的數據、餘額以及轉賬金額都可以保持加密。真正讓我“抓住”的就是這一點——在你證明自己被允許之後,仍然不會暴露你所攜帶的內容之間的差距。文檔裏明確寫了資格步驟是怎麼做的——定義得很清楚,不是那種含糊其辭的合規宣稱。我還是找不到一個具體例子:當走到那條審計路徑時,獲得授權的審查者到底會看到什麼。我把文檔查了兩遍。就在這次 Solidity/Hardhat 開放開始後的幾天裏,我很好奇這個例子會不會隨着成熟而出現,還是說“可審計(auditable)”只是個還沒人必須去證明的詞——不論是在這裏,還是在做出同樣宣稱的任何鏈上。
#dusk $DUSK @Dusk_Foundation
Dusk 對 Hedger 的自述稱,其客戶端證明生成耗時在 2 秒以內。這個說法我得讀了兩遍纔敢信。快到讓“機密(confidential)必須更慢”這種感覺不再像一個安全的假設。我就去看了實際上在這麼快的情況下證明的到底是什麼。自去年 12 月起,DuskEVM 的公開測試網就一直在運行,而幾天前 Dusk 基金會把它開放給 Solidity 和 Hardhat 進行測試——這纔是我當時真正讀到的更新。讓我停下來的那句話是:在訪問或轉賬之前會先進行資格(eligibility)檢查。我一開始以爲這纔是有趣的合規部分。我把它在一個標籤頁裏先放着去喝了杯咖啡,回來又讀了一遍,然後意識到並不是。Dusk 表示,參與者的數據、餘額以及轉賬金額都可以保持加密。真正讓我“抓住”的就是這一點——在你證明自己被允許之後,仍然不會暴露你所攜帶的內容之間的差距。文檔裏明確寫了資格步驟是怎麼做的——定義得很清楚,不是那種含糊其辭的合規宣稱。我還是找不到一個具體例子:當走到那條審計路徑時,獲得授權的審查者到底會看到什麼。我把文檔查了兩遍。就在這次 Solidity/Hardhat 開放開始後的幾天裏,我很好奇這個例子會不會隨着成熟而出現,還是說“可審計(auditable)”只是個還沒人必須去證明的詞——不論是在這裏,還是在做出同樣宣稱的任何鏈上。
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk
1
102
·
--
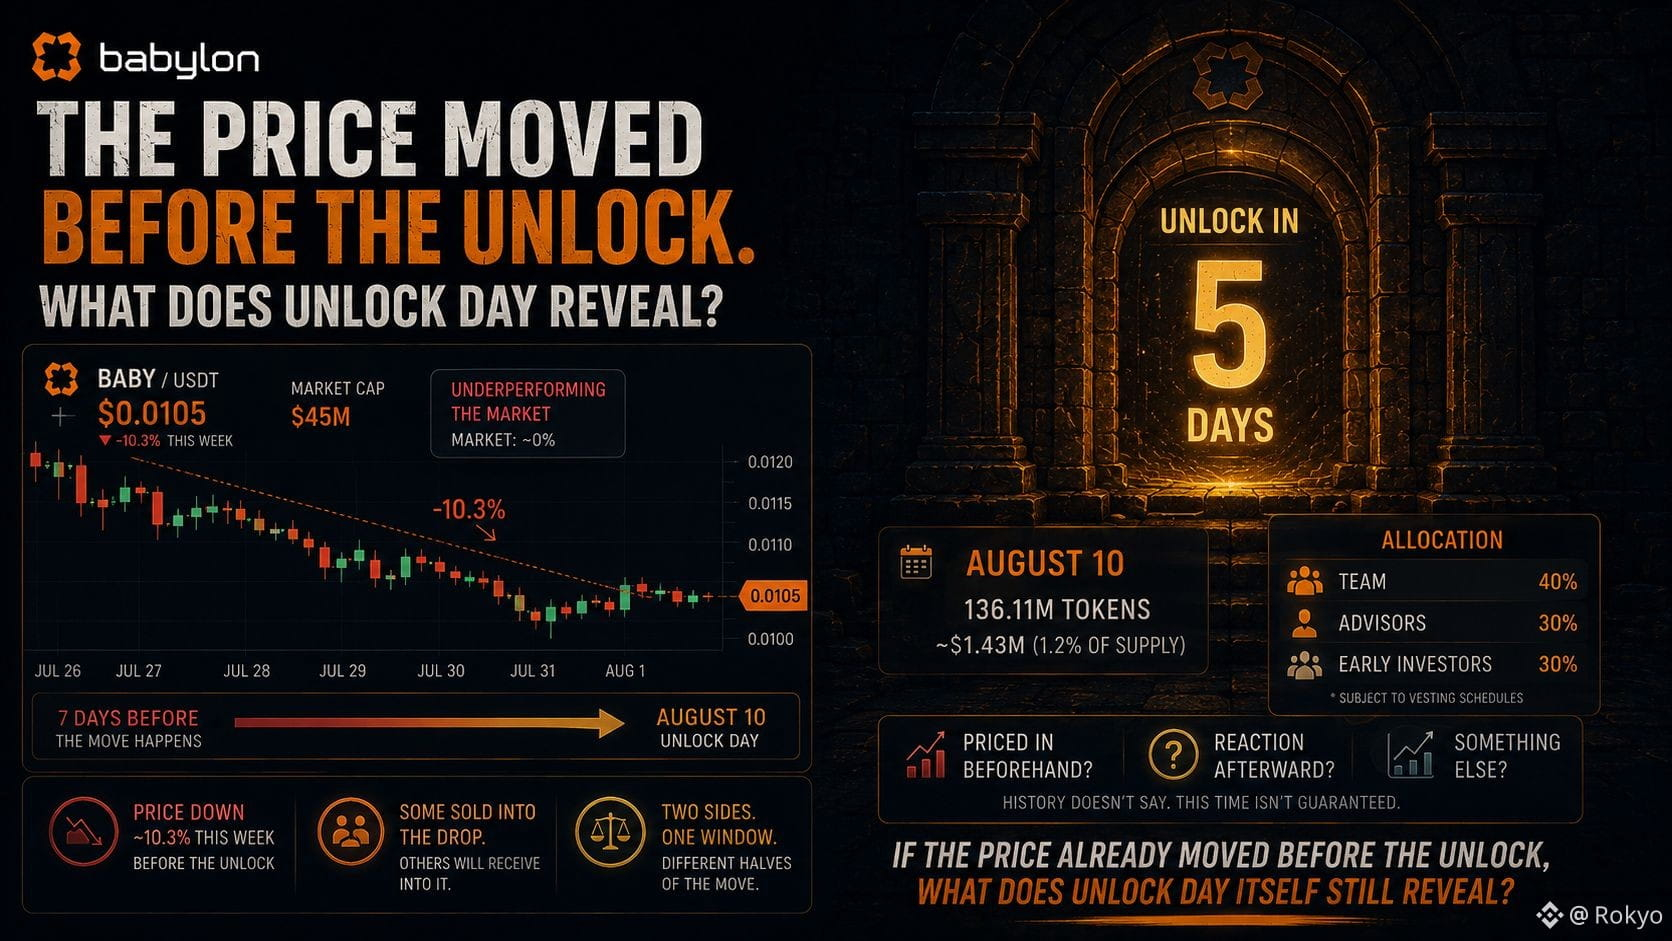
今晚把 BABY 的賬表翻出來,就是想看看解鎖前還剩多少天,但最引人注目的並不是倒計時。
8 月 10 日。還有五天。136.11M 個代幣,約 143 萬美元,佔供應量的 1.2%,主要流向團隊、顧問和早期輪次投資者——這些數字任何在跟蹤的人應該都已經知道。
我真正沒去看的,是解鎖前的那七天。
BABY 本週跌了約 10.3%。價格大約在 0.0105 美元,市值接近 4500 萬美元,跑輸更廣泛的加密市場;在同一段時間裏,加密市場整體基本持平。
我最初的判斷是,行吧,肯定是解鎖相關的拋售在更早的時候就開始了。
但也許不是。可能是更宏觀的市場狀況,和 8 月 10 日沒什麼關係。我沒有辦法把“有人提前押注解鎖而賣出”與“BABY 只是碰巧和其他所有東西一起度過了糟糕的一週”區分開。
不管怎樣,8 月 10 日這些代幣落進那些錢包時,它們進入的價格已經比一週前下跌了 10%。
這周賣的人,是在那一下跌中賣出的。拿到解鎖的人,則會在解鎖之後剩下的部分裏賣。
同一段五天裏的不同面:吸收了這次走勢的不同半邊。
我不知道這次這個規律是否還成立。我讀到的內容裏,沒有人拆解過過去 Babylon 的解鎖,提前定價了多少,還是在之後才反應。
如果價格在解鎖發生之前已經動了,那麼“解鎖當天”本身還能揭示什麼呢?
@babylonlabs_io #baby $BABY
今晚把 BABY 的賬表翻出來,就是想看看解鎖前還剩多少天,但最引人注目的並不是倒計時。
8 月 10 日。還有五天。136.11M 個代幣,約 143 萬美元,佔供應量的 1.2%,主要流向團隊、顧問和早期輪次投資者——這些數字任何在跟蹤的人應該都已經知道。
我真正沒去看的,是解鎖前的那七天。
BABY 本週跌了約 10.3%。價格大約在 0.0105 美元,市值接近 4500 萬美元,跑輸更廣泛的加密市場;在同一段時間裏,加密市場整體基本持平。
我最初的判斷是,行吧,肯定是解鎖相關的拋售在更早的時候就開始了。
但也許不是。可能是更宏觀的市場狀況,和 8 月 10 日沒什麼關係。我沒有辦法把“有人提前押注解鎖而賣出”與“BABY 只是碰巧和其他所有東西一起度過了糟糕的一週”區分開。
不管怎樣,8 月 10 日這些代幣落進那些錢包時,它們進入的價格已經比一週前下跌了 10%。
這周賣的人,是在那一下跌中賣出的。拿到解鎖的人,則會在解鎖之後剩下的部分裏賣。
同一段五天裏的不同面:吸收了這次走勢的不同半邊。
我不知道這次這個規律是否還成立。我讀到的內容裏,沒有人拆解過過去 Babylon 的解鎖,提前定價了多少,還是在之後才反應。
如果價格在解鎖發生之前已經動了,那麼“解鎖當天”本身還能揭示什麼呢?
@BabylonLabs_io #baby $BABY
8 月 10 日。還有五天。136.11M 個代幣,約 143 萬美元,佔供應量的 1.2%,主要流向團隊、顧問和早期輪次投資者——這些數字任何在跟蹤的人應該都已經知道。
我真正沒去看的,是解鎖前的那七天。
BABY 本週跌了約 10.3%。價格大約在 0.0105 美元,市值接近 4500 萬美元,跑輸更廣泛的加密市場;在同一段時間裏,加密市場整體基本持平。
我最初的判斷是,行吧,肯定是解鎖相關的拋售在更早的時候就開始了。
但也許不是。可能是更宏觀的市場狀況,和 8 月 10 日沒什麼關係。我沒有辦法把“有人提前押注解鎖而賣出”與“BABY 只是碰巧和其他所有東西一起度過了糟糕的一週”區分開。
不管怎樣,8 月 10 日這些代幣落進那些錢包時,它們進入的價格已經比一週前下跌了 10%。
這周賣的人,是在那一下跌中賣出的。拿到解鎖的人,則會在解鎖之後剩下的部分裏賣。
同一段五天裏的不同面:吸收了這次走勢的不同半邊。
我不知道這次這個規律是否還成立。我讀到的內容裏,沒有人拆解過過去 Babylon 的解鎖,提前定價了多少,還是在之後才反應。
如果價格在解鎖發生之前已經動了,那麼“解鎖當天”本身還能揭示什麼呢?
@BabylonLabs_io #baby $BABY
2
2
53
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
Circle在Solana增发5亿枚USDC
115,695 次瀏覽
551 討論中
$SOL
臥槽
鏈上大額動作
Circle 在 Solana 分兩批鑄造 5 億枚 USDC
兄弟們
Circle這個鏈上印鈔機又TM開了
最新的數據顯示
Circle在騷娜娜上增發了約5億美元USDC
現在SOL上的穩定幣總供應量
也衝到了大約173億美元的的歷史新高
USD是Circle發行的美元穩定幣
1枚對標1美元
所以每鑄造一枚
Circle就要存入對應的美元儲備
爲啥鑄這麼多穩定幣?
其實本質上還是SOL生態裏的機構、DeFi、交易所
對USDC的需求越來越高了
所以提前鑄幣是爲了提供流動性
現在SOL的公鏈
是USDC增長最快的網絡
HYPE還有各種代幣化資產都是在大量用SOL的USDC
但是大家月底給你要明白
鑄幣不等於資金馬上進場買幣
後續這筆錢要去哪裏
還要看機構、大戶怎麼用
資金持續的向SOL遷移
是最近的大趨勢
現在鑄幣只是供給擴容
如果這筆穩定幣只是存着
還沒有流入現貨市場
行情還不一定要馬上大漲
要持續觀察後續的資金去向
#circle在solana增发5亿枚usdc
孔大锤
·9 人按讚
·20.1k 次瀏覽
Polymarket银行倒闭押注引FDIC关注
69,924 次瀏覽
328 討論中
贝莱德为Ondo开发代币化组合策略
40,043 次瀏覽
232 討論中