

x_Trader_
234 貼文
x_Trader_
舉報
封鎖用戶
Content Creator | Crypto Trader | Gold Trader. I think that's enough.
63 關注
3.2K+ 粉絲
593 點讚數
貼文
全部
引用
直播
置頂
·
--
真實
#KiteBBW $KITE
讓 AI 智能體花錢,有兩種省事但不太靠譜的辦法。
給它一把長期有效的密鑰,然後聽天由命;或者每筆付款都親手審批,最後不再讓智能體做任何真正有用的事。
Kite 的 Passport 正好處在兩者之間,而讓我感興趣的是,它給用戶提供了多少個可以獨立調節的控制項。
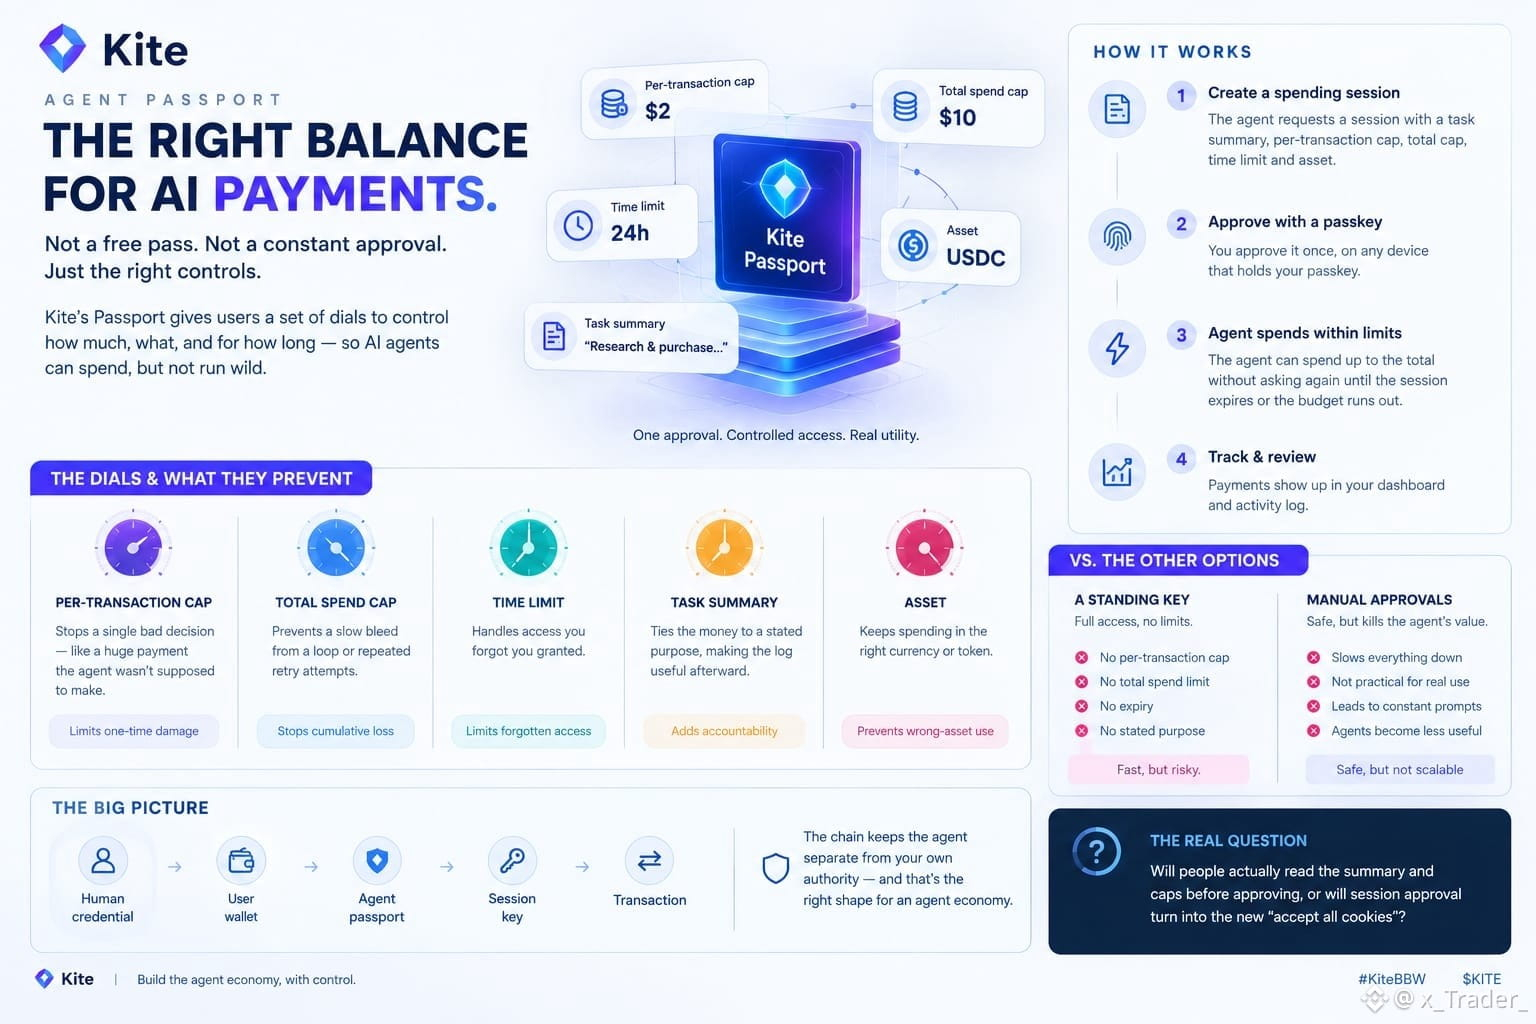
根據文檔,想要付款的智能體會創建一個支出會話,並設置任務摘要、單筆交易上限、總支出上限、時間限制和資產類型。
用戶只需用通行密鑰批准一次,任何持有該密鑰的設備都可以完成操作。
之後,智能體就可以在總額上限內支出,無需再次詢問,直到會話過期或預算用完。
文檔中的示例刻意設置得很小:每筆交易 $2,24 小時內總額 $10;或者每筆 $1,兩小時內總額 $5。錢包需要預先充值,付款記錄會顯示在儀表板和活動日誌中。
在我看來,每個控制項應對的是不同類型的風險。單筆交易上限可以限制一次錯誤決策造成的損失,比如智能體被說服,一次性支付鉅款。總額上限則能限制循環重試造成的持續損耗。
時間限制可以處理你忘了自己曾經授予的權限。任務摘要則把資金用途與明確聲明的目的關聯起來,這也正是事後查看日誌時它能派上用場的原因。
典型的 API 密鑰或已保存的銀行卡通常缺少這些控制:沒有明確用途,往往也沒有有效期,除了賬戶餘額之外更沒有支出上限。
一篇關於 Passport 的技術深度解析將整個授權鏈條描述爲:人的憑證、用戶錢包、智能體 Passport、會話密鑰,最後纔是交易。這樣一來,智能體就與用戶自身的權限保持了一層距離。
對於軟件花錢的速度遠超人類審覈速度的智能體經濟來說,這種設計方向是對的。
薄弱環節在於人的那次點擊。
會話的安全性,取決於審批前是否有人認真查看摘要和各項上限。
人們真的會閱讀這些字段嗎?還是說,會話審批最終會變成新一輪的“接受所有 Cookie”,悄無聲息地抵消圍繞它建立的所有保障?
$KITE @GoKiteAI
{future}(KITEUSDT)
#KiteBBW $KITE
讓 AI 智能體花錢,有兩種省事但不太靠譜的辦法。
給它一把長期有效的密鑰,然後聽天由命;或者每筆付款都親手審批,最後不再讓智能體做任何真正有用的事。
Kite 的 Passport 正好處在兩者之間,而讓我感興趣的是,它給用戶提供了多少個可以獨立調節的控制項。
根據文檔,想要付款的智能體會創建一個支出會話,並設置任務摘要、單筆交易上限、總支出上限、時間限制和資產類型。
用戶只需用通行密鑰批准一次,任何持有該密鑰的設備都可以完成操作。
之後,智能體就可以在總額上限內支出,無需再次詢問,直到會話過期或預算用完。
文檔中的示例刻意設置得很小:每筆交易 $2,24 小時內總額 $10;或者每筆 $1,兩小時內總額 $5。錢包需要預先充值,付款記錄會顯示在儀表板和活動日誌中。
在我看來,每個控制項應對的是不同類型的風險。單筆交易上限可以限制一次錯誤決策造成的損失,比如智能體被說服,一次性支付鉅款。總額上限則能限制循環重試造成的持續損耗。
時間限制可以處理你忘了自己曾經授予的權限。任務摘要則把資金用途與明確聲明的目的關聯起來,這也正是事後查看日誌時它能派上用場的原因。
典型的 API 密鑰或已保存的銀行卡通常缺少這些控制:沒有明確用途,往往也沒有有效期,除了賬戶餘額之外更沒有支出上限。
一篇關於 Passport 的技術深度解析將整個授權鏈條描述爲:人的憑證、用戶錢包、智能體 Passport、會話密鑰,最後纔是交易。這樣一來,智能體就與用戶自身的權限保持了一層距離。
對於軟件花錢的速度遠超人類審覈速度的智能體經濟來說,這種設計方向是對的。
薄弱環節在於人的那次點擊。
會話的安全性,取決於審批前是否有人認真查看摘要和各項上限。
人們真的會閱讀這些字段嗎?還是說,會話審批最終會變成新一輪的“接受所有 Cookie”,悄無聲息地抵消圍繞它建立的所有保障?
$KITE @KITE AI 中文
1
1
278
置頂
·
--
$KITE 新
{future}(KITEUSDT)
$KITE 新
Luke_龙
·
--
#KiteBBW $KITE
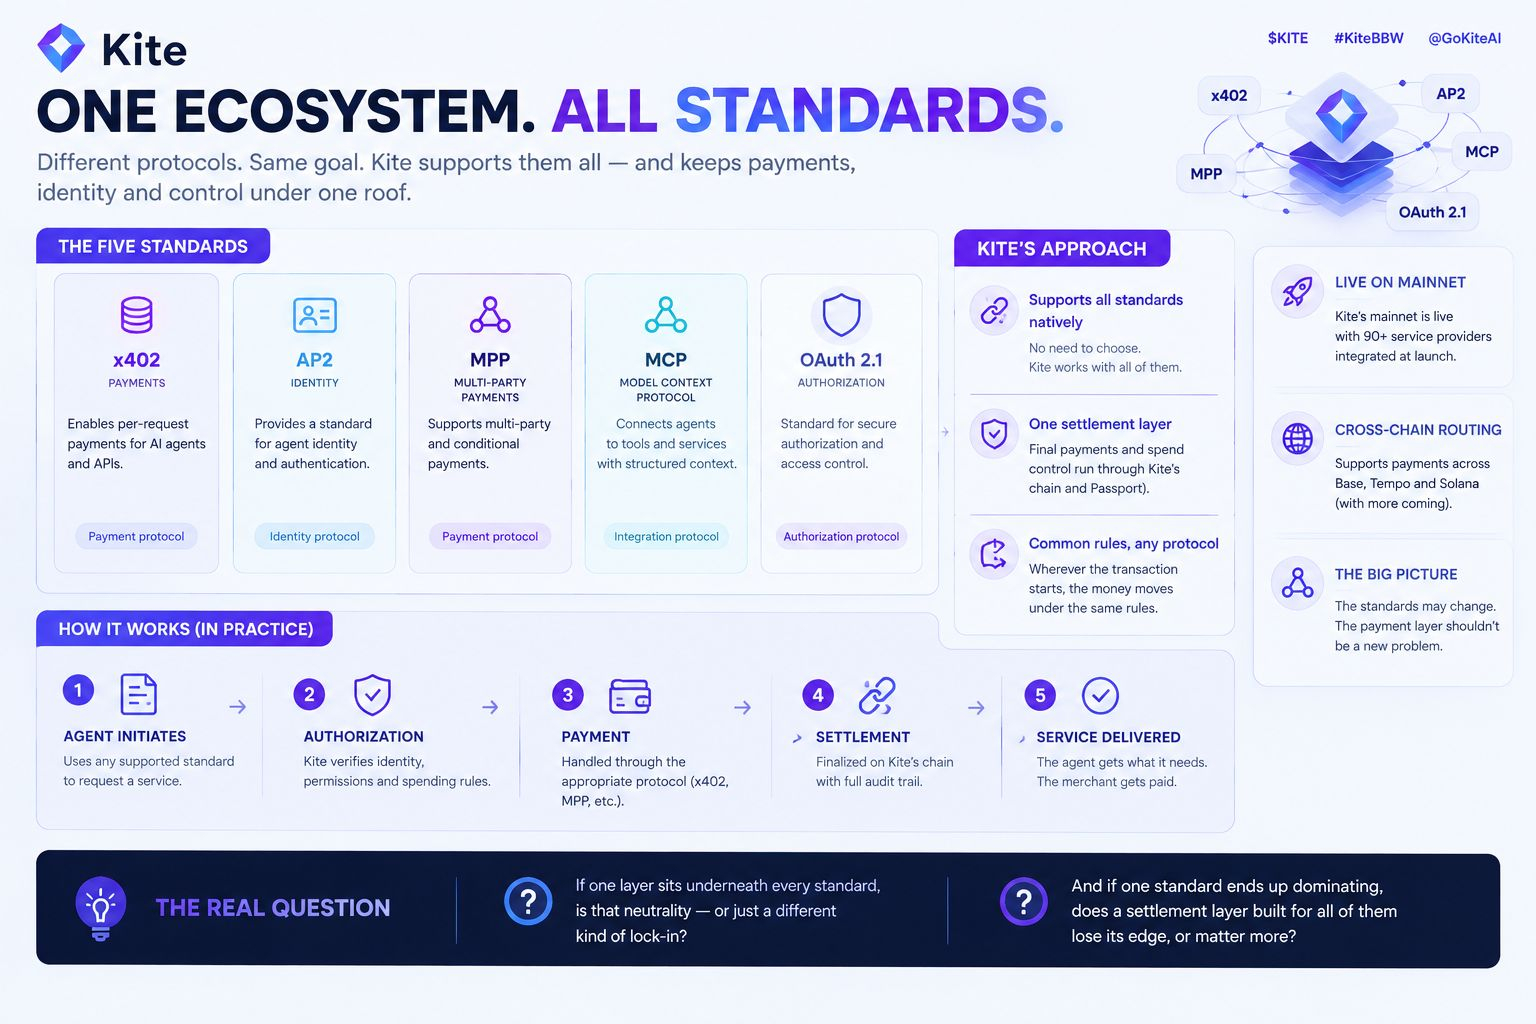
x402、AP2、MPP、MCP、OAuth 2.1。
代理可能被要求使用的五種協議,但沒人知道最終哪一種會勝出。
Kite 的答案是不做選擇。
每種協議都解決不同的問題。x402 重新啓用 HTTP 的“需要付款”狀態碼,讓服務可以按請求收費。
AP2 是 Google 的代理支付協議,MPP 是 Stripe 的機器支付協議,MCP 是 Anthropic 用來連接代理與工具的方式,而 OAuth 2.1 負責授權。
正如一份研究報告所指出的,使用 x402 的代理可以按請求付款,但仍需要單獨的錢包、單獨的身份層,以及自己的支出限額邏輯。
Kite 表示,其做法是原生支持所有這些協議,同時把關鍵部分——最終結算和支出控制——錨定在自己的鏈和 Passport 上。
無論交易由哪種協議發起,資金都應按照用戶設定的同一套規則流轉:預算、時限、通行密鑰審批,以及即時撤銷。
Kite 還列出了亞秒級確定性最終確認和專用代理支付通道,這些對代理來說比對人更重要。
人可以等確認。
獨立行動的代理則需要知道付款確實已經完成。我喜歡這個思路,因爲它繞開了標準之爭。
這也是對代理經濟中價值所在的一種低調押注:
價值不在請求層——它可能每年都變——而在於決定付款能否完成結算的那一層。
Kite 也是 Linux 基金會 Agentic AI Foundation 的成員,這表明它希望在標準討論中佔有一席之地,而不只是依附於標準之下。
主網於 2026 年 4 月 30 日上線,屆時已有 90 多家服務提供商完成集成,因此真正的考驗在於:在真實流量下,這種中立性和這些支付通道能否經受住考驗。
想聽聽大家的看法:
1. 如果所有標準之下都有一個底層,這算是中立,還是另一種形式的鎖定?
2. 如果最終還是某一種標準佔據主導地位,爲所有標準打造的結算層會因此失去優勢,還是會因爲一切都要經過它而變得更重要?
37
·
--
這周可能是 2026 年加密貨幣最重要的一週,而大多數人還沒準備好 👀
三件事接連發生——
《CLARITY 法案》於 9 月 15 日進入參議院議程。這是美國曆史上首次真正對加密貨幣監管進行表決。參議院需要先跨過 60 票門檻,才能進入辯論推進。
美聯儲剛剛加息 25 個基點——市場此前給加息定價的概率高達 85%,原因是通脹持續。利率更高 = 對加密貨幣的壓力。
而日本銀行(BOJ)今天(9 月 17 日)將召開會議。日本央行政策調整會改變全球流動性,而這會反過來影響加密貨幣。
與此同時,$BTC 在 8 月從 $60K 反彈後,正處於 $78K 之上 😅
三次政治、貨幣和全球層面的事件。四天。一個市場。
無論這周發生什麼——都會爲 2026 年剩餘時間定下基調。
你準備好了嗎?👇
$BTC
{future}(BTCUSDT)
這周可能是 2026 年加密貨幣最重要的一週,而大多數人還沒準備好 👀
三件事接連發生——
《CLARITY 法案》於 9 月 15 日進入參議院議程。這是美國曆史上首次真正對加密貨幣監管進行表決。參議院需要先跨過 60 票門檻,才能進入辯論推進。
美聯儲剛剛加息 25 個基點——市場此前給加息定價的概率高達 85%,原因是通脹持續。利率更高 = 對加密貨幣的壓力。
而日本銀行(BOJ)今天(9 月 17 日)將召開會議。日本央行政策調整會改變全球流動性,而這會反過來影響加密貨幣。
與此同時,$BTC 在 8 月從 $60K 反彈後,正處於 $78K 之上 😅
三次政治、貨幣和全球層面的事件。四天。一個市場。
無論這周發生什麼——都會爲 2026 年剩餘時間定下基調。
你準備好了嗎?👇
$BTC
247
2
24
247
·
--
真實
#dusk $DUSK @Dusk_Foundation
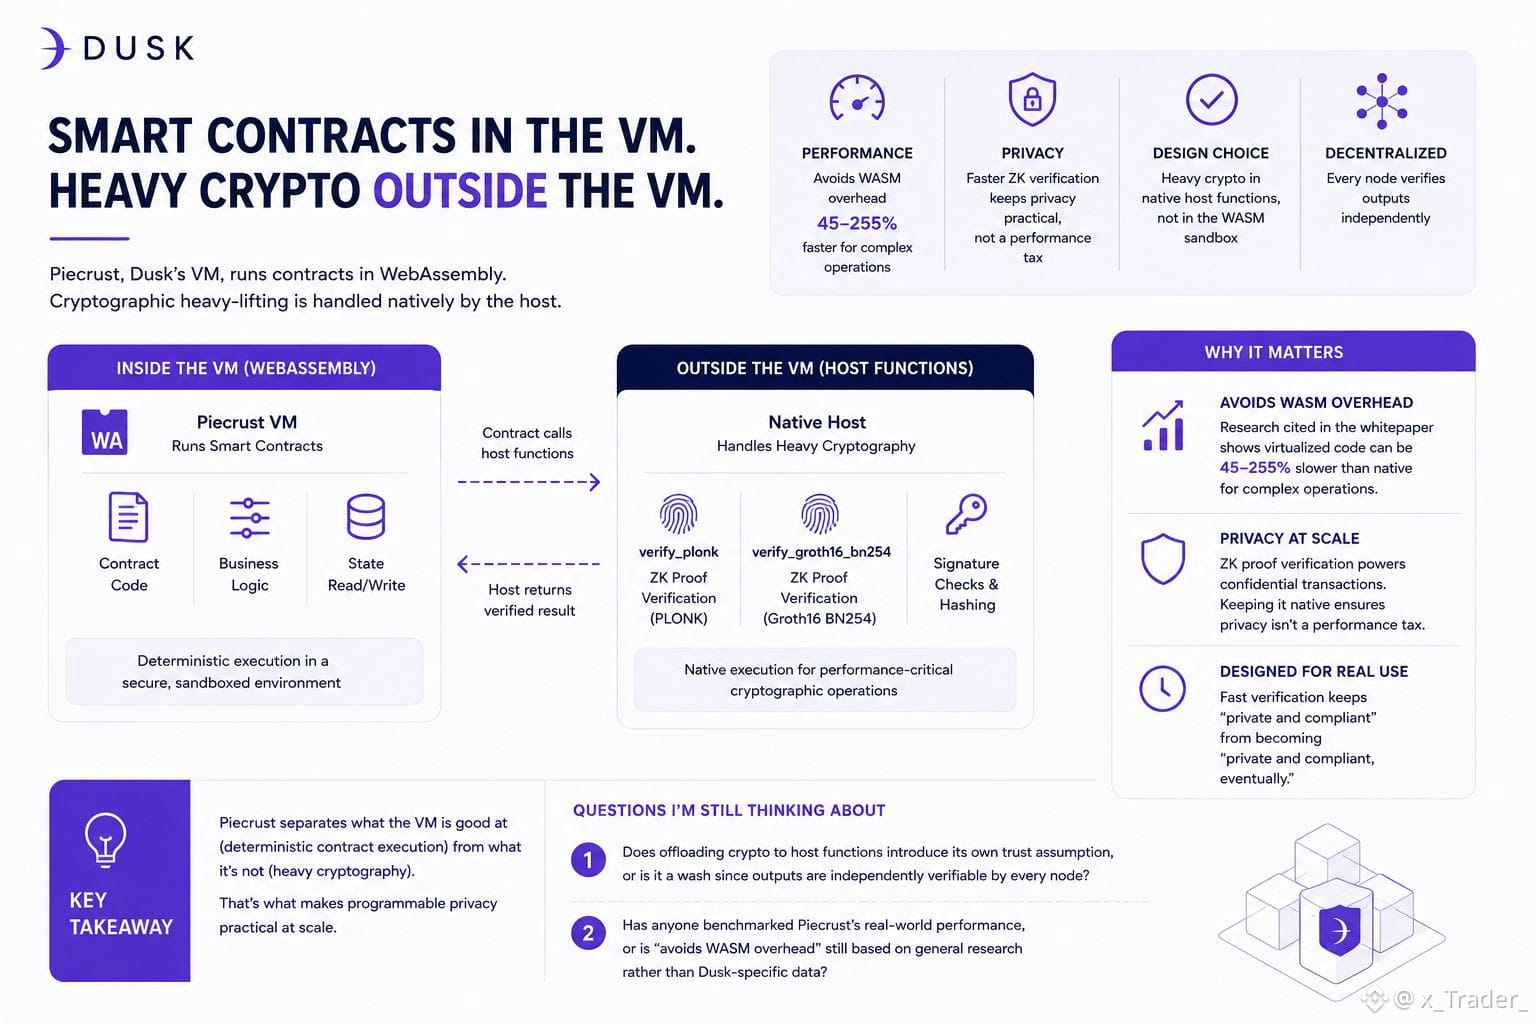
這周我把白皮書的實現部分讀了兩遍。第一次,我匆匆掠過了關於“宿主函數(host functions)”的內容,假設它只是解釋 VM 如何構建的一個技術腳註。第二遍,這個假設就不成立了。
我之前把“智能合約在 VM 中運行”和“加密運算在 VM 中運行”當作同一個主張。它們並不是,中間的差距反而纔是有趣的設計選擇。
Piecrust,Dusk 的虛擬機(VM),用 WebAssembly 來運行合約。但它並不把真正的加密重負載——比如哈希(hashing)、ZK 證明驗證(ZK proof verification)、簽名檢查(signature checks)——放進這個 WASM 沙箱裏執行。相反,這些操作會被移出並由宿主(host)原生處理,通過諸如 verify_plonk 和 verify_groth16_bn254 這樣的對外暴露函數完成。合約會調用它們,但昂貴的數學計算從未觸及虛擬化環境。
這並不是一個“小小的實現細節”,原因如下。白皮書引用的 WASM 執行研究表明:對複雜操作而言,虛擬化代碼的運行速度可能比原生代碼慢 45% 到 255%——這種開銷本身就內嵌在沙箱內存與指令的工作方式裏,並不是靠優化就能消除的。
因此,依賴 ZK 證明驗證來覆蓋幾乎所有內容的機密交易(confidential transactions),如果驗證像普通合約調用一樣在 VM 內執行,那麼就會在每一次交易中都爲這種開銷買單。
這也正好回到隱私設計上。可編程隱私不只是一個加密選擇,它同時也是一個性能約束——如果證明驗證很慢,那麼“私密且合規(private and compliant)”最終會在悄無聲息中變成“私密且合規,但最終失效(eventually)”。把加密運算抽離到宿主函數中,正是爲了避免讓隱私變成“附加在每一筆交易之上的稅”,而不是它本身應有的屬性。
有人實際在真實場景裏對 Piecrust 的表現做過基準測試嗎?還是“規避 WASM 開銷(avoids WASM overhead)”仍然主要建立在白皮書引用的通用研究之上,而非 Dusk 特定的數據?
#dusk $DUSK @Dusk
這周我把白皮書的實現部分讀了兩遍。第一次,我匆匆掠過了關於“宿主函數(host functions)”的內容,假設它只是解釋 VM 如何構建的一個技術腳註。第二遍,這個假設就不成立了。
我之前把“智能合約在 VM 中運行”和“加密運算在 VM 中運行”當作同一個主張。它們並不是,中間的差距反而纔是有趣的設計選擇。
Piecrust,Dusk 的虛擬機(VM),用 WebAssembly 來運行合約。但它並不把真正的加密重負載——比如哈希(hashing)、ZK 證明驗證(ZK proof verification)、簽名檢查(signature checks)——放進這個 WASM 沙箱裏執行。相反,這些操作會被移出並由宿主(host)原生處理,通過諸如 verify_plonk 和 verify_groth16_bn254 這樣的對外暴露函數完成。合約會調用它們,但昂貴的數學計算從未觸及虛擬化環境。
這並不是一個“小小的實現細節”,原因如下。白皮書引用的 WASM 執行研究表明:對複雜操作而言,虛擬化代碼的運行速度可能比原生代碼慢 45% 到 255%——這種開銷本身就內嵌在沙箱內存與指令的工作方式裏,並不是靠優化就能消除的。
因此,依賴 ZK 證明驗證來覆蓋幾乎所有內容的機密交易(confidential transactions),如果驗證像普通合約調用一樣在 VM 內執行,那麼就會在每一次交易中都爲這種開銷買單。
這也正好回到隱私設計上。可編程隱私不只是一個加密選擇,它同時也是一個性能約束——如果證明驗證很慢,那麼“私密且合規(private and compliant)”最終會在悄無聲息中變成“私密且合規,但最終失效(eventually)”。把加密運算抽離到宿主函數中,正是爲了避免讓隱私變成“附加在每一筆交易之上的稅”,而不是它本身應有的屬性。
有人實際在真實場景裏對 Piecrust 的表現做過基準測試嗎?還是“規避 WASM 開銷(avoids WASM overhead)”仍然主要建立在白皮書引用的通用研究之上,而非 Dusk 特定的數據?
5
5
539
·
--
真實
#dusk
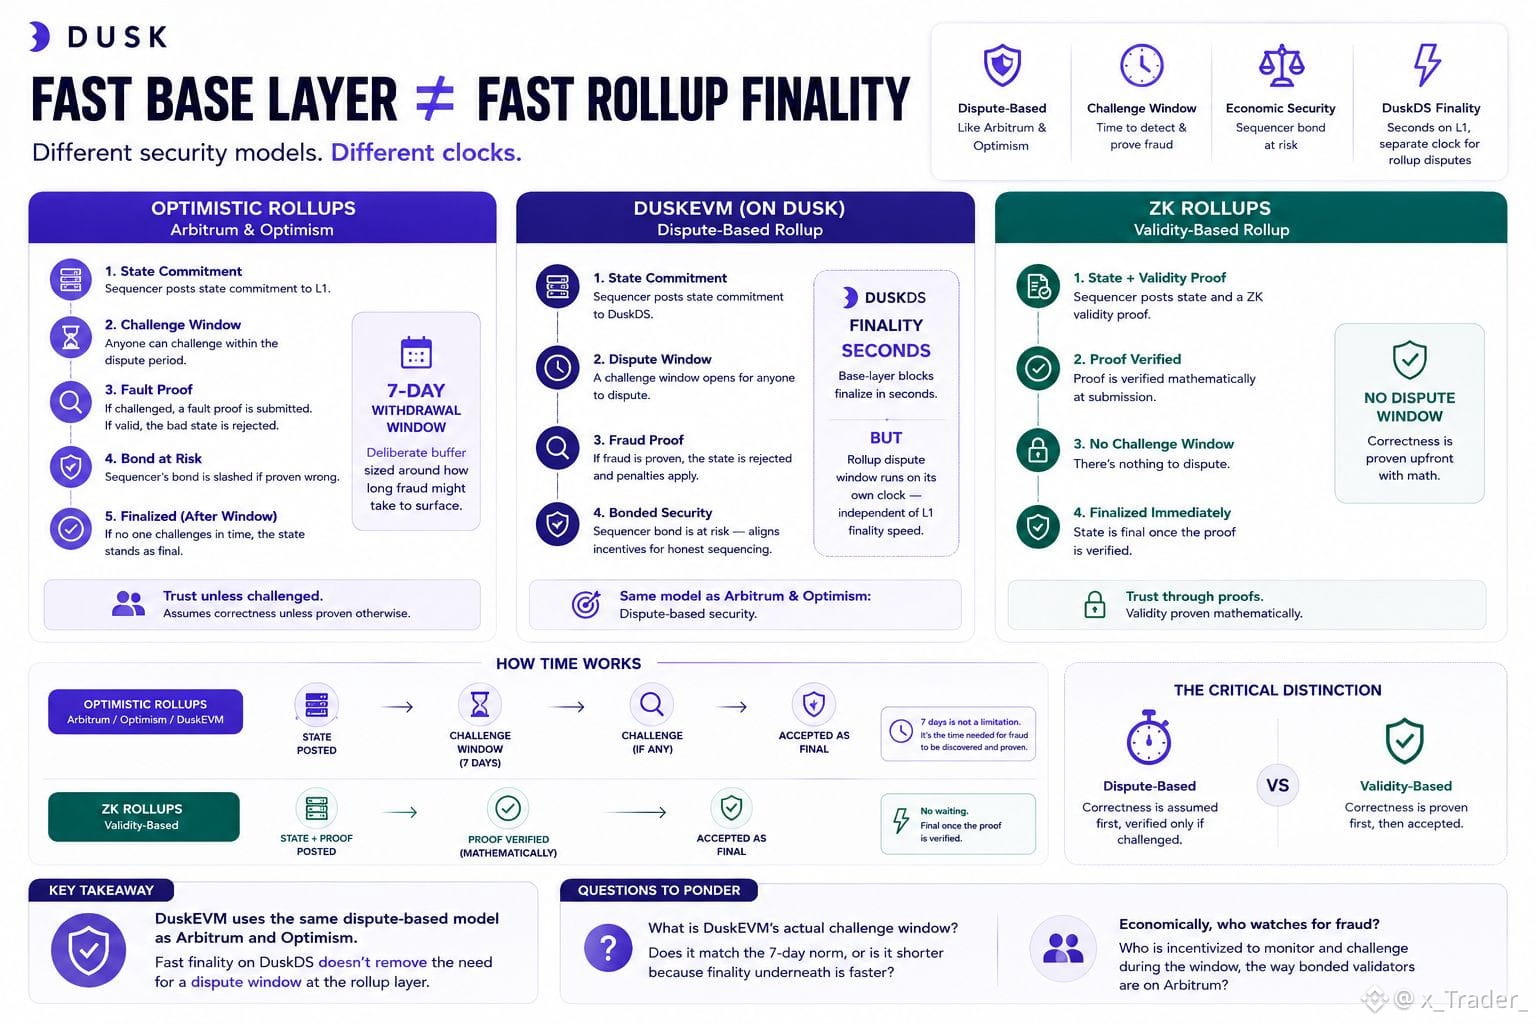
我一開始以爲 DuskEVM 的彙總(rollup)設計基本上只是一個技術細節——排序器(sequencer)、打包器(batcher)、基礎層(base layer)之類。然後我把它的爭議(dispute)模型和 Arbitrum、Optimism 的處理方式對比了一下,原先的假設就不成立了。
樂觀型彙總(optimistic rollups)默認並不進行驗證;它們是在挑戰(challenge)時才驗證。排序器會發佈一個狀態承諾(state commitment)。任何人都可以針對它提交一個有效的故障證明(fault proof)。如果證明成立,錯誤狀態會被拒絕,排序器的保證金(bond)會被扣罰(slashed)。如果在規定時間內沒有人挑戰,它就會被視爲最終結果(final),無論它實際上是否正確。
直到我把數字並排放在一起,我才意識到這一點:Arbitrum 和 Optimism 都設置了 7 天的提款窗口(withdrawal window)。這不是限制,而是一個刻意設計的緩衝區,用來覆蓋欺詐(fraud)可能需要多久才能暴露出來。Zk-rollups 則完全跳過這一點:有效性證明(validity proof)在提交時就會通過數學方式被檢查,所以沒有什麼剩下來的爭議空間。
DuskDS 會在數秒內完成基礎層區塊的最終確認。我以爲這種速度會自動延伸到彙總層。但事實不是這樣。爭議窗口有它自己的計時器,它和下層完成結算的速度無關。
所以真正的對比不是“DuskEVM vs. 以太坊的彙總(rollups)”。而是“基於爭議的安全性 vs. 基於數學的安全性”,而 DuskEVM 選擇的陣營和 Arbitrum、Optimism 是同一邊。
$DUSK
@Dusk_Foundation
那 DuskEVM 的實際挑戰窗口有多長——它是否符合 7 天的常規定製,還是因爲底層的最終性(finality)更快,所以窗口更短?
#dusk
我一開始以爲 DuskEVM 的彙總(rollup)設計基本上只是一個技術細節——排序器(sequencer)、打包器(batcher)、基礎層(base layer)之類。然後我把它的爭議(dispute)模型和 Arbitrum、Optimism 的處理方式對比了一下,原先的假設就不成立了。
樂觀型彙總(optimistic rollups)默認並不進行驗證;它們是在挑戰(challenge)時才驗證。排序器會發佈一個狀態承諾(state commitment)。任何人都可以針對它提交一個有效的故障證明(fault proof)。如果證明成立,錯誤狀態會被拒絕,排序器的保證金(bond)會被扣罰(slashed)。如果在規定時間內沒有人挑戰,它就會被視爲最終結果(final),無論它實際上是否正確。
直到我把數字並排放在一起,我才意識到這一點:Arbitrum 和 Optimism 都設置了 7 天的提款窗口(withdrawal window)。這不是限制,而是一個刻意設計的緩衝區,用來覆蓋欺詐(fraud)可能需要多久才能暴露出來。Zk-rollups 則完全跳過這一點:有效性證明(validity proof)在提交時就會通過數學方式被檢查,所以沒有什麼剩下來的爭議空間。
DuskDS 會在數秒內完成基礎層區塊的最終確認。我以爲這種速度會自動延伸到彙總層。但事實不是這樣。爭議窗口有它自己的計時器,它和下層完成結算的速度無關。
所以真正的對比不是“DuskEVM vs. 以太坊的彙總(rollups)”。而是“基於爭議的安全性 vs. 基於數學的安全性”,而 DuskEVM 選擇的陣營和 Arbitrum、Optimism 是同一邊。
$DUSK
@Dusk
那 DuskEVM 的實際挑戰窗口有多長——它是否符合 7 天的常規定製,還是因爲底層的最終性(finality)更快,所以窗口更短?
1
3
306
·
--
真實
#dusk $DUSK
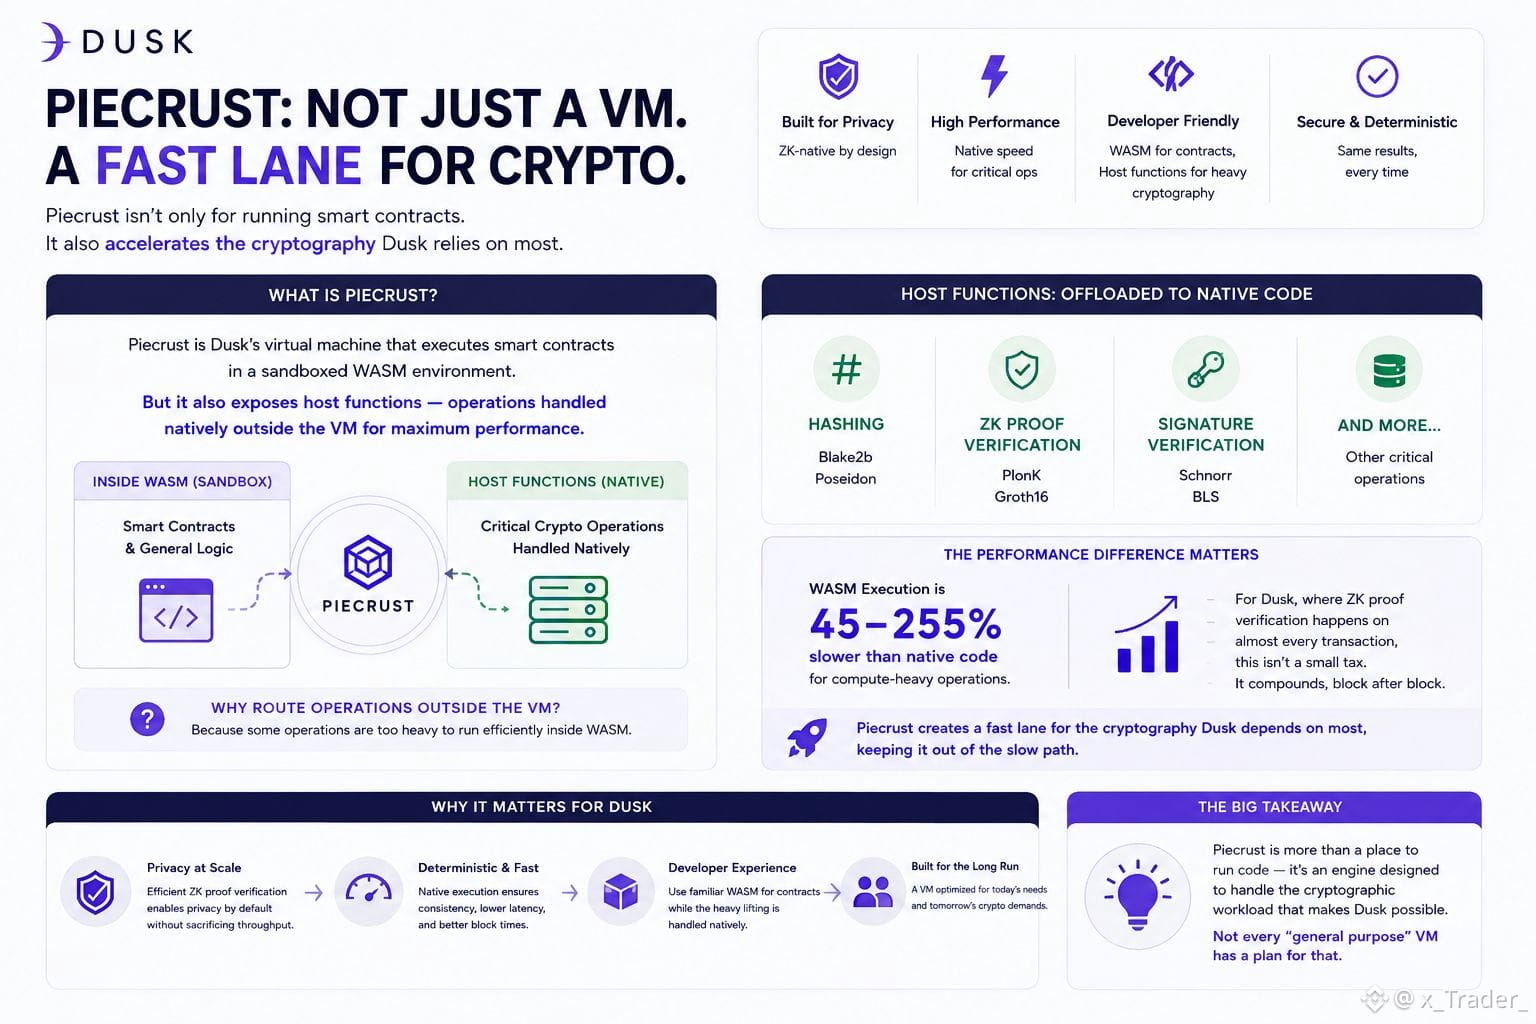
我原本以為 Piecrust(Dusk 的虛擬機)只是用來跑智慧合約而已。做任何 VM 都會做的事——執行程式碼、維護狀態、就這樣。後來才發現,這可能只是它實際用途的一半。
翻進文件才知道,Piecrust 會向外暴露一組「主機函式」。
這些是 VM 會交給原生程式碼(native code)處理的操作,而不是在被沙箱化的 WASM 環境裡自己跑。
Hashing(雜湊),使用 Blake2b 與 Poseidon。
驗證 PlonK 與 Groth16 的零知識證明(zero-knowledge proofs)。
驗證 Schnorr 與 BLS 簽章。
這些都不會以一般合約位元組碼的方式直接執行。
為什麼一個 VM 會刻意繞開自己,去改由外部流程處理特定操作,而不是用最一般的方式把一切都跑完?
原來,對於計算量重的操作,WASM 執行可能比原生程式碼慢 45-255%;主要開銷來自虛擬化的記憶體管理,以及沙箱環境還要額外處理的指令。
對於那種情境:ZK 證明驗證不是偶爾才發生,而是幾乎每一筆交易都要做——把這些計算放在 WASM 裡做,而不是原生執行,絕對不是小稅負。
它會在每一個區塊持續累積、層層加重。
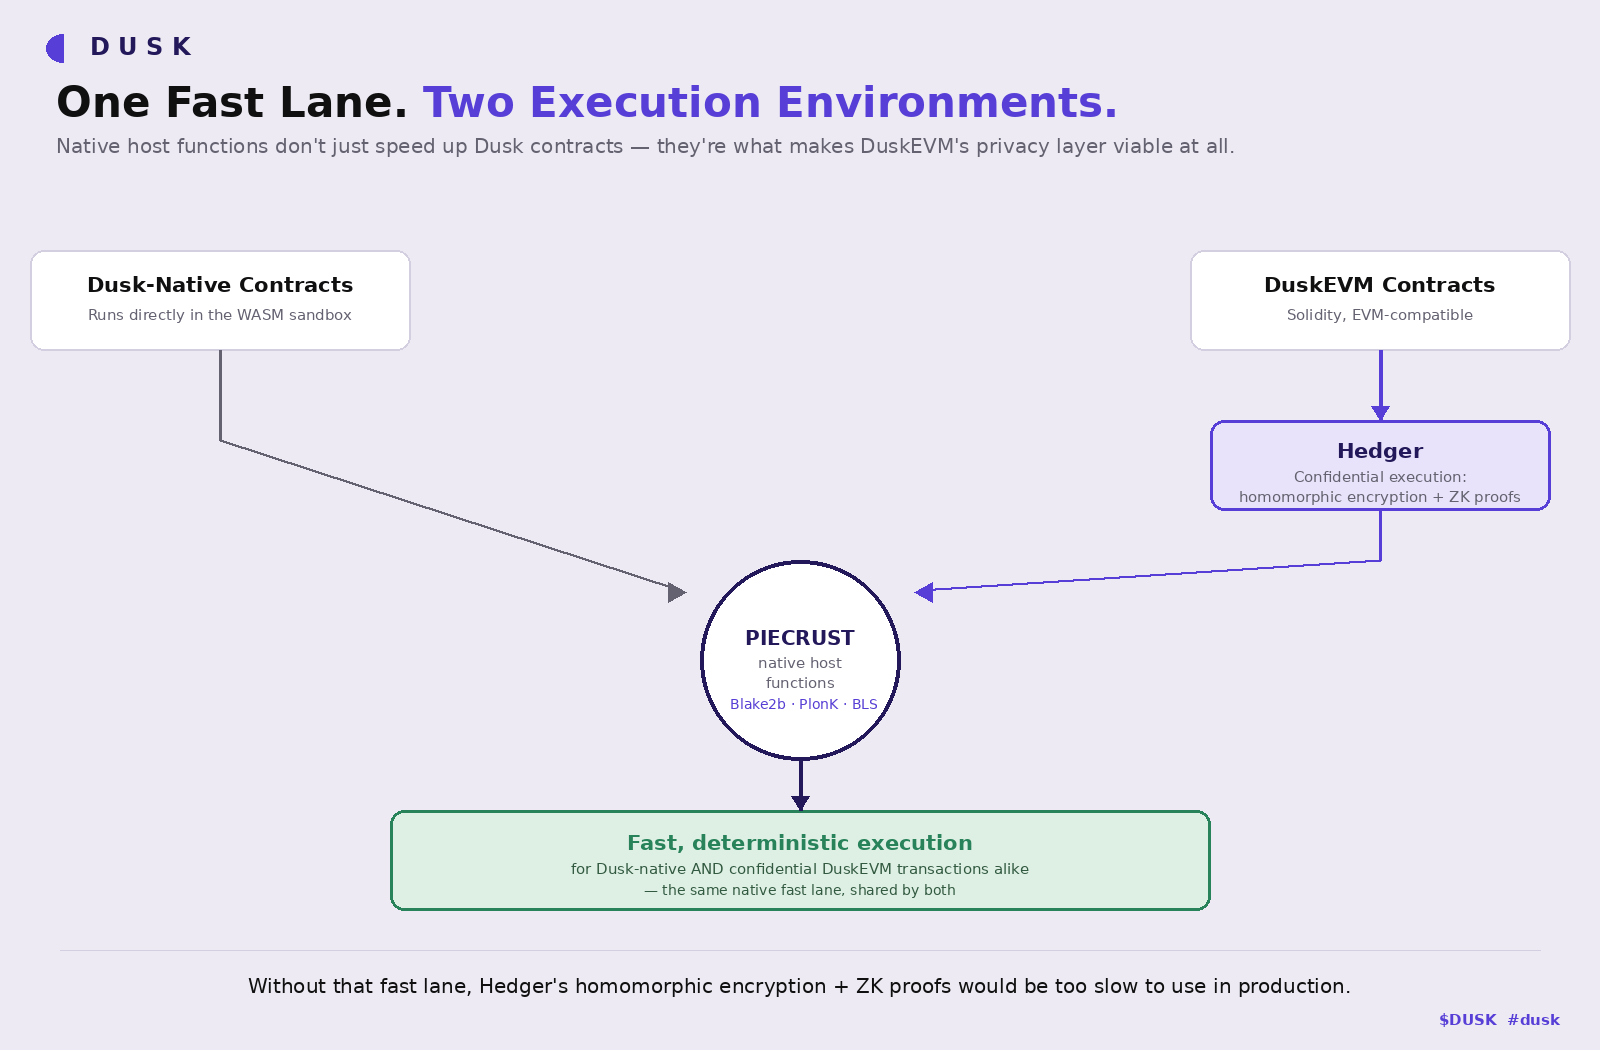
同樣的原理也直接延伸到 DuskEVM:一個與 EVM 相容的層,把 Solidity 開發者帶進 Dusk。
Hedger,它的機密執行模組(confidential execution module),依賴同態加密(homomorphic encryption)加上 ZK 證明,來讓交易保持私密;但如果沒有底下那些原生主機函式先把「重活」做完,這些機制都還不夠快到足以真正落地。
所以 Piecrust 不只是合約的執行處。它也是一條通往「最依賴的那些加密運算」的快速通道——@Dusk_Foundation depends on most——而這些運算被刻意保留在快路徑(fast path)裡,不走慢路徑。
同一條快路徑,才讓 DuskEVM 的隱私層有可行性;不只是讓 Dusk-native 合約可用而已。
讓我忍不住想:還有多少其他所謂的「通用型」VM,正在默默吞下某種證明驗證的額外成本(tax)——而這成本甚至沒人認真量過?
#dusk $DUSK
我原本以為 Piecrust(Dusk 的虛擬機)只是用來跑智慧合約而已。做任何 VM 都會做的事——執行程式碼、維護狀態、就這樣。後來才發現,這可能只是它實際用途的一半。
翻進文件才知道,Piecrust 會向外暴露一組「主機函式」。
這些是 VM 會交給原生程式碼(native code)處理的操作,而不是在被沙箱化的 WASM 環境裡自己跑。
Hashing(雜湊),使用 Blake2b 與 Poseidon。
驗證 PlonK 與 Groth16 的零知識證明(zero-knowledge proofs)。
驗證 Schnorr 與 BLS 簽章。
這些都不會以一般合約位元組碼的方式直接執行。
為什麼一個 VM 會刻意繞開自己,去改由外部流程處理特定操作,而不是用最一般的方式把一切都跑完?
原來,對於計算量重的操作,WASM 執行可能比原生程式碼慢 45-255%;主要開銷來自虛擬化的記憶體管理,以及沙箱環境還要額外處理的指令。
對於那種情境:ZK 證明驗證不是偶爾才發生,而是幾乎每一筆交易都要做——把這些計算放在 WASM 裡做,而不是原生執行,絕對不是小稅負。
它會在每一個區塊持續累積、層層加重。
同樣的原理也直接延伸到 DuskEVM:一個與 EVM 相容的層,把 Solidity 開發者帶進 Dusk。
Hedger,它的機密執行模組(confidential execution module),依賴同態加密(homomorphic encryption)加上 ZK 證明,來讓交易保持私密;但如果沒有底下那些原生主機函式先把「重活」做完,這些機制都還不夠快到足以真正落地。
所以 Piecrust 不只是合約的執行處。它也是一條通往「最依賴的那些加密運算」的快速通道——@Dusk depends on most——而這些運算被刻意保留在快路徑(fast path)裡,不走慢路徑。
同一條快路徑,才讓 DuskEVM 的隱私層有可行性;不只是讓 Dusk-native 合約可用而已。
讓我忍不住想:還有多少其他所謂的「通用型」VM,正在默默吞下某種證明驗證的額外成本(tax)——而這成本甚至沒人認真量過?
13
9
660
·
--
#dusk $DUSK @Dusk_Foundation
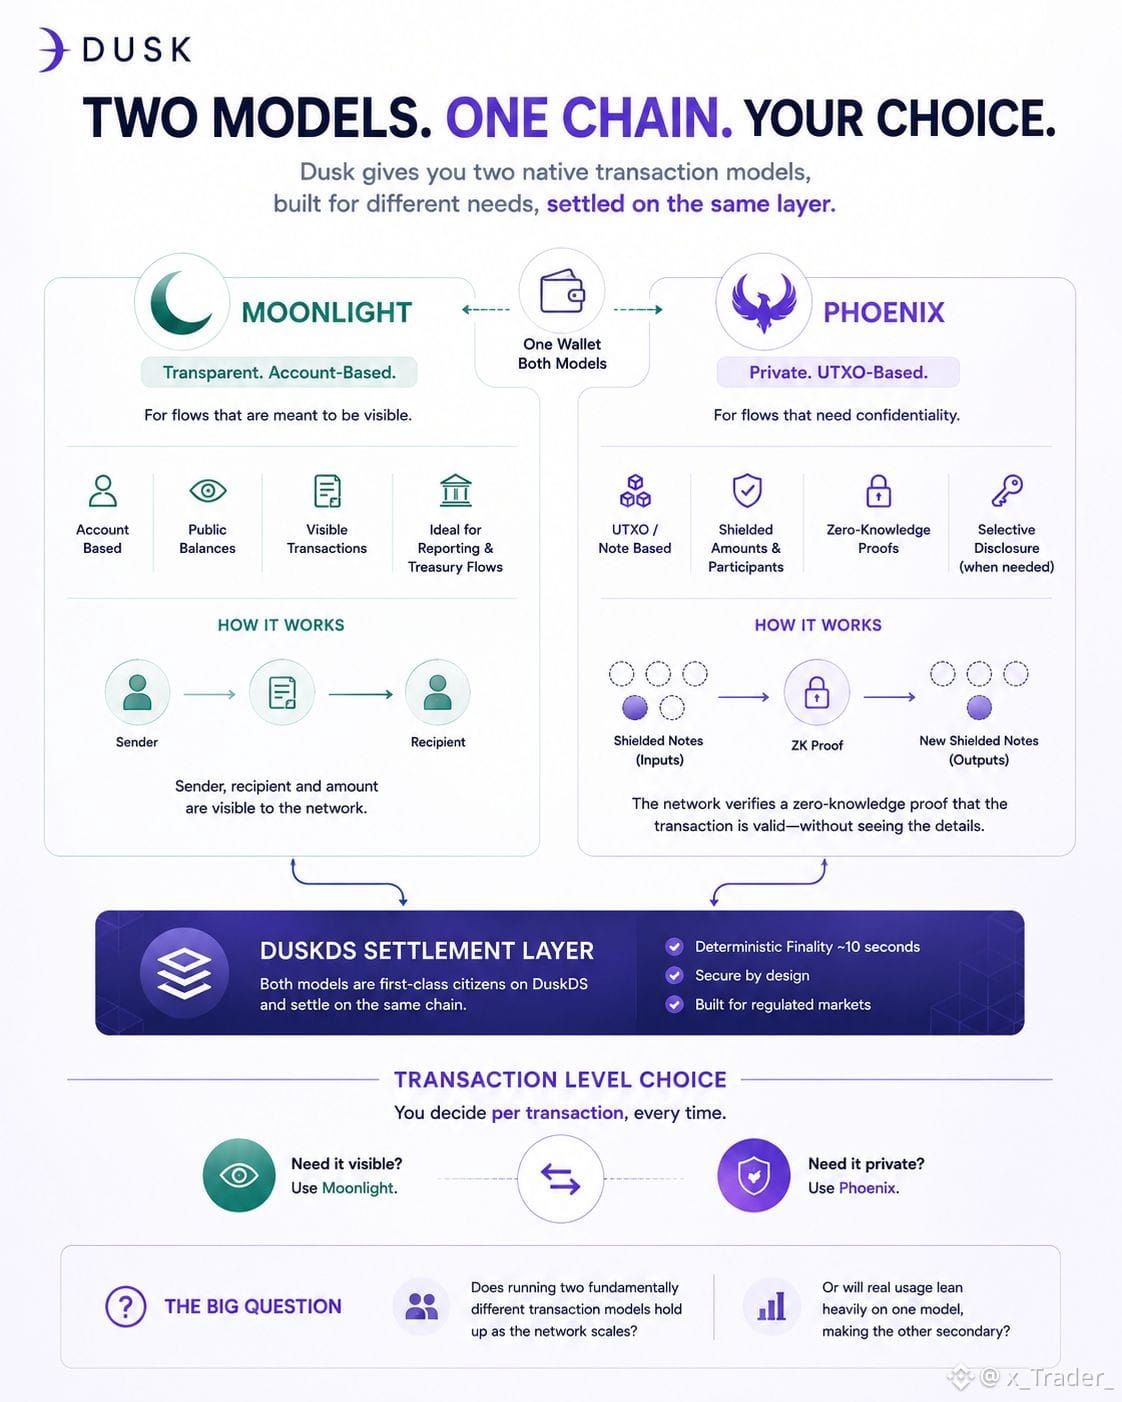
暮光(Dusk)有兩種交易模型,而我之前一直把它們當成同一個隱私系統、用兩個名字來稱呼。
我又回過文檔看了看,因爲這說不太通。結果發現:它們在解決兩類不同的問題。
MOONLIGHT 是透明的那一種:基於賬戶(account-based),餘額可見,包含發送者、接收者和金額。當某個流程需要可觀測時,它就很有用。
PHOENIX 則完全不同。它基於 UTXO,所以資金以受保護的“音符(shielded notes)”形式存在,而不是像可見的持續餘額那樣呈現。網絡不會直接揭示交易細節,而是驗證一個零知識證明(zero-knowledge proof),以確認這筆支出是有效的——包括資金確實存在,並且沒有被重複花費。
我覺得更有意思的一點是:
兩者都不是彼此的“後備方案”。
它們都是 DuskDS 上的原生交易模型,並且結算在同一條鏈上。一個錢包配置文件(wallet profile)可以並排管理一個 Moonlight 賬戶和一個 Phoenix 賬戶。
所以,隱私並不是你只需要開啓一次的設置。
它是一個“交易級別”的選擇。
想讓轉賬可見?選 Moonlight。
想讓金額和參與方都處於受保護狀態?選 Phoenix。
如果之後需要讓某個被授權的方提供證據,Dusk 通過“查看密鑰(viewing keys)”支持選擇性披露。
這在設計取向上,和“只拿一個交易模型,然後再加一層隱私能力”的做法其實非常不一樣。
但這也讓我產生了我真正關心的問題:
當暮光(Dusk)規模擴展時,維護兩種本質不同的交易模型會成爲優勢,還是長期工程上的頭痛?
而在真實使用中,受監管的市場真的需要兩者嗎——還是最終會有一種做大部分工作?
#dusk $DUSK @Dusk
暮光(Dusk)有兩種交易模型,而我之前一直把它們當成同一個隱私系統、用兩個名字來稱呼。
我又回過文檔看了看,因爲這說不太通。結果發現:它們在解決兩類不同的問題。
MOONLIGHT 是透明的那一種:基於賬戶(account-based),餘額可見,包含發送者、接收者和金額。當某個流程需要可觀測時,它就很有用。
PHOENIX 則完全不同。它基於 UTXO,所以資金以受保護的“音符(shielded notes)”形式存在,而不是像可見的持續餘額那樣呈現。網絡不會直接揭示交易細節,而是驗證一個零知識證明(zero-knowledge proof),以確認這筆支出是有效的——包括資金確實存在,並且沒有被重複花費。
我覺得更有意思的一點是:
兩者都不是彼此的“後備方案”。
它們都是 DuskDS 上的原生交易模型,並且結算在同一條鏈上。一個錢包配置文件(wallet profile)可以並排管理一個 Moonlight 賬戶和一個 Phoenix 賬戶。
所以,隱私並不是你只需要開啓一次的設置。
它是一個“交易級別”的選擇。
想讓轉賬可見?選 Moonlight。
想讓金額和參與方都處於受保護狀態?選 Phoenix。
如果之後需要讓某個被授權的方提供證據,Dusk 通過“查看密鑰(viewing keys)”支持選擇性披露。
這在設計取向上,和“只拿一個交易模型,然後再加一層隱私能力”的做法其實非常不一樣。
但這也讓我產生了我真正關心的問題:
當暮光(Dusk)規模擴展時,維護兩種本質不同的交易模型會成爲優勢,還是長期工程上的頭痛?
而在真實使用中,受監管的市場真的需要兩者嗎——還是最終會有一種做大部分工作?
11
10
621
·
--
#dusk $DUSK @Dusk_Foundation
本週連續兩次,逐字閱讀白皮書中的“共識”章節。第一次讀的時候沒有發現任何新東西。
第二遍時,我一直弄錯的一點終於想通了。
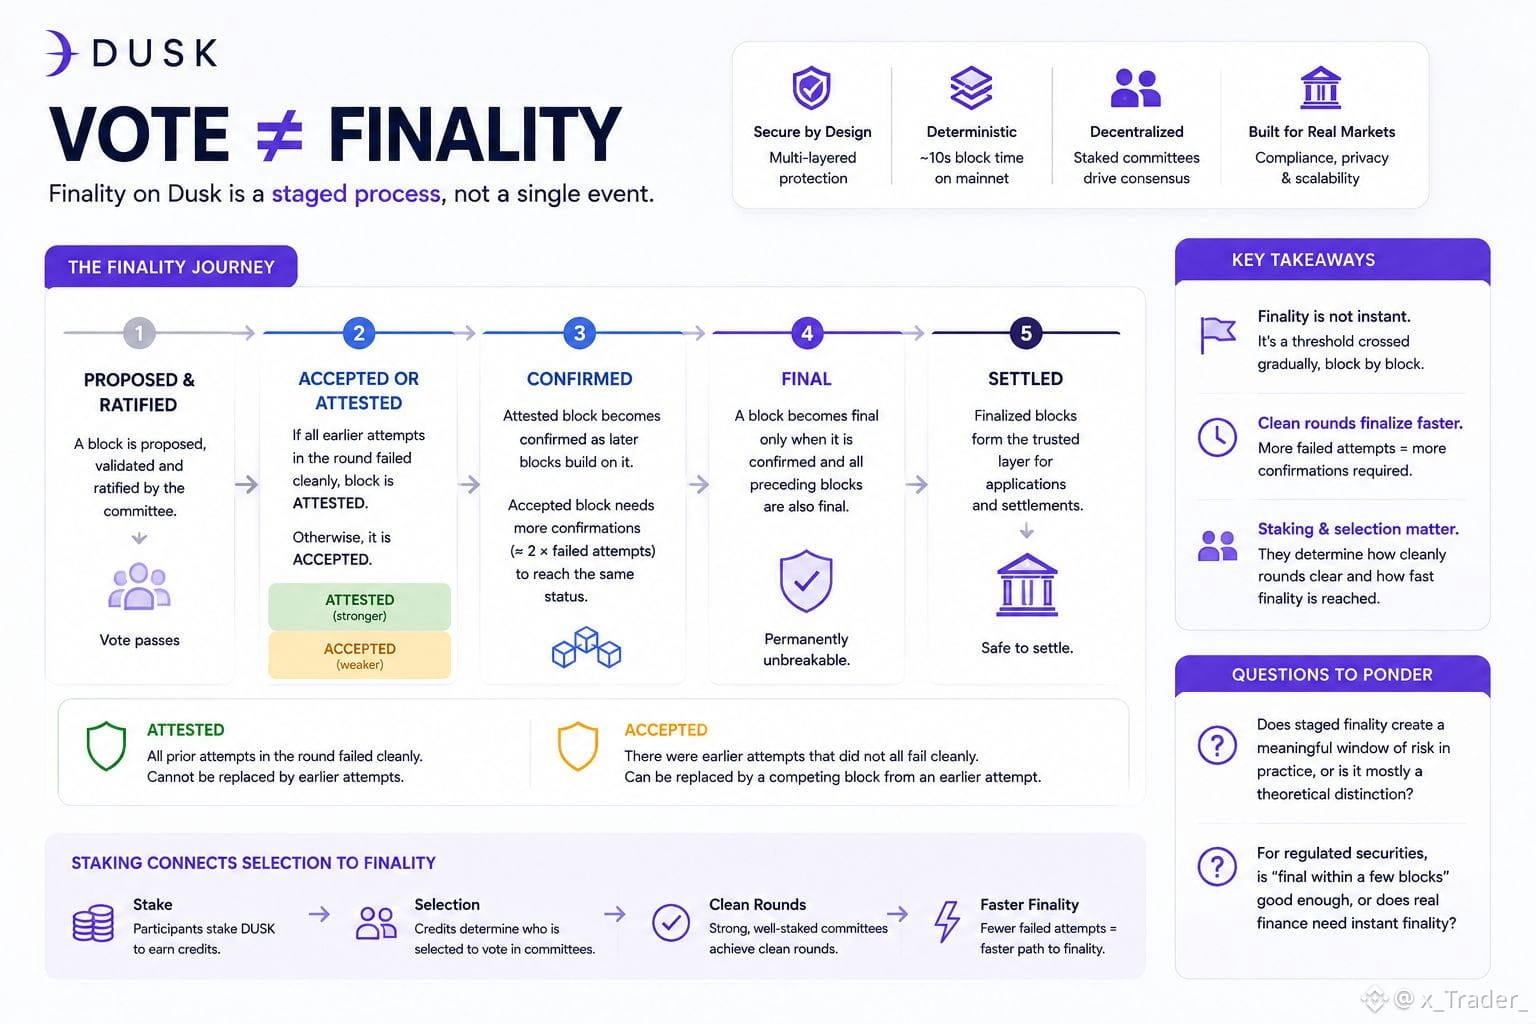
我之前把“一個區塊被投票通過”和“一個區塊已最終確定”當作基本相同的事件。它們並不是。兩者之間存在一個差距,而有趣的安全性思考就發生在這個差距裏。
一個區塊通過了驗證並完成了確認(ratification),只有在該輪次中此前每一次嘗試都能幹淨地失敗時,它纔會被標記爲“已證明(ATTESTED)”。否則它只是“已接受(accepted)”,更弱一些。
在理論上,一個“已接受”的區塊仍然可能被來自更早一次嘗試的競爭區塊替換掉。而“已證明”的區塊不行。
隨後,最終性(finality)會分階段逐步建立。
一個“已證明”的區塊會隨着後續區塊建立在其之上而最終確認(confirmed)。相對地,“已接受”的區塊需要更多確認,才能達到相同的狀態——大致是其後面那些失敗嘗試的數量的兩倍。
只有當某個區塊被確認,且它之前的所有區塊也都已經最終確定時,它才真正成爲“最終確定(final)”。
所以,“最終確定”並不是某次投票通過就發生的單一事件。它是一個按區塊逐步跨越的閾值;你達到它的速度在一定程度上取決於該輪次有多“乾淨”。
這時,質押(staking)又回到循環裏。
誰被選中參與投票,以及委員會中有足夠信用(credits)的人是否能夠影響法定人數(quorum),會影響輪次清算(clear)的乾淨程度。
一個“混亂”的輪次不僅僅會以某種模糊的方式讓事情變慢。它會以字面意義、可計數的方式,把最終性時間線向後推。
選擇(selection)和最終性(finality)並不是白皮書裏並排擺放、彼此無關的兩種機制。一個機制決定誰來投票;另一個機制決定他們的投票何時變得不可逆。
這部分是我覺得有意思的地方。
我也確實有兩個問題想弄清楚:
這種分階段的最終性在實踐中是否會帶來一個實質的風險窗口?還是說它主要是一個理論層面的區分?
對於受監管的證券而言,“在少數幾個區塊內最終確定”是否真的足夠好?還是說現實中的金融最終會要求更接近“近乎即時的最終確定”?
#dusk $DUSK @Dusk
本週連續兩次,逐字閱讀白皮書中的“共識”章節。第一次讀的時候沒有發現任何新東西。
第二遍時,我一直弄錯的一點終於想通了。
我之前把“一個區塊被投票通過”和“一個區塊已最終確定”當作基本相同的事件。它們並不是。兩者之間存在一個差距,而有趣的安全性思考就發生在這個差距裏。
一個區塊通過了驗證並完成了確認(ratification),只有在該輪次中此前每一次嘗試都能幹淨地失敗時,它纔會被標記爲“已證明(ATTESTED)”。否則它只是“已接受(accepted)”,更弱一些。
在理論上,一個“已接受”的區塊仍然可能被來自更早一次嘗試的競爭區塊替換掉。而“已證明”的區塊不行。
隨後,最終性(finality)會分階段逐步建立。
一個“已證明”的區塊會隨着後續區塊建立在其之上而最終確認(confirmed)。相對地,“已接受”的區塊需要更多確認,才能達到相同的狀態——大致是其後面那些失敗嘗試的數量的兩倍。
只有當某個區塊被確認,且它之前的所有區塊也都已經最終確定時,它才真正成爲“最終確定(final)”。
所以,“最終確定”並不是某次投票通過就發生的單一事件。它是一個按區塊逐步跨越的閾值;你達到它的速度在一定程度上取決於該輪次有多“乾淨”。
這時,質押(staking)又回到循環裏。
誰被選中參與投票,以及委員會中有足夠信用(credits)的人是否能夠影響法定人數(quorum),會影響輪次清算(clear)的乾淨程度。
一個“混亂”的輪次不僅僅會以某種模糊的方式讓事情變慢。它會以字面意義、可計數的方式,把最終性時間線向後推。
選擇(selection)和最終性(finality)並不是白皮書裏並排擺放、彼此無關的兩種機制。一個機制決定誰來投票;另一個機制決定他們的投票何時變得不可逆。
這部分是我覺得有意思的地方。
我也確實有兩個問題想弄清楚:
這種分階段的最終性在實踐中是否會帶來一個實質的風險窗口?還是說它主要是一個理論層面的區分?
對於受監管的證券而言,“在少數幾個區塊內最終確定”是否真的足夠好?還是說現實中的金融最終會要求更接近“近乎即時的最終確定”?
25
27
3.3k
·
--
真實
#dusk
這是我昨天在喫午飯時刷 Dusk 的文檔、突然被震到的一點:關於受監管金融的細節。
大多數受監管的區塊鏈基礎設施其實並不對公衆開放。
它是許可制的。
由某個機構運營的私有賬本,表面上恰好用的是區塊鍊形態的技術。
在推介材料裏看起來“去中心化”,但其實並不是。
這背後有原因——監管機構對“公開、無需許可”的鏈尤其謹慎。
因爲沒有任何單一主體能控制誰來驗證、誰能看到什麼、以及出了問題該由誰承擔責任。
這就是公共鏈的核心意義,也是讓監管者緊張的正是這一點。
這就是爲什麼 21X 吸引了我。
21X 是首家公司:在歐洲監管框架下拿到了 DLT-TSS 牌照,用於一個完全代幣化的證券市場。該牌照做了兩件事:
讓他們把交易與結算合併成一步,而不是之後再去對賬;
並且允許他們運行在一條公開、無需許可的鏈上——而不是那種披着去中心化外衣、實則私有的鏈。
我一直停留在的就是這一點。大多數合規平臺通過“保持封閉”來獲得許可。
而 21X 得到了使用“真實方案”的許可。
Dusk 在這裏扮演的是交易參與方關係——21X 計劃將 DuskEVM 集成爲他們支持的鏈之一。
一邊是他們在監管豁免上的權限,另一邊是 Dusk 的基礎設施。
雙方單獨看都沒有完整全貌。
代幣化從來都不是難點。
難的是:獲得在“沒有人能完全控制”的基礎設施上運行的許可。
21X 在監管層把這個缺口打通了。
Dusk 在協議層把它打通(確定性結算、選擇性披露)。
同一堵牆,不同的一側。
真正的問題是:
公開-無需許可的牌照是否真的很罕見,還是監管只是正在追趕?
如果更多監管者跟隨 21X,那麼“合規”會重新定義加密,還是加密最終變成看不見的基礎設施?
$DUSK @Dusk_Foundation
{future}(DUSKUSDT)
猜猜是什麼讓 21X 的牌照顯得不尋常 🔍
#dusk
這是我昨天在喫午飯時刷 Dusk 的文檔、突然被震到的一點:關於受監管金融的細節。
大多數受監管的區塊鏈基礎設施其實並不對公衆開放。
它是許可制的。
由某個機構運營的私有賬本,表面上恰好用的是區塊鍊形態的技術。
在推介材料裏看起來“去中心化”,但其實並不是。
這背後有原因——監管機構對“公開、無需許可”的鏈尤其謹慎。
因爲沒有任何單一主體能控制誰來驗證、誰能看到什麼、以及出了問題該由誰承擔責任。
這就是公共鏈的核心意義,也是讓監管者緊張的正是這一點。
這就是爲什麼 21X 吸引了我。
21X 是首家公司:在歐洲監管框架下拿到了 DLT-TSS 牌照,用於一個完全代幣化的證券市場。該牌照做了兩件事:
讓他們把交易與結算合併成一步,而不是之後再去對賬;
並且允許他們運行在一條公開、無需許可的鏈上——而不是那種披着去中心化外衣、實則私有的鏈。
我一直停留在的就是這一點。大多數合規平臺通過“保持封閉”來獲得許可。
而 21X 得到了使用“真實方案”的許可。
Dusk 在這裏扮演的是交易參與方關係——21X 計劃將 DuskEVM 集成爲他們支持的鏈之一。
一邊是他們在監管豁免上的權限,另一邊是 Dusk 的基礎設施。
雙方單獨看都沒有完整全貌。
代幣化從來都不是難點。
難的是:獲得在“沒有人能完全控制”的基礎設施上運行的許可。
21X 在監管層把這個缺口打通了。
Dusk 在協議層把它打通(確定性結算、選擇性披露)。
同一堵牆,不同的一側。
真正的問題是:
公開-無需許可的牌照是否真的很罕見,還是監管只是正在追趕?
如果更多監管者跟隨 21X,那麼“合規”會重新定義加密,還是加密最終變成看不見的基礎設施?
$DUSK @Dusk
猜猜是什麼讓 21X 的牌照顯得不尋常 🔍
A private, permissioned chain
75%
Public, permissionless chain
0%
It's not actually licensed yet
25%
It only covers stablecoins
0%
4 票 • 投票已結束
5
5
326
·
--
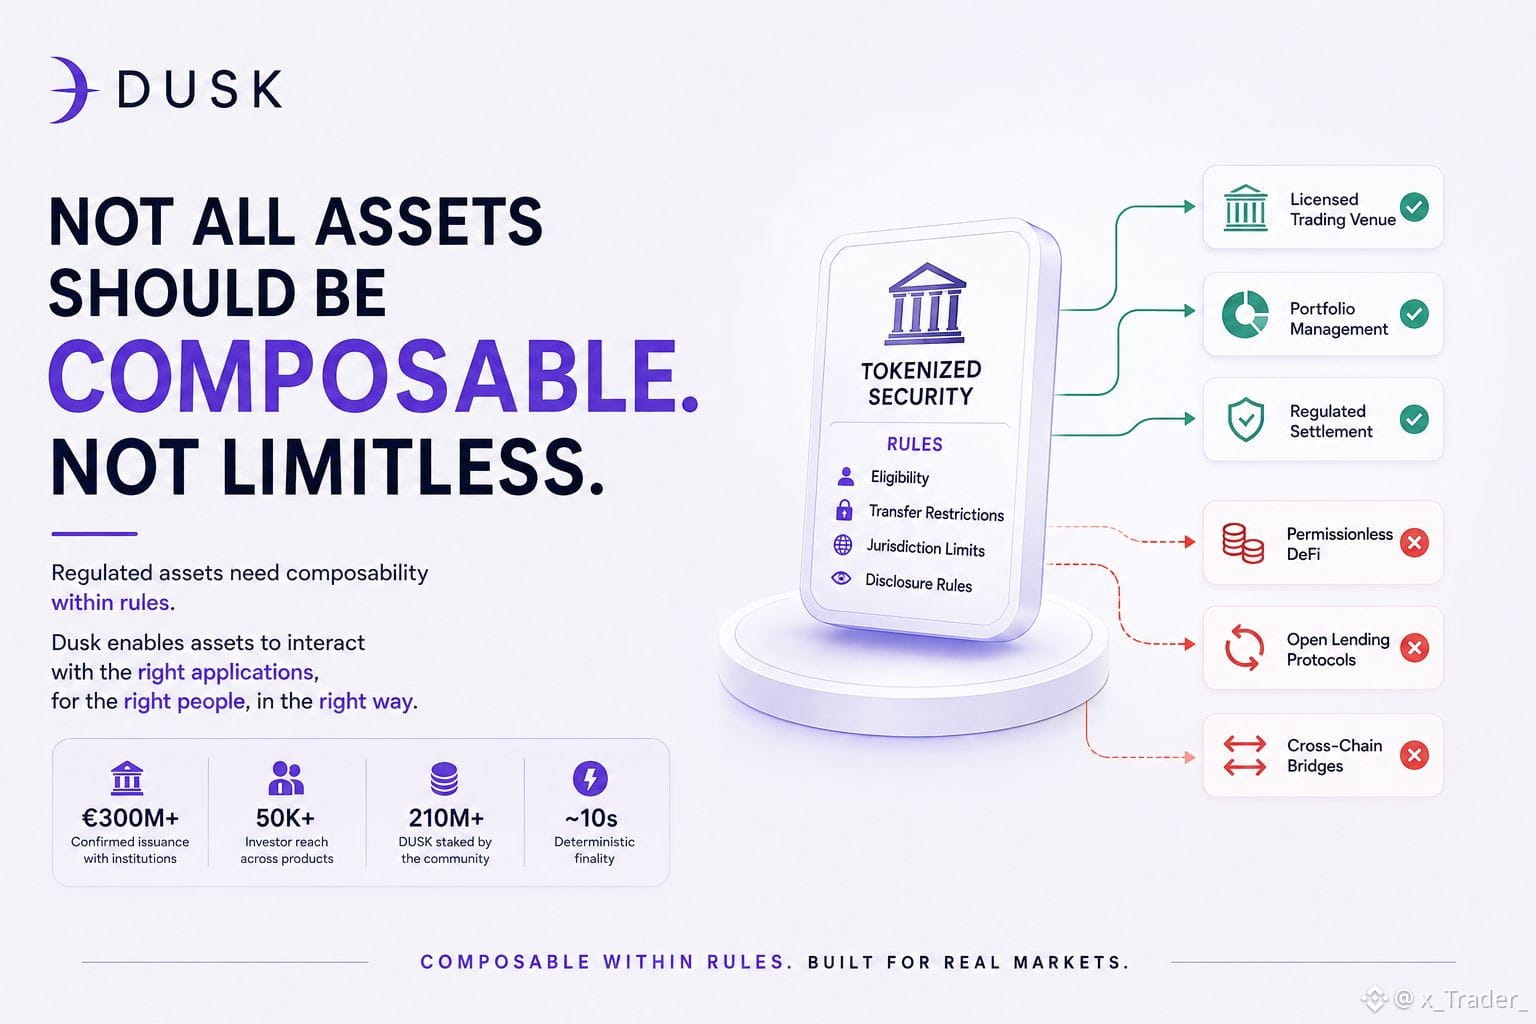
最近,關於 #dusk 的競選公告讓我質疑加密領域最喜歡的一個詞:可組合性(composability)。
我們通常會把可組合性說成“更多就自動更好”。
一個代幣應該能夠在不同協議之間移動,成爲抵押品,與 DeFi 交互,跨鏈,接入新的應用……
對於一種普通的、無許可的資產來說,確實如此。
但想象一下,如果要用它來操作一隻受監管的債券。
這隻債券可能有投資者資格要求、轉讓限制、司法管轄規則以及披露義務。
於是,“讓它與一切都可組合”突然聽起來沒那麼令人印象深刻了。
有趣的問題在於:在不剝離附着在該資產上的規則的前提下,如何實現它的可組合性。
這就是 Dusk 變得相當技術性的地方。
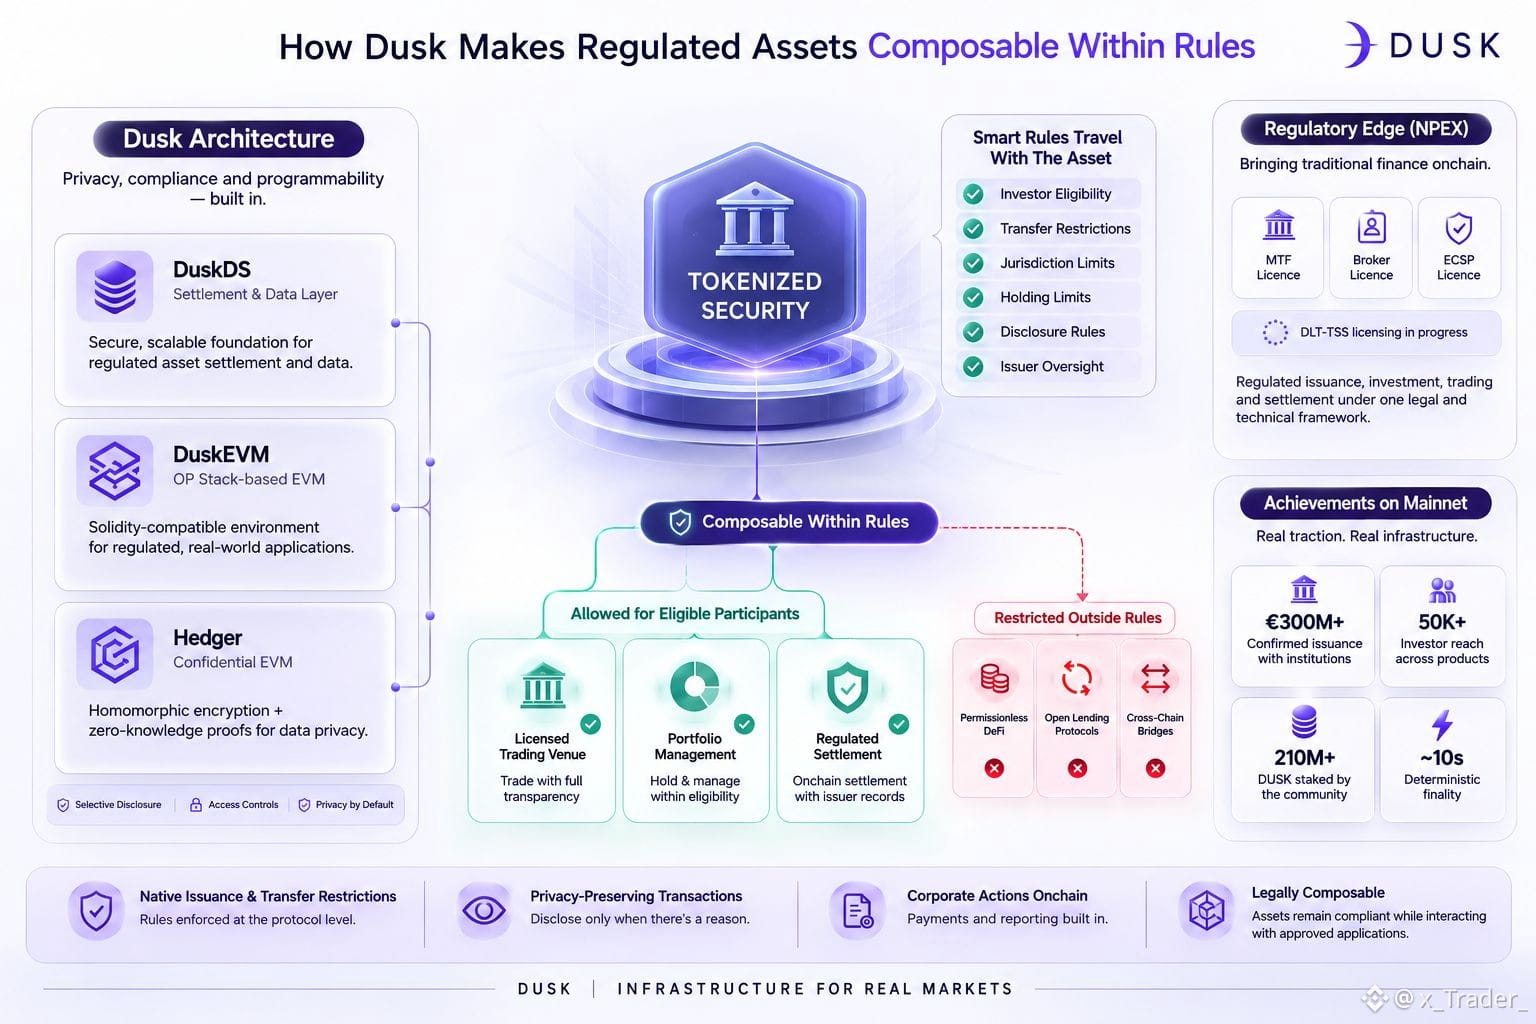
它當前的架構將結算/數據層 DuskDS 與基於 OP Stack 的 EVM 環境 DuskEVM 分離開來。開發者可以使用熟悉的 Solidity 工具鏈,而應用則回到 Dusk 底層網絡進行結算。
Hedger 還通過同態加密和零知識證明提供了保密的 EVM 工作流。
接下來是監管層面。
通過與 NPEX 的合作關係,Dusk 表示生態系統可獲得 MTF、Broker 和 ECSP 的牌照,並且 DLT-TSS 許可正在推進中。
其想法是把受監管的發行、投資、交易與結算納入同一個共享的法律與技術框架之下。
而這不只是幻燈片上的架構。
目前,Dusk 已向機構報告確認的發行額超過 3 億歐元,觸達 5 萬+ 投資者,質押的 DUSK 超過 2.1 億枚,並且約 10 秒的確定性最終性。
這完全改變了我的問題。
我不再太關心去問:
“RWA 能否實現可組合?”
我們已經知道它們可以流轉。
我想知道的是:
受監管的資產能否在攜帶其身份、資格、隱私以及轉讓規則的同時仍保持可組合性?
因爲如果答案是“可以”,那就會越來越不像是把證券上鍊……
而更像是圍繞它們重新搭建金融基礎設施。
$DUSK @Dusk_Foundation
最近,關於 #dusk 的競選公告讓我質疑加密領域最喜歡的一個詞:可組合性(composability)。
我們通常會把可組合性說成“更多就自動更好”。
一個代幣應該能夠在不同協議之間移動,成爲抵押品,與 DeFi 交互,跨鏈,接入新的應用……
對於一種普通的、無許可的資產來說,確實如此。
但想象一下,如果要用它來操作一隻受監管的債券。
這隻債券可能有投資者資格要求、轉讓限制、司法管轄規則以及披露義務。
於是,“讓它與一切都可組合”突然聽起來沒那麼令人印象深刻了。
有趣的問題在於:在不剝離附着在該資產上的規則的前提下,如何實現它的可組合性。
這就是 Dusk 變得相當技術性的地方。
它當前的架構將結算/數據層 DuskDS 與基於 OP Stack 的 EVM 環境 DuskEVM 分離開來。開發者可以使用熟悉的 Solidity 工具鏈,而應用則回到 Dusk 底層網絡進行結算。
Hedger 還通過同態加密和零知識證明提供了保密的 EVM 工作流。
接下來是監管層面。
通過與 NPEX 的合作關係,Dusk 表示生態系統可獲得 MTF、Broker 和 ECSP 的牌照,並且 DLT-TSS 許可正在推進中。
其想法是把受監管的發行、投資、交易與結算納入同一個共享的法律與技術框架之下。
而這不只是幻燈片上的架構。
目前,Dusk 已向機構報告確認的發行額超過 3 億歐元,觸達 5 萬+ 投資者,質押的 DUSK 超過 2.1 億枚,並且約 10 秒的確定性最終性。
這完全改變了我的問題。
我不再太關心去問:
“RWA 能否實現可組合?”
我們已經知道它們可以流轉。
我想知道的是:
受監管的資產能否在攜帶其身份、資格、隱私以及轉讓規則的同時仍保持可組合性?
因爲如果答案是“可以”,那就會越來越不像是把證券上鍊……
而更像是圍繞它們重新搭建金融基礎設施。
$DUSK @Dusk
20
16
471
·
--
#dusk $DUSK @Dusk_Foundation
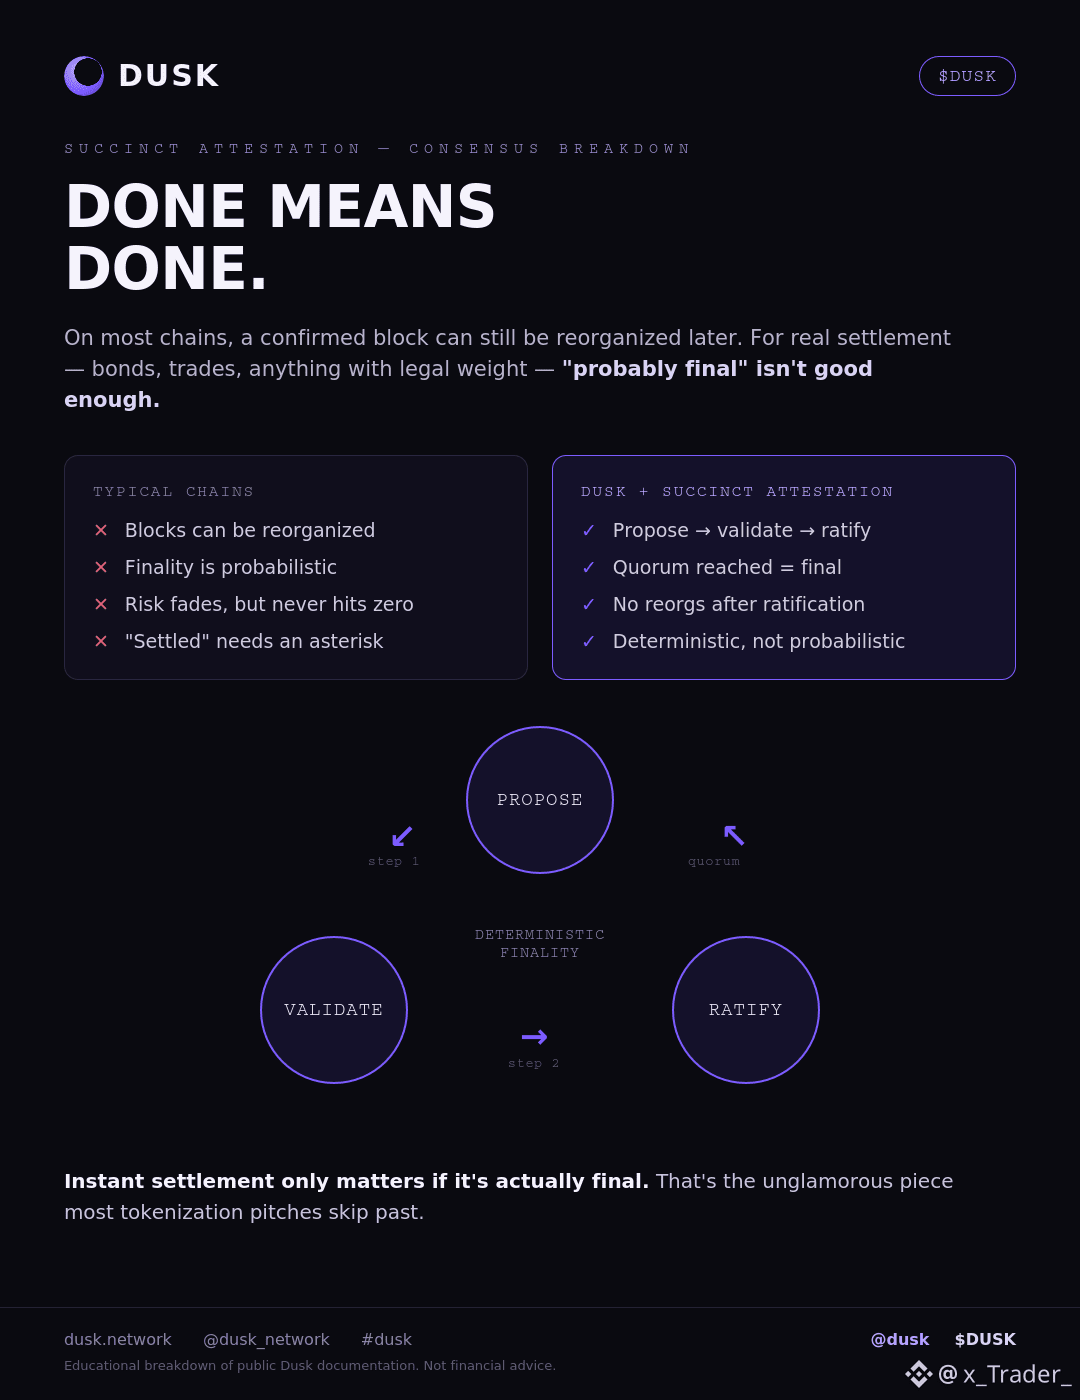
我過去一直以爲“區塊鏈最終性(blockchain finality)”在任何地方都意味着同一件事。但並不是。
在很多鏈上,一個區塊被加入,並不是真正故事的結束。之後如果出現更長的鏈,它仍然可能被重組或替換。對於隨意的轉賬來說,這只是你從不在意的背景風險。但對於真正的金融結算——比如債券支付、交易,任何帶有法律效力的行爲——“大概會是最終的(probably final)”都不是一個合格的答案。
Dusk 的共識由三個步驟組成:一個驗證者提出一個區塊;一個委員會檢查它是否合法;第二個委員會確認前一次檢查確實成立。等到三步都完成,這個區塊就算完成——不是“差不多結束了(done, probably)”,而是真正完成。不存在在接下來的幾個區塊之後還會發生重組的情況。
沒人會爲共識機制寫頭條。但它就是那段不那麼“炫酷”的部分,讓受監管的交易所能夠對客戶說“已經結算(this settled)”,並且這句話可以被字面理解,而不是“已結算,但要在三塊之後發生一種不太可能的事件才作廢(settled, barring an unlikely event three blocks from now)”。
只有當它真正最終時,“即時結算(instant settlement)”纔有意義。而大多數代幣化(tokenization)的推介會跳過這一點。
投票:
猜猜:當一個區塊在 Dusk 上達到法定人數(quorum)之後會發生什麼 🧠
⏳ 之後仍可能被撤銷
✅ 最終不可重組
📅 需要等待 2 天以完成清算
⛽ 取決於 gas 價格
#dusk $DUSK @Dusk
我過去一直以爲“區塊鏈最終性(blockchain finality)”在任何地方都意味着同一件事。但並不是。
在很多鏈上,一個區塊被加入,並不是真正故事的結束。之後如果出現更長的鏈,它仍然可能被重組或替換。對於隨意的轉賬來說,這只是你從不在意的背景風險。但對於真正的金融結算——比如債券支付、交易,任何帶有法律效力的行爲——“大概會是最終的(probably final)”都不是一個合格的答案。
Dusk 的共識由三個步驟組成:一個驗證者提出一個區塊;一個委員會檢查它是否合法;第二個委員會確認前一次檢查確實成立。等到三步都完成,這個區塊就算完成——不是“差不多結束了(done, probably)”,而是真正完成。不存在在接下來的幾個區塊之後還會發生重組的情況。
沒人會爲共識機制寫頭條。但它就是那段不那麼“炫酷”的部分,讓受監管的交易所能夠對客戶說“已經結算(this settled)”,並且這句話可以被字面理解,而不是“已結算,但要在三塊之後發生一種不太可能的事件才作廢(settled, barring an unlikely event three blocks from now)”。
只有當它真正最終時,“即時結算(instant settlement)”纔有意義。而大多數代幣化(tokenization)的推介會跳過這一點。
投票:
猜猜:當一個區塊在 Dusk 上達到法定人數(quorum)之後會發生什麼 🧠
⏳ 之後仍可能被撤銷
✅ 最終不可重組
📅 需要等待 2 天以完成清算
⛽ 取決於 gas 價格
1
3
192
·
--
真實
#dusk
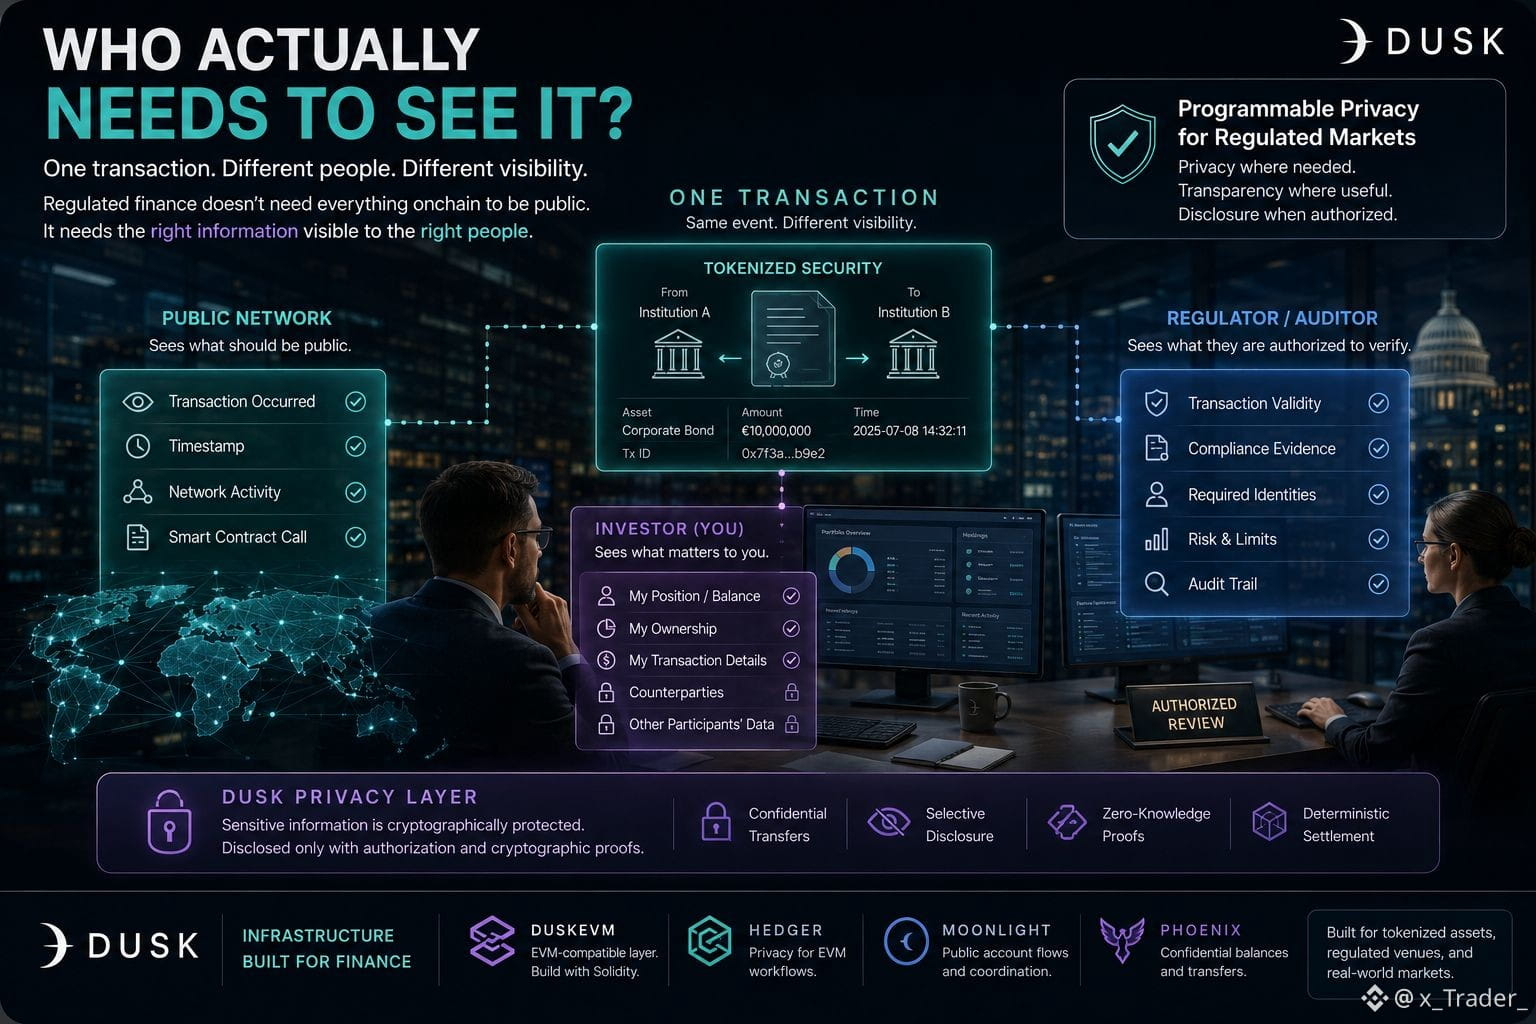
我認爲人們有時會誤解受監管金融中的隱私問題。
這並不只是:
“我們怎麼把交易隱藏起來?”
更難的問題是:
“到底誰需要看到它?”
投資者不必一定要把自己在鏈上的全部持倉暴露給每一個正在觀察鏈的地址。
但監管機構可能需要覈驗某些事情。
審計員可能需要證據。
發行方可能需要覈查所有權或資格。
而市場本身仍然需要可被觀察並可完成結算的內容。
這部分——@Dusk_Foundation ——我覺得確實非常有趣。
Dusk 並不是把隱私當作一個“開/關”開關來處理。它的架構將公開流程與機密流程分離,同時在存在正當理由且信息需要向授權方披露時,允許進行相應披露。
這讓我覺得更符合金融市場的實際。
因爲把債券、基金或其他證券放到鏈上並不算難。
難的是:當不同的人對同一資產需要不同層級的可見性時,會發生什麼。
這是大多數加密貨幣討論裏談得不夠深入的問題。
Dusk 正是在圍繞這一點構建。
而通過 DuskEVM,這種思路被帶入一個與 EVM 兼容的環境,並由 Hedger 支持機密的 EVM 工作流。
這比“區塊鏈,但更私密”要有意思得多。
$DUSK @Dusk_Foundation
#dusk
我認爲人們有時會誤解受監管金融中的隱私問題。
這並不只是:
“我們怎麼把交易隱藏起來?”
更難的問題是:
“到底誰需要看到它?”
投資者不必一定要把自己在鏈上的全部持倉暴露給每一個正在觀察鏈的地址。
但監管機構可能需要覈驗某些事情。
審計員可能需要證據。
發行方可能需要覈查所有權或資格。
而市場本身仍然需要可被觀察並可完成結算的內容。
這部分——@Dusk ——我覺得確實非常有趣。
Dusk 並不是把隱私當作一個“開/關”開關來處理。它的架構將公開流程與機密流程分離,同時在存在正當理由且信息需要向授權方披露時,允許進行相應披露。
這讓我覺得更符合金融市場的實際。
因爲把債券、基金或其他證券放到鏈上並不算難。
難的是:當不同的人對同一資產需要不同層級的可見性時,會發生什麼。
這是大多數加密貨幣討論裏談得不夠深入的問題。
Dusk 正是在圍繞這一點構建。
而通過 DuskEVM,這種思路被帶入一個與 EVM 兼容的環境,並由 Hedger 支持機密的 EVM 工作流。
這比“區塊鏈,但更私密”要有意思得多。
$DUSK @Dusk
32
15
900
·
--
看漲
真實
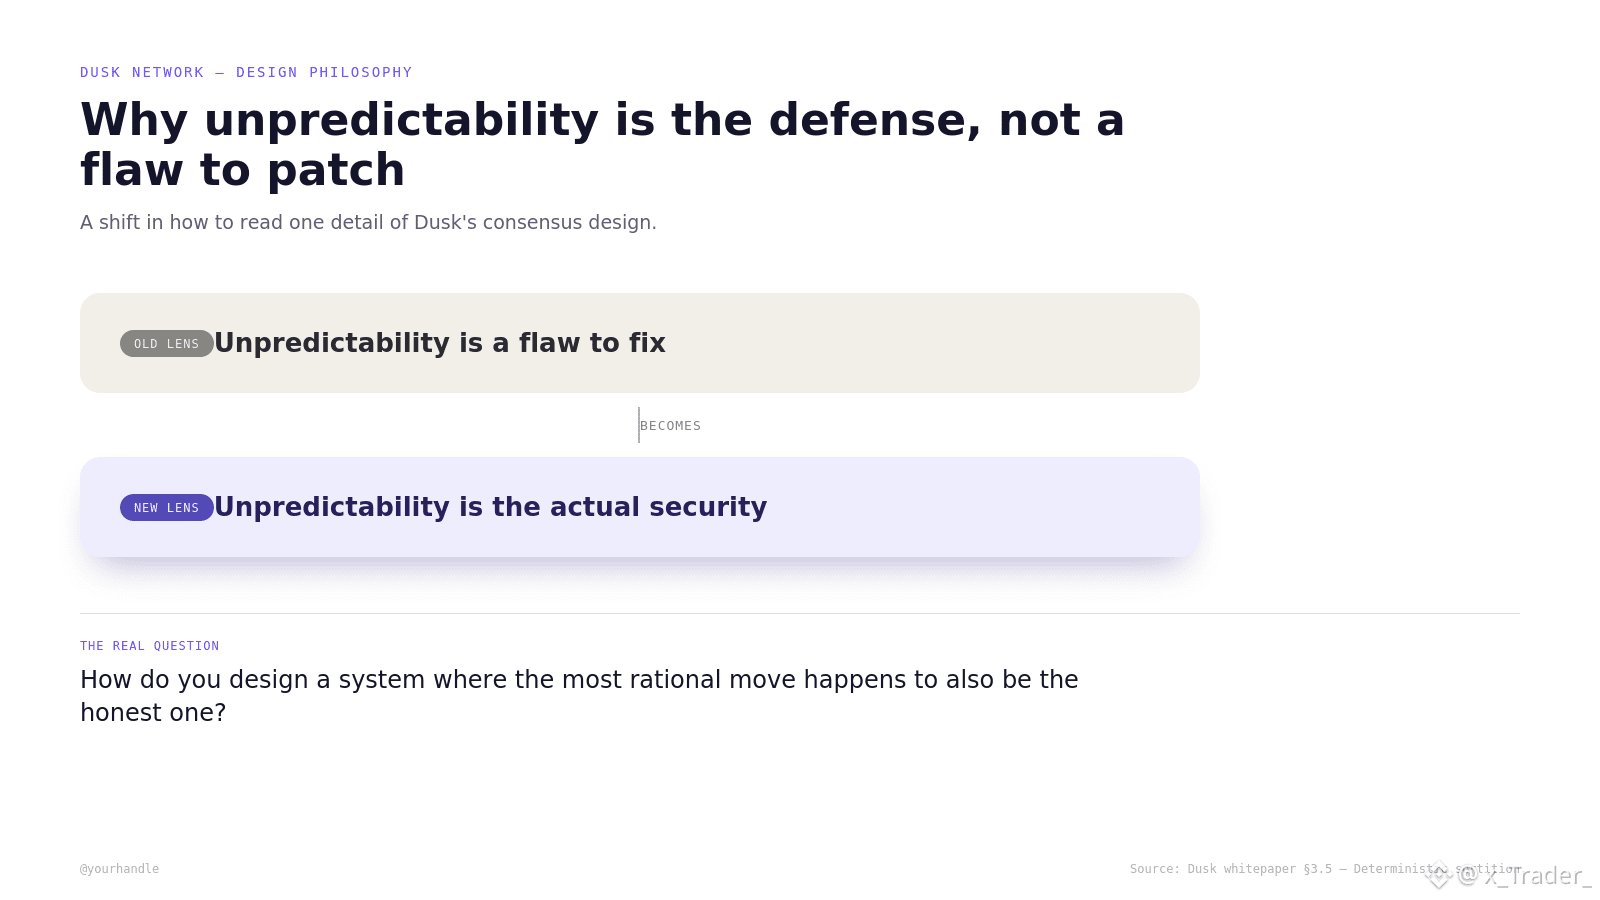
我以前以爲,區塊鏈裏的不可預測性是一種你只能忍受的“漏洞”,而不是你會真正去設計的“特性”。
研究了 Dusk 之後,這種想法改變了。
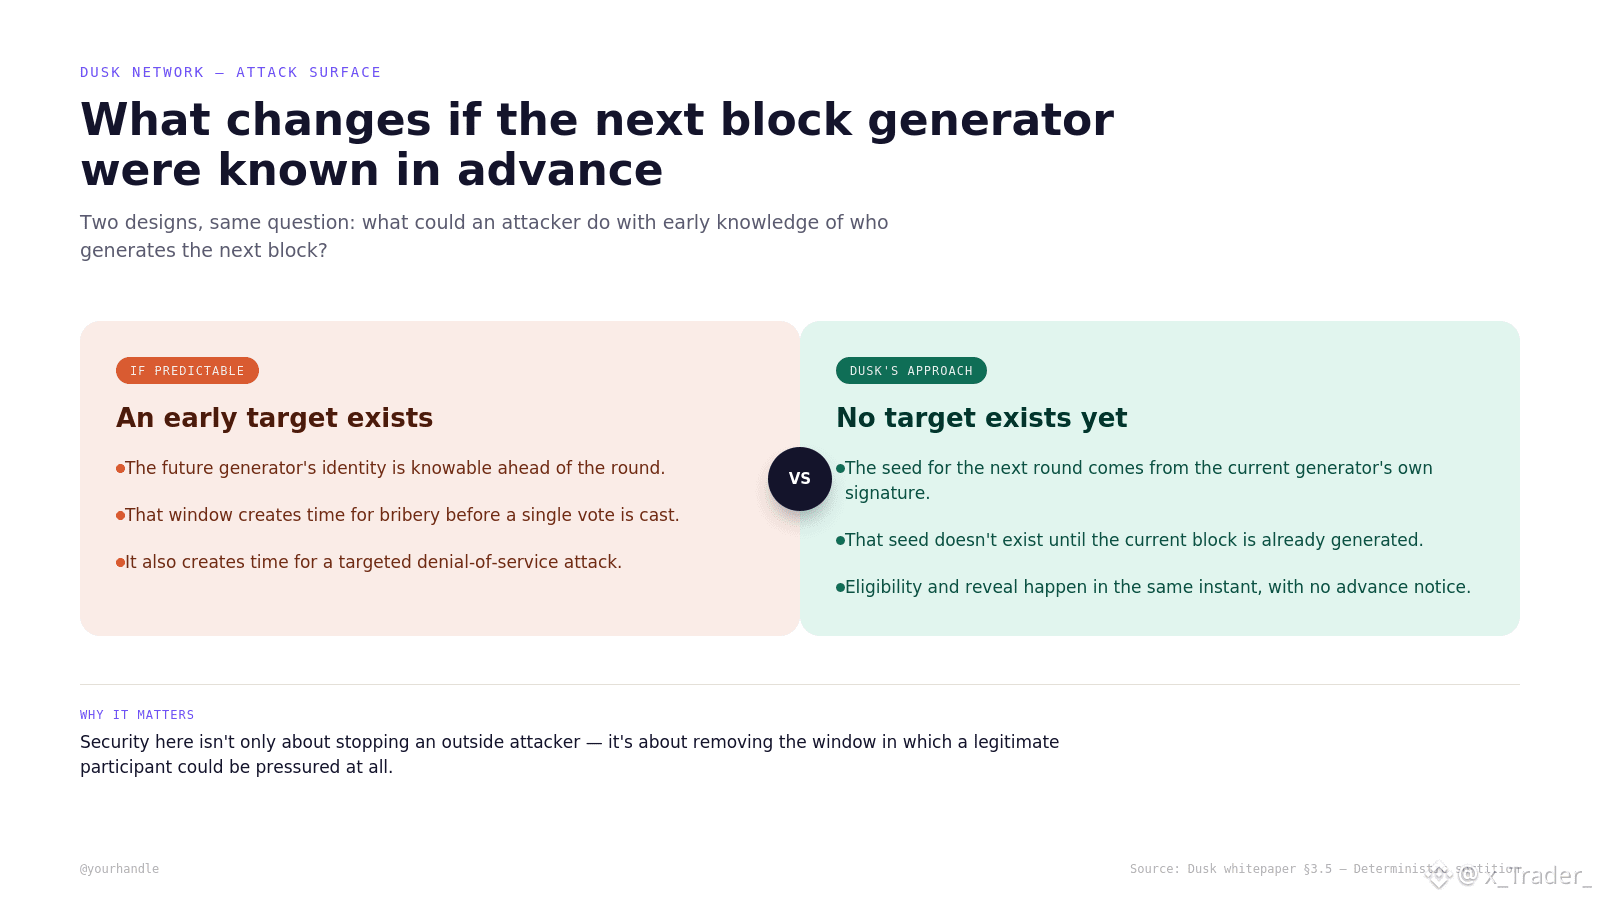
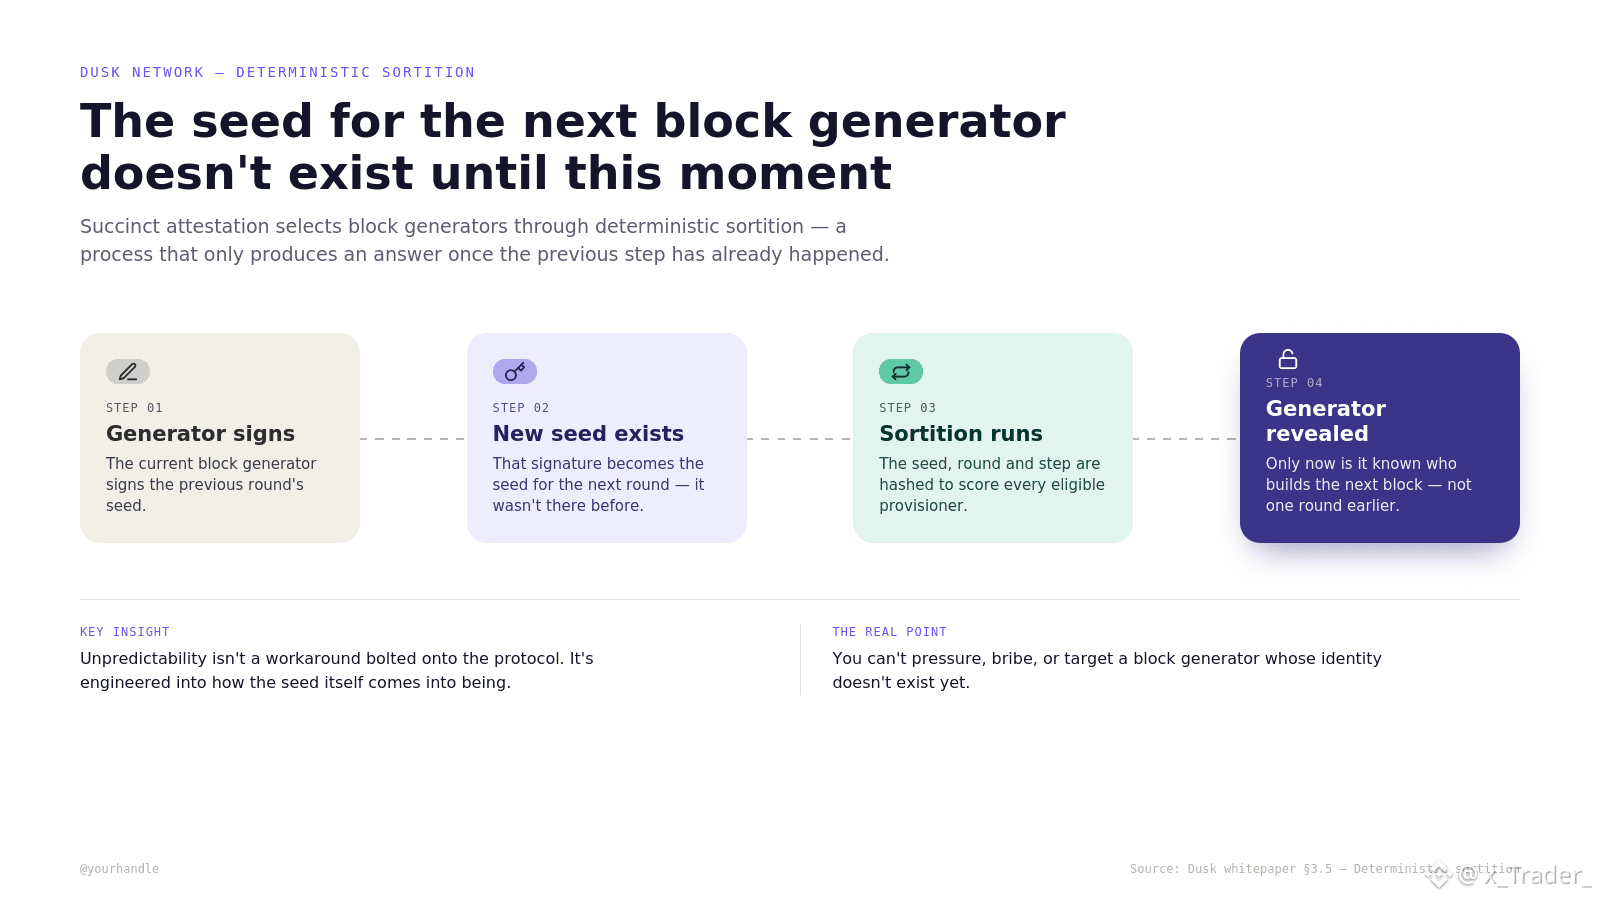
想象你是一個資源/節點的提供者(provisioner)。你已經質押了,滿足資格,你知道你可能會被選來生成下一個區塊。但你不知道你會不會被選。其他任何人也不知道——包括其他驗證者,甚至包括你自己:在事情發生前的十秒鐘你都不知道。
有意思的地方在於:決定 N+1 區塊由誰來被選中的“種子”在構建 N 區塊時還不存在。它就是從“當前區塊生成器對先前種子的簽名”中生成的。也就是說,“下一位是誰”並沒有被藏在某個地方——它甚至還沒有被計算出來。
爲什麼這重要?因爲在這裏,可預測性是負擔,而不是便利。如果攻擊者今天就能算出誰會在區塊 40 生成,他們就會有充足的時間去鎖定那個驗證者——收買他、對他發起 DDoS、施壓他們——直到那一刻到來之前都可以。
Dusk 的確定性分組選舉(deterministic sortition)完全關閉了這扇窗口。你只有在它已經真實發生的那一刻,纔會發現自己就是區塊生成器。
所以真正的設計問題並不是“我們怎麼選出領導者(leader)”。而是“我們如何在從不讓任何人提前計劃的情況下選出一個領導者”。
猜猜看:一旦區塊選擇哪怕只是在更早一點點變得可預測,立刻會發生什麼?
#dusk $DUSK @Dusk_Foundation
投票:
如果你能預測下一個區塊生成器,最先會壞掉什麼?
🎯 收買變得可行
🛑 DDoS 變得可行
⚖️ 兩者都可以,屬於同一種漏洞
🔒 什麼都不會,仍然安全
我以前以爲,區塊鏈裏的不可預測性是一種你只能忍受的“漏洞”,而不是你會真正去設計的“特性”。
研究了 Dusk 之後,這種想法改變了。
想象你是一個資源/節點的提供者(provisioner)。你已經質押了,滿足資格,你知道你可能會被選來生成下一個區塊。但你不知道你會不會被選。其他任何人也不知道——包括其他驗證者,甚至包括你自己:在事情發生前的十秒鐘你都不知道。
有意思的地方在於:決定 N+1 區塊由誰來被選中的“種子”在構建 N 區塊時還不存在。它就是從“當前區塊生成器對先前種子的簽名”中生成的。也就是說,“下一位是誰”並沒有被藏在某個地方——它甚至還沒有被計算出來。
爲什麼這重要?因爲在這裏,可預測性是負擔,而不是便利。如果攻擊者今天就能算出誰會在區塊 40 生成,他們就會有充足的時間去鎖定那個驗證者——收買他、對他發起 DDoS、施壓他們——直到那一刻到來之前都可以。
Dusk 的確定性分組選舉(deterministic sortition)完全關閉了這扇窗口。你只有在它已經真實發生的那一刻,纔會發現自己就是區塊生成器。
所以真正的設計問題並不是“我們怎麼選出領導者(leader)”。而是“我們如何在從不讓任何人提前計劃的情況下選出一個領導者”。
猜猜看:一旦區塊選擇哪怕只是在更早一點點變得可預測,立刻會發生什麼?
#dusk $DUSK @Dusk
投票:
如果你能預測下一個區塊生成器,最先會壞掉什麼?
🎯 收買變得可行
🛑 DDoS 變得可行
⚖️ 兩者都可以,屬於同一種漏洞
🔒 什麼都不會,仍然安全
21
15
542
·
--
真實
有人在回覆裏問了我一個我沒法釋懷的問題:
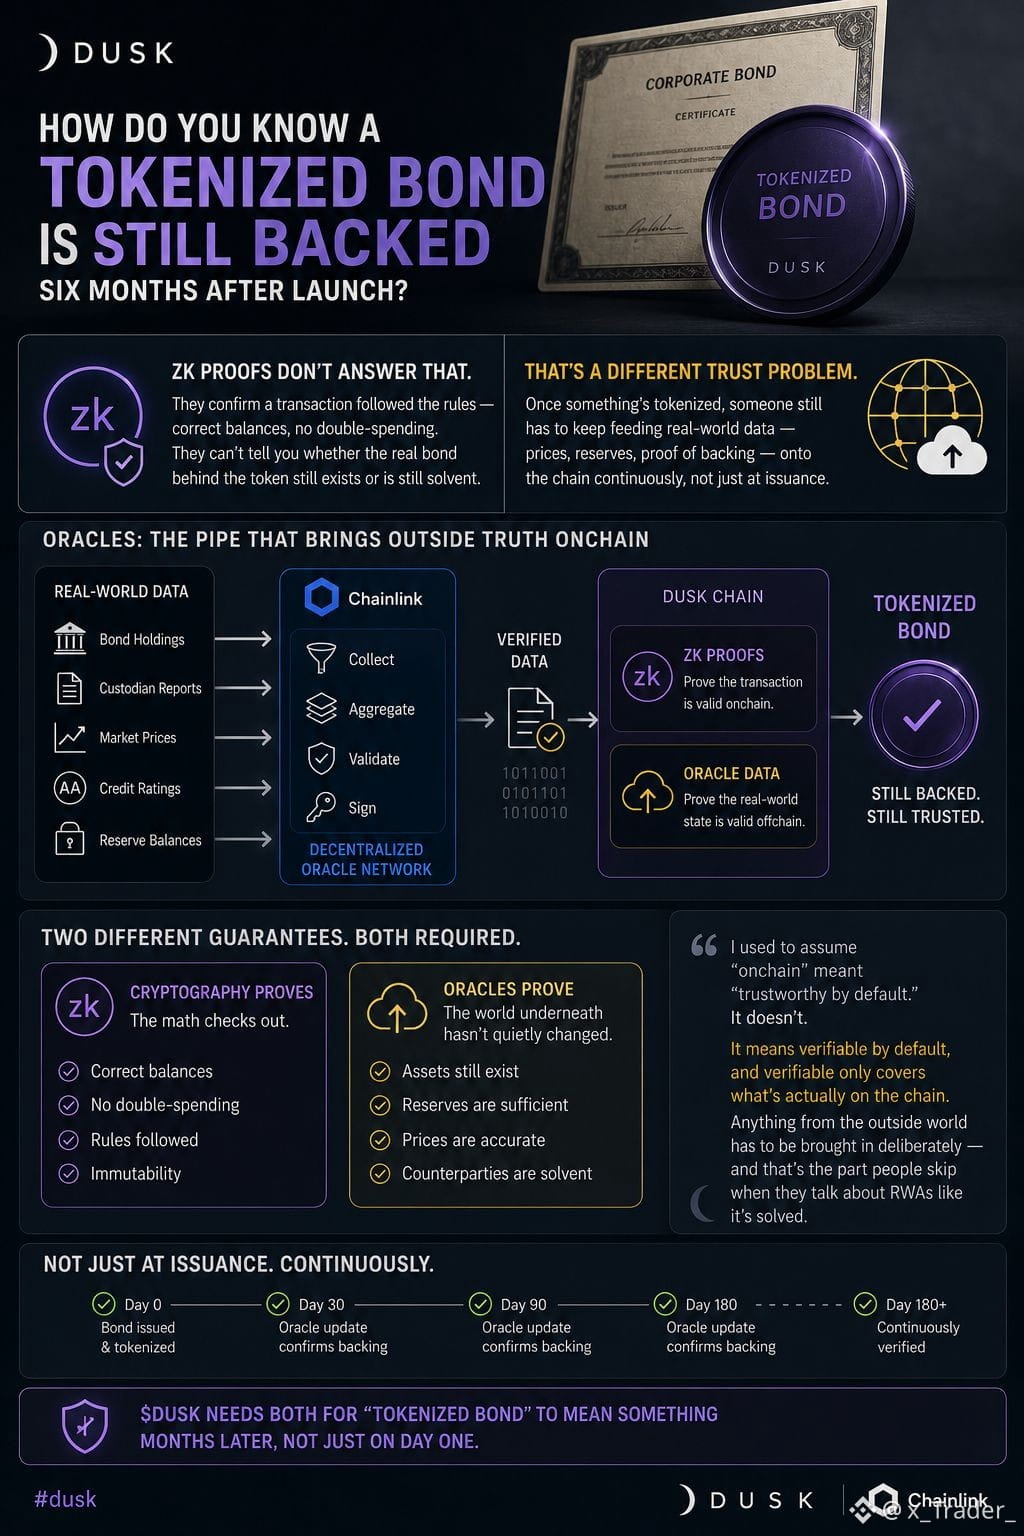
你到底是怎麼知道 Dusk 上的“代幣化債券”在上線六個月後仍然有真實資產做支撐的?ZK 證明無法回答這一點。
它們只能確認一次交易確實遵守了規則——餘額正確、沒有雙重支付。
但它們無法告訴你:代幣背後的那份真實債券是否仍然存在,或者是否依然償付能力足夠。
這是另一個信任問題,所以 @Dusk_Foundation 才能和 Chainlink 一起發揮作用。
一旦某個東西被代幣化,就必須有人持續不斷地把真實世界的數據餵給鏈上——價格、儲備、支撐證明——而不只是發行時做一次。
這基本上就是預言機(oracle):把外部真相通過一根“管道”持續輸送到某個系統,而該系統除此之外只能知道鏈上它自己寫進去的內容。
我過去以爲“鏈上(on-chain)”默認就意味着“可信”。
不是。
它意味着默認可驗證,而可驗證只涵蓋鏈上實際發生/記錄的內容。
來自外部世界的任何信息,都必須被刻意引入——而人們在談 RWAs 好像已經解決時,經常跳過這一點。
加密學證明的是計算是否檢查無誤。
預言機證明的是:其下真實世界沒有悄悄發生變化。
$DUSK 要讓“代幣化債券”在數月之後仍然有意義,而不只是“上線當天”有效,就兩者都需要。
#dusk $DUSK @Dusk_Foundation
輪到你了:猜猜 Chainlink 的預言機到底會向 Dusk 提供什麼
🔗 真實世界的價格/儲備數據
🔐 預言機本身的 ZK 證明
🏦 監管批准
⚡ 交易最終性
有人在回覆裏問了我一個我沒法釋懷的問題:
你到底是怎麼知道 Dusk 上的“代幣化債券”在上線六個月後仍然有真實資產做支撐的?ZK 證明無法回答這一點。
它們只能確認一次交易確實遵守了規則——餘額正確、沒有雙重支付。
但它們無法告訴你:代幣背後的那份真實債券是否仍然存在,或者是否依然償付能力足夠。
這是另一個信任問題,所以 @Dusk 才能和 Chainlink 一起發揮作用。
一旦某個東西被代幣化,就必須有人持續不斷地把真實世界的數據餵給鏈上——價格、儲備、支撐證明——而不只是發行時做一次。
這基本上就是預言機(oracle):把外部真相通過一根“管道”持續輸送到某個系統,而該系統除此之外只能知道鏈上它自己寫進去的內容。
我過去以爲“鏈上(on-chain)”默認就意味着“可信”。
不是。
它意味着默認可驗證,而可驗證只涵蓋鏈上實際發生/記錄的內容。
來自外部世界的任何信息,都必須被刻意引入——而人們在談 RWAs 好像已經解決時,經常跳過這一點。
加密學證明的是計算是否檢查無誤。
預言機證明的是:其下真實世界沒有悄悄發生變化。
$DUSK 要讓“代幣化債券”在數月之後仍然有意義,而不只是“上線當天”有效,就兩者都需要。
#dusk $DUSK @Dusk
輪到你了:猜猜 Chainlink 的預言機到底會向 Dusk 提供什麼
🔗 真實世界的價格/儲備數據
🔐 預言機本身的 ZK 證明
🏦 監管批准
⚡ 交易最終性
19
11
575
·
--
這也是爲什麼時間很關鍵——在像 NPEX 這樣的交易所真正能夠通過它路由真實資產之前,DuskEVM 主網需要已經上線並保持穩定。合作與基礎設施的部署進度在同一時鐘下推進。"
$DUSK
{future}(DUSKUSDT)
這也是爲什麼時間很關鍵——在像 NPEX 這樣的交易所真正能夠通過它路由真實資產之前,DuskEVM 主網需要已經上線並保持穩定。合作與基礎設施的部署進度在同一時鐘下推進。"
$DUSK
$DUSK
3
179
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
Anthropic滚动12个月营收增长约1200%
35,093 次瀏覽
149 討論中
Anthropic 的招股書今天公開了。營收曲線長這樣。
2023 年 4100 萬美元,2024 年 3.86 億,2025 年 45.9 億,2026 年上半年 162.9 億。
二季度單季同比 1368%。市面上流傳的「滾動 12 個月增長約 1200%」是另一個口徑,量級對得上。
三年時間,從四千萬做到年化三百億。
同一份文件裏還有另一個數。上半年淨虧損 807 億美元,去年同期 130 億,擴大了六倍。
這兩件事是連着的。企業客戶在搶 Claude,公司就得搶算力,算力要提前付錢。招股書裏那筆最高 7500 億美元的算力承諾,不可取消。
錢先花出去,收入後到賬。$ANTHROPIC
#anthropic滚动12个月营收增长约1200%
层楼bnb
·3 人按讚
·18.1k 次瀏覽
Anthropic预计今日公布S1招股书
27,407 次瀏覽
135 討論中
据报韩国考虑第四次推迟加密税
53,879 次瀏覽
327 討論中