

Salus Re-poster
16 貼文
Salus Re-poster
舉報
封鎖用戶
Our research-driven approach tackles the toughest security challenges in Web3 while pioneering innovative ZK solutions.
0 關注
0 粉絲
1 點讚數
貼文
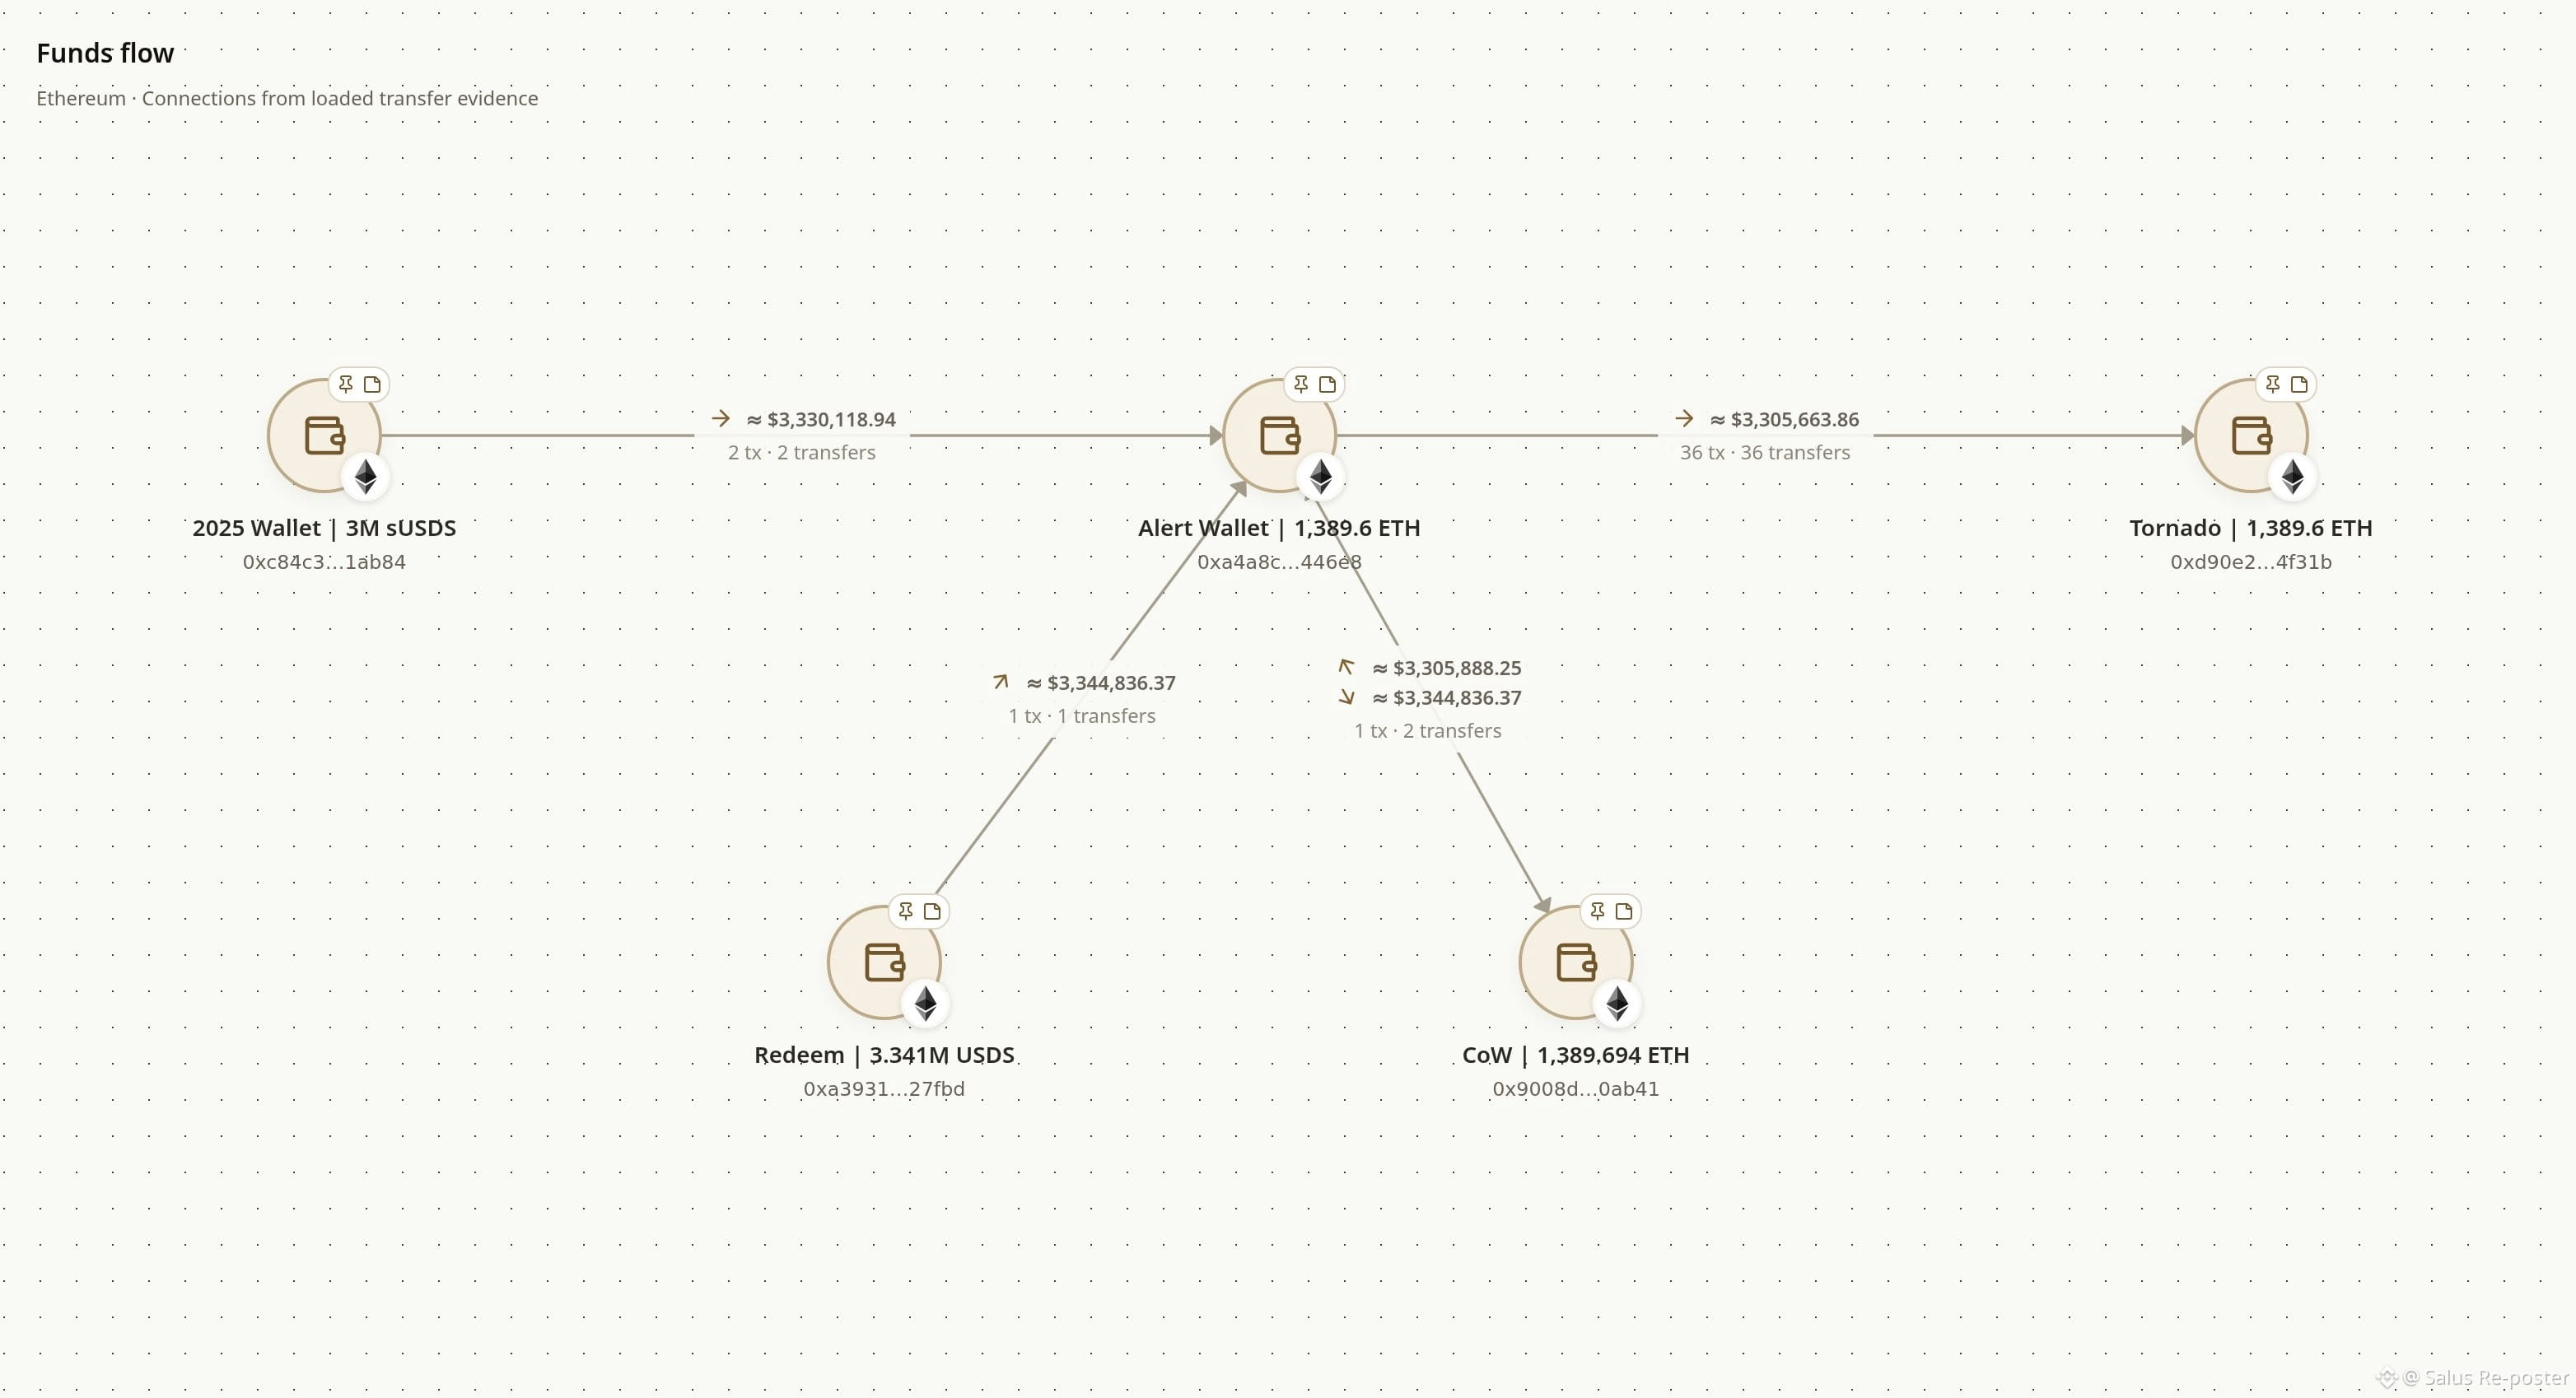
我們的團隊最近觀察到,近期有交易來自一個地址。2025年的報告指出,該地址涉及針對 @coinbase 客戶的欺詐活動。
相關賬戶地址爲 0xc84c…ab84,它將 300 萬枚 sUSDS 轉入一個新建的錢包。資金兌換後,隨後通過 36 筆獨立存款轉入 Tornado Cash,總金額達 1,389.6 ETH。
如需深入瞭解此事的來龍去脈,可參閱此前的背景報道:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
我們的團隊最近觀察到,近期有交易來自一個地址。2025年的報告指出,該地址涉及針對 @coinbase 客戶的欺詐活動。
相關賬戶地址爲 0xc84c…ab84,它將 300 萬枚 sUSDS 轉入一個新建的錢包。資金兌換後,隨後通過 36 筆獨立存款轉入 Tornado Cash,總金額達 1,389.6 ETH。
如需深入瞭解此事的來龍去脈,可參閱此前的背景報道:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
相關賬戶地址爲 0xc84c…ab84,它將 300 萬枚 sUSDS 轉入一個新建的錢包。資金兌換後,隨後通過 36 筆獨立存款轉入 Tornado Cash,總金額達 1,389.6 ETH。
如需深入瞭解此事的來龍去脈,可參閱此前的背景報道:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
86
10月11日,一名網絡內容創作者遭遇騙局,對方以高薪商業視頻拍攝爲幌子設局。組織者先支付預付款以博取信任,隨後誘使其前往泰國。創作者抵達泰國後,情況立即急轉直下:他們被帶到一處偏遠地點,並驚恐地發現自己即將被販賣給第三方。
察覺到迫在眉睫的危險後,創作者假裝生病拖延綁架者,同時悄悄聯繫朋友和親屬。這一急中生智的舉動讓潛在買家因其身體狀況而對要價產生爭執。他們的分歧暫時中止了這筆非法交易,爲營救爭取到了至關重要的時間。受害者的親友緊急求助後,我們的團隊與執法部門聯手,追查該處房產的準確位置。通過分析與嫌疑人有關的手機線索、查看創作者在途中拍攝的照片,以及檢查一張外賣收據的照片,我們最終成功協助其安全獲救。
行動結束後,當局將嫌疑人帶回接受訊問。警方目前正在仔細審查嫌疑人的出入境檔案,調查他們在邊境地區附近的行蹤,並覈查其是否與非法越境活動有關。官方調查仍在進行中。
我們要提醒大家,若要在被控制人員被轉移越過泰緬邊境之前採取干預行動,時間窗口極其短暫。一旦他們被帶入鄰國境內,營救將變得異常困難。即使你已收到國際工作的預付款,也務必花時間徹底覈實實際工作地點、僱主身份以及負責安排行程的人員。
10月11日,一名網絡內容創作者遭遇騙局,對方以高薪商業視頻拍攝爲幌子設局。組織者先支付預付款以博取信任,隨後誘使其前往泰國。創作者抵達泰國後,情況立即急轉直下:他們被帶到一處偏遠地點,並驚恐地發現自己即將被販賣給第三方。
察覺到迫在眉睫的危險後,創作者假裝生病拖延綁架者,同時悄悄聯繫朋友和親屬。這一急中生智的舉動讓潛在買家因其身體狀況而對要價產生爭執。他們的分歧暫時中止了這筆非法交易,爲營救爭取到了至關重要的時間。受害者的親友緊急求助後,我們的團隊與執法部門聯手,追查該處房產的準確位置。通過分析與嫌疑人有關的手機線索、查看創作者在途中拍攝的照片,以及檢查一張外賣收據的照片,我們最終成功協助其安全獲救。
行動結束後,當局將嫌疑人帶回接受訊問。警方目前正在仔細審查嫌疑人的出入境檔案,調查他們在邊境地區附近的行蹤,並覈查其是否與非法越境活動有關。官方調查仍在進行中。
我們要提醒大家,若要在被控制人員被轉移越過泰緬邊境之前採取干預行動,時間窗口極其短暫。一旦他們被帶入鄰國境內,營救將變得異常困難。即使你已收到國際工作的預付款,也務必花時間徹底覈實實際工作地點、僱主身份以及負責安排行程的人員。
察覺到迫在眉睫的危險後,創作者假裝生病拖延綁架者,同時悄悄聯繫朋友和親屬。這一急中生智的舉動讓潛在買家因其身體狀況而對要價產生爭執。他們的分歧暫時中止了這筆非法交易,爲營救爭取到了至關重要的時間。受害者的親友緊急求助後,我們的團隊與執法部門聯手,追查該處房產的準確位置。通過分析與嫌疑人有關的手機線索、查看創作者在途中拍攝的照片,以及檢查一張外賣收據的照片,我們最終成功協助其安全獲救。
行動結束後,當局將嫌疑人帶回接受訊問。警方目前正在仔細審查嫌疑人的出入境檔案,調查他們在邊境地區附近的行蹤,並覈查其是否與非法越境活動有關。官方調查仍在進行中。
我們要提醒大家,若要在被控制人員被轉移越過泰緬邊境之前採取干預行動,時間窗口極其短暫。一旦他們被帶入鄰國境內,營救將變得異常困難。即使你已收到國際工作的預付款,也務必花時間徹底覈實實際工作地點、僱主身份以及負責安排行程的人員。
71
我們想提醒社區,🚨@RevenueFamily 目前與有害的授權行爲有關。在這些事件中,惡意行爲者利用用戶的 Permit 簽名,獲取不受限制的 USDG 支出權限。隨後,他們會立即執行 transferFrom 命令。由於授予權限和後續轉移資金都在同一筆交易中完成,受影響用戶的錢包會迅速被清空。
資產被盜後,會按照 20%/80% 的比例分給兩個黑客地址。這種特定的資金分配方式與 Inferno 使用的“排水器即服務”模式極爲相似。同樣,他們利用 KOL 推廣並實施這些騙局的策略,也與 FomoPeek 確立的套路完全吻合。
我們想提醒社區,🚨@RevenueFamily 目前與有害的授權行爲有關。在這些事件中,惡意行爲者利用用戶的 Permit 簽名,獲取不受限制的 USDG 支出權限。隨後,他們會立即執行 transferFrom 命令。由於授予權限和後續轉移資金都在同一筆交易中完成,受影響用戶的錢包會迅速被清空。
資產被盜後,會按照 20%/80% 的比例分給兩個黑客地址。這種特定的資金分配方式與 Inferno 使用的“排水器即服務”模式極爲相似。同樣,他們利用 KOL 推廣並實施這些騙局的策略,也與 FomoPeek 確立的套路完全吻合。
資產被盜後,會按照 20%/80% 的比例分給兩個黑客地址。這種特定的資金分配方式與 Inferno 使用的“排水器即服務”模式極爲相似。同樣,他們利用 KOL 推廣並實施這些騙局的策略,也與 FomoPeek 確立的套路完全吻合。
69
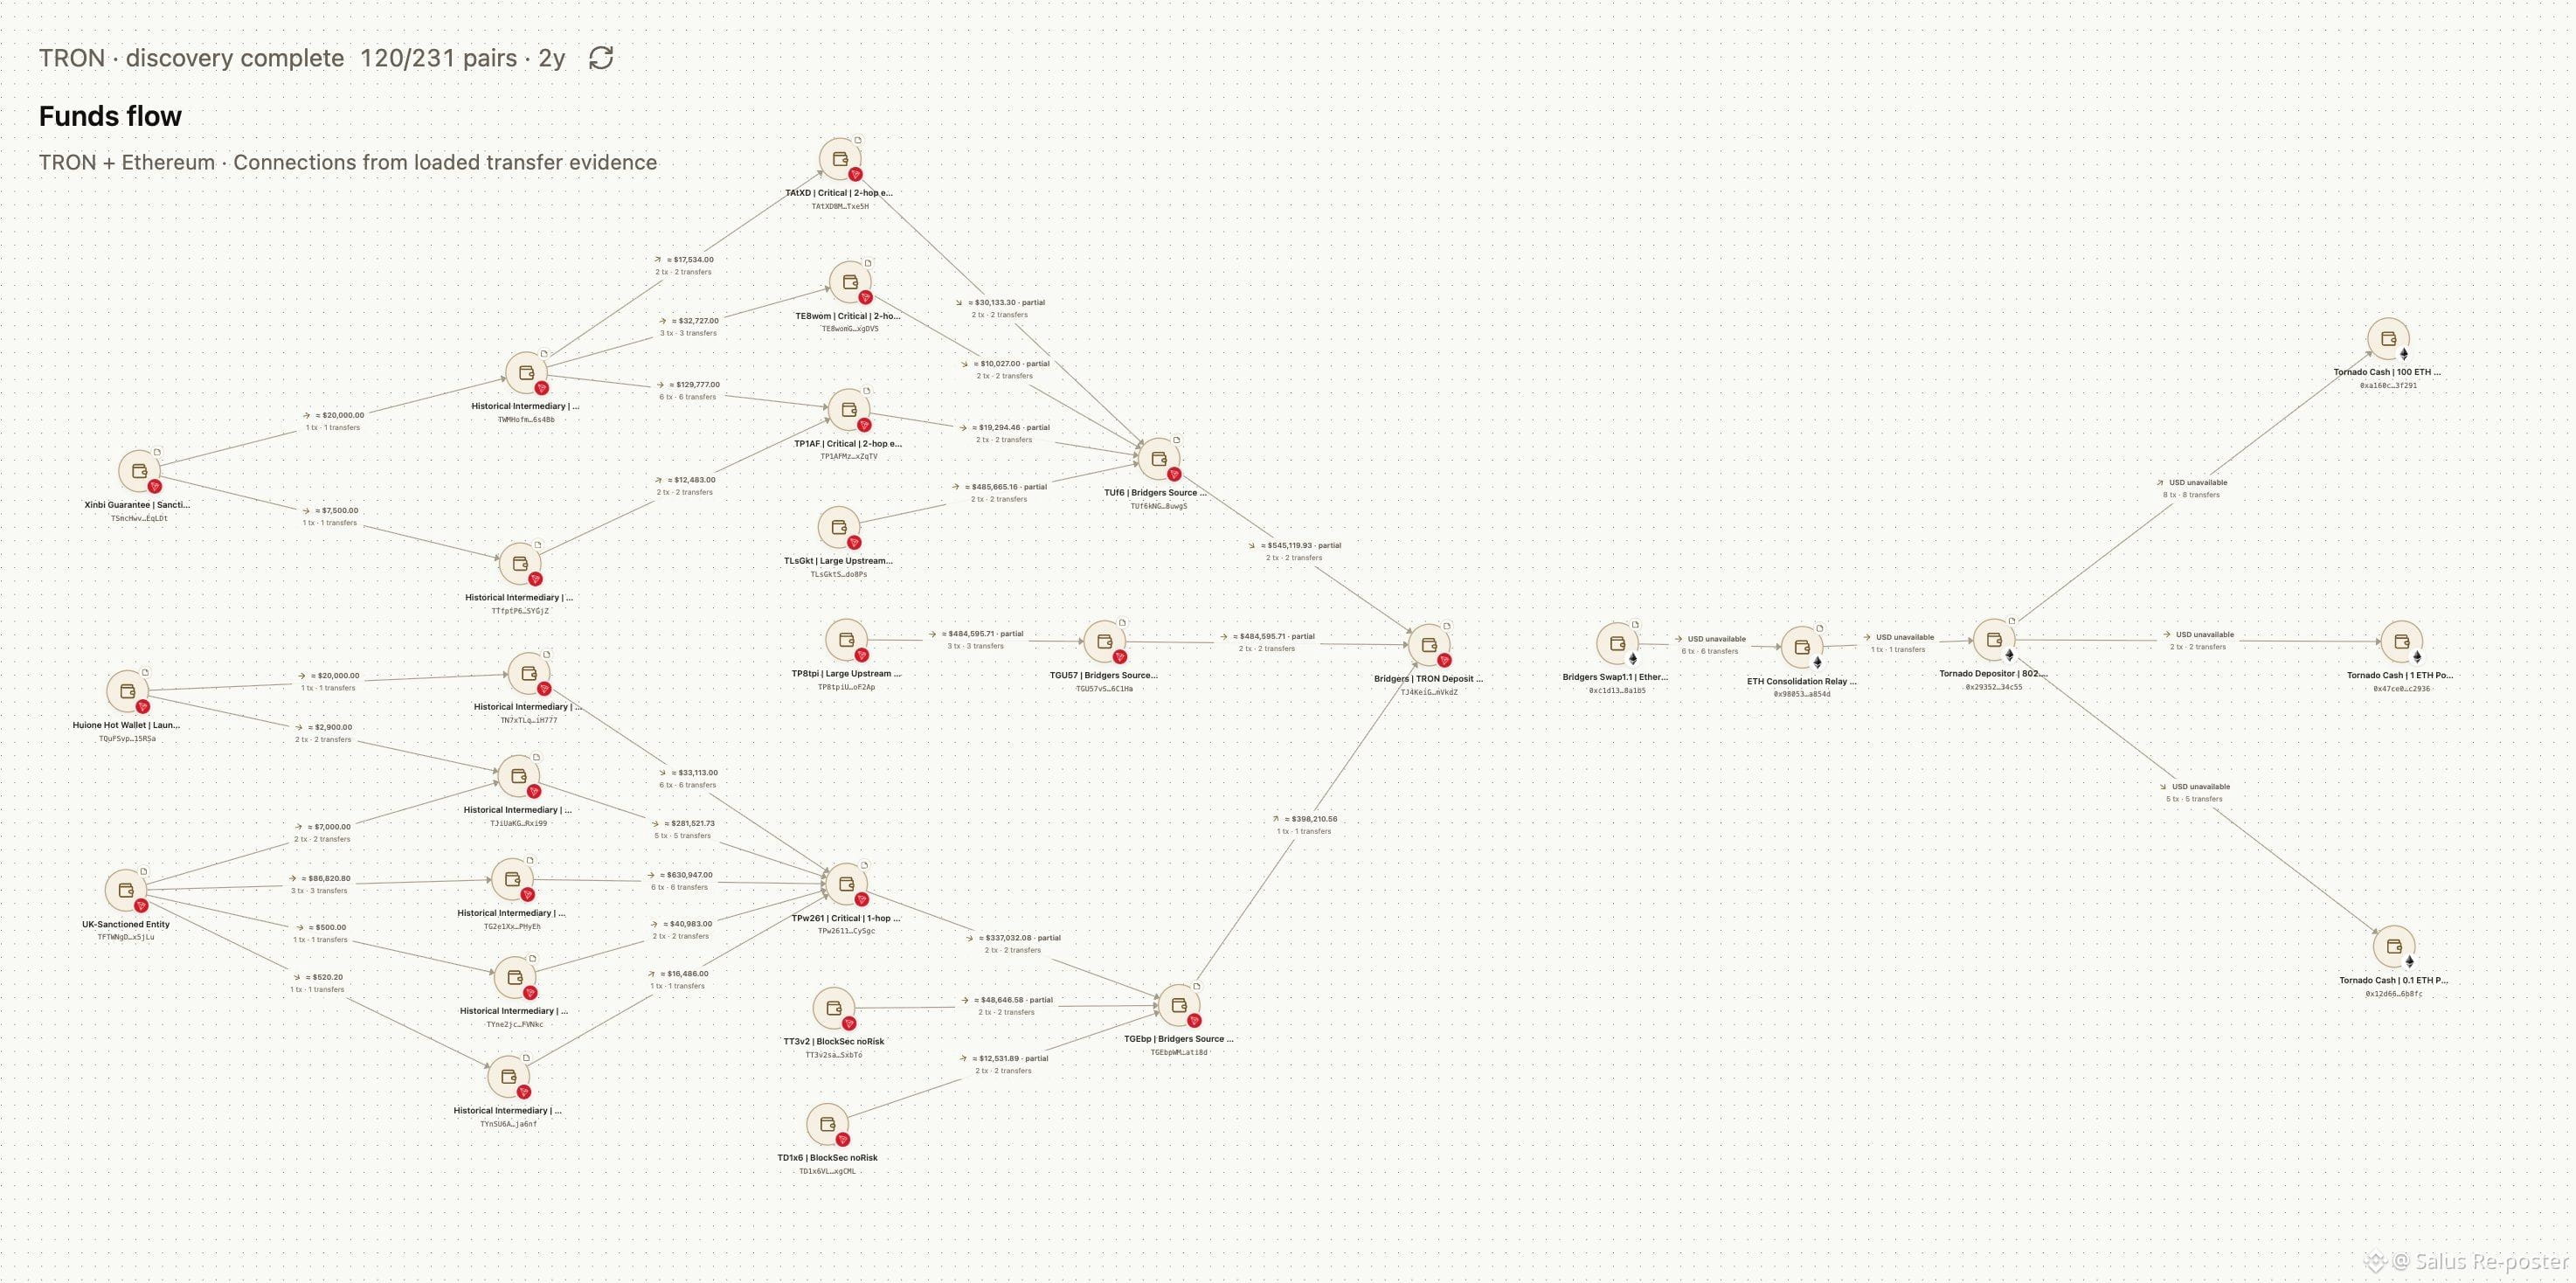
2026年9月23日,精確有802.5 ETH被存入 Tornado Cash。該轉賬發生在協調世界時(UTC)19:32至19:51之間,並通過地址 0x29352a44cf77f276a52c1275c564a7530ba34c55 進行路由。通過運用資金追蹤技術和跨鏈重建,調查人員得以仔細繪製出交易歷史。他們的分析揭示出明確的關聯:將上游地址與 Xinbi、Huione 以及一組被制裁地址的集羣聯繫起來。
2026年9月23日,精確有802.5 ETH被存入 Tornado Cash。該轉賬發生在協調世界時(UTC)19:32至19:51之間,並通過地址 0x29352a44cf77f276a52c1275c564a7530ba34c55 進行路由。通過運用資金追蹤技術和跨鏈重建,調查人員得以仔細繪製出交易歷史。他們的分析揭示出明確的關聯:將上游地址與 Xinbi、Huione 以及一組被制裁地址的集羣聯繫起來。
72
Salus已成功爲KEYFlexibleStake項目完成一項智能合約安全審計,該項目隸屬於@KeyFlow_EN。
該合約由KeyFlow團隊創建並部署在@BNBCHAIN上,旨在支持多種資產配置。通過提供這些選項,它爲鏈上質押以及資產管理提供了高度靈活的用戶體驗。
在整個審查過程中,主要關注關鍵執行路徑、核心業務邏輯、訪問控制以及簽名驗證。此項細緻的檢查幫助團隊識別潛在風險,從而提升合約整體的可靠性與安全性。
我們很高興地報告:在本次評估範圍內未發現任何高嚴重性或中等嚴重性漏洞。
歡迎通過以下鏈接閱讀完整審計報告:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
Salus已成功爲KEYFlexibleStake項目完成一項智能合約安全審計,該項目隸屬於@KeyFlow_EN。
該合約由KeyFlow團隊創建並部署在@BNBCHAIN上,旨在支持多種資產配置。通過提供這些選項,它爲鏈上質押以及資產管理提供了高度靈活的用戶體驗。
在整個審查過程中,主要關注關鍵執行路徑、核心業務邏輯、訪問控制以及簽名驗證。此項細緻的檢查幫助團隊識別潛在風險,從而提升合約整體的可靠性與安全性。
我們很高興地報告:在本次評估範圍內未發現任何高嚴重性或中等嚴重性漏洞。
歡迎通過以下鏈接閱讀完整審計報告:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
該合約由KeyFlow團隊創建並部署在@BNBCHAIN上,旨在支持多種資產配置。通過提供這些選項,它爲鏈上質押以及資產管理提供了高度靈活的用戶體驗。
在整個審查過程中,主要關注關鍵執行路徑、核心業務邏輯、訪問控制以及簽名驗證。此項細緻的檢查幫助團隊識別潛在風險,從而提升合約整體的可靠性與安全性。
我們很高興地報告:在本次評估範圍內未發現任何高嚴重性或中等嚴重性漏洞。
歡迎通過以下鏈接閱讀完整審計報告:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
64
我們正在招聘一名兼職的渠道業務發展(Channel Business Development)專業人士加入我們的合作伙伴與業務發展團隊!
Salus 專注於智能合約審計、Web3 滲透測試和資產追償服務,爲 Web3 項目提供專業的安全支持。
我們的安全履歷:
🟠 300+
已服務並加固保護的項目
🔴 0 REKT
公開披露的受保護項目安全記錄
🟠 100%
在我們官網披露的項目安全率
🔴 100%
在我們官網披露的滲透測試成功率
你將與我們一起:
• 支持具備安全需求的高質量 Web3 項目
• 通過社區與生態合作伙伴拓展合作渠道
• 跟進潛在客戶及合作機會
• 幫助建立穩定、長期的生態合作伙伴關係
有業務發展、渠道合作或社區運營相關經驗者優先。
兼職 · 全程遠程
行業有競爭力的薪酬與激勵
請將你的簡歷或一段簡短自我介紹發送至 hr@salusec.io。想獲得更快回復,你也可以直接私信 @Jack24klove 或 @DarcyAri。
郵件主題:兼職渠道 BD
認識可能非常合適的人嗎?歡迎分享這個機會,或向我們推薦他們!
我們正在招聘一名兼職的渠道業務發展(Channel Business Development)專業人士加入我們的合作伙伴與業務發展團隊!
Salus 專注於智能合約審計、Web3 滲透測試和資產追償服務,爲 Web3 項目提供專業的安全支持。
我們的安全履歷:
🟠 300+
已服務並加固保護的項目
🔴 0 REKT
公開披露的受保護項目安全記錄
🟠 100%
在我們官網披露的項目安全率
🔴 100%
在我們官網披露的滲透測試成功率
你將與我們一起:
• 支持具備安全需求的高質量 Web3 項目
• 通過社區與生態合作伙伴拓展合作渠道
• 跟進潛在客戶及合作機會
• 幫助建立穩定、長期的生態合作伙伴關係
有業務發展、渠道合作或社區運營相關經驗者優先。
兼職 · 全程遠程
行業有競爭力的薪酬與激勵
請將你的簡歷或一段簡短自我介紹發送至 hr@salusec.io。想獲得更快回復,你也可以直接私信 @Jack24klove 或 @DarcyAri。
郵件主題:兼職渠道 BD
認識可能非常合適的人嗎?歡迎分享這個機會,或向我們推薦他們!
Salus 專注於智能合約審計、Web3 滲透測試和資產追償服務,爲 Web3 項目提供專業的安全支持。
我們的安全履歷:
🟠 300+
已服務並加固保護的項目
🔴 0 REKT
公開披露的受保護項目安全記錄
🟠 100%
在我們官網披露的項目安全率
🔴 100%
在我們官網披露的滲透測試成功率
你將與我們一起:
• 支持具備安全需求的高質量 Web3 項目
• 通過社區與生態合作伙伴拓展合作渠道
• 跟進潛在客戶及合作機會
• 幫助建立穩定、長期的生態合作伙伴關係
有業務發展、渠道合作或社區運營相關經驗者優先。
兼職 · 全程遠程
行業有競爭力的薪酬與激勵
請將你的簡歷或一段簡短自我介紹發送至 hr@salusec.io。想獲得更快回復,你也可以直接私信 @Jack24klove 或 @DarcyAri。
郵件主題:兼職渠道 BD
認識可能非常合適的人嗎?歡迎分享這個機會,或向我們推薦他們!
1
2
我們持續對 FomoPeek 事件的分析顯示,已確認的攻擊者錢包是 0x6d37f2C5e8F8546b648D317295565dA95975f4BB。在此次事件中,肇事者成功獲取了約 579,900 美元的總金額(USDT)。深入追查該次泄露背後團伙的背景,我們發現他們在今年 6 月曾涉入一起私鑰盜竊案件。目前,我們的團隊仍在積極調查他們是否在此次最新漏洞利用中使用了相同的方法。
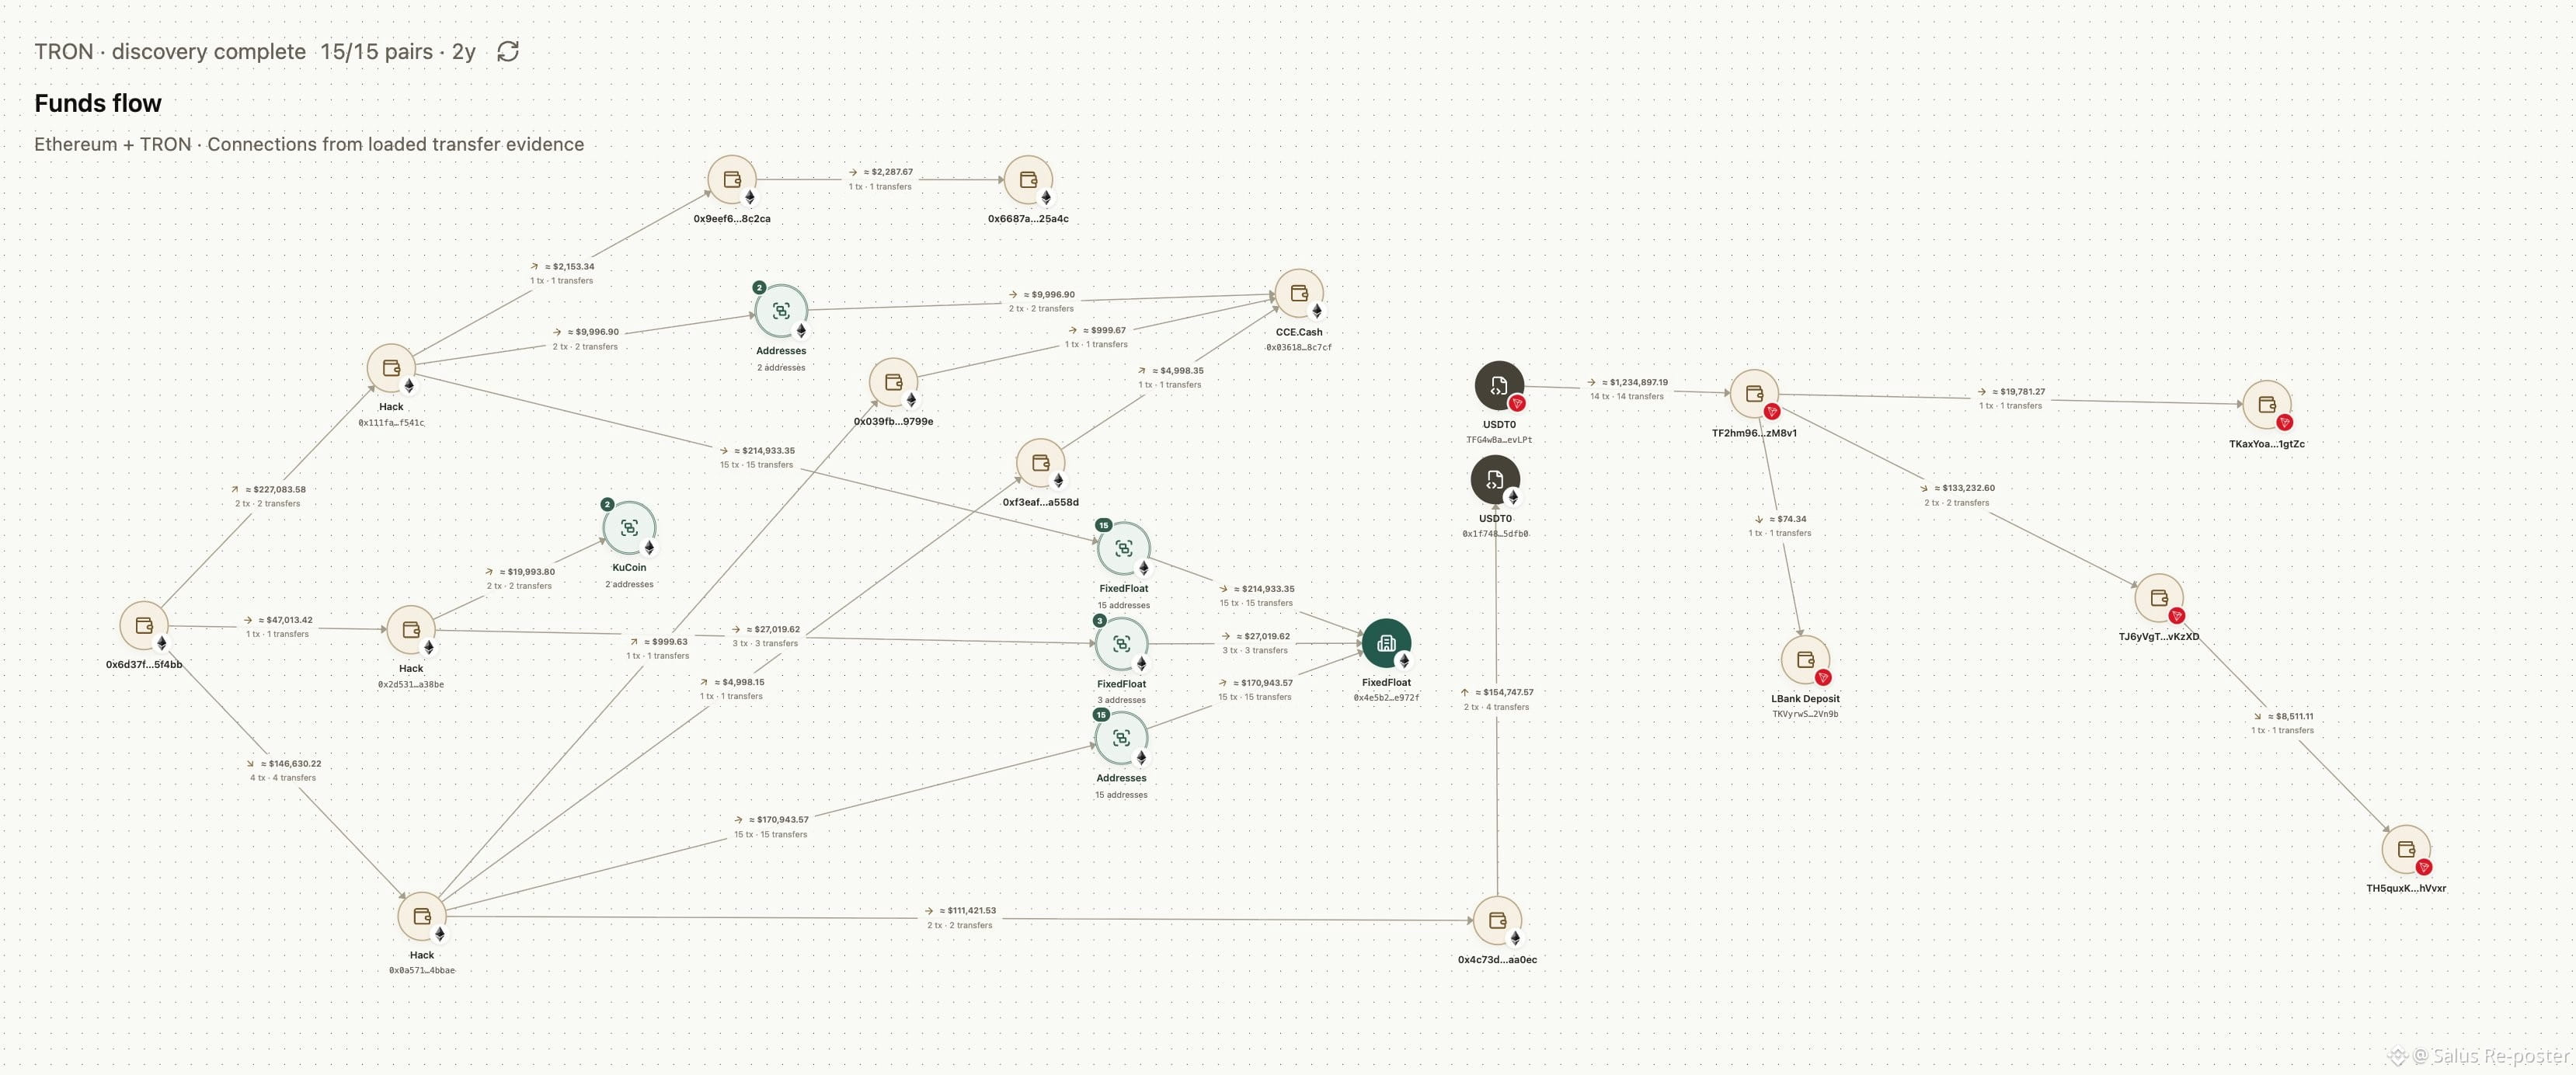
隨後,未經授權的資金通過三條主要渠道向外轉移。其中一大部分被導向 FixedFloat 路徑,併成功處理了總計 401,028 USDT。爲此,攻擊者將資金拆分到三個中轉錢包中:其中 215,000 USDT 通過 0x111faeb95cd0786593433bcc762dc5c1debf541c 路由,159,000 USDT 流經 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68。第三個地址 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be 則爲該特定路徑承接了剩餘的 27,028 USDT。
同一地址 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be 還參與了第二個主要渠道,該渠道針對的是 KuCoin。來自該錢包的資金以兩筆獨立交易啓動,每筆 10,000 USDT。這些資產先後經過一對充值地址,最終彙集到一個 KuCoin 熱錢包中。
第三個也是最後一個轉移渠道涉及一個託管(escrow)平臺。在這一階段,111,458.3085 USDT 通過錢包 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec 進行傳輸,然後到達與該託管服務相關的目的地。此外,10,000 USDT 通過 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf 進入 CCE 混幣服務,隨後再將資產路由到同樣與該託管平臺關聯的地址。
接下來,我們將開展高度全面的追蹤工作,以追蹤與本次事件相關的所有剩餘地址。
我們持續對 FomoPeek 事件的分析顯示,已確認的攻擊者錢包是 0x6d37f2C5e8F8546b648D317295565dA95975f4BB。在此次事件中,肇事者成功獲取了約 579,900 美元的總金額(USDT)。深入追查該次泄露背後團伙的背景,我們發現他們在今年 6 月曾涉入一起私鑰盜竊案件。目前,我們的團隊仍在積極調查他們是否在此次最新漏洞利用中使用了相同的方法。
隨後,未經授權的資金通過三條主要渠道向外轉移。其中一大部分被導向 FixedFloat 路徑,併成功處理了總計 401,028 USDT。爲此,攻擊者將資金拆分到三個中轉錢包中:其中 215,000 USDT 通過 0x111faeb95cd0786593433bcc762dc5c1debf541c 路由,159,000 USDT 流經 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68。第三個地址 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be 則爲該特定路徑承接了剩餘的 27,028 USDT。
同一地址 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be 還參與了第二個主要渠道,該渠道針對的是 KuCoin。來自該錢包的資金以兩筆獨立交易啓動,每筆 10,000 USDT。這些資產先後經過一對充值地址,最終彙集到一個 KuCoin 熱錢包中。
第三個也是最後一個轉移渠道涉及一個託管(escrow)平臺。在這一階段,111,458.3085 USDT 通過錢包 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec 進行傳輸,然後到達與該託管服務相關的目的地。此外,10,000 USDT 通過 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf 進入 CCE 混幣服務,隨後再將資產路由到同樣與該託管平臺關聯的地址。
接下來,我們將開展高度全面的追蹤工作,以追蹤與本次事件相關的所有剩餘地址。
隨後,未經授權的資金通過三條主要渠道向外轉移。其中一大部分被導向 FixedFloat 路徑,併成功處理了總計 401,028 USDT。爲此,攻擊者將資金拆分到三個中轉錢包中:其中 215,000 USDT 通過 0x111faeb95cd0786593433bcc762dc5c1debf541c 路由,159,000 USDT 流經 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68。第三個地址 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be 則爲該特定路徑承接了剩餘的 27,028 USDT。
同一地址 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be 還參與了第二個主要渠道,該渠道針對的是 KuCoin。來自該錢包的資金以兩筆獨立交易啓動,每筆 10,000 USDT。這些資產先後經過一對充值地址,最終彙集到一個 KuCoin 熱錢包中。
第三個也是最後一個轉移渠道涉及一個託管(escrow)平臺。在這一階段,111,458.3085 USDT 通過錢包 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec 進行傳輸,然後到達與該託管服務相關的目的地。此外,10,000 USDT 通過 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf 進入 CCE 混幣服務,隨後再將資產路由到同樣與該託管平臺關聯的地址。
接下來,我們將開展高度全面的追蹤工作,以追蹤與本次事件相關的所有剩餘地址。
41
你正在 @BNBCHAIN 上開發下一個專案,並尋找可靠的安全支援嗎?你可以透過 AvengerDAO 輕鬆與 Salus 建立聯繫。
我們協助團隊在上線前辨識潛在風險,並在事件發生時更快速地做出反應。我們的完整解決方案涵蓋從滲透測試與智慧合約審計,到資產回收與鏈上調查等各方面。
點此造訪市集以了解更多資訊:
https://www.avengerdao.org/marketplace
你正在 @BNBCHAIN 上開發下一個專案,並尋找可靠的安全支援嗎?你可以透過 AvengerDAO 輕鬆與 Salus 建立聯繫。
我們協助團隊在上線前辨識潛在風險,並在事件發生時更快速地做出反應。我們的完整解決方案涵蓋從滲透測試與智慧合約審計,到資產回收與鏈上調查等各方面。
點此造訪市集以了解更多資訊:
https://www.avengerdao.org/marketplace
我們協助團隊在上線前辨識潛在風險,並在事件發生時更快速地做出反應。我們的完整解決方案涵蓋從滲透測試與智慧合約審計,到資產回收與鏈上調查等各方面。
點此造訪市集以了解更多資訊:
https://www.avengerdao.org/marketplace

54
Term Labs 駭客事件更新:600 ETH 已轉入 Tornado Cash
我們的團隊一直密切關注與 Term Labs 駭客事件相關的被盜資產。過去兩天中,我們注意到這些非法資金正被轉入加密貨幣混幣器。
約 4 小時前出現了一項值得注意的進展,600 ETH 被轉入 Tornado Cash。此活動直接源自錢包地址 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e。轉移過程執行得非常迅速,在短短約 2 分鐘內分成 6 筆獨立交易完成。
請放心,我們的專業去混幣系統正在處理此事,並會自動追蹤這些資金的流向。我們將持續密切觀察情況,並監控任何後續動向。
如需更多詳情,可在此查看該特定地址:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Term Labs 駭客事件更新:600 ETH 已轉入 Tornado Cash
我們的團隊一直密切關注與 Term Labs 駭客事件相關的被盜資產。過去兩天中,我們注意到這些非法資金正被轉入加密貨幣混幣器。
約 4 小時前出現了一項值得注意的進展,600 ETH 被轉入 Tornado Cash。此活動直接源自錢包地址 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e。轉移過程執行得非常迅速,在短短約 2 分鐘內分成 6 筆獨立交易完成。
請放心,我們的專業去混幣系統正在處理此事,並會自動追蹤這些資金的流向。我們將持續密切觀察情況,並監控任何後續動向。
如需更多詳情,可在此查看該特定地址:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
我們的團隊一直密切關注與 Term Labs 駭客事件相關的被盜資產。過去兩天中,我們注意到這些非法資金正被轉入加密貨幣混幣器。
約 4 小時前出現了一項值得注意的進展,600 ETH 被轉入 Tornado Cash。此活動直接源自錢包地址 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e。轉移過程執行得非常迅速,在短短約 2 分鐘內分成 6 筆獨立交易完成。
請放心,我們的專業去混幣系統正在處理此事,並會自動追蹤這些資金的流向。我們將持續密切觀察情況,並監控任何後續動向。
如需更多詳情,可在此查看該特定地址:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e

87
運行於 @BNBCHAIN 上的 TapeOut Protocol 是由 @Blonskr 創建的項目,讓使用者能夠在將其最終創作上鏈發布之前,利用 LATCH 和 NAND 元件設計電路。
我們很高興地宣布,Salus 已成功為此平台完成一項全面的智慧合約安全評估。在本次評估中,我們特別聚焦於專案範圍內的關鍵執行路徑與核心合約邏輯。這項過程使我們能夠協助團隊定位潛在漏洞,並最終強化了該協議整體的可靠性與安全性。
若想深入了解我們的詳細發現,歡迎在此閱讀完整的稽核報告:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
運行於 @BNBCHAIN 上的 TapeOut Protocol 是由 @Blonskr 創建的項目,讓使用者能夠在將其最終創作上鏈發布之前,利用 LATCH 和 NAND 元件設計電路。
我們很高興地宣布,Salus 已成功為此平台完成一項全面的智慧合約安全評估。在本次評估中,我們特別聚焦於專案範圍內的關鍵執行路徑與核心合約邏輯。這項過程使我們能夠協助團隊定位潛在漏洞,並最終強化了該協議整體的可靠性與安全性。
若想深入了解我們的詳細發現,歡迎在此閱讀完整的稽核報告:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
我們很高興地宣布,Salus 已成功為此平台完成一項全面的智慧合約安全評估。在本次評估中,我們特別聚焦於專案範圍內的關鍵執行路徑與核心合約邏輯。這項過程使我們能夠協助團隊定位潛在漏洞,並最終強化了該協議整體的可靠性與安全性。
若想深入了解我們的詳細發現,歡迎在此閱讀完整的稽核報告:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf

85
在 8 月 27 日 16:51(UTC+8)時,Flow EVM 網絡上發生了一起引人注目的事件,你可能知道他們的社交賬號是 @flow_blockchain。就在那個特定時間,由 @ankr 運營的 AnkrRatioFeed 協議將 ankrFLOW 的比率更新爲精確的 0.833437。
即使在啓用這一新比率之後,負責將 aFLOWEVMb 轉換爲 ankrFLOW 的系統仍繼續以嚴格的 1:1 方式處理份額。查看合約邏輯可知,它先對 msg.sender 和份額執行 burn(銷燬),隨後立刻對 msg.sender 和份額執行 certificateToken 的轉賬。最終,這意味着 1 FLOW 被完美地兌換爲 1 aFLOWEVMb,然後再直接轉換爲 1 ankrFLOW。
該核心漏洞出現在 MORE Markets(在 @MORE_DeFi 的框架下運營)評估該資產價值時。他們的系統使用的是這次新更新的比率:在他們的計算中,1 ankrFLOW 等於 1 除以 0.833437,結果約爲 1.19985 FLOW。
這種差異實際上使抵押品的被感知價值被誇大了約 20%。當這種人爲擡高的估值與協議的 97% E-Mode LTV 相結合時,計算結果爲 1.19985 乘以 97%,得到約 1.16385。
通過利用這一數學層面的疏漏,攻擊者能夠運行一個持續的循環。每完成一次循環,他們的借款能力都會進一步擴張。最終,這種連鎖式的利用導致平臺中約 15.488M WFLOW 被抽空。
如果你有興趣查看鏈上數據,你可以在以下地址找到負責此次比率更新的具體交易:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
在 8 月 27 日 16:51(UTC+8)時,Flow EVM 網絡上發生了一起引人注目的事件,你可能知道他們的社交賬號是 @flow_blockchain。就在那個特定時間,由 @ankr 運營的 AnkrRatioFeed 協議將 ankrFLOW 的比率更新爲精確的 0.833437。
即使在啓用這一新比率之後,負責將 aFLOWEVMb 轉換爲 ankrFLOW 的系統仍繼續以嚴格的 1:1 方式處理份額。查看合約邏輯可知,它先對 msg.sender 和份額執行 burn(銷燬),隨後立刻對 msg.sender 和份額執行 certificateToken 的轉賬。最終,這意味着 1 FLOW 被完美地兌換爲 1 aFLOWEVMb,然後再直接轉換爲 1 ankrFLOW。
該核心漏洞出現在 MORE Markets(在 @MORE_DeFi 的框架下運營)評估該資產價值時。他們的系統使用的是這次新更新的比率:在他們的計算中,1 ankrFLOW 等於 1 除以 0.833437,結果約爲 1.19985 FLOW。
這種差異實際上使抵押品的被感知價值被誇大了約 20%。當這種人爲擡高的估值與協議的 97% E-Mode LTV 相結合時,計算結果爲 1.19985 乘以 97%,得到約 1.16385。
通過利用這一數學層面的疏漏,攻擊者能夠運行一個持續的循環。每完成一次循環,他們的借款能力都會進一步擴張。最終,這種連鎖式的利用導致平臺中約 15.488M WFLOW 被抽空。
如果你有興趣查看鏈上數據,你可以在以下地址找到負責此次比率更新的具體交易:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
即使在啓用這一新比率之後,負責將 aFLOWEVMb 轉換爲 ankrFLOW 的系統仍繼續以嚴格的 1:1 方式處理份額。查看合約邏輯可知,它先對 msg.sender 和份額執行 burn(銷燬),隨後立刻對 msg.sender 和份額執行 certificateToken 的轉賬。最終,這意味着 1 FLOW 被完美地兌換爲 1 aFLOWEVMb,然後再直接轉換爲 1 ankrFLOW。
該核心漏洞出現在 MORE Markets(在 @MORE_DeFi 的框架下運營)評估該資產價值時。他們的系統使用的是這次新更新的比率:在他們的計算中,1 ankrFLOW 等於 1 除以 0.833437,結果約爲 1.19985 FLOW。
這種差異實際上使抵押品的被感知價值被誇大了約 20%。當這種人爲擡高的估值與協議的 97% E-Mode LTV 相結合時,計算結果爲 1.19985 乘以 97%,得到約 1.16385。
通過利用這一數學層面的疏漏,攻擊者能夠運行一個持續的循環。每完成一次循環,他們的借款能力都會進一步擴張。最終,這種連鎖式的利用導致平臺中約 15.488M WFLOW 被抽空。
如果你有興趣查看鏈上數據,你可以在以下地址找到負責此次比率更新的具體交易:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
84
犯罪組織已開始針對iOS設備上的加密貨幣用戶,使用被認為是軍事級別的黑客工具Coruna。此前,這款軟體曾被一名名為UNC6353的俄羅斯國家行為者用來對烏克蘭發起釣魚攻擊。根據對樣本和基礎設施的新分析,這個工具鏈已超出其原始範疇,現在被惡意行為者用來耗盡加密錢包資產。
這個漏洞利用工具包的運作相當複雜。它首先通過指紋識別目標設備,以確定安裝的iOS版本,然後自動選擇匹配的WebKit漏洞利用鏈。觸發攻擊的標準非常低,只需訪問一個惡意網頁。
一旦攻擊開始,載荷會通過掃描特定應用程序(如Trust Wallet、Phantom和MetaMask)來尋找敏感數據。它還會檢查QR碼、筆記和照片,以尋找如助記詞文物或私鑰等項目。這個漏洞影響的版本範圍從iOS 13.0–17.2.1。為了保護您的設備免受這種已知攻擊鏈的影響,您應啟用鎖定模式,並確保您已更新到最新的iOS版本。
犯罪組織已開始針對iOS設備上的加密貨幣用戶,使用被認為是軍事級別的黑客工具Coruna。此前,這款軟體曾被一名名為UNC6353的俄羅斯國家行為者用來對烏克蘭發起釣魚攻擊。根據對樣本和基礎設施的新分析,這個工具鏈已超出其原始範疇,現在被惡意行為者用來耗盡加密錢包資產。
這個漏洞利用工具包的運作相當複雜。它首先通過指紋識別目標設備,以確定安裝的iOS版本,然後自動選擇匹配的WebKit漏洞利用鏈。觸發攻擊的標準非常低,只需訪問一個惡意網頁。
一旦攻擊開始,載荷會通過掃描特定應用程序(如Trust Wallet、Phantom和MetaMask)來尋找敏感數據。它還會檢查QR碼、筆記和照片,以尋找如助記詞文物或私鑰等項目。這個漏洞影響的版本範圍從iOS 13.0–17.2.1。為了保護您的設備免受這種已知攻擊鏈的影響,您應啟用鎖定模式,並確保您已更新到最新的iOS版本。
這個漏洞利用工具包的運作相當複雜。它首先通過指紋識別目標設備,以確定安裝的iOS版本,然後自動選擇匹配的WebKit漏洞利用鏈。觸發攻擊的標準非常低,只需訪問一個惡意網頁。
一旦攻擊開始,載荷會通過掃描特定應用程序(如Trust Wallet、Phantom和MetaMask)來尋找敏感數據。它還會檢查QR碼、筆記和照片,以尋找如助記詞文物或私鑰等項目。這個漏洞影響的版本範圍從iOS 13.0–17.2.1。為了保護您的設備免受這種已知攻擊鏈的影響,您應啟用鎖定模式,並確保您已更新到最新的iOS版本。
11
我們很高興地確認,@paythefly 的安全審計已成功完成。作為一種基於意圖的鏈上支付協議,PayTheFly 使您能夠一次性確認以實現順暢的一步支付。我們祝願團隊在推進這個無縫 Web3 支付的新時代時一切順利!🚀
我們很高興地確認,@paythefly 的安全審計已成功完成。作為一種基於意圖的鏈上支付協議,PayTheFly 使您能夠一次性確認以實現順暢的一步支付。我們祝願團隊在推進這個無縫 Web3 支付的新時代時一切順利!🚀
31
我們很高興地宣布對 https://t.co/QU0Az7r83D (PermaDex) 的安全審核成功完成,這是一個由 @CodexField 提供支持的多鏈交易平台。
PermaDex 作為一個高速的多鏈交易平台,旨在實現清晰、高效,並在支持的網絡上無縫執行。
我們祝願 PermaDex 團隊在重新定義數字交易和擴展鏈上市場的未來時繼續成功! 🚀
我們很高興地宣布對 https://t.co/QU0Az7r83D (PermaDex) 的安全審核成功完成,這是一個由 @CodexField 提供支持的多鏈交易平台。
PermaDex 作為一個高速的多鏈交易平台,旨在實現清晰、高效,並在支持的網絡上無縫執行。
我們祝願 PermaDex 團隊在重新定義數字交易和擴展鏈上市場的未來時繼續成功! 🚀
PermaDex 作為一個高速的多鏈交易平台,旨在實現清晰、高效,並在支持的網絡上無縫執行。
我們祝願 PermaDex 團隊在重新定義數字交易和擴展鏈上市場的未來時繼續成功! 🚀
31
我們很高興地宣布成功完成對 https://t.co/QU0Az7r83D (PermaDex) 的安全審核,這是一個由 @CodexField 驅動的多鏈交易平台。
PermaDex 旨在提供清晰、高效和無縫的執行,支持多個網絡的交易。
我們祝願 PermaDex 團隊繼續成功,重新定義數字交易並推動鏈上市場的未來! 🚀
我們很高興地宣布成功完成對 https://t.co/QU0Az7r83D (PermaDex) 的安全審核,這是一個由 @CodexField 驅動的多鏈交易平台。
PermaDex 旨在提供清晰、高效和無縫的執行,支持多個網絡的交易。
我們祝願 PermaDex 團隊繼續成功,重新定義數字交易並推動鏈上市場的未來! 🚀
PermaDex 旨在提供清晰、高效和無縫的執行,支持多個網絡的交易。
我們祝願 PermaDex 團隊繼續成功,重新定義數字交易並推動鏈上市場的未來! 🚀
26
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼