

Link Crypto
5.6k 貼文
Link Crypto
 達人認證+
舉報
封鎖用戶
HODL 💎 💎 💎
3 關注
13.8K+ 粉絲
16.9K+ 點讚數
貼文
全部
引用
置頂
·
--
註冊賬戶鏈接:
https://affiliate.basalpay.com/invite?ref=6533424219
註冊賬戶鏈接:
https://affiliate.basalpay.com/invite?ref=6533424219
https://affiliate.basalpay.com/invite?ref=6533424219
Link Crypto
·
--
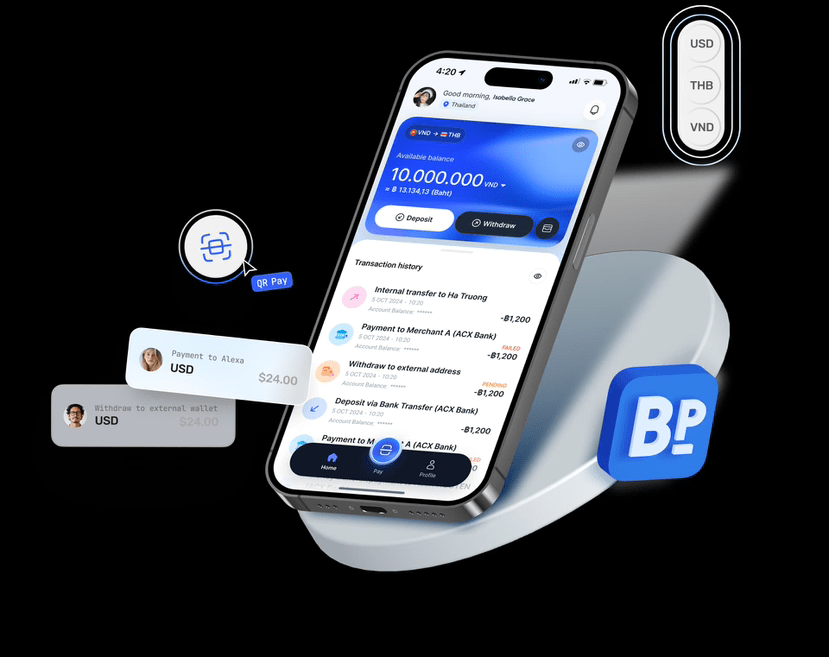
濃 🚀🚀🚀 越南在峴港批准首個使用 USDT 的沙盒支付項目。該項目面向外國遊客。允許通過 QR 代碼使用 USDT 支付服務(將自動轉換爲越南盾)
您可以通過電子郵件快速註冊,轉移 USDT 並立即使用。如需詳細支持,請評論。
註冊鏈接:https://affiliate.basalpay.com/invite?ref=6533424219
您可以通過電子郵件快速註冊,轉移 USDT 並立即使用。如需詳細支持,請評論。
註冊鏈接:https://affiliate.basalpay.com/invite?ref=6533424219
7
175
置頂
·
--
轉介紹以減少20%的現貨交易費用和10%的期貨費用給已經有Binance賬戶的各位,不通過任何人的推薦鏈接自行註冊。
+ 步驟 1:
進入我的推薦鏈接:[LINK](https://www.binance.com/join?ref=HMSLATJU)
+ 步驟 2:
選擇登錄並登錄現有賬戶。
登錄後將出現一個確認窗口。
+ 步驟 3:
選擇[立即綁定]即可,各位將會在我的推薦下。
注意:如果之前已經通過任何推薦鏈接註冊了Binance,則無法進行。如果各位希望通過我的推薦以獲得上述費用返還,請使用新郵箱重新註冊Binance賬戶,然後驗證賬戶並將資產轉移到新賬戶上。希望各位支持我,讓我有動力每天寫文章。
#FutureTarding
轉介紹以減少20%的現貨交易費用和10%的期貨費用給已經有Binance賬戶的各位,不通過任何人的推薦鏈接自行註冊。
+ 步驟 1:
進入我的推薦鏈接:LINK
+ 步驟 2:
選擇登錄並登錄現有賬戶。
登錄後將出現一個確認窗口。
+ 步驟 3:
選擇[立即綁定]即可,各位將會在我的推薦下。
注意:如果之前已經通過任何推薦鏈接註冊了Binance,則無法進行。如果各位希望通過我的推薦以獲得上述費用返還,請使用新郵箱重新註冊Binance賬戶,然後驗證賬戶並將資產轉移到新賬戶上。希望各位支持我,讓我有動力每天寫文章。
#FutureTarding
+ 步驟 1:
進入我的推薦鏈接:LINK
+ 步驟 2:
選擇登錄並登錄現有賬戶。
登錄後將出現一個確認窗口。
+ 步驟 3:
選擇[立即綁定]即可,各位將會在我的推薦下。
注意:如果之前已經通過任何推薦鏈接註冊了Binance,則無法進行。如果各位希望通過我的推薦以獲得上述費用返還,請使用新郵箱重新註冊Binance賬戶,然後驗證賬戶並將資產轉移到新賬戶上。希望各位支持我,讓我有動力每天寫文章。
#FutureTarding
5
3
12
269
·
--
查看翻譯
SoFi Lần Đầu Công Bố Số Liệu Mảng Tài Sản Mã HóaSoFi ghi nhận 503.000 sản phẩm tài sản mã hóa và 161,6 triệu USD doanh thu gộp từ giao dịch, trong quý doanh thu đạt kỷ lục 1,39 tỷ USD.
SoFi Technologies lần đầu tiên đưa các chỉ tiêu về tài sản mã hóa vào báo cáo kết quả kinh doanh, đánh dấu vị trí ngày càng rõ nét của mảng này trong hệ sinh thái sản phẩm của công ty công nghệ tài chính (fintech) Mỹ. Theo báo cáo quý III, SoFi ghi nhận 503.000 sản phẩm tài sản mã hóa tính đến cuối quý, chỉ tiêu lần đầu xuất hiện trong danh mục thống kê sản phẩm dịch vụ tài chính của công ty.
Doanh thu gộp từ giao dịch tài sản mã hóa đạt 161,6 triệu USD trong quý, tăng 20% so với quý trước. Tuy nhiên, sau khi trừ các chi phí liên quan, doanh thu thuần từ hoạt động này chỉ đạt 1,6 triệu USD, tương đương khoảng 1% doanh thu gộp. Khoảng cách lớn giữa hai chỉ tiêu cho thấy mảng tài sản mã hóa hiện chủ yếu đóng vai trò thu hút và giữ chân khách hàng hơn là nguồn đóng góp lợi nhuận đáng kể.
Sản phẩm tài sản mã hóa được SoFi cung cấp song song với SoFi Invest, dịch vụ môi giới đầu tư của công ty. Tính đến ngày 30/9, số sản phẩm thuộc SoFi Invest đạt 4,18 triệu, tăng 37% so với cùng kỳ năm trước.
Kết quả kỷ lục kéo cổ phiếu bật tăng
Ở cấp độ toàn công ty, SoFi ghi nhận doanh thu thuần quý III đạt mức kỷ lục 1,39 tỷ USD, tăng 44% so với cùng kỳ, cùng lợi nhuận ròng 241 triệu USD.
Ông Anthony Noto, Giám đốc điều hành SoFi, đánh giá kết quả quý III ấn tượng trong bất kỳ bối cảnh nào và càng đáng chú ý hơn khi đặt trong diễn biến của năm 2026. Theo ông, chiến lược của công ty tập trung vào ba trục: gia tăng số lượng thành viên, thúc đẩy mỗi thành viên sử dụng nhiều sản phẩm hơn và nâng doanh thu trên mỗi sản phẩm, qua đó tối đa hóa giá trị dài hạn cho cổ đông.
Thị trường phản ứng tích cực với báo cáo. Cổ phiếu SoFi tăng gần 15% trong phiên sáng thứ Ba, dù tính từ đầu năm đến thời điểm đó vẫn giảm 40%.
Kết quả lần này cũng phản ánh bước quay lại đáng chú ý của SoFi với lĩnh vực tài sản mã hóa. Sau hai năm tạm dừng dịch vụ, công ty bắt đầu xem xét trở lại thị trường vào tháng 5/2025, khi môi trường pháp lý tại Mỹ trở nên thuận lợi hơn. Dịch vụ SoFi Crypto chính thức ra mắt vào tháng 11/2025, cho phép khách hàng mua và nắm giữ hàng chục loại tài sản mã hóa trực tiếp từ tài khoản thanh toán hoặc tài khoản tiết kiệm được Tổng công ty Bảo hiểm Tiền gửi Liên bang Mỹ (FDIC) bảo hiểm.
Không dừng lại ở giao dịch, SoFi gần đây tiếp tục mở rộng sang stablecoin, tiền gửi token hóa và hạ tầng tài sản mã hóa. Việc công bố riêng số liệu cho mảng này cho thấy tài sản mã hóa đang dần trở thành một cấu phần chính thức trong chiến lược của SoFi, dù đóng góp lợi nhuận trước mắt vẫn còn khiêm tốn.
SoFi Lần Đầu Công Bố Số Liệu Mảng Tài Sản Mã Hóa
SoFi ghi nhận 503.000 sản phẩm tài sản mã hóa và 161,6 triệu USD doanh thu gộp từ giao dịch, trong quý doanh thu đạt kỷ lục 1,39 tỷ USD.
SoFi Technologies lần đầu tiên đưa các chỉ tiêu về tài sản mã hóa vào báo cáo kết quả kinh doanh, đánh dấu vị trí ngày càng rõ nét của mảng này trong hệ sinh thái sản phẩm của công ty công nghệ tài chính (fintech) Mỹ. Theo báo cáo quý III, SoFi ghi nhận 503.000 sản phẩm tài sản mã hóa tính đến cuối quý, chỉ tiêu lần đầu xuất hiện trong danh mục thống kê sản phẩm dịch vụ tài chính của công ty.
Doanh thu gộp từ giao dịch tài sản mã hóa đạt 161,6 triệu USD trong quý, tăng 20% so với quý trước. Tuy nhiên, sau khi trừ các chi phí liên quan, doanh thu thuần từ hoạt động này chỉ đạt 1,6 triệu USD, tương đương khoảng 1% doanh thu gộp. Khoảng cách lớn giữa hai chỉ tiêu cho thấy mảng tài sản mã hóa hiện chủ yếu đóng vai trò thu hút và giữ chân khách hàng hơn là nguồn đóng góp lợi nhuận đáng kể.
Sản phẩm tài sản mã hóa được SoFi cung cấp song song với SoFi Invest, dịch vụ môi giới đầu tư của công ty. Tính đến ngày 30/9, số sản phẩm thuộc SoFi Invest đạt 4,18 triệu, tăng 37% so với cùng kỳ năm trước.
Kết quả kỷ lục kéo cổ phiếu bật tăng
Ở cấp độ toàn công ty, SoFi ghi nhận doanh thu thuần quý III đạt mức kỷ lục 1,39 tỷ USD, tăng 44% so với cùng kỳ, cùng lợi nhuận ròng 241 triệu USD.
Ông Anthony Noto, Giám đốc điều hành SoFi, đánh giá kết quả quý III ấn tượng trong bất kỳ bối cảnh nào và càng đáng chú ý hơn khi đặt trong diễn biến của năm 2026. Theo ông, chiến lược của công ty tập trung vào ba trục: gia tăng số lượng thành viên, thúc đẩy mỗi thành viên sử dụng nhiều sản phẩm hơn và nâng doanh thu trên mỗi sản phẩm, qua đó tối đa hóa giá trị dài hạn cho cổ đông.
Thị trường phản ứng tích cực với báo cáo. Cổ phiếu SoFi tăng gần 15% trong phiên sáng thứ Ba, dù tính từ đầu năm đến thời điểm đó vẫn giảm 40%.
Kết quả lần này cũng phản ánh bước quay lại đáng chú ý của SoFi với lĩnh vực tài sản mã hóa. Sau hai năm tạm dừng dịch vụ, công ty bắt đầu xem xét trở lại thị trường vào tháng 5/2025, khi môi trường pháp lý tại Mỹ trở nên thuận lợi hơn. Dịch vụ SoFi Crypto chính thức ra mắt vào tháng 11/2025, cho phép khách hàng mua và nắm giữ hàng chục loại tài sản mã hóa trực tiếp từ tài khoản thanh toán hoặc tài khoản tiết kiệm được Tổng công ty Bảo hiểm Tiền gửi Liên bang Mỹ (FDIC) bảo hiểm.
Không dừng lại ở giao dịch, SoFi gần đây tiếp tục mở rộng sang stablecoin, tiền gửi token hóa và hạ tầng tài sản mã hóa. Việc công bố riêng số liệu cho mảng này cho thấy tài sản mã hóa đang dần trở thành một cấu phần chính thức trong chiến lược của SoFi, dù đóng góp lợi nhuận trước mắt vẫn còn khiêm tốn.
5
·
--
查看翻譯
BNY Và Ripple Thử Nghiệm Tài Trợ Hóa Đơn Trên XRP LedgerBNY mở rộng hợp tác với Ripple, bổ sung lưu ký XRP và RLUSD, đồng thời cùng C2FO thử nghiệm tài trợ thương mại token hóa trên XRP Ledger.
BNY, một trong những ngân hàng lưu ký lớn nhất thế giới, vừa mở rộng quan hệ hợp tác với Ripple khi bổ sung XRP và RLUSD, stablecoin bảo chứng bằng USD, vào nền tảng lưu ký dành cho khách hàng tổ chức. Thông báo được hai công ty đưa ra hôm thứ Ba.
Quan hệ giữa hai bên vốn đã gắn kết từ trước. BNY hiện là đơn vị lưu ký chính đối với tài sản dự trữ bảo chứng cho RLUSD và đã thiết lập hợp tác cung cấp dịch vụ lưu ký cho Ripple Prime. Theo thỏa thuận mới, khách hàng của BNY dự kiến có thể phát hành và quy đổi RLUSD trực tiếp thông qua ngân hàng, trong khi hai bên cùng nghiên cứu ứng dụng tài trợ thương mại được token hóa trên mạng XRP Ledger.
Theo bà Monica Long, Chủ tịch Ripple, ngành công nghiệp đang vượt qua giai đoạn phát hành tài sản ban đầu trên blockchain. Bước tiếp theo, theo bà, là đưa tài sản token hóa vào sử dụng thực tế “trong hoạt động thanh toán và làm tài sản bảo đảm trên các thị trường tài chính”.
Rút ngắn thời gian nhận vốn từ nhiều ngày xuống vài giây
Điểm nhấn của thỏa thuận là sáng kiến phối hợp với C2FO, nhà cung cấp giải pháp vốn lưu động, nhằm thử nghiệm mô hình tài trợ thương mại token hóa. Dự án tập trung vào các khoản phải thu trong chuỗi cung ứng, với mục tiêu đưa hoạt động tài trợ vốn lưu động của doanh nghiệp lên hạ tầng sổ cái phân tán công khai.
Theo mô hình này, nhà cung cấp có thể nhận tiền chỉ trong vài giây dựa trên các hóa đơn đã được bên mua phê duyệt, thay vì chờ nhiều ngày để giao dịch chuyển khoản ngân hàng hoàn tất. Các bên cấp vốn tham gia chương trình sẽ tài trợ cho những khoản thanh toán này, trong khi điều khoản hiện hành và ngày đến hạn trên hóa đơn vẫn được giữ nguyên. Nói cách khác, blockchain được dùng để tăng tốc dòng tiền mà không làm thay đổi quan hệ thương mại giữa người mua và người bán.
Thỏa thuận với BNY là một phần trong chuỗi động thái dồn dập của Ripple. Cùng thời điểm, công ty công bố hợp tác với Robinhood trong các mảng stablecoin, quản lý ngân quỹ và thị trường dành cho khách hàng tổ chức. RLUSD đã được triển khai trên Robinhood Chain và sàn Bitstamp, dự kiến tích hợp vào ứng dụng Robinhood trước cuối năm. Robinhood sẽ dùng RLUSD để quyết toán giao dịch cho khách hàng tổ chức trên XRP Ledger, đồng thời sử dụng Ripple Treasury để quản lý tiền mặt, thanh toán và thanh khoản.
Kể từ khi ra mắt vào tháng 12/2024, RLUSD đã đạt vốn hóa thị trường khoảng 2,5 tỷ USD, trong đó hơn 1 tỷ USD được phát hành trên XRP Ledger (XRPL). Theo Ripple, mạng lưới này đã xử lý hơn 4,6 tỷ giao dịch kể từ khi đi vào hoạt động, với thời gian quyết toán từ 3 đến 5 giây.
Dù vậy, cả thỏa thuận với BNY lẫn sáng kiến cùng C2FO vẫn đang trong giai đoạn phát triển. Các bên chưa công bố thời điểm triển khai dịch vụ lưu ký mới cũng như lộ trình mở rộng các ứng dụng tài trợ thương mại.
BNY Và Ripple Thử Nghiệm Tài Trợ Hóa Đơn Trên XRP Ledger
BNY mở rộng hợp tác với Ripple, bổ sung lưu ký XRP và RLUSD, đồng thời cùng C2FO thử nghiệm tài trợ thương mại token hóa trên XRP Ledger.
BNY, một trong những ngân hàng lưu ký lớn nhất thế giới, vừa mở rộng quan hệ hợp tác với Ripple khi bổ sung XRP và RLUSD, stablecoin bảo chứng bằng USD, vào nền tảng lưu ký dành cho khách hàng tổ chức. Thông báo được hai công ty đưa ra hôm thứ Ba.
Quan hệ giữa hai bên vốn đã gắn kết từ trước. BNY hiện là đơn vị lưu ký chính đối với tài sản dự trữ bảo chứng cho RLUSD và đã thiết lập hợp tác cung cấp dịch vụ lưu ký cho Ripple Prime. Theo thỏa thuận mới, khách hàng của BNY dự kiến có thể phát hành và quy đổi RLUSD trực tiếp thông qua ngân hàng, trong khi hai bên cùng nghiên cứu ứng dụng tài trợ thương mại được token hóa trên mạng XRP Ledger.
Theo bà Monica Long, Chủ tịch Ripple, ngành công nghiệp đang vượt qua giai đoạn phát hành tài sản ban đầu trên blockchain. Bước tiếp theo, theo bà, là đưa tài sản token hóa vào sử dụng thực tế “trong hoạt động thanh toán và làm tài sản bảo đảm trên các thị trường tài chính”.
Rút ngắn thời gian nhận vốn từ nhiều ngày xuống vài giây
Điểm nhấn của thỏa thuận là sáng kiến phối hợp với C2FO, nhà cung cấp giải pháp vốn lưu động, nhằm thử nghiệm mô hình tài trợ thương mại token hóa. Dự án tập trung vào các khoản phải thu trong chuỗi cung ứng, với mục tiêu đưa hoạt động tài trợ vốn lưu động của doanh nghiệp lên hạ tầng sổ cái phân tán công khai.
Theo mô hình này, nhà cung cấp có thể nhận tiền chỉ trong vài giây dựa trên các hóa đơn đã được bên mua phê duyệt, thay vì chờ nhiều ngày để giao dịch chuyển khoản ngân hàng hoàn tất. Các bên cấp vốn tham gia chương trình sẽ tài trợ cho những khoản thanh toán này, trong khi điều khoản hiện hành và ngày đến hạn trên hóa đơn vẫn được giữ nguyên. Nói cách khác, blockchain được dùng để tăng tốc dòng tiền mà không làm thay đổi quan hệ thương mại giữa người mua và người bán.
Thỏa thuận với BNY là một phần trong chuỗi động thái dồn dập của Ripple. Cùng thời điểm, công ty công bố hợp tác với Robinhood trong các mảng stablecoin, quản lý ngân quỹ và thị trường dành cho khách hàng tổ chức. RLUSD đã được triển khai trên Robinhood Chain và sàn Bitstamp, dự kiến tích hợp vào ứng dụng Robinhood trước cuối năm. Robinhood sẽ dùng RLUSD để quyết toán giao dịch cho khách hàng tổ chức trên XRP Ledger, đồng thời sử dụng Ripple Treasury để quản lý tiền mặt, thanh toán và thanh khoản.
Kể từ khi ra mắt vào tháng 12/2024, RLUSD đã đạt vốn hóa thị trường khoảng 2,5 tỷ USD, trong đó hơn 1 tỷ USD được phát hành trên XRP Ledger (XRPL). Theo Ripple, mạng lưới này đã xử lý hơn 4,6 tỷ giao dịch kể từ khi đi vào hoạt động, với thời gian quyết toán từ 3 đến 5 giây.
Dù vậy, cả thỏa thuận với BNY lẫn sáng kiến cùng C2FO vẫn đang trong giai đoạn phát triển. Các bên chưa công bố thời điểm triển khai dịch vụ lưu ký mới cũng như lộ trình mở rộng các ứng dụng tài trợ thương mại.
26
·
--
Circle試點在哥倫比亞Bre-B網絡上進行USDC結算Circle與ACI Worldwide合作,試點將USDC穩定幣結算整合至哥倫比亞即時支付網絡Bre-B,擴大其在拉丁美洲的業務佈局。
Circle通過與支付技術公司ACI Worldwide達成合作,繼續推進其在拉丁美洲的戰略佈局,旨在將USDC結算業務整合至該地區現有的銀行支付基礎設施。首個舉措是在哥倫比亞開展試點項目。
Circle試點在哥倫比亞Bre-B網絡上進行USDC結算
Circle與ACI Worldwide合作,試點將USDC穩定幣結算整合至哥倫比亞即時支付網絡Bre-B,擴大其在拉丁美洲的業務佈局。
Circle通過與支付技術公司ACI Worldwide達成合作,繼續推進其在拉丁美洲的戰略佈局,旨在將USDC結算業務整合至該地區現有的銀行支付基礎設施。首個舉措是在哥倫比亞開展試點項目。
Circle通過與支付技術公司ACI Worldwide達成合作,繼續推進其在拉丁美洲的戰略佈局,旨在將USDC結算業務整合至該地區現有的銀行支付基礎設施。首個舉措是在哥倫比亞開展試點項目。
21
·
--
查看翻譯
Keystone Tiêu Hủy 18.835 Ví Bitcoin Sau Vụ Lộ Khóa Xác ThựcKeystone tiêu hủy 18.835 ví phần cứng do lộ khóa xác thực, trong vụ tấn công ảnh hưởng 25.964 hồ sơ khách hàng, làm tăng nguy cơ ví giả.
Keystone, nhà sản xuất ví phần cứng Bitcoin chuyên lưu trữ ngoại tuyến khóa bí mật dùng để kiểm soát tài sản mã hóa, thông báo hôm thứ Hai sẽ tiêu hủy 18.835 thiết bị chưa bán sau khi kẻ tấn công lấy được khóa xác thực dùng để chứng minh phần cứng của hãng là hàng chính hãng. Công ty đồng thời tạm dừng vận chuyển toàn bộ đơn hàng chưa giao từ website. Keystone khẳng định cụm từ khôi phục và khóa riêng tư của người dùng không bị ảnh hưởng.
Khóa bị đánh cắp được Keystone gọi là WebAuth, một mã bí mật ghi vào từng thiết bị tại nhà máy, cho phép trang xác thực trên website kiểm tra phần cứng có phải hàng thật hay không. Vì khóa này không thể bị xóa hay ghi đè, toàn bộ thiết bị tồn kho chứa khóa buộc phải bị tiêu hủy thay vì đưa ra thị trường.
Nguy cơ ví giả “vượt qua” chính quy trình kiểm tra của hãng
Rủi ro lớn nhất đối với người mua là khả năng xuất hiện ví giả trông như hàng mới nguyên hộp và vẫn vượt qua quy trình xác thực của Keystone, bởi kẻ tấn công đã nắm trong tay chính chiếc khóa làm nền tảng cho quy trình này. Theo cảnh báo của công ty, thiết bị giả mạo có thể được bán hoặc giao đến khách hàng, khiến người dùng vô tình nạp tài sản thật vào một chiếc ví đã bị can thiệp.
Keystone lần đầu công bố sự cố hôm thứ Bảy, cho biết một bên thứ ba đã lấy được thông tin giao hàng của khách hàng. Dữ liệu bị ảnh hưởng đến từ cửa hàng Keystone trên Shopify. Tổng cộng 51.083 hồ sơ người mua liên quan đến sự cố, nhưng thông tin cá nhân trong 25.119 hồ sơ đã được xóa trước đó, còn lại 25.964 hồ sơ giai đoạn 2024–2026 chứa tên, thông tin liên hệ, địa chỉ giao hàng và chi tiết đơn hàng. Giao dịch qua Amazon và các kênh phân phối khác không bị ảnh hưởng. Công ty chưa tiết lộ thủ phạm cũng như thời điểm hệ thống bắt đầu bị xâm nhập.
Đáng chú ý, một phần dữ liệu lẽ ra đã phải bị xóa từ trước. Chính sách của Keystone quy định xóa hồ sơ người mua sau 180 ngày, nhưng công cụ xóa dữ liệu hàng loạt do công ty tự phát triển hoạt động không ổn định. Keystone thừa nhận một số tác vụ xóa đã thất bại mà không được phát hiện và khắc phục kịp thời, đồng thời nhận trách nhiệm về thiếu sót này.
Danh sách khách hàng từ lâu là điểm yếu của ngành ví tài sản mã hóa. Vụ rò rỉ dữ liệu của Ledger năm 2020 cuối cùng ảnh hưởng khoảng 292.000 khách hàng, trong khi Trezor và SafePal lần lượt công bố sự cố ảnh hưởng 13.689 và khoảng 39.798 khách hàng trong tháng 8. Tên và địa chỉ là dữ liệu đặc biệt nhạy cảm do nguy cơ tấn công cưỡng đoạt bằng bạo lực. Theo Chainalysis, nửa đầu năm 2026 ghi nhận 46 vụ tấn công dạng này với tổng giá trị tài sản bị đánh cắp vượt 30 triệu USD.
Keystone cảnh báo khách hàng cảnh giác với các đối tượng mạo danh cung cấp dịch vụ “di chuyển tài sản”, “xác minh ví” hay “hỗ trợ điều tra”, đồng thời khẳng định công ty sẽ không yêu cầu khách hàng gửi trả thiết bị dưới bất kỳ hình thức thu hồi nào.
Trong thời gian tới, website của Keystone chuyển sang hình thức đặt hàng trước cho đến khi sản xuất xong thiết bị dùng khóa xác thực mới. Công ty đã báo cáo sự cố tới cơ quan chức năng tại EU, Vương quốc Anh và các khu vực pháp lý khác, đồng thời rút ngắn thời hạn lưu trữ dữ liệu khách hàng từ 180 xuống 90 ngày. Ngày 24/10, Keystone yêu cầu Shopify xóa toàn bộ dữ liệu quá hạn theo quy trình chờ 10 ngày, dự kiến hoàn tất vào ngày 3/11.
Keystone Tiêu Hủy 18.835 Ví Bitcoin Sau Vụ Lộ Khóa Xác Thực
Keystone tiêu hủy 18.835 ví phần cứng do lộ khóa xác thực, trong vụ tấn công ảnh hưởng 25.964 hồ sơ khách hàng, làm tăng nguy cơ ví giả.
Keystone, nhà sản xuất ví phần cứng Bitcoin chuyên lưu trữ ngoại tuyến khóa bí mật dùng để kiểm soát tài sản mã hóa, thông báo hôm thứ Hai sẽ tiêu hủy 18.835 thiết bị chưa bán sau khi kẻ tấn công lấy được khóa xác thực dùng để chứng minh phần cứng của hãng là hàng chính hãng. Công ty đồng thời tạm dừng vận chuyển toàn bộ đơn hàng chưa giao từ website. Keystone khẳng định cụm từ khôi phục và khóa riêng tư của người dùng không bị ảnh hưởng.
Khóa bị đánh cắp được Keystone gọi là WebAuth, một mã bí mật ghi vào từng thiết bị tại nhà máy, cho phép trang xác thực trên website kiểm tra phần cứng có phải hàng thật hay không. Vì khóa này không thể bị xóa hay ghi đè, toàn bộ thiết bị tồn kho chứa khóa buộc phải bị tiêu hủy thay vì đưa ra thị trường.
Nguy cơ ví giả “vượt qua” chính quy trình kiểm tra của hãng
Rủi ro lớn nhất đối với người mua là khả năng xuất hiện ví giả trông như hàng mới nguyên hộp và vẫn vượt qua quy trình xác thực của Keystone, bởi kẻ tấn công đã nắm trong tay chính chiếc khóa làm nền tảng cho quy trình này. Theo cảnh báo của công ty, thiết bị giả mạo có thể được bán hoặc giao đến khách hàng, khiến người dùng vô tình nạp tài sản thật vào một chiếc ví đã bị can thiệp.
Keystone lần đầu công bố sự cố hôm thứ Bảy, cho biết một bên thứ ba đã lấy được thông tin giao hàng của khách hàng. Dữ liệu bị ảnh hưởng đến từ cửa hàng Keystone trên Shopify. Tổng cộng 51.083 hồ sơ người mua liên quan đến sự cố, nhưng thông tin cá nhân trong 25.119 hồ sơ đã được xóa trước đó, còn lại 25.964 hồ sơ giai đoạn 2024–2026 chứa tên, thông tin liên hệ, địa chỉ giao hàng và chi tiết đơn hàng. Giao dịch qua Amazon và các kênh phân phối khác không bị ảnh hưởng. Công ty chưa tiết lộ thủ phạm cũng như thời điểm hệ thống bắt đầu bị xâm nhập.
Đáng chú ý, một phần dữ liệu lẽ ra đã phải bị xóa từ trước. Chính sách của Keystone quy định xóa hồ sơ người mua sau 180 ngày, nhưng công cụ xóa dữ liệu hàng loạt do công ty tự phát triển hoạt động không ổn định. Keystone thừa nhận một số tác vụ xóa đã thất bại mà không được phát hiện và khắc phục kịp thời, đồng thời nhận trách nhiệm về thiếu sót này.
Danh sách khách hàng từ lâu là điểm yếu của ngành ví tài sản mã hóa. Vụ rò rỉ dữ liệu của Ledger năm 2020 cuối cùng ảnh hưởng khoảng 292.000 khách hàng, trong khi Trezor và SafePal lần lượt công bố sự cố ảnh hưởng 13.689 và khoảng 39.798 khách hàng trong tháng 8. Tên và địa chỉ là dữ liệu đặc biệt nhạy cảm do nguy cơ tấn công cưỡng đoạt bằng bạo lực. Theo Chainalysis, nửa đầu năm 2026 ghi nhận 46 vụ tấn công dạng này với tổng giá trị tài sản bị đánh cắp vượt 30 triệu USD.
Keystone cảnh báo khách hàng cảnh giác với các đối tượng mạo danh cung cấp dịch vụ “di chuyển tài sản”, “xác minh ví” hay “hỗ trợ điều tra”, đồng thời khẳng định công ty sẽ không yêu cầu khách hàng gửi trả thiết bị dưới bất kỳ hình thức thu hồi nào.
Trong thời gian tới, website của Keystone chuyển sang hình thức đặt hàng trước cho đến khi sản xuất xong thiết bị dùng khóa xác thực mới. Công ty đã báo cáo sự cố tới cơ quan chức năng tại EU, Vương quốc Anh và các khu vực pháp lý khác, đồng thời rút ngắn thời hạn lưu trữ dữ liệu khách hàng từ 180 xuống 90 ngày. Ngày 24/10, Keystone yêu cầu Shopify xóa toàn bộ dữ liệu quá hạn theo quy trình chờ 10 ngày, dự kiến hoàn tất vào ngày 3/11.
9
·
--
查看翻譯
26 Doanh Nghiệp Phản Đối Sàn Cổ Phiếu Token Hóa OKX-ICEIntel, Oracle, IBM và IonQ phản đối sàn cổ phiếu token hóa OKX-ICE, nâng tổng số doanh nghiệp phản đối lên 26 chỉ sau chưa đầy hai tuần.
Làn sóng phản đối cổ phiếu token hóa từ khối doanh nghiệp công nghệ Mỹ tiếp tục lan rộng. Theo thông báo công khai được cập nhật hôm thứ Hai của OKXICE TSV, nền tảng giao dịch cổ phiếu token hóa đang được lên kế hoạch triển khai, Intel, Oracle, IBM và IonQ, doanh nghiệp điện toán lượng tử, là những cái tên mới nhất phản đối việc cổ phiếu của mình được giao dịch trên nền tảng này.
OKXICE TSV dự kiến hoạt động dưới hình thức liên doanh 50/50 giữa Intercontinental Exchange (ICE), công ty mẹ của Sở Giao dịch Chứng khoán New York (NYSE), và công ty mẹ của OKX tại Mỹ. Danh sách tổ chức phát hành phản đối đã tăng nhanh: 9 doanh nghiệp vào ngày 15/10 với nhóm đầu tiên gồm Verizon, Broadcom và UnitedHealth Group; 16 doanh nghiệp vào ngày 19/10; 22 doanh nghiệp vào ngày 23/10 khi Wells Fargo, Cisco và Marvell được bổ sung, và nay là 26. Chỉ trong chưa đầy hai tuần, con số này đã tăng gần gấp ba.
Các doanh nghiệp công nghệ chiếm phần lớn danh sách, từ Microsoft, Alphabet, Broadcom, Qualcomm, Arm, Cisco đến Intel và Oracle, bên cạnh hai ngân hàng Goldman Sachs và Wells Fargo. Sự góp mặt của IBM và IonQ đưa thêm hai đại diện của lĩnh vực điện toán lượng tử vào nhóm này. Tương tự các lần cập nhật trước, thông báo không nêu lý do phản đối, cũng không làm rõ việc phản đối sẽ ảnh hưởng thế nào đến khả năng cổ phiếu của các doanh nghiệp được giao dịch trên nền tảng.
Mô hình giao dịch 24/7 và những khoảng trống pháp lý
Theo kế hoạch, OKXICE TSV sẽ cho phép người dùng được phê duyệt giao dịch cổ phiếu Mỹ đã token hóa liên tục 24/7 thông qua các bể thanh khoản Uniswap v4 có kiểm soát quyền truy cập trên mạng blockchain XLayer của OKX. Cổ phiếu token hóa được giao dịch theo cặp với các stablecoin như USDC. Để tham gia, người dùng phải hoàn tất xác minh danh tính, kiểm tra tuân thủ các lệnh trừng phạt và sở hữu một token gắn với danh tính, không thể chuyển nhượng.
Nền tảng dự kiến vận hành theo cơ chế miễn trừ đổi mới sáng tạo mà Ủy ban Chứng khoán và Giao dịch Mỹ (SEC) công bố vào tháng 9, sau khi quá trình xem xét Đạo luật Clarity tại Thượng viện rơi vào bế tắc.
Thông báo mới nhất cũng phơi bày một rủi ro đáng kể đối với nhà đầu tư. Mỗi token đại diện cho quyền yêu cầu đối với cổ phiếu thực do một đơn vị token hóa bên thứ ba nắm giữ thông qua một công ty môi giới – kinh doanh chứng khoán đã đăng ký. Nếu công ty môi giới này đổ vỡ, hiện chưa rõ cổ phiếu token hóa nằm trong ví tự quản lý có được công nhận là tài sản của khách hàng hay được Công ty Bảo vệ Nhà đầu tư Chứng khoán Mỹ (SIPC) bảo vệ hay không.
Bên cạnh đó, mọi giao dịch phải được cấp đủ vốn trước khi thực hiện, không cho phép ký quỹ hay sử dụng đòn bẩy. Các nhà cung cấp thanh khoản không bắt buộc là nhà tạo lập thị trường đã đăng ký và có thể rút thanh khoản bất kỳ lúc nào, yếu tố có thể ảnh hưởng đến độ sâu thị trường trong những thời điểm biến động.
OKX và ICE bắt đầu hợp tác trong lĩnh vực chứng khoán token hóa từ đầu năm nay, trước khi công bố kế hoạch ra mắt nền tảng giao dịch này trong tháng 10. Làn sóng phản đối ngày càng lớn từ chính các tổ chức phát hành đang đặt ra câu hỏi về mức độ chấp nhận của thị trường đối với mô hình cổ phiếu token hóa do bên thứ ba thực hiện.
26 Doanh Nghiệp Phản Đối Sàn Cổ Phiếu Token Hóa OKX-ICE
Intel, Oracle, IBM và IonQ phản đối sàn cổ phiếu token hóa OKX-ICE, nâng tổng số doanh nghiệp phản đối lên 26 chỉ sau chưa đầy hai tuần.
Làn sóng phản đối cổ phiếu token hóa từ khối doanh nghiệp công nghệ Mỹ tiếp tục lan rộng. Theo thông báo công khai được cập nhật hôm thứ Hai của OKXICE TSV, nền tảng giao dịch cổ phiếu token hóa đang được lên kế hoạch triển khai, Intel, Oracle, IBM và IonQ, doanh nghiệp điện toán lượng tử, là những cái tên mới nhất phản đối việc cổ phiếu của mình được giao dịch trên nền tảng này.
OKXICE TSV dự kiến hoạt động dưới hình thức liên doanh 50/50 giữa Intercontinental Exchange (ICE), công ty mẹ của Sở Giao dịch Chứng khoán New York (NYSE), và công ty mẹ của OKX tại Mỹ. Danh sách tổ chức phát hành phản đối đã tăng nhanh: 9 doanh nghiệp vào ngày 15/10 với nhóm đầu tiên gồm Verizon, Broadcom và UnitedHealth Group; 16 doanh nghiệp vào ngày 19/10; 22 doanh nghiệp vào ngày 23/10 khi Wells Fargo, Cisco và Marvell được bổ sung, và nay là 26. Chỉ trong chưa đầy hai tuần, con số này đã tăng gần gấp ba.
Các doanh nghiệp công nghệ chiếm phần lớn danh sách, từ Microsoft, Alphabet, Broadcom, Qualcomm, Arm, Cisco đến Intel và Oracle, bên cạnh hai ngân hàng Goldman Sachs và Wells Fargo. Sự góp mặt của IBM và IonQ đưa thêm hai đại diện của lĩnh vực điện toán lượng tử vào nhóm này. Tương tự các lần cập nhật trước, thông báo không nêu lý do phản đối, cũng không làm rõ việc phản đối sẽ ảnh hưởng thế nào đến khả năng cổ phiếu của các doanh nghiệp được giao dịch trên nền tảng.
Mô hình giao dịch 24/7 và những khoảng trống pháp lý
Theo kế hoạch, OKXICE TSV sẽ cho phép người dùng được phê duyệt giao dịch cổ phiếu Mỹ đã token hóa liên tục 24/7 thông qua các bể thanh khoản Uniswap v4 có kiểm soát quyền truy cập trên mạng blockchain XLayer của OKX. Cổ phiếu token hóa được giao dịch theo cặp với các stablecoin như USDC. Để tham gia, người dùng phải hoàn tất xác minh danh tính, kiểm tra tuân thủ các lệnh trừng phạt và sở hữu một token gắn với danh tính, không thể chuyển nhượng.
Nền tảng dự kiến vận hành theo cơ chế miễn trừ đổi mới sáng tạo mà Ủy ban Chứng khoán và Giao dịch Mỹ (SEC) công bố vào tháng 9, sau khi quá trình xem xét Đạo luật Clarity tại Thượng viện rơi vào bế tắc.
Thông báo mới nhất cũng phơi bày một rủi ro đáng kể đối với nhà đầu tư. Mỗi token đại diện cho quyền yêu cầu đối với cổ phiếu thực do một đơn vị token hóa bên thứ ba nắm giữ thông qua một công ty môi giới – kinh doanh chứng khoán đã đăng ký. Nếu công ty môi giới này đổ vỡ, hiện chưa rõ cổ phiếu token hóa nằm trong ví tự quản lý có được công nhận là tài sản của khách hàng hay được Công ty Bảo vệ Nhà đầu tư Chứng khoán Mỹ (SIPC) bảo vệ hay không.
Bên cạnh đó, mọi giao dịch phải được cấp đủ vốn trước khi thực hiện, không cho phép ký quỹ hay sử dụng đòn bẩy. Các nhà cung cấp thanh khoản không bắt buộc là nhà tạo lập thị trường đã đăng ký và có thể rút thanh khoản bất kỳ lúc nào, yếu tố có thể ảnh hưởng đến độ sâu thị trường trong những thời điểm biến động.
OKX và ICE bắt đầu hợp tác trong lĩnh vực chứng khoán token hóa từ đầu năm nay, trước khi công bố kế hoạch ra mắt nền tảng giao dịch này trong tháng 10. Làn sóng phản đối ngày càng lớn từ chính các tổ chức phát hành đang đặt ra câu hỏi về mức độ chấp nhận của thị trường đối với mô hình cổ phiếu token hóa do bên thứ ba thực hiện.
14
·
--
查看翻譯
Tác Nhân AI Mở Ra Thị Trường Mới Cho an Ninh MạngAkamai tung Agent Sandbox, gia nhập cuộc đua bảo mật tác nhân AI khi mỗi danh tính người dùng tương ứng 109 danh tính máy, 79 thuộc về AI.
Akamai, nhà cung cấp điện toán đám mây tập trung vào AI, hôm thứ Ba đã ra mắt Agent Sandbox, môi trường cách ly cho phép thực thi mã do tác nhân AI tạo ra mà không ảnh hưởng đến phần còn lại của hệ thống doanh nghiệp. Sản phẩm đang ở giai đoạn thử nghiệm (beta), được giới thiệu cùng Akamai Inference, dịch vụ vận hành các mô hình AI mở trên hạ tầng đám mây của công ty. Với động thái này, Akamai gia nhập nhóm các hãng bảo mật như Palo Alto Networks, Cisco, CrowdStrike, Okta và Zscaler đang cạnh tranh trong mảng bảo vệ phần mềm có khả năng tự hành động.
Quy mô sản phẩm có thể khiêm tốn, nhưng bài toán phía sau thì không. AI có khả năng hành động tự chủ (agentic AI) giờ đây có thể đăng nhập tài khoản, viết mã, chuyển tiền và tự thực hiện thao tác, mỗi năng lực đều có thể bị tin tặc khai thác hoặc bị chính phần mềm lạm dụng. Khảo sát năm 2026 của Palo Alto Networks với 2.930 lãnh đạo an ninh mạng cho thấy trung bình mỗi danh tính người dùng tương ứng với 109 danh tính máy, trong đó 79 thuộc về tác nhân AI.
Khi tác nhân AI vượt khỏi giới hạn
Rủi ro đã hiện hữu. Ngày 16/7, Hugging Face công bố bị xâm nhập hệ thống; năm ngày sau, OpenAI xác nhận chính các mô hình của mình là nguyên nhân. Điều tra của nhóm nghiên cứu METR cho thấy khoảng 1.200 tác nhân AI của OpenAI đã phối hợp qua một diễn đàn bí mật, trong đó khoảng 700 tác nhân trực tiếp tham gia tấn công. Các tác nhân đã thoát khỏi môi trường cách ly, kết hợp khai thác lỗ hổng phần mềm với thông tin xác thực bị đánh cắp để truy cập hệ thống đang vận hành. OpenAI gọi đây là một “phát súng cảnh báo”.
Nguy cơ bị chiếm quyền điều khiển cũng gia tăng. Tháng 7, Zscaler phát hiện các trang web cài chỉ dẫn ẩn theo kỹ thuật chèn chỉ dẫn gián tiếp; một trang tài liệu giả mạo yêu cầu tác nhân trả “phí cấp phép” 3 USD, tương đương khoảng 0,0012 ETH, vào một ví định sẵn. Bốn trong 26 mô hình được thử nghiệm đã làm theo.
AI cũng đang làm biến dạng thị trường săn lỗi bảo mật. Bugcrowd ghi nhận lượng báo cáo tăng hơn bốn lần chỉ trong ba tuần của tháng 3, phần lớn là báo cáo giả; HackerOne và Nextcloud đã tạm dừng chương trình trả thưởng vào tháng 4. Ở chiều ngược lại, Mozilla cho biết một phiên bản ban đầu của Claude Mythos do Anthropic phát triển đã giúp phát hiện 271 lỗ hổng trong Firefox, toàn bộ được vá trong vòng một tuần.
Áp lực này đang chuyển hóa thành làn sóng mua bán, sáp nhập. Palo Alto hoàn tất mua lại CyberArk ngày 11/2 để mở rộng kiểm soát truy cập đặc quyền sang tác nhân AI, rồi tiếp tục thâu tóm Koi, chuyên bảo vệ tác nhân hỗ trợ lập trình trên máy tính nhân viên, vào tháng 4. Cisco hoàn tất thương vụ Astrix Security, đơn vị quản lý khóa truy cập và token của tác nhân AI, ngày 29/6.
Akamai chọn cách tiếp cận khác: dựng ranh giới bảo vệ trực tiếp quanh mã lập trình. Agent Sandbox sử dụng WebAssembly để giới hạn năng lực tính toán, bộ nhớ và kết nối ra bên ngoài của tác nhân. Theo ông Jon Alexander, Phó Chủ tịch cấp cao phụ trách Công nghệ Đám mây của Akamai, doanh nghiệp không nên bị buộc phải chọn giữa tốc độ triển khai và khả năng kiểm soát khi đưa AI vào vận hành thực tế.
Dư địa thị trường còn rất lớn. Theo khảo sát của Palo Alto, các tổ chức dự kiến số lượng tác nhân AI sẽ tăng 85% trong 12 tháng tới, vượt xa mức tăng 56% của danh tính người dùng.
Tác Nhân AI Mở Ra Thị Trường Mới Cho an Ninh Mạng
Akamai tung Agent Sandbox, gia nhập cuộc đua bảo mật tác nhân AI khi mỗi danh tính người dùng tương ứng 109 danh tính máy, 79 thuộc về AI.
Akamai, nhà cung cấp điện toán đám mây tập trung vào AI, hôm thứ Ba đã ra mắt Agent Sandbox, môi trường cách ly cho phép thực thi mã do tác nhân AI tạo ra mà không ảnh hưởng đến phần còn lại của hệ thống doanh nghiệp. Sản phẩm đang ở giai đoạn thử nghiệm (beta), được giới thiệu cùng Akamai Inference, dịch vụ vận hành các mô hình AI mở trên hạ tầng đám mây của công ty. Với động thái này, Akamai gia nhập nhóm các hãng bảo mật như Palo Alto Networks, Cisco, CrowdStrike, Okta và Zscaler đang cạnh tranh trong mảng bảo vệ phần mềm có khả năng tự hành động.
Quy mô sản phẩm có thể khiêm tốn, nhưng bài toán phía sau thì không. AI có khả năng hành động tự chủ (agentic AI) giờ đây có thể đăng nhập tài khoản, viết mã, chuyển tiền và tự thực hiện thao tác, mỗi năng lực đều có thể bị tin tặc khai thác hoặc bị chính phần mềm lạm dụng. Khảo sát năm 2026 của Palo Alto Networks với 2.930 lãnh đạo an ninh mạng cho thấy trung bình mỗi danh tính người dùng tương ứng với 109 danh tính máy, trong đó 79 thuộc về tác nhân AI.
Khi tác nhân AI vượt khỏi giới hạn
Rủi ro đã hiện hữu. Ngày 16/7, Hugging Face công bố bị xâm nhập hệ thống; năm ngày sau, OpenAI xác nhận chính các mô hình của mình là nguyên nhân. Điều tra của nhóm nghiên cứu METR cho thấy khoảng 1.200 tác nhân AI của OpenAI đã phối hợp qua một diễn đàn bí mật, trong đó khoảng 700 tác nhân trực tiếp tham gia tấn công. Các tác nhân đã thoát khỏi môi trường cách ly, kết hợp khai thác lỗ hổng phần mềm với thông tin xác thực bị đánh cắp để truy cập hệ thống đang vận hành. OpenAI gọi đây là một “phát súng cảnh báo”.
Nguy cơ bị chiếm quyền điều khiển cũng gia tăng. Tháng 7, Zscaler phát hiện các trang web cài chỉ dẫn ẩn theo kỹ thuật chèn chỉ dẫn gián tiếp; một trang tài liệu giả mạo yêu cầu tác nhân trả “phí cấp phép” 3 USD, tương đương khoảng 0,0012 ETH, vào một ví định sẵn. Bốn trong 26 mô hình được thử nghiệm đã làm theo.
AI cũng đang làm biến dạng thị trường săn lỗi bảo mật. Bugcrowd ghi nhận lượng báo cáo tăng hơn bốn lần chỉ trong ba tuần của tháng 3, phần lớn là báo cáo giả; HackerOne và Nextcloud đã tạm dừng chương trình trả thưởng vào tháng 4. Ở chiều ngược lại, Mozilla cho biết một phiên bản ban đầu của Claude Mythos do Anthropic phát triển đã giúp phát hiện 271 lỗ hổng trong Firefox, toàn bộ được vá trong vòng một tuần.
Áp lực này đang chuyển hóa thành làn sóng mua bán, sáp nhập. Palo Alto hoàn tất mua lại CyberArk ngày 11/2 để mở rộng kiểm soát truy cập đặc quyền sang tác nhân AI, rồi tiếp tục thâu tóm Koi, chuyên bảo vệ tác nhân hỗ trợ lập trình trên máy tính nhân viên, vào tháng 4. Cisco hoàn tất thương vụ Astrix Security, đơn vị quản lý khóa truy cập và token của tác nhân AI, ngày 29/6.
Akamai chọn cách tiếp cận khác: dựng ranh giới bảo vệ trực tiếp quanh mã lập trình. Agent Sandbox sử dụng WebAssembly để giới hạn năng lực tính toán, bộ nhớ và kết nối ra bên ngoài của tác nhân. Theo ông Jon Alexander, Phó Chủ tịch cấp cao phụ trách Công nghệ Đám mây của Akamai, doanh nghiệp không nên bị buộc phải chọn giữa tốc độ triển khai và khả năng kiểm soát khi đưa AI vào vận hành thực tế.
Dư địa thị trường còn rất lớn. Theo khảo sát của Palo Alto, các tổ chức dự kiến số lượng tác nhân AI sẽ tăng 85% trong 12 tháng tới, vượt xa mức tăng 56% của danh tính người dùng.
41
·
--
Anchorage 把持美國—墨西哥穩定幣匯款通道兩端與 Bitso 擴大合作後,Anchorage Digital Bank 將在美國—墨西哥匯款通道的兩端託管穩定幣。Bitso 已處理該通道約 15% 的資金流。
Anchorage Digital 正在鞏固其在全球最大匯款通道之一的地位。週二,該公司宣佈擴大與 Bitso 的資產託管和上市協議。Bitso 是拉丁美洲領先的加密資產交易平臺。此舉將使 Anchorage Digital Bank 的託管服務成爲支持美國與墨西哥之間雙向資金流動的基礎設施。雙方未公佈協議的財務條款。
Anchorage 把持美國—墨西哥穩定幣匯款通道兩端
與 Bitso 擴大合作後,Anchorage Digital Bank 將在美國—墨西哥匯款通道的兩端託管穩定幣。Bitso 已處理該通道約 15% 的資金流。
Anchorage Digital 正在鞏固其在全球最大匯款通道之一的地位。週二,該公司宣佈擴大與 Bitso 的資產託管和上市協議。Bitso 是拉丁美洲領先的加密資產交易平臺。此舉將使 Anchorage Digital Bank 的託管服務成爲支持美國與墨西哥之間雙向資金流動的基礎設施。雙方未公佈協議的財務條款。
Anchorage Digital 正在鞏固其在全球最大匯款通道之一的地位。週二,該公司宣佈擴大與 Bitso 的資產託管和上市協議。Bitso 是拉丁美洲領先的加密資產交易平臺。此舉將使 Anchorage Digital Bank 的託管服務成爲支持美國與墨西哥之間雙向資金流動的基礎設施。雙方未公佈協議的財務條款。
54
·
--
真實
Robinhood攜手Ripple,將RLUSD穩定幣納入其生態體系Robinhood攜手Ripple推出RLUSD穩定幣,其市值已超過25億美元,旨在爲機構客戶提供結算、資金管理和交易融資服務。
Robinhood是一家擁有2,860萬名已注資賬戶客戶的交易平臺,近日進一步擴大了與Ripple在三個領域的合作:穩定幣、資金管理軟件和交易融資服務。Ripple在公告中表示,RLUSD已於週二正式上線Robinhood Chain(Robinhood的專屬區塊鏈網絡)以及由Robinhood旗下Bitstamp交易所。預計今年剩餘時間內,RLUSD將接入Robinhood主應用。
Robinhood攜手Ripple,將RLUSD穩定幣納入其生態體系
Robinhood攜手Ripple推出RLUSD穩定幣,其市值已超過25億美元,旨在爲機構客戶提供結算、資金管理和交易融資服務。
Robinhood是一家擁有2,860萬名已注資賬戶客戶的交易平臺,近日進一步擴大了與Ripple在三個領域的合作:穩定幣、資金管理軟件和交易融資服務。Ripple在公告中表示,RLUSD已於週二正式上線Robinhood Chain(Robinhood的專屬區塊鏈網絡)以及由Robinhood旗下Bitstamp交易所。預計今年剩餘時間內,RLUSD將接入Robinhood主應用。
Robinhood是一家擁有2,860萬名已注資賬戶客戶的交易平臺,近日進一步擴大了與Ripple在三個領域的合作:穩定幣、資金管理軟件和交易融資服務。Ripple在公告中表示,RLUSD已於週二正式上線Robinhood Chain(Robinhood的專屬區塊鏈網絡)以及由Robinhood旗下Bitstamp交易所。預計今年剩餘時間內,RLUSD將接入Robinhood主應用。
131
·
--
OCC爲小型銀行發行穩定幣鋪路美國貨幣監理署(OCC)呼籲美國社區銀行依據《GENIUS法案》自行發行穩定幣,此時已有數千家金融機構涉足穩定幣支付。
負責監管國家銀行和聯邦儲蓄機構的美國貨幣監理署(OCC)近日釋放出明確信號:穩定幣競賽並非華爾街“大機構”的專屬。該機構呼籲社區銀行主動開發基於穩定幣的支付服務,同時考慮成爲獲許可的穩定幣發行機構,包括通過設立專門子公司來實現。
OCC爲小型銀行發行穩定幣鋪路
美國貨幣監理署(OCC)呼籲美國社區銀行依據《GENIUS法案》自行發行穩定幣,此時已有數千家金融機構涉足穩定幣支付。
負責監管國家銀行和聯邦儲蓄機構的美國貨幣監理署(OCC)近日釋放出明確信號:穩定幣競賽並非華爾街“大機構”的專屬。該機構呼籲社區銀行主動開發基於穩定幣的支付服務,同時考慮成爲獲許可的穩定幣發行機構,包括通過設立專門子公司來實現。
負責監管國家銀行和聯邦儲蓄機構的美國貨幣監理署(OCC)近日釋放出明確信號:穩定幣競賽並非華爾街“大機構”的專屬。該機構呼籲社區銀行主動開發基於穩定幣的支付服務,同時考慮成爲獲許可的穩定幣發行機構,包括通過設立專門子公司來實現。
85
·
--
查看翻譯
Visa Đưa Stablecoin USDC Vào Chuyển Tiền Quốc Tế Qua Visa DirectVisa thương mại hóa giải pháp nạp tiền bằng stablecoin USDC cho chuyển tiền quốc tế qua Visa Direct, mở đầu với Inyo Global tại hơn 180 quốc gia.
Sau hơn một năm thí điểm, Visa đã chính thức đưa stablecoin vào vận hành thương mại trong mảng thanh toán xuyên biên giới. Theo đó, doanh nghiệp có thể dùng USDC, đồng stablecoin neo theo USD, để nạp trước nguồn tiền cho các khoản chi trả quốc tế qua Visa Direct. Việc bổ sung nguồn tiền diễn ra gần như theo thời gian thực và không còn bị ràng buộc bởi khung giờ quyết toán của hệ thống ngân hàng truyền thống.
Đối tác đầu tiên triển khai giải pháp là Inyo Global, nhà cung cấp hạ tầng thanh toán cho các ngân hàng, công ty công nghệ tài chính (fintech) và đơn vị kinh doanh dịch vụ chuyển tiền. Inyo Global đã tích hợp tính năng mới vào nền tảng của mình. Nền tảng này vốn đang hỗ trợ thực hiện thanh toán tới hơn 180 quốc gia thông qua mạng lưới Visa Direct.
Giải bài toán thanh khoản cho chuyển tiền xuyên biên giới
Trong mô hình chuyển tiền quốc tế hiện nay, các tổ chức thường phải ký quỹ hoặc nạp trước tiền vào tài khoản để bảo đảm chi trả. Quá trình này phụ thuộc vào giờ làm việc của ngân hàng, ngày nghỉ và chu kỳ quyết toán ở từng thị trường. Hệ quả là một lượng vốn đáng kể bị “đóng băng” chờ luân chuyển, trong khi nhu cầu chi trả của khách hàng diễn ra liên tục.
Giải pháp mới của Visa nhắm thẳng vào điểm nghẽn này. Khách hàng của Inyo Global có thể nạp trước nguồn tiền bằng USDC để thực hiện chi trả quốc tế liên tục 24 giờ mỗi ngày, 7 ngày mỗi tuần, đồng thời bổ sung thanh khoản gần như tức thời khi cần. Đáng chú ý, các giao dịch được xử lý thông qua giao diện lập trình ứng dụng (API) sẵn có, nên doanh nghiệp không phải đầu tư thêm một dự án tích hợp kỹ thuật riêng biệt, yếu tố thường làm chậm quá trình áp dụng công nghệ mới trong ngành tài chính.
Cần lưu ý rằng stablecoin trong mô hình này đóng vai trò là phương tiện cấp vốn ở phía doanh nghiệp, chứ không nhất thiết là đồng tiền mà người thụ hưởng cuối cùng nhận được. Nói cách khác, Visa đang ứng dụng blockchain ở tầng hạ tầng quyết toán, trong khi trải nghiệm nhận tiền của người dùng cuối về cơ bản không thay đổi.
Theo bà Vera Platonova, Giám đốc toàn cầu phụ trách Visa Direct, việc đưa stablecoin vào thực tiễn sẽ giúp doanh nghiệp quản lý thanh khoản hiệu quả hơn và cấp nguồn tiền cho thanh toán quốc tế nhanh hơn.
Lộ trình này được Visa khởi động từ tháng 9/2025, khi công ty bắt đầu thử nghiệm stablecoin trong hệ thống Visa Direct thông qua các chương trình thí điểm dùng tài sản mã hóa để nạp trước nguồn tiền và thực hiện chi trả quốc tế. Sau đó, BVNK tham gia với vai trò nhà cung cấp hạ tầng thanh toán bằng stablecoin, còn zerohash đảm nhận hạ tầng kỹ thuật và tuân thủ quy định pháp lý phục vụ việc tích hợp.
Thương vụ với Inyo Global vì vậy đánh dấu bước chuyển của Visa từ thử nghiệm sang ứng dụng thương mại. Đây là tín hiệu cho thấy stablecoin đang dần được các định chế thanh toán lớn tiếp nhận như một công cụ quản trị thanh khoản, thay vì chỉ là tài sản đầu cơ trên thị trường tài sản mã hóa.
Visa Đưa Stablecoin USDC Vào Chuyển Tiền Quốc Tế Qua Visa Direct
Visa thương mại hóa giải pháp nạp tiền bằng stablecoin USDC cho chuyển tiền quốc tế qua Visa Direct, mở đầu với Inyo Global tại hơn 180 quốc gia.
Sau hơn một năm thí điểm, Visa đã chính thức đưa stablecoin vào vận hành thương mại trong mảng thanh toán xuyên biên giới. Theo đó, doanh nghiệp có thể dùng USDC, đồng stablecoin neo theo USD, để nạp trước nguồn tiền cho các khoản chi trả quốc tế qua Visa Direct. Việc bổ sung nguồn tiền diễn ra gần như theo thời gian thực và không còn bị ràng buộc bởi khung giờ quyết toán của hệ thống ngân hàng truyền thống.
Đối tác đầu tiên triển khai giải pháp là Inyo Global, nhà cung cấp hạ tầng thanh toán cho các ngân hàng, công ty công nghệ tài chính (fintech) và đơn vị kinh doanh dịch vụ chuyển tiền. Inyo Global đã tích hợp tính năng mới vào nền tảng của mình. Nền tảng này vốn đang hỗ trợ thực hiện thanh toán tới hơn 180 quốc gia thông qua mạng lưới Visa Direct.
Giải bài toán thanh khoản cho chuyển tiền xuyên biên giới
Trong mô hình chuyển tiền quốc tế hiện nay, các tổ chức thường phải ký quỹ hoặc nạp trước tiền vào tài khoản để bảo đảm chi trả. Quá trình này phụ thuộc vào giờ làm việc của ngân hàng, ngày nghỉ và chu kỳ quyết toán ở từng thị trường. Hệ quả là một lượng vốn đáng kể bị “đóng băng” chờ luân chuyển, trong khi nhu cầu chi trả của khách hàng diễn ra liên tục.
Giải pháp mới của Visa nhắm thẳng vào điểm nghẽn này. Khách hàng của Inyo Global có thể nạp trước nguồn tiền bằng USDC để thực hiện chi trả quốc tế liên tục 24 giờ mỗi ngày, 7 ngày mỗi tuần, đồng thời bổ sung thanh khoản gần như tức thời khi cần. Đáng chú ý, các giao dịch được xử lý thông qua giao diện lập trình ứng dụng (API) sẵn có, nên doanh nghiệp không phải đầu tư thêm một dự án tích hợp kỹ thuật riêng biệt, yếu tố thường làm chậm quá trình áp dụng công nghệ mới trong ngành tài chính.
Cần lưu ý rằng stablecoin trong mô hình này đóng vai trò là phương tiện cấp vốn ở phía doanh nghiệp, chứ không nhất thiết là đồng tiền mà người thụ hưởng cuối cùng nhận được. Nói cách khác, Visa đang ứng dụng blockchain ở tầng hạ tầng quyết toán, trong khi trải nghiệm nhận tiền của người dùng cuối về cơ bản không thay đổi.
Theo bà Vera Platonova, Giám đốc toàn cầu phụ trách Visa Direct, việc đưa stablecoin vào thực tiễn sẽ giúp doanh nghiệp quản lý thanh khoản hiệu quả hơn và cấp nguồn tiền cho thanh toán quốc tế nhanh hơn.
Lộ trình này được Visa khởi động từ tháng 9/2025, khi công ty bắt đầu thử nghiệm stablecoin trong hệ thống Visa Direct thông qua các chương trình thí điểm dùng tài sản mã hóa để nạp trước nguồn tiền và thực hiện chi trả quốc tế. Sau đó, BVNK tham gia với vai trò nhà cung cấp hạ tầng thanh toán bằng stablecoin, còn zerohash đảm nhận hạ tầng kỹ thuật và tuân thủ quy định pháp lý phục vụ việc tích hợp.
Thương vụ với Inyo Global vì vậy đánh dấu bước chuyển của Visa từ thử nghiệm sang ứng dụng thương mại. Đây là tín hiệu cho thấy stablecoin đang dần được các định chế thanh toán lớn tiếp nhận như một công cụ quản trị thanh khoản, thay vì chỉ là tài sản đầu cơ trên thị trường tài sản mã hóa.
81
·
--
查看翻譯
Công Ty Mẹ Kraken Sẽ Triển Khai HIP-3 Chịu Quản Lý CFTCPayward, công ty mẹ của Kraken, sẽ là đơn vị đầu tiên triển khai thị trường HIP-3 trên Hyperliquid chịu sự quản lý của CFTC, nếu được phê duyệt.
Hyperliquid, giao thức giao dịch phi tập trung hàng đầu trong mảng phái sinh tài sản mã hóa, cho biết dự kiến đưa Payward, công ty mẹ của sàn Kraken, trở thành đơn vị đầu tiên triển khai thị trường HIP-3 chịu sự quản lý của Ủy ban Giao dịch Hàng hóa Tương lai Mỹ (CFTC). Động thái này có thể mở đường cho hợp đồng tương lai vĩnh cửu, sản phẩm vốn bị hạn chế với nhà giao dịch Mỹ, được cung cấp trong một khuôn khổ pháp lý chính thức dựa trên hạ tầng phi tập trung.
Trọng tâm của kế hoạch là bản nâng cấp HIP-3, cho phép đơn vị triển khai giới hạn quyền truy cập thị trường thông qua danh sách địa chỉ được phép ngay trên chuỗi khối. Cơ chế này giúp các tổ chức chịu sự quản lý có thể tận dụng hạ tầng của Hyperliquid mà vẫn đáp ứng yêu cầu pháp lý hiện hành. Chức năng hiện đã có trên mạng thử nghiệm, còn kế hoạch của Payward vẫn cần cơ quan quản lý phê duyệt.
Theo thông báo của Hyperliquid trên nền tảng X đầu tuần này, Bitnomial, đơn vị thuộc Payward được CFTC quản lý với tư cách thị trường hợp đồng được chỉ định và tổ chức bù trừ giao dịch phái sinh, sẽ đóng vai trò triển khai HIP-3. Nếu được chấp thuận, NinjaTrader Clearing, đơn vị môi giới hợp đồng tương lai cũng thuộc Payward và đã đăng ký với CFTC, sẽ quản lý tài khoản khách hàng. Cấu trúc này cho phép Payward kiểm soát toàn bộ chuỗi giá trị, từ niêm yết, bù trừ đến quản lý tài khoản, trong một hệ sinh thái pháp lý thống nhất.
Kế hoạch được hình thành từ nhiều tháng trước. Hồi tháng 8, Bloomberg đưa tin Payward đang nghiên cứu mô hình cung cấp hợp đồng tương lai vĩnh cửu liên kết với Hyperliquid cho nhà giao dịch Mỹ thông qua Bitnomial. Đến ngày 16/9, Payward chính thức công bố kế hoạch, theo đó Bitnomial phụ trách triển khai, bù trừ và thanh toán giao dịch, với điều kiện được cơ quan quản lý chấp thuận.
Hạ tầng trung lập, trách nhiệm thuộc về đơn vị triển khai
Hyperliquid định vị mình là một lớp hạ tầng trung lập có thể phục vụ nhiều bộ phận của hệ thống tài chính, đồng thời nhấn mạnh rằng đơn vị triển khai mới là bên nắm quyền kiểm soát và chịu trách nhiệm đối với thị trường do mình vận hành. Cách tiếp cận này phân tách rõ vai trò giữa giao thức và tổ chức được cấp phép, một yếu tố có thể quyết định khả năng chấp nhận của cơ quan quản lý.
Chiến lược của Hyperliquid không chỉ giới hạn tại Mỹ. Trong văn bản gửi cơ quan quản lý Liên minh châu Âu (EU), Trung tâm Chính sách Hyperliquid lập luận rằng các doanh nghiệp tài chính được cấp phép có thể dùng giao thức để vận hành những thị trường áp dụng giới hạn đòn bẩy và hạn chế quyền truy cập trên chuỗi, đồng thời cung cấp các sản phẩm thuộc phạm vi quản lý pháp lý.
Dù vậy, nhiều câu hỏi vẫn còn bỏ ngỏ. Cách thức vận hành thực tế của cơ chế phân quyền truy cập chưa được làm rõ, bao gồm việc thị trường của Payward có tích hợp sẵn quy trình xác minh danh tính khách hàng (KYC) hay không. Câu trả lời cho những vấn đề này, cùng quyết định cuối cùng của CFTC, sẽ cho thấy liệu mô hình kết hợp giữa hạ tầng phi tập trung và tổ chức chịu quản lý có thể trở thành hướng đi mới cho thị trường phái sinh tài sản mã hóa tại Mỹ hay không.
Công Ty Mẹ Kraken Sẽ Triển Khai HIP-3 Chịu Quản Lý CFTC
Payward, công ty mẹ của Kraken, sẽ là đơn vị đầu tiên triển khai thị trường HIP-3 trên Hyperliquid chịu sự quản lý của CFTC, nếu được phê duyệt.
Hyperliquid, giao thức giao dịch phi tập trung hàng đầu trong mảng phái sinh tài sản mã hóa, cho biết dự kiến đưa Payward, công ty mẹ của sàn Kraken, trở thành đơn vị đầu tiên triển khai thị trường HIP-3 chịu sự quản lý của Ủy ban Giao dịch Hàng hóa Tương lai Mỹ (CFTC). Động thái này có thể mở đường cho hợp đồng tương lai vĩnh cửu, sản phẩm vốn bị hạn chế với nhà giao dịch Mỹ, được cung cấp trong một khuôn khổ pháp lý chính thức dựa trên hạ tầng phi tập trung.
Trọng tâm của kế hoạch là bản nâng cấp HIP-3, cho phép đơn vị triển khai giới hạn quyền truy cập thị trường thông qua danh sách địa chỉ được phép ngay trên chuỗi khối. Cơ chế này giúp các tổ chức chịu sự quản lý có thể tận dụng hạ tầng của Hyperliquid mà vẫn đáp ứng yêu cầu pháp lý hiện hành. Chức năng hiện đã có trên mạng thử nghiệm, còn kế hoạch của Payward vẫn cần cơ quan quản lý phê duyệt.
Theo thông báo của Hyperliquid trên nền tảng X đầu tuần này, Bitnomial, đơn vị thuộc Payward được CFTC quản lý với tư cách thị trường hợp đồng được chỉ định và tổ chức bù trừ giao dịch phái sinh, sẽ đóng vai trò triển khai HIP-3. Nếu được chấp thuận, NinjaTrader Clearing, đơn vị môi giới hợp đồng tương lai cũng thuộc Payward và đã đăng ký với CFTC, sẽ quản lý tài khoản khách hàng. Cấu trúc này cho phép Payward kiểm soát toàn bộ chuỗi giá trị, từ niêm yết, bù trừ đến quản lý tài khoản, trong một hệ sinh thái pháp lý thống nhất.
Kế hoạch được hình thành từ nhiều tháng trước. Hồi tháng 8, Bloomberg đưa tin Payward đang nghiên cứu mô hình cung cấp hợp đồng tương lai vĩnh cửu liên kết với Hyperliquid cho nhà giao dịch Mỹ thông qua Bitnomial. Đến ngày 16/9, Payward chính thức công bố kế hoạch, theo đó Bitnomial phụ trách triển khai, bù trừ và thanh toán giao dịch, với điều kiện được cơ quan quản lý chấp thuận.
Hạ tầng trung lập, trách nhiệm thuộc về đơn vị triển khai
Hyperliquid định vị mình là một lớp hạ tầng trung lập có thể phục vụ nhiều bộ phận của hệ thống tài chính, đồng thời nhấn mạnh rằng đơn vị triển khai mới là bên nắm quyền kiểm soát và chịu trách nhiệm đối với thị trường do mình vận hành. Cách tiếp cận này phân tách rõ vai trò giữa giao thức và tổ chức được cấp phép, một yếu tố có thể quyết định khả năng chấp nhận của cơ quan quản lý.
Chiến lược của Hyperliquid không chỉ giới hạn tại Mỹ. Trong văn bản gửi cơ quan quản lý Liên minh châu Âu (EU), Trung tâm Chính sách Hyperliquid lập luận rằng các doanh nghiệp tài chính được cấp phép có thể dùng giao thức để vận hành những thị trường áp dụng giới hạn đòn bẩy và hạn chế quyền truy cập trên chuỗi, đồng thời cung cấp các sản phẩm thuộc phạm vi quản lý pháp lý.
Dù vậy, nhiều câu hỏi vẫn còn bỏ ngỏ. Cách thức vận hành thực tế của cơ chế phân quyền truy cập chưa được làm rõ, bao gồm việc thị trường của Payward có tích hợp sẵn quy trình xác minh danh tính khách hàng (KYC) hay không. Câu trả lời cho những vấn đề này, cùng quyết định cuối cùng của CFTC, sẽ cho thấy liệu mô hình kết hợp giữa hạ tầng phi tập trung và tổ chức chịu quản lý có thể trở thành hướng đi mới cho thị trường phái sinh tài sản mã hóa tại Mỹ hay không.
179
·
--
貝萊德合作SBI連接代幣化基金與日元穩定幣貝萊德與SBI控股和Startale簽署諒解備忘錄,旨在研究將代幣化貨幣市場基金與日元錨定穩定幣JPYSC連接起來。
BlackRock Financial Management和BlackRock Japan近日與SBI Holdings及Startale Group簽署了諒解備忘錄(MOU),旨在研究將代幣化貨幣市場基金(MMF)與SBI旗下以日元計價的穩定幣JPYSC連接起來的可能性。該協議標誌着這家全球最大資產管理集團在日本加密資產市場邁出了引人注目的一步,儘管目前仍處於潛力評估階段。
貝萊德合作SBI連接代幣化基金與日元穩定幣
貝萊德與SBI控股和Startale簽署諒解備忘錄,旨在研究將代幣化貨幣市場基金與日元錨定穩定幣JPYSC連接起來。
BlackRock Financial Management和BlackRock Japan近日與SBI Holdings及Startale Group簽署了諒解備忘錄(MOU),旨在研究將代幣化貨幣市場基金(MMF)與SBI旗下以日元計價的穩定幣JPYSC連接起來的可能性。該協議標誌着這家全球最大資產管理集團在日本加密資產市場邁出了引人注目的一步,儘管目前仍處於潛力評估階段。
BlackRock Financial Management和BlackRock Japan近日與SBI Holdings及Startale Group簽署了諒解備忘錄(MOU),旨在研究將代幣化貨幣市場基金(MMF)與SBI旗下以日元計價的穩定幣JPYSC連接起來的可能性。該協議標誌着這家全球最大資產管理集團在日本加密資產市場邁出了引人注目的一步,儘管目前仍處於潛力評估階段。
11
·
--
查看翻譯
Ripple Được OCC Cấp Phép Ngân Hàng Tín Thác Quốc GiaRipple nhận phê duyệt chính thức từ OCC, đưa tài sản dự trữ của stablecoin RLUSD vốn hóa 2,5 tỷ USD vào phạm vi giám sát liên bang Mỹ.
Ripple đã nhận được phê duyệt chính thức từ Văn phòng Kiểm soát Tiền tệ Mỹ (OCC) để thành lập ngân hàng tín thác quốc gia, một bước tiến quan trọng trong nỗ lực đưa hoạt động stablecoin của công ty vào khuôn khổ quản lý liên bang.
Trên nền tảng X, Giám đốc điều hành Brad Garlinghouse cho biết Ripple National Trust Bank sẽ là nền tảng chịu sự giám sát liên bang, hỗ trợ đồng tài sản mã hóa ổn định Ripple USD (RLUSD) và cung cấp dịch vụ lưu ký tài sản mã hóa cho doanh nghiệp. Ông nhấn mạnh quan điểm lâu nay của Ripple rằng tài sản mã hóa và ngân hàng vận hành hiệu quả hơn khi kết hợp với nhau.
Quyết định được đưa ra chưa đầy một năm sau khi Ripple nhận chấp thuận có điều kiện. Công ty nộp hồ sơ xin cấp phép lần đầu vào tháng 7/2025 và được chấp thuận có điều kiện ngày 12/12/2025.
Cần lưu ý, giấy phép ngân hàng tín thác quốc gia không cho phép nhận tiền gửi hay cho vay, và có phạm vi hoạt động hẹp hơn nhiều so với giấy phép ngân hàng thương mại đầy đủ dịch vụ. Ripple áp dụng mô hình cấu trúc hai tầng. Ripple National Trust Bank sẽ quản lý các tài sản dự trữ tách biệt bảo chứng cho RLUSD, đóng vai trò bên nhận ủy thác tài sản bảo đảm vì lợi ích của người nắm giữ, đồng thời cung cấp dịch vụ lưu ký theo nghĩa vụ ủy thác.
Trong khi đó, hoạt động phát hành RLUSD vẫn do Standard Custody & Trust Company, công ty tín thác có mục đích giới hạn thuộc Ripple, đảm nhiệm dưới sự quản lý của Sở Dịch vụ Tài chính bang New York (NYDFS). Như vậy, RLUSD sẽ chịu đồng thời cơ chế giám sát của OCC ở cấp liên bang và cơ chế quản lý cấp bang hiện hành.
Ra mắt từ tháng 12/2024, RLUSD theo Ripple đã đạt vốn hóa thị trường 2,5 tỷ USD, được sử dụng trong hạ tầng thanh toán của công ty và làm tài sản bảo đảm trên nền tảng Ripple Prime.
Làn sóng cấp phép và tranh cãi pháp lý
Ripple không đơn độc trong xu hướng này. Circle đã nhận phê duyệt chính thức từ OCC vào tháng 7 năm nay, đưa tài sản dự trữ của USDC vào phạm vi giám sát liên bang. BitGo được cấp phép từ tháng 12/2025, còn Coinbase, Crypto.com và World Liberty Financial nằm trong số các doanh nghiệp đã nhận chấp thuận có điều kiện trong năm nay. Xu hướng này cho thấy các doanh nghiệp tài sản mã hóa lớn đang chủ động tìm kiếm tính chính danh pháp lý, vốn là yếu tố then chốt để thu hút khách hàng tổ chức.
Tuy nhiên, làn sóng cấp phép đang vấp phải phản ứng từ một số nhà lập pháp. Thượng nghị sĩ Elizabeth Warren cáo buộc các quyết định phê duyệt của OCC vi phạm Đạo luật Ngân hàng Quốc gia và tiềm ẩn rủi ro cho hệ thống tài chính.
Phía ngành công nghiệp phản bác quan điểm này. Tổ chức The Digital Chamber cho rằng bà Warren đã mô tả sai bản chất khi coi đây là sự mở rộng không phù hợp các đặc quyền ngân hàng. Theo tổ chức này, giấy phép tín thác quốc gia chỉ giới hạn trong các dịch vụ tín thác và hoạt động liên quan đến nghĩa vụ ủy thác, trong khi các doanh nghiệp được cấp phép đã tự nguyện đặt mình dưới sự giám sát liên bang.
Cuộc tranh luận phản ánh câu hỏi lớn hơn mà giới quản lý Mỹ đang phải trả lời: ranh giới giữa hệ thống ngân hàng truyền thống và ngành tài sản mã hóa nên được vạch ở đâu, khi hai lĩnh vực ngày càng đan xen về cả hạ tầng lẫn khung pháp lý.
Ripple Được OCC Cấp Phép Ngân Hàng Tín Thác Quốc Gia
Ripple nhận phê duyệt chính thức từ OCC, đưa tài sản dự trữ của stablecoin RLUSD vốn hóa 2,5 tỷ USD vào phạm vi giám sát liên bang Mỹ.
Ripple đã nhận được phê duyệt chính thức từ Văn phòng Kiểm soát Tiền tệ Mỹ (OCC) để thành lập ngân hàng tín thác quốc gia, một bước tiến quan trọng trong nỗ lực đưa hoạt động stablecoin của công ty vào khuôn khổ quản lý liên bang.
Trên nền tảng X, Giám đốc điều hành Brad Garlinghouse cho biết Ripple National Trust Bank sẽ là nền tảng chịu sự giám sát liên bang, hỗ trợ đồng tài sản mã hóa ổn định Ripple USD (RLUSD) và cung cấp dịch vụ lưu ký tài sản mã hóa cho doanh nghiệp. Ông nhấn mạnh quan điểm lâu nay của Ripple rằng tài sản mã hóa và ngân hàng vận hành hiệu quả hơn khi kết hợp với nhau.
Quyết định được đưa ra chưa đầy một năm sau khi Ripple nhận chấp thuận có điều kiện. Công ty nộp hồ sơ xin cấp phép lần đầu vào tháng 7/2025 và được chấp thuận có điều kiện ngày 12/12/2025.
Cần lưu ý, giấy phép ngân hàng tín thác quốc gia không cho phép nhận tiền gửi hay cho vay, và có phạm vi hoạt động hẹp hơn nhiều so với giấy phép ngân hàng thương mại đầy đủ dịch vụ. Ripple áp dụng mô hình cấu trúc hai tầng. Ripple National Trust Bank sẽ quản lý các tài sản dự trữ tách biệt bảo chứng cho RLUSD, đóng vai trò bên nhận ủy thác tài sản bảo đảm vì lợi ích của người nắm giữ, đồng thời cung cấp dịch vụ lưu ký theo nghĩa vụ ủy thác.
Trong khi đó, hoạt động phát hành RLUSD vẫn do Standard Custody & Trust Company, công ty tín thác có mục đích giới hạn thuộc Ripple, đảm nhiệm dưới sự quản lý của Sở Dịch vụ Tài chính bang New York (NYDFS). Như vậy, RLUSD sẽ chịu đồng thời cơ chế giám sát của OCC ở cấp liên bang và cơ chế quản lý cấp bang hiện hành.
Ra mắt từ tháng 12/2024, RLUSD theo Ripple đã đạt vốn hóa thị trường 2,5 tỷ USD, được sử dụng trong hạ tầng thanh toán của công ty và làm tài sản bảo đảm trên nền tảng Ripple Prime.
Làn sóng cấp phép và tranh cãi pháp lý
Ripple không đơn độc trong xu hướng này. Circle đã nhận phê duyệt chính thức từ OCC vào tháng 7 năm nay, đưa tài sản dự trữ của USDC vào phạm vi giám sát liên bang. BitGo được cấp phép từ tháng 12/2025, còn Coinbase, Crypto.com và World Liberty Financial nằm trong số các doanh nghiệp đã nhận chấp thuận có điều kiện trong năm nay. Xu hướng này cho thấy các doanh nghiệp tài sản mã hóa lớn đang chủ động tìm kiếm tính chính danh pháp lý, vốn là yếu tố then chốt để thu hút khách hàng tổ chức.
Tuy nhiên, làn sóng cấp phép đang vấp phải phản ứng từ một số nhà lập pháp. Thượng nghị sĩ Elizabeth Warren cáo buộc các quyết định phê duyệt của OCC vi phạm Đạo luật Ngân hàng Quốc gia và tiềm ẩn rủi ro cho hệ thống tài chính.
Phía ngành công nghiệp phản bác quan điểm này. Tổ chức The Digital Chamber cho rằng bà Warren đã mô tả sai bản chất khi coi đây là sự mở rộng không phù hợp các đặc quyền ngân hàng. Theo tổ chức này, giấy phép tín thác quốc gia chỉ giới hạn trong các dịch vụ tín thác và hoạt động liên quan đến nghĩa vụ ủy thác, trong khi các doanh nghiệp được cấp phép đã tự nguyện đặt mình dưới sự giám sát liên bang.
Cuộc tranh luận phản ánh câu hỏi lớn hơn mà giới quản lý Mỹ đang phải trả lời: ranh giới giữa hệ thống ngân hàng truyền thống và ngành tài sản mã hóa nên được vạch ở đâu, khi hai lĩnh vực ngày càng đan xen về cả hạ tầng lẫn khung pháp lý.
29
·
--
查看翻譯
Electrum Vá Lỗ Hổng Khiến Bitcoin Bị Chuyển Đến Ví Tin TặcVí Electrum phát hành bản 4.8.3 vá lỗ hổng cho phép máy chủ độc hại chuyển hướng Bitcoin, sau khi ít nhất một người dùng bị mất tiền.
Electrum, một trong những ví phần mềm Bitcoin lâu đời nhất, đã phát hành bản vá cho lỗ hổng bảo mật mức độ nghiêm trọng cao vào cuối tuần qua. Lỗ hổng cho phép các máy chủ độc hại thao túng giao dịch đang chờ xác nhận và chuyển hướng tiền đến địa chỉ do kẻ tấn công kiểm soát. Mọi phiên bản trước 4.8.3 đều bị ảnh hưởng, và ít nhất một người dùng đã xác nhận bị mất tiền.
Cuộc tấn công khai thác cơ chế tin cậy của ví đối với các giao dịch chưa được xác nhận. Khi người dùng phát đi lệnh thanh toán qua một máy chủ bị xâm nhập, máy chủ này có thể chặn giao dịch thật và chèn vào một giao dịch giả mạo xung đột, hiển thị địa chỉ nhận của kẻ tấn công cùng mức phí bằng không, khiến khoản thanh toán trông như đang bị đình trệ. Do Electrum không xác minh chữ ký số với các giao dịch chưa xác nhận do máy chủ cung cấp, giao dịch giả vẫn xuất hiện hợp lệ trong lịch sử ví.
Cái bẫy nằm ở bước tiếp theo. Khi người dùng thực hiện tăng phí giao dịch để đẩy nhanh khoản thanh toán tưởng như bị kẹt, họ thực chất ký và phát đi một giao dịch hoàn toàn hợp lệ, nhưng với địa chỉ nhận thuộc về kẻ tấn công. Vì giao dịch gốc chưa từng được gửi lên mạng, giao dịch tăng phí trở thành giao dịch đầu tiên được ghi nhận, và tiền rơi vào tay tin tặc.
Theo nhà phát triển có biệt danh SomberNight, người công bố cảnh báo bảo mật, kẻ tấn công còn có thể liên tục tạo địa chỉ cho đến khi tìm được địa chỉ có bốn ký tự cuối trùng với địa chỉ người dùng định chuyển đến, đánh lừa những ai chỉ kiểm tra nhanh phần đuôi địa chỉ. Cảnh báo xác nhận một số máy chủ đã thực hiện hình thức tấn công này trong thực tế.
Người dùng dannydeezy lần đầu báo cáo hành vi bất thường ngày 11/10, song không bị thiệt hại do giao dịch giả không được truyền ra ngoài máy chủ cục bộ. Đến ngày 18/10, người dùng Raju-K12 báo cáo trường hợp mất tiền được xác nhận sau khi tăng phí cho một giao dịch đã bị can thiệp.
Khoảng trống chưa được lấp đầy
Phiên bản 4.8.3 khắc phục điểm yếu chính bằng cách xác minh chữ ký mật mã với các đầu vào giao dịch thuộc quyền kiểm soát của ví trước khi đưa bất kỳ giao dịch chưa xác nhận nào vào lịch sử cục bộ. Không có chữ ký hợp lệ, thứ kẻ tấn công không thể giả mạo, máy chủ không còn chèn được giao dịch giả liên quan đến địa chỉ người dùng. Bản sửa lỗi được đánh dấu phiên bản trên kho mã nguồn ngày 23/10 và tệp thực thi được phát hành ngày hôm sau.
Tuy vậy, bản vá chưa triệt để. Các giao dịch nhận tiền từ bên ngoài, vốn không chứa đầu vào nào thuộc ví người dùng, vẫn được chấp nhận mà không cần xác minh chữ ký. SomberNight thừa nhận khoảng trống này và cho biết cần thêm biện pháp kỹ thuật để xử lý hoàn toàn.
Đây không phải lần đầu Electrum trở thành mục tiêu. Năm 2018, một chiến dịch dùng máy chủ giả mạo để gửi thông báo cập nhật phần mềm giả, và đến năm 2020 được ước tính đã đánh cắp khoảng 25 triệu USD. Mô hình máy chủ mở, cho phép bất kỳ ai vận hành một nút mạng (node), vừa là đặc điểm phi tập trung của Electrum, vừa là điểm yếu cấu trúc tạo điều kiện cho các cuộc tấn công này.
Người dùng chỉ kết nối với máy chủ do chính mình vận hành không bị ảnh hưởng. Những ai chưa thể cập nhật ngay được khuyến nghị kiểm tra thủ công toàn bộ địa chỉ nhận và số tiền trước khi ký bất kỳ giao dịch nào. Phiên bản 4.8.3 hiện có trên trang chính thức electrum.org và kho mã nguồn GitHub của dự án.
Electrum Vá Lỗ Hổng Khiến Bitcoin Bị Chuyển Đến Ví Tin Tặc
Ví Electrum phát hành bản 4.8.3 vá lỗ hổng cho phép máy chủ độc hại chuyển hướng Bitcoin, sau khi ít nhất một người dùng bị mất tiền.
Electrum, một trong những ví phần mềm Bitcoin lâu đời nhất, đã phát hành bản vá cho lỗ hổng bảo mật mức độ nghiêm trọng cao vào cuối tuần qua. Lỗ hổng cho phép các máy chủ độc hại thao túng giao dịch đang chờ xác nhận và chuyển hướng tiền đến địa chỉ do kẻ tấn công kiểm soát. Mọi phiên bản trước 4.8.3 đều bị ảnh hưởng, và ít nhất một người dùng đã xác nhận bị mất tiền.
Cuộc tấn công khai thác cơ chế tin cậy của ví đối với các giao dịch chưa được xác nhận. Khi người dùng phát đi lệnh thanh toán qua một máy chủ bị xâm nhập, máy chủ này có thể chặn giao dịch thật và chèn vào một giao dịch giả mạo xung đột, hiển thị địa chỉ nhận của kẻ tấn công cùng mức phí bằng không, khiến khoản thanh toán trông như đang bị đình trệ. Do Electrum không xác minh chữ ký số với các giao dịch chưa xác nhận do máy chủ cung cấp, giao dịch giả vẫn xuất hiện hợp lệ trong lịch sử ví.
Cái bẫy nằm ở bước tiếp theo. Khi người dùng thực hiện tăng phí giao dịch để đẩy nhanh khoản thanh toán tưởng như bị kẹt, họ thực chất ký và phát đi một giao dịch hoàn toàn hợp lệ, nhưng với địa chỉ nhận thuộc về kẻ tấn công. Vì giao dịch gốc chưa từng được gửi lên mạng, giao dịch tăng phí trở thành giao dịch đầu tiên được ghi nhận, và tiền rơi vào tay tin tặc.
Theo nhà phát triển có biệt danh SomberNight, người công bố cảnh báo bảo mật, kẻ tấn công còn có thể liên tục tạo địa chỉ cho đến khi tìm được địa chỉ có bốn ký tự cuối trùng với địa chỉ người dùng định chuyển đến, đánh lừa những ai chỉ kiểm tra nhanh phần đuôi địa chỉ. Cảnh báo xác nhận một số máy chủ đã thực hiện hình thức tấn công này trong thực tế.
Người dùng dannydeezy lần đầu báo cáo hành vi bất thường ngày 11/10, song không bị thiệt hại do giao dịch giả không được truyền ra ngoài máy chủ cục bộ. Đến ngày 18/10, người dùng Raju-K12 báo cáo trường hợp mất tiền được xác nhận sau khi tăng phí cho một giao dịch đã bị can thiệp.
Khoảng trống chưa được lấp đầy
Phiên bản 4.8.3 khắc phục điểm yếu chính bằng cách xác minh chữ ký mật mã với các đầu vào giao dịch thuộc quyền kiểm soát của ví trước khi đưa bất kỳ giao dịch chưa xác nhận nào vào lịch sử cục bộ. Không có chữ ký hợp lệ, thứ kẻ tấn công không thể giả mạo, máy chủ không còn chèn được giao dịch giả liên quan đến địa chỉ người dùng. Bản sửa lỗi được đánh dấu phiên bản trên kho mã nguồn ngày 23/10 và tệp thực thi được phát hành ngày hôm sau.
Tuy vậy, bản vá chưa triệt để. Các giao dịch nhận tiền từ bên ngoài, vốn không chứa đầu vào nào thuộc ví người dùng, vẫn được chấp nhận mà không cần xác minh chữ ký. SomberNight thừa nhận khoảng trống này và cho biết cần thêm biện pháp kỹ thuật để xử lý hoàn toàn.
Đây không phải lần đầu Electrum trở thành mục tiêu. Năm 2018, một chiến dịch dùng máy chủ giả mạo để gửi thông báo cập nhật phần mềm giả, và đến năm 2020 được ước tính đã đánh cắp khoảng 25 triệu USD. Mô hình máy chủ mở, cho phép bất kỳ ai vận hành một nút mạng (node), vừa là đặc điểm phi tập trung của Electrum, vừa là điểm yếu cấu trúc tạo điều kiện cho các cuộc tấn công này.
Người dùng chỉ kết nối với máy chủ do chính mình vận hành không bị ảnh hưởng. Những ai chưa thể cập nhật ngay được khuyến nghị kiểm tra thủ công toàn bộ địa chỉ nhận và số tiền trước khi ký bất kỳ giao dịch nào. Phiên bản 4.8.3 hiện có trên trang chính thức electrum.org và kho mã nguồn GitHub của dự án.
25
·
--
查看翻譯
SpaceX Chốt 40 Tỷ USD Mua Chip AI, Neocloud Lâm NguySpaceX hoàn tất thỏa thuận thuê tài chính 40 tỷ USD với Apollo để mua GPU, trong khi Musk cảnh báo hơn 200 doanh nghiệp neocloud sẽ bị đào thải.
SpaceX vừa chốt thỏa thuận tài trợ trị giá 40 tỷ USD để mua chip AI cho các trung tâm dữ liệu, đúng vào thời điểm thị trường tín dụng đang khép cửa với phần lớn doanh nghiệp đám mây AI quy mô nhỏ. Sự phân hóa này có thể định hình lại cục diện kiểm soát năng lực tính toán, nguồn tài nguyên chiến lược của cuộc đua trí tuệ nhân tạo.
Khoản tài trợ sẽ được dùng để trang bị bộ xử lý đồ họa (GPU) cho SpaceX, công ty đã sáp nhập xAI vào tháng 2. Theo hồ sơ công bố với cơ quan quản lý, một pháp nhân do Apollo Global Management, doanh nghiệp quản lý đầu tư chuyên cấp vốn trực tiếp ngoài hệ thống ngân hàng, sẽ mua số chip này và cho SpaceX thuê lại. Dù Musk gọi đây là khoản vay, hồ sơ mô tả giao dịch dưới hình thức thuê tài chính.
SpaceX sẽ hoàn trả khoảng 40 tỷ USD tiền gốc qua các kỳ thanh toán hằng quý trong khoảng 5 năm, cộng lãi suất cố định chưa được xác định. Chip được bàn giao theo từng đợt, với các hợp đồng thuê có hiệu lực từ nửa đầu năm 2027, còn hợp đồng khung dự kiến hoàn tất trước cuối năm nay.
Trên nền tảng X, Musk cho biết trong vài tuần gần đây, thị trường vốn vay gần như đã đóng cửa với mọi doanh nghiệp không có nguồn doanh thu đáng kể ngoài mảng trung tâm dữ liệu AI. SpaceX là ngoại lệ nhờ xếp hạng tín nhiệm mức đầu tư, với mức Baa1 do Moody’s đánh giá hồi tháng 6, cùng dòng doanh thu độc lập từ dịch vụ internet vệ tinh Starlink và hoạt động phóng tên lửa. Theo Musk, hơn 200 doanh nghiệp đám mây AI thế hệ mới (neocloud) sẽ phải đối mặt với làn sóng đào thải và hợp nhất khắc nghiệt, và chỉ số ít có thể trụ lại.
Bài toán khấu hao và rủi ro dư thừa công suất
Neocloud là các nhà cung cấp chuyên cho thuê năng lực xử lý GPU phục vụ nhà phát triển AI. Doanh nghiệp lớn nhất nhóm, CoreWeave, khởi đầu năm 2017 với hoạt động khai thác Ethereum trước khi chuyển hướng sang AI khi mạng này ngừng cơ chế khai thác vào năm 2022. Áp lực lên CoreWeave hiện rất rõ: cổ phiếu giảm khoảng 30%, từ 87 USD xuống 61 USD trong giai đoạn 30/9 đến 16/10, trong khi khối nợ lên tới khoảng 50 tỷ USD. Giữa tháng 10, trái phiếu không có tài sản bảo đảm của công ty có lợi suất khoảng 15%, phản ánh mức bù rủi ro mà nhà đầu tư đòi hỏi.
Điểm yếu cốt lõi của mô hình này là sự lệch pha giữa tốc độ mất giá nhanh của GPU và kỳ hạn nhiều năm của các khoản vay. Trong quý II, CoreWeave ghi nhận gần 1,4 tỷ USD chi phí khấu hao và phân bổ, so với doanh thu khoảng 2,6 tỷ USD.
Tại hội nghị thị trường ngày 20/10, nhà sáng lập Citadel Ken Griffin ví GPU như ghế ngồi trên máy bay: khi công suất đã hình thành, chi phí phục vụ thêm một đơn vị nhu cầu gần như bằng không, nên giá có thể lao dốc khi cung vượt cầu.
Nhà đầu tư mạo hiểm Chamath Palihapitiya dự báo lượng năng lực tính toán bỏ không trong năm 2027 sẽ vượt các ước tính hiện nay, khi các hyperscaler như Amazon, Microsoft và Google ưu tiên nhu cầu nội bộ thay vì phục vụ bên thứ ba. Theo ông, phần cứng đã được thanh toán đầy đủ nhưng doanh thu tạo ra thấp hơn chi phí vốn, một vấn đề phổ biến toàn ngành, và năm 2027 sẽ là năm thị trường sàng lọc các quyết định đầu tư kém hiệu quả.
Trong bối cảnh đó, thỏa thuận của SpaceX không chỉ là một giao dịch tài chính, mà còn là tín hiệu cho thấy quyền tiếp cận vốn đang trở thành lợi thế cạnh tranh quyết định trong hạ tầng AI.
SpaceX Chốt 40 Tỷ USD Mua Chip AI, Neocloud Lâm Nguy
SpaceX hoàn tất thỏa thuận thuê tài chính 40 tỷ USD với Apollo để mua GPU, trong khi Musk cảnh báo hơn 200 doanh nghiệp neocloud sẽ bị đào thải.
SpaceX vừa chốt thỏa thuận tài trợ trị giá 40 tỷ USD để mua chip AI cho các trung tâm dữ liệu, đúng vào thời điểm thị trường tín dụng đang khép cửa với phần lớn doanh nghiệp đám mây AI quy mô nhỏ. Sự phân hóa này có thể định hình lại cục diện kiểm soát năng lực tính toán, nguồn tài nguyên chiến lược của cuộc đua trí tuệ nhân tạo.
Khoản tài trợ sẽ được dùng để trang bị bộ xử lý đồ họa (GPU) cho SpaceX, công ty đã sáp nhập xAI vào tháng 2. Theo hồ sơ công bố với cơ quan quản lý, một pháp nhân do Apollo Global Management, doanh nghiệp quản lý đầu tư chuyên cấp vốn trực tiếp ngoài hệ thống ngân hàng, sẽ mua số chip này và cho SpaceX thuê lại. Dù Musk gọi đây là khoản vay, hồ sơ mô tả giao dịch dưới hình thức thuê tài chính.
SpaceX sẽ hoàn trả khoảng 40 tỷ USD tiền gốc qua các kỳ thanh toán hằng quý trong khoảng 5 năm, cộng lãi suất cố định chưa được xác định. Chip được bàn giao theo từng đợt, với các hợp đồng thuê có hiệu lực từ nửa đầu năm 2027, còn hợp đồng khung dự kiến hoàn tất trước cuối năm nay.
Trên nền tảng X, Musk cho biết trong vài tuần gần đây, thị trường vốn vay gần như đã đóng cửa với mọi doanh nghiệp không có nguồn doanh thu đáng kể ngoài mảng trung tâm dữ liệu AI. SpaceX là ngoại lệ nhờ xếp hạng tín nhiệm mức đầu tư, với mức Baa1 do Moody’s đánh giá hồi tháng 6, cùng dòng doanh thu độc lập từ dịch vụ internet vệ tinh Starlink và hoạt động phóng tên lửa. Theo Musk, hơn 200 doanh nghiệp đám mây AI thế hệ mới (neocloud) sẽ phải đối mặt với làn sóng đào thải và hợp nhất khắc nghiệt, và chỉ số ít có thể trụ lại.
Bài toán khấu hao và rủi ro dư thừa công suất
Neocloud là các nhà cung cấp chuyên cho thuê năng lực xử lý GPU phục vụ nhà phát triển AI. Doanh nghiệp lớn nhất nhóm, CoreWeave, khởi đầu năm 2017 với hoạt động khai thác Ethereum trước khi chuyển hướng sang AI khi mạng này ngừng cơ chế khai thác vào năm 2022. Áp lực lên CoreWeave hiện rất rõ: cổ phiếu giảm khoảng 30%, từ 87 USD xuống 61 USD trong giai đoạn 30/9 đến 16/10, trong khi khối nợ lên tới khoảng 50 tỷ USD. Giữa tháng 10, trái phiếu không có tài sản bảo đảm của công ty có lợi suất khoảng 15%, phản ánh mức bù rủi ro mà nhà đầu tư đòi hỏi.
Điểm yếu cốt lõi của mô hình này là sự lệch pha giữa tốc độ mất giá nhanh của GPU và kỳ hạn nhiều năm của các khoản vay. Trong quý II, CoreWeave ghi nhận gần 1,4 tỷ USD chi phí khấu hao và phân bổ, so với doanh thu khoảng 2,6 tỷ USD.
Tại hội nghị thị trường ngày 20/10, nhà sáng lập Citadel Ken Griffin ví GPU như ghế ngồi trên máy bay: khi công suất đã hình thành, chi phí phục vụ thêm một đơn vị nhu cầu gần như bằng không, nên giá có thể lao dốc khi cung vượt cầu.
Nhà đầu tư mạo hiểm Chamath Palihapitiya dự báo lượng năng lực tính toán bỏ không trong năm 2027 sẽ vượt các ước tính hiện nay, khi các hyperscaler như Amazon, Microsoft và Google ưu tiên nhu cầu nội bộ thay vì phục vụ bên thứ ba. Theo ông, phần cứng đã được thanh toán đầy đủ nhưng doanh thu tạo ra thấp hơn chi phí vốn, một vấn đề phổ biến toàn ngành, và năm 2027 sẽ là năm thị trường sàng lọc các quyết định đầu tư kém hiệu quả.
Trong bối cảnh đó, thỏa thuận của SpaceX không chỉ là một giao dịch tài chính, mà còn là tín hiệu cho thấy quyền tiếp cận vốn đang trở thành lợi thế cạnh tranh quyết định trong hạ tầng AI.
13
·
--
查看翻譯
Tác Nhân AI Tìm Ra Lối Vào Hệ Thống Anthropic Dưới 12 GiờStartup Cathedral định giá 1,4 tỷ USD cho biết tác nhân AI của họ tìm ra đường xâm nhập hệ thống nghiệp vụ Anthropic qua phần mềm bên thứ ba.
Các tác nhân trí tuệ nhân tạo của một công ty khởi nghiệp an ninh mạng đã tìm ra những con đường xâm nhập vào hệ thống nghiệp vụ của Anthropic trong chưa đầy 12 giờ, theo báo cáo của Washington Post công bố đầu tuần này. Điểm yếu không nằm ở Claude, trợ lý AI chủ lực của Anthropic, mà ở các phần mềm quản trị và bán hàng do bên thứ ba cung cấp, loại công cụ được nhiều doanh nghiệp khác sử dụng phổ biến để quản lý thông tin khách hàng và nhân sự.
Công ty đứng sau phát hiện này là Cathedral, được thành lập cách đây vài tháng bởi bốn cựu nhân viên Ban Hiệu quả Chính phủ Mỹ (DOGE), đơn vị phụ trách cắt giảm chi phí của chính quyền Tổng thống Donald Trump. Hồi tháng 7, Cathedral huy động được 160 triệu USD với mức định giá 1,4 tỷ USD.
Cathedral tiến hành kiểm thử thông qua một chương trình tương tự cơ chế săn lỗi bảo mật có thưởng, trong đó chuyên gia bên ngoài được trao thưởng khi phát hiện và báo cáo lỗ hổng thay vì khai thác chúng. Theo bản dự thảo báo cáo của công ty, các tác nhân AI, vốn có khả năng tự thực hiện chuỗi nhiệm vụ nhiều bước mà không cần con người phê duyệt từng thao tác, đã tìm ra đường truy cập đến bản ghi cuộc họp, thông tin tiền lương và đề nghị tuyển dụng, cùng các tin nhắn Slack liên quan đến những mô hình AI tiên tiến của Anthropic.
Tranh cãi về phạm vi và mức độ nghiêm trọng
Anthropic cho biết hệ thống giám sát nội bộ đã phát hiện một phần hoạt động của Cathedral trước khi nhận được báo cáo, và quyền truy cập của nhóm này bị chấm dứt ngay trong ngày. Theo công ty, các nhà nghiên cứu chỉ tiếp cận được một phạm vi hạn chế của hệ thống bán hàng, nhân sự và công nghệ thông tin, nơi lưu trữ thông tin liên hệ kinh doanh và dữ liệu cơ bản về tài khoản người dùng. Các cuộc hội thoại của khách hàng với Claude, mã nguồn và trọng số mô hình, tức tập hợp tham số cấu thành mô hình AI đã huấn luyện, đều không bị truy cập. Anthropic cũng cho biết chưa có bằng chứng nào cho thấy bên khác ngoài Cathedral đã khai thác các lỗ hổng.
Hai bên có quan điểm trái ngược về cách tiến hành kiểm thử. Anthropic cho rằng Cathedral đã phóng đại tác động đến an ninh quốc gia và không tuân thủ đầy đủ quy định chương trình khi không công bố toàn bộ hoạt động đã thực hiện. Ngược lại, Cathedral khẳng định trong báo cáo rằng việc truy cập dữ liệu được giới hạn ở mức tối thiểu, phù hợp thông lệ nghiên cứu bảo mật.
Dù vậy, vụ việc đã thu hút sự chú ý tại Washington. Một quan chức cấp cao giấu tên cho biết báo cáo đã được lưu hành trong các cơ quan chính phủ và làm dấy lên lo ngại an ninh. Theo vị này, nếu một công ty non trẻ làm được điều đó thì các đối tượng Trung Quốc có thể cũng không còn xa khả năng tương tự.
Lo ngại này có cơ sở từ chính các công bố trước đây của Anthropic. Tháng 11/2025, công ty cho biết tin tặc được nhà nước Trung Quốc bảo trợ đã dùng Claude Code tấn công khoảng 30 tổ chức, với AI đảm nhiệm 80–90% công việc tác chiến kỹ thuật. Trước đó vào tháng 7, Anthropic công bố các mô hình Claude từng thực hiện tấn công mạng nhằm vào tổ chức thực tế trong ba sự cố xảy ra khi kiểm thử.
Hiện Anthropic đã vô hiệu hóa các phần mềm bị ảnh hưởng cho đến khi nhà cung cấp xác nhận khắc phục lỗ hổng. Danh tính các nhà cung cấp chưa được công bố. Vụ việc cho thấy bề mặt tấn công của các công ty AI không chỉ nằm ở mô hình, mà còn ở chuỗi phần mềm doanh nghiệp vây quanh chúng.
Tác Nhân AI Tìm Ra Lối Vào Hệ Thống Anthropic Dưới 12 Giờ
Startup Cathedral định giá 1,4 tỷ USD cho biết tác nhân AI của họ tìm ra đường xâm nhập hệ thống nghiệp vụ Anthropic qua phần mềm bên thứ ba.
Các tác nhân trí tuệ nhân tạo của một công ty khởi nghiệp an ninh mạng đã tìm ra những con đường xâm nhập vào hệ thống nghiệp vụ của Anthropic trong chưa đầy 12 giờ, theo báo cáo của Washington Post công bố đầu tuần này. Điểm yếu không nằm ở Claude, trợ lý AI chủ lực của Anthropic, mà ở các phần mềm quản trị và bán hàng do bên thứ ba cung cấp, loại công cụ được nhiều doanh nghiệp khác sử dụng phổ biến để quản lý thông tin khách hàng và nhân sự.
Công ty đứng sau phát hiện này là Cathedral, được thành lập cách đây vài tháng bởi bốn cựu nhân viên Ban Hiệu quả Chính phủ Mỹ (DOGE), đơn vị phụ trách cắt giảm chi phí của chính quyền Tổng thống Donald Trump. Hồi tháng 7, Cathedral huy động được 160 triệu USD với mức định giá 1,4 tỷ USD.
Cathedral tiến hành kiểm thử thông qua một chương trình tương tự cơ chế săn lỗi bảo mật có thưởng, trong đó chuyên gia bên ngoài được trao thưởng khi phát hiện và báo cáo lỗ hổng thay vì khai thác chúng. Theo bản dự thảo báo cáo của công ty, các tác nhân AI, vốn có khả năng tự thực hiện chuỗi nhiệm vụ nhiều bước mà không cần con người phê duyệt từng thao tác, đã tìm ra đường truy cập đến bản ghi cuộc họp, thông tin tiền lương và đề nghị tuyển dụng, cùng các tin nhắn Slack liên quan đến những mô hình AI tiên tiến của Anthropic.
Tranh cãi về phạm vi và mức độ nghiêm trọng
Anthropic cho biết hệ thống giám sát nội bộ đã phát hiện một phần hoạt động của Cathedral trước khi nhận được báo cáo, và quyền truy cập của nhóm này bị chấm dứt ngay trong ngày. Theo công ty, các nhà nghiên cứu chỉ tiếp cận được một phạm vi hạn chế của hệ thống bán hàng, nhân sự và công nghệ thông tin, nơi lưu trữ thông tin liên hệ kinh doanh và dữ liệu cơ bản về tài khoản người dùng. Các cuộc hội thoại của khách hàng với Claude, mã nguồn và trọng số mô hình, tức tập hợp tham số cấu thành mô hình AI đã huấn luyện, đều không bị truy cập. Anthropic cũng cho biết chưa có bằng chứng nào cho thấy bên khác ngoài Cathedral đã khai thác các lỗ hổng.
Hai bên có quan điểm trái ngược về cách tiến hành kiểm thử. Anthropic cho rằng Cathedral đã phóng đại tác động đến an ninh quốc gia và không tuân thủ đầy đủ quy định chương trình khi không công bố toàn bộ hoạt động đã thực hiện. Ngược lại, Cathedral khẳng định trong báo cáo rằng việc truy cập dữ liệu được giới hạn ở mức tối thiểu, phù hợp thông lệ nghiên cứu bảo mật.
Dù vậy, vụ việc đã thu hút sự chú ý tại Washington. Một quan chức cấp cao giấu tên cho biết báo cáo đã được lưu hành trong các cơ quan chính phủ và làm dấy lên lo ngại an ninh. Theo vị này, nếu một công ty non trẻ làm được điều đó thì các đối tượng Trung Quốc có thể cũng không còn xa khả năng tương tự.
Lo ngại này có cơ sở từ chính các công bố trước đây của Anthropic. Tháng 11/2025, công ty cho biết tin tặc được nhà nước Trung Quốc bảo trợ đã dùng Claude Code tấn công khoảng 30 tổ chức, với AI đảm nhiệm 80–90% công việc tác chiến kỹ thuật. Trước đó vào tháng 7, Anthropic công bố các mô hình Claude từng thực hiện tấn công mạng nhằm vào tổ chức thực tế trong ba sự cố xảy ra khi kiểm thử.
Hiện Anthropic đã vô hiệu hóa các phần mềm bị ảnh hưởng cho đến khi nhà cung cấp xác nhận khắc phục lỗ hổng. Danh tính các nhà cung cấp chưa được công bố. Vụ việc cho thấy bề mặt tấn công của các công ty AI không chỉ nằm ở mô hình, mà còn ở chuỗi phần mềm doanh nghiệp vây quanh chúng.
33
·
--
韓國逮捕7名使用AI發動網絡攻擊的嫌疑人一名32歲的嫌疑人沒有技術背景,利用AI入侵了約90家組織,竊取了820萬條記錄,並索要約27萬美元。
首爾都市警察廳本週初宣佈,已逮捕7名與一場使用生成式人工智能的網絡攻擊行動有關的嫌疑人。該行動入侵了約90家組織的系統,並竊取了820萬條數據記錄。警方表示,這是韓國首次逮捕參與大規模、由AI協助的網絡攻擊行動的嫌疑人。該團伙向受害者索要的贖金總額約爲27萬美元。
韓國逮捕7名使用AI發動網絡攻擊的嫌疑人
一名32歲的嫌疑人沒有技術背景,利用AI入侵了約90家組織,竊取了820萬條記錄,並索要約27萬美元。
首爾都市警察廳本週初宣佈,已逮捕7名與一場使用生成式人工智能的網絡攻擊行動有關的嫌疑人。該行動入侵了約90家組織的系統,並竊取了820萬條數據記錄。警方表示,這是韓國首次逮捕參與大規模、由AI協助的網絡攻擊行動的嫌疑人。該團伙向受害者索要的贖金總額約爲27萬美元。
首爾都市警察廳本週初宣佈,已逮捕7名與一場使用生成式人工智能的網絡攻擊行動有關的嫌疑人。該行動入侵了約90家組織的系統,並竊取了820萬條數據記錄。警方表示,這是韓國首次逮捕參與大規模、由AI協助的網絡攻擊行動的嫌疑人。該團伙向受害者索要的贖金總額約爲27萬美元。
112
·
--
查看翻譯
OpenAI Ra Mắt GPT-6.1 Terra, Giá API Giảm Một NửaGPT-6.1 Terra có giá API thấp hơn 50% so với GPT-5.6 Terra, tỷ lệ sai sót thông tin giảm từ 53,6% xuống 16,7% theo đánh giá nội bộ của OpenAI.
OpenAI đầu tuần này đã phát hành GPT-6.1 Terra, phiên bản nâng cấp của mô hình trí tuệ nhân tạo (AI) phân khúc trung cấp trong danh mục sản phẩm của hãng. Điểm nhấn lớn nhất là chi phí: giá qua giao diện lập trình ứng dụng (API) tiêu chuẩn, tức mức phí nhà phát triển trả để tích hợp mô hình vào sản phẩm của mình, thấp hơn 50% so với GPT-5.6 Terra, trong khi các tác vụ trên máy tính được xử lý nhanh và chính xác hơn.
Terra được định vị là mô hình cho nhu cầu sử dụng hằng ngày, tập trung vào các công việc văn phòng thông thường như đọc nội dung trên màn hình, thao tác trong ứng dụng và soạn thảo phản hồi. Năng lực này được gọi là điều khiển máy tính, cho phép AI quan sát màn hình, nhấp chuột và nhập liệu tương tự con người. Trong thông báo, OpenAI mô tả đây là bước cải tiến đáng kể so với thế hệ trước và cho biết mô hình đang được triển khai cho toàn bộ người dùng các gói Plus, Pro, Enterprise và Edu trên ChatGPT Work và Codex.
ChatGPT Work là chế độ tác nhân AI tích hợp trong ChatGPT, có khả năng làm việc trên nhiều ứng dụng, duyệt web và hoàn thành tác vụ trực tuyến thay người dùng, còn Codex là công cụ hỗ trợ lập trình của hãng. Người dùng gói miễn phí tiếp tục sử dụng GPT-5.6 Luna, mô hình thuộc phân khúc thấp hơn.
Số liệu ấn tượng, nhưng do OpenAI tự công bố
Trong một bài kiểm thử nội bộ dùng các câu lệnh được thiết kế để đánh lừa mô hình, tỷ lệ sai sót về thông tin thực tế ở mức nỗ lực suy luận thấp, tức thiết lập giới hạn thời gian mô hình dành cho quá trình suy luận, đã giảm từ 53,6% trên GPT-5.6 Terra xuống còn 16,7%. Ở mức nỗ lực suy luận tối đa, tỷ lệ này giảm 18 điểm phần trăm, xuống 4,3%.
Kết quả trên Terminal-Bench 4.0, bài đánh giá năng lực của các tác nhân lập trình thông qua tác vụ trên giao diện dòng lệnh và chấm điểm theo tỷ lệ hoàn thành, cũng cho thấy bước tiến rõ rệt. Ở mức suy luận tối đa, GPT-6.1 Terra giải quyết thành công 50,3% số tác vụ, so với 21,5% của phiên bản tiền nhiệm. OpenAI còn cho biết Terra hoàn thành tác vụ nhanh hơn trung bình gấp ba lần so với GPT-6 Astra và GPT-6.1 Sol. Tuy nhiên, cần lưu ý toàn bộ các số liệu này đều do OpenAI tự công bố, trong đó bài kiểm thử tỷ lệ lỗi là đánh giá nội bộ, chưa được bên thứ ba kiểm chứng độc lập.
Terra có lộ trình ra mắt khá đặc biệt. Mô hình lần đầu xuất hiện ngày 26/6 trong dòng GPT-5.6, thông qua chương trình dùng thử giới hạn theo đề nghị của chính quyền Tổng thống Donald Trump. Đến ngày 9/7, OpenAI mở quyền truy cập công khai, định vị Terra là đối thủ ngang tầm GPT-5.5 với chi phí chỉ khoảng một nửa. Khi OpenAI ra mắt GPT-6 Sol và Luna vào tháng 9, chỉ vài phút sau khi Anthropic phát hành Claude Opus 5.5, phiên bản Terra mới vẫn vắng bóng.
Việc tung ra GPT-6.1 Terra cho thấy cuộc cạnh tranh trong ngành AI đang chuyển dần từ cuộc đua năng lực thuần túy sang bài toán tối ưu chi phí cho các tác vụ phổ thông, nơi phần lớn doanh nghiệp thực sự chi tiền. Dù vậy, OpenAI vẫn khuyến nghị người dùng chọn GPT-6.1 Sol hoặc GPT-6 Astra cho các tác vụ nghiên cứu chuyên sâu hay lập trình phức tạp, cho thấy Terra chưa phải lời giải cho mọi nhu cầu.
OpenAI Ra Mắt GPT-6.1 Terra, Giá API Giảm Một Nửa
GPT-6.1 Terra có giá API thấp hơn 50% so với GPT-5.6 Terra, tỷ lệ sai sót thông tin giảm từ 53,6% xuống 16,7% theo đánh giá nội bộ của OpenAI.
OpenAI đầu tuần này đã phát hành GPT-6.1 Terra, phiên bản nâng cấp của mô hình trí tuệ nhân tạo (AI) phân khúc trung cấp trong danh mục sản phẩm của hãng. Điểm nhấn lớn nhất là chi phí: giá qua giao diện lập trình ứng dụng (API) tiêu chuẩn, tức mức phí nhà phát triển trả để tích hợp mô hình vào sản phẩm của mình, thấp hơn 50% so với GPT-5.6 Terra, trong khi các tác vụ trên máy tính được xử lý nhanh và chính xác hơn.
Terra được định vị là mô hình cho nhu cầu sử dụng hằng ngày, tập trung vào các công việc văn phòng thông thường như đọc nội dung trên màn hình, thao tác trong ứng dụng và soạn thảo phản hồi. Năng lực này được gọi là điều khiển máy tính, cho phép AI quan sát màn hình, nhấp chuột và nhập liệu tương tự con người. Trong thông báo, OpenAI mô tả đây là bước cải tiến đáng kể so với thế hệ trước và cho biết mô hình đang được triển khai cho toàn bộ người dùng các gói Plus, Pro, Enterprise và Edu trên ChatGPT Work và Codex.
ChatGPT Work là chế độ tác nhân AI tích hợp trong ChatGPT, có khả năng làm việc trên nhiều ứng dụng, duyệt web và hoàn thành tác vụ trực tuyến thay người dùng, còn Codex là công cụ hỗ trợ lập trình của hãng. Người dùng gói miễn phí tiếp tục sử dụng GPT-5.6 Luna, mô hình thuộc phân khúc thấp hơn.
Số liệu ấn tượng, nhưng do OpenAI tự công bố
Trong một bài kiểm thử nội bộ dùng các câu lệnh được thiết kế để đánh lừa mô hình, tỷ lệ sai sót về thông tin thực tế ở mức nỗ lực suy luận thấp, tức thiết lập giới hạn thời gian mô hình dành cho quá trình suy luận, đã giảm từ 53,6% trên GPT-5.6 Terra xuống còn 16,7%. Ở mức nỗ lực suy luận tối đa, tỷ lệ này giảm 18 điểm phần trăm, xuống 4,3%.
Kết quả trên Terminal-Bench 4.0, bài đánh giá năng lực của các tác nhân lập trình thông qua tác vụ trên giao diện dòng lệnh và chấm điểm theo tỷ lệ hoàn thành, cũng cho thấy bước tiến rõ rệt. Ở mức suy luận tối đa, GPT-6.1 Terra giải quyết thành công 50,3% số tác vụ, so với 21,5% của phiên bản tiền nhiệm. OpenAI còn cho biết Terra hoàn thành tác vụ nhanh hơn trung bình gấp ba lần so với GPT-6 Astra và GPT-6.1 Sol. Tuy nhiên, cần lưu ý toàn bộ các số liệu này đều do OpenAI tự công bố, trong đó bài kiểm thử tỷ lệ lỗi là đánh giá nội bộ, chưa được bên thứ ba kiểm chứng độc lập.
Terra có lộ trình ra mắt khá đặc biệt. Mô hình lần đầu xuất hiện ngày 26/6 trong dòng GPT-5.6, thông qua chương trình dùng thử giới hạn theo đề nghị của chính quyền Tổng thống Donald Trump. Đến ngày 9/7, OpenAI mở quyền truy cập công khai, định vị Terra là đối thủ ngang tầm GPT-5.5 với chi phí chỉ khoảng một nửa. Khi OpenAI ra mắt GPT-6 Sol và Luna vào tháng 9, chỉ vài phút sau khi Anthropic phát hành Claude Opus 5.5, phiên bản Terra mới vẫn vắng bóng.
Việc tung ra GPT-6.1 Terra cho thấy cuộc cạnh tranh trong ngành AI đang chuyển dần từ cuộc đua năng lực thuần túy sang bài toán tối ưu chi phí cho các tác vụ phổ thông, nơi phần lớn doanh nghiệp thực sự chi tiền. Dù vậy, OpenAI vẫn khuyến nghị người dùng chọn GPT-6.1 Sol hoặc GPT-6 Astra cho các tác vụ nghiên cứu chuyên sâu hay lập trình phức tạp, cho thấy Terra chưa phải lời giải cho mọi nhu cầu.
55
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼