加密貨幣交易者擔心爆倉、市場崩盤和詐騙。但我們有多關注自己信任的網站是否安全?
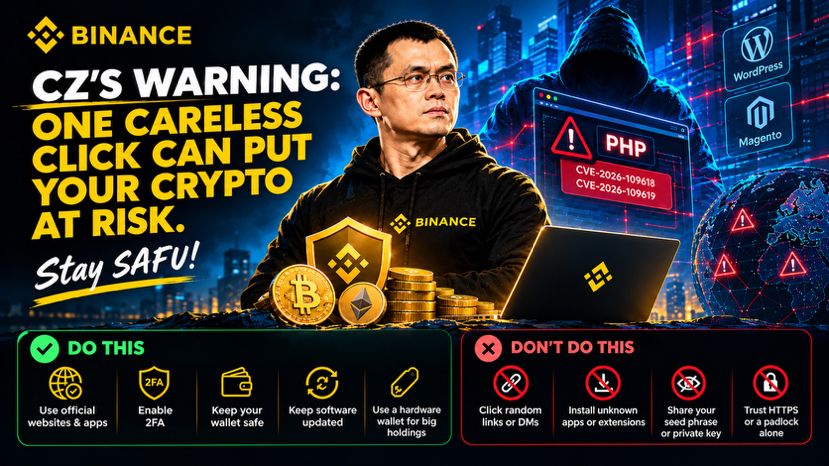
2026年10月21日,PHP披露了兩個嚴重漏洞:CVE-2026-109618和CVE-2026-109619,CVSS評分均爲9.2。這些漏洞可能使攻擊者無需身份驗證,就能在存在漏洞的服務器上遠程執行代碼。安全補丁現已發佈。
這是一個服務器端漏洞——並不能證明每個網站或訪客的設備都已遭到入侵。但CZ的警告及時提醒了我們:你的加密資產安全,取決於你最薄弱的一環。
🛡️ 每位加密貨幣交易者都應該做到這一點:
✅ 通過官方應用或已保存的書籤訪問交易所。登錄前請覈實完整域名。
✅ 啓用高強度雙重身份驗證(2FA)或通行密鑰,使用獨一無二的密碼,並且絕不分享驗證碼。
✅ 通過官方渠道及時更新瀏覽器、操作系統和錢包軟件。
✅ 對於大額持倉,請使用硬件錢包。簽署交易前,請覈實地址和網絡。
✅ 檢查錢包授權並限制 API 密鑰權限。儘可能禁用通過 API 密鑰提現的功能。
🚫 絕對不要這樣做:
❌ 點擊陌生私信或評論中的鏈接,它們可能會以安全補丁、空投或緊急錢包保護爲誘餌。
❌ 不要安裝未知應用或擴展程序、連接錢包或簽署交易,只因爲某個網站讓你這麼做。
❌ 不要在網站上輸入助記詞或私鑰——即使該網站聲稱是官方客服也不行。
❌ 不要以爲 HTTPS 或掛鎖圖標就能保證網站可信。
⚠️ 已經點了可疑鏈接?別慌。停止進一步操作。如果你輸入了憑證,請通過官方服務修改憑證,並撤銷可疑會話和 API 密鑰。如果助記詞已泄露,請視該錢包爲已遭入侵。
網站所有者必須修補 PHP 運行環境;僅更新 WordPress 並不能解決根本的 PHP 漏洞。
💡 真正的教訓:在加密貨幣領域,保護資金意味着保護對資金的訪問權限,而不只是預測下一根 K 線。
CZ 說:“保持 SAFU(安全)。”你會嚴格遵循安全檢查清單,還是隻靠運氣?
👇 分享你最重要的一條安全守則。這個社羣裏可能有人正需要聽到它。