我從預承諾階段就開始質押 RLS,讀官方博客算是習慣。9 月 12 日這篇講可審計性的文章,後半段列了六條標準,說數學強制按構造全部滿足。這句話我認同,但"按構造滿足"是個可以查的說法,不是隻能相信的說法。所以我花了一週,把這六條逐條拿去公開源碼、技術文檔和鏈上接口裏找對應的東西,現在分享給大家。
先說它的分類,我認爲比大多數"隱私還是透明"的討論有用。做可審計性有三條路:數學強制,邊界寫在密碼學構造裏;硬件信任,靠可信執行環境的完整性;策略訪問控制,誰能看到什麼由網絡運營方配置說了算。
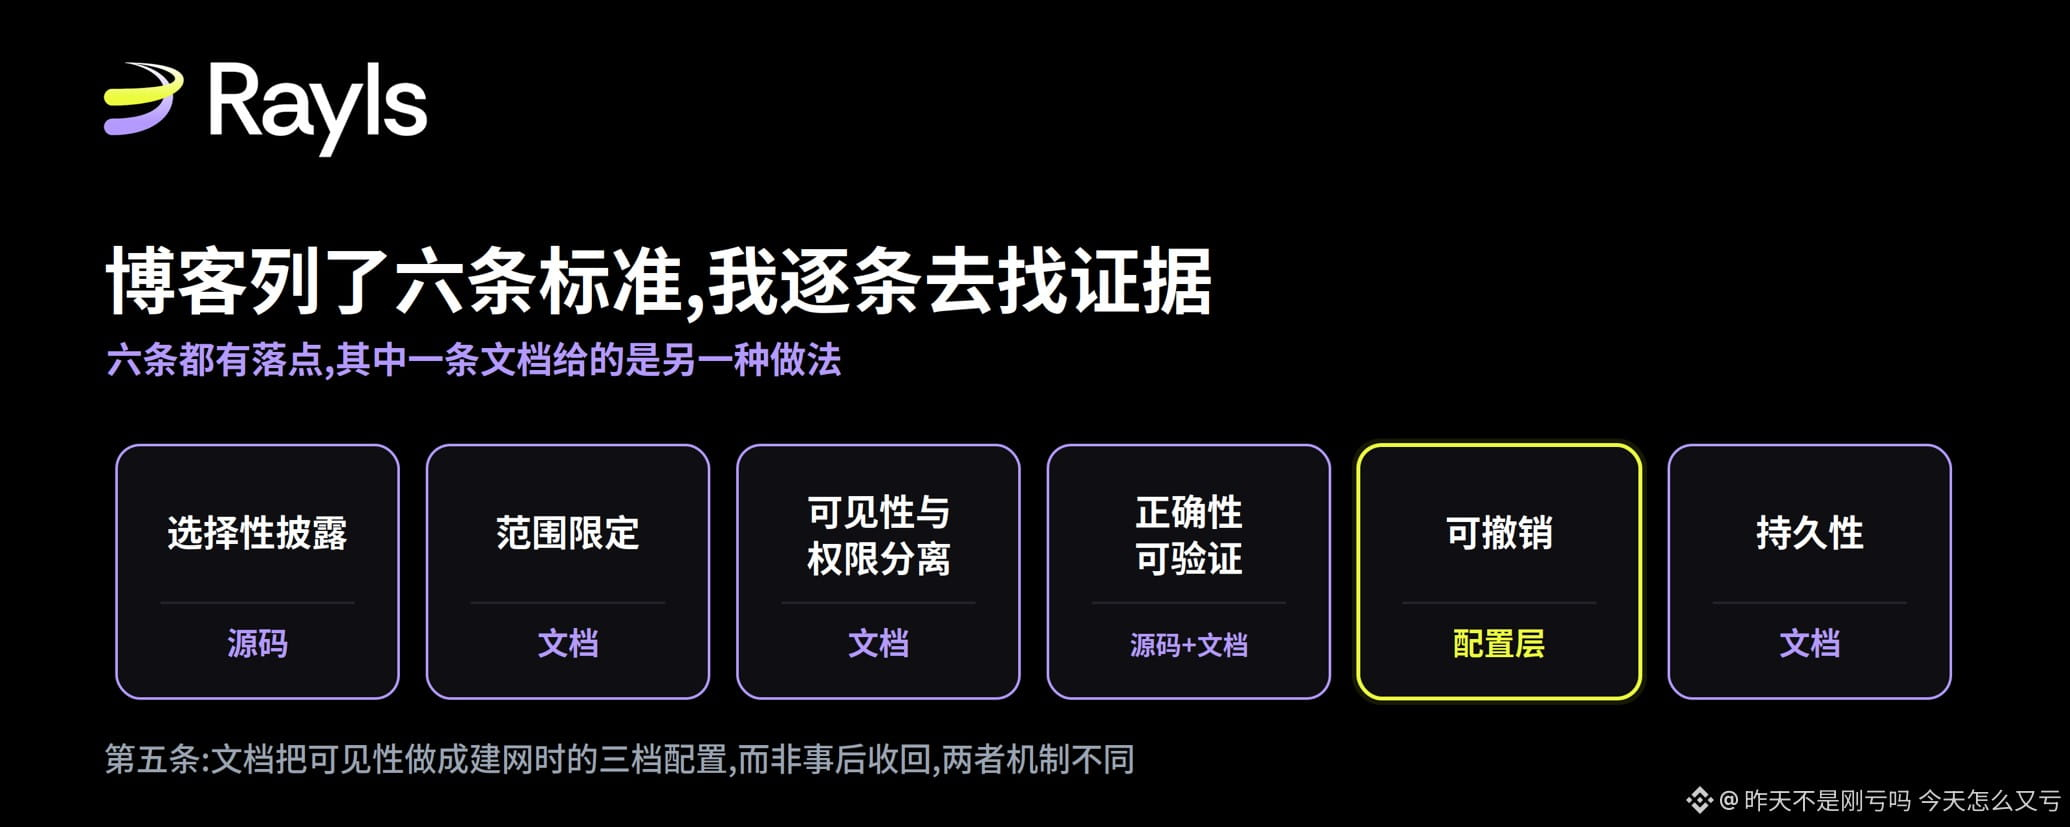
它據此提出六條機構級可審計性的標準,然後說數學強制按構造滿足全部六條。
爲了不越說越虛,下面固定一個場景:一家銀行參與央行數字貨幣試點,央行審計員要查看這家銀行在網絡上的交易。巴西的 Drex 就是這個場景,Rayls 正在裏面做試點。要回答的只有一個問題,審計員看到的東西憑什麼可信。
第一條與第二條,選擇性披露與範圍限定
這兩條的落點是同一樣東西:觀察密鑰。
Rayls 的 GitHub 公開,relayer 倉庫的 cryptography 目錄裏有個 mlkem.go。裏面 GenerateSalt 用接收方的 ML-KEM-768 觀察公鑰封裝共享密鑰,RecoverSalt 用本地的 ML-KEM-768 觀察私鑰解封裝,調用的是 Go 標準庫的 NewEncapsulationKey768 和 NewDecapsulationKey768。變量名寫的就是 view public key 和 view secret key。
所以觀察密鑰的密碼學底座是 ML-KEM-768,這一條有據可查。
多說一句它的意義。8 月 30 日 Rayls 那篇講量子準備的文章專門強調過:一個量子安全的說法如果不寫參數級別,就不是主張只是標籤,並且舉的例子恰好就是 ML-KEM-512 和 ML-KEM-1024 不是一回事。那篇講到自己的升級時只寫了"已替換爲 ML-KEM"。代碼裏寫了,是 768。這不是缺陷,768 是 NIST 正式參數檔,也是業界對企業部署的推薦默認值。它只是一個此前需要讀代碼才知道、現在可以直接引用的事實。
既然檔位確定了,換檔的代價就能算。 FIPS 203 把尺寸寫死:768 的封裝公鑰 1184 字節、密文 1088 字節,1024 兩者都是 1568 字節。
關鍵是頻率,而密鑰管理文檔把這個也寫了:封裝按每一對參與方在建網時做一次,密文存在私有網絡樞紐上,此後每條消息只帶一個小標籤。所以它不隨交易量增長。一個 30 家機構的網絡有 435 對,兩檔相差約 215 KB;就算是 60 家機構、1770 對,差額也不到 1 MB,而且是一次性的。
這個量小到沒有意義,而這正是結論所在:如果某個部署需要更高檔位,阻力不會來自帶寬或存儲,它就是一次改代碼。 通用的後量子遷移討論裏參數選擇往往是性能取捨,在這一層不是。
範圍限定這一條,技術文檔補上了另一半:觀察能力可以按時間窗口、按賬戶來限定。
第三條,可見性與權限分離
技術文檔的說法比博客更硬:支出密鑰與觀察密鑰在數學上相互獨立,無法從一方推導出另一方。安全審查小結裏那句更直接,觀察權限與支出權限由密碼學而非配置分開,所以一次配置錯誤無法把讀權限變成寫權限。
密鑰管理那份文檔還糾正了我一個想當然。機構側所有密鑰材料由一個叫 Cryptographic Trust Suite 的組件統一處理,跑在機構自己的邊界內,Relayer 從不持有任何密鑰,只是請它代爲加解密。審計員的讀取權限來自:每家機構把自己的觀察密鑰用運營方公鑰加密,連同一個認證碼存到私有網絡樞紐,作爲參與方記錄的一部分,審計服務在啓動時取回。
這裏有個副產品文檔自己點出來了:機構能在樞紐上看到存在哪些參與方記錄,也就知道自己有哪些東西被設爲可讀。 授予可見性這件事本身是可見的。
順帶,這一頁的三類密鑰表也印證了我在代碼裏看到的:簽名密鑰 secp256k1 上的 ECDSA,觀察密鑰 ML-KEM,支付花費密鑰 BN254 上的 Baby JubJub。文檔和源碼完全對得上。
第四條,正確性可驗證
這一條博客靠的是零知識證明,Rayls 有專門的 gnark-api 服務做 Groth16 證明的生成與驗證。
Enygma 交易那份文檔給了幾個平時沒人引用的具體參數。匿名集的規模是 2 或 6,也就是每筆轉賬會和另外一筆或五筆打包在一起,觀察者分不清是誰發起的。一次 crossTransfer 最多指向 5 條目標鏈、攜帶 5 個可調用動作。批次的原子性由私有網絡樞紐上的 Enygma 合約保證,它先驗證整批的證明,任何一個目的地纔會鑄幣。
還有一個運營上的代價文檔寫得很直白:批處理、證明生成和樞紐驗證加起來是數十秒量級,所以要按這個來規劃,而不是按機構內部交易那種亞秒級最終性。正確性可驗證不是免費的,它的價格就是這幾十秒。
但這裏有一處措辭值得單獨拿出來說,因爲它牽涉到四份材料。
技術文檔說 Pedersen 承諾"隱藏一個值,同時把承諾方綁定到這個值上,使其事後無法更改",把綁定性當作成立的性質在陳述。8 月那篇量子文章把這一項標爲無需處理,意思是本來就抗量子。代碼裏 enygma_math.go 顯示它用 BabyJubJub 曲線上兩個獨立生成元,計算 v 乘 G 加上 r 乘 H,是標準且正確的 Pedersen 構造。而 Rayls 的兩篇學術論文,IACR 編號 2025/1639 和 2025/1638,形容整個設計用的詞是 quantum-private 也就是量子隱私,解釋是量子對手無法推斷交易的付款人、收款人和金額。這是一個純粹關於機密性的主張。
我的讀法是,四份材料裏只有論文的用詞是精確的。 BabyJubJub 建在 BN254 標量域上,所以隱藏性對量子對手成立,這正是論文主張的那部分;綁定性依賴離散對數,這正是論文沒有主張的那部分。
對一家要證明合規態勢經得起對抗審查的機構來說,"量子對手看不到我的餘額"和"量子對手無法僞造一個假餘額"是兩件不同的事,而它們在文檔和博客裏被寫成了一件。論文沒有犯這個合併。
第五條,可撤銷
這一條我查了很久,Rayls的文檔有一頁叫私有網絡設計選項的文檔裏找到答案。但它和博客說的不是同一件事,而且我認爲更有意思。
審計員是運營方指派的角色,與之並列的還有參與方和發行方。關鍵是審計員的可見性不是開關而是檔位,這份文檔用三個實例把檔位畫了出來。
央行數字貨幣網絡那一檔,審計員可以解密節點之間的交易。代幣化資產交易平臺那一檔,審計員靠驗證各節點發布到樞紐的 Pedersen 承諾來監控,文檔明寫審計員沒有直接訪問加密交易載荷數據的權限,只看證明不看內容。DAO 運營的 NFT 市場那一檔最極端,審計角色由公鏈證明驗證者擔任,默認零訪問權,只有證明校驗顯示欺詐時才啓用對那筆交易的解密。
三檔擺在一起,審計員瀏覽器那句"解密程度可在搭建階段配置"就落地了。
回到博客那一條。 博客說的是可見性可以被收回、收回由密碼學強制。文檔給的是另一種設計:可見性在建網時按檔位設定,而不是事後收回。 都能限制審計員,一個事前約束,一個事後撤銷。
治理層的撤銷手段確實有:角色可更新,成員狀態分活躍、凍結、停用,凍結由運營方通過 ParticipantStorage 治理合約執行。但收回一位審計員已拿到的可見性,我沒有找到實現描述。有個細節讓這問題很具體:文檔說審計員是在每個新節點加入時收到一次 Diffie-Hellman 密鑰交換,訪問能力是以密鑰材料形式交付的。撤角色能擋住將來的授予,能不能讓已交付的密鑰材料失效這一步我還在研究。
第六條,持久性
這一條和第五條相反:博客把自己說輕了。
它說持久性屬於密鑰管理、是可以解決的,讀起來像個留白。但密鑰管理文檔已經把這個"可以解決"寫成了具體方案。密鑰存儲可插拔到機構已有的東西:AWS KMS、Google Cloud KMS、Azure Key Vault、本地 HSM,開發環境才用本地文件。靜態走信封加密,持久化下來的是密文而非密鑰材料。
最關鍵的是這一句。 因爲每次加解密都經過機構自己的密鑰管理服務,那些服務本來就產生的審計軌跡,覆蓋 Rayls 的密鑰操作就和覆蓋機構自己跑的其他東西一樣。文檔給合規部門的結論是:不需要爲此新建一套審計面。 這正是持久性想要的東西,審計軌跡掛在機構自己的體系上,而不是某個供應商的專有日誌上。
輪換也寫得很細:每條鏈可有多把簽名密鑰,按使用情況輪換,每把單獨跟蹤 nonce,已爲待處理交易簽過名的密鑰保持有效直到那些交易結算完成。這解決的正是輪換中最容易出事的縫隙。
不過有一處邊界:描述輪換的那一節講的是簽名密鑰,觀察密鑰的輪換我沒在這幾頁裏看到。而持久性關心的恰好是多年後審計軌跡還能不能讀,那更依賴觀察密鑰那一側。
審計員實際用的那個工具
前面都在讀密碼學,但審計員真正坐下來用的是一個工具。文檔寫明私有網絡審計員瀏覽器只有審計員能訪問,運營方和其他參與方都不能,它給出跨鏈交易的解密後視圖。
範圍有限定:只覆蓋記錄到私有網絡樞紐的跨鏈交易,發生在某家機構自己 Sovereign 賬本內部的交易審計員訪問不了。所以審計的可見面是機構之間,不是機構內部。
那麼有沒有一個能完整驗證的實例
有,而且只有一個,因爲架構本身決定了大部分東西看不到。
官方文檔說明了原因:Enygma 交易從各機構自己的 Sovereign 賬本發出,每家機構自行部署瀏覽器監控自己那條賬本,跨鏈部分落在私有網絡樞紐由審計員瀏覽器查看。機構活動按設計就不在公鏈上,所以公鏈瀏覽器上找不到 Enygma 交易,這不是缺失,是三層架構的必然結果。
但 Parfin 那筆鎖倉合約在公鏈上,而且它正好是"數學強制"的一個完整樣本。
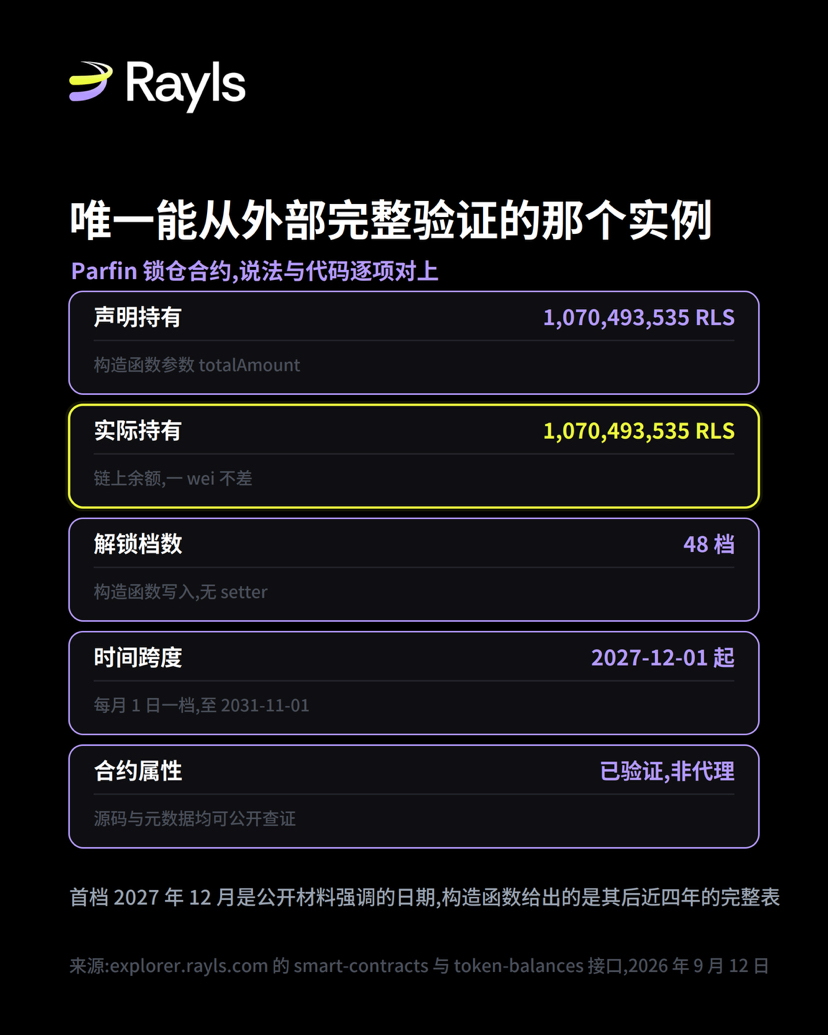
地址 0x1463889D 開頭那個,合約名 RlsTokenLock,源碼已驗證,不是代理合約。這意味着它是少數幾個既能讀代碼又能查當前狀態的對象。我把兩邊對上了。
構造函數聲明的 totalAmount 是 1,070,493,535 RLS。合約當前實際持有的 RLS 是 1,070,493,535。一 wei 不差,完全足額。
解鎖時間表更值得說。構造函數裏有 48 個時間戳,我全部解碼了:首檔 2027 年 12 月 1 日,之後每月 1 日一檔,末檔 2031 年 11 月 1 日,跨度約 3.92 年,每檔約 2230 萬 RLS。此前公開材料強調的是鎖定至 2027 年 12 月,那是第一檔,準確;構造函數給出的完整圖景是首檔之後還有近四年的按月釋放。
合約自己的註釋把設計意圖寫得很直白:不可升級,部署時的條款就是永遠的條款;無提前解鎖,任何密鑰都無法在到期日之前移動一檔。這兩條我在代碼裏逐一對上了,時間表寫在 constructor 裏沒有 setter,合約也確實不是代理。
這就是"數學強制"在一個我能完整驗證的實例上的樣子:說法與代碼一致,而且代碼比說法更具體。 六條標準裏那些我只能在源碼和文檔裏找到痕跡的東西,在這裏能一路看到底。
另外兩處外部引用
博客講 TEE 時說 Intel SGX 有過破壞隔離保證的已記錄漏洞。這句對,但它把自己的論點說輕了。隔離類的有 Foreshadow、Plundervolt、EPIC Leak、SmashEx,編號分別是 CVE-2018-3615、CVE-2019-11157、CVE-2022-21233、CVE-2021-0186 與 CVE-2021-33767。真正最要命的是 2020 年的 SGAxe,它用 CVE-2020-0549 從 Intel 生產環境的認證飛地裏提取出認證密鑰本身,之後可以簽發被 Intel 自家認證服務判定爲合法的任意聲明。
博客的論證是 TEE 的擔保由硬件出具的證明提供,而 SGAxe 攻破的正是出具證明那個環節。最嚴重的一次失敗不是數據被偷,是擔保本身被僞造。 把話說公平,這些都已通過微碼更新和 TCB recovery 修復,今天的 SGX 不是 2018 年的 SGX,準確表述是硬件信任根有一個滾動的漏洞面。
另一處是它說 BIS 的 Project Agora 正在收斂到同一架構。我翻了 BIS 5 月 27 日的原型報告,拓撲上確實像,雙層結構、共享賬本加各轄區獨立賬本。但 Agora 那條邊界是靠管轄權劃的,報告沒說明轄區賬本內部的訪問控制如何實現,所以收斂是否延伸到信任模型層面,現有公開資料看不出來。
哪些是確認的,哪些是我的推斷
確認的:ML-KEM-768 用於觀察密鑰,見 relayer 的 cryptography/mlkem.go;Pedersen 爲 BabyJubJub 雙生成元構造,見 enygma_math.go;審計私鑰經 relayer 加密下發,見治理服務的 cryptography/service.go;支出密鑰與觀察密鑰數學獨立、觀察範圍可按時間與賬戶限定、審計員瀏覽器僅覆蓋跨鏈交易且解密程度可在搭建階段配置,均見官方技術文檔。Cryptographic Trust Suite 統一持有密鑰且 Relayer 從不持有密鑰、密鑰存儲可插拔至 KMS 或 HSM、靜態信封加密、機構自有密鑰管理服務的審計日誌即爲密鑰操作審計軌跡、簽名密鑰按使用輪換且已籤待結算交易的密鑰保持有效、封裝按參與方對在建網時一次性完成、匿名集規模爲 2 或 6、單次 crossTransfer 最多 5 條目標鏈、最終性爲數十秒量級、凍結參與方經治理合約 ParticipantStorage 由運營方執行,均見官方技術文檔。RlsTokenLock 的驗證狀態、非代理屬性、48 檔時間表、聲明金額與實際餘額,均爲 2026 年 9 月 12 日通過公開瀏覽器接口讀取。SGX 各漏洞編號來自 CVE 記錄與 SGAxe 論文。Agorá 的結構與數據來自 BIS 公開材料。
我的推斷:四份材料裏只有論文對 Pedersen 的用詞是精確的。"邊界由數學強制"描述的是執行而非分發。SGAxe 比隔離類漏洞更能支撐博客的論點。這三條資料裏沒有這麼寫。
沒能覈實的:第五條的事後收回機制。我查了密鑰管理、審計員瀏覽器、Enygma 密碼學基礎、參與方凍結、私有網絡設計選項、私有網絡樞紐六份文檔,加上 relayer 與治理服務兩個代碼倉庫,找到了可見性的三檔配置、授予機制、以及參與方凍結與停用,沒有找到收回已授予可見性並由密碼學強制的實現。觀察密鑰的長期輪換同樣沒有查到,文檔裏描述輪換的那一節講的是簽名密鑰。
最後說一件和技術無關的事
寫這篇的同一周,官方宣佈 55% 的質押檔位延長到 9 月 15 日,並說在調整質押機制期間會讓早期支持者繼續拿到這部分收益,後續關於質押和更廣泛代幣經濟包括銷燬的更新會另行公佈。
我從預承諾階段就在質押,完整參與了三個月。原本的檔位是 9 月 9 日結束,那幾天我在界面上看到額度用滿、無法追加,一度以爲是前端出了問題。現在看是機制正在調整。
這段是我的個人看法,不是事實陳述:在改機制的窗口期裏,選擇延長而不是直接切斷,並且把日期明確寫出來,我覺得是有誠意的做法。機制調整期最容易出現的是含糊其辭,給一個確切日期意味着到期要麼兌現要麼再解釋一次。
這只是一次具體事件,不構成對任何長期安排的判斷。我不預測收益,也不建議任何人據此做決定。
參考來源:Rayls 官方博客 Auditability without surveillance: why mathematical enforcement beats trusting the code,2026 年 9 月 12 日;Rayls 官方技術文檔的 Enygma 密碼學基礎與私有網絡審計員瀏覽器兩頁;GitHub 組織 raylsnetwork 的 rayls-sovereign-relayer 與 rayls-sovereign-pnh-governance 倉庫;Rayls 公鏈瀏覽器 explorer.rayls.com 的 addresses 與 smart-contracts 接口,取數時間 2026 年 9 月 12 日;NIST FIPS 203;CVE 記錄 2018-3615、2019-11157、2020-0549、2021-0186、2021-33767、2022-21233 與 SGAxe 論文;BIS Project Agorá 原型報告 othp110;IACR 密碼學電子檔案 2025/1638 與 2025/1639;Rayls 官方 X 賬號 2026 年 9 月 12 日公告。