今天和巴比倫質押腳本一起坐着看(時間比計劃長)——那個 UTXO 結構……你真的讀進去之後就會一直記在腦子裏,而不是隨便掃兩眼就過去。
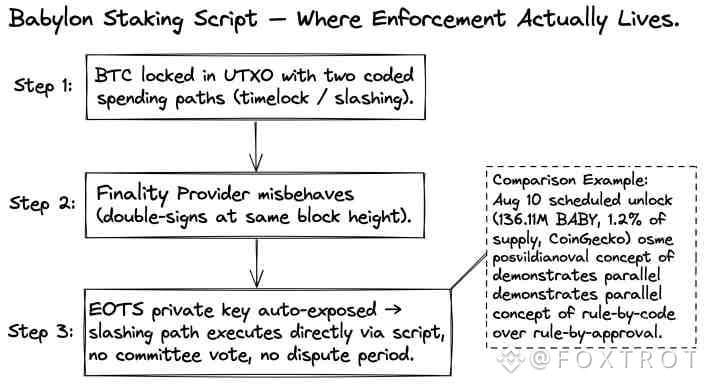
先快速錨定一下:任務中途查了 CoinGecko,下一筆 $BABY 的解鎖安排在 8 月 10 日,釋放 136.11M 代幣(約佔流通量的 1.2%,約 158 萬美元)。沒什麼誇張的地方。但它的觸發是按時間戳寫死的,並不需要委員會投票作爲門檻——而“編碼它,而不是治理它”這種邏輯,纔是整個架構真正運行的核心,不只是歸屬/解鎖部分。
讓我最在意的是:比特幣質押輸出腳本里直接內置了兩種花費條件——正常提取的時間鎖(timelock),以及當規則被破壞時,契約(covenant)委員會可以觸發的削減/罰沒(slashing)路徑。沒有橋、沒有包裝資產、也沒有把密鑰交給別處的單獨託管方。規則就寫在這筆交易本身裏。最終性提供者(finality provider)的失職會通過 EOTS 密鑰暴露被懲罰——強制執行靠的是密碼學,而不是事後的爭議流程或社會層面的投票。
我一直反覆回去重讀文檔,就等着找到“然後多籤同意它”的那一步。沒找到。也許只是我還沒看夠仔細——等等——
這讓我開始懷疑:當某條鏈以這麼強硬的方式試圖移除信任層時,最先會崩的到底是什麼……是技術本身,還是大家那種“治理總需要人工檢查點”的假設。
@BabylonLabs_io $BABY #baby