
#veil
veil
4,791 次瀏覽
11 討論中
熱門
最新
·
--
看漲
#opg $OPG
如果沒有人能看到你和你的提示,你會怎麼辦?
今天我遇到了 OpenGradient 的 Veil,這引起了我的注意,因為它在 AI 隱私方面的處理方式與我見過的大多數解決方案不同。
隨著 AI 代理在個人和專業工作流程中越來越多地參與,隱私不再能當作事後諸葛。Veil 的有趣之處在於它試圖在與 AI 模型互動時將身份與數據分開。
在其核心,Veil 充當一層隱私層,位於用戶和 AI 服務之間。開發者可以以最小的變更將其與 OpenAI 兼容的應用程序集成,使得採用相對簡單。
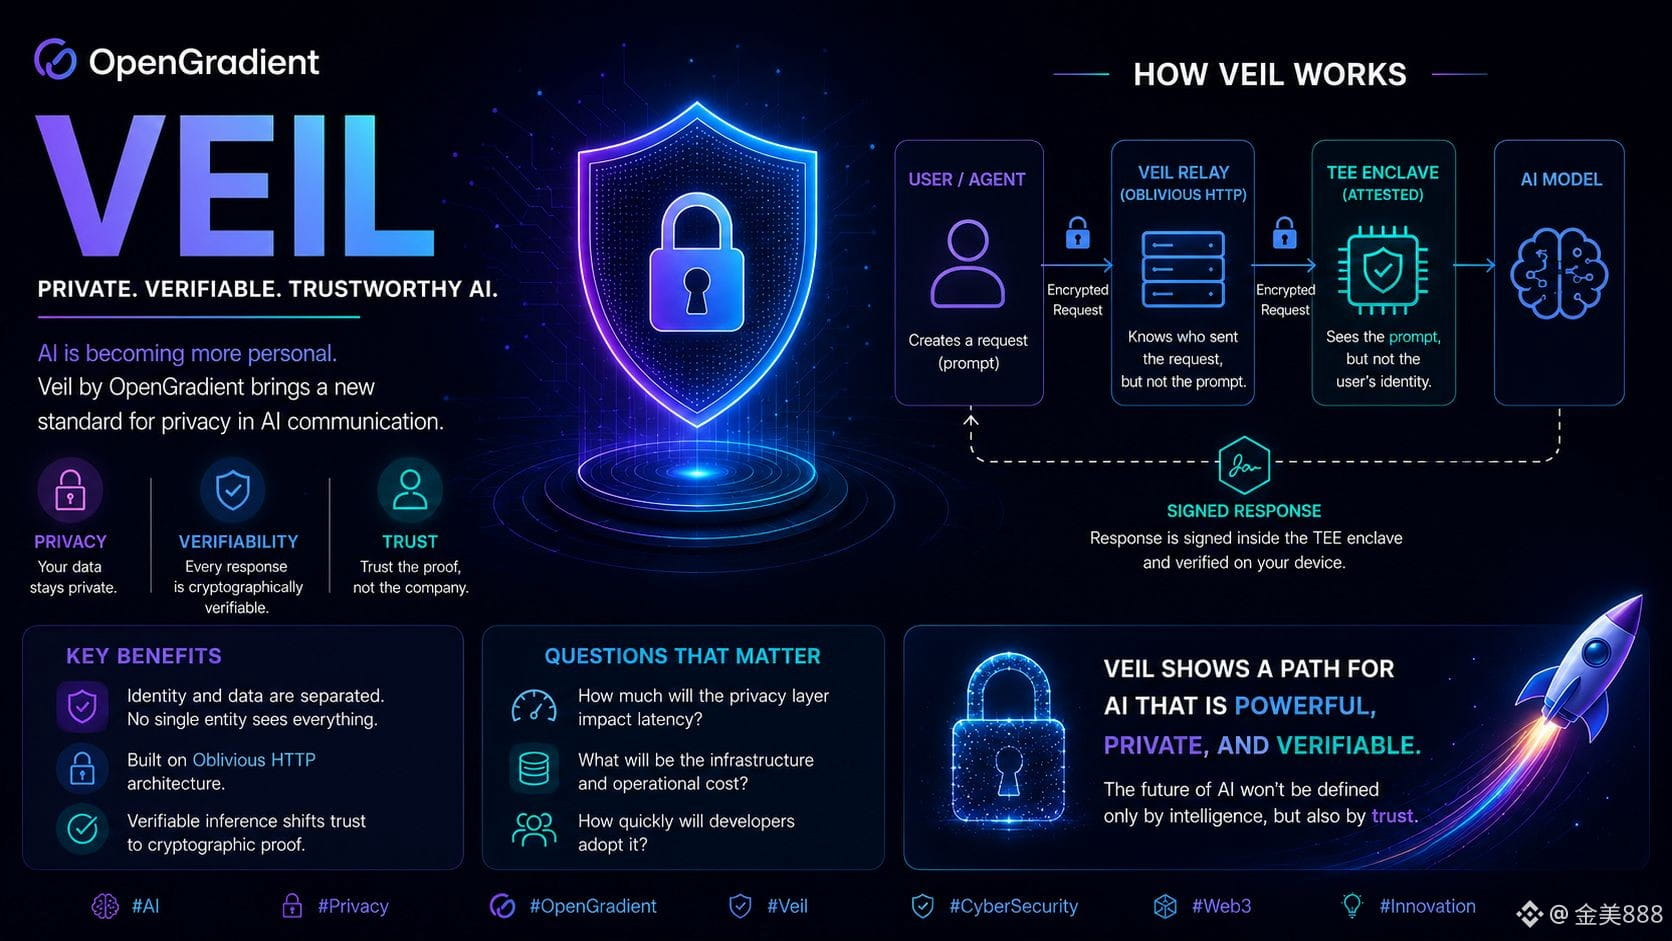
其背後的架構尤其引人入勝。請求的路由方式可以防止任何單一組件完全看到用戶和提示。某一層可以識別請求的來源,而不需查看其內容,而另一層則可以處理加密的提示,而不知道最初是誰發送的。這種分離減少了對任何單一方所需的信任。
另一個值得注意的特徵是可驗證的推理。響應在受信執行環境(TEE)中生成並簽名,允許用戶獨立驗證輸出來自經過驗證的環境。換句話說,信任從機構聲明轉向加密驗證。
當然,重要的問題仍然存在。額外的隱私層通常會引入權衡,包括延遲、基礎設施複雜性和運營成本。開發者的採用也將在決定這種方法是否能獲得實質性 traction 方面發揮重大作用。
無論結果如何,像 Veil 這樣的項目突顯了 AI 行業的一個重要方向:建立不僅能夠且智能的系統,還要具備隱私、透明和可驗證性。
AI 的未來不僅僅由性能來定義——它也將受到信任的影響。
如果響應是加密可驗證的,你會更信任 AI 嗎?
@OpenGradient #AI #OpenGradient #VEIL
{spot}(OPGUSDT)
#opg $OPG
如果沒有人能看到你和你的提示,你會怎麼辦?
今天我遇到了 OpenGradient 的 Veil,這引起了我的注意,因為它在 AI 隱私方面的處理方式與我見過的大多數解決方案不同。
隨著 AI 代理在個人和專業工作流程中越來越多地參與,隱私不再能當作事後諸葛。Veil 的有趣之處在於它試圖在與 AI 模型互動時將身份與數據分開。
在其核心,Veil 充當一層隱私層,位於用戶和 AI 服務之間。開發者可以以最小的變更將其與 OpenAI 兼容的應用程序集成,使得採用相對簡單。
其背後的架構尤其引人入勝。請求的路由方式可以防止任何單一組件完全看到用戶和提示。某一層可以識別請求的來源,而不需查看其內容,而另一層則可以處理加密的提示,而不知道最初是誰發送的。這種分離減少了對任何單一方所需的信任。
另一個值得注意的特徵是可驗證的推理。響應在受信執行環境(TEE)中生成並簽名,允許用戶獨立驗證輸出來自經過驗證的環境。換句話說,信任從機構聲明轉向加密驗證。
當然,重要的問題仍然存在。額外的隱私層通常會引入權衡,包括延遲、基礎設施複雜性和運營成本。開發者的採用也將在決定這種方法是否能獲得實質性 traction 方面發揮重大作用。
無論結果如何,像 Veil 這樣的項目突顯了 AI 行業的一個重要方向:建立不僅能夠且智能的系統,還要具備隱私、透明和可驗證性。
AI 的未來不僅僅由性能來定義——它也將受到信任的影響。
如果響應是加密可驗證的,你會更信任 AI 嗎?
@OpenGradient #AI #OpenGradient #VEIL
如果沒有人能看到你和你的提示,你會怎麼辦?
今天我遇到了 OpenGradient 的 Veil,這引起了我的注意,因為它在 AI 隱私方面的處理方式與我見過的大多數解決方案不同。
隨著 AI 代理在個人和專業工作流程中越來越多地參與,隱私不再能當作事後諸葛。Veil 的有趣之處在於它試圖在與 AI 模型互動時將身份與數據分開。
在其核心,Veil 充當一層隱私層,位於用戶和 AI 服務之間。開發者可以以最小的變更將其與 OpenAI 兼容的應用程序集成,使得採用相對簡單。
其背後的架構尤其引人入勝。請求的路由方式可以防止任何單一組件完全看到用戶和提示。某一層可以識別請求的來源,而不需查看其內容,而另一層則可以處理加密的提示,而不知道最初是誰發送的。這種分離減少了對任何單一方所需的信任。
另一個值得注意的特徵是可驗證的推理。響應在受信執行環境(TEE)中生成並簽名,允許用戶獨立驗證輸出來自經過驗證的環境。換句話說,信任從機構聲明轉向加密驗證。
當然,重要的問題仍然存在。額外的隱私層通常會引入權衡,包括延遲、基礎設施複雜性和運營成本。開發者的採用也將在決定這種方法是否能獲得實質性 traction 方面發揮重大作用。
無論結果如何,像 Veil 這樣的項目突顯了 AI 行業的一個重要方向:建立不僅能夠且智能的系統,還要具備隱私、透明和可驗證性。
AI 的未來不僅僅由性能來定義——它也將受到信任的影響。
如果響應是加密可驗證的,你會更信任 AI 嗎?
@OpenGradient #AI #OpenGradient #VEIL
1
2
163

登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#美联储加息是否已成定局
485,278 次瀏覽
1,449 討論中
2
#比特币跌至7.6万美元
103,151 次瀏覽
253 討論中
3
#Strategy市值超越福特
28,037 次瀏覽
116 討論中
4
#Polymarket上CLARITY法案立法几率减半
83,356 次瀏覽
114 討論中
5
#美国30年期国债收益率升破5.40%
17,561 次瀏覽
92 討論中
6
#贝森特支持CLARITY法案终稿
177,078 次瀏覽
432 討論中
7
#Zama在以太坊开放16个机密Morpho金库
51,357 次瀏覽
163 討論中
8
#USDC链上交易量突破100万亿美元
42,670 次瀏覽
205 討論中
9
#比特币现货ETF净流入1.6亿美元
229,018 次瀏覽
956 討論中
10
#韩国延迟加密税请愿破5万签名
89,299 次瀏覽
402 討論中