

#php
php
17,007 次瀏覽
75 討論中
熱門
最新


先打自己臉。今天凌晨我還寫stealmybitcoin那個PHP靶場掛了十幾個小時沒人拿走錢,說vulnerable不等於exploitable。結果天亮前就被 @killa 打穿了。
按X上的彙總,靶場跑的是沒打10月21日補丁的PHP 8.4.26,攻擊鏈是內存破壞加繞過ASLR,前後大概19個小時。最離譜的是LiveOverflow爆的料:killa其實幾個小時前就進去了,一直懵,因爲服務器上配的錢包地址根本不對。門先被踹開了,錢不在門後面。
這事比漏洞本身更值錢的幾點:
"掛這麼久沒人偷=沒那麼危險"這套邏輯可以扔了。靶場前期一堆502和超時,有人測出PHP那邊大半時間是掛的,s1r1us直接罵這題出得稀爛,然後一幫本來就不信AI挖洞能力的人順勢喊漏洞被誇大。題出得爛,不代表洞是假的。
難利用不等於沒人利用。0.025個BTC都有人肯磨一整天,你項目後臺那臺沒升級的機器值多少錢?
還有,幣圈跑得最快的永遠不是白帽,是發幣的。事情還熱着,評論區已經有人在刷pump結尾的合約地址,還分"正確版"和"錯誤版"。一個安全挑戰硬是被做成了土狗,這幫人跟打洞的誰更像黑客,自己品。
項目方別再發"我們不用PHP"那種聲明瞭,前端、後臺、客服系統都得查。散戶就一句:別碰那個幣。
#PHP #網絡安全
先打自己臉。今天凌晨我還寫stealmybitcoin那個PHP靶場掛了十幾個小時沒人拿走錢,說vulnerable不等於exploitable。結果天亮前就被 @killa 打穿了。
按X上的彙總,靶場跑的是沒打10月21日補丁的PHP 8.4.26,攻擊鏈是內存破壞加繞過ASLR,前後大概19個小時。最離譜的是LiveOverflow爆的料:killa其實幾個小時前就進去了,一直懵,因爲服務器上配的錢包地址根本不對。門先被踹開了,錢不在門後面。
這事比漏洞本身更值錢的幾點:
"掛這麼久沒人偷=沒那麼危險"這套邏輯可以扔了。靶場前期一堆502和超時,有人測出PHP那邊大半時間是掛的,s1r1us直接罵這題出得稀爛,然後一幫本來就不信AI挖洞能力的人順勢喊漏洞被誇大。題出得爛,不代表洞是假的。
難利用不等於沒人利用。0.025個BTC都有人肯磨一整天,你項目後臺那臺沒升級的機器值多少錢?
還有,幣圈跑得最快的永遠不是白帽,是發幣的。事情還熱着,評論區已經有人在刷pump結尾的合約地址,還分"正確版"和"錯誤版"。一個安全挑戰硬是被做成了土狗,這幫人跟打洞的誰更像黑客,自己品。
項目方別再發"我們不用PHP"那種聲明瞭,前端、後臺、客服系統都得查。散戶就一句:別碰那個幣。
#PHP #網絡安全
按X上的彙總,靶場跑的是沒打10月21日補丁的PHP 8.4.26,攻擊鏈是內存破壞加繞過ASLR,前後大概19個小時。最離譜的是LiveOverflow爆的料:killa其實幾個小時前就進去了,一直懵,因爲服務器上配的錢包地址根本不對。門先被踹開了,錢不在門後面。
這事比漏洞本身更值錢的幾點:
"掛這麼久沒人偷=沒那麼危險"這套邏輯可以扔了。靶場前期一堆502和超時,有人測出PHP那邊大半時間是掛的,s1r1us直接罵這題出得稀爛,然後一幫本來就不信AI挖洞能力的人順勢喊漏洞被誇大。題出得爛,不代表洞是假的。
難利用不等於沒人利用。0.025個BTC都有人肯磨一整天,你項目後臺那臺沒升級的機器值多少錢?
還有,幣圈跑得最快的永遠不是白帽,是發幣的。事情還熱着,評論區已經有人在刷pump結尾的合約地址,還分"正確版"和"錯誤版"。一個安全挑戰硬是被做成了土狗,這幫人跟打洞的誰更像黑客,自己品。
項目方別再發"我們不用PHP"那種聲明瞭,前端、後臺、客服系統都得查。散戶就一句:別碰那個幣。
#PHP #網絡安全
73
·
--
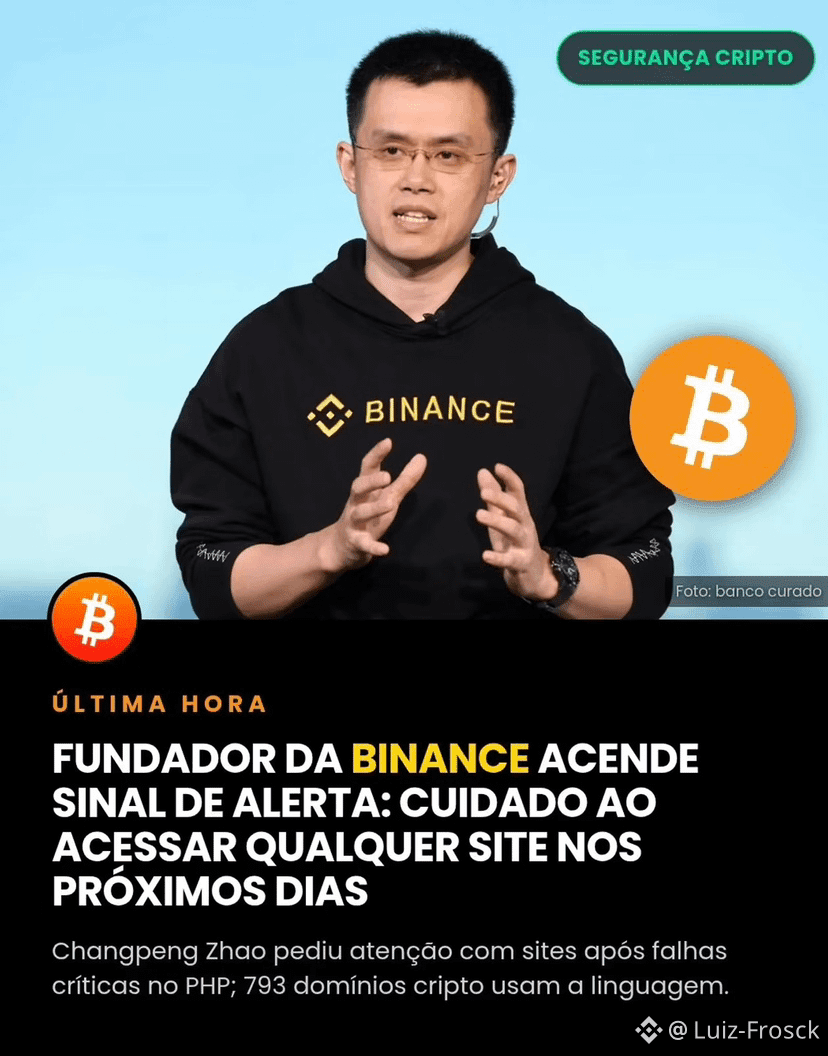
幣安創始人趙長鵬提醒關注者,未來幾天訪問網站時務必小心。此前,PHP 語言被披露存在兩個嚴重漏洞;WordPress 和 Magento 等平臺都使用這門語言。
這一警告引起廣泛關注,因爲加密行業相當一部分業務依賴這項技術。
據 SlowMist 公司稱,有 793 個與加密市場相關的域名在其架構的某些部分使用 PHP,其中包括錢包服務提供商和 DeFi 協議。這也加劇了人們對尚未安裝修復程序的網站可能遭受攻擊的擔憂。
趙長鵬在 X 上寫道:“你可以說我疑神疑鬼,但未來幾天訪問任何網站時都要格外小心。”他特別指出,管理員並不總是及時更新安全補丁,而遭入侵的網站可能被用於竊取憑證或攻擊設備。
由中本聰創建的 Bitcointalk 論壇曾在當天大部分時間無法訪問,以進行安全檢查。管理員 theymos 在一份聲明中表示,攻擊者曾嘗試發動攻擊,但均遭到攔截,並建議用戶更改密碼。
PancakeSwap 等項目也發表聲明,消除外界對其直接受到影響的疑慮。該平臺表示:“PancakeSwap 的技術基礎設施中沒有任何部分使用 PHP,我們的平臺未受影響。
您的資金安全。”趙長鵬還呼籲更多團隊發佈類似聲明,以便爲用戶提供指引。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
幣安創始人趙長鵬提醒關注者,未來幾天訪問網站時務必小心。此前,PHP 語言被披露存在兩個嚴重漏洞;WordPress 和 Magento 等平臺都使用這門語言。
這一警告引起廣泛關注,因爲加密行業相當一部分業務依賴這項技術。
據 SlowMist 公司稱,有 793 個與加密市場相關的域名在其架構的某些部分使用 PHP,其中包括錢包服務提供商和 DeFi 協議。這也加劇了人們對尚未安裝修復程序的網站可能遭受攻擊的擔憂。
趙長鵬在 X 上寫道:“你可以說我疑神疑鬼,但未來幾天訪問任何網站時都要格外小心。”他特別指出,管理員並不總是及時更新安全補丁,而遭入侵的網站可能被用於竊取憑證或攻擊設備。
由中本聰創建的 Bitcointalk 論壇曾在當天大部分時間無法訪問,以進行安全檢查。管理員 theymos 在一份聲明中表示,攻擊者曾嘗試發動攻擊,但均遭到攔截,並建議用戶更改密碼。
PancakeSwap 等項目也發表聲明,消除外界對其直接受到影響的疑慮。該平臺表示:“PancakeSwap 的技術基礎設施中沒有任何部分使用 PHP,我們的平臺未受影響。
您的資金安全。”趙長鵬還呼籲更多團隊發佈類似聲明,以便爲用戶提供指引。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
這一警告引起廣泛關注,因爲加密行業相當一部分業務依賴這項技術。
據 SlowMist 公司稱,有 793 個與加密市場相關的域名在其架構的某些部分使用 PHP,其中包括錢包服務提供商和 DeFi 協議。這也加劇了人們對尚未安裝修復程序的網站可能遭受攻擊的擔憂。
趙長鵬在 X 上寫道:“你可以說我疑神疑鬼,但未來幾天訪問任何網站時都要格外小心。”他特別指出,管理員並不總是及時更新安全補丁,而遭入侵的網站可能被用於竊取憑證或攻擊設備。
由中本聰創建的 Bitcointalk 論壇曾在當天大部分時間無法訪問,以進行安全檢查。管理員 theymos 在一份聲明中表示,攻擊者曾嘗試發動攻擊,但均遭到攔截,並建議用戶更改密碼。
PancakeSwap 等項目也發表聲明,消除外界對其直接受到影響的疑慮。該平臺表示:“PancakeSwap 的技術基礎設施中沒有任何部分使用 PHP,我們的平臺未受影響。
您的資金安全。”趙長鵬還呼籲更多團隊發佈類似聲明,以便爲用戶提供指引。
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
1
520
·
--
🚨 PHP漏洞引發網絡安全警報,CZ呼籲項目明確表態
Cloudflare首席執行官馬修·普林斯透露,在兩處嚴重PHP漏洞被公開後,針對它們的利用嘗試從數千次激增至數百萬次。這些漏洞可能允許攻擊者遠程執行惡意代碼,威脅網站和敏感數據。
面對這些擔憂,Trust Wallet確認其架構不依賴PHP,因此不受這些漏洞影響。BNB Chain和PancakeSwap也發佈了類似的安心說明。
CZ則強調,項目應明確說明自身情況,而不是保持沉默,因爲信息缺失會給謠言和恐慌可乘之機。
⚠️ 另一個風險是,騙子可能利用這條消息傳播虛假鏈接和安全更新。不要點擊不明鏈接,也不要向任何人透露助記詞。
眼下最重要的是通過官方渠道獲取更新,不要被恐懼左右。
$BNB $BTC
#CZ
#PHP
#CryptoNews
🚨 PHP漏洞引發網絡安全警報,CZ呼籲項目明確表態
Cloudflare首席執行官馬修·普林斯透露,在兩處嚴重PHP漏洞被公開後,針對它們的利用嘗試從數千次激增至數百萬次。這些漏洞可能允許攻擊者遠程執行惡意代碼,威脅網站和敏感數據。
面對這些擔憂,Trust Wallet確認其架構不依賴PHP,因此不受這些漏洞影響。BNB Chain和PancakeSwap也發佈了類似的安心說明。
CZ則強調,項目應明確說明自身情況,而不是保持沉默,因爲信息缺失會給謠言和恐慌可乘之機。
⚠️ 另一個風險是,騙子可能利用這條消息傳播虛假鏈接和安全更新。不要點擊不明鏈接,也不要向任何人透露助記詞。
眼下最重要的是通過官方渠道獲取更新,不要被恐懼左右。
$BNB $BTC
#CZ
#PHP
#CryptoNews
Cloudflare首席執行官馬修·普林斯透露,在兩處嚴重PHP漏洞被公開後,針對它們的利用嘗試從數千次激增至數百萬次。這些漏洞可能允許攻擊者遠程執行惡意代碼,威脅網站和敏感數據。
面對這些擔憂,Trust Wallet確認其架構不依賴PHP,因此不受這些漏洞影響。BNB Chain和PancakeSwap也發佈了類似的安心說明。
CZ則強調,項目應明確說明自身情況,而不是保持沉默,因爲信息缺失會給謠言和恐慌可乘之機。
⚠️ 另一個風險是,騙子可能利用這條消息傳播虛假鏈接和安全更新。不要點擊不明鏈接,也不要向任何人透露助記詞。
眼下最重要的是通過官方渠道獲取更新,不要被恐懼左右。
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
961

·
--
刷到慢霧 MistEye:掃了約 1488 個加密相關域名,793 個帶 PHP 指紋。PHP 剛緊急放出兩個高危補丁(CVE-2026-109618 / 109619,約 CVSS 9.2),特定環境下未登錄就能遠程執行代碼。
CZ 也喊項目方趕緊自查並公開說明。PancakeSwap、BNB Chain 說沒用 PHP;Coinbase、BitGo 稱自查未見暴露實例。PHP 基金會自己承認這塊修了很久,叫「結構性失敗」——早期信號 2024 年就有。
跑 PHP 的站點該升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;這幾天訪問陌生站多留個心,儘量收藏夾直達。
#安全 #PHP #慢霧
刷到慢霧 MistEye:掃了約 1488 個加密相關域名,793 個帶 PHP 指紋。PHP 剛緊急放出兩個高危補丁(CVE-2026-109618 / 109619,約 CVSS 9.2),特定環境下未登錄就能遠程執行代碼。
CZ 也喊項目方趕緊自查並公開說明。PancakeSwap、BNB Chain 說沒用 PHP;Coinbase、BitGo 稱自查未見暴露實例。PHP 基金會自己承認這塊修了很久,叫「結構性失敗」——早期信號 2024 年就有。
跑 PHP 的站點該升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;這幾天訪問陌生站多留個心,儘量收藏夾直達。
#安全 #PHP #慢霧
CZ 也喊項目方趕緊自查並公開說明。PancakeSwap、BNB Chain 說沒用 PHP;Coinbase、BitGo 稱自查未見暴露實例。PHP 基金會自己承認這塊修了很久,叫「結構性失敗」——早期信號 2024 年就有。
跑 PHP 的站點該升到 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;這幾天訪問陌生站多留個心,儘量收藏夾直達。
#安全 #PHP #慢霧
4

·
--
Pancake先報平安了:這波PHP洞,鏈上沒中招CZ今天喊了一嗓子:最近幾天訪問任何網站都小心點。原因不是哪條鏈被黑,是PHP兩個遠程代碼執行洞(CVE-2026-109618 / CVE-2026-109619)細節提前漏了,補丁10月21日才放出,野外部署隨後被確認。
和合約、冷錢包不是一路事。風險在網站前端、登錄頁、KYC這類還跑PHP的地方——未打補丁的站點,你點進去就可能變成偷憑證的入口。
$CAKE這邊PancakeSwap直接說了:技術棧全程不用PHP,平臺不受影響,資金安全。BNB Chain也跟着報:網絡和核心基建沒用PHP,不受PHP2Shell影響。CZ還轉了Pancake的聲明,意思是多數項目至少該發一句確認。
Pancake先報平安了:這波PHP洞,鏈上沒中招
CZ今天喊了一嗓子:最近幾天訪問任何網站都小心點。原因不是哪條鏈被黑,是PHP兩個遠程代碼執行洞(CVE-2026-109618 / CVE-2026-109619)細節提前漏了,補丁10月21日才放出,野外部署隨後被確認。
和合約、冷錢包不是一路事。風險在網站前端、登錄頁、KYC這類還跑PHP的地方——未打補丁的站點,你點進去就可能變成偷憑證的入口。
$CAKE 這邊PancakeSwap直接說了:技術棧全程不用PHP,平臺不受影響,資金安全。BNB Chain也跟着報:網絡和核心基建沒用PHP,不受PHP2Shell影響。CZ還轉了Pancake的聲明,意思是多數項目至少該發一句確認。
和合約、冷錢包不是一路事。風險在網站前端、登錄頁、KYC這類還跑PHP的地方——未打補丁的站點,你點進去就可能變成偷憑證的入口。
$CAKE 這邊PancakeSwap直接說了:技術棧全程不用PHP,平臺不受影響,資金安全。BNB Chain也跟着報:網絡和核心基建沒用PHP,不受PHP2Shell影響。CZ還轉了Pancake的聲明,意思是多數項目至少該發一句確認。
1
838

·
--
🚨 PHP 嚴重漏洞:請注意你的網站
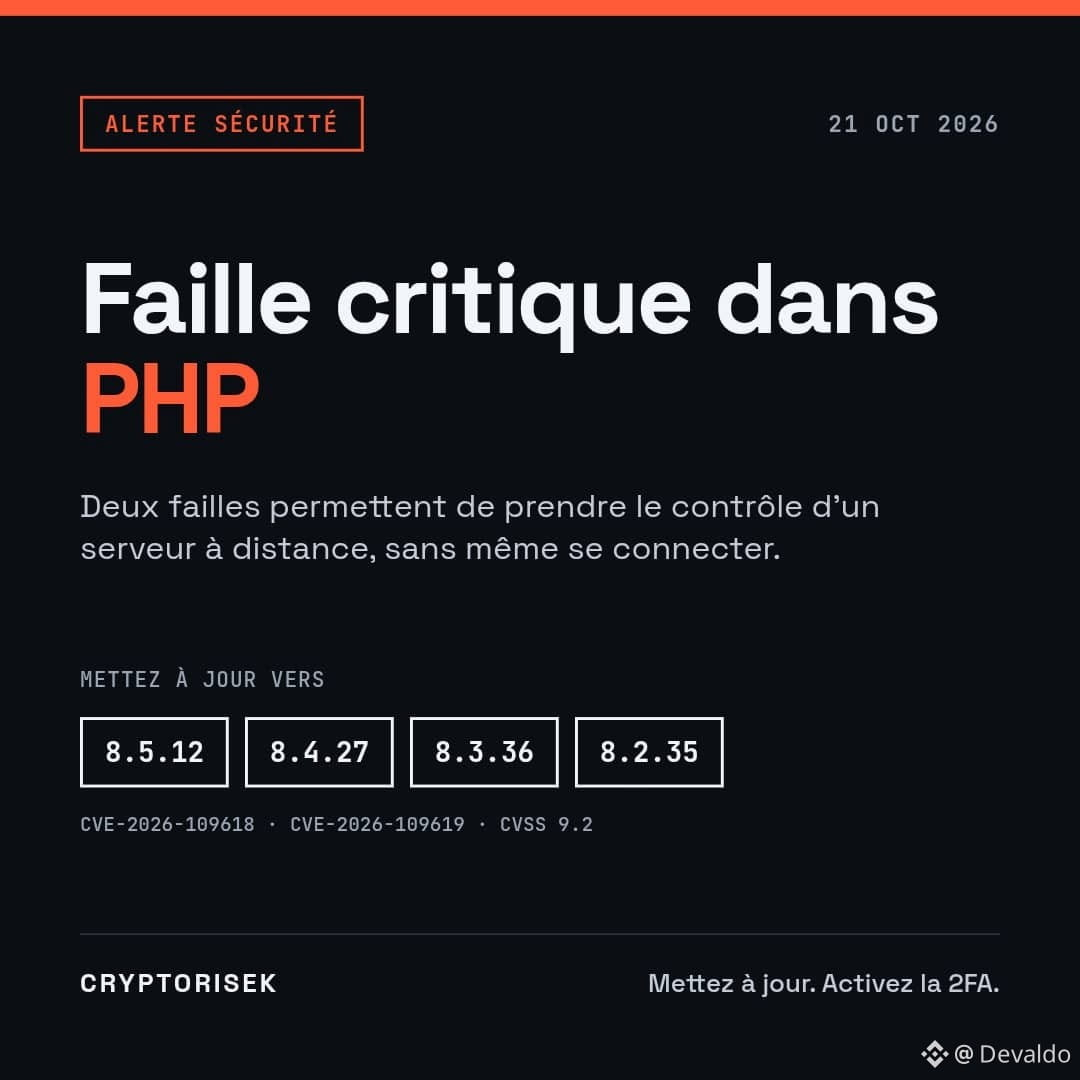
10 月 21 日,PHP 項目發佈了針對兩個極其嚴重漏洞的緊急補丁,這些漏洞被稱爲“php2shell”。黑客無需登錄,就能在遠程服務器上執行代碼。
過去十年間幾乎所有 PHP 版本都受影響,包括使用 WordPress、Drupal 和 Joomla 的網站。技術細節已經在網上公開流傳,而且亞馬遜報告稱,在官方公告發布前就已出現利用嘗試。
解決辦法:立即更新至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。8.1 及更早版本可能不會得到修復。如果你的網站託管在服務商那裏,請聯繫他們確認是否已完成更新。
這爲什麼和我們有關?許多加密貨幣網站、博客和培訓頁面都運行在 PHP 上。遭到入侵的網站可能被用來竊取數據,或散佈虛假的登錄鏈接。
請牢記以下安全做法:
👉 更新你的網站、插件和 PHP
👉 在所有地方啓用雙重身份驗證
👉 不要點擊通過消息收到的鏈接,自己輸入網址
👉 絕不要泄露私鑰或助記詞
還要注意一點:這個漏洞與加密貨幣市場下跌毫無關係。市場下跌主要是受美國通脹和美聯儲利率影響。但市場動盪時,詐騙也會增多。請保持警惕。
本文不構成財務建議。
#PHP #Cybersécurité #Crypto #Trading
🚨 PHP 嚴重漏洞:請注意你的網站
10 月 21 日,PHP 項目發佈了針對兩個極其嚴重漏洞的緊急補丁,這些漏洞被稱爲“php2shell”。黑客無需登錄,就能在遠程服務器上執行代碼。
過去十年間幾乎所有 PHP 版本都受影響,包括使用 WordPress、Drupal 和 Joomla 的網站。技術細節已經在網上公開流傳,而且亞馬遜報告稱,在官方公告發布前就已出現利用嘗試。
解決辦法:立即更新至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。8.1 及更早版本可能不會得到修復。如果你的網站託管在服務商那裏,請聯繫他們確認是否已完成更新。
這爲什麼和我們有關?許多加密貨幣網站、博客和培訓頁面都運行在 PHP 上。遭到入侵的網站可能被用來竊取數據,或散佈虛假的登錄鏈接。
請牢記以下安全做法:
👉 更新你的網站、插件和 PHP
👉 在所有地方啓用雙重身份驗證
👉 不要點擊通過消息收到的鏈接,自己輸入網址
👉 絕不要泄露私鑰或助記詞
還要注意一點:這個漏洞與加密貨幣市場下跌毫無關係。市場下跌主要是受美國通脹和美聯儲利率影響。但市場動盪時,詐騙也會增多。請保持警惕。
本文不構成財務建議。
#PHP #Cybersécurité #Crypto #Trading
10 月 21 日,PHP 項目發佈了針對兩個極其嚴重漏洞的緊急補丁,這些漏洞被稱爲“php2shell”。黑客無需登錄,就能在遠程服務器上執行代碼。
過去十年間幾乎所有 PHP 版本都受影響,包括使用 WordPress、Drupal 和 Joomla 的網站。技術細節已經在網上公開流傳,而且亞馬遜報告稱,在官方公告發布前就已出現利用嘗試。
解決辦法:立即更新至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35。8.1 及更早版本可能不會得到修復。如果你的網站託管在服務商那裏,請聯繫他們確認是否已完成更新。
這爲什麼和我們有關?許多加密貨幣網站、博客和培訓頁面都運行在 PHP 上。遭到入侵的網站可能被用來竊取數據,或散佈虛假的登錄鏈接。
請牢記以下安全做法:
👉 更新你的網站、插件和 PHP
👉 在所有地方啓用雙重身份驗證
👉 不要點擊通過消息收到的鏈接,自己輸入網址
👉 絕不要泄露私鑰或助記詞
還要注意一點:這個漏洞與加密貨幣市場下跌毫無關係。市場下跌主要是受美國通脹和美聯儲利率影響。但市場動盪時,詐騙也會增多。請保持警惕。
本文不構成財務建議。
#PHP #Cybersécurité #Crypto #Trading
164
·
--
緊急。如果你的網站使用 PHP,請務必在今天立即更新。
這是一個零日漏洞。補丁發佈前,攻擊方法就已經泄露。連美國國家安全局(NSA)都表示,如果你暫時無法更新,請立即關閉系統。
全球 69% 的網站都運行在 PHP 上,包括政府網站、銀行、大學、網店和你公司的官網。
爲什麼會發生這種情況?
- PHP 中存在 2 個嚴重漏洞,評分高達 9.2/10
- 漏洞詳情已經泄露給公衆
- 攻擊者只需找到尚未更新的網站
漏洞是如何被利用的?
- 攻擊者只需提交一個表單,或上傳一個被篡改的文件
- PHP 處理這些請求時會錯誤地處理內存
- 此後,攻擊者就能在你的服務器上運行任意命令
- 無需登錄,也不需要密碼
如果不更新,會有什麼風險?
- 攻擊者入侵併控制你的服務器
- 直接訪問文件和數據庫
- 竊取用戶數據、密碼和交易數據
- 篡改網站、植入後門,甚至把網站變成賭博窩點
哪些版本會受到影響?
- 所有低於 8.5.12、8.4.27、8.3.36、8.2.35 的 PHP 版本
- PHP 8.1 及更早版本將不會獲得任何補丁
現在應該怎麼做?
- 今天就更新服務器上的 PHP;僅更新 WordPress 並不夠
- 暫時無法更新?先關閉系統,直到確認安全爲止
- 使用 php -v 或在主機控制面板中檢查版本
- 使用共享主機?也要求主機服務商今天完成更新
- 仍在使用 PHP 8.1 或更早版本?立即升級
別等到明天。切勿輕視零日漏洞。
#PHP
緊急。如果你的網站使用 PHP,請務必在今天立即更新。
這是一個零日漏洞。補丁發佈前,攻擊方法就已經泄露。連美國國家安全局(NSA)都表示,如果你暫時無法更新,請立即關閉系統。
全球 69% 的網站都運行在 PHP 上,包括政府網站、銀行、大學、網店和你公司的官網。
爲什麼會發生這種情況?
- PHP 中存在 2 個嚴重漏洞,評分高達 9.2/10
- 漏洞詳情已經泄露給公衆
- 攻擊者只需找到尚未更新的網站
漏洞是如何被利用的?
- 攻擊者只需提交一個表單,或上傳一個被篡改的文件
- PHP 處理這些請求時會錯誤地處理內存
- 此後,攻擊者就能在你的服務器上運行任意命令
- 無需登錄,也不需要密碼
如果不更新,會有什麼風險?
- 攻擊者入侵併控制你的服務器
- 直接訪問文件和數據庫
- 竊取用戶數據、密碼和交易數據
- 篡改網站、植入後門,甚至把網站變成賭博窩點
哪些版本會受到影響?
- 所有低於 8.5.12、8.4.27、8.3.36、8.2.35 的 PHP 版本
- PHP 8.1 及更早版本將不會獲得任何補丁
現在應該怎麼做?
- 今天就更新服務器上的 PHP;僅更新 WordPress 並不夠
- 暫時無法更新?先關閉系統,直到確認安全爲止
- 使用 php -v 或在主機控制面板中檢查版本
- 使用共享主機?也要求主機服務商今天完成更新
- 仍在使用 PHP 8.1 或更早版本?立即升級
別等到明天。切勿輕視零日漏洞。
#PHP
這是一個零日漏洞。補丁發佈前,攻擊方法就已經泄露。連美國國家安全局(NSA)都表示,如果你暫時無法更新,請立即關閉系統。
全球 69% 的網站都運行在 PHP 上,包括政府網站、銀行、大學、網店和你公司的官網。
爲什麼會發生這種情況?
- PHP 中存在 2 個嚴重漏洞,評分高達 9.2/10
- 漏洞詳情已經泄露給公衆
- 攻擊者只需找到尚未更新的網站
漏洞是如何被利用的?
- 攻擊者只需提交一個表單,或上傳一個被篡改的文件
- PHP 處理這些請求時會錯誤地處理內存
- 此後,攻擊者就能在你的服務器上運行任意命令
- 無需登錄,也不需要密碼
如果不更新,會有什麼風險?
- 攻擊者入侵併控制你的服務器
- 直接訪問文件和數據庫
- 竊取用戶數據、密碼和交易數據
- 篡改網站、植入後門,甚至把網站變成賭博窩點
哪些版本會受到影響?
- 所有低於 8.5.12、8.4.27、8.3.36、8.2.35 的 PHP 版本
- PHP 8.1 及更早版本將不會獲得任何補丁
現在應該怎麼做?
- 今天就更新服務器上的 PHP;僅更新 WordPress 並不夠
- 暫時無法更新?先關閉系統,直到確認安全爲止
- 使用 php -v 或在主機控制面板中檢查版本
- 使用共享主機?也要求主機服務商今天完成更新
- 仍在使用 PHP 8.1 或更早版本?立即升級
別等到明天。切勿輕視零日漏洞。
#PHP
97

加密貨幣公司因 PHP2Shell 漏洞而棄用 PHP,CVSS 評分 9.2
- PHP2Shell:兩個漏洞 CVE-2026-109618、CVE-2026-109619。
- CVSS 評分 9.2。嚴重。
- PHP 服務器存在無需身份驗證即可遠程執行代碼(RCE)的漏洞。
- 2026 年 10 月 21 日起已遭利用,早於補丁發佈。
- 涉及幣安 CZ。RSS 缺少詳細信息。
#BinanceSquare #CryptoNews #PHP #安全
$btc $eth
#vlikevn Titanbot
來源:CoinGape
加密貨幣公司因 PHP2Shell 漏洞而棄用 PHP,CVSS 評分 9.2
- PHP2Shell:兩個漏洞 CVE-2026-109618、CVE-2026-109619。
- CVSS 評分 9.2。嚴重。
- PHP 服務器存在無需身份驗證即可遠程執行代碼(RCE)的漏洞。
- 2026 年 10 月 21 日起已遭利用,早於補丁發佈。
- 涉及幣安 CZ。RSS 缺少詳細信息。
#BinanceSquare #CryptoNews #PHP #安全
$btc $eth
#vlikevn Titanbot
來源:CoinGape
- PHP2Shell:兩個漏洞 CVE-2026-109618、CVE-2026-109619。
- CVSS 評分 9.2。嚴重。
- PHP 服務器存在無需身份驗證即可遠程執行代碼(RCE)的漏洞。
- 2026 年 10 月 21 日起已遭利用,早於補丁發佈。
- 涉及幣安 CZ。RSS 缺少詳細信息。
#BinanceSquare #CryptoNews #PHP #安全
$btc $eth
#vlikevn Titanbot
來源:CoinGape
186

·
--
看跌
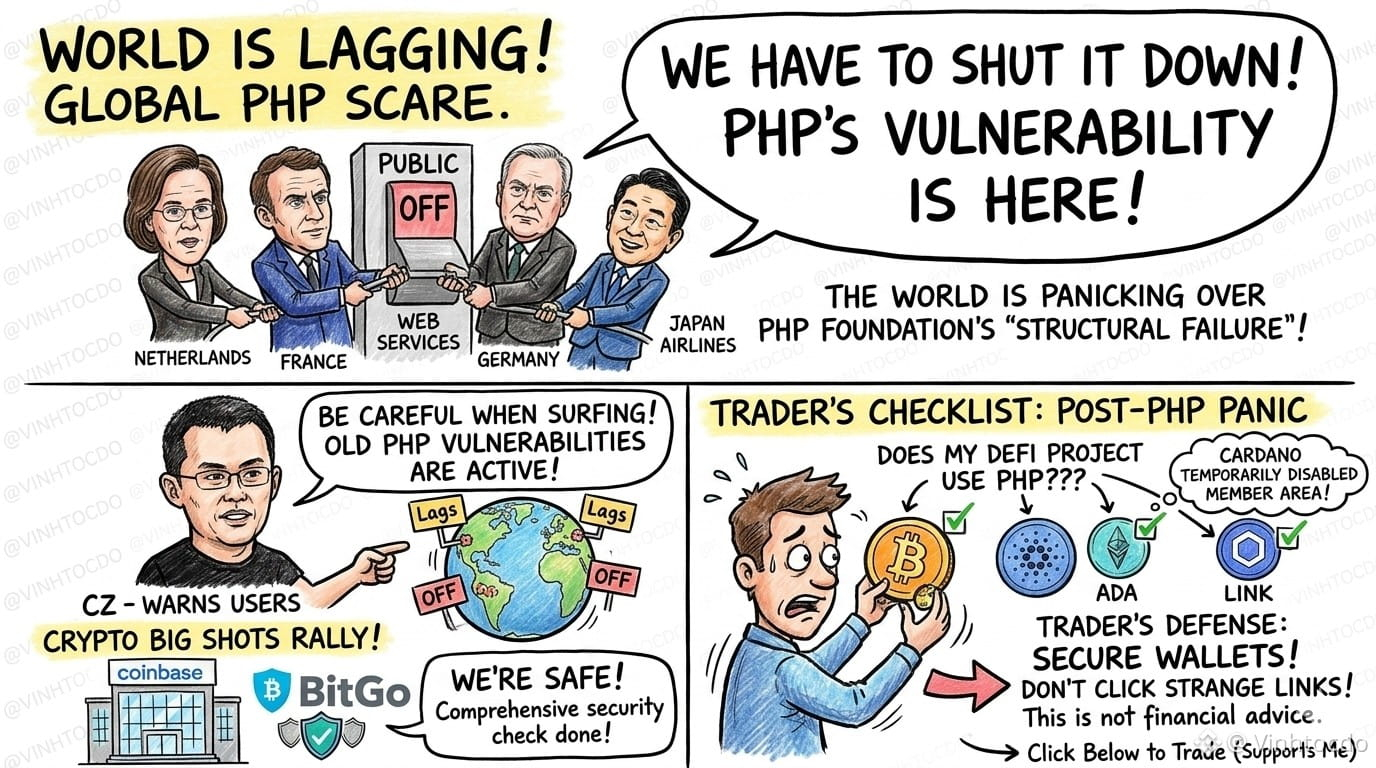
#PHPFoundation :這次世界是真的“卡住”了,兄弟們!
💻 國民級編程語言 PHP 剛剛承認,自己犯下了“結構性失誤”,導致一個嚴重安全漏洞從 2024 年起一直未被發現。結果,荷蘭、法國、德國的政府部門,甚至日本的航空公司,都因爲擔心黑客來襲而匆忙關閉了部分網絡服務!
就連 CZ 大佬也出面提醒大家上網時要小心,免得中招。好在 Coinbase、BitGo 等巨頭及時進行了排查,並確認安全,否則市場恐怕又要經歷一場令人心驚肉跳的“蠟燭圖狂舞”。
交易員該怎麼辦?
馬上檢查自己持有的 DeFi 項目是否存在 PHP 漏洞,仔細保護好錢包安全,這幾天儘量別點陌生鏈接。這不是投資建議!
立即使用推薦碼 VINHTOCDO 或鏈接 https://www.binance.com/register?ref=VINHTOCDO 註冊新賬戶,領取優惠!
👇 點擊下方交易來支持我:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
#PHPFoundation :這次世界是真的“卡住”了,兄弟們!
💻 國民級編程語言 PHP 剛剛承認,自己犯下了“結構性失誤”,導致一個嚴重安全漏洞從 2024 年起一直未被發現。結果,荷蘭、法國、德國的政府部門,甚至日本的航空公司,都因爲擔心黑客來襲而匆忙關閉了部分網絡服務!
就連 CZ 大佬也出面提醒大家上網時要小心,免得中招。好在 Coinbase、BitGo 等巨頭及時進行了排查,並確認安全,否則市場恐怕又要經歷一場令人心驚肉跳的“蠟燭圖狂舞”。
交易員該怎麼辦?
馬上檢查自己持有的 DeFi 項目是否存在 PHP 漏洞,仔細保護好錢包安全,這幾天儘量別點陌生鏈接。這不是投資建議!
立即使用推薦碼 VINHTOCDO 或鏈接 https://www.binance.com/register?ref=VINHTOCDO 註冊新賬戶,領取優惠!
👇 點擊下方交易來支持我:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
💻 國民級編程語言 PHP 剛剛承認,自己犯下了“結構性失誤”,導致一個嚴重安全漏洞從 2024 年起一直未被發現。結果,荷蘭、法國、德國的政府部門,甚至日本的航空公司,都因爲擔心黑客來襲而匆忙關閉了部分網絡服務!
就連 CZ 大佬也出面提醒大家上網時要小心,免得中招。好在 Coinbase、BitGo 等巨頭及時進行了排查,並確認安全,否則市場恐怕又要經歷一場令人心驚肉跳的“蠟燭圖狂舞”。
交易員該怎麼辦?
馬上檢查自己持有的 DeFi 項目是否存在 PHP 漏洞,仔細保護好錢包安全,這幾天儘量別點陌生鏈接。這不是投資建議!
立即使用推薦碼 VINHTOCDO 或鏈接 https://www.binance.com/register?ref=VINHTOCDO 註冊新賬戶,領取優惠!
👇 點擊下方交易來支持我:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
2
445
·
--
🚨 警報:中國工信部警告 PHP 存在嚴重遠程代碼執行漏洞
據 ChainCatcher 報道,中國工業和信息化部(工信部)旗下的國家漏洞數據庫(NVDB)已針對影響 PHP 的嚴重遠程代碼執行(RCE)漏洞發佈風險預警。
RCE 漏洞可能使攻擊者在存在漏洞的系統上執行惡意代碼;如果未及時修補,將帶來嚴重的安全風險。
開發人員和系統管理員應查閱官方公告,檢查自己的系統是否受到影響,並安裝建議的安全更新。
🔐 重要提醒:及時爲系統安裝補丁,並確保安全防護措施保持最新。
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 警報:中國工信部警告 PHP 存在嚴重遠程代碼執行漏洞
據 ChainCatcher 報道,中國工業和信息化部(工信部)旗下的國家漏洞數據庫(NVDB)已針對影響 PHP 的嚴重遠程代碼執行(RCE)漏洞發佈風險預警。
RCE 漏洞可能使攻擊者在存在漏洞的系統上執行惡意代碼;如果未及時修補,將帶來嚴重的安全風險。
開發人員和系統管理員應查閱官方公告,檢查自己的系統是否受到影響,並安裝建議的安全更新。
🔐 重要提醒:及時爲系統安裝補丁,並確保安全防護措施保持最新。
#Cybersecurity #PHP #InfoSec $BTC #
據 ChainCatcher 報道,中國工業和信息化部(工信部)旗下的國家漏洞數據庫(NVDB)已針對影響 PHP 的嚴重遠程代碼執行(RCE)漏洞發佈風險預警。
RCE 漏洞可能使攻擊者在存在漏洞的系統上執行惡意代碼;如果未及時修補,將帶來嚴重的安全風險。
開發人員和系統管理員應查閱官方公告,檢查自己的系統是否受到影響,並安裝建議的安全更新。
🔐 重要提醒:及時爲系統安裝補丁,並確保安全防護措施保持最新。
#Cybersecurity #PHP #InfoSec $BTC #
54

·
--
今天兩套作業疊一起
CZ 喊了一嗓子
未來幾天隨便點站都更危險
PHP 兩個洞 CVE-2026-109618 / 109619
補丁 10/21 才放
細節提前漏了還有利用確認
SlowMist 那邊也點名
交易所 DeFi 錢包服務商先自查棧
另一邊
OCC 把 GENIUS Act 首條終局規則落地
大概 2027-01-18 生效
覆蓋發行託管第三方
現有穩定幣 yield / rewards 沒安全港這口徑寫死了
華語增長別當兩條八卦
一套是你們還在跑未打補丁的 PHP 沒有
一套是積分賺幣 yield 舊話術還能不能照念
CVE 這帖不當販賣焦慮
監管終局也不寫成又捱了一刀
合規窗口在收
產品規則會改
先自查再轉發
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
今天兩套作業疊一起
CZ 喊了一嗓子
未來幾天隨便點站都更危險
PHP 兩個洞 CVE-2026-109618 / 109619
補丁 10/21 才放
細節提前漏了還有利用確認
SlowMist 那邊也點名
交易所 DeFi 錢包服務商先自查棧
另一邊
OCC 把 GENIUS Act 首條終局規則落地
大概 2027-01-18 生效
覆蓋發行託管第三方
現有穩定幣 yield / rewards 沒安全港這口徑寫死了
華語增長別當兩條八卦
一套是你們還在跑未打補丁的 PHP 沒有
一套是積分賺幣 yield 舊話術還能不能照念
CVE 這帖不當販賣焦慮
監管終局也不寫成又捱了一刀
合規窗口在收
產品規則會改
先自查再轉發
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
CZ 喊了一嗓子
未來幾天隨便點站都更危險
PHP 兩個洞 CVE-2026-109618 / 109619
補丁 10/21 才放
細節提前漏了還有利用確認
SlowMist 那邊也點名
交易所 DeFi 錢包服務商先自查棧
另一邊
OCC 把 GENIUS Act 首條終局規則落地
大概 2027-01-18 生效
覆蓋發行託管第三方
現有穩定幣 yield / rewards 沒安全港這口徑寫死了
華語增長別當兩條八卦
一套是你們還在跑未打補丁的 PHP 沒有
一套是積分賺幣 yield 舊話術還能不能照念
CVE 這帖不當販賣焦慮
監管終局也不寫成又捱了一刀
合規窗口在收
產品規則會改
先自查再轉發
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
520
CZ提醒謹慎訪問網站,幣圈用戶該防什麼?
我更擔心的是:你熟悉的網站出了問題,你還按平時的習慣一路點確認。
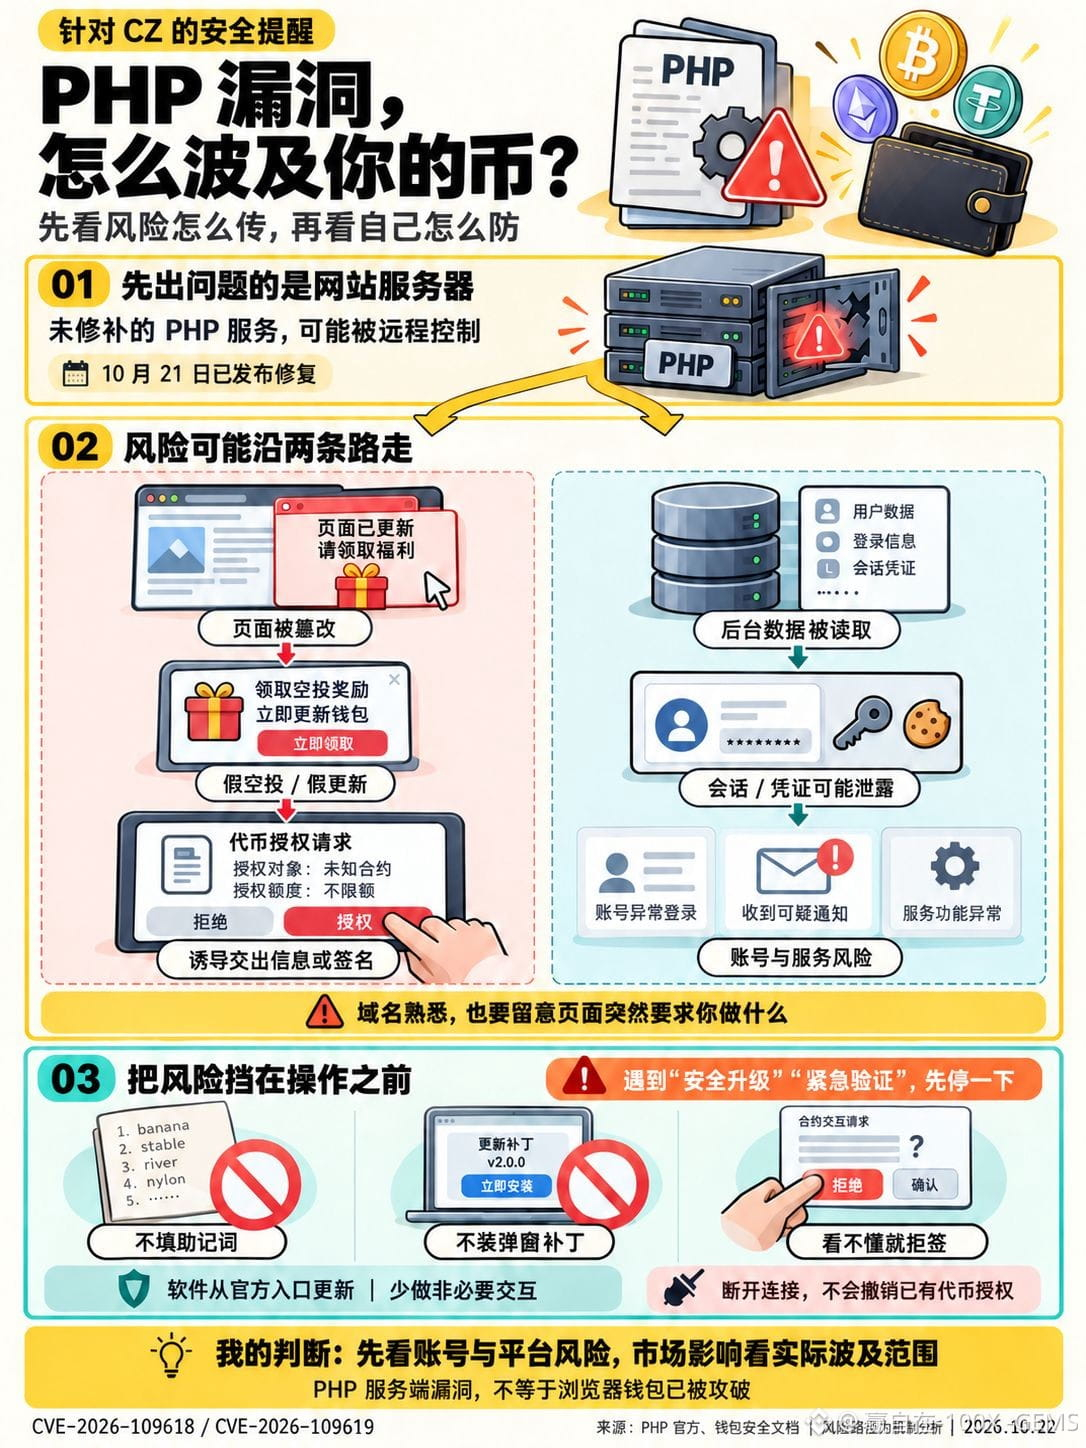
10月21日,PHP官方發佈修復,處理CVE-2026-109618和CVE-2026-109619兩處嚴重漏洞。攻擊者可能不用登錄,就在未修補的網站服務器上執行代碼。
放到幣圈,一條值得防的路徑是:網站被攻破,頁面被改,接着冒出假的空投、錢包升級或驗證提示,誘導你交出賬號信息、助記詞,或者簽下危險授權。另一條風險在後臺:服務器能接觸的會話、憑證等數據可能暴露,影響賬號和平臺服務。
這是風險傳導分析,不代表某家交易所已經中招,更不等於打開網頁就必然丟幣。我的判斷是,市場影響要看後續有沒有具體平臺受損、停服或資金損失的披露,單憑漏洞消息,還推不出幣價會怎麼走。
這幾天,給自己留幾條規矩:
① 少做非必要交互,別從私信、廣告或陌生鏈接進去領空投。
② 網頁突然催你“安全升級”“驗證錢包”,先停。助記詞不填網頁,補丁不從彈窗下載;瀏覽器和錢包從官方入口更新。
③ 簽名前看清操作、授權對象和額度。看不懂就取消,用硬件錢包也要覈對設備屏幕。
④ 做過可疑授權的,通過錢包官方入口查清楚。斷開網站連接,不會自動撤銷已有代幣授權。
運營網站的人,還需要完成PHP安全升級並排查入侵,不能只給WordPress更新幾個插件就算處理完。
域名眼熟,只能說明你來過。它今天讓你填什麼、下載什麼、籤什麼,纔是這次更該留心的地方。
#Web3安全 #PHP #StaySAFU
CZ提醒謹慎訪問網站,幣圈用戶該防什麼?
我更擔心的是:你熟悉的網站出了問題,你還按平時的習慣一路點確認。
10月21日,PHP官方發佈修復,處理CVE-2026-109618和CVE-2026-109619兩處嚴重漏洞。攻擊者可能不用登錄,就在未修補的網站服務器上執行代碼。
放到幣圈,一條值得防的路徑是:網站被攻破,頁面被改,接着冒出假的空投、錢包升級或驗證提示,誘導你交出賬號信息、助記詞,或者簽下危險授權。另一條風險在後臺:服務器能接觸的會話、憑證等數據可能暴露,影響賬號和平臺服務。
這是風險傳導分析,不代表某家交易所已經中招,更不等於打開網頁就必然丟幣。我的判斷是,市場影響要看後續有沒有具體平臺受損、停服或資金損失的披露,單憑漏洞消息,還推不出幣價會怎麼走。
這幾天,給自己留幾條規矩:
① 少做非必要交互,別從私信、廣告或陌生鏈接進去領空投。
② 網頁突然催你“安全升級”“驗證錢包”,先停。助記詞不填網頁,補丁不從彈窗下載;瀏覽器和錢包從官方入口更新。
③ 簽名前看清操作、授權對象和額度。看不懂就取消,用硬件錢包也要覈對設備屏幕。
④ 做過可疑授權的,通過錢包官方入口查清楚。斷開網站連接,不會自動撤銷已有代幣授權。
運營網站的人,還需要完成PHP安全升級並排查入侵,不能只給WordPress更新幾個插件就算處理完。
域名眼熟,只能說明你來過。它今天讓你填什麼、下載什麼、籤什麼,纔是這次更該留心的地方。
#Web3安全 #PHP #StaySAFU
我更擔心的是:你熟悉的網站出了問題,你還按平時的習慣一路點確認。
10月21日,PHP官方發佈修復,處理CVE-2026-109618和CVE-2026-109619兩處嚴重漏洞。攻擊者可能不用登錄,就在未修補的網站服務器上執行代碼。
放到幣圈,一條值得防的路徑是:網站被攻破,頁面被改,接着冒出假的空投、錢包升級或驗證提示,誘導你交出賬號信息、助記詞,或者簽下危險授權。另一條風險在後臺:服務器能接觸的會話、憑證等數據可能暴露,影響賬號和平臺服務。
這是風險傳導分析,不代表某家交易所已經中招,更不等於打開網頁就必然丟幣。我的判斷是,市場影響要看後續有沒有具體平臺受損、停服或資金損失的披露,單憑漏洞消息,還推不出幣價會怎麼走。
這幾天,給自己留幾條規矩:
① 少做非必要交互,別從私信、廣告或陌生鏈接進去領空投。
② 網頁突然催你“安全升級”“驗證錢包”,先停。助記詞不填網頁,補丁不從彈窗下載;瀏覽器和錢包從官方入口更新。
③ 簽名前看清操作、授權對象和額度。看不懂就取消,用硬件錢包也要覈對設備屏幕。
④ 做過可疑授權的,通過錢包官方入口查清楚。斷開網站連接,不會自動撤銷已有代幣授權。
運營網站的人,還需要完成PHP安全升級並排查入侵,不能只給WordPress更新幾個插件就算處理完。
域名眼熟,只能說明你來過。它今天讓你填什麼、下載什麼、籤什麼,纔是這次更該留心的地方。
#Web3安全 #PHP #StaySAFU
87


🚨 $PHP 安全漏洞引發網絡混亂——看流動性如何被掃蕩!🦈
📊 新披露的 PHP 漏洞已導致歐洲政府網站下線,也讓支撐着 75% 網絡的技術棧遭受重創。聰明錢正關注着連鎖反應——如今每個由 WordPress 驅動的代幣門戶都面臨着緊急打補丁,短期內可能造成流動性真空。⚡ 隨着交易員趕在補丁部署到一家頂級交易所之前爭相對衝風險敞口,$PHP 合約的交易量正急劇攀升。
💬 這場爭相應對的局面會引發短期拋售,還是會在補丁部署完成後爲反彈鋪路?👇
⚠️ 以上不是金融建議。請始終做好風險管理。🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
🚨 $PHP 安全漏洞引發網絡混亂——看流動性如何被掃蕩!🦈
📊 新披露的 PHP 漏洞已導致歐洲政府網站下線,也讓支撐着 75% 網絡的技術棧遭受重創。聰明錢正關注着連鎖反應——如今每個由 WordPress 驅動的代幣門戶都面臨着緊急打補丁,短期內可能造成流動性真空。⚡ 隨着交易員趕在補丁部署到一家頂級交易所之前爭相對衝風險敞口,$PHP 合約的交易量正急劇攀升。
💬 這場爭相應對的局面會引發短期拋售,還是會在補丁部署完成後爲反彈鋪路?👇
⚠️ 以上不是金融建議。請始終做好風險管理。🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
📊 新披露的 PHP 漏洞已導致歐洲政府網站下線,也讓支撐着 75% 網絡的技術棧遭受重創。聰明錢正關注着連鎖反應——如今每個由 WordPress 驅動的代幣門戶都面臨着緊急打補丁,短期內可能造成流動性真空。⚡ 隨着交易員趕在補丁部署到一家頂級交易所之前爭相對衝風險敞口,$PHP 合約的交易量正急劇攀升。
💬 這場爭相應對的局面會引發短期拋售,還是會在補丁部署完成後爲反彈鋪路?👇
⚠️ 以上不是金融建議。請始終做好風險管理。🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
18
·
--
⚠️ PHP 緊急突發新聞
PHP 中發現了兩個嚴重漏洞,可能危及數百萬個網站。
→ 🌐 使用一種知名服務器端編程語言的網站中,近 70% 使用 PHP。
→ 🔒 這兩個漏洞的嚴重性評分均爲 9.2/10。
→ 💻 攻擊者無需身份驗證,就可能遠程控制存在漏洞的服務器。
→ 初步報告顯示,早在 2004 年發佈的 PHP 版本可能也會受到影響,不過具體範圍尚未確認。
→ 🛡️ 安全補丁預計將於明天美國東部時間上午 10 點發布。
→ CERT-EU 建議儘快安裝更新;對於無法採取保護措施的暴露應用,應暫時斷開連接。
歐洲的一些政府出於謹慎,已經關閉了自己的網站 ⛔️
💀 我轉去 Web3,結果被黑了
😭 我轉去 Web2,結果它被黑了
#php #vulnerability
⚠️ PHP 緊急突發新聞
PHP 中發現了兩個嚴重漏洞,可能危及數百萬個網站。
→ 🌐 使用一種知名服務器端編程語言的網站中,近 70% 使用 PHP。
→ 🔒 這兩個漏洞的嚴重性評分均爲 9.2/10。
→ 💻 攻擊者無需身份驗證,就可能遠程控制存在漏洞的服務器。
→ 初步報告顯示,早在 2004 年發佈的 PHP 版本可能也會受到影響,不過具體範圍尚未確認。
→ 🛡️ 安全補丁預計將於明天美國東部時間上午 10 點發布。
→ CERT-EU 建議儘快安裝更新;對於無法採取保護措施的暴露應用,應暫時斷開連接。
歐洲的一些政府出於謹慎,已經關閉了自己的網站 ⛔️
💀 我轉去 Web3,結果被黑了
😭 我轉去 Web2,結果它被黑了
#php #vulnerability
PHP 中發現了兩個嚴重漏洞,可能危及數百萬個網站。
→ 🌐 使用一種知名服務器端編程語言的網站中,近 70% 使用 PHP。
→ 🔒 這兩個漏洞的嚴重性評分均爲 9.2/10。
→ 💻 攻擊者無需身份驗證,就可能遠程控制存在漏洞的服務器。
→ 初步報告顯示,早在 2004 年發佈的 PHP 版本可能也會受到影響,不過具體範圍尚未確認。
→ 🛡️ 安全補丁預計將於明天美國東部時間上午 10 點發布。
→ CERT-EU 建議儘快安裝更新;對於無法採取保護措施的暴露應用,應暫時斷開連接。
歐洲的一些政府出於謹慎,已經關閉了自己的網站 ⛔️
💀 我轉去 Web3,結果被黑了
😭 我轉去 Web2,結果它被黑了
#php #vulnerability
423
🚨 $PHP 漏洞警報:立即打補丁,否則流動性將遭清掃!⚡
📊 新披露的“php2shell”漏洞迫使所有運營方升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,或安裝供應商提供的修復包。跳過升級會使運行環境暴露在風險之中,無論前端加固得多嚴密,都無法彌補這一漏洞。🦈
💡 Cloudflare 最新的 WAF 規則現已掃描完整的 HTTP 事務,但這只是權宜之計,並非根治方案。企業應盤點所有 PHP 實例,隔離尚未打補丁的公網節點,並排查會啓動 shell 或下載工具的惡意 PHP 進程。📌
💬 下一波攻擊來襲之前,你會如何加強服務器端防禦?👇
⚠️ 以上並非財務建議。請始終做好風險管理。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
🚨 $PHP 漏洞警報:立即打補丁,否則流動性將遭清掃!⚡
📊 新披露的“php2shell”漏洞迫使所有運營方升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,或安裝供應商提供的修復包。跳過升級會使運行環境暴露在風險之中,無論前端加固得多嚴密,都無法彌補這一漏洞。🦈
💡 Cloudflare 最新的 WAF 規則現已掃描完整的 HTTP 事務,但這只是權宜之計,並非根治方案。企業應盤點所有 PHP 實例,隔離尚未打補丁的公網節點,並排查會啓動 shell 或下載工具的惡意 PHP 進程。📌
💬 下一波攻擊來襲之前,你會如何加強服務器端防禦?👇
⚠️ 以上並非財務建議。請始終做好風險管理。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
📊 新披露的“php2shell”漏洞迫使所有運營方升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,或安裝供應商提供的修復包。跳過升級會使運行環境暴露在風險之中,無論前端加固得多嚴密,都無法彌補這一漏洞。🦈
💡 Cloudflare 最新的 WAF 規則現已掃描完整的 HTTP 事務,但這只是權宜之計,並非根治方案。企業應盤點所有 PHP 實例,隔離尚未打補丁的公網節點,並排查會啓動 shell 或下載工具的惡意 PHP 進程。📌
💬 下一波攻擊來襲之前,你會如何加強服務器端防禦?👇
⚠️ 以上並非財務建議。請始終做好風險管理。🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
6
·
--
部分真實
#PHP 34萬市值,看好原因
1.敘事有趣,安全概念,在加密貨幣有網站之前,互聯網就有了PHP。我們成長的那些論壇。我們閱讀的那些博客。PHP讓網絡變得可編程,併爲一代人免費提供了在其上構建的工具。
幾十年後,它的開發者仍在維護那個基礎。10月20日,PHP自己的安全團隊發佈了關於兩個關鍵漏洞的官方警告,並宣佈即將發佈安全更新。
2.趨勢明顯,新盤發出來,一直往上拉到34萬上了點,籌碼結構合理,前100佔比54.2%,有幾個車頭
3.社區團結,持幣2000多人,社區1500多人,全部都是老外,主要以圖片和文字宣傳,創建PHP的MEME作者把創作者費用給了給原始 PHP 創作者,並得到了認可
#跟着锦鲤学打百倍金狗 $币安人生
關注Web3錦鯉日記,買的幣翻十倍
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
#PHP 34萬市值,看好原因
1.敘事有趣,安全概念,在加密貨幣有網站之前,互聯網就有了PHP。我們成長的那些論壇。我們閱讀的那些博客。PHP讓網絡變得可編程,併爲一代人免費提供了在其上構建的工具。
幾十年後,它的開發者仍在維護那個基礎。10月20日,PHP自己的安全團隊發佈了關於兩個關鍵漏洞的官方警告,並宣佈即將發佈安全更新。
2.趨勢明顯,新盤發出來,一直往上拉到34萬上了點,籌碼結構合理,前100佔比54.2%,有幾個車頭
3.社區團結,持幣2000多人,社區1500多人,全部都是老外,主要以圖片和文字宣傳,創建PHP的MEME作者把創作者費用給了給原始 PHP 創作者,並得到了認可
#跟着锦鲤学打百倍金狗 $币安人生
關注Web3錦鯉日記,買的幣翻十倍
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1.敘事有趣,安全概念,在加密貨幣有網站之前,互聯網就有了PHP。我們成長的那些論壇。我們閱讀的那些博客。PHP讓網絡變得可編程,併爲一代人免費提供了在其上構建的工具。
幾十年後,它的開發者仍在維護那個基礎。10月20日,PHP自己的安全團隊發佈了關於兩個關鍵漏洞的官方警告,並宣佈即將發佈安全更新。
2.趨勢明顯,新盤發出來,一直往上拉到34萬上了點,籌碼結構合理,前100佔比54.2%,有幾個車頭
3.社區團結,持幣2000多人,社區1500多人,全部都是老外,主要以圖片和文字宣傳,創建PHP的MEME作者把創作者費用給了給原始 PHP 創作者,並得到了認可
#跟着锦鲤学打百倍金狗 $币安人生
關注Web3錦鯉日記,買的幣翻十倍
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#黄仁勋再被曝与下属婚外情,或遭董事会罢免
181,039 次瀏覽
677 討論中
2
#Anthropic拒绝延期IPO,本周路演估值几何?
632,645 次瀏覽
2,210 討論中
3
#CoreWeave营收增长168%股价涨10%
139,029 次瀏覽
279 討論中
4
#Zcash自9月以来首次跌破1000美元
140,239 次瀏覽
517 討論中
5
#Strategy遭MSCI剔除,融资增持比特币或受阻
20,783 次瀏覽
86 討論中
6
#英伟达Q3财报将至:能否化解市场疑虑?
394,409 次瀏覽
870 討論中
7
#韩国拟准交易所疑遭黑客停充提
10,989 次瀏覽
67 討論中
8
#Pyth数据市场接入纽交所实时行情
10,340 次瀏覽
65 討論中
9
#SolanaCompany第三季度营收340万美元
17,476 次瀏覽
68 討論中
10
#新人宝典:从零了解TradFi
1.3M 次瀏覽
1,070 討論中