

#newscrypto
newscrypto
2.5M 次瀏覽
4,197 討論中
熱門
最新
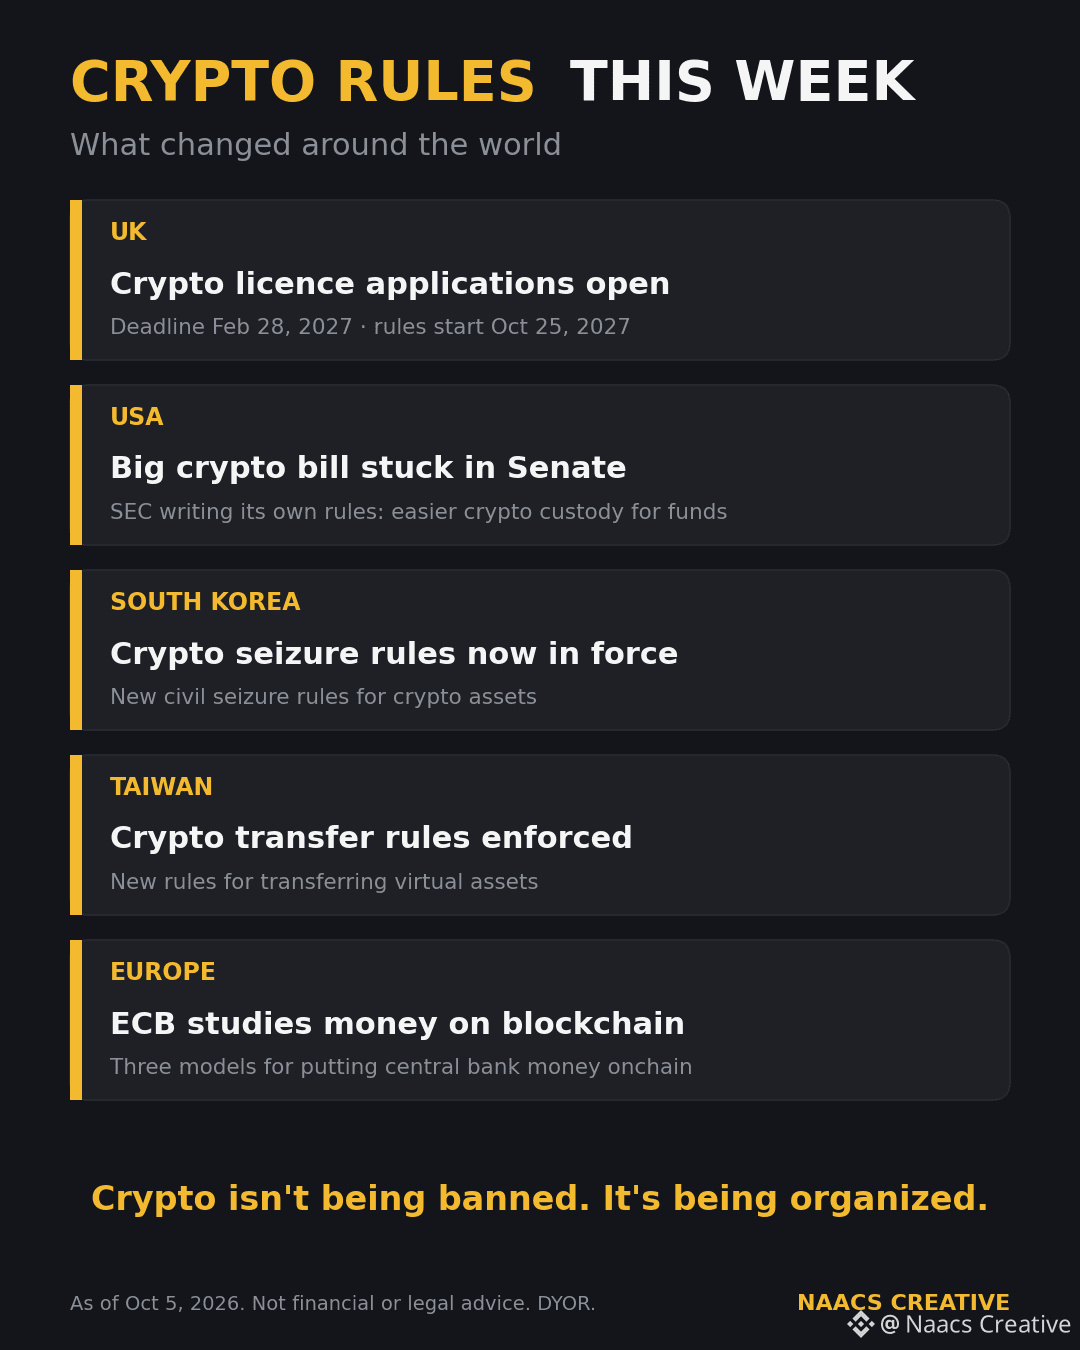
🌍 本週加密貨幣風向:全球發生了什麼變化
政府不再一刀切地禁用加密貨幣了。他們正在編寫“規則手冊”。看看本週有哪些進展 👇
🇬🇧 英國:許可證申請已開放
加密貨幣公司現在可在截至2027年2月28日前申請英國許可證。新規將於2027年10月25日生效。沒有許可證 = 不能開展英國業務。
🇺🇸 美國:國會卡住了,監管機構在行動
大型加密貨幣法案(《Clarity Act》)在參議院陷入停滯。因此,SEC正在自行推進,包括提出一項新方案,旨在讓投資基金更容易持有加密貨幣。
🇰🇷 韓國:扣押規則現已生效
本月已生效針對扣押加密資產的新民事規則。
🇹🇼 臺灣:轉移規則已執行
臺灣開始執行有關虛擬資產如何轉移的新規定。
🇪🇺 歐洲:區塊鏈上的錢?
歐洲央行公佈了將央行資金上鍊的三種模型。甚至連央行也在如今研究這項技術。
這對你意味着什麼:
明確的規則會帶來鉅額資金。銀行、基金和機構只會進入他們清楚規則的市場。正因如此,憑藉清晰的許可制度,南非剛剛獲得非洲首家提供比特幣託管服務的銀行。
我想問非洲:我們擁有全球最高的加密採用率之一,但我們大多數國家仍缺乏清晰的加密貨幣法律。接下來應該由哪一個非洲國家來制定它的規則? 👇
非金融或法律建議。自行做研究(DYOR)。#BTC☀ #TrenddingTopic #newscrypto $BTC $ETH $SECZ
402
·
--
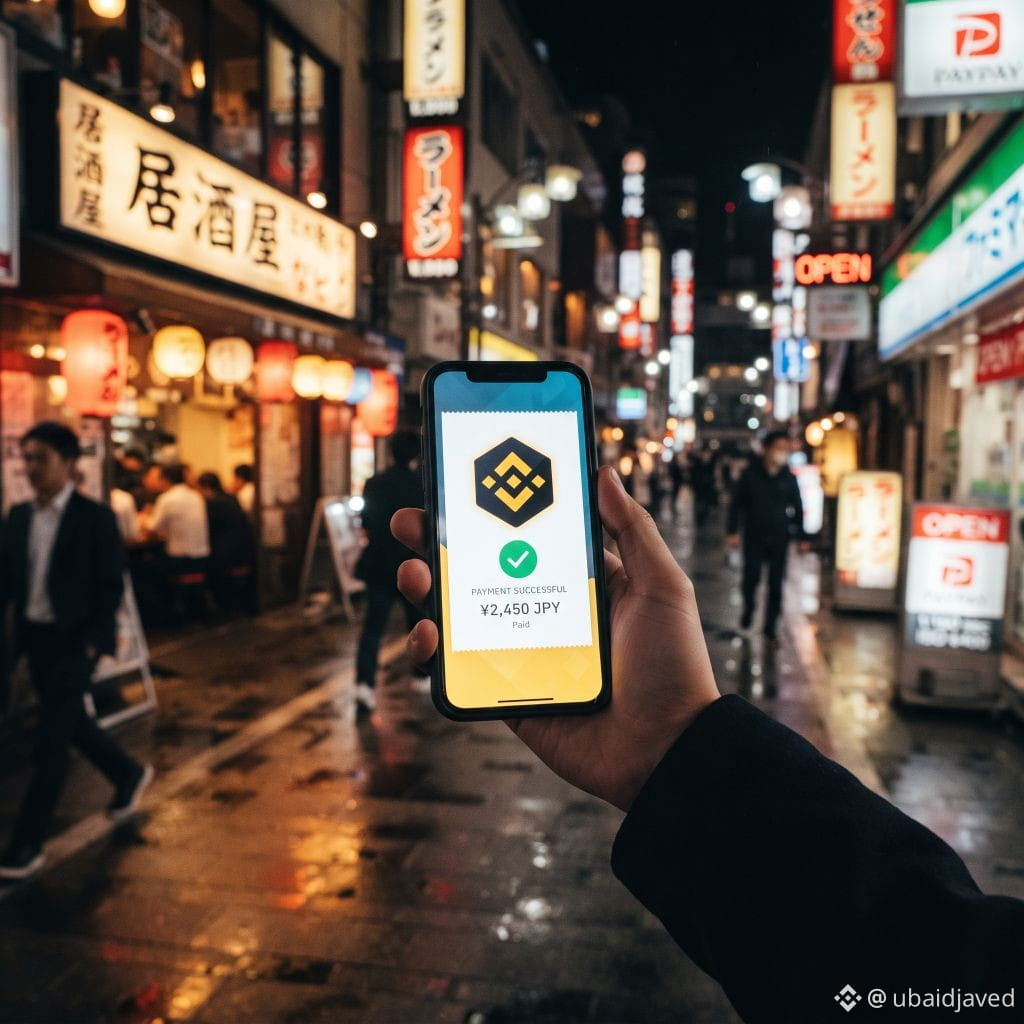
Binance Pay 已在日本上線
Binance Pay 已正式在日本推出,並將於 9 月 30 日起通過與 HIVEX 的合作,在超過 800,000 家支持 PayPay 的門店啓動。符合條件的海外用戶訪問日本後,現在可以在絕大多數 PayPay 商戶處花費超過 100 種加密貨幣——涵蓋餐飲、購物、住宿和娛樂。後臺結算以 USDT 爲基礎,HIVEX 負責將付款橋接至 PayPay,而 PayPay 以日元向商戶結算。這是加密支付在現實世界中的重要落地裏程碑——在全球最大經濟體之一中,加密支付走向主流。🇯🇵💳 (watcher)
#newscrypto #news_update #newsdaily #news_update #MicronBeatsEarningsLiftsGuidance
1
66
$BTC 策略爲 7570 萬美元追加 950 比特幣,薩勒(Saylor)發出新買入信號
2026 年 9 月 27 日
策略已恢復比特幣增持,在加密貨幣反彈至自 1 月以來未見水平時,以約 7570 萬美元買入 950 BTC。此次收購是該公司約三週內的首次比特幣採購。#BTC☀ #news #newscrypto #Alert🔴
$BTC 策略爲 7570 萬美元追加 950 比特幣,薩勒(Saylor)發出新買入信號
2026 年 9 月 27 日
策略已恢復比特幣增持,在加密貨幣反彈至自 1 月以來未見水平時,以約 7570 萬美元買入 950 BTC。此次收購是該公司約三週內的首次比特幣採購。#BTC☀ #news #newscrypto #Alert🔴
2026 年 9 月 27 日
策略已恢復比特幣增持,在加密貨幣反彈至自 1 月以來未見水平時,以約 7570 萬美元買入 950 BTC。此次收購是該公司約三週內的首次比特幣採購。#BTC☀ #news #newscrypto #Alert🔴
3
91
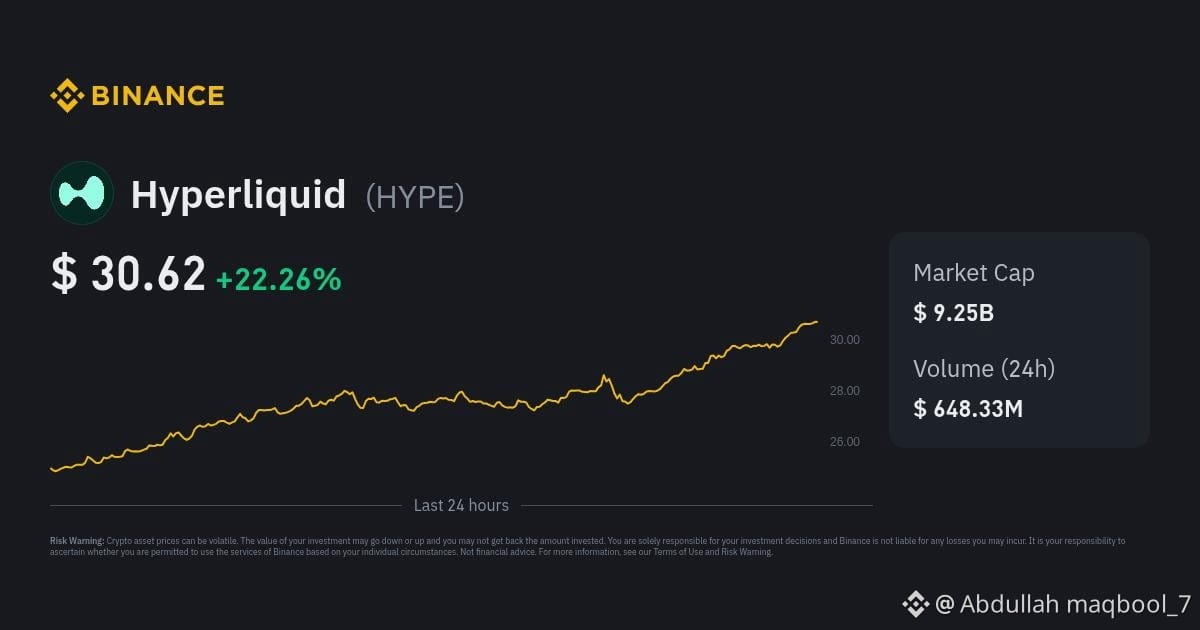
🟡 Binance 上線 Hyperliquid(HYPE)
Binance 已將 Hyperliquid $HYPE 添加到其現貨市場,並應用了 Seed 標籤,強調該代幣具有更高的風險/波動性特徵。HYPE 可與 $USDT 、$USDC 以及 TRY 進行交易。
💰 Binance 向 Circle 投資 1 億美元
Binance 宣佈對 Circle 進行 1 億美元投資,並將其 USDC 合作伙伴關係延長五年,提升了 USDC 在 Binance 生態系統中的作用。
📈 Binance 擴展股票與加密產品
Binance 也在擴展其 bStocks 業務,並近期公佈了更多股票產品以及市場接入功能。#latestupdatebinance #newscrypto
133
·
--
🔥 2026年9月22日主要加密新聞
比特幣急劇上漲並突破 87,000 美元——這是約8個月來的最高水平。四天內,BTC上漲超過13%,隨後今天出現回調至 85–86 千美元附近。
現在最重要的是:
* 📈 BTC:約 85–87 千美元。
* 📈 ETH 和 XRP 也在上漲;其中 XRP 今天表現尤其強勁。
* 💥 在這輪上漲行情中,約有 6.5 億美元的空頭被清算,進一步加速了上行走勢。
* 🏦 增長的因素之一包括現貨比特幣 ETF 的資金流入以及空頭頭寸的回補。
* ⚠️ 在如此快速的走勢之後,今天已經能看到修正——對期貨而言,這意味着波動率升高。
給期貨的特別消息:2026年9月22日,莫斯科交易所將爲合格投資者推出基於 BTC、ETH、SOL、XRP 和 TRX 指數的結算型永續期貨。 #BinanceSquare #Write2Earn #binsnce #newscrypto #news $ETH
{future}(ETHUSDT)
$UNI
{future}(UNIUSDT)
🔥 2026年9月22日主要加密新聞
比特幣急劇上漲並突破 87,000 美元——這是約8個月來的最高水平。四天內,BTC上漲超過13%,隨後今天出現回調至 85–86 千美元附近。
現在最重要的是:
* 📈 BTC:約 85–87 千美元。
* 📈 ETH 和 XRP 也在上漲;其中 XRP 今天表現尤其強勁。
* 💥 在這輪上漲行情中,約有 6.5 億美元的空頭被清算,進一步加速了上行走勢。
* 🏦 增長的因素之一包括現貨比特幣 ETF 的資金流入以及空頭頭寸的回補。
* ⚠️ 在如此快速的走勢之後,今天已經能看到修正——對期貨而言,這意味着波動率升高。
給期貨的特別消息:2026年9月22日,莫斯科交易所將爲合格投資者推出基於 BTC、ETH、SOL、XRP 和 TRX 指數的結算型永續期貨。 #BinanceSquare #Write2Earn #binsnce #newscrypto #news $ETH
$UNI
109

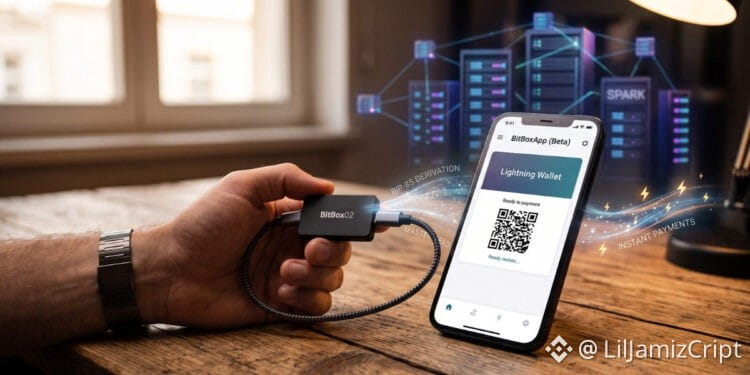
Lightning 到達 BitBox 硬件錢包:安全密鑰,但仍取決於第三方
BitBox 通過在其應用中集成 Lightning,並使用 BIP-85 從而在不暴露助記詞(種子)的情況下派生密鑰;但恢復仍然依賴 Spark。
BitBox,這家位於瑞士、背後有 BitBox02 與 BitBox02 Nova 硬件錢包的公司,於 2026 年 9 月 15 日在其移動端應用 BitBoxApp 中集成了一款 Lightning 錢包,處於公開測試(公開測試版)階段。該功能允許從設備的冷存儲託管中爲錢包充值,通過 Lightning 網絡進行比特幣的支付與接收,並藉助同一份備份來恢復這兩個錢包。
BitBox 想要解決的問題並不新鮮。硬件錢包能很好地保護儲蓄,但在進行小額且頻繁的支付時會顯得不夠方便:往往需要連接設備並對每一筆交易進行實體確認。BitBox 的解決方案並不會創建一個彼此隔離的獨立錢包:Lightning 的密鑰從數學上直接派生自同一份用於在冷錢包中保護比特幣的種子。
這種派生依賴於 BIP-85 標準,它允許從主種子生成“子”祕密,而不暴露主種子本身。BitBox 會在配置期間僅生成一次,用於爲 Lightning 網絡創建一份專用種子。自此之後,這份“第二種子”只存在於手機中,而不在硬件裏。
這正是該變更的核心論點:BitBox 解決了用同一個備份來維持兩套錢包的密碼學難題,但同時又把“信任”問題轉移到了另一層——使即時支付成爲可能的基礎設施層。這個基礎設施 Spark 並非無信任(trustless),而這個細節比更新標題本身更重要。
$LIGHT $BTC $ZEC
#newscrypto
87
全球流動性與比特幣成本基礎指向“超級週期”嗎?
Willy Woo 在流動性和比特幣成本基礎方面看到一些不尋常的信號,這可能意味着牛市週期尚未結束。
金融市場分析師 Willy Woo 認爲,比特幣或許正在進入一個不同於其過往週期的階段。其論點基於兩個明確信號:其一是流動性的下滑程度較前次更淺;其二是成本基礎未重複在 2012、2015、2019 和 2022 年等大型資金高點之後所觀察到的模式。這使得“超級週期”的可能性浮現,不過目前的數據仍不足以加以確認。
Woo 於 9 月 8 日首次提出這種可能性,當時他表示自己正在看到與該情景發展相一致的結構性數據,正如 CriptoNoticias 所報道。
“超級週期”用通俗的話解釋,就是假設比特幣的上漲趨勢會持續更長的時間——中間雖會出現修正,但不會像 2013、2017 和 2021 年的高點之後那樣,回到深度的熊市市場。
Willy Woo 的假設之所以引人關注,是因爲部分數據打破了既有模式。然而,當引入其他流動性指標後,這種解讀就不再那麼具有定論性。
$BTC #newscrypto
{future}(BTCUSDT)
全球流動性與比特幣成本基礎指向“超級週期”嗎?
Willy Woo 在流動性和比特幣成本基礎方面看到一些不尋常的信號,這可能意味着牛市週期尚未結束。
金融市場分析師 Willy Woo 認爲,比特幣或許正在進入一個不同於其過往週期的階段。其論點基於兩個明確信號:其一是流動性的下滑程度較前次更淺;其二是成本基礎未重複在 2012、2015、2019 和 2022 年等大型資金高點之後所觀察到的模式。這使得“超級週期”的可能性浮現,不過目前的數據仍不足以加以確認。
Woo 於 9 月 8 日首次提出這種可能性,當時他表示自己正在看到與該情景發展相一致的結構性數據,正如 CriptoNoticias 所報道。
“超級週期”用通俗的話解釋,就是假設比特幣的上漲趨勢會持續更長的時間——中間雖會出現修正,但不會像 2013、2017 和 2021 年的高點之後那樣,回到深度的熊市市場。
Willy Woo 的假設之所以引人關注,是因爲部分數據打破了既有模式。然而,當引入其他流動性指標後,這種解讀就不再那麼具有定論性。
$BTC #newscrypto
33
本週比特幣的走向將由利率、監管以及油價緊張局勢所決定
美聯儲的決策、美國《Clarity(清晰度)法案》的推進,以及原油反彈,共同構成了市場的關鍵一週。
從本週一2026年9月14日開始的這一交易周顯示,截至本文發佈時,比特幣(BTC)大致在78,000美元附近波動,上一週收官時呈淨下跌趨勢之後,盤中略有反彈。
該資產近期形成了“技術性金叉”,並且其與黃金的相關性自2020年以來達到最高水平——這些信號在很大程度上偏向看漲。但在接下來的幾天裏,市場將面臨一系列立法與宏觀經濟事件,這將對這些技術信號提出考驗。
該行業的首個具體催化劑將於9月15日(週二)出現:屆時美國參議院將就推進《Digital Asset Market Clarity Act(數字資產市場清晰度法案)》(H.R. 3633)辯論的動議進行表決。
$BTC
{future}(BTCUSDT)
#newscrypto
本週比特幣的走向將由利率、監管以及油價緊張局勢所決定
美聯儲的決策、美國《Clarity(清晰度)法案》的推進,以及原油反彈,共同構成了市場的關鍵一週。
從本週一2026年9月14日開始的這一交易周顯示,截至本文發佈時,比特幣(BTC)大致在78,000美元附近波動,上一週收官時呈淨下跌趨勢之後,盤中略有反彈。
該資產近期形成了“技術性金叉”,並且其與黃金的相關性自2020年以來達到最高水平——這些信號在很大程度上偏向看漲。但在接下來的幾天裏,市場將面臨一系列立法與宏觀經濟事件,這將對這些技術信號提出考驗。
該行業的首個具體催化劑將於9月15日(週二)出現:屆時美國參議院將就推進《Digital Asset Market Clarity Act(數字資產市場清晰度法案)》(H.R. 3633)辯論的動議進行表決。
$BTC
#newscrypto
50
以太坊價格終於突破關鍵阻力:接下來將走向何處?
9月11日(週五),ETH一度突破2600美元。
最終,似乎開始讓步了。我們在過去幾週一直關注的、以太坊(ETH)價格的2550美元阻力,在9月11日(週五)被打破。並且突破力度足夠強,使得市場在短時間內看起來前景頗爲樂觀。
加密貨幣一度超過2650美元,並累計錄得超過7%的漲幅,儘管在日線K線處又遇到新的天花板。但更重要的,不是這次行情幅度本身,而是剛剛發生的價格結構變化。這也正是促使我們維持整體偏多的論點。
隨着8月啓動的上行動能,ETH首先成功突破2350-2400美元區域——這是今年多次發揮過阻力作用的地帶。隨後在當前區域多次受阻之後,現在它可能需要嘗試在2550-2600美元之間建立一個支撐區間。
當日的行情尚未完全得到確認;在日線K線還未收盤的情況下,ETH回撤到足以跌到2550美元下方。然而,它仍然非常接近該水平,似乎還不足以否定繼續衝擊更高價格的可能性。
這改變了技術圖景。至少,它開始向我們展示一些偏多的可能性——這些在前幾天的圖景中還不曾出現。
$ETH #newscrypto
189
原本想修復故障的補丁,結果卻導致4,000 BTC被盜
一項面向2026年的補丁,旨在糾正2018年的某個錯誤,卻爲Liquid網絡中4,000 BTC的真實被盜打開了大門:補丁本身就是故障。
Steven Roose,Blockstream團隊中曾任Liquid工程師、現任Second首席執行官,發佈了一份技術分析。他逐筆重建了——攻擊者如何在9月6日過去的這一天——在Liquid網絡上幾乎“膨脹”出4,000比特幣(BTC)。
他的核心結論與更被普遍接受的事故解讀相反:Liquid的保密交易所使用的密碼學從未失效。真正失效的是八年前做出的一個工程決策,以及在盜竊發生前僅幾天的、試圖修正該問題的失敗嘗試。
這一發現對任何維護關鍵基礎設施的團隊來說都帶有令人不適的特性:本應關閉漏洞的代碼,實際上卻是打開漏洞的代碼。討論的重心也因此從此前一直圍繞的內容——與攻擊者的談判以及在最初報告的4,000比特幣被盜之後部分資金的返還——轉向一個更令人不安的問題:在託管數十億美元資產的系統中,如何在時間壓力下管理安全修復。
有必要停下來看看這個機制,因爲這並非罕見的“外星級錯誤”,也不依賴於破解任何密碼學證明。這是一個緩存(cache)的設計問題:任何用於驗證簽名或證明的系統都會使用緩存來避免重複進行代價高昂的計算。而正是這項性能優化,正如Roose的分析所重建的那樣,錯誤就從這裏溜了進去,讓“印錢”成爲可能。
$BTC #newscrypto
114
#newscrypto
$SOL
{spot}(SOLUSDT)
在Pump.fun將其數百萬美元規模的 $SOL 銷售擴展到多家中心化交易所之後,Solana面臨供應壓力。
Lookonchain 透露,在觀察期間,另外發生了價值約 788 萬美元的 77,705 枚 $SOL 銷售。該筆交易使 Pump.fun 的累計銷售額提升至總計 519 萬枚 $SOL,約合 8.42 億美元。
然而,更廣泛的交易所活動對 Pump.fun 持續的代幣分發形成了某種制衡。根據 CoinGlass 數據,Solana 現貨淨流入在新聞發佈時約爲 -257 萬美元,意味着在最新一輪統計中,資金流出超過流入。
因此,儘管 Pump.fun 在出售,但交易所餘額在較短期內並未遭遇來自更廣泛市場持有者的直接供應壓力。
如果資金繼續呈現負淨流入,且取款主導交易所活動,那麼這可能有助於消化供應壓力。
#newscrypto
$SOL
在Pump.fun將其數百萬美元規模的 $SOL 銷售擴展到多家中心化交易所之後,Solana面臨供應壓力。
Lookonchain 透露,在觀察期間,另外發生了價值約 788 萬美元的 77,705 枚 $SOL 銷售。該筆交易使 Pump.fun 的累計銷售額提升至總計 519 萬枚 $SOL ,約合 8.42 億美元。
然而,更廣泛的交易所活動對 Pump.fun 持續的代幣分發形成了某種制衡。根據 CoinGlass 數據,Solana 現貨淨流入在新聞發佈時約爲 -257 萬美元,意味着在最新一輪統計中,資金流出超過流入。
因此,儘管 Pump.fun 在出售,但交易所餘額在較短期內並未遭遇來自更廣泛市場持有者的直接供應壓力。
如果資金繼續呈現負淨流入,且取款主導交易所活動,那麼這可能有助於消化供應壓力。
100
最新的美國通膨數據增強了市場對聯準會下週可能調高利率的預期。市場目前定價顯示,升息機率約為85–90%。較高利率可能對BTC與其他加密貨幣造成壓力。#newscrypto
最新的美國通膨數據增強了市場對聯準會下週可能調高利率的預期。市場目前定價顯示,升息機率約為85–90%。較高利率可能對BTC與其他加密貨幣造成壓力。#newscrypto
69
Sergei Sadkov
·
--
$BTC 在最簡單的日常場景中,我親自驗證了用加密貨幣支付會是什麼樣子。
在阿斯塔納金融日 2026 期間,賓安(Binance)展臺舉辦了特別活動:可以用加密貨幣買咖啡。我決定把握機會,用比特幣支付了我的咖啡。
該活動於 9–10 月 9 日至 10 日在國際金融中心“阿斯塔納”(IFCA)舉行——即阿斯塔納國際金融中心(MФЦА)。
在阿斯塔納金融日 2026 期間,賓安(Binance)展臺舉辦了特別活動:可以用加密貨幣買咖啡。我決定把握機會,用比特幣支付了我的咖啡。
該活動於 9–10 月 9 日至 10 日在國際金融中心“阿斯塔納”(IFCA)舉行——即阿斯塔納國際金融中心(MФЦА)。
2
72

#newscrypto
2026年9月4日(星期五),美國8月NFP非農就業報告預計將公佈
📊 今日NFP預期
指標
預期
前值
NFP – 非農就業人數
+55K 至 +58K
-23K
失業率
4.1%
4.1%
平均時薪
約每月 +0.2%
—
🔴 如果NFP
高於60–70千
→ 通常對美元有利,並可能對BTC造成下行壓力 📉。
🟡 如果NFP在50–60千之間
→ 市場反應可能有限。
🟢 如果NFP低於30千
→ 美元可能走弱 📉,市場對美聯儲採取更寬鬆政策的預期將上升,這可能對BTC有利 📈。
🚨 如果NFP爲負值
→ 將是非常大的意外,市場可能出現非常強烈的波動 ⚡📊。
重點:不要只看NFP;我們也要關注失業率和平均時薪,因爲它們會顯著改變BTC的反應。
160

文章
🚨 Zcash 在關鍵漏洞修復提案後飆升 45%📈 ZEC 強勢反彈
Zcash ($ZEC ) 從上週接近 $300 的低點反彈了近 45%,漲至約 $437,因投資者信心在提出解決網絡近期披露的安全缺陷方案後恢復。
⚠️ 導致拋售的原因是什麼?
在 Shielded Labs 揭露 Zcash 的 Orchard 隱私池內存在一個嚴重的僞造漏洞後,價格大幅下跌。這一缺陷據說自 2022 年以來就存在,可能讓攻擊者在未被及時發現的情況下創建無限的虛假 ZEC。
🚨 Zcash 在關鍵漏洞修復提案後飆升 45%
📈 ZEC 強勢反彈
Zcash ($ZEC ) 從上週接近 $300 的低點反彈了近 45%,漲至約 $437,因投資者信心在提出解決網絡近期披露的安全缺陷方案後恢復。
⚠️ 導致拋售的原因是什麼?
在 Shielded Labs 揭露 Zcash 的 Orchard 隱私池內存在一個嚴重的僞造漏洞後,價格大幅下跌。這一缺陷據說自 2022 年以來就存在,可能讓攻擊者在未被及時發現的情況下創建無限的虛假 ZEC。
Zcash ($ZEC ) 從上週接近 $300 的低點反彈了近 45%,漲至約 $437,因投資者信心在提出解決網絡近期披露的安全缺陷方案後恢復。
⚠️ 導致拋售的原因是什麼?
在 Shielded Labs 揭露 Zcash 的 Orchard 隱私池內存在一個嚴重的僞造漏洞後,價格大幅下跌。這一缺陷據說自 2022 年以來就存在,可能讓攻擊者在未被及時發現的情況下創建無限的虛假 ZEC。
1
254
·
--
鏈上自動化的覺醒:爲什麼 Newton Mainnet Beta 改變了遊戲規則Web3 生態系統正處於關鍵的過渡階段。多年來,創新主要聚焦於可擴展性、交易速度以及降低 gas 費用。然而,隨着人工智能(AI)的自主代理以及機構資本開始融入去中心化金融(DeFi),一個更加複雜的問題隨之出現:在授權環節保障安全,並在實時條件下滿足合規要求。
正是在這裏,由 Magic Labs 團隊推動的 Newton Mainnet Beta 的發佈,憑藉提出對傳統控制空白的終極解決方案,標誌着一個至關重要的技術里程碑。
鏈上自動化的覺醒:爲什麼 Newton Mainnet Beta 改變了遊戲規則
Web3 生態系統正處於關鍵的過渡階段。多年來,創新主要聚焦於可擴展性、交易速度以及降低 gas 費用。然而,隨着人工智能(AI)的自主代理以及機構資本開始融入去中心化金融(DeFi),一個更加複雜的問題隨之出現:在授權環節保障安全,並在實時條件下滿足合規要求。
正是在這裏,由 Magic Labs 團隊推動的 Newton Mainnet Beta 的發佈,憑藉提出對傳統控制空白的終極解決方案,標誌着一個至關重要的技術里程碑。
正是在這裏,由 Magic Labs 團隊推動的 Newton Mainnet Beta 的發佈,憑藉提出對傳統控制空白的終極解決方案,標誌着一個至關重要的技術里程碑。
92
·
--
#Newton Coin(NEWT)是一種基於區塊鏈的加密貨幣,旨在提供快速、安全且低成本的數字交易。該項目專注於構建一個去中心化的生態系統,使用戶能夠高效轉移資產,同時支持現實世界中的區塊鏈應用。其不斷壯大的社區、持續的開發以及對創新的承諾,吸引了交易者和長期投資者的關注。
從技術角度來看,NEWT曾展現出強勁的看漲動能階段,同時也經歷了健康的市場修正。該幣的價格在很大程度上受整體加密貨幣市場情緒影響,尤其是比特幣及主要山寨幣的表現。如果NEWT能夠維持關鍵支撐位,並且買入量繼續上升,則可能瞄準更高的阻力區域。然而,如果跌破重要支撐,可能會在下一次反彈之前引發短期賣壓。
Newton Coin的長期前景取決於生態系統的持續增長、戰略合作伙伴關係、交易所上線以及用戶採納度的提升。隨着區塊鏈技術被更廣泛地接受,具備實際效用的項目可能會獲得更強的需求。投資者在做出投資決策之前,應關注項目更新、開發進展以及市場趨勢。總體而言,Newton Coin具有良好的成長潛力,但與所有加密貨幣一樣,由於市場波動,它也承擔顯著風險,因此需要進行充分的研究和風險管理。$NEWT #newscrypto
{spot}(NEWTUSDT)
#Newton Coin(NEWT)是一種基於區塊鏈的加密貨幣,旨在提供快速、安全且低成本的數字交易。該項目專注於構建一個去中心化的生態系統,使用戶能夠高效轉移資產,同時支持現實世界中的區塊鏈應用。其不斷壯大的社區、持續的開發以及對創新的承諾,吸引了交易者和長期投資者的關注。
從技術角度來看,NEWT曾展現出強勁的看漲動能階段,同時也經歷了健康的市場修正。該幣的價格在很大程度上受整體加密貨幣市場情緒影響,尤其是比特幣及主要山寨幣的表現。如果NEWT能夠維持關鍵支撐位,並且買入量繼續上升,則可能瞄準更高的阻力區域。然而,如果跌破重要支撐,可能會在下一次反彈之前引發短期賣壓。
Newton Coin的長期前景取決於生態系統的持續增長、戰略合作伙伴關係、交易所上線以及用戶採納度的提升。隨着區塊鏈技術被更廣泛地接受,具備實際效用的項目可能會獲得更強的需求。投資者在做出投資決策之前,應關注項目更新、開發進展以及市場趨勢。總體而言,Newton Coin具有良好的成長潛力,但與所有加密貨幣一樣,由於市場波動,它也承擔顯著風險,因此需要進行充分的研究和風險管理。$NEWT #newscrypto
1
71
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#币安推出BinanceIntelligence
306,215 次瀏覽
572 討論中
2
#Strive斥资1.69亿美元增持2000枚BTC
51,626 次瀏覽
196 討論中
3
#XRP财库公司Evernorth完成SPAC合并
58,575 次瀏覽
347 討論中
4
#ADA涨10%突破0.27美元
281,167 次瀏覽
466 討論中
5
#以太坊Q3涨70%流动性下降
200,208 次瀏覽
430 討論中
6
#以太坊质押退出队列创2026年新高
143,175 次瀏覽
317 討論中
7
#美联储10月维持利率概率升至82.3%
134,148 次瀏覽
361 討論中
8
#日经225涨2.5%创三月新高
165,954 次瀏覽
304 討論中
9
#Circle7天在Solana铸造27.5亿美元USDC
127,021 次瀏覽
105 討論中
10
#Drift黑客受害者启动索赔
227,008 次瀏覽
425 討論中