

#hardwarewallet
hardwarewallet
108,527 次瀏覽
398 討論中
熱門
最新

Ambire Ice 在簽名屏幕上顯示賬戶所有權變更和審批閾值
- Ambire Ice 硬件錢包將解碼 Safe 交易。
- 提示賬戶控制權的變更。
- 旨在幫助簽名者在批准前做出決策。
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
來源:NewsBTC
Ambire Ice 在簽名屏幕上顯示賬戶所有權變更和審批閾值
- Ambire Ice 硬件錢包將解碼 Safe 交易。
- 提示賬戶控制權的變更。
- 旨在幫助簽名者在批准前做出決策。
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
來源:NewsBTC
- Ambire Ice 硬件錢包將解碼 Safe 交易。
- 提示賬戶控制權的變更。
- 旨在幫助簽名者在批准前做出決策。
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
來源:NewsBTC
93
·
--
冷錢包里居然藏着間諜 🚨
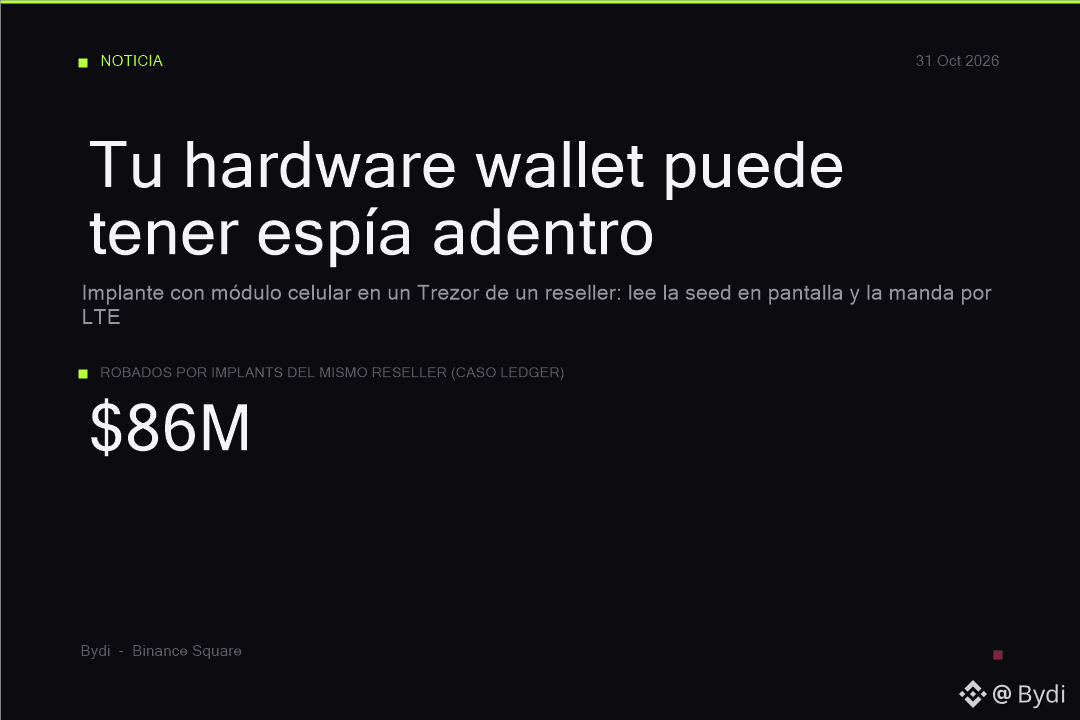
有人在一個經銷商賣出的 Trezor Safe 5 裏發現,主板和屏幕之間多了一塊電路板:一個帶天線的蜂窩模塊,能讀取屏幕上顯示的助記詞,並在你連接設備時通過 LTE 發出去。Trezor 說,連稱一下設備的重量都不能作爲可靠的檢測方法。
同一個經銷商之前還賣過植入惡意裝置的 Ledger:約 8600 萬美元被盜,一名受害者損失了 60 多個 BTC。Trezor 的建議是:如果你從 2026 年 3 月起在那兒買過設備,就把所有資產轉到一個使用全新助記詞的新錢包裏(恢復舊備份毫無用處,助記詞已經泄露了)。
我腦補自己的錢包像去酒店辦理入住一樣,通過手機信號把助記詞發出去
要麼直接從製造商那裏買,要麼就是俄羅斯輪盤賭,沒有中間選項。
你們買的是製造商直售,還是來自電商平臺?告訴我一聲,拜託別是 Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
冷錢包里居然藏着間諜 🚨
有人在一個經銷商賣出的 Trezor Safe 5 裏發現,主板和屏幕之間多了一塊電路板:一個帶天線的蜂窩模塊,能讀取屏幕上顯示的助記詞,並在你連接設備時通過 LTE 發出去。Trezor 說,連稱一下設備的重量都不能作爲可靠的檢測方法。
同一個經銷商之前還賣過植入惡意裝置的 Ledger:約 8600 萬美元被盜,一名受害者損失了 60 多個 BTC。Trezor 的建議是:如果你從 2026 年 3 月起在那兒買過設備,就把所有資產轉到一個使用全新助記詞的新錢包裏(恢復舊備份毫無用處,助記詞已經泄露了)。
我腦補自己的錢包像去酒店辦理入住一樣,通過手機信號把助記詞發出去
要麼直接從製造商那裏買,要麼就是俄羅斯輪盤賭,沒有中間選項。
你們買的是製造商直售,還是來自電商平臺?告訴我一聲,拜託別是 Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
有人在一個經銷商賣出的 Trezor Safe 5 裏發現,主板和屏幕之間多了一塊電路板:一個帶天線的蜂窩模塊,能讀取屏幕上顯示的助記詞,並在你連接設備時通過 LTE 發出去。Trezor 說,連稱一下設備的重量都不能作爲可靠的檢測方法。
同一個經銷商之前還賣過植入惡意裝置的 Ledger:約 8600 萬美元被盜,一名受害者損失了 60 多個 BTC。Trezor 的建議是:如果你從 2026 年 3 月起在那兒買過設備,就把所有資產轉到一個使用全新助記詞的新錢包裏(恢復舊備份毫無用處,助記詞已經泄露了)。
我腦補自己的錢包像去酒店辦理入住一樣,通過手機信號把助記詞發出去
要麼直接從製造商那裏買,要麼就是俄羅斯輪盤賭,沒有中間選項。
你們買的是製造商直售,還是來自電商平臺?告訴我一聲,拜託別是 Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
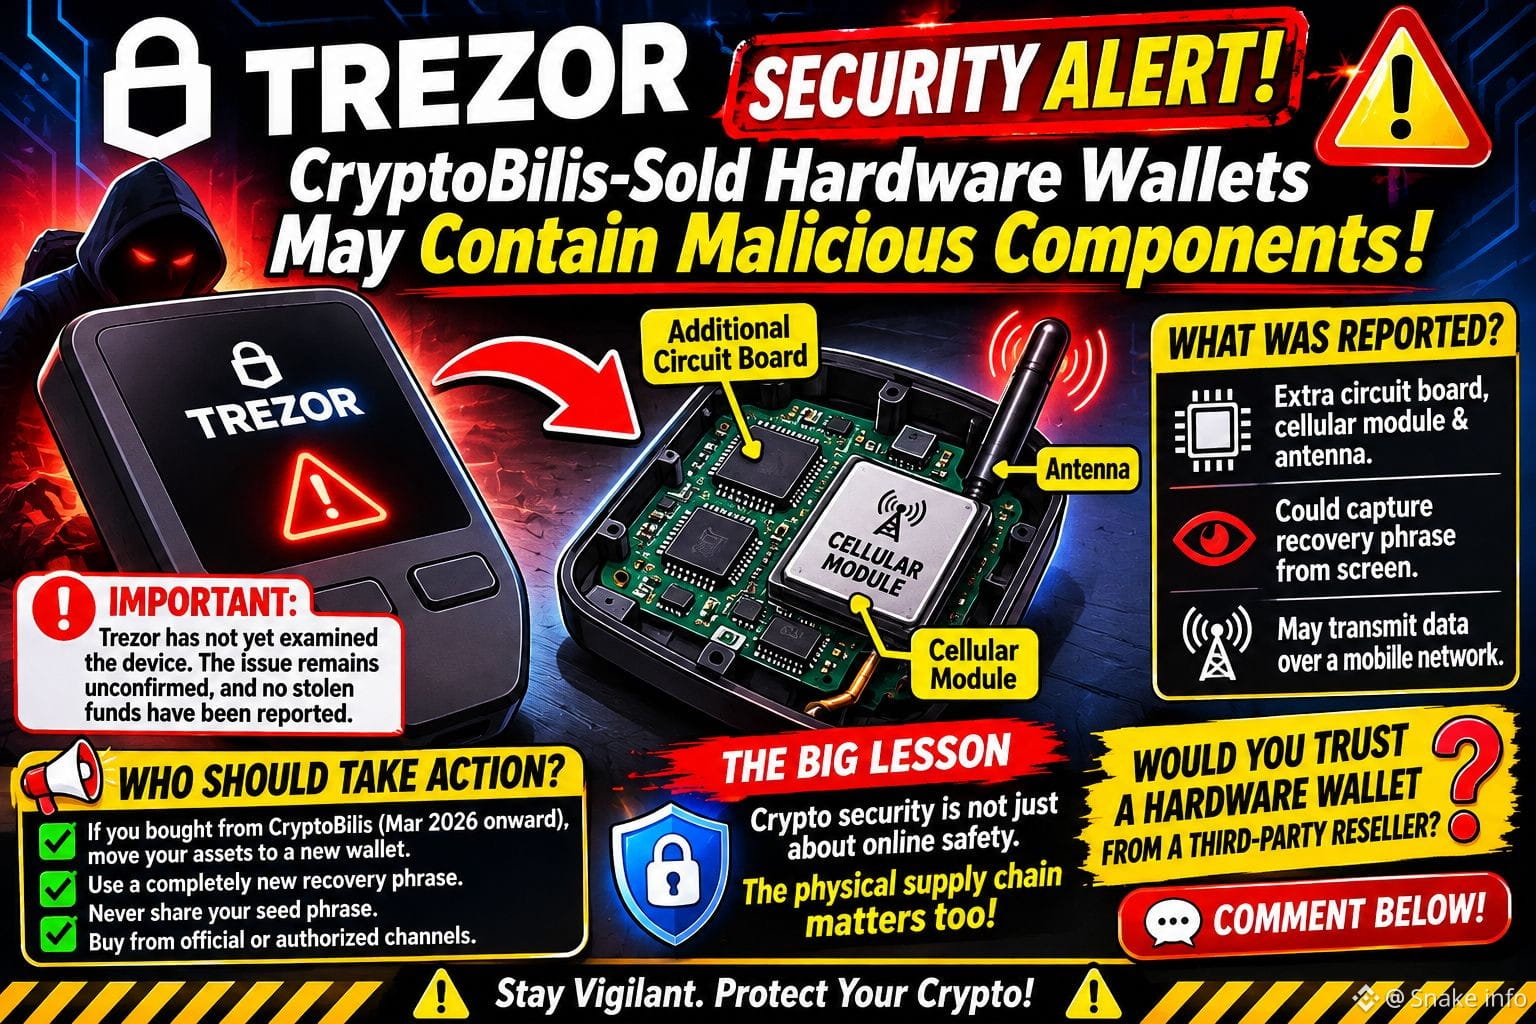
🚨 TREZOR 安全警報:硬件錢包遭篡改疑雲引發警示!🔐⚠️
想象一下,你買了一個硬件錢包來保護加密資產,卻發現設備本身可能遭到了篡改。😨
據稱,印度尼西亞一名客戶在通過經銷商 CryptoBilis 購買 Trezor Safe 5 後,發現設備內部有可疑硬件,Trezor 因此提出了擔憂。
🔍 據稱發現了什麼?
⚠️ 據稱,設備內部發現了額外的電路板、蜂窩通信模塊和天線。
🔑 這種疑似改裝可能會暴露敏感信息,包括顯示在錢包屏幕上的恢復短語。
📡 蜂窩網絡連接可能會將捕獲的信息傳輸給外部人員。
重要提示:Trezor 實驗室尚未對這臺據稱存在問題的設備進行獨立檢測,因此有關植入裝置的猜測仍未得到證實。該公司尚未收到相關資金被盜的報告。
🛡️ 誰應該採取行動?
👉 Trezor 建議:自 2026 年 3 月起購買由 CryptoBilis 供應的設備的客戶,應將資產轉移到新創建的錢包中,並使用全新的恢復短語。
👉 切勿重複使用可能已泄露的恢復短語。
👉 切勿向任何聲稱提供技術支持的人透露你的助記詞。
👉 儘可能通過官方或授權渠道購買硬件錢包。
🔥 重要啓示
加密資產安全不僅僅是保護你的私鑰免受網絡威脅,實體供應鏈同樣重要。
錢包的可信度,取決於保護它的安全措施。
💬 問題:聽說這起據稱發生的事件後,你還會信任通過第三方經銷商購買的硬件錢包嗎?👇
⚠️ 本內容僅用於教育和安全意識宣傳。採取行動前,請覈實官方公告。
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
點擊下方進行交易👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 TREZOR 安全警報:硬件錢包遭篡改疑雲引發警示!🔐⚠️
想象一下,你買了一個硬件錢包來保護加密資產,卻發現設備本身可能遭到了篡改。😨
據稱,印度尼西亞一名客戶在通過經銷商 CryptoBilis 購買 Trezor Safe 5 後,發現設備內部有可疑硬件,Trezor 因此提出了擔憂。
🔍 據稱發現了什麼?
⚠️ 據稱,設備內部發現了額外的電路板、蜂窩通信模塊和天線。
🔑 這種疑似改裝可能會暴露敏感信息,包括顯示在錢包屏幕上的恢復短語。
📡 蜂窩網絡連接可能會將捕獲的信息傳輸給外部人員。
重要提示:Trezor 實驗室尚未對這臺據稱存在問題的設備進行獨立檢測,因此有關植入裝置的猜測仍未得到證實。該公司尚未收到相關資金被盜的報告。
🛡️ 誰應該採取行動?
👉 Trezor 建議:自 2026 年 3 月起購買由 CryptoBilis 供應的設備的客戶,應將資產轉移到新創建的錢包中,並使用全新的恢復短語。
👉 切勿重複使用可能已泄露的恢復短語。
👉 切勿向任何聲稱提供技術支持的人透露你的助記詞。
👉 儘可能通過官方或授權渠道購買硬件錢包。
🔥 重要啓示
加密資產安全不僅僅是保護你的私鑰免受網絡威脅,實體供應鏈同樣重要。
錢包的可信度,取決於保護它的安全措施。
💬 問題:聽說這起據稱發生的事件後,你還會信任通過第三方經銷商購買的硬件錢包嗎?👇
⚠️ 本內容僅用於教育和安全意識宣傳。採取行動前,請覈實官方公告。
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
點擊下方進行交易👇
$BNB $FUEL $BEAT
想象一下,你買了一個硬件錢包來保護加密資產,卻發現設備本身可能遭到了篡改。😨
據稱,印度尼西亞一名客戶在通過經銷商 CryptoBilis 購買 Trezor Safe 5 後,發現設備內部有可疑硬件,Trezor 因此提出了擔憂。
🔍 據稱發現了什麼?
⚠️ 據稱,設備內部發現了額外的電路板、蜂窩通信模塊和天線。
🔑 這種疑似改裝可能會暴露敏感信息,包括顯示在錢包屏幕上的恢復短語。
📡 蜂窩網絡連接可能會將捕獲的信息傳輸給外部人員。
重要提示:Trezor 實驗室尚未對這臺據稱存在問題的設備進行獨立檢測,因此有關植入裝置的猜測仍未得到證實。該公司尚未收到相關資金被盜的報告。
🛡️ 誰應該採取行動?
👉 Trezor 建議:自 2026 年 3 月起購買由 CryptoBilis 供應的設備的客戶,應將資產轉移到新創建的錢包中,並使用全新的恢復短語。
👉 切勿重複使用可能已泄露的恢復短語。
👉 切勿向任何聲稱提供技術支持的人透露你的助記詞。
👉 儘可能通過官方或授權渠道購買硬件錢包。
🔥 重要啓示
加密資產安全不僅僅是保護你的私鑰免受網絡威脅,實體供應鏈同樣重要。
錢包的可信度,取決於保護它的安全措施。
💬 問題:聽說這起據稱發生的事件後,你還會信任通過第三方經銷商購買的硬件錢包嗎?👇
⚠️ 本內容僅用於教育和安全意識宣傳。採取行動前,請覈實官方公告。
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
點擊下方進行交易👇
$BNB $FUEL $BEAT
2
715
·
--
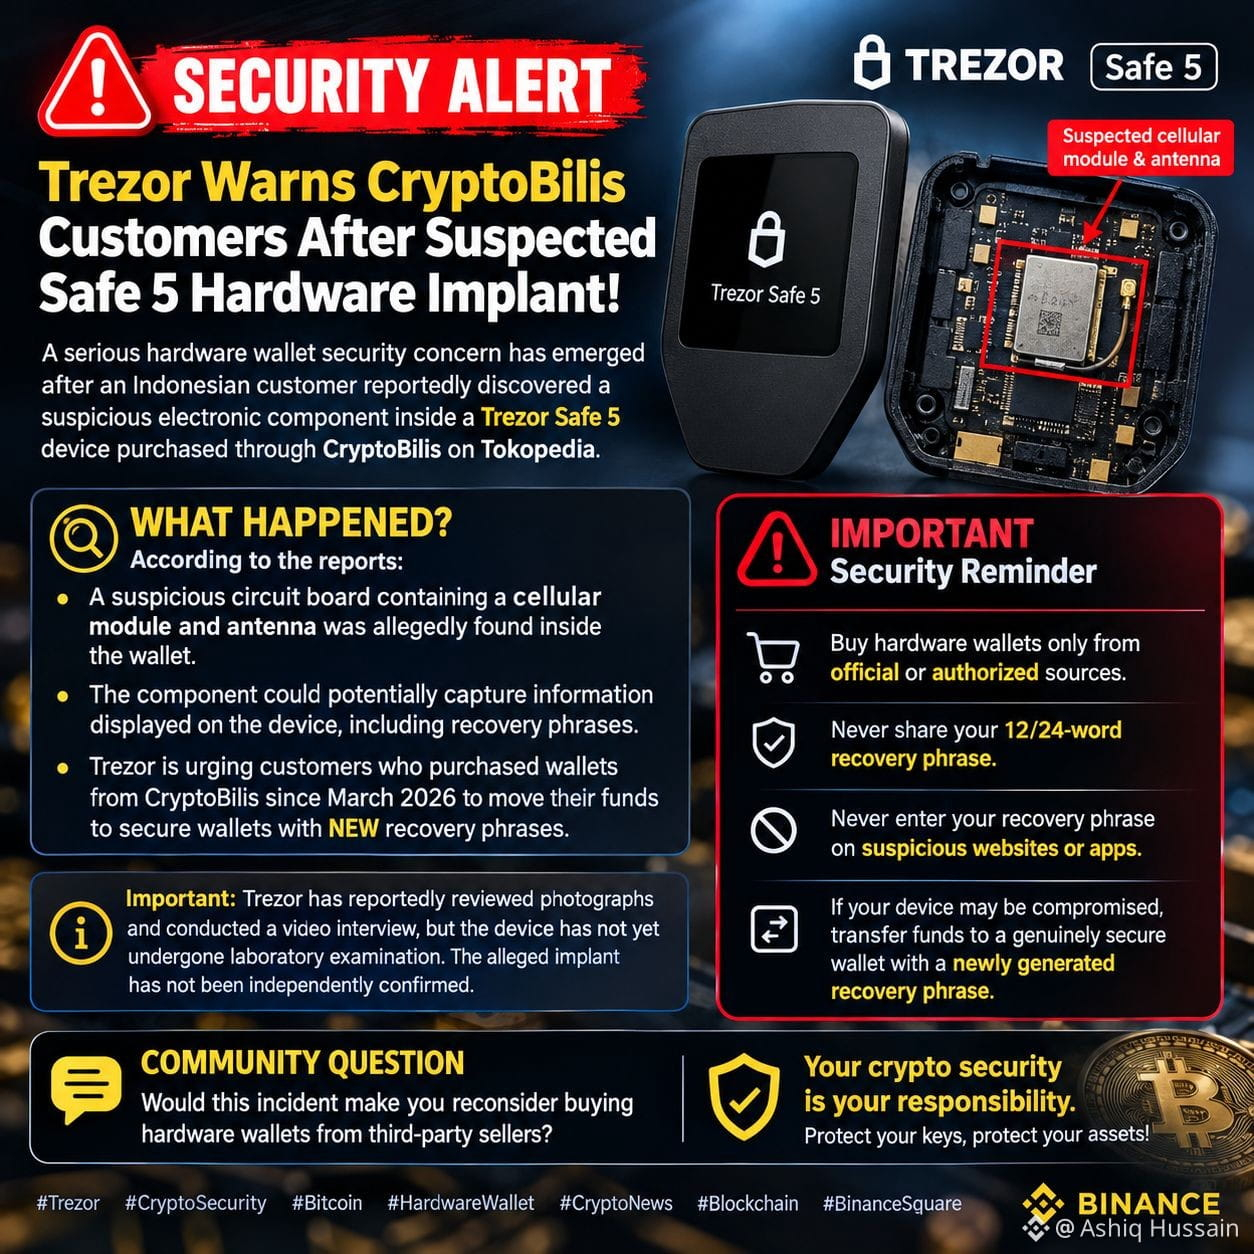
🚨 安全警報:疑似 Safe 5 硬件植入事件後,Trezor 向 CryptoBilis 客戶發出警告!⚠️
據報道,一名印度尼西亞客戶在 Tokopedia 上通過 CryptoBilis 購買的 Trezor Safe 5 設備中,發現了一個可疑電子元件,由此引發了嚴重的硬件錢包安全擔憂。
🔍 發生了什麼?
據相關報道:
- 據稱,在錢包內部發現了一塊可疑電路板,上面帶有蜂窩通信模塊和天線。
- 該元件可能會捕獲設備上顯示的信息,包括恢復短語。
- Trezor 正敦促自 2026 年 3 月起通過 CryptoBilis 購買錢包的客戶,將資金轉移到安全錢包,並使用全新的恢復短語。
⚠️ 重要安全提醒:
✅ 僅從官方或授權渠道購買硬件錢包。
✅ 絕不要分享你的 12/24 個單詞恢復短語。
✅ 絕不要在可疑網站或應用中輸入恢復短語。
✅ 如果你的設備可能已遭入侵,請將資金轉移到真正安全的錢包,並生成新的恢復短語。
📌 重要提示:據報道,Trezor 已查看相關照片並進行了視頻採訪,但該設備尚未接受實驗室檢測。所謂的植入物尚未得到獨立證實。
💬 社區提問:
這起事件會讓你重新考慮是否從第三方賣家那裏購買硬件錢包嗎?
{spot}(BTCUSDT)
🔐 請記住:加密資產安全由你負責。保護好密鑰,守護好資產!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 安全警報:疑似 Safe 5 硬件植入事件後,Trezor 向 CryptoBilis 客戶發出警告!⚠️
據報道,一名印度尼西亞客戶在 Tokopedia 上通過 CryptoBilis 購買的 Trezor Safe 5 設備中,發現了一個可疑電子元件,由此引發了嚴重的硬件錢包安全擔憂。
🔍 發生了什麼?
據相關報道:
- 據稱,在錢包內部發現了一塊可疑電路板,上面帶有蜂窩通信模塊和天線。
- 該元件可能會捕獲設備上顯示的信息,包括恢復短語。
- Trezor 正敦促自 2026 年 3 月起通過 CryptoBilis 購買錢包的客戶,將資金轉移到安全錢包,並使用全新的恢復短語。
⚠️ 重要安全提醒:
✅ 僅從官方或授權渠道購買硬件錢包。
✅ 絕不要分享你的 12/24 個單詞恢復短語。
✅ 絕不要在可疑網站或應用中輸入恢復短語。
✅ 如果你的設備可能已遭入侵,請將資金轉移到真正安全的錢包,並生成新的恢復短語。
📌 重要提示:據報道,Trezor 已查看相關照片並進行了視頻採訪,但該設備尚未接受實驗室檢測。所謂的植入物尚未得到獨立證實。
💬 社區提問:
這起事件會讓你重新考慮是否從第三方賣家那裏購買硬件錢包嗎?
🔐 請記住:加密資產安全由你負責。保護好密鑰,守護好資產!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
據報道,一名印度尼西亞客戶在 Tokopedia 上通過 CryptoBilis 購買的 Trezor Safe 5 設備中,發現了一個可疑電子元件,由此引發了嚴重的硬件錢包安全擔憂。
🔍 發生了什麼?
據相關報道:
- 據稱,在錢包內部發現了一塊可疑電路板,上面帶有蜂窩通信模塊和天線。
- 該元件可能會捕獲設備上顯示的信息,包括恢復短語。
- Trezor 正敦促自 2026 年 3 月起通過 CryptoBilis 購買錢包的客戶,將資金轉移到安全錢包,並使用全新的恢復短語。
⚠️ 重要安全提醒:
✅ 僅從官方或授權渠道購買硬件錢包。
✅ 絕不要分享你的 12/24 個單詞恢復短語。
✅ 絕不要在可疑網站或應用中輸入恢復短語。
✅ 如果你的設備可能已遭入侵,請將資金轉移到真正安全的錢包,並生成新的恢復短語。
📌 重要提示:據報道,Trezor 已查看相關照片並進行了視頻採訪,但該設備尚未接受實驗室檢測。所謂的植入物尚未得到獨立證實。
💬 社區提問:
這起事件會讓你重新考慮是否從第三方賣家那裏購買硬件錢包嗎?
🔐 請記住:加密資產安全由你負責。保護好密鑰,守護好資產!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
Trezor官方提醒CryptoBilis渠道Safe 5疑被植入芯片,持有者緊急轉幣
硬件錢包的安全防線,正從軟件層延伸到物理芯片層。
據Decrypt報道,硬件錢包製造商Trezor首次就第三方經銷商渠道產品疑被植入硬件芯片一事作出正式迴應。Trezor提醒,自3月起通過CryptoBilis購買Safe 5型號的用戶,應儘快轉移設備中的資產。
需要說明的是,Trezor表示目前尚未實際檢測涉事設備,只是將相關報告作爲可信線索處理。而CryptoBilis爲第三方經銷商,並非官方銷售渠道,這意味着風險影響範圍相對有限,主要集中在特定批次的特定渠道產品上。
從事件性質看,這屬於硬件錢包物理層安全的一次新挑戰。過去錢包安全的討論多集中在軟件漏洞、助記詞泄露或用戶操作層面,而此次若芯片植入屬實,攻擊點直接下沉到設備硬件本身,意味着私鑰的最後一道物理防線也可能被繞過。這與近期多起交易所安全事件、以及Keystone等密鑰庫產品遭遇的爭議,共同構成了一輪圍繞資產自託管安全性的主題討論。
不過有幾個關鍵變量仍需觀察:一是Trezor尚未對設備進行實際檢測,當前僅按可信報告處理,最終結論有待官方驗證;二是涉事渠道爲第三方經銷商,官方渠道產品是否受影響尚不明確;三是風險範圍可能侷限於特定批次,並非全線產品。
對持有者而言,當前最務實的做法是確認購買渠道與時間,若確屬3月後通過CryptoBilis購入Safe 5,及時轉移資產以降低不確定性。對整個行業來說,硬件錢包如何在生產、物流、經銷環節守住物理安全,或將成爲一個持續被審視的課題。
接下來需要觀察Trezor是否發佈正式的檢測結果與官方聲明,以及涉事渠道後續的處理方式。
#Trezor #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Trezor官方提醒CryptoBilis渠道Safe 5疑被植入芯片,持有者緊急轉幣
硬件錢包的安全防線,正從軟件層延伸到物理芯片層。
據Decrypt報道,硬件錢包製造商Trezor首次就第三方經銷商渠道產品疑被植入硬件芯片一事作出正式迴應。Trezor提醒,自3月起通過CryptoBilis購買Safe 5型號的用戶,應儘快轉移設備中的資產。
需要說明的是,Trezor表示目前尚未實際檢測涉事設備,只是將相關報告作爲可信線索處理。而CryptoBilis爲第三方經銷商,並非官方銷售渠道,這意味着風險影響範圍相對有限,主要集中在特定批次的特定渠道產品上。
從事件性質看,這屬於硬件錢包物理層安全的一次新挑戰。過去錢包安全的討論多集中在軟件漏洞、助記詞泄露或用戶操作層面,而此次若芯片植入屬實,攻擊點直接下沉到設備硬件本身,意味着私鑰的最後一道物理防線也可能被繞過。這與近期多起交易所安全事件、以及Keystone等密鑰庫產品遭遇的爭議,共同構成了一輪圍繞資產自託管安全性的主題討論。
不過有幾個關鍵變量仍需觀察:一是Trezor尚未對設備進行實際檢測,當前僅按可信報告處理,最終結論有待官方驗證;二是涉事渠道爲第三方經銷商,官方渠道產品是否受影響尚不明確;三是風險範圍可能侷限於特定批次,並非全線產品。
對持有者而言,當前最務實的做法是確認購買渠道與時間,若確屬3月後通過CryptoBilis購入Safe 5,及時轉移資產以降低不確定性。對整個行業來說,硬件錢包如何在生產、物流、經銷環節守住物理安全,或將成爲一個持續被審視的課題。
接下來需要觀察Trezor是否發佈正式的檢測結果與官方聲明,以及涉事渠道後續的處理方式。
#Trezor #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
硬件錢包的安全防線,正從軟件層延伸到物理芯片層。
據Decrypt報道,硬件錢包製造商Trezor首次就第三方經銷商渠道產品疑被植入硬件芯片一事作出正式迴應。Trezor提醒,自3月起通過CryptoBilis購買Safe 5型號的用戶,應儘快轉移設備中的資產。
需要說明的是,Trezor表示目前尚未實際檢測涉事設備,只是將相關報告作爲可信線索處理。而CryptoBilis爲第三方經銷商,並非官方銷售渠道,這意味着風險影響範圍相對有限,主要集中在特定批次的特定渠道產品上。
從事件性質看,這屬於硬件錢包物理層安全的一次新挑戰。過去錢包安全的討論多集中在軟件漏洞、助記詞泄露或用戶操作層面,而此次若芯片植入屬實,攻擊點直接下沉到設備硬件本身,意味着私鑰的最後一道物理防線也可能被繞過。這與近期多起交易所安全事件、以及Keystone等密鑰庫產品遭遇的爭議,共同構成了一輪圍繞資產自託管安全性的主題討論。
不過有幾個關鍵變量仍需觀察:一是Trezor尚未對設備進行實際檢測,當前僅按可信報告處理,最終結論有待官方驗證;二是涉事渠道爲第三方經銷商,官方渠道產品是否受影響尚不明確;三是風險範圍可能侷限於特定批次,並非全線產品。
對持有者而言,當前最務實的做法是確認購買渠道與時間,若確屬3月後通過CryptoBilis購入Safe 5,及時轉移資產以降低不確定性。對整個行業來說,硬件錢包如何在生產、物流、經銷環節守住物理安全,或將成爲一個持續被審視的課題。
接下來需要觀察Trezor是否發佈正式的檢測結果與官方聲明,以及涉事渠道後續的處理方式。
#Trezor #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
28

·
--
#Trezor稱CryptoBilis售出的錢包可能含有惡意組件
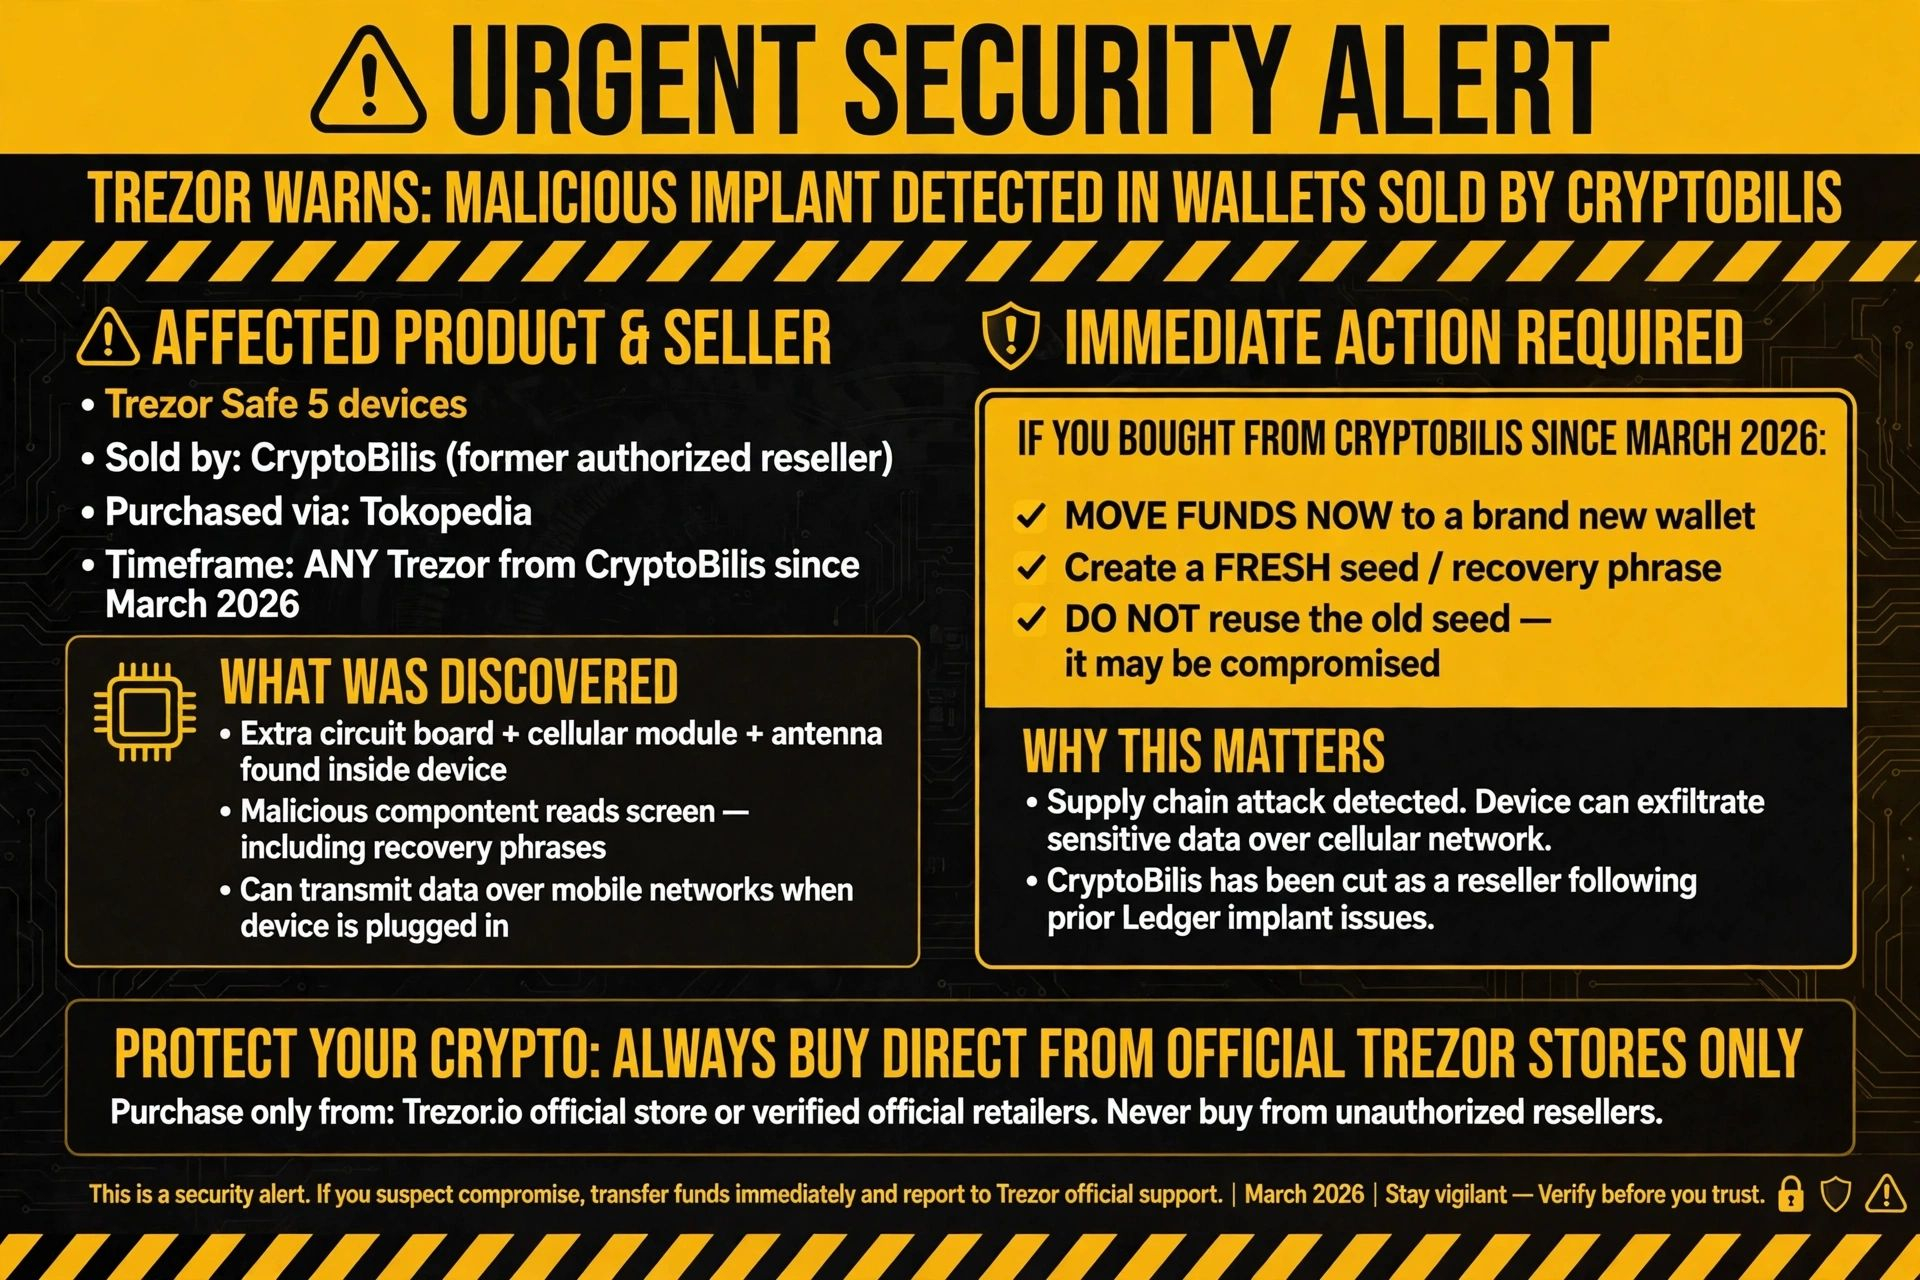
🚨 緊急:Trezor警告,CryptoBilis售出的錢包可能被植入惡意硬件!
Trezor剛剛發佈了一則嚴重的安全警報。一位客戶報告稱,他從前授權經銷商CryptoBilis處購買的Trezor Safe 5硬件錢包內發現了硬件植入物(8月通過Tokopedia購買)。
據稱,額外的電路板、蜂窩模塊和天線能夠讀取屏幕內容(包括恢復短語),並在設備接通電源時通過移動網絡傳輸數據。
目前尚未收到資金損失的報告,但Trezor認爲此事可信。
*如果你自2026年3月以來從CryptoBilis購買過任何Trezor錢包 → 立即將資金轉移到一個使用全新助記詞創建的新錢包中。切勿重複使用舊助記詞。*
此前發生Ledger植入物事件後,CryptoBilis就已被取消經銷商資格。
供應鏈攻擊已成爲新的噩夢。即使是值得信賴的硬件錢包,在送到你手中之前也可能遭到入侵。儘可能始終從官方商店直接購買,檢查包裝;如果發現任何異常,千萬別忽視“使用新助記詞”的原則。只有設備安全無虞,自我託管纔有意義。保持警惕,確保安全。
現在還有誰在重新檢查自己的硬件錢包?👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#Trezor稱CryptoBilis售出的錢包可能含有惡意組件
🚨 緊急:Trezor警告,CryptoBilis售出的錢包可能被植入惡意硬件!
Trezor剛剛發佈了一則嚴重的安全警報。一位客戶報告稱,他從前授權經銷商CryptoBilis處購買的Trezor Safe 5硬件錢包內發現了硬件植入物(8月通過Tokopedia購買)。
據稱,額外的電路板、蜂窩模塊和天線能夠讀取屏幕內容(包括恢復短語),並在設備接通電源時通過移動網絡傳輸數據。
目前尚未收到資金損失的報告,但Trezor認爲此事可信。
*如果你自2026年3月以來從CryptoBilis購買過任何Trezor錢包 → 立即將資金轉移到一個使用全新助記詞創建的新錢包中。切勿重複使用舊助記詞。*
此前發生Ledger植入物事件後,CryptoBilis就已被取消經銷商資格。
供應鏈攻擊已成爲新的噩夢。即使是值得信賴的硬件錢包,在送到你手中之前也可能遭到入侵。儘可能始終從官方商店直接購買,檢查包裝;如果發現任何異常,千萬別忽視“使用新助記詞”的原則。只有設備安全無虞,自我託管纔有意義。保持警惕,確保安全。
現在還有誰在重新檢查自己的硬件錢包?👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 緊急:Trezor警告,CryptoBilis售出的錢包可能被植入惡意硬件!
Trezor剛剛發佈了一則嚴重的安全警報。一位客戶報告稱,他從前授權經銷商CryptoBilis處購買的Trezor Safe 5硬件錢包內發現了硬件植入物(8月通過Tokopedia購買)。
據稱,額外的電路板、蜂窩模塊和天線能夠讀取屏幕內容(包括恢復短語),並在設備接通電源時通過移動網絡傳輸數據。
目前尚未收到資金損失的報告,但Trezor認爲此事可信。
*如果你自2026年3月以來從CryptoBilis購買過任何Trezor錢包 → 立即將資金轉移到一個使用全新助記詞創建的新錢包中。切勿重複使用舊助記詞。*
此前發生Ledger植入物事件後,CryptoBilis就已被取消經銷商資格。
供應鏈攻擊已成爲新的噩夢。即使是值得信賴的硬件錢包,在送到你手中之前也可能遭到入侵。儘可能始終從官方商店直接購買,檢查包裝;如果發現任何異常,千萬別忽視“使用新助記詞”的原則。只有設備安全無虞,自我託管纔有意義。保持警惕,確保安全。
現在還有誰在重新檢查自己的硬件錢包?👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR 警告加密貨幣用戶——硬件錢包可能含有惡意組件!加密貨幣安全領域的一則重大警告登上了頭條!Trezor 在收到一份可信報告後向客戶發出警示:通過經銷商 CryptoBilis 購買的一臺 Trezor Safe 5 內部疑似被植入了硬件。
這可能是加密貨幣行業又一起嚴重的供應鏈安全隱患。以下是你需要了解的信息。👇
🔴 1. 疑似植入物是如何運作的?
根據客戶報告,該設備據稱包含:
一塊額外的電路板。
一個蜂窩通信模塊。
一根能夠傳輸信息的天線。
TREZOR 警告加密貨幣用戶——硬件錢包可能含有惡意組件!
加密貨幣安全領域的一則重大警告登上了頭條!Trezor 在收到一份可信報告後向客戶發出警示:通過經銷商 CryptoBilis 購買的一臺 Trezor Safe 5 內部疑似被植入了硬件。
這可能是加密貨幣行業又一起嚴重的供應鏈安全隱患。以下是你需要了解的信息。👇
🔴 1. 疑似植入物是如何運作的?
根據客戶報告,該設備據稱包含:
一塊額外的電路板。
一個蜂窩通信模塊。
一根能夠傳輸信息的天線。
這可能是加密貨幣行業又一起嚴重的供應鏈安全隱患。以下是你需要了解的信息。👇
🔴 1. 疑似植入物是如何運作的?
根據客戶報告,該設備據稱包含:
一塊額外的電路板。
一個蜂窩通信模塊。
一根能夠傳輸信息的天線。
61

·
--
緊急:Trezor 警告稱,CryptoBilis 售出的硬件錢包可能已遭入侵。
Trezor 已提醒買家:凡是在 2026 年 3 月或之後從 CryptoBilis 購買 Trezor Safe 5 設備的用戶,應立即將資金轉移到使用全新助記詞的新錢包中。
此次警報源於 10 月 28 日的一次負責任披露。一名印度尼西亞客戶發現,設備內部多了一塊電路板,上面裝有蜂窩通信模塊和天線。
設備插入電源後,這個植入裝置可以讀取屏幕內容(包括錢包備份),並通過移動網絡傳輸數據。
這凸顯了供應鏈攻擊問題,也反映出硬件錢包用戶面臨的加密貨幣安全挑戰日益嚴峻。
Trezor 建議受影響用戶將資產轉移到安全的硬件錢包;在覈實收款地址的同時,也可以暫時轉移到軟件錢包或可信的交易平臺。
尚未設置設備的客戶不應使用該設備。
符合條件的買家將收到替換的 Trezor 設備或代金券,並且必須保留 CryptoBilis 設備並聯系 Trezor 支持團隊。
你正在採取哪些措施來覈實硬件錢包供應鏈的完整性?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
緊急:Trezor 警告稱,CryptoBilis 售出的硬件錢包可能已遭入侵。
Trezor 已提醒買家:凡是在 2026 年 3 月或之後從 CryptoBilis 購買 Trezor Safe 5 設備的用戶,應立即將資金轉移到使用全新助記詞的新錢包中。
此次警報源於 10 月 28 日的一次負責任披露。一名印度尼西亞客戶發現,設備內部多了一塊電路板,上面裝有蜂窩通信模塊和天線。
設備插入電源後,這個植入裝置可以讀取屏幕內容(包括錢包備份),並通過移動網絡傳輸數據。
這凸顯了供應鏈攻擊問題,也反映出硬件錢包用戶面臨的加密貨幣安全挑戰日益嚴峻。
Trezor 建議受影響用戶將資產轉移到安全的硬件錢包;在覈實收款地址的同時,也可以暫時轉移到軟件錢包或可信的交易平臺。
尚未設置設備的客戶不應使用該設備。
符合條件的買家將收到替換的 Trezor 設備或代金券,並且必須保留 CryptoBilis 設備並聯系 Trezor 支持團隊。
你正在採取哪些措施來覈實硬件錢包供應鏈的完整性?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor 已提醒買家:凡是在 2026 年 3 月或之後從 CryptoBilis 購買 Trezor Safe 5 設備的用戶,應立即將資金轉移到使用全新助記詞的新錢包中。
此次警報源於 10 月 28 日的一次負責任披露。一名印度尼西亞客戶發現,設備內部多了一塊電路板,上面裝有蜂窩通信模塊和天線。
設備插入電源後,這個植入裝置可以讀取屏幕內容(包括錢包備份),並通過移動網絡傳輸數據。
這凸顯了供應鏈攻擊問題,也反映出硬件錢包用戶面臨的加密貨幣安全挑戰日益嚴峻。
Trezor 建議受影響用戶將資產轉移到安全的硬件錢包;在覈實收款地址的同時,也可以暫時轉移到軟件錢包或可信的交易平臺。
尚未設置設備的客戶不應使用該設備。
符合條件的買家將收到替換的 Trezor 設備或代金券,並且必須保留 CryptoBilis 設備並聯系 Trezor 支持團隊。
你正在採取哪些措施來覈實硬件錢包供應鏈的完整性?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

🚨 $BTC 硬體錢包警報:惡意 Ledger 植入物遭揭露 🛑
📊 新加坡警方剛將當地販售的 Ledger 裝置標記為遭到入侵,兩起案件中,裝置竊取了恢復詞組,造成 350 萬新加坡元損失。這起供應鏈漏洞顯示,即使是「冷」儲存,也可能遭不法分子動手腳。🦈 精明的投資者已改走授權管道,並在出價前反覆確認真偽。📈 預計短期內,零售通路購得的硬體需求將下滑,使用者正急著尋找經驗證的裝置。
💡 重點是什麼?絕不要信任未經製造商封裝的盒子。驗證韌體簽章,將恢復詞組離線保存;若懷疑裝置遭到竄改,請考慮將資金轉移至全新的錢包。🤔 你會如何加強硬體安全防護措施?👇
⚠️ 以上內容不構成財務建議。請務必管理好風險。🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC 硬體錢包警報:惡意 Ledger 植入物遭揭露 🛑
📊 新加坡警方剛將當地販售的 Ledger 裝置標記為遭到入侵,兩起案件中,裝置竊取了恢復詞組,造成 350 萬新加坡元損失。這起供應鏈漏洞顯示,即使是「冷」儲存,也可能遭不法分子動手腳。🦈 精明的投資者已改走授權管道,並在出價前反覆確認真偽。📈 預計短期內,零售通路購得的硬體需求將下滑,使用者正急著尋找經驗證的裝置。
💡 重點是什麼?絕不要信任未經製造商封裝的盒子。驗證韌體簽章,將恢復詞組離線保存;若懷疑裝置遭到竄改,請考慮將資金轉移至全新的錢包。🤔 你會如何加強硬體安全防護措施?👇
⚠️ 以上內容不構成財務建議。請務必管理好風險。🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 新加坡警方剛將當地販售的 Ledger 裝置標記為遭到入侵,兩起案件中,裝置竊取了恢復詞組,造成 350 萬新加坡元損失。這起供應鏈漏洞顯示,即使是「冷」儲存,也可能遭不法分子動手腳。🦈 精明的投資者已改走授權管道,並在出價前反覆確認真偽。📈 預計短期內,零售通路購得的硬體需求將下滑,使用者正急著尋找經驗證的裝置。
💡 重點是什麼?絕不要信任未經製造商封裝的盒子。驗證韌體簽章,將恢復詞組離線保存;若懷疑裝置遭到竄改,請考慮將資金轉移至全新的錢包。🤔 你會如何加強硬體安全防護措施?👇
⚠️ 以上內容不構成財務建議。請務必管理好風險。🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC 用戶警報:惡意 Ledger 植入物在新加坡盜走 270 萬美元 💥
📊 新加坡警方發現帶有隱祕植入物的硬件錢包,這些植入物會竊取助記詞,導致投資者損失 350 萬新加坡元。此次安全漏洞凸顯了典型的供應鏈弱點:惡意行爲者滲透零售渠道,將值得信賴的設備變成悄無聲息的資金獵手。🦈
💡 爲保護資產,請直接從製造商或授權經銷商處購買錢包,運行 Ledger 的真僞驗證,並且切勿在線泄露您的信息。如果懷疑設備遭到篡改,請立即停止使用,並將資金轉移到一臺全新且經過驗證的設備上。🤔 你還採取了哪些額外措施來驗證硬件錢包的完整性?👇
⚠️ 本內容不構成財務建議。請始終管理好自己的風險。🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC 用戶警報:惡意 Ledger 植入物在新加坡盜走 270 萬美元 💥
📊 新加坡警方發現帶有隱祕植入物的硬件錢包,這些植入物會竊取助記詞,導致投資者損失 350 萬新加坡元。此次安全漏洞凸顯了典型的供應鏈弱點:惡意行爲者滲透零售渠道,將值得信賴的設備變成悄無聲息的資金獵手。🦈
💡 爲保護資產,請直接從製造商或授權經銷商處購買錢包,運行 Ledger 的真僞驗證,並且切勿在線泄露您的信息。如果懷疑設備遭到篡改,請立即停止使用,並將資金轉移到一臺全新且經過驗證的設備上。🤔 你還採取了哪些額外措施來驗證硬件錢包的完整性?👇
⚠️ 本內容不構成財務建議。請始終管理好自己的風險。🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 新加坡警方發現帶有隱祕植入物的硬件錢包,這些植入物會竊取助記詞,導致投資者損失 350 萬新加坡元。此次安全漏洞凸顯了典型的供應鏈弱點:惡意行爲者滲透零售渠道,將值得信賴的設備變成悄無聲息的資金獵手。🦈
💡 爲保護資產,請直接從製造商或授權經銷商處購買錢包,運行 Ledger 的真僞驗證,並且切勿在線泄露您的信息。如果懷疑設備遭到篡改,請立即停止使用,並將資金轉移到一臺全新且經過驗證的設備上。🤔 你還採取了哪些額外措施來驗證硬件錢包的完整性?👇
⚠️ 本內容不構成財務建議。請始終管理好自己的風險。🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC 硬件錢包醜聞:密鑰遭泄露,信任岌岌可危!🛑
📊 Keystone 剛剛披露,一臺仿冒設備通過了其身份驗證測試,並竊取了出廠驗證密鑰。他們將銷燬 18,835 個未售出的錢包,並改用全新一代密鑰,但此次泄露還暴露了 25,964 條買家記錄——姓名、收貨地址,以及所有個人資料。🦈
🔍 雖然助記詞和私鑰仍然完好無損,但 10 月 20 日之後發貨的任何設備都將面臨額外的驗證關卡,即使通過了標準檢查也不例外。核心問題是:當驗證關卡本身都能被僞造時,我們還能信賴硬件錢包嗎?🤔
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC 硬件錢包醜聞:密鑰遭泄露,信任岌岌可危!🛑
📊 Keystone 剛剛披露,一臺仿冒設備通過了其身份驗證測試,並竊取了出廠驗證密鑰。他們將銷燬 18,835 個未售出的錢包,並改用全新一代密鑰,但此次泄露還暴露了 25,964 條買家記錄——姓名、收貨地址,以及所有個人資料。🦈
🔍 雖然助記詞和私鑰仍然完好無損,但 10 月 20 日之後發貨的任何設備都將面臨額外的驗證關卡,即使通過了標準檢查也不例外。核心問題是:當驗證關卡本身都能被僞造時,我們還能信賴硬件錢包嗎?🤔
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone 剛剛披露,一臺仿冒設備通過了其身份驗證測試,並竊取了出廠驗證密鑰。他們將銷燬 18,835 個未售出的錢包,並改用全新一代密鑰,但此次泄露還暴露了 25,964 條買家記錄——姓名、收貨地址,以及所有個人資料。🦈
🔍 雖然助記詞和私鑰仍然完好無損,但 10 月 20 日之後發貨的任何設備都將面臨額外的驗證關卡,即使通過了標準檢查也不例外。核心問題是:當驗證關卡本身都能被僞造時,我們還能信賴硬件錢包嗎?🤔
⚠️ 以上內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC 硬件錢包警報:密鑰已泄露,信任岌岌可危 🦈
📊 Keystone 的數據泄露事件暴露了 18,835 臺未售設備和 25,964 條買家記錄,證明僞造設備可能通過工廠認證。🦈 這動搖了硬件安全的根本前提——一旦驗證鏈被破壞,精明的資金操盤者就會在受影響的錢包中尋找下一個流動性掃蕩機會。⚡ 10 月 20 日之後發貨的設備,即使通過標準測試,也需要進行額外檢查。
💬 現在你將如何保護自己的 $BTC 資產?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC 硬件錢包警報:密鑰已泄露,信任岌岌可危 🦈
📊 Keystone 的數據泄露事件暴露了 18,835 臺未售設備和 25,964 條買家記錄,證明僞造設備可能通過工廠認證。🦈 這動搖了硬件安全的根本前提——一旦驗證鏈被破壞,精明的資金操盤者就會在受影響的錢包中尋找下一個流動性掃蕩機會。⚡ 10 月 20 日之後發貨的設備,即使通過標準測試,也需要進行額外檢查。
💬 現在你將如何保護自己的 $BTC 資產?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 Keystone 的數據泄露事件暴露了 18,835 臺未售設備和 25,964 條買家記錄,證明僞造設備可能通過工廠認證。🦈 這動搖了硬件安全的根本前提——一旦驗證鏈被破壞,精明的資金操盤者就會在受影響的錢包中尋找下一個流動性掃蕩機會。⚡ 10 月 20 日之後發貨的設備,即使通過標準測試,也需要進行額外檢查。
💬 現在你將如何保護自己的 $BTC 資產?👇
⚠️ 以上內容不構成財務建議。請始終管理好風險。🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

硬件錢包安全正面臨嚴重威脅!Keystone 剛剛宣佈銷燬 18,835 個未售出的錢包,並在 10 月 20 日遭遇黑客攻擊後暫停發貨。
攻擊者不僅竊取了 25,964 條客戶記錄,還盜走了用於驗證設備正品身份的加密密鑰。這簡直是一場災難!
這意味着,假冒、劣質的錢包也可能被驗證爲正品。如果買到詐騙錢包,用戶損失資金的風險將急劇上升。
儘管 Keystone 安撫用戶稱私鑰和資金未受影響,但用戶必須對詐騙信息保持高度警惕。該公司將在新產品中更換泄露的密鑰。
這起事件會讓你對硬件錢包失去信心嗎?還是說,這只是關於中心化風險的一次教訓?
#HardwareWallet #Security
$BTC $ETH
硬件錢包安全正面臨嚴重威脅!Keystone 剛剛宣佈銷燬 18,835 個未售出的錢包,並在 10 月 20 日遭遇黑客攻擊後暫停發貨。
攻擊者不僅竊取了 25,964 條客戶記錄,還盜走了用於驗證設備正品身份的加密密鑰。這簡直是一場災難!
這意味着,假冒、劣質的錢包也可能被驗證爲正品。如果買到詐騙錢包,用戶損失資金的風險將急劇上升。
儘管 Keystone 安撫用戶稱私鑰和資金未受影響,但用戶必須對詐騙信息保持高度警惕。該公司將在新產品中更換泄露的密鑰。
這起事件會讓你對硬件錢包失去信心嗎?還是說,這只是關於中心化風險的一次教訓?
#HardwareWallet #Security
$BTC $ETH
攻擊者不僅竊取了 25,964 條客戶記錄,還盜走了用於驗證設備正品身份的加密密鑰。這簡直是一場災難!
這意味着,假冒、劣質的錢包也可能被驗證爲正品。如果買到詐騙錢包,用戶損失資金的風險將急劇上升。
儘管 Keystone 安撫用戶稱私鑰和資金未受影響,但用戶必須對詐騙信息保持高度警惕。該公司將在新產品中更換泄露的密鑰。
這起事件會讓你對硬件錢包失去信心嗎?還是說,這只是關於中心化風險的一次教訓?
#HardwareWallet #Security
$BTC $ETH
2
346


週日我們曾問,爲什麼一筆 2024 年的 Keystone 訂單仍保存在檔案中,而公司自己的政策明明規定,買家數據會在 180 天后刪除。Keystone 現在給出了答覆,但答覆也揭示了一個更大的問題。
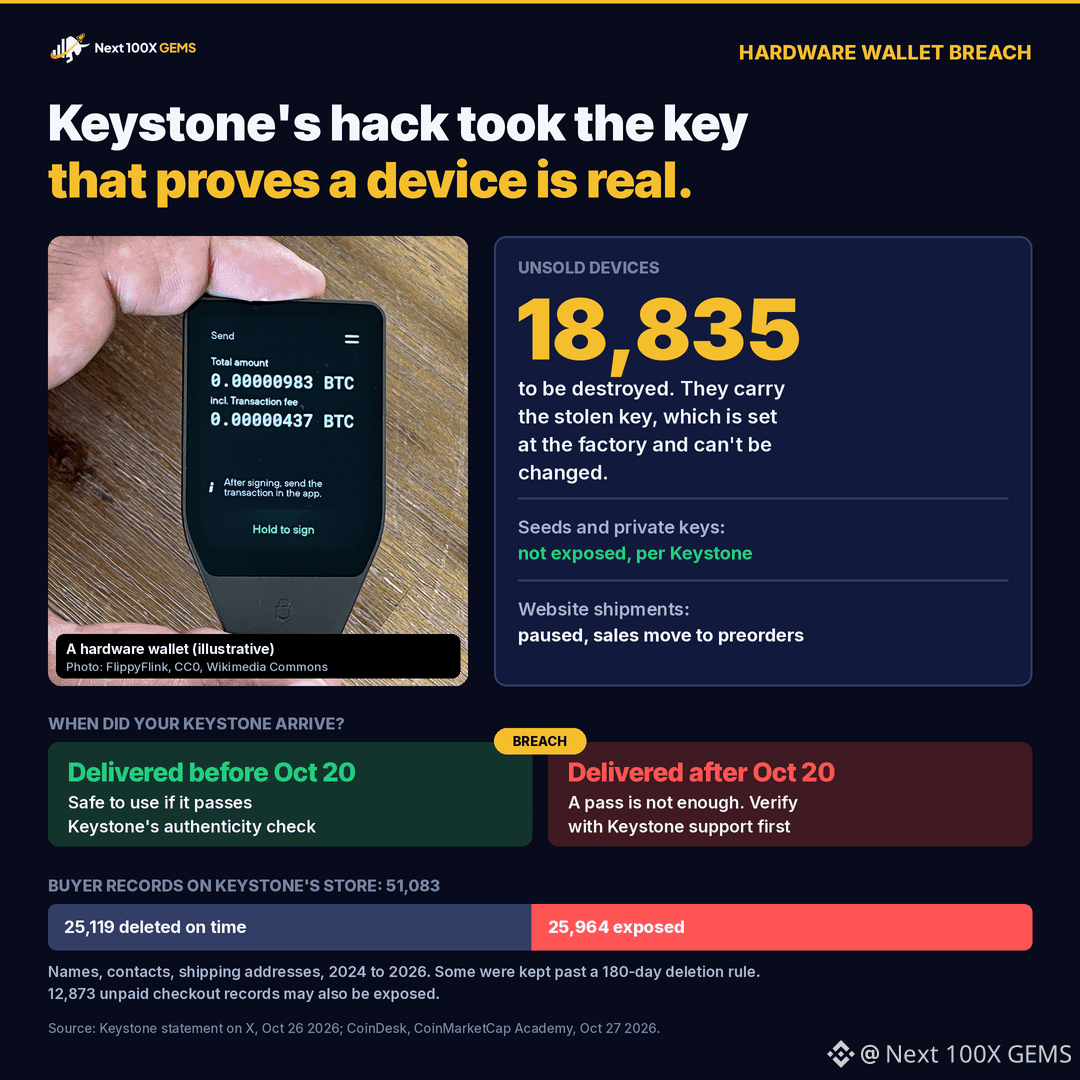
10 月 20 日入侵其網站的攻擊者,還竊取了 Keystone 用來驗證設備真僞的密鑰。每臺錢包在工廠生產時都會寫入這個密鑰,而且無法擦除或改寫。有人因此可以製造出能通過 Keystone 自身真僞驗證的假貨。因此,公司正在銷燬庫存中的 18,835 臺設備,暫停網站發貨,並改爲使用新密鑰接受預購。
在數據方面,Keystone 商店保存着 51,083 條買家記錄。其中 25,119 條已按 180 天規則刪除。其餘 25,964 條記錄涉及 2024 至 2026 年,可能已被竊取,內容包括姓名、聯繫方式、收貨地址和訂單詳情。Keystone 表示,自動刪除工具失效了,而且無人發現這一問題。另外,12,873 條未付款的結賬記錄也可能遭到泄露。Keystone 稱,助記詞、私鑰和付款詳情並未泄露。
如果你擁有一臺 Keystone,這意味着:10 月 20 日之前送達的設備,只要通過驗證就沒問題。10 月 20 日之後送達的設備則需要直接聯繫 Keystone 客服覈實,即使它通過了驗證也一樣。公司表示,單憑這件事,你不需要轉移 $BTC 。Keystone 還表示,絕不會要求你寄回設備,所以任何有關“召回”的郵件、電話或包裹都是騙局。
#CryptoSecurity #硬件錢包
非財務建議。請自行研究。
週日我們曾問,爲什麼一筆 2024 年的 Keystone 訂單仍保存在檔案中,而公司自己的政策明明規定,買家數據會在 180 天后刪除。Keystone 現在給出了答覆,但答覆也揭示了一個更大的問題。
10 月 20 日入侵其網站的攻擊者,還竊取了 Keystone 用來驗證設備真僞的密鑰。每臺錢包在工廠生產時都會寫入這個密鑰,而且無法擦除或改寫。有人因此可以製造出能通過 Keystone 自身真僞驗證的假貨。因此,公司正在銷燬庫存中的 18,835 臺設備,暫停網站發貨,並改爲使用新密鑰接受預購。
在數據方面,Keystone 商店保存着 51,083 條買家記錄。其中 25,119 條已按 180 天規則刪除。其餘 25,964 條記錄涉及 2024 至 2026 年,可能已被竊取,內容包括姓名、聯繫方式、收貨地址和訂單詳情。Keystone 表示,自動刪除工具失效了,而且無人發現這一問題。另外,12,873 條未付款的結賬記錄也可能遭到泄露。Keystone 稱,助記詞、私鑰和付款詳情並未泄露。
如果你擁有一臺 Keystone,這意味着:10 月 20 日之前送達的設備,只要通過驗證就沒問題。10 月 20 日之後送達的設備則需要直接聯繫 Keystone 客服覈實,即使它通過了驗證也一樣。公司表示,單憑這件事,你不需要轉移 $BTC 。Keystone 還表示,絕不會要求你寄回設備,所以任何有關“召回”的郵件、電話或包裹都是騙局。
#CryptoSecurity #硬件錢包
非財務建議。請自行研究。
10 月 20 日入侵其網站的攻擊者,還竊取了 Keystone 用來驗證設備真僞的密鑰。每臺錢包在工廠生產時都會寫入這個密鑰,而且無法擦除或改寫。有人因此可以製造出能通過 Keystone 自身真僞驗證的假貨。因此,公司正在銷燬庫存中的 18,835 臺設備,暫停網站發貨,並改爲使用新密鑰接受預購。
在數據方面,Keystone 商店保存着 51,083 條買家記錄。其中 25,119 條已按 180 天規則刪除。其餘 25,964 條記錄涉及 2024 至 2026 年,可能已被竊取,內容包括姓名、聯繫方式、收貨地址和訂單詳情。Keystone 表示,自動刪除工具失效了,而且無人發現這一問題。另外,12,873 條未付款的結賬記錄也可能遭到泄露。Keystone 稱,助記詞、私鑰和付款詳情並未泄露。
如果你擁有一臺 Keystone,這意味着:10 月 20 日之前送達的設備,只要通過驗證就沒問題。10 月 20 日之後送達的設備則需要直接聯繫 Keystone 客服覈實,即使它通過了驗證也一樣。公司表示,單憑這件事,你不需要轉移 $BTC 。Keystone 還表示,絕不會要求你寄回設備,所以任何有關“召回”的郵件、電話或包裹都是騙局。
#CryptoSecurity #硬件錢包
非財務建議。請自行研究。
763
·
--
Keystone 正在銷燬 18,835 個未售出的硬件錢包。此前發生的數據泄露暴露了一把生產密鑰,導致仿冒設備能夠通過真僞驗證。
這把被盜密鑰無法更換,因此任何使用它的假錢包都會看起來像真的——用戶資金因此面臨風險。
這對硬件錢包供應鏈的信任意味着什麼?
#Keystone #硬件錢包
Keystone 正在銷燬 18,835 個未售出的硬件錢包。此前發生的數據泄露暴露了一把生產密鑰,導致仿冒設備能夠通過真僞驗證。
這把被盜密鑰無法更換,因此任何使用它的假錢包都會看起來像真的——用戶資金因此面臨風險。
這對硬件錢包供應鏈的信任意味着什麼?
#Keystone #硬件錢包
這把被盜密鑰無法更換,因此任何使用它的假錢包都會看起來像真的——用戶資金因此面臨風險。
這對硬件錢包供應鏈的信任意味着什麼?
#Keystone #硬件錢包
101

·
--
🚨 LEDGER 遭遇集體訴訟,外洩資料危及 $BTC 持倉!💣
律師 Ariel Givner 剛揭露,Ledger 因未公開的安全漏洞,在紐約遭遇集體訴訟。訴狀指控,2023 年 12 月發生的資料外洩事件洩露了客戶的敏感資料,包括電子郵件和電話號碼,這些資料很快便出現在暗網管道上。🔍
不法分子利用這些遭竊的中繼資料,發動精準的社交工程攻擊,假冒官方代表,掏空自我託管錢包。🌊 當個人資料漏洞為攻擊者打開後門時,將 $BTC 資產存放在交易所之外,只是保護資產的一半。🛡️
隨著網路釣魚手法變得愈發精準,你採取了哪些措施來檢視個人作業安全?🤔
⚠️ 以上內容不構成財務建議。請務必做好風險管理。🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER 遭遇集體訴訟,外洩資料危及 $BTC 持倉!💣
律師 Ariel Givner 剛揭露,Ledger 因未公開的安全漏洞,在紐約遭遇集體訴訟。訴狀指控,2023 年 12 月發生的資料外洩事件洩露了客戶的敏感資料,包括電子郵件和電話號碼,這些資料很快便出現在暗網管道上。🔍
不法分子利用這些遭竊的中繼資料,發動精準的社交工程攻擊,假冒官方代表,掏空自我託管錢包。🌊 當個人資料漏洞為攻擊者打開後門時,將 $BTC 資產存放在交易所之外,只是保護資產的一半。🛡️
隨著網路釣魚手法變得愈發精準,你採取了哪些措施來檢視個人作業安全?🤔
⚠️ 以上內容不構成財務建議。請務必做好風險管理。🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
律師 Ariel Givner 剛揭露,Ledger 因未公開的安全漏洞,在紐約遭遇集體訴訟。訴狀指控,2023 年 12 月發生的資料外洩事件洩露了客戶的敏感資料,包括電子郵件和電話號碼,這些資料很快便出現在暗網管道上。🔍
不法分子利用這些遭竊的中繼資料,發動精準的社交工程攻擊,假冒官方代表,掏空自我託管錢包。🌊 當個人資料漏洞為攻擊者打開後門時,將 $BTC 資產存放在交易所之外,只是保護資產的一半。🛡️
隨著網路釣魚手法變得愈發精準,你採取了哪些措施來檢視個人作業安全?🤔
⚠️ 以上內容不構成財務建議。請務必做好風險管理。🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Keystone 密鑰庫再爆:驗證密鑰被盜,假錢包或可被認證爲真
Keystone 的安全事件正在從「信息泄露」升級爲「密鑰被盜」,這是硬件錢包信任鏈條被擊穿的又一標誌性節點。
據 Cointelegraph 報道,Keystone 最初僅披露客戶信息發生泄露,但隨後更新稱,黑客還盜走了一把用於驗證錢包是否「真實」的密鑰。這意味着理論上,攻擊者可能利用該密鑰將假錢包僞裝成真錢包,從而繞過用戶對設備真僞的判斷。
爲什麼這件事比一般數據泄露更值得警惕?硬件錢包的核心價值在於「離線 + 可驗證」。用戶之所以願意把大額資產交給它,前提是相信設備簽名真實、來源可信。一旦驗證密鑰外泄,這套信任機制的底層就被動搖了——它影響的不再只是某個賬號密碼,而是整個產品「是否可信」的根基。
從事實層面看,目前披露仍處於滾動更新狀態:被盜密鑰的具體影響範圍、是否已被實際濫用,官方尚未給出明確結論。因此需要區分「已發生的事實」與「尚未證實的推測」——密鑰確實被盜是事實,但它是否已被用於僞造錢包、波及多少用戶,目前仍不明確。
市場層面,此類安全事件通常首先衝擊持幣者的信任情緒,可能引發短期避險行爲;但對硬件錢包本身而言,真正決定長期走勢的,是廠商能否快速給出可驗證的補救方案與透明通報。
反方因素同樣存在:密鑰泄露不等於資產被盜,硬件錢包的私鑰仍離線存儲,單憑一把驗證密鑰未必能直接轉移資產;且事件仍在發展中,過度解讀的風險不小。
接下來觀察什麼?一是官方對被盜密鑰影響範圍的後續說明,二是是否出現利用假錢包詐騙的實證案例,三是廠商的應急響應速度與方案可信度。交易層面,安全事件對硬件錢包相關標的的影響更多是情緒性與階段性的,更重要的是等待後續披露確認實際損失程度,而非在信息不完整時提前下結論。
#Keystone #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Keystone 密鑰庫再爆:驗證密鑰被盜,假錢包或可被認證爲真
Keystone 的安全事件正在從「信息泄露」升級爲「密鑰被盜」,這是硬件錢包信任鏈條被擊穿的又一標誌性節點。
據 Cointelegraph 報道,Keystone 最初僅披露客戶信息發生泄露,但隨後更新稱,黑客還盜走了一把用於驗證錢包是否「真實」的密鑰。這意味着理論上,攻擊者可能利用該密鑰將假錢包僞裝成真錢包,從而繞過用戶對設備真僞的判斷。
爲什麼這件事比一般數據泄露更值得警惕?硬件錢包的核心價值在於「離線 + 可驗證」。用戶之所以願意把大額資產交給它,前提是相信設備簽名真實、來源可信。一旦驗證密鑰外泄,這套信任機制的底層就被動搖了——它影響的不再只是某個賬號密碼,而是整個產品「是否可信」的根基。
從事實層面看,目前披露仍處於滾動更新狀態:被盜密鑰的具體影響範圍、是否已被實際濫用,官方尚未給出明確結論。因此需要區分「已發生的事實」與「尚未證實的推測」——密鑰確實被盜是事實,但它是否已被用於僞造錢包、波及多少用戶,目前仍不明確。
市場層面,此類安全事件通常首先衝擊持幣者的信任情緒,可能引發短期避險行爲;但對硬件錢包本身而言,真正決定長期走勢的,是廠商能否快速給出可驗證的補救方案與透明通報。
反方因素同樣存在:密鑰泄露不等於資產被盜,硬件錢包的私鑰仍離線存儲,單憑一把驗證密鑰未必能直接轉移資產;且事件仍在發展中,過度解讀的風險不小。
接下來觀察什麼?一是官方對被盜密鑰影響範圍的後續說明,二是是否出現利用假錢包詐騙的實證案例,三是廠商的應急響應速度與方案可信度。交易層面,安全事件對硬件錢包相關標的的影響更多是情緒性與階段性的,更重要的是等待後續披露確認實際損失程度,而非在信息不完整時提前下結論。
#Keystone #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
Keystone 的安全事件正在從「信息泄露」升級爲「密鑰被盜」,這是硬件錢包信任鏈條被擊穿的又一標誌性節點。
據 Cointelegraph 報道,Keystone 最初僅披露客戶信息發生泄露,但隨後更新稱,黑客還盜走了一把用於驗證錢包是否「真實」的密鑰。這意味着理論上,攻擊者可能利用該密鑰將假錢包僞裝成真錢包,從而繞過用戶對設備真僞的判斷。
爲什麼這件事比一般數據泄露更值得警惕?硬件錢包的核心價值在於「離線 + 可驗證」。用戶之所以願意把大額資產交給它,前提是相信設備簽名真實、來源可信。一旦驗證密鑰外泄,這套信任機制的底層就被動搖了——它影響的不再只是某個賬號密碼,而是整個產品「是否可信」的根基。
從事實層面看,目前披露仍處於滾動更新狀態:被盜密鑰的具體影響範圍、是否已被實際濫用,官方尚未給出明確結論。因此需要區分「已發生的事實」與「尚未證實的推測」——密鑰確實被盜是事實,但它是否已被用於僞造錢包、波及多少用戶,目前仍不明確。
市場層面,此類安全事件通常首先衝擊持幣者的信任情緒,可能引發短期避險行爲;但對硬件錢包本身而言,真正決定長期走勢的,是廠商能否快速給出可驗證的補救方案與透明通報。
反方因素同樣存在:密鑰泄露不等於資產被盜,硬件錢包的私鑰仍離線存儲,單憑一把驗證密鑰未必能直接轉移資產;且事件仍在發展中,過度解讀的風險不小。
接下來觀察什麼?一是官方對被盜密鑰影響範圍的後續說明,二是是否出現利用假錢包詐騙的實證案例,三是廠商的應急響應速度與方案可信度。交易層面,安全事件對硬件錢包相關標的的影響更多是情緒性與階段性的,更重要的是等待後續披露確認實際損失程度,而非在信息不完整時提前下結論。
#Keystone #CryptoSecurity #HardwareWallet
以上爲信息整理與個人分析,不構成投資建議。
後續如有重要進展,我會繼續跟蹤更新。
51

·
--
Keystone錢包事件升級了!原來不只是信息泄露,黑客還盜走了驗證錢包真實性的密鑰!這意味着假錢包可能被驗證爲真品,你的資產可能面臨風險。Keystone用戶務必保持警惕,檢查你的錢包是否受影響。安全第一啊!
Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Keystone錢包事件升級了!原來不只是信息泄露,黑客還盜走了驗證錢包真實性的密鑰!這意味着假錢包可能被驗證爲真品,你的資產可能面臨風險。Keystone用戶務必保持警惕,檢查你的錢包是否受影響。安全第一啊!
Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
硬件錢包廠商 Keystone 爆出安全漏洞,導致 2.5 萬客戶數據及設備密鑰泄露,爲防患未然銷燬了 1.8 萬臺未發貨設備並暫停配送,但私鑰未受威脅。
Keystone 這波操作太狠了,直接炸掉 1.8 萬臺未發貨設備。雖然私鑰安全無虞,但這種“物理銷燬”式止損,說明事故嚴重程度遠超想象。品牌信譽重創,短期情緒面承壓,但長期看硬件冷錢包依然是最後的堡壘,只是選擇權變了。
#Keystone #HardwareWallet #Security
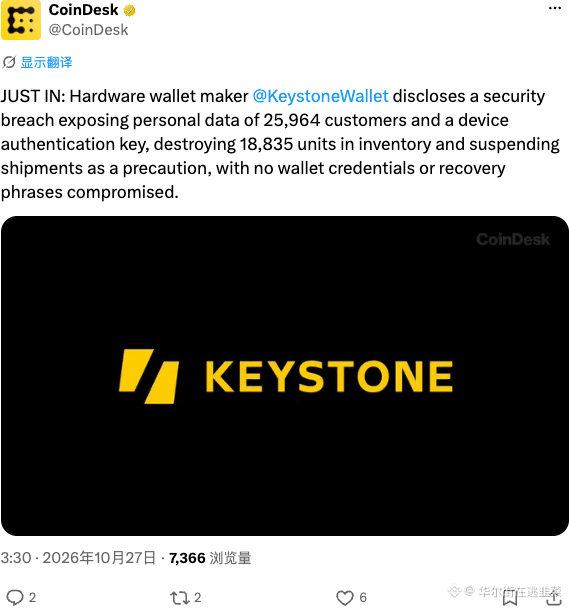
硬件錢包廠商 Keystone 爆出安全漏洞,導致 2.5 萬客戶數據及設備密鑰泄露,爲防患未然銷燬了 1.8 萬臺未發貨設備並暫停配送,但私鑰未受威脅。
Keystone 這波操作太狠了,直接炸掉 1.8 萬臺未發貨設備。雖然私鑰安全無虞,但這種“物理銷燬”式止損,說明事故嚴重程度遠超想象。品牌信譽重創,短期情緒面承壓,但長期看硬件冷錢包依然是最後的堡壘,只是選擇權變了。
#Keystone #HardwareWallet #Security
Keystone 這波操作太狠了,直接炸掉 1.8 萬臺未發貨設備。雖然私鑰安全無虞,但這種“物理銷燬”式止損,說明事故嚴重程度遠超想象。品牌信譽重創,短期情緒面承壓,但長期看硬件冷錢包依然是最後的堡壘,只是選擇權變了。
#Keystone #HardwareWallet #Security
4
·
--
Keystone硬件錢包網站被黑,買家地址全泄露了!這下你的比特幣、以太坊可能面臨被上門"慰問"的風險。硬件錢包雖然安全,但公司安全更重要啊!趕緊檢查一下你的地址有沒有泄露,別讓你的加密資產成爲黑客的盤中餐。#HardwareWallet #CryptoSecurity
Keystone wallet website breach exposes buyers' addresses! Your $BTC and $ETH could now be at risk of physical attacks. Even your hardware wallet isn't safe if the company's security is compromised. Check if your info was leaked and stay safe out there! #HardwareWallet #CryptoSecurity
Keystone硬件錢包網站被黑,買家地址全泄露了!這下你的比特幣、以太坊可能面臨被上門"慰問"的風險。硬件錢包雖然安全,但公司安全更重要啊!趕緊檢查一下你的地址有沒有泄露,別讓你的加密資產成爲黑客的盤中餐。#HardwareWallet #CryptoSecurity
Keystone wallet website breach exposes buyers' addresses! Your $BTC and $ETH could now be at risk of physical attacks. Even your hardware wallet isn't safe if the company's security is compromised. Check if your info was leaked and stay safe out there! #HardwareWallet #CryptoSecurity
Keystone wallet website breach exposes buyers' addresses! Your $BTC and $ETH could now be at risk of physical attacks. Even your hardware wallet isn't safe if the company's security is compromised. Check if your info was leaked and stay safe out there! #HardwareWallet #CryptoSecurity
332
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#非农就业数据推升加息预期
388,812 次瀏覽
1,312 討論中
2
#CPI前瞻,12月利率走向迎关键考验
38,326 次瀏覽
182 討論中
3
#美国拟收紧数据中心监管,AI扩张或面临新约束
151,349 次瀏覽
559 討論中
4
#ARK拟推14只AI及代币化主题ETF
7,548 次瀏覽
64 討論中
5
#估值承压下Anthropic还能如期上市吗
163,061 次瀏覽
254 討論中
6
#美伊局势再生变,避险需求会否升温?
26,036 次瀏覽
112 討論中
7
#比特币ETF净流出4.12亿美元
27,284 次瀏覽
91 討論中
8
#比特币反弹至7.5万美元芯片股领涨
96,818 次瀏覽
225 討論中
9
#港证监会拟限加密及交易所字眼
31,077 次瀏覽
102 討論中
10
#新人宝典:从零了解TradFi
113,468 次瀏覽
85 討論中