

#electrum
electrum
10,429 次瀏覽
73 討論中
熱門
最新

🔐 用 Electrum 加速交易,可能是在給黑客轉賬?
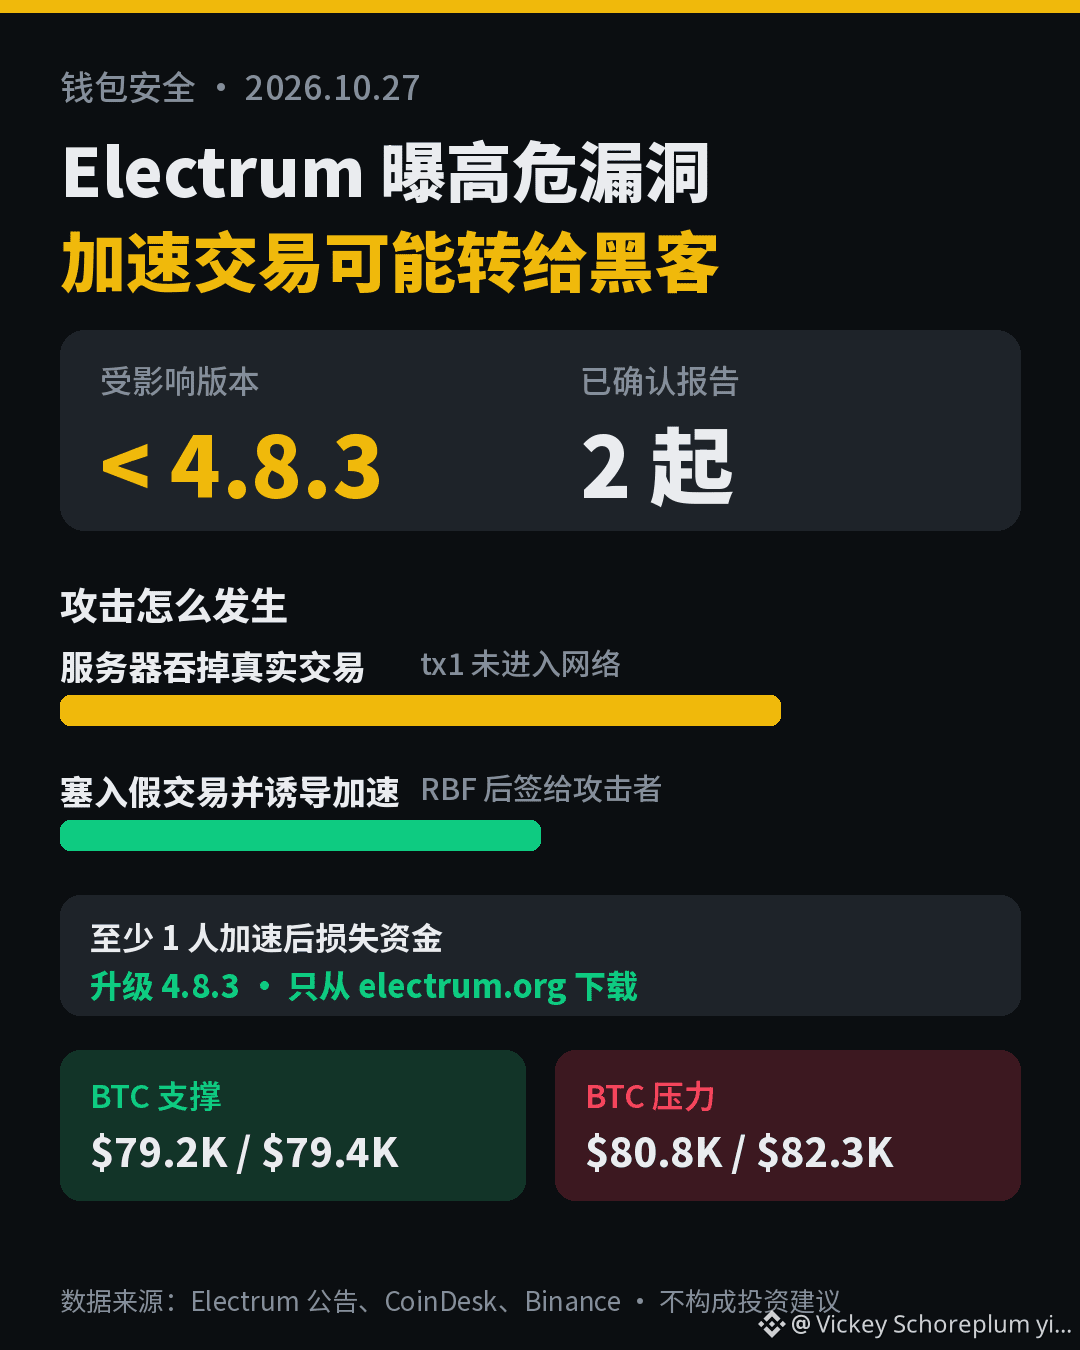
比特幣老牌錢包 Electrum 10 月 24 日發佈 4.8.3 安全更新,修復一個高危漏洞:惡意服務器可以"吞掉"你剛廣播的交易,在錢包裏顯示一筆收款地址被替換的假交易。如果你點 RBF 加速,錢包就會簽出一筆真正付給攻擊者的交易。
📋 攻擊是怎麼發生的
• 你廣播 tx1,惡意服務器不轉發,真實交易根本沒進比特幣網絡
• 服務器給錢包塞一筆衝突的 tx2:收款地址換成攻擊者的,簽名無效但舊版本不檢查
• 假交易手續費爲 0,看起來"卡住了",誘導你加速
• 你一加速,Electrum 就簽出有效交易,資金轉給攻擊者
⚠️ 已經有人中招
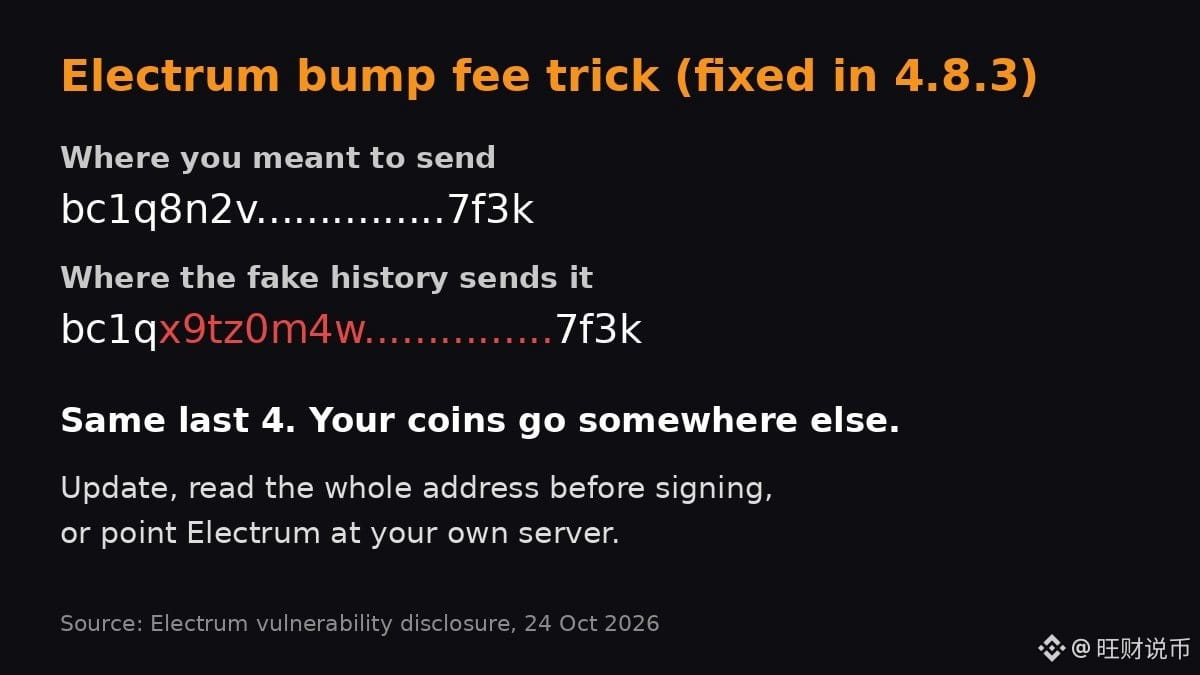
開發者收到 2 起用戶報告(10 月 11 日、10 月 18 日),其中 1 人加速假交易後損失了資金。攻擊者的地址末 4 位還和真實地址一致,只看頭尾很難發現。損失總額未披露。
🛡️ 怎麼做
• 所有 4.8.3 之前的版本都受影響,請升級到 4.8.3,且只從 electrum.org 下載
• 加速(RBF)前完整覈對每個輸出地址和金額
• 只連自己信任的服務器(比如自建節點)的用戶不受影響
📊 對市場的影響
這是錢包軟件問題,不是比特幣協議漏洞,對 BTC 本身影響有限。BTC 目前約 $79,800,24h 跌約 0.5%。關鍵位:支撐 $79,200–79,400(近幾日低點),壓力 $80,800 / $82,300。
你加速交易前會完整覈對地址嗎?評論區聊聊 👇
👉 交易 BTC:https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ 以上不構成投資建議,請注意風險。
90

·
--
想加速轉賬結果轉給黑客了:Electrum修了個坑輕錢包圖省事,連錯服務器再點一下「加手續費」,$BTC就可能滑到別人地址裏。
老牌比特幣錢包Electrum官方披露:惡意服務器會吞掉你剛廣播的交易,再塞一筆假的未確認記錄——輸出地址被磨成和原地址後四位一樣,簽名當時還不驗。你以爲在做常規RBF加速,一點就等於親手籤給攻擊方。10月有兩起用戶報告,其中一人確實丟了幣;官方稱野外已有服務器在幹這事。金額未公開。
想加速轉賬結果轉給黑客了:Electrum修了個坑
輕錢包圖省事,連錯服務器再點一下「加手續費」,$BTC 就可能滑到別人地址裏。
老牌比特幣錢包Electrum官方披露:惡意服務器會吞掉你剛廣播的交易,再塞一筆假的未確認記錄——輸出地址被磨成和原地址後四位一樣,簽名當時還不驗。你以爲在做常規RBF加速,一點就等於親手籤給攻擊方。10月有兩起用戶報告,其中一人確實丟了幣;官方稱野外已有服務器在幹這事。金額未公開。
老牌比特幣錢包Electrum官方披露:惡意服務器會吞掉你剛廣播的交易,再塞一筆假的未確認記錄——輸出地址被磨成和原地址後四位一樣,簽名當時還不驗。你以爲在做常規RBF加速,一點就等於親手籤給攻擊方。10月有兩起用戶報告,其中一人確實丟了幣;官方稱野外已有服務器在幹這事。金額未公開。
171

·
--
錢包歷史裏那筆"你剛發出的轉賬",可能根本不是你發的。
10 月 24 日,老牌比特幣桌面錢包 Electrum 發佈 4.8.3,修復一個已被實際利用的嚴重漏洞:4.8.3 之前的版本連接到惡意服務器時,服務器可以把你剛廣播的交易替換成一筆衝突的假交易,收款地址末四位和你的真實收款方一模一樣。用戶看到交易遲遲不確認,點了"加速手續費"(RBF),錢包就照着這筆假交易重新簽名,幣直接打給攻擊者。已有用戶報告資金損失。
工程師視角:
· 輕錢包自己不存全鏈數據,交易歷史、未確認交易都是服務器"告訴"它的;
· 舊版本對未確認交易不驗簽名,服務器給什麼就顯示什麼;
· RBF 是在"現有交易"基礎上重籤,前提一旦是假的,簽出來的就是攻擊者想要的那筆;
· 4.8.3 的修法就是補上這一步:未確認交易先驗籤,再信。
散戶四條:
1)用 Electrum 的先升級 4.8.3,只從官網下載,並覈對簽名;
2)覈對地址看全串,"首尾各四位"在定向攻擊面前不夠用;
3)交易卡住先去區塊瀏覽器查真實狀態,別隻看錢包裏那一條;
4)資金量大就自己跑節點,公共服務器給你看的數據,最終是它說了算。
我平時對漂亮姑娘的"歷史記錄"都不太追問,對錢包的歷史記錄倒是每一筆都要驗籤😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
文章
補丁已放兩天,未升4.8.3加費卻仍可能失竊?官方4.8.3補丁10月24日已公開,低於該版本的Electrum用戶點RBF加手續費,卻仍可能把有效簽名交給攻擊者。
漏洞路徑是:惡意服務器吞掉剛廣播的合法交易,塞進一筆簽名無效的衝突假單;本地歷史只顯示假單。用戶以爲卡單去加費,等於給假收款地址補上有效簽名,幣就被籤走。官方顧問確認野外已有服務器在做;兩起用戶報告裏,至少一起是bump_fee後失竊。緩解很直白——升級到4.8.3;未升級前,每次簽名(含加費)覈對完整收款地址與金額,別隻盯末幾位;自建或可信服務器不受影響;下載只認electrum.org並驗GPG。
補丁已放兩天,未升4.8.3加費卻仍可能失竊?
官方4.8.3補丁10月24日已公開,低於該版本的Electrum用戶點RBF加手續費,卻仍可能把有效簽名交給攻擊者。
漏洞路徑是:惡意服務器吞掉剛廣播的合法交易,塞進一筆簽名無效的衝突假單;本地歷史只顯示假單。用戶以爲卡單去加費,等於給假收款地址補上有效簽名,幣就被籤走。官方顧問確認野外已有服務器在做;兩起用戶報告裏,至少一起是bump_fee後失竊。緩解很直白——升級到4.8.3;未升級前,每次簽名(含加費)覈對完整收款地址與金額,別隻盯末幾位;自建或可信服務器不受影響;下載只認electrum.org並驗GPG。
漏洞路徑是:惡意服務器吞掉剛廣播的合法交易,塞進一筆簽名無效的衝突假單;本地歷史只顯示假單。用戶以爲卡單去加費,等於給假收款地址補上有效簽名,幣就被籤走。官方顧問確認野外已有服務器在做;兩起用戶報告裏,至少一起是bump_fee後失竊。緩解很直白——升級到4.8.3;未升級前,每次簽名(含加費)覈對完整收款地址與金額,別隻盯末幾位;自建或可信服務器不受影響;下載只認electrum.org並驗GPG。
91


剛刷到 CoinDesk 今天的報道,嚇出一身冷汗:比特幣老錢包 Electrum 的 4.8.3 漏洞,細節終於公佈了——原來偷幣不用撬你的私鑰,只要你點一下“加速”。
套路是這樣的:惡意服務器先把你還沒確認的交易偷換成假的,假交易零手續費、看起來就是卡住了;你一點加速,錢包就把這筆假交易籤成真的,幣直接進了黑客口袋。更陰的是,黑客地址後 4 位跟真地址一模一樣,掃一眼根本看不出來。
10 月已經有兩起報告:11 號那例沒丟幣,18 號那例真丟了,金額官方沒公佈。還沒升 4.8.3 的、還在連陌生服務器的,自己對號入座。
評論區二選一:A 早升了根本不慌,B 剛知道現在就去升——你在車上還是在坑裏?
$BTC $ETH $SOL #Electrum #比特币 #錢包安全
套路是這樣的:惡意服務器先把你還沒確認的交易偷換成假的,假交易零手續費、看起來就是卡住了;你一點加速,錢包就把這筆假交易籤成真的,幣直接進了黑客口袋。更陰的是,黑客地址後 4 位跟真地址一模一樣,掃一眼根本看不出來。
10 月已經有兩起報告:11 號那例沒丟幣,18 號那例真丟了,金額官方沒公佈。還沒升 4.8.3 的、還在連陌生服務器的,自己對號入座。
評論區二選一:A 早升了根本不慌,B 剛知道現在就去升——你在車上還是在坑裏?
$BTC $ETH $SOL #Electrum #比特币 #錢包安全
5

·
--
轉大餅的時候加了個手續費想快點到賬,結果錢直接轉到了黑客手裏。
Electrum是最老牌的大餅錢包之一。這次出事,不是私鑰被偷,是被一個"加速"按鈕坑了。
它是輕錢包,自己不存整條鏈的數據,靠連外面的公共節點查交易。問題就出在這裏。舊版本對還沒確認的交易不驗簽名,節點給它看什麼,它就信什麼。
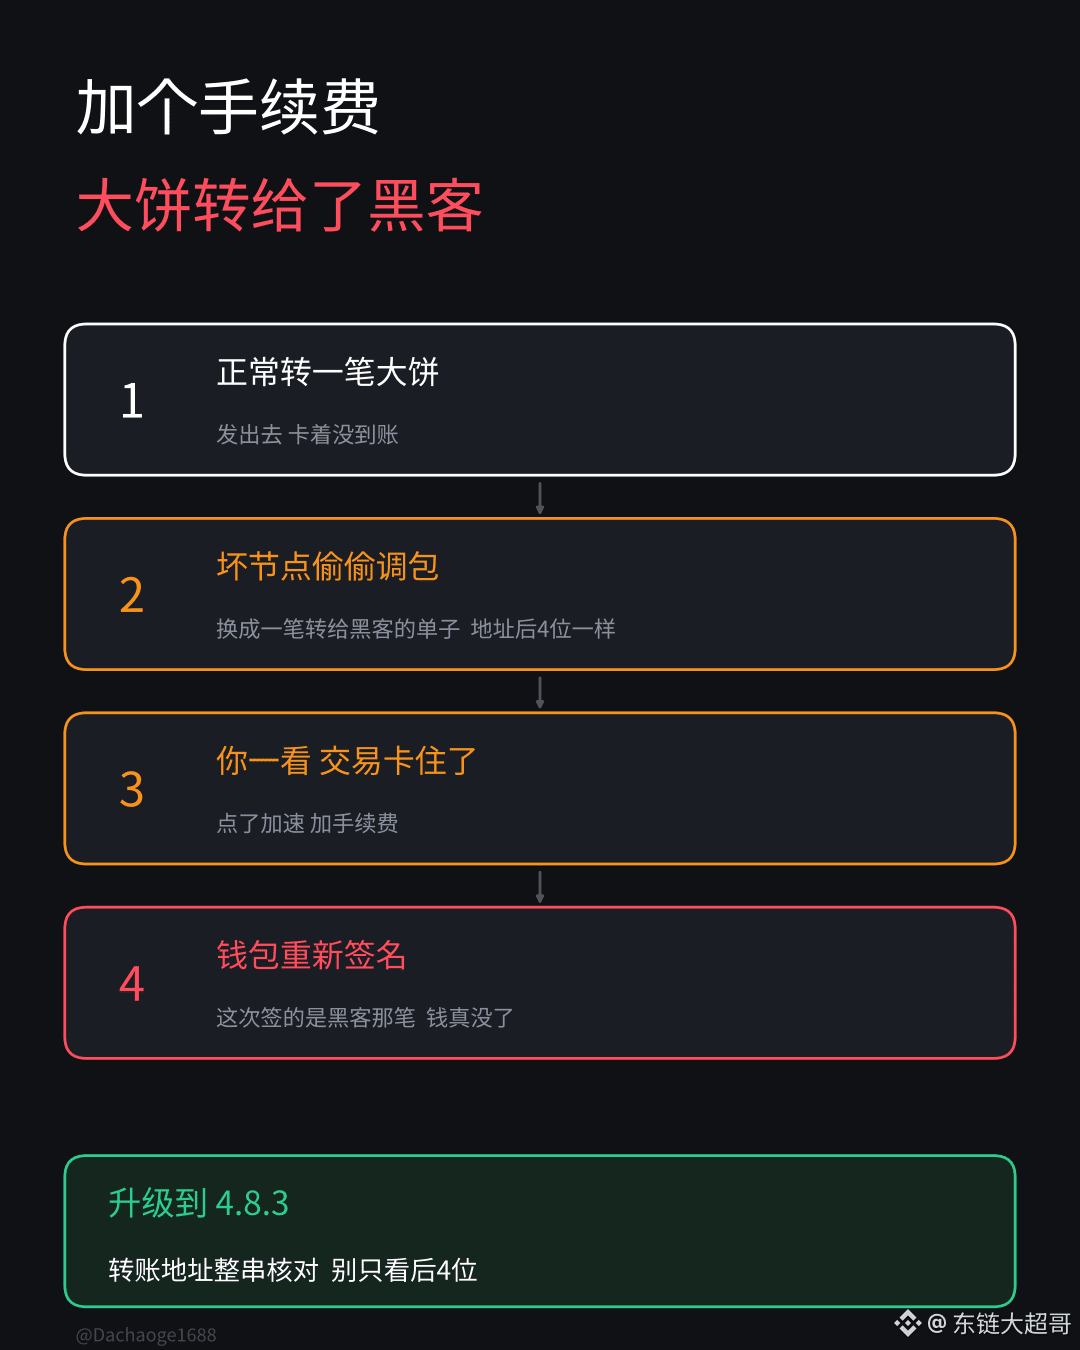
黑客自己架了壞節點,等你轉賬的時候偷偷調包。你那筆真交易被他壓着不廣播,錢包裏顯示的變成一筆轉給他的假交易。收款地址最後4位跟你要轉的一模一樣,還故意設成0手續費,讓它看起來卡住了。
你一看交易卡住了,點加速,加手續費。錢包重新籤一次名,這次籤的就是黑客那筆,錢真的沒了。
10月11號就有人報告交易被調包,18號確認有人加完手續費錢沒了。24號官方纔出了4.8.3修復,前後拖了將近兩週。
用Electrum的兄弟趕緊升級到4.8.3,只從官網下載。轉賬地址要整串覈對,別隻看最後幾位。
這事對大餅價格沒什麼影響,大餅現在7.95w左右。被盜的金額官方也沒公佈,目前確認的受害者只有一個。但它說明一件事:錢包越老,越不能默認它是安全的。 #Electrum $BTC 錢包漏洞致資金被盜
203

·
--
Electrum 這個漏洞最狠的地方,是它利用你的謹慎
10月24日Electrum發佈高危漏洞公告,影響4.8.3之前的所有版本。官方說已經有服務器在真實環境下這麼幹,確認兩起報告,其中一人丟了錢
攻擊流程不復雜:你廣播一筆轉賬,惡意服務器不轉發,直接吞掉,然後在錢包歷史裏塞一筆假交易——用同樣的輸入,把幾乎全部資金轉到攻擊者地址,手續費顯示爲0
你看到轉賬卡着、手續費是0,正常反應是什麼?手動提高手續費,也就是RBF
這時候Electrum會給那筆假交易簽名,錢就進了攻擊者的口袋
更陰的一點:攻擊者地址的末四位,和你本來要轉的地址一樣
這件事給所有自託管的人兩個提醒
一,覈對地址不是看前後幾位,是看完整地址,能掃碼就別手輸
二,轉賬卡住了別在錢包裏直接RBF,去mempool.space用txid查真實狀態,確認鏈上真有這筆交易再動手
更新到4.8.3是底線,不是全部
錢包安全不是裝了就好,是每一步都別偷懶👀
$BTC #Electrum #钱包安全 #BTC

67
·
--
文章
零手續費假單末四位相同,加費卻把幣籤給黑客想加速到賬去加手續費,結果把幣籤給了黑客。
Electrum 官方披露:4.8.3 之前的版本,惡意服務器能截住你剛廣播的交易,在錢包歷史裏塞進指向攻擊者地址的衝突單;你一點 RBF 加費,舊版就可能給假單籤成真轉賬。更陰的是收款地址末四位常被磨成和正主一樣,零手續費假單還會故意卡着,誘你主動加費。
時間線很硬:10月11日有人先發現歷史被掉包、錢還在;10月18日第二起確認加費後資金被盜,金額至今沒公佈;補丁 4.8.3 要到 10月24 日才放出。官方稱已有服務器在野利用。自建或只連可信節點的不受影響;未升級前,凡簽名(含加費)先核完整收款地址和金額,安裝包只認官網並驗 GPG。
零手續費假單末四位相同,加費卻把幣籤給黑客
想加速到賬去加手續費,結果把幣籤給了黑客。
Electrum 官方披露:4.8.3 之前的版本,惡意服務器能截住你剛廣播的交易,在錢包歷史裏塞進指向攻擊者地址的衝突單;你一點 RBF 加費,舊版就可能給假單籤成真轉賬。更陰的是收款地址末四位常被磨成和正主一樣,零手續費假單還會故意卡着,誘你主動加費。
時間線很硬:10月11日有人先發現歷史被掉包、錢還在;10月18日第二起確認加費後資金被盜,金額至今沒公佈;補丁 4.8.3 要到 10月24 日才放出。官方稱已有服務器在野利用。自建或只連可信節點的不受影響;未升級前,凡簽名(含加費)先核完整收款地址和金額,安裝包只認官網並驗 GPG。
Electrum 官方披露:4.8.3 之前的版本,惡意服務器能截住你剛廣播的交易,在錢包歷史裏塞進指向攻擊者地址的衝突單;你一點 RBF 加費,舊版就可能給假單籤成真轉賬。更陰的是收款地址末四位常被磨成和正主一樣,零手續費假單還會故意卡着,誘你主動加費。
時間線很硬:10月11日有人先發現歷史被掉包、錢還在;10月18日第二起確認加費後資金被盜,金額至今沒公佈;補丁 4.8.3 要到 10月24 日才放出。官方稱已有服務器在野利用。自建或只連可信節點的不受影響;未升級前,凡簽名(含加費)先核完整收款地址和金額,安裝包只認官網並驗 GPG。
76
·
--
🚨 用 Electrum 的注意:加急手續費(RBF)這一步,可能把你的幣送給黑客!
Electrum 官方披露高危漏洞:惡意服務器可僞造交易歷史,在你"加速交易"時把收款地址換掉,已有2名用戶損失大額 BTC(來源:Electrum披露 / SecurityOnline,10/26)。
⚠️ 套路:
• 新地址和原地址開頭、結尾幾位相似,肉眼一掃就過
• 你以爲在加手續費,其實是在重發給攻擊者
✅ 怎麼防:
1️⃣ 立刻升級到 4.8.3(舊版全部受影響)
2️⃣ 簽名前完整覈對收款地址,別隻看頭尾
3️⃣ 大額資金用自己的 Electrum 服務器,或硬件錢包確認屏逐位覈對
大行情在跌(BTC 在8萬附近),但錢包安全永遠比價格重要:自託管 = 自己負責。
你的 BTC 放在哪?交易所、硬件錢包還是 Electrum?評論區聊聊👇
$BTC #Electrum #比特币安全 #加密科普
僅爲個人觀點,不構成投資建議

·
--
$BTC加費後卻付給陌生地址:Electrum24日披露已有用戶損失資金,4.8.3已修復。
轉賬卡住,想多付手續費讓它快些,原本很正常。舊版錢包的問題在於:屏幕裏那筆未確認付款,收款人可能已被替換。
官方公告解釋,惡意服務器隱藏原交易,再塞入一筆指向攻擊者的記錄。用戶若對它提高手續費、重新簽名,就可能把BTC付給對方。官方收到兩起報告,其中一人失幣;假地址末四位還與原地址相同,掃一眼容易漏掉。
對仍用舊版處理BTC轉出的持有者,風險落在再次簽名這一步。覈對提幣時的完整輸出地址和金額,不能只比末四位;更新從electrum.org取得並驗證簽名。官方稱連接可信服務器(例如自建)的客戶端不受此攻擊影響,這也不是比特幣網絡被攻破。
趕時間重籤,承擔的是整筆付款去向錯誤的風險;升級和複覈要多花時間。後續若版本已修補、完整輸出與原付款一致,纔有繼續處理這筆付款的依據。
本內容參與幣安廣場內容挖礦,作者可能獲得平臺佣金及互動獎勵。
#BTC #Electrum #錢包安全
{future}(BTCUSDT)
$BTC加費後卻付給陌生地址:Electrum24日披露已有用戶損失資金,4.8.3已修復。
轉賬卡住,想多付手續費讓它快些,原本很正常。舊版錢包的問題在於:屏幕裏那筆未確認付款,收款人可能已被替換。
官方公告解釋,惡意服務器隱藏原交易,再塞入一筆指向攻擊者的記錄。用戶若對它提高手續費、重新簽名,就可能把BTC付給對方。官方收到兩起報告,其中一人失幣;假地址末四位還與原地址相同,掃一眼容易漏掉。
對仍用舊版處理BTC轉出的持有者,風險落在再次簽名這一步。覈對提幣時的完整輸出地址和金額,不能只比末四位;更新從electrum.org取得並驗證簽名。官方稱連接可信服務器(例如自建)的客戶端不受此攻擊影響,這也不是比特幣網絡被攻破。
趕時間重籤,承擔的是整筆付款去向錯誤的風險;升級和複覈要多花時間。後續若版本已修補、完整輸出與原付款一致,纔有繼續處理這筆付款的依據。
本內容參與幣安廣場內容挖礦,作者可能獲得平臺佣金及互動獎勵。
#BTC #Electrum #錢包安全
138

·
--
看跌
Electrum官方披露,4.8.3以前的版本存在高危漏洞。惡意服務器可以攔截用戶剛廣播的交易,並在錢包中顯示一筆收款地址已被替換的衝突交易。
如果用戶沒有重新覈對地址便執行RBF加速,就可能親手簽署攻擊者構造的交易。官方表示攻擊已經在現實中發生,並收到用戶損失資金的報告。使用者應升級至4.8.3或以上版本,而且只能從electrum.org下載。你每次加速交易前會重新覈對地址嗎?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum官方披露,4.8.3以前的版本存在高危漏洞。惡意服務器可以攔截用戶剛廣播的交易,並在錢包中顯示一筆收款地址已被替換的衝突交易。
如果用戶沒有重新覈對地址便執行RBF加速,就可能親手簽署攻擊者構造的交易。官方表示攻擊已經在現實中發生,並收到用戶損失資金的報告。使用者應升級至4.8.3或以上版本,而且只能從electrum.org下載。你每次加速交易前會重新覈對地址嗎?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
如果用戶沒有重新覈對地址便執行RBF加速,就可能親手簽署攻擊者構造的交易。官方表示攻擊已經在現實中發生,並收到用戶損失資金的報告。使用者應升級至4.8.3或以上版本,而且只能從electrum.org下載。你每次加速交易前會重新覈對地址嗎?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217

·
--
Electrum 4.8.3 修復了提高手續費時的漏洞
10月24日,安全公告和修正版安裝程序發佈。該問題影響連接到惡意服務器的4.8.3之前版本。
服務器可能顯示收款方已被篡改的待處理付款。用戶通過 RBF 手動提高手續費並簽名時,可能會授權向該地址付款。開發者收到兩份報告;其中一份涉及資金損失,金額未披露。
補丁會檢查未確認交易中屬於錢包的輸入的簽名。它不會使客戶端變成完整節點。公告稱,使用可信服務器的用戶不受此攻擊影響。
建議從 electrum.org 更新,驗證安裝程序簽名,並在簽名前檢查收款方和金額,即使是在修改手續費時也應如此。
Binance 現貨,10月26日 19:53 UTC:BTC 報價爲 80,006.85 USDT(24小時內下跌 0.736%)和 79,909.19 USDC(下跌 0.749%)。這是兩個報價貨幣不同的市場。
市場解讀:這些波動並不能證明市場對該事件作出了反應。錢包安全和波動性是不同的風險。補丁降低了一種特定風險敞口;它不能保證 BTC 保值,也不能消除自我託管的所有風險。
$BTC $USDT $USDC
教育內容。非財務建議。
#Bitcoin #Electrum #Seguridad #Autocustodia #錢包
27

·
--
Electrum 4.8.3 修補了一個高嚴重性的惡意伺服器手續費加價陷阱,該漏洞於 2026 年 10 月 24 日揭露。
2026 年 10 月 24 日,Electrum 發布了 4.8.3 版(安全公告 GHSA-6jp4-8v48-cc5v)。惡意的 Electrum 伺服器可以攔截剛廣播的 $BTC tx,並向攻擊者顯示一筆相互衝突的假未確認付款——舊版用戶端不會檢查那些無效簽章。如果使用者對這筆假交易使用 RBF 提高手續費,就會簽署一筆實際付款給攻擊者的交易。部分伺服器早已在利用此漏洞;有兩名使用者回報此事,其中一人損失了資金。攻擊者也會反覆生成目的地地址末四個字元,使其看起來相似。
請升級至 4.8.3 或更新版本——所有舊版都受到影響。修補程式會在將記憶池交易加入歷史紀錄前,驗證錢包所擁有輸入的簽章。請只從 electrum.org 下載,並驗證簽章。升級前,每次提高交易手續費前,請檢查完整的目的地地址和金額。使用可信任或自行架設伺服器的用戶,受影響的風險較低;但傳入的未確認交易仍未經完整驗證。
#Bitcoin #Electrum #CryptoSecurity #Wallet
請自行研究(DYOR)。本文不構成財務建議。
{spot}(BTCUSDT)
Electrum 4.8.3 修補了一個高嚴重性的惡意伺服器手續費加價陷阱,該漏洞於 2026 年 10 月 24 日揭露。
2026 年 10 月 24 日,Electrum 發布了 4.8.3 版(安全公告 GHSA-6jp4-8v48-cc5v)。惡意的 Electrum 伺服器可以攔截剛廣播的 $BTC tx,並向攻擊者顯示一筆相互衝突的假未確認付款——舊版用戶端不會檢查那些無效簽章。如果使用者對這筆假交易使用 RBF 提高手續費,就會簽署一筆實際付款給攻擊者的交易。部分伺服器早已在利用此漏洞;有兩名使用者回報此事,其中一人損失了資金。攻擊者也會反覆生成目的地地址末四個字元,使其看起來相似。
請升級至 4.8.3 或更新版本——所有舊版都受到影響。修補程式會在將記憶池交易加入歷史紀錄前,驗證錢包所擁有輸入的簽章。請只從 electrum.org 下載,並驗證簽章。升級前,每次提高交易手續費前,請檢查完整的目的地地址和金額。使用可信任或自行架設伺服器的用戶,受影響的風險較低;但傳入的未確認交易仍未經完整驗證。
#Bitcoin #Electrum #CryptoSecurity #Wallet
請自行研究(DYOR)。本文不構成財務建議。

35

·
--
看漲
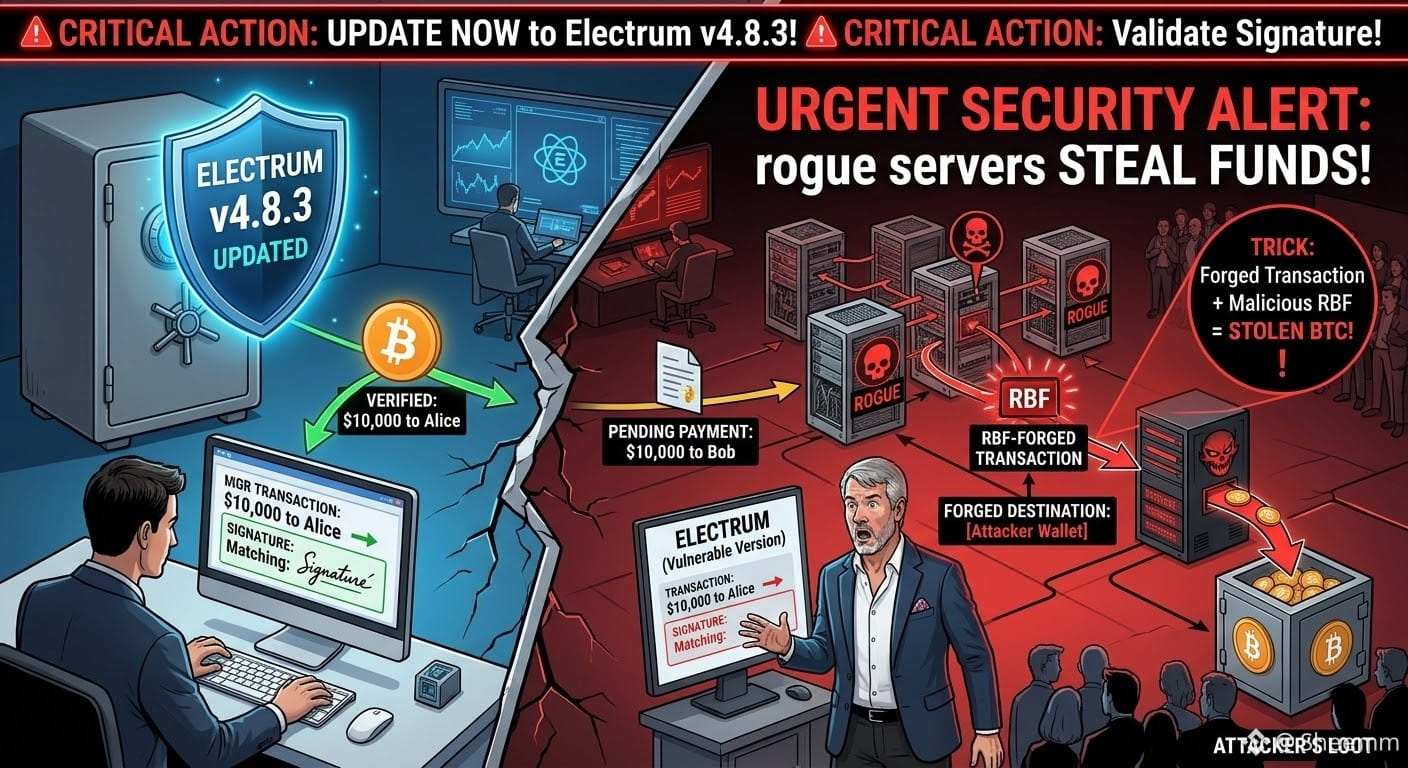
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Electrum 錢包用戶緊急安全警報!
舊版 Electrum 存在嚴重漏洞,惡意服務器可利用費用替換(RBF)功能。當用戶嘗試加速待處理的付款時,惡意節點可能會替換爲僞造的交易,誘騙受害者授權向攻擊者付款。
⚡️ 請立即採取行動:
立即將應用更新至 v4.8.3!此補丁爲未確認的交易添加了關鍵的簽名驗證。廣播交易前,請仔細覈對收款地址!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Electrum 錢包用戶緊急安全警報!
舊版 Electrum 存在嚴重漏洞,惡意服務器可利用費用替換(RBF)功能。當用戶嘗試加速待處理的付款時,惡意節點可能會替換爲僞造的交易,誘騙受害者授權向攻擊者付款。
⚡️ 請立即採取行動:
立即將應用更新至 v4.8.3!此補丁爲未確認的交易添加了關鍵的簽名驗證。廣播交易前,請仔細覈對收款地址!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
⚠️ Electrum 錢包用戶緊急安全警報!
舊版 Electrum 存在嚴重漏洞,惡意服務器可利用費用替換(RBF)功能。當用戶嘗試加速待處理的付款時,惡意節點可能會替換爲僞造的交易,誘騙受害者授權向攻擊者付款。
⚡️ 請立即採取行動:
立即將應用更新至 v4.8.3!此補丁爲未確認的交易添加了關鍵的簽名驗證。廣播交易前,請仔細覈對收款地址!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636
·
--
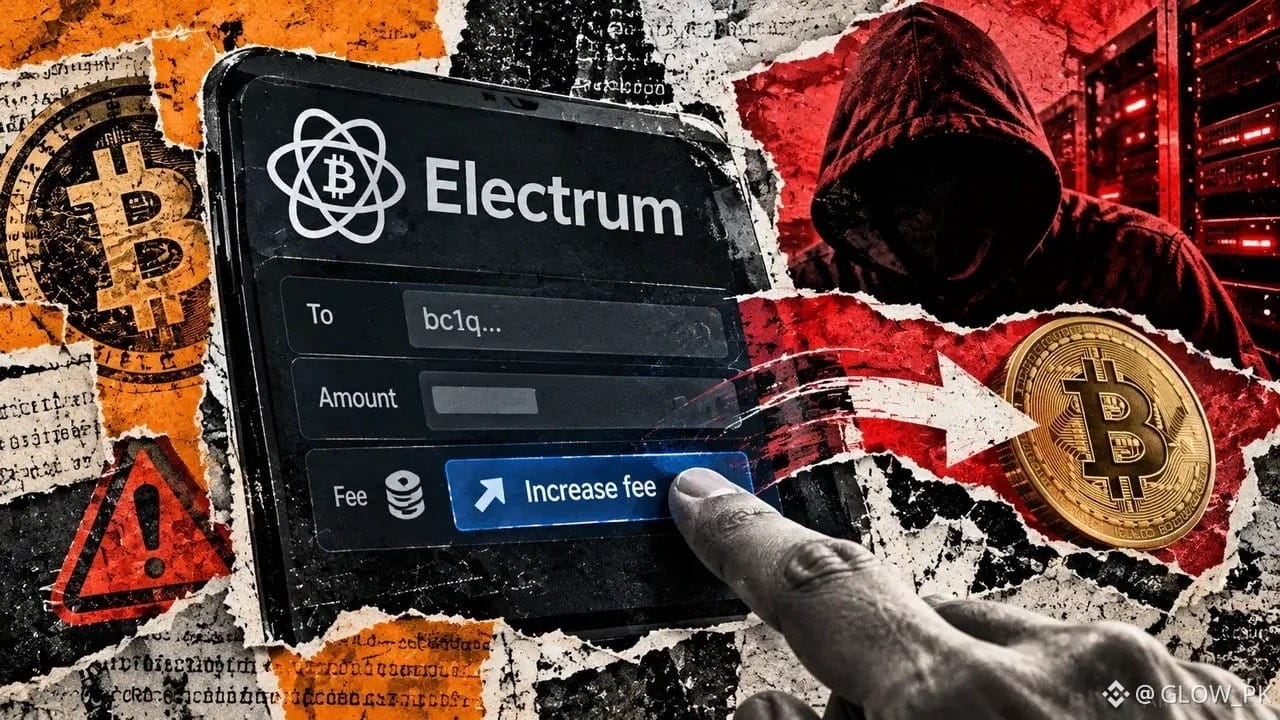
🚨 比特幣安全警報:Electrum 修復嚴重的錢包漏洞!
最近發現的 Electrum 錢包漏洞,再次嚴肅提醒我們:加密貨幣安全不僅僅是保護私鑰。
攻擊者利用一處漏洞,在用戶手動提高交易手續費時,誘使惡意服務器重定向比特幣付款。據報道,至少有一名用戶因此蒙受了資金損失。
Electrum 已在 4.8.3 版本中修復此問題。該版本會驗證錢包自有輸入的簽名,以防止此類操縱。
💡 我的心得:不要因爲私鑰仍然安全,就認爲資金萬無一失。錢包軟件、交易驗證和及時更新同樣重要。
如果你正在使用 Electrum,請更新至 4.8.3 版本,並在確認交易前仔細覈驗交易信息。
在加密貨幣領域,一個小小的安全疏忽就可能讓你蒙受實際損失。趁問題發生前,保護好你的資產。🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
5
523

·
--
看漲
#ElectrumWalletBugLetRogueServersStealFunds
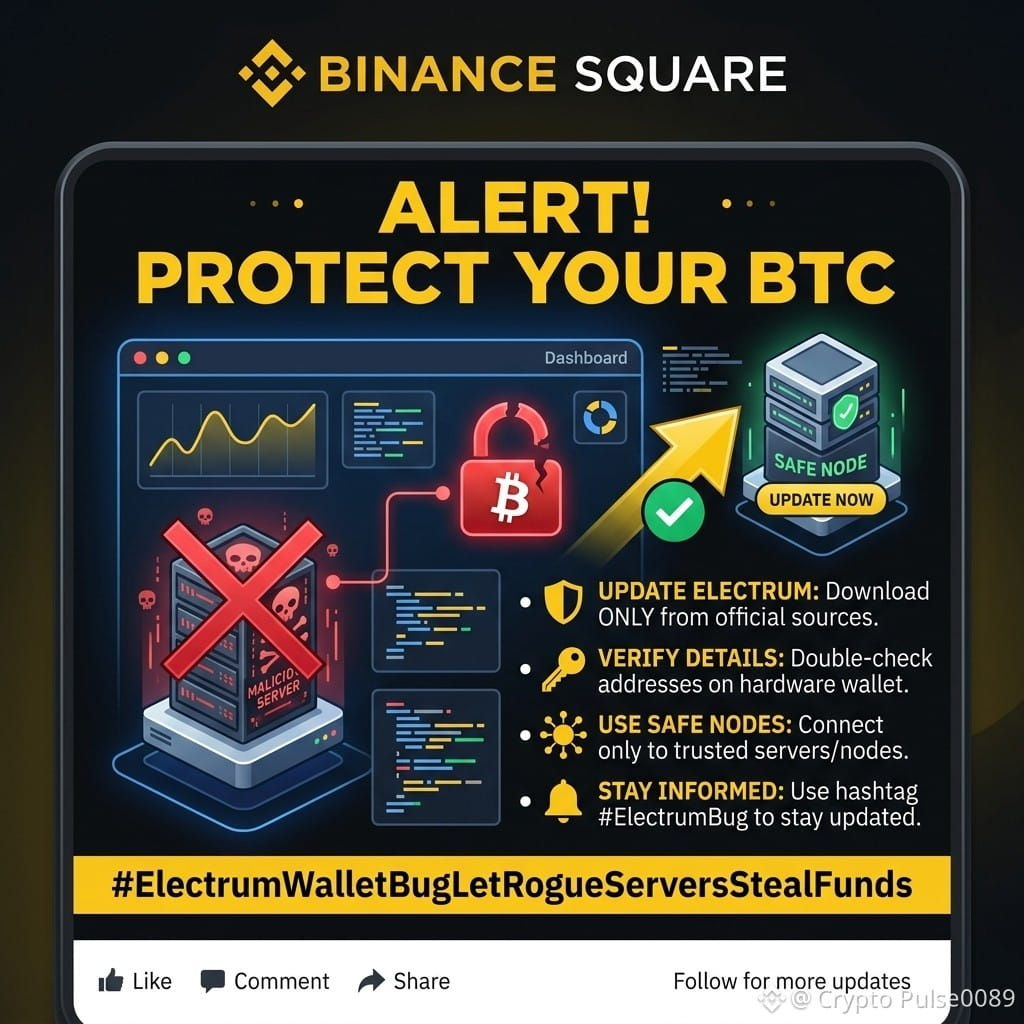
🚨 緊急安全警報:#ElectrumWalletBug 🚨
與 #ElectrumWalletBugLetRogueServersStealFunds 相關的嚴重安全漏洞已被曝光。惡意或 rogue Electrum 服務器可能利用通信漏洞操縱交易提示,並有可能盜取用戶資金!
如果你正在使用 Electrum 比特幣錢包,請立即按照以下步驟保護你的資產:
⚠️ 你現在需要採取的措施:
更新錢包:確保使用從官方網站(electrum.org)下載的最新官方版本 Electrum。
避開未知服務器:不要連接未經驗證的公共服務器。
運行自己的節點/服務器:如果可能,請將 Electrum 連接到你自己的私有後端(例如 Electrum Personal Server 或 ElectrumX)。
通過硬件設備覈實:確認任何交易前,務必在硬件錢包屏幕上再次覈對收款地址。
傳播提醒:分享此警報,保護社區!
🛡️ 保持安全,謹慎防護,並再次確認你的連接!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
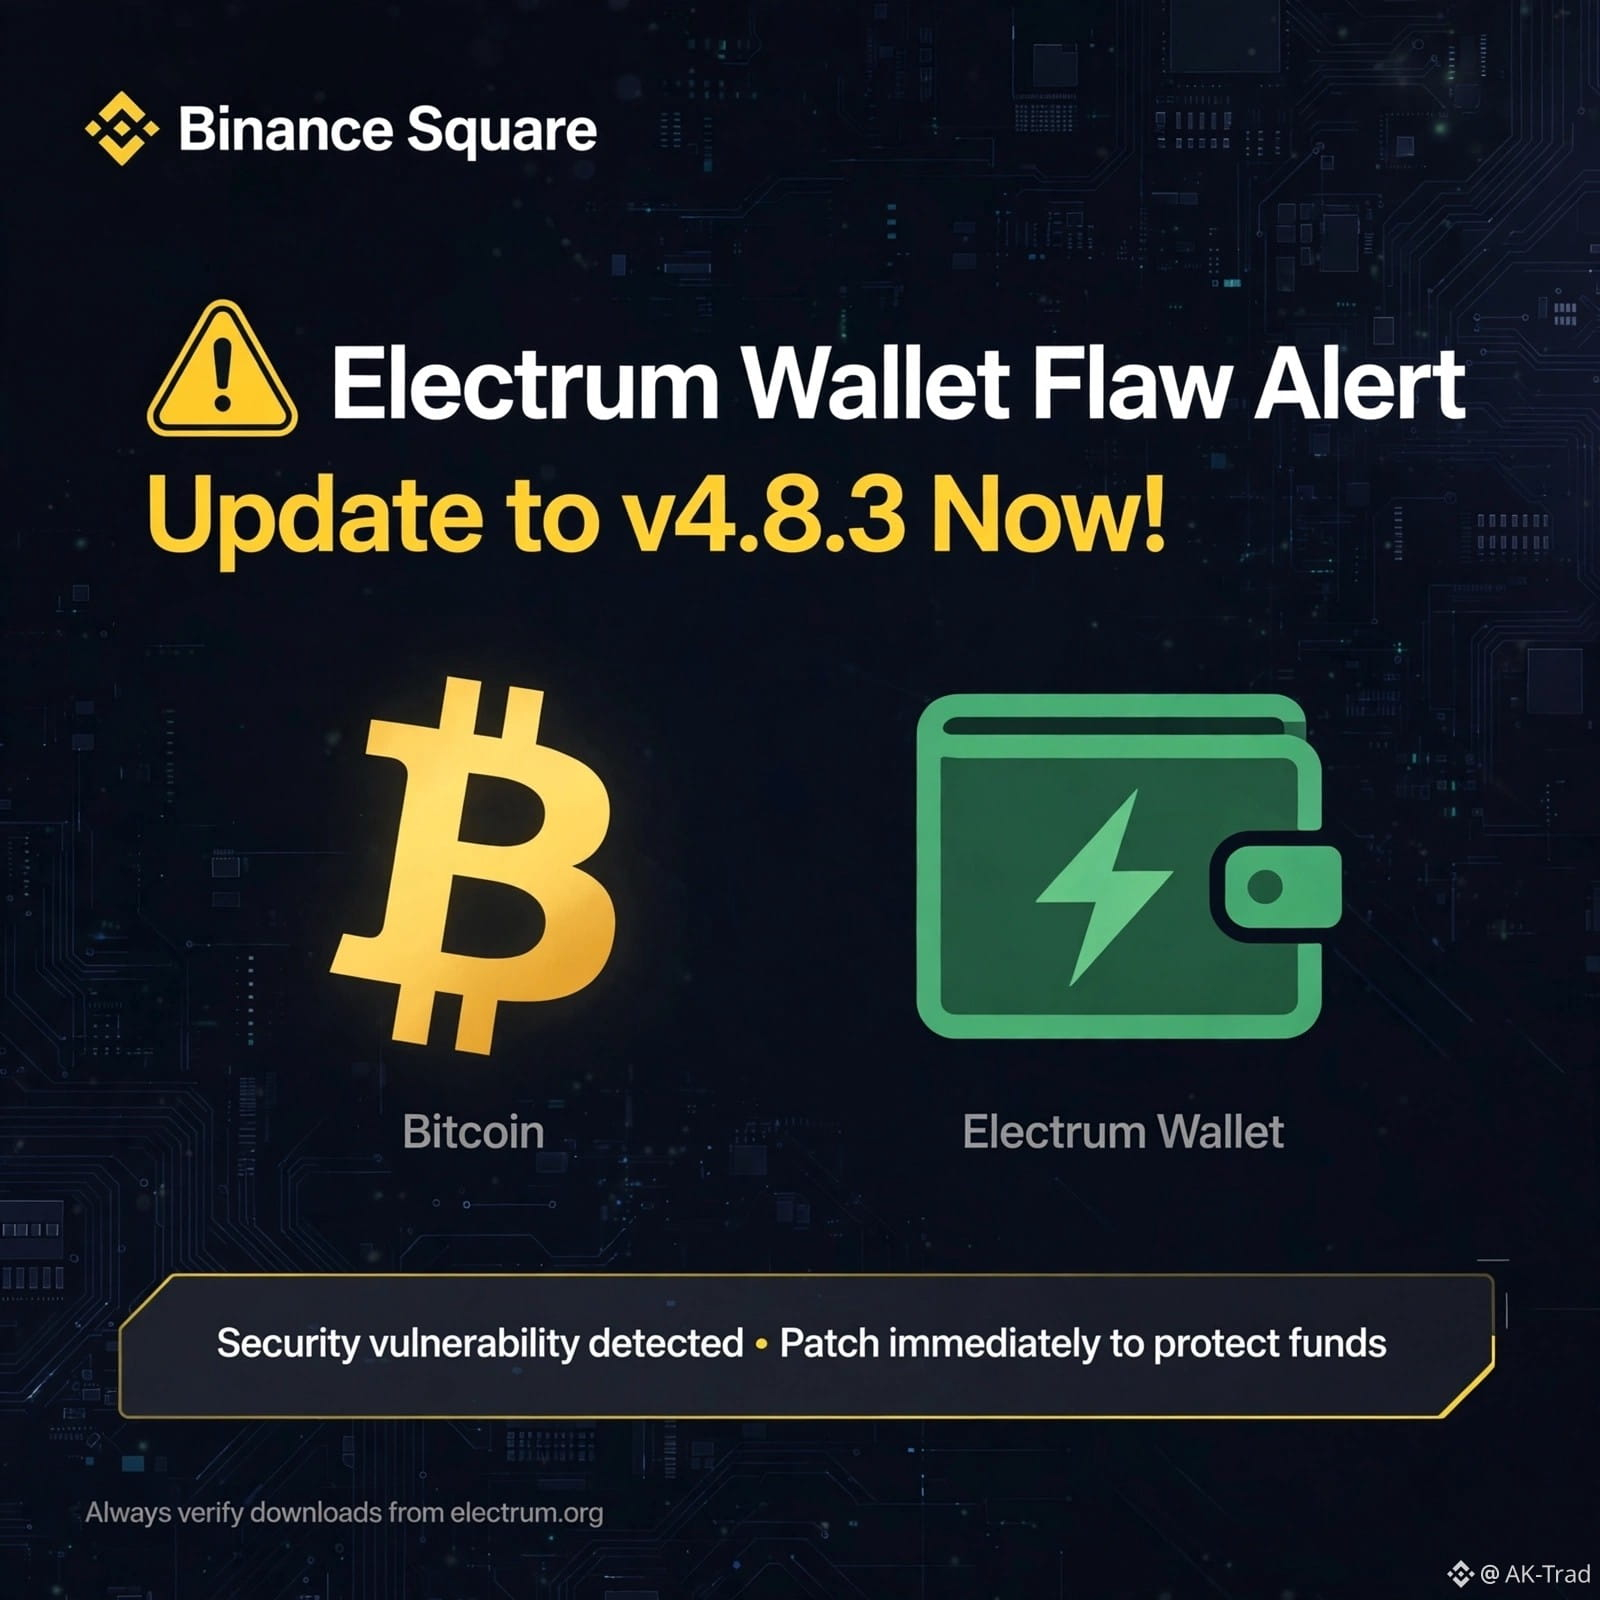
⚠️ 突發:Electrum 錢包漏洞——BTC 被盜!
Electrum 錢包發現了一個嚴重漏洞!
用戶通過 Replace-by-Fee 提高手續費時,黑客會僞造比特幣付款記錄,騙取用戶資金。
🔴 至少已確認發生一起盜竊事件
✅ 修復方案:4.8.3 版本已於 10 月 24 日發佈
⚠️ 舊版本仍可能遭到攻擊
解決方案:立即從 electrum.org 更新至 v4.8.3,並在簽名前仔細覈對地址!
你在用哪個錢包?安全嗎?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
⚠️ 突發:Electrum 錢包漏洞——BTC 被盜!
Electrum 錢包發現了一個嚴重漏洞!
用戶通過 Replace-by-Fee 提高手續費時,黑客會僞造比特幣付款記錄,騙取用戶資金。
🔴 至少已確認發生一起盜竊事件
✅ 修復方案:4.8.3 版本已於 10 月 24 日發佈
⚠️ 舊版本仍可能遭到攻擊
解決方案:立即從 electrum.org 更新至 v4.8.3,並在簽名前仔細覈對地址!
你在用哪個錢包?安全嗎?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
Electrum 錢包發現了一個嚴重漏洞!
用戶通過 Replace-by-Fee 提高手續費時,黑客會僞造比特幣付款記錄,騙取用戶資金。
🔴 至少已確認發生一起盜竊事件
✅ 修復方案:4.8.3 版本已於 10 月 24 日發佈
⚠️ 舊版本仍可能遭到攻擊
解決方案:立即從 electrum.org 更新至 v4.8.3,並在簽名前仔細覈對地址!
你在用哪個錢包?安全嗎?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68

漏洞無處不在😧
一個漏洞存在於 #Electrum #Bitcoin 錢包中,當用戶試圖加快卡住的付款時,惡意服務器能夠竊取資金。😕
舊版本會接受來自公共服務器的某些待處理交易,卻沒有充分驗證簽名。攻擊者可以插入仿冒交易;當用戶提高費用(Replace-by-Fee)時,就有可能簽署一筆實際付給攻擊者的付款。至少已有兩起真實案例證實了這一問題。
Electrum 已發佈 4.8.3 版本以修復該漏洞。用戶應儘快更新,並避免在關鍵操作中依賴不可信的服務器。
安全風險和弱點滲透於生態系統的方方面面。
查看相關信息:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
漏洞無處不在😧
一個漏洞存在於 #Electrum #Bitcoin 錢包中,當用戶試圖加快卡住的付款時,惡意服務器能夠竊取資金。😕
舊版本會接受來自公共服務器的某些待處理交易,卻沒有充分驗證簽名。攻擊者可以插入仿冒交易;當用戶提高費用(Replace-by-Fee)時,就有可能簽署一筆實際付給攻擊者的付款。至少已有兩起真實案例證實了這一問題。
Electrum 已發佈 4.8.3 版本以修復該漏洞。用戶應儘快更新,並避免在關鍵操作中依賴不可信的服務器。
安全風險和弱點滲透於生態系統的方方面面。
查看相關信息:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#谷歌财报能否守住基本盘
418,344 次瀏覽
1,210 討論中
2
#微软财报能否兑现ai红利
225,120 次瀏覽
698 討論中
3
#股票财报季
6.3M 次瀏覽
12,391 討論中
4
#比特币突破8.1万美元
4,865 次瀏覽
38 討論中
5
#KOSPI大涨6.63%重返6000点
270 次瀏覽
25 討論中
6
#DatavaultAI披露无法从Biconomy提取比特币
5,951 次瀏覽
50 討論中
7
#FOMC会议
415,651 次瀏覽
1,198 討論中
8
#香港代币化基金二级交易类ETF监管
28,116 次瀏覽
117 討論中
9
#美国政府出售FTX关联Anthropic股份获6.27亿美元
26,480 次瀏覽
114 討論中
10
#穆迪授予RLUSD长期存款A2评级
2,279 次瀏覽
54 討論中