

#cyber_security
cyber_security
3,955 次瀏覽
25 討論中
熱門
最新
·
--
‘安全第一’入門套件"
初學者常常擔心資產損失。通過創建安全指南,你提供了巨大的價值,建立了信任,並鼓勵長期閱讀者。
2026年保護你的加密貨幣的非談判規則 🔒
剛進入市場?不要讓你的興奮花掉你的投資組合。以下是我每天用來保護我的資產的3個習慣:
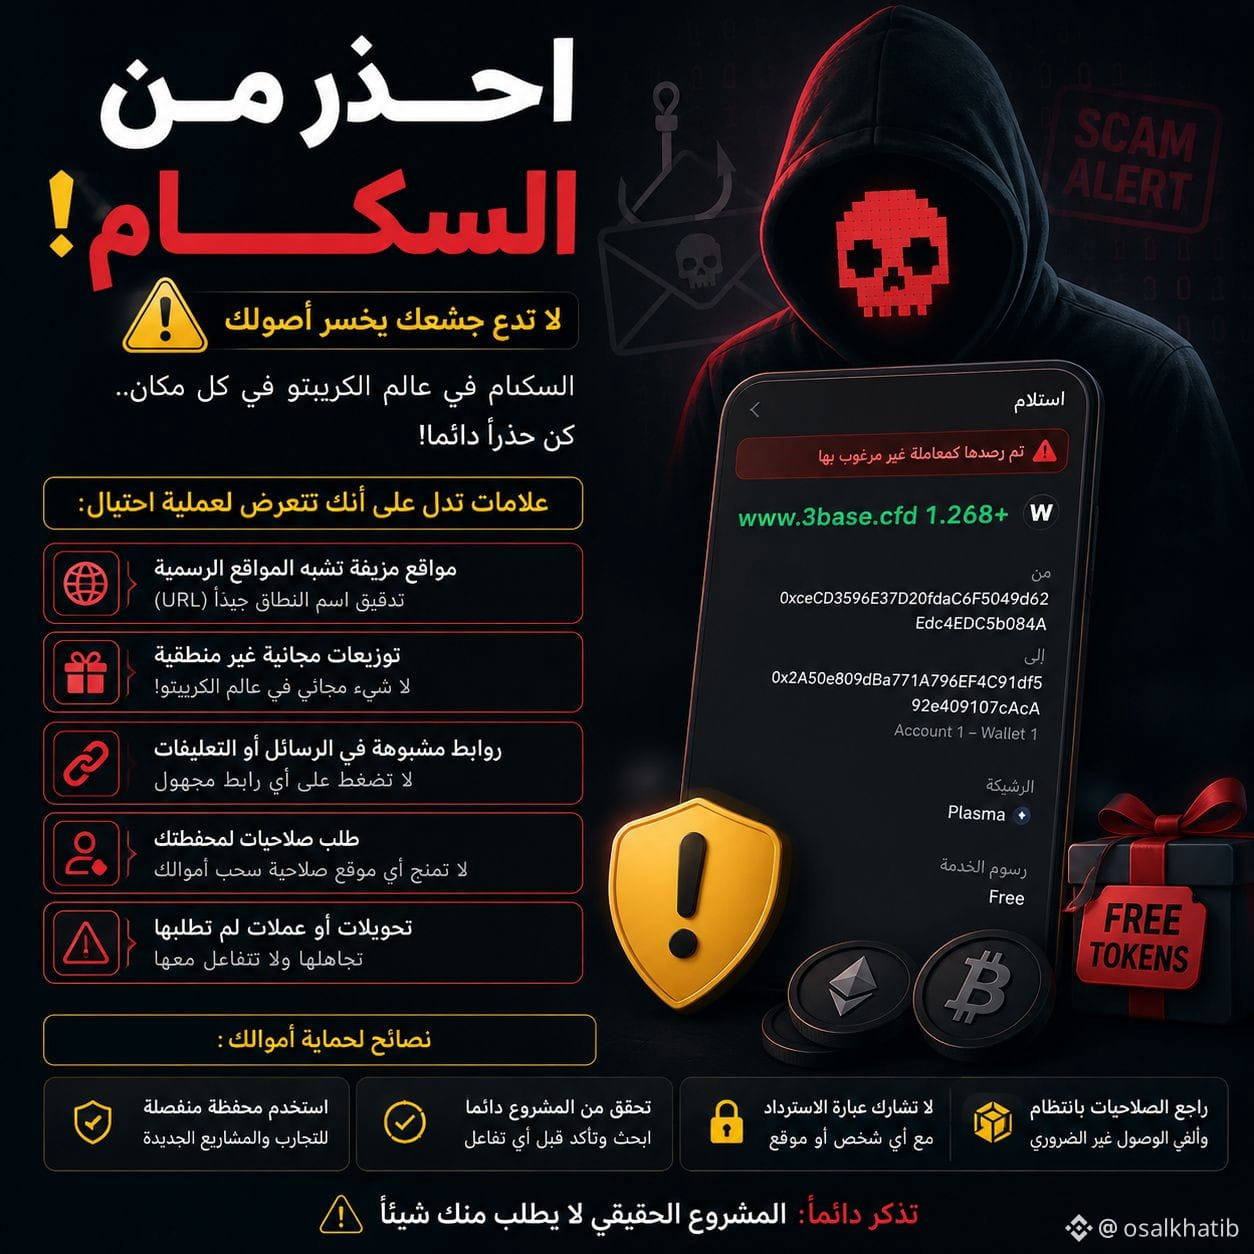
*啓用2FA(雙重認證):永遠不要僅依賴密碼。使用硬件密鑰或認證器應用程序來增加保護層。
*白名單提現:只允許你的賬戶向你信任且已預先驗證的地址發送資金。
*警惕‘好得令人難以置信’:如果聊天中的陌生人提出‘雙倍你的BTC’或詢問你的種子短語,立即屏蔽他們。你的種子短語僅屬於你——絕不要與任何人分享,包括‘幣安客服’。
保持安全,保持紀律。1%的心態始於保護你所擁有的。 🛡️#cyber_security
‘安全第一’入門套件"
初學者常常擔心資產損失。通過創建安全指南,你提供了巨大的價值,建立了信任,並鼓勵長期閱讀者。
2026年保護你的加密貨幣的非談判規則 🔒
剛進入市場?不要讓你的興奮花掉你的投資組合。以下是我每天用來保護我的資產的3個習慣:
*啓用2FA(雙重認證):永遠不要僅依賴密碼。使用硬件密鑰或認證器應用程序來增加保護層。
*白名單提現:只允許你的賬戶向你信任且已預先驗證的地址發送資金。
*警惕‘好得令人難以置信’:如果聊天中的陌生人提出‘雙倍你的BTC’或詢問你的種子短語,立即屏蔽他們。你的種子短語僅屬於你——絕不要與任何人分享,包括‘幣安客服’。
保持安全,保持紀律。1%的心態始於保護你所擁有的。 🛡️#cyber_security
初學者常常擔心資產損失。通過創建安全指南,你提供了巨大的價值,建立了信任,並鼓勵長期閱讀者。
2026年保護你的加密貨幣的非談判規則 🔒
剛進入市場?不要讓你的興奮花掉你的投資組合。以下是我每天用來保護我的資產的3個習慣:
*啓用2FA(雙重認證):永遠不要僅依賴密碼。使用硬件密鑰或認證器應用程序來增加保護層。
*白名單提現:只允許你的賬戶向你信任且已預先驗證的地址發送資金。
*警惕‘好得令人難以置信’:如果聊天中的陌生人提出‘雙倍你的BTC’或詢問你的種子短語,立即屏蔽他們。你的種子短語僅屬於你——絕不要與任何人分享,包括‘幣安客服’。
保持安全,保持紀律。1%的心態始於保護你所擁有的。 🛡️#cyber_security
2
107
·
--
#BitgetSays$352MAffectedInHack
加密行業重大泄露:Bitget遭受3520萬美元的鉅額熱錢包漏洞 🚨
加密交易所Bitget確認發生未經授權的入侵,約有3.516億美元資金受到其熱錢包與“溫錢包”系統的影響。儘管已暫時暫停提款,但交易和存款仍保持正常運行;Bitget首席執行官Gracy Chen表示冷錢包未受影響。
初步調查顯示,攻擊模式可能與疑似國家支持的行爲者有關,早期線索指向朝鮮的網絡團體。
#Binance
#CryptoNewss
#cyber_security
#Bitget
#BitgetSays$352MAffectedInHack
加密行業重大泄露:Bitget遭受3520萬美元的鉅額熱錢包漏洞 🚨
加密交易所Bitget確認發生未經授權的入侵,約有3.516億美元資金受到其熱錢包與“溫錢包”系統的影響。儘管已暫時暫停提款,但交易和存款仍保持正常運行;Bitget首席執行官Gracy Chen表示冷錢包未受影響。
初步調查顯示,攻擊模式可能與疑似國家支持的行爲者有關,早期線索指向朝鮮的網絡團體。
#Binance
#CryptoNewss
#cyber_security
#Bitget
加密行業重大泄露:Bitget遭受3520萬美元的鉅額熱錢包漏洞 🚨
加密交易所Bitget確認發生未經授權的入侵,約有3.516億美元資金受到其熱錢包與“溫錢包”系統的影響。儘管已暫時暫停提款,但交易和存款仍保持正常運行;Bitget首席執行官Gracy Chen表示冷錢包未受影響。
初步調查顯示,攻擊模式可能與疑似國家支持的行爲者有關,早期線索指向朝鮮的網絡團體。
#Binance
#CryptoNewss
#cyber_security
#Bitget
70
·
--

文章
港交所 SFC 命令經紀商更換 OTP 登錄 🔐🚨 港交所 SFC 命令經紀商更換 OTP 登錄 🔐
投資者迎來數字安全新時代?
香港證券及期貨事務監察委員會(SFC)已指示持牌經紀商從傳統的一次性密碼(OTP)登錄系統轉向更強的身份驗證方法。此決定反映了對網絡威脅、網絡釣魚攻擊以及未經授權訪問網上交易賬戶的擔憂日益加劇。
隨着金融市場日益數字化,保護投資者賬戶比以往任何時候都更加重要。儘管 OTP 驗證已被廣泛使用多年,但網絡犯罪分子已開發出複雜的技術,例如 SIM 交換攻擊、釣魚網站和社交工程,以繞過這些安全措施。
港交所 SFC 命令經紀商更換 OTP 登錄 🔐
🚨 港交所 SFC 命令經紀商更換 OTP 登錄 🔐
投資者迎來數字安全新時代?
香港證券及期貨事務監察委員會(SFC)已指示持牌經紀商從傳統的一次性密碼(OTP)登錄系統轉向更強的身份驗證方法。此決定反映了對網絡威脅、網絡釣魚攻擊以及未經授權訪問網上交易賬戶的擔憂日益加劇。
隨着金融市場日益數字化,保護投資者賬戶比以往任何時候都更加重要。儘管 OTP 驗證已被廣泛使用多年,但網絡犯罪分子已開發出複雜的技術,例如 SIM 交換攻擊、釣魚網站和社交工程,以繞過這些安全措施。
投資者迎來數字安全新時代?
香港證券及期貨事務監察委員會(SFC)已指示持牌經紀商從傳統的一次性密碼(OTP)登錄系統轉向更強的身份驗證方法。此決定反映了對網絡威脅、網絡釣魚攻擊以及未經授權訪問網上交易賬戶的擔憂日益加劇。
隨着金融市場日益數字化,保護投資者賬戶比以往任何時候都更加重要。儘管 OTP 驗證已被廣泛使用多年,但網絡犯罪分子已開發出複雜的技術,例如 SIM 交換攻擊、釣魚網站和社交工程,以繞過這些安全措施。
1
48
·
--
📰 黑客利用 Web3 和區塊鏈 C2 隱藏針對雲憑據的供應鏈攻擊
威脅行爲者越來越多地將公共區塊鏈網絡用作軟件供應鏈惡意軟件的命令與控制(C2)層,使他們能夠輪換基礎設施,而無需修改已在開發者系統上運行的惡意代碼。這種方法爲犯罪分子提供了一種更具韌性的方式,可將受感染的軟件包引導至新的數據竊取服務器,同時降低傳統域名封鎖列表的有效性。[…] 這篇《黑客利用 Web3 和區塊鏈 C2 隱藏針對雲憑據的供應鏈攻擊》最初發表於 Cyber Security News。
來源 :Cybersecuritynews
時間 :2026-10-08 14:19:23
署名 :tushar subhra dutta
#threats #cyber_security #cyber_security_news
$TRX $APT $BNB
📰 黑客利用 Web3 和區塊鏈 C2 隱藏針對雲憑據的供應鏈攻擊
威脅行爲者越來越多地將公共區塊鏈網絡用作軟件供應鏈惡意軟件的命令與控制(C2)層,使他們能夠輪換基礎設施,而無需修改已在開發者系統上運行的惡意代碼。這種方法爲犯罪分子提供了一種更具韌性的方式,可將受感染的軟件包引導至新的數據竊取服務器,同時降低傳統域名封鎖列表的有效性。[…] 這篇《黑客利用 Web3 和區塊鏈 C2 隱藏針對雲憑據的供應鏈攻擊》最初發表於 Cyber Security News。
來源 :Cybersecuritynews
時間 :2026-10-08 14:19:23
署名 :tushar subhra dutta
#threats #cyber_security #cyber_security_news
$TRX $APT $BNB
威脅行爲者越來越多地將公共區塊鏈網絡用作軟件供應鏈惡意軟件的命令與控制(C2)層,使他們能夠輪換基礎設施,而無需修改已在開發者系統上運行的惡意代碼。這種方法爲犯罪分子提供了一種更具韌性的方式,可將受感染的軟件包引導至新的數據竊取服務器,同時降低傳統域名封鎖列表的有效性。[…] 這篇《黑客利用 Web3 和區塊鏈 C2 隱藏針對雲憑據的供應鏈攻擊》最初發表於 Cyber Security News。
來源 :Cybersecuritynews
時間 :2026-10-08 14:19:23
署名 :tushar subhra dutta
#threats #cyber_security #cyber_security_news
$TRX $APT $BNB
160
·
--
Jacob trade
·
--
#binance98percentreplenished
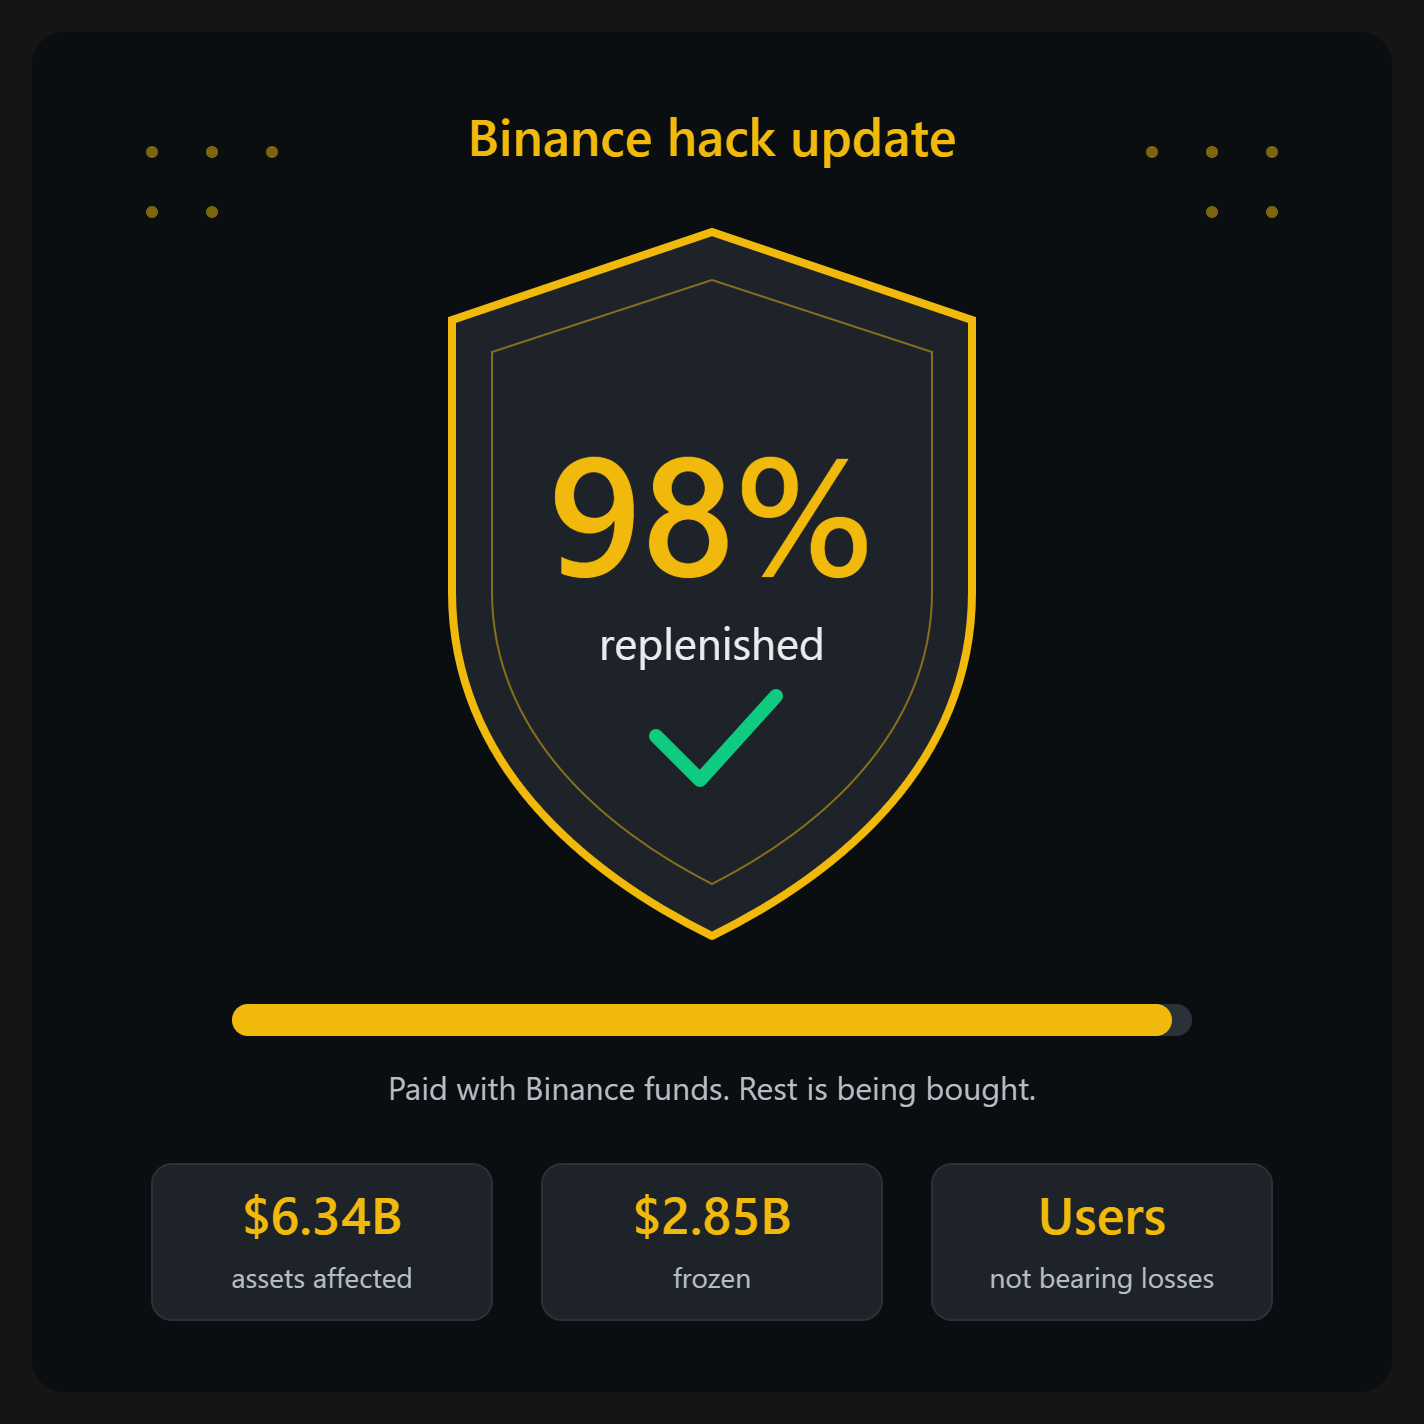
Binance 表示,已補回 10 月 29 日駭客攻擊中受影響資產的 98%,該次攻擊涉及約 63.4 億美元。公司動用了自有資金,因此使用者無須承擔損失。Binance 仍在買入剩餘流動性較低的代幣。約有 28.5 億美元已遭凍結。Binance 表示,駭客利用虛假的求職面試,以及遭篡改的開發工具,接觸負責錢包的工程師。FBI 將這次攻擊歸咎於北韓。請保持警覺,並採取強而有力的安全措施保護您的帳戶。🔐
$FLUID
$ARIA
$CAP
Binance 表示,已補回 10 月 29 日駭客攻擊中受影響資產的 98%,該次攻擊涉及約 63.4 億美元。公司動用了自有資金,因此使用者無須承擔損失。Binance 仍在買入剩餘流動性較低的代幣。約有 28.5 億美元已遭凍結。Binance 表示,駭客利用虛假的求職面試,以及遭篡改的開發工具,接觸負責錢包的工程師。FBI 將這次攻擊歸咎於北韓。請保持警覺,並採取強而有力的安全措施保護您的帳戶。🔐
$FLUID
$ARIA
$CAP
92
·
--
📰 黑客僞裝成 Microsoft Edge 的惡意軟件潛入企業備份服務器,將其變成加密貨幣礦場
短短几天內,至少有五家機構成爲該惡意軟件的攻擊目標。
來源 : Techradar Sg
時間 : 2026-10-13 15:10:00
署名 : sead fadilpašić
#computing_security #pro #computing #security #cyber_security
$ONE $JST $CORE
📰 黑客僞裝成 Microsoft Edge 的惡意軟件潛入企業備份服務器,將其變成加密貨幣礦場
短短几天內,至少有五家機構成爲該惡意軟件的攻擊目標。
來源 : Techradar Sg
時間 : 2026-10-13 15:10:00
署名 : sead fadilpašić
#computing_security #pro #computing #security #cyber_security
$ONE $JST $CORE
短短几天內,至少有五家機構成爲該惡意軟件的攻擊目標。
來源 : Techradar Sg
時間 : 2026-10-13 15:10:00
署名 : sead fadilpašić
#computing_security #pro #computing #security #cyber_security
$ONE $JST $CORE
171
在藍天下戴着我的 $CYBER ER 帽子,感覺超棒!☀️
Cyber 目前價格爲 $0.321,表現穩健。我認爲 Cyber 社區是 Web3 中最強大的社區之一。如果 $BTC 繼續看漲,Cyber 本週輕鬆就能漲到 $0.5。
你在持有 Cyber,還是還在觀望?告訴我吧!Cyber
#CYBER #cyber_security #BinanceSquareFamily #BinanceSquareTalks #CYBERUSDT
在藍天下戴着我的 $CYBER ER 帽子,感覺超棒!☀️
Cyber 目前價格爲 $0.321,表現穩健。我認爲 Cyber 社區是 Web3 中最強大的社區之一。如果 $BTC 繼續看漲,Cyber 本週輕鬆就能漲到 $0.5。
你在持有 Cyber,還是還在觀望?告訴我吧!Cyber
#CYBER #cyber_security #BinanceSquareFamily #BinanceSquareTalks #CYBERUSDT
Cyber 目前價格爲 $0.321,表現穩健。我認爲 Cyber 社區是 Web3 中最強大的社區之一。如果 $BTC 繼續看漲,Cyber 本週輕鬆就能漲到 $0.5。
你在持有 Cyber,還是還在觀望?告訴我吧!Cyber
#CYBER #cyber_security #BinanceSquareFamily #BinanceSquareTalks #CYBERUSDT
14
2
1.1k
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#黄仁勋辞任CEO,英伟达战略走向受关注
390,915 次瀏覽
859 討論中
2
#Anthropic拒绝延期IPO,本周路演估值几何?
903,833 次瀏覽
2,969 討論中
3
#比特币跌破7.1万美元
367 次瀏覽
26 討論中
4
#对冲基金CME比特币净空头降89%
20,154 次瀏覽
71 討論中
5
#英伟达任命Kress为临时CEO
840 次瀏覽
24 討論中
6
#AnthropicIPO获约6倍超额认购
5,022 次瀏覽
32 討論中
7
#Bitmine2026财年净亏损63亿美元
160,216 次瀏覽
291 討論中
8
#美国持牌银行SoFi稳定币扩展至Polygon
17,479 次瀏覽
241 討論中
9
#XAUT完成毕马威审计获无保留意见
3,977 次瀏覽
239 討論中
10
#英伟达突发换帅,美国芯片股跌幅扩大
145,432 次瀏覽
200 討論中