
#cryptobandits
cryptobandits
3,471 次瀏覽
5 討論中
熱門
最新
⚠️ 警告:一個 USB 內存可以清空你整個加密錢包。
你不需要點擊任何奇怪的東西。只需連接它。😨
🦠 認識 CRYPTOBANDITS
微軟確認這種惡意軟件,名爲 Trojan:Win32/CryptoBandits,自二月份以來通過 USB 內存感染 Windows 電腦 🔌 QuickNode
🎯 它是這樣捕捉你的:
你連接了一個帶有惡意快捷方式 (.lnk) 的感染 USB。點擊後,它會在你的電腦上安裝一個 "蠕蟲" QuickNode
該惡意軟件每 500 毫秒監視 Windows 的剪貼板,等待你複製一些有價值的內容 👁️ QuickNode
當你複製比特幣或以太坊的種子短語或私鑰時,惡意軟件會捕獲並通過 Tor 網絡將其發送給攻擊者 🕸️ QuickNode
😱 最危險的:
如果你複製了一個錢包地址以發送資金,蠕蟲會悄悄將其替換爲攻擊者的地址——在你粘貼之前 QuickNode
你發送了你的錢……卻從未到達你認爲的地方。💸➡️🕳️
🔄 它會自行傳播:
當你將一隻乾淨的 USB 連接到一個感染的系統時,惡意軟件會掃描合法文件——Word、Excel、PDF——並將它們替換爲同名的惡意快捷方式 Guardarian
你自己的 USB 會變成下一個攻擊向量。🔁
🛡️ 如何保護自己:
避免使用未知或不可信來源的 USB
使用具有地址驗證功能的硬件或軟件錢包
✅ 始終在發送前檢查地址的首尾字符
✅ 禁用可移動設備的 AutoRun Crypto NewsCrypto News
下次有人跟你說 "借我的 USB" 時……
想兩次。🔌⚠️
你是否已經在發送前逐字符檢查你的錢包地址?👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
⚠️ 警告:一個 USB 內存可以清空你整個加密錢包。
你不需要點擊任何奇怪的東西。只需連接它。😨
🦠 認識 CRYPTOBANDITS
微軟確認這種惡意軟件,名爲 Trojan:Win32/CryptoBandits,自二月份以來通過 USB 內存感染 Windows 電腦 🔌 QuickNode
🎯 它是這樣捕捉你的:
你連接了一個帶有惡意快捷方式 (.lnk) 的感染 USB。點擊後,它會在你的電腦上安裝一個 "蠕蟲" QuickNode
該惡意軟件每 500 毫秒監視 Windows 的剪貼板,等待你複製一些有價值的內容 👁️ QuickNode
當你複製比特幣或以太坊的種子短語或私鑰時,惡意軟件會捕獲並通過 Tor 網絡將其發送給攻擊者 🕸️ QuickNode
😱 最危險的:
如果你複製了一個錢包地址以發送資金,蠕蟲會悄悄將其替換爲攻擊者的地址——在你粘貼之前 QuickNode
你發送了你的錢……卻從未到達你認爲的地方。💸➡️🕳️
🔄 它會自行傳播:
當你將一隻乾淨的 USB 連接到一個感染的系統時,惡意軟件會掃描合法文件——Word、Excel、PDF——並將它們替換爲同名的惡意快捷方式 Guardarian
你自己的 USB 會變成下一個攻擊向量。🔁
🛡️ 如何保護自己:
避免使用未知或不可信來源的 USB 使用具有地址驗證功能的硬件或軟件錢包 ✅ 始終在發送前檢查地址的首尾字符 ✅ 禁用可移動設備的 AutoRun Crypto NewsCrypto News
下次有人跟你說 "借我的 USB" 時…… 想兩次。🔌⚠️
你是否已經在發送前逐字符檢查你的錢包地址?👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
你不需要點擊任何奇怪的東西。只需連接它。😨
🦠 認識 CRYPTOBANDITS
微軟確認這種惡意軟件,名爲 Trojan:Win32/CryptoBandits,自二月份以來通過 USB 內存感染 Windows 電腦 🔌 QuickNode
🎯 它是這樣捕捉你的:
你連接了一個帶有惡意快捷方式 (.lnk) 的感染 USB。點擊後,它會在你的電腦上安裝一個 "蠕蟲" QuickNode
該惡意軟件每 500 毫秒監視 Windows 的剪貼板,等待你複製一些有價值的內容 👁️ QuickNode
當你複製比特幣或以太坊的種子短語或私鑰時,惡意軟件會捕獲並通過 Tor 網絡將其發送給攻擊者 🕸️ QuickNode
😱 最危險的:
如果你複製了一個錢包地址以發送資金,蠕蟲會悄悄將其替換爲攻擊者的地址——在你粘貼之前 QuickNode
你發送了你的錢……卻從未到達你認爲的地方。💸➡️🕳️
🔄 它會自行傳播:
當你將一隻乾淨的 USB 連接到一個感染的系統時,惡意軟件會掃描合法文件——Word、Excel、PDF——並將它們替換爲同名的惡意快捷方式 Guardarian
你自己的 USB 會變成下一個攻擊向量。🔁
🛡️ 如何保護自己:
避免使用未知或不可信來源的 USB 使用具有地址驗證功能的硬件或軟件錢包 ✅ 始終在發送前檢查地址的首尾字符 ✅ 禁用可移動設備的 AutoRun Crypto NewsCrypto News
下次有人跟你說 "借我的 USB" 時…… 想兩次。🔌⚠️
你是否已經在發送前逐字符檢查你的錢包地址?👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
1
103
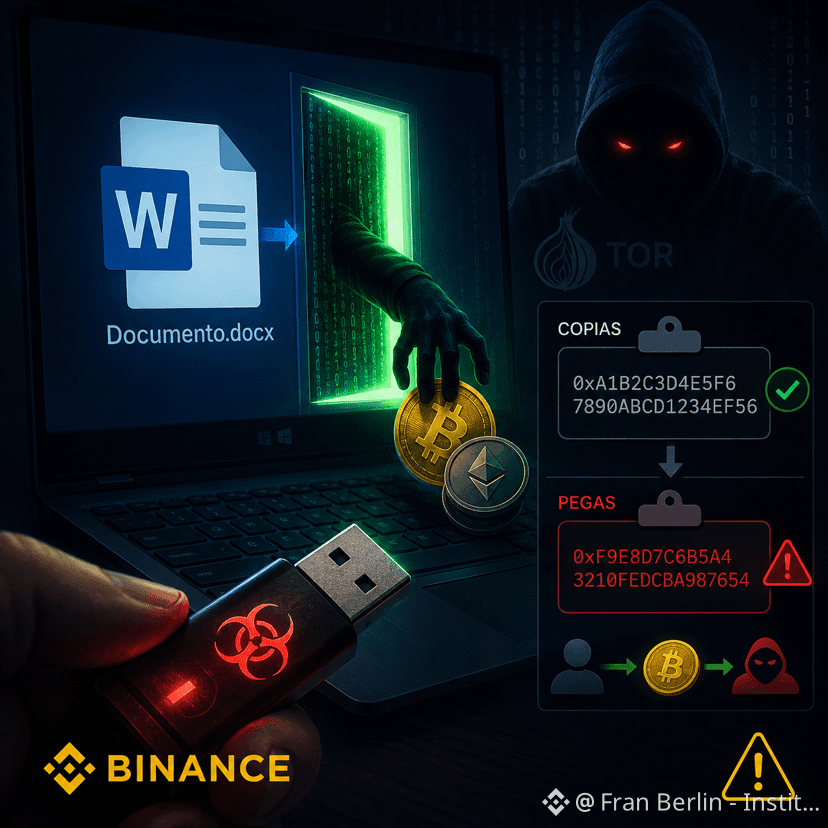
🔌⚠️ 你在你的電腦上插入了一個USB。
你打開了一個看似正常的Word文檔。名字正確,圖標正確。一切正常。
但這並不是一個文件。它是一扇門。
微軟剛剛透露,自2026年2月以來,一個名爲CryptoBandits的惡意軟件已經以幾乎隱形的方式竊取了#crypto ,安裝在感染的USB上,監控剪貼板每500毫秒,當你複製一個錢包地址進行轉賬時……它會悄悄替換爲攻擊者的地址。
你粘貼。你確認。錢轉到了另一個錢包。
它還捕獲種子短語和私鑰。通過Tor網絡傳輸所有信息以不留痕跡。當檢測到一個乾淨的USB連接時,它也會感染它。
甚至幣安也向用戶分發了微軟的警報。
上一次你逐字逐句檢查目標地址,確認一筆交易之前是什麼時候?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
🔌⚠️ 你在你的電腦上插入了一個USB。
你打開了一個看似正常的Word文檔。名字正確,圖標正確。一切正常。
但這並不是一個文件。它是一扇門。
微軟剛剛透露,自2026年2月以來,一個名爲CryptoBandits的惡意軟件已經以幾乎隱形的方式竊取了#crypto ,安裝在感染的USB上,監控剪貼板每500毫秒,當你複製一個錢包地址進行轉賬時……它會悄悄替換爲攻擊者的地址。
你粘貼。你確認。錢轉到了另一個錢包。
它還捕獲種子短語和私鑰。通過Tor網絡傳輸所有信息以不留痕跡。當檢測到一個乾淨的USB連接時,它也會感染它。
甚至幣安也向用戶分發了微軟的警報。
上一次你逐字逐句檢查目標地址,確認一筆交易之前是什麼時候?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
你打開了一個看似正常的Word文檔。名字正確,圖標正確。一切正常。
但這並不是一個文件。它是一扇門。
微軟剛剛透露,自2026年2月以來,一個名爲CryptoBandits的惡意軟件已經以幾乎隱形的方式竊取了#crypto ,安裝在感染的USB上,監控剪貼板每500毫秒,當你複製一個錢包地址進行轉賬時……它會悄悄替換爲攻擊者的地址。
你粘貼。你確認。錢轉到了另一個錢包。
它還捕獲種子短語和私鑰。通過Tor網絡傳輸所有信息以不留痕跡。當檢測到一個乾淨的USB連接時,它也會感染它。
甚至幣安也向用戶分發了微軟的警報。
上一次你逐字逐句檢查目標地址,確認一筆交易之前是什麼時候?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
447
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#比特币突破8万美元大关
206,230 次瀏覽
619 討論中
2
#以太坊重回2600美元
1,757 次瀏覽
47 討論中
3
#SEC收到21SharesINJ现货ETF修订申请
4,403 次瀏覽
41 討論中
4
#闪迪将于9月21日纳入标普100
4,459 次瀏覽
42 討論中
5
#Polygon拟部署合约首轮销毁1亿枚POL
2,912 次瀏覽
36 討論中
6
#雅虎财经终止与Polymarket合作
45 次瀏覽
21 討論中
7
#巴菲特转任伯克希尔荣誉董事长
38,777 次瀏覽
155 討論中
8
#Zcash现货ETF月度净流入超2.3亿美元
89,087 次瀏覽
234 討論中
9
#HYPE涨超11%
187,237 次瀏覽
499 討論中
10
#Zcash开发者拟11月5日激活NU7主网
67,537 次瀏覽
138 討論中