

#coldcard
coldcard
160,550 次瀏覽
518 討論中
熱門
最新

·
--
刷到 Globe and Mail:多倫多硬件錢包廠商 Coinkite 及其聯合創始人,被加拿大安大略省高等法院擬議集體訴訟盯上了——訴狀指 Coldcard 固件漏洞讓助記詞可被猜中,用戶比特幣被盜超 1.4 億美元。
硬點:訴狀 9 月 11 日立案,被告含 CEO Rodolfo Novak 與聯合創始人 Peter Gray;指控 2021 年固件把隨機數接到更弱的軟件 PRNG,工程師 James O'Beirne 2025 年 5 月已報過;攻擊從 2026/7/30 起多波,訴狀估損超 $1.4 億。原告 Amir Naderi 稱本人丟約 $8 萬。公司拒評訴訟細節,說幾天內會發完整事後覆盤;此前 CEO 已公開認賬固件 bug。尚未認證、指控未證實。
冷錢包也不是絕對安全——種子生成這一環一旦塌了,離線也擋不住。
#$BTC #Coldcard #硬件錢包
硬點:訴狀 9 月 11 日立案,被告含 CEO Rodolfo Novak 與聯合創始人 Peter Gray;指控 2021 年固件把隨機數接到更弱的軟件 PRNG,工程師 James O'Beirne 2025 年 5 月已報過;攻擊從 2026/7/30 起多波,訴狀估損超 $1.4 億。原告 Amir Naderi 稱本人丟約 $8 萬。公司拒評訴訟細節,說幾天內會發完整事後覆盤;此前 CEO 已公開認賬固件 bug。尚未認證、指控未證實。
冷錢包也不是絕對安全——種子生成這一環一旦塌了,離線也擋不住。
#$BTC #Coldcard #硬件錢包
4

買個硬件錢包圖安心,結果種子詞是"僞隨機"的。Coinkite 旗下的 Coldcard 被爆:2021年3月那版固件更新偷偷關掉了芯片真隨機數生成器,種子只有40 bit 隨機度,BIP-39 標準要128 bit,等於把大門密碼本寫進產品說明書。7月30日攻擊者25分鐘掏走594枚 $BTC(約3800萬美元)掃蕩500多個錢包,累計被盜超1.4億美元、5200多個受害者。9月11日安大略高院正式受理集體訴訟,原告稱創始團隊2025年5月就已知情,官方否認稱自己也是當天才發現、已推補丁。補丁發了,被盜的幣一枚沒回來。買冷錢包求的到底是真安全還是心理安慰?評論區報數:A、修完繼續用硬件錢包;B、信任崩了全轉回交易所。
$ETH $SOL
#Coldcard #硬件錢包
買個硬件錢包圖安心,結果種子詞是"僞隨機"的。Coinkite 旗下的 Coldcard 被爆:2021年3月那版固件更新偷偷關掉了芯片真隨機數生成器,種子只有40 bit 隨機度,BIP-39 標準要128 bit,等於把大門密碼本寫進產品說明書。7月30日攻擊者25分鐘掏走594枚 $BTC (約3800萬美元)掃蕩500多個錢包,累計被盜超1.4億美元、5200多個受害者。9月11日安大略高院正式受理集體訴訟,原告稱創始團隊2025年5月就已知情,官方否認稱自己也是當天才發現、已推補丁。補丁發了,被盜的幣一枚沒回來。買冷錢包求的到底是真安全還是心理安慰?評論區報數:A、修完繼續用硬件錢包;B、信任崩了全轉回交易所。
$ETH $SOL
#Coldcard #硬件錢包
$ETH $SOL
#Coldcard #硬件錢包
107

·
--
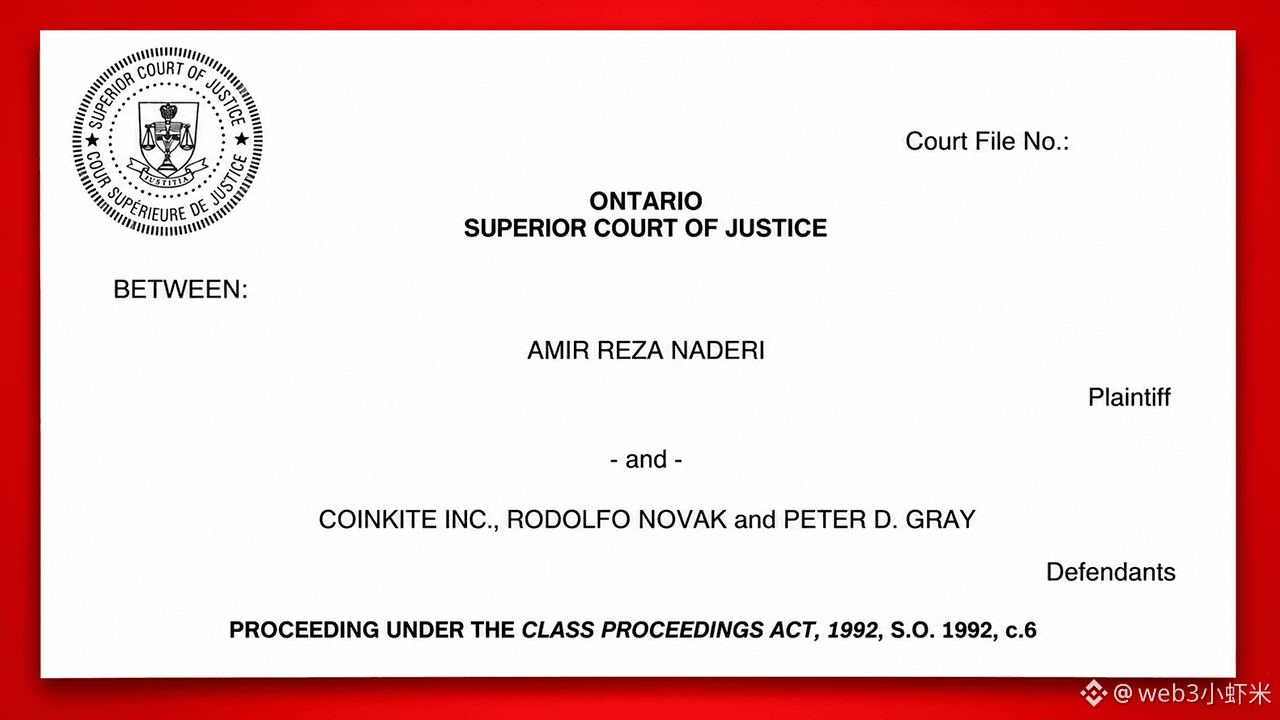
刷到安大略高等法院公開的起訴書:Coldcard 製造商 Coinkite 及聯合創始人 Rodolfo Novak、Peter D. Gray 被提起集體訴訟。
起訴書稱,自 2021 年 3 月起的固件因構建錯誤改用 MicroPython 的 Yasmarang 僞隨機數生成器,助記詞可被複現;攻擊者自 2026 年 7 月 30 日起利用該漏洞盜幣,首輪約 25 分鐘轉走約 594 枚 BTC,累計損失超 1.4 億美元。還指兩名創始人最遲於 2025 年 5 月已知悉該缺陷。原告尋求集體認證,並依安大略《消費者保護法》等索賠。
$BTC #Coldcard #硬件錢包
刷到安大略高等法院公開的起訴書:Coldcard 製造商 Coinkite 及聯合創始人 Rodolfo Novak、Peter D. Gray 被提起集體訴訟。
起訴書稱,自 2021 年 3 月起的固件因構建錯誤改用 MicroPython 的 Yasmarang 僞隨機數生成器,助記詞可被複現;攻擊者自 2026 年 7 月 30 日起利用該漏洞盜幣,首輪約 25 分鐘轉走約 594 枚 BTC,累計損失超 1.4 億美元。還指兩名創始人最遲於 2025 年 5 月已知悉該缺陷。原告尋求集體認證,並依安大略《消費者保護法》等索賠。
$BTC #Coldcard #硬件錢包
起訴書稱,自 2021 年 3 月起的固件因構建錯誤改用 MicroPython 的 Yasmarang 僞隨機數生成器,助記詞可被複現;攻擊者自 2026 年 7 月 30 日起利用該漏洞盜幣,首輪約 25 分鐘轉走約 594 枚 BTC,累計損失超 1.4 億美元。還指兩名創始人最遲於 2025 年 5 月已知悉該缺陷。原告尋求集體認證,並依安大略《消費者保護法》等索賠。
$BTC #Coldcard #硬件錢包
52

·
--
冷錢包告上法庭了:助記詞缺陷集體訴訟硬件錢包也進安大略高等法院了——原告說的是「集體訴訟」,法院還沒判。
安大略高等法院公開訴狀(案號 CV-26-00018158,電子簽發約 2026-09-11):原告 Amir Reza Naderi 代表擬議集體,起訴 Coldcard 製造商 Coinkite Inc. 及聯合創始人 Rodolfo Novak、Peter D. Gray。訴狀指 2021 年 3 月固件更新後,種子短語生成落到 MicroPython 非密碼學 Yasmarang PRNG,可被離線復現;2026-07-30 起遭利用,首約 25 分鐘轉走約 594 $BTC(訴狀估約 $3800 萬),後續累計訴稱超 $1.4 億;原告本人稱 8 月 6 日損失約 1.2294 $BTC。另指被告至少 2025 年 5 月已獲潛在漏洞通知卻未充分警示。訴請含消費者保護法、貨物買賣法、過失與合同違約等救濟——均爲原告訴稱,尚未裁決。
冷錢包告上法庭了:助記詞缺陷集體訴訟
硬件錢包也進安大略高等法院了——原告說的是「集體訴訟」,法院還沒判。
安大略高等法院公開訴狀(案號 CV-26-00018158,電子簽發約 2026-09-11):原告 Amir Reza Naderi 代表擬議集體,起訴 Coldcard 製造商 Coinkite Inc. 及聯合創始人 Rodolfo Novak、Peter D. Gray。訴狀指 2021 年 3 月固件更新後,種子短語生成落到 MicroPython 非密碼學 Yasmarang PRNG,可被離線復現;2026-07-30 起遭利用,首約 25 分鐘轉走約 594 $BTC (訴狀估約 $3800 萬),後續累計訴稱超 $1.4 億;原告本人稱 8 月 6 日損失約 1.2294 $BTC 。另指被告至少 2025 年 5 月已獲潛在漏洞通知卻未充分警示。訴請含消費者保護法、貨物買賣法、過失與合同違約等救濟——均爲原告訴稱,尚未裁決。
安大略高等法院公開訴狀(案號 CV-26-00018158,電子簽發約 2026-09-11):原告 Amir Reza Naderi 代表擬議集體,起訴 Coldcard 製造商 Coinkite Inc. 及聯合創始人 Rodolfo Novak、Peter D. Gray。訴狀指 2021 年 3 月固件更新後,種子短語生成落到 MicroPython 非密碼學 Yasmarang PRNG,可被離線復現;2026-07-30 起遭利用,首約 25 分鐘轉走約 594 $BTC (訴狀估約 $3800 萬),後續累計訴稱超 $1.4 億;原告本人稱 8 月 6 日損失約 1.2294 $BTC 。另指被告至少 2025 年 5 月已獲潛在漏洞通知卻未充分警示。訴請含消費者保護法、貨物買賣法、過失與合同違約等救濟——均爲原告訴稱,尚未裁決。
145

·
--
🚨 $BTC 用戶警示:Coldcard 漏洞可能暴露你的金鑰 🛑
最近安大略省的一宗集體訴訟揭露,Coldcard 的韌體自 2021 年 3 月起一直使用可預測的 PRNG,讓原本應該是一次性種子的內容,變成可重播的腳本。🦈 已經嗅到漏洞的聰明資金,正轉向能確保真正熵值的硬體。
對比特幣持有者來說,這項漏洞可能導致悄無聲息的資金洗劫——如果惡意人士取得你的助記詞,就能搶先動用你的資產。📊 留意任何異常的轉出交易,並考慮遷移至採用硬體式 RNG 的錢包。💡
💬 你打算這週遷移錢包,還是等候修補程式?👇
⚠️ 這不是財務建議。請務必管理好自己的風險。🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
最近安大略省的一宗集體訴訟揭露,Coldcard 的韌體自 2021 年 3 月起一直使用可預測的 PRNG,讓原本應該是一次性種子的內容,變成可重播的腳本。🦈 已經嗅到漏洞的聰明資金,正轉向能確保真正熵值的硬體。
對比特幣持有者來說,這項漏洞可能導致悄無聲息的資金洗劫——如果惡意人士取得你的助記詞,就能搶先動用你的資產。📊 留意任何異常的轉出交易,並考慮遷移至採用硬體式 RNG 的錢包。💡
💬 你打算這週遷移錢包,還是等候修補程式?👇
⚠️ 這不是財務建議。請務必管理好自己的風險。🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Ledger 和 Coldcard 事件後該買哪款硬件錢包(2026 年 10 月)
據 Galaxy Research 稱,2026 年僅兩起事件——一起涉及 Ledger 的非官方經銷商,另一起則是 Coldcard 固件故障——就導致價值超過 2 億美元的加密貨幣被盜。年內大多數事件中,錢包芯片並沒有被攻破:問題出在……
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
📢 Ledger 和 Coldcard 事件後該買哪款硬件錢包(2026 年 10 月)
據 Galaxy Research 稱,2026 年僅兩起事件——一起涉及 Ledger 的非官方經銷商,另一起則是 Coldcard 固件故障——就導致價值超過 2 億美元的加密貨幣被盜。年內大多數事件中,錢包芯片並沒有被攻破:問題出在……
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
據 Galaxy Research 稱,2026 年僅兩起事件——一起涉及 Ledger 的非官方經銷商,另一起則是 Coldcard 固件故障——就導致價值超過 2 億美元的加密貨幣被盜。年內大多數事件中,錢包芯片並沒有被攻破:問題出在……
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 比特幣警報:官方賬號發佈了欺詐鏈接
10月11日,$BTC 硬件錢包製造商 COLDCARD 報告稱,其官方 X 賬號發佈了一條欺詐鏈接。
⚠️ 發生了什麼?
🔸 該消息僞裝成緊急安全警告。
🔸 消息將用戶引向一個虛假頁面,聲稱要遷移資金。
🔸 COLDCARD 已刪除該帖文,並正在調查其出現的原因。
🚨 錢包遭到黑客攻擊了嗎?
目前沒有確鑿證據表明設備遭到入侵,也沒有證據顯示該鏈接造成了經濟損失。
🛡️ 如何保護你的資金
1️⃣ 不要點擊可疑帖文中分享的資金遷移鏈接。
2️⃣ 切勿在網頁上輸入恢復短語(可用於訪問你資金的一組詞語)。
3️⃣ 如需覈實警報,請自行訪問製造商網站。
4️⃣ 如果你泄露了恢復短語,請視其爲已遭泄露,並將資金轉移到一個新的安全錢包中。
📌 我們的解讀
在報道 Ledger 事件後,又出現了另一種不同的風險:通過看似官方的渠道進行網絡釣魚(誘騙用戶泄露數據或資金)。
官方賬號並不意味着其發佈的每個鏈接都安全。
🔎 我們正在關注
🔴 風險:確認出現受害者,或有新的欺詐帖文。
🟡 觀察:調查仍在進行中。
🟢 改進:事件源頭已查明,安全措施得到加強。
⚠️ 不要將欺詐鏈接與設備遭到確認入侵混爲一談。
📌 警報 / 安全
#bitcoin #BTC #Coldcard #安全
131
·
--
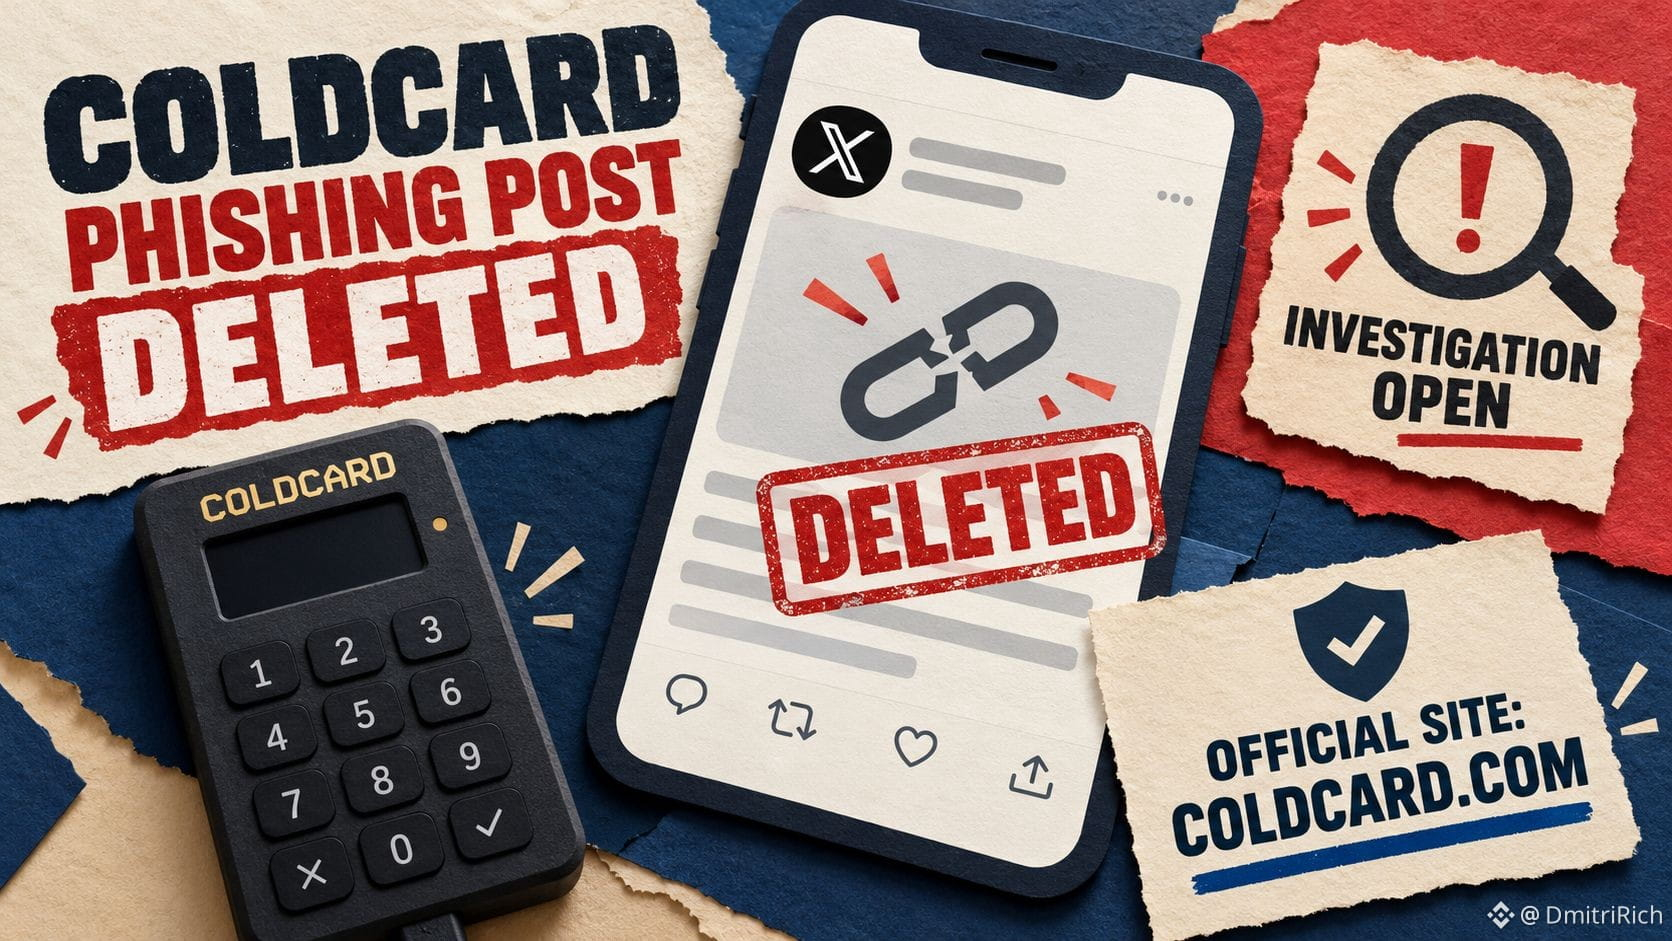
Coldcard 使用者:請忽略其官方 X 帳號已刪除的「重大韌體」警告。
#Coldcard 表示該連結是網路釣魚連結,coldcard.com 是其唯一官方網站;目前尚未確認有新的韌體漏洞或損失。
該帳號事件仍在調查中。
Coldcard 使用者:請忽略其官方 X 帳號已刪除的「重大韌體」警告。
#Coldcard 表示該連結是網路釣魚連結,coldcard.com 是其唯一官方網站;目前尚未確認有新的韌體漏洞或損失。
該帳號事件仍在調查中。
#Coldcard 表示該連結是網路釣魚連結,coldcard.com 是其唯一官方網站;目前尚未確認有新的韌體漏洞或損失。
該帳號事件仍在調查中。
127


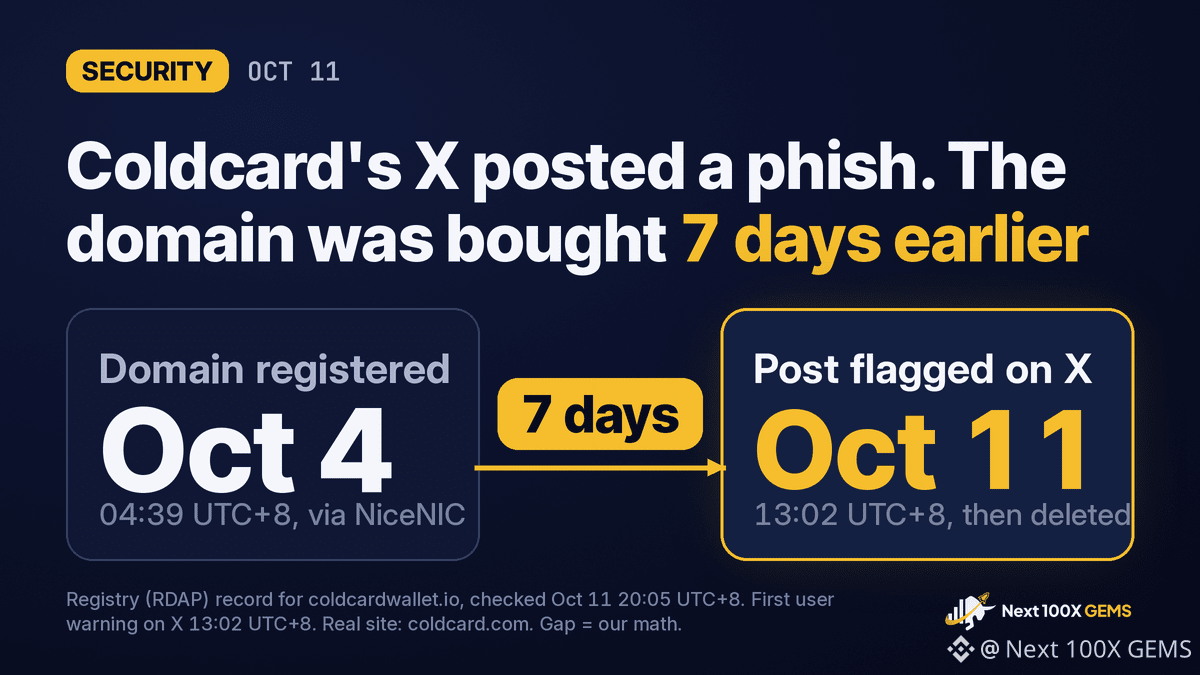
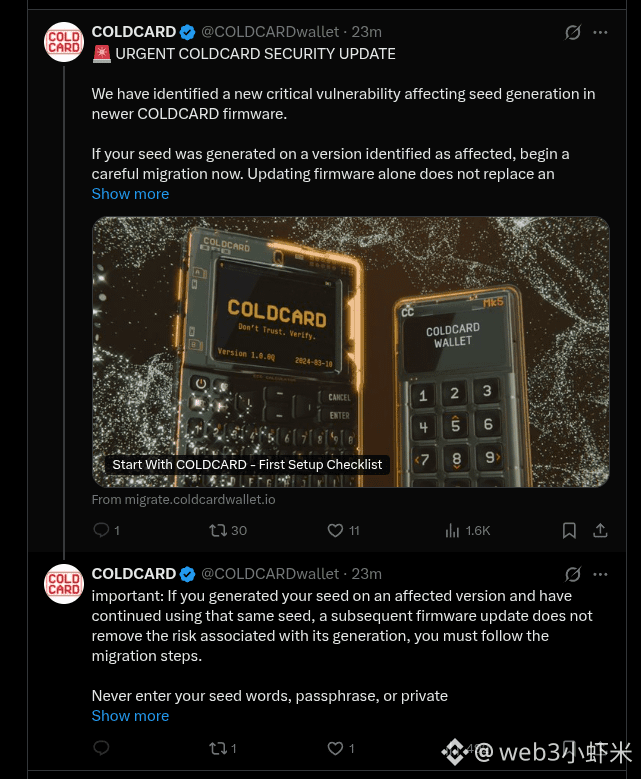
今天,Coldcard 官方 X 賬號發佈的釣魚鏈接所使用的域名,早在 7 天前就已註冊。
我們查詢了 coldcardwallet.io 的註冊記錄。該域名於 10 月 4 日 04:39(UTC+8)通過註冊商 NiceNIC 註冊。用戶最早於 10 月 11 日 13:02(UTC+8)舉報了這條帖子,因此在帖子發佈至少一週前,這個域名就已落入某人之手。
該鏈接指向 migrate.coldcardwallet.io。Coldcard 針對 7 月種子生成漏洞給出的真實建議位於 coldcard.com/security/migrate。釣魚網站照搬了用戶早已預期會看到的那個詞,而其域名也仿照 X 賬號名 COLDCARDwallet,並非 Coldcard 的真實網站。
這種誘餌正是針對這羣用戶設計的。該固件漏洞削弱了種子生成安全性,據 Galaxy Digital 稱,攻擊者從 7,300 個錢包中竊取了至少 1 億美元的比特幣。受影響種子的持有者確實被建議將資金轉移到新種子,因此由官方賬號發出的“立即遷移”看起來很可信。
Coldcard 已刪除該帖子,並表示其系統中沒有發現匹配的登錄記錄或會話。該公司已請求 X 展開調查。
真正的 Coldcard 遷移操作是在設備上完成的。凡是要求你提供種子詞的網站,都是攻擊。
$BTC
#Coldcard #Bitcoin
非財務建議。請自行研究。
1
193
·
--
緊急調查:Coldcard 錢包調查其 X 賬號出現釣魚鏈接一事
專注於加密貨幣冷存儲錢包的 Coldcard 公司宣佈,正在正式調查其 X 官方賬號上出現釣魚鏈接(Phishing)的原因,這提高了用戶的安全警惕。
📌 重點與分析:
• 此次事件針對冷錢包用戶,試圖誘導他們訪問仿冒官方網站的惡意網站。
• Coldcard 團隊立即開始檢查其社交賬號是否存在潛在安全漏洞或外部入侵跡象。
• 最大的挑戰在於,虛假鏈接可能會在客服團隊介入前迅速擴散到受信任公司的賬號上。
💡 總結:此次事件提醒我們,即使大型安全公司的官方賬號也可能遭到入侵,因此投資者切勿隨意點擊鏈接。
💬 如何保護你的數字資產,免受針對冷存儲平臺社交媒體賬號的網絡釣魚攻擊?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
一個可疑連結悄悄出現在 Coldcard 的 X 頁面上,提醒我們,即使是專注於安全的公司也可能成為攻擊目標。
🧠 白話說明
把釣魚連結想成一個會讓你的手機響起的假門鈴;它看起來很正當,但按下去可能會讓陌生人闖進來。Coldcard 提醒追蹤者不要點擊這個惡意連結,並承諾在查證詳情後發布更新。
✅ 這對你有什麼影響
• 點擊前務必再次確認網址,即使連結來自你信任的帳號也一樣。
• 將硬體錢包韌體保持在最新版本,以享有最新的安全防護。
• 關注官方管道發布的警示,絕不分享助記詞或私鑰。
保持警覺,保護你的加密資產。
#CryptoSafety #PhishingAlert #Coldcard
一個可疑連結悄悄出現在 Coldcard 的 X 頁面上,提醒我們,即使是專注於安全的公司也可能成為攻擊目標。
🧠 白話說明
把釣魚連結想成一個會讓你的手機響起的假門鈴;它看起來很正當,但按下去可能會讓陌生人闖進來。Coldcard 提醒追蹤者不要點擊這個惡意連結,並承諾在查證詳情後發布更新。
✅ 這對你有什麼影響
• 點擊前務必再次確認網址,即使連結來自你信任的帳號也一樣。
• 將硬體錢包韌體保持在最新版本,以享有最新的安全防護。
• 關注官方管道發布的警示,絕不分享助記詞或私鑰。
保持警覺,保護你的加密資產。
#CryptoSafety #PhishingAlert #Coldcard
🧠 白話說明
把釣魚連結想成一個會讓你的手機響起的假門鈴;它看起來很正當,但按下去可能會讓陌生人闖進來。Coldcard 提醒追蹤者不要點擊這個惡意連結,並承諾在查證詳情後發布更新。
✅ 這對你有什麼影響
• 點擊前務必再次確認網址,即使連結來自你信任的帳號也一樣。
• 將硬體錢包韌體保持在最新版本,以享有最新的安全防護。
• 關注官方管道發布的警示,絕不分享助記詞或私鑰。
保持警覺,保護你的加密資產。
#CryptoSafety #PhishingAlert #Coldcard
27


Coinkite 正在建議 Coldcard Mk3 用戶在可能的種子生成風險後遷移資金。此外,安全專家正在調查一起高達 3800 萬美元的比特幣錢包資金外流事件。
#CryptoSecurity #Coldcard
Coinkite 正在建議 Coldcard Mk3 用戶在可能的種子生成風險後遷移資金。此外,安全專家正在調查一起高達 3800 萬美元的比特幣錢包資金外流事件。
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
64
·
--
Coldcard 被盜 1.1 億美元:黑客到底是怎麼做到的?我研究了三天,把完整鏈路講清楚這幾天幣圈最大的安全事件,就是 $BTC 硬件錢包 Coldcard 的隨機數漏洞:約 5000 個錢包、1755 枚比特幣被盜,價值超 1.1 億美元。
大多數報道只說"隨機數生成缺陷導致助記詞可被推算"。但作爲想搞懂原理的人,我查了大量技術資料(Block 官方分析、Galaxy Research 鏈上追蹤、社區 PoC 項目),把整條攻擊鏈路拆解了一遍。這裏分享給同樣好奇的朋友。
【先說最重要的結論】
黑客沒有暴力猜助記詞,也沒有暴力猜私鑰——這兩者都是 2^256 空間,物理上不可能。他枚舉的是產生助記詞的隨機數生成器(PRNG)的內部狀態,這個空間只有 2^32(約 42 億)。
Coldcard 被盜 1.1 億美元:黑客到底是怎麼做到的?我研究了三天,把完整鏈路講清楚
這幾天幣圈最大的安全事件,就是 $BTC 硬件錢包 Coldcard 的隨機數漏洞:約 5000 個錢包、1755 枚比特幣被盜,價值超 1.1 億美元。
大多數報道只說"隨機數生成缺陷導致助記詞可被推算"。但作爲想搞懂原理的人,我查了大量技術資料(Block 官方分析、Galaxy Research 鏈上追蹤、社區 PoC 項目),把整條攻擊鏈路拆解了一遍。這裏分享給同樣好奇的朋友。
【先說最重要的結論】
黑客沒有暴力猜助記詞,也沒有暴力猜私鑰——這兩者都是 2^256 空間,物理上不可能。他枚舉的是產生助記詞的隨機數生成器(PRNG)的內部狀態,這個空間只有 2^32(約 42 億)。
大多數報道只說"隨機數生成缺陷導致助記詞可被推算"。但作爲想搞懂原理的人,我查了大量技術資料(Block 官方分析、Galaxy Research 鏈上追蹤、社區 PoC 項目),把整條攻擊鏈路拆解了一遍。這裏分享給同樣好奇的朋友。
【先說最重要的結論】
黑客沒有暴力猜助記詞,也沒有暴力猜私鑰——這兩者都是 2^256 空間,物理上不可能。他枚舉的是產生助記詞的隨機數生成器(PRNG)的內部狀態,這個空間只有 2^32(約 42 億)。
101

🚨 關於在 Coldcard 冷錢包中利用安全漏洞的報告,導致鉅額損失
安全報告稱,Coldcard 設備冷錢包中的漏洞使黑客能夠入侵用戶資金。區塊鏈監測公司表示,損失已超過 1.3 億美元,這引發了對離線存儲安全性的質疑。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ 其他
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 來源:techcrunch.com
🚨 關於在 Coldcard 冷錢包中利用安全漏洞的報告,導致鉅額損失
安全報告稱,Coldcard 設備冷錢包中的漏洞使黑客能夠入侵用戶資金。區塊鏈監測公司表示,損失已超過 1.3 億美元,這引發了對離線存儲安全性的質疑。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ 其他
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 來源:techcrunch.com
安全報告稱,Coldcard 設備冷錢包中的漏洞使黑客能夠入侵用戶資金。區塊鏈監測公司表示,損失已超過 1.3 億美元,這引發了對離線存儲安全性的質疑。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ 其他
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 來源:techcrunch.com
10
🚨 通過 Coldcard 冷錢包程式漏洞盜走 1.4 億美元比特幣
一份最新報告顯示,價值 1.4 億美元的比特幣遭到竊取,原因是利用了 Coldcard 裝置錢包程式中的安全漏洞。自 2026 年 7 月以來,竊案分三個階段進行,這表明漏洞被系統性地加以利用,並凸顯出數位貨幣使用者必須提高安全警覺的重要性。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 來源:news.livedoor.com
🚨 通過 Coldcard 冷錢包程式漏洞盜走 1.4 億美元比特幣
一份最新報告顯示,價值 1.4 億美元的比特幣遭到竊取,原因是利用了 Coldcard 裝置錢包程式中的安全漏洞。自 2026 年 7 月以來,竊案分三個階段進行,這表明漏洞被系統性地加以利用,並凸顯出數位貨幣使用者必須提高安全警覺的重要性。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 來源:news.livedoor.com
一份最新報告顯示,價值 1.4 億美元的比特幣遭到竊取,原因是利用了 Coldcard 裝置錢包程式中的安全漏洞。自 2026 年 7 月以來,竊案分三個階段進行,這表明漏洞被系統性地加以利用,並凸顯出數位貨幣使用者必須提高安全警覺的重要性。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 來源:news.livedoor.com
11
🚨 電子攻擊瞄準 Coldcard 冷錢包的盜竊
Coldcard 冷錢包(一種以安全性著稱的硬件錢包)遭到一系列網絡攻擊。這些攻擊影響了超過 5200 人,且自上週四以來已造成超過 1.16 億美元的盜竊,引發了人們對類似存儲解決方案安全性的疑問。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ 比特幣
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 來源:biztoc.com
🚨 電子攻擊瞄準 Coldcard 冷錢包的盜竊
Coldcard 冷錢包(一種以安全性著稱的硬件錢包)遭到一系列網絡攻擊。這些攻擊影響了超過 5200 人,且自上週四以來已造成超過 1.16 億美元的盜竊,引發了人們對類似存儲解決方案安全性的疑問。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ 比特幣
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 來源:biztoc.com
Coldcard 冷錢包(一種以安全性著稱的硬件錢包)遭到一系列網絡攻擊。這些攻擊影響了超過 5200 人,且自上週四以來已造成超過 1.16 億美元的盜竊,引發了人們對類似存儲解決方案安全性的疑問。
━━━━━━━━━━━━━━
📊 影響:🔥 非常高
🏷️ 比特幣
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 來源:biztoc.com
1
25
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#加密杠杆头寸24小时清算15亿美元
180,288 次瀏覽
633 討論中
2
#KOSPI下跌3.53%重回6000点下方
37,750 次瀏覽
230 討論中
3
#亚马逊盘前下跌约7%
12,816 次瀏覽
99 討論中
4
#美国中期选举倒计时,美股博弈窗口已开启?
396,619 次瀏覽
1,438 討論中
5
#Strategy旗下STRC165天来首次升至99.95美元
131,068 次瀏覽
306 討論中
6
#币安将上线PREDICT现货交易
245,740 次瀏覽
566 討論中
7
#瑞士首只现货比特币ETF预计11月上市
100,872 次瀏覽
315 討論中
8
#两地址约12.8亿枚USDT遭冻结
216,510 次瀏覽
271 討論中
9
#FirstDigital拉黑持约340万枚FDUSD攻击者地址
112,996 次瀏覽
191 討論中
10
#英国央行征询代币化抵押品意见
49,227 次瀏覽
271 討論中