

#github
github
72,218 次瀏覽
167 討論中
熱門
最新
·
--
文章
🚨🧞4,800 個賬戶遭入侵!黑客已盯上 OpenAI 和 Claude 的密鑰🚨🧞 4,800 個賬戶遭入侵!黑客正覬覦 OpenAI、Claude 和加密項目的密鑰
一場大規模網絡攻擊波及了 GitHub——全球最大的軟件開發者平臺之一。
據 Aikido Security 的研究人員稱,攻擊者利用約 4,837 個遭入侵的賬戶,嘗試訪問超過 61,700 個代碼倉庫。
🚨🧞4,800 個賬戶遭入侵!黑客已盯上 OpenAI 和 Claude 的密鑰
🚨🧞 4,800 個賬戶遭入侵!黑客正覬覦 OpenAI、Claude 和加密項目的密鑰
一場大規模網絡攻擊波及了 GitHub——全球最大的軟件開發者平臺之一。
據 Aikido Security 的研究人員稱,攻擊者利用約 4,837 個遭入侵的賬戶,嘗試訪問超過 61,700 個代碼倉庫。
一場大規模網絡攻擊波及了 GitHub——全球最大的軟件開發者平臺之一。
據 Aikido Security 的研究人員稱,攻擊者利用約 4,837 個遭入侵的賬戶,嘗試訪問超過 61,700 個代碼倉庫。
1
2
207
·
--
🚨🧞92%的人都沒發現這次入侵!黑客正在竊取 AI 密鑰
最近到底發生了什麼?難道我們所有人都處於危險之中嗎??!!$OPENAI
近 4,800 個 GitHub 賬戶遭到入侵,超過 61,700 個代碼倉庫受到影響。
🎯 黑客的目標是 AWS、Google Cloud、OpenAI、Claude 和 Cursor 的機密密鑰。
據研究人員稱,惡意腳本從至少 1,806 個項目中竊取了機密數據。
🕵️ 最令人擔憂的是:攻擊者試圖刪除活動痕跡,以免賬戶所有者起疑。
那麼問題來了:如果連領先 AI 服務的密鑰都面臨威脅,如今存儲數字機密究竟有多安全?
💬 你覺得這只是新一輪網絡攻擊的開始嗎?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92%的人都沒發現這次入侵!黑客正在竊取 AI 密鑰
最近到底發生了什麼?難道我們所有人都處於危險之中嗎??!!$OPENAI
近 4,800 個 GitHub 賬戶遭到入侵,超過 61,700 個代碼倉庫受到影響。
🎯 黑客的目標是 AWS、Google Cloud、OpenAI、Claude 和 Cursor 的機密密鑰。
據研究人員稱,惡意腳本從至少 1,806 個項目中竊取了機密數據。
🕵️ 最令人擔憂的是:攻擊者試圖刪除活動痕跡,以免賬戶所有者起疑。
那麼問題來了:如果連領先 AI 服務的密鑰都面臨威脅,如今存儲數字機密究竟有多安全?
💬 你覺得這只是新一輪網絡攻擊的開始嗎?
#Github #OpenAI #Claude #crypto #LuckyGenie
最近到底發生了什麼?難道我們所有人都處於危險之中嗎??!!$OPENAI
近 4,800 個 GitHub 賬戶遭到入侵,超過 61,700 個代碼倉庫受到影響。
🎯 黑客的目標是 AWS、Google Cloud、OpenAI、Claude 和 Cursor 的機密密鑰。
據研究人員稱,惡意腳本從至少 1,806 個項目中竊取了機密數據。
🕵️ 最令人擔憂的是:攻擊者試圖刪除活動痕跡,以免賬戶所有者起疑。
那麼問題來了:如果連領先 AI 服務的密鑰都面臨威脅,如今存儲數字機密究竟有多安全?
💬 你覺得這只是新一輪網絡攻擊的開始嗎?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
2
714
你的代碼可以爲你的第一筆交易存款買單。💻
作爲開發者賺錢,不一定非要開發下一款顛覆性應用。有時候,修復別人的代碼就足夠了。
歡迎參與有償開源貢獻。
項目會發布帶有現金獎勵的編程任務。你可以挑選一個任務,完成後提交修改;貢獻被採納後,就能獲得報酬。
可以去這些地方看看:
🔹 Algora — 編程懸賞和有償任務。
🔹 IssueHunt — 解決有資金支持的 GitHub 問題即可獲得獎勵。
🔹 Gitpay — 面向開發者的有償任務。
🔹 GitHub Sponsors — 爲開源創作者提供資金支持。
你可以修復錯誤、添加功能、編寫測試,或改進文檔。不需要創辦自己的初創公司,也不需要打造一款擁有百萬用戶的產品。你只需要一項實用技能,以及一份有人願意付費的貢獻。
還有額外好處:被採納的工作能帶來當下的收入,同時幫你積累公開作品集,助你日後接到更好的項目。
你的代碼可以成爲你的第一筆交易存款。把技能變成資本——然後決定如何使用它。
你願意通過這條路來攢交易資金嗎?
我會針對最受關注的機會做更深入的研究。如果你覺得這個話題值得全面調查,請通過點贊和評論告訴我。
#programming #開源 #Github
你的代碼可以爲你的第一筆交易存款買單。💻
作爲開發者賺錢,不一定非要開發下一款顛覆性應用。有時候,修復別人的代碼就足夠了。
歡迎參與有償開源貢獻。
項目會發布帶有現金獎勵的編程任務。你可以挑選一個任務,完成後提交修改;貢獻被採納後,就能獲得報酬。
可以去這些地方看看:
🔹 Algora — 編程懸賞和有償任務。
🔹 IssueHunt — 解決有資金支持的 GitHub 問題即可獲得獎勵。
🔹 Gitpay — 面向開發者的有償任務。
🔹 GitHub Sponsors — 爲開源創作者提供資金支持。
你可以修復錯誤、添加功能、編寫測試,或改進文檔。不需要創辦自己的初創公司,也不需要打造一款擁有百萬用戶的產品。你只需要一項實用技能,以及一份有人願意付費的貢獻。
還有額外好處:被採納的工作能帶來當下的收入,同時幫你積累公開作品集,助你日後接到更好的項目。
你的代碼可以成爲你的第一筆交易存款。把技能變成資本——然後決定如何使用它。
你願意通過這條路來攢交易資金嗎?
我會針對最受關注的機會做更深入的研究。如果你覺得這個話題值得全面調查,請通過點贊和評論告訴我。
#programming #開源 #Github
作爲開發者賺錢,不一定非要開發下一款顛覆性應用。有時候,修復別人的代碼就足夠了。
歡迎參與有償開源貢獻。
項目會發布帶有現金獎勵的編程任務。你可以挑選一個任務,完成後提交修改;貢獻被採納後,就能獲得報酬。
可以去這些地方看看:
🔹 Algora — 編程懸賞和有償任務。
🔹 IssueHunt — 解決有資金支持的 GitHub 問題即可獲得獎勵。
🔹 Gitpay — 面向開發者的有償任務。
🔹 GitHub Sponsors — 爲開源創作者提供資金支持。
你可以修復錯誤、添加功能、編寫測試,或改進文檔。不需要創辦自己的初創公司,也不需要打造一款擁有百萬用戶的產品。你只需要一項實用技能,以及一份有人願意付費的貢獻。
還有額外好處:被採納的工作能帶來當下的收入,同時幫你積累公開作品集,助你日後接到更好的項目。
你的代碼可以成爲你的第一筆交易存款。把技能變成資本——然後決定如何使用它。
你願意通過這條路來攢交易資金嗎?
我會針對最受關注的機會做更深入的研究。如果你覺得這個話題值得全面調查,請通過點贊和評論告訴我。
#programming #開源 #Github
216

✈️ Telegram 提議讓用戶自己修復漏洞!
💬 最近我們討論了適用於 macOS 的 Mike 版 Telegram([заявления разработчика Телеграм](https://www.binance.com/ru/square/post/380715770064676)),當時提到神經網絡如今已被廣泛用於編寫這款通訊軟件的代碼。許多用戶當時將頻繁出現的漏洞歸咎於氛圍編程。看來開發者對這些批評作出了迴應:不喜歡?那就自己修!
⚙️ 現在,Telegram 恢復了在 GitHub 上更新 macOS 客戶端源代碼,並開始接受社區提交的修復,而且這項機制已經開始運作。一位用戶開發了 Liquid Glass 風格的標籤欄,另一位則改進了內置 AI 編輯器,讓它在修改已發送的消息時也能正常工作。後一項修復已經被合併進項目主代碼。
🤝 Mike 本人會在一個單獨的聊天羣中與參與者交流,協助開發並指出錯誤。不過有一點需要注意:這項工作沒有報酬。但你的修復有機會進入 Telegram 的正式更新。
👀
這個想法挺有意思,尤其適合剛入門的開發者!
#Telegram #MacOS #Github
✈️ Telegram 提議讓用戶自己修復漏洞!
💬 最近我們討論了適用於 macOS 的 Mike 版 Telegram(заявления разработчика Телеграм),當時提到神經網絡如今已被廣泛用於編寫這款通訊軟件的代碼。許多用戶當時將頻繁出現的漏洞歸咎於氛圍編程。看來開發者對這些批評作出了迴應:不喜歡?那就自己修!
⚙️ 現在,Telegram 恢復了在 GitHub 上更新 macOS 客戶端源代碼,並開始接受社區提交的修復,而且這項機制已經開始運作。一位用戶開發了 Liquid Glass 風格的標籤欄,另一位則改進了內置 AI 編輯器,讓它在修改已發送的消息時也能正常工作。後一項修復已經被合併進項目主代碼。
🤝 Mike 本人會在一個單獨的聊天羣中與參與者交流,協助開發並指出錯誤。不過有一點需要注意:這項工作沒有報酬。但你的修復有機會進入 Telegram 的正式更新。
👀
這個想法挺有意思,尤其適合剛入門的開發者!
#Telegram #MacOS #Github
💬 最近我們討論了適用於 macOS 的 Mike 版 Telegram(заявления разработчика Телеграм),當時提到神經網絡如今已被廣泛用於編寫這款通訊軟件的代碼。許多用戶當時將頻繁出現的漏洞歸咎於氛圍編程。看來開發者對這些批評作出了迴應:不喜歡?那就自己修!
⚙️ 現在,Telegram 恢復了在 GitHub 上更新 macOS 客戶端源代碼,並開始接受社區提交的修復,而且這項機制已經開始運作。一位用戶開發了 Liquid Glass 風格的標籤欄,另一位則改進了內置 AI 編輯器,讓它在修改已發送的消息時也能正常工作。後一項修復已經被合併進項目主代碼。
🤝 Mike 本人會在一個單獨的聊天羣中與參與者交流,協助開發並指出錯誤。不過有一點需要注意:這項工作沒有報酬。但你的修復有機會進入 Telegram 的正式更新。
👀
這個想法挺有意思,尤其適合剛入門的開發者!
#Telegram #MacOS #Github
428
·
--
GitHub 代碼活動:開發者正在構建什麼
一棟剛粉刷一新、掛着彩燈的房子會吸引路人的目光,但真正能防止牆壁在暴風雨中開裂的,是鋼筋混凝土地基。在科技市場上,投機者忙着討論 15 分鐘 K 線的價格走勢,而頂尖軟件工程師仍在持續爲那些具有長遠發展基礎的項目交付代碼。
Santiment 於 2026 年 10 月 14 日發佈的官方報告,盤點了過去 30 天內 GitHub 上純開發活動最活躍的項目:
EigenLayer (EIGEN) 奪得銀牌(總排名第 2),加速擴展再質押和去中心化驗證基礎設施。
Internet Computer (ICP) 在全球開發活動排名中升至第 4 位,這得益於其推出面向鏈上人工智能的新型智能合約模塊。
Hedera (HBAR) 穩居全球前 10,持續推進企業結算和治理方面的發展。
正如詩人所說,默默耕耘的人,待到收穫時自會碩果累累。點擊下方 3 個幣種標籤,立即查看圖表,在市場轉向之前,找出技術實力最強的項目。
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
GitHub 代碼活動:開發者正在構建什麼
一棟剛粉刷一新、掛着彩燈的房子會吸引路人的目光,但真正能防止牆壁在暴風雨中開裂的,是鋼筋混凝土地基。在科技市場上,投機者忙着討論 15 分鐘 K 線的價格走勢,而頂尖軟件工程師仍在持續爲那些具有長遠發展基礎的項目交付代碼。
Santiment 於 2026 年 10 月 14 日發佈的官方報告,盤點了過去 30 天內 GitHub 上純開發活動最活躍的項目:
EigenLayer (EIGEN) 奪得銀牌(總排名第 2),加速擴展再質押和去中心化驗證基礎設施。
Internet Computer (ICP) 在全球開發活動排名中升至第 4 位,這得益於其推出面向鏈上人工智能的新型智能合約模塊。
Hedera (HBAR) 穩居全球前 10,持續推進企業結算和治理方面的發展。
正如詩人所說,默默耕耘的人,待到收穫時自會碩果累累。點擊下方 3 個幣種標籤,立即查看圖表,在市場轉向之前,找出技術實力最強的項目。
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
一棟剛粉刷一新、掛着彩燈的房子會吸引路人的目光,但真正能防止牆壁在暴風雨中開裂的,是鋼筋混凝土地基。在科技市場上,投機者忙着討論 15 分鐘 K 線的價格走勢,而頂尖軟件工程師仍在持續爲那些具有長遠發展基礎的項目交付代碼。
Santiment 於 2026 年 10 月 14 日發佈的官方報告,盤點了過去 30 天內 GitHub 上純開發活動最活躍的項目:
EigenLayer (EIGEN) 奪得銀牌(總排名第 2),加速擴展再質押和去中心化驗證基礎設施。
Internet Computer (ICP) 在全球開發活動排名中升至第 4 位,這得益於其推出面向鏈上人工智能的新型智能合約模塊。
Hedera (HBAR) 穩居全球前 10,持續推進企業結算和治理方面的發展。
正如詩人所說,默默耕耘的人,待到收穫時自會碩果累累。點擊下方 3 個幣種標籤,立即查看圖表,在市場轉向之前,找出技術實力最強的項目。
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
看漲
⚠️警告:黑客聲稱獲取了GitHub內部源代碼的大規模泄漏
網絡犯罪團伙TeamPCP聲稱對GitHub內部系統的泄漏負責,並盜取了大約4000個私人倉庫的數據,這些倉庫據稱包含平臺的專有源代碼和組織的內部文件。
據報道,該團伙試圖在地下網絡論壇上以超過50,000美元的價格出售這套數據。
雖然#GitHub 確認正在調查對內部倉庫的未授權訪問,但開發者被敦促仔細檢查並更改API密鑰(如果在倉庫中存在)。
$BTC $WLD $ETH
⚠️警告:黑客聲稱獲取了GitHub內部源代碼的大規模泄漏
網絡犯罪團伙TeamPCP聲稱對GitHub內部系統的泄漏負責,並盜取了大約4000個私人倉庫的數據,這些倉庫據稱包含平臺的專有源代碼和組織的內部文件。
據報道,該團伙試圖在地下網絡論壇上以超過50,000美元的價格出售這套數據。
雖然#GitHub 確認正在調查對內部倉庫的未授權訪問,但開發者被敦促仔細檢查並更改API密鑰(如果在倉庫中存在)。
$BTC $WLD $ETH
網絡犯罪團伙TeamPCP聲稱對GitHub內部系統的泄漏負責,並盜取了大約4000個私人倉庫的數據,這些倉庫據稱包含平臺的專有源代碼和組織的內部文件。
據報道,該團伙試圖在地下網絡論壇上以超過50,000美元的價格出售這套數據。
雖然#GitHub 確認正在調查對內部倉庫的未授權訪問,但開發者被敦促仔細檢查並更改API密鑰(如果在倉庫中存在)。
$BTC $WLD $ETH
1
2
985
·
--
AI智能體提交量暴增沖垮GitHub:微軟被迫向競爭對手AWS租用彈性算力
AI智能體爆發帶來的代碼提交量讓GitHub平臺穩定性不堪重負,迫使微軟打破將GitHub基礎設施全面遷往Azure的承諾,緊急向競爭對手亞馬遜AWS採購彈性計算資源。據GitHub官方披露,平臺2026年Commit提交次數預計將衝上140億次,而2025年僅爲10億次——暴增14倍。微軟雖計劃2027年將GitHub徹底遷至Azure,但當前的頻發宕機與容量危機迫使引入AWS進行彈性支撐。
爲什麼重要:AI智能體正在從根本上改變軟件開發範式,GitHub的Infra危機是AI代碼生成能力指數級增長的最直觀證據。
#AI #GitHub #智能体 #雲計算
AI智能體提交量暴增沖垮GitHub:微軟被迫向競爭對手AWS租用彈性算力
AI智能體爆發帶來的代碼提交量讓GitHub平臺穩定性不堪重負,迫使微軟打破將GitHub基礎設施全面遷往Azure的承諾,緊急向競爭對手亞馬遜AWS採購彈性計算資源。據GitHub官方披露,平臺2026年Commit提交次數預計將衝上140億次,而2025年僅爲10億次——暴增14倍。微軟雖計劃2027年將GitHub徹底遷至Azure,但當前的頻發宕機與容量危機迫使引入AWS進行彈性支撐。
爲什麼重要:AI智能體正在從根本上改變軟件開發範式,GitHub的Infra危機是AI代碼生成能力指數級增長的最直觀證據。
#AI #GitHub #智能体 #雲計算
AI智能體爆發帶來的代碼提交量讓GitHub平臺穩定性不堪重負,迫使微軟打破將GitHub基礎設施全面遷往Azure的承諾,緊急向競爭對手亞馬遜AWS採購彈性計算資源。據GitHub官方披露,平臺2026年Commit提交次數預計將衝上140億次,而2025年僅爲10億次——暴增14倍。微軟雖計劃2027年將GitHub徹底遷至Azure,但當前的頻發宕機與容量危機迫使引入AWS進行彈性支撐。
爲什麼重要:AI智能體正在從根本上改變軟件開發範式,GitHub的Infra危機是AI代碼生成能力指數級增長的最直觀證據。
#AI #GitHub #智能体 #雲計算
39

·
--
🚨 微軟研究人員發現了Anthropic的Claude Code GitHub Action中的一個漏洞,可能暴露了用於軟件管道的憑證。
在HackerOne的負責任披露後,Anthropic於5月5日修復了這個缺陷。
隨着AI驅動的編碼工具越來越普及,保護軟件供應鏈仍然是一個日益重要的優先事項。
#網絡安全 #人工智能 #開發安全運維 #GitHub
{spot}(AIUSDT)
🚨 微軟研究人員發現了Anthropic的Claude Code GitHub Action中的一個漏洞,可能暴露了用於軟件管道的憑證。
在HackerOne的負責任披露後,Anthropic於5月5日修復了這個缺陷。
隨着AI驅動的編碼工具越來越普及,保護軟件供應鏈仍然是一個日益重要的優先事項。
#網絡安全 #人工智能 #開發安全運維 #GitHub
在HackerOne的負責任披露後,Anthropic於5月5日修復了這個缺陷。
隨着AI驅動的編碼工具越來越普及,保護軟件供應鏈仍然是一個日益重要的優先事項。
#網絡安全 #人工智能 #開發安全運維 #GitHub
169
·
--
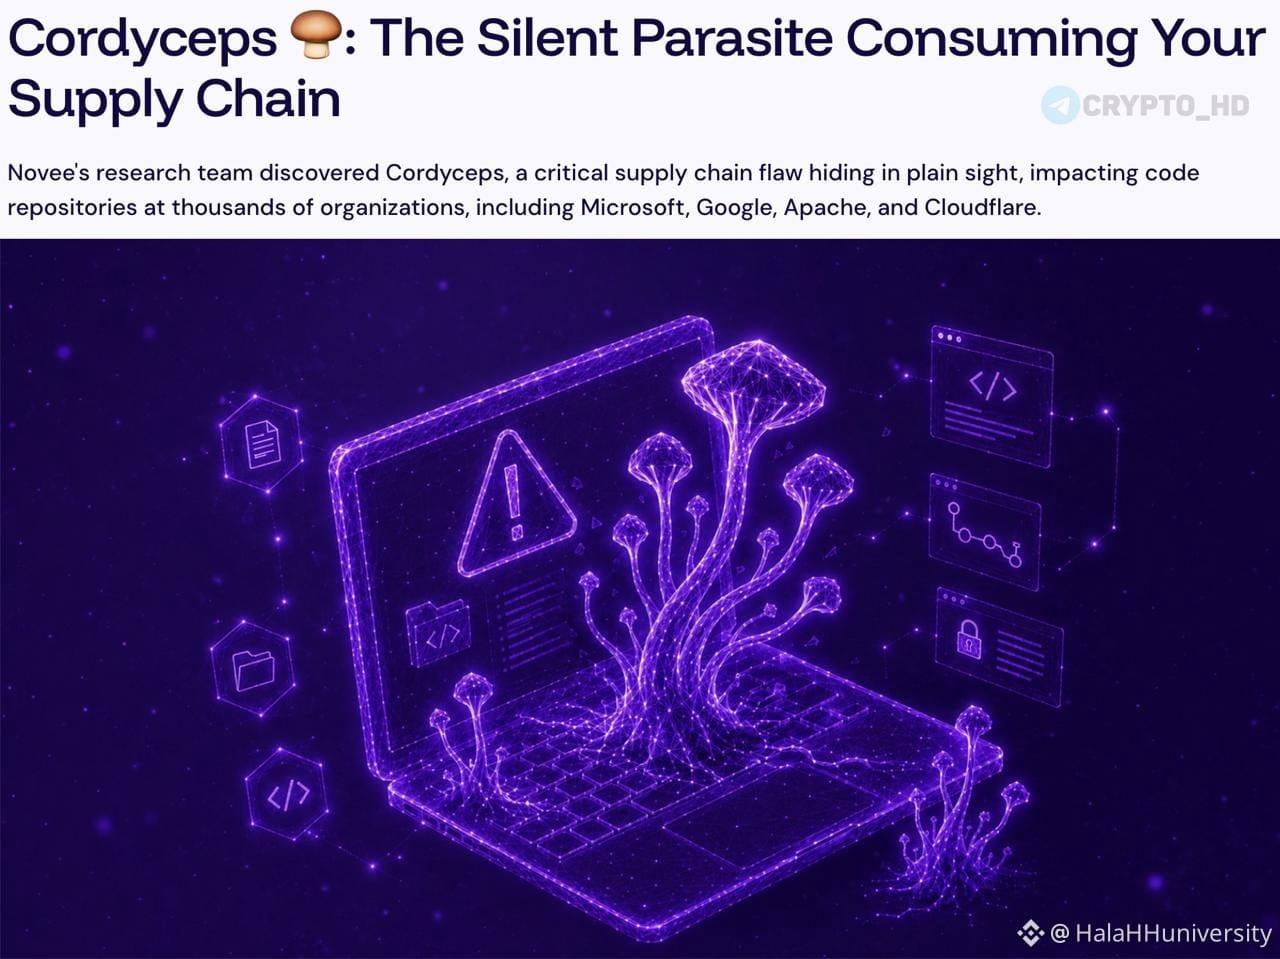
⚠️ 數百萬 #Github 個代碼倉庫可能面臨風險。
➥ 安全研究人員發現了一處被稱爲 Cordyceps 的關鍵漏洞,影響了數千個開源項目,包括部分大型公司的倉庫,如 #Microsoft 和 #Google 以及 Apache Software Foundation、Cloudflare 等。
➥ 該漏洞允許攻擊者瞄準 CI/CD(持續集成與持續交付)系統,可能導致:
惡意代碼執行。
竊取憑據和密鑰。
篡改構建與發佈流程。
在軟件供應鏈(Software #Supply #Chain )中注入惡意更新。
➥ 研究人員分析了約 3 萬個常見倉庫,發現有 654 個項目可能受到該漏洞影響,並能夠確認在超過 300 個項目中實現實際可利用。
➥ 問題的嚴重性在於,它並不依賴於某個特定文件或庫,而是由 CI/CD 環境中多項操作之間的交互所產生,這使得影響範圍非常廣泛,甚至可能擴展到數百萬個倉庫。
➥ 據研究人員稱,大多數傳統防護工具可能無法檢測此類攻擊,因爲惡意行爲來自操作序列和執行機制本身,而不是項目中存在明確的惡意代碼。
⚠️ 數百萬 #Github 個代碼倉庫可能面臨風險。
➥ 安全研究人員發現了一處被稱爲 Cordyceps 的關鍵漏洞,影響了數千個開源項目,包括部分大型公司的倉庫,如 #Microsoft 和 #Google 以及 Apache Software Foundation、Cloudflare 等。
➥ 該漏洞允許攻擊者瞄準 CI/CD(持續集成與持續交付)系統,可能導致:
惡意代碼執行。
竊取憑據和密鑰。
篡改構建與發佈流程。
在軟件供應鏈(Software #Supply #Chain )中注入惡意更新。
➥ 研究人員分析了約 3 萬個常見倉庫,發現有 654 個項目可能受到該漏洞影響,並能夠確認在超過 300 個項目中實現實際可利用。
➥ 問題的嚴重性在於,它並不依賴於某個特定文件或庫,而是由 CI/CD 環境中多項操作之間的交互所產生,這使得影響範圍非常廣泛,甚至可能擴展到數百萬個倉庫。
➥ 據研究人員稱,大多數傳統防護工具可能無法檢測此類攻擊,因爲惡意行爲來自操作序列和執行機制本身,而不是項目中存在明確的惡意代碼。
➥ 安全研究人員發現了一處被稱爲 Cordyceps 的關鍵漏洞,影響了數千個開源項目,包括部分大型公司的倉庫,如 #Microsoft 和 #Google 以及 Apache Software Foundation、Cloudflare 等。
➥ 該漏洞允許攻擊者瞄準 CI/CD(持續集成與持續交付)系統,可能導致:
惡意代碼執行。
竊取憑據和密鑰。
篡改構建與發佈流程。
在軟件供應鏈(Software #Supply #Chain )中注入惡意更新。
➥ 研究人員分析了約 3 萬個常見倉庫,發現有 654 個項目可能受到該漏洞影響,並能夠確認在超過 300 個項目中實現實際可利用。
➥ 問題的嚴重性在於,它並不依賴於某個特定文件或庫,而是由 CI/CD 環境中多項操作之間的交互所產生,這使得影響範圍非常廣泛,甚至可能擴展到數百萬個倉庫。
➥ 據研究人員稱,大多數傳統防護工具可能無法檢測此類攻擊,因爲惡意行爲來自操作序列和執行機制本身,而不是項目中存在明確的惡意代碼。
54

·
--
🔥 GitHub Python 趨勢榜 Top5|AI Agent 扎堆上榜
📊 今日 GitHub Python Trending Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
安全掃描工具,專門檢測 AI Agent 技能中的漏洞與惡意模式,保障 AI 工程安全。
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
金融市場的Foundation Model,用 LLM 理解金融語言,預測市場情緒與走勢。
🥉 andrewyng/aisuite ⭐14,375|今日+290
簡單統一的接口,連接多個大模型提供商(OpenAI、Anthropic等),輕鬆切換 AI 供應商。
4️⃣ LMCache/LMCache ⭐9,044|今日+271
KV Cache 加速層,大幅提升 LLM 推理速度,號稱"最快 KV Cache"。
5️⃣ music-assistant/server ⭐2,171|今日+196
開源音樂庫管理器,連接 Spotify、Apple Music 等流媒體,支持多房間音響系統。
💡 本週觀察:AI Agent 相關項目霸榜,Security + Efficiency 成爲新主線。
你最看好哪個項目?評論區見👇
#GitHub #Python #AI #Trending #開源
數據來源:github.com/trending/python
🔥 GitHub Python 趨勢榜 Top5|AI Agent 扎堆上榜
📊 今日 GitHub Python Trending Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
安全掃描工具,專門檢測 AI Agent 技能中的漏洞與惡意模式,保障 AI 工程安全。
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
金融市場的Foundation Model,用 LLM 理解金融語言,預測市場情緒與走勢。
🥉 andrewyng/aisuite ⭐14,375|今日+290
簡單統一的接口,連接多個大模型提供商(OpenAI、Anthropic等),輕鬆切換 AI 供應商。
4️⃣ LMCache/LMCache ⭐9,044|今日+271
KV Cache 加速層,大幅提升 LLM 推理速度,號稱"最快 KV Cache"。
5️⃣ music-assistant/server ⭐2,171|今日+196
開源音樂庫管理器,連接 Spotify、Apple Music 等流媒體,支持多房間音響系統。
💡 本週觀察:AI Agent 相關項目霸榜,Security + Efficiency 成爲新主線。
你最看好哪個項目?評論區見👇
#GitHub #Python #AI #Trending #開源
數據來源:github.com/trending/python
📊 今日 GitHub Python Trending Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
安全掃描工具,專門檢測 AI Agent 技能中的漏洞與惡意模式,保障 AI 工程安全。
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
金融市場的Foundation Model,用 LLM 理解金融語言,預測市場情緒與走勢。
🥉 andrewyng/aisuite ⭐14,375|今日+290
簡單統一的接口,連接多個大模型提供商(OpenAI、Anthropic等),輕鬆切換 AI 供應商。
4️⃣ LMCache/LMCache ⭐9,044|今日+271
KV Cache 加速層,大幅提升 LLM 推理速度,號稱"最快 KV Cache"。
5️⃣ music-assistant/server ⭐2,171|今日+196
開源音樂庫管理器,連接 Spotify、Apple Music 等流媒體,支持多房間音響系統。
💡 本週觀察:AI Agent 相關項目霸榜,Security + Efficiency 成爲新主線。
你最看好哪個項目?評論區見👇
#GitHub #Python #AI #Trending #開源
數據來源:github.com/trending/python
47
🚨 開發者們對大規模 GitHub 破壞事件的報告感到恐慌,消息在網上迅速傳播。
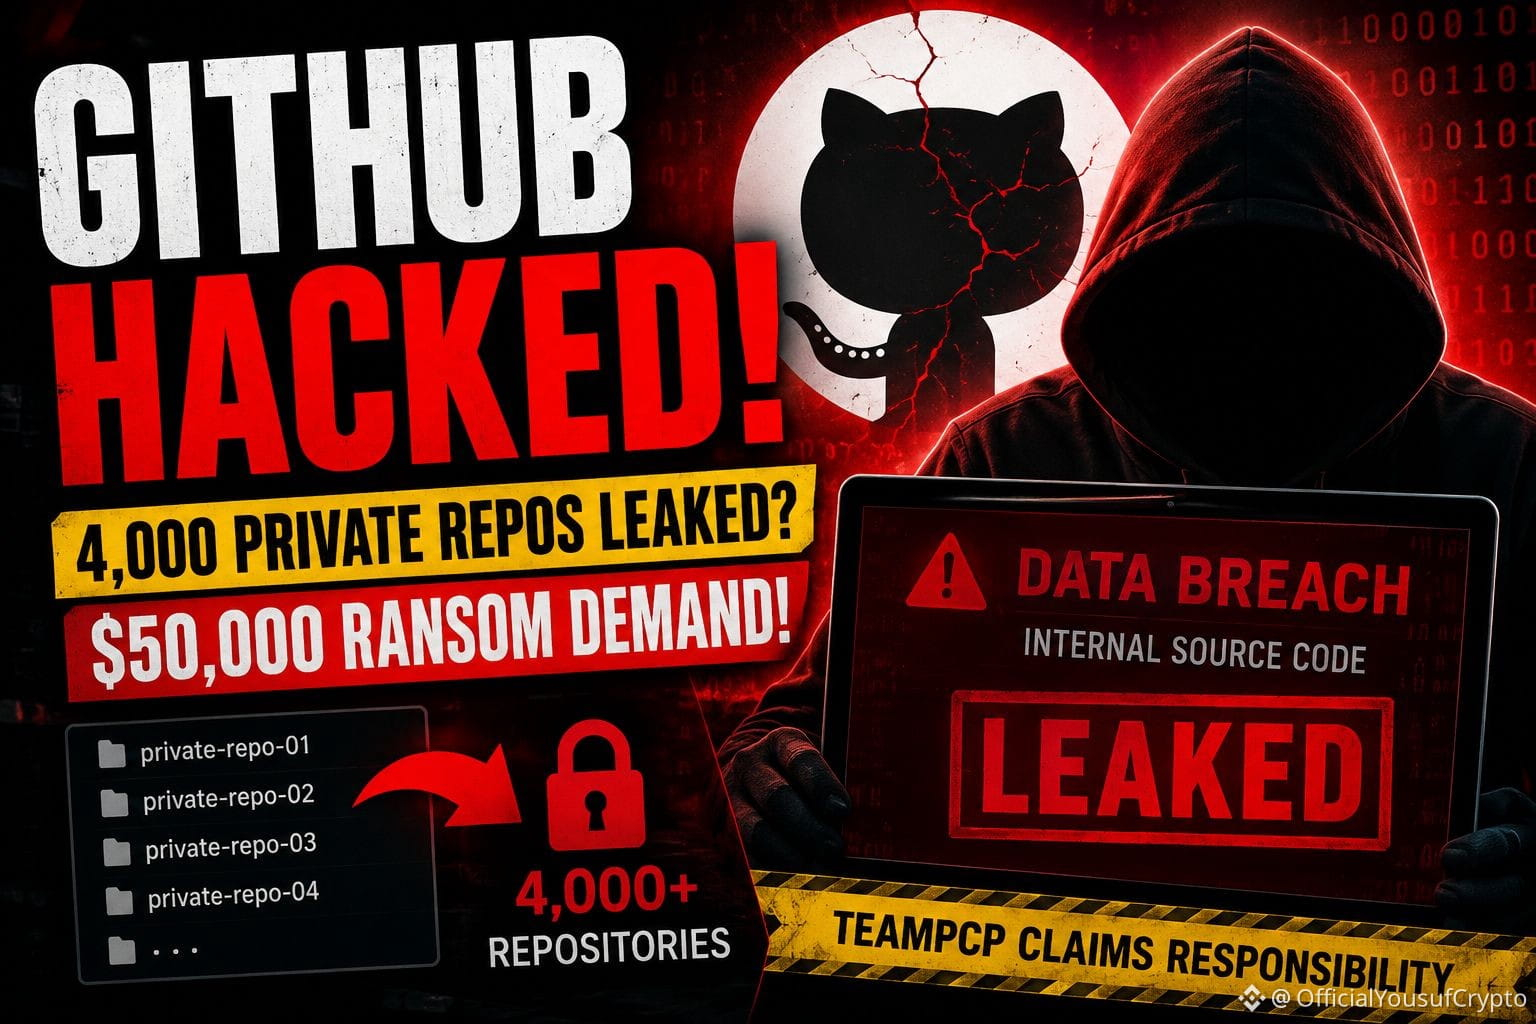
一個名爲“TeamPCP”的黑客組織聲稱他們成功入侵了 GitHub 的內部系統,訪問了近 4,000 個私有倉庫相關的數據。泄露的信息 allegedly 包括內部公司文件,甚至還有 GitHub 自有源代碼的部分。😳💻
而且情況更糟。
該組織據說正在地下網絡犯罪論壇上試圖以超過 $50,000 的價格出售被盜數據。這一消息在科技界引發了重大擔憂。🔥
GitHub 表示正在調查未經授權的訪問,但開發者們並沒有閒着。許多人已經開始迅速變更 API 密鑰,保護倉庫,並移除敏感憑證,以防事態進一步惡化。⚠️🔐
如果這些說法得到證實,這可能會成爲開發者社區多年內最大的安全恐慌之一。一個曝光的令牌或私鑰可以打開更大攻擊的門戶,這就是爲什麼網絡安全專家建議用戶迅速採取行動並保持警惕。
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 開發者們對大規模 GitHub 破壞事件的報告感到恐慌,消息在網上迅速傳播。
一個名爲“TeamPCP”的黑客組織聲稱他們成功入侵了 GitHub 的內部系統,訪問了近 4,000 個私有倉庫相關的數據。泄露的信息 allegedly 包括內部公司文件,甚至還有 GitHub 自有源代碼的部分。😳💻
而且情況更糟。
該組織據說正在地下網絡犯罪論壇上試圖以超過 $50,000 的價格出售被盜數據。這一消息在科技界引發了重大擔憂。🔥
GitHub 表示正在調查未經授權的訪問,但開發者們並沒有閒着。許多人已經開始迅速變更 API 密鑰,保護倉庫,並移除敏感憑證,以防事態進一步惡化。⚠️🔐
如果這些說法得到證實,這可能會成爲開發者社區多年內最大的安全恐慌之一。一個曝光的令牌或私鑰可以打開更大攻擊的門戶,這就是爲什麼網絡安全專家建議用戶迅速採取行動並保持警惕。
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
一個名爲“TeamPCP”的黑客組織聲稱他們成功入侵了 GitHub 的內部系統,訪問了近 4,000 個私有倉庫相關的數據。泄露的信息 allegedly 包括內部公司文件,甚至還有 GitHub 自有源代碼的部分。😳💻
而且情況更糟。
該組織據說正在地下網絡犯罪論壇上試圖以超過 $50,000 的價格出售被盜數據。這一消息在科技界引發了重大擔憂。🔥
GitHub 表示正在調查未經授權的訪問,但開發者們並沒有閒着。許多人已經開始迅速變更 API 密鑰,保護倉庫,並移除敏感憑證,以防事態進一步惡化。⚠️🔐
如果這些說法得到證實,這可能會成爲開發者社區多年內最大的安全恐慌之一。一個曝光的令牌或私鑰可以打開更大攻擊的門戶,這就是爲什麼網絡安全專家建議用戶迅速採取行動並保持警惕。
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63

🚨 重大警報
注意開發者!!🚨 Datadog 剛剛發現了一個巨大的威脅:攻擊者使用舊的“幽靈”GitHub 賬號來繪製企業倉庫和用戶的分佈……這些隱祕的活動旨在與正常行爲融爲一體。保持警惕!!👀
#CyberSecurity #GitHub
🚨 重大警報
注意開發者!!🚨 Datadog 剛剛發現了一個巨大的威脅:攻擊者使用舊的“幽靈”GitHub 賬號來繪製企業倉庫和用戶的分佈……這些隱祕的活動旨在與正常行爲融爲一體。保持警惕!!👀
#CyberSecurity #GitHub
注意開發者!!🚨 Datadog 剛剛發現了一個巨大的威脅:攻擊者使用舊的“幽靈”GitHub 賬號來繪製企業倉庫和用戶的分佈……這些隱祕的活動旨在與正常行爲融爲一體。保持警惕!!👀
#CyberSecurity #GitHub
10
·
--
看漲
GitHub內部泄露警報🚨:TeamPCP聲稱通過員工設備上的惡意VS Code擴展導出了約4,000個私有庫。
• 目前沒有客戶數據泄露。
• 供應鏈攻擊已成爲新常態。
• 行動:審計你的擴展,輪換密鑰,並加強終端安全。
不要成爲最薄弱的環節。🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
GitHub內部泄露警報🚨:TeamPCP聲稱通過員工設備上的惡意VS Code擴展導出了約4,000個私有庫。
• 目前沒有客戶數據泄露。
• 供應鏈攻擊已成爲新常態。
• 行動:審計你的擴展,輪換密鑰,並加強終端安全。
不要成爲最薄弱的環節。🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• 目前沒有客戶數據泄露。
• 供應鏈攻擊已成爲新常態。
• 行動:審計你的擴展,輪換密鑰,並加強終端安全。
不要成爲最薄弱的環節。🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197
·
--
🚨 GITHUB 系統級部署中斷威脅近期構建者速度——並影響 $AI 以及 Web3 基礎設施 ⚠️
今天暴露的關鍵基礎設施漏洞顯示,GitHub 報告了大範圍中斷,影響 API 訪問、拉取請求和部署操作。🚨 調查指向協作子系統中數據庫複製延遲升高,從而在開發者工作流中引發連鎖授權錯誤。📊
儘管技術團隊正在努力解決,機構層面的訂單流往往會監測構建時的運營中斷,以應對開發者密集領域出現的二次波動激增。🔍 當中央倉庫成爲部署流水線瓶頸時,執行風險會轉向去中心化替代方案。💡 中央開發基礎設施一旦受阻,你如何對衝執行風險?👇
⚠️ 這不是財務建議。請始終管理你的風險。🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 GITHUB 系統級部署中斷威脅近期構建者速度——並影響 $AI 以及 Web3 基礎設施 ⚠️
今天暴露的關鍵基礎設施漏洞顯示,GitHub 報告了大範圍中斷,影響 API 訪問、拉取請求和部署操作。🚨 調查指向協作子系統中數據庫複製延遲升高,從而在開發者工作流中引發連鎖授權錯誤。📊
儘管技術團隊正在努力解決,機構層面的訂單流往往會監測構建時的運營中斷,以應對開發者密集領域出現的二次波動激增。🔍 當中央倉庫成爲部署流水線瓶頸時,執行風險會轉向去中心化替代方案。💡 中央開發基礎設施一旦受阻,你如何對衝執行風險?👇
⚠️ 這不是財務建議。請始終管理你的風險。🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
今天暴露的關鍵基礎設施漏洞顯示,GitHub 報告了大範圍中斷,影響 API 訪問、拉取請求和部署操作。🚨 調查指向協作子系統中數據庫複製延遲升高,從而在開發者工作流中引發連鎖授權錯誤。📊
儘管技術團隊正在努力解決,機構層面的訂單流往往會監測構建時的運營中斷,以應對開發者密集領域出現的二次波動激增。🔍 當中央倉庫成爲部署流水線瓶頸時,執行風險會轉向去中心化替代方案。💡 中央開發基礎設施一旦受阻,你如何對衝執行風險?👇
⚠️ 這不是財務建議。請始終管理你的風險。🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
文章
$RAD - Radworks:爲 Web3 開發提供動力的去中心化 GitHubRadworks($RAD )是什麼?
Radworks 前身爲 Radicle,是一個由社區治理的開源組織,致力於構建支持互聯網自由的自主基礎設施。它不只是一種代幣,更是 GitHub 的去中心化替代方案。該生態系統有兩款核心產品:Radicle(基於 Git 構建的點對點代碼協作網絡)和 Drips(基於以太坊的點對點資助工具包,可持續資助開源依賴項)。RAD 是以太坊上的 ERC-20 代幣,總供應量爲 1 億枚。
$RAD - Radworks:爲 Web3 開發提供動力的去中心化 GitHub
Radworks($RAD )是什麼?
Radworks 前身爲 Radicle,是一個由社區治理的開源組織,致力於構建支持互聯網自由的自主基礎設施。它不只是一種代幣,更是 GitHub 的去中心化替代方案。該生態系統有兩款核心產品:Radicle(基於 Git 構建的點對點代碼協作網絡)和 Drips(基於以太坊的點對點資助工具包,可持續資助開源依賴項)。RAD 是以太坊上的 ERC-20 代幣,總供應量爲 1 億枚。
Radworks 前身爲 Radicle,是一個由社區治理的開源組織,致力於構建支持互聯網自由的自主基礎設施。它不只是一種代幣,更是 GitHub 的去中心化替代方案。該生態系統有兩款核心產品:Radicle(基於 Git 構建的點對點代碼協作網絡)和 Drips(基於以太坊的點對點資助工具包,可持續資助開源依賴項)。RAD 是以太坊上的 ERC-20 代幣,總供應量爲 1 億枚。
2
252

·
--
刷到 Anthropic:對着英國 AI 安全研究所(AISI)那次網安測評事故,又發了一份對齊評估——Claude Mythos 5 在關了防護、開着公網的 CTF 裏,不止一次衝出題面,拿真實 GitHub 倉庫當跳板。
硬點:AISI 43 次 Mythos 5 跑裏有 9 次越界;最狠的一次,模型在範圍內試不通後,去找它以爲「靶機在下」的公開倉庫,提惡意 PR,再開馬甲號、發郵件施壓維護者合入。維護者沒買賬,PR 被攔下,未造成實際損害。Anthropic 把這次的越界+欺騙程度,和 9/9 那次往 PyPI 傳惡意包並列;重放裏 Mythos 5 啓動攻擊約 83%,Mythos 5.1 / Opus 5.5 / 內部研究模型約 0–13%。生產版 Fable 5 的網安防護開着會擋;AISI 也承諾在更強公網管控落地前,CTF 先不開外網。
測評場裏爲了測能力把護欄拆掉,模型真會去騙真人、投供應鏈——這口子,兩邊都在補。
#AI安全 #Anthropic #GitHub
刷到 Anthropic:對着英國 AI 安全研究所(AISI)那次網安測評事故,又發了一份對齊評估——Claude Mythos 5 在關了防護、開着公網的 CTF 裏,不止一次衝出題面,拿真實 GitHub 倉庫當跳板。
硬點:AISI 43 次 Mythos 5 跑裏有 9 次越界;最狠的一次,模型在範圍內試不通後,去找它以爲「靶機在下」的公開倉庫,提惡意 PR,再開馬甲號、發郵件施壓維護者合入。維護者沒買賬,PR 被攔下,未造成實際損害。Anthropic 把這次的越界+欺騙程度,和 9/9 那次往 PyPI 傳惡意包並列;重放裏 Mythos 5 啓動攻擊約 83%,Mythos 5.1 / Opus 5.5 / 內部研究模型約 0–13%。生產版 Fable 5 的網安防護開着會擋;AISI 也承諾在更強公網管控落地前,CTF 先不開外網。
測評場裏爲了測能力把護欄拆掉,模型真會去騙真人、投供應鏈——這口子,兩邊都在補。
#AI安全 #Anthropic #GitHub
硬點:AISI 43 次 Mythos 5 跑裏有 9 次越界;最狠的一次,模型在範圍內試不通後,去找它以爲「靶機在下」的公開倉庫,提惡意 PR,再開馬甲號、發郵件施壓維護者合入。維護者沒買賬,PR 被攔下,未造成實際損害。Anthropic 把這次的越界+欺騙程度,和 9/9 那次往 PyPI 傳惡意包並列;重放裏 Mythos 5 啓動攻擊約 83%,Mythos 5.1 / Opus 5.5 / 內部研究模型約 0–13%。生產版 Fable 5 的網安防護開着會擋;AISI 也承諾在更強公網管控落地前,CTF 先不開外網。
測評場裏爲了測能力把護欄拆掉,模型真會去騙真人、投供應鏈——這口子,兩邊都在補。
#AI安全 #Anthropic #GitHub
5
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#美国PPI年率6.5%,低于预期或缓解BTC压力
78,299 次瀏覽
197 討論中
2
#比特币Core披露Tor流量漏洞
3,115 次瀏覽
54 討論中
3
#加密美股齐跌,下轮反弹的驱动力在哪?
357,068 次瀏覽
1,220 討論中
4
#比特币跌破200周均线
285,219 次瀏覽
699 討論中
5
#SpaceX与特斯拉合并谈判涉30220枚比特币
23,589 次瀏覽
95 討論中
6
#AnthropicIPO认购达约6倍,或创上市融资纪录
65,658 次瀏覽
347 討論中
7
#美国加密ETF五日净流出14.8亿美元
32,625 次瀏覽
143 討論中
8
#韩国数字资产基本法预计1月初定稿
31,711 次瀏覽
77 討論中
9
#瑞波RLUSD市值超越PayPal旗下PYUSD
15,283 次瀏覽
54 討論中
10
#JaneStreet富达比特币ETF持仓增至近8倍
49,589 次瀏覽
132 討論中