

#darksword
darksword
2,553 次瀏覽
31 討論中
熱門
最新

·
--
【只點開一個 Safari 鏈接就可能被盜幣?iPhone 用戶今天先檢查這件事】
CertiK 11月6日發出警告:iOS 漏洞利用套件 DarkSword 的新版本正被用來攻擊未打補丁的 iPhone,目標是 iOS 18.4–18.7。據報道,它串聯 6 個漏洞,受害者只要在 Safari 打開惡意頁面,就不需要連接錢包、也不需要簽名。報道稱已有約 557 萬美元損失、涉及 20 多個錢包;CZ 也提醒"先更新 iOS,錢包軟件無法替你更新系統"。
工程師視角,3 個避坑點:
1️⃣ 這是設備層攻擊,不是某個錢包的 bug。換錢包、換 App 都救不了沒打補丁的系統。蘋果稱相關漏洞已在 iOS 18.6/18.7.x 及 iOS 26.x 修復,請到 設置→通用→軟件更新 確認。
2️⃣ 助記詞千萬別放在 照片、備忘錄、截圖、雲備份裏,惡意代碼可以直接掃這些位置。大額資產用硬件錢包,高風險人羣可開啓鎖定模式。
3️⃣ 不明賬號私信、廣告裏的鏈接別點;如果懷疑中招,用一臺乾淨且已更新的設備新建錢包,把資金轉過去,舊助記詞作廢,不要再用。
幣安近期安全事件不斷,個人設備安全更是自己的責任。你的 iPhone 現在是最新系統嗎?你的助記詞放在哪裏?評論區聊聊。
$BNB $BTC #加密安全 #DarkSword #iOS安全 #幣安廣場
DYOR,非投資建議
【只點開一個 Safari 鏈接就可能被盜幣?iPhone 用戶今天先檢查這件事】
CertiK 11月6日發出警告:iOS 漏洞利用套件 DarkSword 的新版本正被用來攻擊未打補丁的 iPhone,目標是 iOS 18.4–18.7。據報道,它串聯 6 個漏洞,受害者只要在 Safari 打開惡意頁面,就不需要連接錢包、也不需要簽名。報道稱已有約 557 萬美元損失、涉及 20 多個錢包;CZ 也提醒"先更新 iOS,錢包軟件無法替你更新系統"。
工程師視角,3 個避坑點:
1️⃣ 這是設備層攻擊,不是某個錢包的 bug。換錢包、換 App 都救不了沒打補丁的系統。蘋果稱相關漏洞已在 iOS 18.6/18.7.x 及 iOS 26.x 修復,請到 設置→通用→軟件更新 確認。
2️⃣ 助記詞千萬別放在 照片、備忘錄、截圖、雲備份裏,惡意代碼可以直接掃這些位置。大額資產用硬件錢包,高風險人羣可開啓鎖定模式。
3️⃣ 不明賬號私信、廣告裏的鏈接別點;如果懷疑中招,用一臺乾淨且已更新的設備新建錢包,把資金轉過去,舊助記詞作廢,不要再用。
幣安近期安全事件不斷,個人設備安全更是自己的責任。你的 iPhone 現在是最新系統嗎?你的助記詞放在哪裏?評論區聊聊。
$BNB $BTC #加密安全 #DarkSword #iOS安全 #幣安廣場
DYOR,非投資建議
CertiK 11月6日發出警告:iOS 漏洞利用套件 DarkSword 的新版本正被用來攻擊未打補丁的 iPhone,目標是 iOS 18.4–18.7。據報道,它串聯 6 個漏洞,受害者只要在 Safari 打開惡意頁面,就不需要連接錢包、也不需要簽名。報道稱已有約 557 萬美元損失、涉及 20 多個錢包;CZ 也提醒"先更新 iOS,錢包軟件無法替你更新系統"。
工程師視角,3 個避坑點:
1️⃣ 這是設備層攻擊,不是某個錢包的 bug。換錢包、換 App 都救不了沒打補丁的系統。蘋果稱相關漏洞已在 iOS 18.6/18.7.x 及 iOS 26.x 修復,請到 設置→通用→軟件更新 確認。
2️⃣ 助記詞千萬別放在 照片、備忘錄、截圖、雲備份裏,惡意代碼可以直接掃這些位置。大額資產用硬件錢包,高風險人羣可開啓鎖定模式。
3️⃣ 不明賬號私信、廣告裏的鏈接別點;如果懷疑中招,用一臺乾淨且已更新的設備新建錢包,把資金轉過去,舊助記詞作廢,不要再用。
幣安近期安全事件不斷,個人設備安全更是自己的責任。你的 iPhone 現在是最新系統嗎?你的助記詞放在哪裏?評論區聊聊。
$BNB $BTC #加密安全 #DarkSword #iOS安全 #幣安廣場
DYOR,非投資建議
152

·
--
【事件追蹤】CZ喊話iPhone用戶速更iOS,防DarkSword
CZ今日提醒iPhone用戶儘快更新iOS:DarkSword是經惡意網站傳播的iOS漏洞鏈,可竊取設備敏感數據、威脅錢包安全,相關漏洞已隨蘋果更新修復。
CZ強調錢包App無法替系統升級,自託管就得自己負責安全。更新了嗎?
$BTC $ETH $BNB
#DarkSword #iOS #自託管
來源:CryptoEconomy
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
【事件追蹤】CZ喊話iPhone用戶速更iOS,防DarkSword
CZ今日提醒iPhone用戶儘快更新iOS:DarkSword是經惡意網站傳播的iOS漏洞鏈,可竊取設備敏感數據、威脅錢包安全,相關漏洞已隨蘋果更新修復。
CZ強調錢包App無法替系統升級,自託管就得自己負責安全。更新了嗎?
$BTC $ETH $BNB
#DarkSword #iOS #自託管
來源:CryptoEconomy
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
CZ今日提醒iPhone用戶儘快更新iOS:DarkSword是經惡意網站傳播的iOS漏洞鏈,可竊取設備敏感數據、威脅錢包安全,相關漏洞已隨蘋果更新修復。
CZ強調錢包App無法替系統升級,自託管就得自己負責安全。更新了嗎?
$BTC $ETH $BNB
#DarkSword #iOS #自託管
來源:CryptoEconomy
⚠️風險提示:以上爲市場信息分享,不構成投資建議;投資有風險,入市需謹慎。
·
--
看跌
🚨💀 你的 iPhone 可能會成爲竊取你加密貨幣的鑰匙!DARKSWORD 拉響警報:Safari 中一個惡意網頁就可能造成威脅!
一種悄無聲息的威脅正讓 Apple 設備的安全性受到審視。網絡安全研究人員警告稱,DarkSword 漏洞利用程序的一個變種能夠入侵存在漏洞的 iPhone,並搜尋與加密貨幣錢包相關的信息。
🔍 這項威脅如何運作?
🔹 在存在漏洞的設備上打開惡意網頁,可能就會觸發攻擊。
🔹 不一定需要連接錢包、批准交易或簽署操作。
🔹 惡意軟件可能會搜尋加密貨幣應用、登錄憑據以及手機中存儲的敏感數據。
🔹 警告中提到的應用包括 MetaMask、Trust Wallet、Phantom、Exodus 和 Coinbase。
⚠️ 用戶應該怎麼做?
保持 iOS 更新,避開可疑網頁和鏈接,切勿將助記詞或私鑰保存在手機的備忘錄、照片或文件中。
如果懷疑設備已被感染,建議使用乾淨且已更新的設備創建新錢包,並將資金轉移到新錢包中。不要重複使用可能已經泄露的助記詞。
📌 重要提示:
這並不意味着所有 iPhone 都已遭到入侵。DarkSword 利用特定 iOS 版本中的漏洞,而 Apple 已發佈修復程序。風險取決於設備安裝的版本,以及仍未修復的漏洞。
🦈 在加密世界中,保護你的資產也意味着保護你用來訪問資產的設備。
#DarkSword #iPhone #CryptoSecurity #ciberseguridad #shark593
🚨💀 你的 iPhone 可能會成爲竊取你加密貨幣的鑰匙!DARKSWORD 拉響警報:Safari 中一個惡意網頁就可能造成威脅!
一種悄無聲息的威脅正讓 Apple 設備的安全性受到審視。網絡安全研究人員警告稱,DarkSword 漏洞利用程序的一個變種能夠入侵存在漏洞的 iPhone,並搜尋與加密貨幣錢包相關的信息。
🔍 這項威脅如何運作?
🔹 在存在漏洞的設備上打開惡意網頁,可能就會觸發攻擊。
🔹 不一定需要連接錢包、批准交易或簽署操作。
🔹 惡意軟件可能會搜尋加密貨幣應用、登錄憑據以及手機中存儲的敏感數據。
🔹 警告中提到的應用包括 MetaMask、Trust Wallet、Phantom、Exodus 和 Coinbase。
⚠️ 用戶應該怎麼做?
保持 iOS 更新,避開可疑網頁和鏈接,切勿將助記詞或私鑰保存在手機的備忘錄、照片或文件中。
如果懷疑設備已被感染,建議使用乾淨且已更新的設備創建新錢包,並將資金轉移到新錢包中。不要重複使用可能已經泄露的助記詞。
📌 重要提示:
這並不意味着所有 iPhone 都已遭到入侵。DarkSword 利用特定 iOS 版本中的漏洞,而 Apple 已發佈修復程序。風險取決於設備安裝的版本,以及仍未修復的漏洞。
🦈 在加密世界中,保護你的資產也意味着保護你用來訪問資產的設備。
#DarkSword #iPhone #CryptoSecurity #ciberseguridad #shark593
一種悄無聲息的威脅正讓 Apple 設備的安全性受到審視。網絡安全研究人員警告稱,DarkSword 漏洞利用程序的一個變種能夠入侵存在漏洞的 iPhone,並搜尋與加密貨幣錢包相關的信息。
🔍 這項威脅如何運作?
🔹 在存在漏洞的設備上打開惡意網頁,可能就會觸發攻擊。
🔹 不一定需要連接錢包、批准交易或簽署操作。
🔹 惡意軟件可能會搜尋加密貨幣應用、登錄憑據以及手機中存儲的敏感數據。
🔹 警告中提到的應用包括 MetaMask、Trust Wallet、Phantom、Exodus 和 Coinbase。
⚠️ 用戶應該怎麼做?
保持 iOS 更新,避開可疑網頁和鏈接,切勿將助記詞或私鑰保存在手機的備忘錄、照片或文件中。
如果懷疑設備已被感染,建議使用乾淨且已更新的設備創建新錢包,並將資金轉移到新錢包中。不要重複使用可能已經泄露的助記詞。
📌 重要提示:
這並不意味着所有 iPhone 都已遭到入侵。DarkSword 利用特定 iOS 版本中的漏洞,而 Apple 已發佈修復程序。風險取決於設備安裝的版本,以及仍未修復的漏洞。
🦈 在加密世界中,保護你的資產也意味着保護你用來訪問資產的設備。
#DarkSword #iPhone #CryptoSecurity #ciberseguridad #shark593
530
·
--
看跌
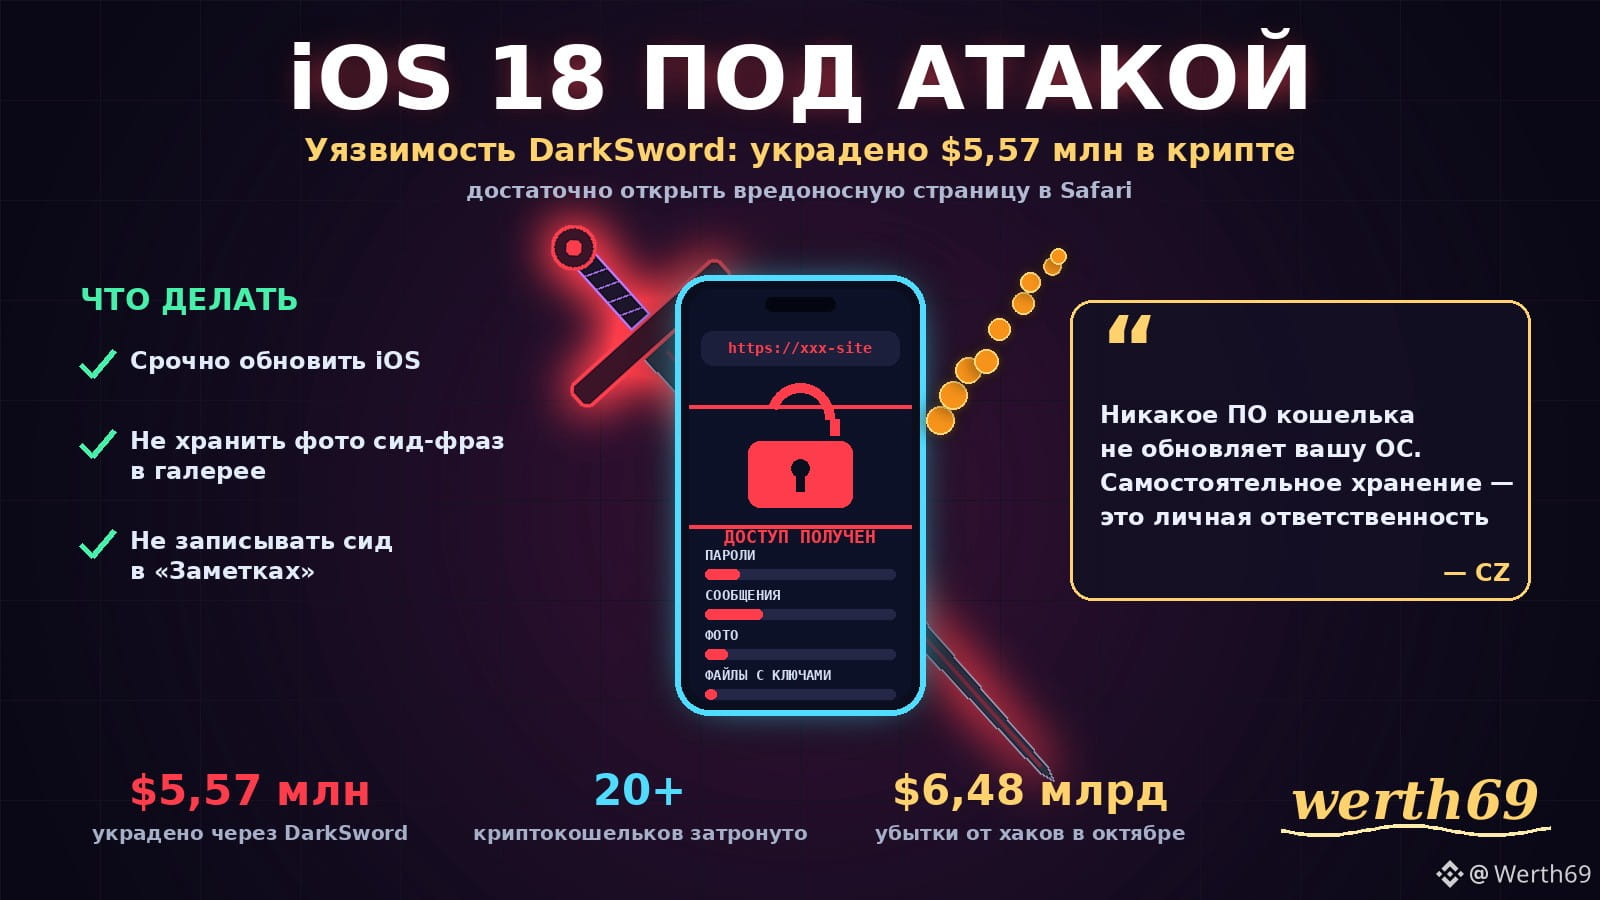
🚨 iOS 18 遭到攻擊:加密貨幣被盜,損失 557 萬美元
使用 iOS 18 設備的加密貨幣錢包用戶因 DarkSword 漏洞損失了 557 萬美元。
攻擊如何運作:
只需在 Safari 中打開一個惡意網頁即可(據 Legalblock 稱,這些是成人網站)。無需連接錢包或確認交易——惡意代碼會自行獲取密碼、消息、照片以及包含私鑰的文件。
建議:
🔹 立即將 iOS 更新至最新版本。
🔹 不要將助記詞照片存放在相冊中,也不要記在“備忘錄”裏。
CZ 對此迴應道:“任何錢包軟件都不會替你更新操作系統。自行保管資產是個人責任。”
此次漏洞影響了 20 多款加密貨幣錢包。提醒一下,10 月黑客攻擊造成的損失達到 64.8 億美元。
及時更新,保管好自己的密鑰!你是如何保存助記詞的?👇
#iOS18 #DarkSword #CryptoSecurity #CZ
$BTC
{future}(BTCUSDT)
🚨 iOS 18 遭到攻擊:加密貨幣被盜,損失 557 萬美元
使用 iOS 18 設備的加密貨幣錢包用戶因 DarkSword 漏洞損失了 557 萬美元。
攻擊如何運作:
只需在 Safari 中打開一個惡意網頁即可(據 Legalblock 稱,這些是成人網站)。無需連接錢包或確認交易——惡意代碼會自行獲取密碼、消息、照片以及包含私鑰的文件。
建議:
🔹 立即將 iOS 更新至最新版本。
🔹 不要將助記詞照片存放在相冊中,也不要記在“備忘錄”裏。
CZ 對此迴應道:“任何錢包軟件都不會替你更新操作系統。自行保管資產是個人責任。”
此次漏洞影響了 20 多款加密貨幣錢包。提醒一下,10 月黑客攻擊造成的損失達到 64.8 億美元。
及時更新,保管好自己的密鑰!你是如何保存助記詞的?👇
#iOS18 #DarkSword #CryptoSecurity #CZ
$BTC
使用 iOS 18 設備的加密貨幣錢包用戶因 DarkSword 漏洞損失了 557 萬美元。
攻擊如何運作:
只需在 Safari 中打開一個惡意網頁即可(據 Legalblock 稱,這些是成人網站)。無需連接錢包或確認交易——惡意代碼會自行獲取密碼、消息、照片以及包含私鑰的文件。
建議:
🔹 立即將 iOS 更新至最新版本。
🔹 不要將助記詞照片存放在相冊中,也不要記在“備忘錄”裏。
CZ 對此迴應道:“任何錢包軟件都不會替你更新操作系統。自行保管資產是個人責任。”
此次漏洞影響了 20 多款加密貨幣錢包。提醒一下,10 月黑客攻擊造成的損失達到 64.8 億美元。
及時更新,保管好自己的密鑰!你是如何保存助記詞的?👇
#iOS18 #DarkSword #CryptoSecurity #CZ
$BTC
Amorfati77:
@BiBi Резюмируй данные
1
1
727

·
--
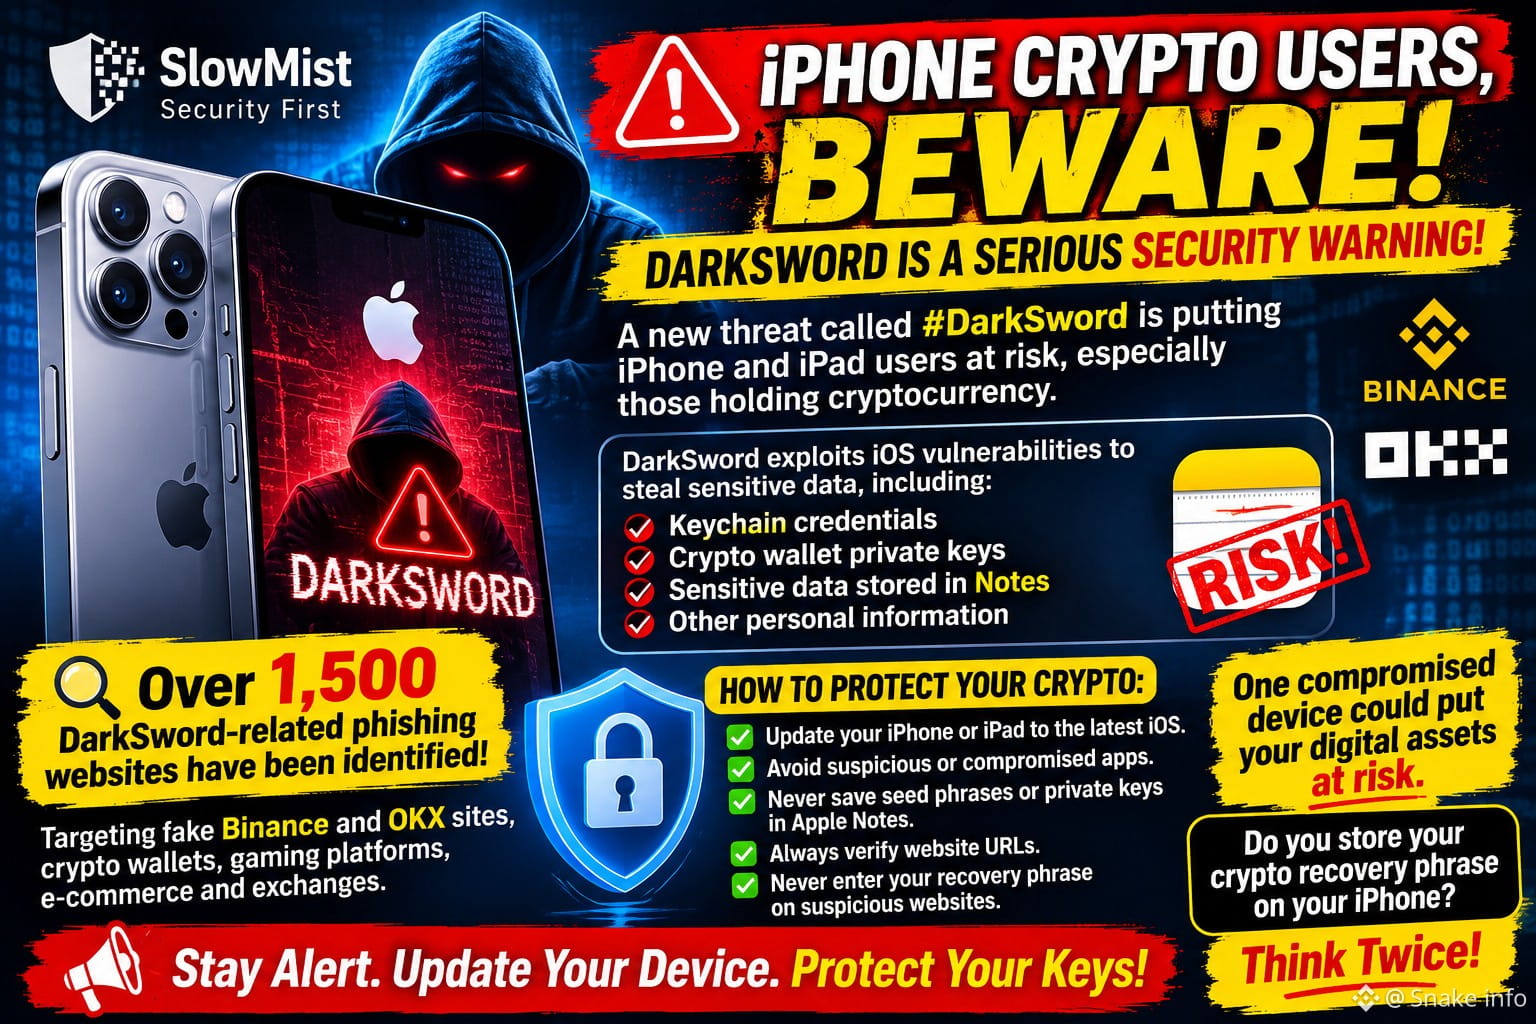
🚨 iPhone 加密貨幣用戶,請注意!DARKSWORD 是嚴重的安全警告!⚠️
一種名爲 #DarkSword 的新威脅正在危及 iPhone 和 iPad 用戶,尤其是持有加密貨幣的用戶。
根據 SlowMist 的 MistEye 威脅情報分析,DarkSword 會利用 iOS 漏洞繞過安全防護並竊取敏感信息,包括:
🔴 鑰匙串憑據
🔴 加密貨幣錢包私鑰
🔴 儲存在備忘錄中的敏感數據
🔴 其他儲存在本地的個人信息
⚠️ 這種威脅比看起來更嚴重!
據報道,SlowMist 發現了 1,500 多個與 DarkSword 相關的釣魚網站,通過僞造的 Binance 和 OKX 頁面、加密貨幣錢包、遊戲平臺、電商網站和交易所等渠道攻擊用戶。
🛡️ 如何保護你的加密貨幣:
✅ 將 iPhone 或 iPad 更新到最新的 iOS 版本。
✅ 避免使用可疑或可能已遭入侵的應用。
✅ 切勿將助記詞或私鑰保存在 Apple 備忘錄中。
✅ 連接錢包前,務必覈實網站網址。
✅ 切勿在可疑網站上輸入恢復助記詞。
💡 請記住:你的加密貨幣安全不僅取決於交易所,也取決於設備的安全性。
一臺遭入侵的設備就可能讓你的數字資產面臨風險。
🚨 保持警惕。更新設備。保護好你的密鑰!
你會把加密貨幣恢復助記詞存放在 iPhone 上嗎?這樣做之前請三思。
#DarkSword #CyberSecurity #CryptoSecurity #SlowMist
點擊下方進行交易👇
$AAPLB $AAPL $AAPL.US
{stock_us}(AAPL.US)
{future}(AAPLUSDT)
{spot}(AAPLBUSDT)
🚨 iPhone 加密貨幣用戶,請注意!DARKSWORD 是嚴重的安全警告!⚠️
一種名爲 #DarkSword 的新威脅正在危及 iPhone 和 iPad 用戶,尤其是持有加密貨幣的用戶。
根據 SlowMist 的 MistEye 威脅情報分析,DarkSword 會利用 iOS 漏洞繞過安全防護並竊取敏感信息,包括:
🔴 鑰匙串憑據
🔴 加密貨幣錢包私鑰
🔴 儲存在備忘錄中的敏感數據
🔴 其他儲存在本地的個人信息
⚠️ 這種威脅比看起來更嚴重!
據報道,SlowMist 發現了 1,500 多個與 DarkSword 相關的釣魚網站,通過僞造的 Binance 和 OKX 頁面、加密貨幣錢包、遊戲平臺、電商網站和交易所等渠道攻擊用戶。
🛡️ 如何保護你的加密貨幣:
✅ 將 iPhone 或 iPad 更新到最新的 iOS 版本。
✅ 避免使用可疑或可能已遭入侵的應用。
✅ 切勿將助記詞或私鑰保存在 Apple 備忘錄中。
✅ 連接錢包前,務必覈實網站網址。
✅ 切勿在可疑網站上輸入恢復助記詞。
💡 請記住:你的加密貨幣安全不僅取決於交易所,也取決於設備的安全性。
一臺遭入侵的設備就可能讓你的數字資產面臨風險。
🚨 保持警惕。更新設備。保護好你的密鑰!
你會把加密貨幣恢復助記詞存放在 iPhone 上嗎?這樣做之前請三思。
#DarkSword #CyberSecurity #CryptoSecurity #SlowMist
點擊下方進行交易👇
$AAPLB $AAPL $AAPL.US
一種名爲 #DarkSword 的新威脅正在危及 iPhone 和 iPad 用戶,尤其是持有加密貨幣的用戶。
根據 SlowMist 的 MistEye 威脅情報分析,DarkSword 會利用 iOS 漏洞繞過安全防護並竊取敏感信息,包括:
🔴 鑰匙串憑據
🔴 加密貨幣錢包私鑰
🔴 儲存在備忘錄中的敏感數據
🔴 其他儲存在本地的個人信息
⚠️ 這種威脅比看起來更嚴重!
據報道,SlowMist 發現了 1,500 多個與 DarkSword 相關的釣魚網站,通過僞造的 Binance 和 OKX 頁面、加密貨幣錢包、遊戲平臺、電商網站和交易所等渠道攻擊用戶。
🛡️ 如何保護你的加密貨幣:
✅ 將 iPhone 或 iPad 更新到最新的 iOS 版本。
✅ 避免使用可疑或可能已遭入侵的應用。
✅ 切勿將助記詞或私鑰保存在 Apple 備忘錄中。
✅ 連接錢包前,務必覈實網站網址。
✅ 切勿在可疑網站上輸入恢復助記詞。
💡 請記住:你的加密貨幣安全不僅取決於交易所,也取決於設備的安全性。
一臺遭入侵的設備就可能讓你的數字資產面臨風險。
🚨 保持警惕。更新設備。保護好你的密鑰!
你會把加密貨幣恢復助記詞存放在 iPhone 上嗎?這樣做之前請三思。
#DarkSword #CyberSecurity #CryptoSecurity #SlowMist
點擊下方進行交易👇
$AAPLB $AAPL $AAPL.US
AAPLUS-0.36%
517

·
--
同一個團伙鋪了1500多個假網站,假交易所假錢包都在裏面
上週我們聊過 DarkSword 這個團伙,它靠 iOS 木馬偷錢包私鑰和鑰匙串。今天 SlowMist 又補了一條新進展,同一夥人在線上鋪的假網站已經超過 1500 個,而且現在還能打開。這不是舊聞重炒,是今天剛確認的規模。
這些假網站披的皮五花八門,有假的電商平臺,有假的交易所,有假的錢包,還有遊戲和虛擬貨幣服務。SlowMist 首席信息安全官 23pds 今天發帖點名說,假幣安和假 OKX 都在裏面。MistEye 的統計口徑也是 1500 多個,不是估算,是已經識別出來的數量。
散戶最容易在三個地方踩進去。一個是搜交易所名字,排在前面的結果裏混着假站,頁面做得和真站幾乎一樣,登錄框一模一樣。另一個是社羣、短信或者私信裏甩過來的鏈接,點進去先讓你登錄,再讓你做一次安全驗證,驗證完錢包就空了。還有一種是假錢包應用,下載完第一步就是讓你導入助記詞,你一輸,等於親手把鑰匙遞過去。
能立刻照做的三件事。第一,交易所和錢包只走自己收藏好的書籤或者官方應用,別點搜索結果,也別點別人發來的鏈接,想登錄就自己手動打開收藏夾。第二,任何網頁和應用讓你輸入助記詞或者私鑰,直接關掉,真的官方永遠不會在網頁上問你要這個。第三,蘋果手機儘快把系統更新到最新版,助記詞也別存在備忘錄和相冊裏,木馬要偷的就是鑰匙串和備忘錄裏這些東西。
你有沒有點開過長得幾乎一模一樣的假網站,當時是怎麼發現不對的?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3韭菜小凱
免責聲明:本文僅爲安全資訊分享與科普,不構成任何投資建議。加密貨幣交易風險極高,請謹慎決策。
同一個團伙鋪了1500多個假網站,假交易所假錢包都在裏面
上週我們聊過 DarkSword 這個團伙,它靠 iOS 木馬偷錢包私鑰和鑰匙串。今天 SlowMist 又補了一條新進展,同一夥人在線上鋪的假網站已經超過 1500 個,而且現在還能打開。這不是舊聞重炒,是今天剛確認的規模。
這些假網站披的皮五花八門,有假的電商平臺,有假的交易所,有假的錢包,還有遊戲和虛擬貨幣服務。SlowMist 首席信息安全官 23pds 今天發帖點名說,假幣安和假 OKX 都在裏面。MistEye 的統計口徑也是 1500 多個,不是估算,是已經識別出來的數量。
散戶最容易在三個地方踩進去。一個是搜交易所名字,排在前面的結果裏混着假站,頁面做得和真站幾乎一樣,登錄框一模一樣。另一個是社羣、短信或者私信裏甩過來的鏈接,點進去先讓你登錄,再讓你做一次安全驗證,驗證完錢包就空了。還有一種是假錢包應用,下載完第一步就是讓你導入助記詞,你一輸,等於親手把鑰匙遞過去。
能立刻照做的三件事。第一,交易所和錢包只走自己收藏好的書籤或者官方應用,別點搜索結果,也別點別人發來的鏈接,想登錄就自己手動打開收藏夾。第二,任何網頁和應用讓你輸入助記詞或者私鑰,直接關掉,真的官方永遠不會在網頁上問你要這個。第三,蘋果手機儘快把系統更新到最新版,助記詞也別存在備忘錄和相冊裏,木馬要偷的就是鑰匙串和備忘錄裏這些東西。
你有沒有點開過長得幾乎一模一樣的假網站,當時是怎麼發現不對的?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3韭菜小凱
免責聲明:本文僅爲安全資訊分享與科普,不構成任何投資建議。加密貨幣交易風險極高,請謹慎決策。
上週我們聊過 DarkSword 這個團伙,它靠 iOS 木馬偷錢包私鑰和鑰匙串。今天 SlowMist 又補了一條新進展,同一夥人在線上鋪的假網站已經超過 1500 個,而且現在還能打開。這不是舊聞重炒,是今天剛確認的規模。
這些假網站披的皮五花八門,有假的電商平臺,有假的交易所,有假的錢包,還有遊戲和虛擬貨幣服務。SlowMist 首席信息安全官 23pds 今天發帖點名說,假幣安和假 OKX 都在裏面。MistEye 的統計口徑也是 1500 多個,不是估算,是已經識別出來的數量。
散戶最容易在三個地方踩進去。一個是搜交易所名字,排在前面的結果裏混着假站,頁面做得和真站幾乎一樣,登錄框一模一樣。另一個是社羣、短信或者私信裏甩過來的鏈接,點進去先讓你登錄,再讓你做一次安全驗證,驗證完錢包就空了。還有一種是假錢包應用,下載完第一步就是讓你導入助記詞,你一輸,等於親手把鑰匙遞過去。
能立刻照做的三件事。第一,交易所和錢包只走自己收藏好的書籤或者官方應用,別點搜索結果,也別點別人發來的鏈接,想登錄就自己手動打開收藏夾。第二,任何網頁和應用讓你輸入助記詞或者私鑰,直接關掉,真的官方永遠不會在網頁上問你要這個。第三,蘋果手機儘快把系統更新到最新版,助記詞也別存在備忘錄和相冊裏,木馬要偷的就是鑰匙串和備忘錄裏這些東西。
你有沒有點開過長得幾乎一模一樣的假網站,當時是怎麼發現不對的?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3韭菜小凱
免責聲明:本文僅爲安全資訊分享與科普,不構成任何投資建議。加密貨幣交易風險極高,請謹慎決策。
48

·
--
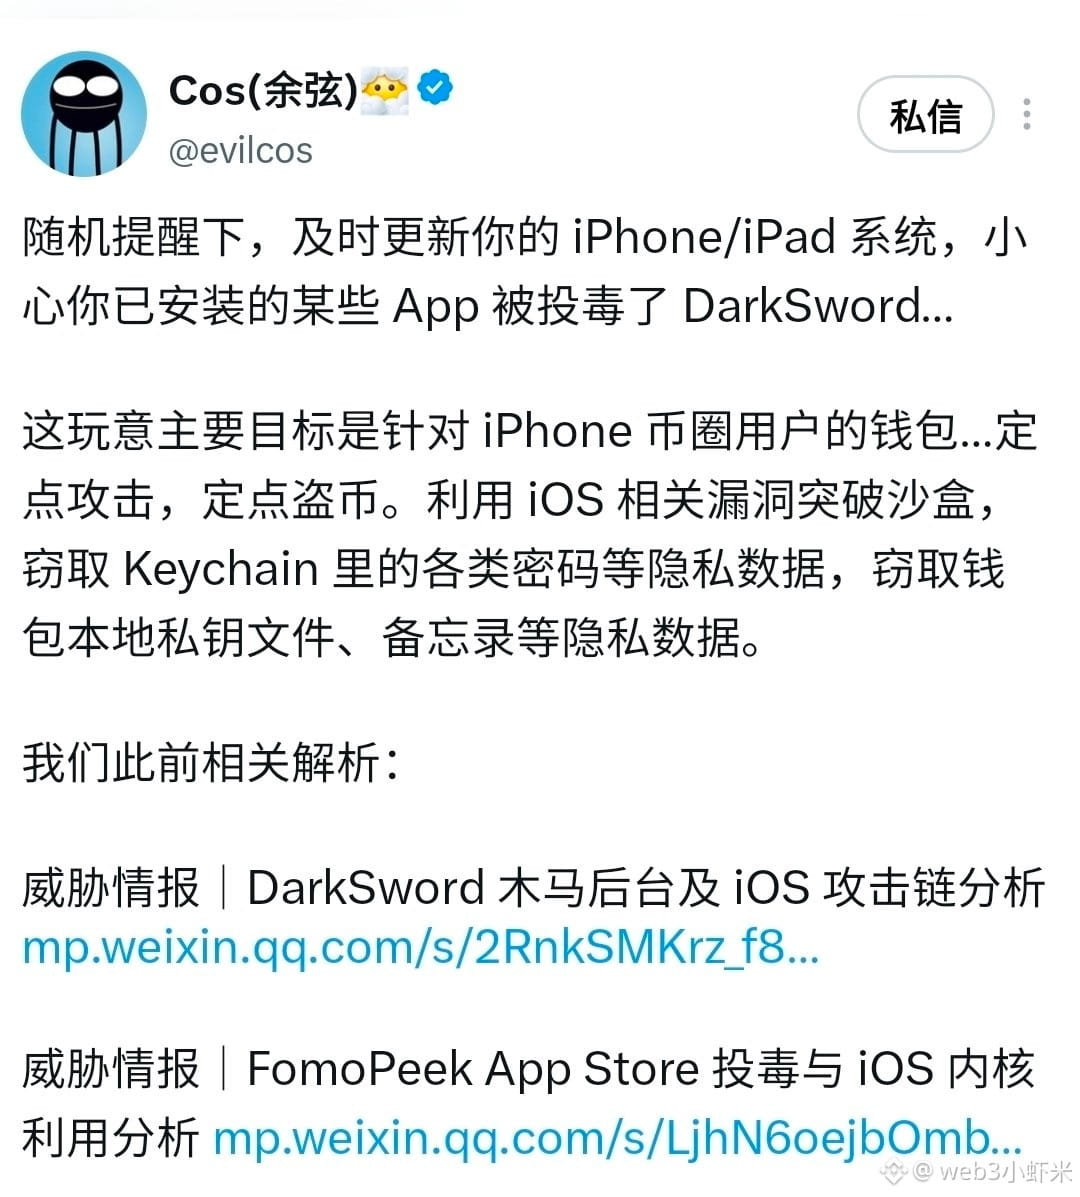
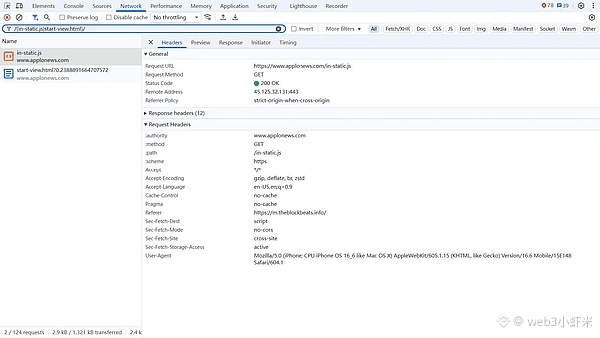
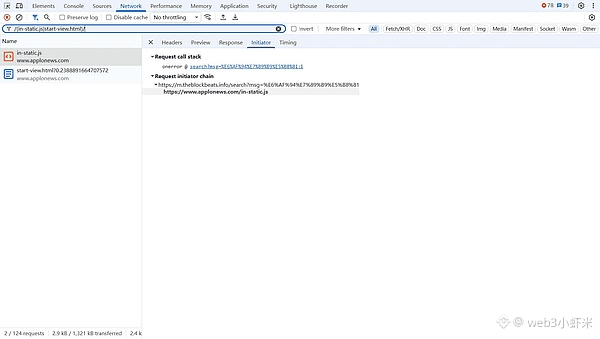
刷到慢霧 / 律動官方公告:區塊律動 BlockBeats 移動端 H5 搜索頁 10 月 22 日被植入與 DarkSword 相關的第三方異常腳本——搜新聞時頁面看起來正常,卻可能在後臺拉惡意 JS;律動已復現並清掉。慢霧 MistEye 同日統計,全網已部署超 1500 個 DarkSword 釣魚站,假幣安、假 OKX、假錢包、電商兌換都有。
硬點:有效利用窗口主要在 iOS 18.6–18.7.2 和 26.0–26.1;律動提醒儘快升到最新 iOS 27。攻擊從瀏覽器起手,不一定要你點「連接錢包」——在媒體正式域名裏刷快訊也可能碰到加載。
幣圈媒體首頁都能被借刀,iPhone 還停在老系統上的,今晚就更新吧。
#DarkSword #慢雾 #BlockBeats
刷到慢霧 / 律動官方公告:區塊律動 BlockBeats 移動端 H5 搜索頁 10 月 22 日被植入與 DarkSword 相關的第三方異常腳本——搜新聞時頁面看起來正常,卻可能在後臺拉惡意 JS;律動已復現並清掉。慢霧 MistEye 同日統計,全網已部署超 1500 個 DarkSword 釣魚站,假幣安、假 OKX、假錢包、電商兌換都有。
硬點:有效利用窗口主要在 iOS 18.6–18.7.2 和 26.0–26.1;律動提醒儘快升到最新 iOS 27。攻擊從瀏覽器起手,不一定要你點「連接錢包」——在媒體正式域名裏刷快訊也可能碰到加載。
幣圈媒體首頁都能被借刀,iPhone 還停在老系統上的,今晚就更新吧。
#DarkSword #慢雾 #BlockBeats
硬點:有效利用窗口主要在 iOS 18.6–18.7.2 和 26.0–26.1;律動提醒儘快升到最新 iOS 27。攻擊從瀏覽器起手,不一定要你點「連接錢包」——在媒體正式域名裏刷快訊也可能碰到加載。
幣圈媒體首頁都能被借刀,iPhone 還停在老系統上的,今晚就更新吧。
#DarkSword #慢雾 #BlockBeats
5
·
--
iPhone 上丟幣,還非得你自己手賤點鏈接嗎?
慢霧今天發了篇報告,扒了一個叫 DarkSword 的木馬後臺。3 月份它的攻擊代碼第一次露面,7 月 GitHub 上多了個倉庫,到了 9 月底,這整套東西正式開工。玩法是一條龍:發毒網頁、裝木馬、偷手機裏的數據,最後把加密錢包的錢歸集走。
它吹牛說支持 iOS 13 以上,實際翻代碼一看,只能打兩個版本:18.6 到 18.7.2,還有 26.0 到 26.1。
慢霧的建議很直白:系統能更新就趕緊更新,別碰可疑鏈接。要是懷疑中過招,那臺手機就別再管錢包了,換乾淨設備建新錢包、把錢挪走,授權也順手撤了。
你手機裏的 iOS,現在是哪個版本?反正看完報告我就去檢查了,韭菜的命也是命。
#慢雾 #DarkSword #iOS安全 #錢包安全
—— web3韭菜小凱
以上僅爲個人觀點,不構成投資建議。
iPhone 上丟幣,還非得你自己手賤點鏈接嗎?
慢霧今天發了篇報告,扒了一個叫 DarkSword 的木馬後臺。3 月份它的攻擊代碼第一次露面,7 月 GitHub 上多了個倉庫,到了 9 月底,這整套東西正式開工。玩法是一條龍:發毒網頁、裝木馬、偷手機裏的數據,最後把加密錢包的錢歸集走。
它吹牛說支持 iOS 13 以上,實際翻代碼一看,只能打兩個版本:18.6 到 18.7.2,還有 26.0 到 26.1。
慢霧的建議很直白:系統能更新就趕緊更新,別碰可疑鏈接。要是懷疑中過招,那臺手機就別再管錢包了,換乾淨設備建新錢包、把錢挪走,授權也順手撤了。
你手機裏的 iOS,現在是哪個版本?反正看完報告我就去檢查了,韭菜的命也是命。
#慢雾 #DarkSword #iOS安全 #錢包安全
—— web3韭菜小凱
以上僅爲個人觀點,不構成投資建議。
慢霧今天發了篇報告,扒了一個叫 DarkSword 的木馬後臺。3 月份它的攻擊代碼第一次露面,7 月 GitHub 上多了個倉庫,到了 9 月底,這整套東西正式開工。玩法是一條龍:發毒網頁、裝木馬、偷手機裏的數據,最後把加密錢包的錢歸集走。
它吹牛說支持 iOS 13 以上,實際翻代碼一看,只能打兩個版本:18.6 到 18.7.2,還有 26.0 到 26.1。
慢霧的建議很直白:系統能更新就趕緊更新,別碰可疑鏈接。要是懷疑中過招,那臺手機就別再管錢包了,換乾淨設備建新錢包、把錢挪走,授權也順手撤了。
你手機裏的 iOS,現在是哪個版本?反正看完報告我就去檢查了,韭菜的命也是命。
#慢雾 #DarkSword #iOS安全 #錢包安全
—— web3韭菜小凱
以上僅爲個人觀點,不構成投資建議。
29
·
--
🎯 iPhone被盯上了,專偷錢包助記詞
📰 DarkSword漏洞套件借Coruna惡意軟件攻擊iOS,直取加密錢包助記詞,C2服務器已被扒出
💬 硬件錢包都開始捲了,手機端還是最軟的一環。助記詞存相冊、截屏、備忘錄的兄弟,這波該自查了。看完愣了兩秒。
🏷️ #iOS安全 #钱包安全 #DarkSword #助記詞
🎯 iPhone被盯上了,專偷錢包助記詞
📰 DarkSword漏洞套件借Coruna惡意軟件攻擊iOS,直取加密錢包助記詞,C2服務器已被扒出
💬 硬件錢包都開始捲了,手機端還是最軟的一環。助記詞存相冊、截屏、備忘錄的兄弟,這波該自查了。看完愣了兩秒。
🏷️ #iOS安全 #钱包安全 #DarkSword #助記詞
📰 DarkSword漏洞套件借Coruna惡意軟件攻擊iOS,直取加密錢包助記詞,C2服務器已被扒出
💬 硬件錢包都開始捲了,手機端還是最軟的一環。助記詞存相冊、截屏、備忘錄的兄弟,這波該自查了。看完愣了兩秒。
🏷️ #iOS安全 #钱包安全 #DarkSword #助記詞
30
·
--
🎯 iPhone用戶注意,助記詞被盯上了
📰 P7 DarkSword套件用Coruna惡意軟件竊取錢包助記詞,還能遠程控制並回傳數據,專攻iOS加密錢包
💬 硬件錢包的雷剛爆完,手機端又來。助記詞存相冊或備忘錄的,等於把鑰匙貼腦門上,手機真不是保險箱,冷存才踏實。
🏷️ #DarkSword #iOS安全 #助记词 #移動安全
🎯 iPhone用戶注意,助記詞被盯上了
📰 P7 DarkSword套件用Coruna惡意軟件竊取錢包助記詞,還能遠程控制並回傳數據,專攻iOS加密錢包
💬 硬件錢包的雷剛爆完,手機端又來。助記詞存相冊或備忘錄的,等於把鑰匙貼腦門上,手機真不是保險箱,冷存才踏實。
🏷️ #DarkSword #iOS安全 #助记词 #移動安全
📰 P7 DarkSword套件用Coruna惡意軟件竊取錢包助記詞,還能遠程控制並回傳數據,專攻iOS加密錢包
💬 硬件錢包的雷剛爆完,手機端又來。助記詞存相冊或備忘錄的,等於把鑰匙貼腦門上,手機真不是保險箱,冷存才踏實。
🏷️ #DarkSword #iOS安全 #助记词 #移動安全
23
·
--
文章
突發:Darksword 瞄準 iOS 26.5 錢包——加密世界岌岌可危洪水已經開始。SlowMist 最新警報顯示,攻擊者已劫持 Darksword 漏洞利用鏈,入侵 iOS 26.5 設備,從自我託管錢包中竊取私鑰。在一份令人不寒而慄的聲明中,首席信息安全官 23pds 警告稱,該攻擊途徑繞過了蘋果最新的安全補丁,導致數百萬用戶面臨暴露風險。
這不是傳聞;這是一個確鑿的事實——Darksword 鏈曾一度沉寂,如今已被重新工程化以利用最新的 iOS 更新。後果是什麼?所有擁有加密錢包的 iOS 用戶現在都可能成爲潛在目標,且隨着信心受損,市場可能出現突然下跌。#iOS #Darksword #CryptoSecurity
突發:Darksword 瞄準 iOS 26.5 錢包——加密世界岌岌可危
洪水已經開始。SlowMist 最新警報顯示,攻擊者已劫持 Darksword 漏洞利用鏈,入侵 iOS 26.5 設備,從自我託管錢包中竊取私鑰。在一份令人不寒而慄的聲明中,首席信息安全官 23pds 警告稱,該攻擊途徑繞過了蘋果最新的安全補丁,導致數百萬用戶面臨暴露風險。
這不是傳聞;這是一個確鑿的事實——Darksword 鏈曾一度沉寂,如今已被重新工程化以利用最新的 iOS 更新。後果是什麼?所有擁有加密錢包的 iOS 用戶現在都可能成爲潛在目標,且隨着信心受損,市場可能出現突然下跌。#iOS #Darksword #CryptoSecurity
這不是傳聞;這是一個確鑿的事實——Darksword 鏈曾一度沉寂,如今已被重新工程化以利用最新的 iOS 更新。後果是什麼?所有擁有加密錢包的 iOS 用戶現在都可能成爲潛在目標,且隨着信心受損,市場可能出現突然下跌。#iOS #Darksword #CryptoSecurity
40

·
--
看跌
你的聊天說 DarkSword 能打 iOS 13 到 26.5 lol。記錄:18.4 到 18.7,2 月之前已完全修補 #DarkSword
🔸 一個 Safari 鏈接,然後它讀取錢包數據
🔸 六個串聯漏洞,全部在 iOS 26.3(11 Feb)關閉
🔸 26.5 是 SlowMist 的說法,沒人官方證實
d 該說法本身止於 26.5,屬於 5 月構建。iOS 27 和 26.7 於 9 月 14 日發佈
iPhone 上的密鑰?今晚更新,或“隔離模式”)
蘋果或谷歌確認或否定 26.5 這一部分,我會發帖。關注一下如果你在意 #Apple
你的聊天說 DarkSword 能打 iOS 13 到 26.5 lol。記錄:18.4 到 18.7,2 月之前已完全修補 #DarkSword
🔸 一個 Safari 鏈接,然後它讀取錢包數據
🔸 六個串聯漏洞,全部在 iOS 26.3(11 Feb)關閉
🔸 26.5 是 SlowMist 的說法,沒人官方證實
d 該說法本身止於 26.5,屬於 5 月構建。iOS 27 和 26.7 於 9 月 14 日發佈
iPhone 上的密鑰?今晚更新,或“隔離模式”)
蘋果或谷歌確認或否定 26.5 這一部分,我會發帖。關注一下如果你在意 #Apple
🔸 一個 Safari 鏈接,然後它讀取錢包數據
🔸 六個串聯漏洞,全部在 iOS 26.3(11 Feb)關閉
🔸 26.5 是 SlowMist 的說法,沒人官方證實
d 該說法本身止於 26.5,屬於 5 月構建。iOS 27 和 26.7 於 9 月 14 日發佈
iPhone 上的密鑰?今晚更新,或“隔離模式”)
蘋果或谷歌確認或否定 26.5 這一部分,我會發帖。關注一下如果你在意 #Apple
1
4
357

警告:Safari 漏洞攻擊 DarkSword 威脅加密資產
- Ledger 的首席技術官(CTO)Charles Guillemet 發出警告,稱存在一項名爲 DarkSword 的新攻擊。
- 他建議 iPhone 用戶應立即更新設備。
- 如果用戶訪問惡意網站,該攻擊可能導致其加密貨幣資金遭受損失。
- 該漏洞的詳細信息仍未充分披露。
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
來源:U.Today
警告:Safari 漏洞攻擊 DarkSword 威脅加密資產
- Ledger 的首席技術官(CTO)Charles Guillemet 發出警告,稱存在一項名爲 DarkSword 的新攻擊。
- 他建議 iPhone 用戶應立即更新設備。
- 如果用戶訪問惡意網站,該攻擊可能導致其加密貨幣資金遭受損失。
- 該漏洞的詳細信息仍未充分披露。
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
來源:U.Today
- Ledger 的首席技術官(CTO)Charles Guillemet 發出警告,稱存在一項名爲 DarkSword 的新攻擊。
- 他建議 iPhone 用戶應立即更新設備。
- 如果用戶訪問惡意網站,該攻擊可能導致其加密貨幣資金遭受損失。
- 該漏洞的詳細信息仍未充分披露。
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
來源:U.Today
431

·
--
黑劍攻擊泄露,舊iPhone用戶面臨風險 🚨
🚨 黑劍攻擊泄露在野,舊iPhone和Safari用戶成爲目標
這對每個加密貨幣持有者來說是一個嚴重的安全警告。
SlowMist的餘賢確認,黑劍攻擊程序已在野外泄露,並正在積極針對加密錢包。
誰面臨風險:
運行舊版iOS的iPhone
Safari瀏覽器用戶
在受影響設備上持有加密貨幣錢包的任何人
攻擊如何工作:
惡意JavaScript利用代碼被嵌入在假網站中,冒充:
成人直播平臺
TRON能源站
退款程序
漏洞警報
危險:如果舊款iPhone用戶使用Safari打開此類網站並保持打開,同時解鎖他們的錢包應用,他們的明文私鑰可能會被竊取。
你現在應該做什麼:
將你的iPhone更新到最新iOS版本
避免使用Safari進行與加密相關的瀏覽
在瀏覽時絕不要將錢包應用保持解鎖
對可疑鏈接保持極大的警惕
👇 你最近更新過你的iPhone嗎?保持安全。
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
黑劍攻擊泄露,舊iPhone用戶面臨風險 🚨
🚨 黑劍攻擊泄露在野,舊iPhone和Safari用戶成爲目標
這對每個加密貨幣持有者來說是一個嚴重的安全警告。
SlowMist的餘賢確認,黑劍攻擊程序已在野外泄露,並正在積極針對加密錢包。
誰面臨風險:
運行舊版iOS的iPhone
Safari瀏覽器用戶
在受影響設備上持有加密貨幣錢包的任何人
攻擊如何工作:
惡意JavaScript利用代碼被嵌入在假網站中,冒充:
成人直播平臺
TRON能源站
退款程序
漏洞警報
危險:如果舊款iPhone用戶使用Safari打開此類網站並保持打開,同時解鎖他們的錢包應用,他們的明文私鑰可能會被竊取。
你現在應該做什麼:
將你的iPhone更新到最新iOS版本
避免使用Safari進行與加密相關的瀏覽
在瀏覽時絕不要將錢包應用保持解鎖
對可疑鏈接保持極大的警惕
👇 你最近更新過你的iPhone嗎?保持安全。
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
🚨 黑劍攻擊泄露在野,舊iPhone和Safari用戶成爲目標
這對每個加密貨幣持有者來說是一個嚴重的安全警告。
SlowMist的餘賢確認,黑劍攻擊程序已在野外泄露,並正在積極針對加密錢包。
誰面臨風險:
運行舊版iOS的iPhone
Safari瀏覽器用戶
在受影響設備上持有加密貨幣錢包的任何人
攻擊如何工作:
惡意JavaScript利用代碼被嵌入在假網站中,冒充:
成人直播平臺
TRON能源站
退款程序
漏洞警報
危險:如果舊款iPhone用戶使用Safari打開此類網站並保持打開,同時解鎖他們的錢包應用,他們的明文私鑰可能會被竊取。
你現在應該做什麼:
將你的iPhone更新到最新iOS版本
避免使用Safari進行與加密相關的瀏覽
在瀏覽時絕不要將錢包應用保持解鎖
對可疑鏈接保持極大的警惕
👇 你最近更新過你的iPhone嗎?保持安全。
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
·
--
看跌
26.7.1
如果你的按鍵放在 iPhone 上,那就是你想要的 iOS
Apple 於 9 月 28 日爲 CVE-2026-86950 發佈(一個 CoreGraphics 漏洞)
一個精心製作的文件可以運行代碼,且 Apple 表示它可能已被用於在 iOS 27 之前的特定版本中攻擊特定目標個人
26.7——也就是我上週讓你安裝的那個——仍然存在暴露風險。是我疏忽了
現在是聊天記錄自己加上的部分:
- “這就是 DarkSword”:Apple 的頁面從未這麼說,也沒有任何來源得到過確認
- “iOS 13 到 26.5”:這是警報的說法,而不是 Apple 的
在 iOS 27 上,該漏洞不適用
27.0.1 也在同一天發佈,且沒有公佈任何 CVE
上週我還說過:等到 Apple 或 Google 針對 SlowMist 的 26.5 說法不管怎樣都做出裁定後,我會再發一篇。但無論如何,至今兩邊都沒有消息
#Apple #DarkSword
26.7.1
如果你的按鍵放在 iPhone 上,那就是你想要的 iOS
Apple 於 9 月 28 日爲 CVE-2026-86950 發佈(一個 CoreGraphics 漏洞)
一個精心製作的文件可以運行代碼,且 Apple 表示它可能已被用於在 iOS 27 之前的特定版本中攻擊特定目標個人
26.7——也就是我上週讓你安裝的那個——仍然存在暴露風險。是我疏忽了
現在是聊天記錄自己加上的部分:
- “這就是 DarkSword”:Apple 的頁面從未這麼說,也沒有任何來源得到過確認
- “iOS 13 到 26.5”:這是警報的說法,而不是 Apple 的
在 iOS 27 上,該漏洞不適用
27.0.1 也在同一天發佈,且沒有公佈任何 CVE
上週我還說過:等到 Apple 或 Google 針對 SlowMist 的 26.5 說法不管怎樣都做出裁定後,我會再發一篇。但無論如何,至今兩邊都沒有消息
#Apple #DarkSword
如果你的按鍵放在 iPhone 上,那就是你想要的 iOS
Apple 於 9 月 28 日爲 CVE-2026-86950 發佈(一個 CoreGraphics 漏洞)
一個精心製作的文件可以運行代碼,且 Apple 表示它可能已被用於在 iOS 27 之前的特定版本中攻擊特定目標個人
26.7——也就是我上週讓你安裝的那個——仍然存在暴露風險。是我疏忽了
現在是聊天記錄自己加上的部分:
- “這就是 DarkSword”:Apple 的頁面從未這麼說,也沒有任何來源得到過確認
- “iOS 13 到 26.5”:這是警報的說法,而不是 Apple 的
在 iOS 27 上,該漏洞不適用
27.0.1 也在同一天發佈,且沒有公佈任何 CVE
上週我還說過:等到 Apple 或 Google 針對 SlowMist 的 26.5 說法不管怎樣都做出裁定後,我會再發一篇。但無論如何,至今兩邊都沒有消息
#Apple #DarkSword
7
101
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#非农就业数据推升加息预期
575,139 次瀏覽
1,625 討論中
2
#CPI前瞻,12月利率走向迎关键考验
116,010 次瀏覽
311 討論中
3
#美国拟收紧数据中心监管,AI扩张或面临新约束
212,855 次瀏覽
720 討論中
4
#ARK拟推14只AI及代币化主题ETF
48,876 次瀏覽
150 討論中
5
#估值承压下Anthropic还能如期上市吗
236,964 次瀏覽
346 討論中
6
#美伊局势再生变,避险需求会否升温?
82,829 次瀏覽
197 討論中
7
#比特币ETF净流出4.12亿美元
57,508 次瀏覽
126 討論中
8
#比特币反弹至7.5万美元芯片股领涨
122,249 次瀏覽
269 討論中
9
#港证监会拟限加密及交易所字眼
72,721 次瀏覽
158 討論中
10
#新人宝典:从零了解TradFi
201,305 次瀏覽
111 討論中